

Pourquoi avez-vous besoin d'une passerelle Web sécurisée en 2026 ?
Les méthodes de navigation, de travail et de partage de données des équipes ont évolué rapidement, tout comme les menaces en ligne. Une passerelle web sécurisée (SWG) vous offre un filtre intelligent et permanent entre vos utilisateurs et Internet, bloquant les sites malveillants, les téléchargements dangereux et les comportements à risque avant qu'ils ne causent des dommages. Avec les applications cloud devenues essentielles aux opérations quotidiennes, une SWG garantit que chaque requête web est inspectée, que chaque menace est neutralisée et que chaque employé reste protégé, qu'il soit au bureau ou en télétravail.
En choisissant les meilleures solutions de passerelle web sécurisée, vous pouvez garantir la sécurité et la conformité de votre entreprise, et lui donner une longueur d'avance en 2026.
Les 8 meilleures solutions de passerelle Web sécurisée (SWG)
1. miniOrange Passerelle Web sécurisée
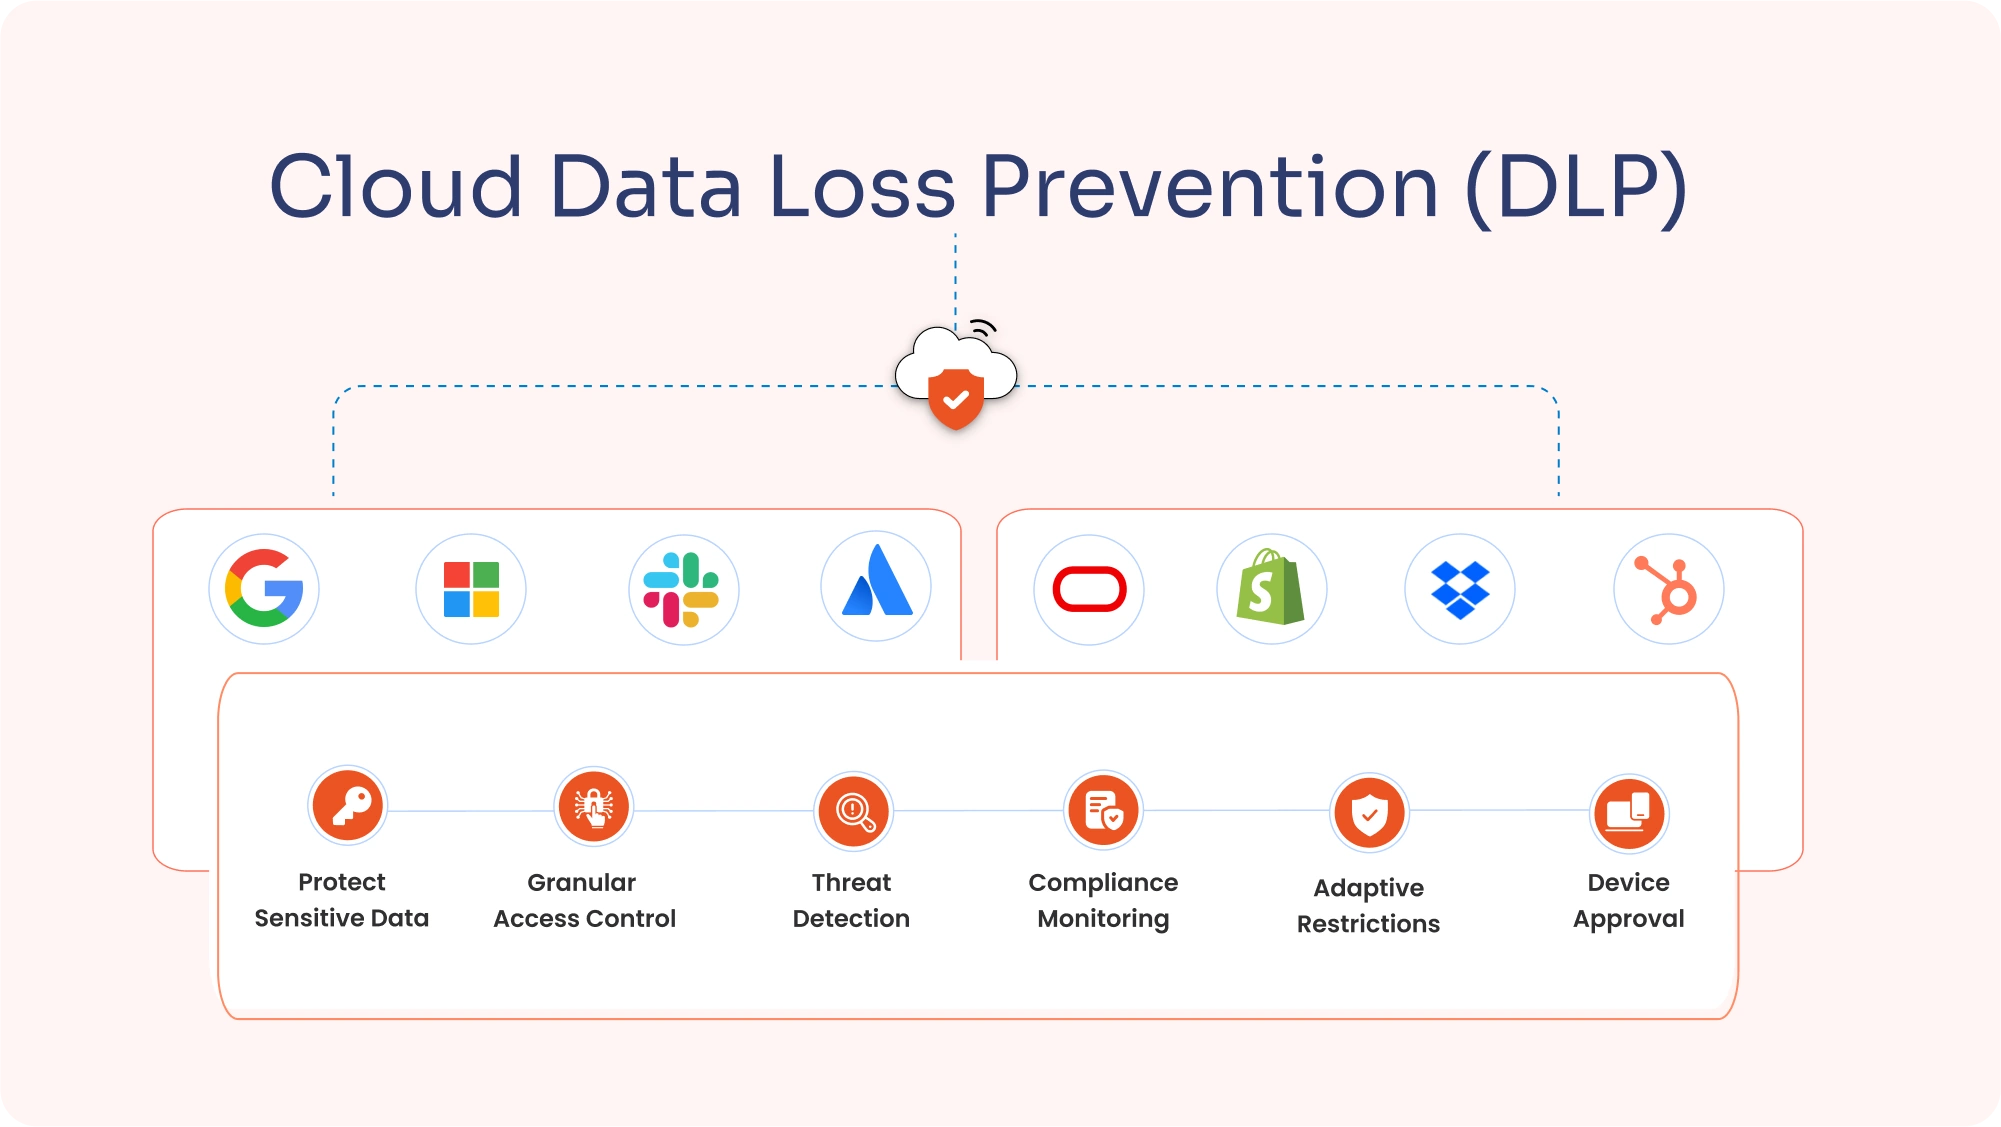
miniOrange SWG se distingue parmi les meilleures solutions SWG de 2026 grâce à sa protection de niveau entreprise et sa configuration extrêmement conviviale. Elle assure une sécurité web complète avec des fonctionnalités telles que la protection contre les menaces, le filtrage des URL et du contenu, le contrôle d'accès utilisateur, la prévention des fuites de données (DLP), l'inspection SSL, l'isolation du navigateur et l'application des politiques en temps réel.
miniOrange SWG s'intègre facilement aux plateformes telles que Microsoft 365, Google Workspace, Salesforce, AWS et autres services cloud/SaaS, tout en prenant en charge les déploiements hybrides (cloud + sur site).
Idéal pour : Les PME et les entreprises de taille moyenne recherchant une sécurité renforcée, de la flexibilité et un prix abordable.
Fonctionnalités clés:
- Protection en temps réel contre les logiciels malveillants et le phishing
- Filtrage granulaire des URL, des domaines et du contenu
- Politiques d'accès utilisateur basées sur les rôles
- Isolation du navigateur pour les sessions à risque
- Inspection du trafic SSL/TLS
- Intégration avec SIEM, IAMet solutions MFA
- Prévention de perte de données (DLP)
- Gestion de la conformité (RGPD, HIPAA, PCI DSS)
Avantages :
- Tarification économique
- Déploiement facile et configuration minimale
- Large gamme d'intégrations cloud et SaaS
- Un soutien fort aux environnements hybrides
Inconvénients :
- Le réseau mondial de points de présence (PoP) est toujours en expansion.
2. Passerelle Web sécurisée Netskope
Netskope SWG est conçu comme une solution cloud native de nouvelle génération, offrant une protection complète des environnements web, cloud et SaaS pour tous les utilisateurs, appareils et emplacements. Il propose une défense avancée contre les menaces, une détection de logiciels malveillants basée sur l'apprentissage automatique, un filtrage précis des URL et des applications, une protection contre la perte de données (DLP) en temps réel, une inspection SSL/TLS et une évaluation adaptative des risques avec l'indice de confiance de l'utilisateur. Netskope s'intègre parfaitement aux solutions SASE, CASB et SD-WAN. IAM des outils prenant en charge les terminaux gérés et non gérés, ainsi que les scénarios multicloud et hybrides.
Idéal pour : Les entreprises et les organisations internationales ayant besoin d'une sécurité haute performance, de renseignements sur les menaces et de contrôles de politiques précis pour les environnements distribués.
Fonctionnalités clés:
- Protection contre les menaces et les logiciels malveillants en temps réel et à plusieurs niveaux
- Détection des anomalies et application des politiques basées sur l'apprentissage automatique
- Filtrage des URL et des catégories d'applications dans plus de 190 pays
- Inspection du trafic en temps réel et via API (web, SaaS, IaaS, email)
- Modèles avancés de protection contre la perte de données (DLP) et de conformité (RGPD, HIPAA, PCI DSS, etc.)
- Activation de l'accès aux privilèges minimaux dans le cadre du modèle Zero Trust
- Intégration avec IAMfournisseurs de SIEM et de SSO/MFA
- Architecture cloud native globale (réseau NewEdge) pour des performances élevées
Avantages :
- Taux d'efficacité de détection des menaces les plus élevés jamais publiés pour les logiciels malveillants et le phishing
- Plateforme unique et complète pour SWG, CASB et SASE
- Infrastructure mondiale évolutive avec d'excellents SLA
- Déploiement flexible, sécurité granulaire pour les appareils gérés/non gérés
Inconvénients :
- La tarification premium convient mieux aux grandes entreprises.
- Nécessite une configuration et un paramétrage avancés pour les fonctionnalités avancées.
3. Passerelle Web sécurisée Zscaler
Zscaler SWG est une solution cloud native basée sur l'IA, conçue pour un accès sécurisé et fluide à Internet et aux applications SaaS depuis n'importe où. S'appuyant sur une architecture zéro confiance, elle applique des contrôles d'accès précis, inspecte 100 % du trafic TLS/SSL à grande échelle et assure une protection en temps réel contre les menaces émergentes telles que les logiciels malveillants, le phishing, les ransomwares et les pertes de données.
Zscaler s'intègre nativement avec SASE, CASB et l'isolation du navigateur distant pour une défense robuste et multicouche, et est construit sur le Zscaler Zero Trust Exchange mondial pour une haute disponibilité et des performances à faible latence.
Idéal pour : Les entreprises disposant d'effectifs dispersés qui recherchent une protection évolutive et permanente, une conformité complète et une application du principe de confiance zéro.
Fonctionnalités clés:
- Prévention des menaces et détection des logiciels malveillants/hameçonnage basées sur l'IA
- Inspection TLS/SSL à 100 % sans impact sur l'expérience utilisateur
- Identité granulaire, accès contextuel et filtrage d'URL
- Protection contre la fuite de données en ligne, sandbox et isolation du navigateur
- Analyse des risques en temps réel et application de la politique Zero Trust
- Gestion et analyse centralisées basées sur le cloud
- Intégration transparente avec CASB, IAMoutils SIEM et SOAR
- Conforme aux normes (RGPD, HIPAA, PCI DSS, etc.)
Avantages :
- Élimine le matériel sur site et réduit les coûts de gestion
- Assure une application cohérente des politiques mondiales avec une latence minimale.
- Reconnue pour son expertise de pointe en matière d'analyse des menaces et de fiabilité
- Intégration poussée dans les environnements web, SaaS et cloud
Inconvénients :
- Prix premium par rapport aux SWG de base
- Le réglage précis des configurations avancées peut nécessiter des ressources qualifiées.
4. Passerelle Web sécurisée Forcepoint ONE
Forcepoint ONE SWG est une passerelle web sécurisée distribuée, native du cloud et construite sur AWS. Son architecture unique sans boucle de routage est conçue pour minimiser la latence et maximiser le débit. Elle offre un contrôle précis des interactions web, bloquant l'accès aux sites à risque selon leur catégorie et leur score de risque, empêchant le téléchargement de logiciels malveillants, bloquant le transfert de données sensibles et détectant les activités informatiques non officielles. La solution inclut un agent unifié installé sur l'appareil, intégrant SWG, CASB et ZTNA, simplifiant ainsi le déploiement et la gestion.
Idéal pour : Les organisations recherchant une sécurité Web axée sur le comportement et le principe de confiance zéro, avec une application rapide et à faible latence sur les appareils gérés et non gérés à l'échelle mondiale.
Fonctionnalités clés:
- Plus de 300 points de présence mondiaux avec mise à l'échelle automatique pour une latence minimale et une disponibilité de 99.99 %
- Filtrage précis des URL et des domaines jusqu'au niveau du répertoire.
- Logique SASE programmable sur site (FPSL) pour enregistrer ou bloquer le contenu de toute requête HTTP/S
- Analyse des données en transit pour détecter les logiciels malveillants et les données sensibles lors du chargement/téléchargement
- Découverte et contrôle intégrés des technologies informatiques parallèles
- Gestion unifiée des politiques pour la posture de l'appareil, l'identité de l'utilisateur et la localisation
- Prise en charge de GRE et IPSEC pour le déploiement sans agent au niveau du site
- Prise en charge de l'isolation du navigateur distant avec désarmement et reconstruction du contenu (CDR)
- Intégration avec les fournisseurs d'identité SAML, les SIEM, IAMet les systèmes MFA
- Agent unifié sur l'appareil pour Windows et macOS avec certificats générés automatiquement
Avantages :
- Hautement évolutif grâce à une architecture distribuée globale et à la mise à l'échelle automatique
- Protection avancée contre les logiciels malveillants et DLP avec application du principe de confiance zéro
- Une console et un agent unifiés simplifient l'administration et garantissent la cohérence des politiques.
- L'application de la loi à faible latence est souvent plus rapide que l'accès direct à Internet.
Inconvénients :
- Configuration plus complexe nécessitant des administrateurs qualifiés
- Tarifs premium par rapport aux offres SWG de base
5. Passerelle Web sécurisée Palo Alto Networks
La passerelle Web sécurisée de Palo Alto Networks (composante de Prisma Access) est une passerelle de nouvelle génération, déployée dans le cloud, conçue pour protéger l'ensemble du trafic web et SaaS grâce à une prévention des menaces de pointe. Elle offre une inspection SSL/TLS complète en temps réel, une détection des logiciels malveillants et du phishing basée sur l'IA, une prévention avancée des pertes de données et un environnement sandbox, garantissant ainsi un accès Internet sécurisé et conforme. Intégrée à Zero Trust Network Access (ZTNA) et aux services de sécurité cloud, la passerelle de Palo Alto assure une application transparente des politiques de sécurité dans les environnements hybrides.
Idéal pour : Les grandes entreprises et les organisations internationales ayant besoin d'une solution SASE intégrée avec une analyse des menaces performante et une protection web évolutive à faible latence.
Fonctionnalités clés:
- Déchiffrement et inspection complets des protocoles TLS/SSL sans impact sur l'expérience utilisateur.
- Détection des menaces basée sur l'IA, y compris la prévention du phishing et des logiciels malveillants
- Mise en sandbox en ligne et isolation du navigateur pour contenir les menaces inconnues
- Application granulaire des politiques, tenant compte de l'identité, en fonction de l'utilisateur, de l'appareil, de la localisation et du contexte de l'application
- Gestion et analyse centralisées via la plateforme Prisma Access
- Intégration avec CASB, ZTNA et l'écosystème de sécurité plus large de Palo Alto Networks
- Assistance à la conformité au RGPD, à la loi HIPAA, à la norme PCI DSS et aux autres normes
- Architecture cloud hyperscale évolutive avec redondance globale et SLA
Avantages :
- Toujours classée parmi les meilleures en matière d'efficacité de prévention des menaces
- L'intégration de bout en bout de la pile de sécurité réduit la complexité
- Forte capacité d'adaptation et présence mondiale marquée
- Mises à jour automatisées des politiques et des renseignements sur les menaces
Inconvénients :
- Les tarifs premium peuvent ne pas convenir aux petites organisations
- La complexité de la configuration exige des équipes de sécurité expérimentées
6. Passerelle Web sécurisée Cisco Umbrella
Cisco Umbrella SWG est une passerelle web sécurisée native du cloud, offrant un proxy complet et une inspection exhaustive du trafic web, une protection contre les menaces, un filtrage de contenu et l'application des politiques de sécurité pour tous les utilisateurs et appareils, quel que soit leur emplacement. Elle propose un filtrage précis des URL et du contenu, une inspection SSL/TLS complète, une détection avancée des logiciels malveillants grâce à Cisco Secure Endpoint et au sandbox Threat Grid, ainsi qu'une veille sur les menaces en temps réel fournie par Cisco Talos. Cette solution s'intègre parfaitement aux solutions Cisco SD-WAN, AnyConnect et Meraki pour une gestion et un routage du trafic optimisés.
Idéal pour : Les organisations de toutes tailles recherchant une solution SWG évolutive et fournie dans le cloud, avec une intégration poussée à l'écosystème Cisco, idéale pour la sécurité des équipes sur site et à distance.
Fonctionnalités clés:
- Inspection complète du trafic HTTPS et HTTP par proxy avec déchiffrement SSL
- Filtrage et contrôle granulaires des URL et des catégories d'applications
- Protection avancée contre les logiciels malveillants avec sandbox et veille sur les menaces
- Visibilité et contrôle des applications web et cloud
- Intégration avec Cisco SD-WAN, AnyConnect et Meraki pour une redirection de trafic transparente
- Journalisation et rapport détaillés des activités par URL, identité, protocole et catégorie de sécurité
- Prise en charge des tunnels IPSec, du chaînage de proxys et des fichiers PAC pour des déploiements flexibles.
- Infrastructure mondiale native du cloud avec plus de 300 points de présence pour une faible latence et une haute disponibilité
- Détection et blocage automatisés des menaces avec mises à jour continues de Cisco Talos
Avantages :
- Protection renforcée contre les menaces, s'appuyant sur les renseignements mondiaux de Cisco.
- Intégré à un portefeuille complet de solutions de sécurité et de réseau Cisco
- Options de déploiement flexibles adaptées aux environnements hybrides et distants
- Console cloud conviviale avec surveillance et rapports complets
Inconvénients :
- Une utilisation optimale nécessite une infrastructure réseau Cisco.
- La configuration et le réglage des politiques peuvent s'avérer complexes pour les nouveaux utilisateurs.
7. Passerelle Web sécurisée Skyhigh
Skyhigh Secure Web Gateway est une solution de sécurité web complète, native du cloud, conçue pour protéger les utilisateurs et leurs données contre les menaces avancées et les pertes de données sur tous les appareils, sites et environnements cloud. Elle intègre l'isolation du navigateur à distance (RBI), un CASB et une solution avancée de prévention des pertes de données (DLP) afin d'appliquer les politiques de sécurité web de l'entreprise avec un impact minimal sur l'expérience utilisateur. Grâce à une disponibilité de 99.999 % et une infrastructure cloud mondiale et évolutive, Skyhigh SWG garantit un accès web continu et sécurisé.
Idéal pour : Les organisations recherchant une plateforme de sécurité unifiée et axée sur les données pour les équipes travaillant à distance et hybrides, nécessitant une protection robuste contre les menaces, la conformité et un accès web transparent.
Fonctionnalités clés:
- Protection multicouche contre les menaces grâce à l'apprentissage automatique, au sandboxing intégré et à la veille mondiale en temps réel pour détecter les logiciels malveillants zero-day et les menaces de phishing.
- L'isolation intégrée du navigateur distant bloque les codes malveillants en isolant les sessions Web à risque, sans frais supplémentaires.
- Moteur DLP de pointe protégeant les données sensibles sur le Web, les plateformes SaaS et IaaS, ainsi que les applications privées, grâce à des fonctionnalités avancées telles que la correspondance exacte des données et la reconnaissance optique de caractères (OCR).
- Filtrage précis des URL et des catégories avec évaluation des risques et application des politiques en temps réel
- Intégration avec CASB pour la découverte du registre cloud et du shadow IT
- Option d'adresse IP de sortie dédiée pour la conformité, la gestion de la réputation IP et le contrôle du trafic
- Solution native du cloud avec capacité de mise à l'échelle automatique pour une faible latence et une haute disponibilité (99.999 % de disponibilité)
- Analyse complète du comportement des utilisateurs et des entités (UEBA) pour la surveillance des menaces internes
- Console de gestion unifiée avec personnalisation et visibilité des politiques
Avantages :
- Des solutions puissantes et intégrées (SWG + CASB + DLP + RBI) gérées depuis une seule plateforme
- Détection et prévention avancées des menaces en temps réel et en continu
- Forte priorité accordée à la protection des données sur tous les vecteurs, avec un contrôle précis.
- Haute disponibilité et évolutivité favorisant une adoption rapide du cloud et une main-d'œuvre hybride
Inconvénients :
- La complexité peut nécessiter des équipes de sécurité expérimentées pour une optimisation complète des politiques.
- Tarification premium reflétant des fonctionnalités de niveau entreprise
8. Passerelle Web sécurisée Edge
Edge Secure Web Gateway (Edge SWG), composant du portefeuille de cybersécurité de Broadcom (anciennement Symantec), offre une solution évolutive basée sur un proxy, conçue pour sécuriser le trafic web grâce à une protection complète contre les menaces, l'application de politiques de sécurité et la prévention des pertes de données. Elle intègre un déchiffrement SSL/TLS haute vitesse, la détection de logiciels malveillants en temps réel grâce à plusieurs moteurs anti-malware, un filtrage de contenu avancé et des fonctionnalités CASB intégrées. Edge SWG inclut également l'isolation du navigateur afin de protéger efficacement les contenus web à risque contre les logiciels malveillants, les ransomwares et les attaques de phishing.
Idéal pour : Les entreprises ayant besoin d'une solution SWG robuste et de niveau entreprise, avec des options de déploiement évolutives, une protection avancée contre les menaces et un contrôle transparent des politiques dans les environnements cloud et sur site.
Fonctionnalités clés:
- Déchiffrement et rechiffrement du trafic SSL/TLS à haute vitesse pour une inspection approfondie
- Plusieurs moteurs anti-malware et sandbox intégrée pour une détection avancée des menaces
- Tiering filtrage web par URL, catégorie et type de contenu avec une évaluation des risques en temps réel
- Système intégré de prévention des pertes de données (DLP) pour protéger les informations sensibles
- Fonctionnalités CASB pour surveiller et contrôler l'utilisation des applications SaaS dans le cloud
- Technologie d'isolation Web pour rendre sécurisées les pages Web risquées ou inconnues
- Prise en charge étendue de l'authentification avec NTLM, LDAP, RADIUS, certificats et OTP
- Gestion centralisée des politiques, journalisation et génération de rapports avec fonctionnalités d'audit
- Architecture évolutive prenant en charge les déploiements cloud, sur site et hybrides
- Mises à jour continues des renseignements sur les menaces via le réseau de sécurité mondial de Broadcom
Avantages :
- Performances de décryptage SSL et d'inspection des menaces parmi les meilleures du secteur
- Sécurité multicouche complète intégrant SWG, CASB, DLP et isolation
- Déploiement flexible et intégration transparente avec l'infrastructure de sécurité existante
- Un solide réseau mondial de renseignement soutenant la défense proactive contre les menaces
Inconvénients :
- La gestion et l'ajustement des politiques peuvent nécessiter une expertise spécialisée en sécurité
- Tarification et complexité au niveau de l'entreprise
Comment choisir le bon fournisseur de SWG ?
Lors du choix d'un fournisseur de SWG adapté, il est essentiel de prendre en compte plusieurs facteurs critiques. Ces facteurs vous permettront de bénéficier d'une sécurité renforcée, d'une intégration fluide et d'une adéquation parfaite aux besoins spécifiques de votre organisation.
- Flexibilité du modèle de déploiement : Choisissez des fournisseurs prenant en charge les modèles de déploiement cloud natif, hybride et sur site afin de répondre à l'évolution de vos besoins en infrastructure. Exemples : miniOrange, Cisco (hybride) ; Zscaler, Netskope (cloud natif).
- Protection complète contre les menaces : L'inspection du trafic en temps réel avec déchiffrement SSL/TLS, la détection de logiciels malveillants et de phishing par IA et le sandboxing sont essentiels face aux menaces modernes. Ces solutions sont mises en avant par Palo Alto Prisma Access et Skyhigh SWG.
- Prévention des pertes de données (DLP) et assistance à la conformité : Recherchez une solution DLP granulaire pour le web et le cloud, conforme aux réglementations (RGPD, HIPAA, PCI DSS). L'intégration d'un CASB renforce la protection des données dans le cloud.
- Intégration de la confiance zéro et de l'identité : Les politiques basées sur l'identité combinées avec IAM, MFA et ZTNA appliquent le principe du moindre privilège tel qu'implémenté par Forcepoint ONE et Palo Alto Networks.
- Performances et évolutivité : Évaluer l'infrastructure mondiale des fournisseurs en termes de faible latence et de haute disponibilité avec une mise à l'échelle automatisée, comme Broadcom Edge SWG et Cisco Umbrella.
- Gestion et analyse : Les portails de gestion centralisés, les rapports en temps réel et les intégrations API permettent une réponse simplifiée aux politiques et aux menaces.
- Intégration à l'écosystème de sécurité : L'interopérabilité transparente avec les composants CASB, de point de terminaison, SIEM et SASE renforce la posture de sécurité globale.
- Coût total de possession: Évaluer les coûts de déploiement et de gestion en même temps que les licences ; les groupes de travail logiciels cloud permettent souvent de réduire les dépenses d’infrastructure et d’accélérer le déploiement.
Conclusion : Pourquoi les passerelles Web sécurisées sont essentielles en 2026
En 2025, la sécurisation du trafic web n'est plus une option, mais une nécessité absolue pour les entreprises. Face à la dépendance croissante des entreprises aux services cloud, aux applications SaaS et au développement du télétravail et du travail hybride, les services de passerelle web sécurisée (SWG) offrent la visibilité complète, le contrôle et la protection en temps réel contre les menaces indispensables à la protection des actifs numériques. Les SWG permettent aux organisations de gérer en toute sécurité le trafic chiffré, de prévenir les pertes de données, de garantir la conformité et de bloquer les menaces avancées, tout en préservant la productivité des utilisateurs.
Que vous soyez une petite entreprise privilégiant une sécurité cloud rentable, une entreprise de taille moyenne ayant besoin d'une gestion unifiée des politiques ou une multinationale à la recherche d'une protection évolutive basée sur l'IA, les SWG proposent des solutions sur mesure pour chaque échelle et niveau de complexité.
Laisser un commentaire