
Tout commence ainsi : un nouvel employé arrive et votre équipe informatique se charge de créer un compte, d’attribuer les accès et de configurer les autorisations. Très vite, les demandes de réinitialisation de mot de passe, de modification de groupe et de déblocage de comptes affluent. À la fin de la semaine, vos administrateurs jonglent avec des centaines de petites tâches d’identité, pourtant cruciales.
C'est le quotidien des équipes informatiques qui gèrent les systèmes d'entreprise. Chaque compte représente un risque potentiel pour la sécurité s'il n'est pas géré correctement, et chaque intervention manuelle engendre des délais et une complexité supplémentaires. La gestion d'Active Directory permet de mettre de l'ordre dans ce chaos. Elle offre aux équipes informatiques une méthode structurée pour créer, modifier et sécuriser les comptes utilisateurs, appliquer des stratégies et contrôler les accès, le tout depuis une interface centralisée.
Il ne s'agit pas seulement de gestion des utilisateurs ; il s'agit de contrôle, de cohérence et de confiance dans la manière dont votre organisation gère les identités.
Qu’est-ce que la gestion Active Directory ?
L'objectif principal de la gestion d'Active Directory est d'organiser votre environnement de travail numérique. C'est ainsi que les équipes informatiques créent, mettent à jour et contrôlent tous les éléments contenus dans Active Directory de Microsoft : utilisateurs, groupes, ordinateurs et stratégies.
Considérez-le comme le centre de contrôle des accès et des identités de votre organisation. Au lieu de gérer manuellement les utilisateurs et les autorisations, la gestion Active Directory vous permet de définir des règles, d'automatiser les tâches et de suivre les modifications depuis une interface unique.
Grâce à une gestion adéquate, les équipes informatiques peuvent rapidement intégrer les nouveaux employés, appliquer les politiques de mots de passe et d'accès, et s'assurer qu'aucun compte inactif ou à risque ne soit laissé sans surveillance. En bref, c'est le socle qui garantit la sécurité de votre réseau et l'efficacité de vos opérations.
Pourquoi la gestion d'Active Directory est-elle importante pour les équipes informatiques ?
Active Directory n'est pas qu'un simple annuaire d'utilisateurs ; il est au cœur de la gestion des accès, des appareils et de la sécurité au sein de votre organisation. Pour les équipes informatiques, une gestion efficace peut faire toute la différence entre le contrôle et le chaos.
Une mauvaise gestion des annuaires entraîne des problèmes tels que des comptes dupliqués, des mots de passe faibles et des autorisations incohérentes. Avec le temps, ces petits problèmes se transforment en risques majeurs qui affectent la productivité et la conformité. C'est pourquoi une gestion structurée d'Active Directory est essentielle. Elle aide les équipes informatiques à :
- Gagnez du temps sur les tâches routinières en automatisant la réinitialisation des mots de passe, l'intégration et l'affectation aux groupes.
- Améliorez la sécurité en mettant en œuvre des politiques de mots de passe cohérentes et en contrôlant les autorisations.
- Assurer la conformité avec la documentation d'accès appropriée et des pistes de vérification.
- Réduire les erreurs humaines en standardisant la gestion des utilisateurs et des groupes.
- Améliorez la visibilité sur l'ensemble des comptes, appareils et politiques du réseau.
Lorsque la direction adopte une approche proactive plutôt que réactive, les équipes informatiques peuvent se concentrer sur ce qui compte vraiment : faire évoluer les systèmes, améliorer la disponibilité et renforcer la sécurité de l’organisation.
Défis courants liés à la gestion d'Active Directory
Active Directory est un outil puissant, mais sa gestion est complexe, surtout lorsque l'activité des utilisateurs s'intensifie au sein des différents services, appareils et environnements hybrides. Les équipes informatiques sont souvent confrontées à de nombreux défis qui peuvent s'avérer chronophages et accroître les risques de sécurité. Voici quelques-uns des plus courants :
- Trop de comptes privilégiés : L'accès administrateur est souvent étendu plus largement qu'il ne le devrait, augmentant ainsi le risque de modifications accidentelles ou non autorisées.
- Provisionnement manuel des utilisateurs : La création et la mise à jour des comptes un par un entraînent des retards et des incohérences dans les autorisations.
- Fatigue liée aux mots de passe : Les demandes de réinitialisation constantes ralentissent les équipes d'assistance et frustrent les utilisateurs.
- Manque de visibilité : Sans surveillance centralisée, il devient difficile de savoir qui a modifié quoi et quand.
- Pression de conformité : Il est difficile de satisfaire aux exigences d'audit lorsque les journaux et les rapports ne sont pas normalisés ou facilement accessibles.
- Complexité hybride : La gestion des utilisateurs répartis entre les répertoires sur site et dans le cloud ajoute une couche supplémentaire de défis en matière de maintenance et de synchronisation.
Chacun de ces problèmes complexifie les opérations informatiques. À terme, ils entraînent un support plus lent, des risques de sécurité accrus et une charge administrative plus importante, autant de problèmes qu'une gestion efficace d'Active Directory peut résoudre.
Comment l'automatisation facilite-t-elle la gestion d'Active Directory ?
La gestion manuelle des répertoires peut convenir à une petite équipe, mais à mesure que votre organisation grandit, la charge de travail augmente plus vite que l'équipe ne peut la gérer. L'automatisation transforme les tâches répétitives et sujettes aux erreurs en flux de travail fluides et basés sur des règles, ce qui permet de gagner du temps et d'améliorer la précision. Voici comment l'automatisation change la donne pour les équipes informatiques :
- Intégration et désintégration plus rapides : Créez, désactivez ou mettez à jour automatiquement les comptes utilisateurs en fonction des données RH ou des données de projet, garantissant ainsi une synchronisation permanente des accès.
- Erreur humaine réduite : Remplacez la saisie manuelle des données par des modèles et des politiques prédéfinis qui garantissent la cohérence entre les services.
- Gestion des accès plus intelligente : Attribuez les autorisations de manière dynamique en fonction des rôles ou des départements, réduisant ainsi le risque de comptes surprivilégiés.
- Gestion proactive des mots de passe : Configurez des rappels et des politiques automatisés pour réduire les demandes de réinitialisation de mot de passe.
- Visibilité en temps réel: Les rapports et alertes automatisés permettent de suivre chaque modification concernant les utilisateurs, les groupes et les unités organisationnelles.
Lorsque l'automatisation prend en charge les tâches répétitives, les équipes informatiques peuvent se concentrer sur des objectifs à plus forte valeur ajoutée, comme l'optimisation de l'infrastructure, l'amélioration de l'expérience utilisateur et le renforcement de la sécurité.
Composants clés de la gestion d'Active Directory
La gestion d'Active Directory regroupe plusieurs fonctions pour aider les équipes informatiques à maintenir le contrôle, la cohérence et la conformité de leur réseau. Voici les principaux composants qui définissent un environnement AD bien géré :
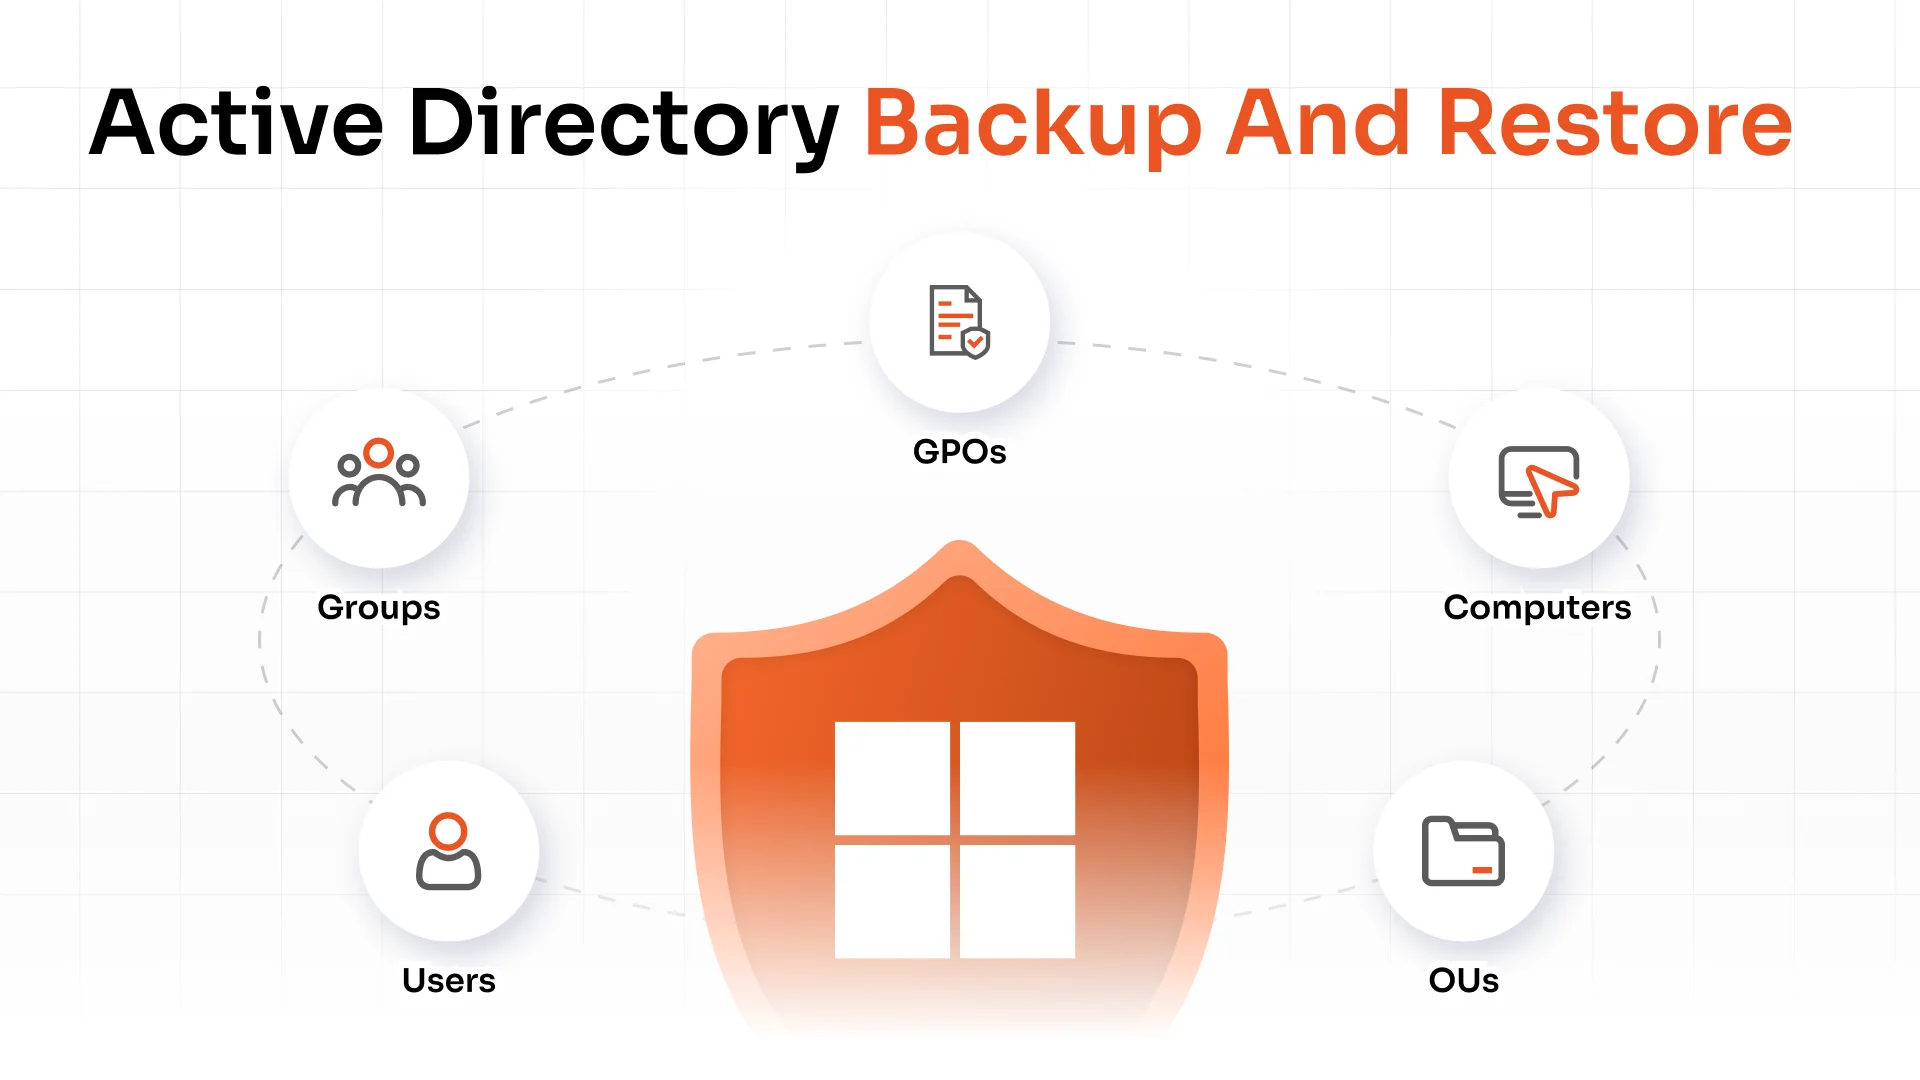
- Gestion des objets AD:
Créez, modifiez ou supprimez des objets Active Directory tels que des utilisateurs, des groupes, des ordinateurs et des contacts de manière centralisée. Cela permet de garantir l'exactitude des données et de gagner du temps lors des opérations courantes. - Gestion et délégation des accès Active Directory:
Attribuez les autorisations avec précision. Les administrateurs informatiques peuvent déléguer des tâches spécifiques, telles que la réinitialisation des mots de passe ou les mises à jour des groupes, au personnel du service d'assistance sans pour autant leur accorder un contrôle administratif complet. - Gestion en masse des annonces publicitaires:
Effectuez simultanément des actions telles que la création, la modification ou la réinitialisation de mots de passe pour des centaines de comptes, réduisant ainsi les tâches manuelles répétitives et assurant la cohérence des processus. - Flux de travail et automatisation AD:
Mettez en place des flux de travail automatisés pour gérer l'intégration, la désactivation, l'expiration des mots de passe et les contrôles d'accès. L'automatisation minimise les erreurs humaines et améliore la réactivité. - Rapports publicitaires:
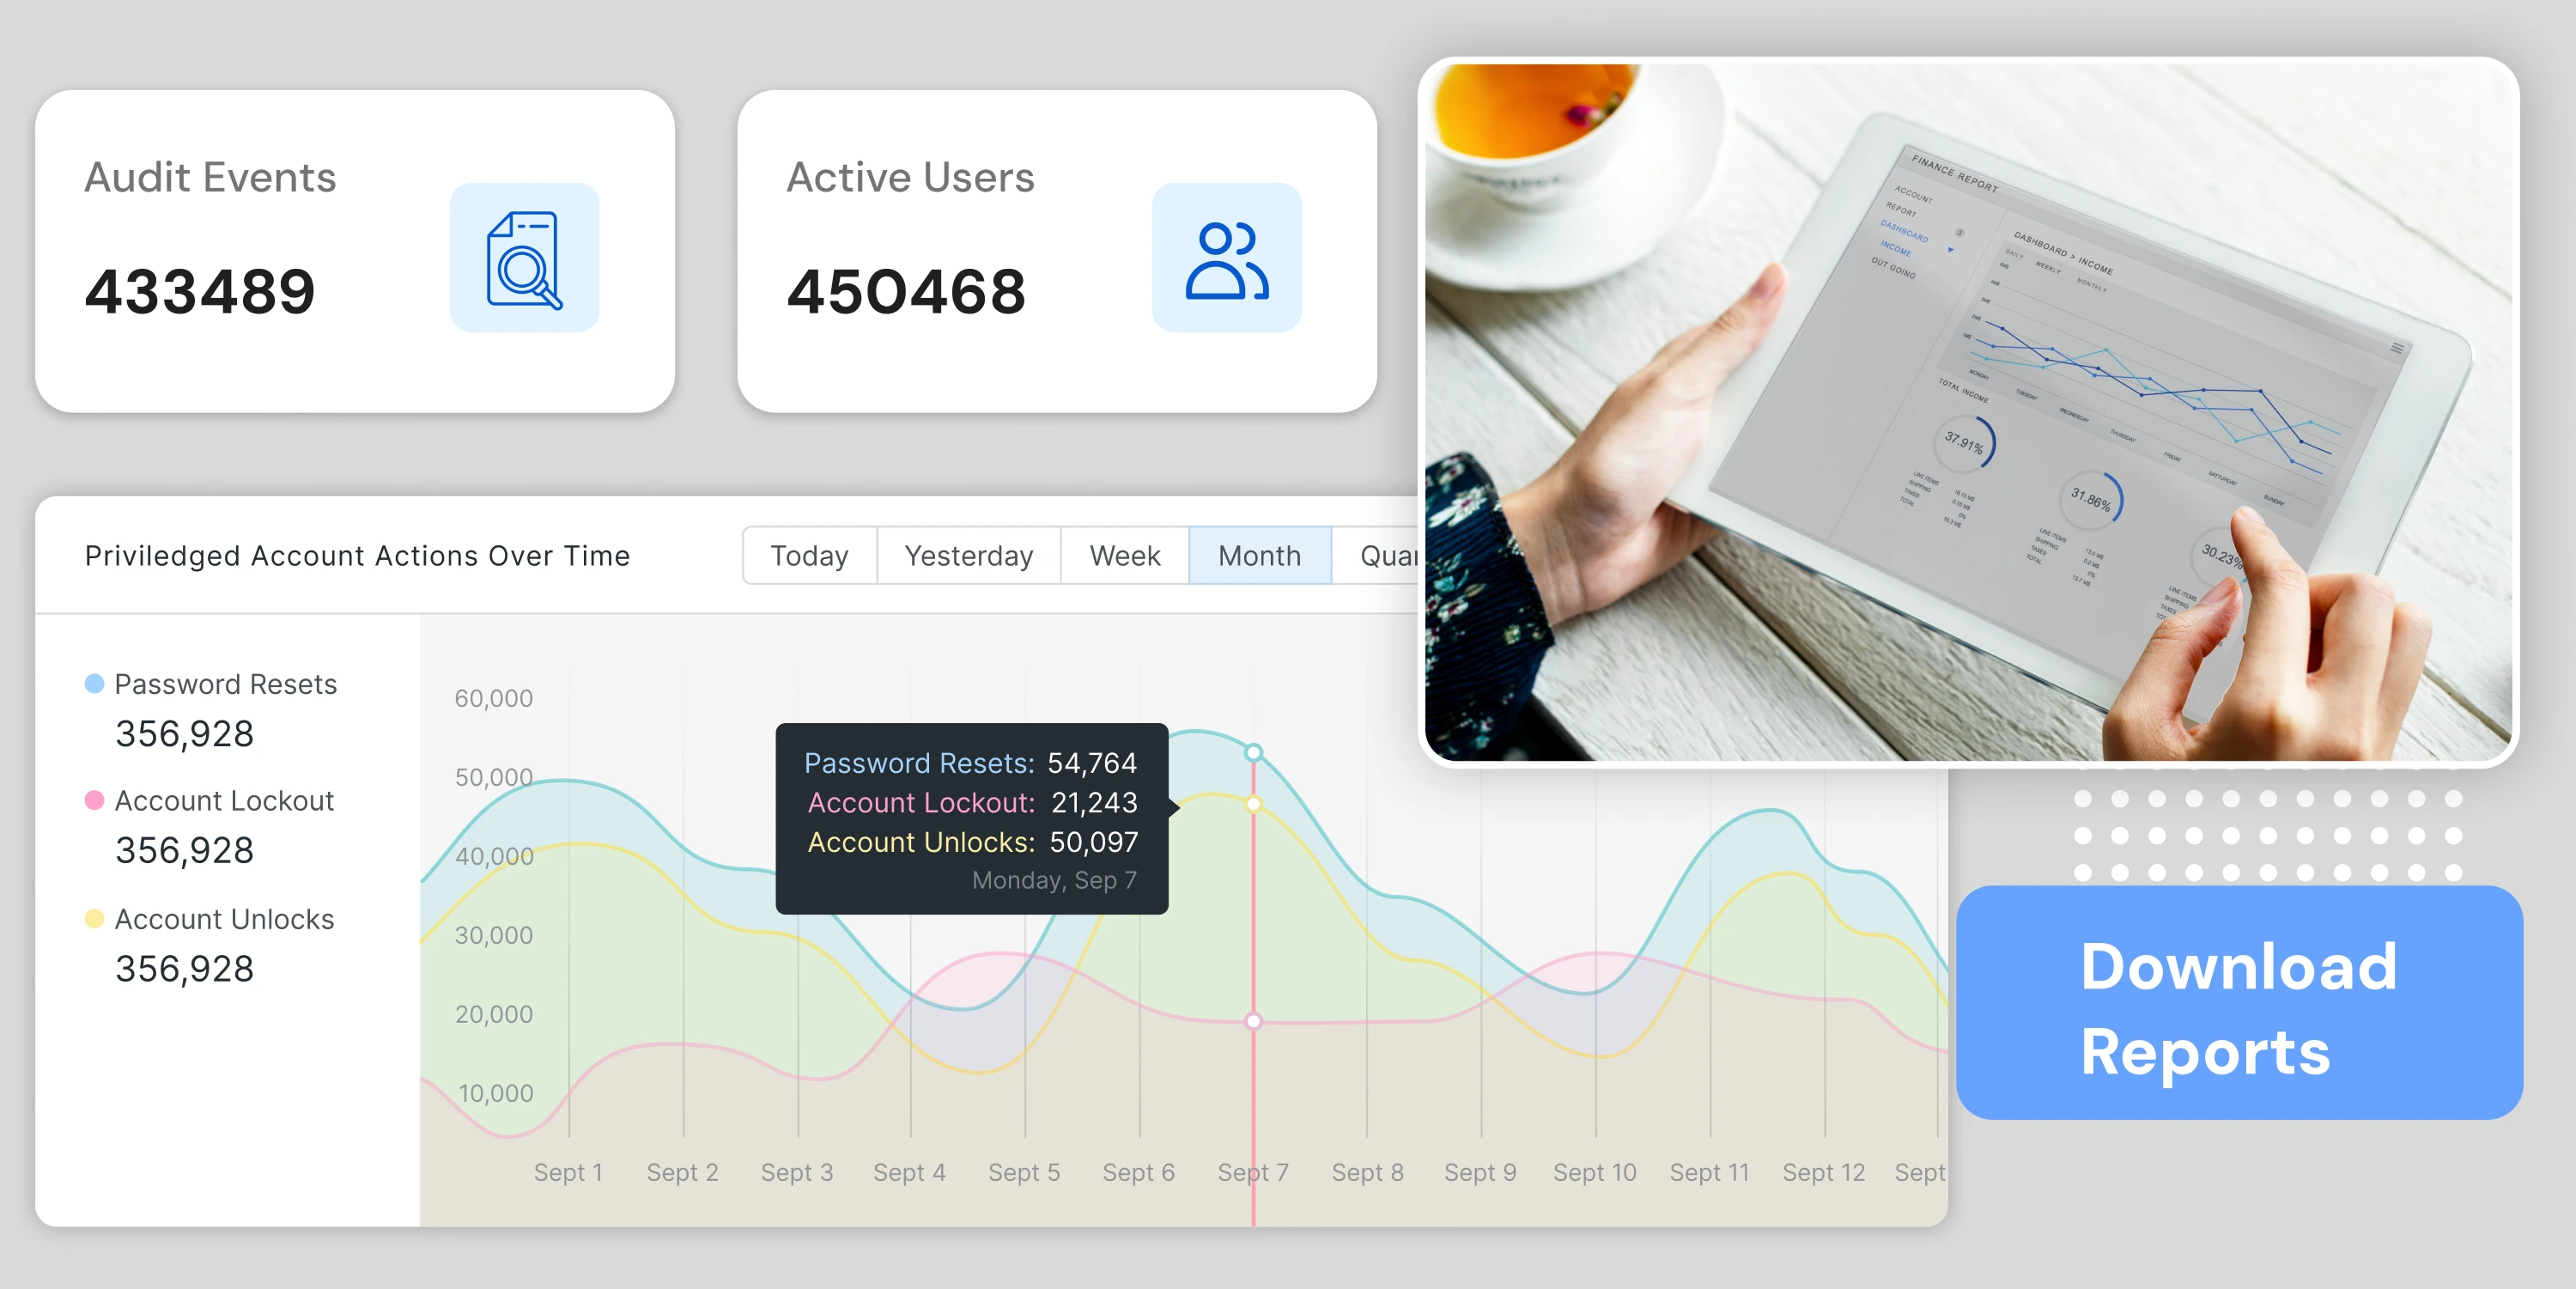
Générez des rapports détaillés sur l'activité des utilisateurs, l'état des mots de passe et les modifications apportées aux politiques. Ces informations facilitent les audits, les contrôles de conformité et offrent une meilleure visibilité sur votre environnement Active Directory. - Gestion des GPO:
Gérer et surveiller les objets de stratégie de groupe pour appliquer les paramètres de sécurité, configurer les périphériques et maintenir un comportement système cohérent pour tous les utilisateurs et tous les ordinateurs.
Ensemble, ces composants offrent aux équipes informatiques le contrôle et l'agilité nécessaires pour gérer des environnements à grande échelle sans perte de visibilité ni de sécurité.
Meilleures pratiques pour la gestion d'Active Directory
Active Directory fonctionne de manière optimale lorsqu'il est géré avec rigueur et méthode. Quelques bonnes pratiques peuvent considérablement améliorer la sécurité, l'efficacité et la fiabilité de votre environnement. Voici une liste de vérification rapide que chaque équipe informatique devrait suivre.
- Utiliser le contrôle d'accès basé sur les rôles (principe du moindre privilège) :
N’accordez aux utilisateurs que les autorisations nécessaires à l’exercice de leurs fonctions. Limiter les droits d’administrateur réduit l’impact des actions accidentelles ou malveillantes. - Automatisez les tâches de routine :
Automatisation des réinitialisations de mot de passe, l'intégration des utilisateurs et les mises à jour des comptes. Cela permet non seulement de gagner du temps, mais aussi d'assurer la cohérence de l'ensemble du répertoire. - Planifiez des bilans de santé réguliers pour votre système immunitaire :
Examinez les comptes inutilisés, les politiques obsolètes et les structures d'autorisation. Des audits réguliers vous aident à détecter les problèmes avant qu'ils ne deviennent des risques. - Surveiller les modifications apportées aux comptes et aux groupes :
Suivez qui a effectué quelle modification et à quel moment. Les alertes et les rapports en temps réel renforcent la responsabilisation et améliorent la conformité. - Appliquer les politiques relatives aux mots de passe et à l'authentification multifacteur :
Combinez des règles de mot de passe robustes avec l'authentification multifacteurs pour protéger les comptes utilisateurs contre les accès non autorisés.
Le respect de ces bonnes pratiques aide les équipes informatiques à maintenir Active Directory sécurisé, à jour et prêt à soutenir la croissance de l'organisation sans complexité inutile.
Comment la gestion d'Active Directory prend en charge la conformité et la sécurité
Une sécurité et une conformité robustes reposent sur la connaissance précise des accès et leur contrôle. La gestion d'Active Directory joue un rôle central dans le maintien de cette visibilité et l'application de politiques conformes aux normes réglementaires. Voici comment elle contribue à la réalisation des objectifs de sécurité et de conformité :
- Dossiers prêts à être audités
Chaque modification apportée à Active Directory, qu'il s'agisse de mises à jour de mots de passe ou de modifications de groupes, peut être suivie et consignée dans le cadre d'audits internes ou externes. - Accès contrôlé:
En attribuant des autorisations via des rôles et des politiques définis, les équipes informatiques empêchent l'accès non autorisé aux systèmes ou aux données sensibles. - L'application de la politique:
Des règles de mot de passe centralisées, le verrouillage des comptes et l'authentification multifacteur garantissent des normes de sécurité uniformes pour tous les utilisateurs. - Contrôles de conformité automatisés :
Les rapports et alertes programmés permettent de détecter rapidement les comptes à risque ou les violations de politique. - Alignement réglementaire :
Une gestion Active Directory appropriée prend en charge des cadres tels que l'ISO 27001, le RGPD et la loi SOX en assurant la responsabilisation et une gestion sécurisée des identités.
Lorsque la gestion d'Active Directory devient partie intégrante du flux de travail de sécurité de votre organisation, la conformité n'est plus une simple question après coup ; elle est intégrée aux opérations quotidiennes.
L'avenir de la gestion d'Active Directory : plus intelligent, automatisé et sécurisé
L'avenir de la gestion d'Active Directory s'éloigne des mises à jour manuelles et des stratégies statiques. Face à la dynamisation croissante des environnements informatiques, l'accent est mis sur l'automatisation, l'intelligence artificielle et la surveillance continue. Voici les grandes tendances qui façonnent la prochaine phase de la gestion d'AD :
- Informations basées sur l'IA
L'apprentissage automatique aidera les équipes informatiques à prédire les risques potentiels liés aux comptes, à détecter les schémas de connexion inhabituels et à recommander des actions proactives. - Automatisation contextuelle :
Les flux de travail automatisés s'adapteront en fonction du comportement de l'utilisateur, du type d'appareil ou de la localisation, garantissant ainsi un accès à la fois sécurisé et flexible. - Adoption du modèle Zero Trust :
Active Directory deviendra un élément clé des architectures Zero Trust, en vérifiant chaque utilisateur et chaque appareil avant d'accorder l'accès. - Identité hybride unifiée :
Les répertoires sur site et dans le cloud continueront de fusionner en une seule couche de gestion, permettant un contrôle centralisé des environnements.
La tendance est claire : une automatisation plus intelligente et une meilleure gestion de la sécurité définiront la manière dont les organisations gèrent les accès et les identités. Pour les équipes informatiques, cela se traduit par moins d’interventions manuelles et plus de temps consacré à la conception de systèmes sécurisés et évolutifs.
miniOrange AD Tools – Simplifiez et sécurisez votre Active Directory
La gestion d'Active Directory doit être un atout pour les équipes informatiques, et non une source de stress. Les outils miniOrange AD transforment les tâches complexes liées à l'annuaire en flux de travail simples et automatisés, vous aidant ainsi à gérer les utilisateurs, à appliquer les politiques de sécurité et à garantir une sécurité à grande échelle. Avec miniOrange, les équipes informatiques peuvent :
- Automatisez ce qui compte
Gérez automatiquement l'intégration des nouveaux utilisateurs, la réinitialisation des mots de passe et les mises à jour des comptes, libérant ainsi les administrateurs des tâches manuelles. - Contrôlez l'accès en toute confiance :
Déléguez les responsabilités en toute sécurité, suivez chaque changement et assurez une responsabilisation claire. - Restez conforme sans effort :
Générer des rapports détaillés pour les audits, surveiller les violations de politique et maintenir des normes de mots de passe cohérentes. - Renforcer le service d'assistance :
Accorder un accès limité au personnel de première ligne pour gérer les demandes courantes sans risquer de perdre des privilèges à l'échelle du système.
Les outils miniOrange AD redonnent structure, visibilité et contrôle à Active Directory, permettant aux équipes informatiques de consacrer moins de temps au dépannage et plus de temps au renforcement de la sécurité de leur organisation.
FAQ
Qu’est-ce que la gestion Active Directory et pourquoi est-elle importante ?
La gestion d'Active Directory consiste à contrôler les utilisateurs, les groupes et les accès au sein du service d'annuaire Microsoft. Elle est essentielle car elle permet aux équipes informatiques de garantir la sécurité, d'empêcher les accès non autorisés et de gérer efficacement le cycle de vie des utilisateurs.
Comment la gestion d'Active Directory aide-t-elle les équipes informatiques ?
Elle réduit le travail manuel en automatisant les tâches répétitives telles que la réinitialisation des mots de passe et la gestion des utilisateurs, tout en améliorant la visibilité, la conformité et la sécurité globale du réseau.
Quelles sont les meilleures pratiques pour gérer Active Directory ?
Utilisez le principe du moindre privilège, automatisez les tâches routinières, examinez régulièrement les autorisations, surveillez les modifications et appliquez des politiques de mots de passe et d'authentification multifacteur (MFA) robustes.
Comment l'automatisation simplifie-t-elle la gestion d'Active Directory ?
L'automatisation remplace les étapes manuelles répétitives par des flux de travail prédéfinis, garantissant une exécution cohérente et réduisant les risques d'erreur humaine.
Laisser un commentaire