
La gestion des accès utilisateurs, des paramètres de sécurité et des configurations système sur un réseau peut rapidement devenir incontrôlable, surtout dans les organisations en pleine croissance. C'est pourquoi la plupart des environnements Windows s'appuient sur la stratégie de groupe d'Active Directory pour garantir la cohérence et le contrôle.
La stratégie de groupe permet aux administrateurs informatiques de définir des règles et des paramètres qui s'appliquent uniformément à tous les utilisateurs et appareils (des stratégies de mots de passe aux configurations de postes de travail), sans nécessiter de configuration individuelle pour chaque machine. Il ne s'agit pas seulement de gagner du temps, mais aussi de réduire les erreurs et d'améliorer la sécurité.
Dans ce blog, nous allons décomposer :
- Qu'est-ce que la stratégie de groupe ?
- Pourquoi c'est important pour la sécurité et la gestion
- Comment configurer et gérer les politiques dans Active Directory
- Cas d'utilisation courants et défis
Voyons comment fonctionnent les GPO Active Directory et pourquoi ils sont toujours essentiels en 2025.
Les avantages de la stratégie de groupe dans Active Directory
La stratégie de groupe est l'une des fonctionnalités clés qui font d'Active Directory un outil puissant pour la gestion informatique des entreprises. Elle permet aux administrateurs d'appliquer des règles, de configurer le comportement du système et d'appliquer des paramètres cohérents à tous les utilisateurs et ordinateurs d'un domaine, sans avoir à intervenir sur chaque machine individuellement.
Voici pourquoi la stratégie de groupe est avantageuse pour les organisations de toutes tailles :
1. Contrôle centralisé
Grâce aux stratégies de groupe, vous pouvez tout gérer, des arrière-plans du bureau aux stratégies d'installation des logiciels, depuis une console unique. Ce contrôle centralisé réduit le travail manuel et le risque d'erreurs de configuration.
2. Application des mesures de sécurité
A L'enquête ESG 2024 a révélé que 80 % des professionnels de l'informatique Considérez les erreurs de configuration comme le principal risque de sécurité dans AD, souvent dû à des GPO obsolètes ou non gérés.
Des politiques telles que la complexité des mots de passe, les autorisations des utilisateurs et les verrouillages de compte contribuent à réduire les surfaces d’attaque et à renforcer la conformité réglementaire.
3. Configuration standardisée
La stratégie de groupe garantit que tous les utilisateurs et systèmes suivent une configuration cohérente, ce qui facilite l'intégration de nouveaux employés, la résolution des problèmes et le maintien des normes informatiques dans tous les services ou sites.
4. Administration simplifiée
Au lieu de configurer les paramètres sur chaque point de terminaison, les administrateurs informatiques peuvent appliquer des modifications au niveau du domaine, du site ou de l’unité organisationnelle (UO), et ces modifications prennent effet automatiquement sur tous les systèmes concernés.
5. Évolutif pour toutes les organisations
Qu'il s'agisse d'une équipe de 50 personnes ou d'une entreprise de 5,000 XNUMX utilisateurs, la stratégie de groupe s'adapte efficacement. Les petites entreprises bénéficient d'un gain de temps, tandis que les grandes organisations gagnent en contrôle et en cohérence.
Qu'est-ce que la stratégie de groupe dans Active Directory ?
La stratégie de groupe est une fonctionnalité intégrée à Microsoft Windows qui permet aux administrateurs de définir des règles et des paramètres pour les utilisateurs et les ordinateurs au sein d'un environnement Active Directory (AD). Elle permet de standardiser les configurations, d'appliquer des mesures de sécurité et d'automatiser la gestion du système, le tout depuis un emplacement centralisé.
Fonctionnalités principales de la stratégie de groupe
À la base, la stratégie de groupe permet :
- Contrôle des paramètres de l'environnement utilisateur tels que la disposition du bureau, les options du menu Démarrer et les mappages de lecteurs
- Application des règles de sécurité, telles que les seuils de verrouillage de compte ou l'utilisation restreinte des logiciels
- Automatisation de tâches telles que le déploiement de logiciels et l'exécution de scripts lors de la connexion/déconnexion
Comment fonctionne la stratégie de groupe avec Active Directory
La stratégie de groupe est étroitement intégrée à Active Directory. Lorsqu'un utilisateur se connecte ou qu'un ordinateur démarre, le système recherche dans Active Directory les objets de stratégie de groupe (GPO) applicables liés à ce domaine, site ou unité organisationnelle (UO). Ces GPO sont ensuite appliqués dans un ordre précis pour déterminer le comportement du système.
Cette connexion entre la stratégie de groupe et Active Directory garantit que les règles sont appliquées de manière cohérente dans toute l’organisation, même lorsque les utilisateurs changent d’appareil ou se connectent à partir de différents emplacements.
Composants clés de la stratégie de groupe
- Objet de stratégie de groupe (GPO) : Un conteneur contenant les paramètres de stratégie. Chaque GPO peut contenir des centaines de règles individuelles pour les utilisateurs et les ordinateurs.
- Autres Conditions Paramètres définis dans un GPO, tels que les stratégies de mot de passe, les restrictions de bureau ou les règles logicielles.
- Portée de la gestion : Les objets de stratégie de groupe peuvent être liés à des domaines, des unités d'organisation ou des sites, déterminant ainsi quels utilisateurs ou ordinateurs reçoivent la stratégie.
- Console de gestion des stratégies de groupe (GPMC) : Un outil utilisé pour créer, modifier et gérer les GPO.
Ensemble, ces composants permettent aux équipes informatiques de gérer efficacement de grands réseaux tout en garantissant la conformité des politiques et en réduisant les erreurs manuelles.
Objectif et utilisations de la stratégie de groupe
La stratégie de groupe n'est pas seulement une fonctionnalité pratique : c'est un élément fondamental de la gestion des systèmes sur les réseaux Windows. Elle aide les organisations à renforcer la sécurité, à contrôler les environnements utilisateurs, à gérer les logiciels et à rationaliser les tâches administratives.
Voici quelques-unes des principales utilisations de la stratégie de groupe dans les environnements Active Directory :
1. Application des mesures de sécurité
- Appliquer des politiques de mot de passe, telles que la longueur minimale, la complexité et l'expiration
- Définissez des politiques de verrouillage de compte pour empêcher les attaques par force brute
- Restreindre l'accès des utilisateurs au Panneau de configuration, au Gestionnaire des tâches, aux ports USB, etc.
2. Configuration de l'utilisateur et de l'ordinateur
- Contrôler les arrière-plans du bureau, les dispositions du menu Démarrer et les économiseurs d'écran
- Définir les variables d'environnement et les paramètres d'alimentation
- Masquer ou désactiver les lecteurs système pour des groupes d'utilisateurs spécifiques
3. Déploiement de logiciels et gestion des correctifs
- Déployer des applications en silence sur les appareils des utilisateurs
- Déployer des mises à jour ou des correctifs sans intervention manuelle
4. Mappage des lecteurs et gestion des imprimantes
- Mappez automatiquement les lecteurs réseau et attribuez des imprimantes par défaut en fonction des rôles des utilisateurs ou des services
5. Redirection de dossier
- Redirigez des dossiers tels que Documents ou Bureau vers un emplacement réseau pour une sauvegarde et une accessibilité plus faciles
6. Configuration des services Bureau à distance
- Gérer les paramètres utilisateur RDS, les délais d'expiration, les limites de session et les politiques de redirection
7. Audit et conformité
- Activez l'audit pour la connexion/déconnexion, l'accès aux fichiers et les actions administratives pour prendre en charge la conformité avec des normes telles que HIPAA, GDPR ou SOX
8. Personnalisation et image de marque
- Personnalisez l'écran de connexion, les messages système ou l'image de marque du bureau en fonction de l'identité de l'organisation
9. Gestion de l'alimentation
- Appliquez des paramètres d'économie d'énergie sur l'ensemble du réseau pour réduire la consommation d'électricité sur les machines inactives
10. Sécurité et filtrage WMI
- Appliquer des politiques uniquement à des utilisateurs ou des systèmes spécifiques à l'aide de groupes de sécurité
- Utilisez des filtres WMI pour cibler les machines en fonction de propriétés telles que la version du système d'exploitation ou la configuration matérielle
Types de stratégies de groupe dans Active Directory
Dans Active Directory , les objets de stratégie de groupe (GPO) peuvent être classés non seulement selon leur étendue (domaine, site, unité d'organisation, etc.), mais aussi selon leur origine et leur finalité. Microsoft les distingue officiellement en deux grandes catégories : les GPO intégrés (fournis par le système) et les GPO personnalisés (créés par les administrateurs).
GPO intégrés (fournis par Microsoft)
Dans Microsoft Entra Domain Services (anciennement Azure AD DS), deux objets de stratégie de groupe par défaut sont automatiquement créés pour fournir des configurations de base pour les utilisateurs et les ordinateurs :
Objet de stratégie de groupe (GPO) des utilisateurs d'AADDC
Cet objet de stratégie de groupe est pré-lié au conteneur Utilisateurs AADDC et est destiné à la configuration des stratégies liées aux utilisateurs, telles que les scripts de connexion, les paramètres de bureau et les contrôles de l'environnement utilisateur.
GPO Ordinateurs AADDC
Cet objet de stratégie de groupe est pré-lié au conteneur Ordinateurs AADDC et est utilisé pour configurer les stratégies des ordinateurs, y compris les paramètres de sécurité, le comportement du système et les préférences de mise à jour.
Ces GPO intégrés servent de modèles de départ et peuvent être personnalisés pour répondre aux besoins de l'organisation. Seuls les utilisateurs membres du groupe Administrateurs DC AAD disposent des privilèges nécessaires pour gérer ces stratégies.
Objets de stratégie de groupe personnalisés (définis par l'administrateur)
Les GPO personnalisés sont créés manuellement par les administrateurs informatiques pour répondre à des besoins opérationnels ou de sécurité spécifiques au sein de l'organisation. Au lieu de s'appuyer uniquement sur les GPO par défaut, les politiques personnalisées permettent un contrôle précis et une meilleure organisation des paramètres.
Principales caractéristiques:
- Créé à l'aide de la console de gestion des stratégies de groupe (GPMC)
- Généralement lié à des unités organisationnelles (UO) personnalisées pour une application ciblée
- Conçu pour regrouper logiquement les paramètres de stratégie similaires, réduisant ainsi la complexité et évitant les configurations monolithiques
Cette approche modulaire aide les administrateurs à maintenir une structure GPO plus propre, simplifie le dépannage et permet à différents services ou groupes d’utilisateurs de recevoir des ensembles de stratégies personnalisés en fonction de leurs rôles ou responsabilités.
Cependant, la stratégie de groupe dans Active Directory n'est pas universelle. Selon la structure et les besoins de votre organisation, différents types de stratégies de groupe peuvent être appliqués à différents niveaux, offrant flexibilité et contrôle sur la distribution et l'application des paramètres.
Vous trouverez ci-dessous une liste des types de stratégies de groupe dans Active Directory, ainsi que leur utilisation :
1. Stratégie de groupe locale
- S'applique à un seul ordinateur (autonome ou joint à un domaine)
- Géré directement sur la machine à l'aide de gpedit.msc
- Utile dans les petits environnements ou pour les règles locales personnalisées
2. Stratégie de groupe du site
- Appliqué au niveau du site Active Directory
- Utile lors de la gestion des configurations pour les emplacements physiques (par exemple, les succursales avec des sous-réseaux séparés)
3. Stratégie de groupe de domaine
- Géré de manière centralisée via la console de gestion des stratégies de groupe (GPMC)
- S'applique à tous les utilisateurs et ordinateurs du domaine Active Directory
- Généralement utilisé pour les paramètres de sécurité et de configuration à l'échelle de l'organisation
4. Stratégie de groupe d'unité organisationnelle (OU)
- Appliqué à des unités d'organisation spécifiques contenant des utilisateurs ou des ordinateurs
- Idéal pour attribuer des politiques à des départements, des équipes ou des unités commerciales
Chaque type de stratégie de groupe a un objectif unique et peut être superposé de manière stratégique pour appliquer un comportement cohérent sur l'ensemble de votre réseau, sans compliquer excessivement la gestion.
Comprendre le traitement et la priorité des stratégies de groupe
Une gestion efficace des stratégies de groupe repose sur une compréhension approfondie de la manière dont les objets de stratégie de groupe sont traités et de la manière dont les conflits entre les différents paramètres de stratégie sont résolus.
L'ordonnance de traitement du LSDOU
Les objets de stratégie de groupe sont appliqués dans un ordre déterministe et hiérarchique appelé LSDOU :
- Localisation: L'objet de stratégie de groupe local sur l'ordinateur individuel est traité en premier.3 Cela fournit une configuration de base pour la machine.
- Site: Les objets de stratégie de groupe (GPO) liés aux sites Active Directory sont ensuite appliqués. Ils s'appliquent à tous les ordinateurs et utilisateurs de ce site spécifique.
- Domaine: Suite aux objets de stratégie de groupe de site, les stratégies liées au domaine Active Directory sont traitées.3 Celles-ci s'appliquent à tous les objets de l'ensemble du domaine.
- Unité organisationnelle (UO) : Enfin, les objets de stratégie de groupe (GPO) liés aux unités organisationnelles sont appliqués. Pour les unités d'organisation imbriquées, les objets de stratégie de groupe liés aux unités d'organisation parentes sont traités avant ceux liés aux unités d'organisation enfants.
Cet ordre hiérarchique stipule que les paramètres appliqués ultérieurement dans la séquence (par exemple, les stratégies OU) peuvent remplacer les paramètres conflictuels appliqués précédemment (par exemple, les stratégies locales, de site ou de domaine).4 Il est important de noter que les outils de gestion des stratégies basés sur le cloud comme Microsoft Intune appliquent des stratégies aux utilisateurs et aux groupes sans cette structure hiérarchique, ce qui contraste considérablement avec la stratégie de groupe locale traditionnelle.
Comment créer une stratégie de groupe dans Active Directory
La création et la configuration d'une stratégie de groupe dans Active Directory constituent une tâche essentielle pour les administrateurs informatiques. Avec une structure adéquate, les GPO permettent d'appliquer des règles cohérentes tout en offrant la flexibilité nécessaire pour adapter les paramètres aux différents services, sites ou rôles.
Voici un guide étape par étape sur la création et la configuration de la stratégie de groupe dans Active Directory :
Étape 1 : Ouvrez la console de gestion des stratégies de groupe (GPMC)
- Sur un contrôleur de domaine ou un poste de travail administrateur, accédez à Démarrer → Outils d’administration → Gestion des stratégies de groupe.
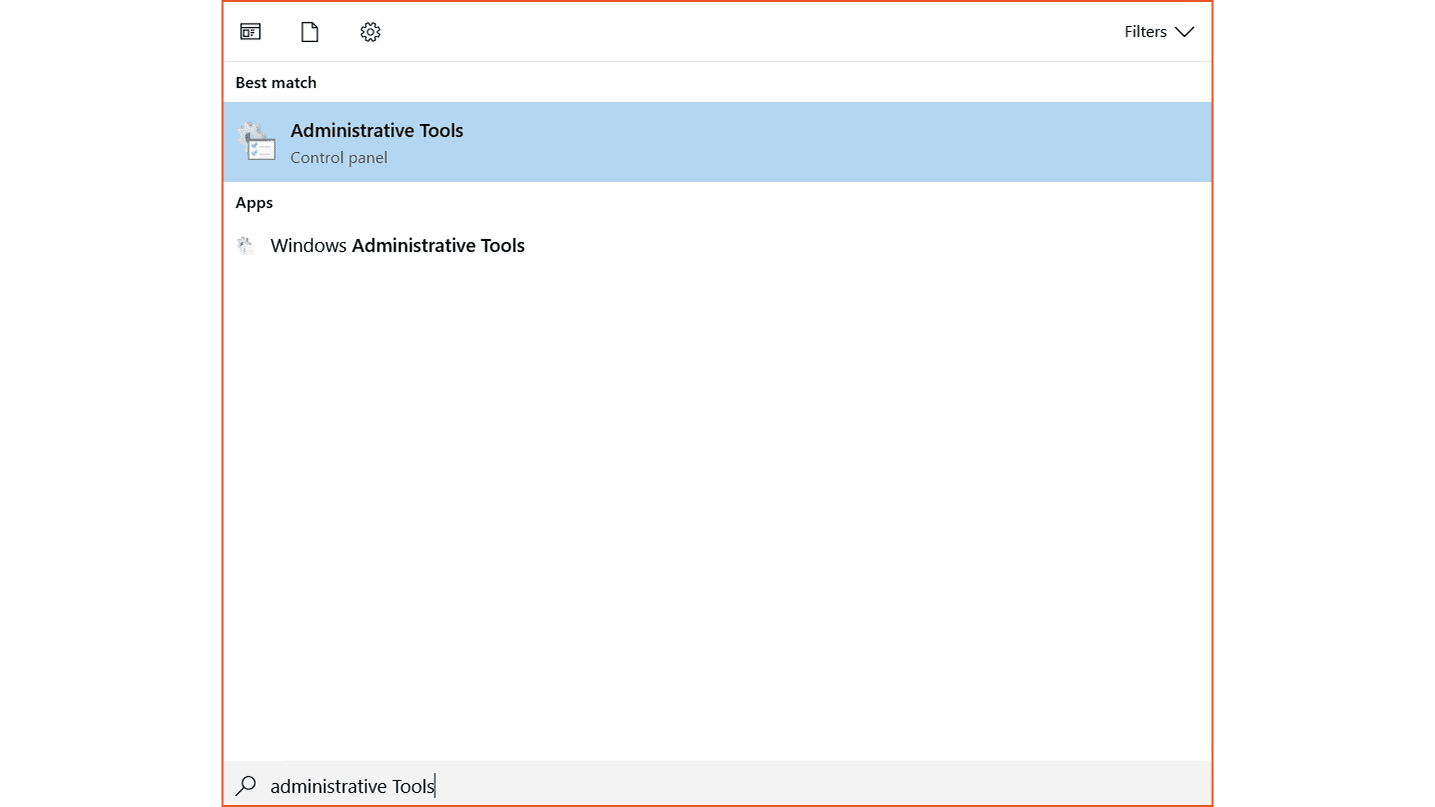
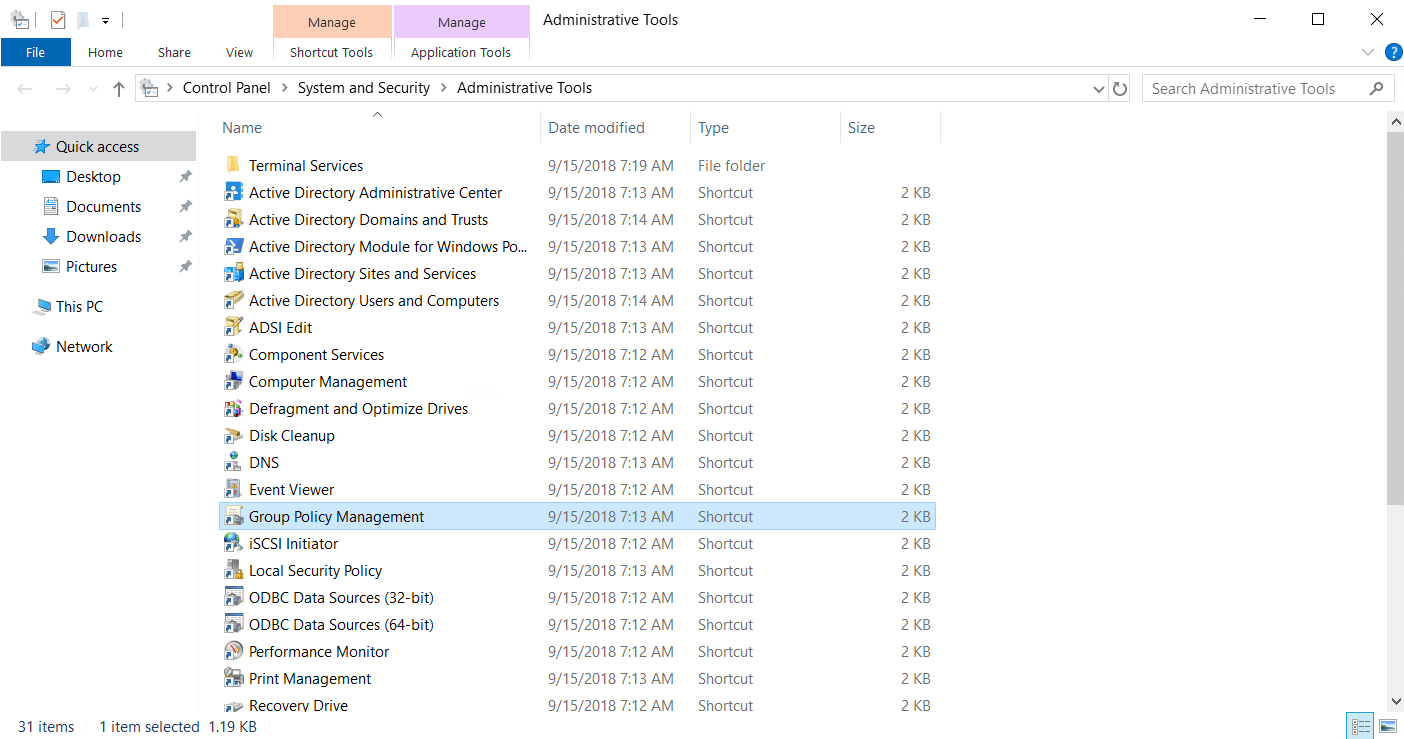
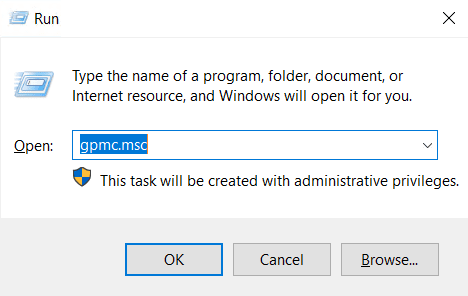
- Ou exécutez gpmc.msc à partir de la boîte de dialogue Exécuter (WIN + R)
Étape 2 : Créer un nouvel objet de stratégie de groupe (GPO)
-
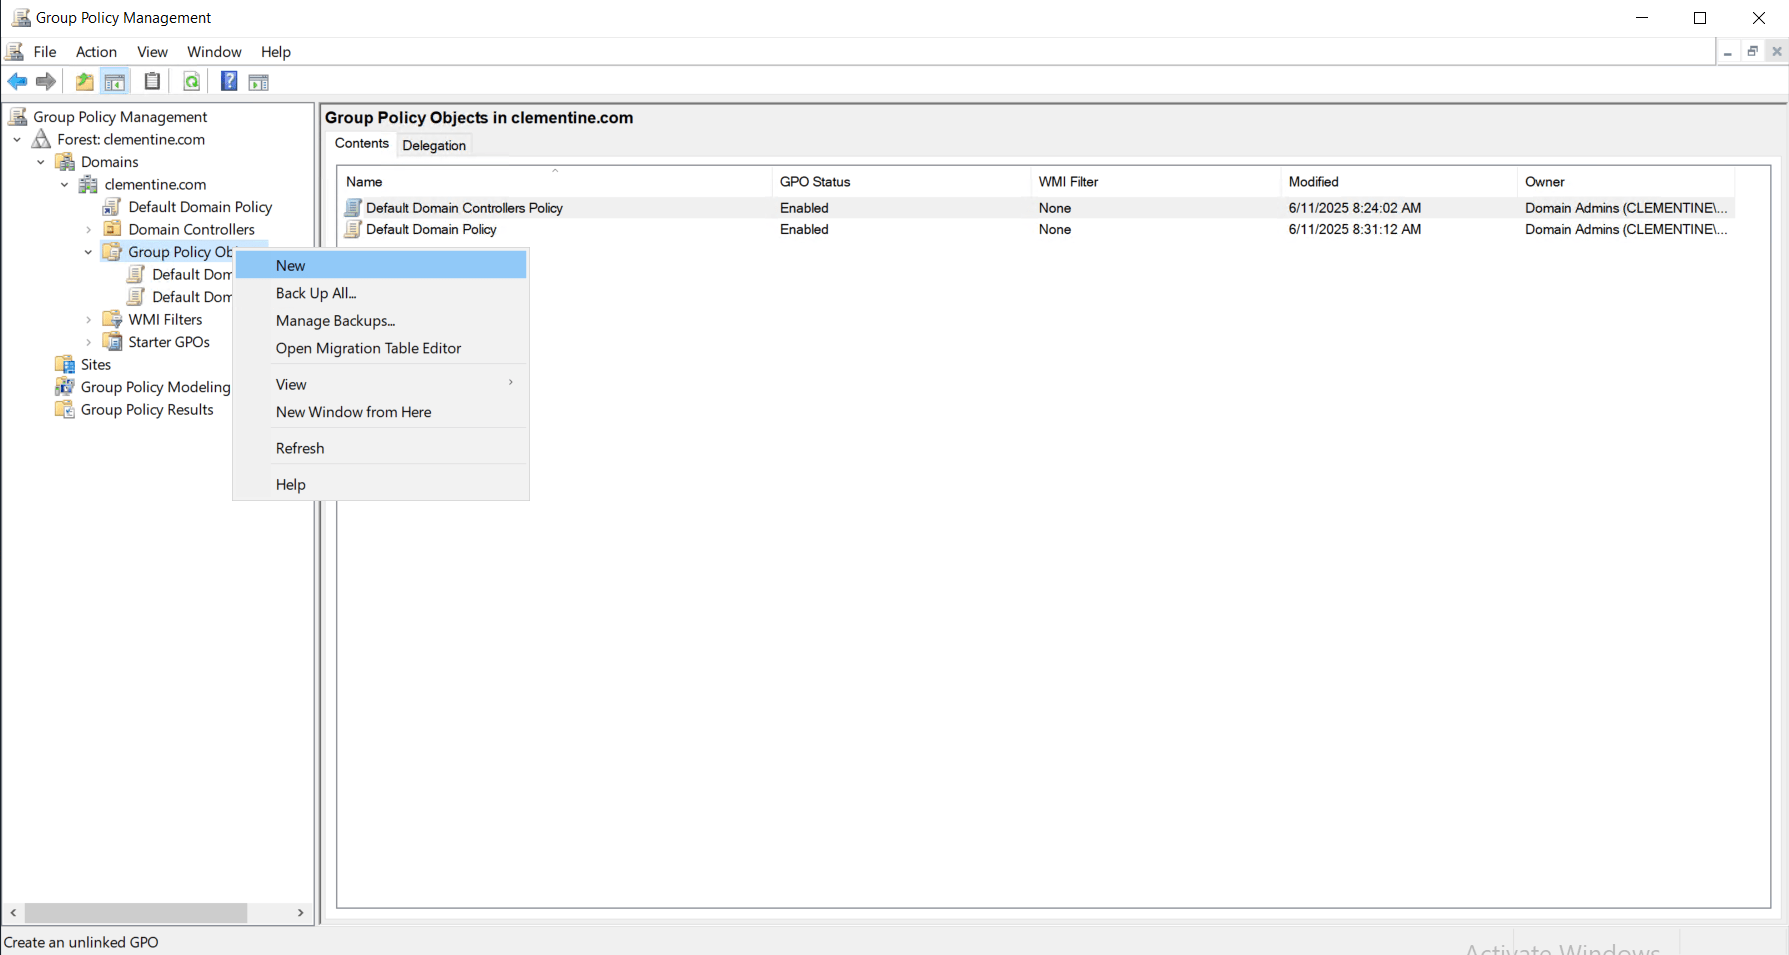
Dans le panneau de gauche, développez le nœud de domaine.
-
Cliquez avec le bouton droit sur le dossier Objets de stratégie de groupe → cliquez sur Nouveau.
-
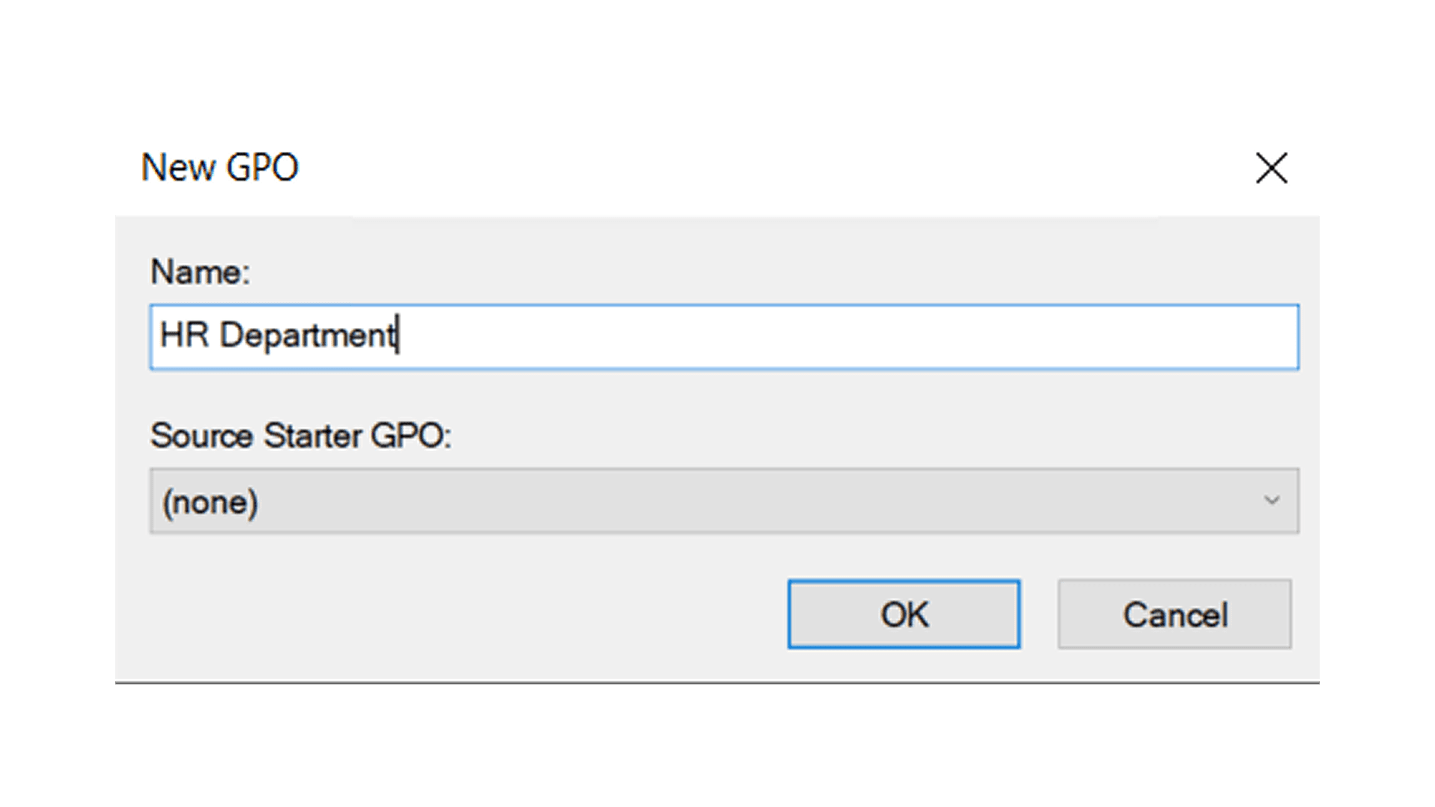
Nommez votre GPO (par exemple, « Politique de mot de passe - Service RH »)
Étape 3 : Modifier et configurer l’objet de stratégie de groupe
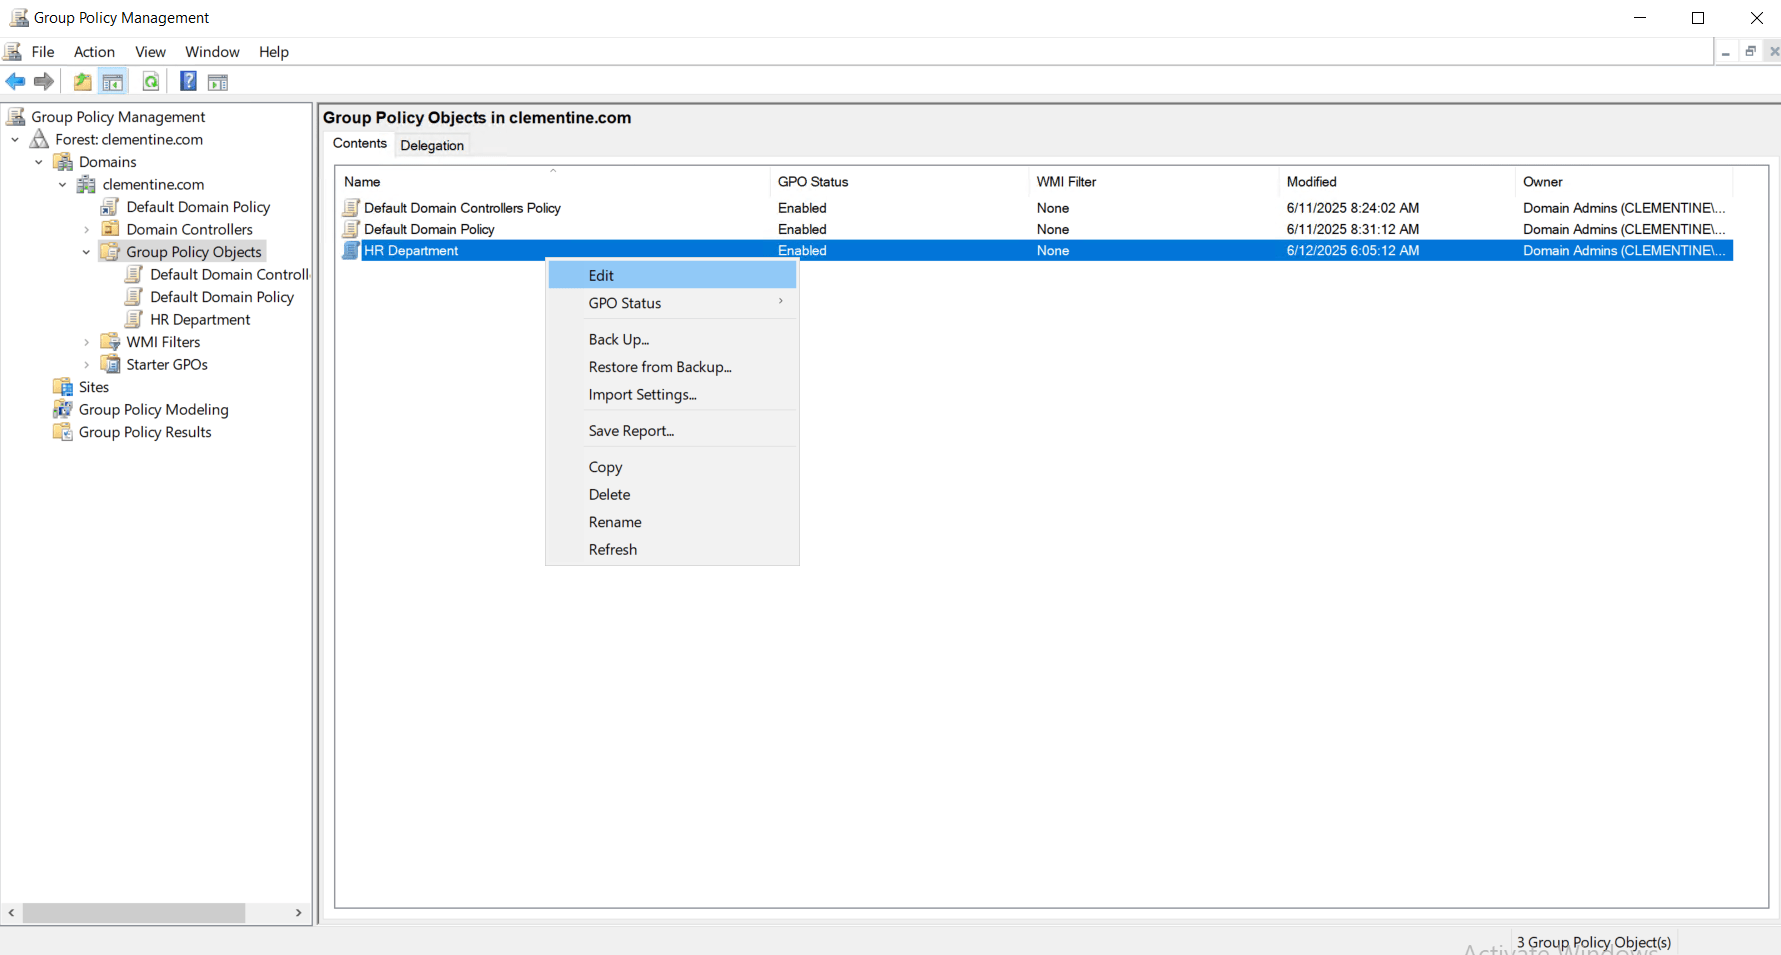
- Faites un clic droit sur votre nouveau GPO → cliquez sur Modifier
- L'éditeur de gestion des stratégies de groupe s'ouvrira
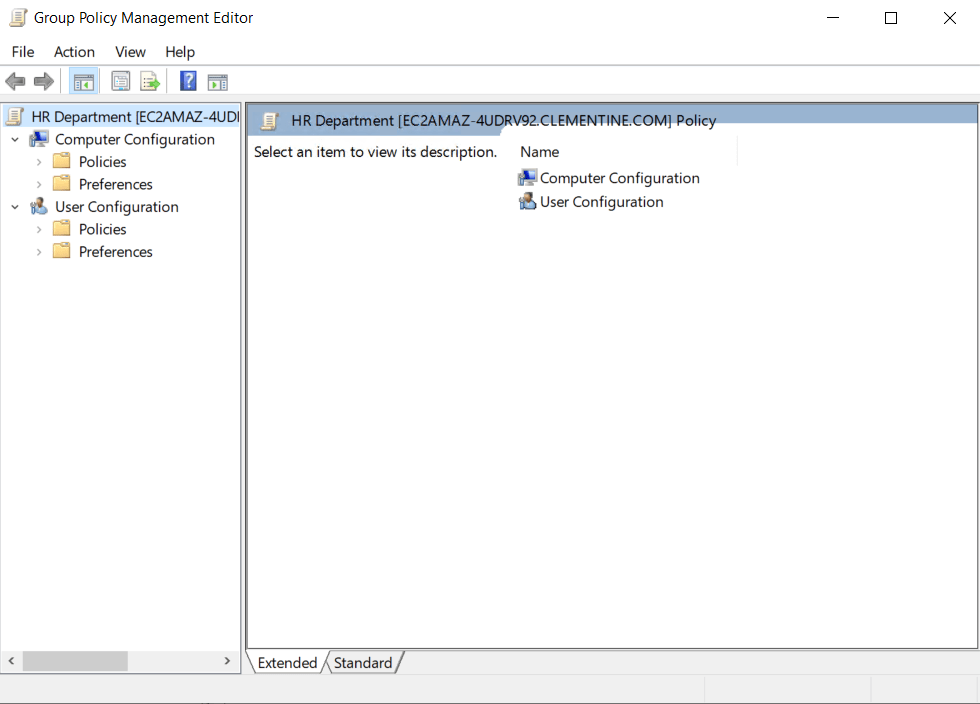
- Configurez les paramètres de l'utilisateur ou de l'ordinateur sous :
- Configuration de l'ordinateur → Politiques
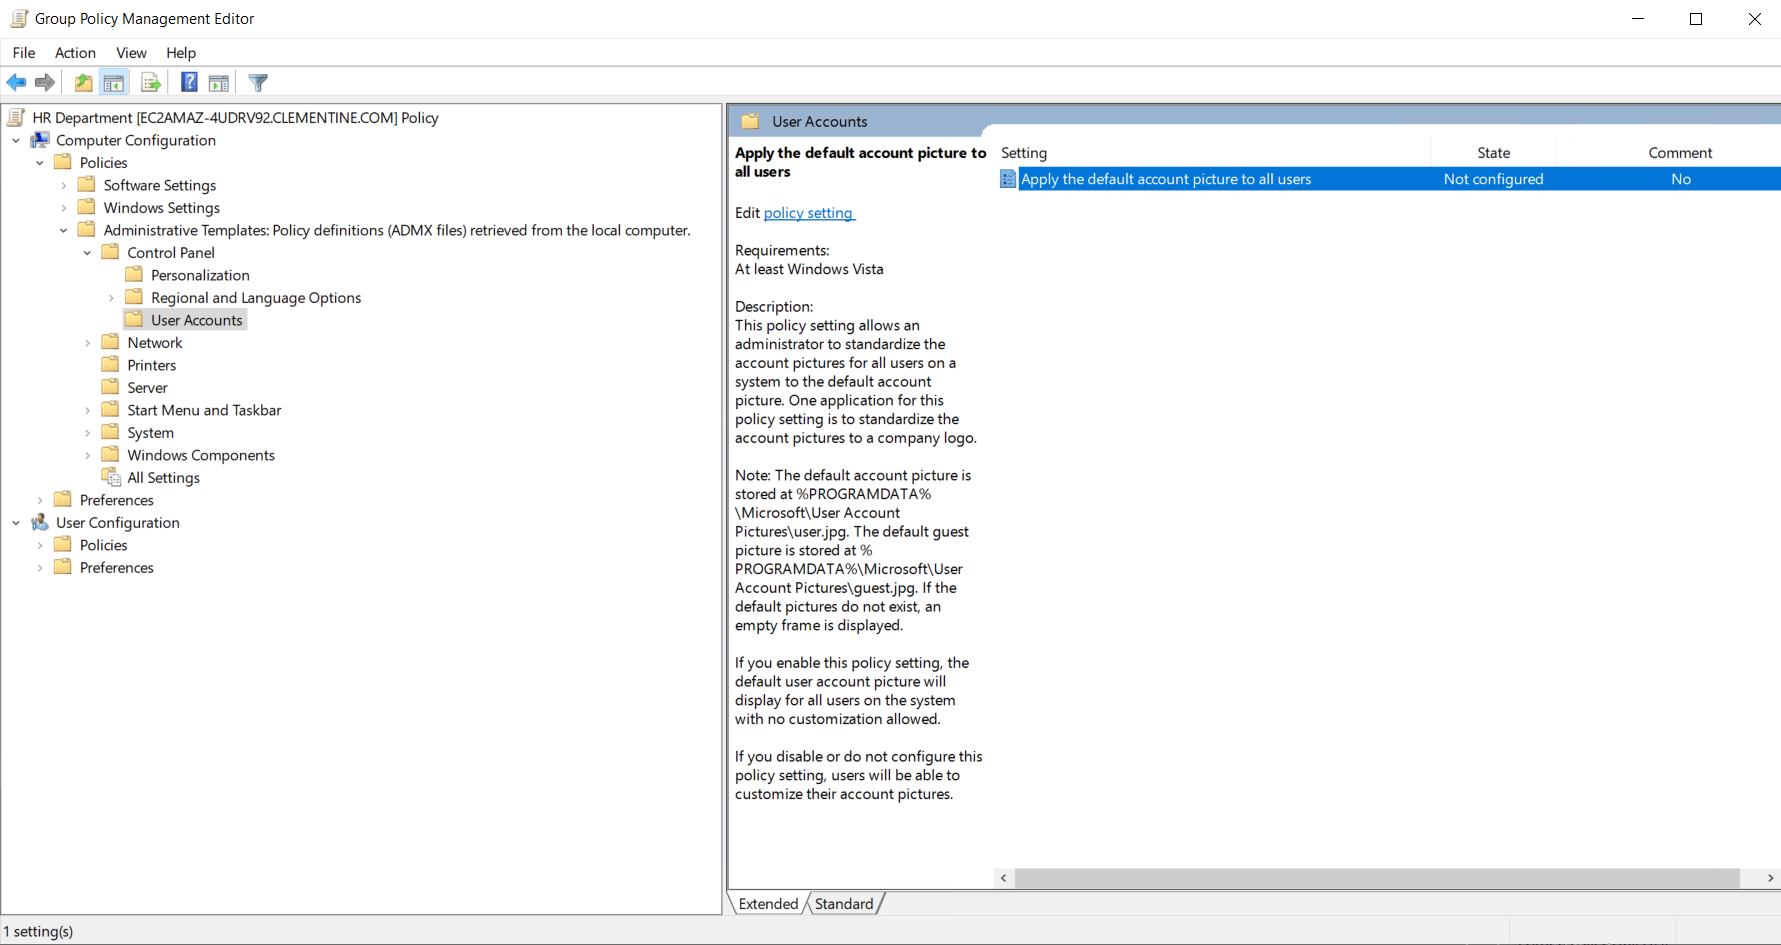
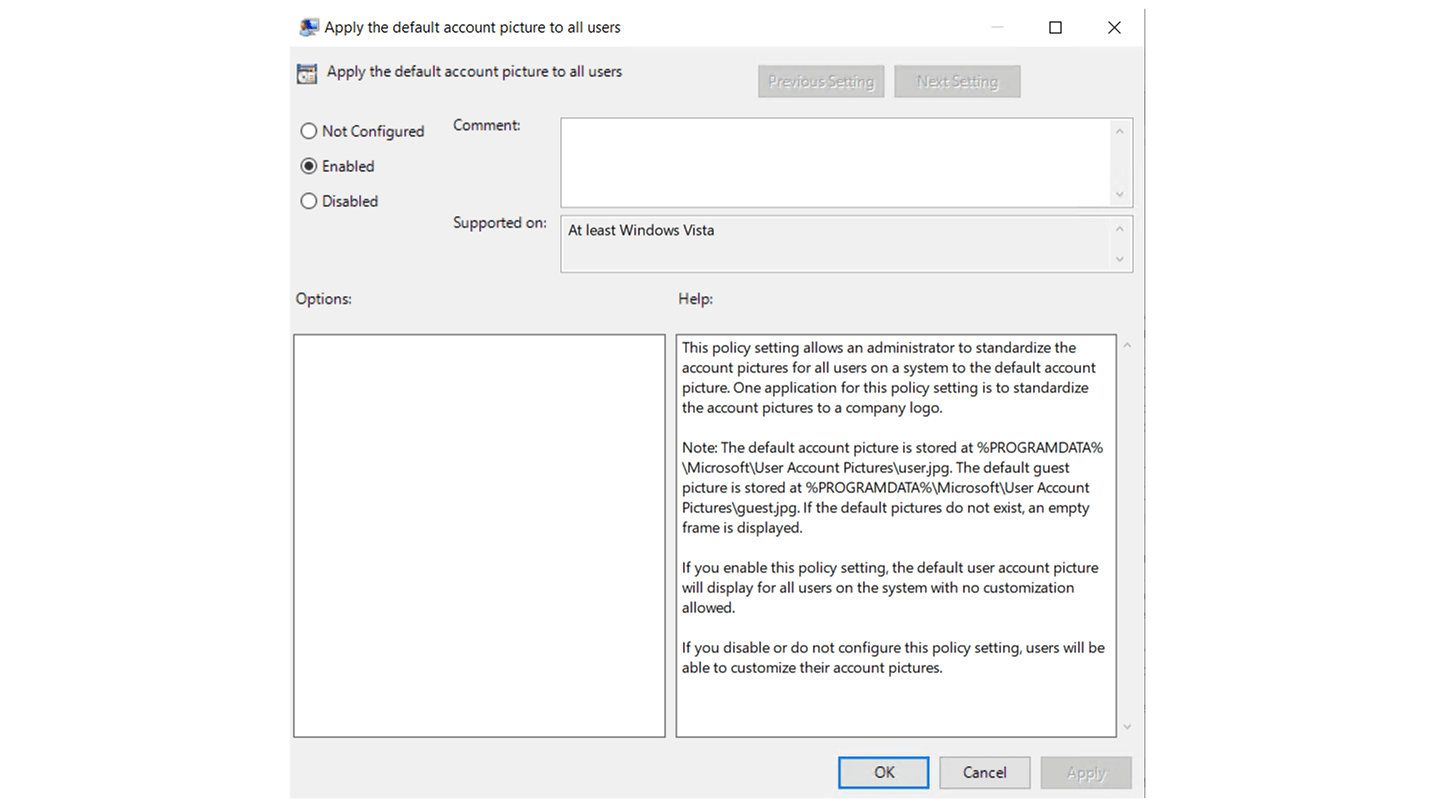
- Configuration utilisateur → Politiques
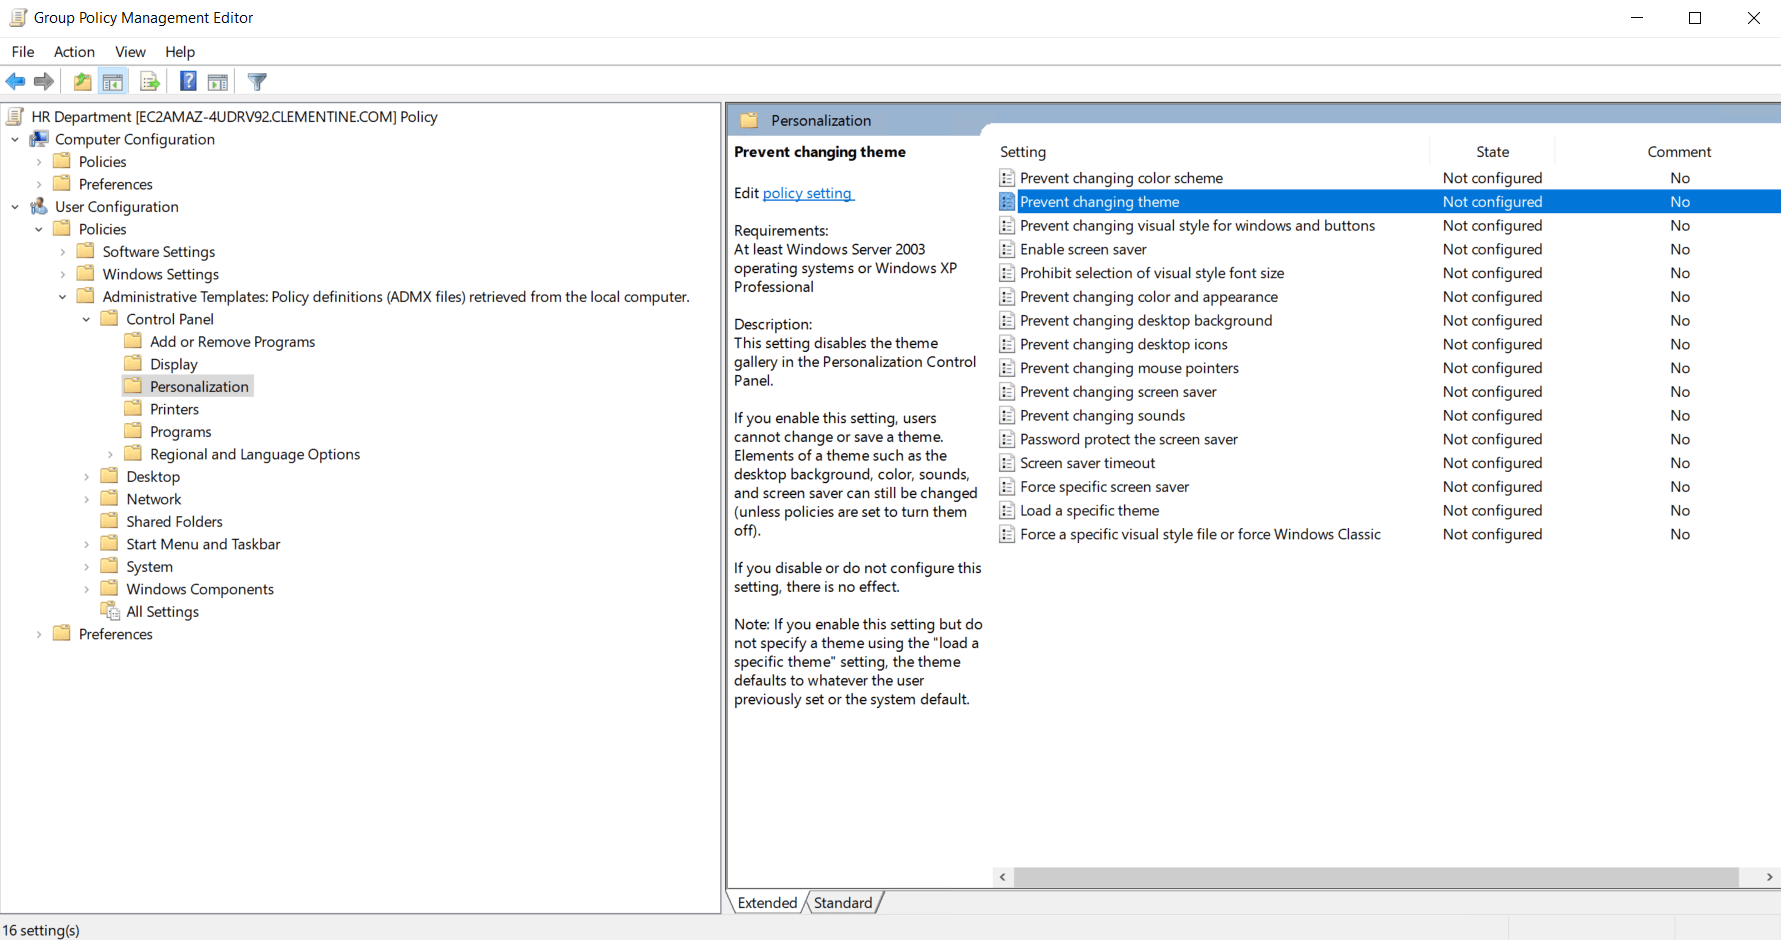
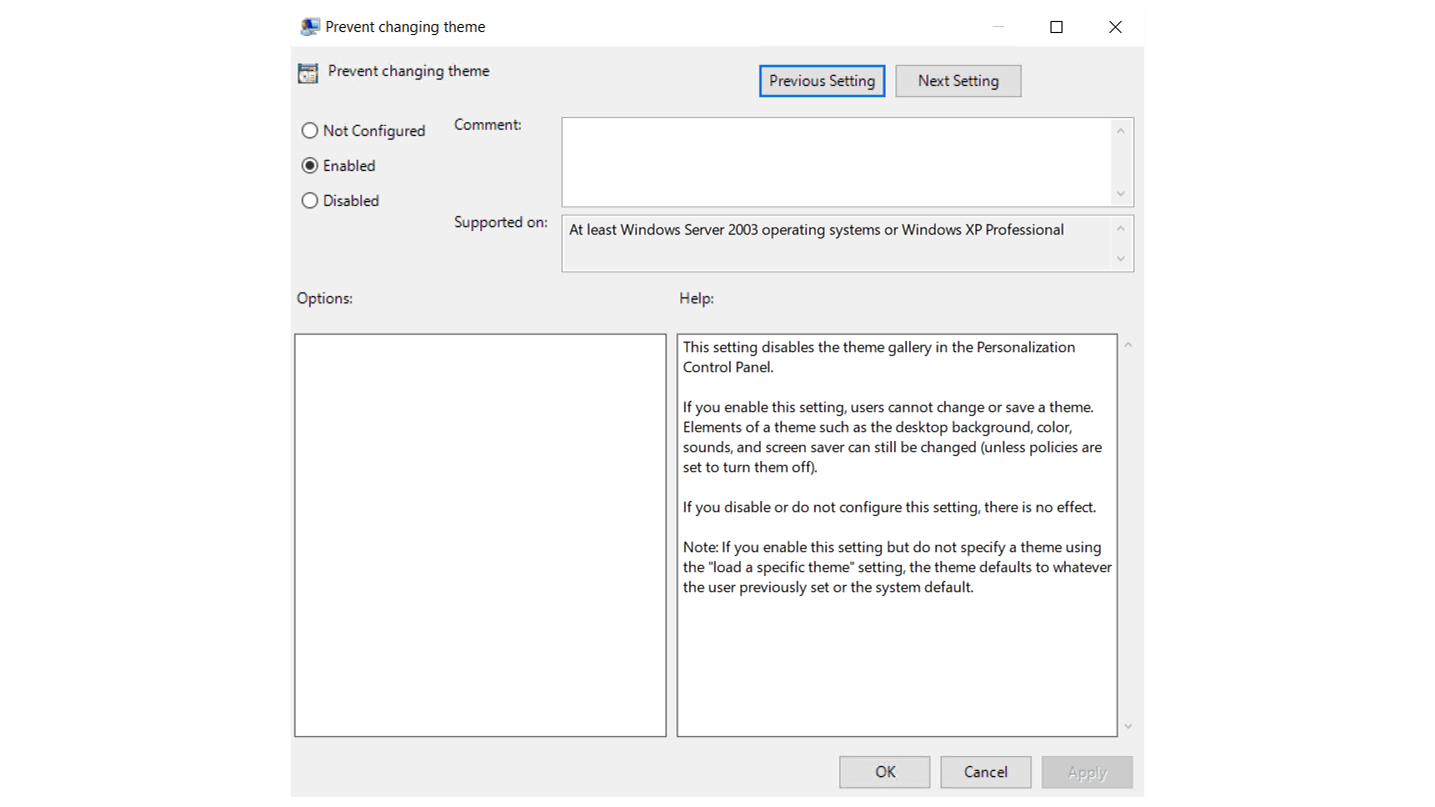
Étape 4 : associer l'objet de stratégie de groupe à un domaine, un site ou une unité d'organisation
- Dans la GPMC, cliquez avec le bouton droit sur le domaine, le site ou l’unité d’organisation où vous souhaitez appliquer la stratégie.
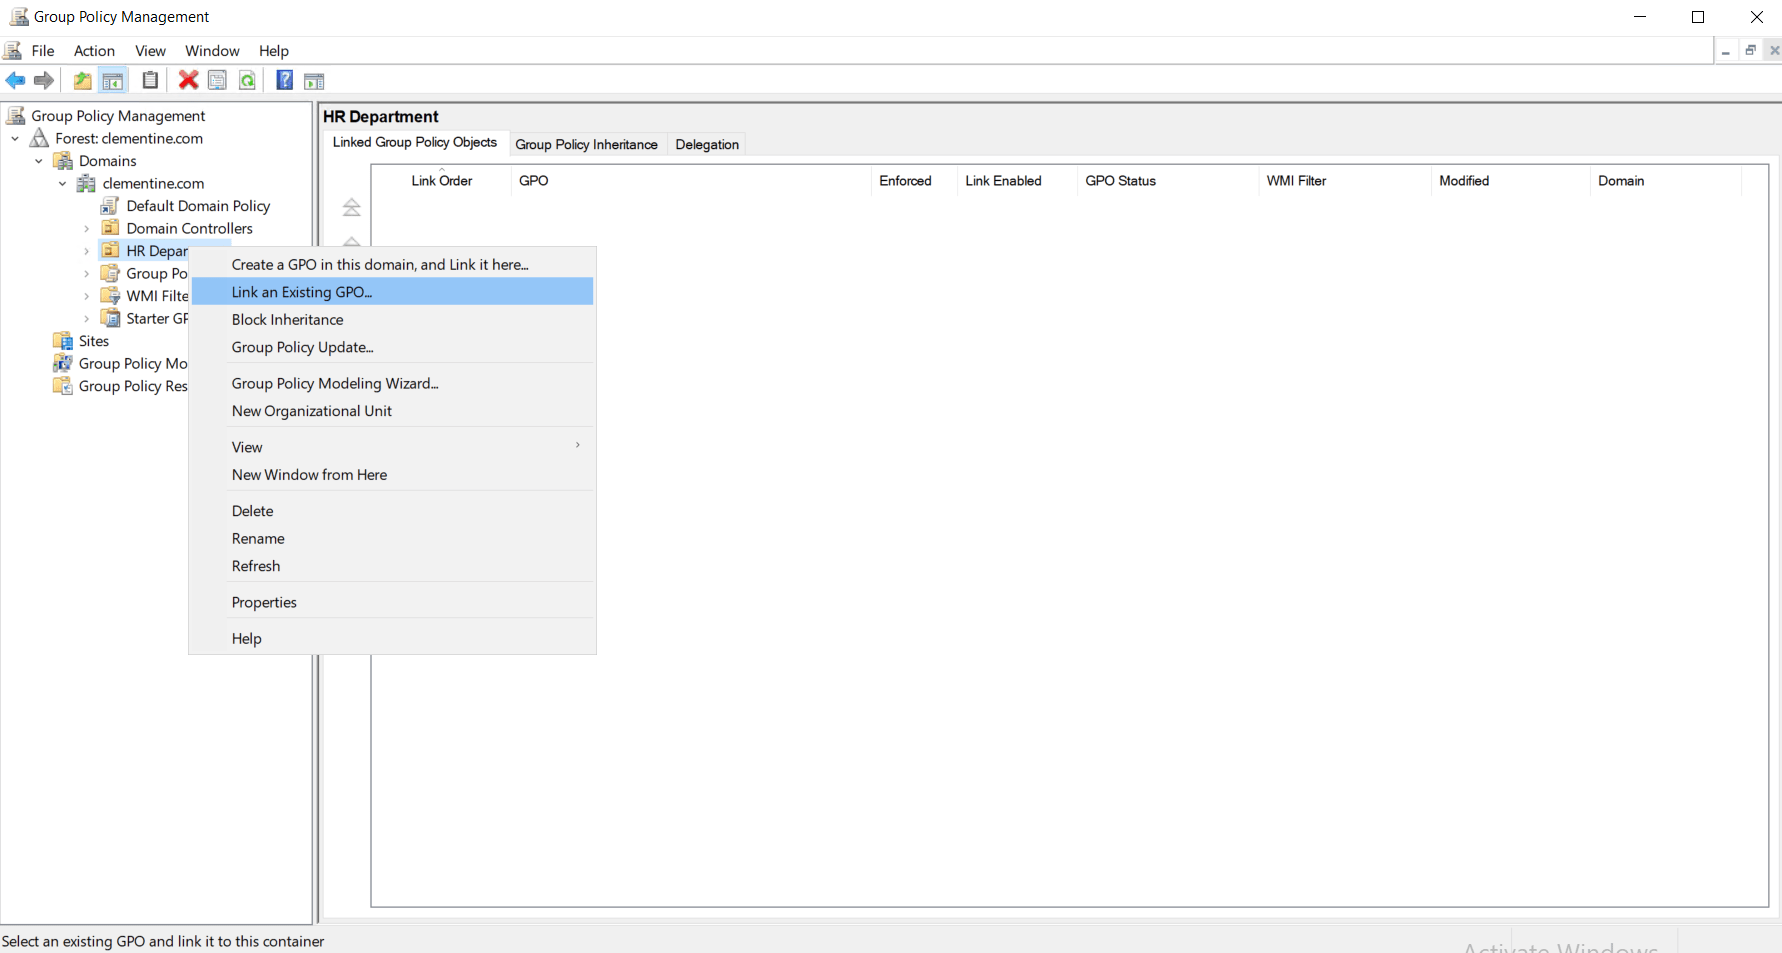
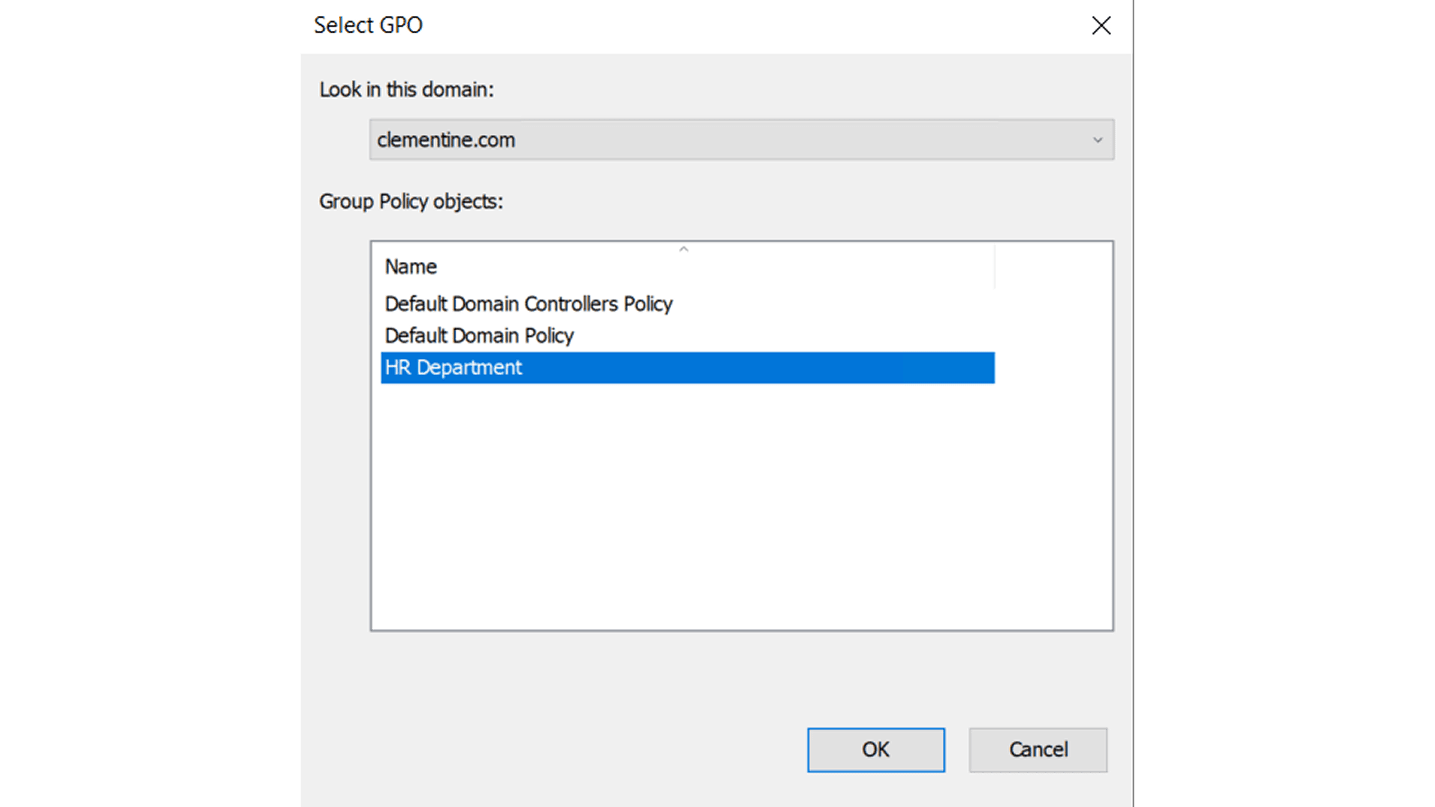
- Choisissez Lier un GPO existant, puis sélectionnez votre GPO nouvellement créé
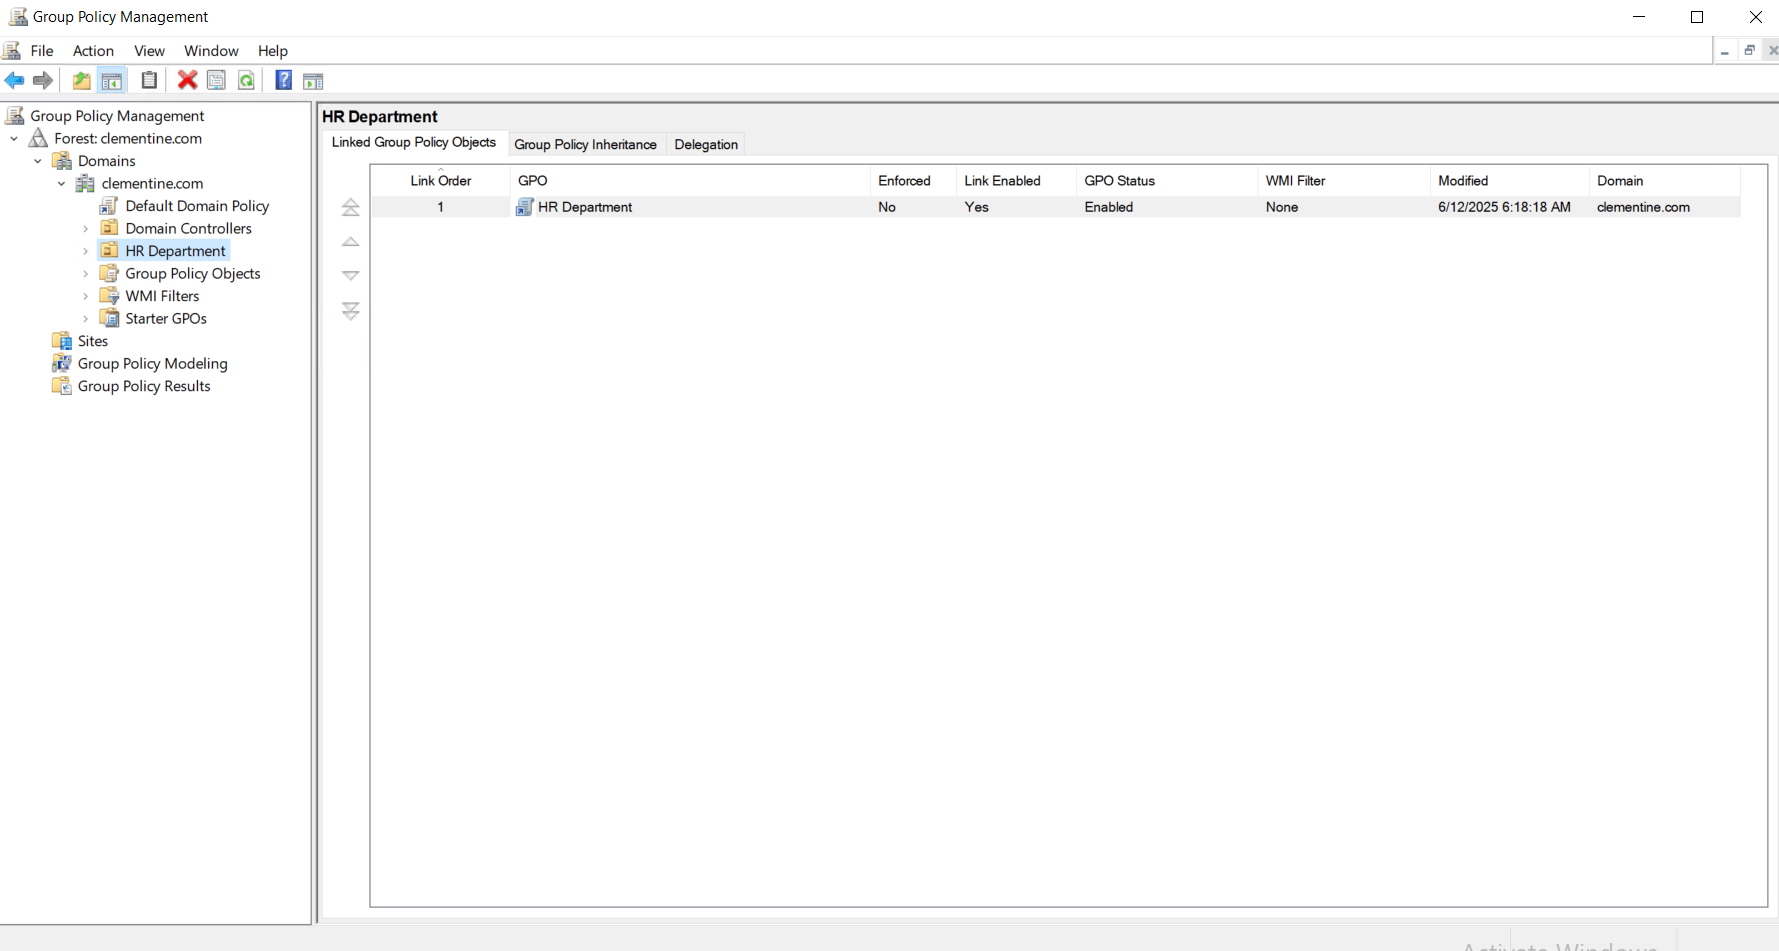
Étape 5 : tester et valider l'objet de stratégie de groupe
- Utilisez des outils tels que gpresult /r ou rsop.msc pour vérifier que la politique est correctement appliquée.
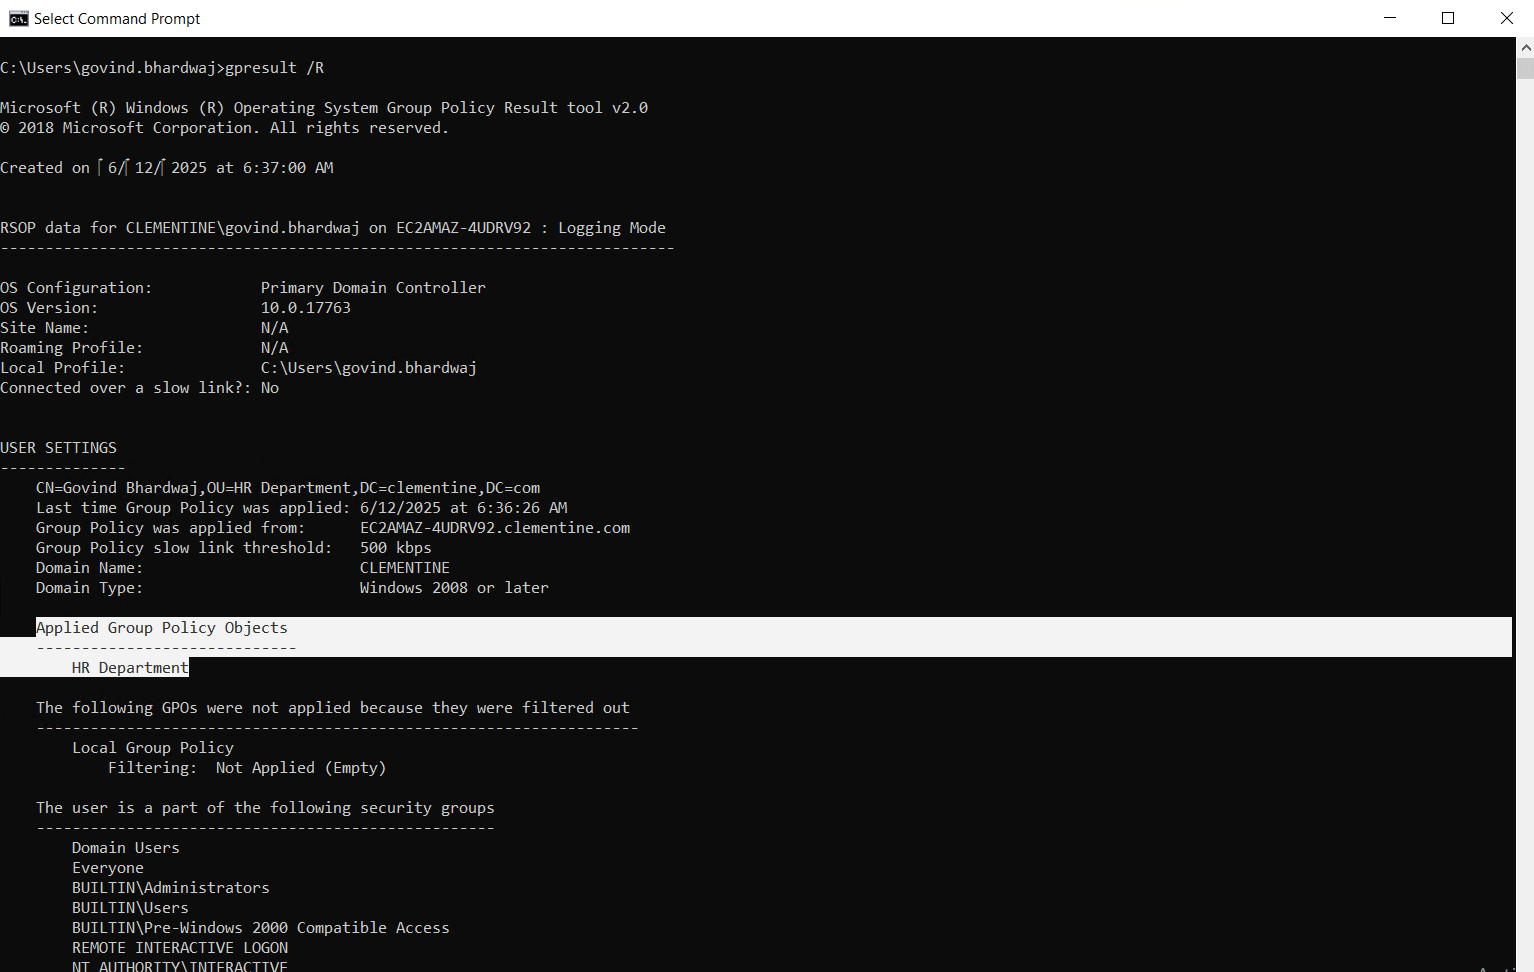
- Testez sur une machine hors production avant de déployer sur des groupes plus larges.
Meilleures pratiques pour le déploiement de stratégies de groupe
- Utilisez des noms descriptifs pour les GPO (par exemple, « Délai d'expiration de l'écran – Service financier »)
- Évitez trop d'objets de stratégie de groupe liés à la même unité d'organisation pour réduire la complexité et les délais
- Utilisez le filtrage de sécurité ou les filtres WMI pour les applications ciblées
- Documenter les paramètres et les modifications des objets de stratégie de groupe à des fins d'audit et de restauration
En suivant ces étapes, vous pouvez garantir que vos objets de stratégie de groupe Active Directory sont déployés efficacement, avec une perturbation minimale et un contrôle clair sur ce qui est appliqué.
Défis courants et conseils de dépannage
Bien que la stratégie de groupe soit un outil puissant, elle présente également des difficultés. Des erreurs de configuration, des conflits ou des retards dans l'application des stratégies peuvent impacter les performances du système et l'expérience utilisateur. Voici quelques-uns des problèmes les plus courants et leurs solutions.
1. Conflits de politiques et problèmes de priorité
Problème: Des GPO conflictuels appliqués à différents niveaux (par exemple, domaine ou unité organisationnelle) peuvent entraîner des comportements inattendus. En effet, un rapport révèle que plus de 50 % des organisations manquent de visibilité sur les modifications apportées aux stratégies de groupe, ce qui peut entraîner des conflits de stratégies, des paramètres mal appliqués ou des erreurs non détectées.
Solution: Comprendre l'ordre de traitement des GPO : Local → Site → Domaine → Unité d'organisation. Les stratégies appliquées ultérieurement remplacent les stratégies précédentes, sauf si elles sont explicitement bloquées. Utilisez l'assistant de modélisation des stratégies de groupe dans GPMC pour simuler les résultats.
2. L'objet de stratégie de groupe ne s'applique pas aux utilisateurs ou ordinateurs ciblés
Problème: Un GPO ne semble pas prendre effet pour certains utilisateurs ou systèmes.
Solution: Vérifiez le filtrage de sécurité et les filtres WMI. Assurez-vous que l'objet dispose des autorisations de lecture et d'application de la stratégie de groupe. Vérifiez également que l'appareil se trouve dans la bonne unité d'organisation.
3. Mises à jour des politiques retardées ou incohérentes
Problème: Les modifications apportées aux GPO ne sont pas immédiatement répercutées sur les points de terminaison.
Solution: Exécutez gpupdate /force pour actualiser manuellement les stratégies ou redémarrez le système. Par défaut, les stratégies sont actualisées toutes les 90 minutes (avec un décalage aléatoire).
4. Difficulté à diagnostiquer le comportement des GPO
Problème: Il n'est pas clair quels paramètres GPO sont appliqués ou bloqués.
Solution: Utilisez des outils intégrés tels que :
gpresult /h report.html : génère un rapport HTML détaillé rsop.msc : affiche l'ensemble de politiques résultant pour le système/l'utilisateur
5. Effets secondaires inattendus après le déploiement de GPO
Problème: Une nouvelle politique brise une fonctionnalité ou une application critique.
Solution: Testez les GPO dans une unité d'organisation de test avant de les déployer à grande échelle. Utilisez le contrôle de version si disponible via AGPM (Advanced Group Policy Management).
Ces pratiques de dépannage peuvent vous aider à résoudre les problèmes de manière proactive et à garantir que les stratégies se comportent comme prévu dans votre environnement Active Directory.
Conclusion
Les stratégies de groupe sont un élément fondamental de la gestion de tout réseau Windows via Active Directory. Qu'il s'agisse d'appliquer des paramètres de sécurité, de simplifier les configurations utilisateur ou d'automatiser les déploiements de logiciels, les stratégies de groupe Active Directory fournissent aux équipes informatiques les outils nécessaires pour garantir la cohérence, le contrôle et la conformité à grande échelle.
Correctement mises en œuvre, les stratégies de groupe réduisent la charge de travail manuelle, préviennent les erreurs de configuration et améliorent l'expérience utilisateur et la sécurité du système. Pour toute organisation, petite ou grande, maîtriser les stratégies de groupe signifie adopter une démarche proactive vers une meilleure gouvernance informatique.
Pour optimiser l'efficacité des stratégies de groupe, des outils comme miniOrange AD Tools aident les administrateurs à gérer les stratégies, à surveiller les configurations et à automatiser l'accès des utilisateurs avec un contrôle et une visibilité accrus. Si vous souhaitez améliorer votre environnement Active Directory, il est judicieux d'explorer des solutions allant au-delà des fonctionnalités par défaut.
FAQ
1. Que sont les objets de stratégie de groupe (GPO) ?
Les objets de stratégie de groupe (GPO) sont des conteneurs qui contiennent les paramètres de configuration des utilisateurs et des ordinateurs au sein d'un environnement Active Directory. Ces paramètres contrôlent tout, des stratégies de mot de passe aux restrictions de bureau. Associés à des domaines, des unités d'organisation (UO) ou des sites, les GPO garantissent une application cohérente des stratégies pour tous les utilisateurs et systèmes ciblés.
2. Qu'est-ce que la gestion des stratégies de groupe Active Directory ?
La gestion des stratégies de groupe dans Active Directory implique la création, la modification, l'association et la gestion des objets de stratégie de groupe (GPO) sur un domaine AD. Cette opération s'effectue généralement via la console de gestion des stratégies de groupe (GPMC), qui fournit une interface centralisée pour l'organisation et le dépannage des stratégies de groupe à différents niveaux : domaine, site et unité organisationnelle.
3. Quel est le lien entre Active Directory et la stratégie de groupe ?
La stratégie de groupe est une fonctionnalité essentielle d'Active Directory qui permet une gestion centralisée des configurations sur les machines rattachées à un domaine. Active Directory fournit la structure (domaines, unités d'organisation, utilisateurs), tandis que la stratégie de groupe définit les règles qui s'appliquent à ces structures. Ensemble, ils assurent une administration système évolutive, cohérente et sécurisée.
4. Qu'est-ce que la stratégie de groupe dans Windows Server ?
Dans Windows Server, la stratégie de groupe est un outil d'administration intégré permettant de gérer les paramètres de plusieurs ordinateurs d'un domaine. Depuis Windows Server 2008, les fonctionnalités de la stratégie de groupe sont accessibles via GPMC et permettent de contrôler tous les éléments, des scripts de démarrage aux configurations de sécurité réseau. Il s'agit d'un élément essentiel de l'infrastructure Windows Server pour les environnements informatiques d'entreprise.
Laisser un commentaire