

L'authentification multifacteur (AMF) peut bloquer 99.9 % des attaques par compromission de compte, selon une étude réalisée par Microsoft. Elle est donc une exigence de l'AMF pour les cyberassurances. C'est le facteur déterminant pour la réussite ou l'échec de votre demande d'indemnisation, et elle doit être opérationnelle en permanence. Mieux vaut prévenir que guérir. Les assureurs connaissent les graves conséquences de la non-activation de l'AMF pour les systèmes de connexion de votre entreprise, et ils vous aident à couvrir d'éventuelles pertes financières supplémentaires.
Dans cet article, nous abordons l'importance de l'authentification multifacteur (MFA) pour la cyberassurance et nous expliquons en détail comment la solution MFA de miniOrange peut vous aider à bénéficier de vos avantages en matière de cyberassurance.
Qu'est-ce que la Cyber Assurance ?
La cyberassurance est un type d'assurance qui aide les entreprises à faire face aux conséquences financières des cyberattaques telles que les rançongiciels, le phishing, le vol de données ou les interruptions de service. Autrefois, elle était principalement vendue comme une solution de secours pour couvrir les coûts après une attaque. Aujourd'hui, elle est devenue un moyen important de gérer activement les cyberrisques et de se préparer avant qu'un incident ne survienne.
Face à l'augmentation du nombre de sinistres liés à la cybercriminalité, les assureurs sont désormais beaucoup plus stricts dans l'évaluation des risques. L'un des principaux changements concerne le rôle de l'authentification multifacteur (AMF). Ce qui n'était autrefois qu'une bonne pratique recommandée est désormais obligatoire pour la couverture et les renouvellements. En l'absence d'AMF, une demande d'indemnisation peut même être rejetée, quel que soit le montant versé par l'assuré. C'est pourquoi l'AMF est désormais considérée comme un élément essentiel de l'assurance cyber et de la protection globale des entreprises.
Pourquoi le MFA est-il désormais obligatoire ?
Les mots de passe faibles ou volés restent le moyen le plus simple pour les pirates d'accéder à vos systèmes. Des études montrent que l'authentification multifacteur (MFA) peut bloquer plus de 99 % des tentatives de prise de contrôle automatisée de comptes, ce qui en fait l'une des défenses les plus efficaces. Découvrez pourquoi l'authentification multifacteur est essentielle pour renforcer la sécurité de votre organisation.
C'est pourquoi les assureurs exigent désormais l'authentification multifacteur (MFA) pour les systèmes critiques tels que les e-mails, les VPN, les applications SaaS et les comptes à privilèges. Sans elle, les entreprises s'exposent à des primes plus élevées, à des risques de conformité et à une plus grande exposition aux cyberattaques.
En bref, l'AMF n'est plus une option. C'est l'équivalent numérique de la fermeture de vos portes, protégeant votre entreprise tout en respectant les exigences des assureurs et des autorités réglementaires.
Pourquoi l'AMF est essentielle pour les polices d'assurance cybernétique
Les assureurs spécialisés en cybersécurité ne se contentent plus de recommander l'authentification multifacteurs (AMF), ils l'exigent désormais comme norme de base. La raison est simple : la plupart des violations de données impliquent des identifiants volés ou faibles, souvent par hameçonnage, attaque par force brute ou fuites de données sur le dark web.
L'authentification multifacteur (MFA) ajoute une seconde étape essentielle à chaque connexion et bloque plus de 99 % des tentatives automatisées de piratage de compte. Pour les assureurs, ce contrôle unique réduit considérablement le risque de sinistre. Il est désormais considéré comme aussi essentiel que de verrouiller la porte d'entrée d'une propriété avant de souscrire une assurance. Les formulaires de renouvellement demandent désormais fréquemment : « Appliquez-vous l'authentification multifacteur à tous les comptes d'administration, d'accès à distance et de messagerie ? » Une réponse négative peut entraîner une augmentation des primes, voire un refus de couverture.
Pour les entreprises, l'AMF ne se limite pas à la satisfaction des assureurs. Elle préserve la confiance des clients, réduit les temps d'arrêt et renforce la sécurité globale. La meilleure approche consiste à commencer par les comptes privilégiés et à haut risque, puis à étendre cette approche à l'ensemble de l'entreprise. Documenter vos politiques d'AMF et fournir des preuves de leur application contribue également à accélérer la souscription et le traitement des sinistres.
En résumé, l'AMF vous protège doublement : elle protège votre organisation des attaques et garantit le bon fonctionnement de votre cyberassurance en cas d'incident.
Découvrez pourquoi l'authentification multifacteur est essentielle pour les banques et les institutions financières.
Avantages de la sécurité MFA pour la cyberassurance
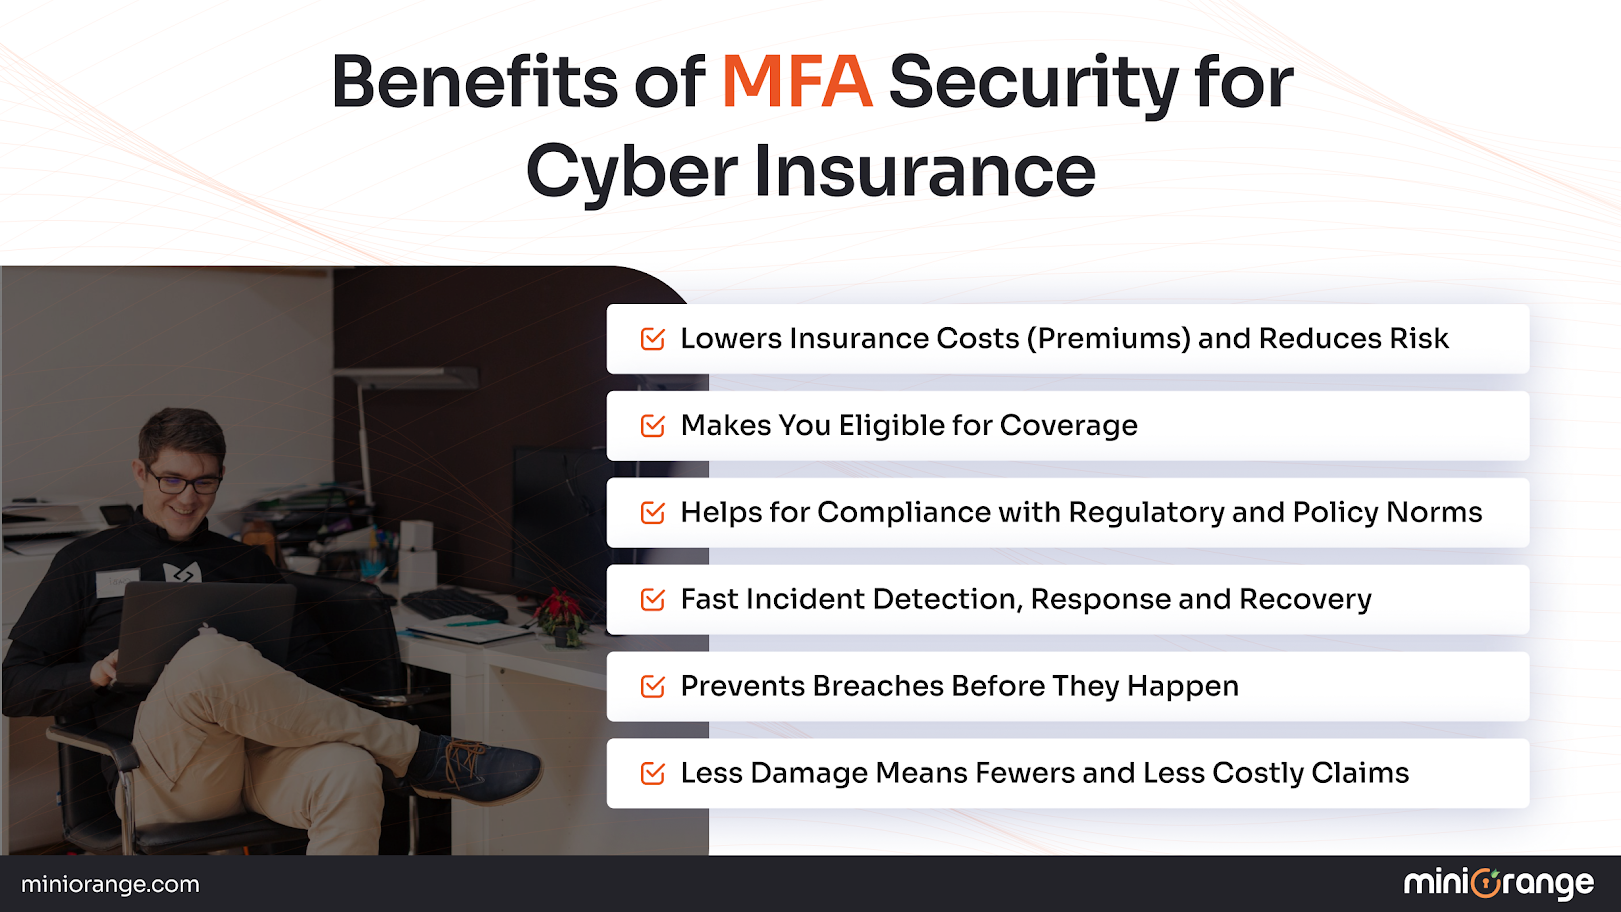
L'authentification multifacteur (MFA) ne se contente pas de renforcer votre sécurité. Elle renforce également votre cyberassurance, impactant directement les coûts, la conformité et les risques.
Réduit les coûts d'assurance (primes) et réduit les risques
Les assureurs récompensent les organisations qui démontrent la mise en place de contrôles de sécurité, et l'authentification multifacteur (MFA) est l'un des dispositifs les plus efficaces que vous puissiez utiliser. En démontrant que vous avez considérablement réduit le risque de failles de sécurité liées aux identifiants de votre organisation, vous bénéficierez de primes plus basses, améliorerez votre cote de cyber-risque et améliorerez directement vos résultats.
Vous rend admissible à la couverture
De nombreuses compagnies d'assurance exigent désormais l'authentification multifacteur (AMF) avant l'émission ou le renouvellement de leurs polices d'assurance cyber. L'utilisation de l'AMF pour tous les niveaux d'utilisateur, notamment pour les accès privilégiés et distants, garantit le respect des normes de souscription de base. Cela vous garantit non seulement des plafonds de couverture plus élevés et des conditions plus avantageuses, mais aussi l'élimination des exclusions de police liées aux attaques par identifiants.
Aide à la conformité aux normes réglementaires et politiques
De nombreuses lois sur la protection des données, cadres sectoriels et (de plus en plus) polices d'assurance exigent l'authentification multifacteur (AMF) pour les accès privilégiés et les accès à distance. L'application de l'AMF fournit un enregistrement clair et vérifiable sur lequel s'appuyer pour les examens de souscription et les audits de conformité, afin de soutenir votre démarche de conformité.
Prévient les violations avant qu'elles ne se produisent
La grande majorité des cyberincidents commencent par des mots de passe volés ou devinés, et l'authentification multifacteur (AMF) les stoppe avant toute escalade. En mettant en œuvre une deuxième forme de vérification, vous pouvez réduire la probabilité d'une faille et assurer le bon fonctionnement de votre organisation, tout en vous dotant d'une assurance de sécurité pour vous aider à vous remettre d'une éventuelle perte.
Détection, réponse et récupération rapides des incidents
Les systèmes MFA enregistrent minutieusement les tentatives d'authentification et envoient des notifications en temps réel en cas de tentatives de connexion inhabituelles, comme des codes échoués, des vérifications hors bande ou des connexions provenant d'endroits inconnus. En connectant ces signaux à votre plateforme SIEM ou de réponse aux incidents, votre équipe de sécurité peut identifier et neutraliser les menaces en quelques minutes seulement. Une détection plus rapide et un confinement automatique réduisent le temps d'attente, limitent les risques financiers et accélèrent le traitement des réclamations en cas de problème.
Moins de dégâts signifie moins de risques et moins de réclamations coûteuses
En combinant d’excellentes pratiques MFA avec votre assurance, vous protégez non seulement votre entreprise contre les risques actuels, mais également le filet de sécurité financière qui la maintient solide.
En associant de solides pratiques MFA à votre politique, vous vous défendez non seulement contre les menaces actuelles, mais vous protégez également le filet de sécurité financière qui maintient la résilience de votre entreprise.
Exigences de l'AMF pour les fournisseurs d'assurance cybernétique
Les assureurs cybernétiques sont passés de la considération de l’authentification multifacteur (MFA) comme une mesure facultative à la nécessité absolue de l’MFA pour atténuer les risques de réclamation et augmenter votre éligibilité.
- Comptes privilégiés - Il doit y avoir une authentification multifacteur sur toutes les variétés de comptes disposant d'un accès administratif, de domaine et de niveau système pour empêcher les attaques graves contre les informations d'identification.
- Points d'accès à distance - MFA doit être appliqué au VPN, RDP et d'autres points d'entrée réseau distants pour aider à empêcher les tentatives de connexion non autorisées en dehors du périmètre de l'entreprise.
- Services Cloud et e-mail - L'authentification multifacteur doit être requise sur les services, y compris Microsoft 365, Espace de travail Google et tout autre logiciel cloud contenant des données ou des communications sensibles.
- Accès des fournisseurs tiers- L'authentification multifacteur (MFA) doit parfois être mise en place pour les sous-traitants, les fournisseurs de services gérés (MSP) et d'autres partenaires susceptibles d'avoir accès à un réseau ou à des données afin d'atténuer les risques liés à la chaîne d'approvisionnement.
- Preuve d'application complète - Les cyberassureurs peuvent demander des captures d'écran des paramètres de la politique ou des journaux d'audit pour confirmer que l'authentification multifacteur a été appliquée sur tous les comptes concernés.
- Acceptable Méthodes d'authentification MFA à utiliser - Soyez précis sur les méthodes sécurisées que la technologie et les personnes peuvent utiliser, y compris les applications d'authentification, les jetons matériels et la biométrie, et l'assureur peut refuser une police lorsque vous utilisez des choix considérés comme faibles, comme les SMS.
- Aucune conséquence de l'application de la loi MFA Un assureur peut choisir d'appliquer une prime plus élevée, d'exclure certains types de sinistres liés à sa couverture ou de refuser toute couverture en cas de compromission de justificatifs d'identité sans application de la politique MFA. Le respect des normes MFA non seulement satisfait aux conditions de votre assureur, mais renforce également vos protections, vous prémunit contre les primes plus élevées et vous permet de bénéficier des indemnités lorsque vous en avez le plus besoin.
Choisir la bonne méthode MFA pour la cyberassurance
Les assureurs spécialisés en cybersécurité exigent un recours accru à l'authentification multifacteur (AMF), sécurisée et dont l'application est clairement démontrée. Si certains assureurs acceptent encore les codes SMS, probablement pour des usages limités comme l'accès au portail client, l'AMF évolue de plus en plus vers des méthodes résistantes au phishing , ce qui réduit le risque de piratage de compte et répond aux exigences de souscription.
Méthodes MFA à prendre en compte :
- Clés de sécurité matérielles (FIDO2, Clé Yubi) - Offre la meilleure protection contre le phishing et est souvent perçu de manière très positive par les assureurs.
- Applications d'authentification (Microsoft Authenticator, Google Authenticator) - Offre une bonne sécurité tout en étant facile à utiliser.
- Authentification biométrique - Nécessite peu ou pas d'effort de la part des utilisateurs sur les workflows pris en charge. Il est toutefois recommandé d'utiliser un autre facteur pour l'authentification multifacteur.
- OTP par SMS ou e-mail - Tout le monde comprend OTP par SMS et e-mail. Cependant, cette méthode est déconseillée par de nombreux fournisseurs qui n'autorisent pas les codes SMS et les codes e-mail car ils peuvent être interceptés, ou si vous utilisez des SMS, l'échange de carte SIM peut être exploité.
Choisissez une méthode qui concilie sécurité, adoption par les utilisateurs et conformité à votre politique. N'oubliez pas de déployer les comptes à haut risque, de documenter votre déploiement (utile pour l'audit) et de vous assurer qu'il est conforme aux exigences de vos assureurs et aux bonnes pratiques de sécurité. Ces étapes augmenteront votre admissibilité à la couverture et limiteront votre exposition aux failles de sécurité.
Liste de contrôle MFA pour l'assurance cybernétique (Guide pratique)
Utilisez cette liste de contrôle pour vous assurer que votre programme MFA répond aux exigences courantes en matière de cyberassurance. Cela vous aidera à démontrer votre conformité et à réduire les risques de souscription.
Politique et portée
- L'authentification multifacteur est requise pour tous les accès réseau à distance (par exemple, VPN MFA, RDP, applications cloud).
- Appliqué à tous les comptes privilégiés (administrateurs, super utilisateurs, informatique) et
- Appliqué à tous les utilisateurs ayant accès à des données sensibles ou réglementées.
Méthode d'authentification
Au moins deux des éléments suivants :
- Quelque chose que vous connaissez (mot de passe ou code PIN),
- Quelque chose que vous possédez (application d'authentification ou jeton matériel, carte à puce) et
- Quelque chose que vous êtes (empreinte digitale, identification faciale)
Évitez d'utiliser les codes SMS comme unique deuxième facteur d'authentification : les assureurs y voient généralement un signe de suspicion. Les méthodes plus récentes et plus robustes, comme l'authentification contextuelle basée sur le comportement de l'utilisateur, sont considérées comme plus fiables.
Normes de mise en œuvre
- MFA avec SSO pour que vous puissiez appliquer de manière cohérente,
- MFA adaptatif, qui demande une MFA en fonction du risque (par exemple, appareil, géolocalisation, anomalies temporelles), et
- Référentiel central pour la journalisation des événements MFA afin que vous puissiez montrer que vous êtes prêt pour l'audit.
Facilité d'utilisation et couverture
- La mise en œuvre couvre les applications sur site et dans le cloud.
- Appliqué à la fois à l'accès au bureau et au mobile, et
- Un processus pertinent pour la récupération de compte de secours et des directives pour que les utilisateurs ne contournent pas les contrôles MFA.
Preuve et documentation
- Ayez une politique MFA écrite mise à jour avec tous les éléments demandés par votre assureur
- Documentez et conservez les captures d'écran ou les exportations de configuration qui indiquent l'application de votre MFA et
- Documentez votre processus de gestion des exceptions pour l’octroi de comptes non MFA pré-approuvés.
« Conseil de pro : Utilisez la liste de contrôle conjointement avec un diagramme de déploiement miniOrange qui identifie vos applications sur lesquelles l'authentification multifacteur est activée ; cette combinaison permettra de réaliser des audits d'assureurs plus rapides et plus efficaces, identifiant ainsi votre posture de sécurité proactive. »
Comment miniOrange aide les entreprises à satisfaire aux exigences d'assurance du MFA
Le respect des exigences d'authentification multifacteur (AMF) pour bénéficier d'une assurance cyber n'est plus une option ; il s'agit d'un élément clé pour l'éligibilité et la négociation des primes. miniOrange propose aux entreprises des solutions AMF conformes aux attentes des assureurs, leur permettant ainsi de prouver leur conformité aux exigences de leurs polices. Cela réduit l'exposition au risque de souscription, renforce la crédibilité des déclarations de sinistre et donne aux entreprises un avantage certain lors du renouvellement ou de la négociation de leurs polices.
La plateforme miniOrange propose diverses méthodes d'authentification multifacteur (MFA), telles que l'authentification adaptative , la biométrie et l'authentification unique (SSO), à une tarification personnalisée en fonction des besoins de votre entreprise. Elle permet aux organisations de déployer facilement la sécurité pour différents utilisateurs ou appareils. miniOrange s'engage à minimiser les contraintes opérationnelles pour ses clients, leur permettant ainsi de déployer des mises à jour de sécurité sans impacter leur efficacité. Cette approche offre aux organisations une protection renforcée pour leurs données sensibles, tout en garantissant la conformité aux exigences évolutives des assureurs, avec un minimum de perturbations opérationnelles.
En mettant en œuvre le logiciel MFA de miniOrange , les entreprises bénéficient d'un modèle de sécurité robuste et d'avantages concrets en matière de conformité. Elles pourront ainsi répondre aux exigences actuelles en matière de cyberassurance et s'adapter rapidement aux évolutions futures des polices, tout en renforçant leur résilience à long terme et en atténuant les risques. Pour les assureurs, cela témoigne d'une culture de sécurité proactive, qui instaure la confiance, minimise l'exposition aux sinistres et peut même se traduire par des avantages financiers pour l'entreprise assurée. Contactez miniOrange pour découvrir comment nous pouvons vous aider à vous conformer aux exigences MFA de la cyberassurance.
L'avenir de la cyberassurance MFA avec miniOrange
L'avenir de la cyberassurance est clair : l'authentification multifacteur n'est plus facultative, elle est essentielle. Les assureurs exigent désormais des organisations qu'elles prouvent qu'elles disposent d'une authentification forte avant d'accorder ou de renouveler une couverture.
C'est là que miniOrange fait la différence. Nos solutions MFA sont simples pour les employés, flexibles pour les équipes informatiques et suffisamment robustes pour répondre aux exigences les plus strictes des assureurs. En alliant simplicité d'utilisation et fonctionnalités avancées comme la biométrie et les vérifications adaptatives, nous aidons les organisations à trouver le juste équilibre entre sécurité et productivité.
Avec miniOrange, l'AMF devient bien plus qu'une simple case à cocher pour la conformité. Elle renforce vos défenses, réduit les risques et vous permet même d'obtenir une meilleure couverture d'assurance avec des primes plus basses. Autrement dit, elle protège doublement votre entreprise : en prévenant les violations et en garantissant la disponibilité de votre couverture d'assurance en cas de besoin.
miniOrange simplifie la gestion de votre authentification factorielle pour la cyberassurance, en gérant toute la complexité pour vous permettre de vous concentrer sur l'essentiel. Optez pour IAM essai gratuit dès aujourd’hui.
FAQ
Peut-on obtenir une cyberassurance sans MFA ?
Aujourd'hui, la plupart des assureurs exigent une authentification multifacteur (AMF) pour souscrire ou renouveler une cyberassurance. Sans AMF, la couverture peut être refusée, en tout ou en partie, et la prime est généralement beaucoup plus élevée en raison du niveau de risque encouru.
Quelles méthodes MFA satisfont les assureurs ?
Les assureurs acceptent généralement les méthodes MFA suivantes, telles que les applications d'authentification (Google Authenticator, Microsoft Authenticator et autres), la biométrie (empreinte digitale ou faciale), les jetons matériels (USB ou carte à puce) et les notifications push reçues sur un appareil enregistré et sécurisé.
L’AMF réduit-elle les coûts de l’assurance cybernétique ?
Oui, l’utilisation de l’AMF réduit le risque d’incident cybernétique et moins de réclamations, ce qui aide à réduire les primes d’assurance et offre des opportunités avec les termes de la police.
L’AMF par SMS est-elle suffisante pour une cyberassurance ?
L'authentification multifacteur par SMS peut satisfaire certains assureurs ; cependant, beaucoup peuvent préférer des méthodes d'authentification multifacteur plus fortes et résistantes au phishing (c'est-à-dire des applications d'authentification, des jetons matériels, la biométrie) en raison des faiblesses inhérentes aux SMS.



Laisser un commentaire