
Le principe du moindre privilège impose des contrôles d'accès stricts, n'accordant aux utilisateurs et aux applications que les autorisations essentielles, ce qui renforce la sécurité sans nuire à la productivité. Ce contrôle d'accès minimise les risques en limitant les comptes privilégiés tout en assurant un fonctionnement continu sans intervention du support informatique.
Qu'est-ce que le principe du moindre privilège (POLP) ?
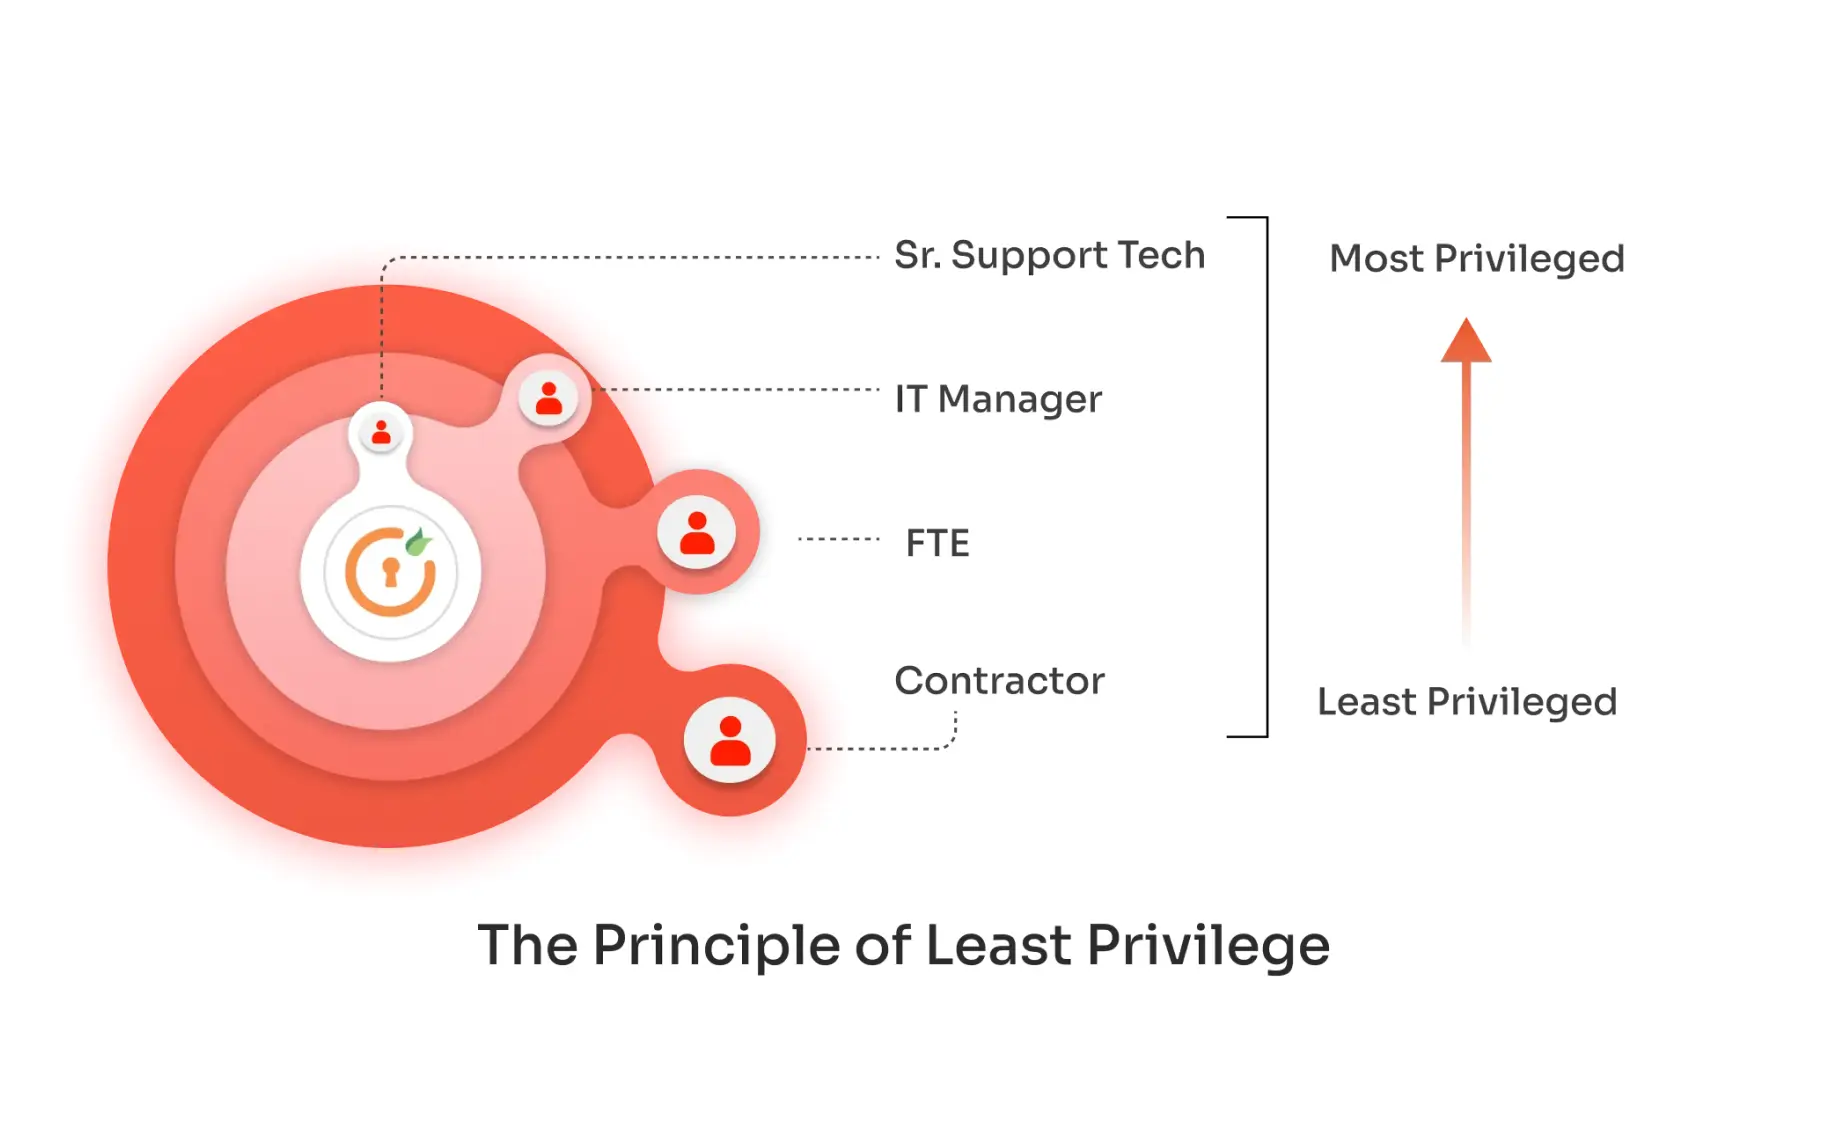
Le principe du moindre privilège (PoLP) est un concept fondamental de la sécurité basée sur le moindre privilège . Il stipule que les utilisateurs, les processus ou les systèmes ne se voient accorder que les droits d'accès minimaux nécessaires à l'exécution de leurs tâches. Cet accès ciblé réduit non seulement la surface d'attaque et minimise le risque de violation de la sécurité fondée sur le moindre privilège , mais il rationalise également la gestion des accès, ce qui permet de réaliser des économies en diminuant les risques de violations ou d'incidents de sécurité coûteux.
Par exemple, en entreprise, un employé du service financier ne devrait avoir accès qu'aux données et outils financiers, et non à l'ensemble de la base de données de l'entreprise. Ce modèle de contrôle d'accès basé sur le principe du moindre privilège garantit que même en cas de compromission du compte utilisateur, les dommages potentiels restent limités, protégeant ainsi le système dans son ensemble. De plus, en n'accordant que les autorisations nécessaires, l'efficacité opérationnelle est accrue, car les utilisateurs disposent d'un accès clair et adapté à leur rôle aux outils dont ils ont besoin, ce qui réduit les risques de confusion et minimise les erreurs.
Qu’est-ce que la montée des privilèges ?
L’extension des privilèges se produit lorsque les utilisateurs acquièrent progressivement plus de droits d’accès que nécessaire pour leurs tâches, violant souvent le principe du moindre privilège . Cela arrive généralement lorsque les organisations révoquent initialement tous les droits d’administration, puis leur accordent à nouveau des privilèges pour permettre aux utilisateurs d’exécuter des applications essentielles, qu’elles soient héritées, développées en interne ou commerciales (COTS). Une fois ces privilèges élevés réattribués, ils sont rarement révoqués, ce qui entraîne une accumulation de droits d’accès excessifs.
Cet accès excessif contrevient au principe du moindre privilège et rouvre des failles de sécurité, rendant les organisations plus vulnérables aux menaces. Pour endiguer cette dérive des privilèges, il est crucial de mettre en œuvre des contrôles d'accès au moindre privilège . En respectant ce modèle, les organisations peuvent garantir que les utilisateurs ne disposent que des accès strictement nécessaires, réduisant ainsi les risques de sécurité et renforçant la protection globale.
Quel est le principe du moindre privilège en cybersécurité

Le principe du moindre privilège (PoLP) est un concept fondamental de cybersécurité qui garantit que les utilisateurs, les applications ou les systèmes ne bénéficient que du niveau d'accès minimal nécessaire à l'exécution de leurs fonctions. En adhérant à ce principe d'accès au moindre privilège, les organisations peuvent réduire considérablement le risque d'utilisation abusive accidentelle ou intentionnelle des privilèges.
La mise en œuvre du contrôle d'accès au moindre privilège permet de limiter les droits d'accès, minimisant ainsi la surface d'attaque potentielle et renforçant la sécurité globale. Une solution de gestion des accès privilégiés (PAM) automatise et simplifie l'application du principe du moindre privilège, facilitant la gestion des privilèges sur différents systèmes et garantissant que les utilisateurs ne disposent que des accès strictement nécessaires. Cette approche renforce non seulement la sécurité, mais simplifie également l'administration des droits d'accès, favorisant un environnement informatique plus sûr et plus performant.
Comment fonctionne le principe du moindre privilège (PoLP) ?

Le principe du moindre privilège (PoLP) consiste à n'accorder aux utilisateurs, aux applications et aux systèmes que le niveau d'accès minimal nécessaire à l'exécution de leurs tâches. Cette approche minimise le risque d'accès non autorisé aux systèmes critiques ou aux données sensibles, car elle limite la surface d'attaque potentielle. En circonscrivant les compromissions à leur point d'origine, le PoLP empêche la propagation des failles de sécurité à l'ensemble du système, renforçant ainsi le niveau de sécurité global.
Contrairement à PoLP, l'accès réseau Zero Trust (ZTNA) repose sur le principe de « ne jamais faire confiance, toujours vérifier ». ZTNA garantit que chaque demande d'accès, qu'elle provienne d'un utilisateur, d'un appareil ou d'une application, est systématiquement vérifiée et authentifiée avant d'autoriser l'accès au réseau ou à des ressources spécifiques. Ce modèle catégorise les utilisateurs et les systèmes en fonction des risques liés à la confiance, et applique des contrôles de sécurité différents selon leur classification. Par exemple, les employés, les sous-traitants et les fournisseurs peuvent avoir des politiques d'accès différentes en fonction de leur niveau de risque respectif.
Sécurité PoLP vs. Zero Trust : quelle est la différence ?
Bien que les modèles PoLP et Zero Trust visent tous deux à renforcer la sécurité en limitant les accès, leurs approches diffèrent. PoLP se concentre sur la minimisation de l'accès aux autorisations essentielles, réduisant ainsi le risque d'actions non autorisées au sein d'une organisation. Zero Trust , quant à lui, va plus loin en validant systématiquement chaque demande d'accès, quel que soit le niveau de confiance précédemment accordé à l'utilisateur.
Ces modèles ne sont pas incompatibles ; en effet, l’intégration du contrôle d’accès au moindre privilège au sein d’une architecture Zero Trust peut fournir un cadre de sécurité complet. En combinant l’accent mis par PoLP sur l’accès minimal avec le processus de vérification continue de Zero Trust, les organisations peuvent renforcer considérablement leurs défenses contre les menaces potentielles.
Le PoLP limite le nombre de « clés » (autorisations d'accès) distribuées au sein d'une organisation. Le modèle Zero Trust garantit que chaque clé utilisée fait l'objet d'un contrôle et d'une vérification approfondis.
Pourquoi le principe du moindre privilège est-il important ?
Le principe du moindre privilège (PoLP) est un concept fondamental de cybersécurité qui limite l'accès des utilisateurs, des applications et des systèmes au strict minimum nécessaire à l'exécution de leurs tâches. Cette approche offre plusieurs avantages qui renforcent la sécurité, la stabilité et la conformité des organisations.
Avantages du principe du moindre privilège
1. Sécurité renforcée : L’exemple d’Edward Snowden, qui a divulgué des millions de fichiers de la NSA grâce à ses privilèges d’administrateur largement supérieurs à ses fonctions, est éloquent. Suite à cet incident, la NSA a appliqué le principe du moindre privilège , révoquant les droits d’accès élevés de 90 % de ses employés et réduisant ainsi considérablement le risque de menaces internes.
2. Surface d'attaque réduite : La fuite de données chez Target en 2013, au cours de laquelle des pirates ont accédé à 70 millions de comptes clients, constitue une autre étude de cas. Cette fuite a eu lieu par l'intermédiaire d'un sous-traitant en CVC disposant de privilèges excessifs. En ne respectant pas les principes de protection des données (PoLP), Target a involontairement créé une vaste surface d'attaque, exploitée par les attaquants. Si les principes PoLP avaient été mis en œuvre, l'accès accordé au sous-traitant aurait été limité, ce qui aurait potentiellement permis d'éviter la fuite.
3. Propagation limitée des logiciels malveillants : La mise en œuvre de PoLP contribue à contenir les logiciels malveillants dans la zone précise où ils infectent initialement un système. En restreignant les privilèges des utilisateurs et du système, les logiciels malveillants ont plus de difficultés à se propager sur le réseau, minimisant ainsi l’impact global d’une attaque.
4. Meilleure stabilité : Au-delà de la sécurité, PoLP contribue à la stabilité du système en veillant à ce que toute modification ou mise à jour soit confinée à des zones spécifiques, limitant ainsi le risque de perturbation généralisée.
5. Amélioration de la préparation aux audits : Les systèmes construits selon le principe du moindre privilège sont plus faciles à auditer, car la portée de l’audit est naturellement réduite. De plus, de nombreuses réglementations et normes de conformité exigent la mise en œuvre du principe du moindre privilège, ce qui en fait un facteur essentiel au maintien de la conformité.
Leçons apprises
Des organisations comme la NSA et Target ont montré que l'absence de mise en œuvre du PoLP peut conduire à des failles de sécurité catastrophiques. Cependant, ces mêmes organisations ont également démontré l'efficacité du PoLP lorsqu'il est correctement appliqué. La réduction drastique des privilèges élevés par la NSA après Snowden témoigne de l'importance d'aligner les niveaux d'accès sur les exigences réelles du poste. L'expérience de Target souligne la nécessité de réviser et de limiter régulièrement l'accès des tiers aux systèmes essentiels.
Comment mettre en œuvre PoLP dans votre organisation

Mettre en œuvre le principe du moindre privilège au sein de votre organisation implique une approche stratégique visant à minimiser les droits d'accès et à renforcer la sécurité. Voici comment appliquer efficacement le principe du moindre privilège :
1. Découverte de tous les privilèges d'administrateur et d'administrateur local : Commencez par découvrir automatiquement tous les privilèges d'administrateur et d'administrateur local au sein de votre environnement. Il est essentiel de comprendre quels employés, appareils et services disposent de comptes privilégiés afin de garantir le respect du principe du moindre privilège en matière de sécurité de l'information . Cette étape permet également d'identifier les failles dans la gestion du moindre privilège, qui doit être renforcée pour prévenir toute violation de la sécurité des privilèges.
2. Inventaire des appareils et logiciels : Réalisez un inventaire complet de tous les appareils et logiciels de votre organisation. Cela vous permettra de comprendre le déploiement des logiciels, d’identifier les risques potentiels et de garantir le respect du principe du moindre privilège . En connaissant l’origine des logiciels, vous pourrez mieux gérer les fournisseurs de confiance et limiter les installations non autorisées, conformément au principe du moindre privilège.
3. Surveiller les privilèges et comprendre leur utilisation : Avant d’appliquer le principe du moindre privilège , surveillez les privilèges actuels afin d’en comprendre l’utilisation. Identifiez les employés qui ont réellement besoin d’un accès étendu et ceux qui disposent de privilèges excessifs. Cette compréhension vous permettra d’ appliquer le principe du moindre privilège en remplaçant les droits d’administration inutiles par des politiques conformes à ce modèle de contrôle d’accès , garantissant ainsi que les utilisateurs ne conservent que les autorisations minimales nécessaires à l’exercice de leurs fonctions.
4. Remplacez les privilèges par des politiques d'automatisation : après avoir audité votre environnement, réduisez les privilèges des utilisateurs qui n'en ont plus besoin. Pour ceux qui nécessitent encore un accès élevé, mettez en œuvre des politiques d'automatisation permettant d'octroyer des privilèges à la demande. Cette approche soutient le principe du moindre privilège en garantissant que les utilisateurs disposent du minimum d'accès nécessaire sans privilèges excessifs. En intégrant le principe du moindre privilège à la gestion des accès privilégiés (PAM) et au contrôle des applications, vous pouvez gérer et sécuriser efficacement l'accès sur l'ensemble des appareils, services et applications, réduisant ainsi le risque de faille de sécurité liée au moindre privilège.
Meilleures pratiques et recommandations
La mise en œuvre efficace du principe du moindre privilège exige une approche stratégique de la gestion et de la minimisation des droits d'accès au sein d'une organisation. Voici quelques bonnes pratiques pour garantir un accès robuste au moindre privilège sur l'ensemble de vos systèmes :
1. Réalisez un audit des privilèges : Commencez par auditer tous les comptes, processus et programmes existants afin de vous assurer qu’ils ne disposent que des autorisations nécessaires à leurs rôles respectifs. Cet audit doit porter sur les comptes utilisateurs, les clés SSH, les groupes système et les mots de passe codés en dur.
2. Définir l'accès par défaut au minimum : pour tous les nouveaux comptes, commencez par les privilèges strictement nécessaires. N'accordez un accès plus étendu qu'en cas de besoin pour des tâches spécifiques, plutôt que de fournir des droits d'administrateur par défaut.
3. Appliquer la séparation des privilèges : différencier les comptes standard et les comptes d’administration. Veiller à ce que les fonctions système de haut niveau restent distinctes des opérations de bas niveau. Cette séparation contribue à réduire les risques de failles de sécurité en limitant l’accès.
4. Utiliser les privilèges à la demande (JIT) : Mettez en œuvre des privilèges à la demande afin d’accorder un accès élevé uniquement en cas de besoin et pour une durée limitée. Cette approche minimise les risques d’abus de privilèges en éliminant les privilèges permanents.
5. Assurer la traçabilité des actions individuelles : Mettre en place des systèmes de surveillance, d’audit et d’identification des utilisateurs afin de garantir que toutes les actions puissent être rattachées à un utilisateur donné. Cela renforce la responsabilisation et permet un meilleur contrôle des activités à privilèges.
6. Audit régulier des privilèges : Examinez et mettez à jour régulièrement les privilèges afin d’éviter l’accumulation de droits d’accès inutiles. Cela garantit que les utilisateurs, les comptes et les processus ne disposent que des autorisations nécessaires.
7. Suppression des droits d'administrateur sur les postes de travail : par défaut, attribuez des privilèges utilisateur standard à tous les employés. N'accordez des droits d'accès étendus qu'en cas de nécessité pour des tâches ou applications spécifiques, et envisagez de supprimer complètement les droits d'administrateur sur les serveurs sensibles afin de réduire la surface d'attaque.
8. Segmentation des systèmes et réseaux : Divisez vos systèmes et réseaux en segments en fonction des différents niveaux de confiance, des besoins et des ensembles de privilèges. Cette segmentation limite la propagation potentielle d’une brèche et renforce la sécurité.
9. Mise en œuvre d'identifiants à usage unique : utilisez des gestionnaires de mots de passe pour générer des mots de passe à usage unique pour les comptes à privilèges. Ces mots de passe sont utilisés pour des tâches spécifiques, puis désactivés immédiatement après. Cela réduit le risque de réutilisation d'identifiants compromis.
10. Remplacer les identifiants codés en dur : remplacez les identifiants statiques et codés en dur par des API qui récupèrent les secrets dynamiques à partir de coffres-forts de mots de passe sécurisés, en particulier dans les environnements DevOps et CI/CD.
11. Étendre le principe du moindre privilège au-delà du périmètre : appliquer les contrôles d'accès au moindre privilège non seulement en interne, mais aussi aux fournisseurs, aux sous-traitants et aux sessions d'accès à distance, en veillant à ce que les utilisateurs externes respectent également des limitations d'accès strictes.
12. Analyser et signaler les accès privilégiés : Surveillez et signalez en continu tous les comptes privilégiés, y compris les comptes d’administrateur partagés, les comptes de service et les comptes cloud. L’audit doit enregistrer les activités détaillées, telles que les frappes au clavier et les actions à l’écran, afin de garantir un contrôle rigoureux.
Conclusion
L'application du principe du moindre privilège (PoLP) est essentielle pour renforcer la sécurité de votre organisation. En limitant l'accès aux seules ressources nécessaires à chaque utilisateur, application ou système, vous réduisez considérablement les risques d'accès non autorisé, d'abus de privilèges et de failles de sécurité. Les solutions de gestion des accès privilégiés (PAM) de miniOrange automatisent et simplifient l'application du PoLP, facilitant ainsi la gestion et la sécurisation des privilèges sur différents systèmes. Vous renforcez ainsi vos défenses, garantissez la conformité aux normes du secteur et améliorez l'efficacité opérationnelle globale. Adopter le PoLP avec la solution PAM de miniOrange permettra à votre organisation de se doter d'un environnement informatique robuste, sécurisé et bien géré.

Laisser un commentaire