

Les organisations ont souvent du mal à gérer en toute sécurité l’accès à leur VPN (réseau privé virtuel) ou à leur Wi-Fi, en particulier lorsque le nombre d’employés ou d’appareils augmente.
Le protocole RADIUS (Remote Authentication Dial-In User Service) intervient pour résoudre ce problème grâce à une approche AAA (Authentification, Autorisation et Comptabilité) centralisée.
Dans cet article, nous aborderons le protocole RADIUS ainsi que le client et le serveur RADIUS. Nous parlerons également de l'authentification du serveur RADIUS et de la manière dont miniOrange, votre partenaire de confiance en solutions logicielles de sécurité, peut vous aider à renforcer cette authentification.
Examinons maintenant cette solution d'authentification.
Comprendre le RADIUS (Remote Authentication Dial-In User Service)
Voici ce que vous devez savoir sur le RADIUS avant de vous lancer dans les complexités.
Qu'est-ce que le protocole RADIUS ?
RADIUS est une norme ou un protocole réseau fonctionnant selon un modèle serveur-client RADIUS et contrôlant l'autorisation et l'authentification des utilisateurs. En termes simples, il contrôle la communication entre les utilisateurs, le client et le serveur.
Qu'est-ce qu'un serveur RADIUS et un client RADIUS ?
Voici ce que vous devez savoir sur le serveur RADIUS et le client RADIUS avant d'aborder les complexités de l'authentification du serveur RADIUS et d'en découvrir davantage sur l' authentification multifacteur RADIUS.
- Serveur RADIUS: Les principales fonctions du serveur RADIUS incluent l'authentification, l'autorisation et la comptabilité (AAA) des utilisateurs qui tentent d'accéder à un réseau. Les serveurs RADIUS les plus courants sont Microsoft NPS, Cisco ISE, Open Systems Radiator, etc.
- Client RADIUS : Également appelé NAS (Network Access Server), le client RADIUS sert d'intermédiaire entre l'utilisateur et le serveur RADIUS. Il transmet les requêtes utilisateur au serveur. Généralement, le client RADIUS récupère les identifiants et les transmet au serveur RADIUS. Les produits NAS courants sont les points d'accès sans fil, tels que les équipements d'accès commuté et le Linksys WRT54G.
Qu'est-ce que RADIUS dans les réseaux et la cybersécurité ?
Dans le domaine des réseaux et de la cybersécurité, RADIUS fonctionne comme un garde de sécurité qui vérifie qui vous êtes et ce que vous pouvez faire, et garde également une trace de tout ce que vous faites sur le réseau.
Imaginez par exemple une organisation de plus de 1000 XNUMX employés, tous connectés via le Wi-Fi du bureau. Ainsi, au lieu de configurer des identifiants pour chaque routeur, le serveur RADIUS gère l'ensemble des identifiants.
Lorsqu'un employé tente de se connecter, les informations d'identification sont envoyées au serveur RADIUS via le client RADIUS, et le serveur vérifie l'employé et renvoie une réponse pour accorder ou refuser l'accès.
En cybersécurité et en réseau, le serveur RADIUS gère et contrôle plusieurs utilisateurs et fournit un point central pour appliquer des politiques, authentifier les utilisateurs et enregistrer les activités.
Cela permet d’amplifier les niveaux de sécurité et de simplifier le processus d’administration, ce qui est une facette essentielle pour les entreprises, les établissements d’enseignement, les fournisseurs de services et d’autres types de bases d’utilisateurs.
Quels sont les types de serveurs RADIUS
Il existe deux principaux types de serveurs RADIUS, à savoir :
Mode d'authentification synchrone
- Fonctionnement En mode d'authentification synchrone, l'utilisateur se connecte à l'aide d'un mot de passe, d'un code PIN, d'un jeton ou de toute autre méthode d'authentification. Les informations d'identification sont envoyées au serveur via le client pour validation. Le serveur RADIUS accepte ou refuse ensuite la connexion.
- Exemple : Un employé saisit un mot de passe et un jeton matériel pour se connecter au VPN du bureau. La demande de l'utilisateur est authentifiée en une seule étape et l'accès est accordé par le serveur RADIUS, à condition que toutes les données soient correctes.
- Cas d'utilisation: L'authentification synchrone fonctionne dans les cas où une authentification à deux facteurs (2FA) est nécessaire, comme la configuration d'un nouveau mot de passe.
Mode d'authentification asynchrone
- Fonctionnement L'authentification utilisateur se déroule en plusieurs étapes. Lorsqu'un utilisateur se connecte, le serveur RADIUS lui envoie un défi, tel qu'un code à usage unique ou un puzzle. L'utilisateur résout ce défi, et la réponse est renvoyée au serveur, ce qui valide son identité.
- Exemple : Un employé se connecte à une base de données protégée avec ses identifiants. Le serveur envoie un test, auquel l'employé répond correctement. Ce test est généralement un code créé sur un appareil mobile. En fonction de la réponse de l'employé, l'accès est accordé ou refusé.
- Cas d'utilisation: Le mode asynchrone est utilisé pour sécuriser les bases de données critiques des banques, des organismes de santé ou des multinationales avec le Méthodes MFA miniOrange comme notifications push, Authentification par SMS/e-mail, biométrie et plus encore.
Quels sont les composants de l’authentification RADIUS ?
L'authentification RADIUS nécessite quelques éléments, qui sont les suivants :
- Serveur RADIUS
- Un fournisseur d'identité (IdP), également connu sous le nom de répertoire d'informations utilisateur.
- Client RAYON
Grâce à ces composants, les serveurs RADIUS peuvent contrôler efficacement l'accès au réseau, car ils n'ont pas trop de charge de travail.
Comment fonctionne l’authentification RADIUS ?
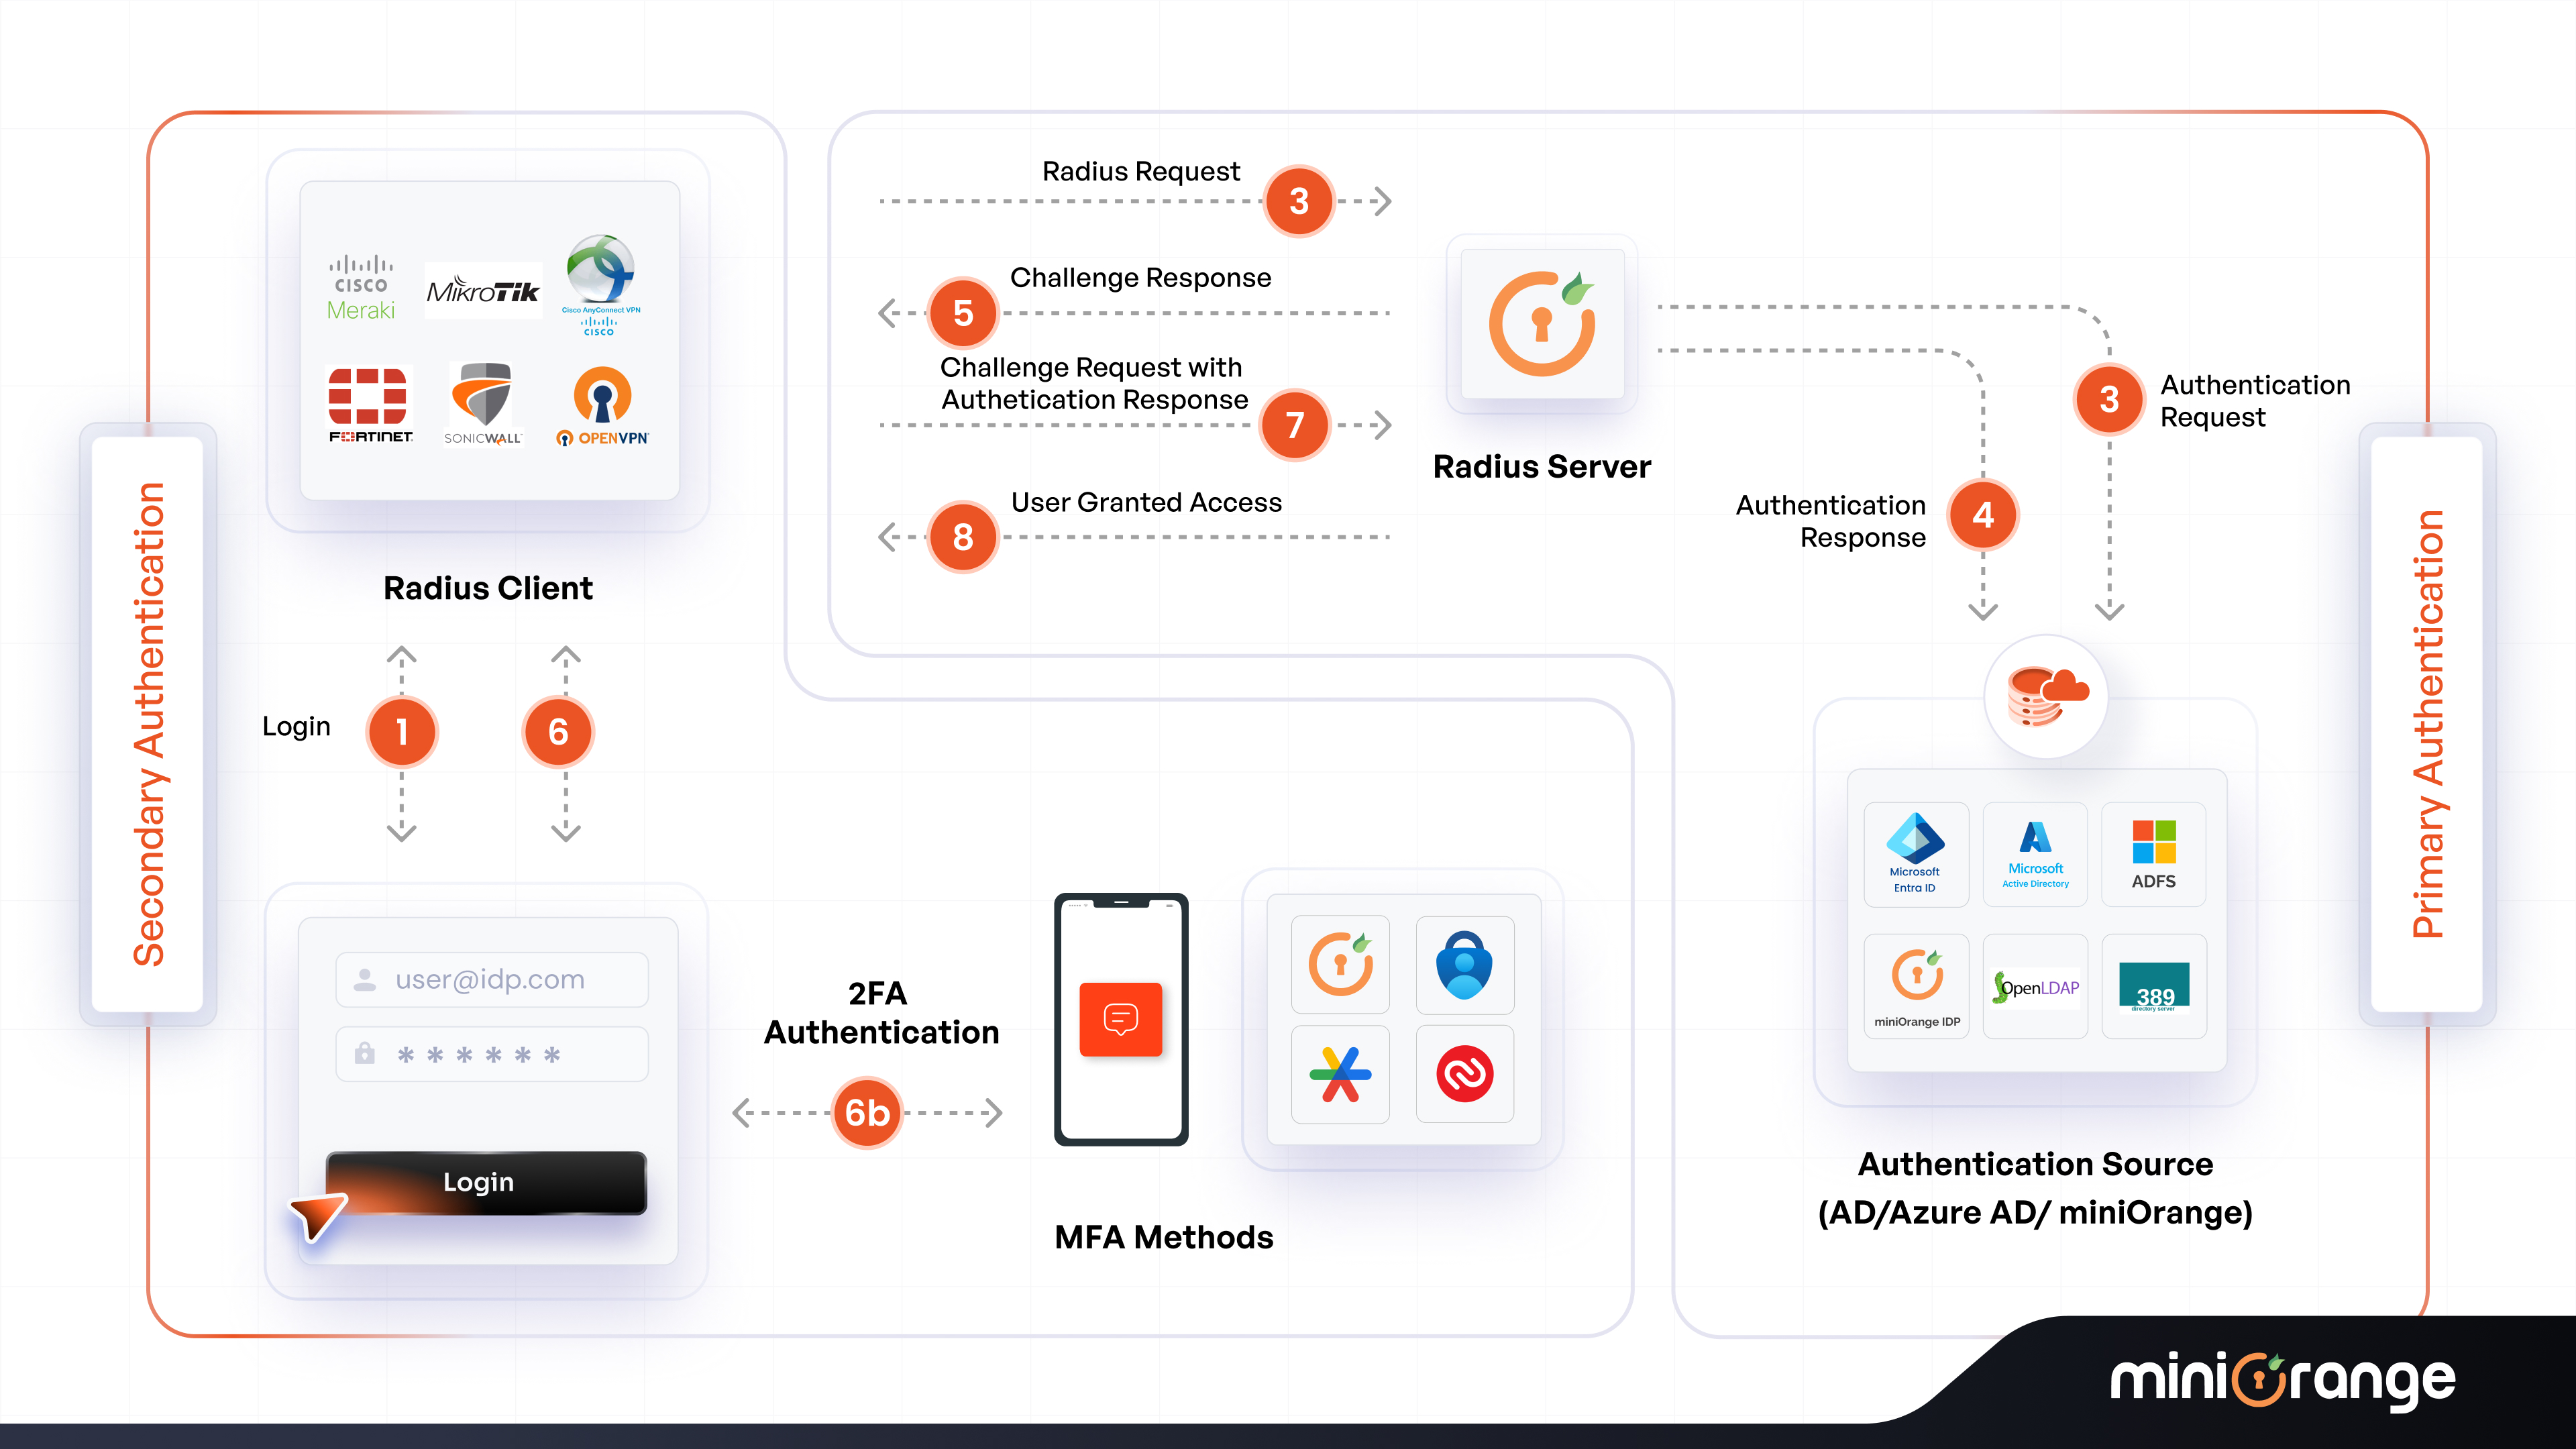
Demande d'accès utilisateur
Un utilisateur tente de se connecter à un réseau, tel qu'un VPN, un Wi-Fi ou un système distant, avec son nom d'utilisateur et son mot de passe. Ces informations d'identification sont reçues par le client RADIUS (VPN, Wi-Fi ou service distant).
Le client génère une demande d'accès contenant les informations d'identification chiffrées. Cette demande est envoyée au serveur RADIUS.
Protocole RADIUS
Il s’agit simplement d’un moyen pour le client RADIUS et le serveur RADIUS de communiquer entre eux via une série de requêtes et de réponses concernant l’authentification ou non d’un utilisateur.
Les modes d’authentification synchrones et asynchrones peuvent faire partie de la négociation du protocole RADIUS.
L'exécution du cadre AAA
Le cadre AAA signifie authentification, autorisation et comptabilisation. La combinaison de AAA et de TACACS+ renforce les niveaux de sécurité.
Nous aborderons ici les frameworks AAA, puis TACACS+ dans les sections suivantes. Voici le fonctionnement du framework AAA :
1. Le processus d'authentification
Ce processus permet de valider l'identité de l'utilisateur/de l'appareil. Les étapes sont les suivantes :
- Demande de l'utilisateur : Grâce à une connexion sans fil (client RADIUS), l'utilisateur saisit ses informations d'identification et une demande d'accès est générée.
- La requête est envoyée au serveur RADIUS : Les informations d'identification de l'utilisateur sont envoyées au serveur via le client.
- Vérification: Les informations d'identification sont vérifiées par rapport à une base de données centrale telle qu'un AD (Active Directory) ou un LDAP (Lightweight Directory Access Protocol).
- Réponse: Une réponse d'authentification est envoyée par le serveur si les informations d'identification correspondent ou non.
- Accès autorisé: Si les informations d’identification correspondent, l’utilisateur est autorisé à accéder aux ressources.
Explorez la puissance de l'authentification adaptative
2. Le processus d'autorisation
Dans ce processus, le serveur détermine les ressources auxquelles l'utilisateur peut accéder, en fonction des politiques. Voici le processus complet :
- Authentification: Une fois l'utilisateur authentifié, le serveur passe à la phase d'autorisation.
- Vérification de la politique : Le serveur RADIUS vérifie les rôles et le niveau d'accès de l'utilisateur, sur la base desquels il décide à quelles ressources l'utilisateur peut accéder, telles que les zones réseau, les fichiers, les médias, etc.
- Envoi d'une notification d'autorisation : Le serveur envoie une notification (accès accordé ou accès refusé) en fonction des politiques et des autorisations de l'utilisateur.
- Accorder l'accès : Si le serveur envoie un message positif, l'utilisateur est autorisé à accéder au réseau.
Découvrez-en plus sur l'authentification et l'autorisation.
3. Le processus comptable
Ici, les sessions utilisateur sont suivies et enregistrées, ce qui peut être utilisé pour la gestion du réseau, l'audit et la création de rapports. Les étapes de comptabilité sont les suivantes :
- Demande de début de session : Une fois l'accès au réseau accordé à l'utilisateur, le client RADIUS envoie un paquet « Accounting-Start » au serveur. Ce paquet contient les informations de l'utilisateur, telles que son identifiant de session, son identité et son point d'accès réseau.
- Suivi: Le serveur enregistre les détails de la session de l'utilisateur, tels que l'utilisation des données, la durée de la session et les ressources consultées. Cela produit un journal complet des activités de l'utilisateur lorsqu'il est connecté.
- Mises à jour intermédiaires : Si les sessions utilisateur sont prolongées, le client peut envoyer des mises à jour entre les sessions.
- Fin de la session : Après la déconnexion de l'utilisateur, le client envoie un paquet « Accounting-Stop » au serveur. Ce paquet inclut des informations telles que le temps passé et les données consultées.
- Rapports et stockage des données : Le serveur RADIUS est un entrepôt pour toutes les données, qui peuvent être utilisées par les administrateurs pour la facturation, l'audit et la surveillance.
Quelles sont les méthodes d’authentification RADIUS ?
Il existe deux principaux types de méthodes d’authentification RADIUS, qui sont les suivants :
Authentification basée sur les informations d'identification
Le serveur RADIUS a besoin d'un répertoire, comme un AD, pour stocker les données utilisateur et vérifier les identifiants et les politiques associées. Voici les étapes à suivre :
- L'utilisateur/appareil envoie une demande d'authentification au client RADIUS (avec les informations d'identification).
- Le client envoie la requête au serveur.
- Le serveur vérifie les informations d’identification de l’utilisateur présentes dans le répertoire.
- Le serveur envoie au client un message d'accès refusé ou accepté, en fonction des résultats de l'authentification de l'utilisateur.
Authentification basée sur certificat
L'authentification par certificat est différente, car elle contient plus d'informations que les identifiants de l'utilisateur. Elle fournit au serveur ou à l'administrateur des données telles que les journaux de session, offrant ainsi un contexte plus précis sur les activités de l'utilisateur.
Voici comment se déroule le processus :
- Un certificat utilisateur/périphérique est transmis au client RADIUS, qui est ensuite transféré au serveur RADIUS.
- Le serveur commence à vérifier le certificat pour voir s'il est toujours valide ou non.
- Après cela, le serveur vérifie la CRL (liste de révocation de certificats) pour vérifier si le certificat a été révoqué ou non.
- Si le certificat n'est pas révoqué, le serveur confirme le statut de l'utilisateur dans l'annuaire.
Pourquoi le serveur RADIUS est-il essentiel pour la cybersécurité ?
Voici pourquoi le serveur RADIUS joue un rôle crucial dans la cybersécurité.
Empêche l'accès non autorisé
Le serveur RADIUS s'appuie sur des protocoles d'authentification robustes qui valident les utilisateurs grâce à leurs identifiants. Cette approche réduit considérablement le risque d'activités malveillantes telles que l'infiltration de réseaux distants, de VPN ou de Wi-Fi.
Le serveur RADIUS vérifie chaque connexion, de sorte que seuls les utilisateurs légitimes bénéficient d'autorisations. Cela permet de limiter les risques tels que les attaques de l'homme du milieu ou les violations de données.
Audit centralisé
Les serveurs RADIUS suivent et surveillent chaque activité utilisateur, comme les délais de session, les délais de connexion, les données consultées, etc.
L’audit permet de créer une piste numérique qui peut être utilisée ultérieurement pour les enquêtes sur les cyberattaques, la surveillance de la sécurité et la vérification de la conformité réglementaire.
Avantages de l'utilisation du serveur RADIUS pour la cybersécurité
Voici les quatre principaux avantages de l’utilisation d’un serveur RADIUS pour renforcer la cybersécurité de votre entreprise.
Gestion centralisée des identités
Le serveur RADIUS facilite une base de données centrale pour les informations d'identification, les profils et les politiques des utilisateurs afin de simplifier la gestion des identités dans l'ensemble de l'organisation.
Compatible avec tous les utilisateurs, il réduit le risque de partage de mots de passe via Wi-Fi. De plus, le serveur permet des politiques d'accès granulaires basées sur les rôles des utilisateurs et les appartenances aux groupes.
Contrôle d'accès amélioré avec MFA
Le serveur RADIUS intègre la solution MFA miniOrange lors de l'accès au réseau. Il exige des utilisateurs qu'ils fournissent plusieurs méthodes d'authentification avant d'autoriser une requête.
Les méthodes d'authentification multifacteur (MFA) courantes incluent les mots de passe à usage unique (OTP), la reconnaissance faciale, les notifications push, etc. De plus, une MFA résistante au phishing contribue à sécuriser le réseau contre les attaques de phishing telles que le phishing par e-mail, le spear phishing, le whaling, le smishing, etc.
Découvrez dès aujourd'hui les bases de l'authentification multifacteurs
Évolutivité sur les appareils et les réseaux
Le serveur est capable de prendre en charge les grandes entreprises et organisations sans nécessiter de modifications d'infrastructure majeures. Il est également compatible avec de nombreux systèmes tels que les VPN, les routeurs, les commutateurs, LDAP, AD et bien d'autres en développement, ce qui en fait une solution flexible.
Conformité réglementaire
Le respect des normes de conformité est indispensable pour éviter des pénalités et amendes indésirables qui pourraient coûter cher aux organisations et nuire à leur réputation. La mise en œuvre de RADIUS contribue au respect des normes réglementaires.
Certaines des conformités recommandées sont HIPAA, GDPR, PCI DSS et d'autres dans ce sens.
Cas d'utilisation du serveur RADIUS pour la sécurité des entreprises
Voici les quatre principaux cas d’utilisation dans lesquels le serveur RADIUS brille et laisse une impression durable.
RADIUS pour le contrôle d'accès VPN
Grâce à un serveur RADIUS, les entreprises peuvent authentifier les utilisateurs se connectant à un VPN afin de garantir un accès distant sécurisé, en n'autorisant l'accès au réseau qu'aux utilisateurs autorisés. Ceci permet de maintenir des politiques d'authentification cohérentes pour les accès distants et locaux. De plus, les entreprises peuvent sécuriser leur VPN avec des solutions d'authentification multifacteur (MFA) pour une sécurité réseau renforcée.
La solution d'authentification à deux facteurs miniOrange pour Palo Alto GlobalProtect est facile à configurer et évolutive. Elle se connecte au serveur VPN Palo Alto pour ajouter une couche de sécurité supplémentaire.
RADIUS pour la sécurité des réseaux sans fil (802.1X)
Les entreprises peuvent utiliser un serveur RADIUS pour sécuriser leur Wi-Fi via l'authentification 802.1X. Ce serveur vérifie les appareils ou les utilisateurs avant de leur autoriser l'accès au réseau. Cela empêche les connexions sans fil non autorisées et protège les informations sensibles.
RADIUS dans le pare-feu et l'authentification des appareils
Un serveur RADIUS authentifie les commutateurs, les pare-feu et les points d'accès, permettant ainsi un contrôle d'accès centralisé. Ceci est nécessaire pour connecter uniquement les appareils de confiance au réseau.
RADIUS pour le travail à distance et l'accès au cloud
Sécurisez l'authentification des plateformes cloud et des télétravailleurs grâce à un serveur RADIUS. Intégré aux fournisseurs d'identité (IdP), à l'authentification multifacteur adaptative (MFA), à l'authentification unique (SSO) et à d'autres logiciels, il offre une solution d'authentification centralisée et évolutive, idéale pour les environnements cloud et hybrides.
RAYON et TACACS+
TACACS+ signifie Terminal Access Controller Access-Control System Plus. Il sépare l'authentification, l'autorisation et la comptabilité, ce qui permet d'utiliser d'autres protocoles tels que LDAP, PAP (Password Authentication Protocol) et CHAP (Challenge Handshake Authentication Protocol), pour n'en nommer que quelques-uns.
Ces protocoles sont principalement utilisés pour l’authentification, mais peuvent également être utilisés pour la comptabilité ou l’autorisation.
En revanche, RADIUS combine autorisation et authentification, ce qui rend impossible leur utilisation séparée.
Alors, RADIUS ou TACACS+, lequel est le meilleur choix ? Cela dépend de votre objectif final et de la manière dont vous utilisez les protocoles.
Comment miniOrange améliore la sécurité du serveur RADIUS
Renforcez la sécurité de votre serveur RADIUS en intégrant le logiciel miniOrange MFA au flux d'authentification du serveur RADIUS.
Ainsi, les utilisateurs qui tentent d’accéder à des ressources via des réseaux tels que le Wi-Fi, les VPN, les routeurs, les pare-feu et les commutateurs offrent des aspects de vérification supplémentaires, autres que leurs informations d’identification.
Ces aspects de vérification (solutions MFA) incluent les notifications push, l'OTP, la vérification biométrique, etc.
Contactez-nous pour en savoir plus sur ces produits MFA, ou commencez un essai gratuit de 30 jours dès aujourd'hui.
Conclusion
Parmi les différentes méthodes d'authentification, le serveur RADIUS constitue un élément de sécurité unique en son genre. Il utilise l'authentification contextuelle, l'AAA et assure la conformité réglementaire. Cela permet aux entreprises de sécuriser leurs réseaux et d'en limiter l'accès aux seuls utilisateurs autorisés.
L’intégrer à vos activités quotidiennes peut vous aider à éloigner les cybercriminels potentiels, en prévenant les violations majeures et les activités suspectes.
FAQ
Qu'est-ce que RADIUS dans le réseau ?
Dans les réseaux, un serveur RADIUS vérifie les utilisateurs qui tentent d'accéder à des réseaux tels que des points d'accès sans fil, des VPN, des pare-feu, etc.
En quoi RADIUS est-il différent des autres protocoles ?
RADIUS combine l'authentification et l'autorisation dans un système central, ce qui est absent dans des protocoles tels que TACACS+.
RADIUS est-il sécurisé pour les réseaux d’entreprise ?
Oui, il est sécurisé pour les réseaux d’entreprise car il permet d’éviter les accès non autorisés en validant les utilisateurs par rapport à des sources fiables telles qu’un AD, où toutes les données utilisateur sont stockées.
À quoi sert le protocole RADIUS ?
Le protocole RADIUS est utilisé pour gérer l'accès au réseau en authentifiant, en autorisant et en comptabilisant.
L’authentification RADIUS est-elle évolutive pour les entreprises en croissance ?
Oui, l’authentification du serveur RADIUS est hautement évolutive, car elle est compatible avec les grands réseaux et peut être facilement intégrée aux fournisseurs d’identité.
Quels types d’entreprises bénéficient le plus de l’utilisation de l’authentification RADIUS ?
Les entreprises qui fonctionnent à distance ou qui ont un environnement hybride, et celles qui ont besoin d'une connexion sans fil pour gérer plusieurs appareils.

Laisser un commentaire