
Dans un monde où les violations de données coûtent aux organisations en moyenne 4.88 millions de dollars par incident (IBM, 2024), savoir qui a accès à quoi au sein de votre organisation n'est plus une option. Gestion des identités et des accès (IAM) est le cadre de sécurité qui répond à cette question à grande échelle.
Mais IAM Il ne s'agit pas d'un produit unique ni d'une politique unique. La sécurité repose sur quatre piliers fondamentaux : la gestion des accès, la gestion des accès privilégiés, la gestion d'Active Directory et la gouvernance et l'administration des identités. Chaque pilier couvre un aspect spécifique de la sécurité de votre organisation.
Dans ce guide, nous analysons en détail chacun des quatre piliers de IAM, expliquez ce qu'ils font, pourquoi ils sont importants et comment la plateforme d'identité unifiée de miniOrange les rassemble en une solution cohérente et prête pour l'entreprise.
Quel est IAM et pourquoi est-ce important ?
Gestion des identités et des accès (IAM) est un cadre de politiques, de processus et de technologies conçu pour garantir que Les bonnes personnes ont accès aux bonnes ressources au bon moment et pour les bonnes raisons. Elle régit toutes les identités numériques au sein de votre organisation, des employés à temps plein aux sous-traitants, en passant par les API et les systèmes automatisés.
IAM Elle se situe au carrefour de la sécurité, de la conformité et de la productivité. Bien mise en œuvre, elle réduit la surface d'attaque, assure la conformité réglementaire (RGPD, HIPAA, SOC 2) et fluidifie les flux de travail quotidiens des utilisateurs.
Efficace à partir de IAM est l'épine dorsale d'un Modèle de sécurité Zero TrustLe modèle Zero Trust, qui fonctionne selon le principe du « ne jamais faire confiance, toujours vérifier », exige une vérification continue de chaque identité, appareil et session, plutôt que de supposer que les utilisateurs au sein du réseau sont en sécurité.
Avec l'essor du travail hybride, l'adoption du cloud et les intégrations tierces qui ont étendu le périmètre numérique, IAM est devenu l'un des investissements les plus importants qu'une organisation puisse réaliser. Les quatre piliers ci-dessous constituent les fondements de cet investissement.
Les quatre piliers de IAM Expliqué
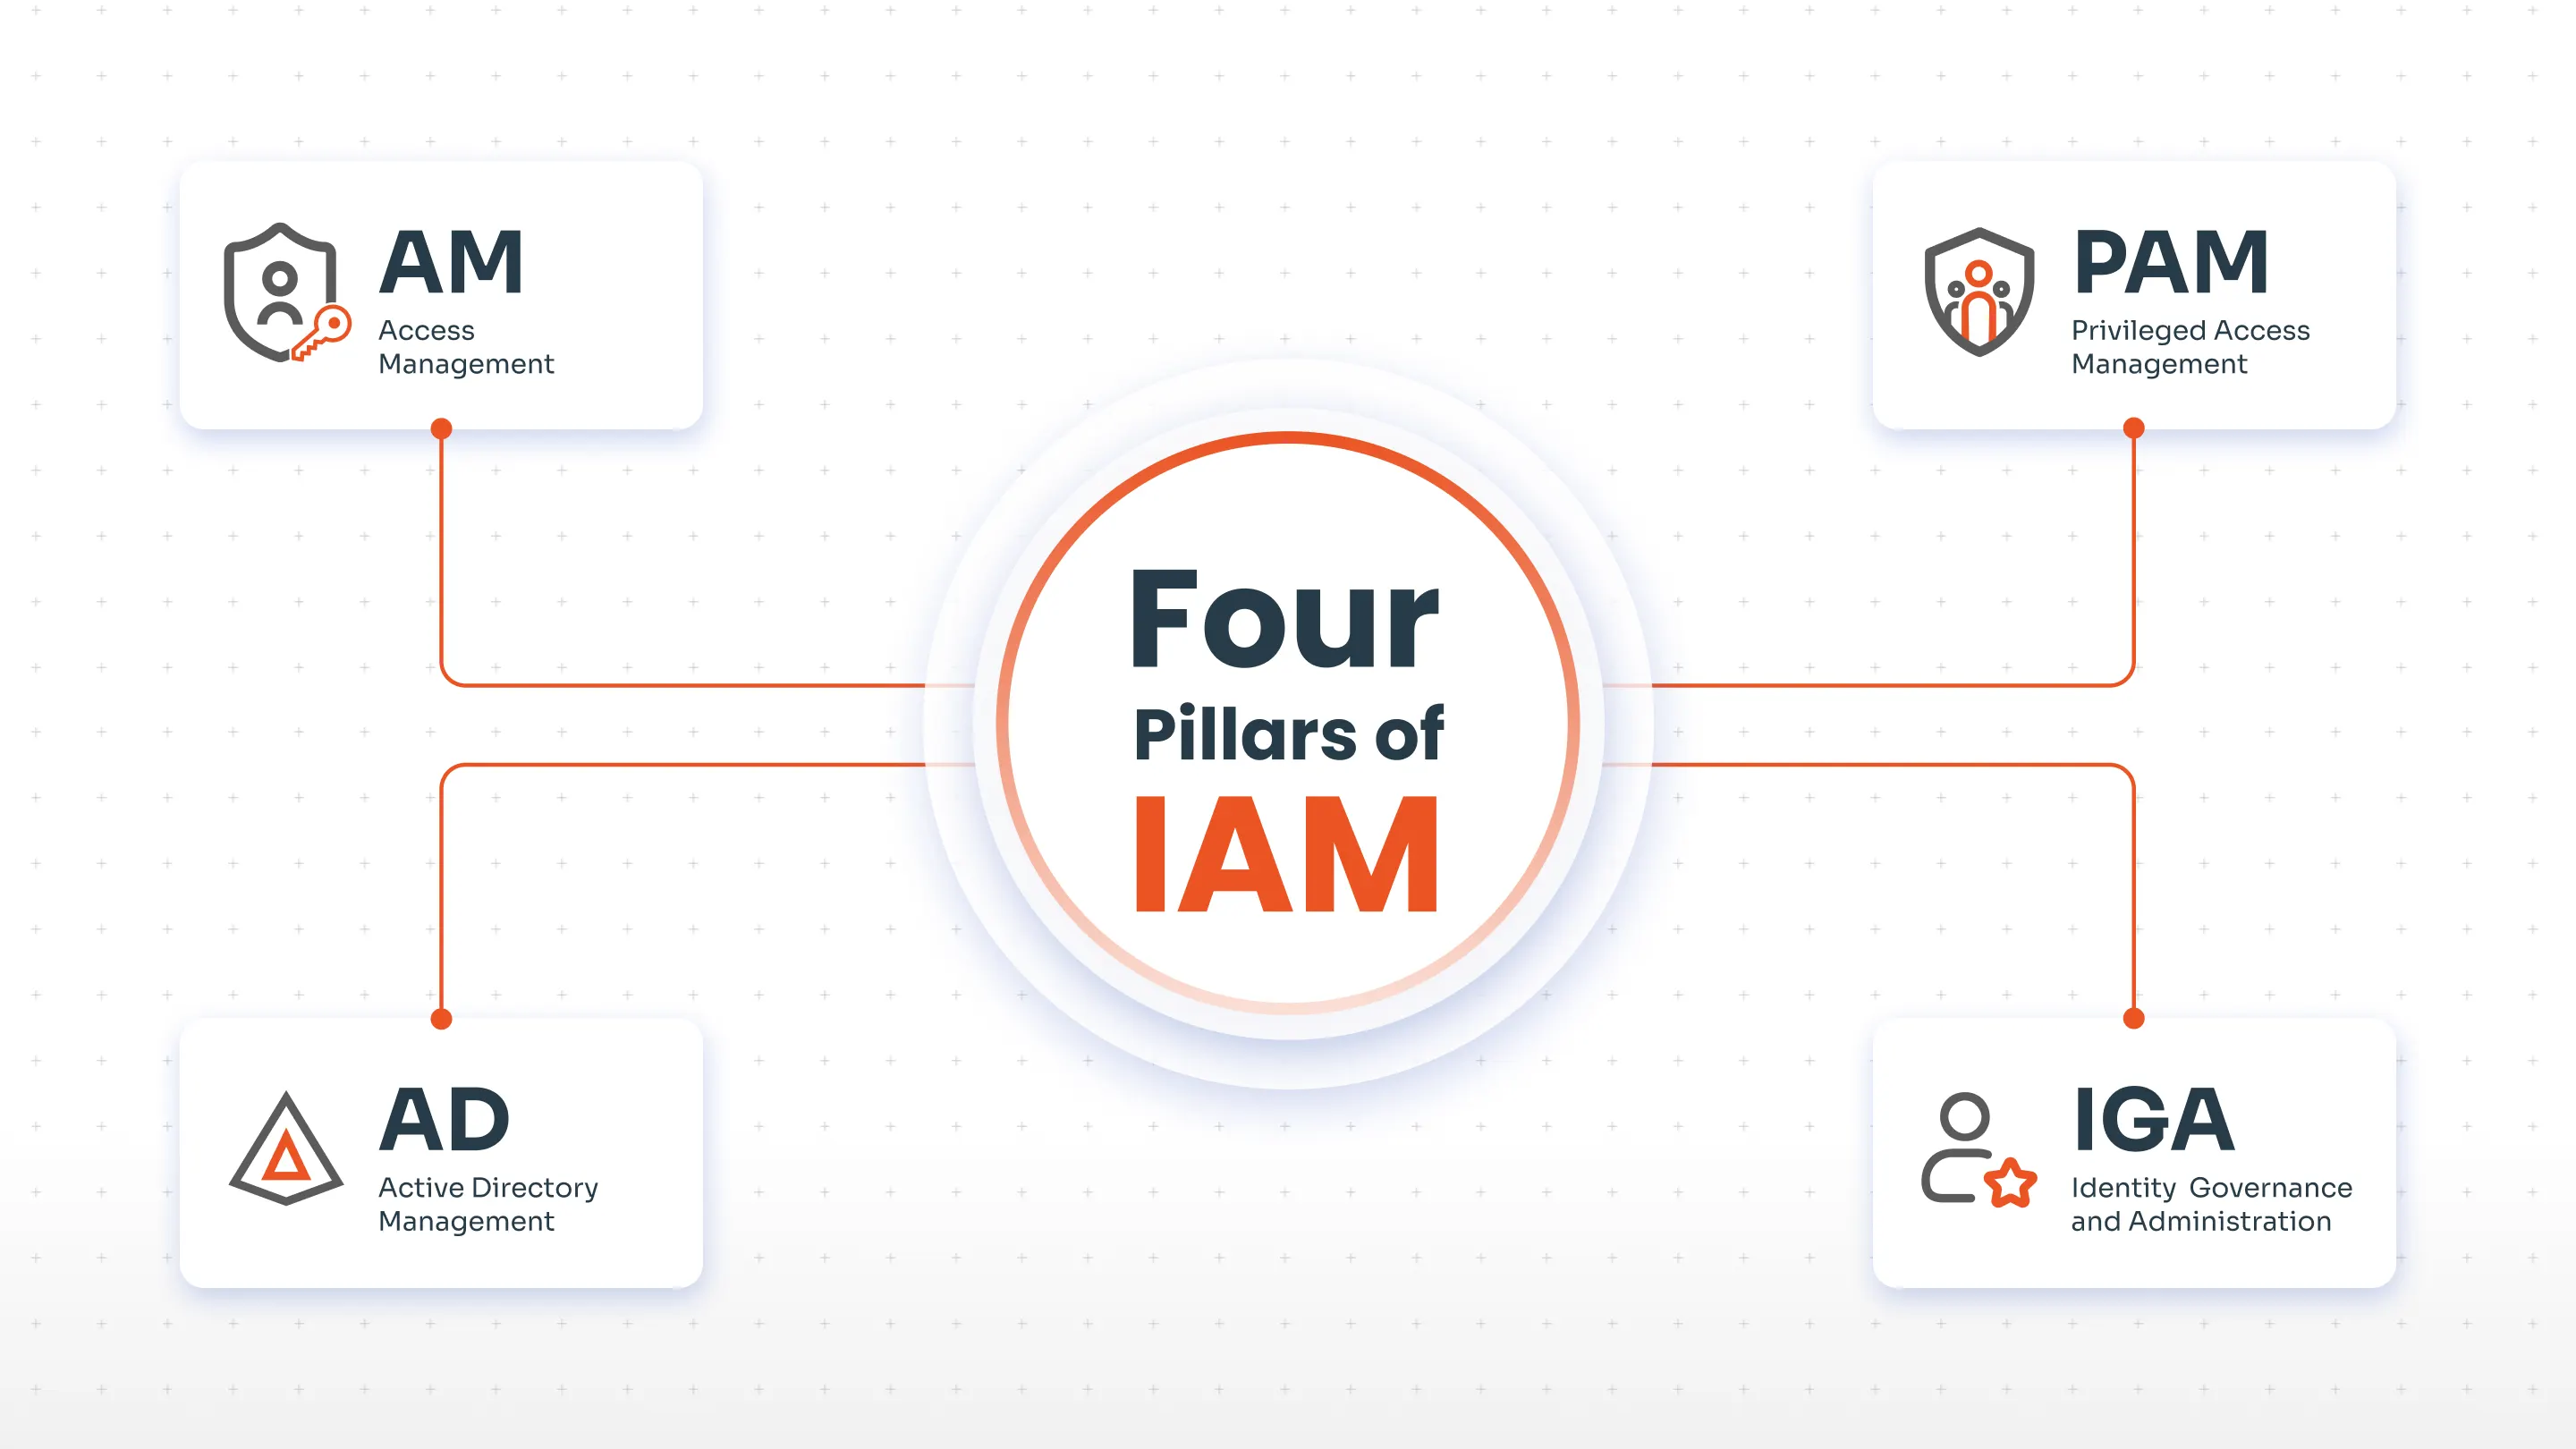
IAM elle s'articule le plus souvent autour de quatre composantes essentielles :
- Gestion des accès (AM): Contrôle qui peut accéder à quelles ressources et dans quelles conditions.
- Gestion des accès privilégiés (PAM) : Sécurise les comptes à haut risque disposant de permissions élevées.
- Gestion d'Active Directory (Gestion AD) : Gère les identités et les accès au sein des environnements Microsoft Active Directory.
- Gouvernance et administration des identités (IGA) : Assure la supervision, la conformité et la gestion du cycle de vie de toutes les identités.
Chaque pilier est distinct, mais ils fonctionnent ensemble. Un adulte IAM Le programme intègre ces quatre éléments pour créer une posture de sécurité multicouche et résiliente.
Pilier 1 : Gestion des accès (GA)
Qu'est-ce que la gestion des accès ?
La gestion des accès (MA) est au cœur du système. IAM pilier responsable du contrôle comment et quand les utilisateurs peuvent accéder aux ressourcesQu’il s’agisse d’applications internes, de services cloud ou de référentiels de données sensibles, ce système de contrôle d’accès applique en temps réel les politiques d’accès de votre organisation.
Principales caractéristiques de la gestion des accès
- Gestion centralisée des rôles et des permissions : les administrateurs définissent et gèrent tous les rôles des utilisateurs à partir d’une plateforme unique et unifiée, ce qui simplifie le processus d’attribution et d’ajustement des permissions à mesure que les rôles des utilisateurs évoluent.
- Contrôle d'accès basé sur les rôles (RBAC) : l'accès est restreint en fonction du rôle de l'utilisateur, garantissant ainsi que les employés n'accèdent qu'aux ressources pertinentes à leurs fonctions. Il s'agit d'un principe fondamental du modèle du moindre privilège.
- Authentification multifacteurs (MFA) : les utilisateurs doivent fournir deux facteurs de vérification ou plus avant d'obtenir l'accès, réduisant considérablement le risque d'attaques basées sur les identifiants.
- Prise en charge de plusieurs protocoles d'authentification : les systèmes AM prennent en charge SAML, OAuth 2.0, OpenID Connect et LDAP, permettant un accès sécurisé dans divers environnements et applications.
- Attribution temporaire de privilèges : un accès élevé peut être accordé pour une période définie, garantissant ainsi que les autorisations de niveau supérieur ne restent pas actives indéfiniment.
- Authentification unique (SSO) : les utilisateurs s’authentifient une seule fois et accèdent à toutes les applications autorisées, ce qui réduit la fatigue liée aux mots de passe et améliore la productivité.
Pourquoi la fabrication additive est importante
Sans gestion des accès, les organisations ont recours à une gestion des permissions cloisonnée et manuelle, un processus lent, sujet aux erreurs et impossible à auditer à grande échelle. La gestion des accès garantit que les décisions d'accès sont cohérentes, conformes aux politiques en vigueur et révocables dès que le rôle d'un utilisateur change.
Pilier 2 : Gestion des accès privilégiés (PAM)
Qu’est-ce que la gestion des accès privilégiés ?
La gestion des accès privilégiés (PAM) est une technologie spécialisée IAM pilier qui se concentre sur la sécurisation comptes disposant de permissions élevéesCes comptes, tels que les administrateurs système, les propriétaires de bases de données, les ingénieurs DevOps et les comptes de service, constituent des cibles de choix pour les attaquants ; la compromission d’un seul compte privilégié peut donner à un adversaire un accès illimité à l’infrastructure critique.
PAM applique le principe du moindre privilège au niveau de risque le plus élevé de votre organisation, garantissant ainsi que même les employés de confiance ne puissent pas abuser de leurs accès.
Principales caractéristiques de PAM
- Gestion centralisée des comptes et identifiants à privilèges : Tous les accès privilégiés sont contrôlés et surveillés depuis une plateforme unique, empêchant ainsi la création de comptes d'administrateur fantômes et d'identifiants non suivis.
- Autorisations à granularité fine : Les organisations attribuent le niveau d'accès minimal nécessaire à chaque rôle privilégié, réduisant ainsi considérablement la surface d'attaque.
- Flux d'approbation personnalisés : Les actions privilégiées nécessitent une autorisation explicite avant leur exécution, ce qui ajoute un niveau de contrôle essentiel.
- Rotation automatique des mots de passe : Les mots de passe des comptes privilégiés sont automatiquement renouvelés selon un calendrier défini, minimisant ainsi la période d'exposition en cas de compromission d'identifiants.
- Surveillance et audit des sessions : Toutes les sessions privilégiées sont enregistrées et analysées, permettant une surveillance en temps réel et fournissant une piste d'audit détaillée à des fins de conformité et d'enquêtes médico-légales.
- Accès juste-à-temps (JIT) : L'accès privilégié n'est accordé qu'en cas de besoin et est automatiquement révoqué une fois la tâche terminée, supprimant ainsi les privilèges permanents.
Pourquoi la PAM est importante
Le rapport 2024 de Verizon sur les enquêtes relatives aux violations de données a révélé que plus de 74 % des violations impliquaient une erreur humaine, l'utilisation abusive des comptes à privilèges figurant parmi les principales causes. La solution PAM (Protection des comptes privilégiés) répond directement à ce risque en garantissant une gestion rigoureuse, même des comptes les plus sensibles au sein de votre organisation. Découvrez comment la solution PAM de miniOrange protège les comptes à privilèges.
Pilier 3 : Gestion d’Active Directory (Gestion AD)
Qu’est-ce que la gestion Active Directory ?
La gestion d'Active Directory (AD) vise à contrôler les identités et les accès au sein des environnements Microsoft Active Directory (AD) . Pour la plupart des entreprises, Active Directory est la source de référence pour les identités des utilisateurs, les appartenances aux groupes et les stratégies d'accès sur l'ensemble des systèmes sur site. À mesure que les organisations migrent vers le cloud, la gestion efficace d'AD devient à la fois plus complexe et plus cruciale.
Fonctionnalités clés de la gestion AD
- Intégration transparente avec les fournisseurs d'identité cloud : La gestion AD fait le lien entre l'AD local et les annuaires cloud tels que Entra ID, Okta, et Espace de travail Google, permettant une gestion unifiée des identités dans les environnements hybrides.
- Provisionnement et déprovisionnement automatisés : Les comptes utilisateurs, les appartenances à des groupes et les droits d'accès sont créés, mis à jour et révoqués automatiquement en fonction d'événements de cycle de vie définis (inscription, changements de rôle, départs).
- Surveillance, audit et rapports rigoureux : Toutes les modifications apportées à Active Directory sont enregistrées et font l'objet de rapports, offrant ainsi une visibilité sur les activités des utilisateurs et répondant aux exigences de conformité.
- Application du contrôle d'accès basé sur les rôles (RBAC) : La gestion des AD garantit que les appartenances aux groupes et les politiques d'accès sont alignées sur les rôles organisationnels, réduisant ainsi le nombre de comptes surprivilégiés.
- Protection contre les erreurs de configuration d'Active Directory : Les vulnérabilités courantes d'Active Directory, notamment le Kerberoasting, le pass-the-hash et les appartenances excessives à des groupes, sont détectées et corrigées.

Pourquoi la gestion d'AD est importante
Malgré la migration vers le cloud, Active Directory demeure la pierre angulaire de la gestion des identités pour la majorité des entreprises. Les erreurs de configuration et les modifications non contrôlées dans AD figurent parmi les vecteurs d'attaque les plus exploités dans les campagnes modernes de ransomware et de propagation latérale. Une gestion efficace d'AD empêche les attaquants d'exploiter ces failles tout en garantissant l'exactitude et la cohérence des données d'identité dans l'ensemble de votre environnement.
Pilier 4 : Gouvernance et administration de l'identité (GAI)
Qu’est-ce que la gouvernance et l’administration des identités ?
Gouvernance et administration des identités (IGA) est le IAM pilier qui fournit surveillance stratégique et application des politiques Pour l'ensemble des identités numériques d'une organisation, la gestion des identités (AM), la gestion des identités professionnelles (PAM) et la gestion des actifs actifs (AD) sont opérationnelles. L'IGA constitue la couche de gouvernance : elle définit les règles, effectue les audits, applique les politiques et produit les éléments probants exigés par les autorités de réglementation.
Caractéristiques clés de l'IGA
- Flux de travail automatisés pour les demandes d'accès et les approbations : les utilisateurs peuvent demander l'accès via un portail en libre-service, les demandes étant automatiquement acheminées vers les approbateurs appropriés en fonction de politiques prédéfinies.
- Provisionnement et déprovisionnement automatisés : les systèmes IGA accordent ou révoquent automatiquement l’accès lorsque les utilisateurs rejoignent l’organisation, changent de rôle ou la quittent, éliminant ainsi le risque de comptes orphelins et d’autorisations excessives.
- Gestion des droits d'accès : l'IGA définit et applique les règles d'accès aux ressources pour les utilisateurs en fonction de leurs rôles, de leurs attributs et des politiques organisationnelles.
- Application du principe de séparation des tâches (SoD) : l'IGA empêche les individus de détenir des droits d'accès conflictuels qui pourraient permettre la fraude ou les erreurs, une exigence de SOX, PCI-DSS et d'autres cadres.
- Campagnes de révision et de certification des accès : des révisions périodiques des accès permettent de s’assurer que les autorisations existantes restent appropriées. Les responsables peuvent certifier ou révoquer les accès grâce à des processus de révision intuitifs.
- Analyse et reporting : les plateformes IGA offrent une visibilité approfondie sur qui a accès à quoi, permettant une prise de décision éclairée et la production de rapports de conformité prêts pour l’audit.
Pourquoi les accords de partenariat économique (APE) sont importants
L'IGA est ce qui transforme IAM D'un simple outil de sécurité à un véritable programme de gouvernance, l'IGA est essentielle. Sans elle, les organisations accumulent les risques d'accès au fil du temps, à mesure que les rôles évoluent et que les permissions se dégradent. L'IGA garantit un accès adapté, auditable et conforme en permanence. Pour les organisations soumises au RGPD, à la loi HIPAA, à la norme ISO 27001 ou à la norme SOC 2, l'IGA est indispensable.
Aspects clés à évaluer dans un IAM Solution
Lors de la sélection d'un IAM Sur cette plateforme, quatre dimensions opérationnelles déterminent l'efficacité au quotidien :
| Aspect | Ce qu'il faut chercher |
|---|---|
| Gestion des utilisateurs | Suivi complet de tous les utilisateurs, de leurs rôles, permissions et droits d'accès. La plateforme doit gérer l'intégralité du cycle de vie des identités, de l'inscription à la désinscription. |
| Authentification et autorisation | Prise en charge robuste de l'authentification multifacteur (MFA), de l'authentification unique (SSO) et des protocoles modernes (SAML, OAuth, OIDC). L'authentification adaptative, qui ajuste les exigences en fonction du contexte de risque, constitue un atout majeur. |
| Accès aux avis | Campagnes automatisées et planifiées de certification d'accès permettant aux responsables de vérifier, certifier ou révoquer les accès. Essentielles pour la conformité aux normes SOX, PCI-DSS et ISO 27001. |
| Onboarding et Offboarding | L'attribution automatique des comptes garantit aux nouveaux utilisateurs un accès adéquat dès le premier jour. La désattribution automatique garantit que les utilisateurs qui quittent l'entreprise perdent immédiatement tous leurs accès, éliminant ainsi le risque de comptes orphelins. |
Résumé
- IAM est un cadre qui garantit que les bonnes personnes aient le bon accès aux bonnes ressources au bon moment.
- La gestion des accès (AM) est la couche opérationnelle qui applique les politiques d'accès via RBAC, MFA et SSO.
- La gestion des accès privilégiés (PAM) sécurise vos comptes à haut risque grâce à des contrôles précis, une surveillance des sessions et un accès JIT.
- La gestion d'Active Directory fait le lien entre les environnements d'identité sur site et dans le cloud, automatisant le provisionnement et protégeant contre les vecteurs d'attaque spécifiques à AD.
- La gouvernance et l'administration des identités (IGA) constituent la couche de gouvernance : elle applique les politiques, effectue des contrôles d'accès et produit les preuves de conformité dont les organismes de réglementation ont besoin.
- Un unifié IAM Une plateforme comme la plateforme d'identité unifiée de miniOrange intègre les quatre piliers dans une solution cohérente et prête pour l'entreprise.
Conclusion
Les quatre piliers de IAM Ces initiatives ne sont pas indépendantes. Elles constituent les couches complémentaires d'une stratégie de sécurité des identités aboutie. La gestion des accès (Access Management) prend en charge les décisions d'accès quotidiennes. La gestion des accès professionnels (PAM) protège vos comptes les plus sensibles. La gestion des domaines actifs (AD Management) garantit l'exactitude et la sécurité de votre annuaire d'identités. Enfin, la gouvernance et l'authentification intégrées (IGA) assurent la supervision et la cohérence de l'ensemble.
miniOrange Plateforme d'identité unifiée intègre les quatre piliers dans une solution unique et prête pour le cloud. Que vous débutiez votre IAM Que vous souhaitiez moderniser votre système d'identité numérique ou consolider une infrastructure fragmentée, miniOrange peut vous aider à construire une solution complète, évolutive et conforme aux normes. IAM programmes.
Questions fréquemment posées
Quels sont les quatre piliers de IAM?
Les quatre piliers de la gestion des identités et des accès sont : la gestion des accès (AM), la gestion des accès privilégiés (PAM), la gestion d’Active Directory (AD) et la gouvernance et l’administration des identités (IGA). Ensemble, ils couvrent le contrôle d’accès, la sécurité des comptes à privilèges, la gestion des annuaires et la gouvernance de l’ensemble du paysage d’identités d’une organisation.
Quelle est la différence entre IAM et PAM ?
IAM est le cadre plus large qui gère toutes les identités numériques et leurs droits d'accès. La gestion des accès privilégiés (PAM) est un sous-ensemble spécialisé de IAM axés spécifiquement sur les comptes disposant de privilèges élevés, tels que les administrateurs système, les propriétaires de bases de données et les comptes de service. Pensez à IAM comme la maison entière, et PAM comme le coffre-fort renforcé à l'intérieur.
Pourquoi la gouvernance et l'administration des identités (IGA) sont-elles importantes ?
L'IGA garantit que les droits d'accès au sein de votre organisation restent exacts, appropriés et auditables dans le temps. Sans IGA, les organisations accumulent des risques d'accès à mesure que les rôles évoluent et que les permissions se dégradent. L'IGA applique le principe de séparation des tâches (SoD), gère les campagnes de certification des accès et produit les preuves de conformité requises par le RGPD, la loi HIPAA, la loi SOX et la norme ISO 27001.
Comment IAM Vous prenez en charge la sécurité Zero Trust ?
IAM est fondamental pour Architecture Zero TrustLe modèle Zero Trust repose sur le principe du « ne jamais faire confiance, toujours vérifier », ce qui signifie que chaque demande d'accès, qu'elle provienne de l'intérieur ou de l'extérieur du réseau, doit être authentifiée, autorisée et validée en permanence. IAM fournit les fonctionnalités de vérification d'identité, d'application des politiques et d'audit requises par le modèle Zero Trust.
Qu'est-ce que le principe du moindre privilège dans IAM?
Le principe du moindre privilège stipule que les utilisateurs, les applications et les systèmes ne doivent disposer que du niveau d'accès minimal nécessaire à l'exécution de leur fonction spécifique, et rien de plus. Il est appliqué par le biais du contrôle d'accès basé sur les rôles (RBAC) dans la gestion des accès, des permissions granulaires dans la gestion des accès professionnels (PAM) et de la gestion des droits d'accès dans la gouvernance de l'information et des identités (IGA). Le principe du moindre privilège réduit considérablement l'impact d'une compromission de compte.
Comment miniOrange vous aide-t-il à IAM la mise en oeuvre?
miniOrange propose une plateforme d'identité unifiée qui intègre les quatre piliers de IAM miniOrange propose une solution unique et prête pour le cloud. Elle prend en charge les environnements sur site, cloud et hybrides, et fournit un support dédié à la mise en œuvre, des rapports de conformité et des intégrations avec les annuaires, applications et protocoles les plus courants.
Laisser un commentaire