
Si vous vous êtes déjà connecté à votre ordinateur professionnel ou avez accédé à une ressource de l'entreprise avec vos identifiants d'employé, vous avez probablement interagi avec Active Directory. C'est le système utilisé par de nombreuses organisations pour gérer les utilisateurs, les appareils et les autorisations d'accès sur leurs réseaux.
En effet, selon Frost & Sullivan , environ 90 % des entreprises du classement Global Fortune 1000 utilisent Active Directory comme méthode principale d'authentification et d'autorisation transparentes.
Dans ce blog, nous explorerons ce qu'est Active Directory, son fonctionnement et son intégration à l'infrastructure informatique moderne. Que vous soyez professionnel de l'informatique ou simplement curieux de la gestion des réseaux d'entreprise, ce guide vous fournira un aperçu clair du rôle et de l'importance d'Active Directory.
Qu'est-ce qu'Active Directory ?
Maintenant que nous savons à quel point Active Directory est largement utilisé, examinons ce que c'est réellement.
Active Directory, souvent abrégé en AD, est un service d'annuaire développé par Microsoft. Il permet aux entreprises de suivre les utilisateurs, les ordinateurs, les imprimantes, les groupes et autres ressources d'un réseau, le tout en un seul endroit. Au lieu de gérer manuellement les accès pour chaque appareil ou utilisateur, AD permet aux équipes informatiques de tout organiser de manière centralisée.
Considérez-le comme un annuaire numérique associé à un système de vérification d'identité. Il ne se contente pas de stocker les noms et les mots de passe : il applique également des règles sur les autorisations. Lorsque vous vous connectez à votre ordinateur professionnel, tentez d'accéder à un dossier partagé ou à une imprimante, Active Directory vérifie si vous êtes autorisé à le faire.
Il existe depuis Windows 2000 Server et reste aujourd'hui un élément clé de nombreux environnements informatiques, en particulier pour les entreprises utilisant des systèmes basés sur Windows.
Comment fonctionne Active Directory ?
Comprendre ce qu'est Active Directory prépare le terrain, mais il est tout aussi important de savoir comment il fonctionne dans des environnements réels.
Fondamentalement, Active Directory agit comme un gardien. Lorsqu'un utilisateur tente de se connecter à un ordinateur ou d'accéder à une ressource de l'entreprise, Active Directory vérifie son identité et décide s'il est autorisé à accéder à l'annuaire et ce qu'il peut faire une fois connecté.
Voici un aperçu simple de son fonctionnement :
Authentification : lorsque vous saisissez votre nom d’utilisateur et votre mot de passe, Active Directory vérifie votre identité à l’aide des informations d’identification enregistrées.
Autorisation : Une fois authentifié, Active Directory vérifie vos autorisations, par exemple si vous êtes autorisé à accéder à un dossier partagé ou à installer un logiciel.
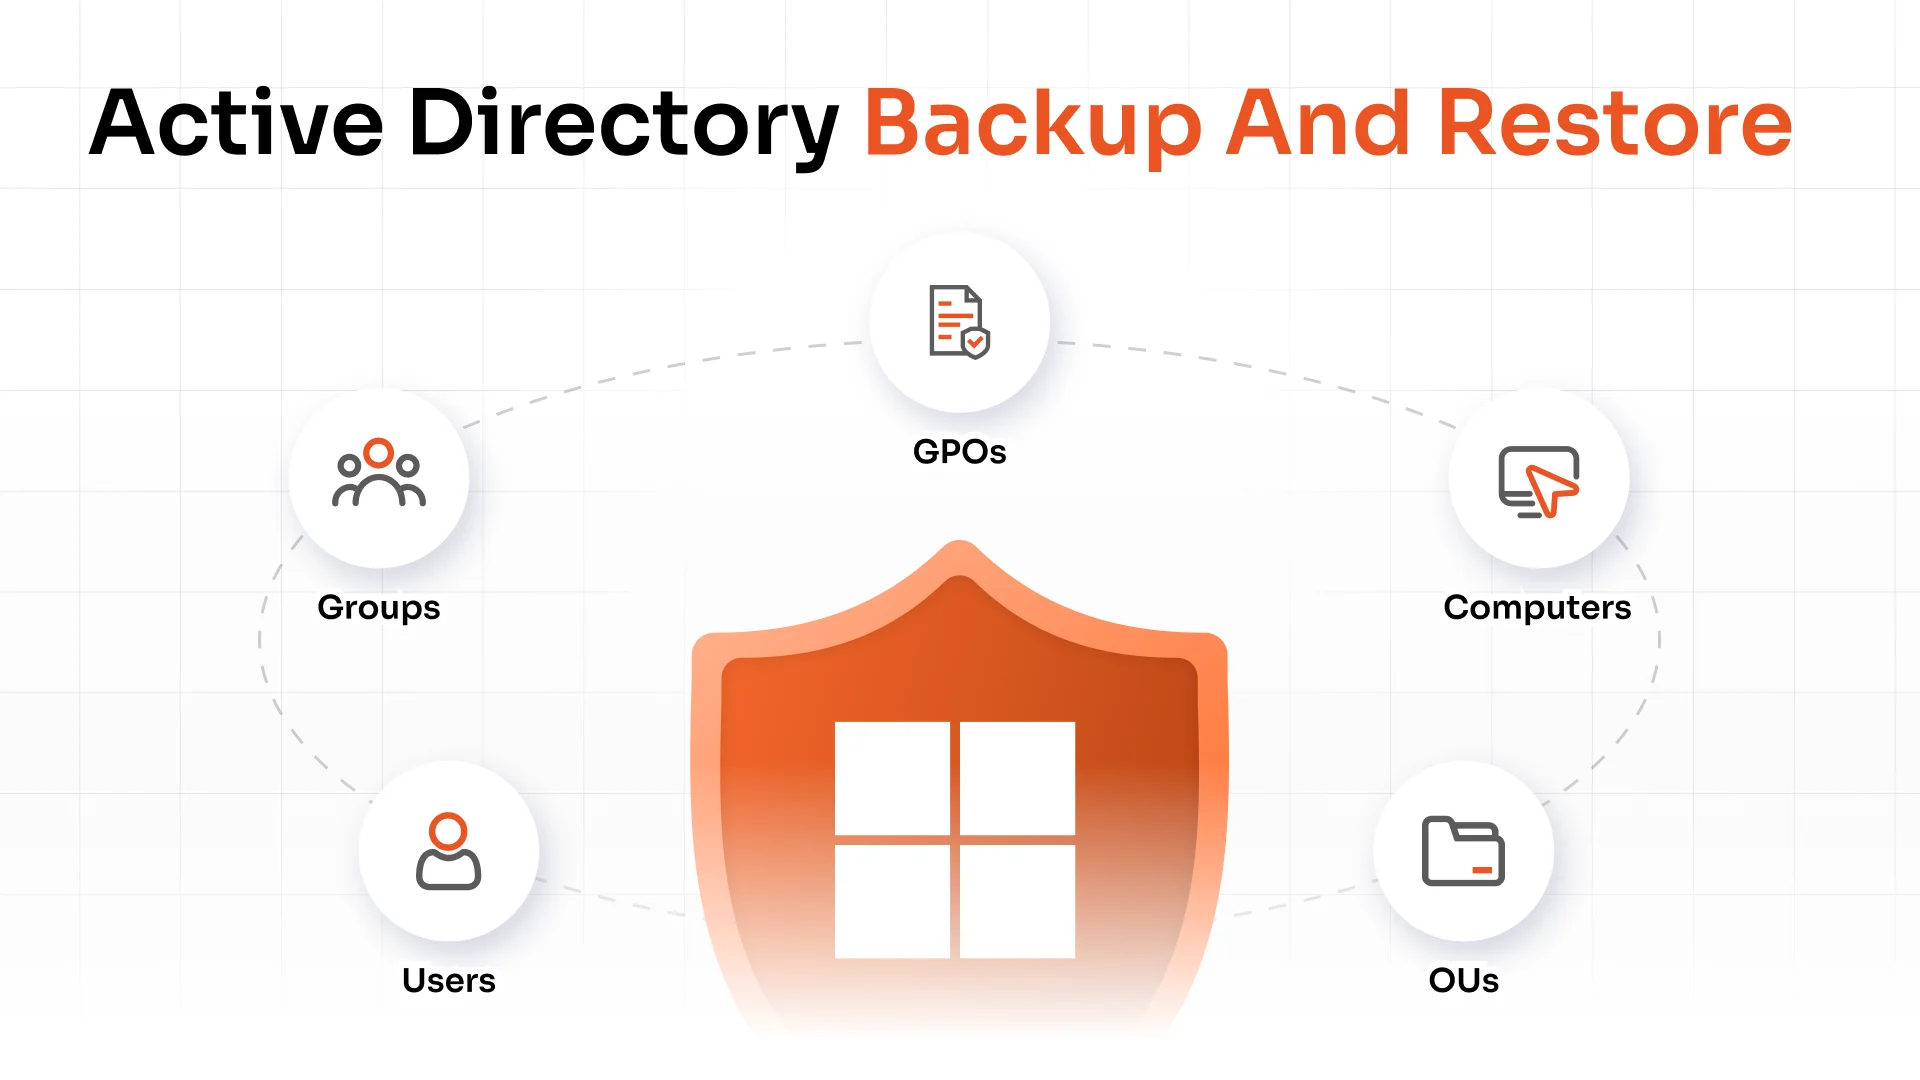
Structure des répertoires : Dans Active Directory, tous les éléments (utilisateurs, appareils et ressources) sont organisés de manière structurée, à l’image de dossiers imbriqués. Ces éléments sont appelés unités d’organisation (UO) et permettent aux administrateurs d’appliquer des règles spécifiques à différents services ou équipes.
Stratégies de groupe : les administrateurs peuvent définir des règles de sécurité (comme les politiques de mot de passe ou la restriction/autorisation des applications, les paramètres réseau, les scripts de démarrage/arrêt) et les appliquer à des groupes d’utilisateurs via ce que l’on appelle les objets de stratégie de groupe (GPO).
Contrôleurs de domaine : ce sont les serveurs qui exécutent AD DS (Active Directory Directory Services). Lorsque vous vous connectez ou demandez un accès, vous communiquez avec l’un de ces serveurs.
En termes simples, Active Directory crée un système centralisé dans lequel les identités et les autorisations des utilisateurs sont stockées et gérées, aidant les organisations à rester organisées, sécurisées et sous contrôle.
Fonctionnalités d'Active Directory
Active Directory est bien plus qu'un simple annuaire : c'est une infrastructure qui offre aux équipes informatiques les outils nécessaires pour gérer les utilisateurs, les systèmes et les accès au sein d'une organisation. Ses fonctionnalités sont conçues pour prendre en charge tous les environnements, des réseaux des petites entreprises aux environnements des grandes entreprises.
Voici quelques-unes des fonctionnalités et des rôles principaux :
1. Gestion centralisée : les administrateurs peuvent gérer les comptes d'utilisateurs, les ordinateurs, les groupes de sécurité et les autorisations à partir d'un emplacement central, ce qui permet de gagner du temps et de réduire les erreurs.
2. Authentification et autorisation : AD vérifie l'identité des utilisateurs (authentification) et détermine les ressources auxquelles ils peuvent accéder (autorisation), garantissant ainsi un accès sécurisé aux actifs de l'entreprise.
3. Unités organisationnelles (UO) : les UO permettent un regroupement logique des utilisateurs et des appareils, souvent par département ou emplacement, ce qui facilite l'application de règles ou de politiques spécifiques.
4. Gestion des stratégies de groupe : grâce aux objets de stratégie de groupe (GPO), les administrateurs peuvent contrôler les paramètres des utilisateurs et des ordinateurs sur l’ensemble du réseau, tels que les stratégies de mot de passe, les restrictions logicielles et les configurations de sécurité.
5. Authentification unique (SSO) : Grâce à la prise en charge de l'authentification unique, les utilisateurs peuvent se connecter une seule fois et accéder à plusieurs systèmes ou applications sans avoir à saisir à nouveau leurs identifiants, ce qui améliore à la fois la sécurité et la commodité.
6. Réplication et redondance : les modifications apportées sur un contrôleur de domaine sont automatiquement répliquées sur les autres contrôleurs du réseau, garantissant ainsi la cohérence et une haute disponibilité.
Pourquoi utiliser Active Directory ?
L'objectif principal d'Active Directory est simple : aider les organisations à gérer leurs utilisateurs et leurs ressources de manière sécurisée et organisée. Que vous soyez une PME ou une multinationale, Active Directory vous offre un système fiable pour contrôler qui peut accéder à quoi et dans quelles conditions.
Voici pourquoi Active Directory est utilisé dans la plupart des environnements professionnels :
- Contrôle centralisé des utilisateurs et des appareils : Au lieu de gérer chaque utilisateur ou système individuellement, AD permet aux équipes informatiques de tout gérer à partir d'un seul point, de l'ajout d'utilisateurs à la définition de règles de sécurité.
- Amélioration de la sécurité et de la gestion des accès : AD applique des contrôles d'identité et des politiques d'accès, contribuant ainsi à garantir que seuls les utilisateurs autorisés peuvent accéder aux systèmes, fichiers ou applications sensibles.
- Intégration et départ simplifiés : Nouvel employé ? Le service informatique peut rapidement lui attribuer les autorisations nécessaires. Un employé quitte l'entreprise ? L'accès peut être révoqué instantanément.
- Application cohérente des politiques : Les stratégies de groupe dans AD permettent d’appliquer des règles de sécurité et opérationnelles à tous les utilisateurs ou systèmes, telles que les exigences de mot de passe ou les délais d’expiration du verrouillage de l’écran.
- Prise en charge de l'évolutivité et de la croissance : À mesure que les entreprises se développent, leurs besoins informatiques évoluent. AD est conçu pour évoluer, que vous gériez 50 ou 50,000 XNUMX utilisateurs. Cette domination explique pourquoi AD reste la solution de référence pour la plupart des services informatiques. Microsoft Active Directory détient plus de 95 % du marché des services d'annuaire sur site.
En bref, Active Directory fournit la structure, la sécurité et la flexibilité dont les organisations modernes ont besoin pour garder le contrôle de leurs environnements numériques.
Avantages et bénéfices de l'utilisation d'Active Directory
Pour les équipes informatiques qui jonglent avec des dizaines, voire des milliers, d'utilisateurs, d'appareils et de systèmes, Active Directory offre bien plus qu'une simple structure. Il offre un ensemble d'avantages pratiques au quotidien qui contribuent à la sécurité, à l'efficacité et au contrôle de l'ensemble de vos activités.
Voici comment les organisations bénéficient de l’utilisation d’Active Directory :
- Sécurité renforcée: En appliquant des politiques d'authentification renforcées, AD contribue à réduire les risques d'accès non autorisés et les menaces internes. Il prend également en charge les intégrations avec l'authentification multifacteur (MFA) et l'accès conditionnel.
- Gestion simplifiée des utilisateurs et des appareils : Les administrateurs peuvent gérer des milliers de comptes utilisateurs, d'ordinateurs et d'autorisations sans avoir à les configurer manuellement. Cela permet de gagner du temps et de garantir la cohérence.
- Intégration transparente avec d'autres systèmes : AD s'intègre parfaitement aux services Microsoft tels qu'Exchange, SharePoint et Teams, et prend également en charge les applications et services tiers via LDAP ou SSO.
- Application automatisée des politiques : Grâce aux stratégies de groupe, les équipes informatiques peuvent appliquer des paramètres de sécurité et des restrictions d’utilisation dans toute l’organisation, sans toucher à chaque appareil.
- Prise en charge des environnements hybrides et cloud : Les déploiements AD modernes peuvent fonctionner avec des services cloud tels que Microsoft Entra ID, permettant aux organisations de gérer les utilisateurs sur les plateformes locales et cloud.
- Efficacité opérationnelle améliorée : De l’automatisation des tâches de routine à la réduction des tickets d’assistance, AD rationalise les opérations informatiques et réduit le risque d’erreur humaine.
Composants principaux d'Active Directory
Dans les coulisses, Active Directory est composé de plusieurs éléments mobiles, chacun remplissant une fonction spécifique pour maintenir le système organisé, sécurisé et fiable.
Décomposons les cinq composants principaux d’Active Directory que vous rencontrerez dans tout déploiement standard :
1. Composants logiques :
Ces composants définissent l'organisation des données dans AD. Ils constituent la structure numérique utilisée pour gérer et regrouper les utilisateurs, les appareils et les politiques. Les principaux composants logiques sont :
- Domaines – Un regroupement logique d’utilisateurs et de ressources.
- Unités organisationnelles (UO) – Conteneurs utilisés pour organiser les utilisateurs ou les ordinateurs au sein d’un domaine.
- Arbres et forêts – Des structures plus grandes qui permettent à plusieurs domaines de fonctionner ensemble en toute sécurité.
2. Composants physiques :
Il s'agit des serveurs réels et de leurs emplacements réseau. Le plus important est le contrôleur de domaine (DC), le serveur qui stocke la base de données AD et répond aux demandes d'authentification.
Les autres composants physiques comprennent :
- Sites – Représentent des emplacements physiques dans un réseau.
- Réplication – Maintient la cohérence des données de domaine sur tous les contrôleurs de domaine.
3. Rôles FSMO (Flexible Single Master Operations) :
Il s'agit de rôles spécialisés attribués aux contrôleurs de domaine afin de garantir que certaines tâches ne soient gérées que par un seul serveur à la fois, évitant ainsi les conflits et les doublons. Il existe cinq rôles FSMO :
- Maître de schéma
- Maître de nommage de domaine
- Maître RID
- Émulateur PDC
- Mastère Infrastructures
Chacun joue un rôle unique pour assurer le bon fonctionnement d’Active Directory.
4. Protocoles et services :
Active Directory utilise plusieurs protocoles pour fonctionner, les plus importants étant :
- LDAP (Lightweight Directory Access Protocol) – Utilisé pour lire et modifier les informations de l'annuaire.
- Kerberos – Le protocole principal pour l’authentification sécurisée.
- DNS (Domain Name System) – Essentiel pour localiser les contrôleurs de domaine et les ressources sur le réseau.
Ces services garantissent que les utilisateurs peuvent se connecter, localiser des ressources et se connecter en toute sécurité.
5. Services Active Directory :
Dans l'environnement AD, certains rôles de serveur sont responsables des opérations clés :
- Services de domaine (AD DS) : Le rôle principal des données du répertoire de magasin est de gérer l’authentification et l’autorisation sur le réseau.
- Services de certificats (AD CS) : Utilisé pour créer et gérer des certificats numériques pour sécuriser les données et établir la confiance.
- Services de fédération (ADFS) : Prend en charge la fédération d'identité, permettant aux utilisateurs d'accéder aux systèmes au-delà des frontières organisationnelles (par exemple, SSO entre partenaires).
- Services d'annuaire légers (AD LDS) : Une version allégée d'AD DS pour les applications qui nécessitent des services d'annuaire mais pas toutes les fonctionnalités d'un contrôleur de domaine.
- Services de gestion des droits (AD RMS) : Protège les informations sensibles grâce au cryptage et définit des restrictions d'utilisation sur les fichiers et les e-mails.
6. Base de données Active Directory :
Toutes les informations d'AD (utilisateurs, mots de passe, autorisations et ordinateurs) sont stockées dans une base de données centrale appelée NTDS.dit. Ce fichier est hébergé sur le contrôleur de domaine et répliqué sur les autres contrôleurs de domaine pour garantir la cohérence.
Ensemble, ces composants constituent la base d’Active Directory, lui permettant de gérer efficacement les utilisateurs et les systèmes sur des réseaux de toute taille.
Comment Active Directory est-il structuré ?
La structure d'Active Directory lui permet de s'adapter aux besoins des petites organisations comme des entreprises internationales, tout en gardant tout organisé et sous contrôle. Sa structure est hiérarchisée, tant sur le plan logique que physique, pour refléter le fonctionnement réel des entreprises.
Voici comment la structure se décompose :
1. Forêt – Le sommet de la hiérarchie :
Une forêt constitue le niveau le plus élevé de la structure d'AD. Elle contient une ou plusieurs arborescences de domaines et sert de limite de sécurité et de confiance. Les forêts peuvent prendre en charge des organisations distinctes tout en permettant une collaboration sélective entre elles.
2. Arbres – Domaines de connexion :
Plusieurs domaines peuvent être reliés entre eux dans une arborescence. Ces domaines partagent un espace de noms commun et se font mutuellement confiance, ce qui facilite leur gestion entre les différentes unités commerciales ou régions.
3. Domaines – L’unité centrale :
Un domaine est l'unité de base de la structure d'Active Directory. Il contient des utilisateurs, des ordinateurs et des ressources qui partagent la même base de données d'annuaire et les mêmes politiques de sécurité. Chaque domaine possède un nom unique, par exemple votreentreprise. local.
4. Unités organisationnelles (UO) – Regroupement au sein d’un domaine :
Les unités organisationnelles (UO) permettent de regrouper les utilisateurs ou les appareils au sein d'un domaine, souvent en fonction du service, de la localisation ou de la fonction. Les équipes informatiques utilisent les UO pour appliquer des politiques spécifiques à des groupes spécifiques sans affecter l'ensemble du domaine.
5. Sites – Reflétant le réseau physique :
Alors que les unités d'organisation et les domaines représentent la structure logique, les sites représentent les emplacements physiques, comme les succursales ou les centres de données. Cela permet d'optimiser le trafic réseau et les demandes d'authentification en fonction de la localisation géographique.
Rassemblement
Ainsi, une structure AD typique pourrait ressembler à ceci :
Forêt → Arbre → Domaine → Unités organisationnelles → Utilisateurs/Groupes/Appareils, avec des sites gérant le trafic entre les emplacements physiques.
Cette structure en couches maintient les données du répertoire organisées, évolutives et alignées sur le fonctionnement réel de votre organisation.
Conclusion
Active Directory joue un rôle essentiel dans la gestion des utilisateurs, des appareils et des accès sur les réseaux des organisations. De la vérification des identités à l'application des politiques, en passant par l'organisation des ressources et la sécurisation de la collaboration, AD constitue l'épine dorsale des opérations informatiques de nombreuses entreprises à travers le monde.
Que vous gériez un petit environnement ou une main-d'œuvre importante et distribuée, comprendre le fonctionnement d'AD et comment étendre ses capacités est essentiel pour créer une configuration informatique sécurisée et efficace.
Si vous cherchez à simplifier les tâches quotidiennes d'Active Directory telles que la gestion des utilisateurs, les stratégies de mot de passe, la surveillance des comptes ou le provisionnement automatisé, des outils comme notre [solution AD Tools] peuvent vous aider à rationaliser les opérations tout en conservant un contrôle total sur votre environnement AD.
Ce guide n’est qu’un point de départ. Restez à l’écoute pour des informations plus approfondies sur les fonctionnalités AD spécifiques et les meilleures pratiques pour les gérer efficacement.
Laisser un commentaire