
Le provisionnement est le processus de mise en place des ressources informatiques et de leur mise à disposition. Il peut s'appliquer aux serveurs, aux réseaux, aux applications, à l'infrastructure cloud, aux périphériques et aux accès utilisateurs.
Dans la gestion des identités et des accès (IAM), le provisionnement fait référence à la création, à la modification et à la gestion des comptes d'utilisateurs et de leur accès aux applications, aux systèmes et aux ressources.
Par exemple, lorsqu'un employé rejoint une organisation, le provisionnement peut créer ses comptes, lui attribuer les applications et les autorisations nécessaires à son rôle et mettre à jour ces accès en fonction de l'évolution de ses responsabilités. Le provisionnement automatisé rend ces processus plus cohérents, évolutifs et faciles à gérer tout au long du cycle de vie de l'utilisateur.
Provisionnement dans IAM: Un aperçu
Un flux de travail de provisionnement peut gérer bien plus que la simple création de comptes. Selon l'environnement, il peut déterminer :
- Quelles applications un utilisateur peut-il accéder ?
- À quels groupes l'utilisateur appartient-il ?
- Quels rôles et autorisations doivent être attribués ?
- Quels attributs d'identité doivent être synchronisés ?
- Quand l'accès doit être modifié
- Quand un compte doit être désactivé ou supprimé
La relation fondamentale est :
Identité → Politique d'accès → Ressource
Prenons l'exemple d'un employé qui rejoint le service financier. Le système RH enregistre des informations telles que le service de l'employé, son intitulé de poste, son responsable et son statut d'emploi. IAM Ces attributs permettent de déterminer les applications et les ressources nécessaires à l'employé. Les comptes et les autorisations appropriés sont ensuite attribués aux systèmes connectés.
C'est ici que provisionnement des utilisateurs s'intègre à un ensemble plus vaste IAM et Gestion du cycle de vie des utilisateurs.
L’objectif n’est pas simplement de créer un compte. Il s’agit de maintenir une correspondance précise entre l’identité d’un utilisateur et les ressources auxquelles il est autorisé à accéder pendant toute la durée de son appartenance à l’organisation.
Le provisionnement peut donc prendre en charge l'intégralité du cycle de vie des identités :
S'inscrire → Modifier → Évaluer → Quitter
Lorsqu'un utilisateur s'inscrit, ses accès sont créés. Lorsque son rôle change, ses accès sont ajustés. Lorsqu'il quitte le compte, ses accès sont révoqués par désactivation.
Il est également utile de distinguer le provisionnement de la configuration. Le provisionnement rend une ressource disponible, tandis que la configuration définit son fonctionnement. Ces deux opérations peuvent être automatisées, mais elles concernent différentes étapes de la préparation d'une ressource informatique.
Quels sont les différents types de provisionnement ?
Le provisionnement s'applique aux différentes couches d'un environnement informatique. Le processus exact dépend de la ressource mise à disposition.
Provisionnement de serveurs
Le provisionnement de serveurs prépare les serveurs physiques ou virtuels à leur mise en service. Il peut inclure l'allocation de ressources de calcul et de stockage, l'installation d'un système d'exploitation, la connexion du serveur aux réseaux requis et la mise à disposition des logiciels nécessaires.
Le provisionnement automatisé des serveurs permet de créer des environnements reproductibles à l'aide de configurations prédéfinies, évitant ainsi aux administrateurs de configurer chaque serveur individuellement.
Provisionnement du réseau
La mise en place du réseau consiste à établir l'infrastructure nécessaire à la connectivité. Cela peut inclure des routeurs, des commutateurs, des pare-feu, des points d'accès, des adresses IP et des contrôles d'accès au réseau.
Il peut également définir quels utilisateurs, appareils et serveurs peuvent se connecter à des ressources réseau spécifiques.
Provisionnement d'applications
Le provisionnement d'applications permet de rendre les applications et services métier disponibles. Selon l'environnement, cela peut inclure le déploiement d'une application, la création de comptes utilisateurs, l'attribution de rôles, la configuration des autorisations et la gestion des paramètres spécifiques à l'application.
Pour les applications SaaS, le provisionnement des applications recoupe souvent directement avec IAM car les utilisateurs ont besoin d'un compte et des autorisations appropriées avant de pouvoir utiliser l'application.
Provisionnement dans le cloud
Le provisionnement cloud crée et alloue des ressources au sein d'un environnement cloud. Il peut s'agir de machines virtuelles, de stockage, de réseau, de bases de données, d'applications et de ressources SaaS.
Elle peut également être effectuée manuellement ou via des flux de travail automatisés utilisant une infrastructure et des politiques d'accès prédéfinies.
Approvisionnement de l'appareil
Le provisionnement des appareils prépare les terminaux tels que les ordinateurs portables, les smartphones, les tablettes et les appareils IoT à une utilisation organisationnelle.
Le processus peut inclure l'inscription des appareils, l'installation d'applications, le déploiement de politiques de sécurité, la configuration et la mise en place des accès.
Provisionnement des utilisateurs
La gestion des comptes utilisateurs se concentre sur les personnes et leurs identités numériques. Elle comprend la création, la modification, la désactivation et la suppression des comptes utilisateurs, ainsi que la gestion des accès associés à ces identités.
Cela rend la gestion des utilisateurs particulièrement importante pour IAM parce qu'elle répond à trois questions fondamentales :
Qui devrait y avoir accès ? À quoi devrait-il avoir accès ? Quand cet accès devrait-il changer ?
Qu’est-ce que le provisionnement des utilisateurs ?
Le provisionnement des utilisateurs est le processus de création, de mise à jour, de gestion et de suppression des comptes utilisateurs et de leurs accès aux applications, systèmes et ressources.
C'est une fonction essentielle de IAM et une partie importante de Gestion du cycle de vie des identités.
Un processus d'approvisionnement utilisateur typique connecte une source d'identité faisant autorité, telle qu'un système RH, à un IAM plateforme et applications utilisées par les employés.
Système RH → IAM → Applications
Lorsqu'un nouvel employé rejoint l'entreprise, le système RH fournit ses informations d'identité. IAM Le système évalue ces informations au regard des politiques d'accès et détermine les besoins de l'employé en fonction de son rôle et de ses responsabilités.
Ce processus s'applique également lorsque la situation de l'employé change.
Par exemple, un employé passant des ventes à la finance peut avoir besoin d'accéder aux applications financières tout en perdant l'accès aux systèmes liés à son poste précédent. Un processus de provisionnement peut effectuer ces modifications dans toutes les applications connectées, évitant ainsi aux administrateurs de devoir mettre à jour manuellement chaque compte.
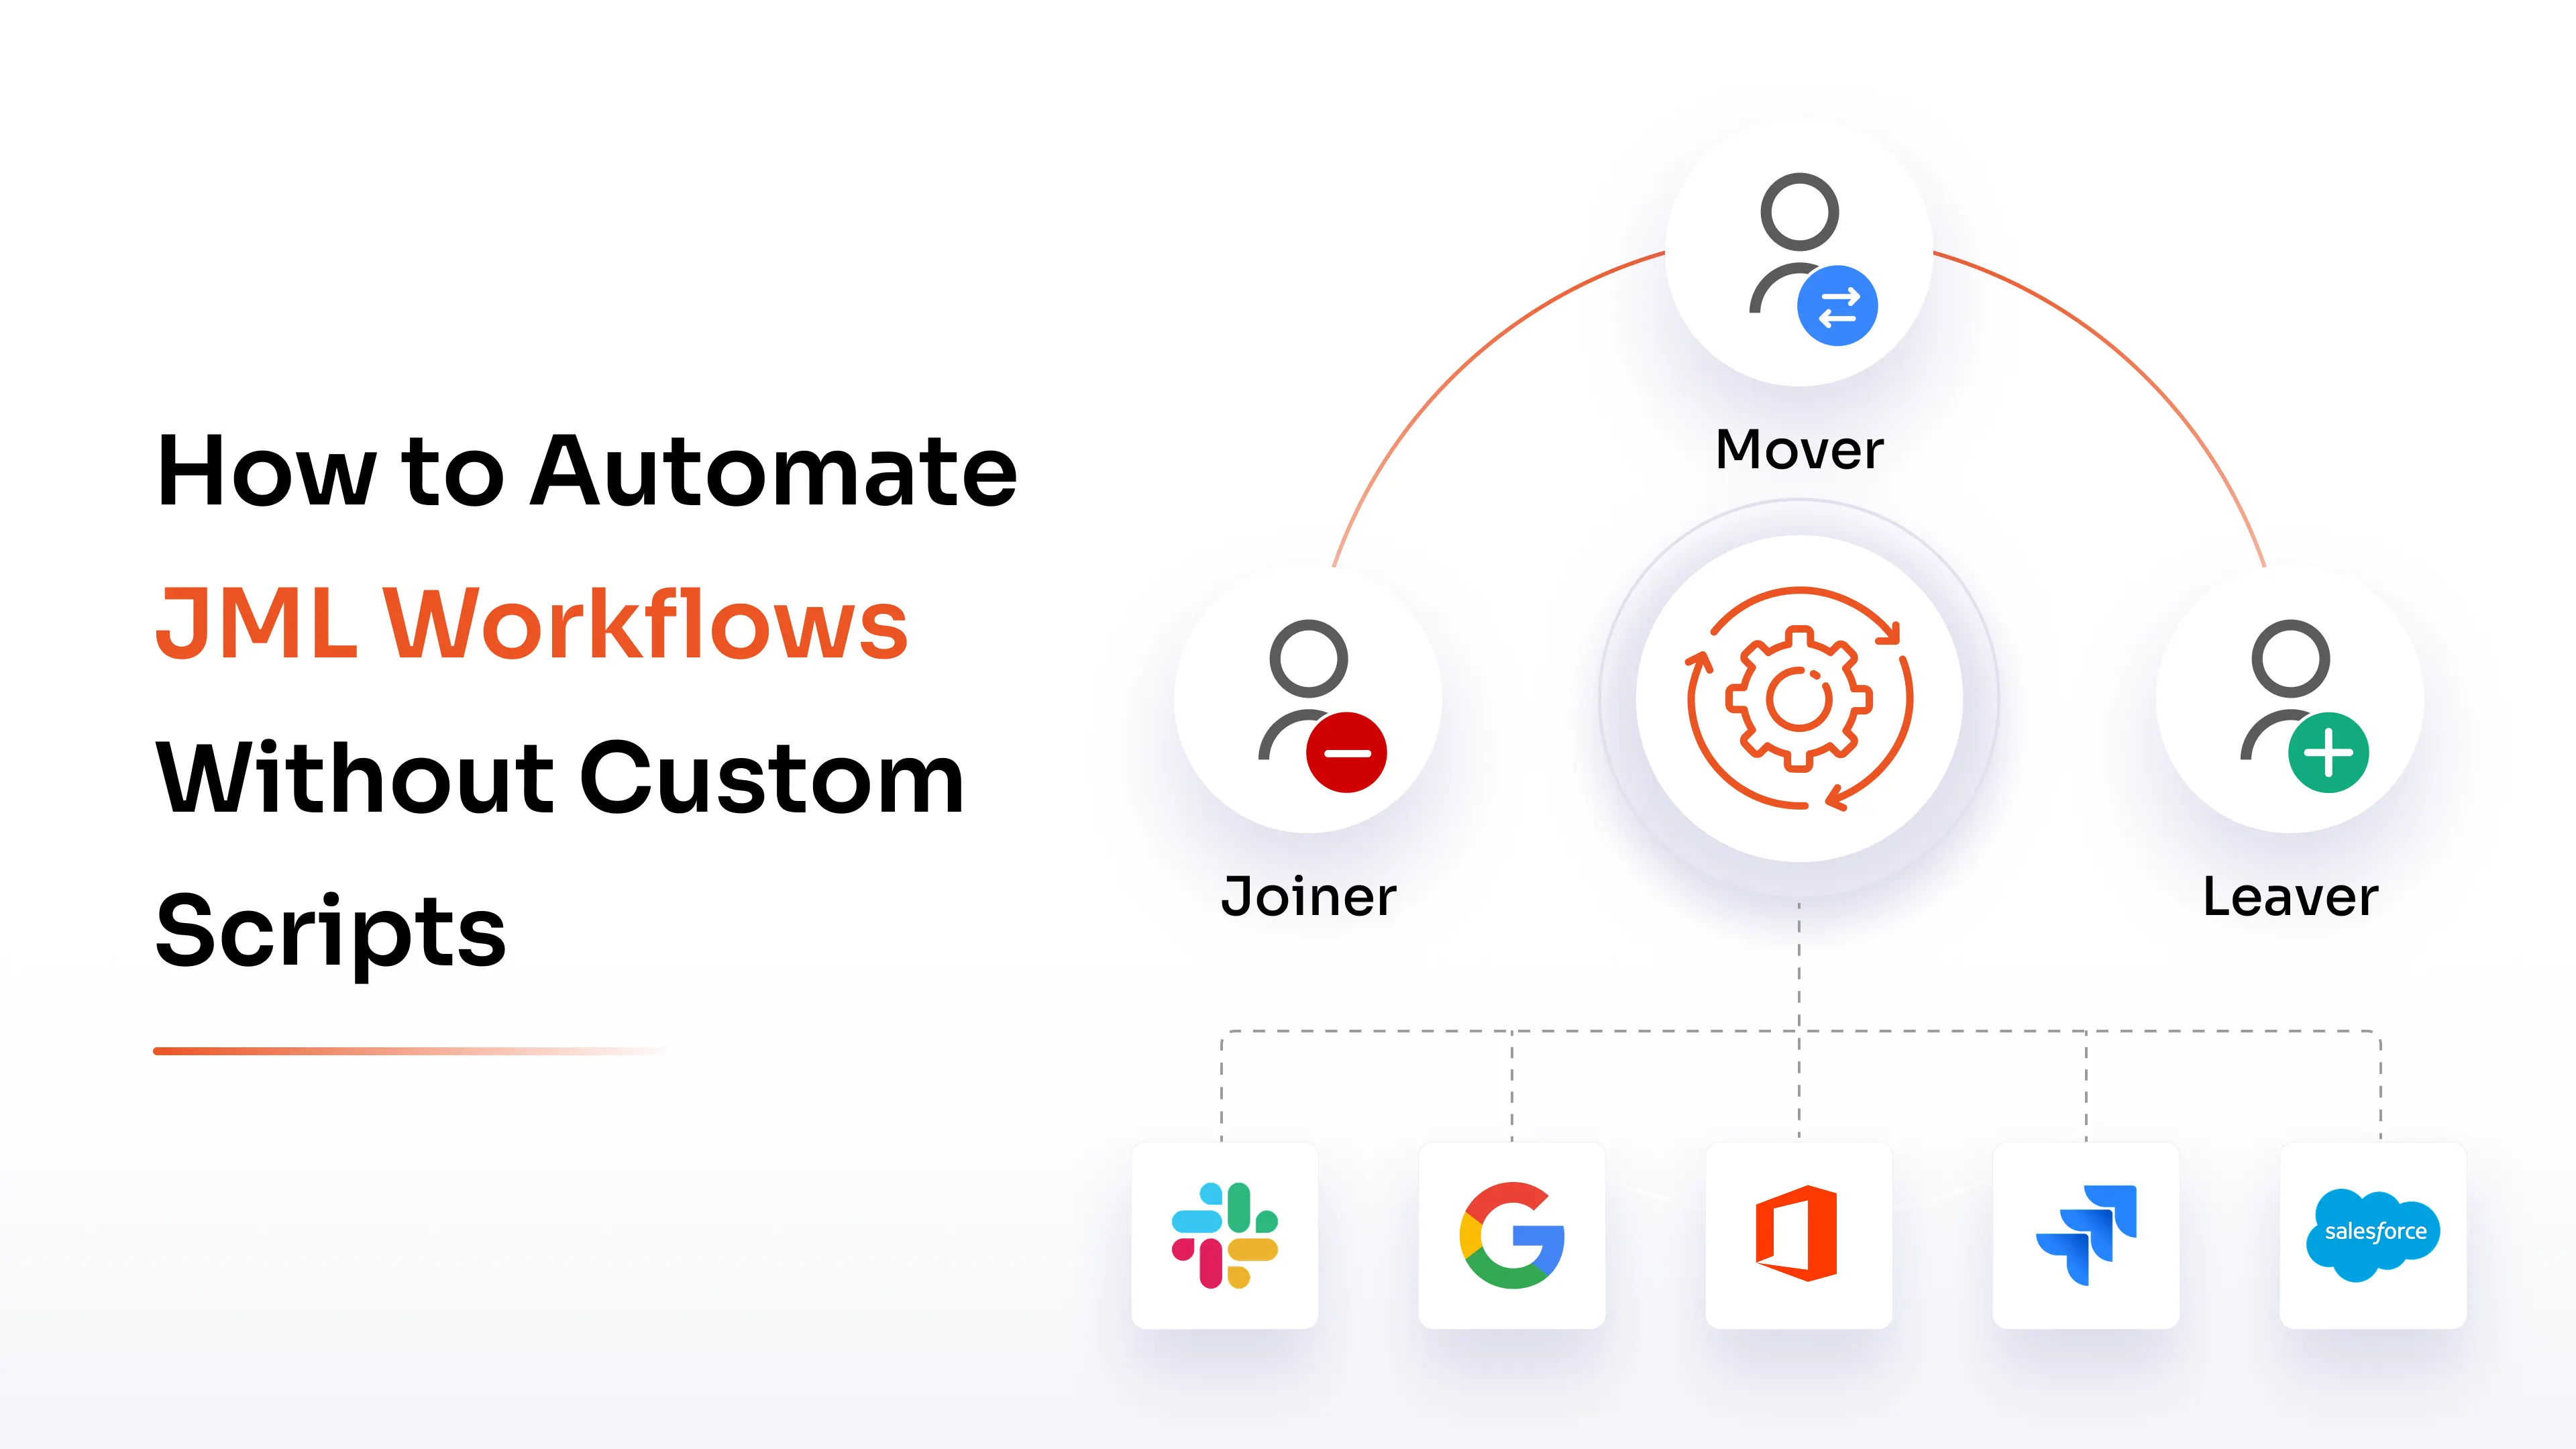
Ceci est généralement représenté par le modèle Joiner, Mover, Leaver (JML) :
- Nouvel utilisateur : Un nouvel utilisateur reçoit les accès nécessaires pour exercer son rôle.
- Déplacement : L'accès d'un utilisateur existant change en raison d'un changement de rôle, de service ou de responsabilités.
- Départ : Les comptes d'un utilisateur qui quitte l'entreprise sont désactivés et son accès est révoqué.
L'attribution des comptes utilisateurs peut s'appliquer aux employés, aux sous-traitants, aux fournisseurs, aux partenaires, aux travailleurs temporaires et à d'autres identités nécessitant des ressources organisationnelles.
La principale différence avec la fourniture d'infrastructures plus générales réside dans le fait que la fourniture d'accès aux utilisateurs gère la relation entre une personne et son accès numérique.
Comment fonctionne le provisionnement des utilisateurs ?
Un flux de travail de provisionnement des utilisateurs associe les informations d'identité aux politiques d'accès et aux comptes d'application. Bien que les implémentations varient, le processus suit généralement ces sept étapes.
Étape 1 : Création des informations utilisateur
Le processus commence lorsque les informations d'un utilisateur sont créées ou mises à jour dans un système faisant autorité, généralement une plateforme RH.
Les attributs typiques comprennent :
- Nom
- Adresse courriel
- Département
- Profession
- Gérant
- Lieu
- Statut d'emploi
- Type d'employé
Ces attributs fournissent les informations nécessaires pour déterminer les droits d'accès dont l'utilisateur doit bénéficier.
Étape 2 : Un événement de provisionnement est déclenché
Un événement du cycle de vie déclenche le flux de travail d'approvisionnement.
Les déclencheurs courants incluent :
- Nouvelle location
- Promotion
- mutation de service
- Changement de rôle
- Mission du projet
- Demande d'accès approuvée
- Départ des employés
L'utilisation d'événements comme déclencheurs permet aux modifications d'accès de suivre les changements réels dans l'emploi ou les responsabilités de l'utilisateur.
Étape 3 : Détermination des exigences d'accès
Le IAM Le système évalue les attributs de l'utilisateur par rapport à des politiques d'accès prédéfinies.
Le contrôle d'accès basé sur les rôles (RBAC) peut associer des autorisations à des rôles professionnels, tandis que des attributs supplémentaires tels que le département, le lieu, le type d'emploi ou l'unité commerciale peuvent affiner davantage la décision d'accès.
Par exemple, un analyste financier peut avoir besoin d'accéder à des applications de reporting financier, tandis qu'un développeur peut avoir besoin de référentiels de développement et d'environnements de test.
L'objectif est d'appliquer le principe du moindre privilège , en n'accordant à l'utilisateur que les accès nécessaires à l'exercice de ses responsabilités.
Étape 4 : Création des comptes utilisateurs
Une fois les droits d'accès requis déterminés, des comptes peuvent être créés dans les applications et systèmes connectés.
Ceux-ci peuvent inclure:
- Applications SaaS
- Partages de fichiers
- Candidatures internes
- Bases de données
- Plateformes de collaboration
- Systèmes d'entreprise
C’est là que le provisionnement automatisé prend toute son importance. Un seul employé peut avoir besoin de comptes pour de nombreuses applications, ce qui rend la création manuelle de comptes lente et difficile à gérer à grande échelle.
Étape 5 : Attribution des rôles et des autorisations
La création d'un compte ne détermine pas tout ce que l'utilisateur peut faire.
Le flux de travail de provisionnement peut attribuer :
- Groupes
- Rôles
- Autorisations d'application
- Licences
- Droits
- Autres attributs d'accès
Ces attributions doivent refléter les responsabilités réelles de l'utilisateur plutôt que de lui offrir un accès étendu par simple commodité.
Étape 6 : Les modifications d’accès sont synchronisées
Le provisionnement se poursuit après la création initiale du compte.
Lorsque le rôle, le service, le lieu de travail ou d'autres attributs pertinents d'un utilisateur changent, le processus d'approvisionnement peut mettre à jour son accès aux applications connectées.
Cela permet d'éviter la dérive des privilèges, où les utilisateurs accumulent des autorisations issues de rôles précédents qui ne sont plus nécessaires.
Étape 7 : L’activité de provisionnement est enregistrée
Le système enregistre les modifications de provisionnement et d'accès afin de créer une piste d'audit.
Les organisations pourraient avoir besoin de déterminer :
- Qui a reçu l'accès
- Quel accès a été accordé ?
- Quand cela a été accordé
- Qu'est-ce qui a déclenché le changement ?
- Lorsque l'accès a été modifié ou révoqué
Ces enregistrements peuvent faciliter les examens d'accès, les enquêtes de sécurité, le dépannage et les activités de conformité.
Cette approche axée sur le cycle de vie relie l'intégration, les changements de rôle et le développement continu. Gestion des accèset la désactivation plutôt que de considérer la création de compte comme une tâche informatique ponctuelle. La note de synthèse identifie précisément le système RH, la source d'identité, IAM, la politique d'accès, l'application et la piste d'audit constituent le flux de provisionnement principal.
Provisionnement manuel vs. automatisé vs. déprovisionnement
L’approvisionnement peut être effectué manuellement, automatisé via des flux de travail d’identité, ou combiné à une approbation humaine pour les accès sensibles.
| techniques | Approvisionnement manuel | Provisionnement automatisé | Déprovisionnement |
|---|---|---|---|
| Objectif principal | Créer ou modifier manuellement les accès | Créer ou modifier les accès via des flux de travail prédéfinis | Supprimez les accès qui ne sont plus nécessaires. |
| Déclencheur typique | Demande informatique ou action de l'administrateur | événement RH, politique, demande ou événement de cycle de vie | Départ, changement de rôle ou suppression d'accès |
| Modifications du compte | Exécuté individuellement | Appliqué à l'ensemble des systèmes connectés | Comptes désactivés, supprimés ou mis à jour |
| Permissions | Sélection manuelle | Attribué selon les rôles et les politiques | Révoqué conformément à la politique |
| Évolutivité | Édition | Haute | Élevé en mode automatisé |
| Défi commun | Retards et erreurs humaines | Nécessite des politiques et des intégrations précises | Un retrait tardif peut laisser des accès inutiles |
Comment fonctionne le provisionnement automatisé
L'approvisionnement automatisé des utilisateurs relie les informations d'identité, les politiques d'accès et les applications via des flux de travail définis.
Une architecture courante ressemble à ceci :
Système RH → IAMFournisseur d'identité → Flux de travail d'approvisionnement → SCIM/API → Applications
Lors de l'arrivée d'un nouvel employé, le système RH fournit les informations d'identité nécessaires. Le service de gestion des ressources humaines évalue ces informations au regard des règles d'accès, et le processus de gestion communique les modifications requises aux applications connectées.
Lorsqu'un employé change de rôle, le même flux de travail peut modifier son accès.
Lorsque l'employé quitte l'entreprise, le processus peut déclencher la désactivation des comptes.
Cela réduit les tâches administratives répétitives et rend les modifications d'accès plus cohérentes, car les mêmes politiques peuvent être appliquées à tous les utilisateurs et à toutes les applications.
L'attribution manuelle des comptes peut encore convenir pour des accès exceptionnels ou des situations nécessitant une approbation individuelle. Cependant, les opérations courantes du cycle de vie des comptes se prêtent parfaitement à l'automatisation, car les organisations peuvent gérer des milliers d'identités réparties sur des dizaines, voire des centaines d'applications.
La désactivation des comptes est l'autre aspect du cycle de vie des identités. Elle supprime ou désactive l'accès lorsqu'un utilisateur n'en a plus besoin. Une stratégie de provisionnement complète doit donc prendre en compte à la fois la création et la suppression des accès.
Pourquoi le provisionnement est-il important ?
L'intérêt du provisionnement va bien au-delà d'une intégration plus rapide. Il crée un lien contrôlé entre les informations d'identité et l'accès aux ressources tout au long du cycle de vie de l'utilisateur.
Intégration plus rapide des utilisateurs
Les nouveaux employés peuvent recevoir les applications et les ressources dont ils ont besoin sans attendre que les administrateurs configurent chaque compte individuellement.
Contrôle d'accès plus cohérent
Les politiques prédéfinies offrent une méthode reproductible pour attribuer des applications, des rôles, des groupes et des autorisations en fonction des attributs d'identité.
Accès renforcé au principe du moindre privilège
Le provisionnement permet de limiter l'accès aux seules ressources nécessaires à l'exercice d'une fonction. Cela réduit les risques liés à des autorisations trop étendues.
Moins d'erreurs manuelles
La création manuelle de comptes et la modification des autorisations dans plusieurs applications augmentent les risques d'oublis et d'attributions incorrectes. L'automatisation permet de réduire les tâches administratives répétitives.
Meilleure gestion du cycle de vie des identités
Le provisionnement permet de relier l'intégration, les changements de rôle et le départ des employés au lieu de traiter chaque événement comme une tâche informatique distincte.
Amélioration de l'auditabilité
Les flux de travail de provisionnement peuvent enregistrer les dates d'octroi, de modification ou de révocation des accès, offrant ainsi aux équipes de sécurité et informatiques un historique plus clair des changements d'identité.
Une plus grande évolutivité
Le provisionnement automatisé permet aux organisations d'appliquer des politiques d'accès établies à un nombre croissant d'utilisateurs et d'applications sans augmenter l'administration manuelle au même rythme.
Ces résultats correspondent aux avantages identifiés dans les documents de référence, notamment en matière de sécurité, d'efficacité, d'évolutivité, de cohérence et de conformité.
Qu’est-ce que le provisionnement SCIM ?
Le provisionnement SCIM utilise la norme System for Cross-domain Identity Management pour automatiser l'échange d'informations sur les utilisateurs et les groupes entre les systèmes d'identité et les applications.
SCIM fournit des API standardisées pour la gestion des enregistrements d'identité entre les systèmes connectés. Au lieu de créer et de gérer manuellement les comptes dans chaque application, un fournisseur d'identité ou un système de provisionnement peut utiliser SCIM pour créer, mettre à jour et désactiver les comptes compatibles.
Voici un flux simplifié :
Fournisseur d'identité → SCIM → Application
Par exemple, lorsqu'un nouvel employé rejoint une organisation, SCIM peut transmettre les informations d'identité pertinentes aux applications SaaS compatibles. Si les attributs ou les appartenances aux groupes de l'employé changent, ces modifications peuvent être synchronisées. Lorsque l'employé quitte l'entreprise, son compte peut être désactivé.
SCIM prend donc en charge le cycle de vie d'un compte, et pas seulement sa création initiale.
Il est important de comprendre en quoi SCIM diffère de SAML et d'OpenID Connect (OIDC).
SAML et OIDC prennent principalement en charge l'authentification et l'accès, y compris l'authentification unique. SCIM prend en charge le provisionnement et la synchronisation des identités.
Une organisation peut donc utiliser SAML ou OIDC pour authentifier un utilisateur dans une application tout en utilisant SCIM pour garantir que le compte, les attributs et les appartenances aux groupes de l'utilisateur sont correctement gérés dans cette application.
Cela fait de SCIM un élément important du provisionnement automatisé, notamment lorsque les organisations gèrent les identités sur plusieurs applications SaaS.
Meilleures pratiques en matière d'approvisionnement
Une stratégie de provisionnement réussie ne repose pas uniquement sur l'automatisation. Les données d'identité, les politiques d'accès, les intégrations et les processus de cycle de vie sous-jacents à l'automatisation doivent tous fonctionner de concert.
Utilisez une source d'identité faisant autorité
Un système de gestion des ressources humaines ou une autre source d'identité fiable devrait fournir des informations exactes sur les changements d'effectifs. Si les données d'identité sont incorrectes à la source, l'automatisation peut diffuser des informations erronées dans les systèmes connectés.
Automatisation des événements répétitifs du cycle de vie
Automatisez les événements prévisibles tels que l'intégration, les changements de rôle, les mutations de service et le départ des employés, le cas échéant.
Appliquer le principe du moindre privilège
N’accordez que les accès nécessaires à l’exercice des fonctions de l’utilisateur. Évitez d’octroyer des autorisations étendues simplement parce qu’elles sont plus faciles à gérer.
Utilisez le contrôle d'accès basé sur les rôles (RBAC) lorsque cela est approprié.
Les rôles prédéfinis simplifient la gestion des accès aux fonctions courantes. Des attributs et des politiques supplémentaires peuvent être utilisés lorsque le contrôle d'accès basé sur les rôles ne suffit pas.
Utilisez SCIM pour les applications prises en charge
SCIM peut automatiser la synchronisation des comptes et des groupes avec les applications compatibles, réduisant ainsi l'administration manuelle des comptes.
Tenir à jour les journaux d'audit
Consignez les opérations de provisionnement et de déprovisionnement afin que les équipes puissent déterminer ce qui a changé, quand cela s'est produit et ce qui a déclenché le changement.
Vérifiez régulièrement votre accès
L'octroi de droits d'accès permet d'établir un accès, mais celui-ci doit néanmoins être contrôlé. Des contrôles réguliers permettent d'identifier les comptes inactifs, les autorisations excessives, les accès obsolètes et les dérives de privilèges.
Automatisation du déprovisionnement
Le processus de recrutement ne doit pas s'arrêter à l'intégration. Lorsqu'un employé quitte l'entreprise, son cycle de vie doit se poursuivre :
RH → IAM → Applications → Accès révoqué
Cela boucle la boucle entre la mise en service et le départ des employés et contribue à maintenir un accès précis tout au long du cycle de vie de l'identité.
Le provisionnement transforme les changements d'identité en accès contrôlé
Alors, qu'est-ce que le provisionnement ? Le provisionnement consiste en définitive à maintenir l'accès en adéquation avec l'état actuel d'une identité.
Dans un environnement informatique classique, cela peut se limiter à la mise à disposition d'un serveur, d'une application ou d'un appareil. En matière de gestion des identités et des accès, il s'agit d'un processus continu de création de comptes, d'attribution des accès appropriés, d'adaptation des permissions en fonction de l'évolution des rôles et de suppression des accès lorsqu'ils ne sont plus nécessaires.
C’est pourquoi la gestion efficace des comptes utilisateurs et du cycle de vie des identités ne se limite pas à la création de comptes. Elle requiert des données d’identité fiables, des politiques d’accès clairement définies, l’automatisation, l’intégration d’applications et la désactivation rapide des comptes.
FAQ
Qu’est-ce que le provisionnement SCIM ?
Le provisionnement SCIM utilise la norme System for Cross-domain Identity Management pour automatiser la création, la mise à jour et la désactivation des comptes d'utilisateurs et de groupes entre les systèmes d'identité et les applications compatibles.
Quels sont les déclencheurs de la mise à disposition des utilisateurs ?
Les déclencheurs courants incluent l'arrivée d'un nouvel employé, un changement de rôle ou de service, une demande d'accès approuvée, une affectation à un projet ou le départ d'un employé de l'organisation.
Le provisionnement peut-il attribuer automatiquement les rôles des utilisateurs ?
Oui. Les flux de travail de provisionnement peuvent utiliser le contrôle d'accès basé sur les rôles (RBAC) et d'autres politiques d'accès pour attribuer des rôles, des groupes, des applications et des autorisations en fonction d'attributs tels que la fonction, le département, le lieu ou le type d'emploi.
Comment fonctionne le provisionnement piloté par les RH ?
Un système RH enregistre les informations des employés et envoie les attributs pertinents à un IAM plateforme ou fournisseur d'identité. IAM Le système évalue ces attributs en fonction des politiques d'accès et attribue les comptes et autorisations appropriés aux applications connectées.
Quelle est la différence entre le provisionnement et le déprovisionnement ?
L'attribution d'accès crée ou met à jour les droits d'accès d'un utilisateur. La suppression ou la désactivation de ces droits supprime ou désactive ces droits lorsqu'ils ne sont plus nécessaires, par exemple lorsqu'un employé quitte l'entreprise ou change de poste.
Comment le provisionnement prend-il en charge IAM?
Le provisionnement associe les identités numériques aux droits d'accès tout au long du cycle de vie de l'utilisateur. Il aide les organisations à créer, modifier et révoquer les accès de manière cohérente, tout en garantissant le principe du moindre privilège, la gestion du cycle de vie et l'auditabilité.
Laisser un commentaire