

SAML (Security Assertion Markup Language) est une norme ouverte basée sur XML qui permet aux domaines web sécurisés d'échanger des données d'authentification et d'autorisation des utilisateurs. Avec SAML 2.0, un fournisseur de services en ligne (FSI) peut contacter un fournisseur d'identité en ligne distinct pour authentifier les utilisateurs qui tentent d'accéder à du contenu sécurisé.
SAML est utilisé pour faciliter l'authentification unique (SSO) . Un utilisateur peut accéder à plusieurs applications et/ou sites web en utilisant un seul identifiant (nom d'utilisateur et mot de passe). Cela lui évite de se connecter séparément à chaque application.
Qu'est-ce que SAML ?
SAML est une norme ouverte basée sur XML utilisée pour l'authentification. Avant son apparition, l'authentification unique (SSO) reposait sur les cookies. Cette méthode était moins efficace, car elle ne fonctionnait qu'au sein d'un même domaine. SAML a remédié à cette limitation en permettant aux fournisseurs d'identité (IdP) et aux fournisseurs de services (SP) de confiance d'échanger de manière sécurisée des informations d'authentification entre domaines.
Par exemple, un employé se connecte une première fois au fournisseur d'identité (IdP) de son organisation, tel que Microsoft Entra ID ou Okta, à l'aide de ses identifiants professionnels. Plus tard, lorsqu'il clique sur l'application Oracle NetSuite depuis le tableau de bord de l'entreprise, NetSuite (le fournisseur de services) ne lui demande pas de se reconnecter. Il envoie plutôt une requête d'authentification SAML au fournisseur d'identité. L'employé étant déjà authentifié, le fournisseur d'identité vérifie son identité et renvoie une assertion SAML signée à NetSuite. NetSuite fait confiance à cette assertion et autorise l'accès instantanément.
Examinons maintenant de plus près ce qu'est l'authentification SAML.
Comment fonctionne l'authentification SAML
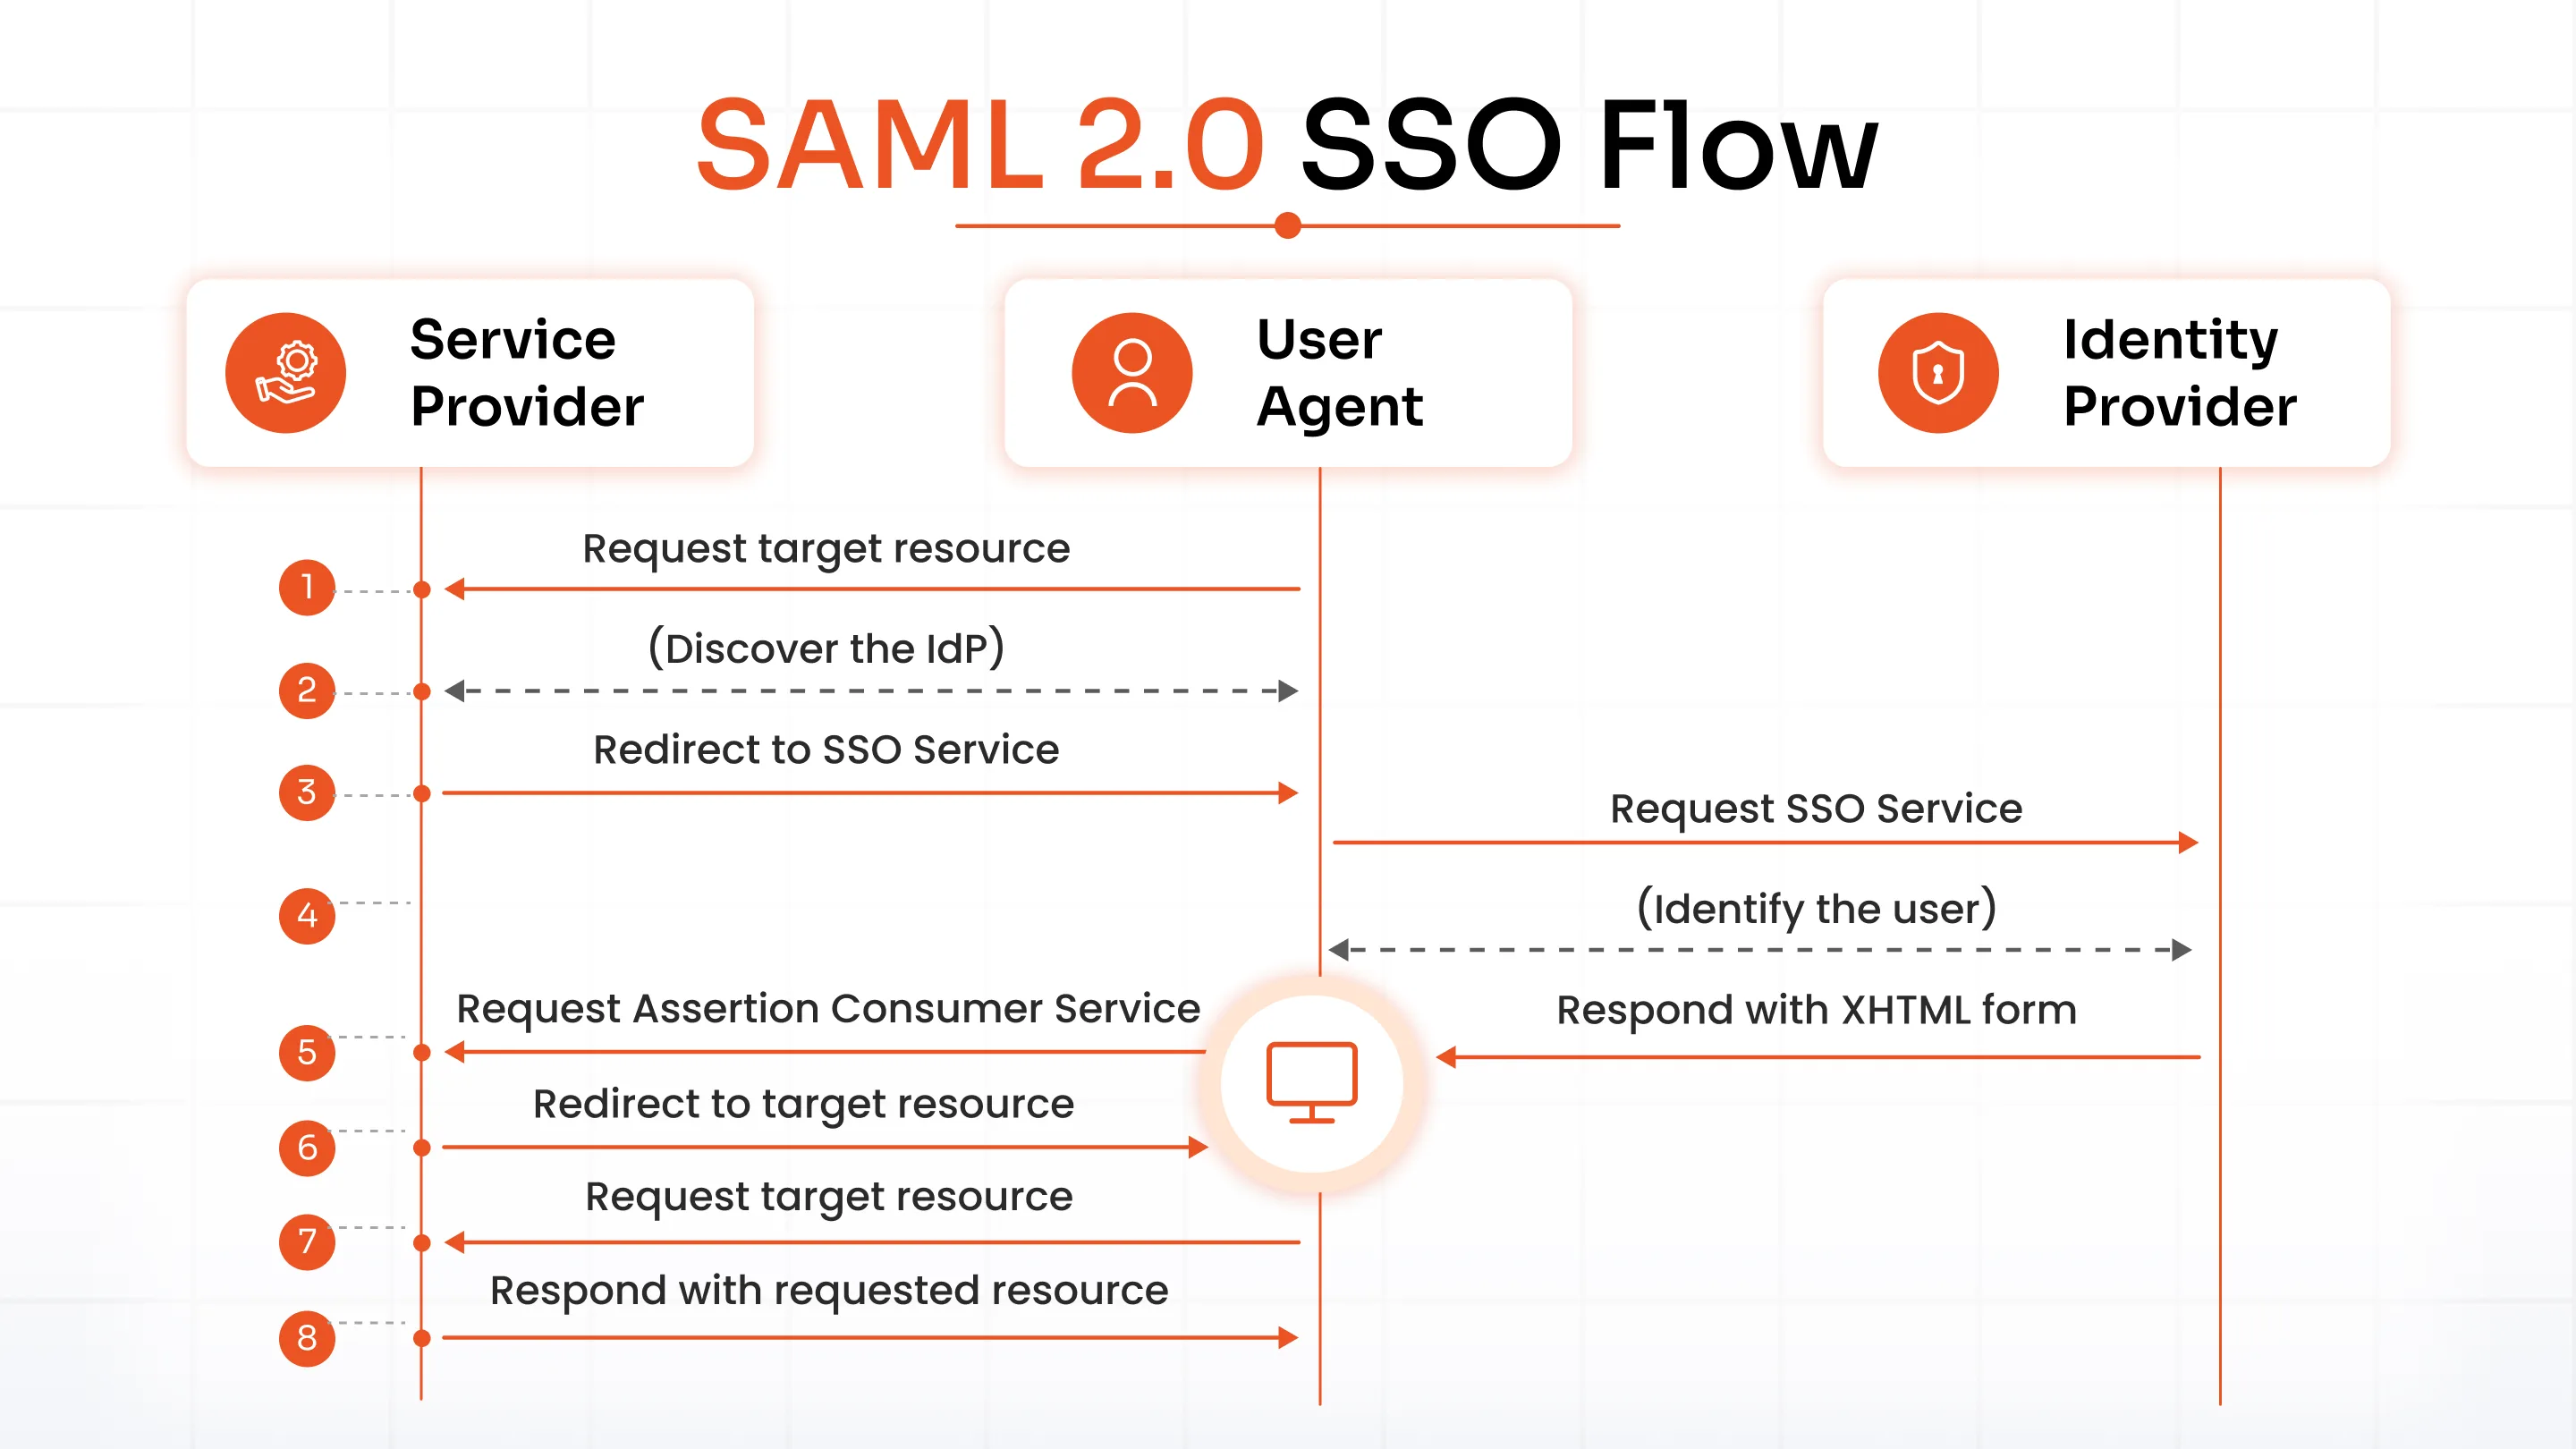
L'authentification unique SAML (SSO) fonctionne en transférant l'identité de l'utilisateur du fournisseur d'identité (IdP) au fournisseur de services (SP). Ce transfert s'effectue par l'échange de documents XML signés numériquement. Supposons qu'un utilisateur soit connecté à un système faisant office d'IdP. Cet utilisateur souhaite se connecter à une application distante, c'est-à-dire le SP. Voici comment fonctionne le flux d'authentification :
- L'utilisateur demande une ressource à partir de l'application/du site web (SP) souhaité.
- Le fournisseur d'identité vérifie l'utilisateur.
- Le fournisseur de services (SP) identifie le fournisseur d'identité (IdP) et redirige l'utilisateur vers ce dernier avec une demande d'authentification.
- Le fournisseur d'identité renvoie un formulaire HTML contenant la réponse SAML.
- Le fournisseur d'identité (IdP) envoie au fournisseur de services (SP) une assertion SAML signée contenant les informations d'authentification de l'utilisateur et tous les attributs requis.
Flux d'authentification unique SAML 2.0
Composants et terminologie SAML
1. Assertion SAML : Une assertion SAML est un document XML signé numériquement, généré par le fournisseur d’identité (IdP) pour confirmer l’identité d’un utilisateur. Elle transmet de manière sécurisée des informations au fournisseur de services (SP), notamment les détails d’authentification, les attributs de l’utilisateur et les décisions d’autorisation. Il existe trois types d’assertions SAML : les assertions d’authentification, d’attributs et de décision d’autorisation.
2. Requête SAML : Une requête SAML, également appelée requête d’authentification (AuthnRequest), est générée par le SP pour demander l’authentification de l’utilisateur auprès de l’IdP.
3. Réponse SAML : Une réponse SAML est générée par le fournisseur d’identité (IdP). Elle contient une ou plusieurs assertions SAML concernant l’utilisateur authentifié. De plus, une réponse SAML peut contenir des informations supplémentaires sur l’utilisateur, telles que des informations de profil, des informations sur son groupe ou son rôle, etc.
4. Fournisseur d'identité SAML (IdP) : Un IdP SAML est une entité système qui émet des assertions d'authentification en lien avec un profil SSO SAML. Il vérifie l'identité de l'utilisateur final et transmet ces données au fournisseur de services (SP), ainsi que les droits d'accès de l'utilisateur au service.
5. Fournisseur de services SAML (SP) : Un fournisseur de services SAML est une entité système qui reçoit et accepte les assertions d'authentification en conjonction avec un profil SSO du SAML.
6. Liaisons SAML : Les liaisons SAML définissent la manière dont les requêtes et les réponses SAML sont transportées entre le fournisseur d’identité (IdP) et le fournisseur de services (SP). La liaison la plus couramment utilisée est HTTP-POST, tandis que les liaisons HTTP-Redirect, SOAP et d’artefacts sont utilisées pour des scénarios d’authentification et de communication spécifiques.
SAML vs OAuth vs OpenID Connect
SAML, OAuth 2.0 et OpenID Connect (OIDC) sont tous utilisés pour simplifier l'accès des utilisateurs, mais ils résolvent des problèmes différents.
SAML est principalement utilisé pour l'authentification unique (SSO) en entreprise, OAuth 2.0 permet une autorisation sécurisée entre applications, et OIDC étend OAuth 2.0 en ajoutant l'authentification utilisateur. Alors que SAML utilise XML et est courant dans les environnements d'entreprise, OAuth et OIDC utilisent JSON, ce qui les rend mieux adaptés aux applications web, mobiles et basées sur les API modernes.
| Fonctionnalité | SAML2.0 | OAuth 2.0 | OIDC |
|---|---|---|---|
| Interet | SAML est une norme d'authentification. | OAuth est un cadre d'autorisation. | OpenID Connect est une couche d'authentification basée sur OAuth 2.0. |
| Scénario d'utilisation | Utilisé pour l'authentification unique (SSO) en entreprise, la fédération d'identités et pour permettre aux utilisateurs d'accéder à plusieurs applications métier avec une seule connexion. | Utilisé pour accorder à des applications tierces un accès limité aux ressources d'un utilisateur sans partager les mots de passe. | Utilisé pour authentifier les utilisateurs et fournir l'authentification unique (SSO) pour les applications web et mobiles modernes. |
| Application appropriée | Populaire pour les applications d'entreprise basées sur navigateur. | Convient aux applications web, mobiles et basées sur les API. | Adapté aux applications web, mobiles, cloud et destinées aux consommateurs. |
| Couramment utilisé par | Largement utilisé pour les applications d'entreprise telles que Salesforce, Workday et Oracle NetSuite. | Largement utilisé pour l'accès aux API et les autorisations déléguées, comme par exemple pour permettre à une application d'accéder à Google Drive. | Largement utilisé pour l'identification des consommateurs et la connexion aux réseaux sociaux, comme par exemple Connectez-vous avec Google or Connectez-vous avec Microsoft. |
| Format de données | Utilise XML pour échanger des messages d'authentification. | Utilise JSON pour échanger les données d'autorisation. | Utilise les jetons Web JSON (JWT) et JSON pour échanger des informations d'identité. |
Quand faut-il utiliser SAML, OAuth ou OpenID Connect ?
Le choix entre SAML, OAuth 2.0 et OIDC dépend de vos objectifs. Bien que ces normes soient souvent comparées, elles répondent à des besoins différents en matière de gestion des identités et des accès. Ce guide vous aidera à déterminer la solution la plus adaptée à votre cas d'utilisation.
| Si vous avez besoin de | Utilisez le | Pourquoi |
|---|---|---|
| Activer l'authentification unique (SSO) pour toutes les applications d'entreprise | SAML | Conçu pour la fédération d'identités d'entreprise et l'authentification unique (SSO) basée sur navigateur utilisant des assertions XML. |
| Autoriser une application à accéder aux API d'une autre application au nom d'un utilisateur | OAuth 2.0 | Fournit une autorisation déléguée sécurisée sans partager les informations d'identification de l'utilisateur. |
| Permettre aux utilisateurs de se connecter à des applications Web ou mobiles modernes | OIDC | Ajoute l'authentification et l'identité de l'utilisateur à OAuth 2.0 à l'aide de jetons Web JSON (JWT). |
| Intégrez-vous aux plateformes d'entreprise telles que Microsoft Entra ID, Okta, Salesforce ou Oracle NetSuite. | SAML | La norme du secteur pour l'authentification unique (SSO) et la fédération d'identités en entreprise. |
| Créez des applications mobiles, natives du cloud ou grand public. | OIDC | Léger, compatible avec les API et optimisé pour les architectures d'applications modernes. |
| Sécuriser les API et permettre les intégrations tierces | OAuth 2.0 | Le choix standard pour l'autorisation API et l'accès délégué. |
Guide de décision rapide
- Choisissez SAML si votre objectif principal est l'authentification unique (SSO) d'entreprise pour l'ensemble des applications métier.
- Choisissez OAuth 2.0 si vous avez besoin d'une autorisation API sécurisée ou si vous souhaitez permettre à une application d'accéder à une autre au nom d'un utilisateur.
- Choisissez OIDC si vous développez des applications web ou mobiles modernes et que vous avez besoin à la fois d'une authentification et d'une connexion utilisateur transparente.
Si vous comparez SAML et OAuth, n'oubliez pas que SAML est principalement destiné à l'authentification, tandis qu'OAuth est destiné à l'autorisation. Si vous évaluez SAML et OIDC, les deux prennent en charge l'authentification, mais SAML est mieux adapté à l'authentification unique (SSO) en entreprise, tandis qu'OIDC est conçu pour les applications modernes destinées aux consommateurs et les architectures cloud-native.
Quels sont les avantages de l'authentification SAML ?
SAML ne se limite pas à simplifier la connexion. Il renforce la sécurité et allège la charge de travail des administrateurs. Voici les principaux avantages que vous retirez de la mise en œuvre de SAML.
1. Authentification unique SAML 2.0 : SAML offre l’accès le plus rapide et le plus efficace à plusieurs applications grâce à une assertion, permettant de connecter le fournisseur de services (SP) compatible SAML au fournisseur d’identité (IdP). SAML 2.0 améliore l’expérience utilisateur grâce à cette assertion qui assure la communication entre le SP et le serveur d’identité (IdP).
2. Sécurité renforcée : L’authentification SAML élimine la nécessité pour les utilisateurs de saisir leur mot de passe dans chaque application. Les identifiants sont saisis uniquement auprès du fournisseur d’identité (IdP). SAML 2.0 utilise également l’infrastructure à clés publiques (PKI) pour protéger les identités contre les attaques. L’authentification unique (SSO) via SAML offre un point d’authentification unique, qui s’effectue auprès d’un IdP sécurisé. SAML transfère ensuite les informations d’identité au fournisseur de services (SP). Ce type d’authentification garantit que les identifiants sont uniquement transmis directement à l’IdP.
3. Réduction du temps de réinitialisation des mots de passe : l’authentification unique SAML éliminera les problèmes de mot de passe, tels que la réinitialisation et la récupération, ce qui réduira le temps nécessaire pour récupérer les anciens mots de passe.
4. Réduction des coûts informatiques : L’authentification unique (SSO) via SAML réduit la charge administrative en centralisant l’authentification des utilisateurs. Les équipes informatiques consacrent moins de temps à la gestion des mots de passe, à l’intégration des nouveaux utilisateurs et à la suppression des accès des employés quittant l’entreprise, ce qui se traduit par une diminution des demandes d’assistance et une baisse des coûts opérationnels.
5. Gestion centralisée des accès : SAML centralise l’authentification via le fournisseur d’identité, permettant aux administrateurs de gérer les accès utilisateurs depuis un tableau de bord unique. Ils peuvent ainsi accorder ou révoquer instantanément les accès à toutes les applications connectées.
6. Réduction des coûts pour le fournisseur de services : grâce à l’authentification unique (SSO) via SAML, il n’est plus nécessaire de gérer un compte pour plusieurs services. Le fournisseur de services n’a plus à gérer directement l’authentification des utilisateurs, car c’est le fournisseur d’identité (IdP) qui s’en charge.
7. Expérience utilisateur améliorée : après une première authentification, les utilisateurs peuvent accéder à plusieurs fournisseurs de services sans avoir à se reconnecter. Cela permet une expérience plus rapide et plus fluide sur chaque fournisseur.
8. Interopérabilité : SAML 2.0 est interopérable avec n'importe quel système, indépendamment de son implémentation, grâce à son format standardisé.
9. Couplage faible des répertoires : SAML réduit le besoin de synchroniser les identités des utilisateurs entre plusieurs applications car l’authentification est centralisée.
10. Évolutivité : SAML simplifie l’ajout de nouveaux utilisateurs et l’intégration d’applications supplémentaires sans nécessiter la création de systèmes d’authentification distincts. À mesure que les organisations se développent, SAML offre une solution évolutive pour étendre l’authentification unique sécurisée à l’ensemble de leur écosystème applicatif.
Quels sont les cas d'utilisation de SAML ?
SAML est utilisé lorsque vous devez accéder à plusieurs systèmes sans avoir à gérer plusieurs identifiants. Examinons quelques cas d'utilisation concrets :
1. Authentification unique d'entreprise
SAML est la norme pour l'authentification unique (SSO) en entreprise depuis un certain temps. Après s'être authentifiés via un fournisseur d'identité (IdP) comme Microsoft Entra ID ou Okta, les utilisateurs peuvent accéder de manière transparente à des applications telles que Salesforce, Slack, Workday et Oracle NetSuite sans avoir à se reconnecter.
2. Éducation et SSO du campus
Les établissements d'enseignement utilisent SAML pour garantir aux étudiants et aux enseignants un accès sécurisé aux ressources du campus. Un seul identifiant universitaire permet de se connecter aux plateformes d'apprentissage (LMS), aux portails de la bibliothèque, aux systèmes d'information étudiants, à la messagerie électronique et à d'autres applications académiques.
3. Applications SaaS B2B
De nombreux fournisseurs SaaS prennent en charge l'authentification SAML afin de répondre aux exigences de sécurité et de gestion des identités des entreprises. Cela permet aux organisations d'intégrer l'application SaaS à leur fournisseur d'identité existant, d'appliquer les politiques d'accès de l'entreprise et d'offrir une expérience d'authentification unique (SSO) fluide à leurs employés.
4. Conformité aux normes de santé et réglementaires
Les organismes de santé utilisent SAML pour sécuriser l'accès aux dossiers médicaux électroniques (DME), aux portails patients et aux applications cliniques. SAML aide ces organismes à se conformer aux exigences réglementaires telles que la loi HIPAA, tout en garantissant que seuls les utilisateurs autorisés puissent accéder aux données sensibles des patients grâce à une authentification centralisée et à la prise en charge de l'identité fédérée.
Quelles sont les limites de SAML ?
SAML est largement adopté et considéré comme la norme pour l'authentification unique (SSO) en entreprise. Cependant, il présente également certains inconvénients dont il faut être conscient.
Non adapté aux applications mobiles : SAML a été conçu pour les applications web et n’est pas idéal pour les applications mobiles natives ni les applications monopages (SPA). Les applications mobiles modernes utilisent généralement OIDC à la place.
Complexité du XML : SAML utilise le XML, un format plus verbeux que le JSON. Il en résulte des données plus volumineuses et une complexité accrue pour l’intégration et le dépannage.
Absence d'autorisation API native : SAML authentifie les utilisateurs, mais ne prend pas en charge l'autorisation API déléguée. Si vos applications nécessitent un accès API sécurisé, vous aurez besoin d'OAuth 2.0 en complément de SAML.
Surcharge de configuration : La mise en place de SAML exige une configuration minutieuse des certificats, des points de terminaison et des correspondances d’attributs. Bien que sécurisée, son déploiement peut s’avérer plus complexe que celui des protocoles d’authentification modernes.
Comment implémenter l'authentification unique SAML
Voici comment configurer une relation entre votre fournisseur d'identité (IdP) et votre fournisseur de services (SP) pour implémenter l'authentification unique SAML. Bien que les étapes exactes varient selon la plateforme, le processus de configuration SAML suit globalement la même séquence.
1. Choisissez un fournisseur d'identité (IdP).
Sélectionnez un fournisseur d'identité (IdP) tel que miniOrange, Microsoft Entra ID, Okta, Google Workspace ou Ping Identity pour authentifier les utilisateurs et émettre des assertions SAML.
2. Échange de métadonnées
Échangez les métadonnées SAML entre le fournisseur d'identité (IdP) et le fournisseur de services (SP). Ces métadonnées contiennent des informations de configuration importantes, notamment les identifiants d'entité, les points de terminaison et les certificats de signature.
3. Configurer le SP
Configurez le SP avec les métadonnées de l'IdP et spécifiez l'URL du service de consommation d'assertion (ACS), l'ID d'entité et les autres paramètres SAML requis.
4. Cartographier les attributs de l'utilisateur
Cartographiez les attributs des utilisateurs tels que l'adresse électronique, le nom d'utilisateur, le prénom, le nom de famille et les appartenances à des groupes afin que le fournisseur de services puisse identifier et autoriser correctement les utilisateurs.
5. Testez et déployez
Testez le flux de connexion SAML pour vérifier l'authentification, le mappage des attributs et la validation du certificat. Une fois que tout fonctionne correctement, activez l'authentification unique SAML pour tous les utilisateurs de votre environnement de production.
Conclusion
SAML demeure la base de l'authentification unique (SSO) en entreprise, permettant aux organisations d'authentifier les utilisateurs en toute sécurité sur plusieurs applications avec un seul identifiant. En centralisant l'authentification via un fournisseur d'identité (IdP) de confiance, SAML renforce la sécurité, améliore l'expérience utilisateur, réduit les coûts informatiques et simplifie la gestion des accès à grande échelle.
Bien que des normes plus récentes comme OIDC soient mieux adaptées aux applications web et mobiles modernes, SAML reste la solution privilégiée pour la fédération d'identités d'entreprise. Si votre organisation a besoin d'une authentification unique (SSO) sécurisée et conforme aux normes pour ses applications métier, la mise en œuvre de SAML est une méthode éprouvée pour simplifier l'accès tout en garantissant un niveau élevé de sécurité et de conformité.
miniOrange simplifie considérablement la mise en œuvre et la gestion de l'authentification unique SAML. Nous prenons en charge de nombreux fournisseurs d'identité et applications métier. Vous pouvez déployer une authentification d'entreprise sécurisée à grande échelle tout en simplifiant la gestion des identités et des accès.
FAQ
Que signifie SAML ?
SAML signifie Security Assertion Markup Language (langage de balisage des assertions de sécurité). Il s'agit d'une norme ouverte basée sur XML qui permet une authentification sécurisée et l'authentification unique (SSO) en autorisant les fournisseurs d'identité (IdP) et les fournisseurs de services (SP) à échanger des données d'authentification des utilisateurs.
Quelle est la différence entre SAML et SSO ?
SAML est une norme d'authentification, tandis que l'authentification unique (SSO) désigne l'expérience utilisateur qu'elle permet. SAML est l'un des protocoles les plus utilisés pour la mise en œuvre de l'authentification unique dans les applications d'entreprise.
Le protocole SAML est-il encore utilisé en 2026 ?
Oui. SAML demeure la norme d'authentification de référence pour l'authentification unique (SSO) et la fédération d'identités en entreprise. Bien qu'OpenID Connect (OIDC) soit populaire pour les applications web et mobiles modernes, SAML reste prédominant dans les environnements d'entreprise.
Qu'est-ce qu'une assertion SAML ?
Une assertion SAML est un document XML signé numériquement et émis par le fournisseur d'identité (IdP). Elle confirme l'identité d'un utilisateur et partage de manière sécurisée les informations d'authentification et d'utilisateur avec le fournisseur de services (SP).
SAML est-il identique à OAuth ?
Non. SAML est utilisé pour l'authentification des utilisateurs et l'authentification unique d'entreprise, tandis qu'OAuth 2.0 est un cadre d'autorisation qui permet aux applications d'accéder en toute sécurité aux API et aux ressources au nom d'un utilisateur.
Quels sont des exemples de fournisseurs d'identité SAML ?
Les fournisseurs d'identité SAML courants incluent miniOrange, Microsoft Entra ID, Okta, Google Workspace, Ping Identity et OneLogin.

Laisser un commentaire