Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×Découvrez comment activer Microsoft Teams et Outlook Calendar en dehors de Citrix, AWS Workspaces ou RDP sans impact sur les performances. Avec miniOrange CASB, limitez l'accès à Outlook Mail, OneDrive et SharePoint aux appareils et réseaux de confiance, garantissant ainsi une collaboration fluide et empêchant les fuites de données sensibles.
Les organisations utilisant Citrix, AWS Workspaces ou RDP peinent souvent à garantir un accès fluide à Microsoft Teams et au calendrier Outlook sans risquer de fuites de données depuis Outlook Mail, OneDrive et SharePoint. miniOrange CASB résout ce problème en autorisant l'accès à Teams et au calendrier en dehors des machines virtuelles, tout en limitant l'accès à la messagerie, à OneDrive et à SharePoint aux appareils et réseaux autorisés.
Grâce à des contrôles d'accès précis, une protection DLP intégrée et des restrictions basées sur des politiques, vous pouvez prévenir les fuites de données, maintenir la conformité et préserver la productivité des équipes distantes, hybrides et sur site, le tout sans compromettre les performances ni la sécurité.
L'utilisation de Microsoft Teams dans des environnements Citrix, AWS Workspaces ou autres environnements RDP (Remote Desktop Protocol) entraîne souvent des problèmes de performances. La latence élevée, la mauvaise qualité audio/vidéo et les coupures d'appel rendent les visioconférences peu fiables et frustrantes pour les employés. De même, le calendrier Outlook exécuté dans des machines virtuelles peut souffrir de retards de synchronisation et de ralentissements des processus en arrière-plan, ce qui peut entraîner des invitations à des réunions manquées, des conflits d'horaires et une baisse de la productivité.
Outlook Mail, OneDrive et SharePoint présentent le risque le plus élevé de divulgation de données sensibles lorsqu'ils sont consultés depuis des appareils non gérés. Les courriels contiennent souvent des informations commerciales confidentielles, des données financières ou des données clients qui doivent rester au sein du réseau sécurisé de l'entreprise. De même, OneDrive et SharePoint stockent des fichiers critiques qui, s'ils sont téléchargés ou partagés en dehors des environnements virtuels, peuvent entraîner des violations de conformité et des fuites de données. C'est pourquoi les organisations conservent Outlook Mail et les applications de fichiers dans des environnements de machines virtuelles sécurisées, tout en autorisant l'utilisation d'outils de collaboration à faible risque comme Teams et Agenda en dehors de ces environnements pour des raisons de productivité.
Cela garantit que tous les contenus sensibles restent dans des environnements contrôlés, où le service informatique peut appliquer efficacement les politiques de prévention des pertes de données (DLP), de journalisation des accès, de chiffrement et de conformité.
Sans un courtier de sécurité d'accès au cloud (CASB) , votre environnement Microsoft 365 devient extrêmement vulnérable aux intrusions. Les appareils non gérés, l'informatique parallèle et les zones d'ombre dans les journaux Microsoft 365 peuvent exposer des fichiers sensibles à l'insu même du service informatique. Des fuites de données Outlook Mail, OneDrive et SharePoint aux violations du RGPD et de la loi HIPAA, les risques sont non seulement réels, mais aussi immédiats.
Une solution CASB élimine ces angles morts en fournissant des contrôles d'accès précis, une application DLP en temps réel et une visibilité complète sur l'activité des fichiers, maintenant ainsi une productivité élevée sans compromettre la conformité.
Vous rencontrez des difficultés avec la lenteur des appels Microsoft Teams, le blocage des invitations Outlook Calendar ou les restrictions de partage de fichiers car vos collaborateurs travaillent sur des machines virtuelles comme Citrix, AWS Workspaces ou RDP ? miniOrange CASB supprime ces obstacles en permettant un accès sécurisé et basé sur des politiques aux applications Microsoft 365 à l’intérieur et à l’extérieur des machines virtuelles, sans compromettre la conformité ni la sécurité des données.
Les télétravailleurs rencontrent souvent des problèmes de latence et de qualité d'appel sur Teams, des retards de synchronisation dans Outlook Calendar ou une lenteur d'Outlook Mail au sein de Citrix, AWS Workspaces ou via RDP. Avec miniOrange CASB, vos collaborateurs peuvent accéder en toute sécurité à Microsoft Teams pour des appels vidéo HD et des conversations instantanées, ainsi qu'à Outlook Calendar pour une planification immédiate, même en dehors des machines virtuelles. Cette solution élimine les délais liés aux machines virtuelles et garantit une collaboration fluide tout en maintenant des contrôles de sécurité de niveau entreprise.
Le partage de fichiers sans restriction dans les environnements virtuels peut engendrer de graves risques de non-conformité et de fuites de données. miniOrange CASB prévient ces risques en bloquant l'accès à Outlook Mail, OneDrive et SharePoint sur les appareils non gérés et en limitant les transferts de fichiers sensibles aux seules machines virtuelles autorisées. Ainsi, les données confidentielles, la propriété intellectuelle et les informations réglementées restent protégées et conformes à la réglementation.
Tous les appareils et réseaux ne présentent pas le même niveau de sécurité. miniOrange CASB vous permet d'appliquer des politiques d'accès adaptatives qui vérifient le niveau de confiance des appareils, les systèmes d'exploitation et les environnements de machines virtuelles avant d'autoriser l'accès. De plus, des règles peuvent être appliquées en fonction de la localisation réseau : seuls les VPN de confiance ou les adresses IP d'entreprise peuvent se connecter, tandis que les réseaux à risque sont automatiquement bloqués ou soumis à une vérification.
Les risques de sécurité ne s'arrêtent pas à la connexion. miniOrange CASB permet aux équipes informatiques de surveiller et de contrôler les sessions utilisateur en temps réel, en bloquant instantanément les activités suspectes telles que les téléchargements anormaux ou les partages non autorisés. Parallèlement, il applique des restrictions automatisées, comme la désactivation du copier-coller ou le blocage des chargements depuis des appareils non gérés , sans perturber la productivité des utilisateurs légitimes.
Au lieu d'accorder un accès « tout ou rien », miniOrange CASB permet un contrôle précis des applications Microsoft 365. Par exemple, la collaboration Teams peut rester ouverte tandis que les actions sensibles sur OneDrive ou SharePoint sont bloquées. Cette approche fine garantit aux employés l'accès aux outils dont ils ont besoin, tandis que le service informatique applique des politiques strictes de conformité et de prévention des pertes de données.
Des fuites accidentelles ou malveillantes peuvent survenir lors de conversations, de réunions ou d'échanges de fichiers. miniOrange CASB intègre des règles avancées de prévention des pertes de données (DLP) pour analyser et bloquer automatiquement les données sensibles, des documents financiers aux informations clients confidentielles, avant qu'elles ne quittent votre environnement. Associée à des politiques de sécurité pour les environnements de travail hybrides , cette solution garantit la protection de la propriété intellectuelle et des fichiers sensibles en matière de conformité dans tous les environnements de travail.
Scénario : Une multinationale fait appel à un consultant offshore qui doit participer à des réunions Microsoft Teams et mettre à jour les échéanciers de projet dans Outlook depuis son domicile. Pour une collaboration optimale, Teams et le calendrier doivent être accessibles en dehors des machines virtuelles. Toutefois, le consultant ne doit pas pouvoir accéder à Outlook Mail, OneDrive ou SharePoint depuis un appareil personnel non géré, car cela pourrait exposer des fichiers sensibles et engendrer des risques de non-conformité.
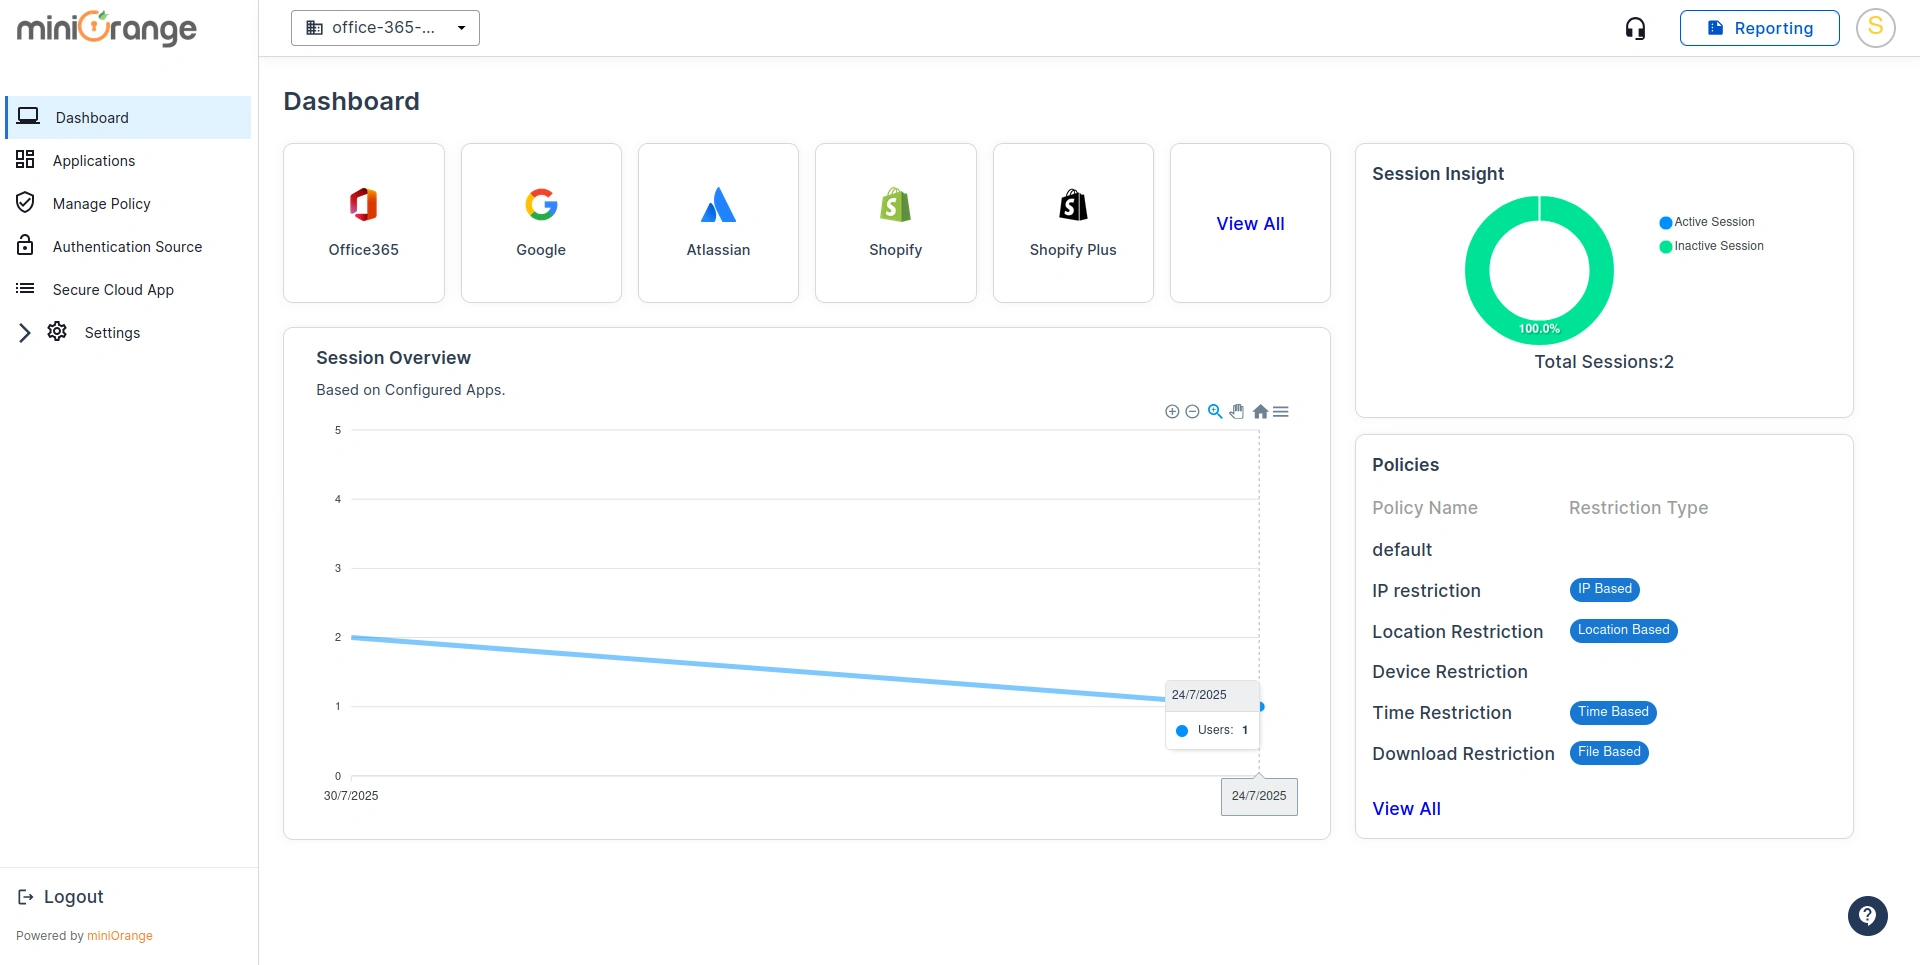
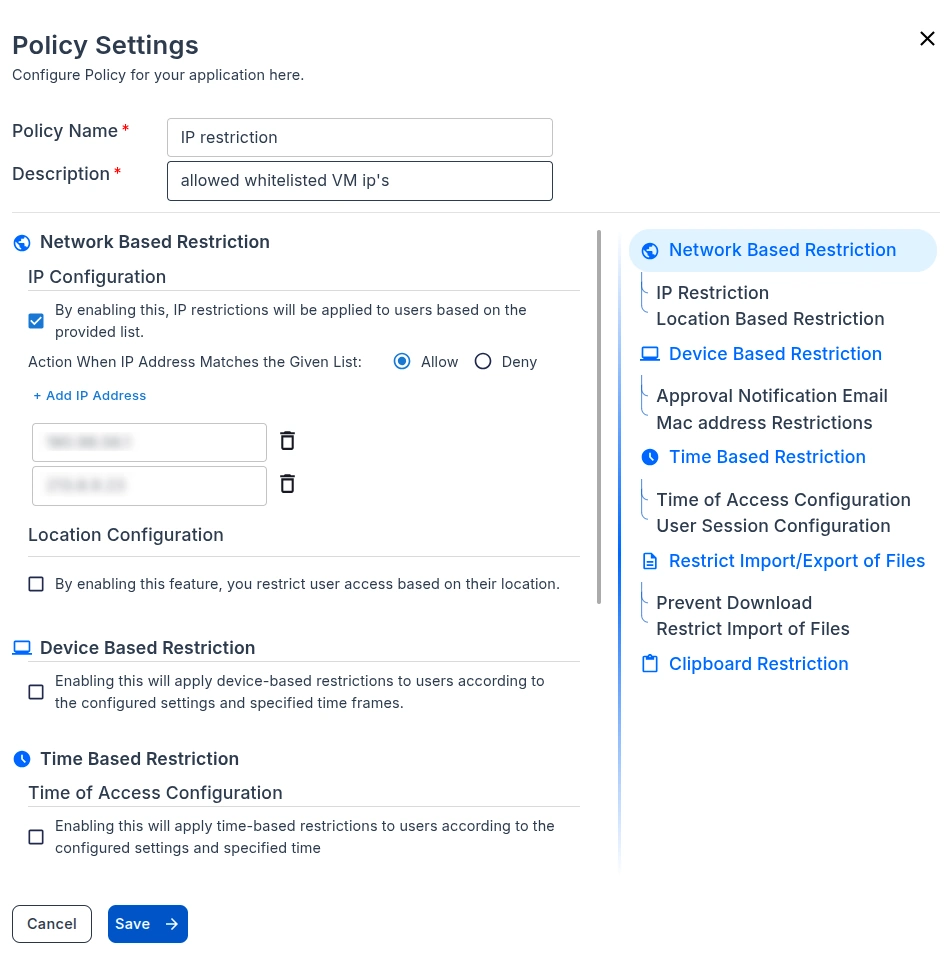
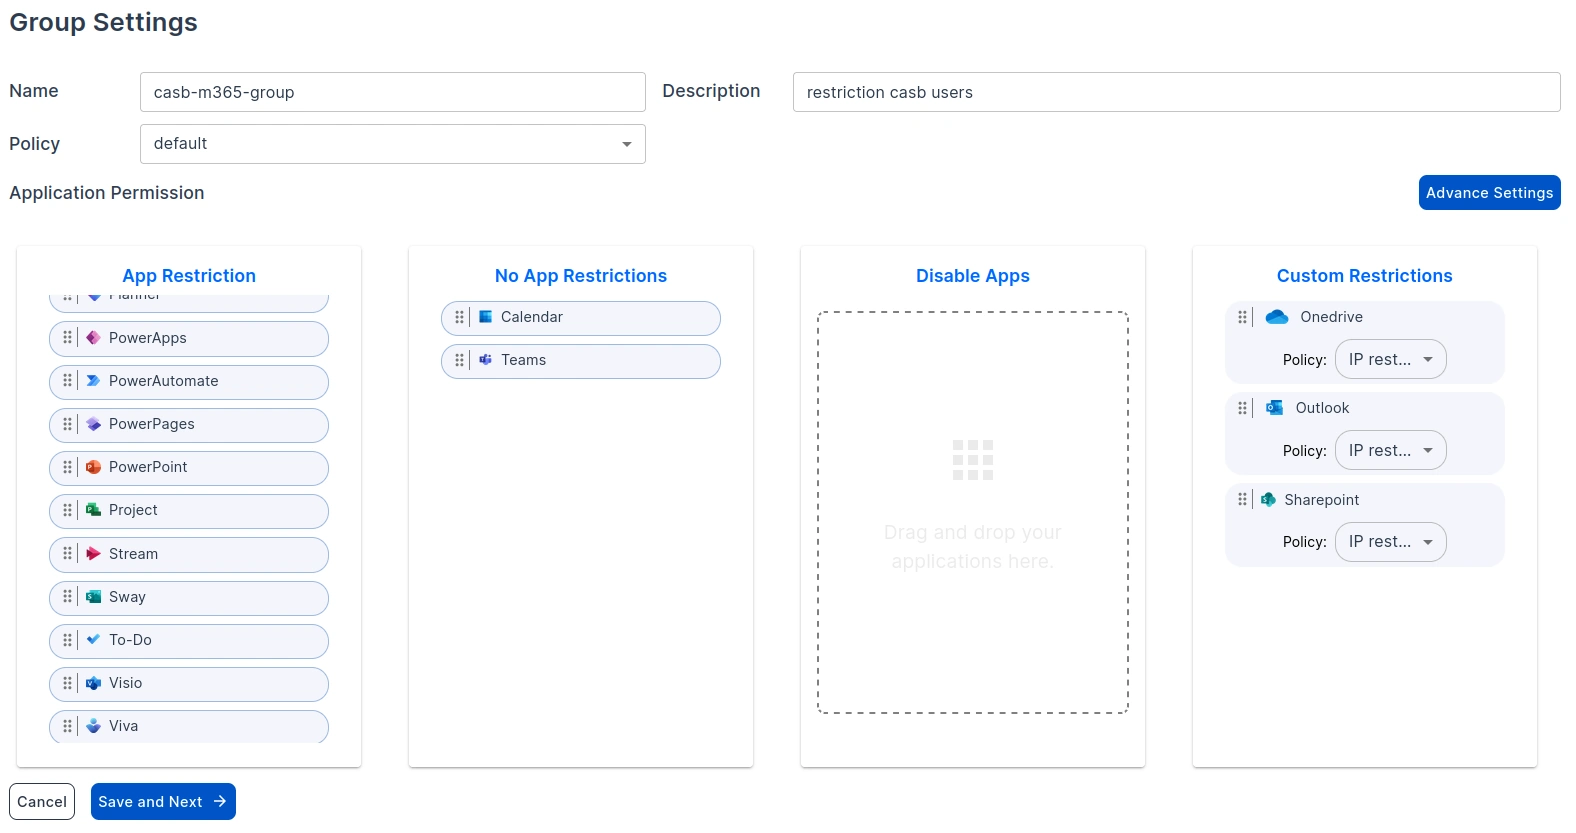
Lorsque des employés travaillant à distance ou des prestataires offshore accèdent aux ressources de l'entreprise depuis des appareils non gérés, les organisations doivent trouver un moyen de maintenir une collaboration fluide sans compromettre la sécurité. Microsoft Teams et le calendrier Outlook sont essentiels à la communication et à la planification ; leur accès doit donc être autorisé en dehors des machines virtuelles pour garantir la productivité. Cependant, des applications comme Outlook Mail, OneDrive et SharePoint présentent des risques plus élevés de fuite de données via les e-mails, les pièces jointes et le partage de fichiers.
Un courtier de sécurité d'accès au cloud (CASB) résout ce problème en appliquant des contrôles précis et basés sur des politiques, permettant une collaboration fluide via Teams et Calendrier tout en limitant l'accès à Outlook Mail, OneDrive et SharePoint aux appareils de confiance ou aux environnements de machines virtuelles sécurisées. Ainsi, les télétravailleurs restent productifs tandis que les données sensibles de l'entreprise sont entièrement protégées.
Avec miniOrange CASB, les entreprises peuvent définir des politiques qui autorisent en toute sécurité l'accès à Microsoft Teams et au calendrier Outlook depuis n'importe quel appareil, qu'il soit professionnel ou personnel. Ainsi, les télétravailleurs et les prestataires peuvent collaborer efficacement grâce à la messagerie instantanée, aux réunions vidéo et à la planification, sans être contraints d'utiliser des machines virtuelles.
Afin de limiter les risques de fuite de données et de se conformer aux exigences réglementaires, miniOrange CASB applique des contrôles d'accès stricts pour Outlook Mail, OneDrive et SharePoint. Ces applications sont accessibles uniquement depuis les appareils gérés par l'entreprise ou les environnements de machines virtuelles approuvés (Citrix, AWS Workspaces, RDP). Toute tentative d'ouverture de messagerie, de synchronisation de fichiers ou de téléchargement de documents depuis un appareil non géré sera bloquée par un message « Accès restreint ».
Des politiques d'accès contextuelles et granulaires garantissent que seuls les utilisateurs de confiance, sur les appareils et réseaux autorisés, peuvent accéder aux contenus sensibles. Avec miniOrange CASB, les règles peuvent être basées sur :
Cela permet une flexibilité maximale sans compromettre la protection des données.
Les mesures de sécurité sont plus efficaces lorsque les employés en comprennent le principe. Sensibilisez vos collaborateurs en télétravail à la manière dont ces politiques protègent les données sensibles, réduisent les risques de violation et garantissent la conformité aux réglementations telles que le RGPD, la loi HIPAA et la norme PCI DSS. Une communication claire favorise l'adhésion et limite les réticences.
Anticipez les audits et prouvez votre conformité au RGPD, à la loi HIPAA, à la norme SOC 2 et à la norme ISO 27001, le tout depuis un tableau de bord unique. miniOrange CASB automatise l'application des politiques, suit chaque activité et génère des rapports prêts pour l'audit en quelques secondes.
Protégez les données de vos clients européens grâce à des règles DLP automatisées, au chiffrement et au contrôle d'accès sur Microsoft 365, Google Workspace et d'autres plateformes SaaS.
Sécurisez les informations de santé protégées grâce à un contrôle d'accès basé sur les rôles, des restrictions de partage de fichiers et des journaux d'activité détaillés afin de respecter les normes HIPAA.
Garantissez la sécurité, la disponibilité et la confidentialité grâce à des outils de surveillance en temps réel et de signalement des incidents, essentiels pour remporter des contrats d'entreprise.
Maintenir un système de gestion de la sécurité entièrement auditable, avec une surveillance continue, une évaluation des risques et une application rigoureuse des politiques.
miniOrange CASB ne se contente pas de contrôler l'accès aux applications ; il propose des modules complémentaires de niveau entreprise qui comblent toutes les failles de sécurité potentielles de votre environnement cloud. En combinant la surveillance en temps réel, des politiques de protection des données avancées et des contrôles d'accès précis, vous pouvez appliquer les principes du modèle « zéro confiance » sur Microsoft 365, Google Workspace et d'autres plateformes SaaS.
Découvrez nos capacités CASB spécialisées, conçues pour donner à votre organisation un contrôle total sur les données sensibles :
L'utilisation de Microsoft Teams et du calendrier Outlook au sein de Citrix, d'AWS Workspaces ou via RDP entraîne souvent une mauvaise qualité d'appel, des synchronisations retardées et une baisse de productivité. Parallèlement, laisser Outlook Mail, OneDrive ou SharePoint accessibles sur des appareils non gérés expose les organisations à des fuites de données, des menaces internes et des risques de non-conformité.
miniOrange CASB résout ce problème en permettant un accès sécurisé à Teams et au calendrier en dehors des machines virtuelles pour une collaboration fluide, tout en limitant les applications de fichiers comme Outlook Mail, OneDrive et SharePoint aux environnements d'entreprise sécurisés. Grâce à des politiques contextuelles basées sur l'appareil, le réseau et l'identité de l'utilisateur, ainsi qu'à une surveillance en temps réel, une protection contre la perte de données (DLP) et des rapports conformes aux exigences d'audit, miniOrange CASB garantit une collaboration optimale avec Microsoft 365, une protection renforcée des données et une conformité réglementaire totale.

