

Solutions
L'intégration de CASB et de MDM offre un cadre de sécurité complet pour protéger les applications Google Workspace. Voici comment elle répond à ces enjeux :
CASB en action
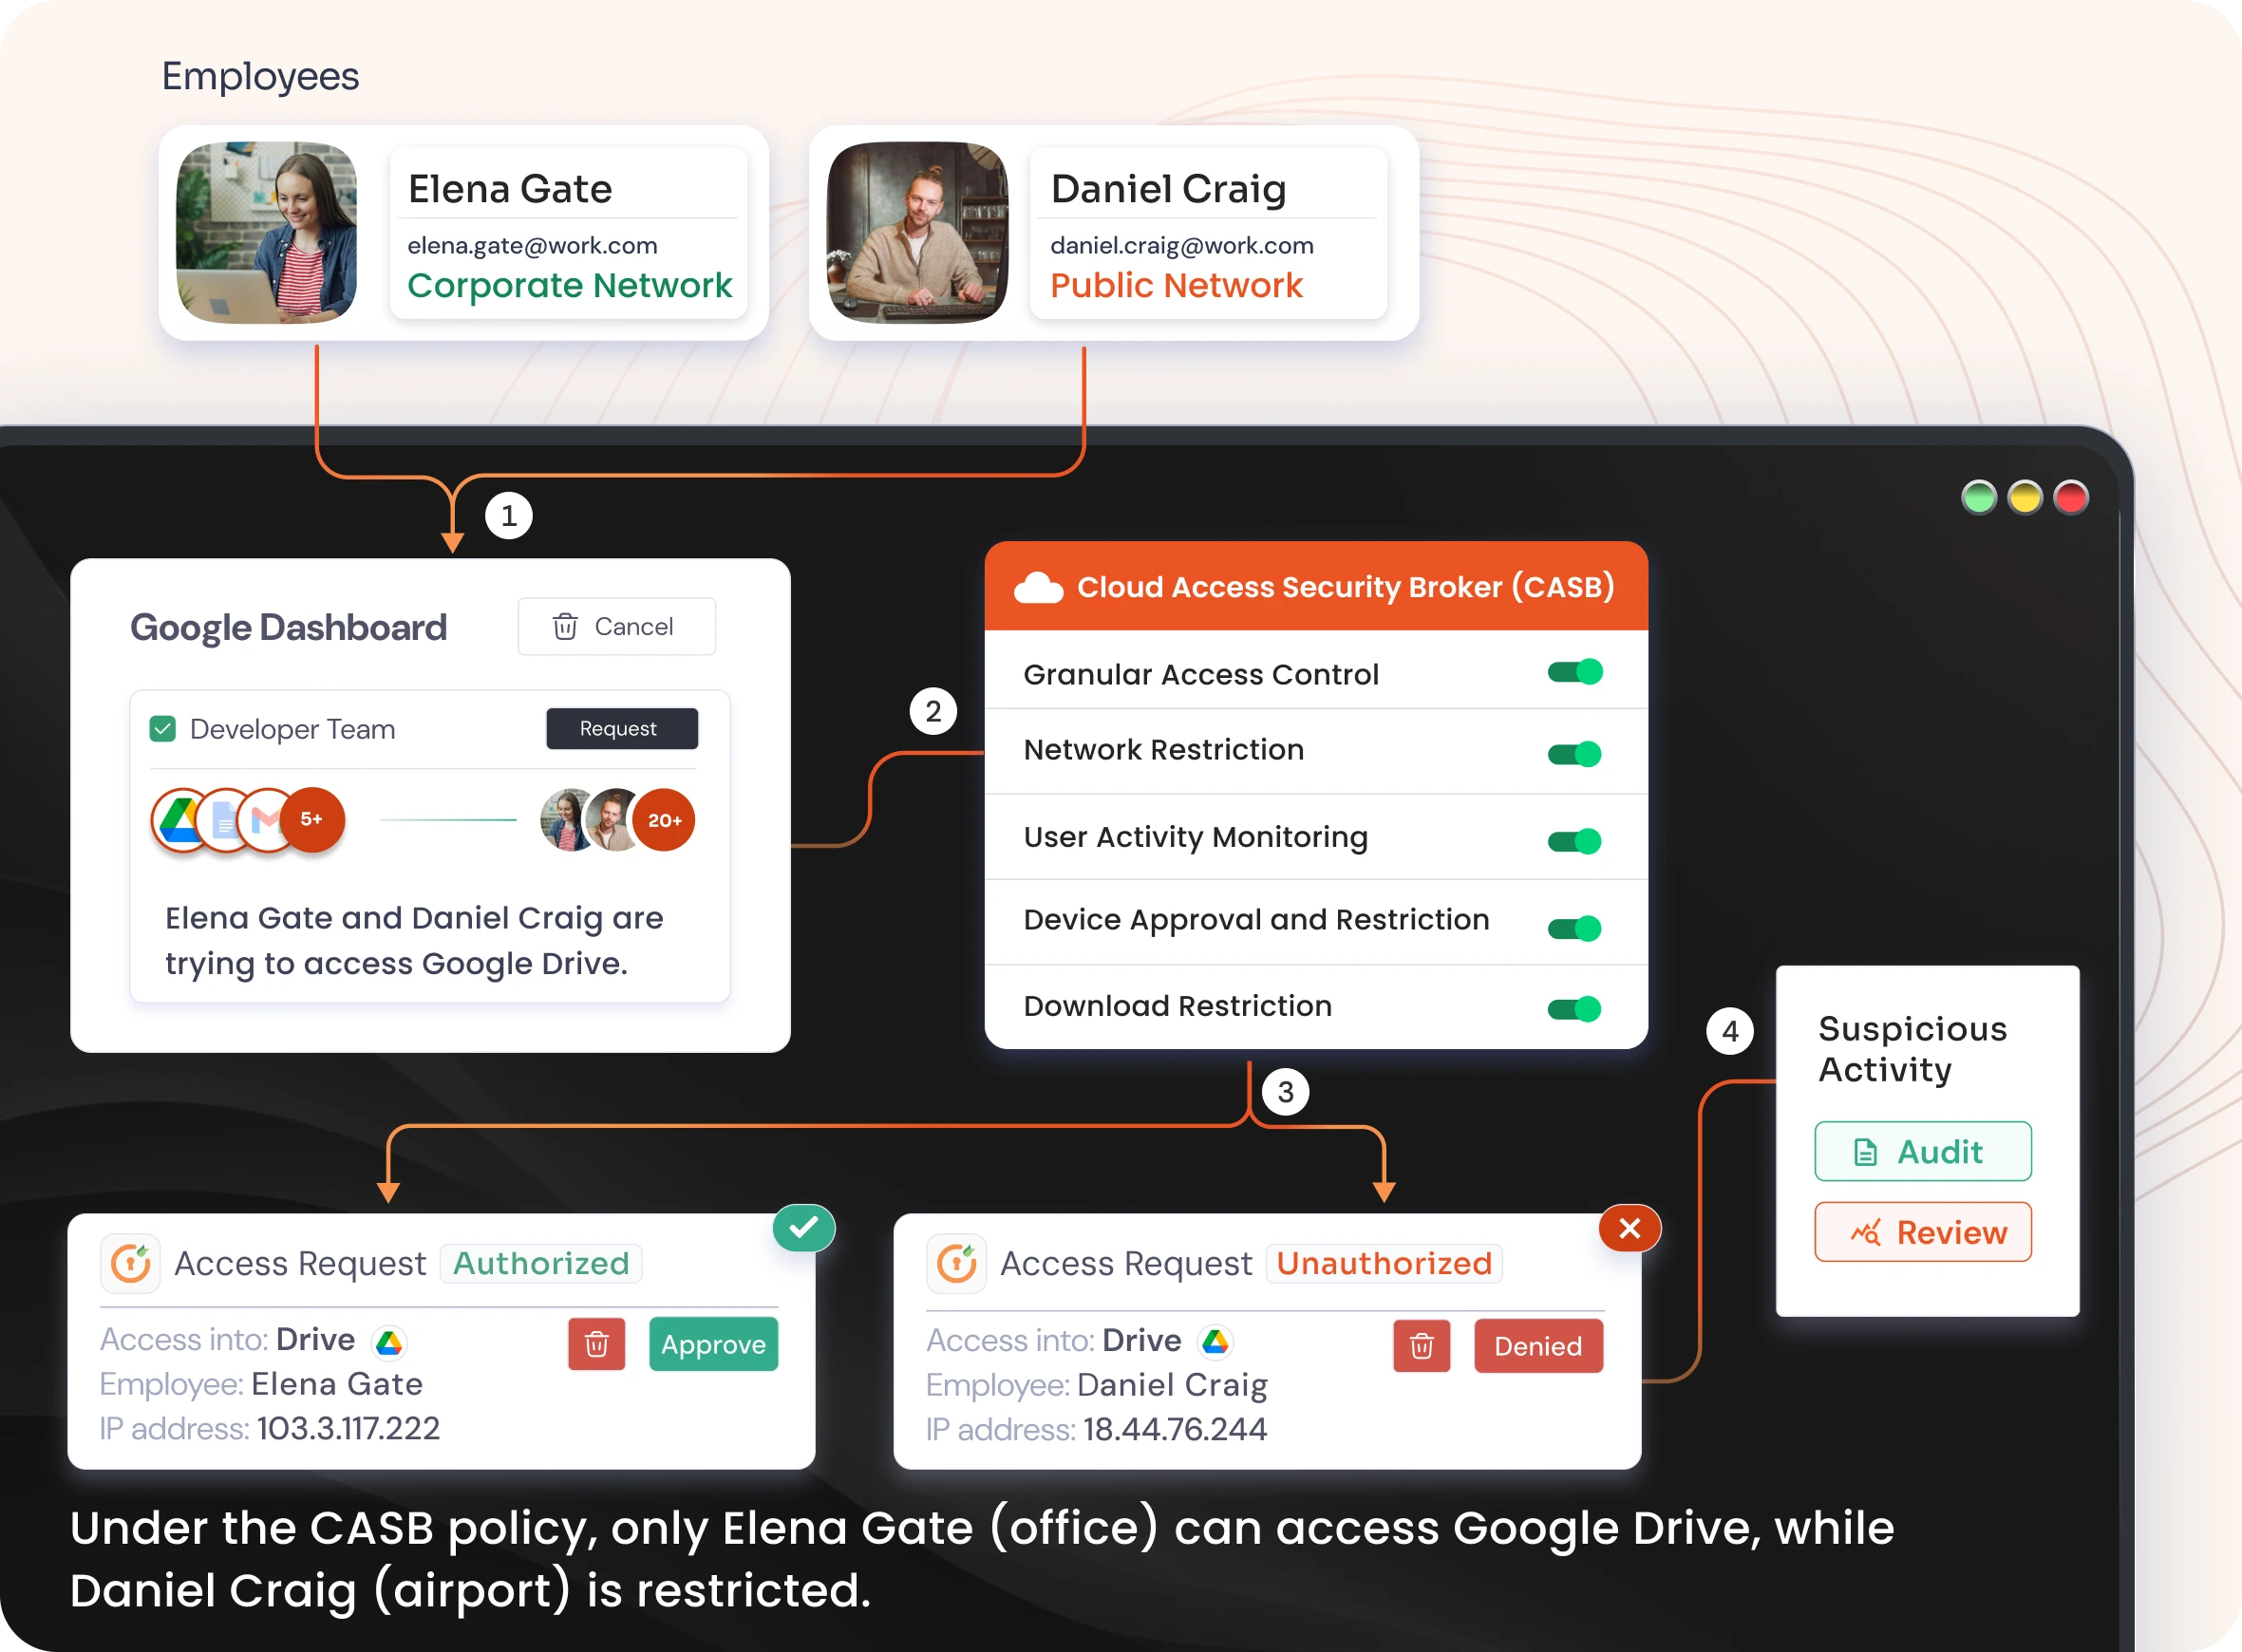
Restriction IP en temps réel
Le CASB surveille en permanence le trafic réseau et restreint l'accès des utilisateurs non autorisés aux réseaux non sécurisés ou à haut risque, tels que les réseaux Wi-Fi publics des aéroports, des cafés et des hôtels.
Surveillance continue de l'accès
CASB a détecté et bloqué activement les activités suspectes en analysant le comportement de connexion des utilisateurs, comme les tentatives de connexion depuis des lieux ou des appareils inhabituels.
Pistes d'audit détaillées
CASB a généré des journaux complets des tentatives de connexion, des violations de politiques et des demandes d'accès, permettant aux équipes informatiques de suivre les événements de sécurité et de réagir instantanément aux menaces.
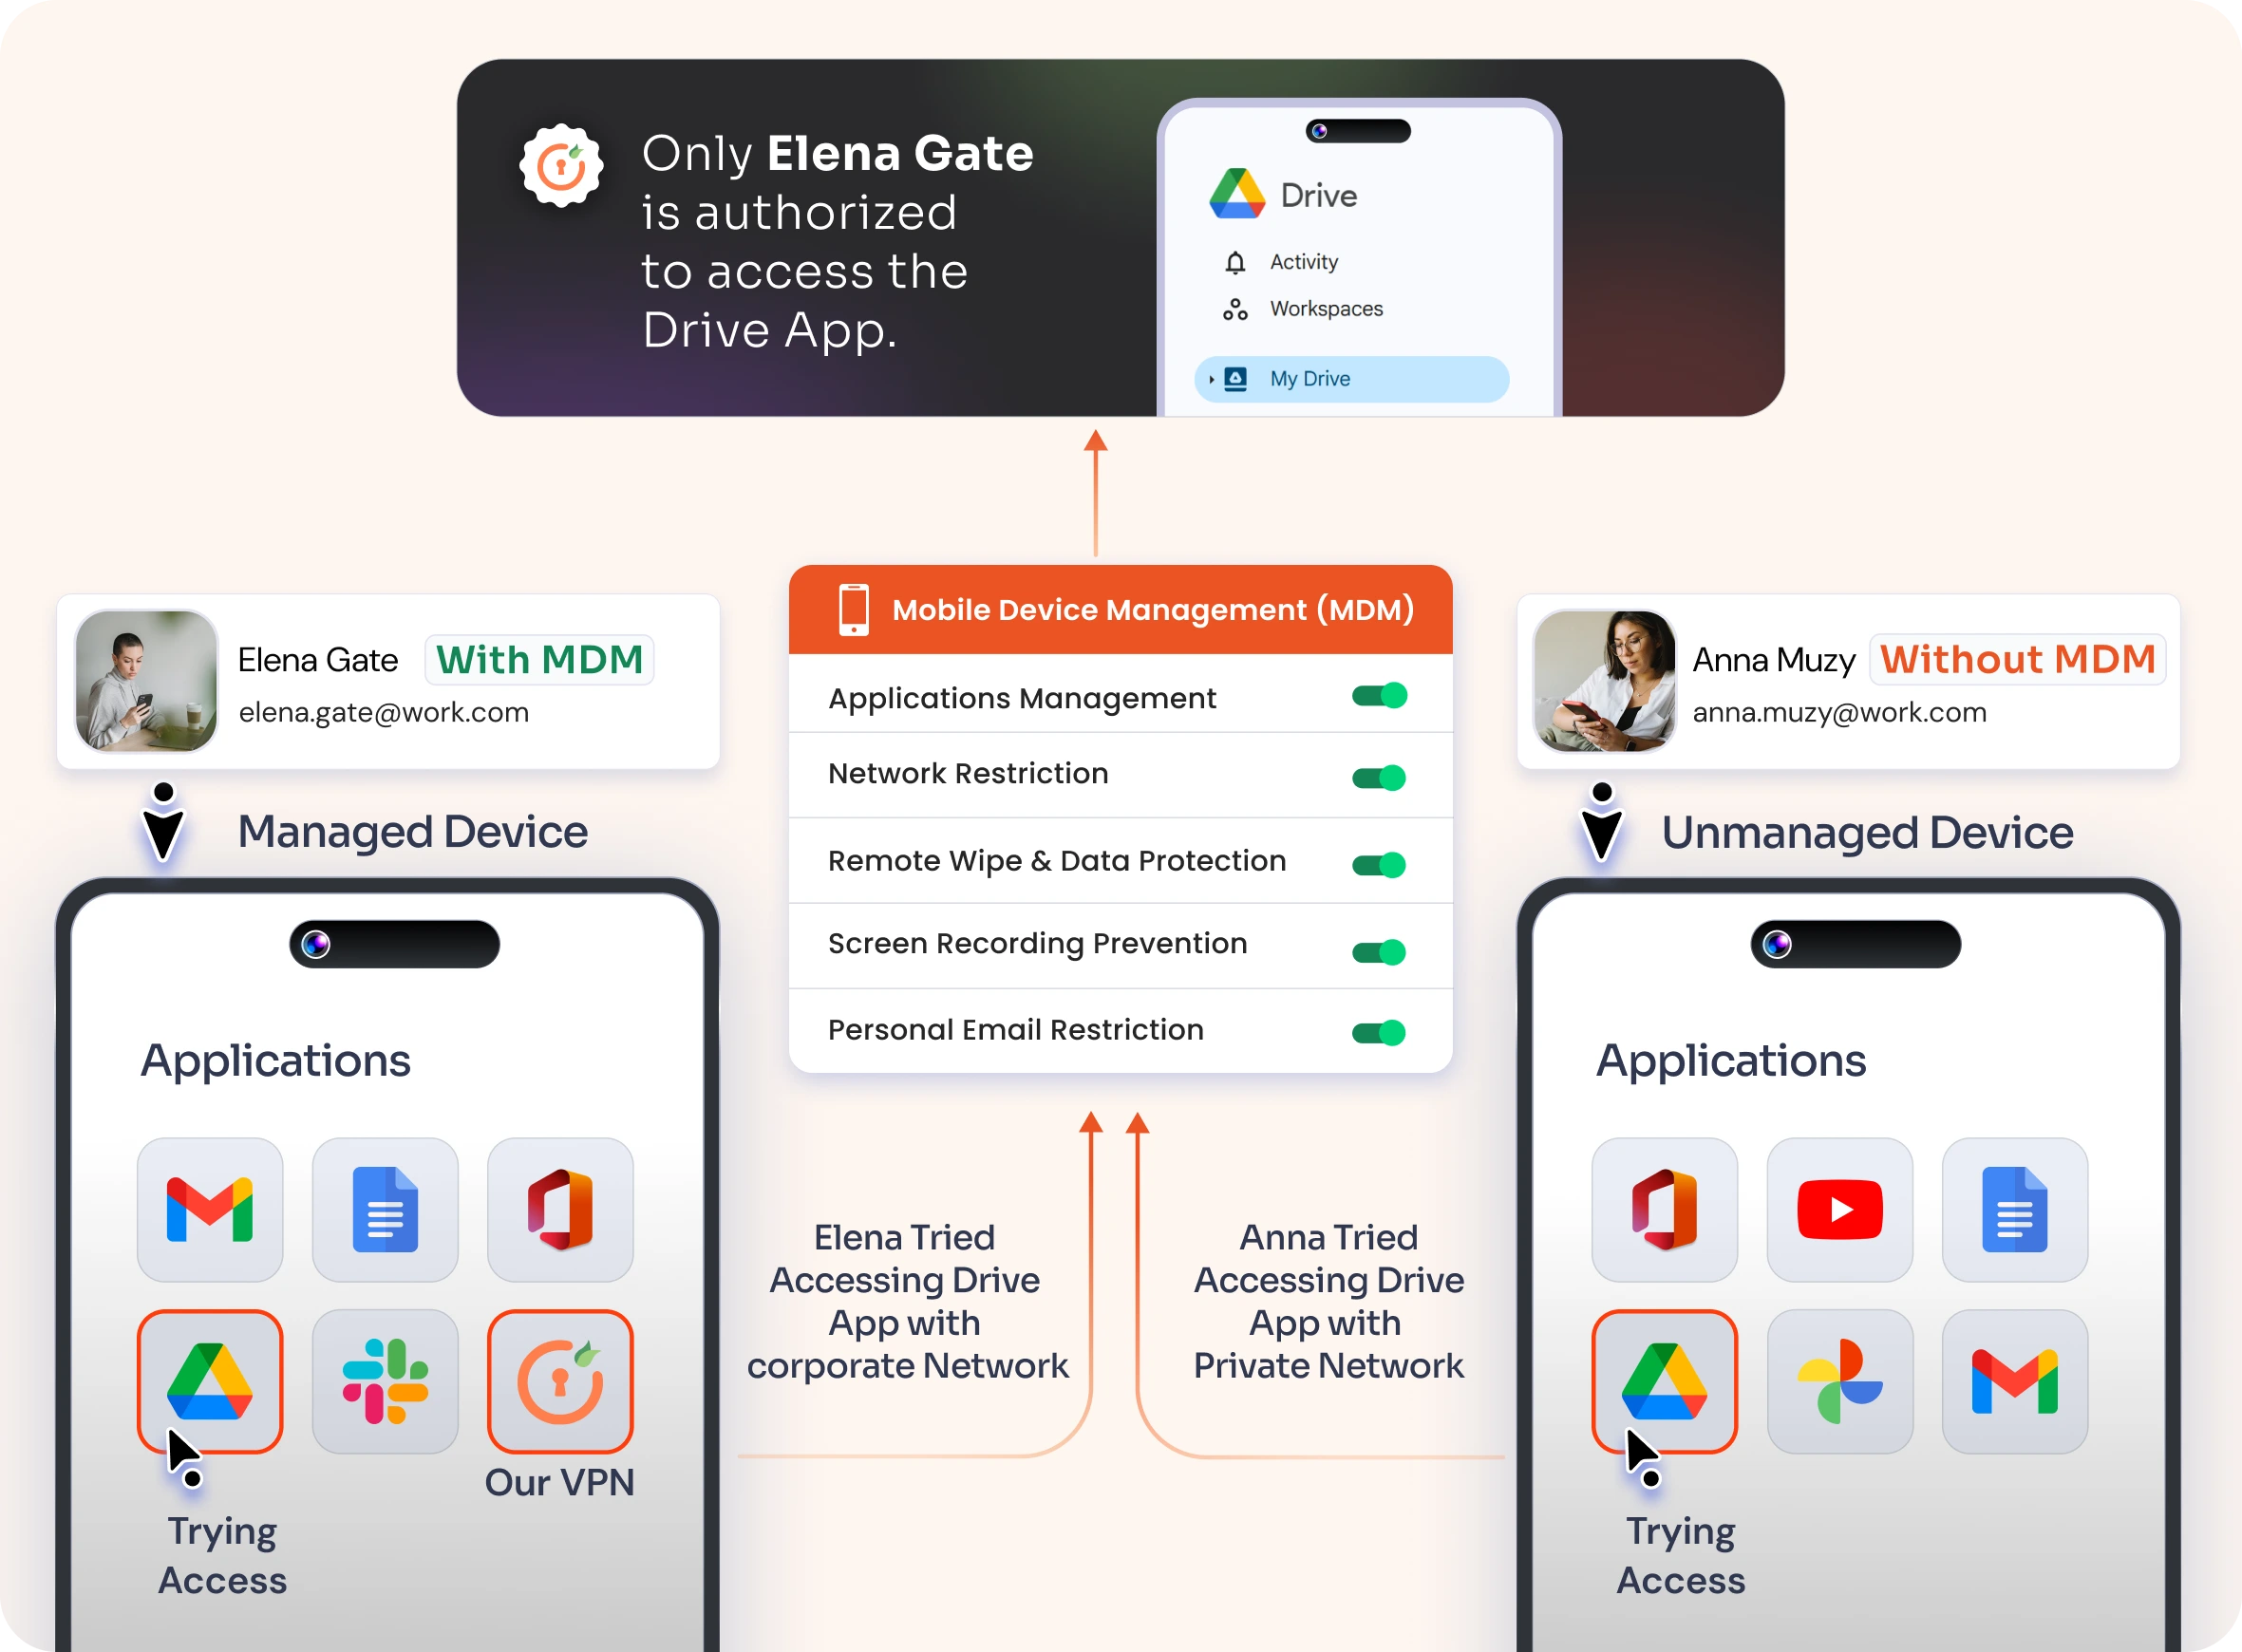
Validation de la conformité des dispositifs
La solution MDM autorisait uniquement les appareils sécurisés et approuvés, dotés de pare-feu, de systèmes de chiffrement et de correctifs à jour, à accéder à Google Workspace, bloquant ainsi les appareils personnels à risque.
Politiques de sécurité unifiées
L'intégration de la gestion des appareils mobiles (MDM) a permis d'appliquer des politiques de sécurité uniformes sur Android, iOS, macOS et Windows, éliminant ainsi les failles de sécurité dues à une application incohérente.
Accès utilisateur pour les appareils vérifiés
L'inscription MDM a permis de vérifier les appareils pour un accès sécurisé, tandis que le CASB les a reconnus comme étant de confiance, empêchant ainsi les appareils non autorisés ou compromis de se connecter.
