Comment sécuriser
MicrosoftOffice365 en utilisant la solution CASB
Sécurisez votre Microsoft Office 365 avec la solution CASB pour protéger les informations commerciales sensibles contre les accès non autorisés des utilisateurs en activant des restrictions de sécurité dynamiques, une visibilité approfondie, une détection active des menaces et des contrôles d'accès granulaires. Dans ce guide, nous verrons comment vous pouvez configurer Office 365 avec les solutions miniOrange CASB pour votre organisation.
Étape 1 : Inscrivez-vous auprès de miniOrange CASB
- Connectez-vous à la Cloud Access Security Broker (CASB) avec votre email et votre mot de passe. (Vous n'avez pas de compte ? Pas de soucis, cliquez ici pour créer un nouveau compte)
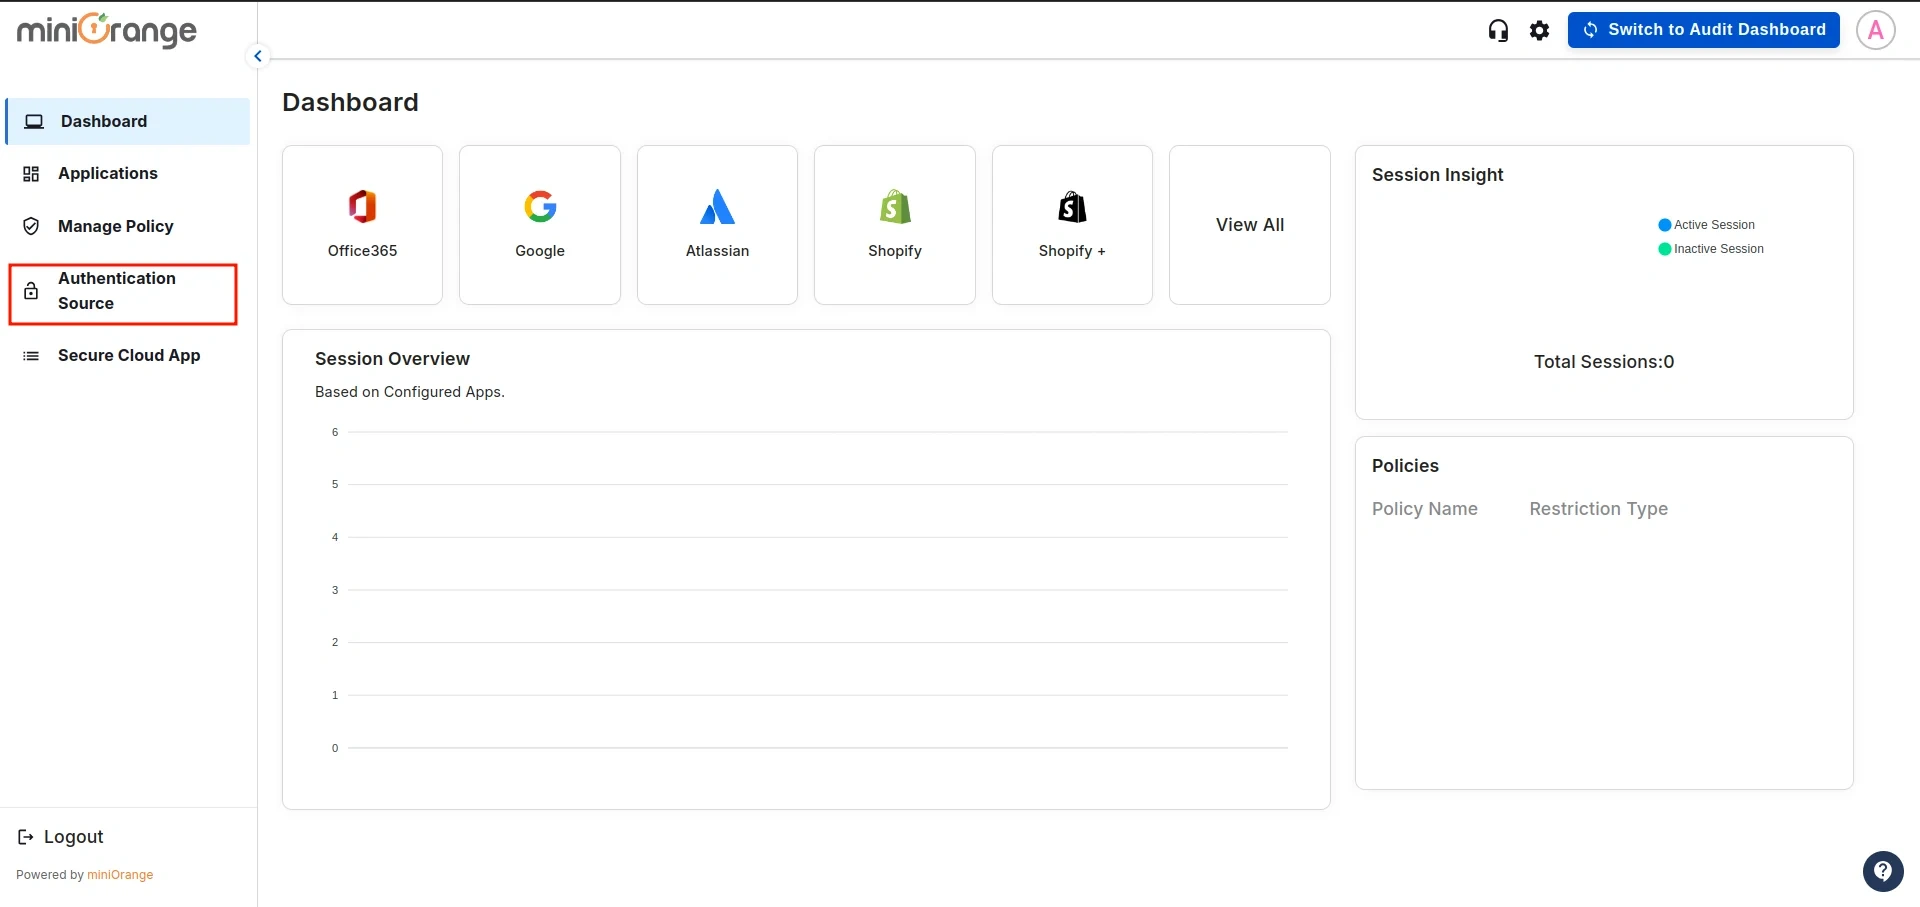
- Après vous être connecté, accédez à la Source d'authentification dans la barre latérale gauche.
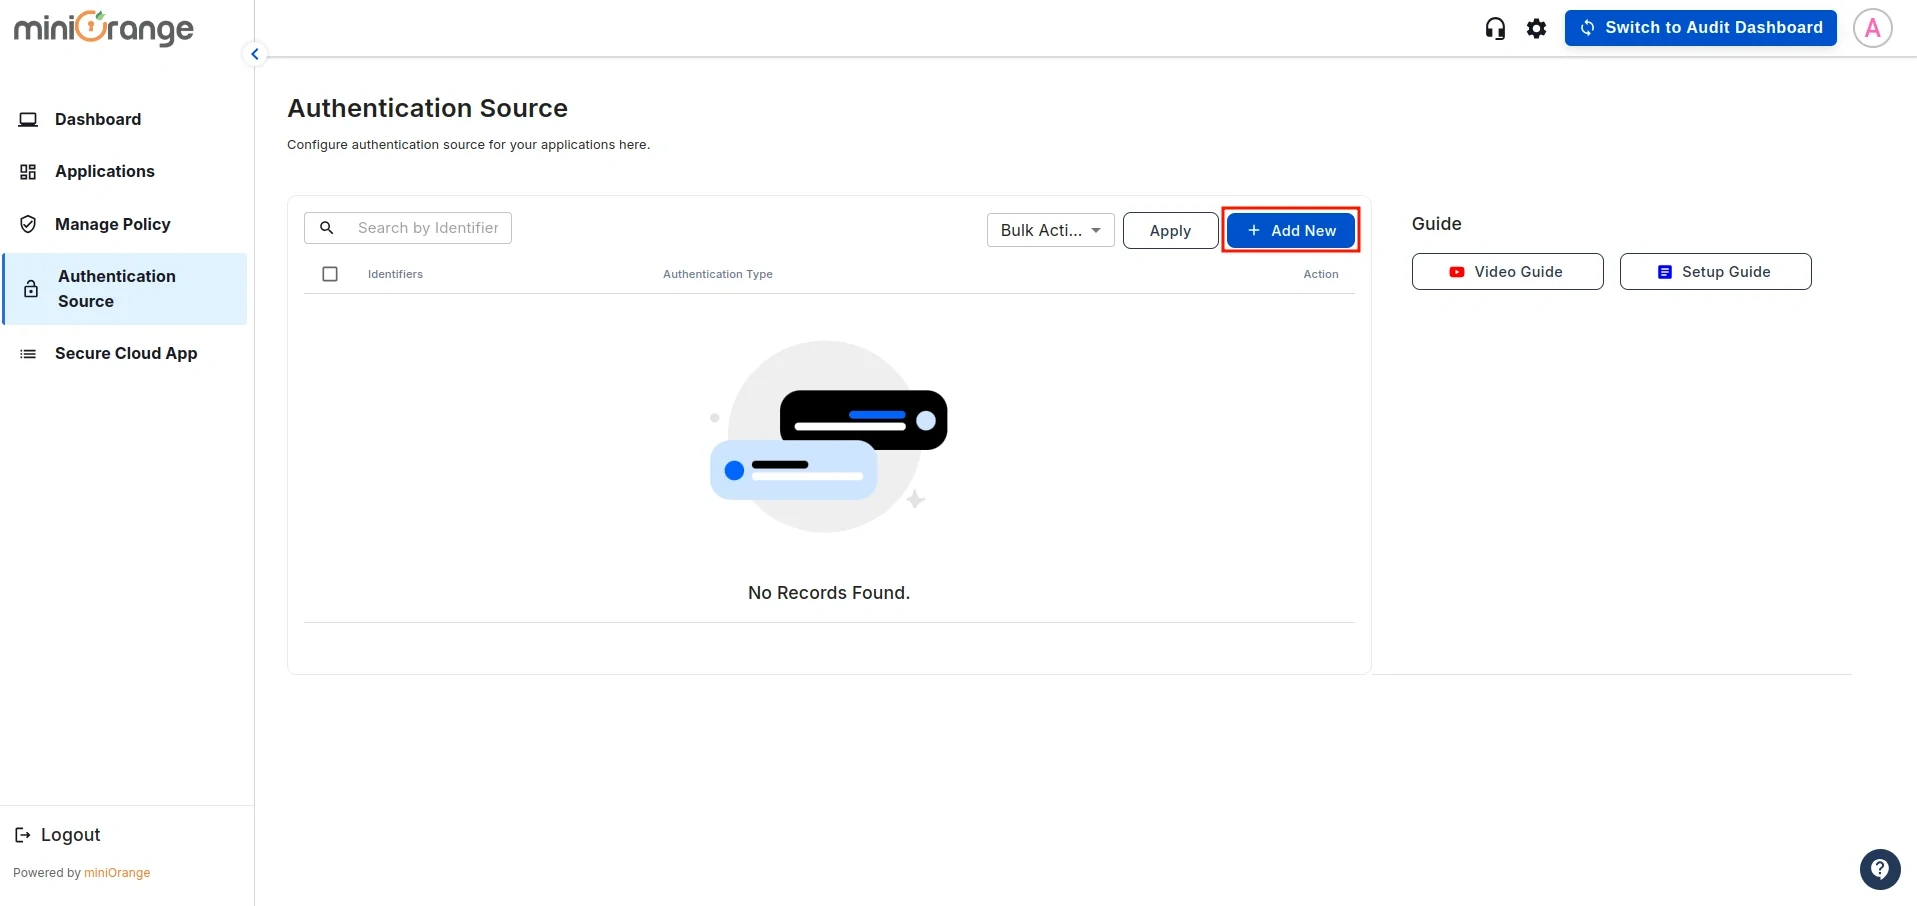
- Vous verrez la liste de toutes les sources d'authentification existantes configurées dans le tableau de bord CASB. Cliquez sur Ajouter un nouveau pour en créer un nouveau.
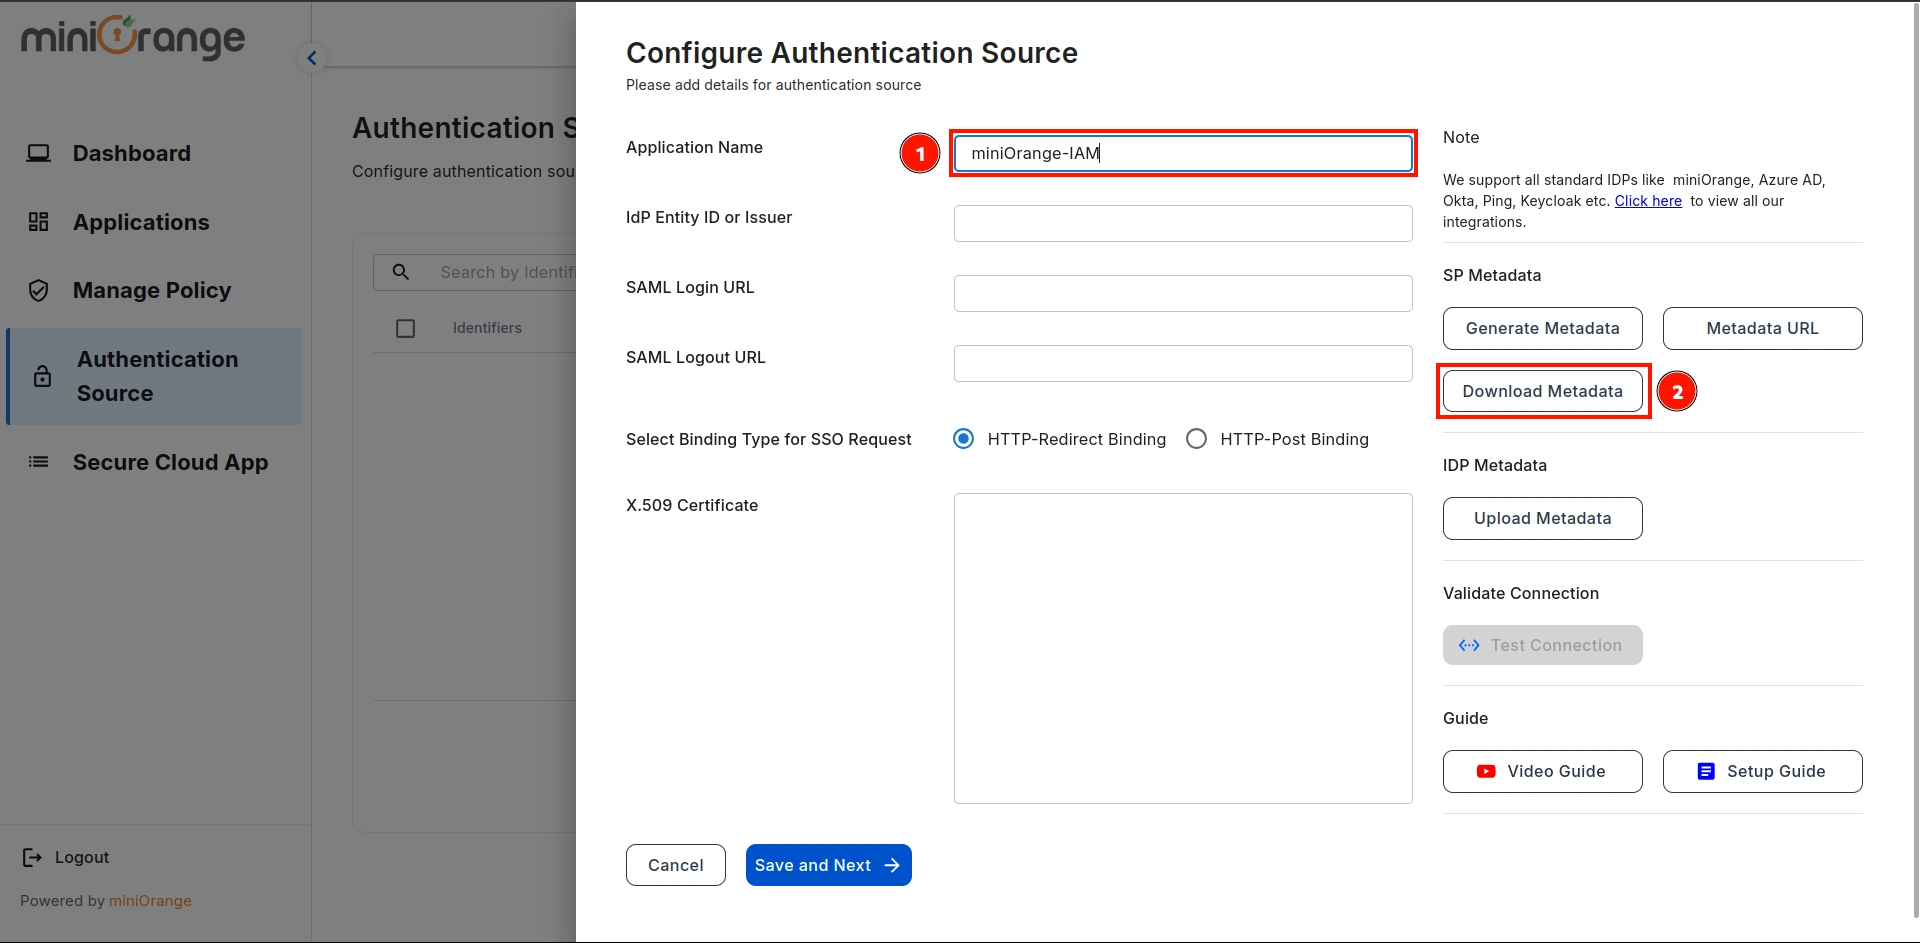
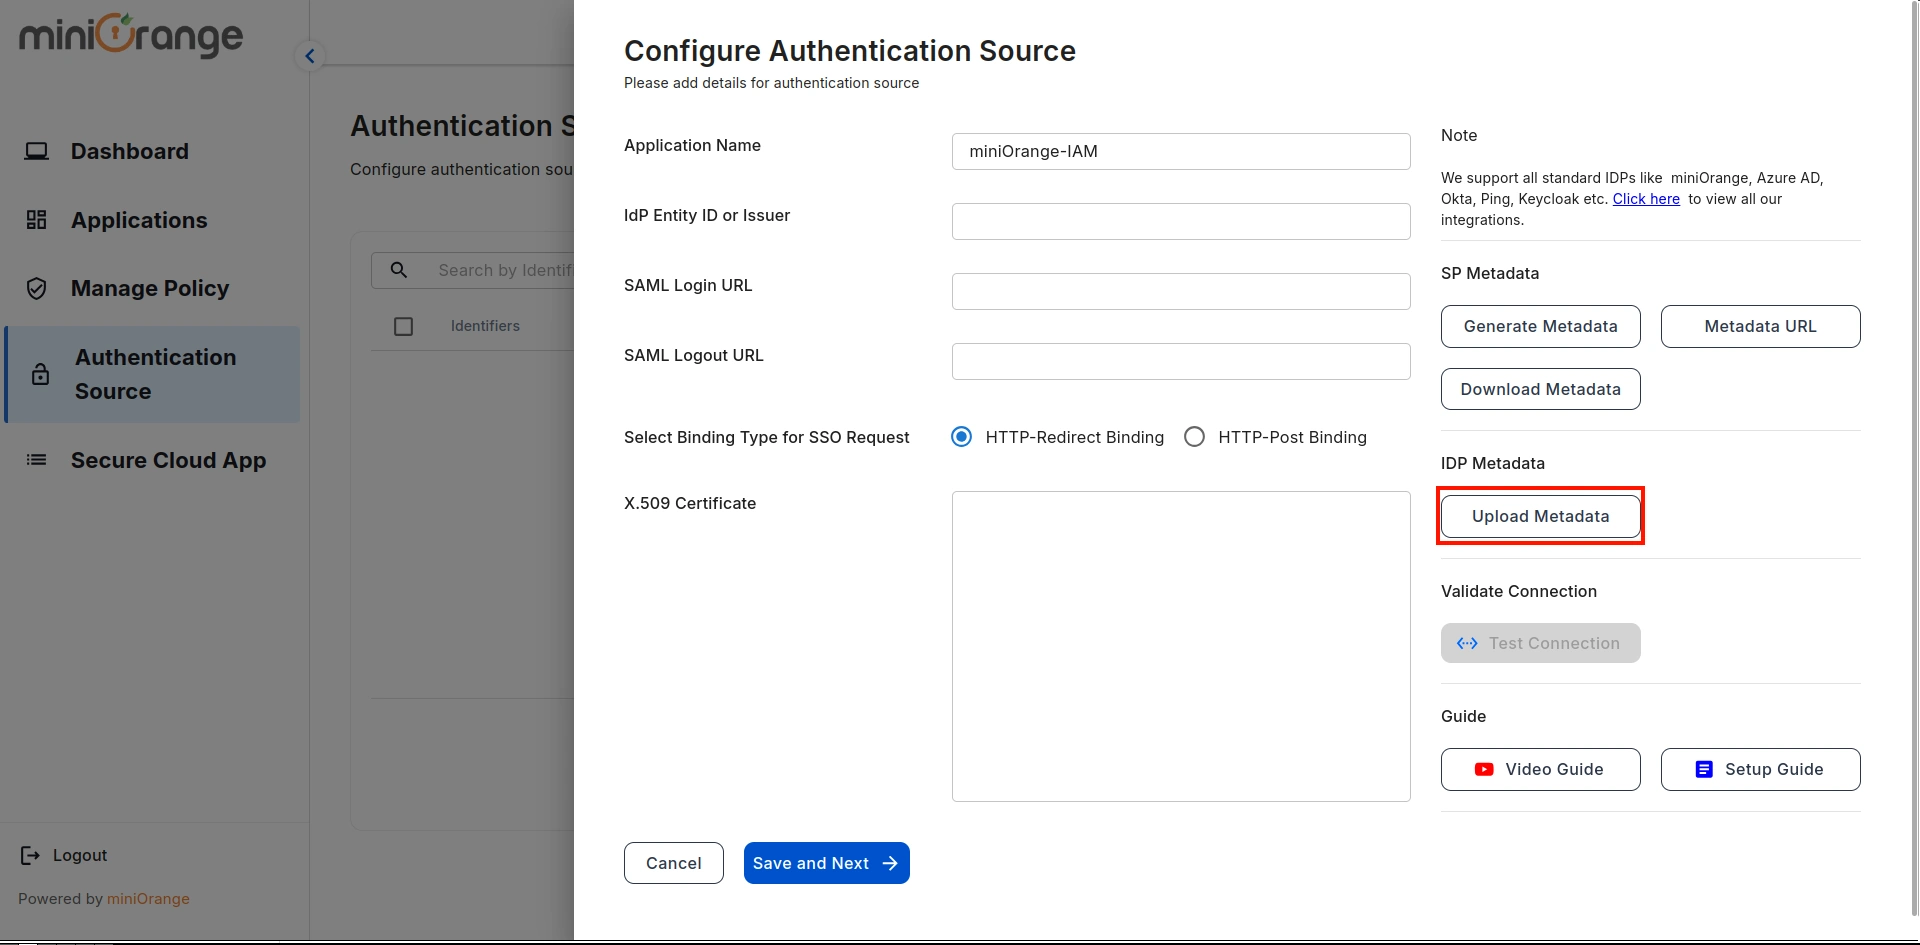
- Cela ouvrira l'écran de configuration de la source d'authentification. Saisissez le Nom de la source d'authentification et cliquez sur Télécharger les métadonnées.
Étape 2 : Configurer Microsoft Office 365 comme fournisseur d’identité
- Connectez-vous à miniOrange IAM et aller à la Champs du profil utilisateur comme indiqué ci-dessous dans l'image et cliquez dessus.
(Dans ce guide, nous utilisons miniOrange comme IDP, mais vous pouvez contactez-nous au
uemsupport@xecurify.com
pour configurer votre IDP préféré.)
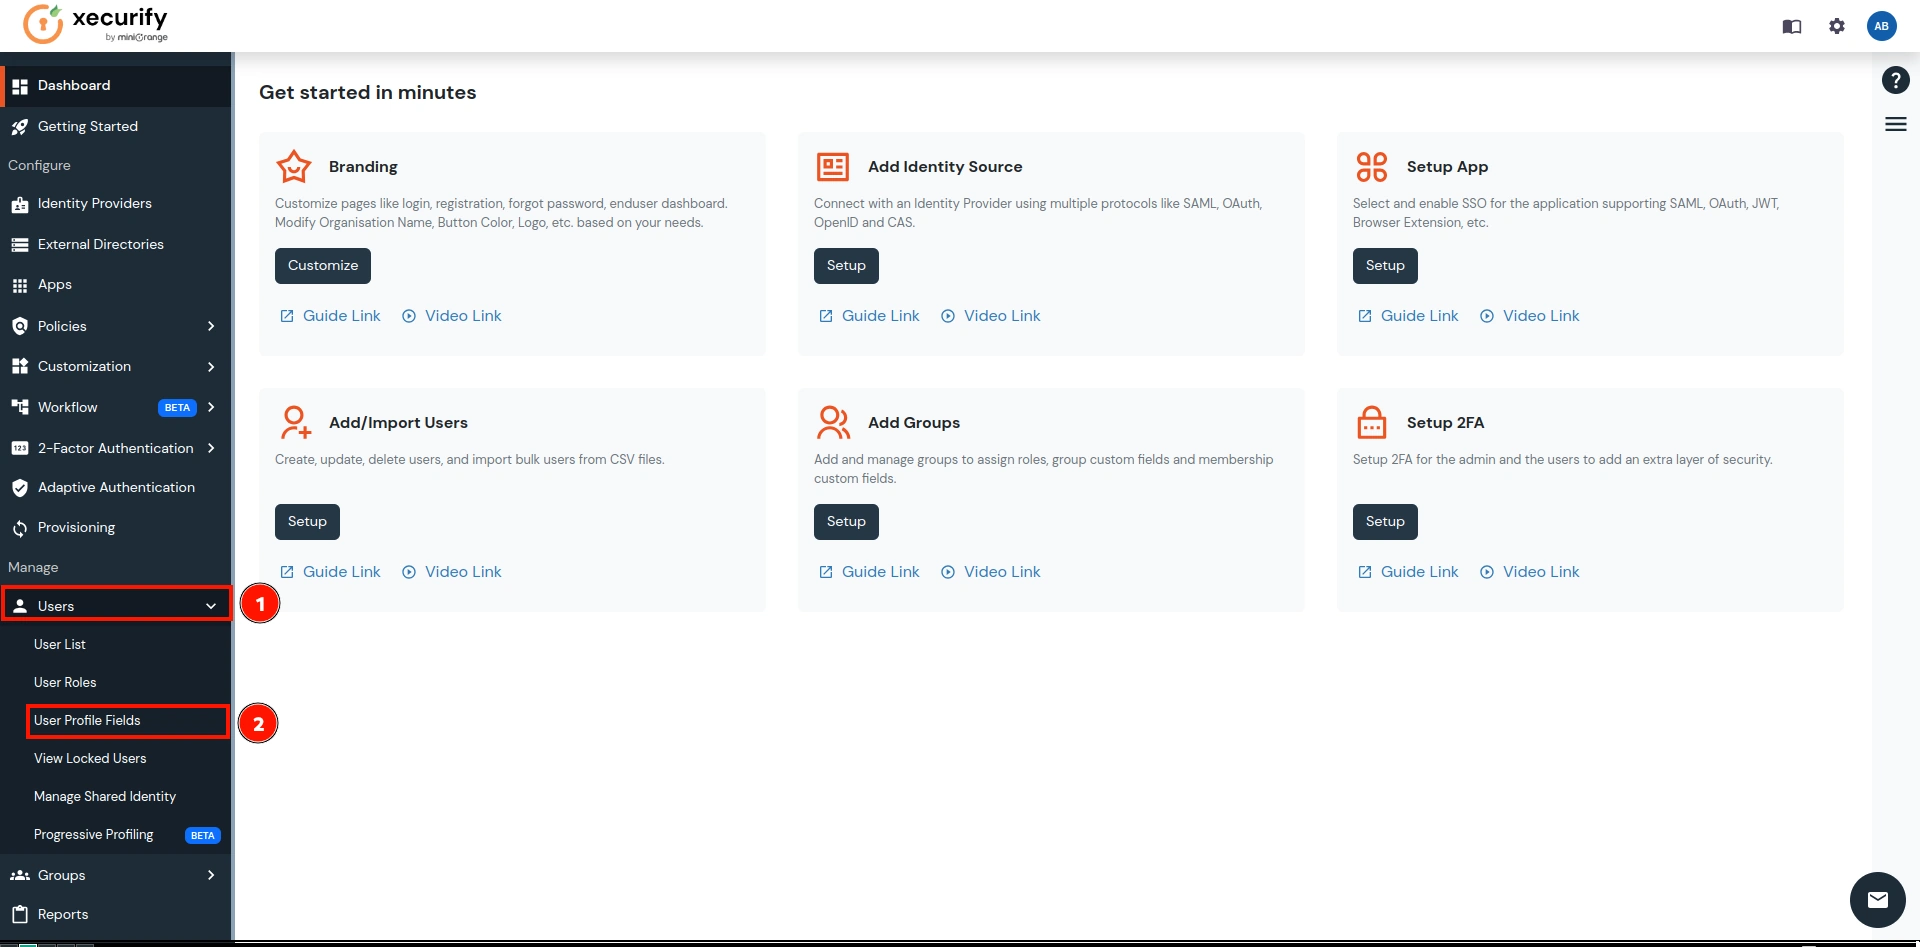
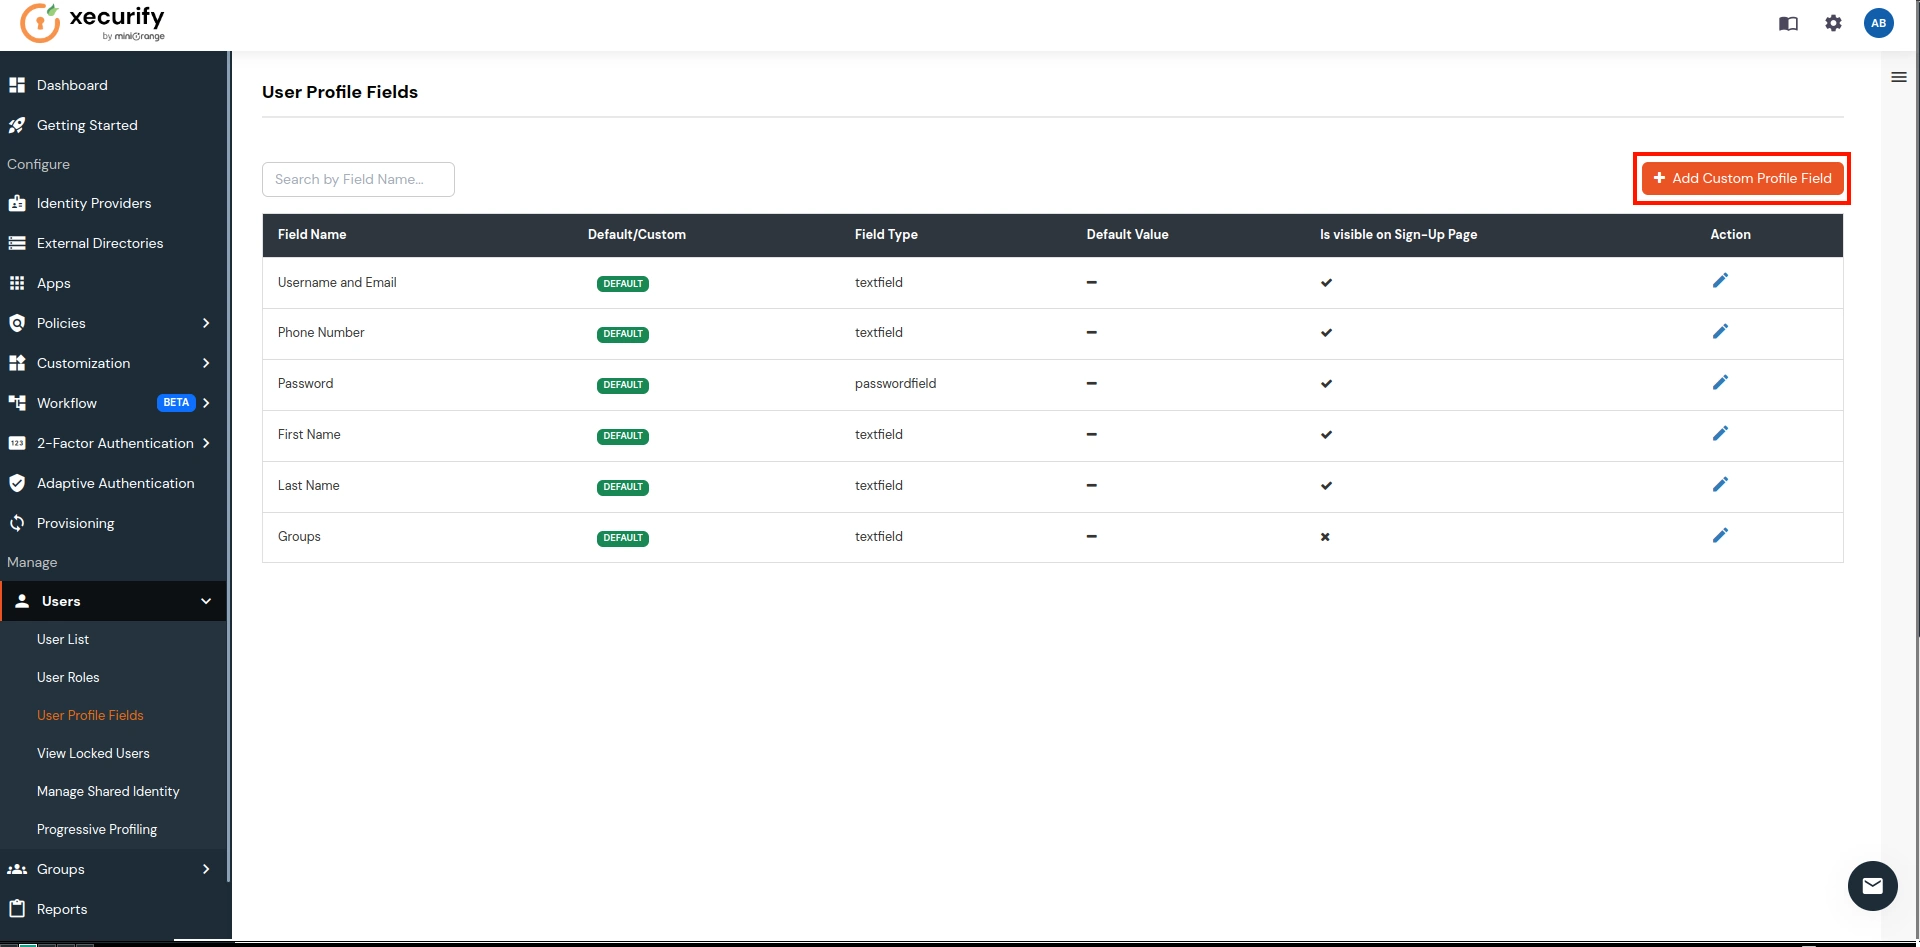
- Cliquez sur le Ajouter un attribut de profil personnalisé .
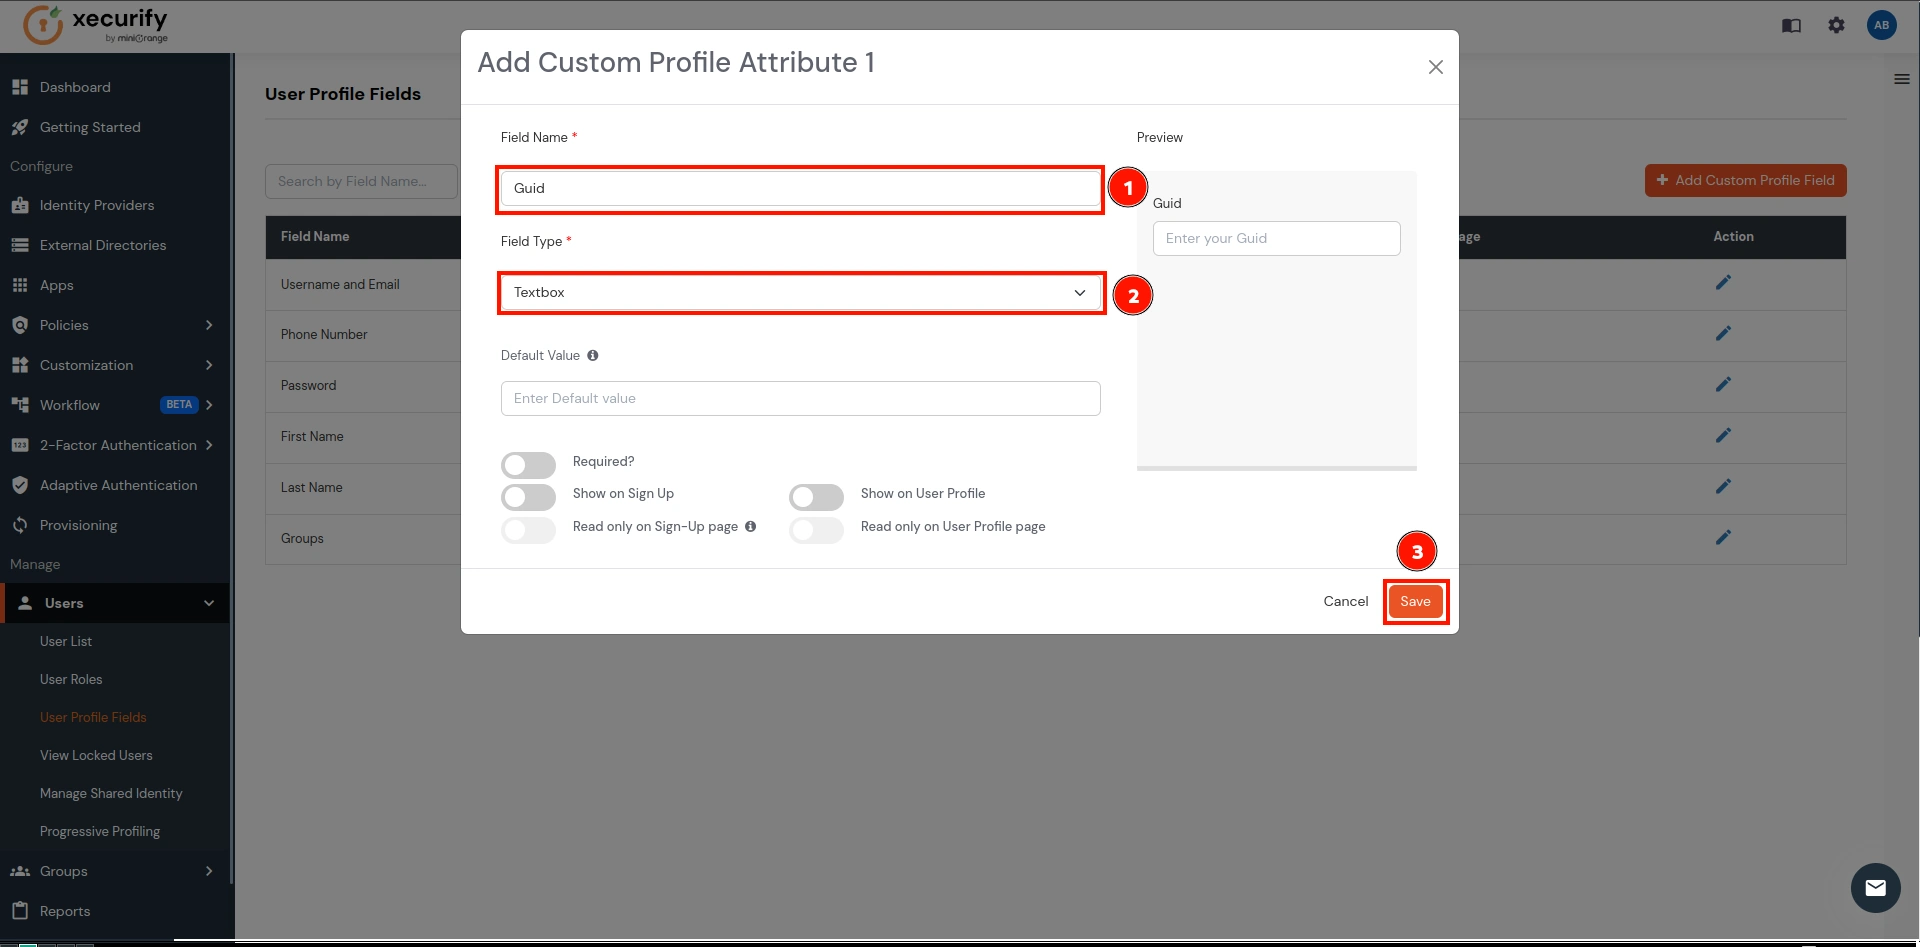
- Entrer Nom du champ comme Guid et Type de champ comme zone de texte (sélectionnez dans la liste déroulante). Cliquez sur enregistrer .
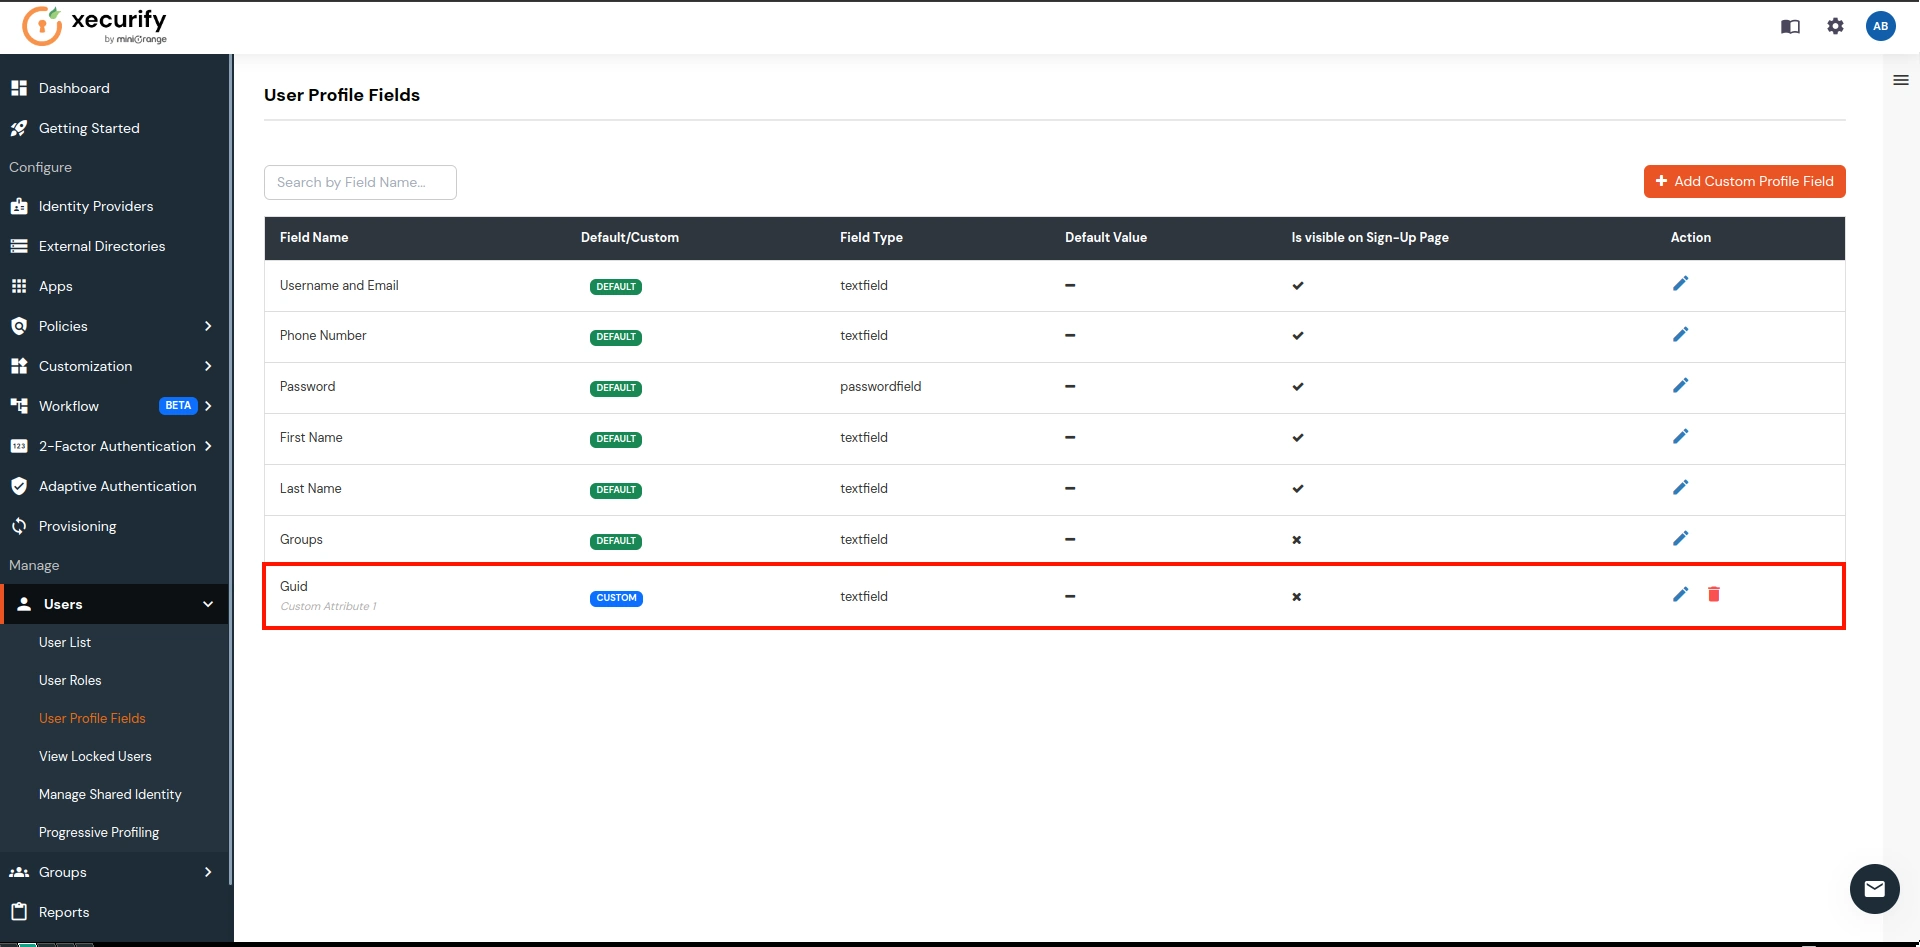
- Cela créera un champ d'attribut personnalisé en tant que Guid comme indiqué ci-dessous dans l'image qui sera utilisé pour synchroniser l'ImmutableID pour les utilisateurs.
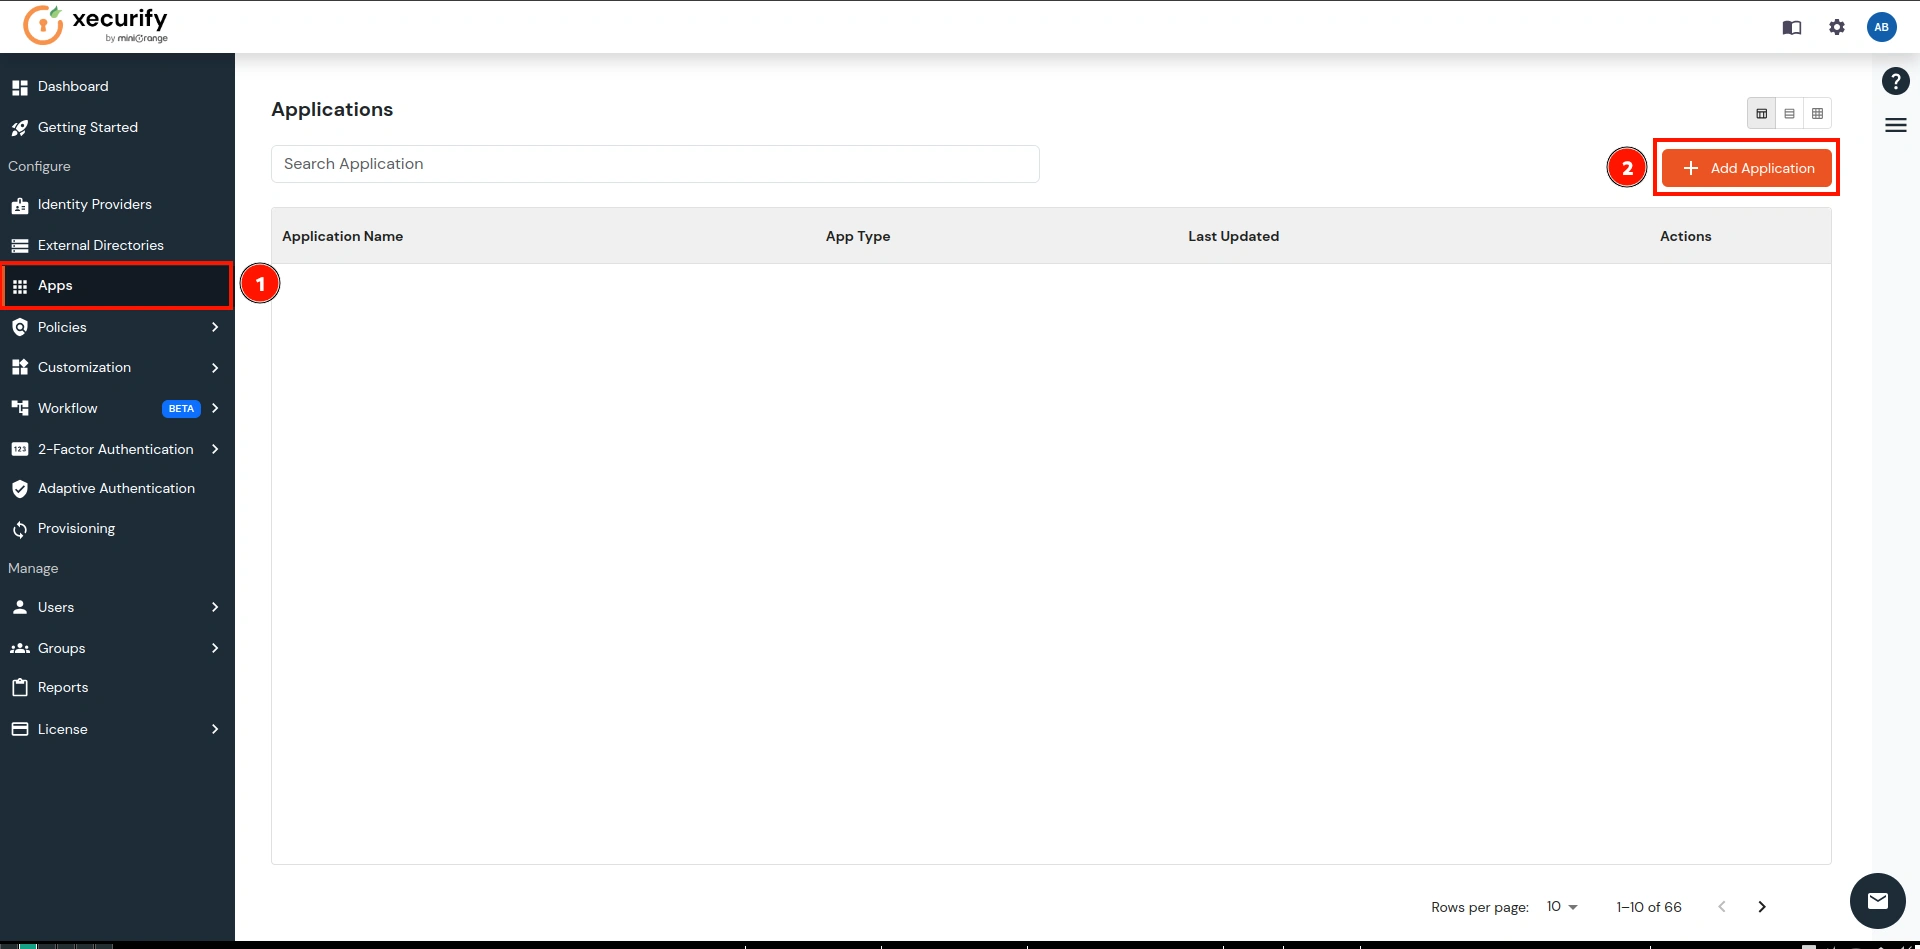
- Naviguez maintenant vers le Apps et cliquez sur le Ajouter une application bouton .
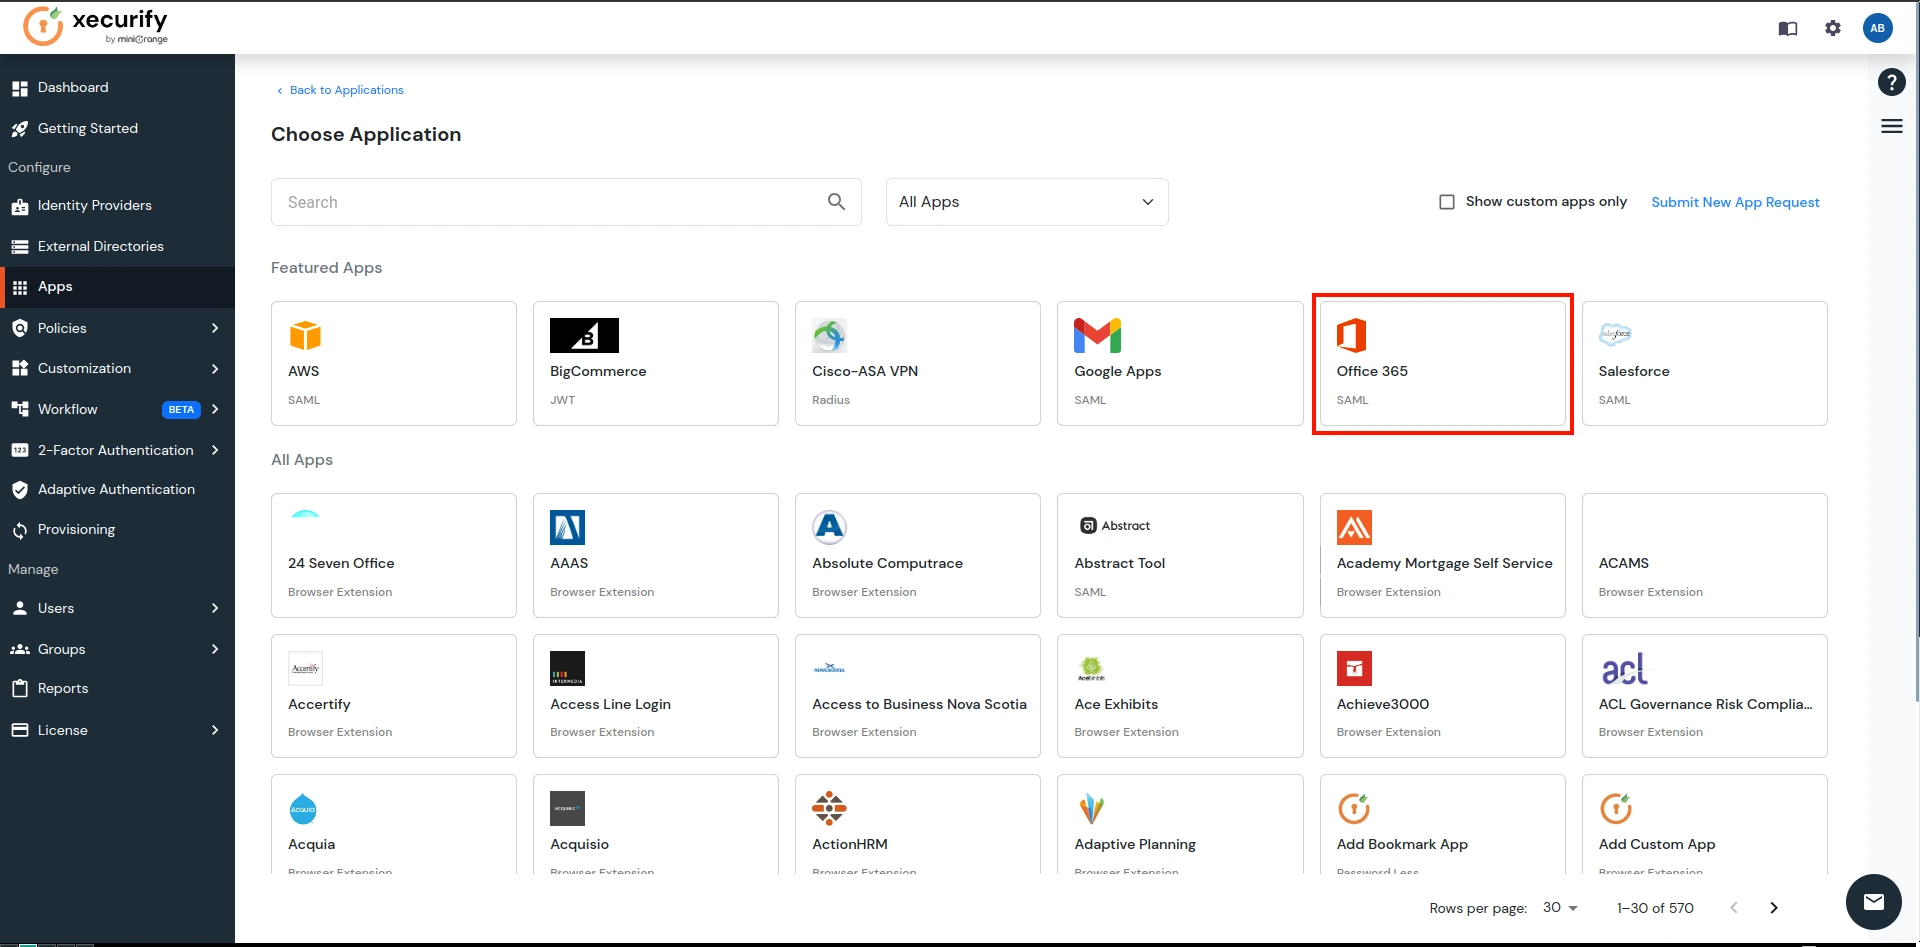
- Recherche pour le Office 365 dans la zone de recherche et cliquez dessus.
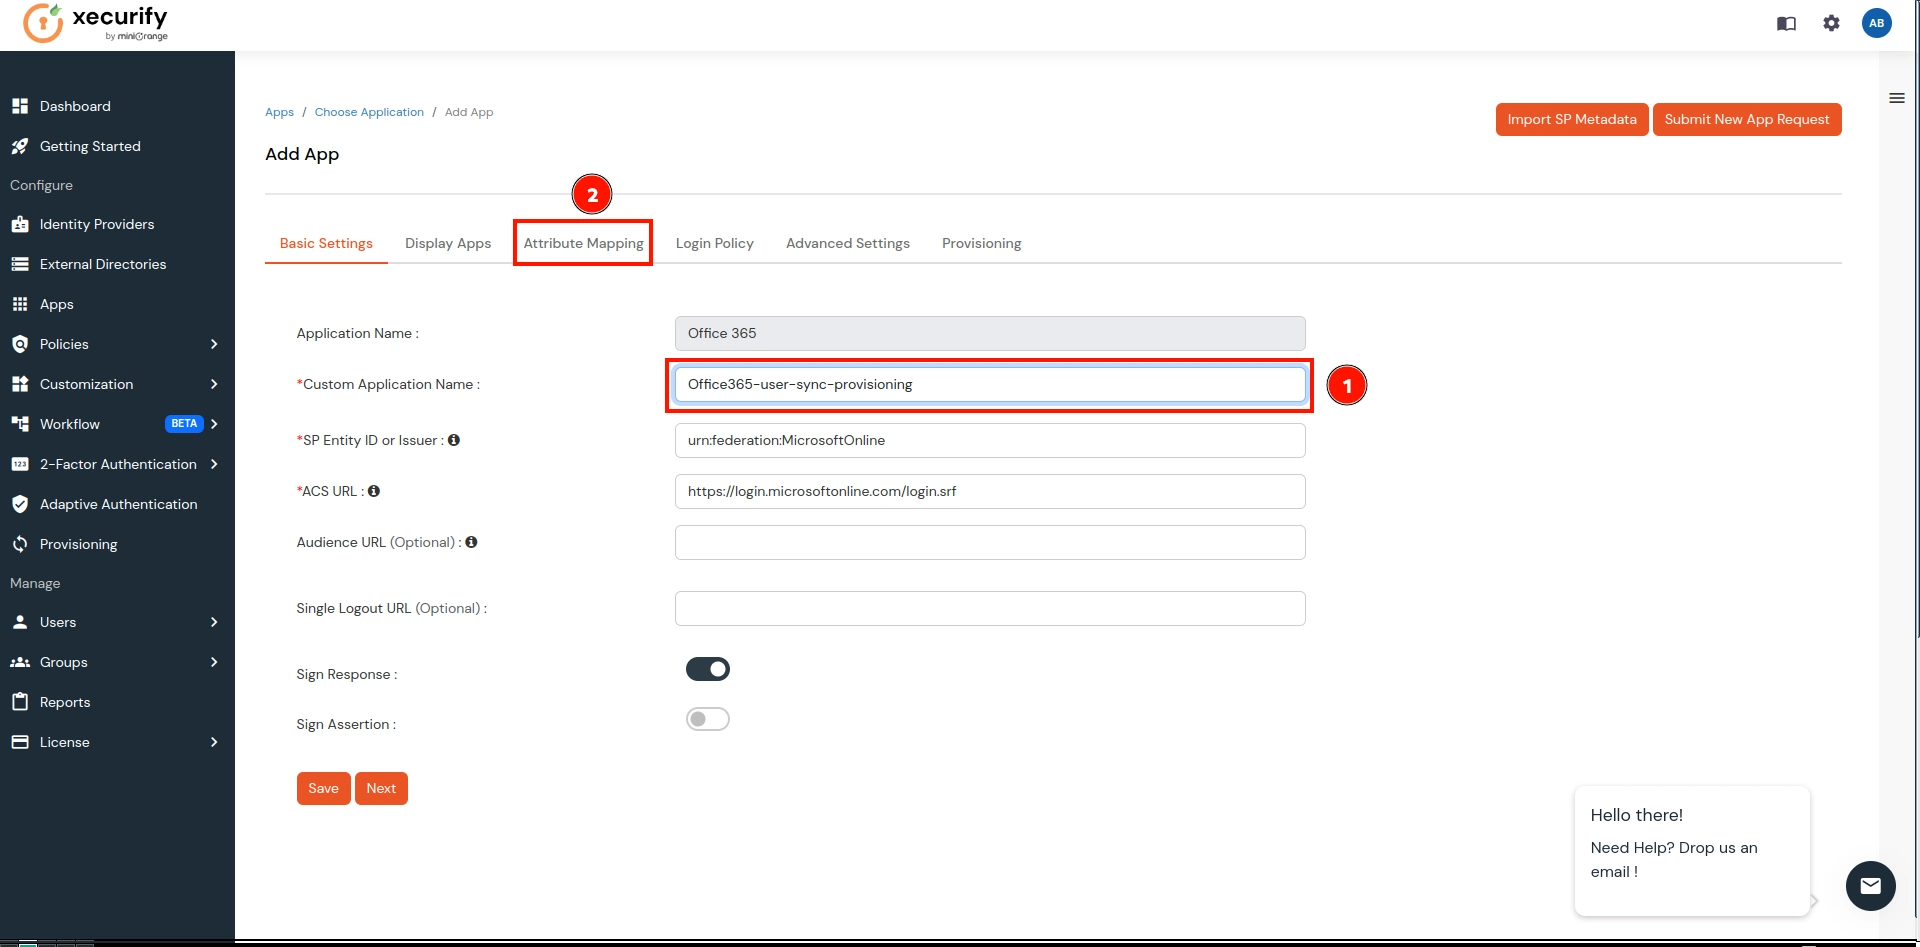
- Ici, donnez le nom de votre application et aller à Cartographie d'attributs. Cette application sera utilisée pour synchroniser les utilisateurs de miniOrange IAM à Office 365.
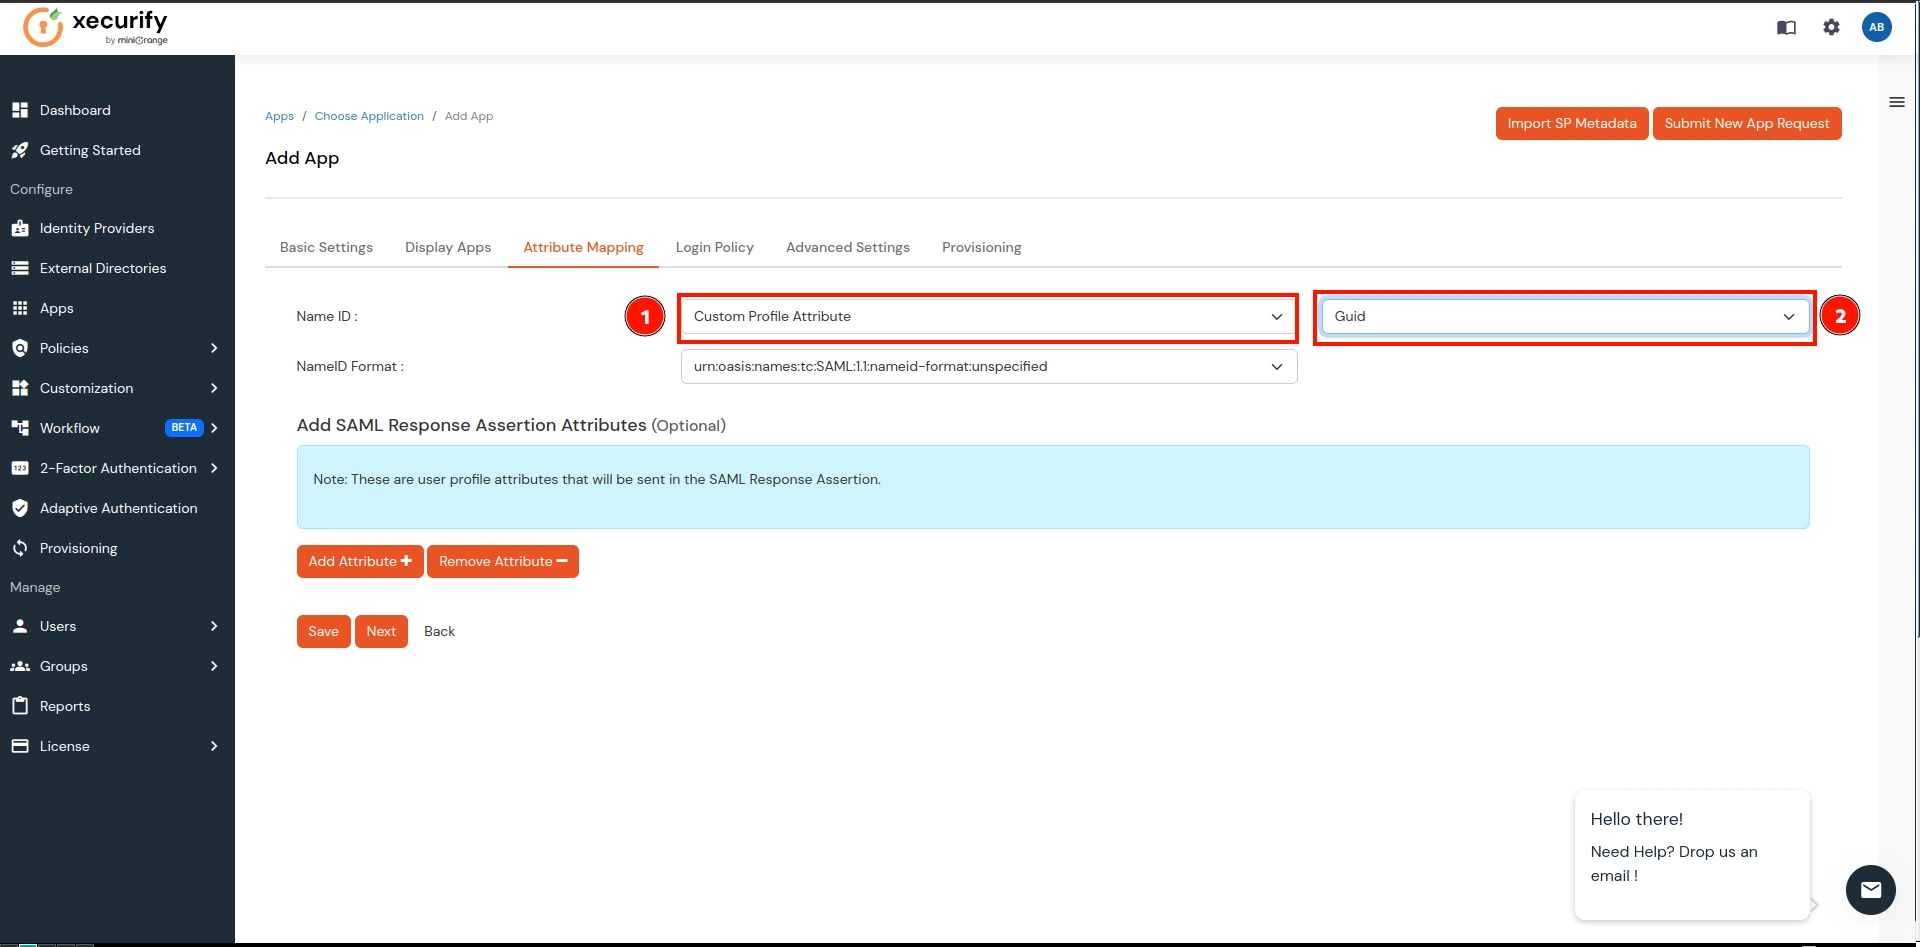
- Sur le Mappages d'attributs :
- In NomID, Sélectionnez l' Attribut personnalisé à partir du 1er menu déroulant.
- Sélectionnez maintenant Guide sur la 2ème liste déroulante (que nous avons créée dans le étape précédente).
- Accédez maintenant au dernier onglet Provisioning, entrez votre domaineet cliquez sur Enregistrer .
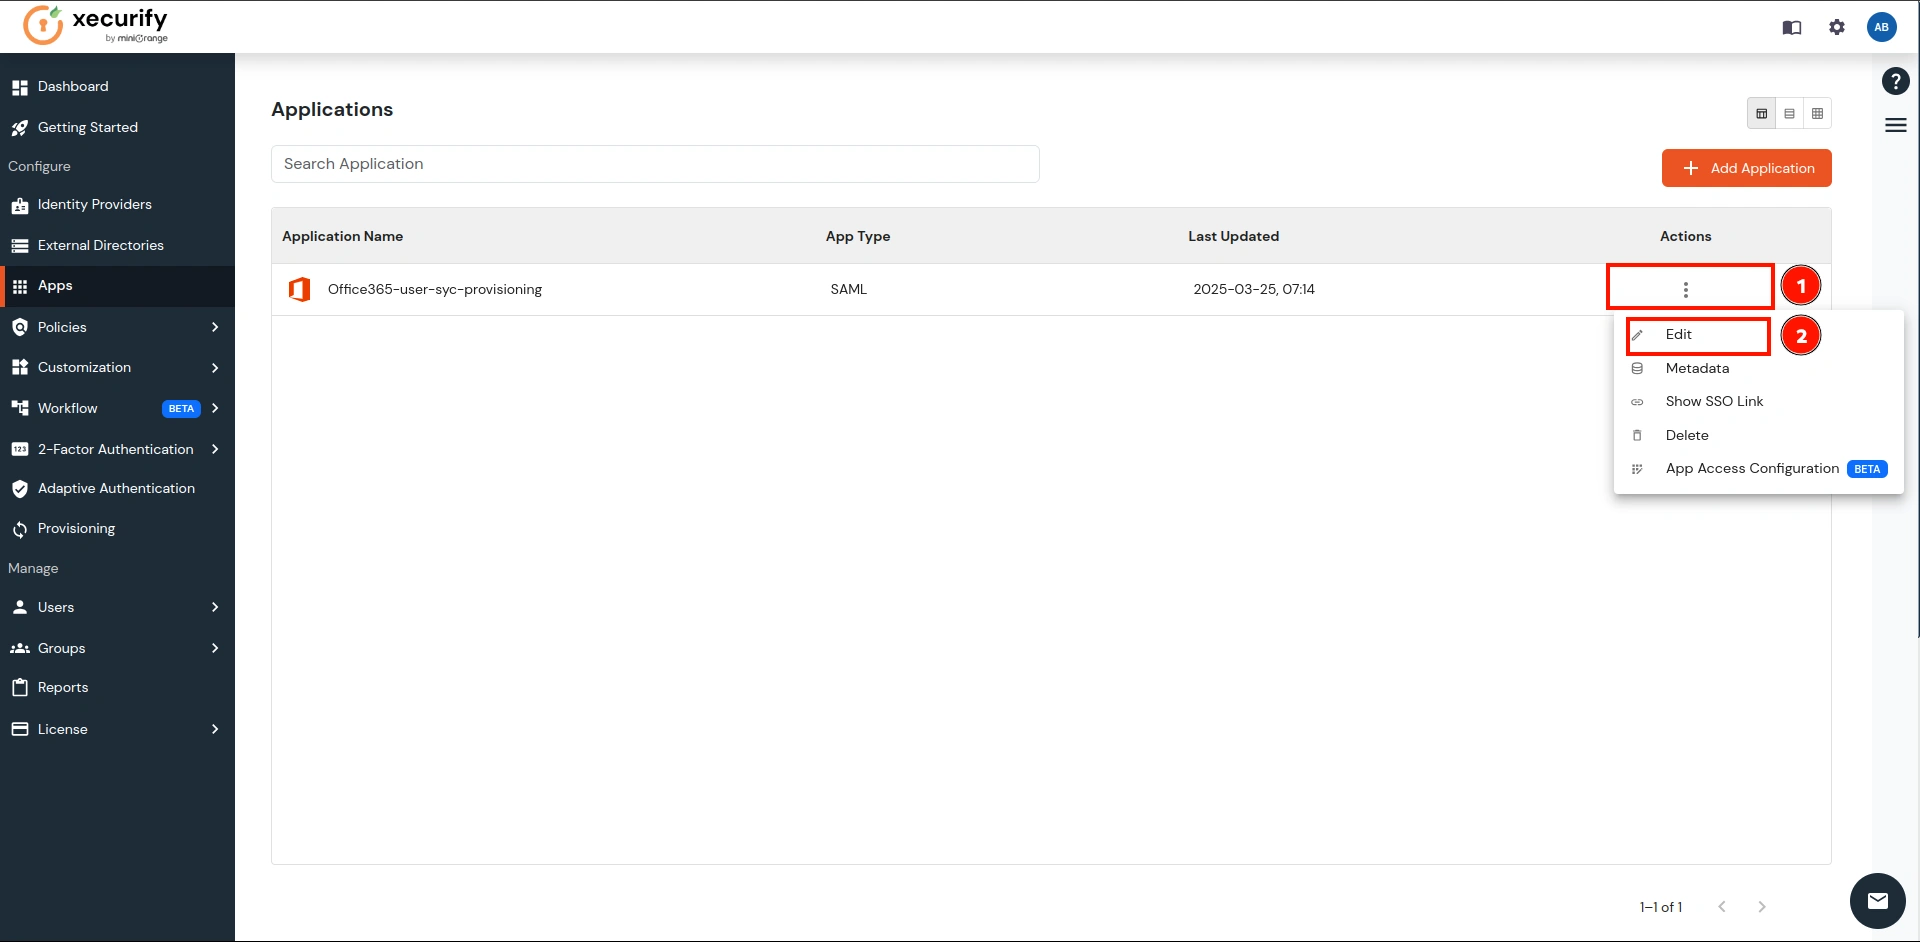
- Accédez à l'application nouvellement créée et sous le Action colonne, cliquez sur le Modifier Comme indiqué ci-dessous.
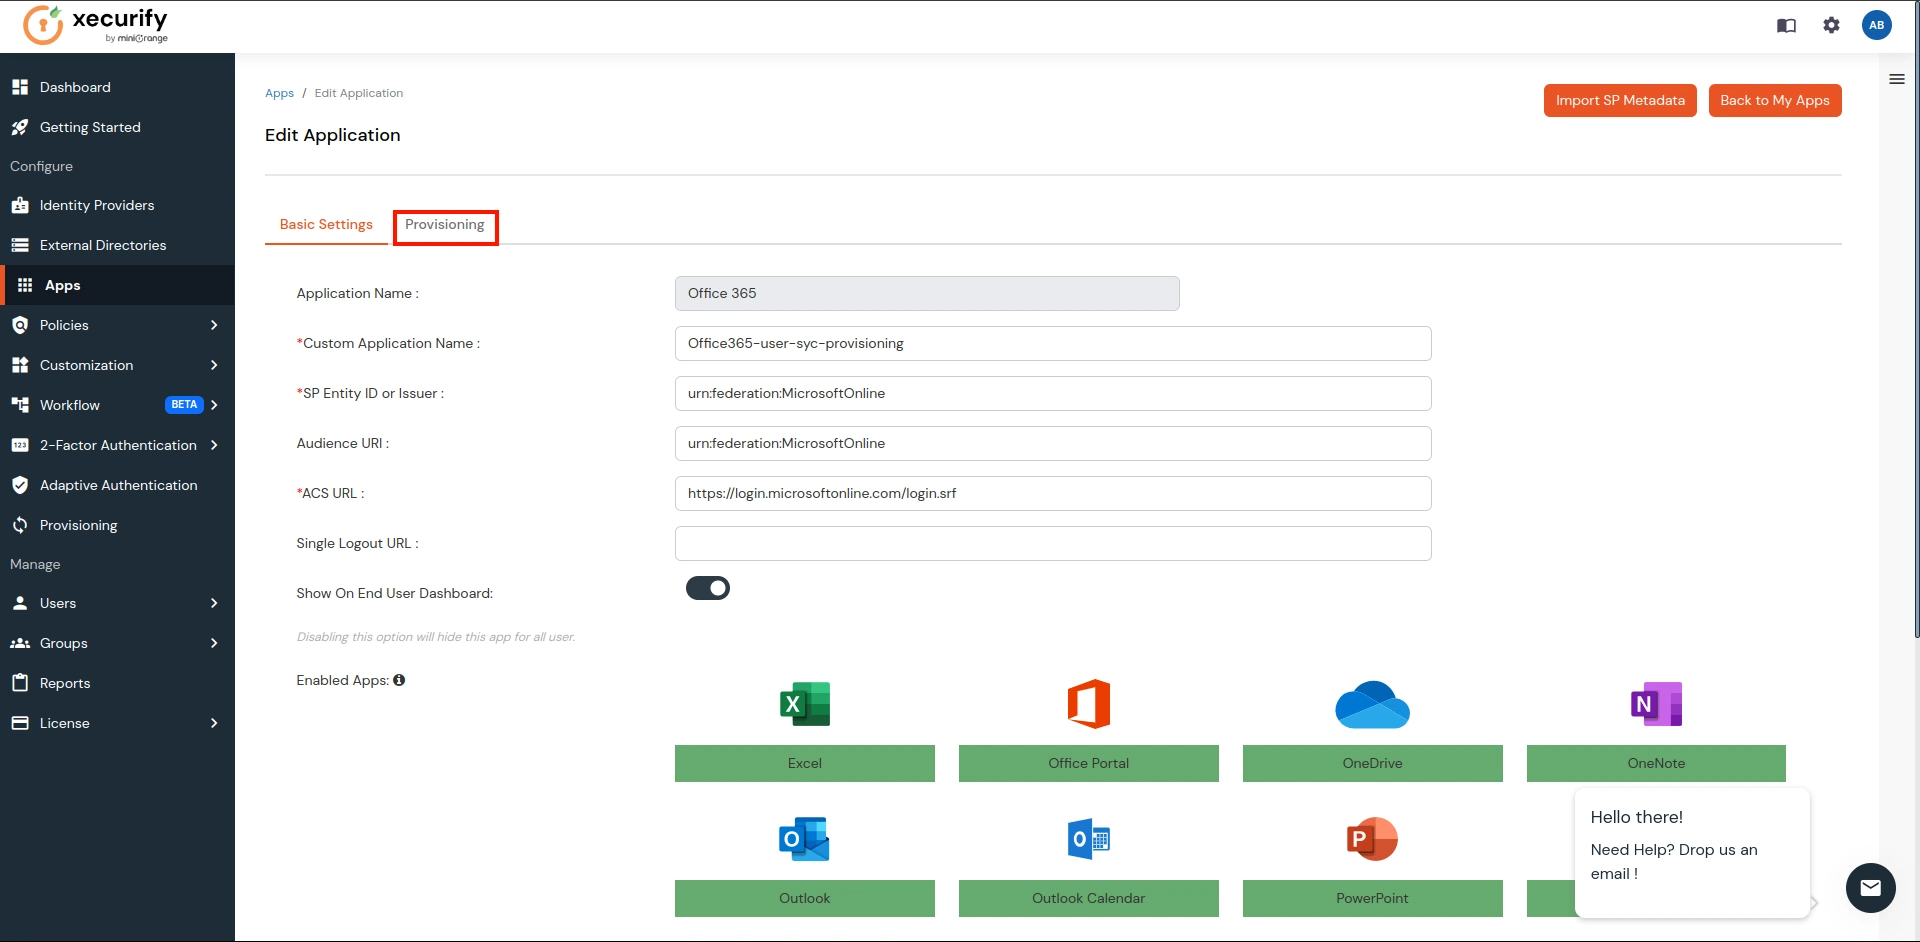
- Il ouvrira le Modifier vue de l'application. Là, allez à Provisioning.
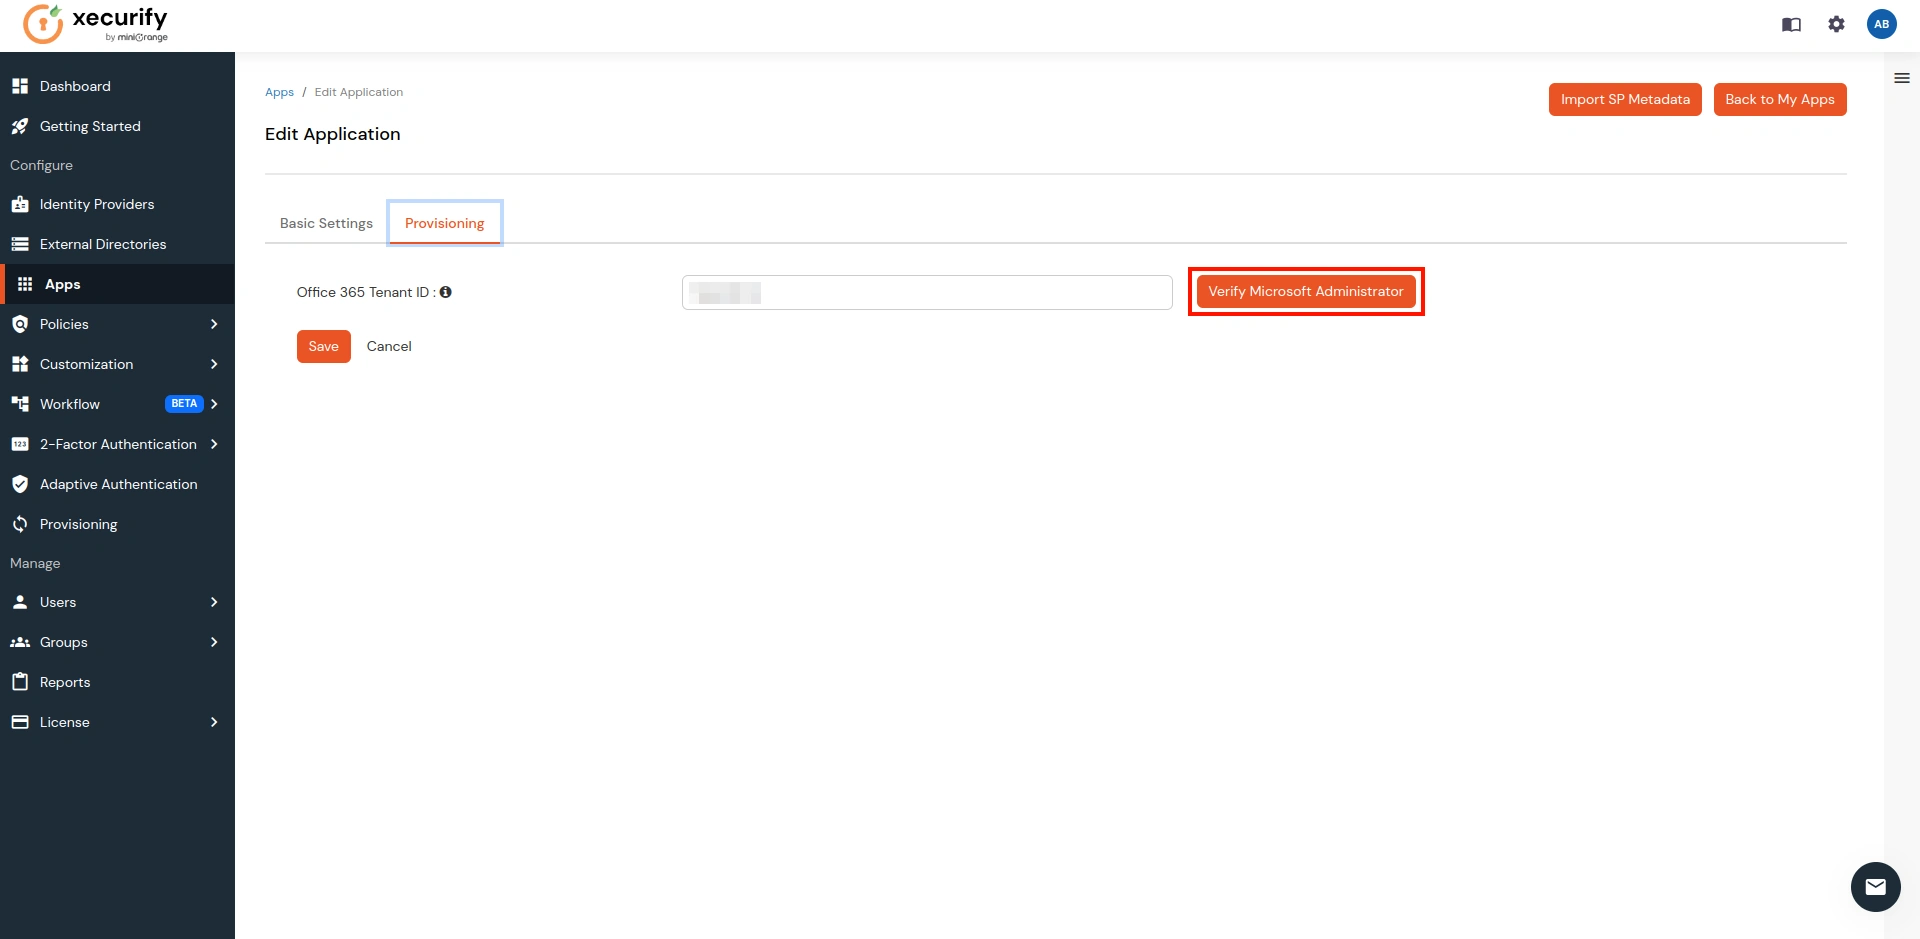
- Cliquez sur le Vérifier l'administrateur Microsoft .
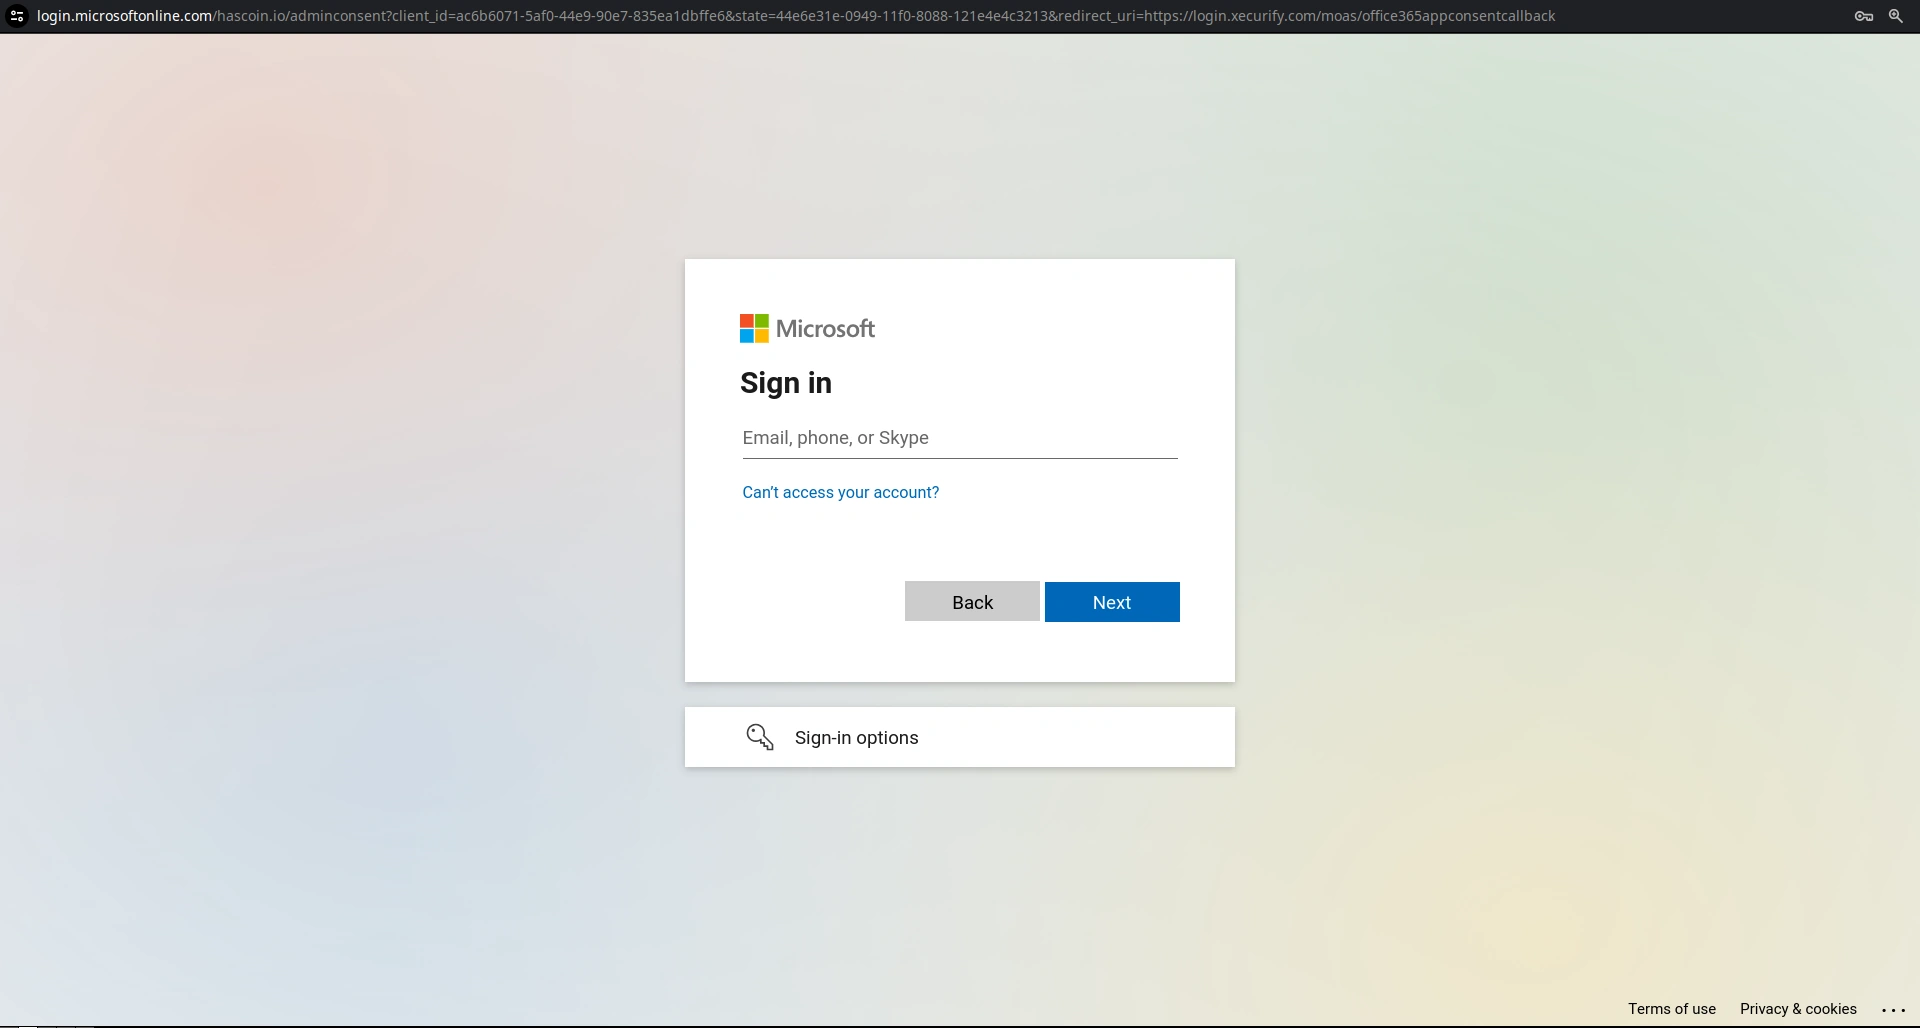
- Il vous mènera au Page de connexion Microsoft. Connectez-vous avec votre Informations d'identification d'administrateur pour votre compte Microsoft.
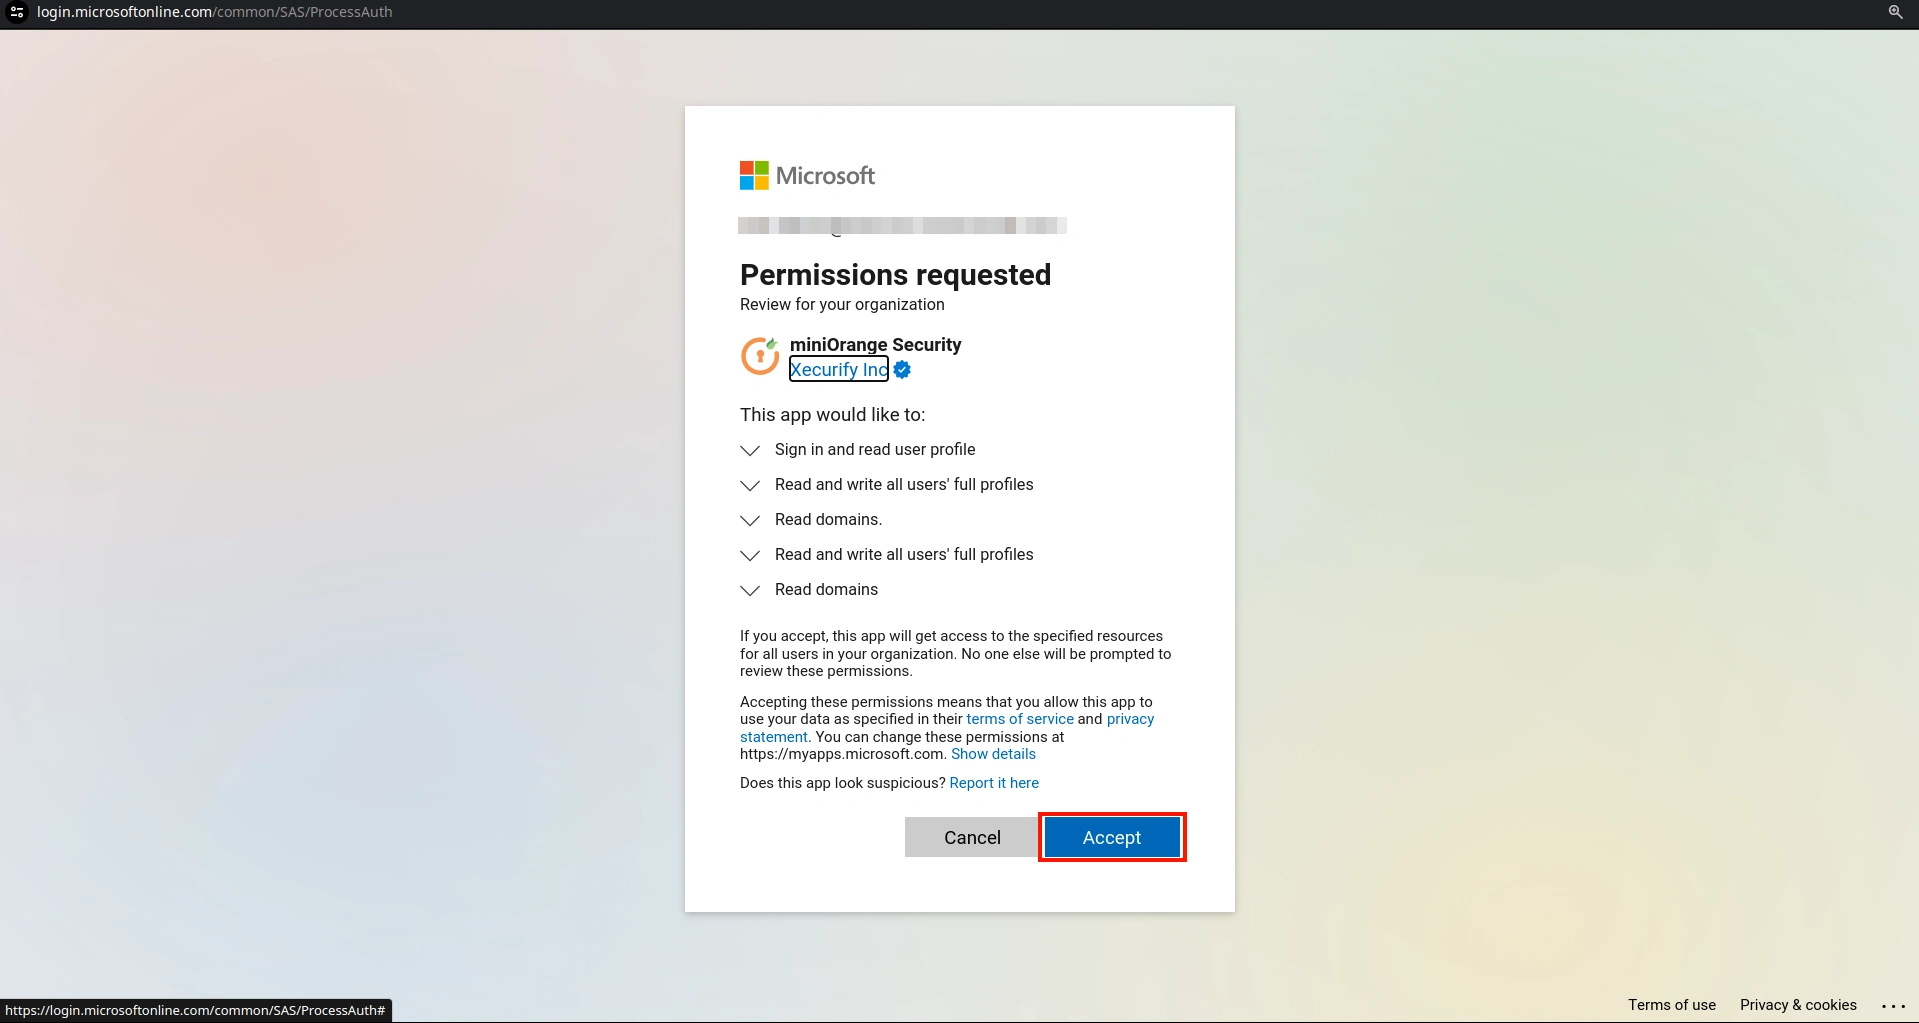
- Une fois connecté en tant qu'administrateur, la page ci-dessous s'affichera. Cliquez sur Accepter .
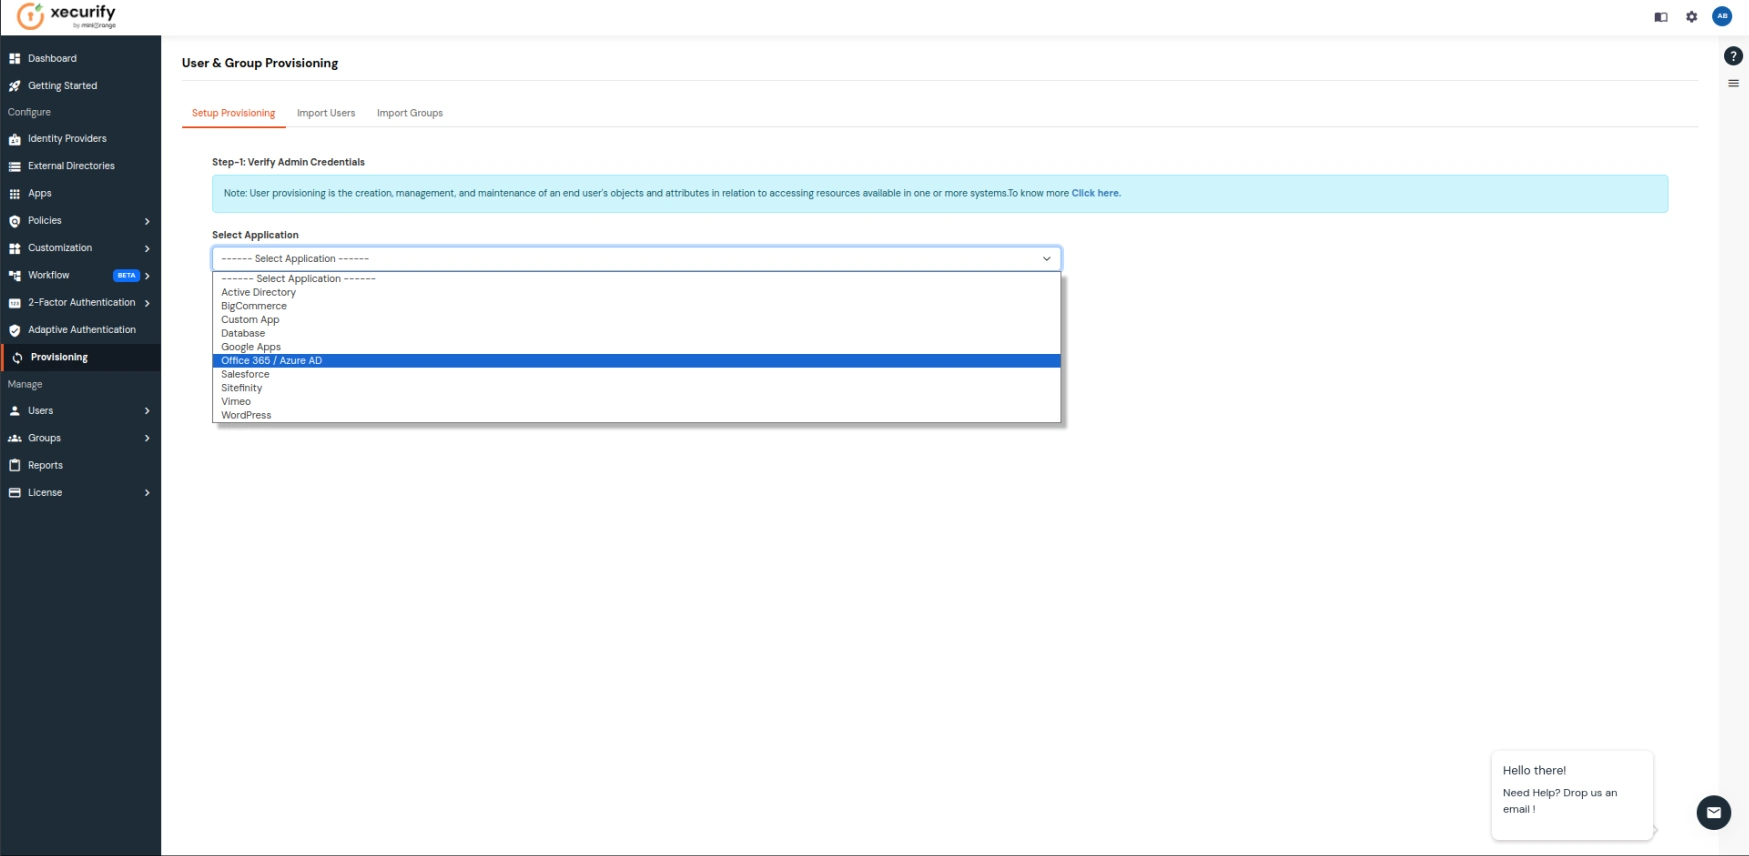
- Maintenant, allez à Provisioning dans la barre latérale et dans le Sélectionnez une application menu déroulant, choisissez Office 365/Azure AD.
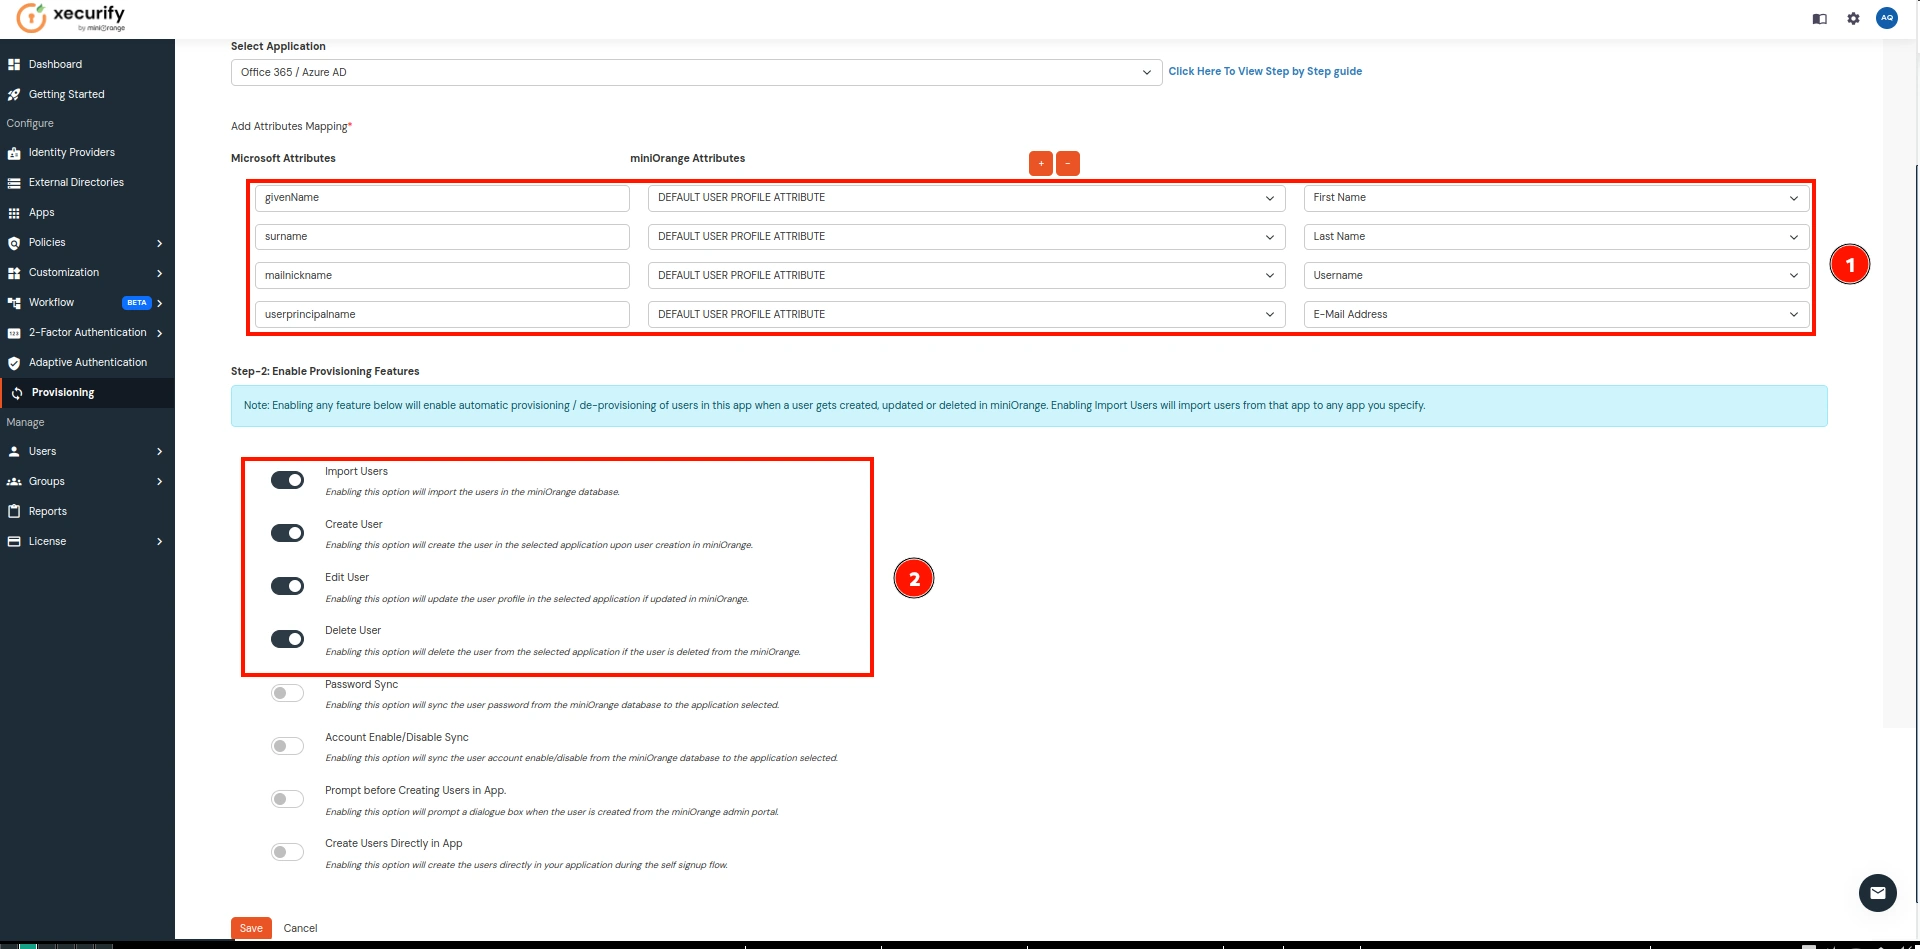
- Gardez le Attribut section avec les valeurs indiquées dans l'image ci-dessous, activez les valeurs requises Fonctionnalités de provisionnement, Et cliquez sur Enregistrer Une fois que vous avez terminé.
| Attributs Microsoft |
miniOrange Les attributs |
|---|
| prénom |
Prénom |
| nom de famille |
Nom de famille
|
| mailpseudonyme |
Nom d'utilisateur
( Ou : Nom d'épouse )
|
| nomprincipalutilisateur |
Adresse Email
|
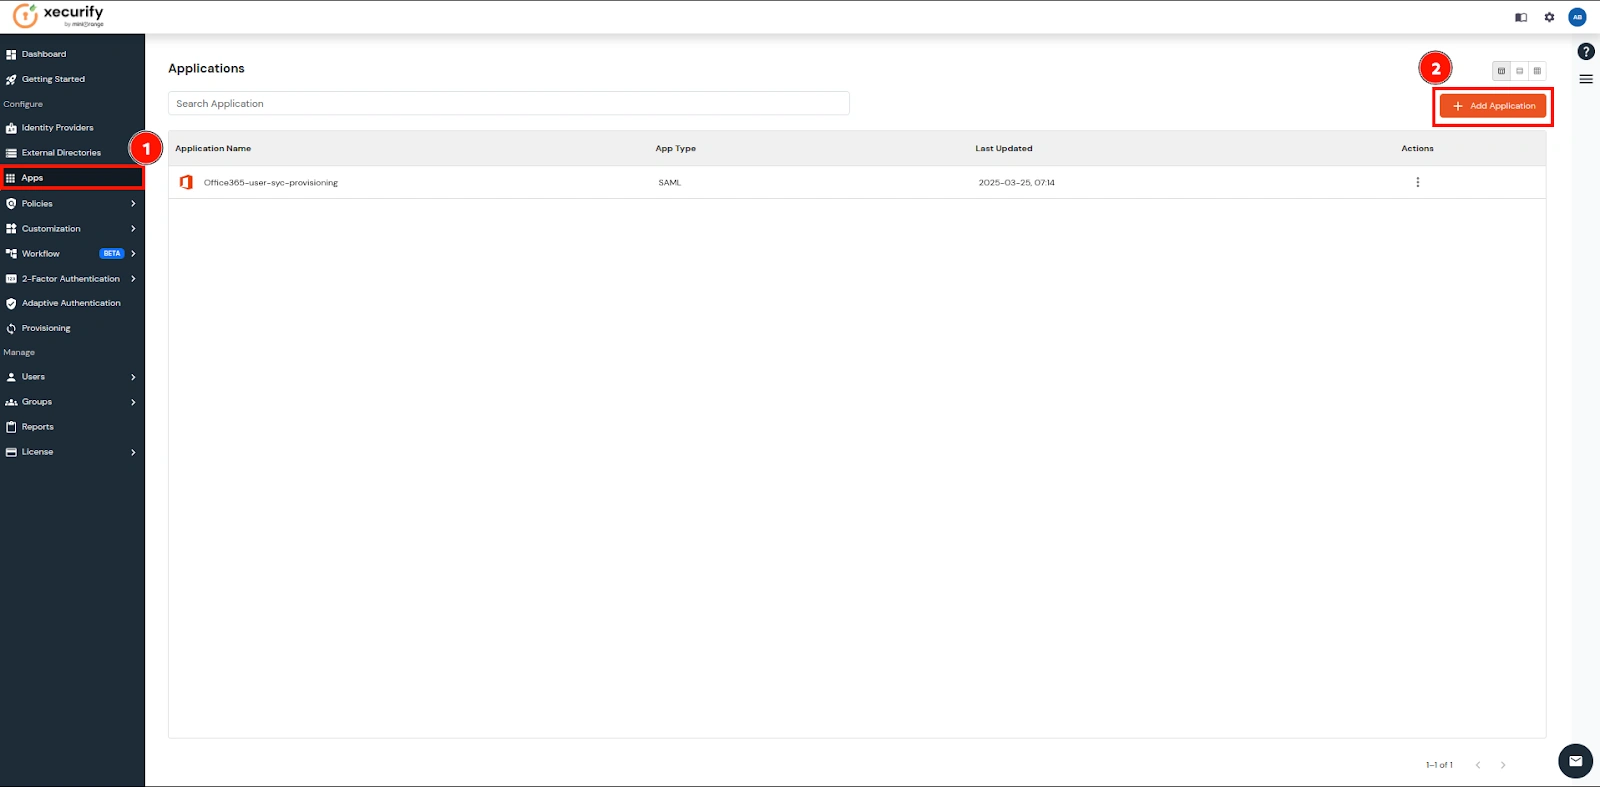
- Maintenant, allez à la Apps dans la barre latérale et cliquez sur Ajouter une application.
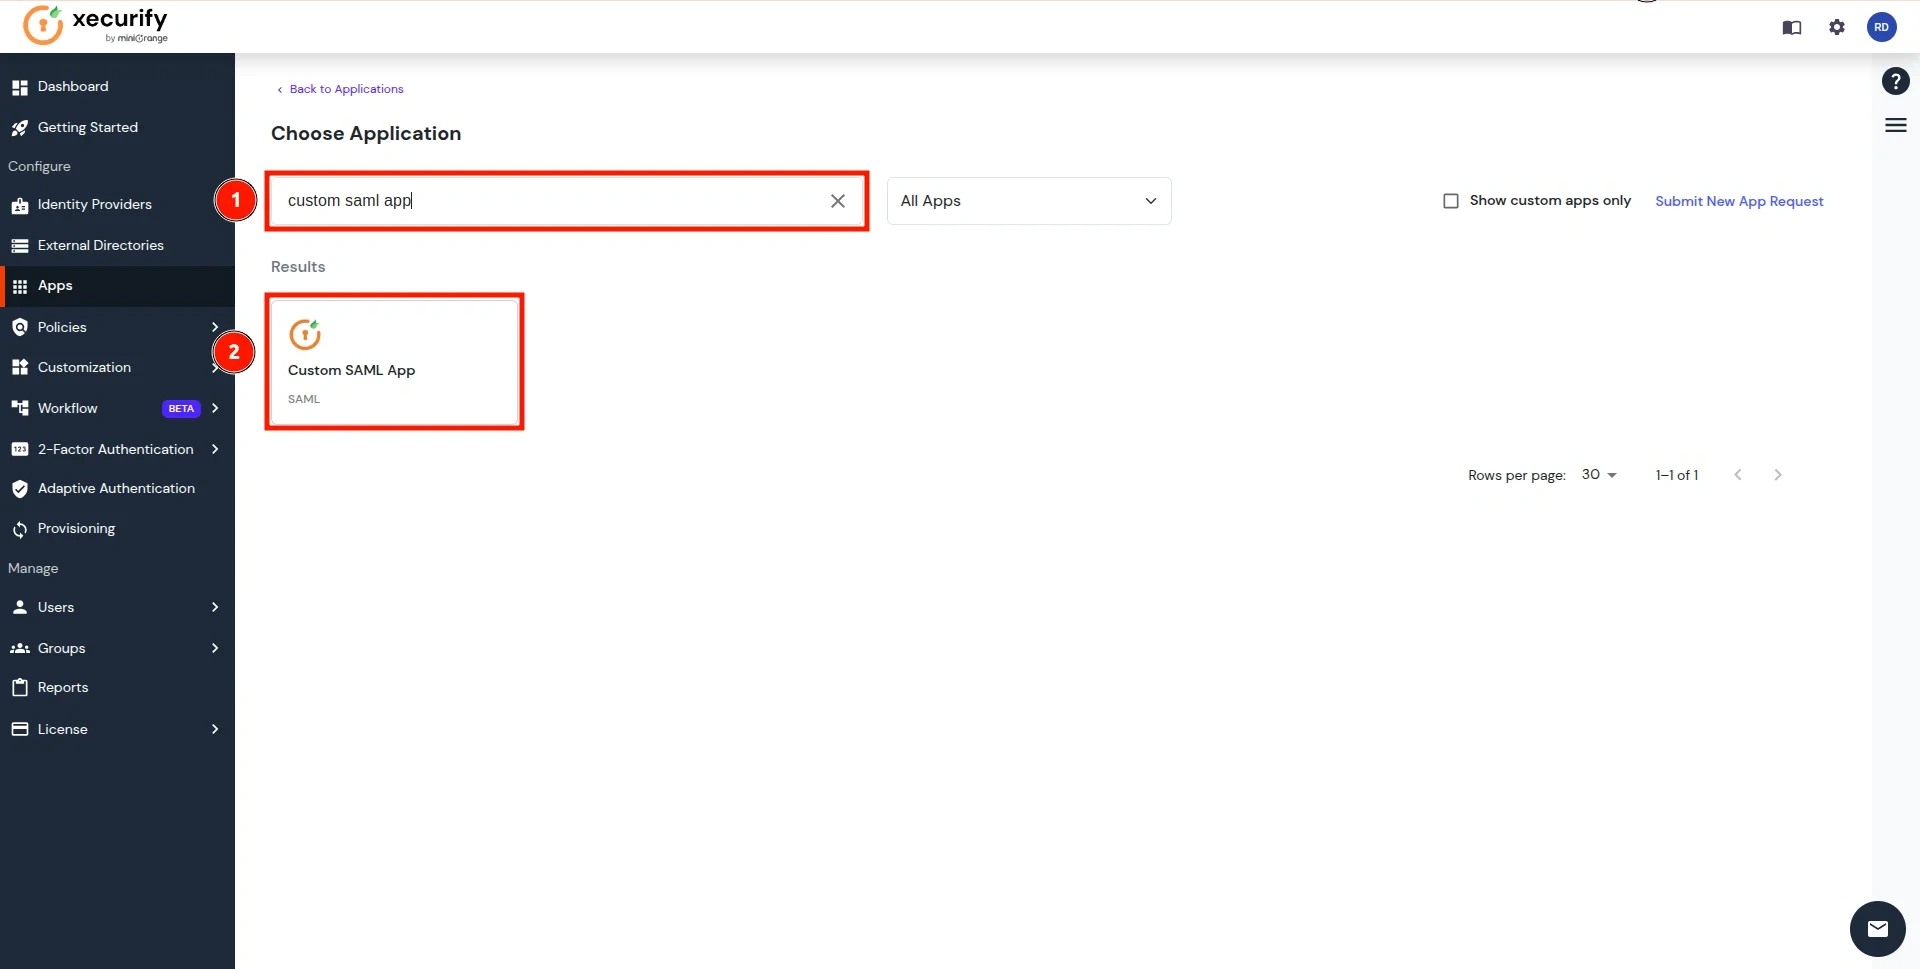
- Recherchez Application SAML personnalisée et cliquez dessus.
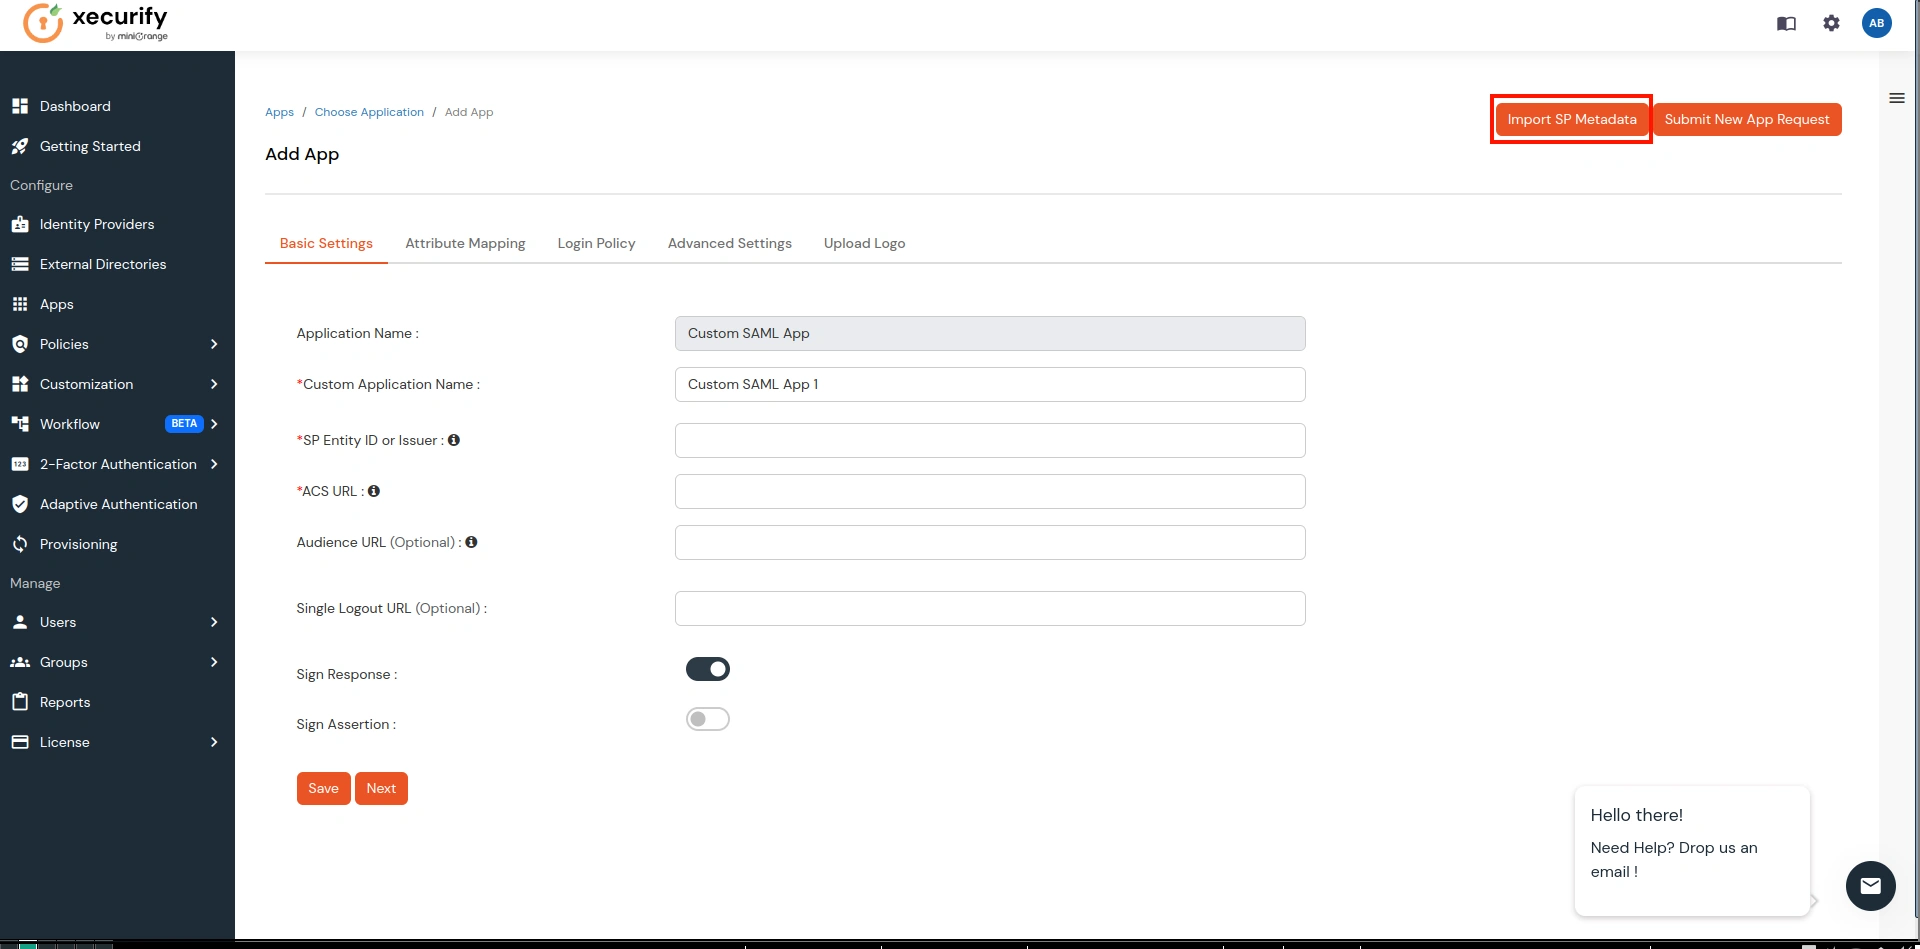
- Cliquez sur le Importer les métadonnées SP Comme indiqué ci-dessous.
- Proposer une Le nom pour votre Authentification Office 365 application, choisissez le Fichier option, téléchargez le fichier téléchargé dans étape 1, Et cliquez sur Global.
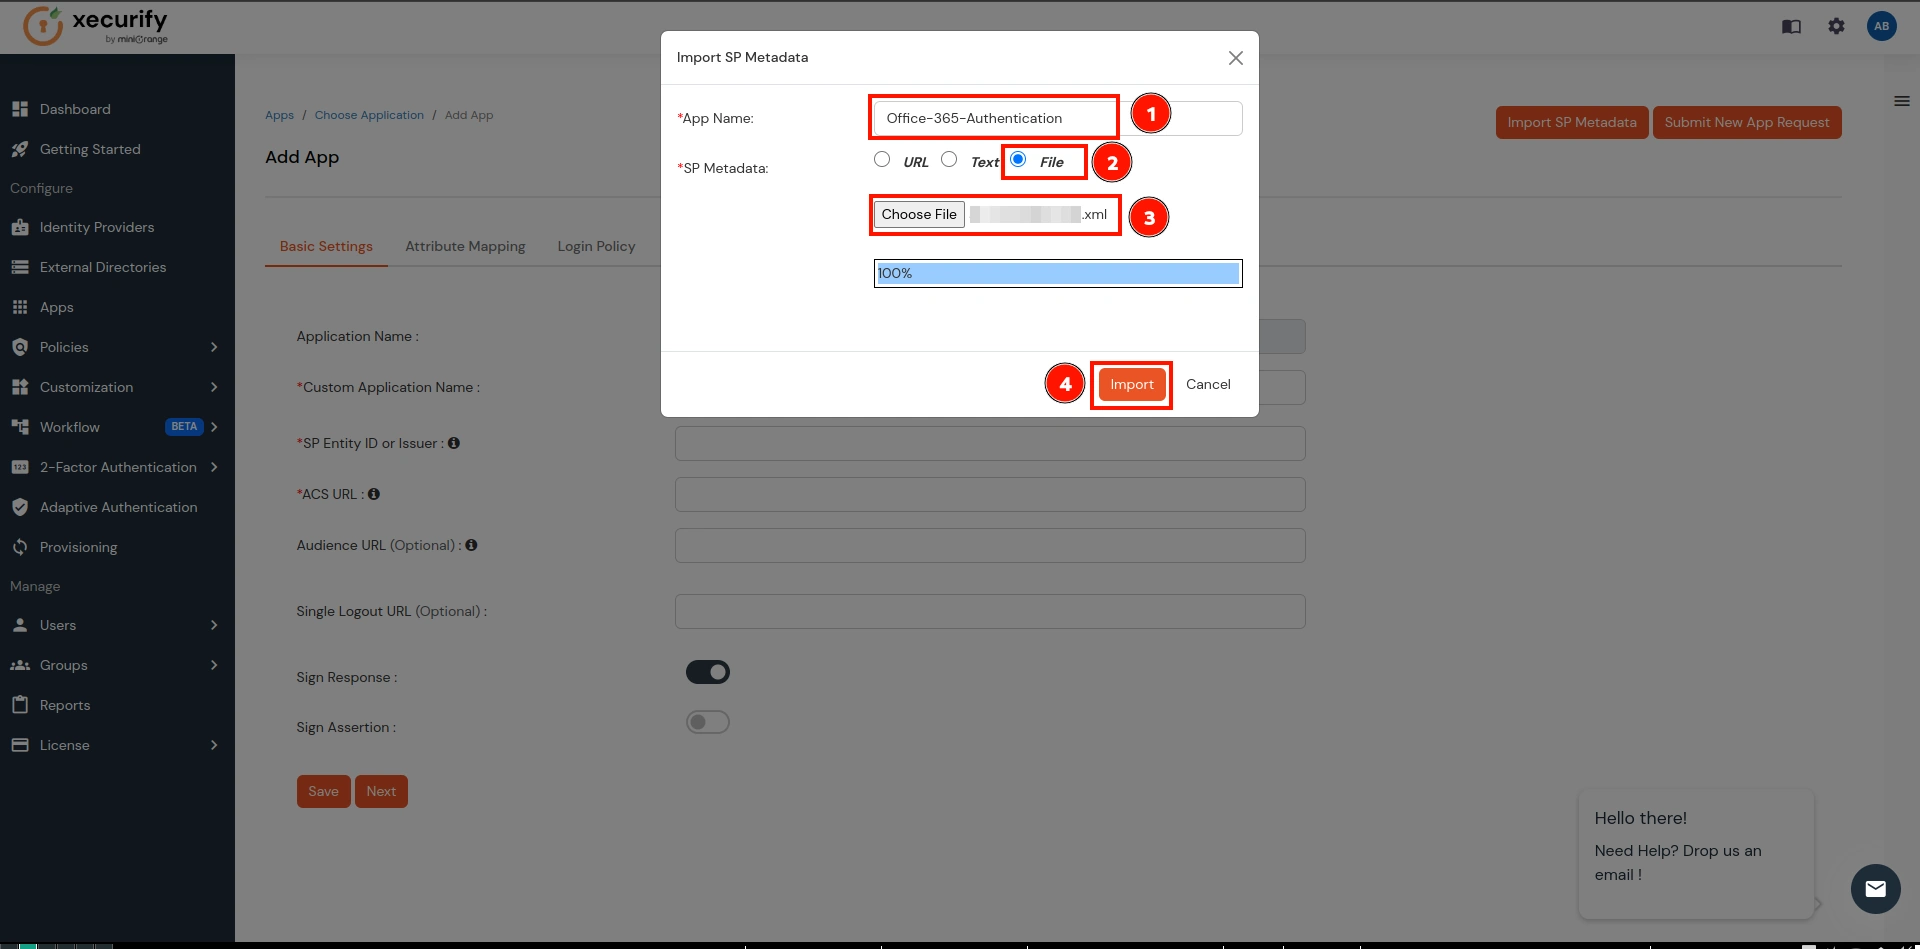
- Cette étape importera les métadonnées pour Authentification SAML. Allez maintenant à la Cartographie d'attributs .
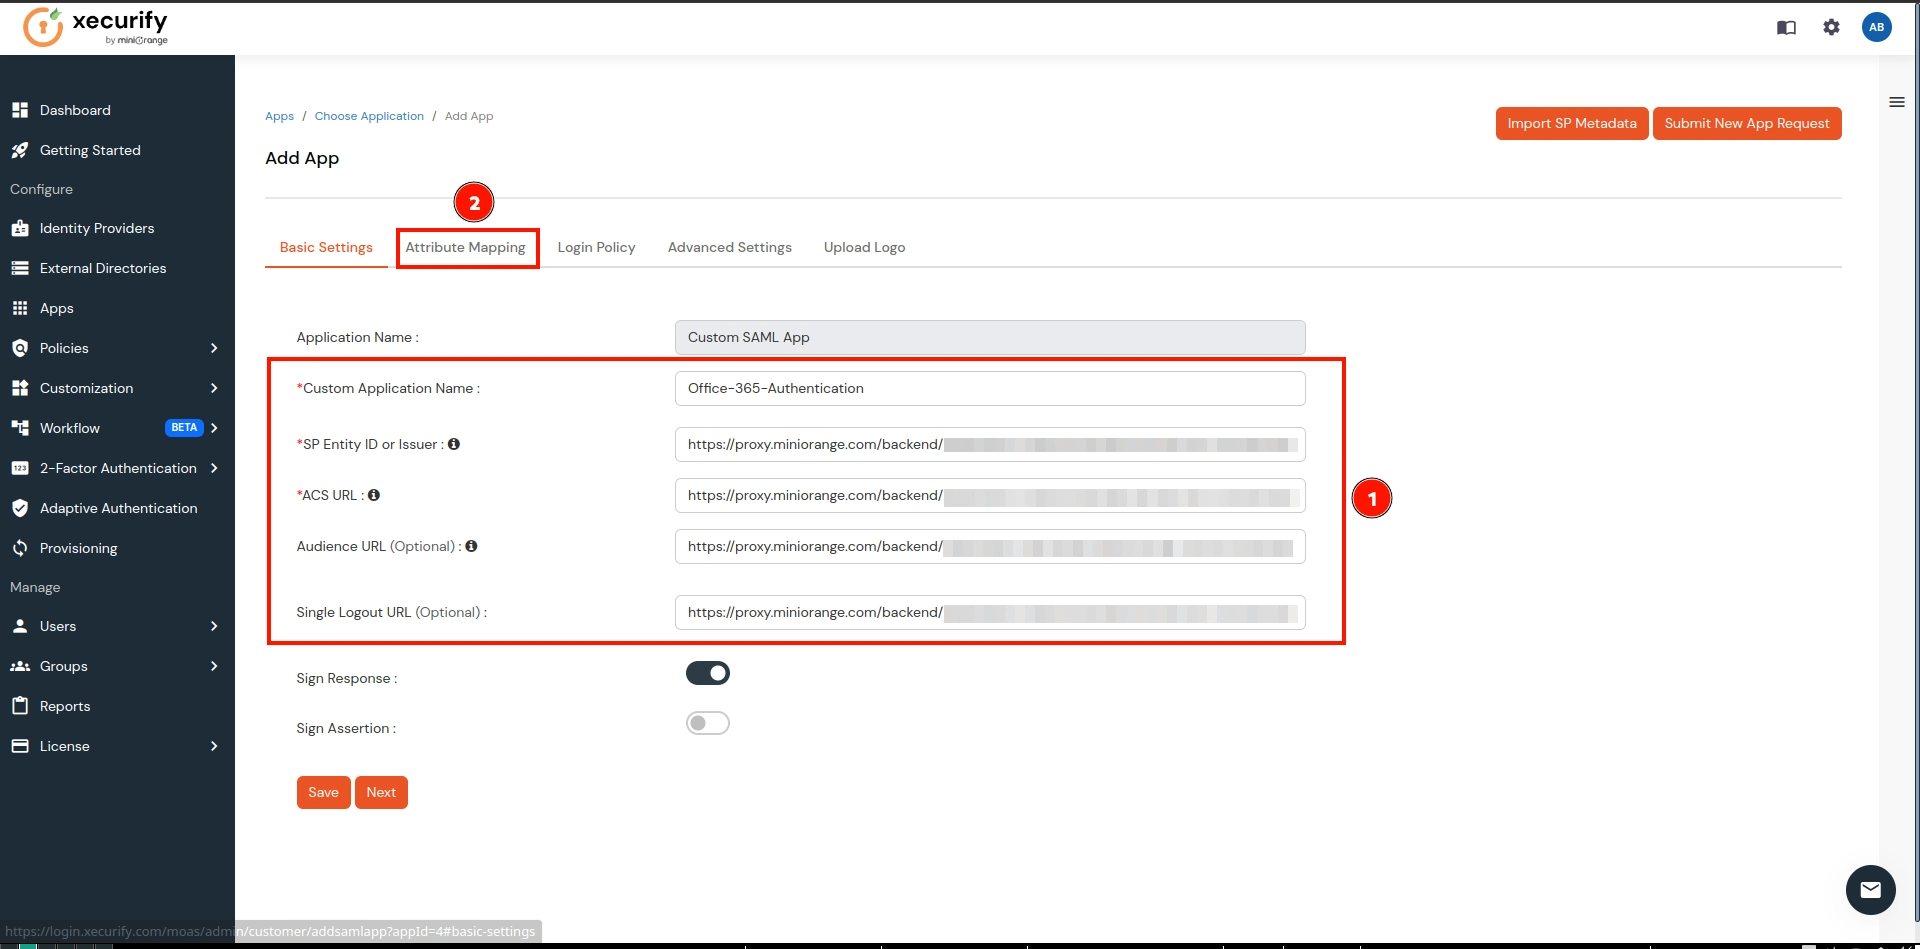
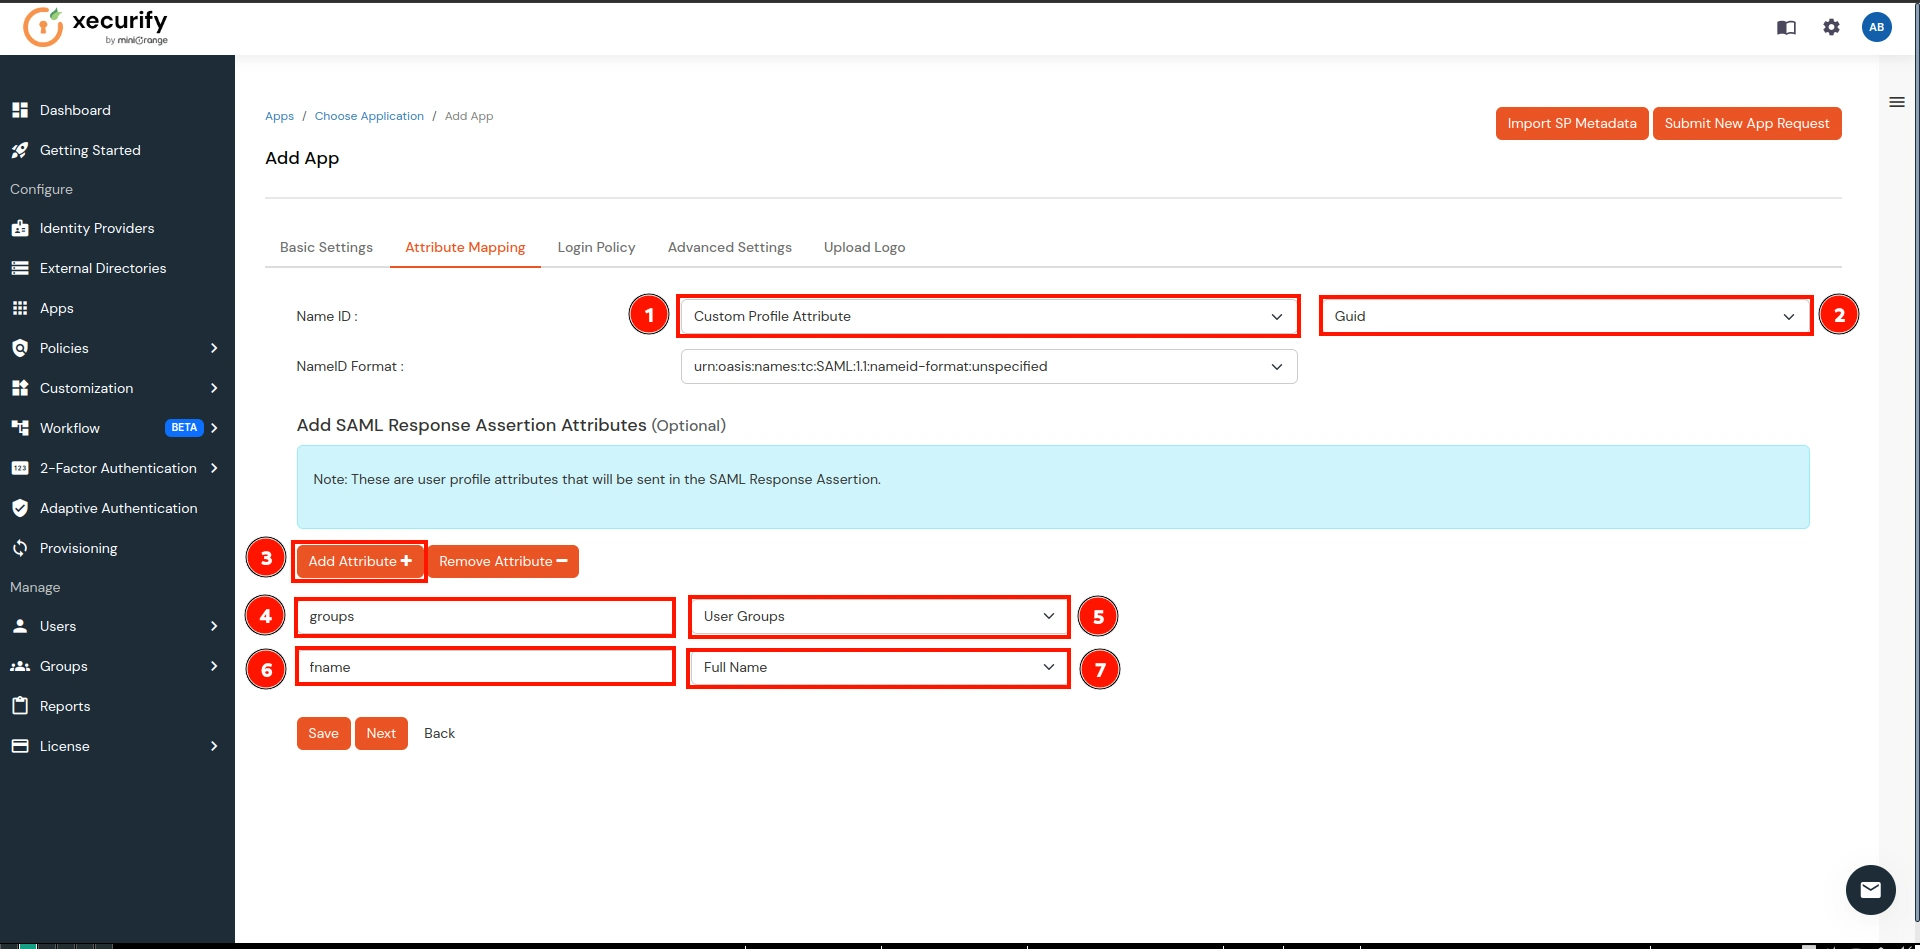
- Dans l' Cartographie d'attributs, effectuez les configurations suivantes et cliquez sur le Enregistrer bouton:
- NomID → Sélectionnez le Attribut de profil personnalisé dans la première liste déroulante et sélectionnez Guide à partir du 2ème menu déroulant.
- Cliquez sur Ajouter un attribut bouton comme indiqué ci-dessous dans le 3ème.
- Mappage des attributs de groupe :
- Nom d'attribut → groupes
- Valeur d'attribut → Groupes d'utilisateurs (sélectionnez dans la liste déroulante)
- Mappage des attributs de nom :
- Nom d'attribut → nom de famille
- Valeur d'attribut → Nom complet (sélectionnez dans la liste déroulante)
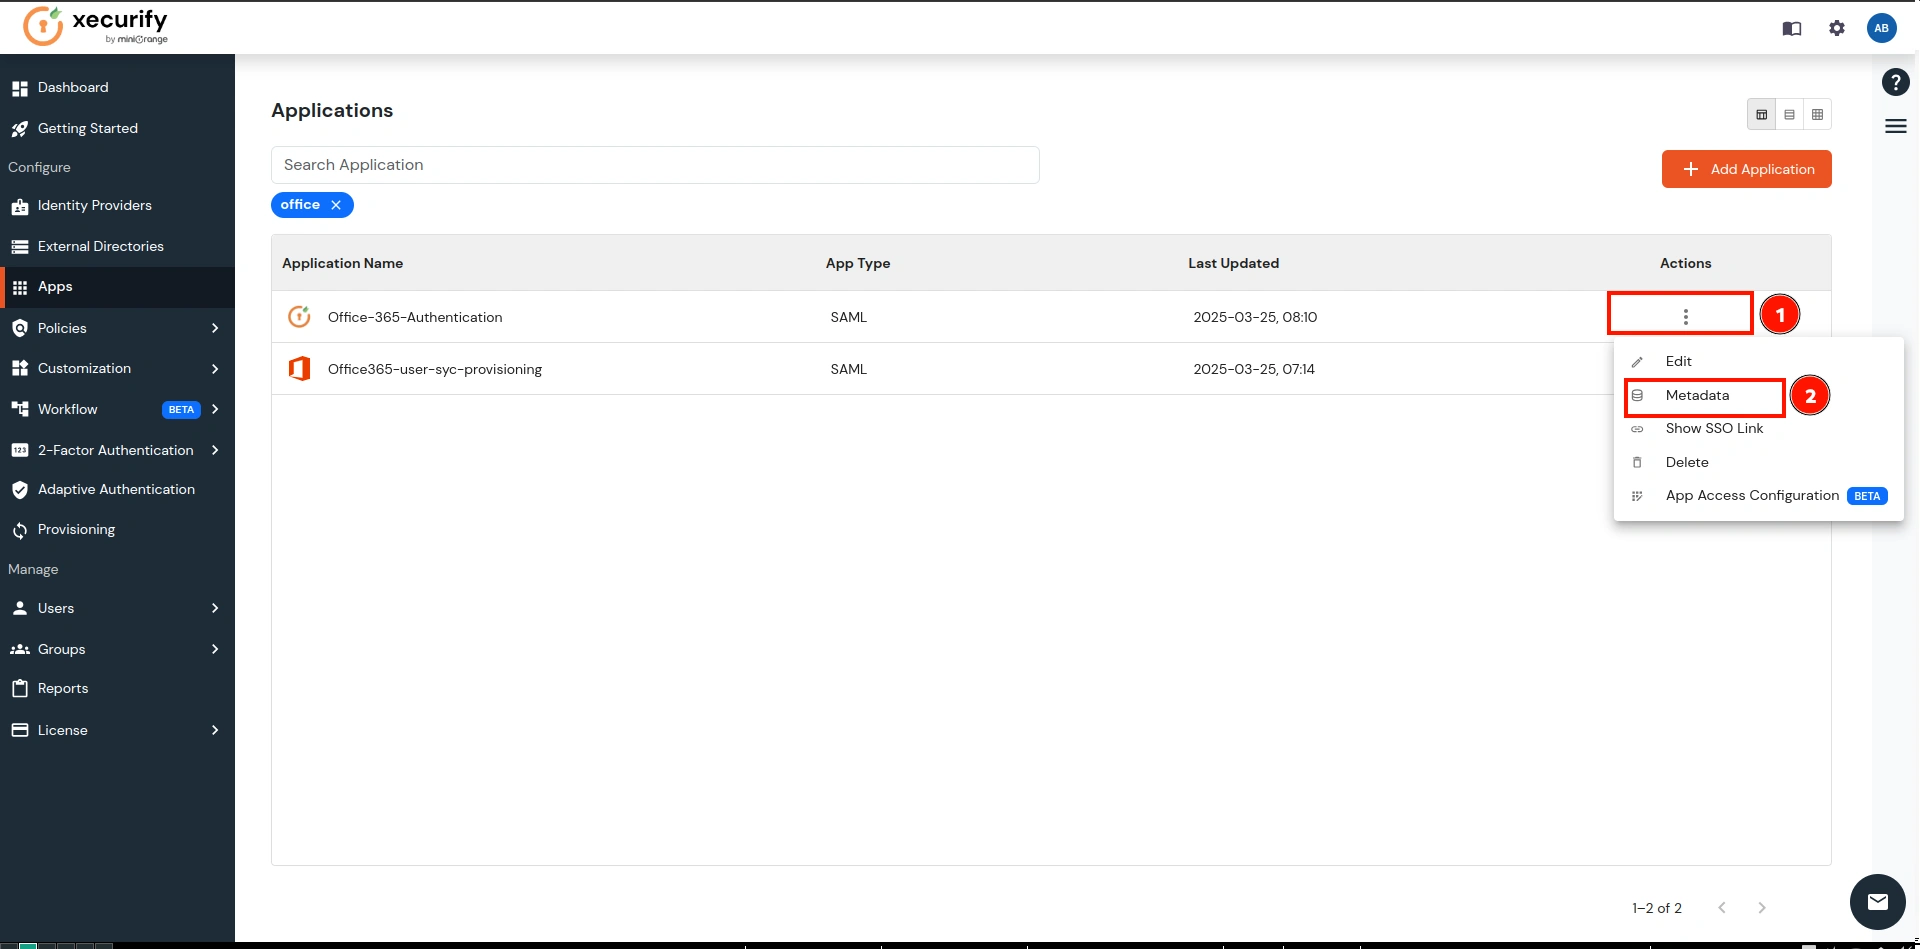
- Accédez à l'application nouvellement créée, cliquez sur le trois points sous le Action colonne et sélectionnez le Métadonnées option.
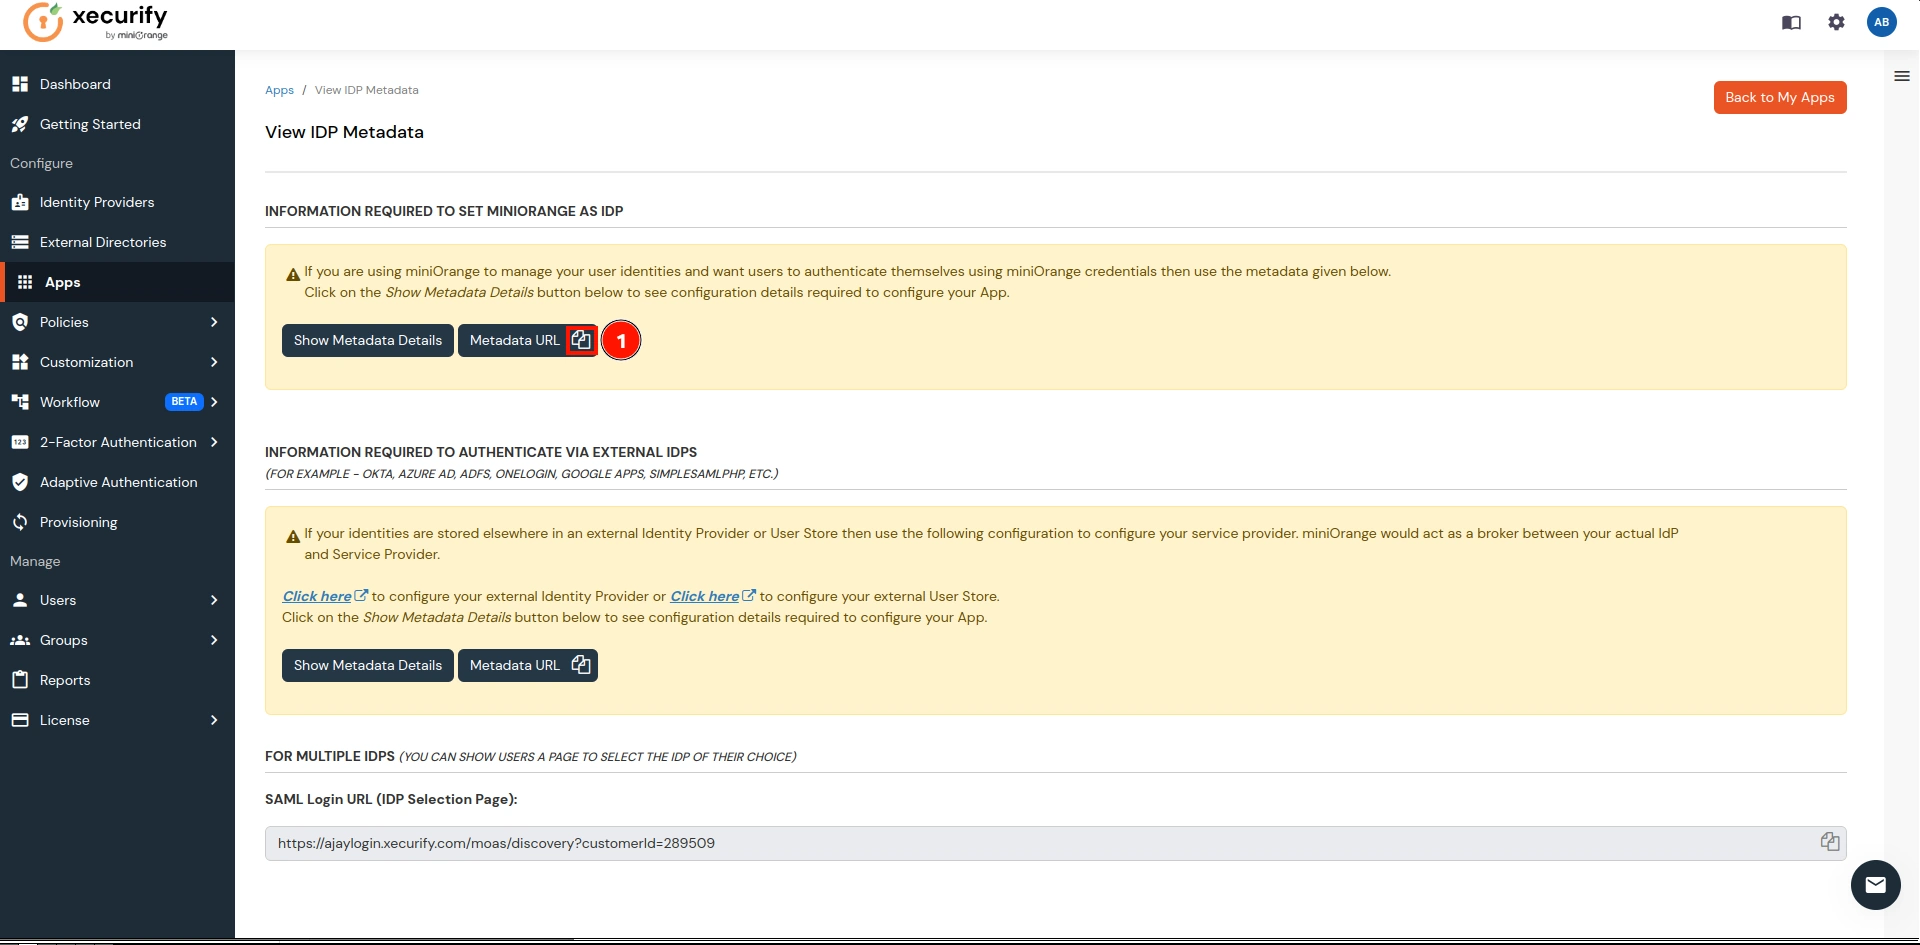
- Copiez le URL de métadonnées et retourner à la Tableau de bord CASB.
- Sur le Tableau de bord CASB, Aller à Source d'authentifications et cliquez sur le Télécharger des métadonnées option.
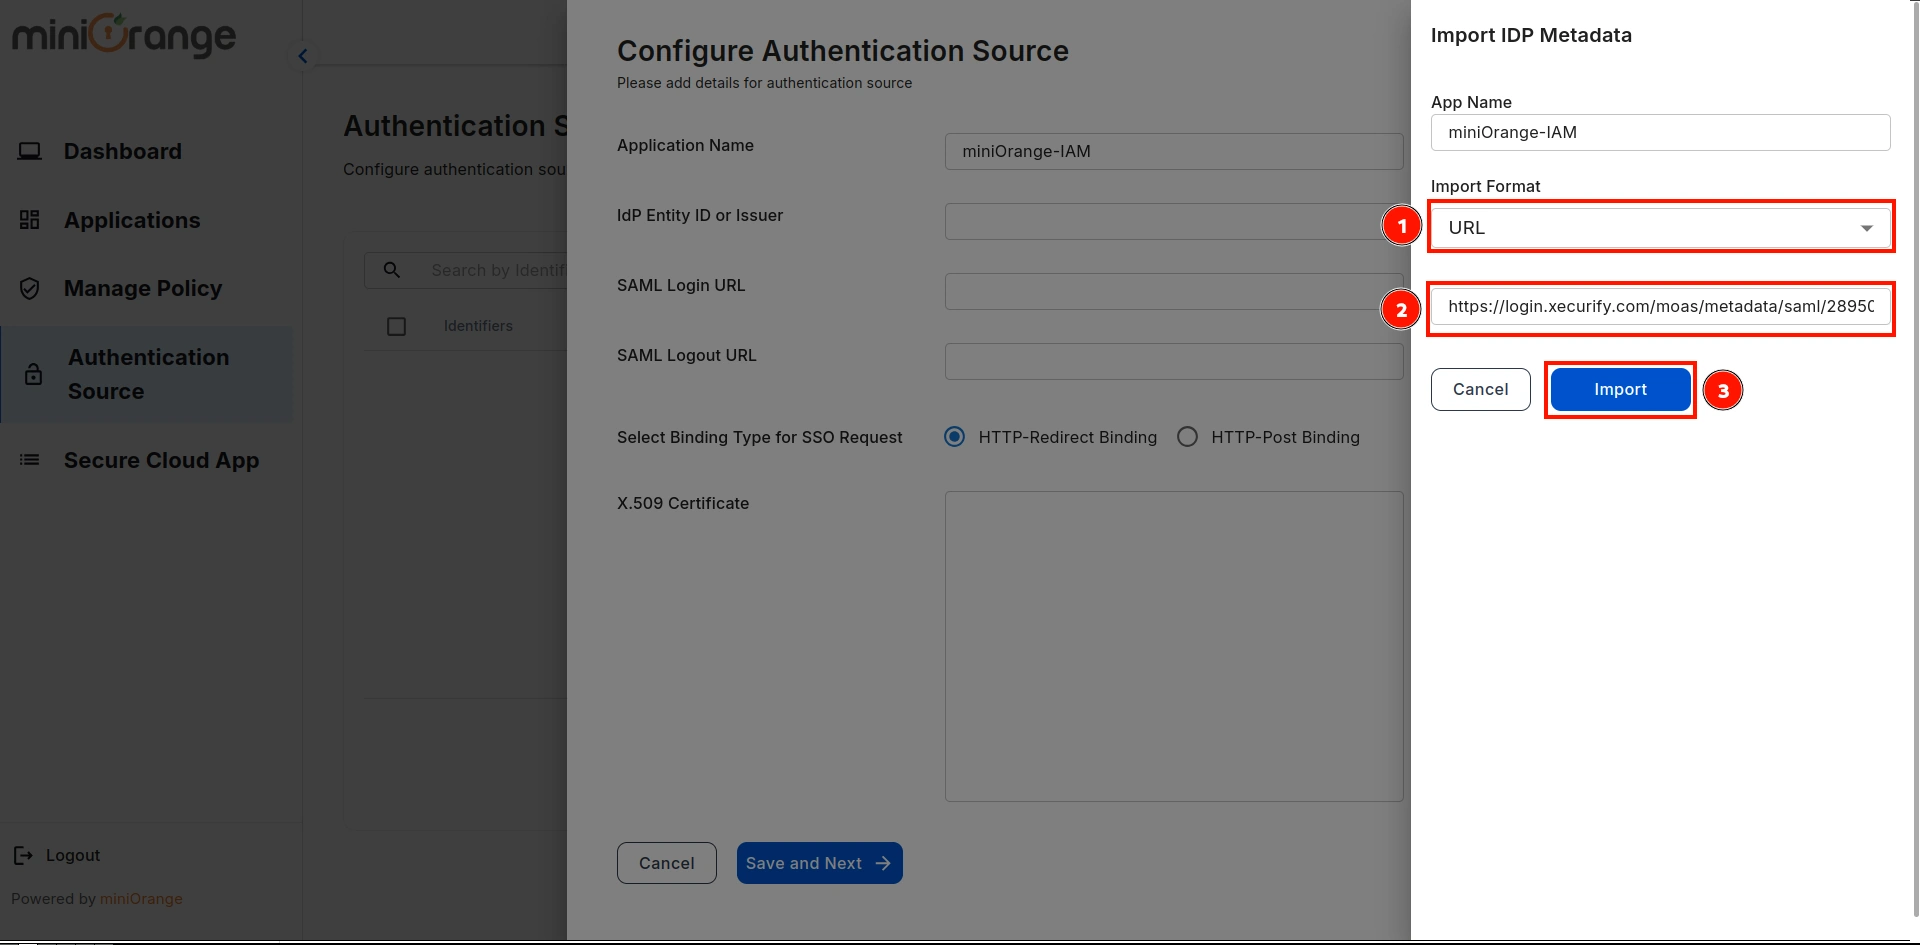
- Sélectionner Format d'entrée as URL, collez l'URL copiée et cliquez sur Global.
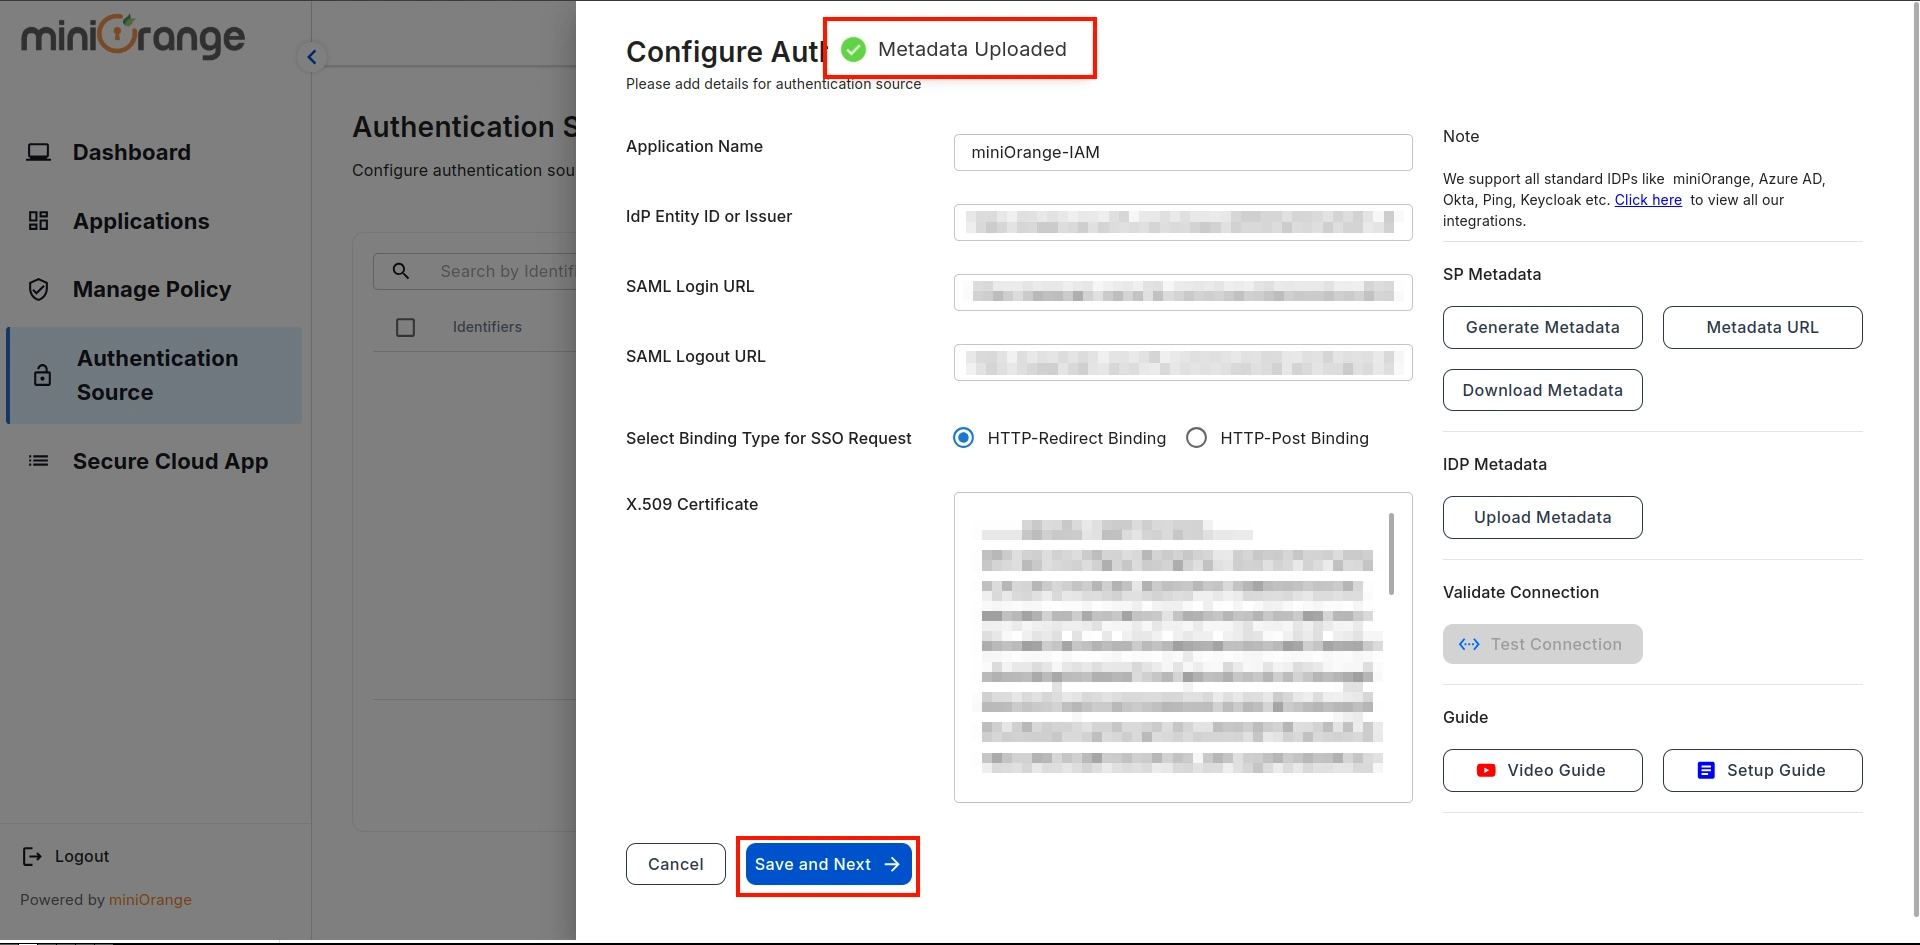
- Une invite confirmera que les métadonnées ont été téléchargées avec succès. Cliquez sur le bouton Enregistrer bouton pour enregistrer le Source d'authentification.
Étape 3 : Configurer Microsoft Office 365 dans CASB
- Accédez à Applications dans la barre latérale, allez à Office 365et cliquez sur Configurer .
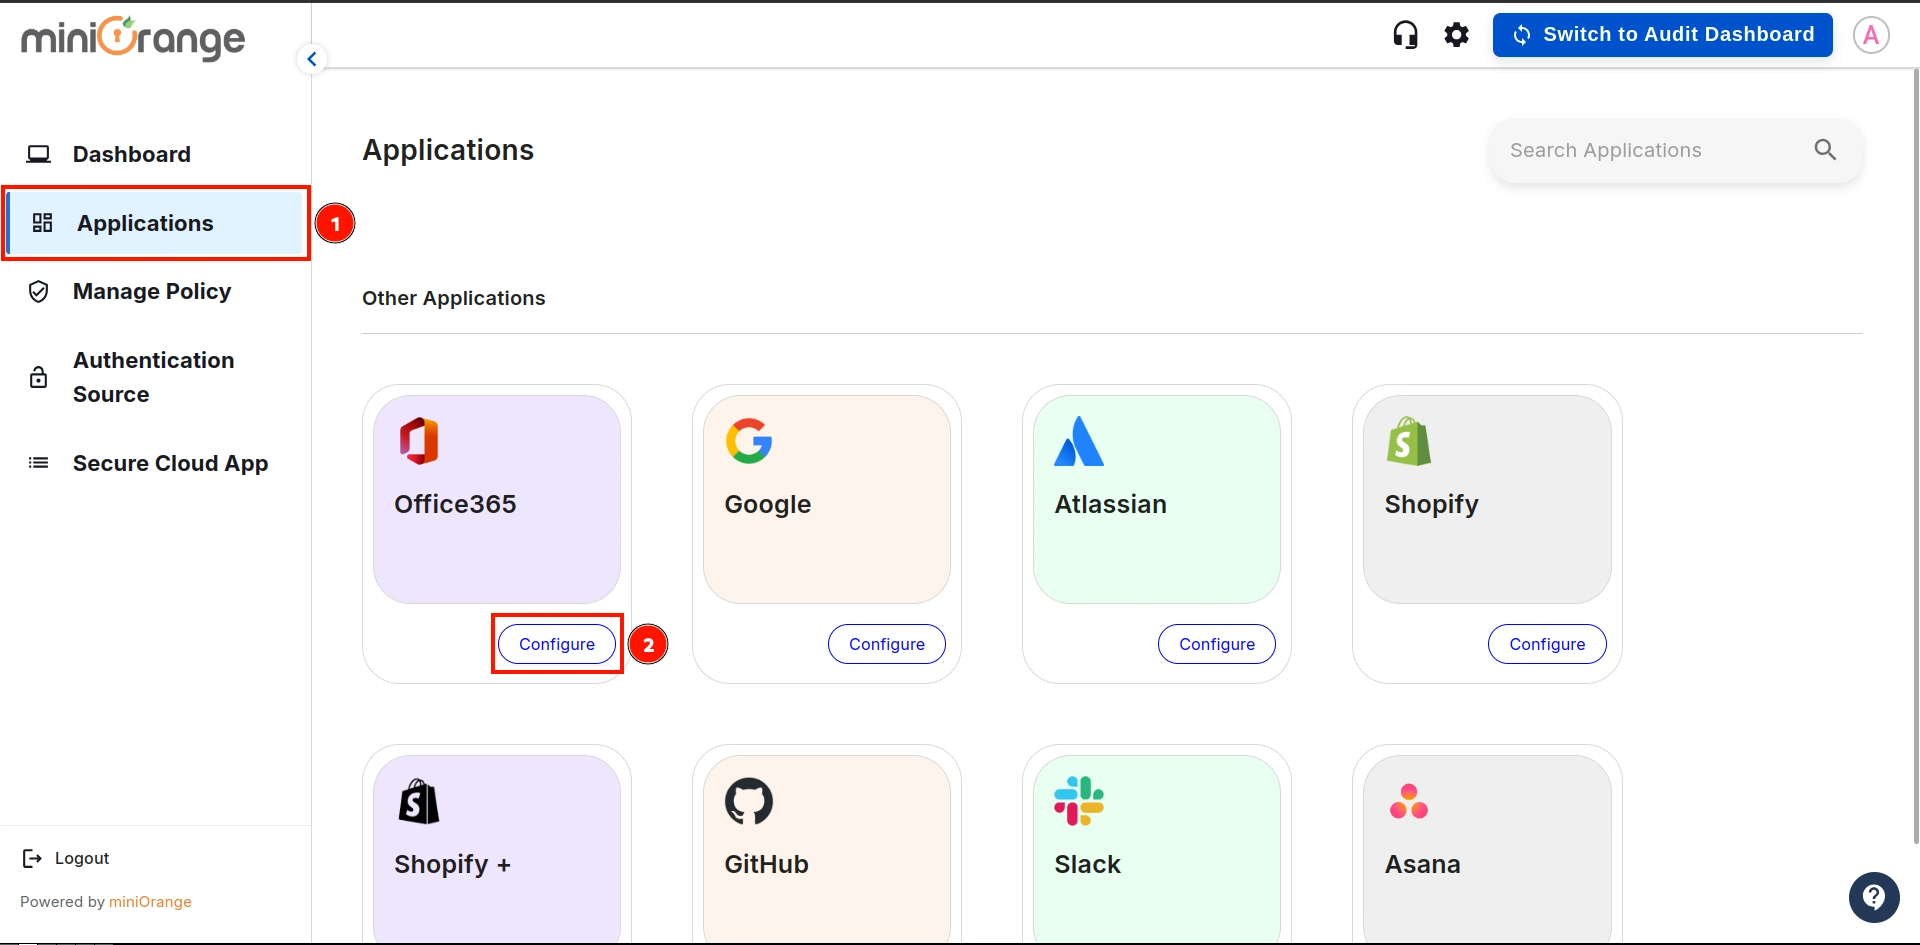
- Sélectionnez le Source d'authentification à partir du menu déroulant que nous avons créé à l'étape précédente, puis cliquez sur Sauvegarder et Suivant.
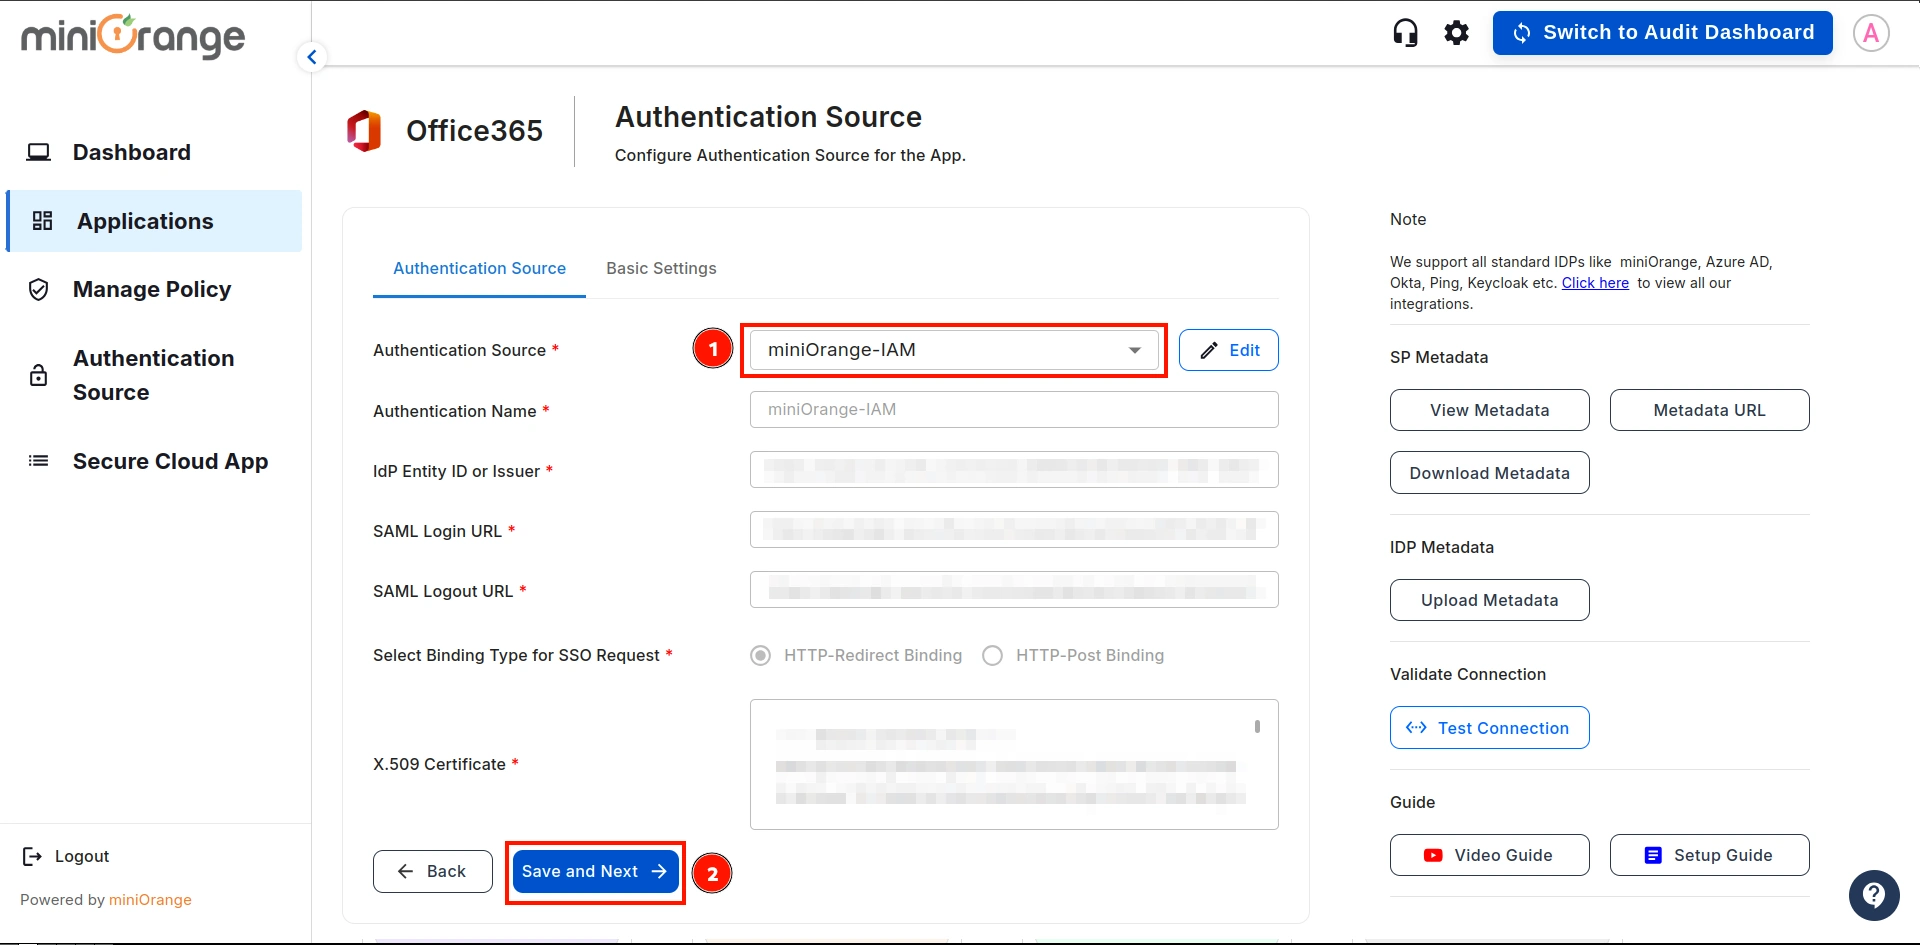
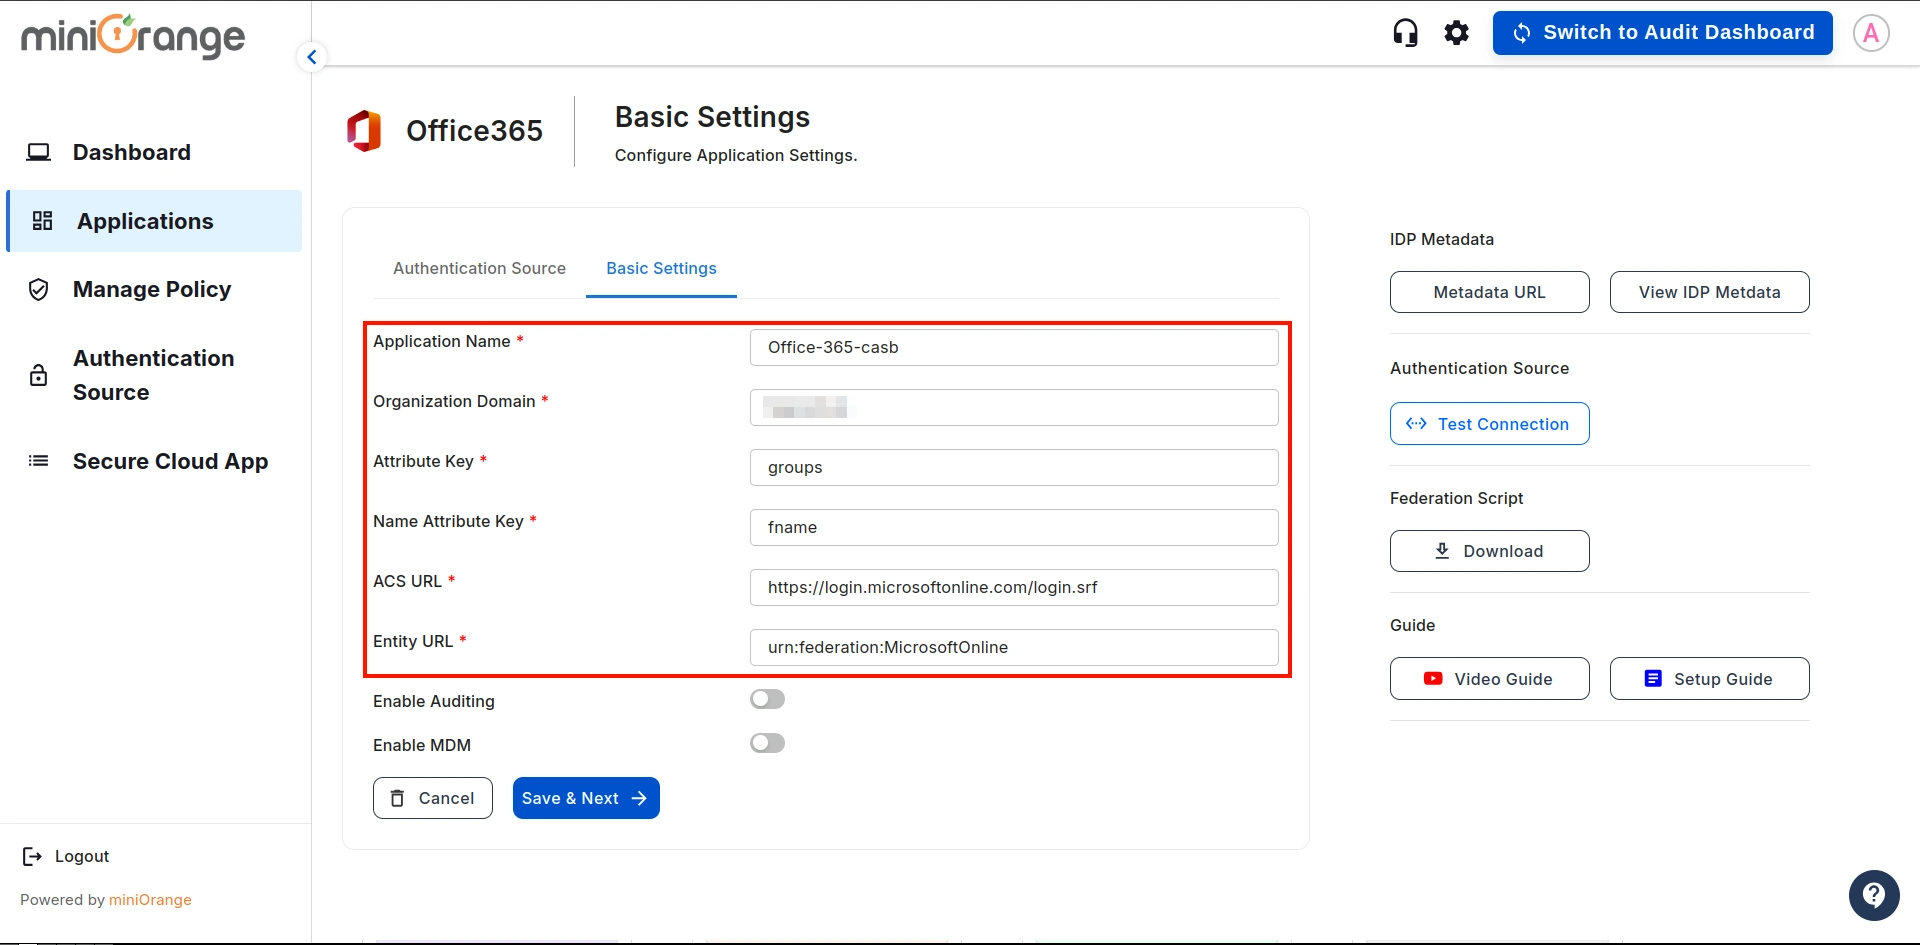
- Configurez les détails suivants et cliquez sur le Enregistrer bouton:
| Nom de l'application: |
Entrez le nom de votre application |
| Domaine de l'organisation : |
Saisissez le domaine de votre organisation. (Ex : exemple.com)
|
| Clé d'attribut : |
Saisissez la clé d’attribut de groupe pour l’application SSO, que vous avez configurée dans l’IDP sous la section Attributs SAML.
|
| Nom Clé d'attribut : |
Entrez le nom de l'attribut comme fname, Lname, etc.
|
| Entrez l'URL ACS : |
Entrez l'URL ACS d'Office 365 comme suit : https://login.microsoftonline.com/login.srf |
| Entrez l'URL de l'entité : |
Entrez l'URL de l'entité Office365 comme suit : urn:federation:MicrosoftOnline |
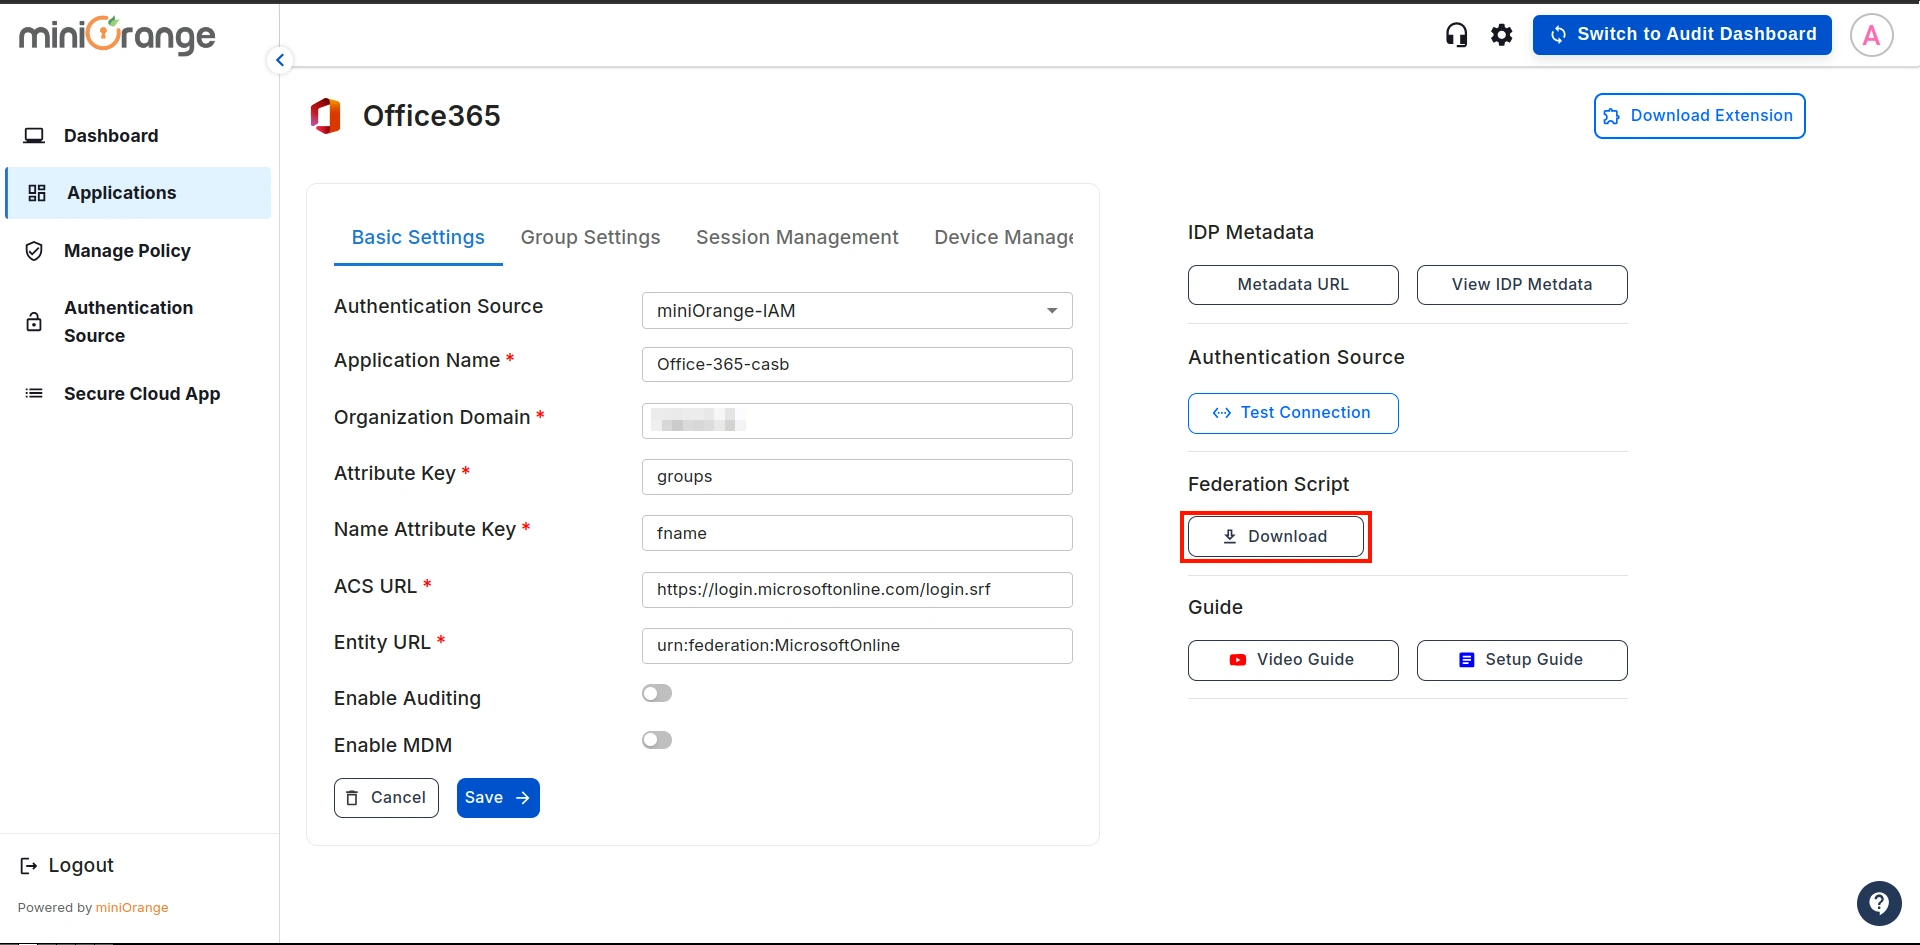
- Une fois tout configuré, téléchargez le script de fédération.
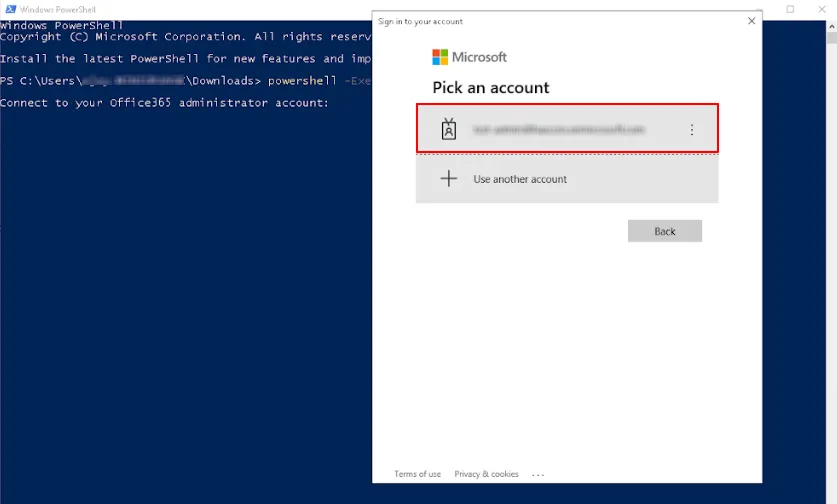
- À noter: Exécutez le script de fédération téléchargé à l’aide de la commande suivante :
powershell -ExecutionPolicy ByPass -File [votre nom de fichier].ps1
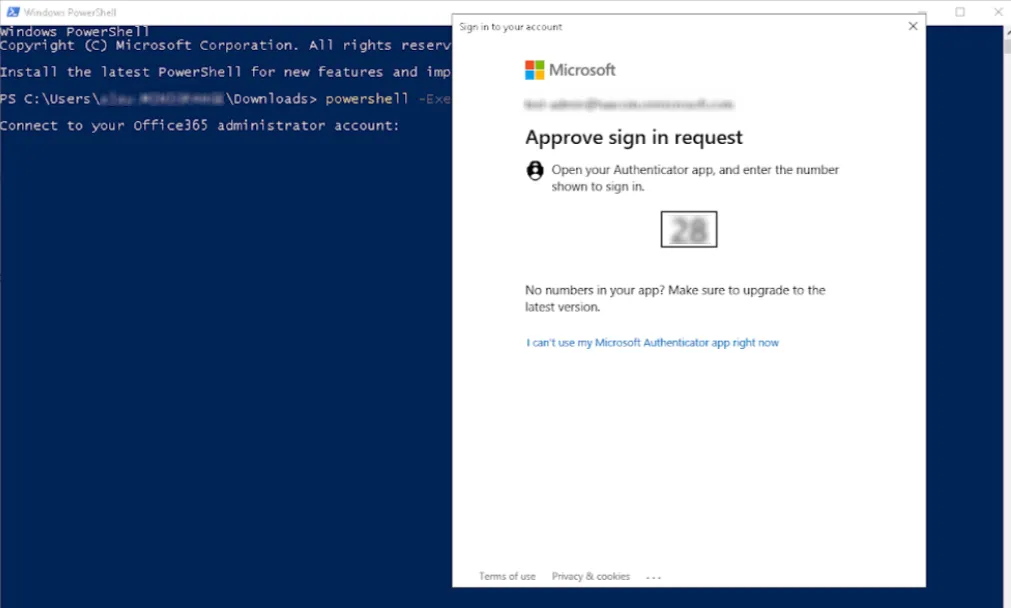
Après avoir exécuté la commande dans Windows PowerShell, une fenêtre contextuelle apparaîtra et entrez les informations d’identification de votre compte administrateur Office 365.
 Ouvrez votre application d’authentification et entrez le numéro affiché pour approuver la demande de connexion.
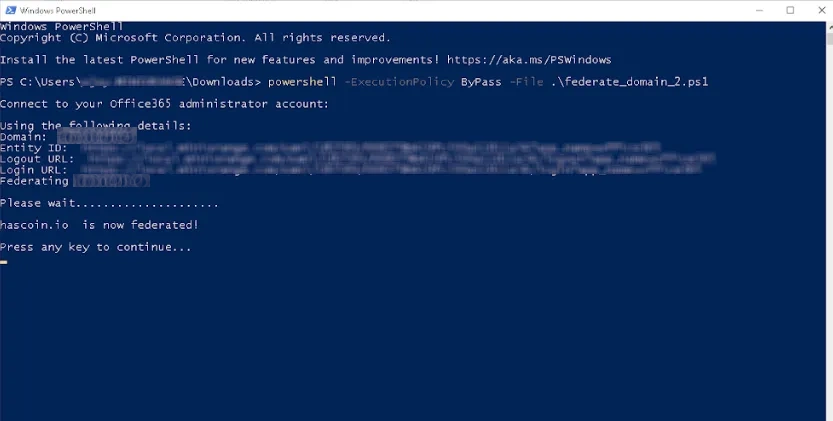
 Le script de la fédération s'est terminé avec succès, comme indiqué dans l'image ci-dessous.
À noter:
Pour accéder à vos applications, vous devez configurer l'extension miniOrange CASB. Cliquez ici suivre les étapes.
Références externes
miniOrange CASB offre une large gamme de fonctionnalités de sécurité et une grande flexibilité d'adaptation, le tout à un prix très abordable pour tous les types d'entreprises. Inscrivez-vous dès maintenant !
Vous ne parvenez pas à configurer ou à tester la solution CASB Microsoft Office 365 ?
Ne vous inquiétez pas, vous devez Contactez-nous ou à nous envoyer un courriel à uemsupport@xecurify.com et nous vous aiderons à le configurer en un rien de temps.


