Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
× Contrôlez qui accède aux données personnelles grâce au RBAC, au MFA et aux politiques adaptatives.
Garantir le consentement, la limitation des finalités et la minimisation des données grâce à un système centralisé de consentement éclairé.IAM.
Détectez les violations et produisez des preuves exploitables pour un audit dans le délai de notification de 72 heures prévu par le RGPD.
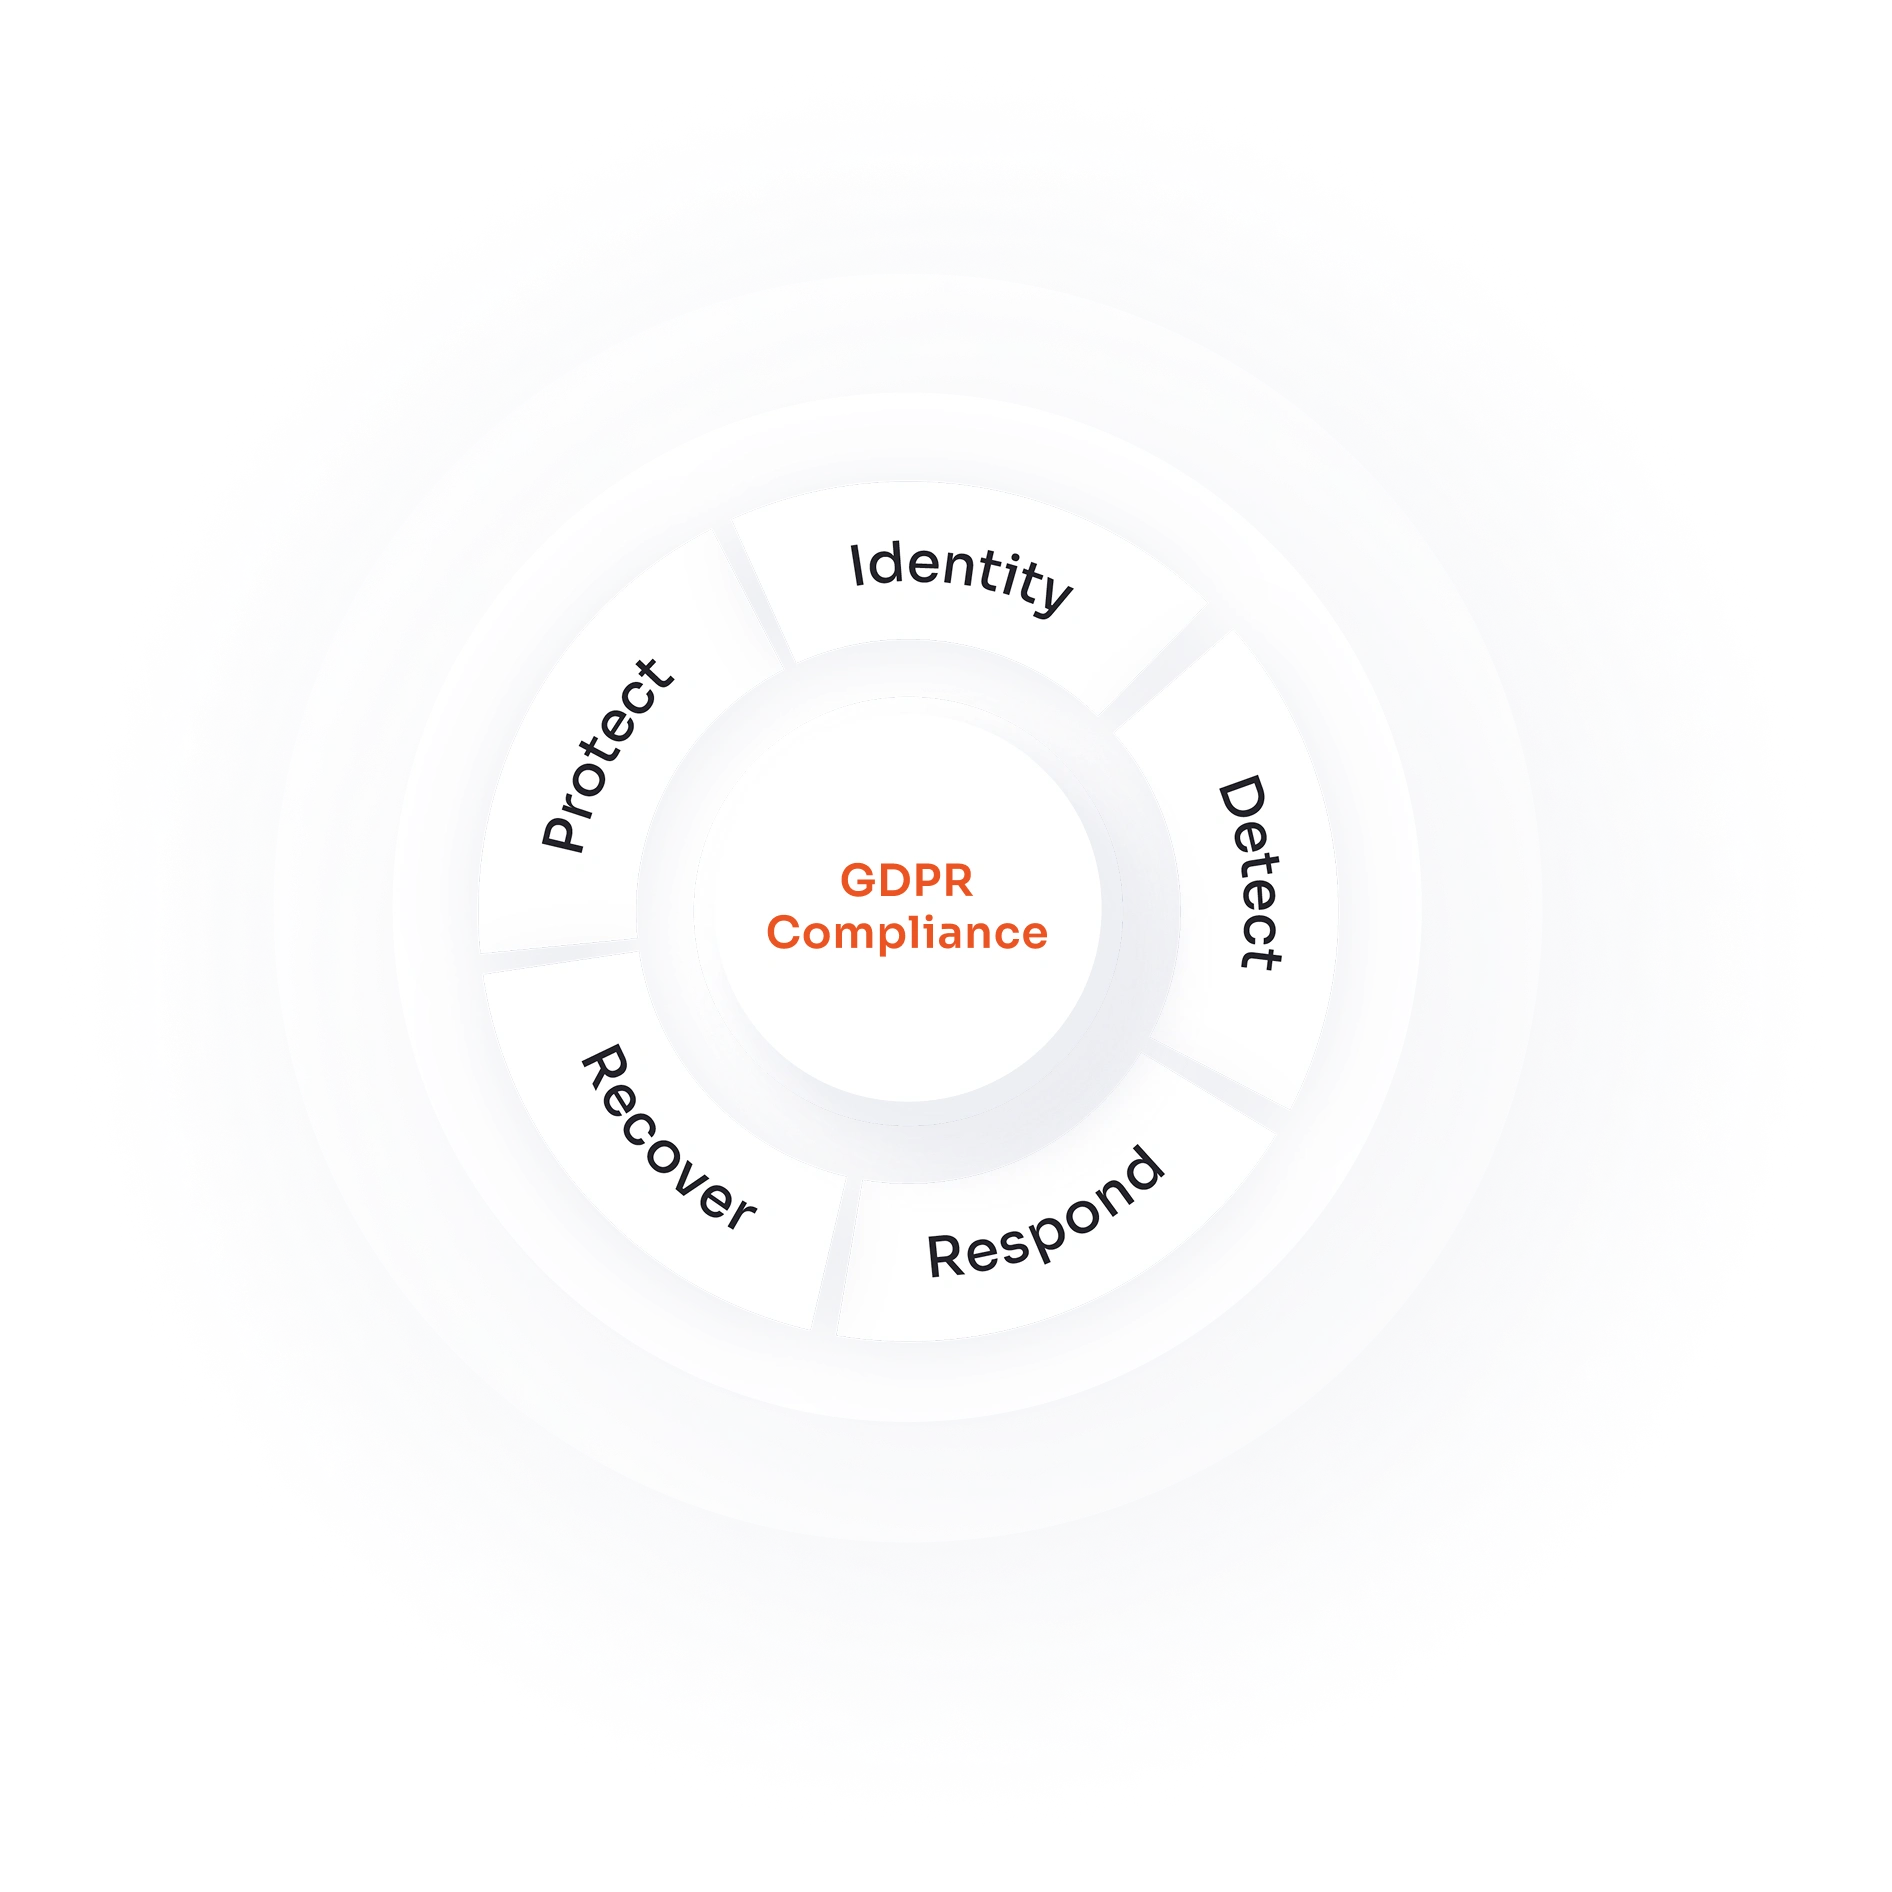
Le RGPD encadre la collecte, le traitement et la protection des données personnelles des citoyens européens par les organisations, et impose une stricte obligation de rendre des comptes et une transparence totale tout au long de leur cycle de vie. Le non-respect de cette réglementation peut entraîner des amendes importantes et une perte de confiance des clients ; il est donc essentiel que les entreprises qui traitent des données sensibles agissent rapidement.
miniOrange simplifie la mise en conformité au RGPD avec IAMDes contrôles basés sur le principe du moindre privilège, une authentification renforcée et des journaux d'audit prêts à l'emploi permettent aux organisations de réduire les risques, de simplifier leurs opérations de conformité et de maintenir une visibilité et un contrôle continus sur l'accès aux données sensibles.
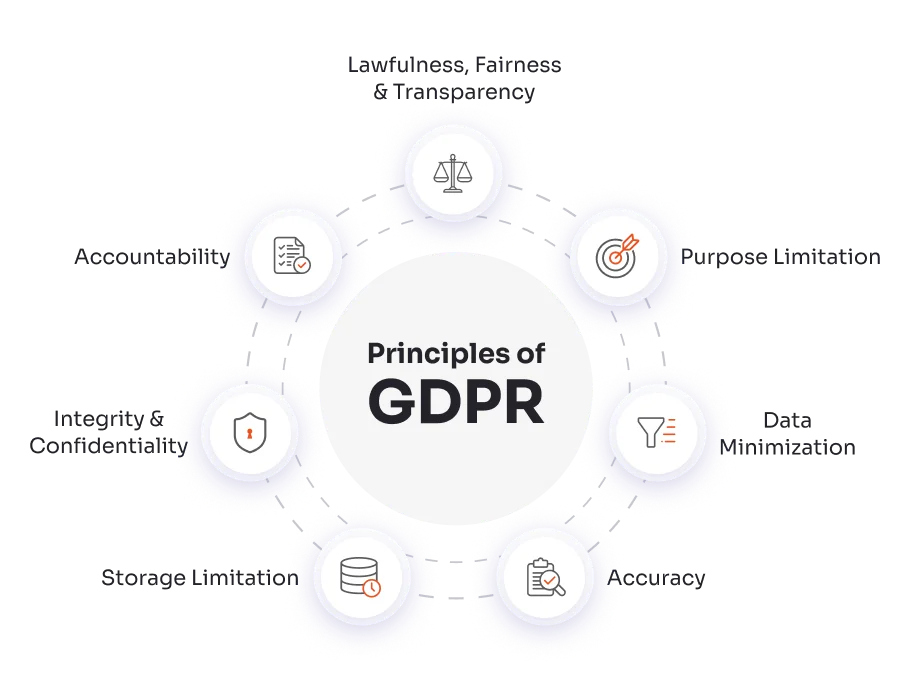
Les données personnelles doivent être traitées de manière licite, avec un consentement clair et en toute transparence. miniOrange CIAM centralise les avis de confidentialité et permet un consentement précis et révocable appliqué à toutes les applications.
Les données ne doivent être collectées que pour des finalités spécifiques et avec un accès minimal. miniOrange utilise le contrôle d'accès basé sur les rôles (RBAC), le contrôle d'accès basé sur les acteurs (ABAC) et le provisionnement juste-à-temps (JIT) pour limiter l'accès aux seules exigences de chaque rôle.
Les entreprises doivent mettre en œuvre des mesures de protection robustes pour les données personnelles. miniOrange utilise l'authentification multifacteur (MFA), l'authentification unique (SSO), la gestion des accès personnels (PAM) et un contrôle d'accès adaptatif avec des fonctions contextuelles afin de prévenir tout accès non autorisé et toute utilisation abusive.
Les individus disposent de droits d'accès, de rectification et d'effacement de leurs données, sous réserve de limites de conservation. miniOrange permet une visibilité unifiée de l'identité, la gestion autonome des demandes et une gestion automatisée du cycle de vie.
Les organisations doivent garantir la traçabilité et signaler les violations de données dans les délais impartis. miniOrange fournit des journaux détaillés, le suivi des sessions et la détection des anomalies en temps réel pour faciliter les audits, les analyses d'impact relatives à la protection des données (AIPD) et une intervention rapide.
miniOrange se déploie sur les régions cloud de l'UE ou sur site et se connecte aux annuaires, systèmes RH, CRM et applications existants pour centraliser le contrôle d'accès pertinent au RGPD sans remplacer votre infrastructure actuelle.
| Focus sur le RGPD | Objectif de conformité | Solution | Comment miniOrange livre |
|---|---|---|---|
| Art. 32 – Sécurité du traitement, intégrité et confidentialité | Empêcher l'accès non autorisé aux données personnelles | Authentification multifacteur (MFA) | Authentification renforcée appliquée aux applications, aux VPN et aux portails d'administration |
| Art. 25, 32 – Protection des données dès la conception, accès sécurisé | Centraliser et standardiser l'accès sécurisé aux applications | Single Sign-On (SSO) | Authentification unique avec application centralisée des politiques et journal d'audit complet |
| Art. 32 – Sécurité fondée sur les risques | Évaluer dynamiquement le risque avant d'accorder l'accès aux données personnelles | Accès adaptatif / fondé sur les risques | Décisions d'accès contextuelles basées sur l'adresse IP, l'appareil, le comportement et la localisation. |
| Minimisation des données, limitation de la finalité | Limiter l'accès aux seules données personnelles nécessaires à l'exécution d'une tâche. | RBAC / Principe du moindre privilège | Des rôles précis et des règles d'accès basées sur les attributs, par utilisateur et par finalité. |
| Responsabilité, intégrité et confidentialité | Contrôler et surveiller l'accès des administrateurs aux systèmes contenant des données personnelles | Accès juste à temps (JIT) | Flux de travail d'élévation JIT, d'enregistrement de session et d'approbation pour chaque action privilégiée |
| Responsabilité, limitation de stockage | Veillez à ce que les personnes qui arrivent, déménagent et partent n'aient que l'accès dont elles ont besoin. | Gestion du cycle de vie des utilisateurs (ULM) | Provisionnement automatisé, déprovisionnement et examens d'accès périodiques |
| Légalité, équité, transparence, consentement | Capturez, suivez et respectez le consentement des utilisateurs dans toutes les applications. | Gestion des identités et des accès des clients (CIAM) | Journaux de consentement, application des préférences entre les applications et centre de confidentialité en libre-service |
| Intégrité et confidentialité, limitation des finalités | Empêcher l'exportation, le partage ou l'utilisation abusive non autorisés des données personnelles | Contrôle d'utilisation / DLP | Blocage des actions de copie, de téléchargement, d'impression et de chargement basé sur des règles |
| Art. 33-34 – Notification de violation | Identifiez les incidents et signalez-les dans un délai de 72 heures. | Détection et signalement des violations | Alertes en temps réel, analyses d'accès et preuves d'incidents consolidées |
Protection des données dès la conception, localisation des données par choix : optez pour un hébergement dédié dans des centres de données cloud aux États-Unis, dans l’UE, en Inde ou en Australie.

Le consentement doit être recueilli, appliqué et révocable sur tous les systèmes et canaux en contact avec la clientèle.

d'années d'expérience

clients dans le monde

Service au client

Coût économisé