Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
× Sécurité IAM plateforme conçue pour l'alignement sur les normes de conformité mondiales
Surveillance continue des accès avec journaux d'audit en temps réel et application des politiques
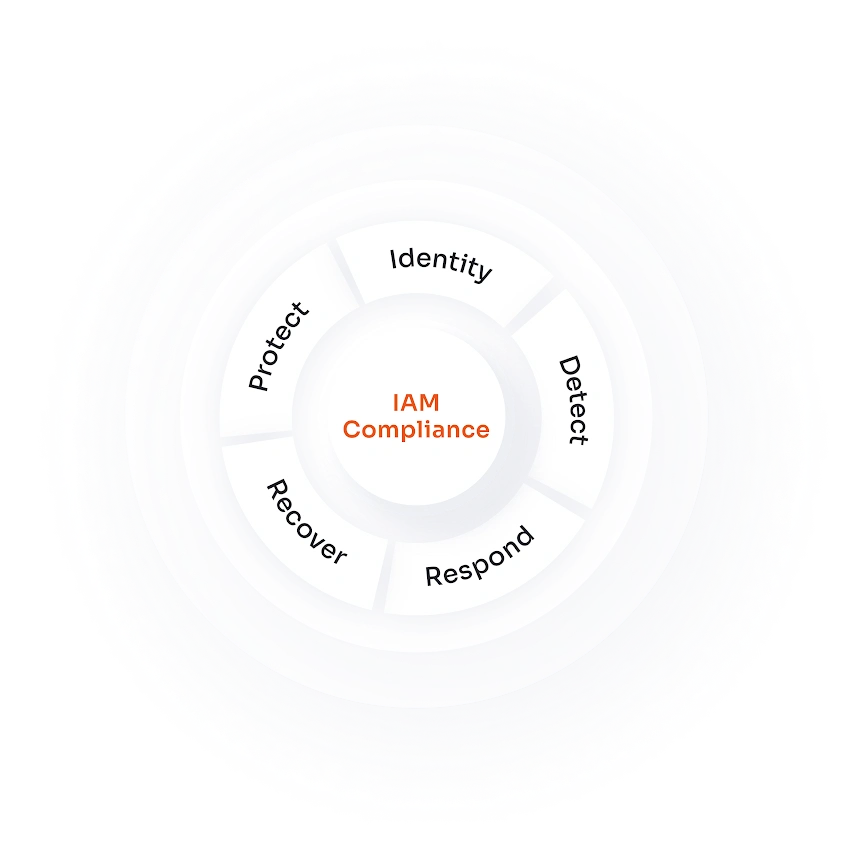
La plupart des organisations peinent à se conformer aux réglementations en matière de gestion des identités et des accès, car l'attribution des accès est manuelle, la visibilité entre les systèmes est fragmentée et les comptes orphelins passent inaperçus. L'alignement simultané sur plusieurs réglementations, telles que le RGPD, les normes NIST et SOC 2, rend la tâche complexe. IAM La conformité est encore plus difficile à maintenir.
miniOrange simplifie la conformité en matière de gestion des identités en automatisant la gestion du cycle de vie des utilisateurs, en imposant l'authentification multifacteur et en assurant une surveillance continue prête pour l'audit. Par conséquent, si vous atteignez vos objectifs, miniOrange vous offre une solution performante. IAM- statut conforme pour la première fois ou gouvernance de mise à l'échelle, miniOrange aligne votre infrastructure d'identité sur tous les cadres dont vous avez besoin.

Le non-respect du RGPD, de la norme ISO 27001 ou de la DPDP peut entraîner de lourdes amendes et un contrôle réglementaire accru.

Les comptes orphelins et les privilèges excessifs augmentent le risque de violations de données. Une seule identité compromise peut exposer des systèmes critiques.

Les processus manuels et les systèmes fragmentés rendent les audits difficiles, ce qui entraîne des retards, des coûts plus élevés et une perte de confiance.
Le contrôle d'accès granulaire garantit que seuls les utilisateurs autorisés peuvent accéder aux systèmes, données et applications sensibles. Les politiques basées sur les rôles appliquent le principe du moindre privilège au sein de votre organisation, une condition essentielle pour assurer sa pérennité. IAM conforme à tout cadre réglementaire.
Des mécanismes d'authentification robustes vérifient l'identité de chaque utilisateur avant d'autoriser l'accès aux ressources critiques de l'entreprise. De l'authentification multifacteur à l'authentification adaptative, miniOrange garantit la conformité de votre infrastructure de connexion aux exigences des normes RGPD, HIPAA et SOC 2.
La surveillance continue et les journaux d'audit détaillés offrent aux équipes de conformité la visibilité nécessaire lors des contrôles réglementaires. Chaque événement d'accès est enregistré, horodaté et fait l'objet d'un rapport, ce qui rend les audits de conformité en matière de gestion des identités et des accès plus rapides et plus fiables.
Automatisez l'intégralité du cycle de vie des utilisateurs, de la création à la suppression des comptes, sans intervention manuelle ni suppression d'accès différée. La création automatisée de comptes élimine les comptes orphelins et garantit que les droits d'accès sont toujours conformes aux rôles et aux politiques de conformité en vigueur.
La mise en œuvre centralisée des politiques garantit l'application cohérente des règles de conformité pour chaque système, utilisateur et point d'accès. miniOrange traduit les exigences réglementaires en politiques d'identité applicables, réduisant ainsi les écarts de conformité et les contraintes liées à la gouvernance manuelle.
Mettez en œuvre des contrôles d'accès axés sur la protection de la vie privée et soutenez les droits des personnes concernées grâce à une gouvernance centralisée des identités.
Protégez les données des titulaires de cartes grâce à une authentification forte et des politiques de contrôle d'accès strictes.
Répondez aux exigences en matière de cybersécurité grâce à une authentification forte, des contrôles d'accès et une surveillance.
Garantir la conformité au cloud grâce à une gouvernance des identités robuste, alignée sur les cadres nationaux et internationaux.
Activez les droits et la responsabilité des principaux acteurs des données grâce à une gestion automatisée du cycle de vie des identités et des accès.
Alignez la gouvernance des identités avec les normes et les contrôles de gestion de la sécurité de l'information.
Démontrer la conformité grâce à une surveillance continue, des contrôles d'accès et des journaux d'audit détaillés.
Carte IAM Des contrôles transversaux aux fonctions essentielles du NIST afin de renforcer la gestion des risques et la posture de sécurité.
Soutenez les droits des consommateurs en matière de données grâce à une gouvernance d'accès automatisée et à une visibilité sur l'accès aux données des utilisateurs.
Limiter l'accès aux données de santé sensibles et conserver des pistes d'audit complètes pour garantir la conformité.
Garantir la séparation des tâches et suivre tous les accès et modifications dans les systèmes financiers.

miniOrange se connecte à vos répertoires, applications et environnements cloud existants sans nécessiter une refonte complète de l'infrastructure.

Notre plateforme évolue avec votre organisation, prenant en charge les environnements complexes multi-tenant, hybrides et multicloud. IAM Environnements de conformité.

Des licences moins chères, un déploiement plus rapide et des frais informatiques réduits font de miniOrange la voie la plus pratique pour une conformité réglementaire durable.
Bénéficiez de conseils d'experts et d'un accompagnement sur mesure IAM Une solution adaptée à vos besoins réglementaires, déployée rapidement et conçue pour évoluer.
Identifiez les identités exposées, les comptes orphelins et les exigences réglementaires non respectées dans votre environnement.
Associez les cadres réglementaires applicables, tels que le RGPD, la loi HIPAA et le SOC 2, à vos besoins en matière de gouvernance des identités.
Mettre en œuvre le SSO, MFA, IAM et PAM avec un accompagnement à l'intégration et un soutien dédié à la conformité.
Suivre les comportements d'accès, appliquer les politiques et affiner la gouvernance au fur et à mesure de l'évolution de la réglementation.
x
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com ou nous contacter.