Bonjour!
Besoin d'aide? Nous sommes ici !

Votre date limite de mise en conformité DPDP approche. Mai 2027 est plus proche que vous ne le pensez.
Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Les entreprises des secteurs du voyage, de l'hôtellerie et de l'aviation dépendent fortement des données personnelles pour fournir leurs services et gérer leurs opérations. De l'identité des clients aux copies de passeport, en passant par les informations de paiement et les programmes de fidélité, jusqu'aux informations sur les passagers, aux documents de voyage, aux réservations et aux itinéraires, des données sensibles circulent entre de multiples systèmes, fournisseurs et réseaux de partenaires.
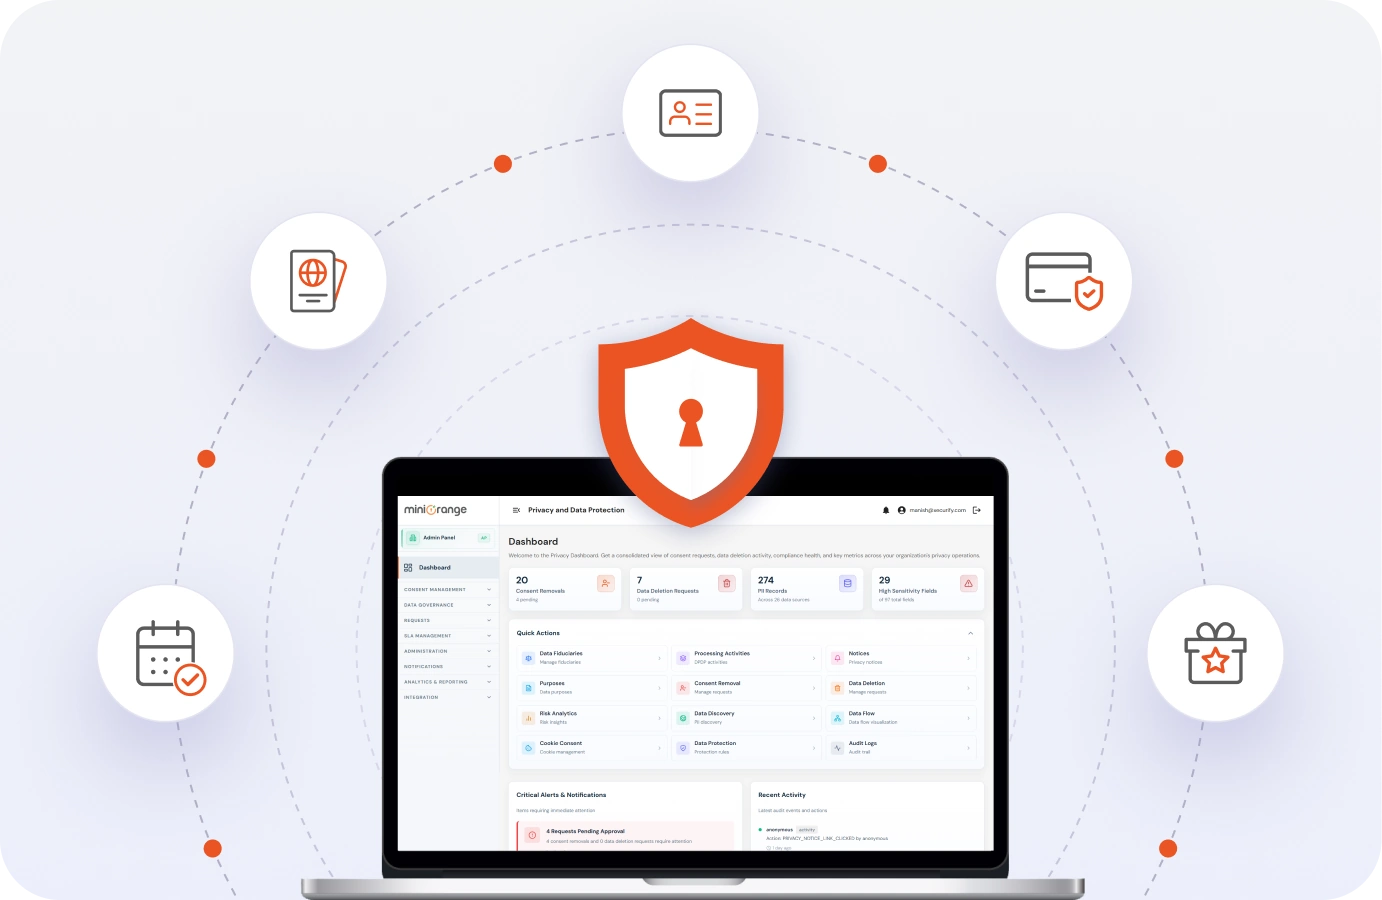
Avec l'entrée en vigueur de la loi DPDP de 2023, qui impose des exigences plus strictes en matière de consentement, de droits des personnes concernées, de protection des données, de conservation et de notification des violations, les organisations doivent renforcer leurs contrôles de confidentialité et leurs pratiques de gouvernance. La solution « Privacy-as-a-Service » de miniOrange aide les entreprises du secteur du voyage et de l'hôtellerie à se conformer à la loi DPDP tout en protégeant les informations des voyageurs tout au long de leur cycle de vie.
Les entreprises du secteur du voyage et de l'hôtellerie sont responsables de la protection des données personnelles et du respect des obligations fiduciaires en matière de données dans le cadre du RGPD.

Collecter et gérer les identités des clients, les copies de passeports, les informations de paiement, les dossiers de fidélité, les enregistrements de vidéosurveillance et les données des employés tout en respectant les obligations en matière de consentement, de conservation, de sécurité et de gestion des droits.

Protéger les dossiers des passagers, les documents de voyage, les données de réservation, les données PNR, les données biométriques dans les aéroports et les itinéraires grâce à des mesures de protection appropriées, une surveillance des fournisseurs et des contrôles de gouvernance des transferts transfrontaliers.

Les agences de voyages en ligne, les agences de voyages traditionnelles et les voyagistes doivent fournir des avis de confidentialité, gérer le consentement, respecter les droits des personnes concernées par les données et encadrer le partage des données avec leurs partenaires.

Respecter les exigences de limitation de la finalité, de minimisation des données et de traitement sécurisé des données relatives aux réservations, aux paiements, à la fidélité, aux clients et aux effectifs dans l'ensemble des opérations.

Les organisations qui fournissent des services aux particuliers en Inde peuvent être soumises à des obligations supplémentaires, notamment des analyses d'impact relatives à la protection des données (AIPD), la nomination d'un délégué à la protection des données (DPO), des cadres de gouvernance renforcés, des évaluations des risques et un suivi de la conformité.
Combinez l'automatisation de la protection de la vie privée, les flux de travail de gouvernance et les services gérés pour opérationnaliser la conformité DPDP au sein de votre organisation.
Gérez les avis de consentement, la collecte du consentement lors du processus de réservation, les centres de préférences, le consentement relatif aux cookies, les demandes de retrait et les enregistrements de consentement auditables sur l'ensemble des points de contact avec les clients.
Découvrez et classez les données clients à travers les PMS, les moteurs de réservation, les plateformes CRM, les bases de données de fidélité, les environnements cloud, les points de terminaison et les applications SaaS.
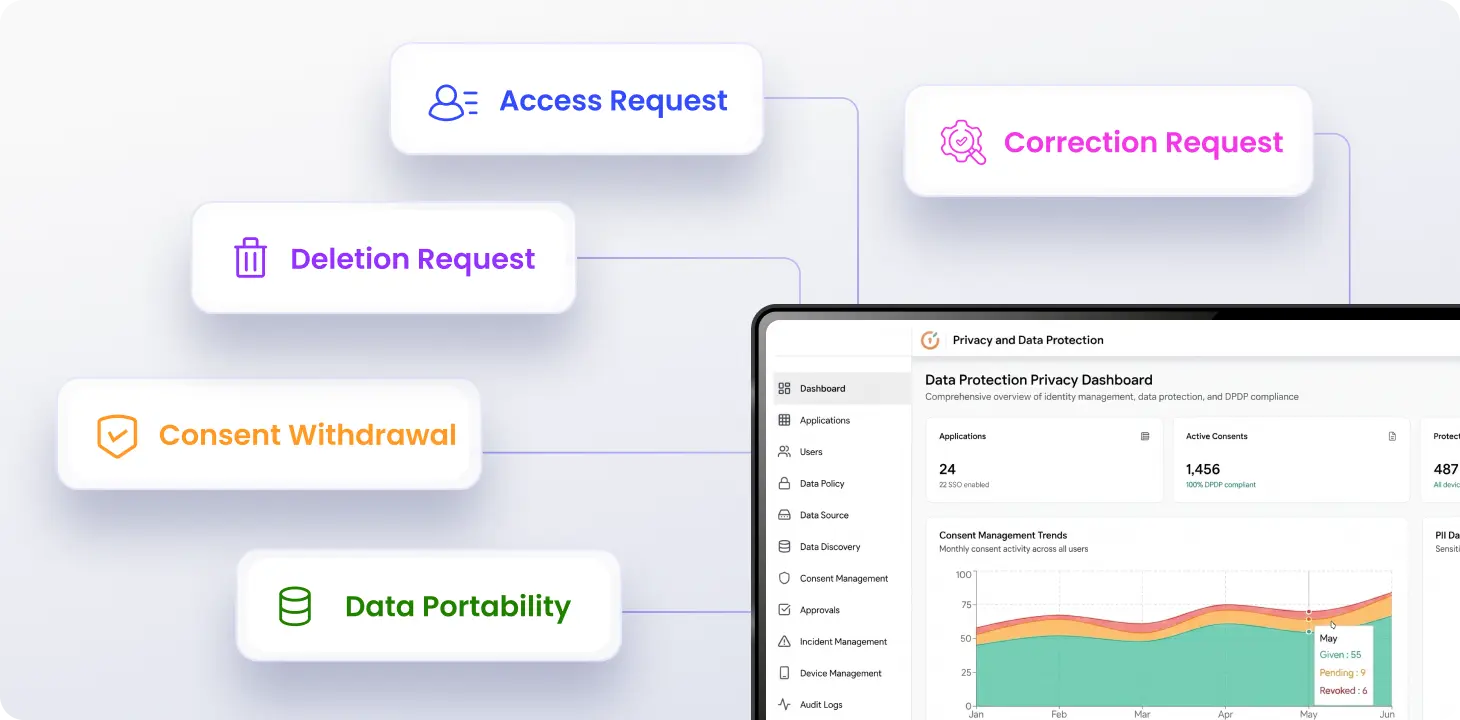
Automatisez les demandes d'accès, de correction et d'effacement grâce à des portails libre-service multilingues, des flux de travail de traitement des réclamations, un suivi des SLA et des enregistrements prêts pour l'audit.
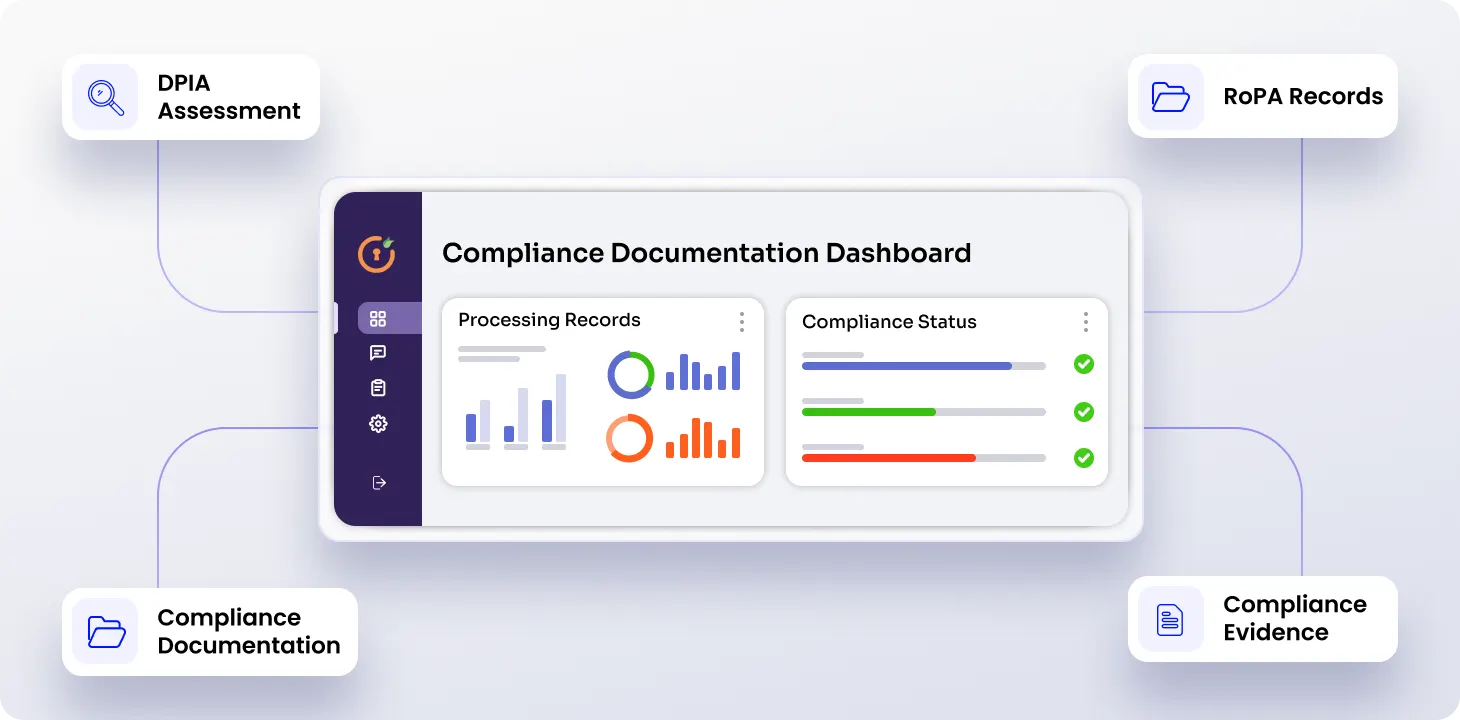
Tenir un registre des activités de traitement, réaliser des analyses d'impact relatives à la protection des données (AIPD), évaluer les risques liés à la protection de la vie privée et documenter les garanties en matière de transfert transfrontalier de données.
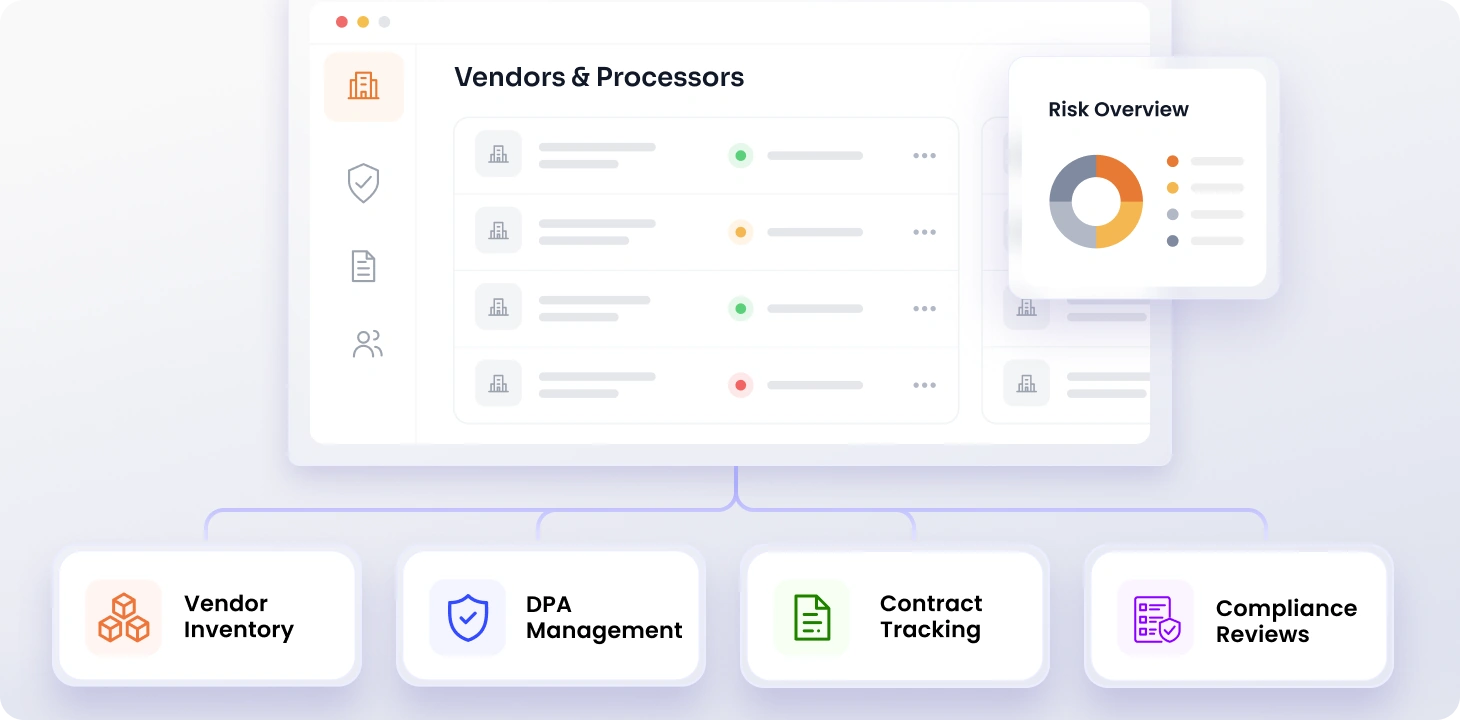
Tenir à jour les inventaires des fournisseurs, gérer les accords de protection des données, évaluer les risques liés aux processeurs, suivre les contrats et soutenir les réévaluations et les examens de conformité continus.
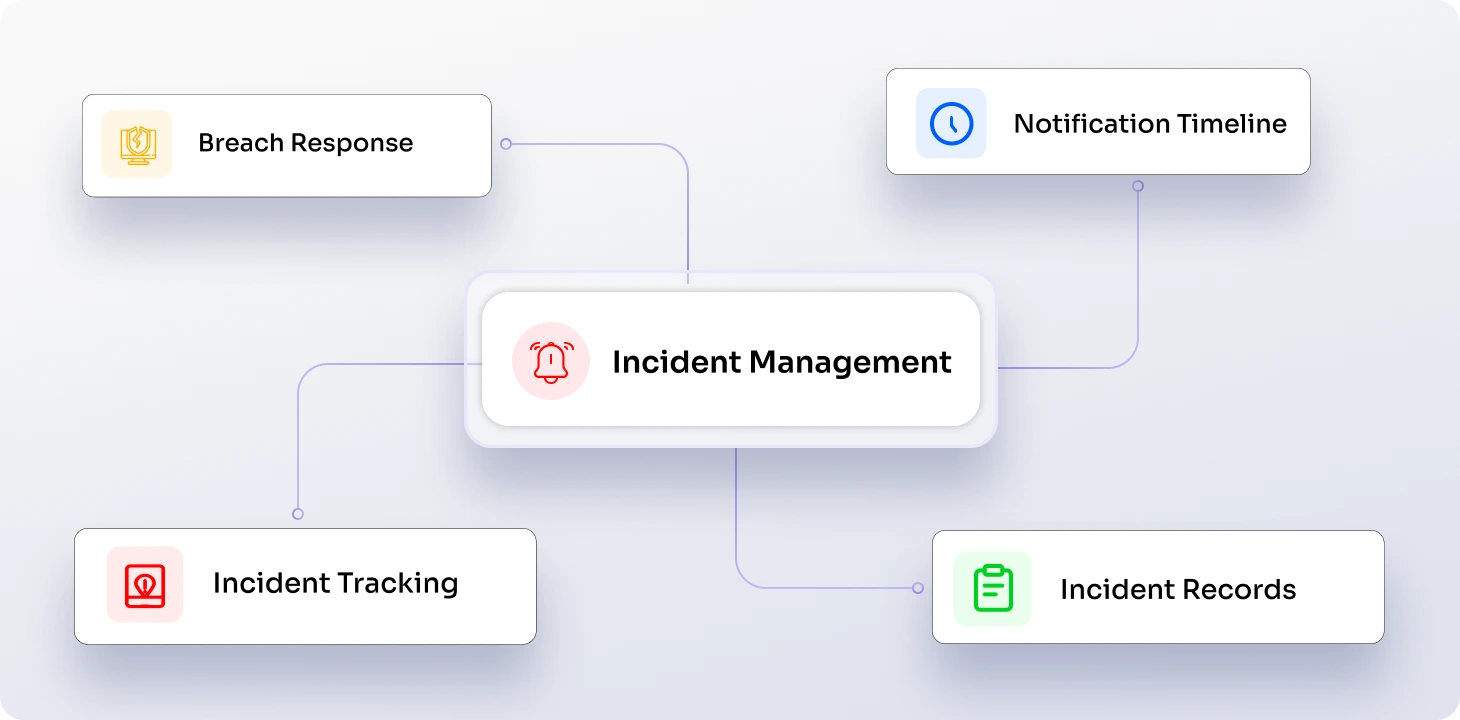
Rationaliser les processus de réception des incidents, d'évaluation de leur gravité, de flux de travail d'escalade, de gestion des preuves et de notification, conformément aux exigences réglementaires.
Empêcher le partage non autorisé des données des clients et des passagers par e-mail, terminaux, plateformes cloud et applications SaaS critiques pour l'entreprise.
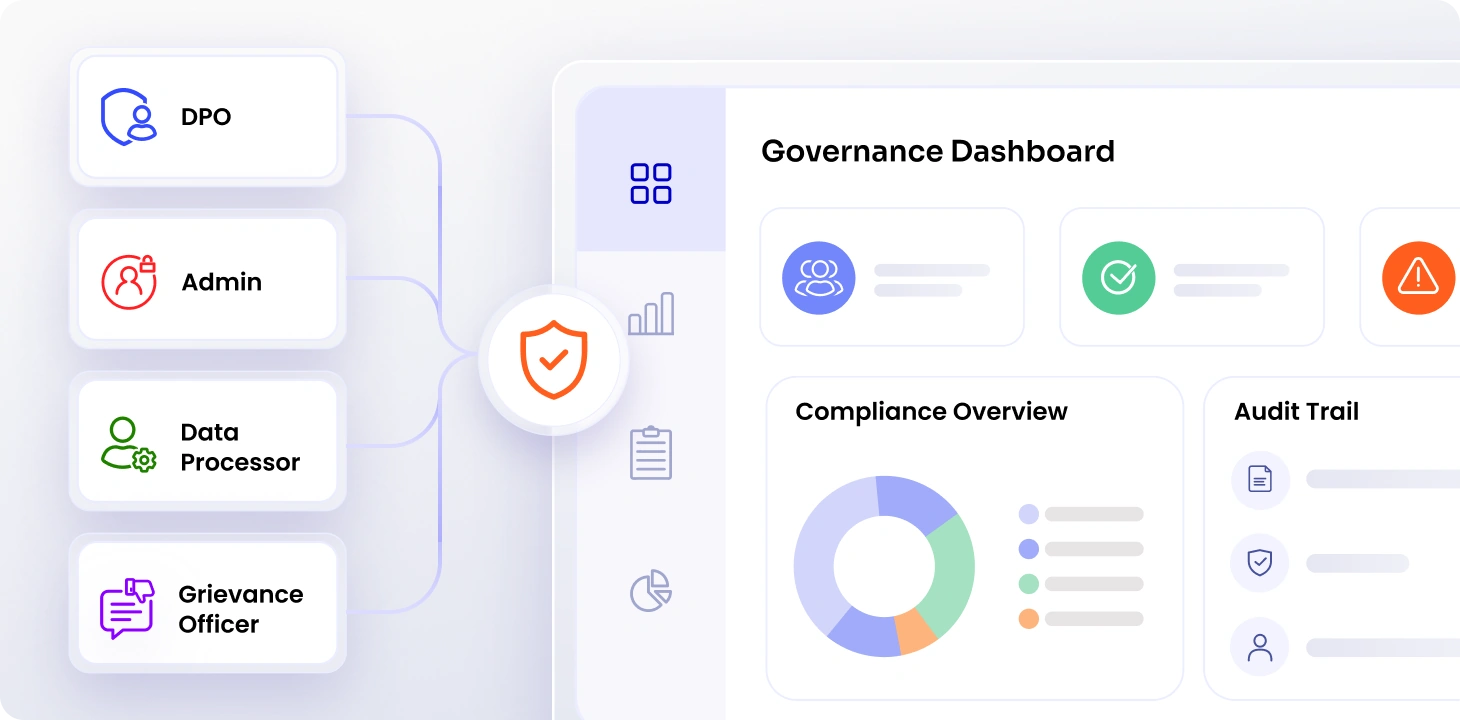
Mettre en place une gouvernance basée sur les rôles pour les DPO, les responsables des réclamations, les sous-traitants de données et les administrateurs, avec une visibilité sur les rapports et les audits.
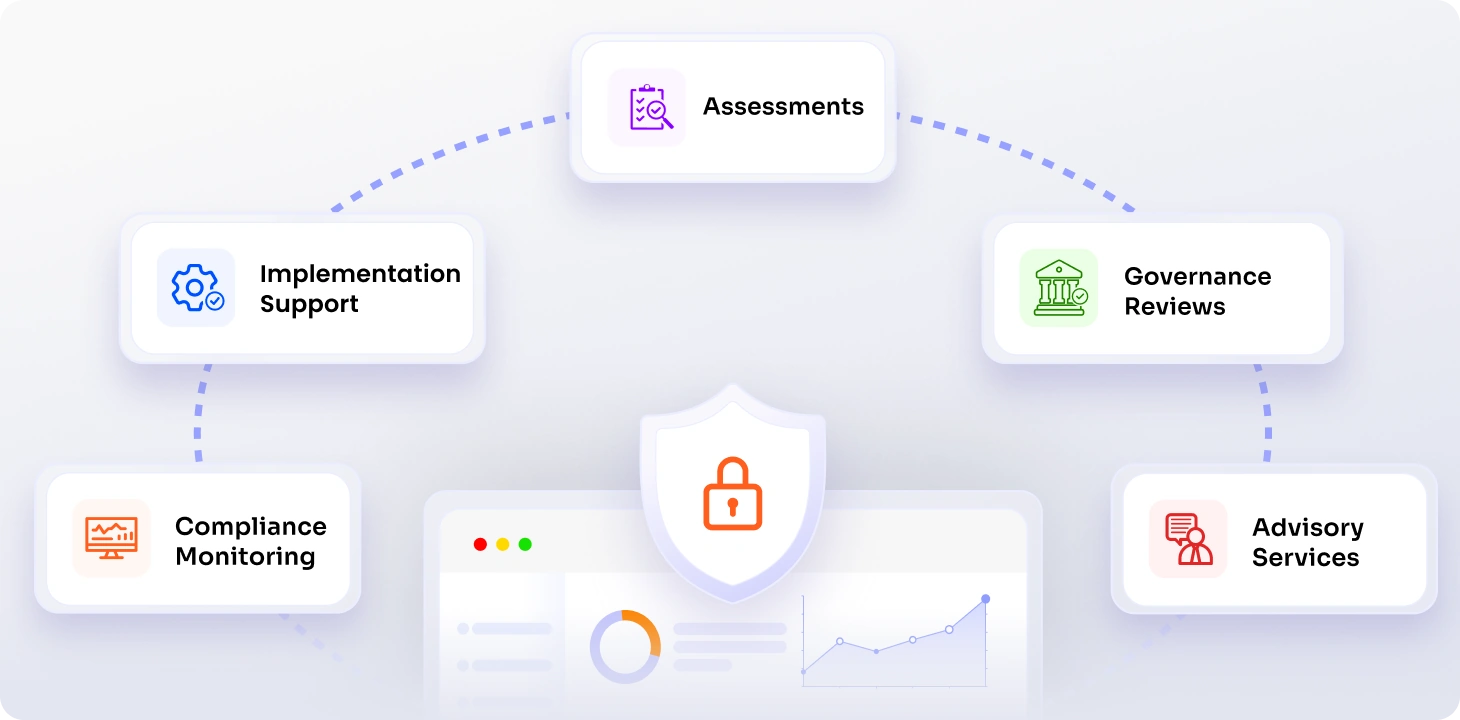
Renforcer les opérations de protection de la vie privée grâce à des évaluations, un soutien à la mise en œuvre, des examens de gouvernance, un suivi de la conformité et des services de conseil dirigés par des experts.
Passez de l'évaluation à une gouvernance continue grâce à une approche de mise en œuvre structurée et adaptée aux entreprises du secteur du voyage et de l'hôtellerie.
Évaluer les lacunes du DPDP par le biais d'examens des processus de réservation, de la cartographie des flux de données et d'évaluations de l'écosystème des fournisseurs tiers.
Identifier les données des clients et des passagers dans tous les systèmes, créer des inventaires et classer les enregistrements en fonction du risque d'atteinte à la vie privée.
Déployer des flux de travail de consentement, des processus de gestion des droits, des analyses d'impact relatives à la protection des données (AIPD), des politiques de protection des données et des mécanismes de réponse aux violations de données.
Mettre en place un suivi continu, une supervision du DPO, des rapports de conformité, une préparation aux audits et des pratiques de gouvernance continues.

Démontrer une gestion responsable des données relatives aux réservations, aux enregistrements, aux programmes de fidélité et aux interactions avec les clients.

Suivre les données personnelles sur les plateformes PMS, les moteurs de réservation, les systèmes de réservation et les écosystèmes partenaires.

Identifier les lacunes en matière de conformité et renforcer les contrôles avant qu'elles ne deviennent des problèmes opérationnels ou réglementaires.

Simplifiez la gestion du consentement, les demandes de droits, les évaluations et la gouvernance de la confidentialité grâce à l'automatisation.

Appliquer des contrôles de confidentialité cohérents dans l'ensemble des hôtels, aéroports, succursales, flottes et opérations distribuées.

Renforcez les équipes internes grâce à un soutien à la mise en œuvre, des conseils en matière de gouvernance et une assistance continue en matière de conformité.

x
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à dataprivacy@miniorange.com ou nous contacter.
Veuillez saisir votre adresse e-mail professionnelle

