Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Les imprimantes demeurent l'un des points d'entrée les plus négligés en matière de fuite de données, malgré l'élargissement de la surface d'attaque dû au travail hybride et à l'impression dans le cloud. Une étude récente du secteur démontre pourquoi les équipes informatiques et de sécurité ne peuvent plus considérer l'impression comme une simple formalité.
Des particuliers ont été victimes d'une fuite de données suite au piratage des systèmes d'un fournisseur d'imprimerie.
Le coût moyen d'une violation de données liée à l'impression pour des flottes standardisées atteint 937 000 £ pour des flottes multi-fournisseurs.
Les organisations ont signalé au moins une perte de données liée à l'impression, contre 56 % en 2025.
Il a été souligné qu'il est important que les fabricants d'imprimantes utilisent l'IA/ML pour protéger leurs appareils contre les violations de données.
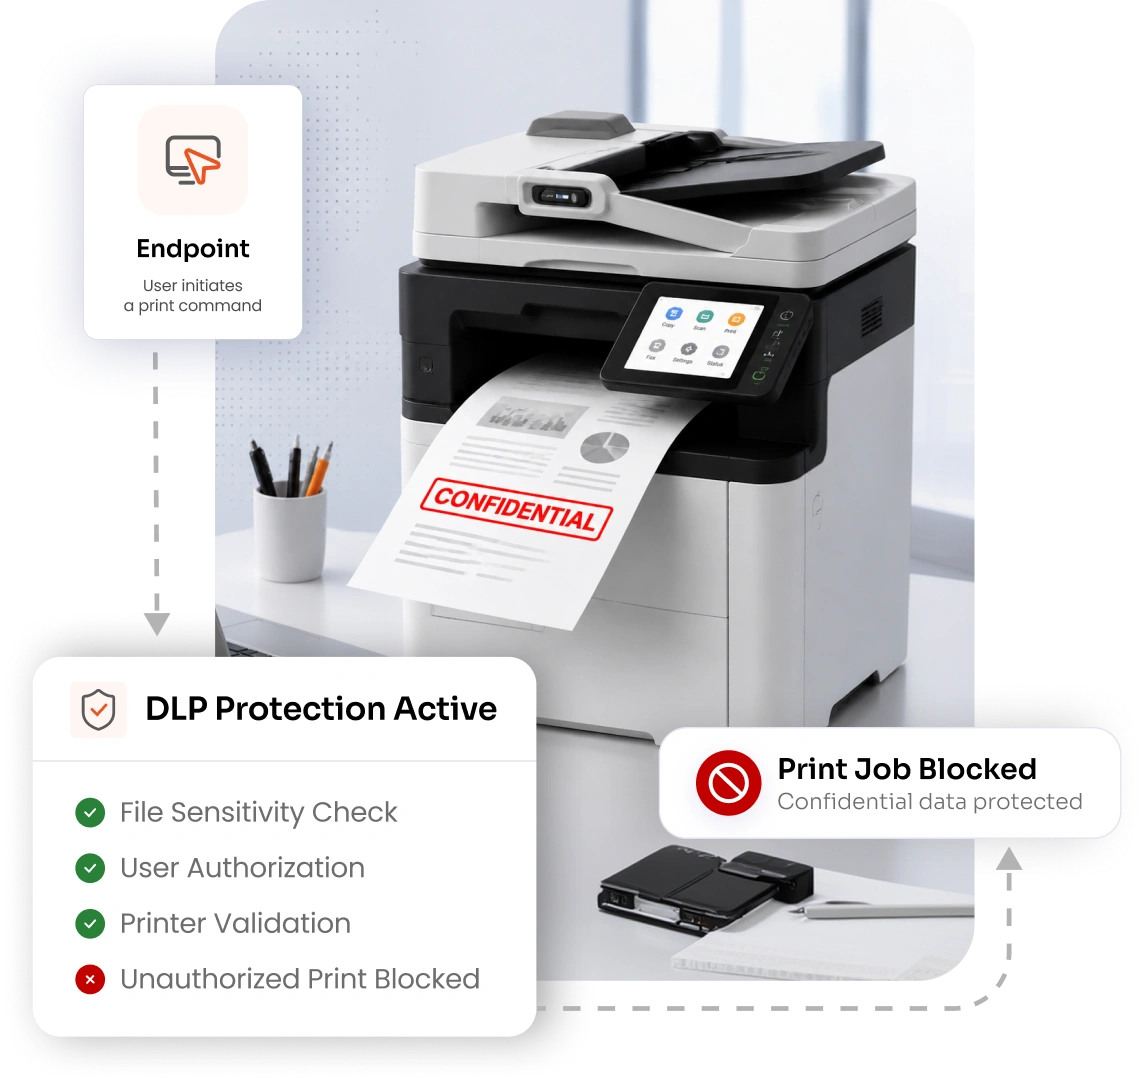
Les données n'ont pas besoin d'un pirate informatique pour fuiter : il suffit d'une imprimante sans surveillance. La protection DLP pour imprimantes comble ces failles.
en contrôlant qui peut imprimer quoi, où et quand.
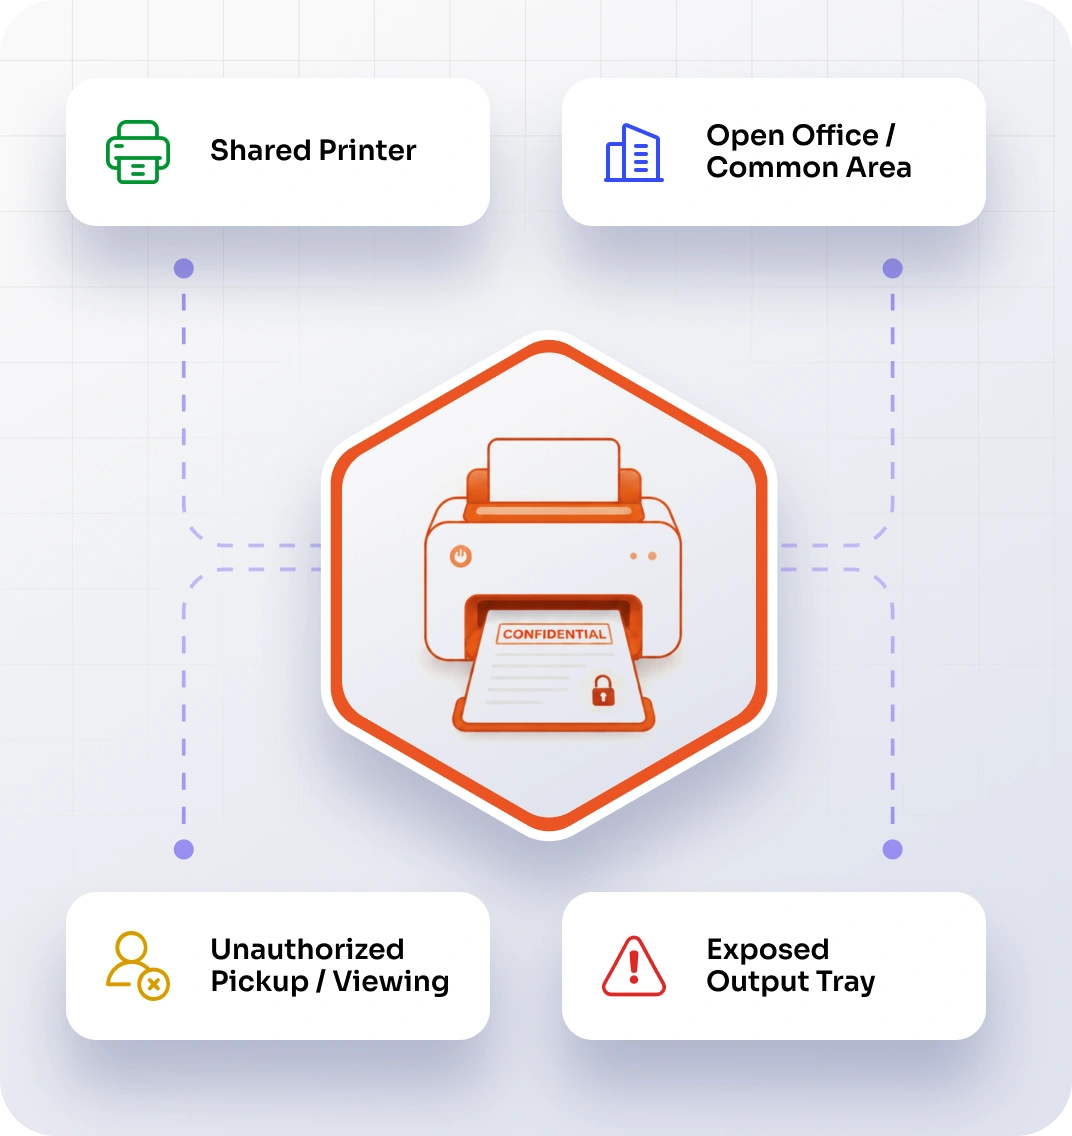
Dans les bureaux ouverts, les couloirs ou les étages communs, les imprimantes partagées permettent à n'importe qui de s'emparer d'un document qui ne lui appartient pas. Sans contrôle sur les données autorisées à être imprimées, les fichiers confidentiels restent accessibles dans les bacs de sortie, à la vue et au vol de tous. Cela demeure l'un des moyens les plus simples, mais aussi les plus courants, pour que des données confidentielles soient divulguées.
Les imprimantes et périphériques multifonctions anciens fonctionnent souvent avec des micrologiciels non mis à jour, ce qui les rend vulnérables aux attaques. De nombreuses organisations négligent les imprimantes lors de l'audit de leur infrastructure de sécurité, laissant ainsi ces périphériques comme des points faibles dans un réseau pourtant sécurisé. Les contrôles au niveau des terminaux réduisent ce risque en bloquant les données sensibles avant même qu'elles n'atteignent un périphérique vulnérable.
Les impressions envoyées sans classification ni contrôle peuvent transmettre des informations confidentielles directement d'un ordinateur portable à n'importe quelle imprimante du réseau. Sans politiques d'inspection des données avant impression, les fichiers sensibles, qu'il s'agisse de documents financiers ou de données clients, transitent sans être vérifiés lors du processus d'impression. La classification des données au niveau du terminal permet d'empêcher toute fuite à la source.
Tous les incidents de perte de données ne sont pas malveillants, mais leurs conséquences sont identiques. L'impression de fichiers confidentiels par des employés sans surveillance, qu'elle soit accidentelle ou intentionnelle, peut exposer des données réglementées et entraîner des infractions à la conformité. Sans visibilité sur les personnes qui impriment quels documents, les organisations sont incapables de détecter ces fuites avant que le préjudice ne soit irréversible.
Le télétravail et les bureaux distants s'appuient souvent sur des imprimantes personnelles peu ou pas contrôlées en matière de sécurité, ce qui ouvre de nouvelles perspectives de fuite de données. Les documents confidentiels imprimés hors du réseau de l'entreprise sont plus difficiles à suivre, à auditer et à protéger. Avec la pérennisation du travail hybride, l'impression à distance non gérée devient rapidement l'une des principales failles de sécurité en matière d'impression en entreprise.
La prévention des pertes de données pour les imprimantes ne peut se limiter à un seul appareil ou emplacement ; elle doit être appliquée à chaque terminal de votre organisation. miniOrange classe et contrôle les données à la source, quel que soit l’endroit où elles sont utilisées.
Classifiez les fichiers sensibles au niveau du terminal et bloquez les impressions non autorisées avant même qu'elles n'atteignent une imprimante.

Définissez des règles claires concernant l'envoi, le stockage et le partage des documents numérisés, afin d'empêcher que les fichiers sensibles ne circulent par un chemin non contrôlé.
Limiter la copie des documents confidentiels en fonction de leur classification, afin d'empêcher la duplication des fichiers sensibles par des utilisateurs non autorisés.
Appliquez les mêmes politiques DLP au niveau du terminal aux travaux d'impression envoyés via des applications et services cloud, afin de combler les lacunes dans les environnements hybrides.

Appliquez des politiques DLP identiques pour les terminaux, que les employés travaillent depuis les bureaux de l'entreprise, leur domicile ou un espace de coworking.

Intégrez vos succursales et sites satellites dans la même gestion centralisée des politiques de points de terminaison que celle utilisée par votre siège social.
miniOrange associe une classification des données prenant en compte le contenu à une application au niveau du terminal, de sorte que les fichiers sensibles sont évalués et contrôlés avant même d'atteindre une imprimante.
Classification automatique des documents selon leur niveau de sensibilité avant même l'envoi d'une tâche d'impression.
Contrôlez quels utilisateurs peuvent envoyer des données à quelles imprimantes, ce contrôle étant appliqué au niveau du terminal.
Ajouter des filigranes traçables à chaque page imprimée pour éviter les fuites.
Suivez l'activité d'impression sur chaque point de terminaison géré en temps réel.
Conserve un enregistrement complet et consultable de l'activité d'impression pour chaque point de terminaison géré.
Définissez des règles de classification des données précises et des exceptions pour chaque scénario d'impression.
miniOrange assure la protection des données au niveau du terminal, en classant et en contrôlant les travaux d'impression avant même qu'ils n'atteignent une imprimante.
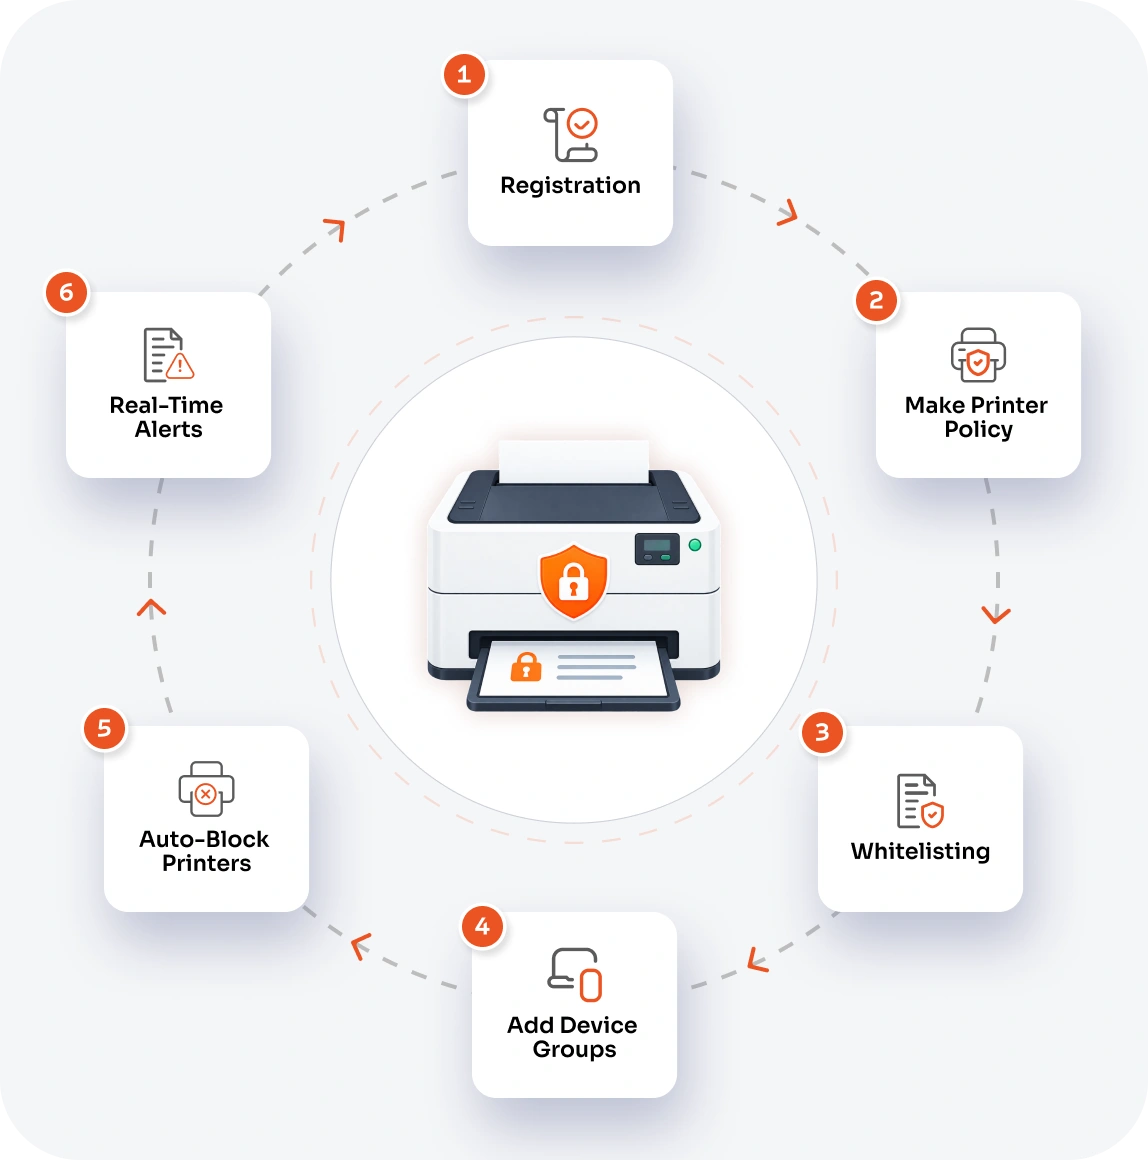
Les administrateurs informatiques ajoutent le nom ou l'identifiant du fournisseur (VID) et l'identifiant du produit (PID) de chaque imprimante autorisée sous l'onglet Imprimante USB, créant ainsi une liste de périphériques de confiance.
Sous l'onglet Politique, les administrateurs nomment la politique, définissent une action telle que Bloquer et attribuent un niveau de risque pour définir la rigueur de son application.
Cette politique s'appuie sur la liste des imprimantes enregistrées, permettant aux administrateurs de choisir précisément les imprimantes USB approuvées pour cette politique.
Les administrateurs appliquent la politique à des groupes d'appareils spécifiques ou la déploient à l'échelle de l'organisation avec l'option « Tout sélectionner ».
Toute imprimante ne figurant pas dans la liste des périphériques USB de confiance est automatiquement bloquée dès qu'elle est connectée à un terminal couvert.
Lorsque l'option « Créer une alerte » est activée, les administrateurs sont immédiatement avertis dès que la politique bloque une imprimante non autorisée.
S’appuyant sur une classification des données éprouvée et une surveillance continue, miniOrange protège les informations sensibles à la source, sur tous les terminaux Windows et macOS gérés.
Déployez des politiques DLP pour terminaux dans toute votre organisation à partir d'un tableau de bord unique, avec une configuration minimale et sans interruption des flux de travail existants.
Que vous gériez 10 imprimantes ou 10 000, miniOrange évolue avec votre organisation sans compromettre les performances ni le contrôle.
Bénéficiez d'un support technique dédié, de la mise en œuvre à la gestion continue, pour que votre équipe ne soit jamais laissée seule face aux problèmes techniques.
Vous avez encore des questions ? Consultez notre FAQ.
La protection contre la perte de données pour imprimantes classe les fichiers selon leur niveau de sensibilité au niveau du terminal et applique des règles qui déterminent si un document peut être imprimé. Au lieu de contrôler l'imprimante elle-même, elle empêche les données non autorisées ou à risque de quitter l'appareil.
miniOrange analyse les documents au point de terminaison pour détecter tout contenu sensible, tel que des informations personnelles identifiables (IPI), des informations de santé protégées (ISP) ou des données financières, et applique des politiques préconfigurées pour décider si la tâche d'impression est autorisée ou bloquée.
Oui, miniOrange identifie les imprimantes connectées en USB par leur identifiant fournisseur (VID) et leur identifiant produit (PID), et bloque toute imprimante qui n'est pas explicitement ajoutée à la liste approuvée.
Oui, les administrateurs reçoivent des alertes par e-mail lorsqu'une tentative d'impression est bloquée ou signalée, et ils peuvent ajouter ou gérer les adresses e-mail qui reçoivent ces notifications.
x
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à uemsupport@xecurify.com ou nous contacter.
Veuillez saisir votre adresse e-mail professionnelle


