- Accueil
- DLP
- Comment configurer les politiques SMTP et FTP avec miniOrange DLP
Configurez les politiques SMTP et FTP avec miniOrange DLP
Les politiques SMTP et FTP permettent de surveiller, gérer et contrôler le trafic de transfert de fichiers sur ces protocoles. En configurant ces politiques, les administrateurs peuvent définir le traitement des transferts de fichiers, contribuant ainsi à prévenir les mouvements de données non autorisés et à mieux contrôler les informations sensibles sur les terminaux gérés.
Pré-requis :
Il y a quelques éléments que vous devez vérifier avant de commencer la configuration :
- Vous devez disposer des privilèges requis pour créer et configurer SMTP et FTP sur le tableau de bord miniOrange DLP.
Étapes de configuration
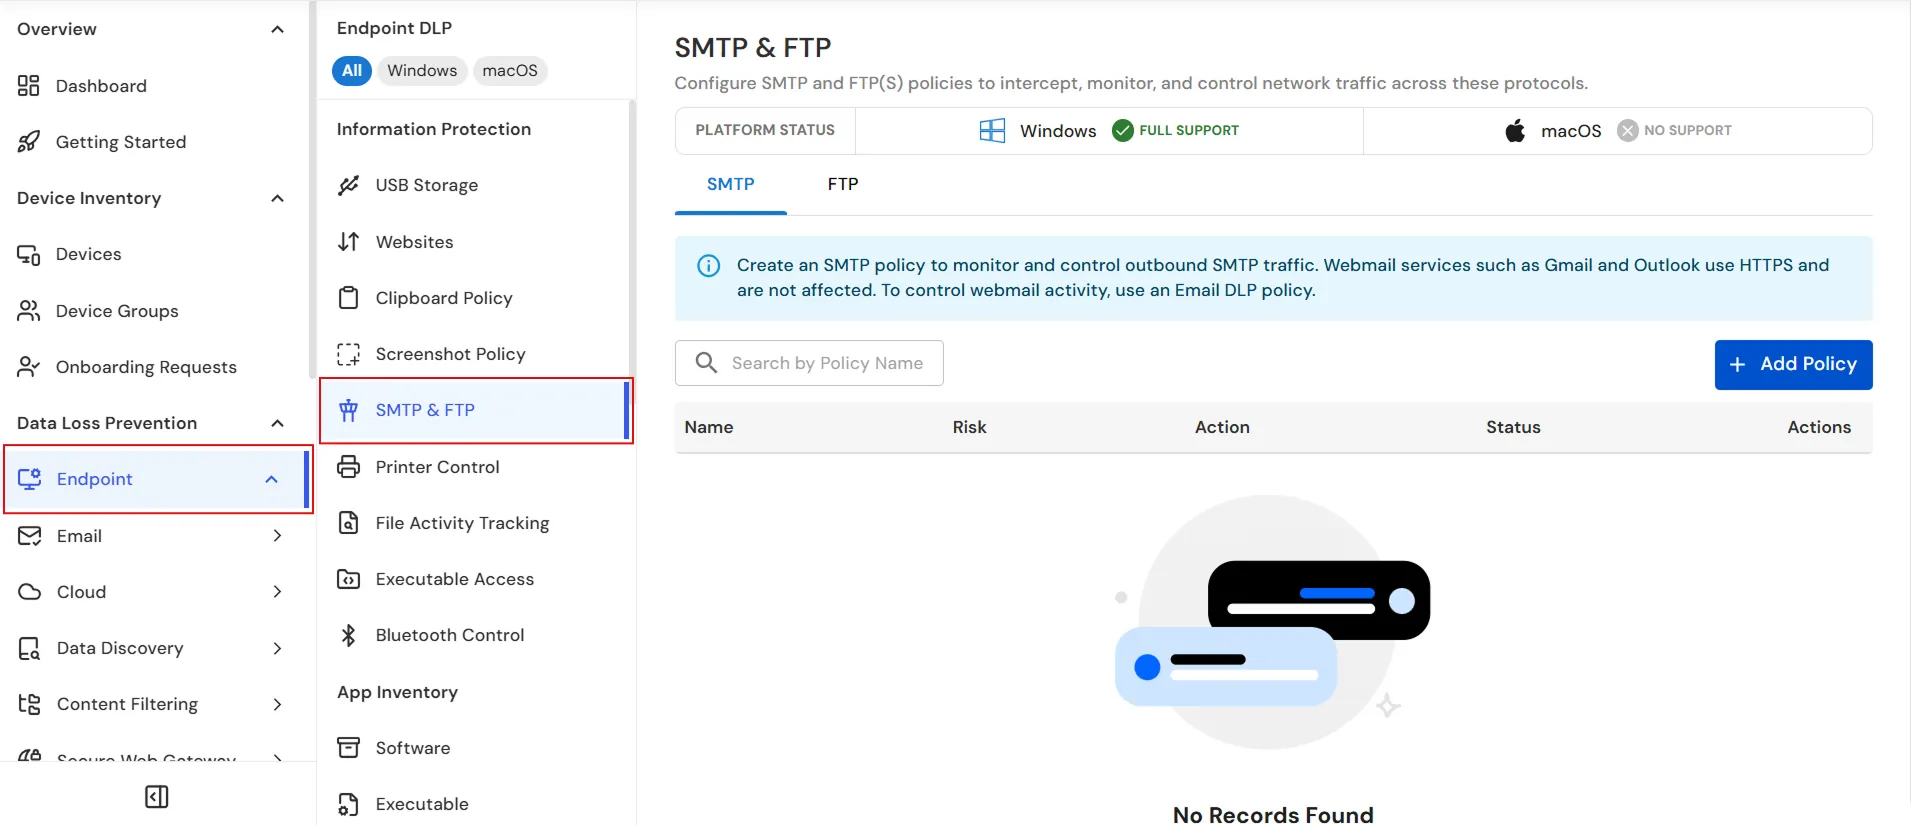
Étape 1. Configurer SMTP et FTP
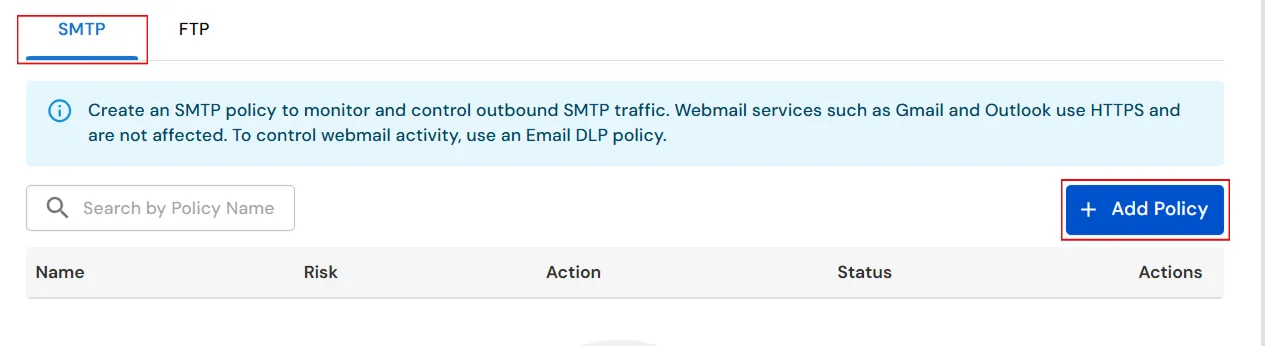
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). SMTP onglet, cliquez sur le Ajouter une politique bouton permettant de créer une nouvelle politique SMTP.
- Dans l' Généralités onglet, notez que les fichiers plus volumineux que 70 MB sont bloqués lors de l'envoi lorsque Bloquer L'action est sélectionnée.
- Dans l' Nom de la politique Dans ce champ, saisissez un nom unique pour la politique SMTP.
- Sous ActionSélectionnez l'action à entreprendre en cas de violation de la politique SMTP. Les actions disponibles sont : Bloquer, Historique et Notifier.
- Sous Analyse, sélectionnez le niveau de risque associé à la police. Pour cet exemple, conservez le Analyse ajuster à Haute.
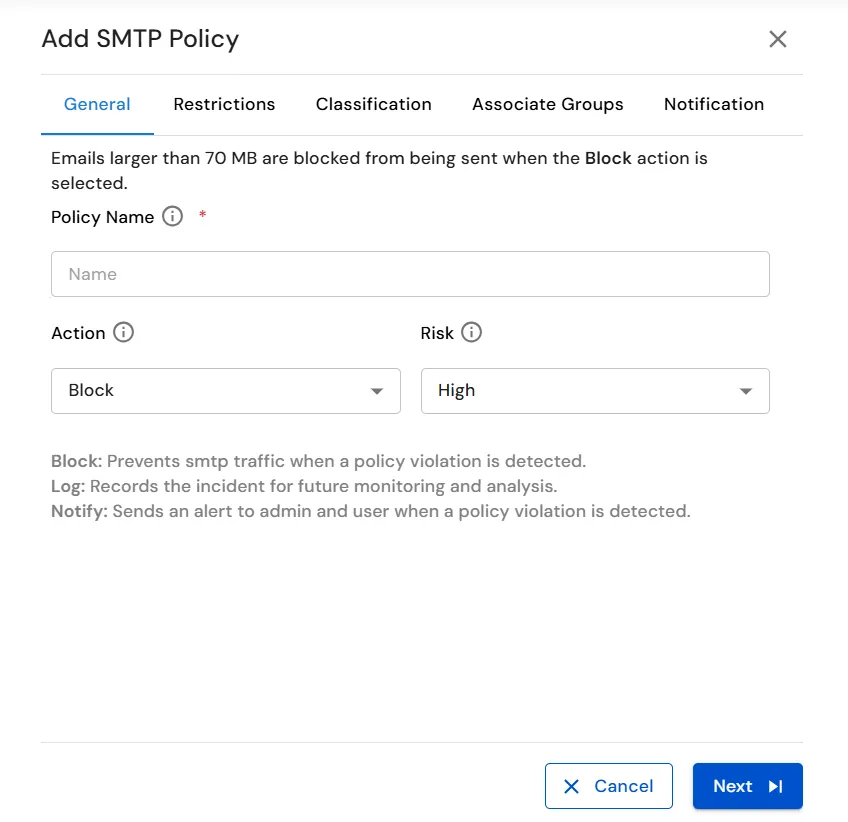
- Après avoir configuré les paramètres généraux de la stratégie SMTP, cliquez sur Suivant configurer les restrictions de politique.
- Dans l' Restrictions Dans l'onglet correspondant, configurez les restrictions qui doivent s'appliquer à la politique SMTP.
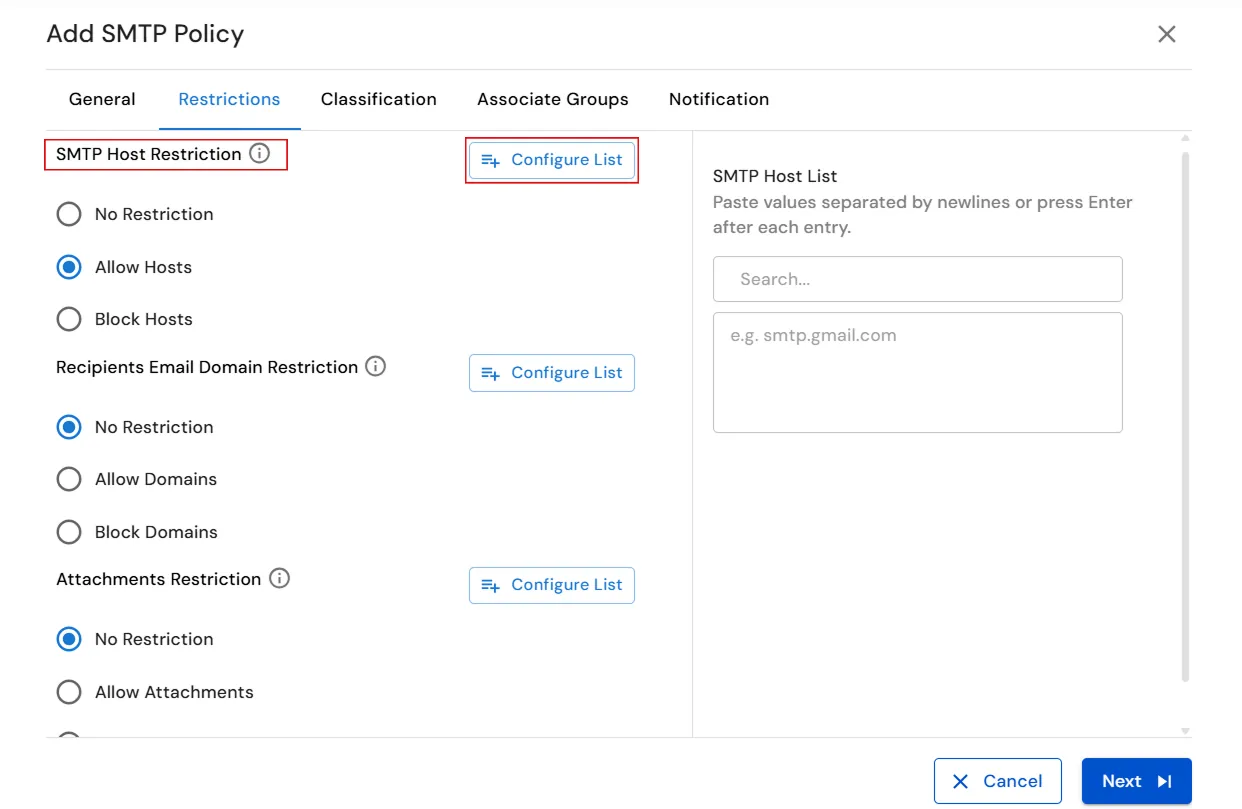
- Sous Restriction de l'hôte SMTP, sélectionnez l'option souhaitée : Pas de réstriction, Autoriser les hôtes, Bloquer les hôtes.
- Si vous sélectionnez Autoriser les hôtes or Bloquer les hôtescliquez Liste de configuration pour spécifier les hôtes SMTP auxquels la restriction doit s'appliquer.
- Dans l' Liste des hôtes SMTP Dans le panneau, saisissez les valeurs d'hôte SMTP requises dans le champ de saisie. Collez plusieurs valeurs sur des lignes distinctes ou appuyez sur Entrer après chaque entrée.
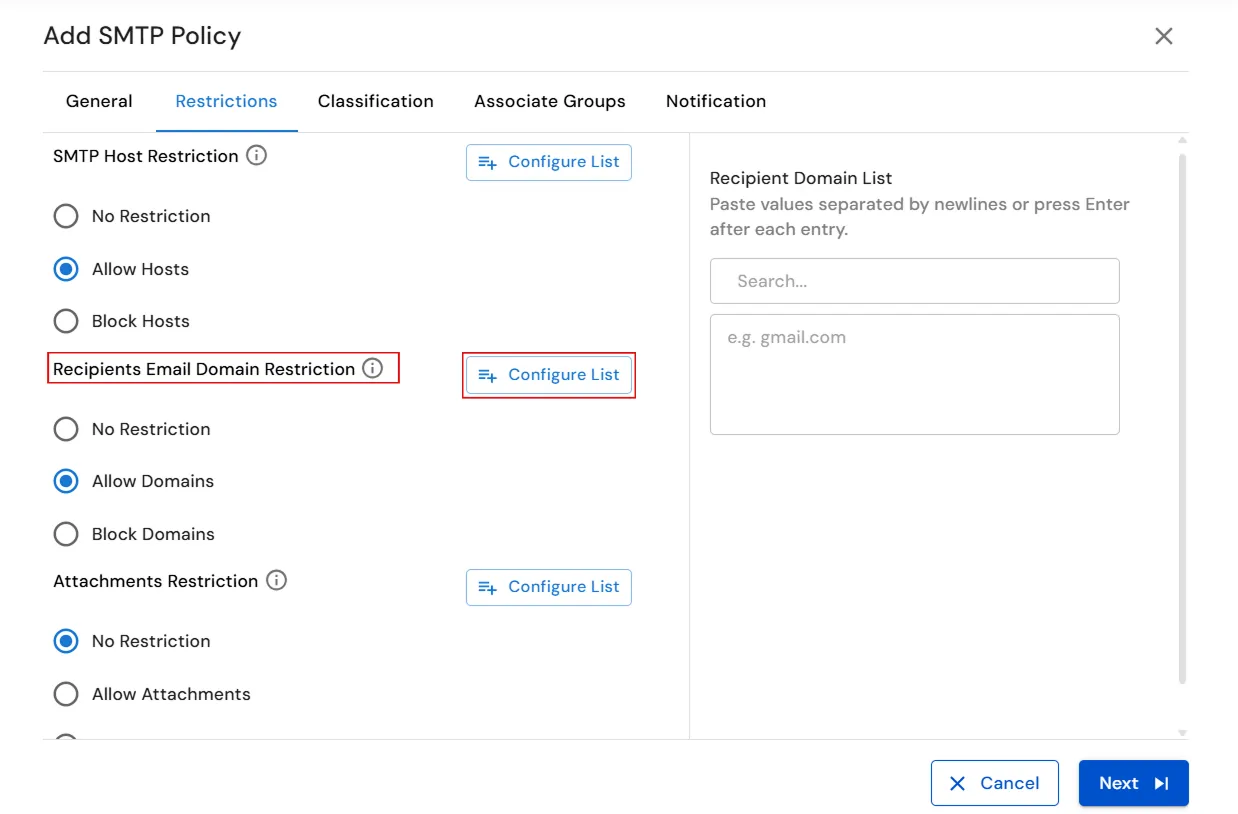
- Sous Restriction du domaine de messagerie des destinataires, sélectionnez l'option souhaitée : Pas de réstriction, Autoriser les domaines, Bloquer les domaines.
- Si vous sélectionnez Autoriser les domaines or Bloquer les domainescliquez Liste de configuration pour préciser les domaines de messagerie auxquels la restriction doit s'appliquer.
- Dans l' Liste des domaines destinataires Dans le panneau, saisissez les domaines de messagerie auxquels la restriction sélectionnée doit s'appliquer.
- Saisissez un domaine par ligne ou appuyez sur Entrer après chaque domaine.
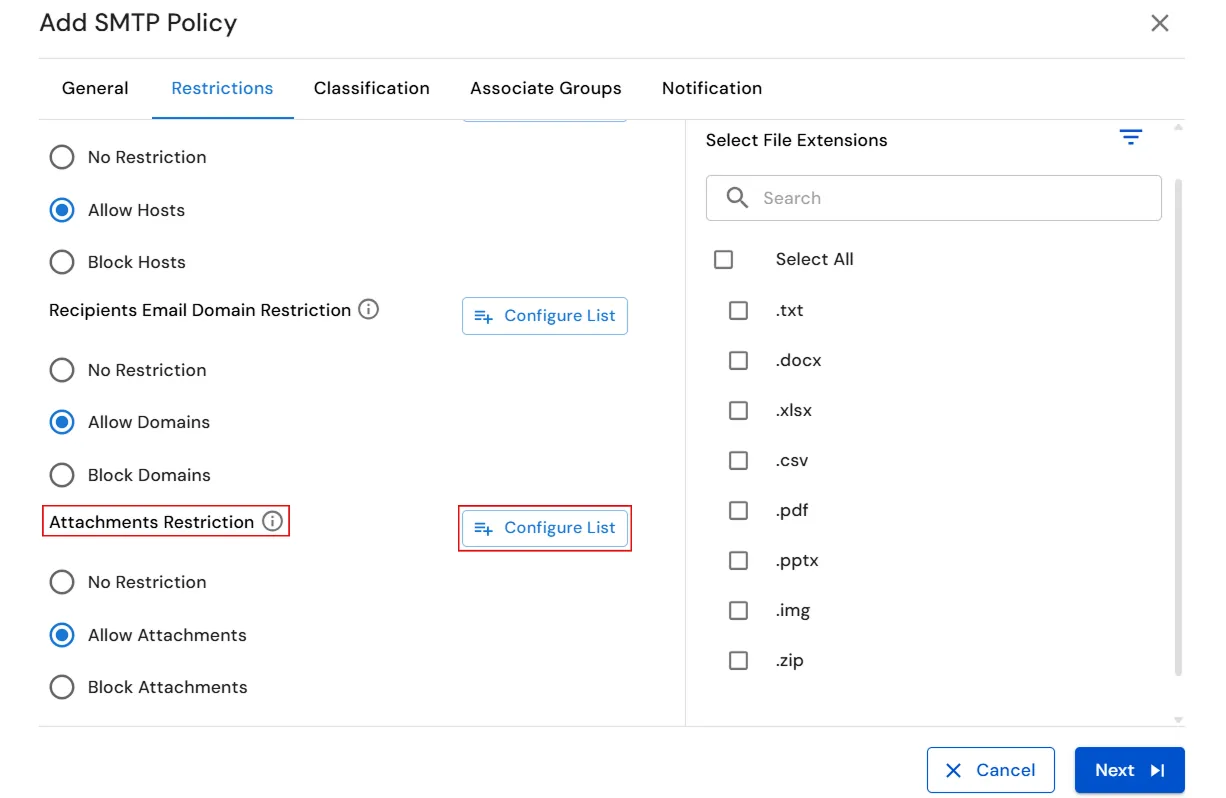
- Sous Restriction relative aux pièces jointes, sélectionnez l'option souhaitée : Pas de réstriction, Autoriser les pièces jointes, Blocs de fixation.
- Si vous sélectionnez Autoriser les pièces jointes or Blocs de fixationcliquez Liste de configuration pour préciser les types de fichiers auxquels la restriction doit s'appliquer.
- Dans la liste des pièces jointes, utilisez le Rechercher champ pour rechercher une extension de fichier spécifique, ou sélectionnez Sélectionner tout pour sélectionner tous les types de fichiers disponibles.
- Sélectionnez les extensions de fichiers requises dans la liste. Les types de fichiers disponibles incluent : .SMS, . Docx, . Xlsx, . Csv, . Pdf, . Pptx, . Img et .zip.
- Examinez la configuration Restriction de l'hôte SMTP, Restriction du domaine de messagerie des destinataires et Restriction relative aux pièces jointes paramètres, puis cliquez Suivant pour configurer les paramètres de classification.
- Sous Déclencheurs d'étiquettesSélectionnez les étiquettes de classification qui doivent déclencher la stratégie lorsqu'elles sont déjà présentes dans un fichier. Les étiquettes disponibles incluent : Confidentialité , Interne, PII, Public mode et Limité.
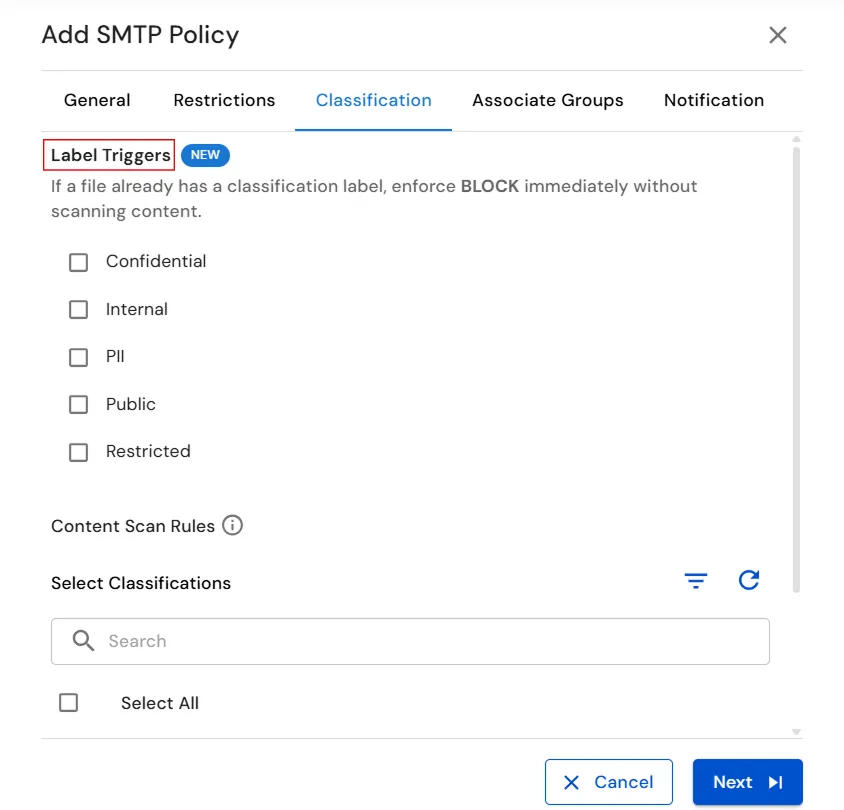
- Sous Règles d'analyse du contenu, Utilisez l' Sélectionner les classifications section permettant de choisir les classifications qui doivent être analysées par la politique SMTP.
- Utilisez le bouton Rechercher champ pour trouver une classification spécifique, ou sélectionnez Sélectionner tout sélectionner toutes les classifications disponibles.
- Sélectionnez les classifications requises, telles que tester or PII indien, de la liste disponible.
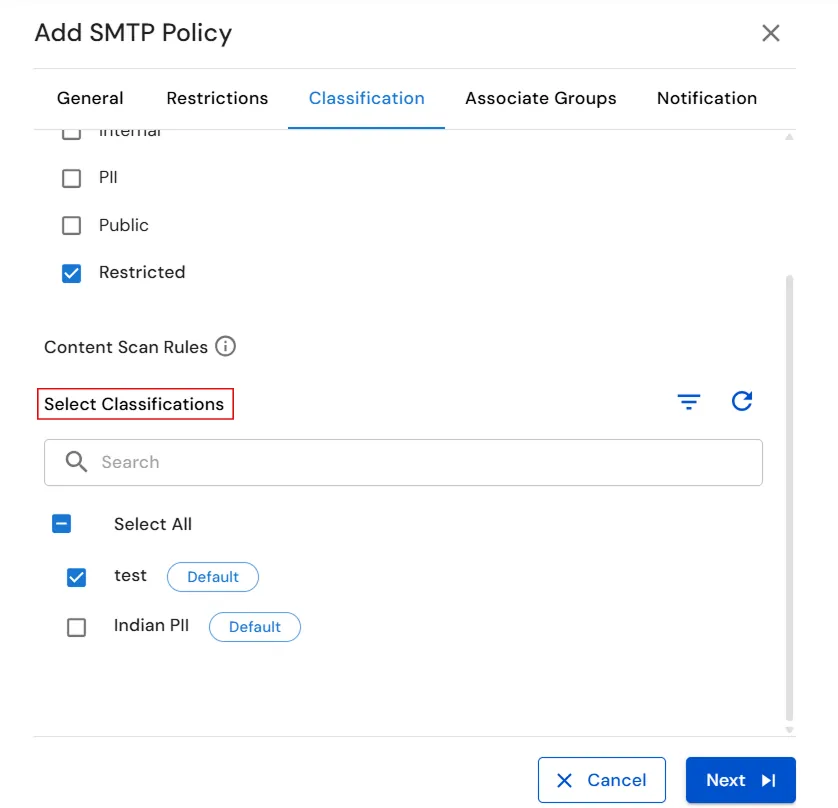
- Après avoir configuré les éléments requis Déclencheurs d'étiquettes et Règles d'analyse du contenucliquez Suivant pour configurer les groupes associés à la stratégie.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Groupes associés onglet, sélectionnez la Fenêtres plateforme permettant de configurer les groupes de périphériques auxquels la stratégie SMTP s'appliquera.
- Utilisez le bouton Rechercher champ permettant de trouver un groupe d'appareils spécifique.
- Sélectionnez les groupes de périphériques requis dans la liste, ou sélectionnez Sélectionner tout appliquer la stratégie à tous les groupes de périphériques Windows disponibles.
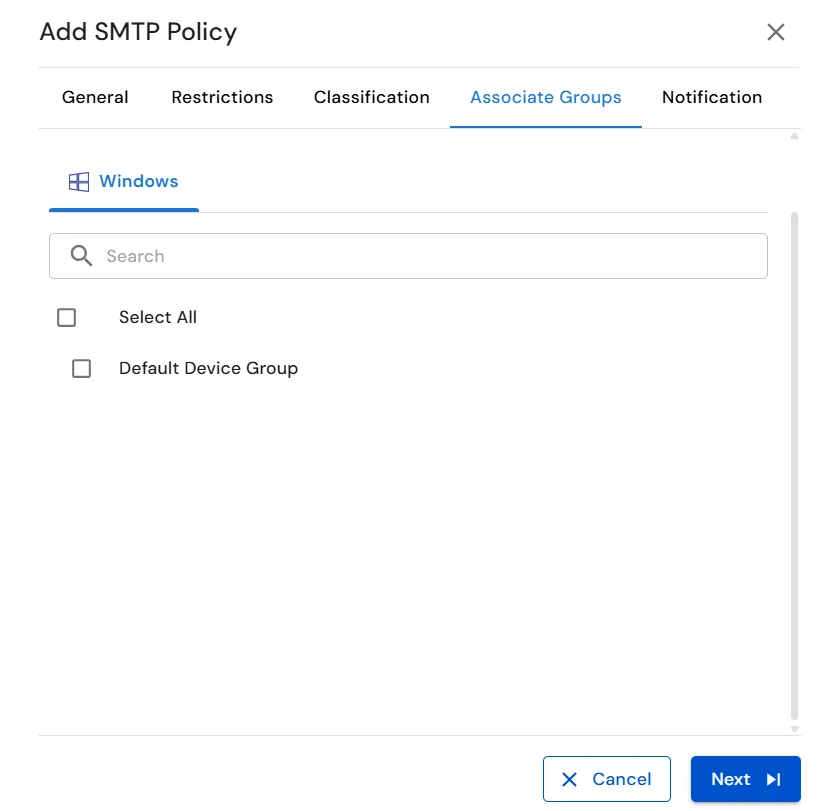
- Après avoir sélectionné les groupes de périphériques requis, cliquez Suivant pour configurer les paramètres de notification.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Notification Dans l'onglet correspondant, configurez si vous souhaitez recevoir des alertes lorsque la stratégie SMTP est déclenchée.
- Pour activer les notifications relatives à la politique SMTP, activez le Créer une alerte pour cette politique basculer.
- Sous Envoyer une notification àSaisissez l'adresse e-mail qui doit recevoir les alertes lorsque la règle est déclenchée. Appuyez sur Entrer après avoir saisi chaque adresse e-mail pour ajouter plusieurs destinataires.
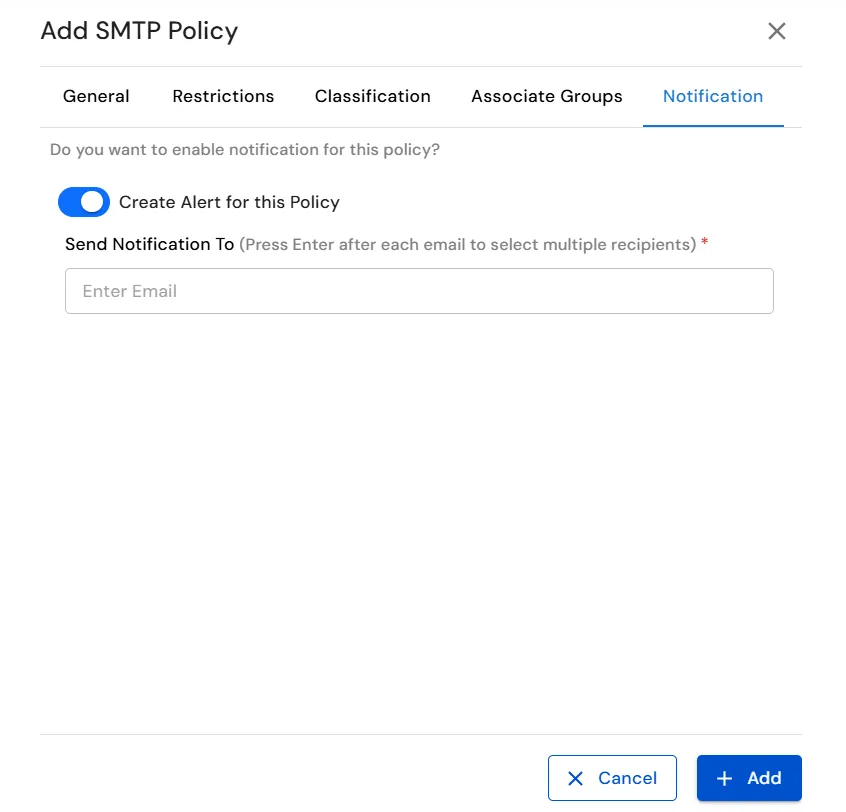
- Après avoir configuré les paramètres de notification, cliquez Ajouter pour créer la politique SMTP.
- Vérifiez que la nouvelle stratégie SMTP apparaît bien dans la liste des stratégies configurées. Nom de la politique, Analyse et Action.
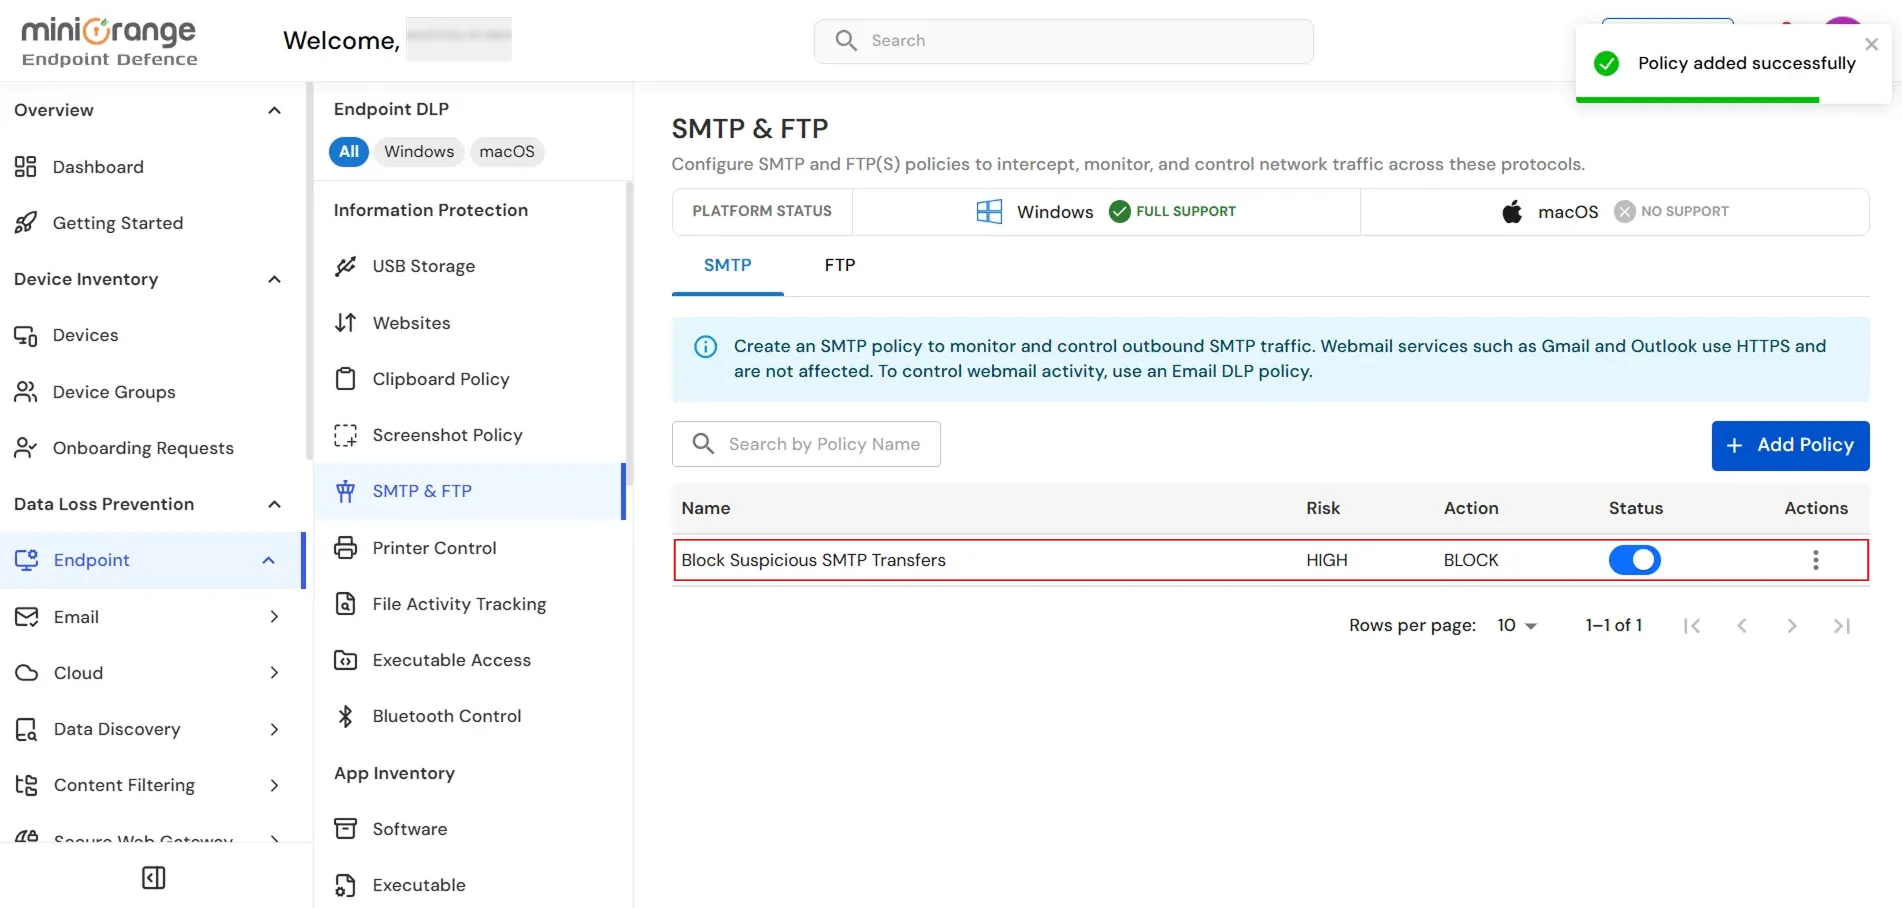
- Pour configurer une politique FTP, cliquez sur Ftp languette.
- Cliquez sur Ajouter une politique bouton permettant de créer une nouvelle politique FTP.
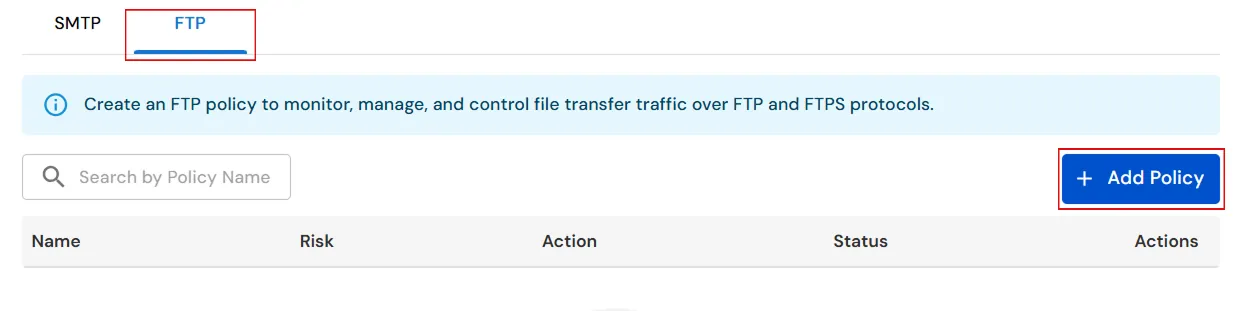
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Généralités onglet, notez que les fichiers plus volumineux que 70 MB sont bloqués lors de l'envoi lorsque Bloquer L'action est sélectionnée.
- Dans l' Nom de la politique Dans ce champ, saisissez un nom unique pour la politique FTP.
- Sous ActionSélectionnez l'action à appliquer en cas de violation de la politique FTP. Les actions disponibles sont : Bloquer, Historique et Notifier.
- Sous Analyse, sélectionnez le niveau de risque approprié pour la police d'assurance.
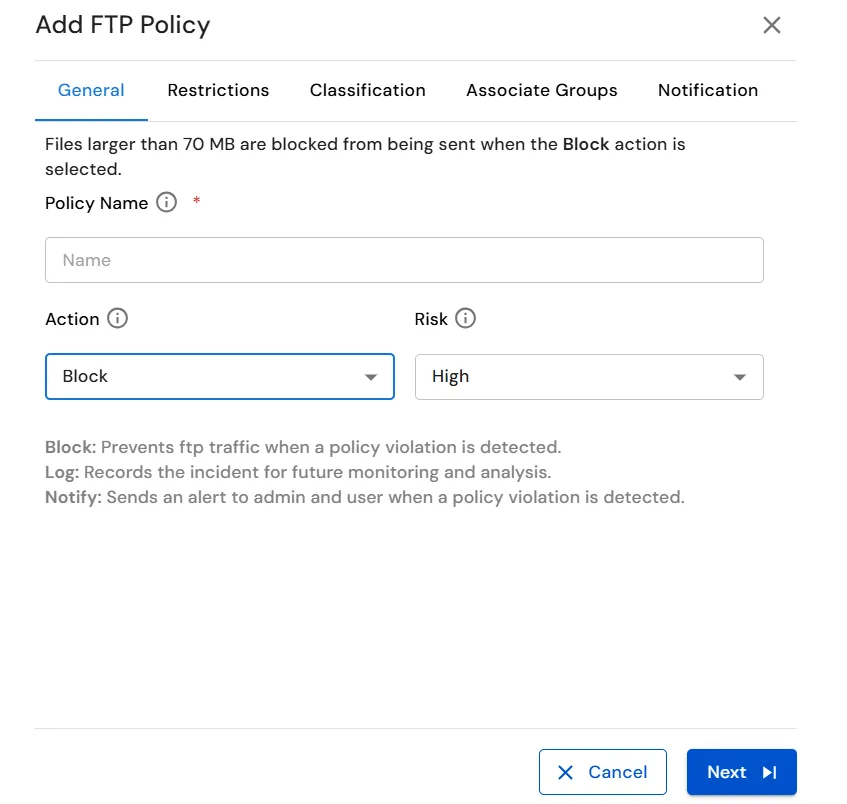
- Après avoir configuré le Nom de la politique, Action et Analyse sous le Généralités onglet, cliquez sur Suivant pour continuer la configuration de la politique FTP.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Restrictions onglet, configurez le Restriction d'hôte FTP en sélectionnant Pas de réstriction, Autoriser les hôtes, Bloquer les hôtes, comme demandé.
- If Autoriser les hôtes or Bloquer les hôtes est sélectionné, cliquez Liste de configuration et saisissez les noms d'hôtes FTP requis dans le Liste des hôtes FTP.
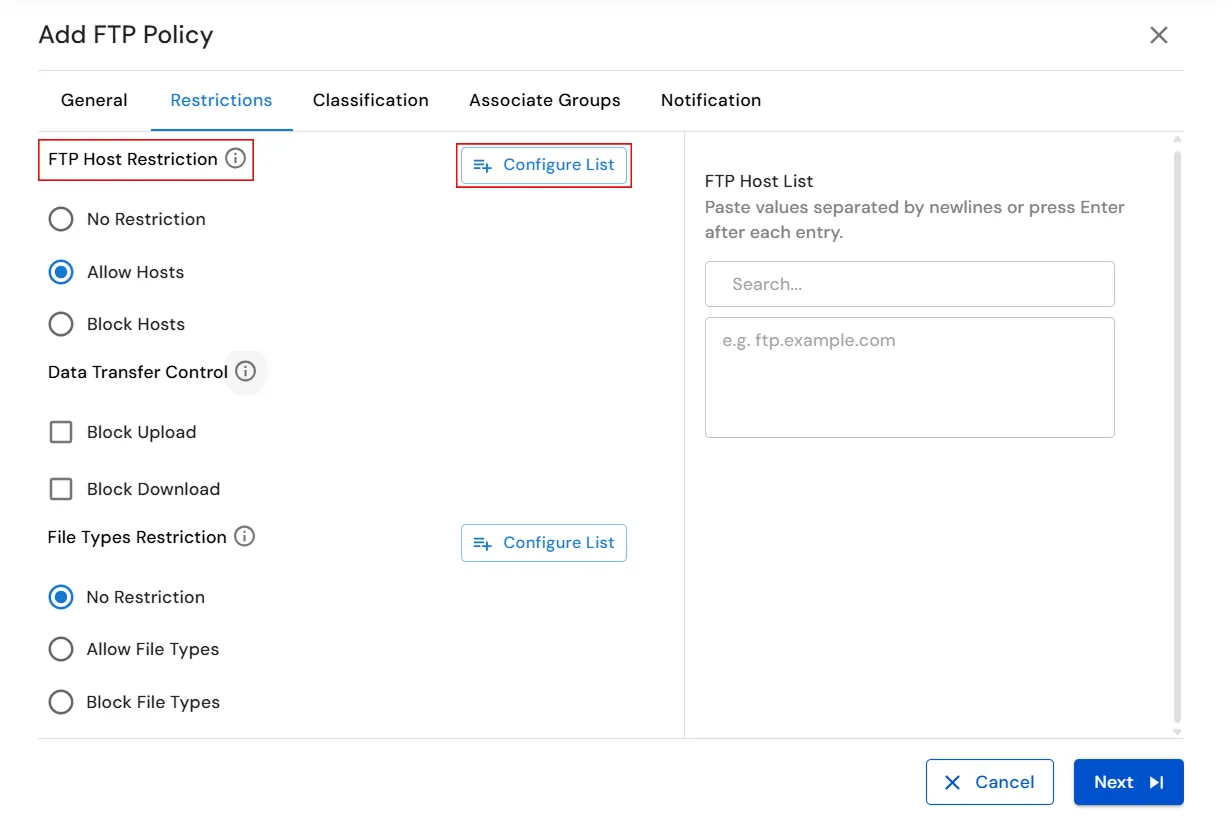
- Sous Contrôle du transfert de données, activer Bloquer le téléchargement et/ou Bloc de téléchargement pour contrôler les transferts de fichiers FTP.
- Sous Restriction des types de fichiers, sélectionnez Pas de réstriction, Types de fichiers autorisés, Types de fichiers bloqués en fonction des restrictions de transfert de fichiers requises.
- If Types de fichiers autorisés or Types de fichiers bloqués est sélectionné, cliquez Liste de configuration et sélectionnez les types de fichiers requis dans la liste disponible.
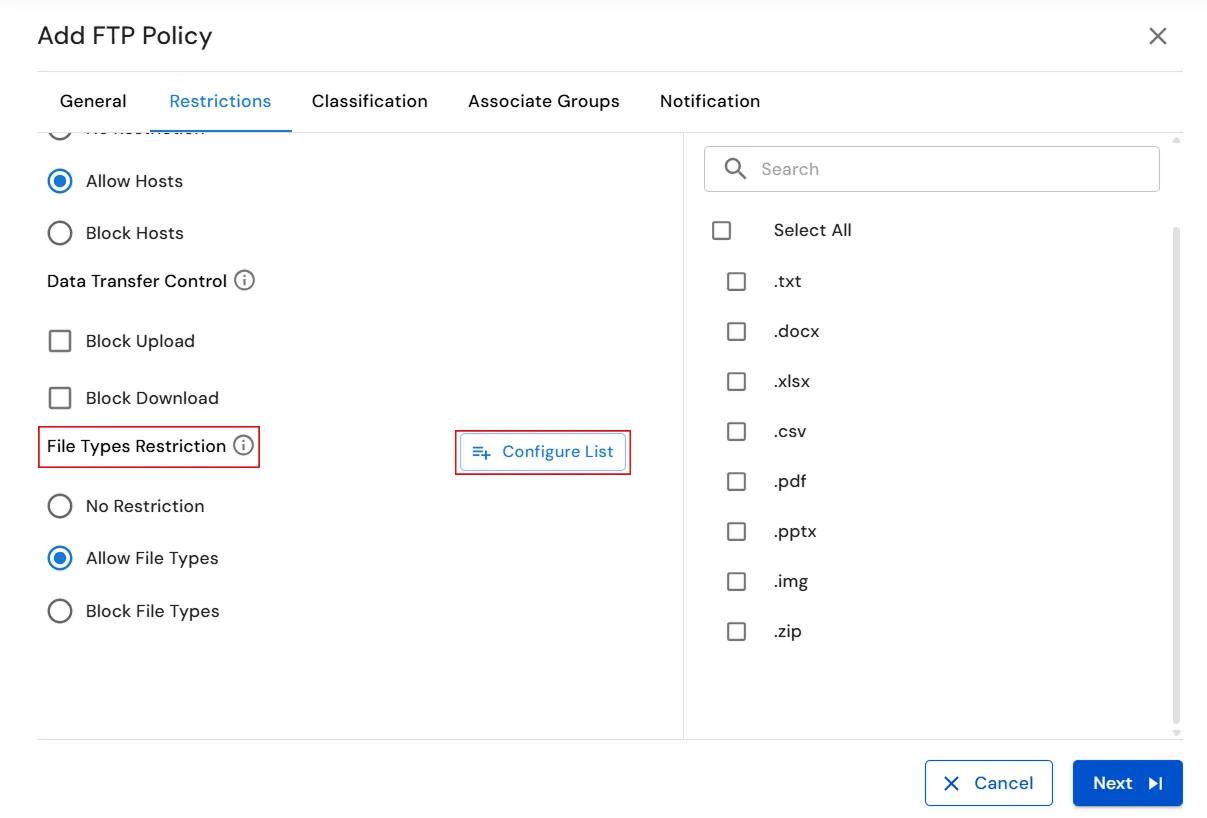
- Après avoir configuré les restrictions requises, cliquez Suivant continuer vers le Classification languette.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Déclencheurs d'étiquettes Dans cette section, sélectionnez les étiquettes de classification pour lesquelles la politique doit s'appliquer immédiatement. Bloquer action à effectuer lorsqu'un fichier possède déjà l'étiquette de classification sélectionnée.
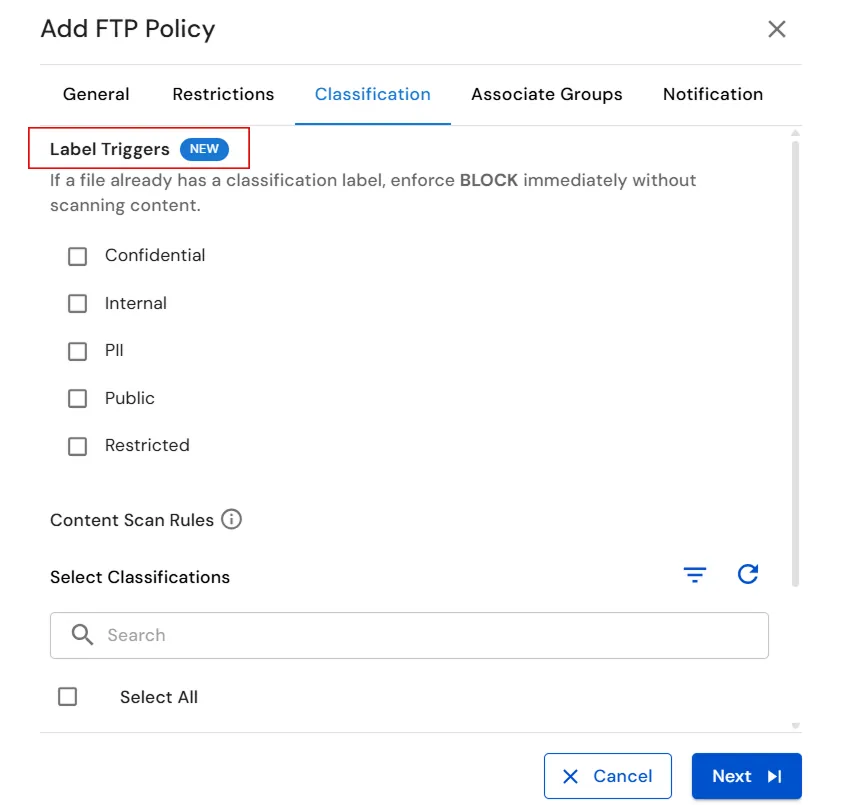
- Sous Règles d'analyse du contenu, consultez les classifications disponibles sous Sélectionner les classifications et sélectionnez les classifications qui doivent être analysées pour détecter tout contenu sensible.
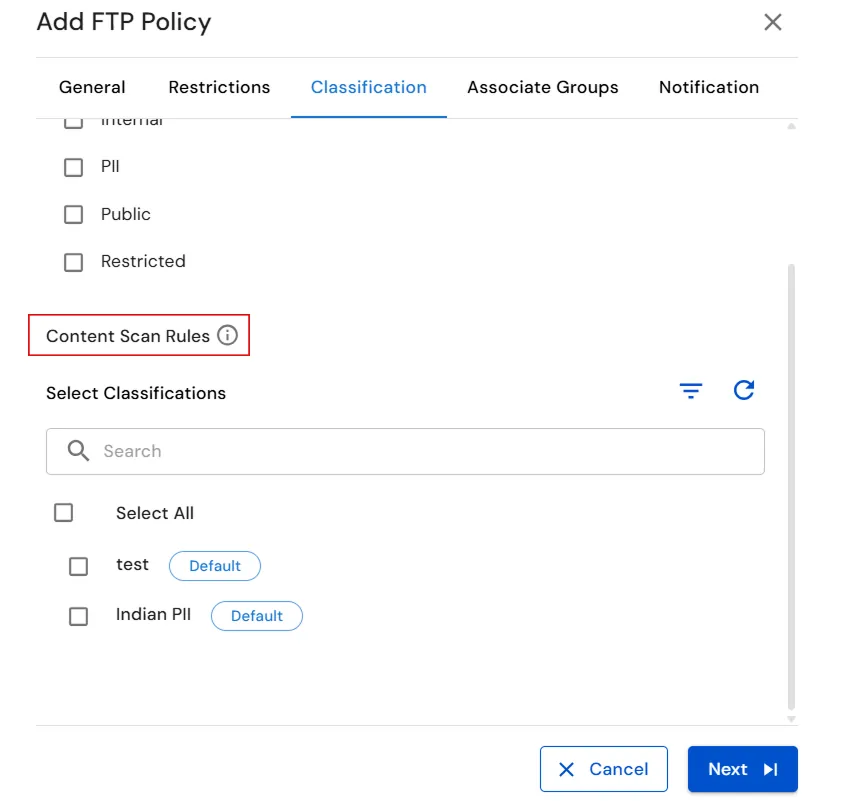
- Utilisez le bouton Rechercher champ pour trouver une classification spécifique, ou sélectionnez Sélectionner tout inclure toutes les classifications disponibles.
- Après avoir configuré les éléments requis Déclencheurs d'étiquettes et Règles d'analyse du contenucliquez Suivant continuer vers le Groupes associés languette.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Groupes associés onglet, sélectionnez la Fenêtres plateforme permettant de consulter les groupes d'appareils disponibles.
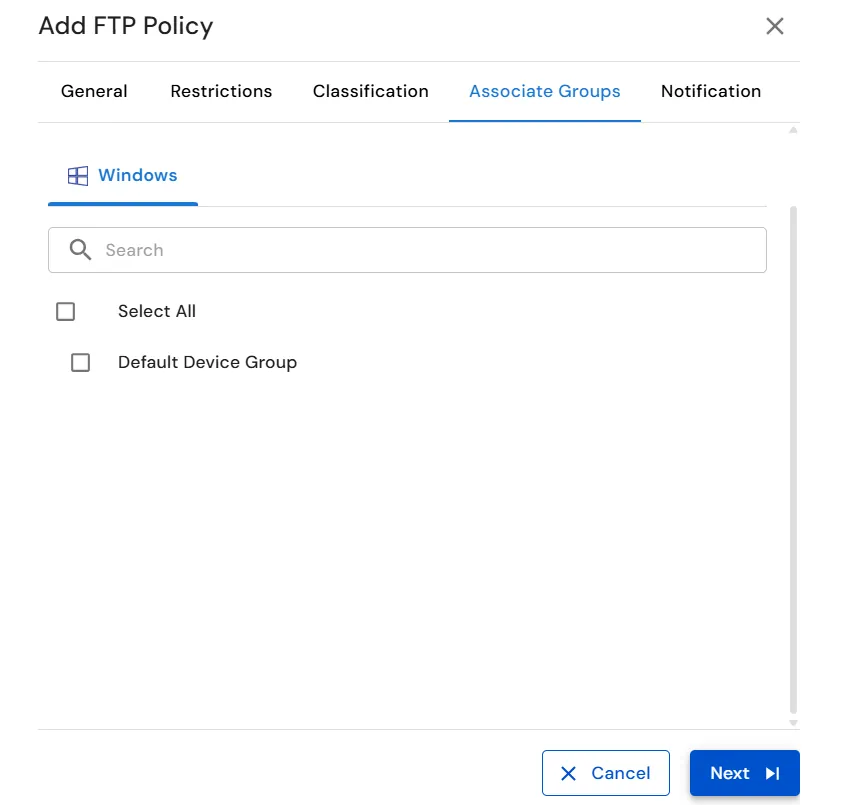
- Sélectionnez le groupe de périphériques auquel la stratégie FTP doit être appliquée. Par exemple, sélectionnez Groupe de périphériques par défaut.
- Vous pouvez également sélectionner Sélectionner tout associer la stratégie à tous les groupes de périphériques Windows disponibles.
- Après avoir sélectionné le groupe de périphériques requis, cliquez Suivant continuer vers le Notification languette.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Notification onglet, activer Créer une alerte pour cette politique recevoir des notifications lorsque la politique FTP détecte une violation de celle-ci.
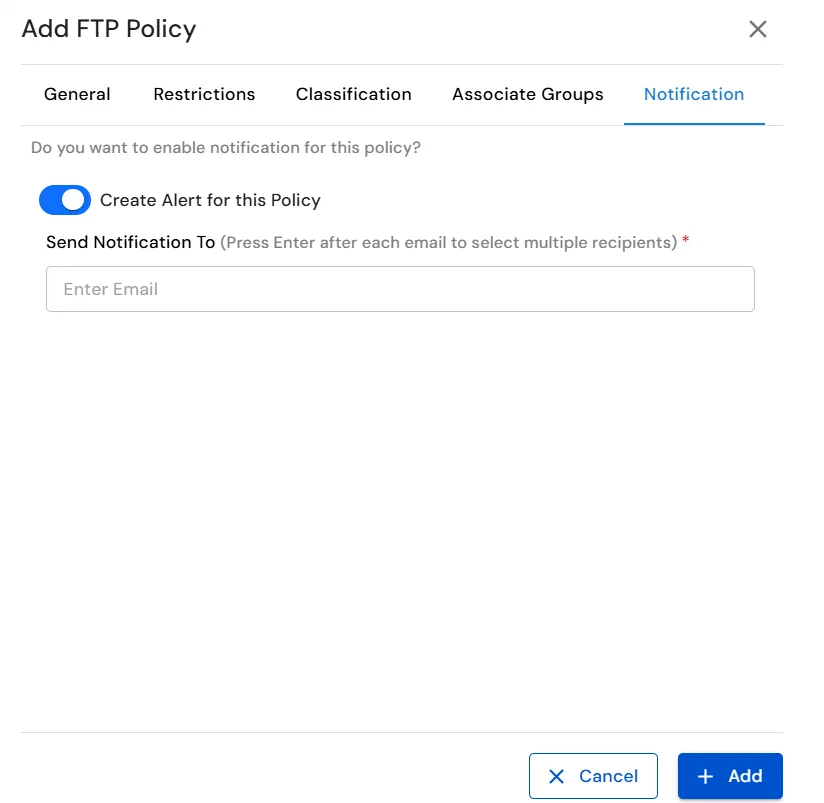
- Sous Envoyer une notification àSaisissez l'adresse e-mail de l'administrateur ou des autres destinataires qui doivent recevoir les alertes de violation de politique. Appuyez sur Entrer après chaque adresse e-mail pour ajouter plusieurs destinataires.
- Vérifiez que les adresses e-mail des destinataires requis sont ajoutées, puis cliquez. Ajouter pour créer la politique FTP.
- Vérifiez que la nouvelle stratégie FTP créée apparaît bien dans la liste des stratégies configurées. Nom, Analyse, Action, et un actif Statut.
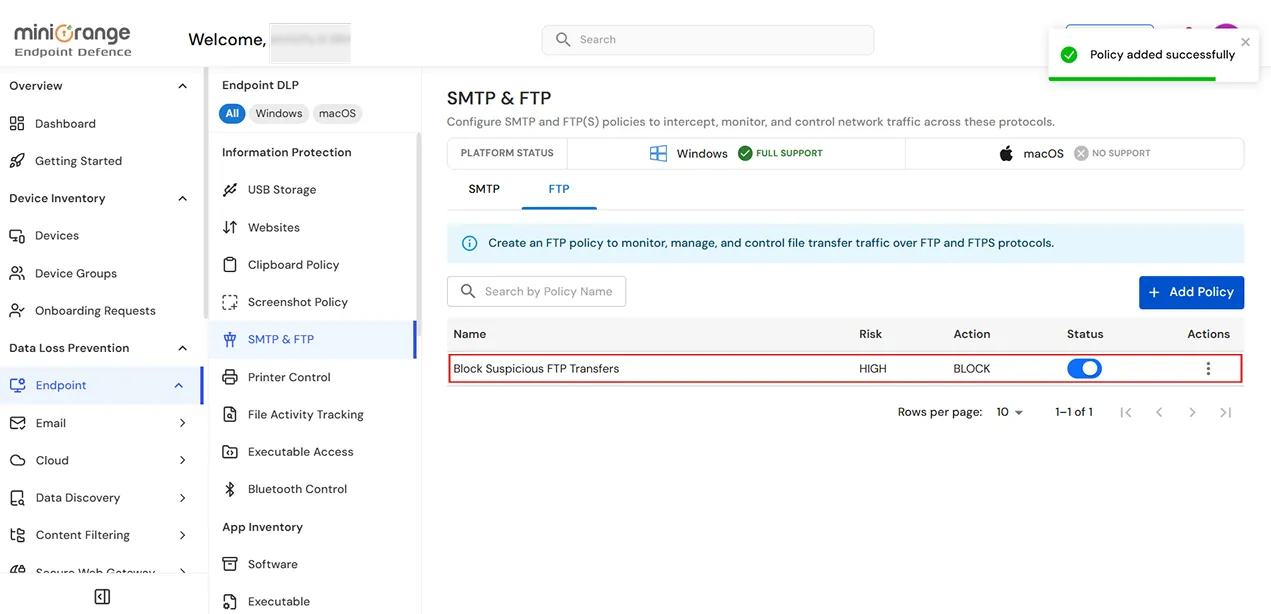
Étape 2 : Rapports
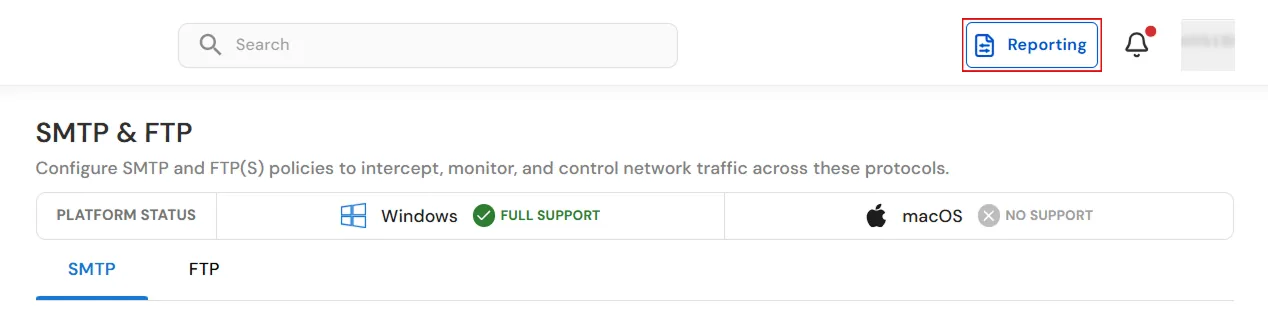
- Cliquez à nouveau Reporting Utilisez le menu de navigation en haut de page pour consulter les rapports de violation des politiques SMTP et FTP.
- Après avoir cliqué Reporting, élargir la Rapports section dans le menu de navigation de gauche et cliquez Rapports SMTP et FTP pour consulter les rapports de violation des politiques SMTP et FTP.
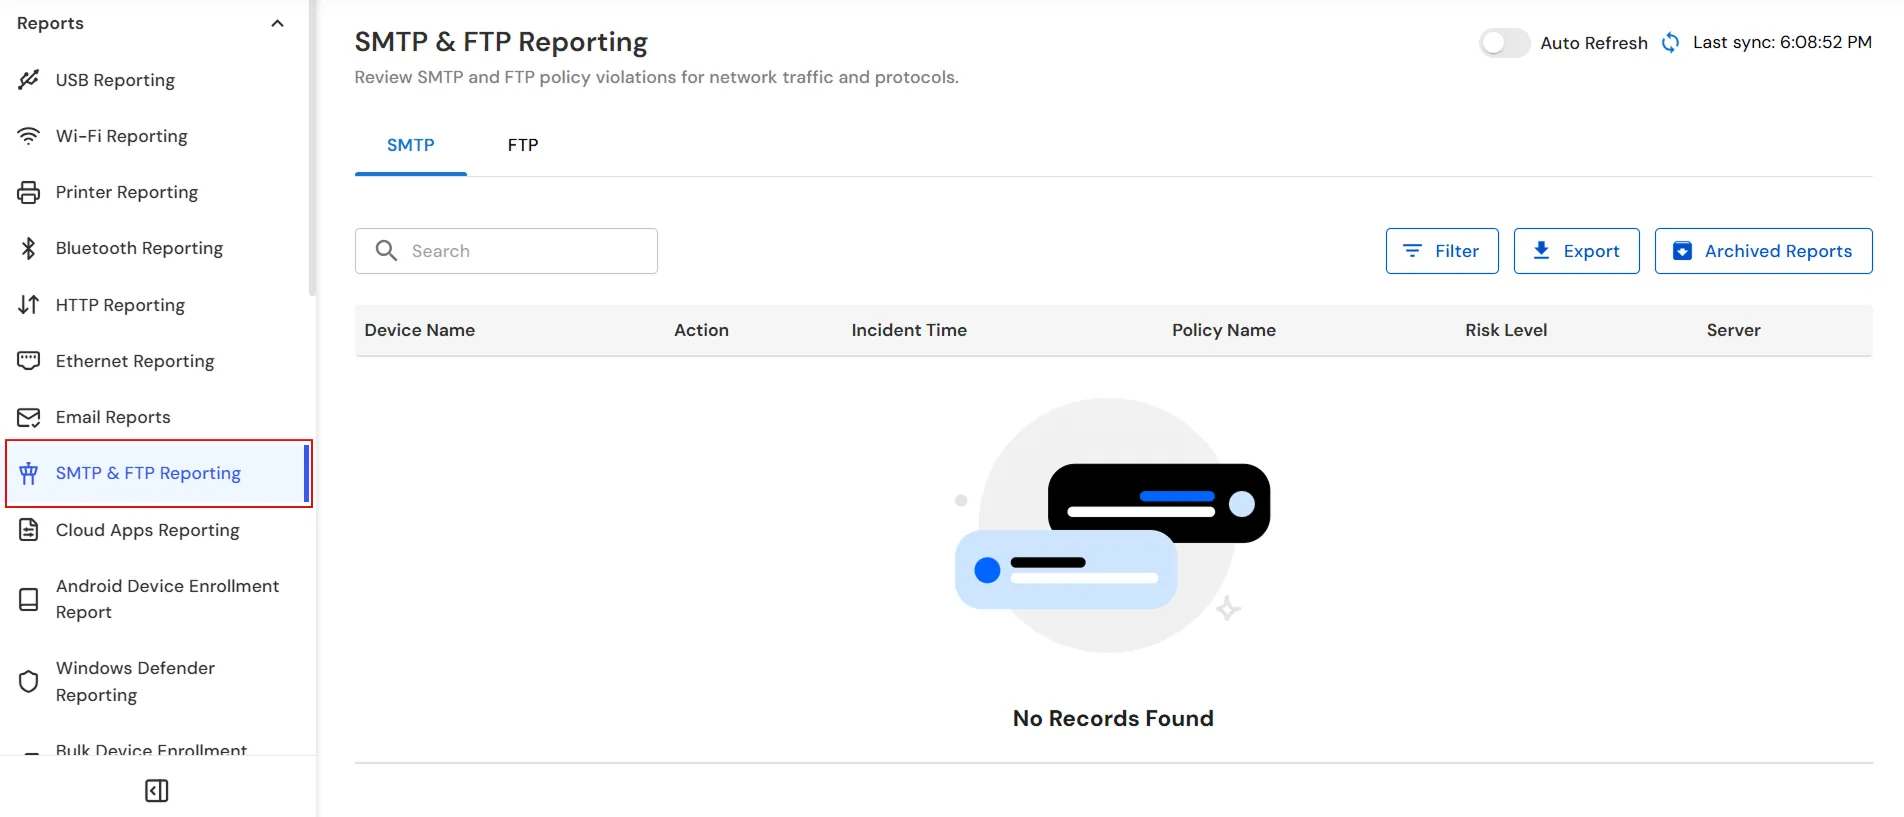
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). SMTP Dans l'onglet correspondant, consultez les rapports de violation de politique relatifs au trafic SMTP. Le rapport affiche des détails tels que : Nom du périphérique, Action, Heure de l'incident, Nom de la politique, Niveau de risque et Server.
- Utilisez le bouton Rechercher champ permettant de rechercher des rapports de violation spécifiques de la politique SMTP.
- Cliquez à nouveau Filtre pour affiner les rapports affichés en fonction des options de filtrage disponibles.
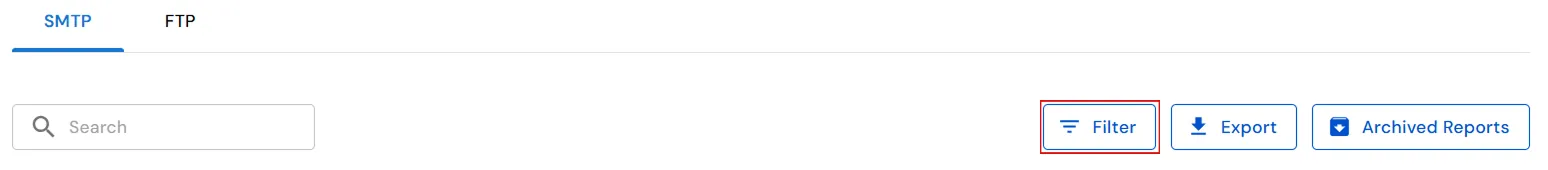
- Sous AppareilRecherchez et sélectionnez un appareil spécifique pour consulter les rapports associés à cet appareil.
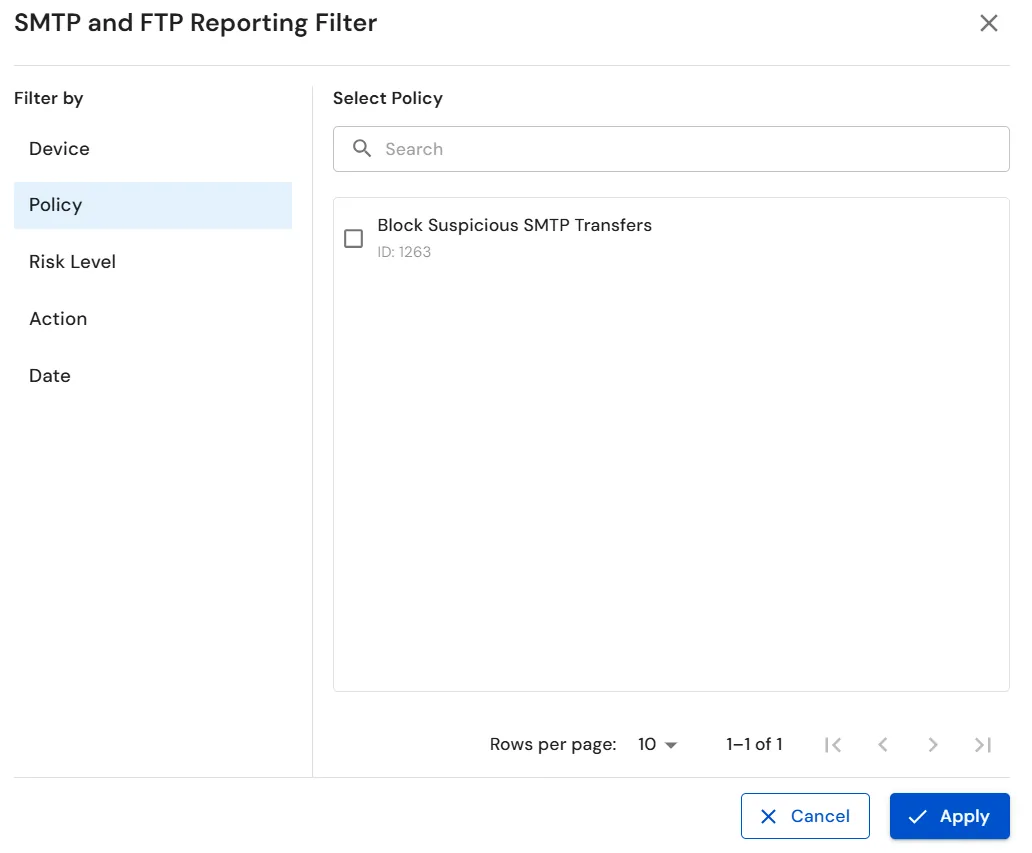
- Sous de confidentialitéRecherchez et sélectionnez une politique spécifique pour consulter les rapports générés par cette politique.
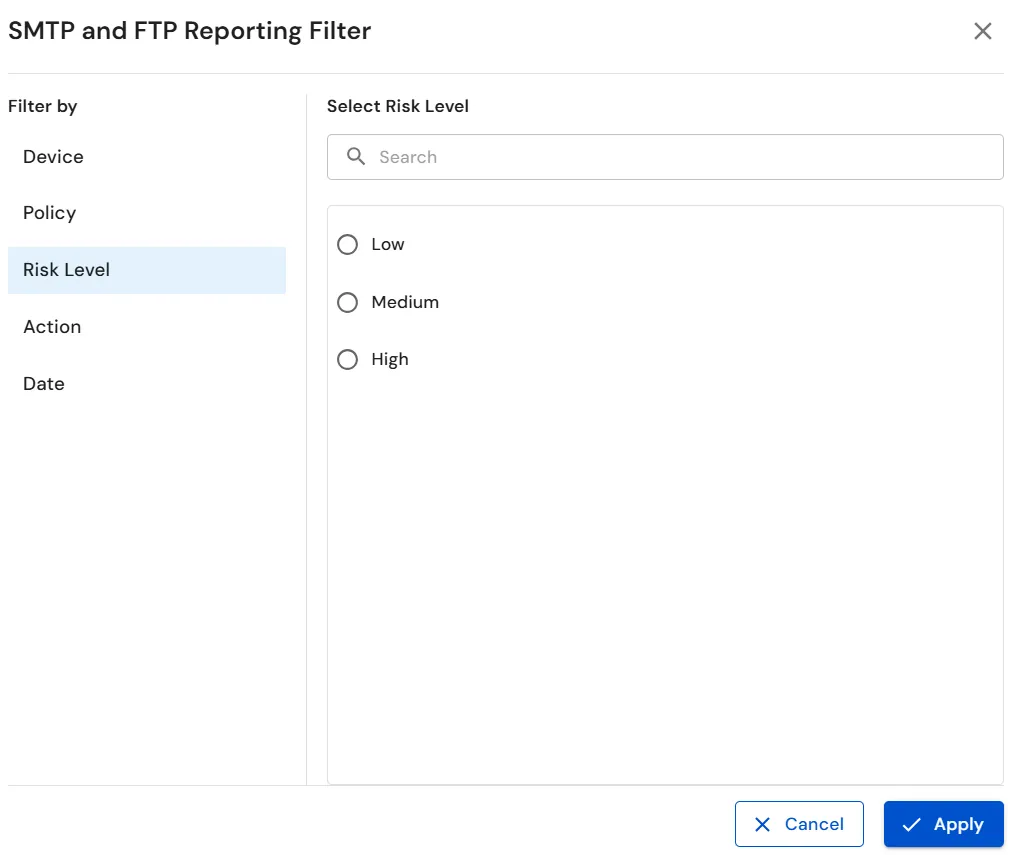
- Sous Niveau de risque, sélectionnez Low, Moyenne, Haute filtrer les rapports en fonction de leur niveau de risque attribué.
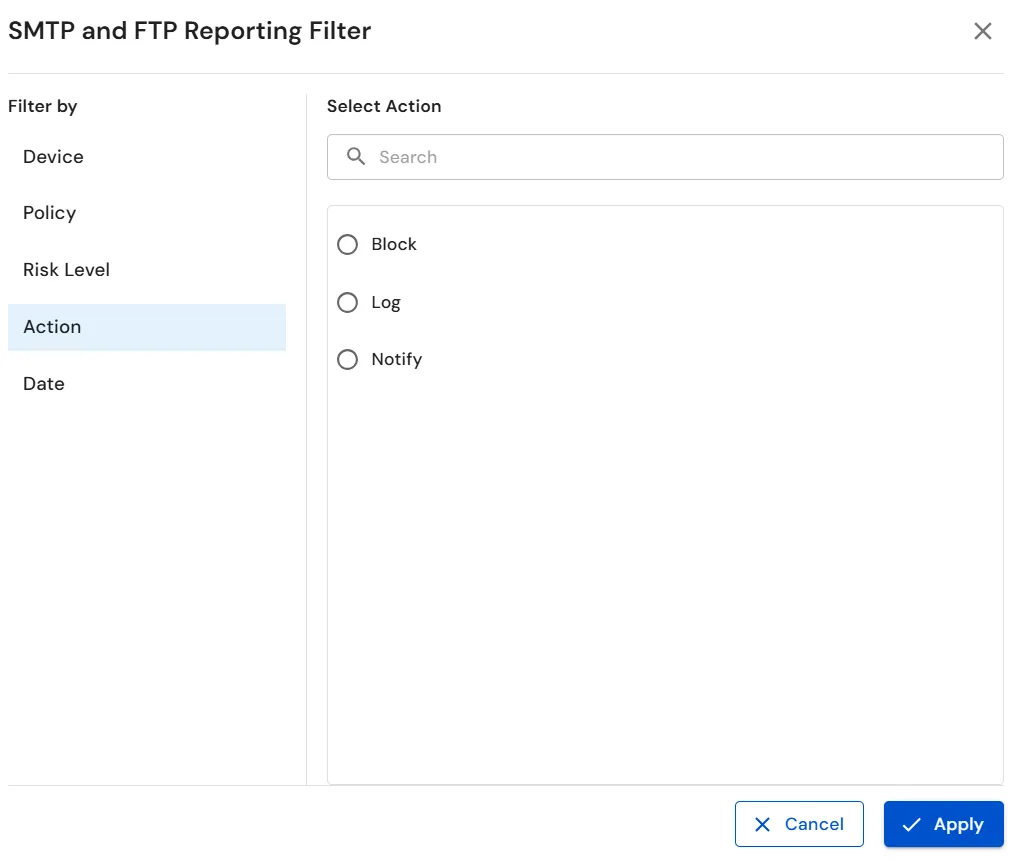
- Sous Action, sélectionnez Bloquer, Historique, Notifier filtrer les rapports en fonction de l'action entreprise par la politique.
- Sous Date, spécifiez un Dès et À Date et heure pour filtrer les rapports dans une plage horaire spécifique.
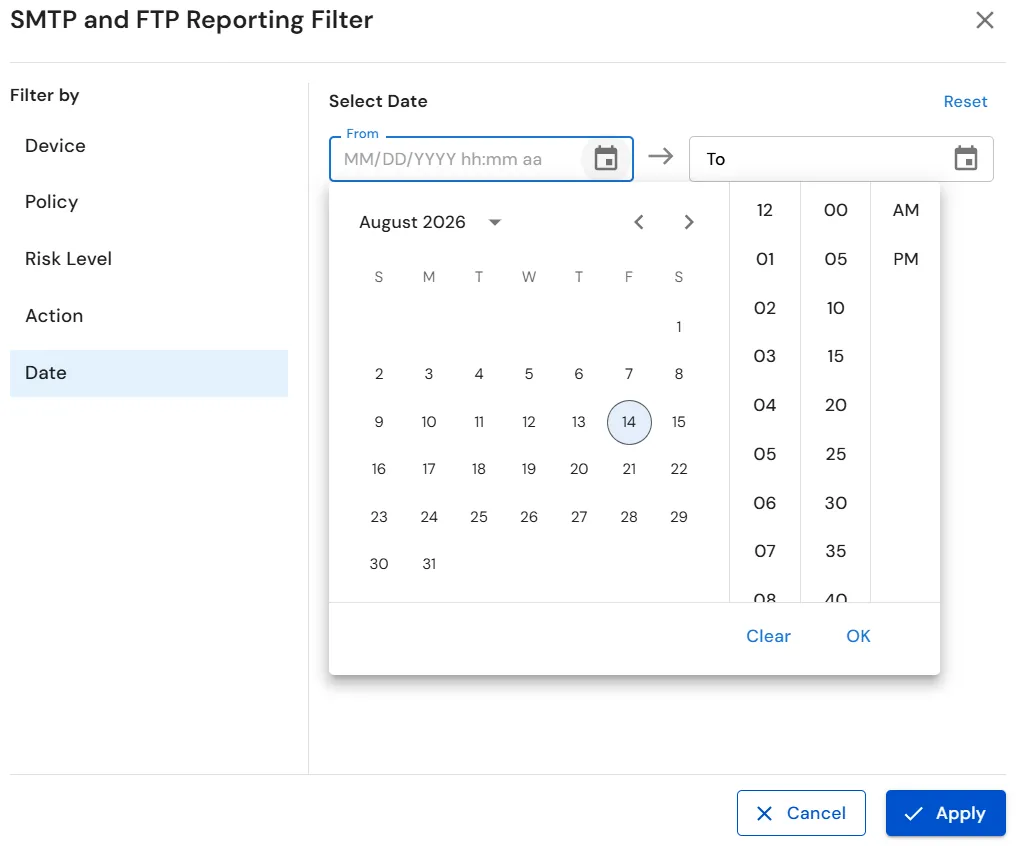
- Cliquez à nouveau Appliquer pour appliquer les filtres sélectionnés et afficher les rapports correspondants.
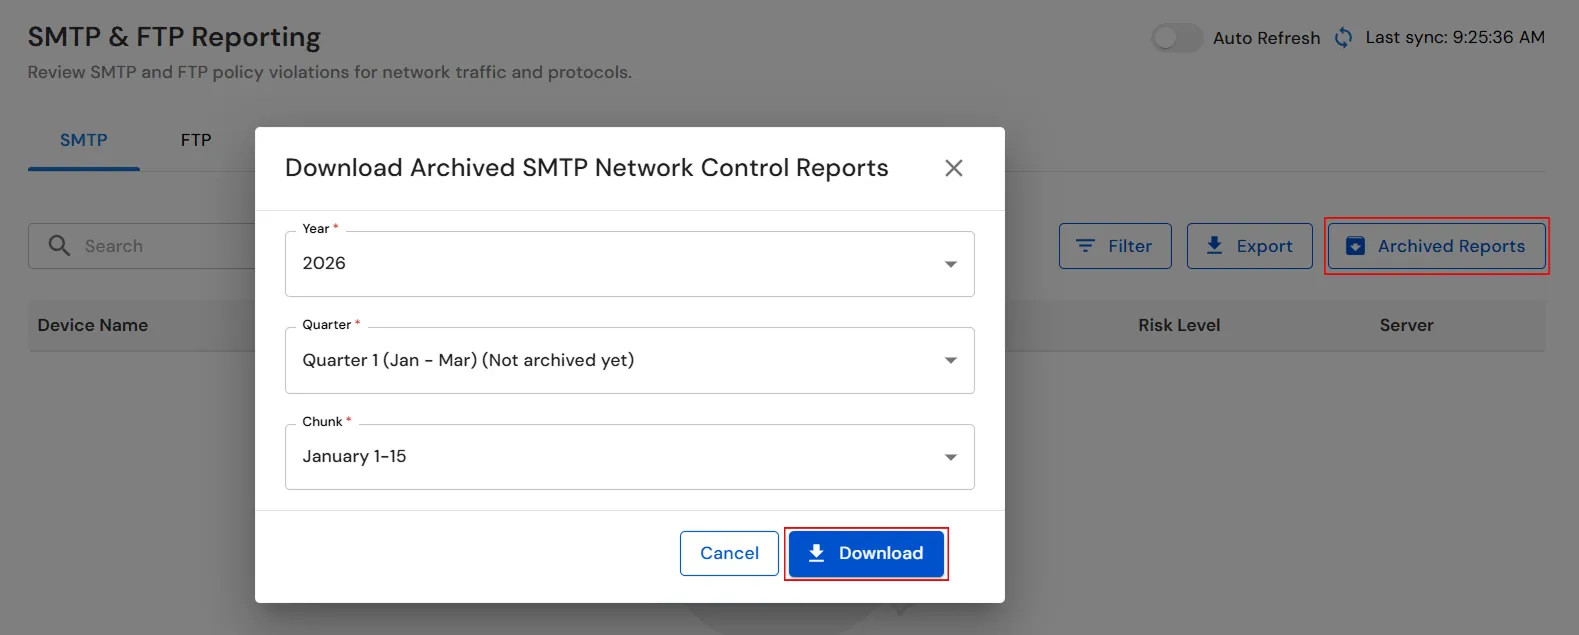
- Cliquez à nouveau Télécharger pour télécharger les données de rapport SMTP en vue d'une analyse plus approfondie ou de leur archivage.
- Cliquez à nouveau Rapports archivés pour télécharger les rapports SMTP archivés. Dans le Télécharger les rapports archivés de contrôle du réseau SMTP Dans la fenêtre, sélectionnez l'élément requis. Année, Trimestre et Tronçon, Puis cliquez sur Télécharger.
- Sous Rapports SMTP et FTP, clique le Ftp Onglet permettant de consulter les rapports de violation de la politique FTP.
- Consultez les rapports de violation de la politique FTP. Le rapport affiche des détails tels que : Nom du périphérique, Action, Heure de l'incident, Nom de la politique, Niveau de risque et Server.
- Utilisez le bouton Rechercher champ permettant de rechercher des rapports de violation spécifiques de la politique FTP.
- Cliquez à nouveau Filtre pour affiner les rapports affichés en fonction des options de filtrage disponibles.
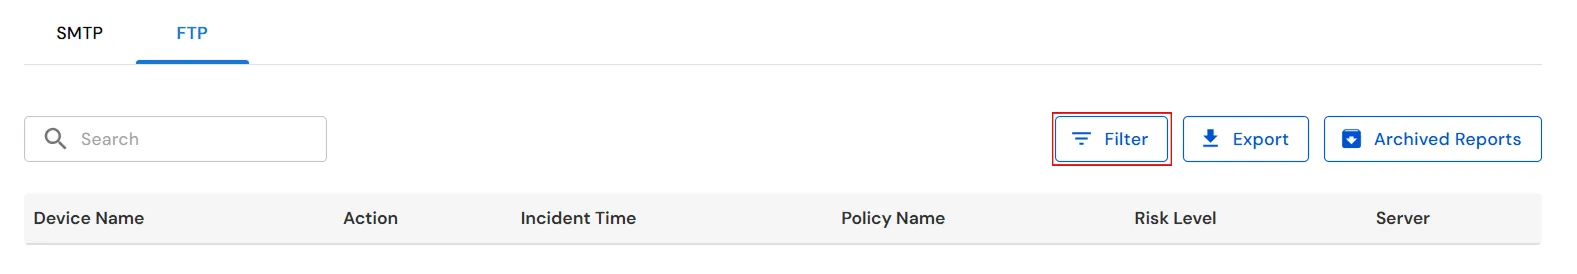
- Sous AppareilRecherchez et sélectionnez un appareil spécifique pour consulter les rapports associés à cet appareil.
- Sous de confidentialitéRecherchez et sélectionnez une politique spécifique pour consulter les rapports générés par cette politique.
- Sous Niveau de risque, sélectionnez Low, Moyenne, Haute filtrer les rapports en fonction de leur niveau de risque attribué.
- Sous Action, sélectionnez Bloquer, Historique, Notifier filtrer les rapports en fonction de l'action entreprise par la politique.
- Sous Date, spécifiez un Dès et À Date et heure pour filtrer les rapports dans une plage horaire spécifique.
- Cliquez à nouveau Appliquer pour appliquer les filtres sélectionnés et afficher les rapports correspondants.
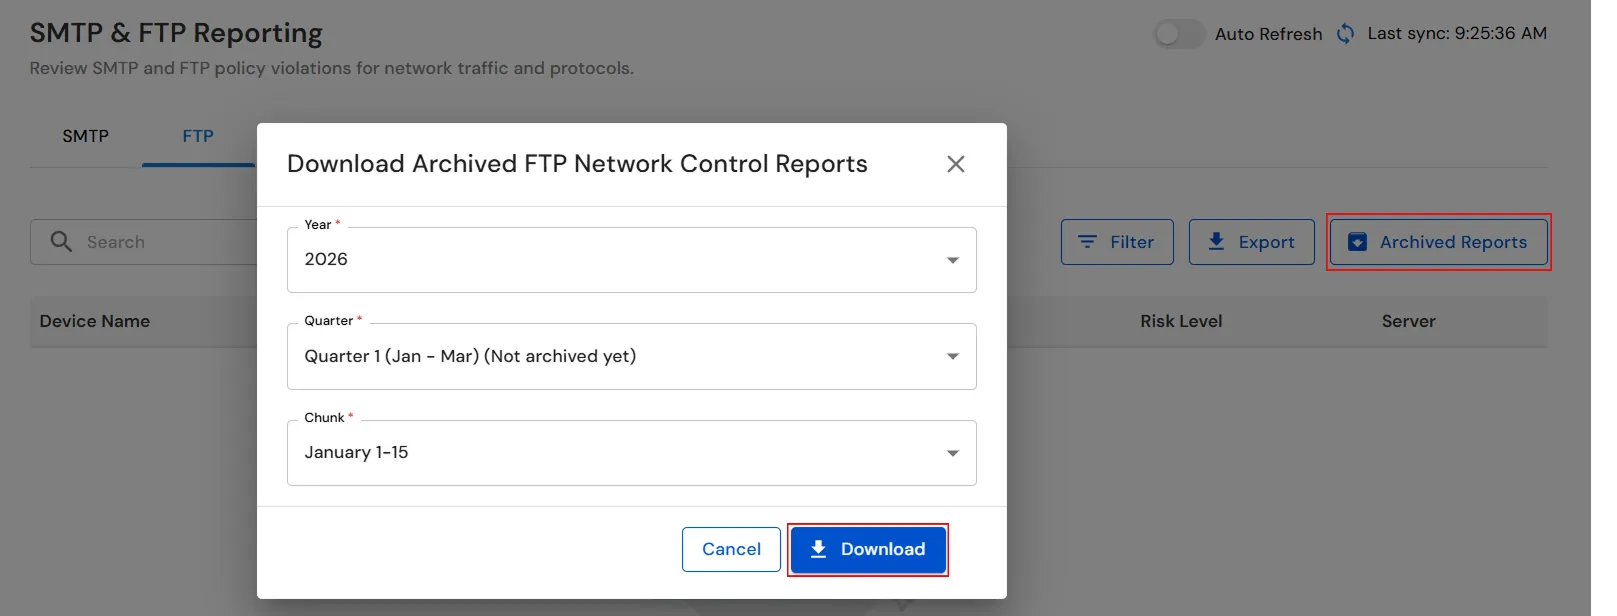
- Cliquez à nouveau Télécharger télécharger les données de reporting FTP pour une analyse plus approfondie ou à des fins d'archivage.
- Cliquez à nouveau Rapports archivés pour télécharger les rapports FTP archivés. Dans le Télécharger les rapports de contrôle réseau FTP archivés Dans la fenêtre, sélectionnez l'élément requis. Année, Trimestre et Tronçon, Puis cliquez sur Télécharger.
Vous avez configuré avec succès les politiques SMTP et FTP et consulté les rapports correspondants à l'aide de notre solution DLP . Si vous rencontrez des difficultés lors de la configuration, n'hésitez pas à nous contacter à l'adresse uemsupport@xecurify.com.