Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×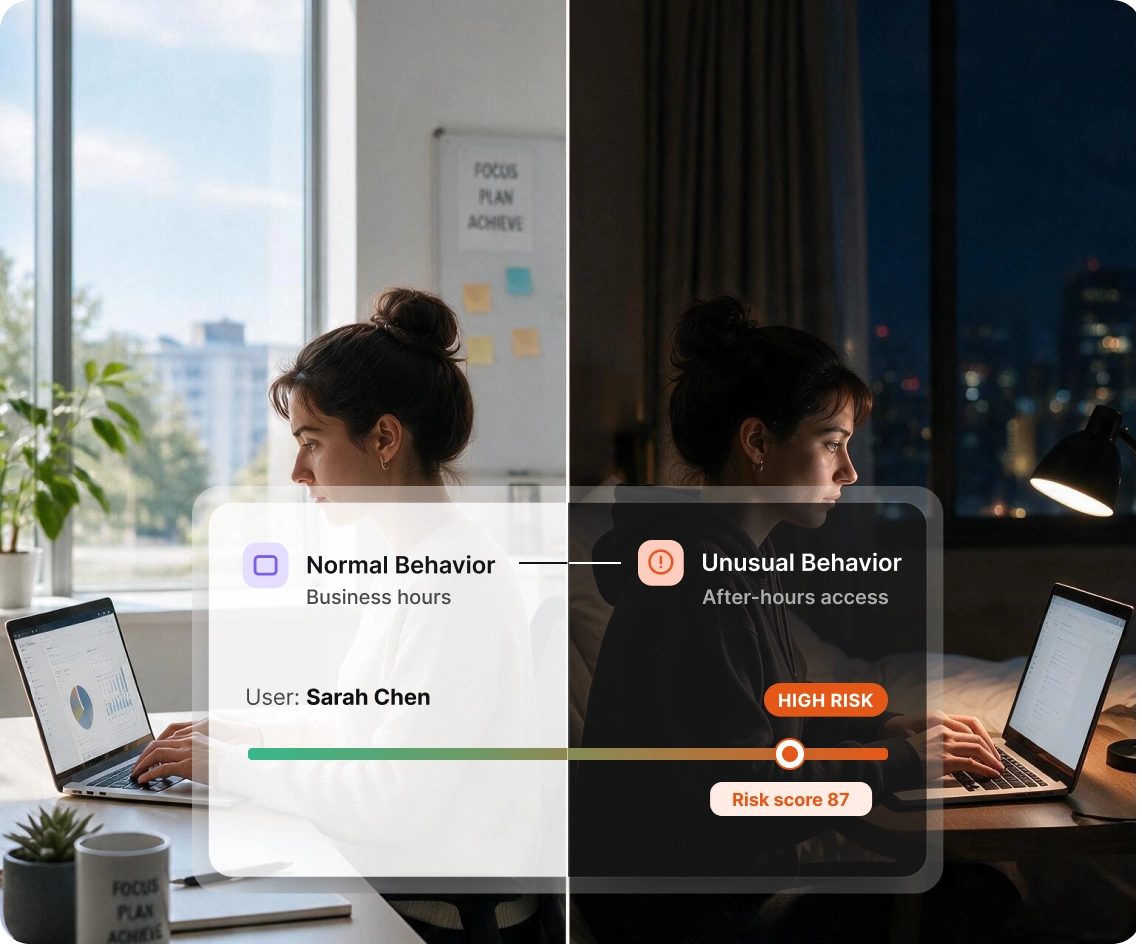
Les règles statiques et les outils basés sur les signatures ne détectent pas ce qui semble normal sur le papier, mais ne l'est pas. Les solutions d'analyse du comportement des utilisateurs et des entités apprennent.
Le comportement réel de chaque utilisateur et de chaque appareil est pris en compte afin que l'alerte soit déclenchée par un écart, et non par une simple violation de règle.

La plateforme apprend en permanence les heures de connexion typiques, les schémas d'accès et l'utilisation des données pour chaque utilisateur et entité, établissant ainsi un profil dynamique au lieu de s'appuyer sur des seuils fixes.

Dès qu'une activité s'écarte d'une ligne de base établie, comme une connexion depuis un lieu inhabituel ou une augmentation inhabituelle du nombre de téléchargements de fichiers, le système le signale instantanément.

Les comportements ne sont pas analysés isolément. La plateforme met en corrélation les signaux provenant des utilisateurs, des appareils et des applications afin de révéler les schémas d'attaques coordonnées que les outils de surveillance ponctuels ne détectent pas.
Ces fonctionnalités d'analyse du comportement des utilisateurs fonctionnent de concert pour faire apparaître les menaces réellement importantes.
Le système établit un profil contextuel pour chaque utilisateur et entité en fonction des habitudes de connexion historiques, de l'accès aux ressources, de l'utilisation des appareils et de l'activité en fonction de l'heure de la journée, créant ainsi une « norme » fiable servant de référence.
Cette base de référence se précise avec le temps, permettant ainsi à la plateforme de s'adapter à l'évolution des rôles, des appareils et des modes de travail.
Les solutions de sécurité UEBA transforment les signaux comportementaux bruts en renseignements structurés que votre équipe de sécurité peut analyser, prioriser et exploiter sans avoir à fouiller dans des journaux disparates.

Chaque utilisateur se voit attribuer un profil de risque qui se met à jour en continu en fonction de son comportement, de ses habitudes d'accès et des anomalies historiques, permettant ainsi aux analystes d'identifier les personnes présentant actuellement le risque le plus élevé.

Les appareils, les serveurs et les applications sont évalués de la même manière que les utilisateurs, afin que les machines compromises et les comptes de service utilisés à mauvais escient ne passent pas inaperçus.

Reconstituez précisément ce qui s'est passé, et dans quel ordre, grâce à une vue chronologique de chaque connexion, demande d'accès et indicateur comportemental lié à un utilisateur ou une entité.

Les analystes bénéficient d'une vue consolidée des alertes connexes, des scores de risque et du contexte en un seul endroit, ce qui réduit le temps nécessaire pour passer de la détection à la confirmation d'un incident.

Remontez à l'origine d'un incident, qu'il s'agisse d'identifiants volés, d'une autorisation mal configurée ou d'une violation de politique interne, afin que la correction s'attaque à la cause réelle.

Les données comportementales sont enrichies par des flux de renseignements sur les menaces, aidant ainsi les équipes à faire la différence entre une action inhabituelle mais inoffensive et un schéma d'attaque connu.
Une plateforme UEBA n'est performante que si les données qu'elle peut analyser sont de qualité. miniOrange se connecte directement à votre SIEM. IAMet les outils de point de terminaison,
Il n'y a donc ni silos de données ni angles morts.





Les centres d'opérations de sécurité n'ont pas besoin de plus d'alertes ; ils ont besoin des bonnes alertes, accompagnées d'un contexte suffisant pour agir rapidement. La solution UEBA est conçue pour les équipes qui souhaitent en finir avec les faux positifs et les enquêtes interminables.
Que vous soyez un SOC d'entreprise ou une équipe de sécurité répartie sur des systèmes d'identité, de cloud et sur site, la plateforme s'adapte à votre environnement sans engendrer de frais opérationnels supplémentaires.
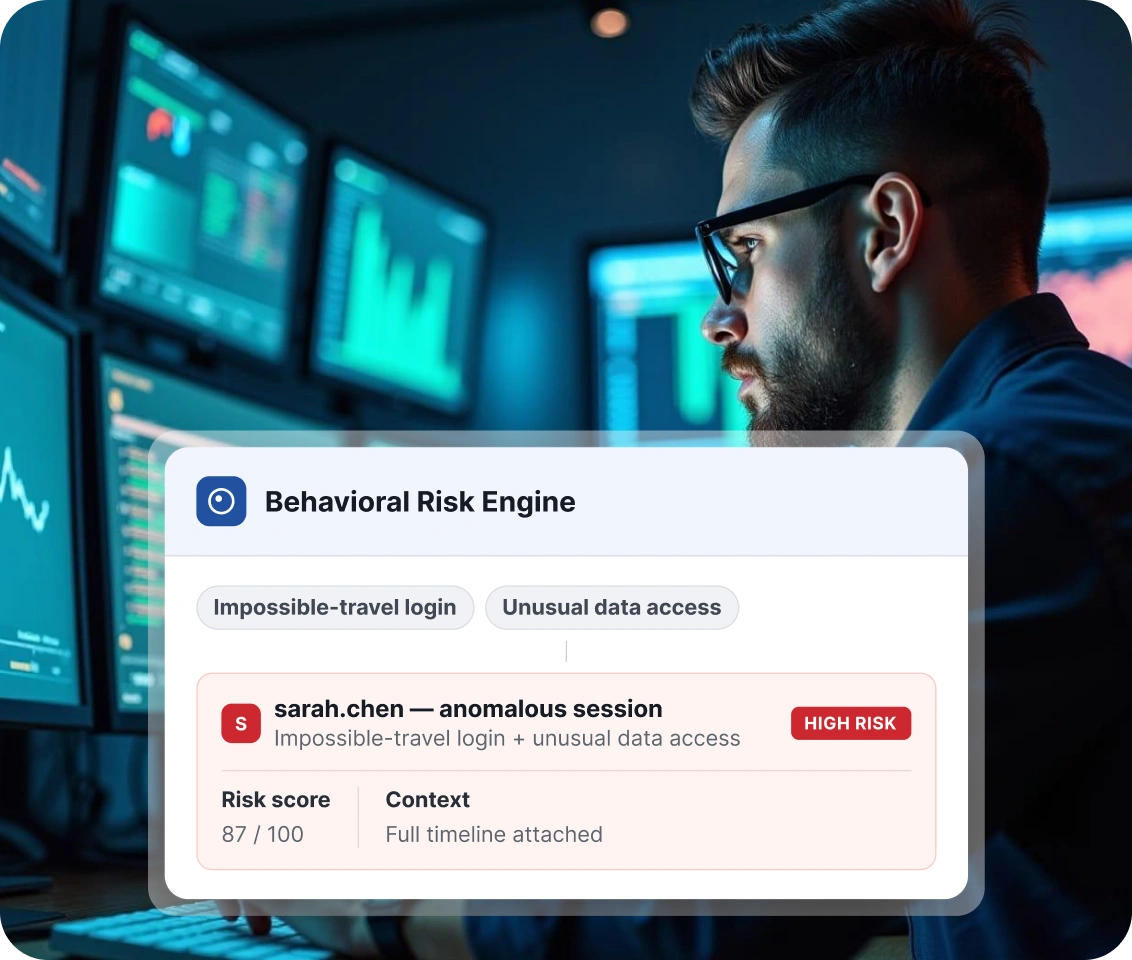
Obtenez une vue d'ensemble du comportement de chaque utilisateur, appareil et application de votre environnement, au lieu de compiler des données provenant d'outils disparates.
Déployez votre solution dans le cloud, sur site ou dans un environnement hybride, avec le même moteur d'analyse comportementale qui s'adapte à votre infrastructure.
Intégrations préconfigurées avec les principaux systèmes SIEM et IAM Les plateformes permettent à votre équipe de consacrer moins de temps à la configuration et à la logique de corrélation et plus de temps à la réponse aux menaces proprement dites.
La plateforme évolue avec votre organisation, d'un simple département à une entreprise mondiale, en gérant des volumes croissants d'utilisateurs, d'entités et de données de journalisation.
Vous avez encore des questions ? Consultez notre FAQ.
Oui, l'UEBA est spécifiquement conçue pour détecter les menaces internes car elle signale les écarts par rapport au comportement habituel d'un utilisateur, comme par exemple un employé accédant soudainement à des fichiers qui ne relèvent pas de son rôle ou téléchargeant des volumes de données inhabituellement importants.
Oui, les comptes compromis présentent souvent des signes avant-coureurs avant même que des dommages ne surviennent, notamment des connexions depuis de nouveaux appareils, des situations de voyage impossibles ou des tentatives d'accès à des heures inhabituelles.
La plateforme surveille les utilisateurs humains ainsi que les entités non humaines, notamment les comptes de service, les serveurs, les terminaux, les applications et les périphériques réseau.
Oui, la solution UEBA de miniOrange s'intègre aux outils SIEM, ainsi qu'à IAM et les plateformes d'identité, afin de corréler les données d'authentification, d'accès et d'événements d'administration dans un seul pipeline.
UEBA fournit aux analystes SOC des alertes classées par risque, des chronologies d'activité complètes et le contexte de la cause première dans une vue unique, remplaçant la corrélation manuelle des journaux par une piste d'investigation structurée.
Oui, la plateforme est conçue pour un déploiement flexible sur le cloud, sur site et dans une infrastructure hybride.

