Il s'agit d'un guide étape par étape pour configurer Radius MFA à l'aide du protocole MSCHAPv2.
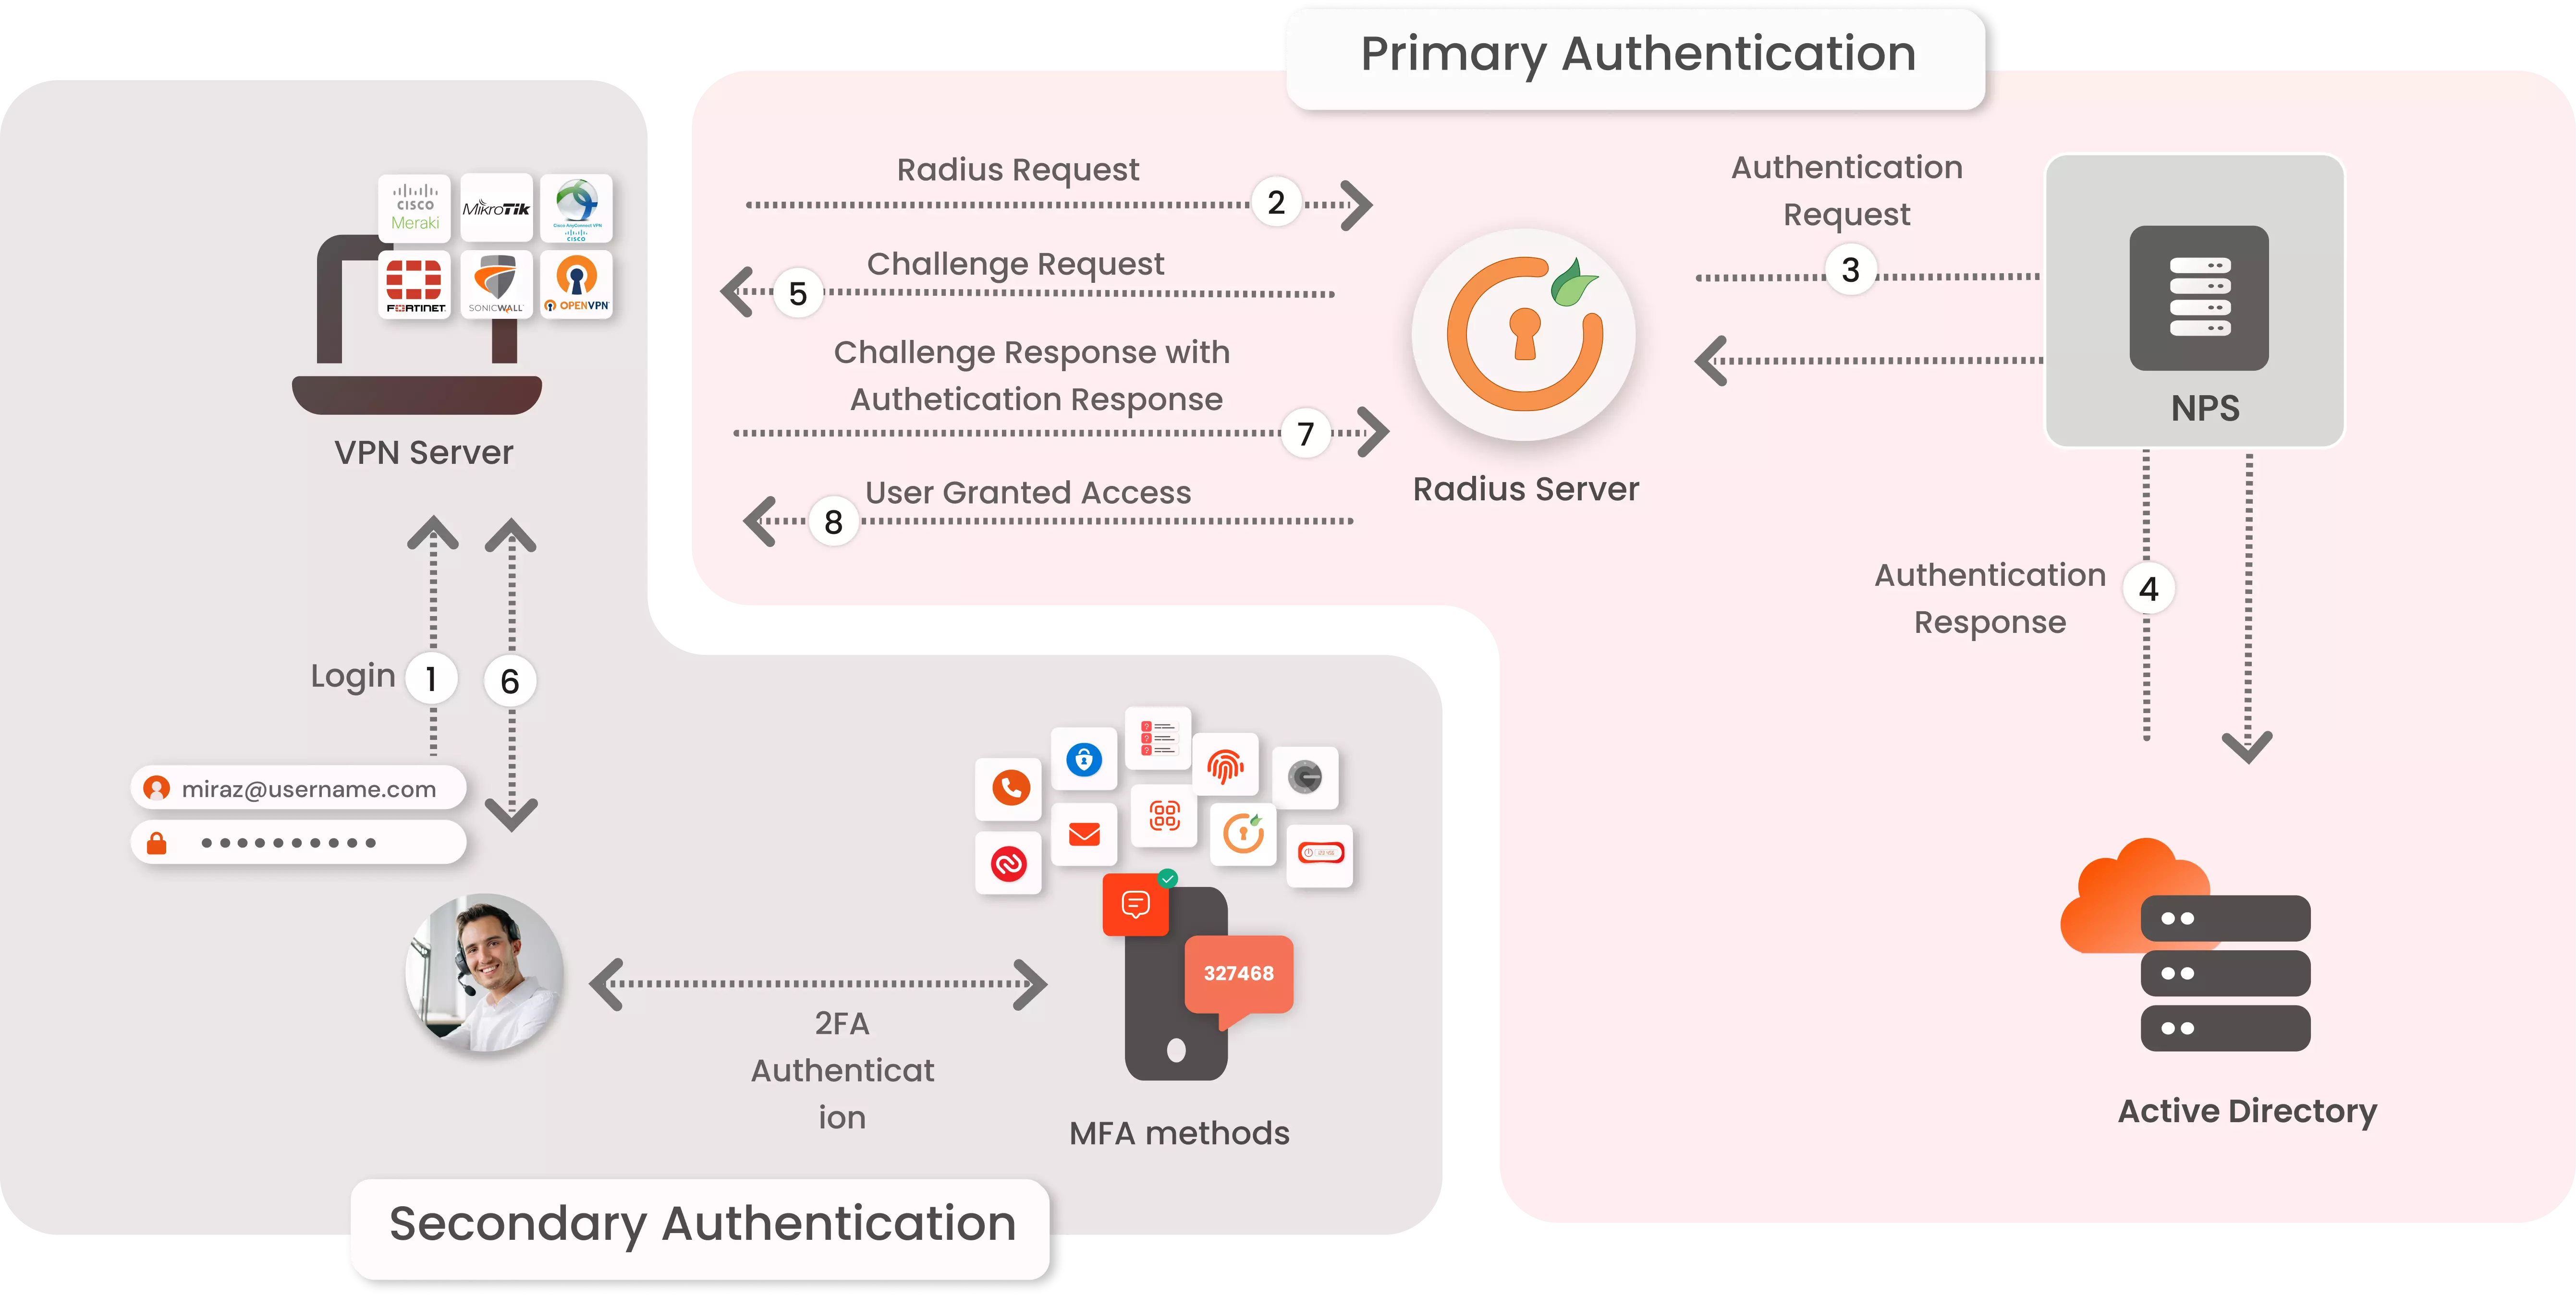
Flux d'authentification du serveur Radius
Étapes de configuration
1. Ajouter NPS comme répertoire externe
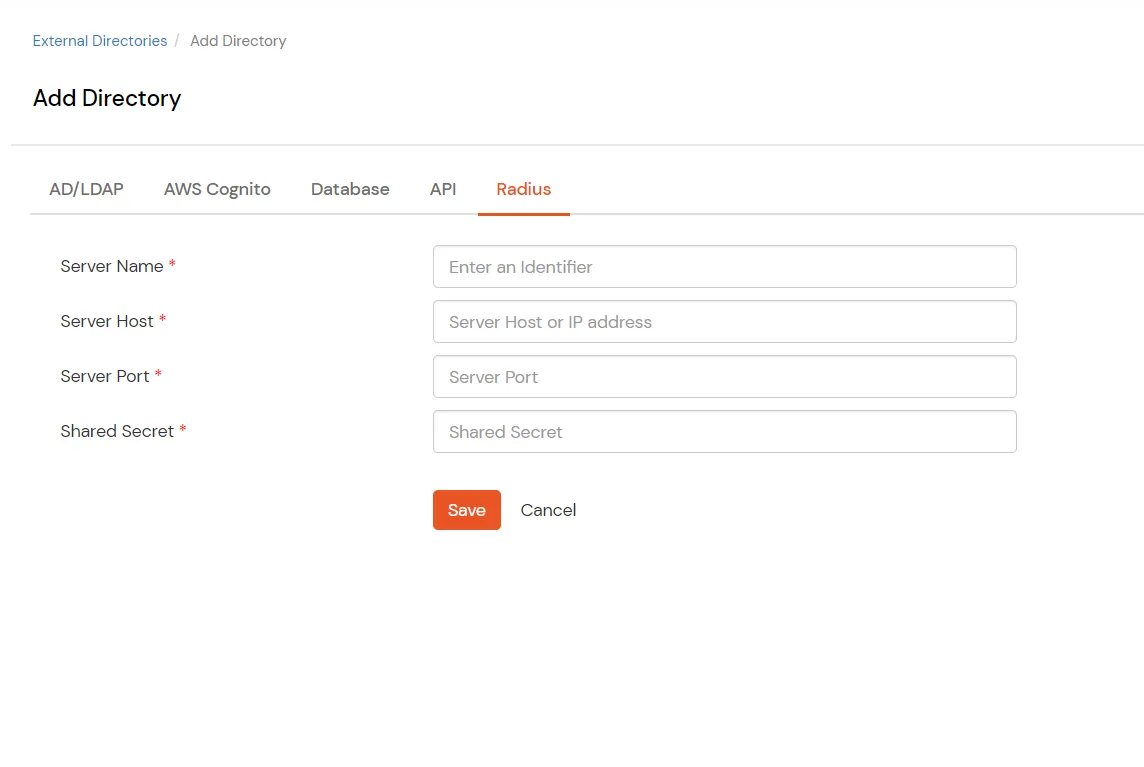
Allez dans les répertoires externes et cliquez sur Ajouter un répertoire bouton (dans la fenêtre de contrôle qui apparaît maintenant)
Allez dans RAYON languette
Configurez les détails ci-dessous pour ajouter NPS en tant que serveur RADIUS :
Nom du serveur : n'importe quel nom pour votre référence.
Hôte du serveur - Adresse IP publique du serveur NPS.
Port du serveur : port sur lequel NPS écoute les requêtes RADIUS. (Nous sommes généralement en 1812)
Secret partagé
Après avoir configuré les détails ci-dessus, cliquez sur Enregistrer.
2. Configurez l'application RADIUS dans miniOrange
Modifiez l'application RADIUS précédemment créée.
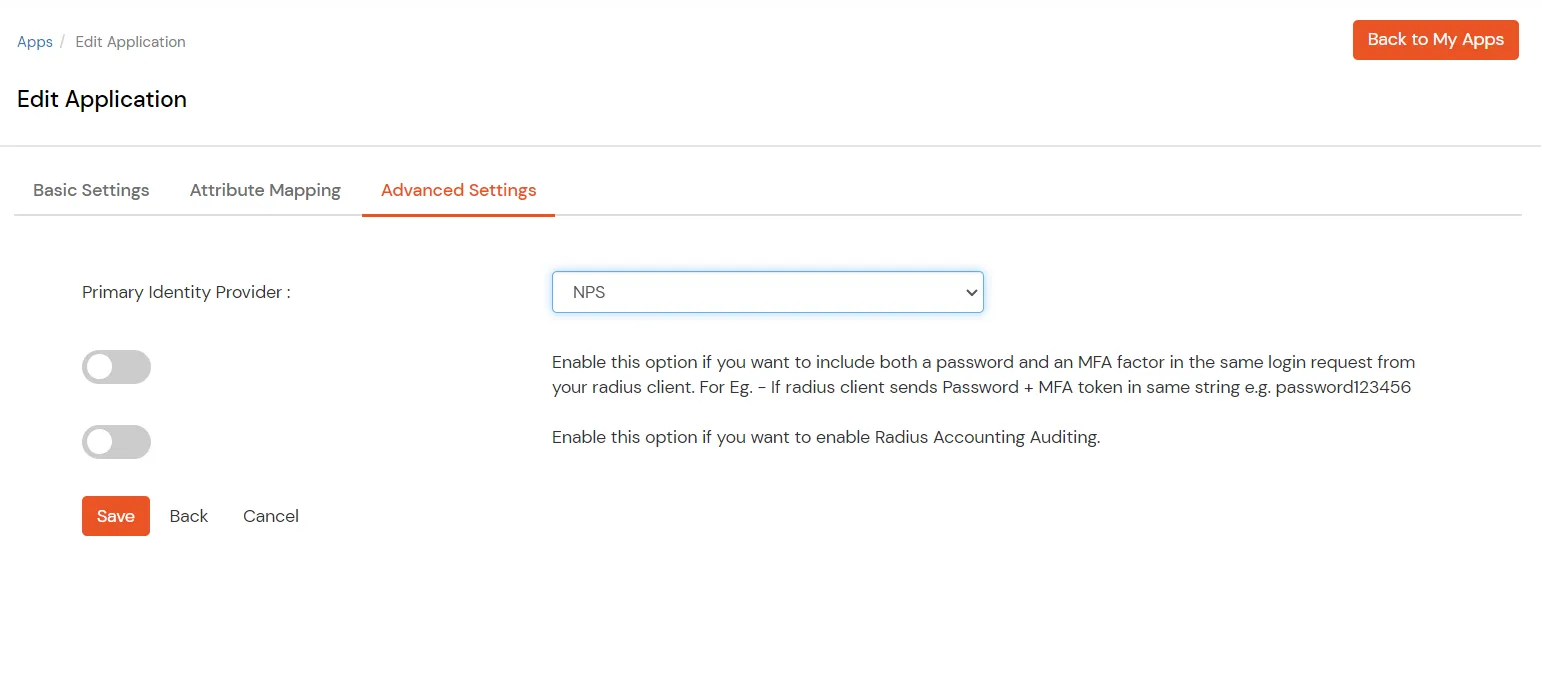
Allez dans Paramètres avancés.
Sélectionnez le nom du serveur que vous avez choisi à l'étape précédente comme fournisseur d'identité principal.
3. Configurer le serveur NPS
un. Configurer un nouveau client RADIUS
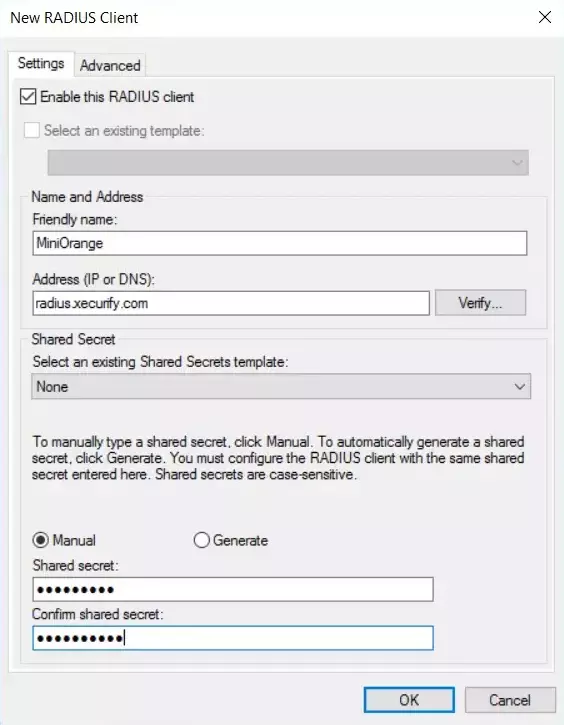
Ajoutez un nom convivial pour votre référence.
Ajoutez radius.xecurify.com dans le champ Adresse.
Tapez le secret partagé que vous avez configuré précédemment dans miniOrange.
b. Configurer une stratégie de demande de connexion
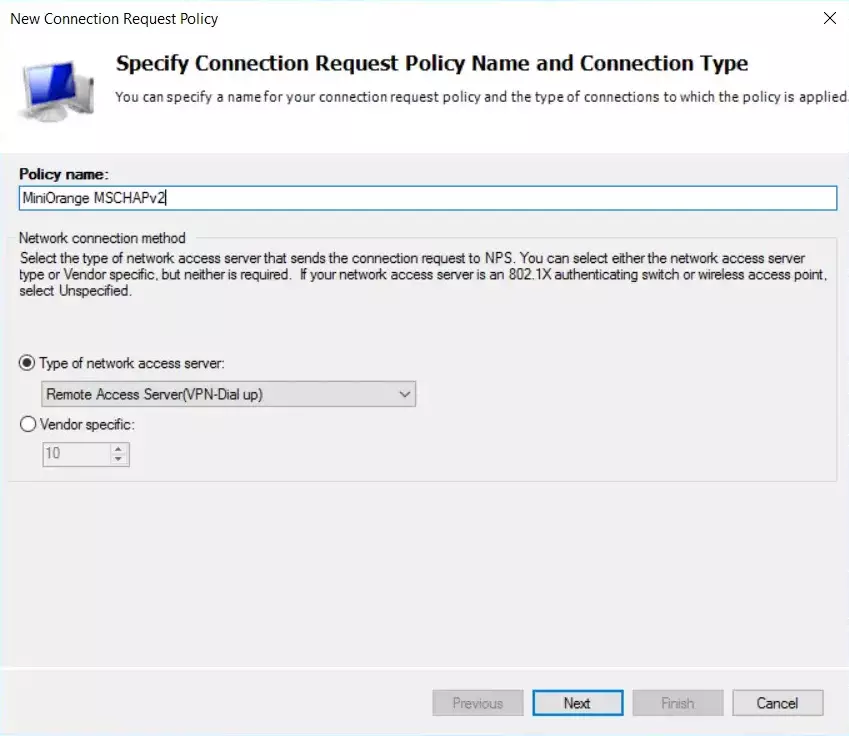
Donnez un nom de stratégie pour votre référence, définissez le type de serveur d'accès réseau sur Serveur d'accès à distance puis cliquez sur Suivant.
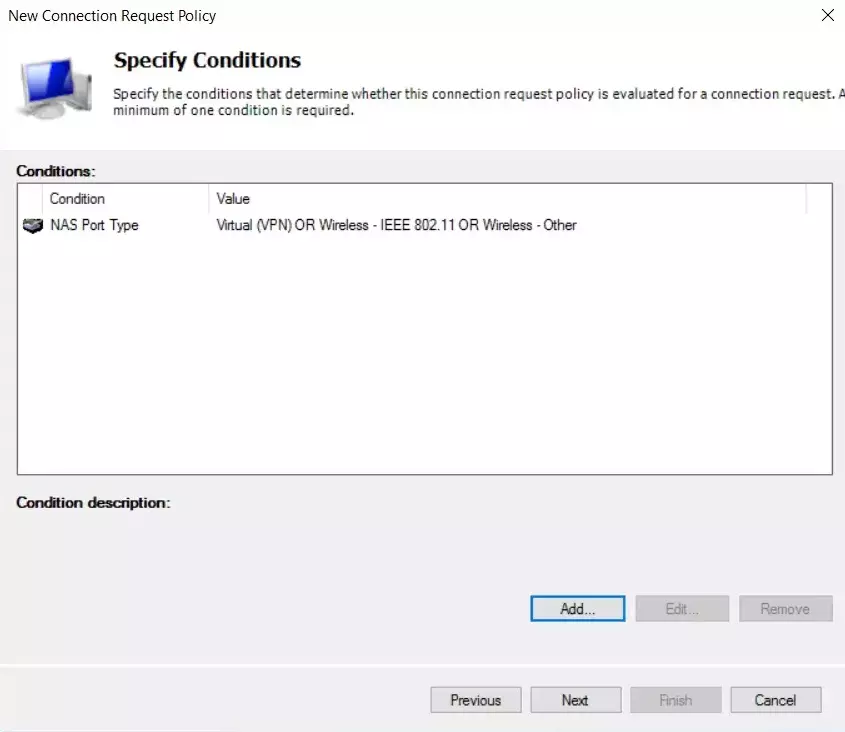
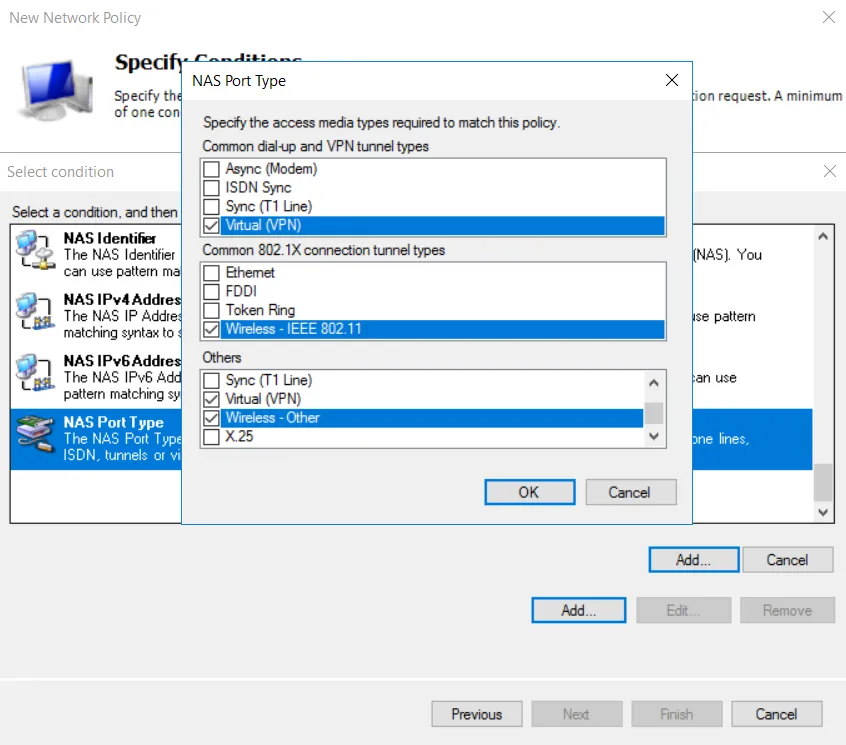
Ajoutez une condition pour le type de port NAS avec la valeur Virtuel (VPN) OU Sans fil - IEEE 802.11 OU Sans fil - Autre, puis cliquez sur Suivant.
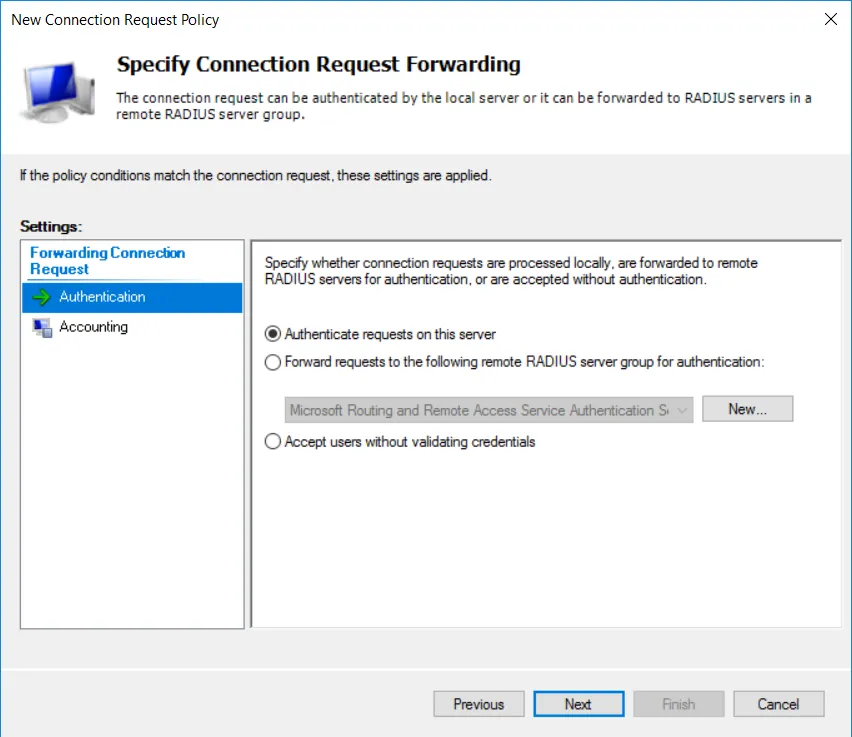
Vérifiez Authentifier les requêtes sur ce serveur et cliquez sur Suivant.
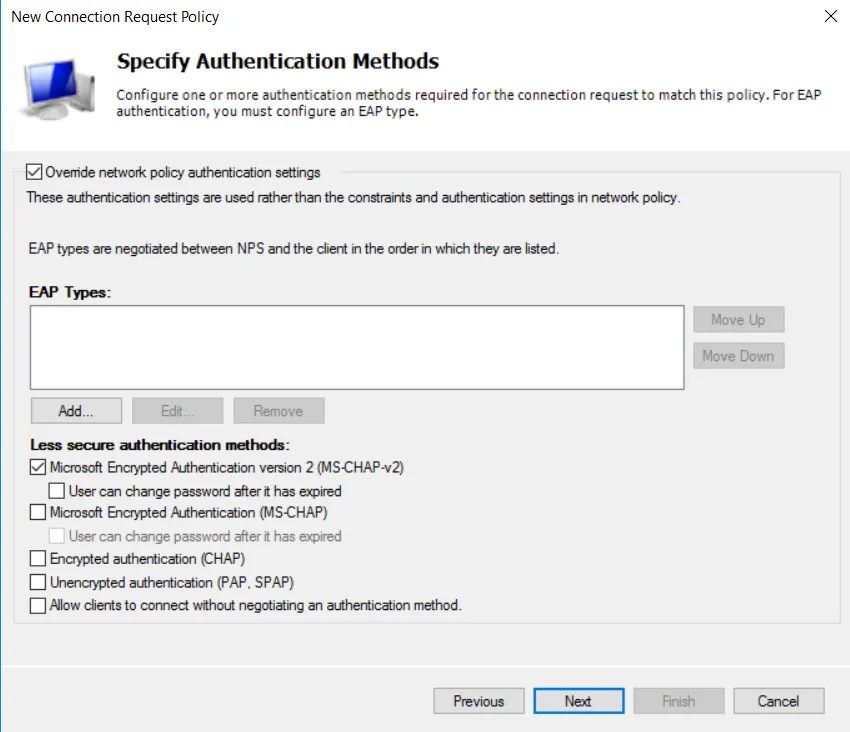
Vérifiez Remplacer l'authentification par stratégie réseau paramètres et Microsoft Encrypted Authentication version 2 (MS-CHAP-v2) comme méthode d'authentification, puis cliquez sur Suivant.
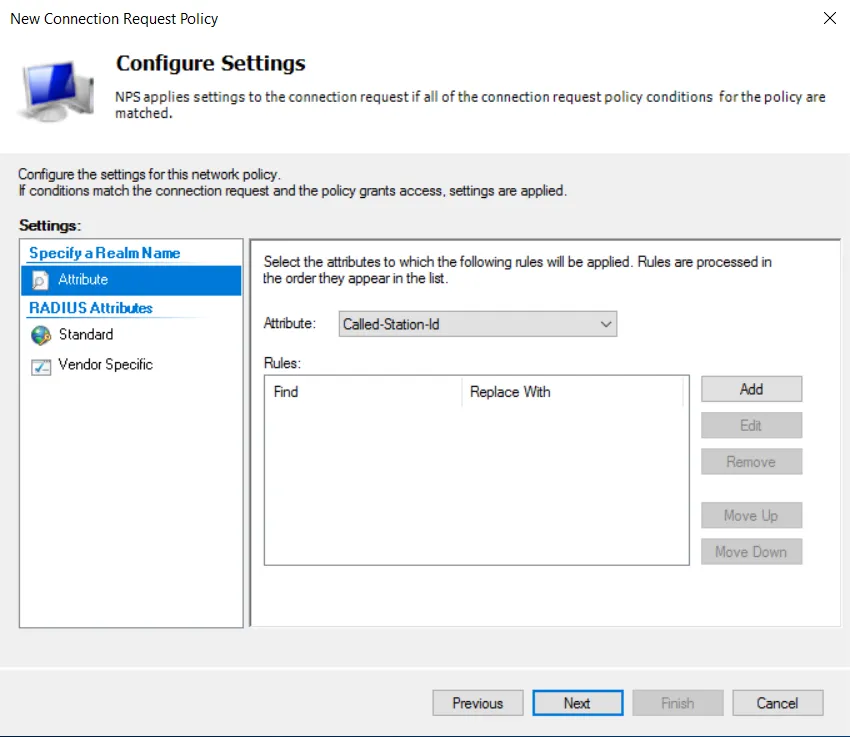
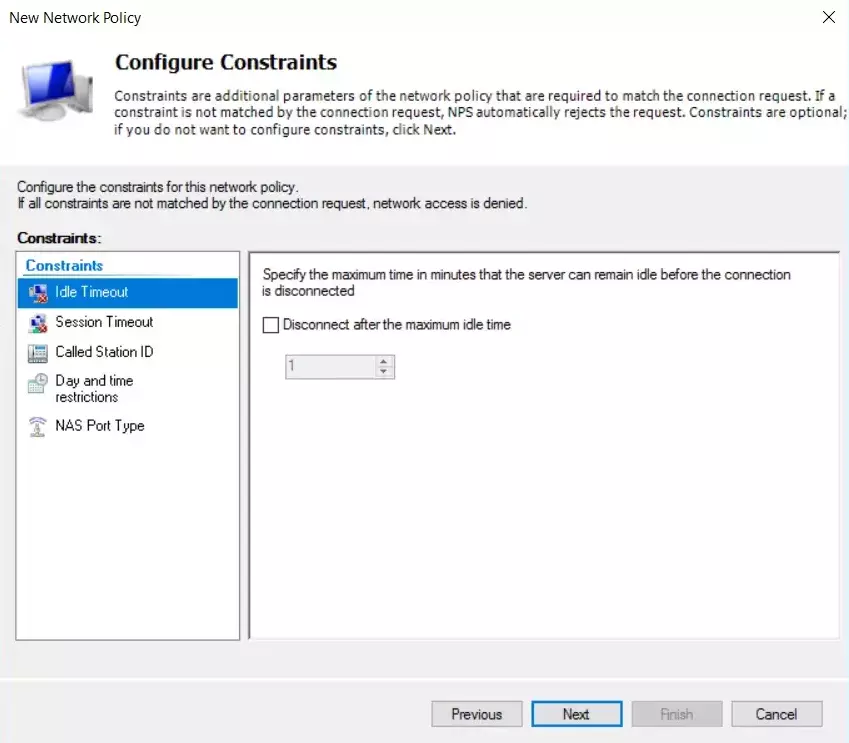
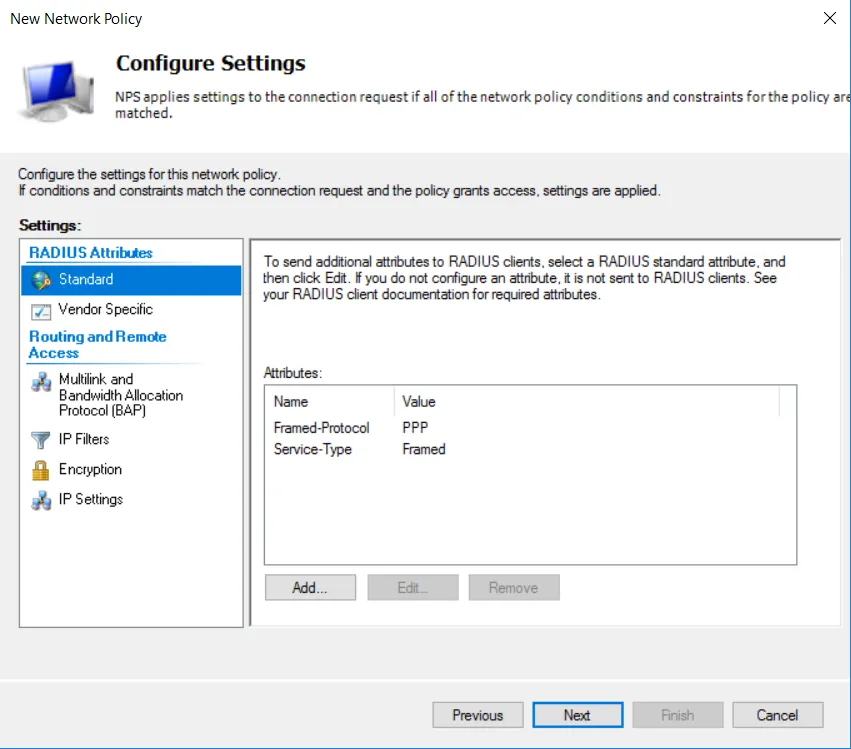
Cliquez sur suivant sur cet écran sans rien changer.
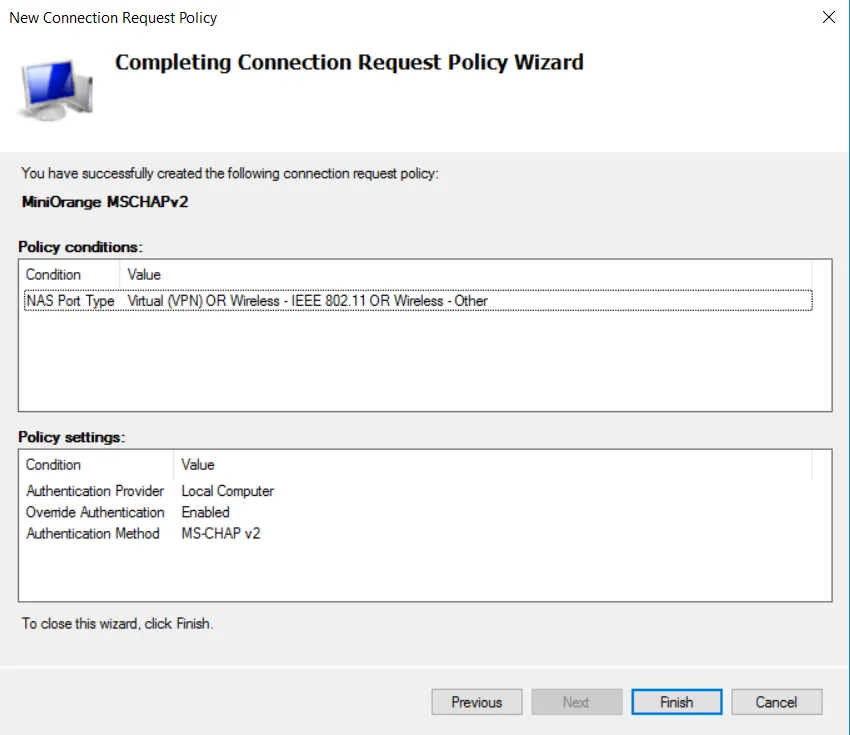
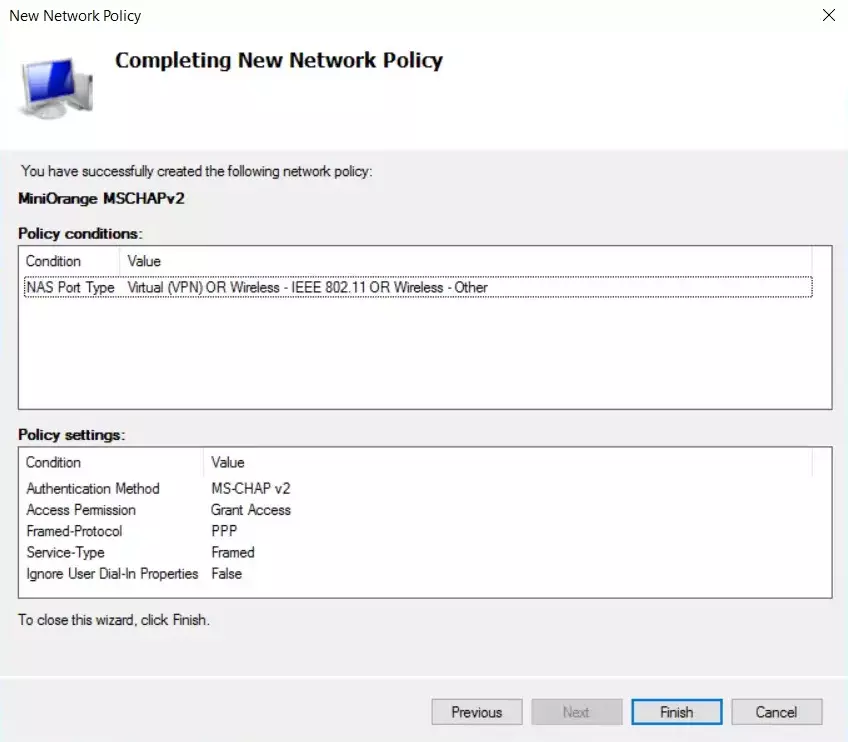
Vérifiez les paramètres que vous avez configurés puis cliquez sur Terminer.
c. Configurer la stratégie réseau
Donnez un nom de stratégie pour votre référence, définissez le type de serveur d'accès réseau sur Serveur d'accès à distance puis cliquez sur Suivant.
Ajoutez une condition pour le type de port NAS avec la valeur Virtuel (VPN) OU Sans fil - IEEE 802.11 OU Sans fil - Autre, puis cliquez sur Suivant.
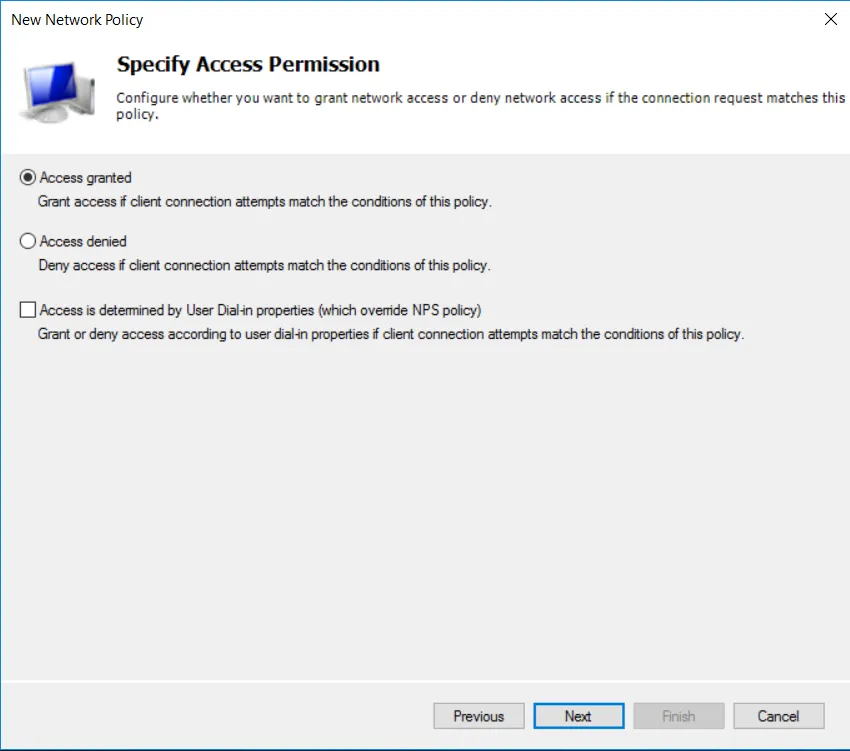
Vérifiez Accès autorisé et cliquez sur Suivant.
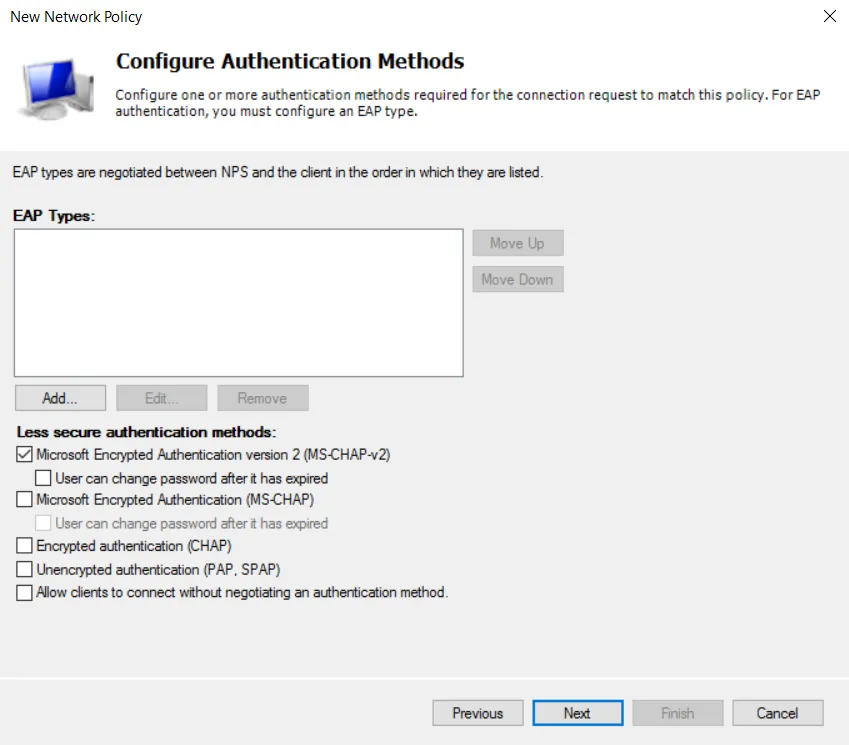
Vérifiez Authentification cryptée Microsoft version 2 (MS-CHAP-v2) comme méthode d'authentification, puis cliquez sur Suivant.
Cliquez sur suivant sur cet écran sans rien changer.
Vérifiez les paramètres que vous avez configurés puis cliquez sur Terminer.
Vous souhaitez planifier une démo ?
Nos autres produits de gestion des identités et des accès