Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
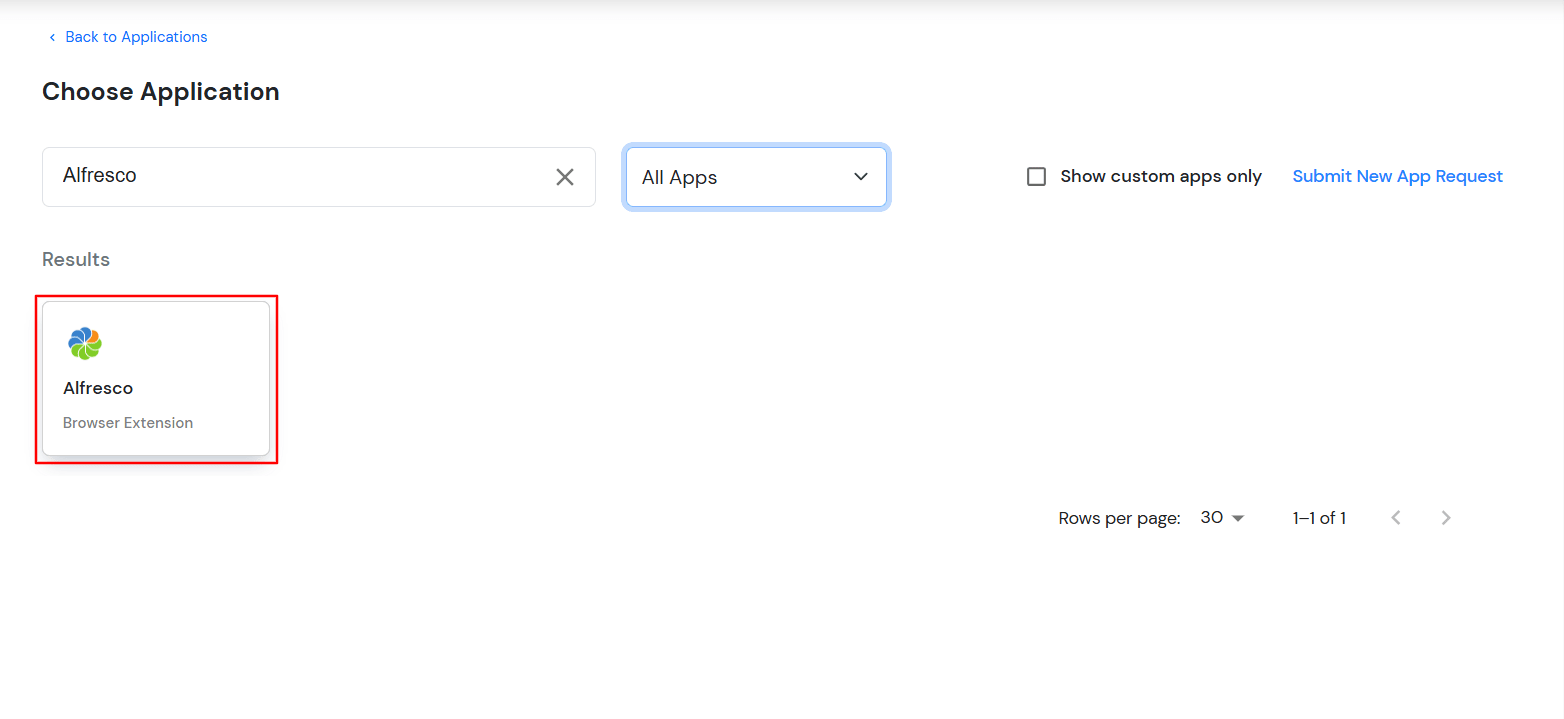
×miniOrange offre un accès sécurisé à Alfresco pour les entreprises et un contrôle total sur l'accès à l'application Alfresco. La solution d'authentification unique (SSO) pour Alfresco est un service cloud. Grâce à ce service, un seul mot de passe suffit pour toutes vos applications web et SaaS, y compris Alfresco. miniOrange garantit un accès sécurisé et un contrôle total à Alfresco pour les entreprises et leurs applications. Le guide fourni vous permettra de configurer Alfresco facilement.
miniOrange vous offre une heure d'assistance gratuite par téléphone avec nos ingénieurs système pour l'installation ou la configuration de la solution Alfresco SSO SAML dans votre environnement, avec 30 jours d'essai gratuit. Pour cela, il vous suffit de nous envoyer un e-mail à idpsupport@xecurify.com pour réserver un créneau horaire ; nous vous aiderons à la configurer rapidement.

| Onglets de base | Description |
|---|---|
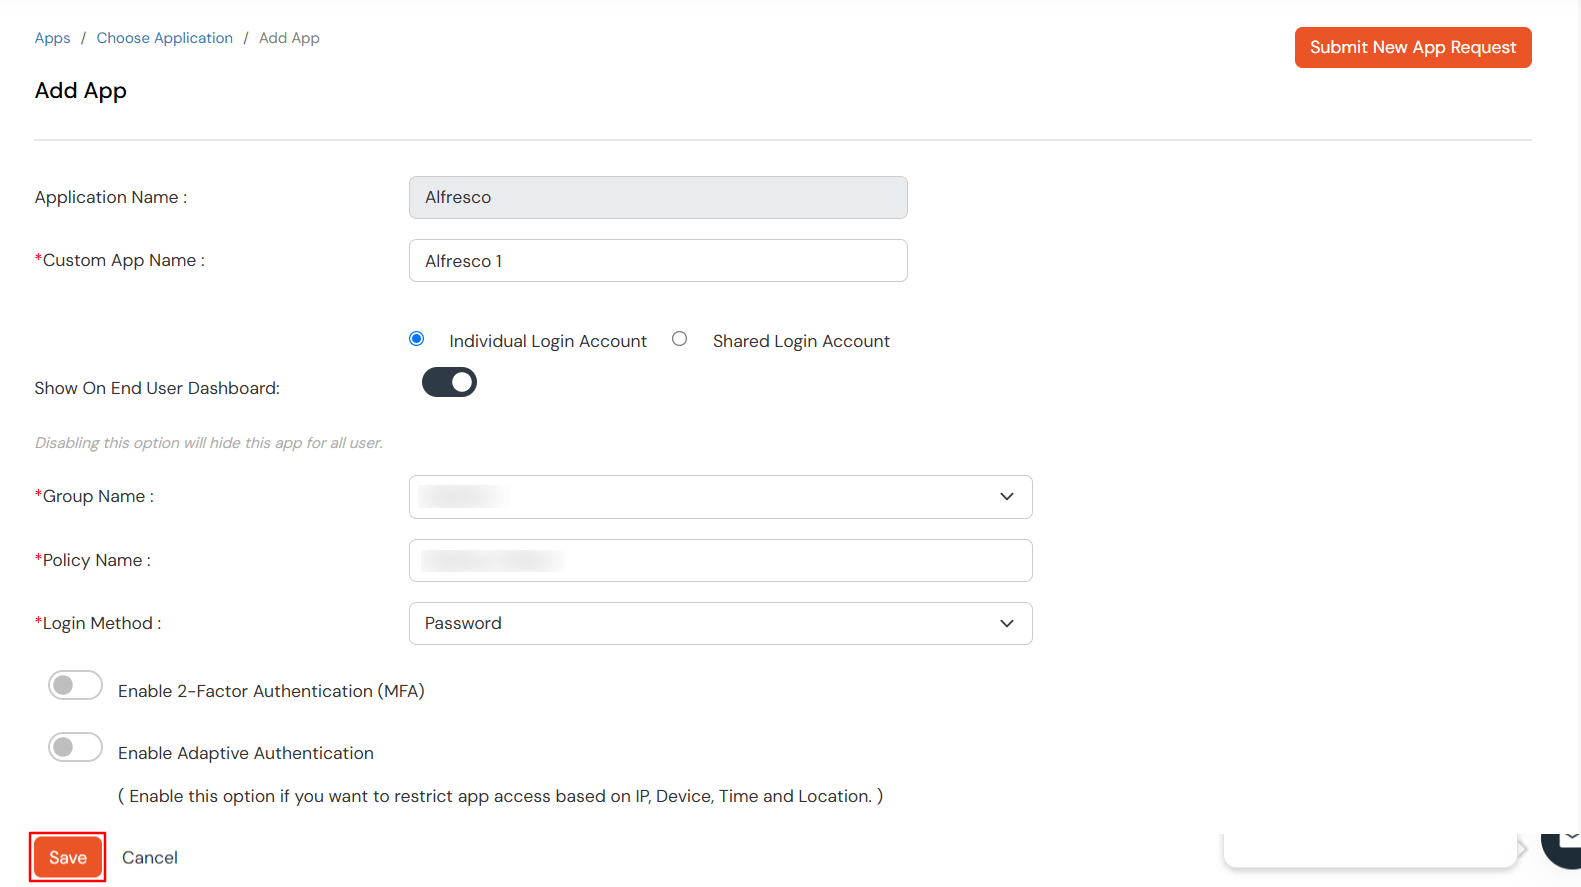
| Nom de l'application: | L'application présélectionnée du catalogue dans ce cas, En plein air est automatiquement rempli. |
| Nom de l'application personnalisée | Donnez un nom unique à cette instance d’application pour la différencier des autres. |
| Compte de connexion individuel | Chaque utilisateur se connecte avec ses propres identifiants uniques spécifiques à cette application. |
| Compte de connexion partagé : | Tous les utilisateurs accèdent à l’application en utilisant le même ensemble d’informations d’identification partagées configurées par l’administrateur. |
| Afficher sur le tableau de bord de l'utilisateur final | L'activation de cette option affiche l'application sur le tableau de bord de l'utilisateur pour un accès facile. |
| Nom du groupe | Sélectionnez le groupe auquel vous souhaitez ajouter cette politique. Pour plusieurs groupes, cliquez ici pour ajouter des politiques distinctes pour chaque groupe. |
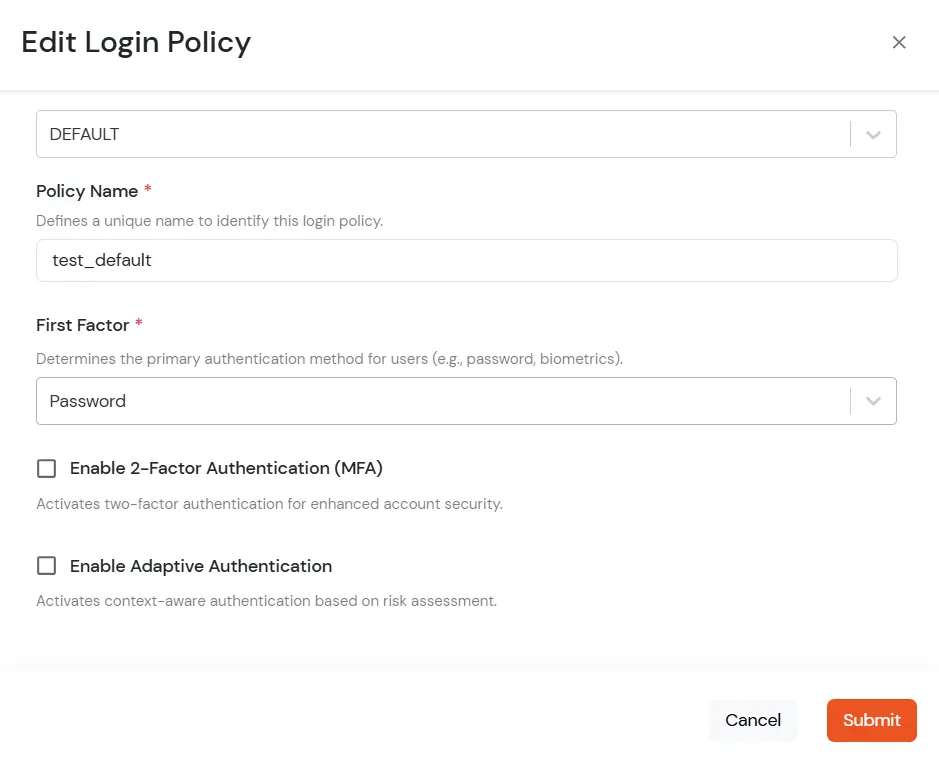
| Nom de la politique | Vous pouvez donner un nom à la politique d'authentification. |
| Méthode de connexion | Sélectionnez la manière dont les utilisateurs s'authentifient : choisissez Mot de passe pour une connexion traditionnelle ou Connexion sans mot de passe pour un accès transparent. |
| Activer MFA (facultatif) | Basculer pour activer Authentification 2-Factor pour une sécurité de connexion renforcée si nécessaire. |
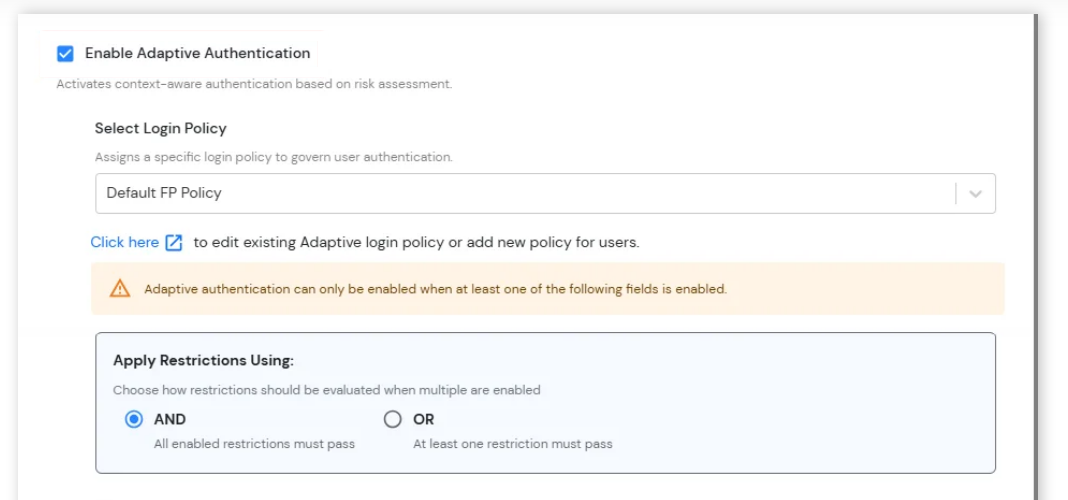
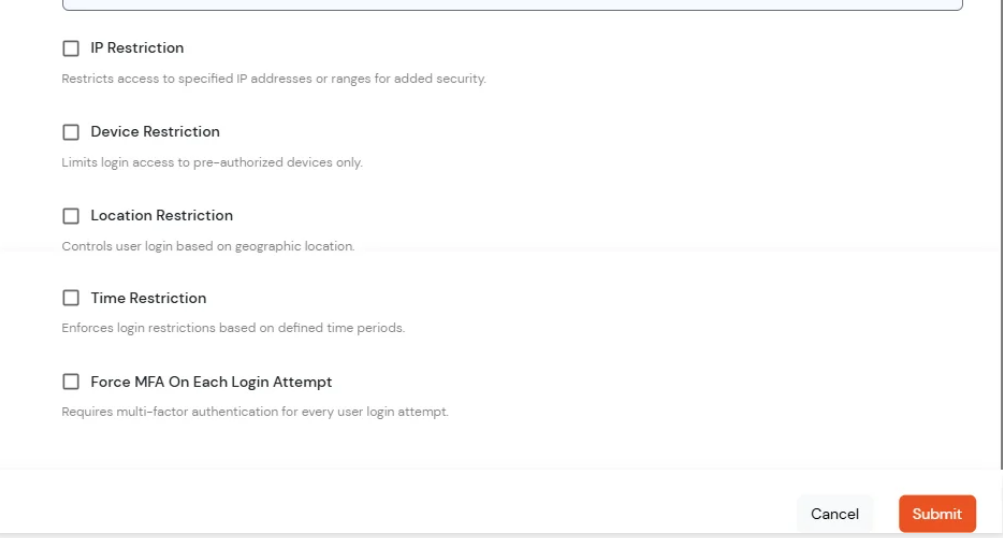
| Activer l'authentification adaptative (facultatif) | Activez cette option pour appliquer l'accès en fonction de l'IP, de l'appareil, de l'emplacement et des conditions horaires de l'utilisateur. |
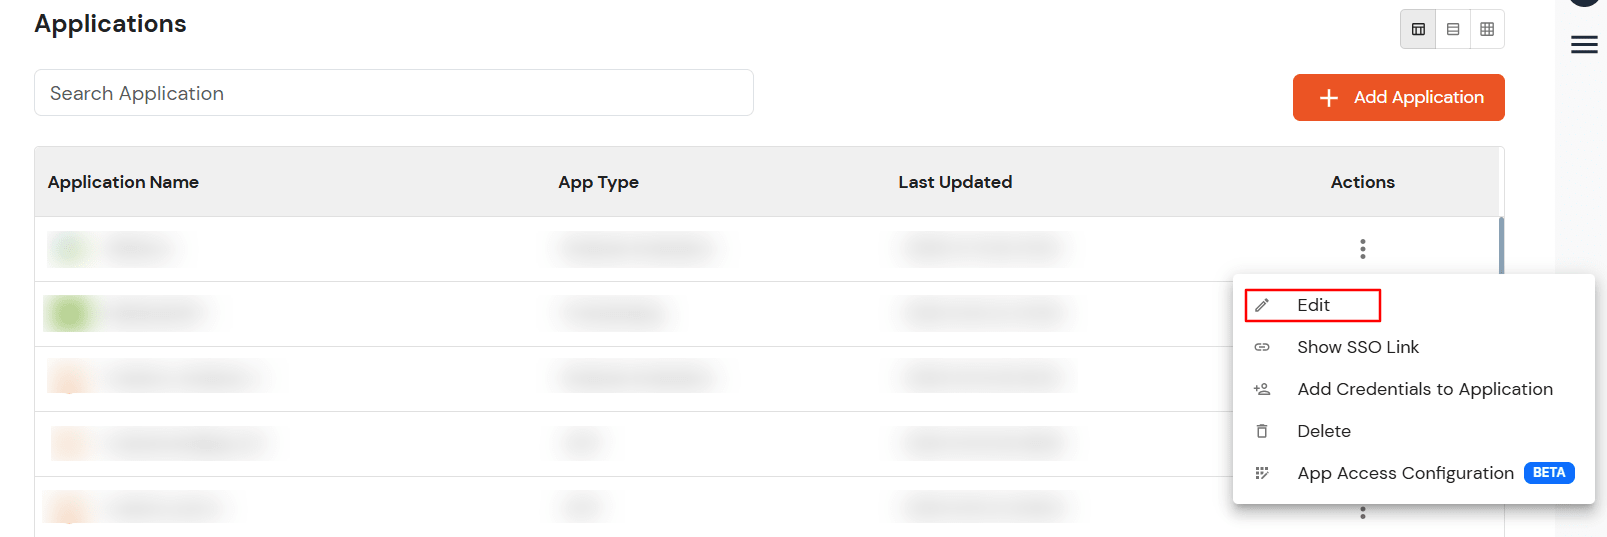
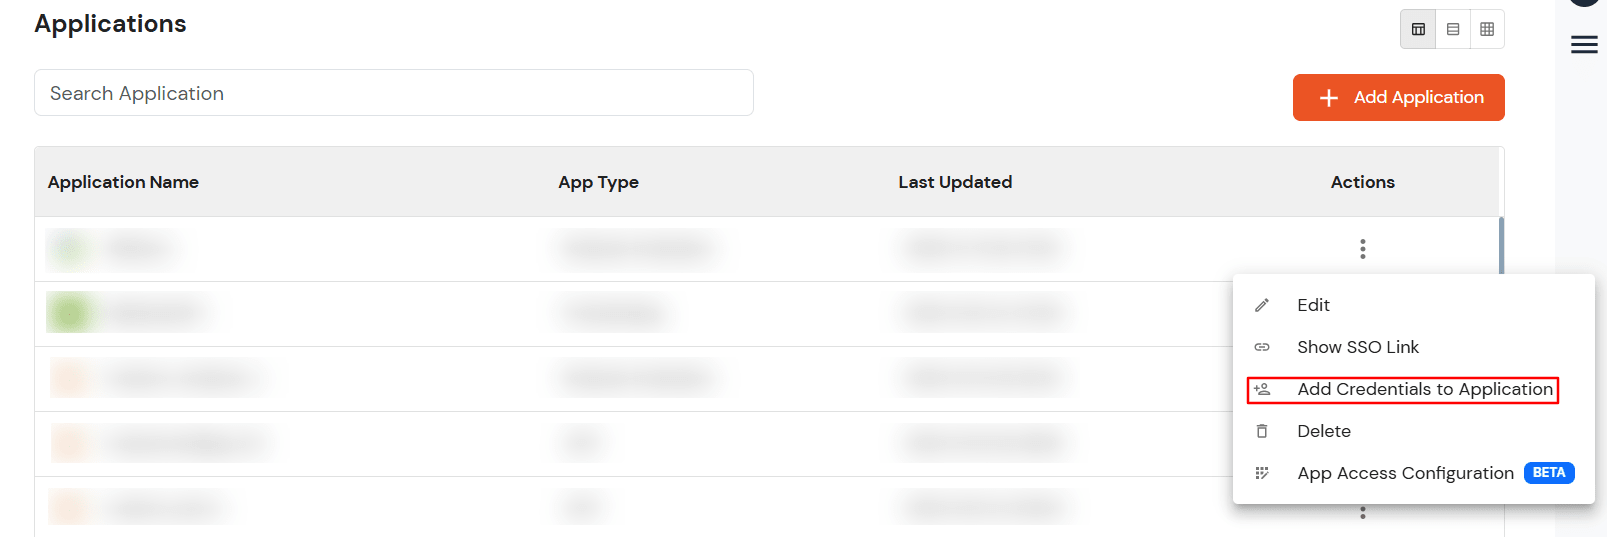
<alfresco_root_folder>\tomcat\shared\classes\alfresco\web-extension\share-config-custom.XML
À noter:
<config evaluator="string-compare" condition="Remote">
</config><connector>
<id>alfrescoHeader</id>
<name>Alfresco Connector</name>
<description>Connects to an Alfresco instance using header and cookie-based authentication</description>
<class>org.alfresco.web.site.servlet.SlingshotAlfrescoConnector</class>
<userHeader>X-Alfresco-Remote-User</userHeader>
</connector>
<endpoint>
<id>alfresco</id>
<name>Alfresco - user access</name>
<description>Access to Alfresco Repository WebScripts that require user authentication</description>
<connector-id>alfrescoHeader</connector-id>
<endpoint-url>http://<alfresco_base_url>/alfresco/wcs</endpoint-url>
<identity>user</identity>
<external-auth>true</external-auth>
</endpoint>
<alfresco_root_folder>\tomcat\shared\classes\alfresco-global.properties
### EXTERNAL AUTHENTICATION ###
authentication.chain=external1:external
external.authentication.proxyUserName=
external.authentication.enabled=true
external.authentication.defaultAdministratorUserNames=admin
external.authentication.proxyHeader=X-Alfresco-Remote-User
external.authentication.defaultAdministratorUserNames=admin1,admin2,admin3# HTTP server
server {
listen 80;
server_name alfresco.example.com;
error_page 401 = @error401;
location @error401 {
return 302 http://<base_url_of_http_connector>/httpauth/sso;
}
location / {
auth_request /auth;
proxy_set_header X-Alfresco-Remote-User $cookie_MO_REMOTE_USER;
#add_header X-Alfresco-Remote-User $cookie_MO_REMOTE_USER;
#proxy_set_header X-Alfresco-Remote-User admin;
#add_header X-Alfresco-Remote-User admin;
proxy_pass http://<localhost:port_for_alfresco>;
}
location = /auth {
internal;
proxy_pass http://<localhost:port_for_http_connector>/siebelauth/check;
}
}
# HTTP server
server {
  listen                80;
  server_name   <base_url_for_http_connector>;
  location / {
      proxy_pass  http://<localhost:port_for_http_connector>;
  }
}
| redirection.uri | http://<http_oauth_connector_base_url>/httpauth/redirect |
| identité du client | Valeur de l'ID client |
| client.secret | Valeur du secret client |
Application.properties (connecteur OAuth)
siebel.cookie.name=MO_REMOTE_USER
siebel.cookie.path=/
siebel.cookie.domain=example.com
siebel.app.url=http://alfresco.example.com
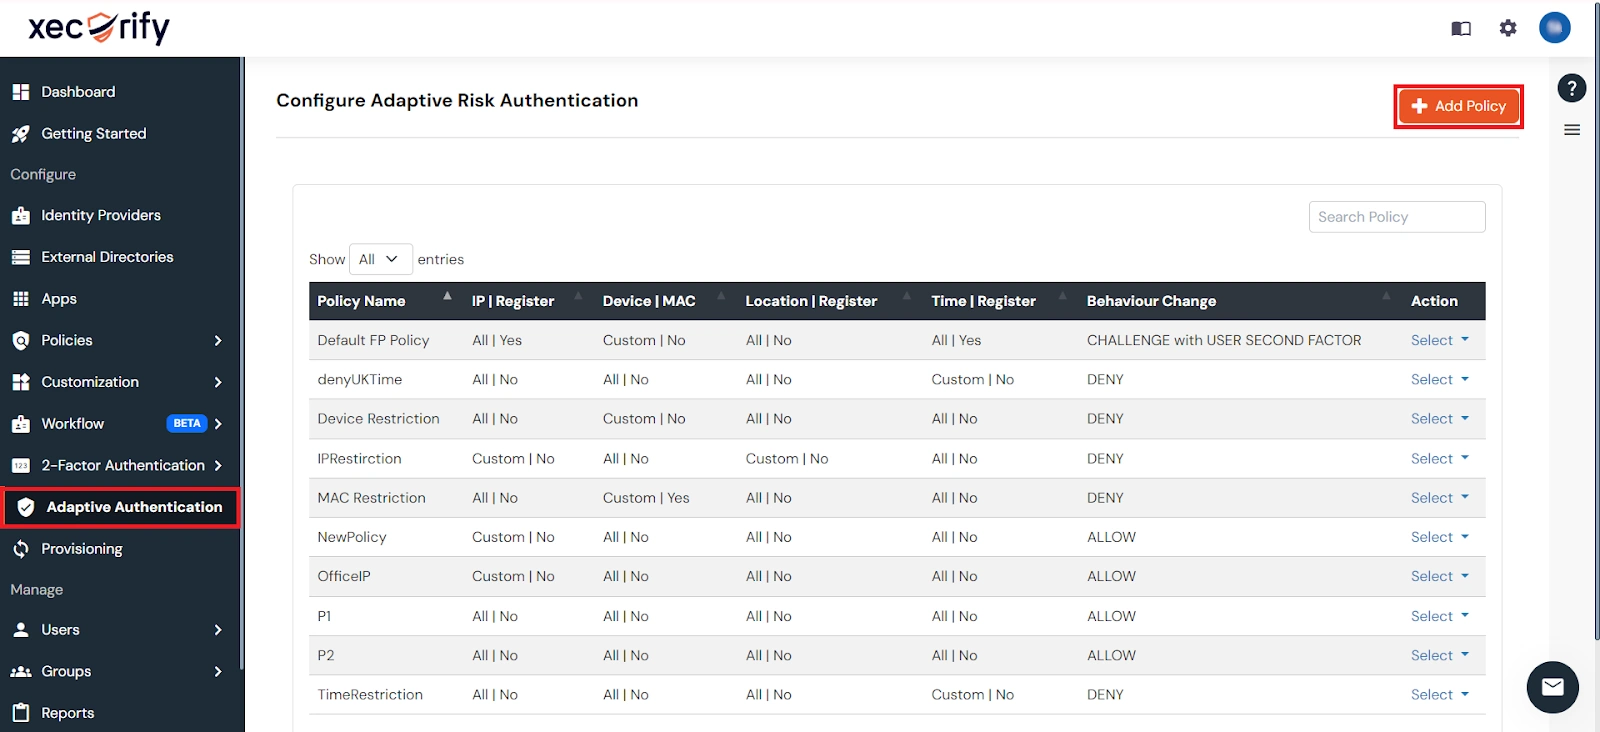
L'authentification adaptative pour Alfresco permet aux administrateurs d'appliquer des politiques d'accès contextuelles en évaluant les conditions de connexion des utilisateurs, telles que l'adresse IP, l'appareil, la localisation et l'heure de connexion. Selon la politique configurée, l'accès peut être autorisé, soumis à une vérification supplémentaire ou refusé. Les administrateurs peuvent également configurer des alertes par e-mail, personnaliser les messages d'erreur affichés aux utilisateurs, examiner les paramètres de politique avant le déploiement et attribuer des politiques d'authentification adaptative aux politiques de connexion des applications afin de renforcer la sécurité et d'empêcher les accès non autorisés.
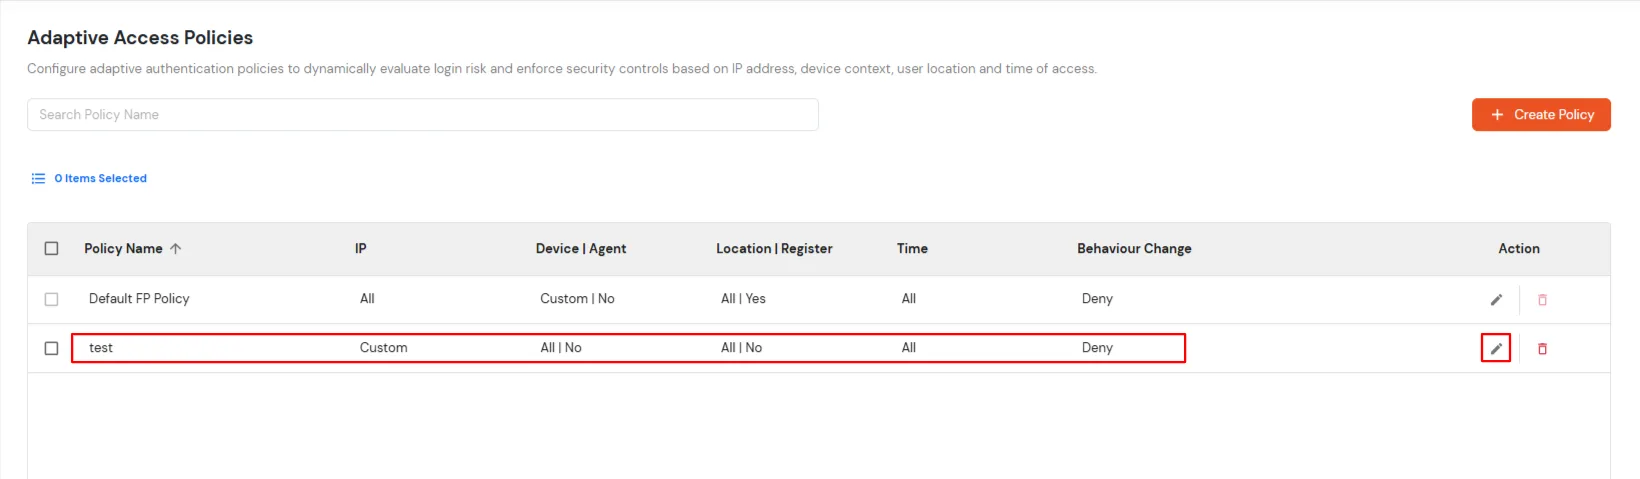
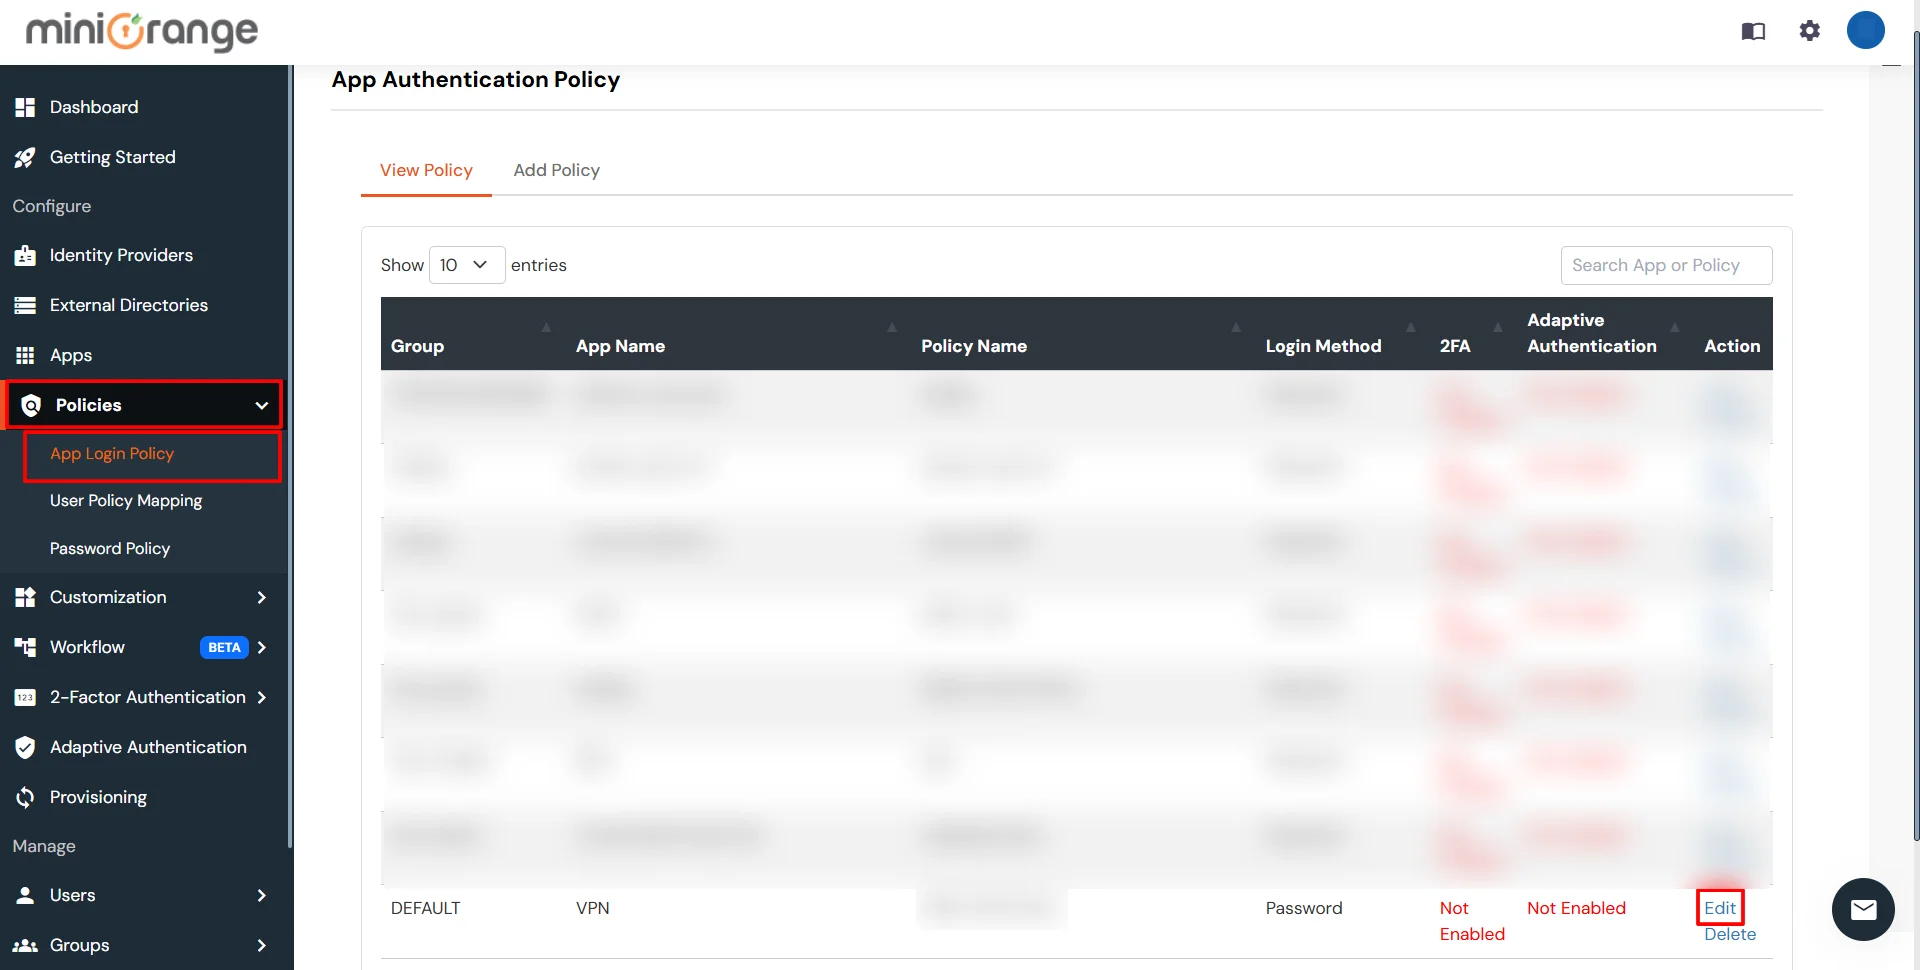
[Remarque : La section Authentification adaptative a été déplacée du menu de navigation de gauche. Vous pouvez désormais accéder aux stratégies d’authentification adaptative et les gérer en accédant à Stratégies >> Stratégie d’accès adaptatif.]
A. Restriction de l'accès à Alfresco par restriction d'accès basée sur l'adresse IP
La restriction d'accès basée sur l'adresse IP permet aux administrateurs de contrôler l'accès des utilisateurs en fonction de l'adresse IP source de la requête de connexion. Ils peuvent configurer des adresses IP et des plages d'adresses IP de confiance ou restreintes, et définir l'action à entreprendre lorsqu'une adresse IP correspond aux critères configurés. Lors de l'authentification, l'adresse IP de l'utilisateur est comparée à la politique configurée et l'accès est autorisé, refusé ou contesté selon la configuration choisie.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur l'adresse IP de la manière suivante :
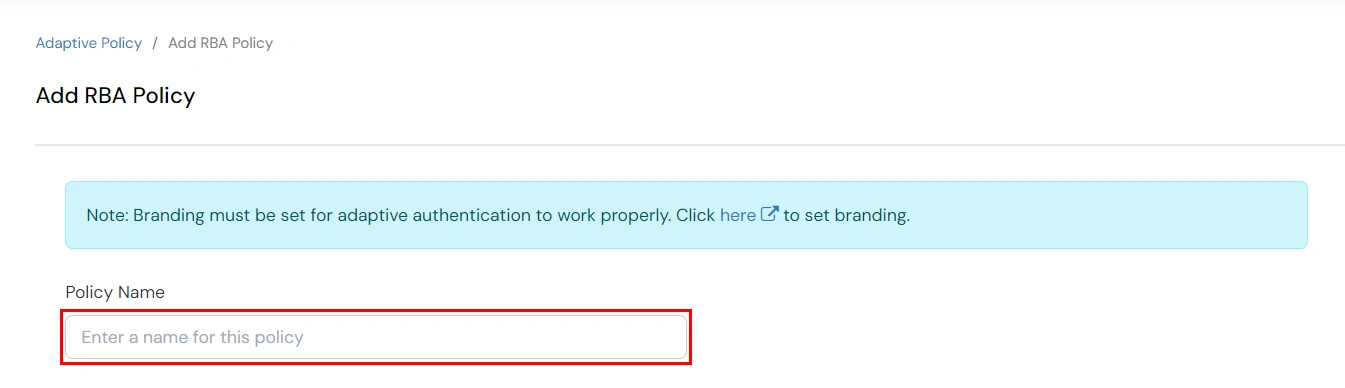
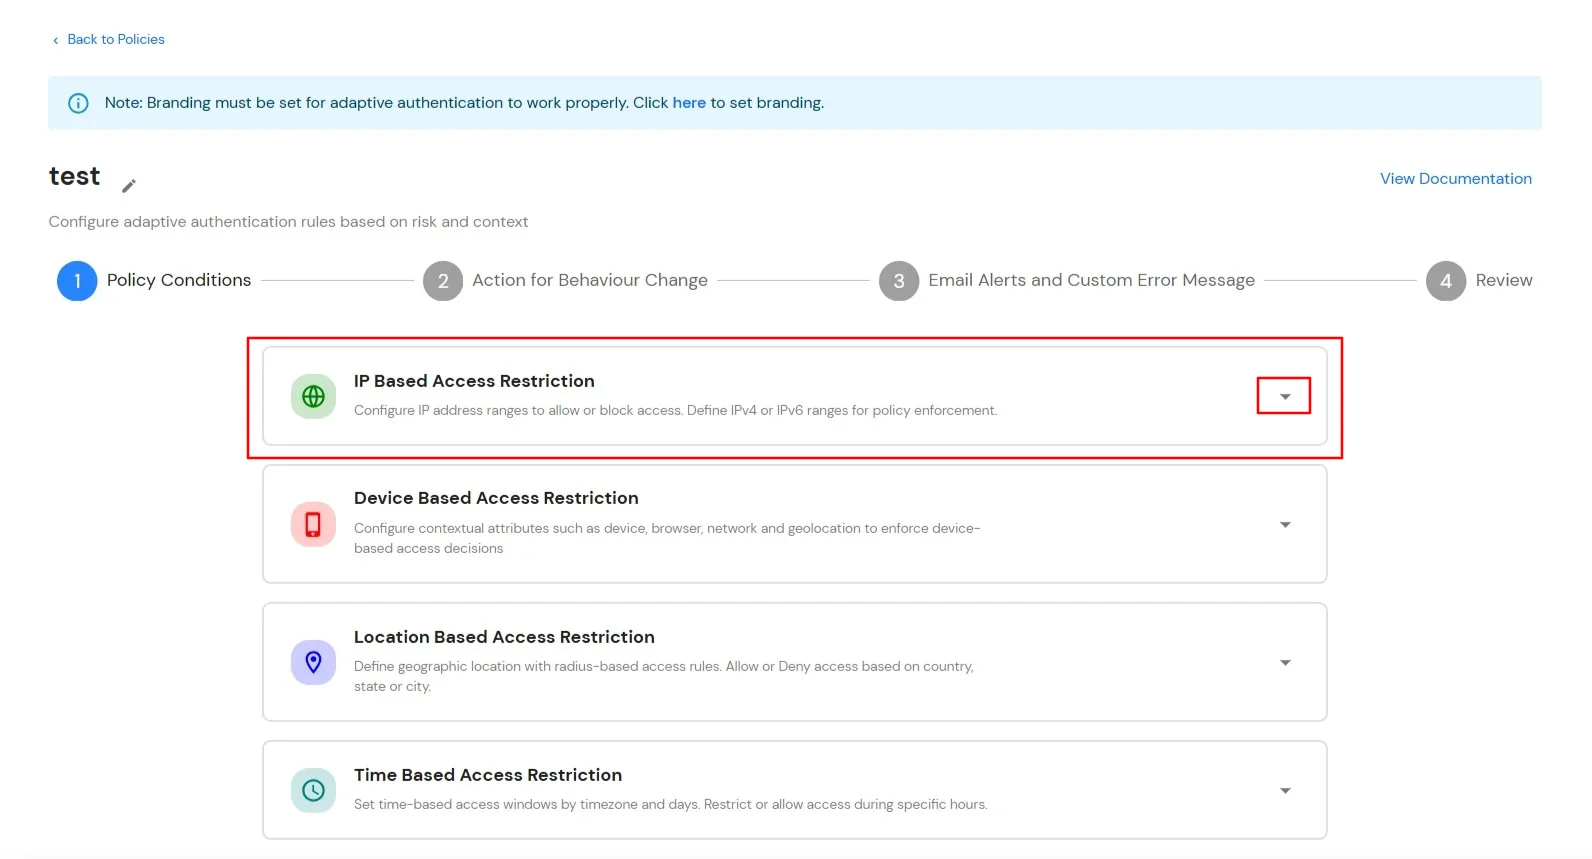
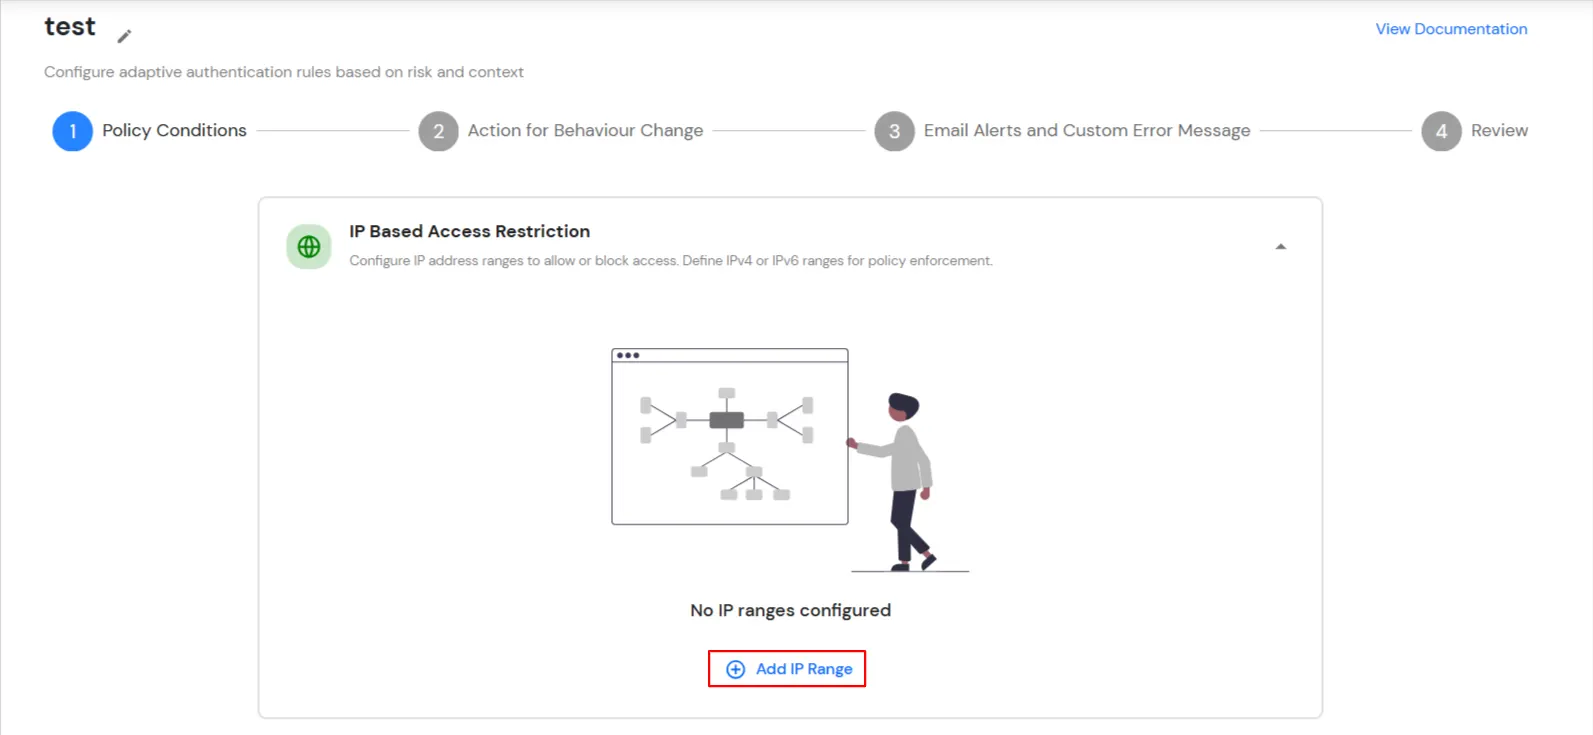
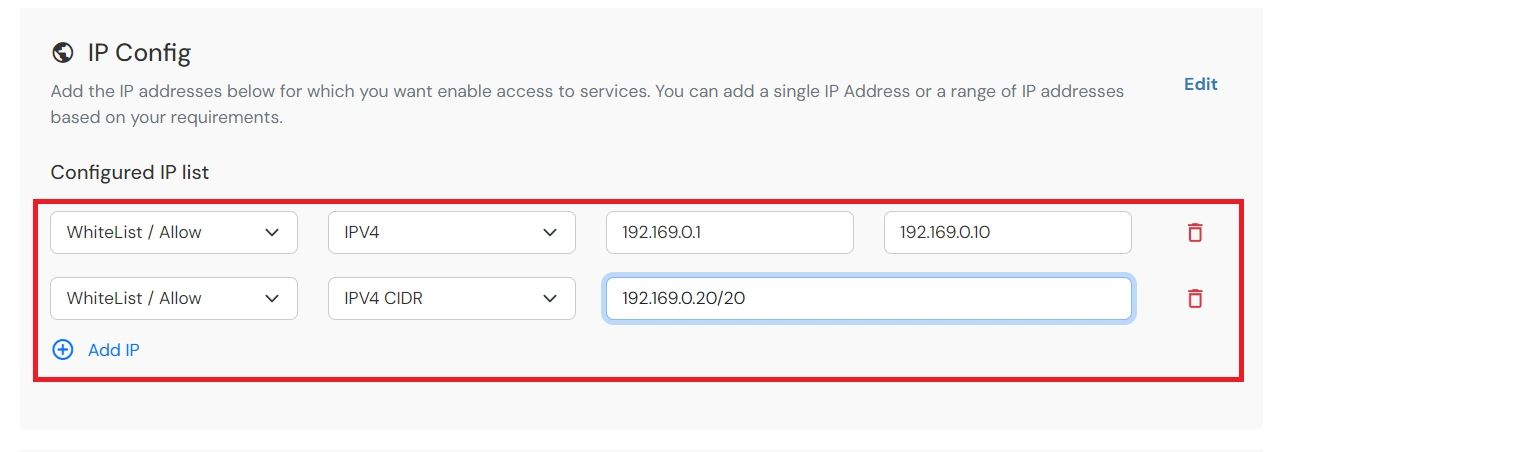
| Attribut (Option) | Description |
|---|---|
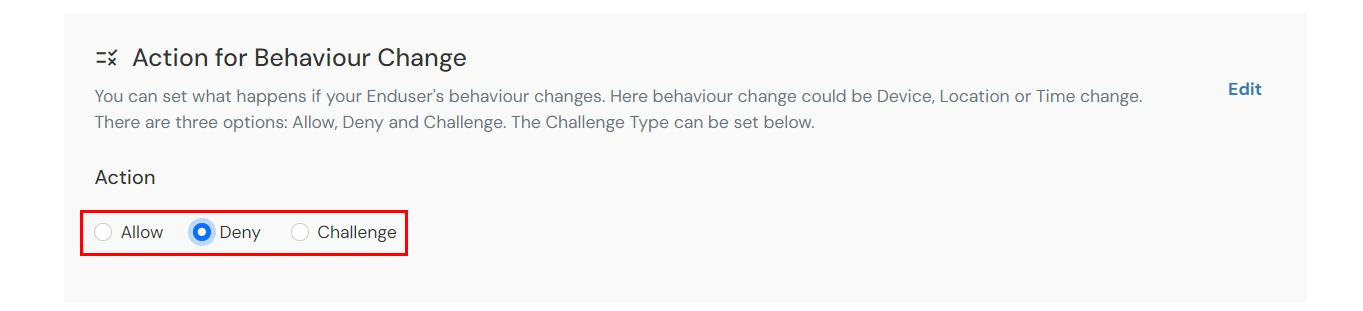
| Autoriser | Autoriser les utilisateurs à s'authentifier et à utiliser les services si la condition d'authentification adaptative est vraie. |
| Refuser | Refuser les authentifications utilisateur et l'accès aux services si la condition d'authentification adaptative est vraie. |
| Challenge | Défiez les utilisateurs avec l’une des trois méthodes mentionnées ci-dessous pour vérifier l’authenticité de l’utilisateur. |
| Attribut | Description |
|---|---|
| Deuxième facteur utilisateur | L'Utilisateur doit s'authentifier à l'aide du deuxième facteur qu'il a choisi ou attribué tel que
|
| KBA (authentification basée sur les connaissances) | Le système posera à l'utilisateur deux des trois questions configurées dans sa console libre-service. Ce n'est qu'après avoir répondu correctement aux deux questions que l'utilisateur pourra poursuivre. |
| OTP sur un autre e-mail | L'utilisateur recevra un mot de passe à usage unique (OTP) sur l'adresse e-mail secondaire configurée via la console libre-service. Une fois le mot de passe à usage unique correctement saisi, il pourra poursuivre sa navigation. |
B. Restriction de l'accès à l'espace extérieur grâce à la restriction d'accès basée sur l'appareil
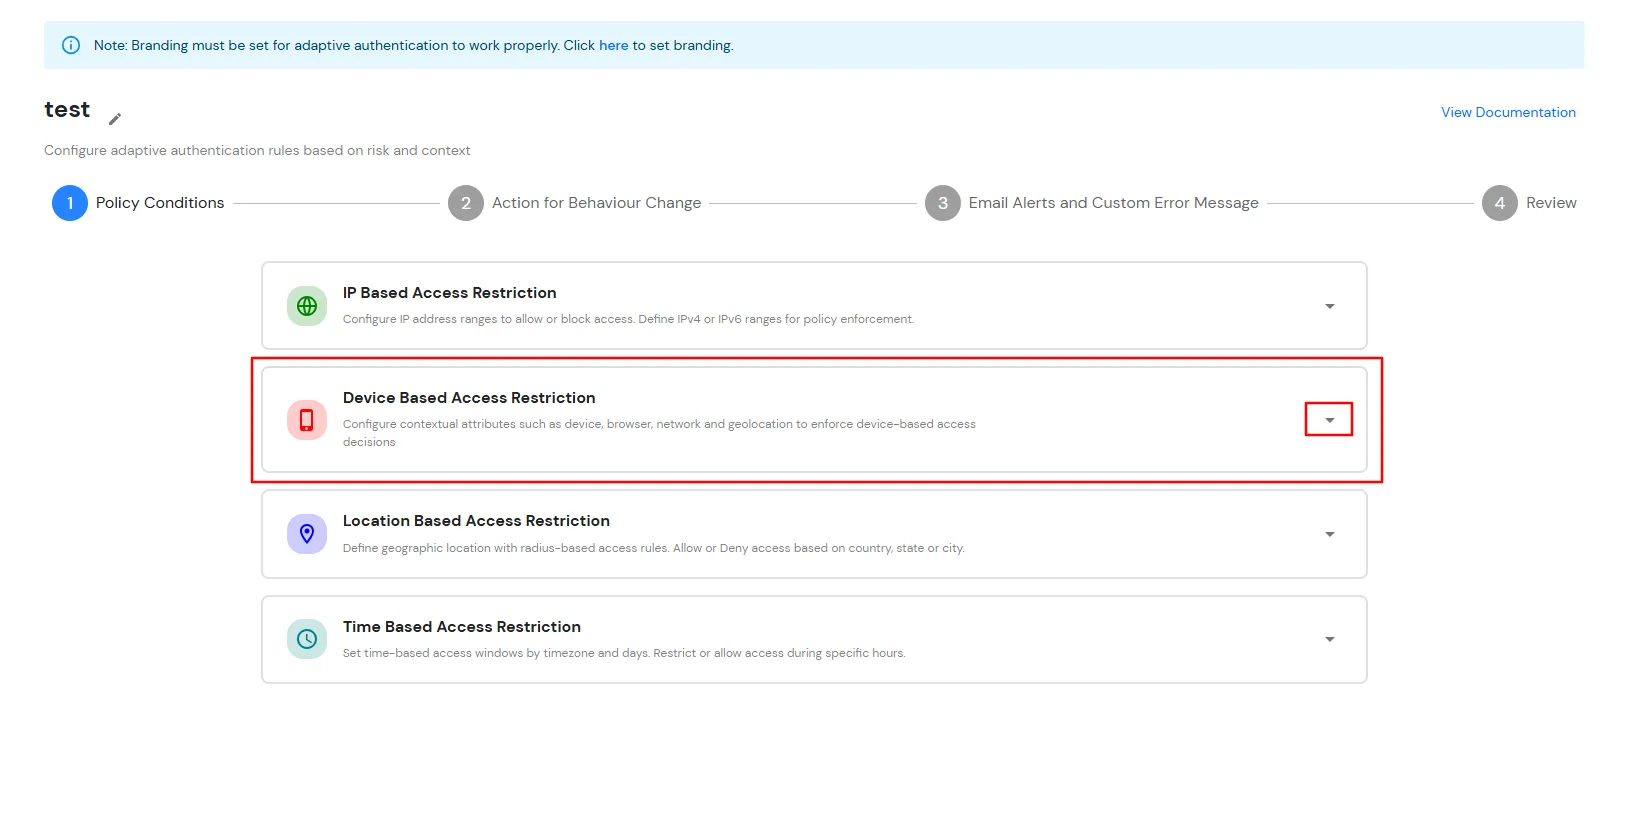
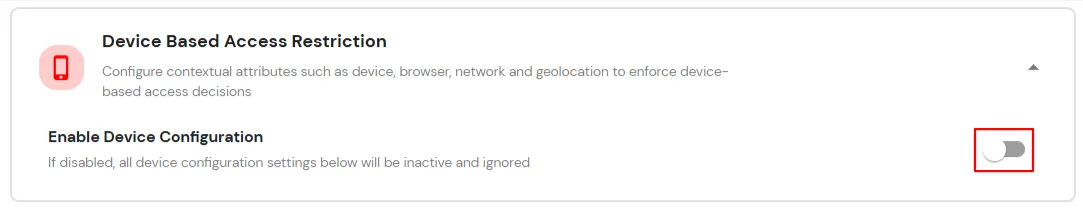
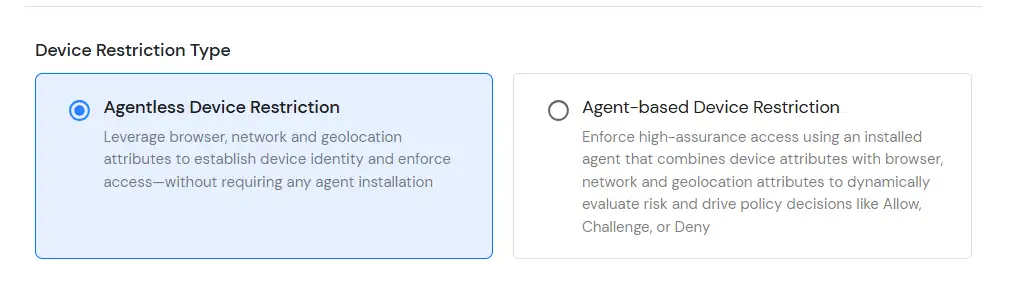
La restriction d'accès basée sur l'appareil permet aux administrateurs de contrôler l'accès des utilisateurs en fonction des appareils de confiance enregistrés. Grâce aux mécanismes d'identification et de vérification des appareils, les administrateurs peuvent définir des politiques qui évaluent l'appareil utilisé lors de l'authentification. Lorsqu'un utilisateur tente de se connecter, son appareil est comparé à la politique configurée et l'action appropriée ( Autoriser, Vérifier ou Refuser) est appliquée selon les conditions définies.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur l'appareil de la manière suivante :
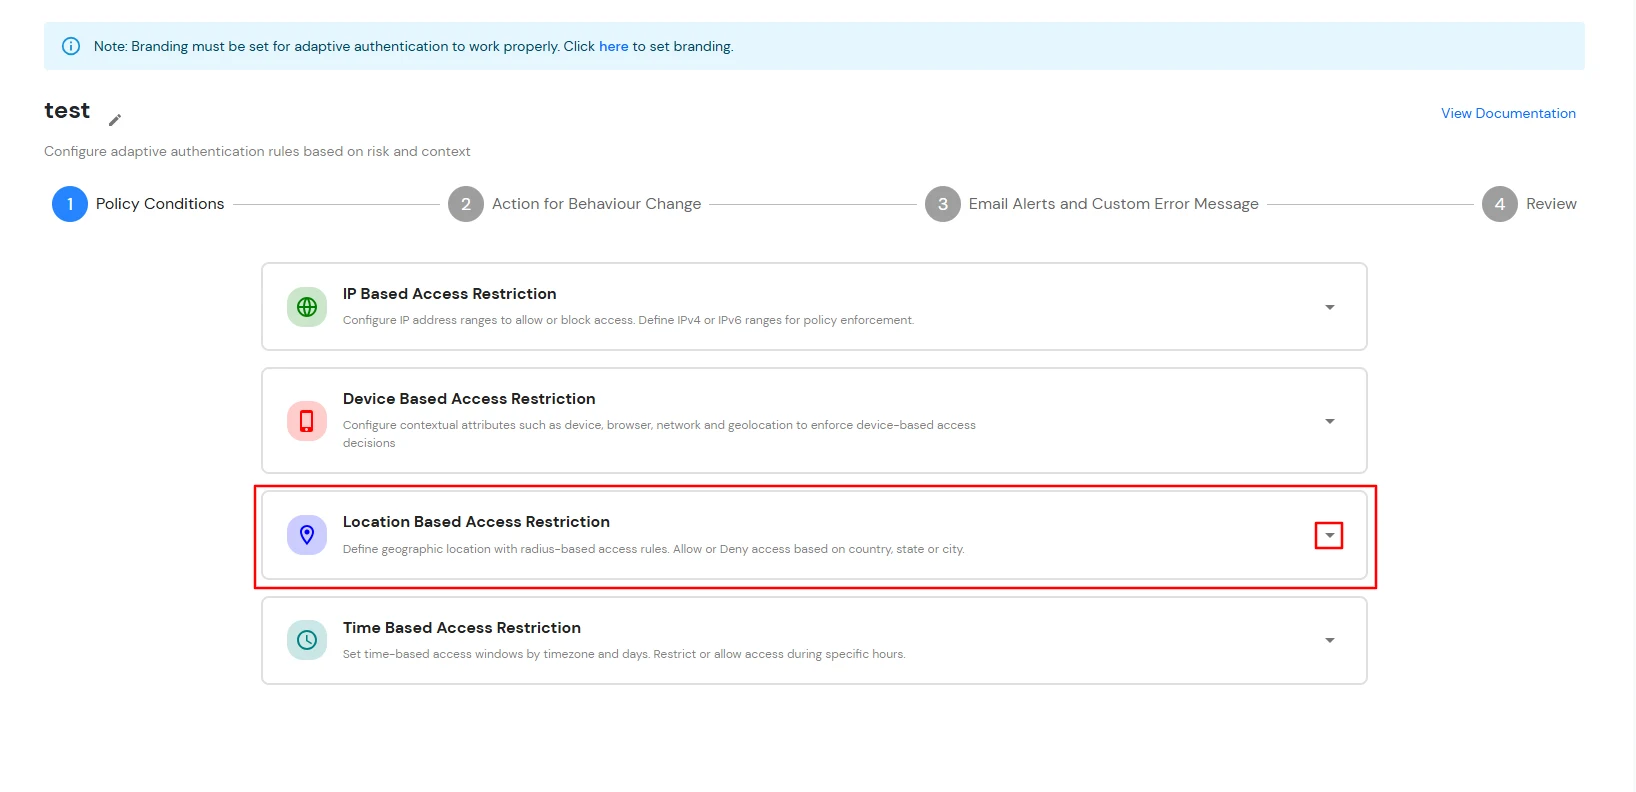
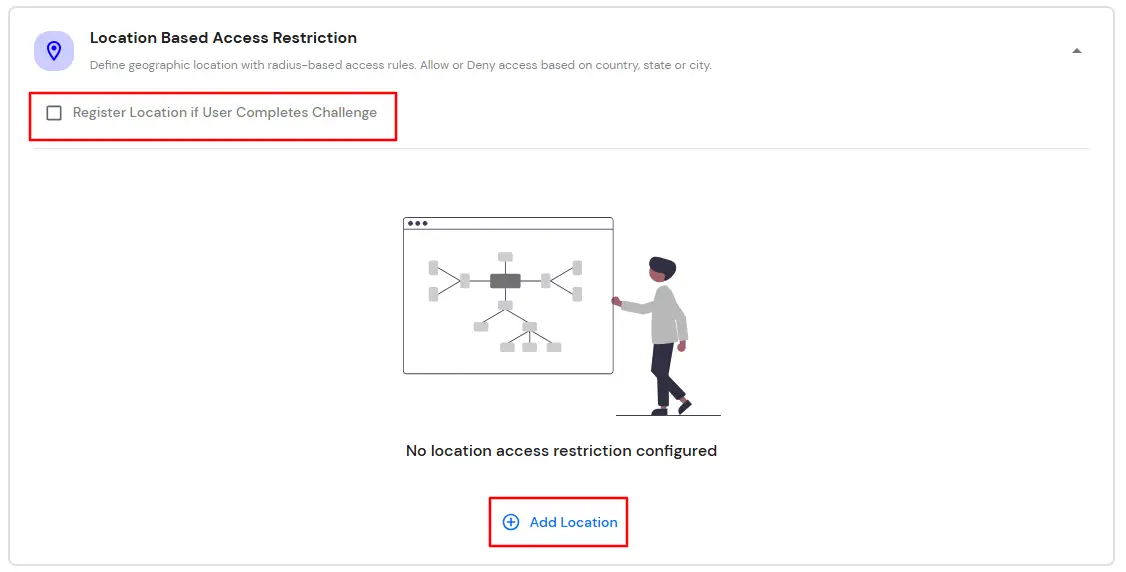
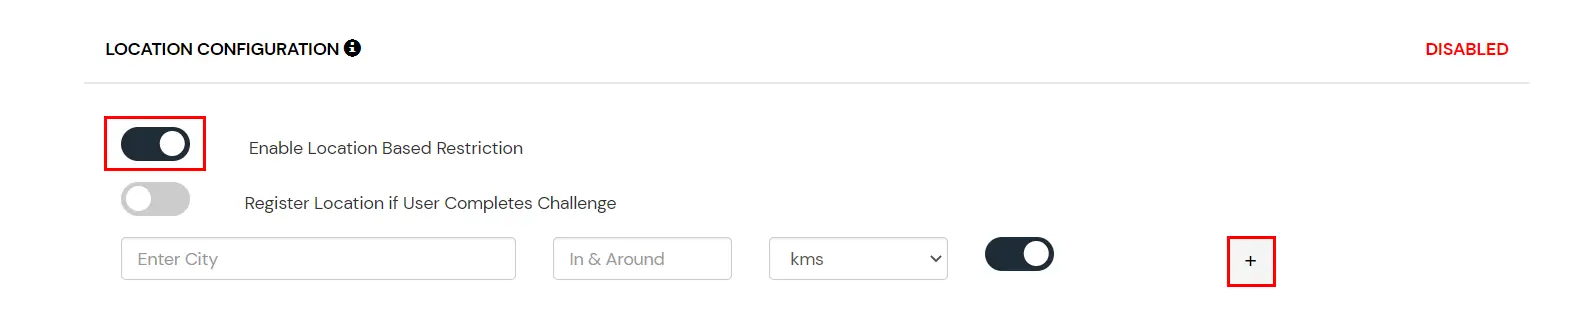
C. Limiter l'accès aux espaces extérieurs grâce à la restriction d'accès basée sur la localisation
Dans les restrictions géographiques, l'administrateur configure une liste de lieux où les utilisateurs peuvent être autorisés à se connecter ou non, selon les conditions qu'il définit. Lorsqu'un utilisateur tente de se connecter avec l'authentification adaptative activée, ses attributs de localisation (latitude, longitude et code pays) sont comparés à la liste configurée par l'administrateur. En fonction de cette comparaison, l'accès est autorisé, soumis à une vérification ou refusé.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur la localisation de la manière suivante :
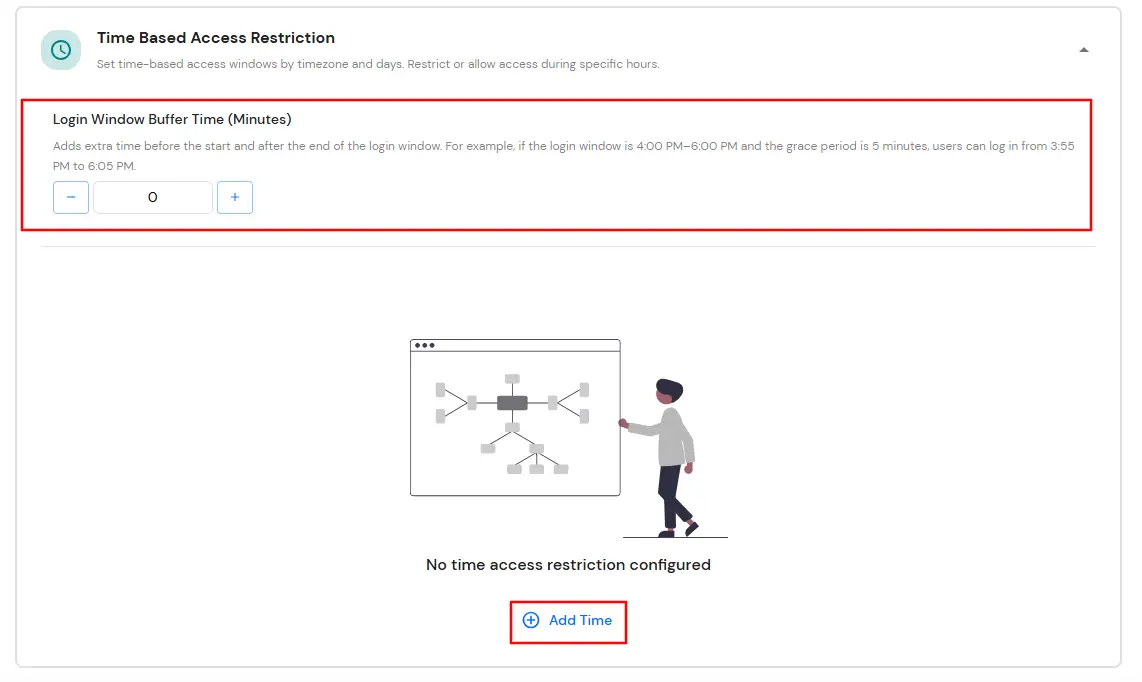
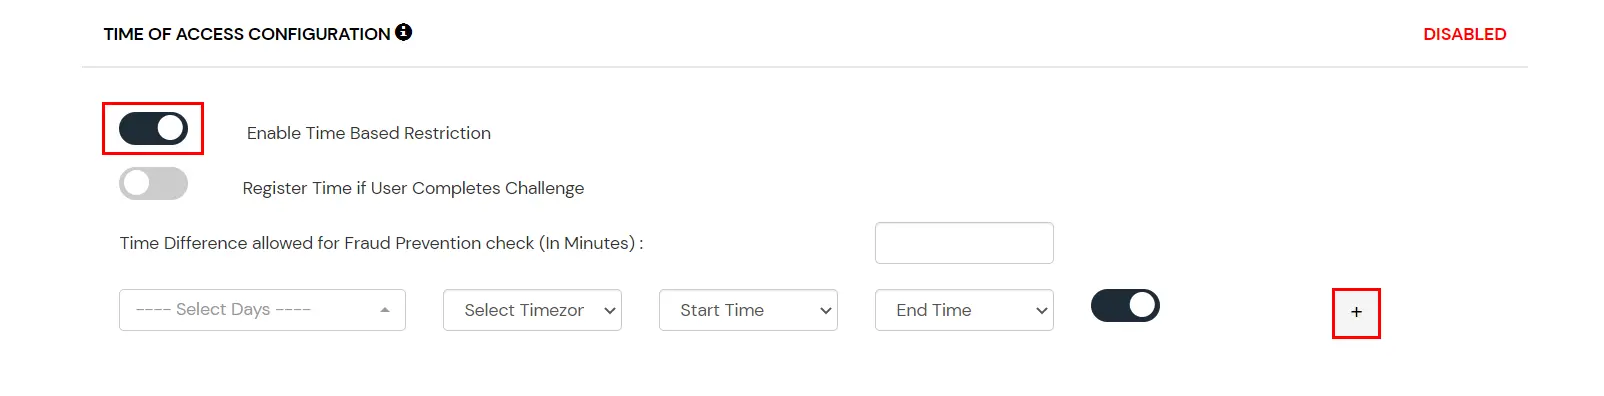
D. Limiter l'accès aux espaces extérieurs grâce à une restriction d'accès basée sur le temps
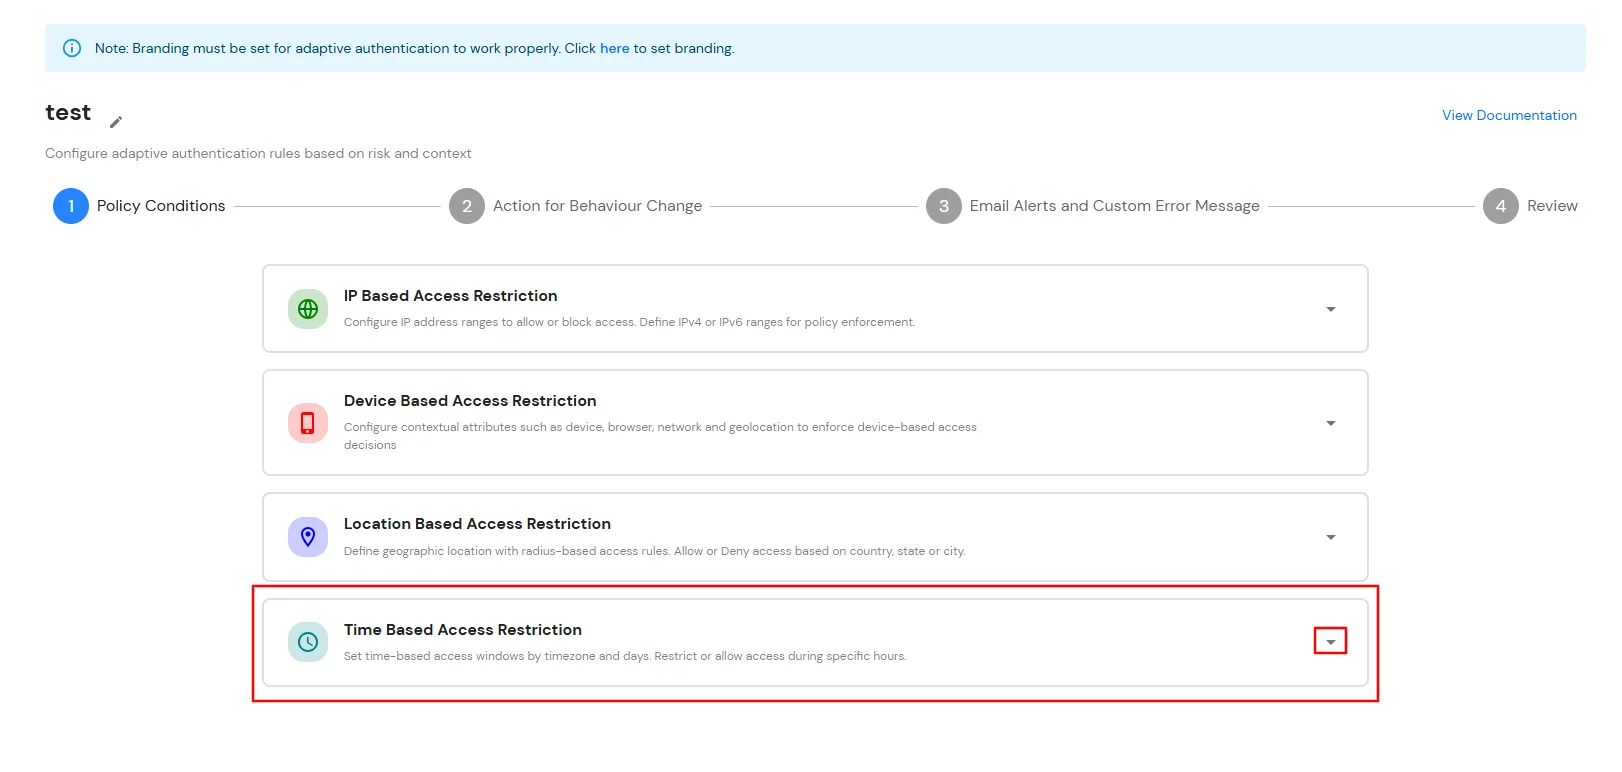
Dans le cadre des restrictions horaires, l'administrateur configure un fuseau horaire avec des heures de début et de fin. L'accès des utilisateurs est ensuite autorisé, refusé ou soumis à une vérification en fonction des conditions définies dans la politique. Lorsqu'un utilisateur tente de se connecter avec l'authentification adaptative activée, ses attributs liés au fuseau horaire, tels que le fuseau horaire et l'heure système actuelle, sont comparés à la liste configurée par l'administrateur. En fonction de cette configuration, l'accès est autorisé, refusé ou soumis à une vérification.
Vous pouvez configurer l'authentification adaptative avec restriction temporelle de la manière suivante :
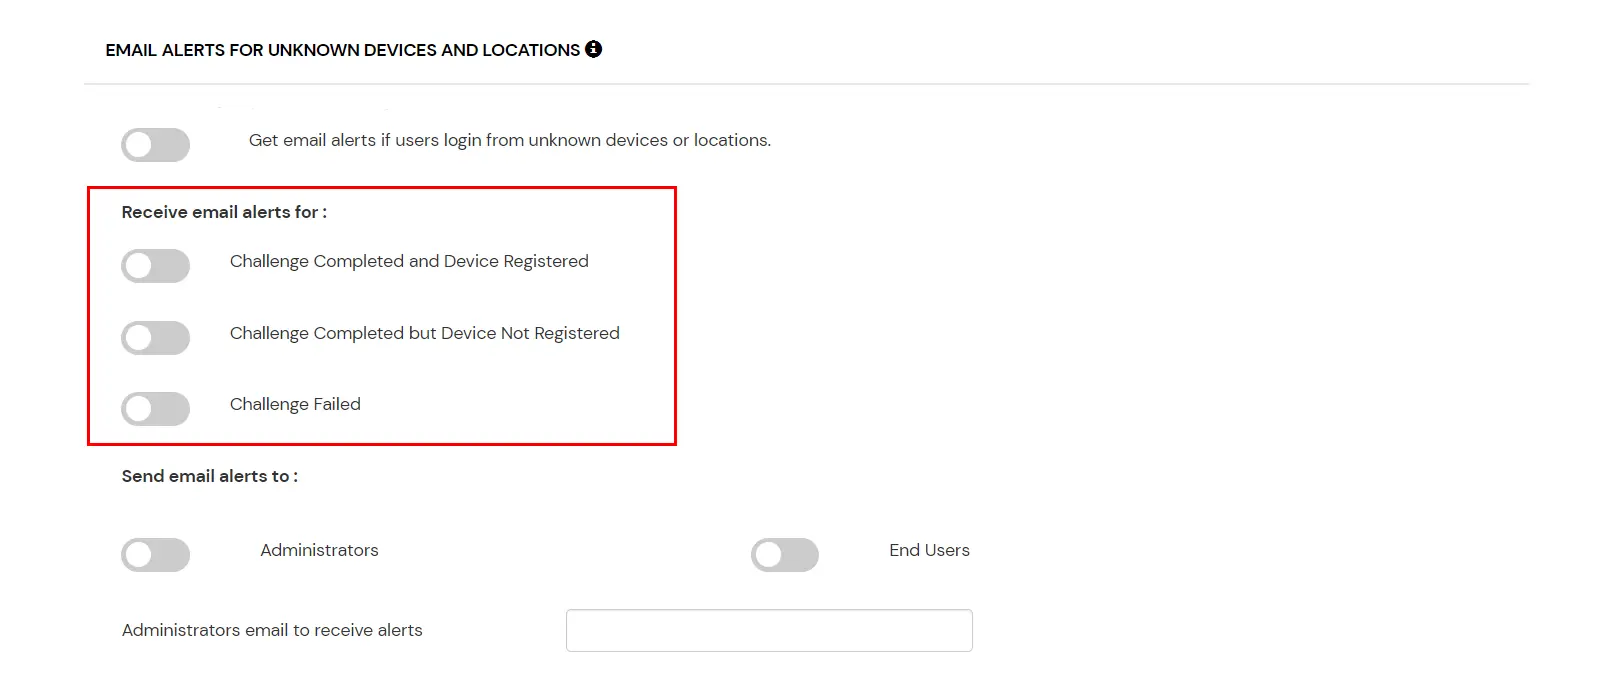
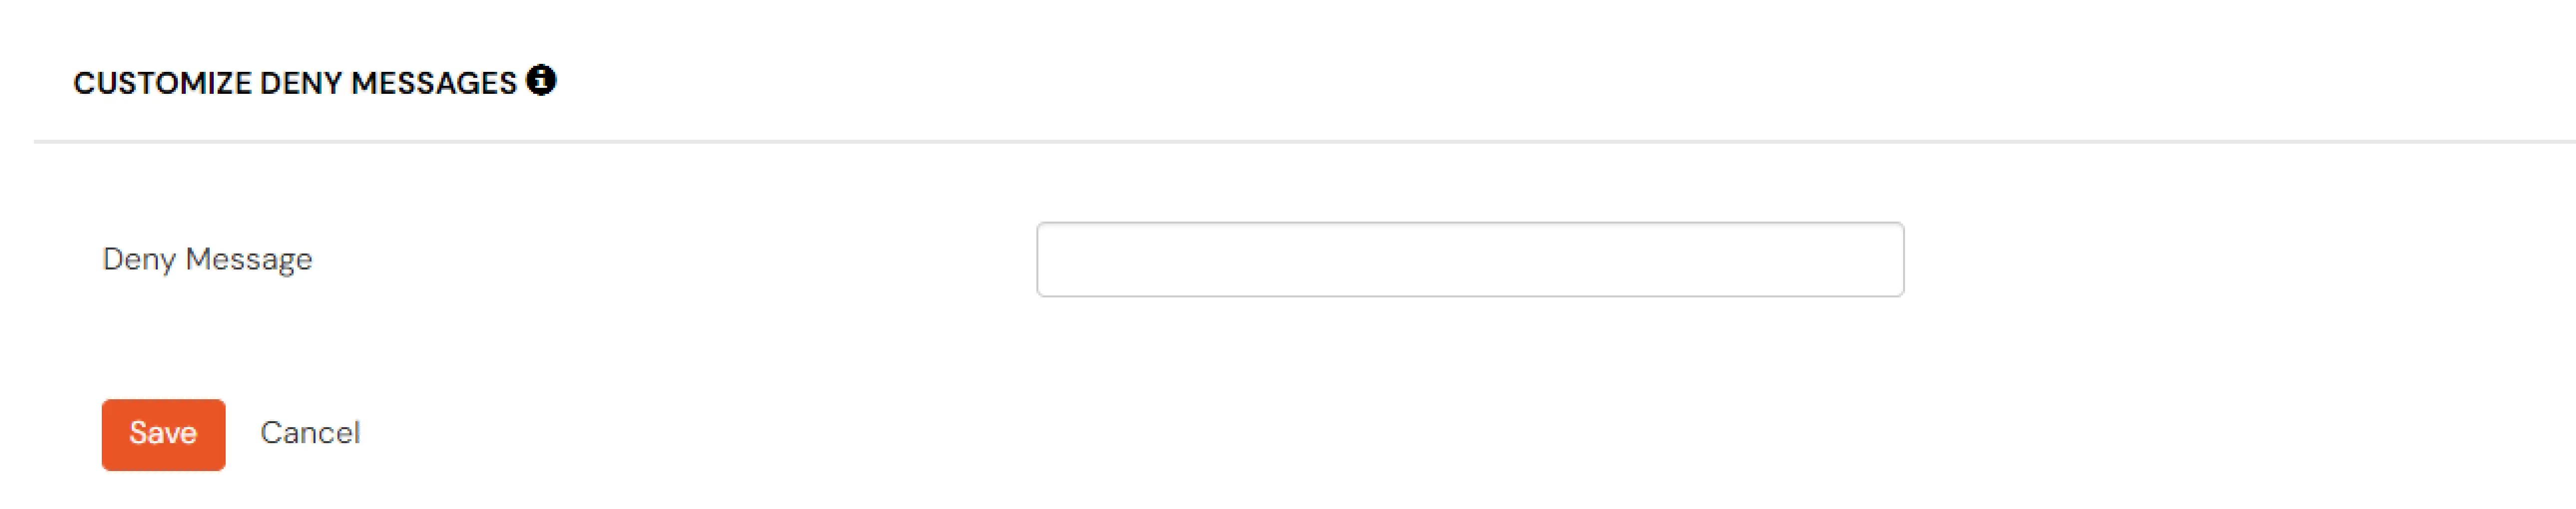
E. Alertes par courriel et messages électroniques personnalisés
Cette section gère les notifications et les alertes relatives à la politique d'accès adaptatif. Elle propose les options suivantes :
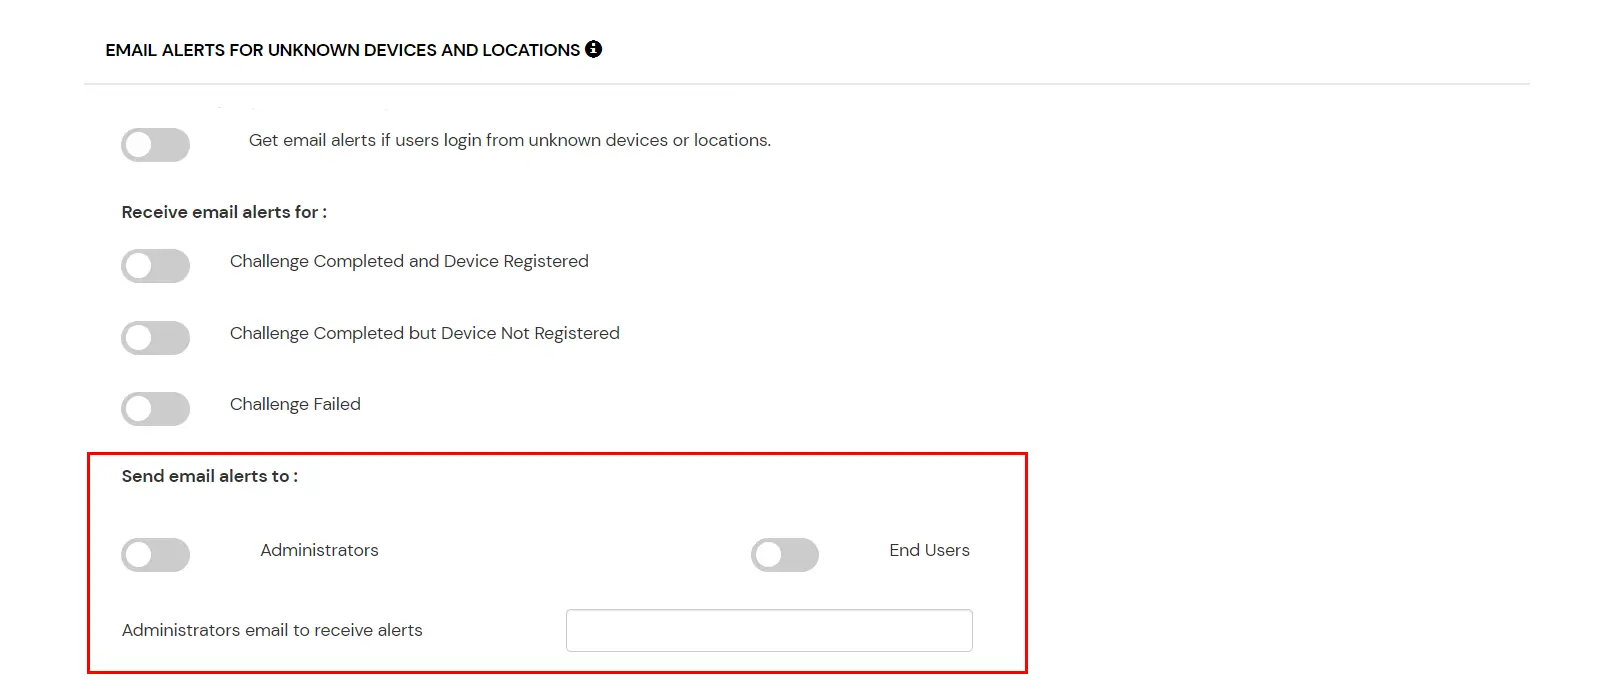
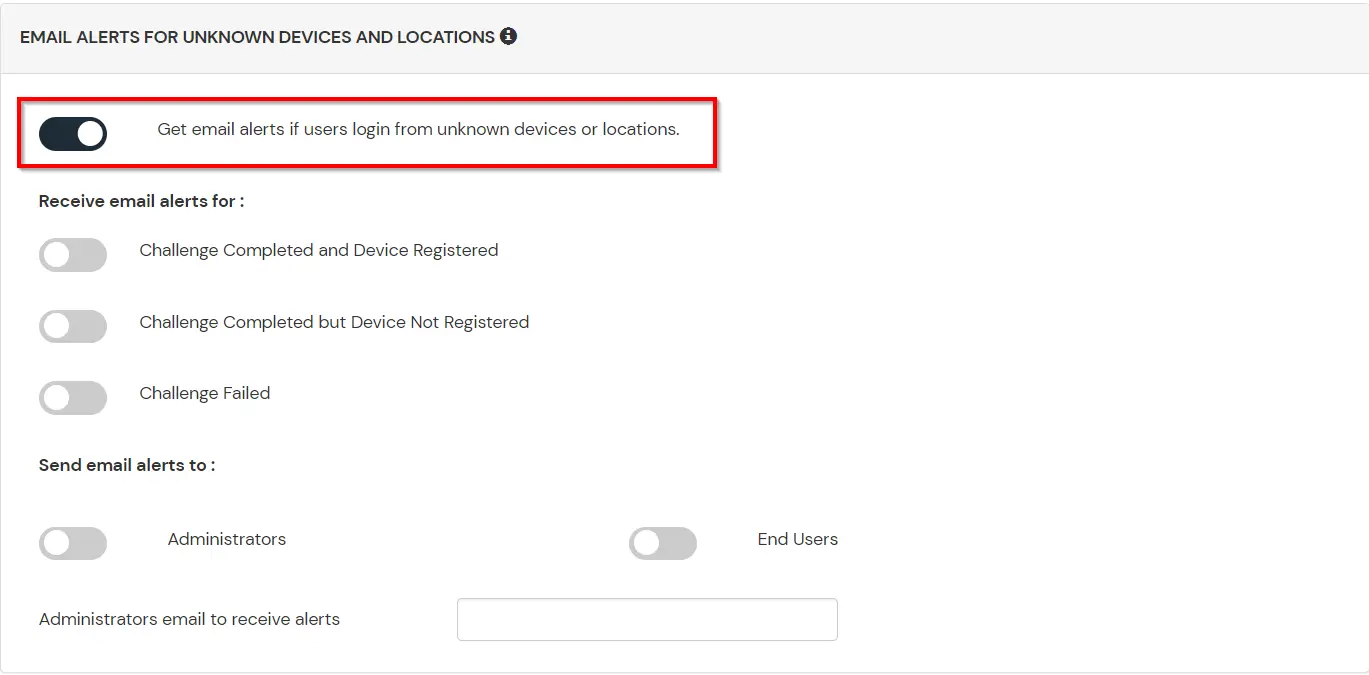
| Option | Description |
|---|---|
| Les utilisateurs se connectent à partir d'adresses IP, d'appareils ou d'emplacements inconnus | L'activation de cette option vous permet de vous connecter à partir d'adresses IP ou d'appareils inconnus, voire d'emplacements. |
| Défi terminé et appareil enregistré | L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi et enregistre un appareil. |
| Défi terminé mais appareil non enregistré | L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi mais n'enregistre pas l'appareil. |
| Défi échoué | L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final ne parvient pas à relever le défi. |
F. Révision
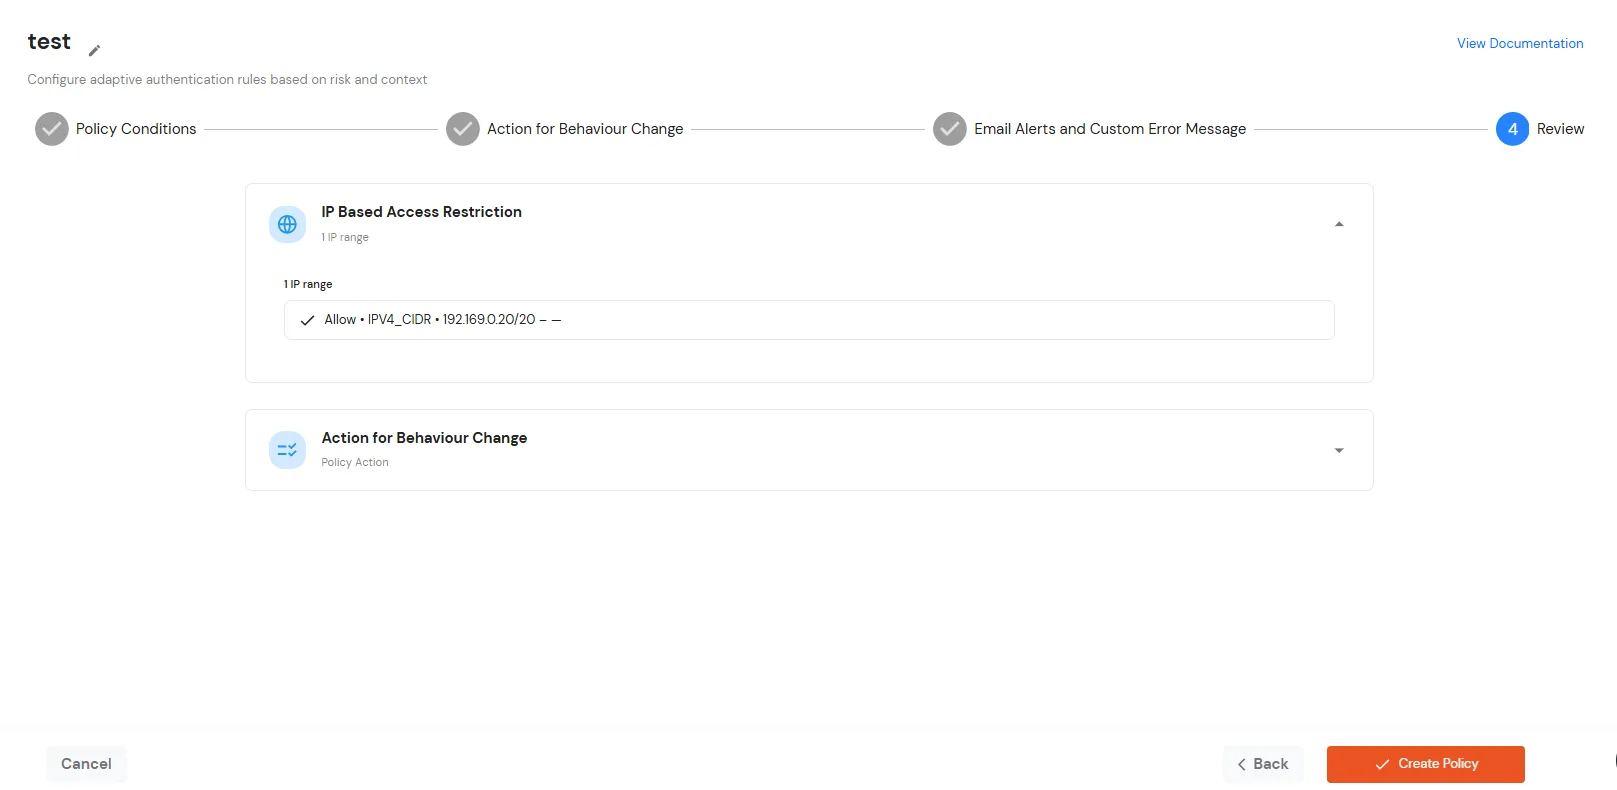
Avant de créer la stratégie d'authentification adaptative, vérifiez les conditions de la stratégie configurée, les actions de modification du comportement, les paramètres d'alerte par e-mail et les messages d'erreur personnalisés. Cette étape vous offre une vue d'ensemble de tous les paramètres configurés, vous permettant ainsi de vérifier la configuration de la stratégie et d'apporter les modifications nécessaires avant l'enregistrement.