Configurer l'authentification unique sur AWS (IAM Centre d'identité)
Amazon Web Service (AWS) Authentification unique (SSO) le service est basé sur le cloud Solution d'authentification unique (SSO) qui fournit un accès simplifié et sécurisé aux utilisateurs/groupes aux services Web Amazon et un accès complet à plusieurs applications cloud ainsi qu'à la console de gestion AWS avec un ensemble d'informations de connexion. Plus précisément, il vous aide à gérer l'accès SSO et les autorisations des utilisateurs sur tous vos comptes AWS ainsi que sur les applications personnalisées prenant en charge le langage SAML (Security Assertion Markup Language) 2.0. miniOrange fournit un accès sécurisé à AWS SSO via miniOrange Fournisseur d'identité (IDP) dans lequel les utilisateurs et les groupes peuvent être authentifiés, offrant ainsi un accès transparent à vos ressources AWS.
Avec miniOrange AWS SSO, vous pouvez :
Authentification unique à toutes les applications cloud et sur site ainsi qu'aux comptes AWS
Avoir un contrôle d’accès centralisé et facile des utilisateurs
Connectez-vous facilement à n'importe quelle source d'identité externe comme Microsoft Entra ID, ADFS, Cognito, etc.
Obtenez une aide gratuite pour l'installation
miniOrange offre une assistance gratuite via un appel de consultation avec nos ingénieurs système pour installer ou configurer une solution AWS SSO dans votre environnement avec un essai gratuit de 30 jours.
Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons très rapidement.
miniOrange AWS Single Sign-On (SSO) prend en charge les flux suivants :
Authentification unique (SSO) initiée par le SP (fournisseur de services)
Dans ce flux, une personne tente de se connecter directement au fournisseur de services (compte AWS). La demande est redirigée vers le fournisseur d'identité pour authentification. En cas d'authentification réussie auprès du fournisseur d'identité, la personne a accès à l'application (compte AWS).
IdP (fournisseur d'identité) a initié une authentification unique (SSO)
Dans ce flux, une personne se connecte au fournisseur d'identité à l'aide de ses informations d'identification. Désormais, la personne peut accéder à n'importe lequel des fournisseurs de services configurés (compte AWS, etc.) via le tableau de bord du fournisseur d'identité sans avoir à saisir à nouveau les informations d'identification.
Connectez-vous avec une source externe d'utilisateurs
Conditions préalables à la configuration du SSO pour les comptes AWS :
Vous aurez besoin des prérequis suivants pour configurer le SSO pour l'organisation AWS :
1. Compte administrateur de l'organisation AWS.
2. Configurez le service d'organisation AWS.
3. Téléchargez le certificat signé depuis la console ou l'organisation AWS.
Suivez le guide étape par étape ci-dessous pour AWS Single Sign-On (SSO)
1. Configurez le service AWS SSO
Connectez-vous au Console de gestion AWS.
Depuis le tableau de bord AWS, cliquez sur Services.
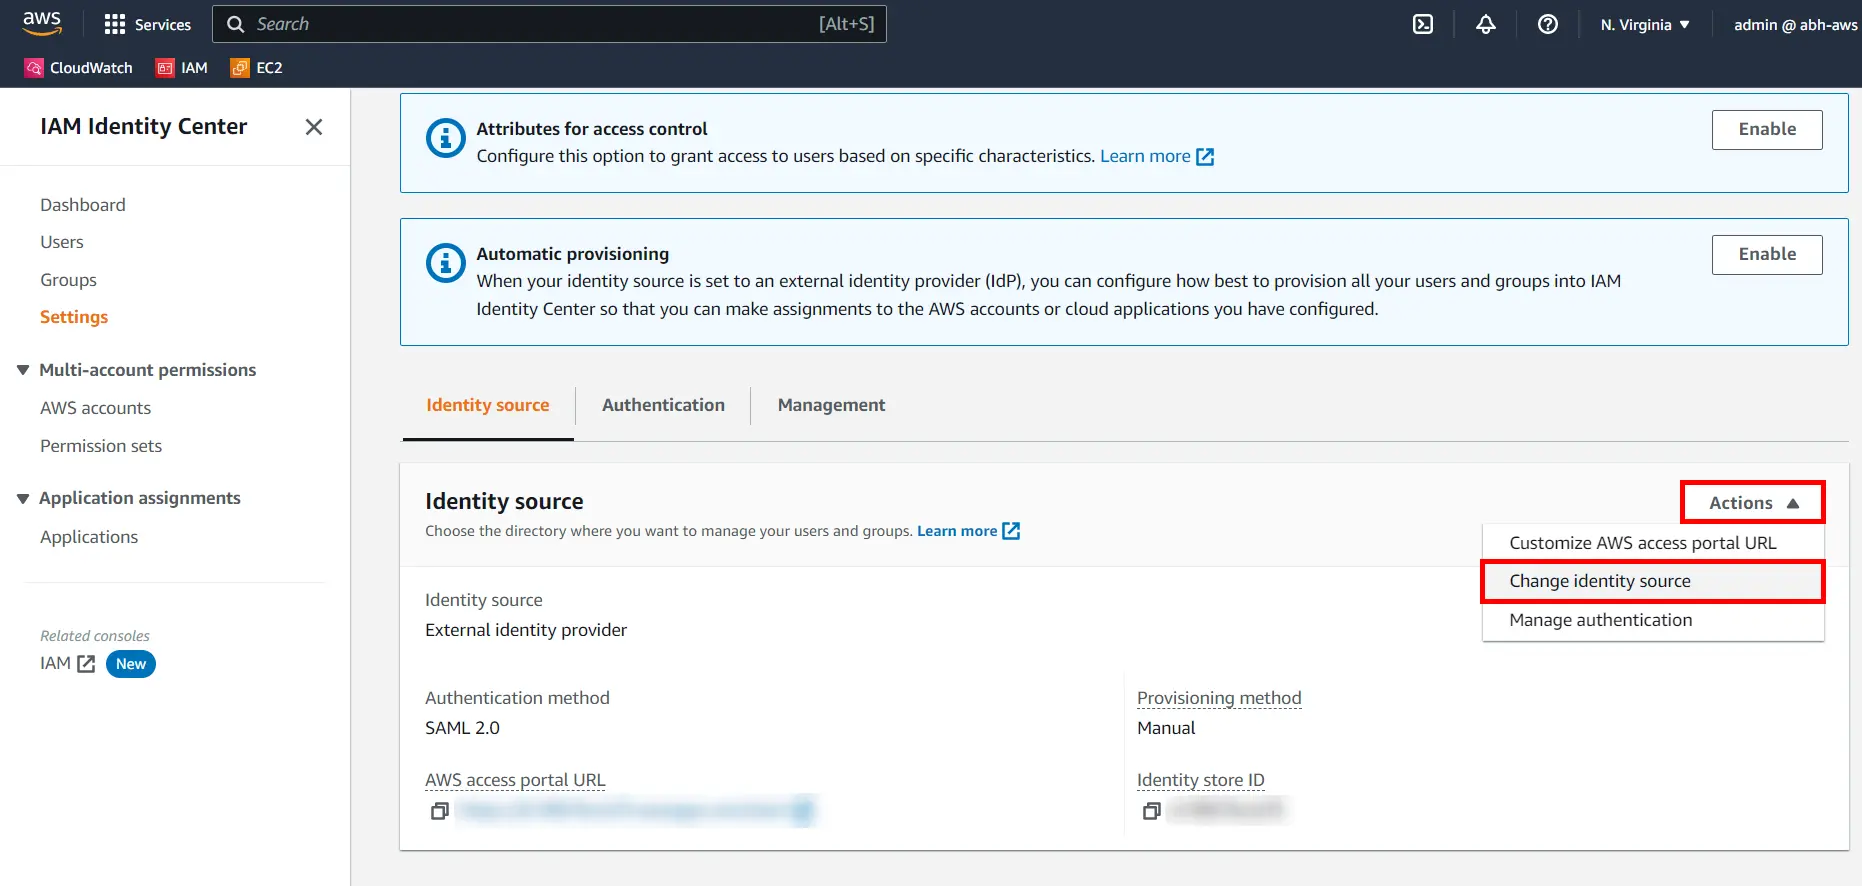
Sous Sécurité, identité et conformité, sélectionnez IAM Centre d'identité.
Accédez à la Paramètres Dans la section Source d'identité onglet, cliquez sur Action menu déroulant et sélectionnez Changer la source d'identité.
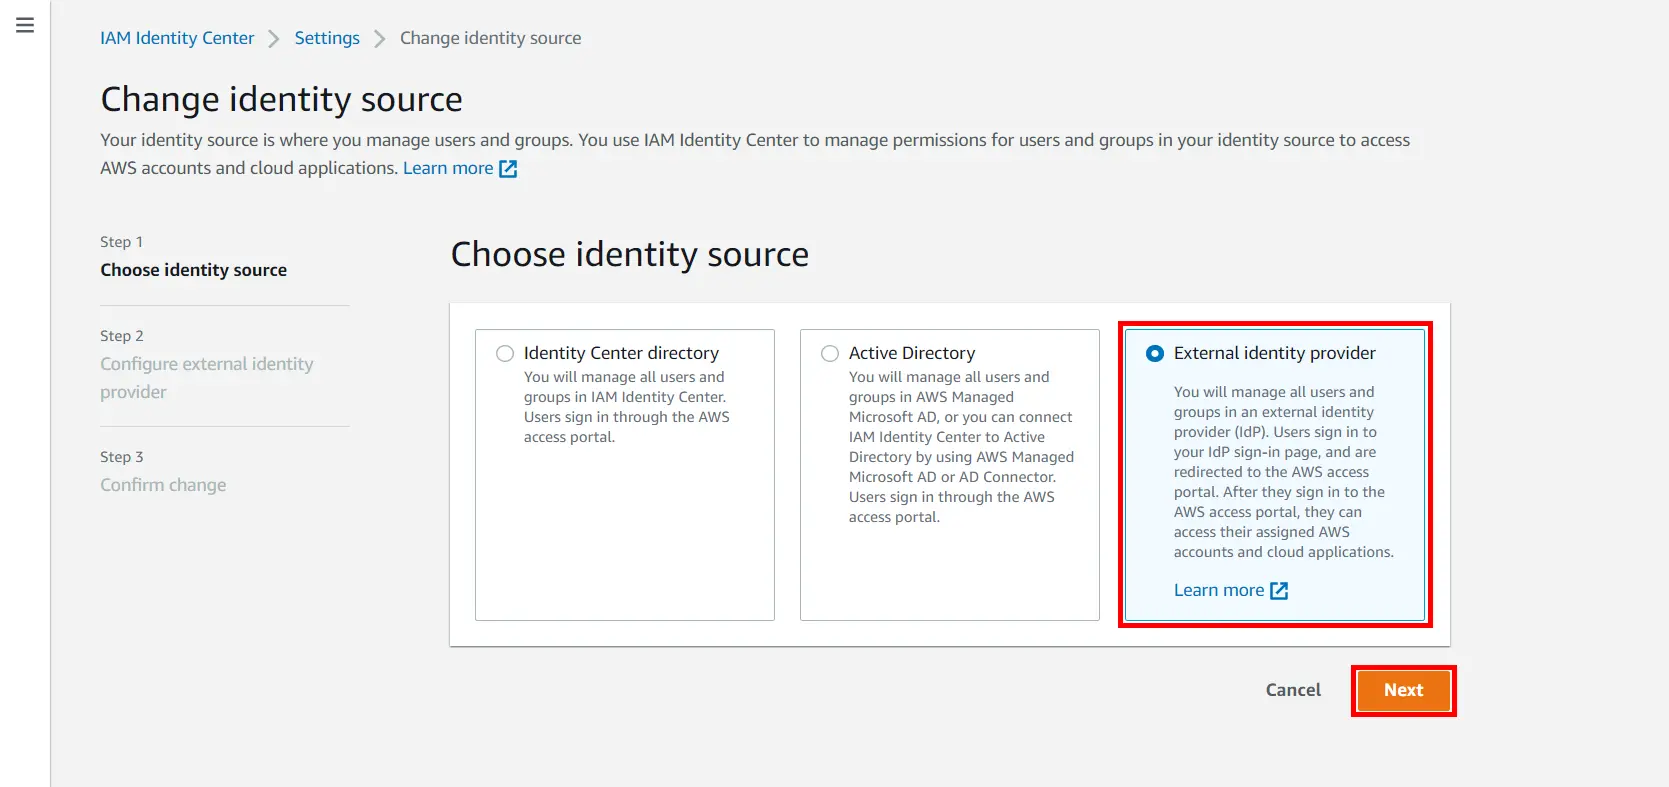
Sélectionner Fournisseur d'identité externe, Puis cliquez sur Suivant.
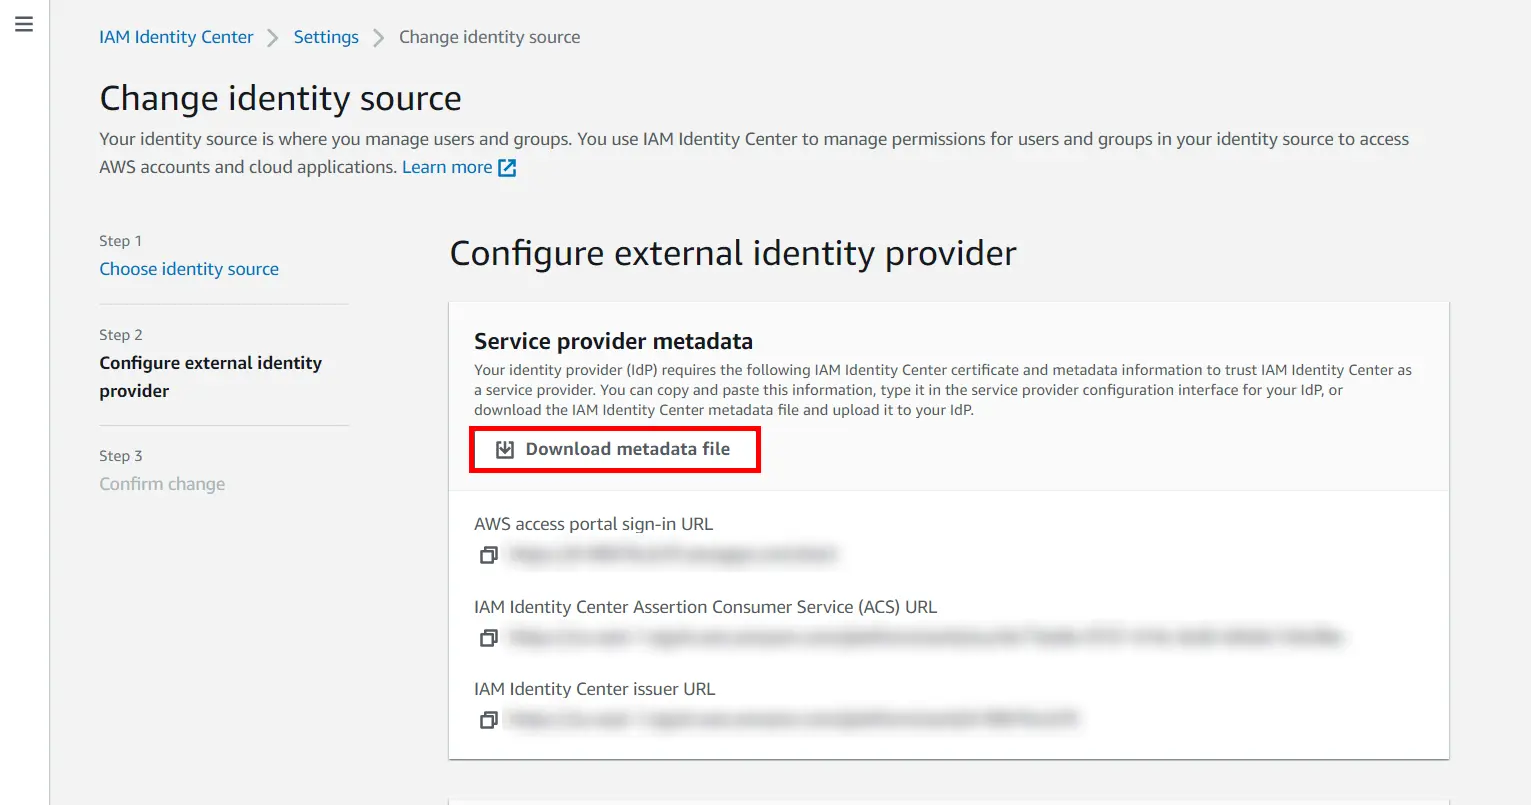
En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Métadonnées du fournisseur de services section, cliquez sur Télécharger le fichier de métadonnées télécharger les métadonnées du fournisseur de services AWS.
Allez dans Apps et cliquez sur Ajouter une application .
In Choisissez le type de demande, sélectionnez SAML/WS-FED du Toutes les applications menu déroulant.
Recherchez AWS dans la liste, si vous ne trouvez pas AWS dans la liste, recherchez Customiser et vous pouvez configurer votre application dans Application SAML personnalisée.
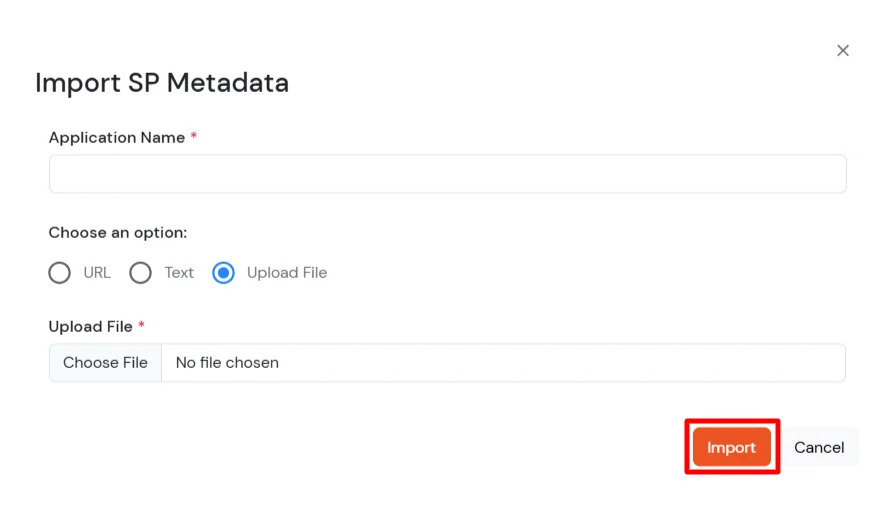
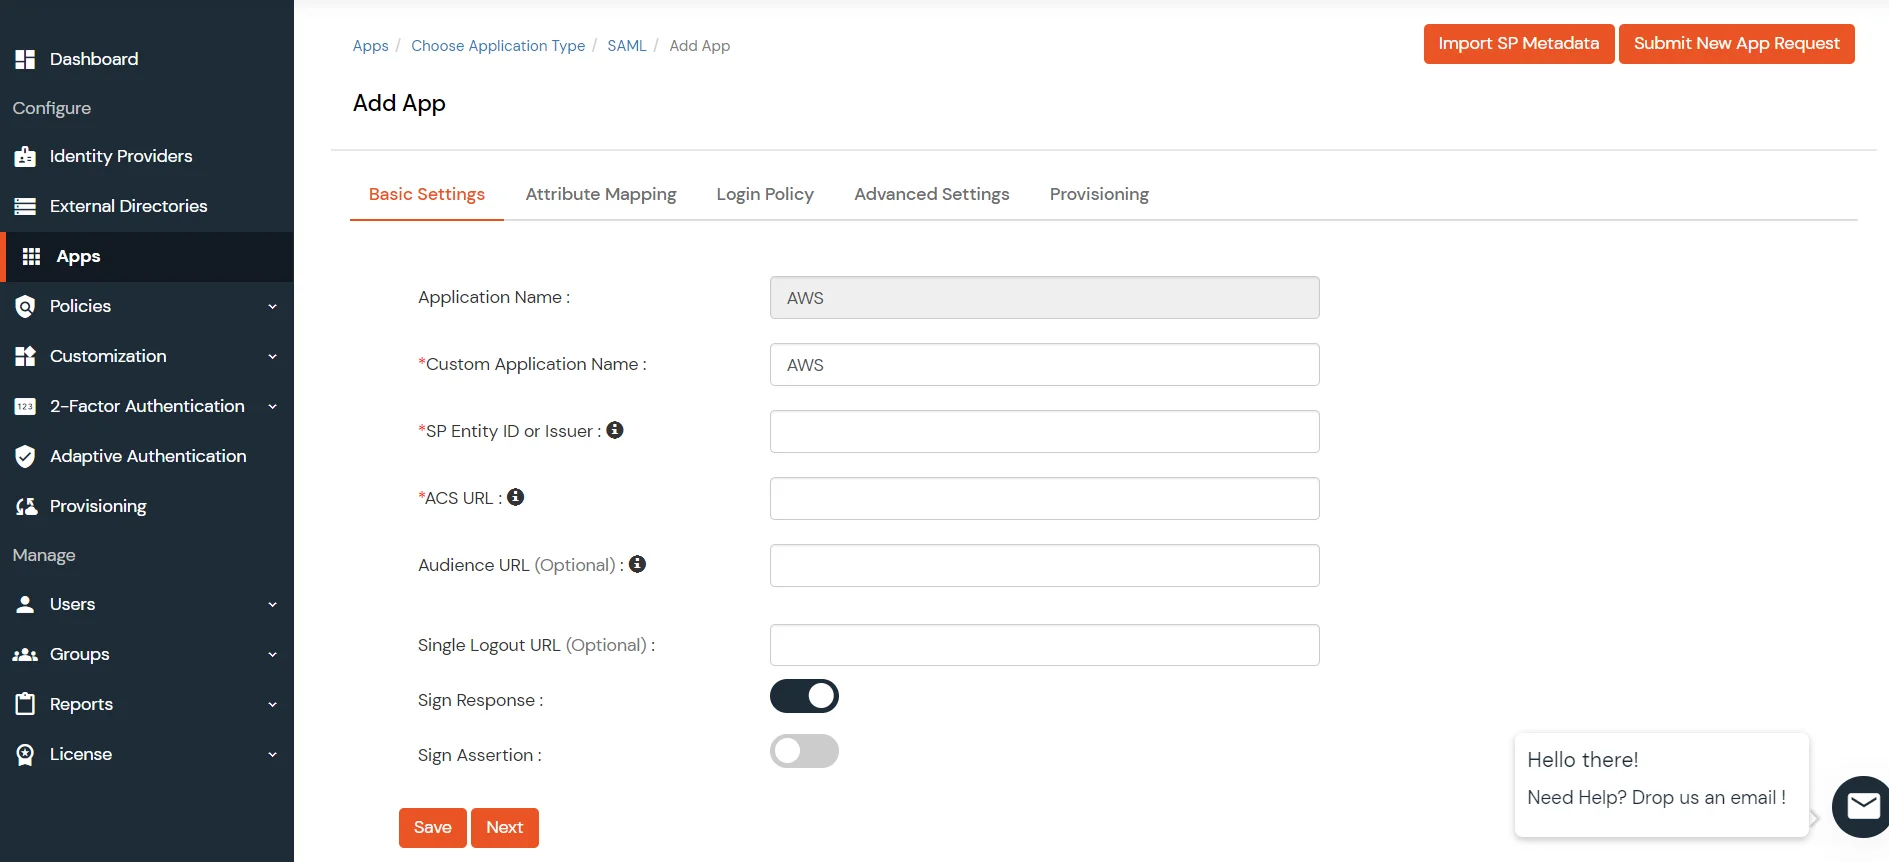
Téléversez le fichier de métadonnées XML depuis AWS vers le tableau de bord miniOrange à l'aide de Importer les métadonnées SP fonctionnalité. Dans la fenêtre contextuelle, saisissez le Nom de l'application, Sélectionnez l' Publier un fichier sélectionnez cette option et téléchargez le fichier XML comme indiqué ci-dessous.
Après avoir cliqué sur le Global Cliquez sur le bouton, les détails seront automatiquement renseignés. Suivant procéder.
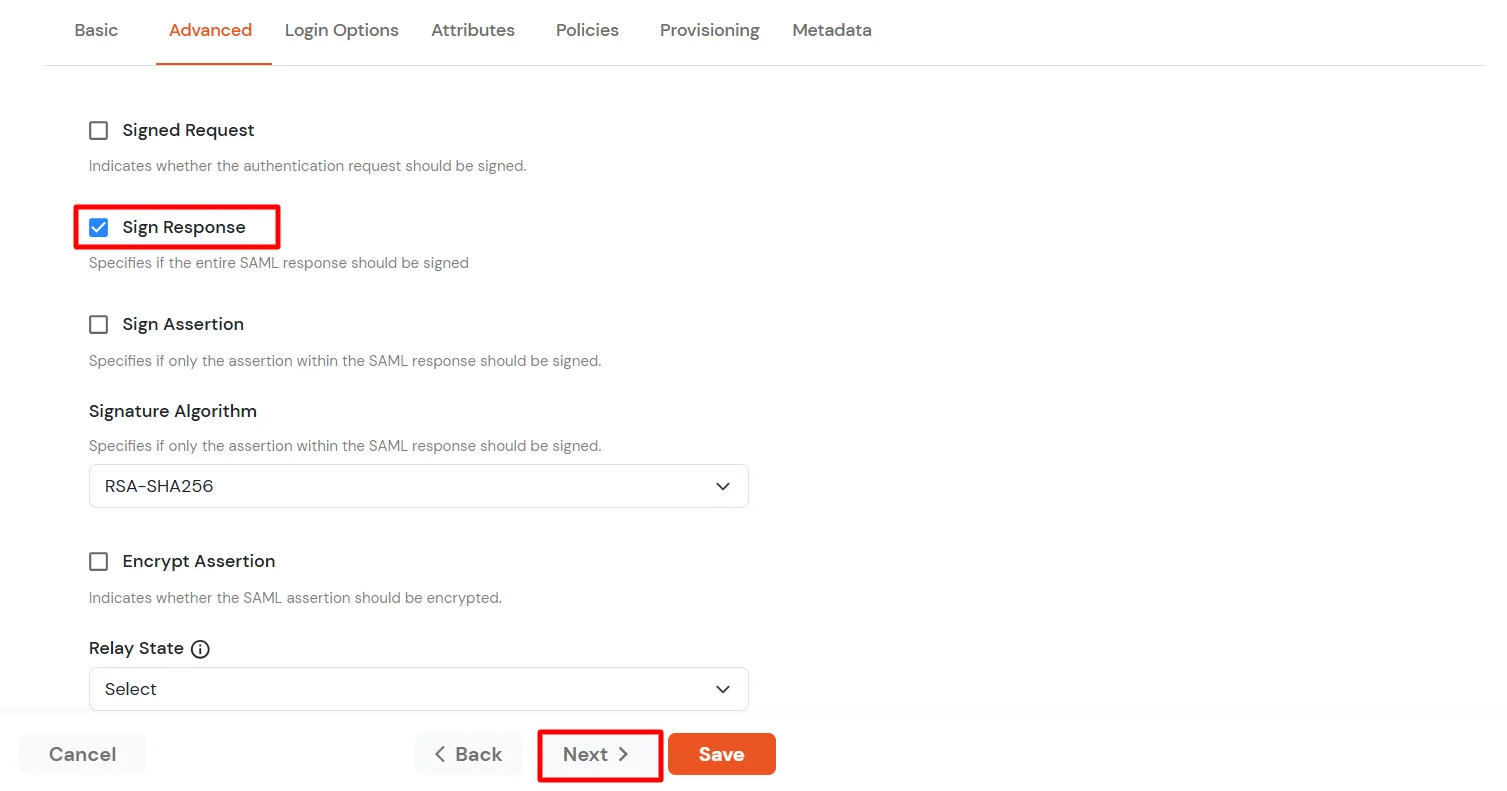
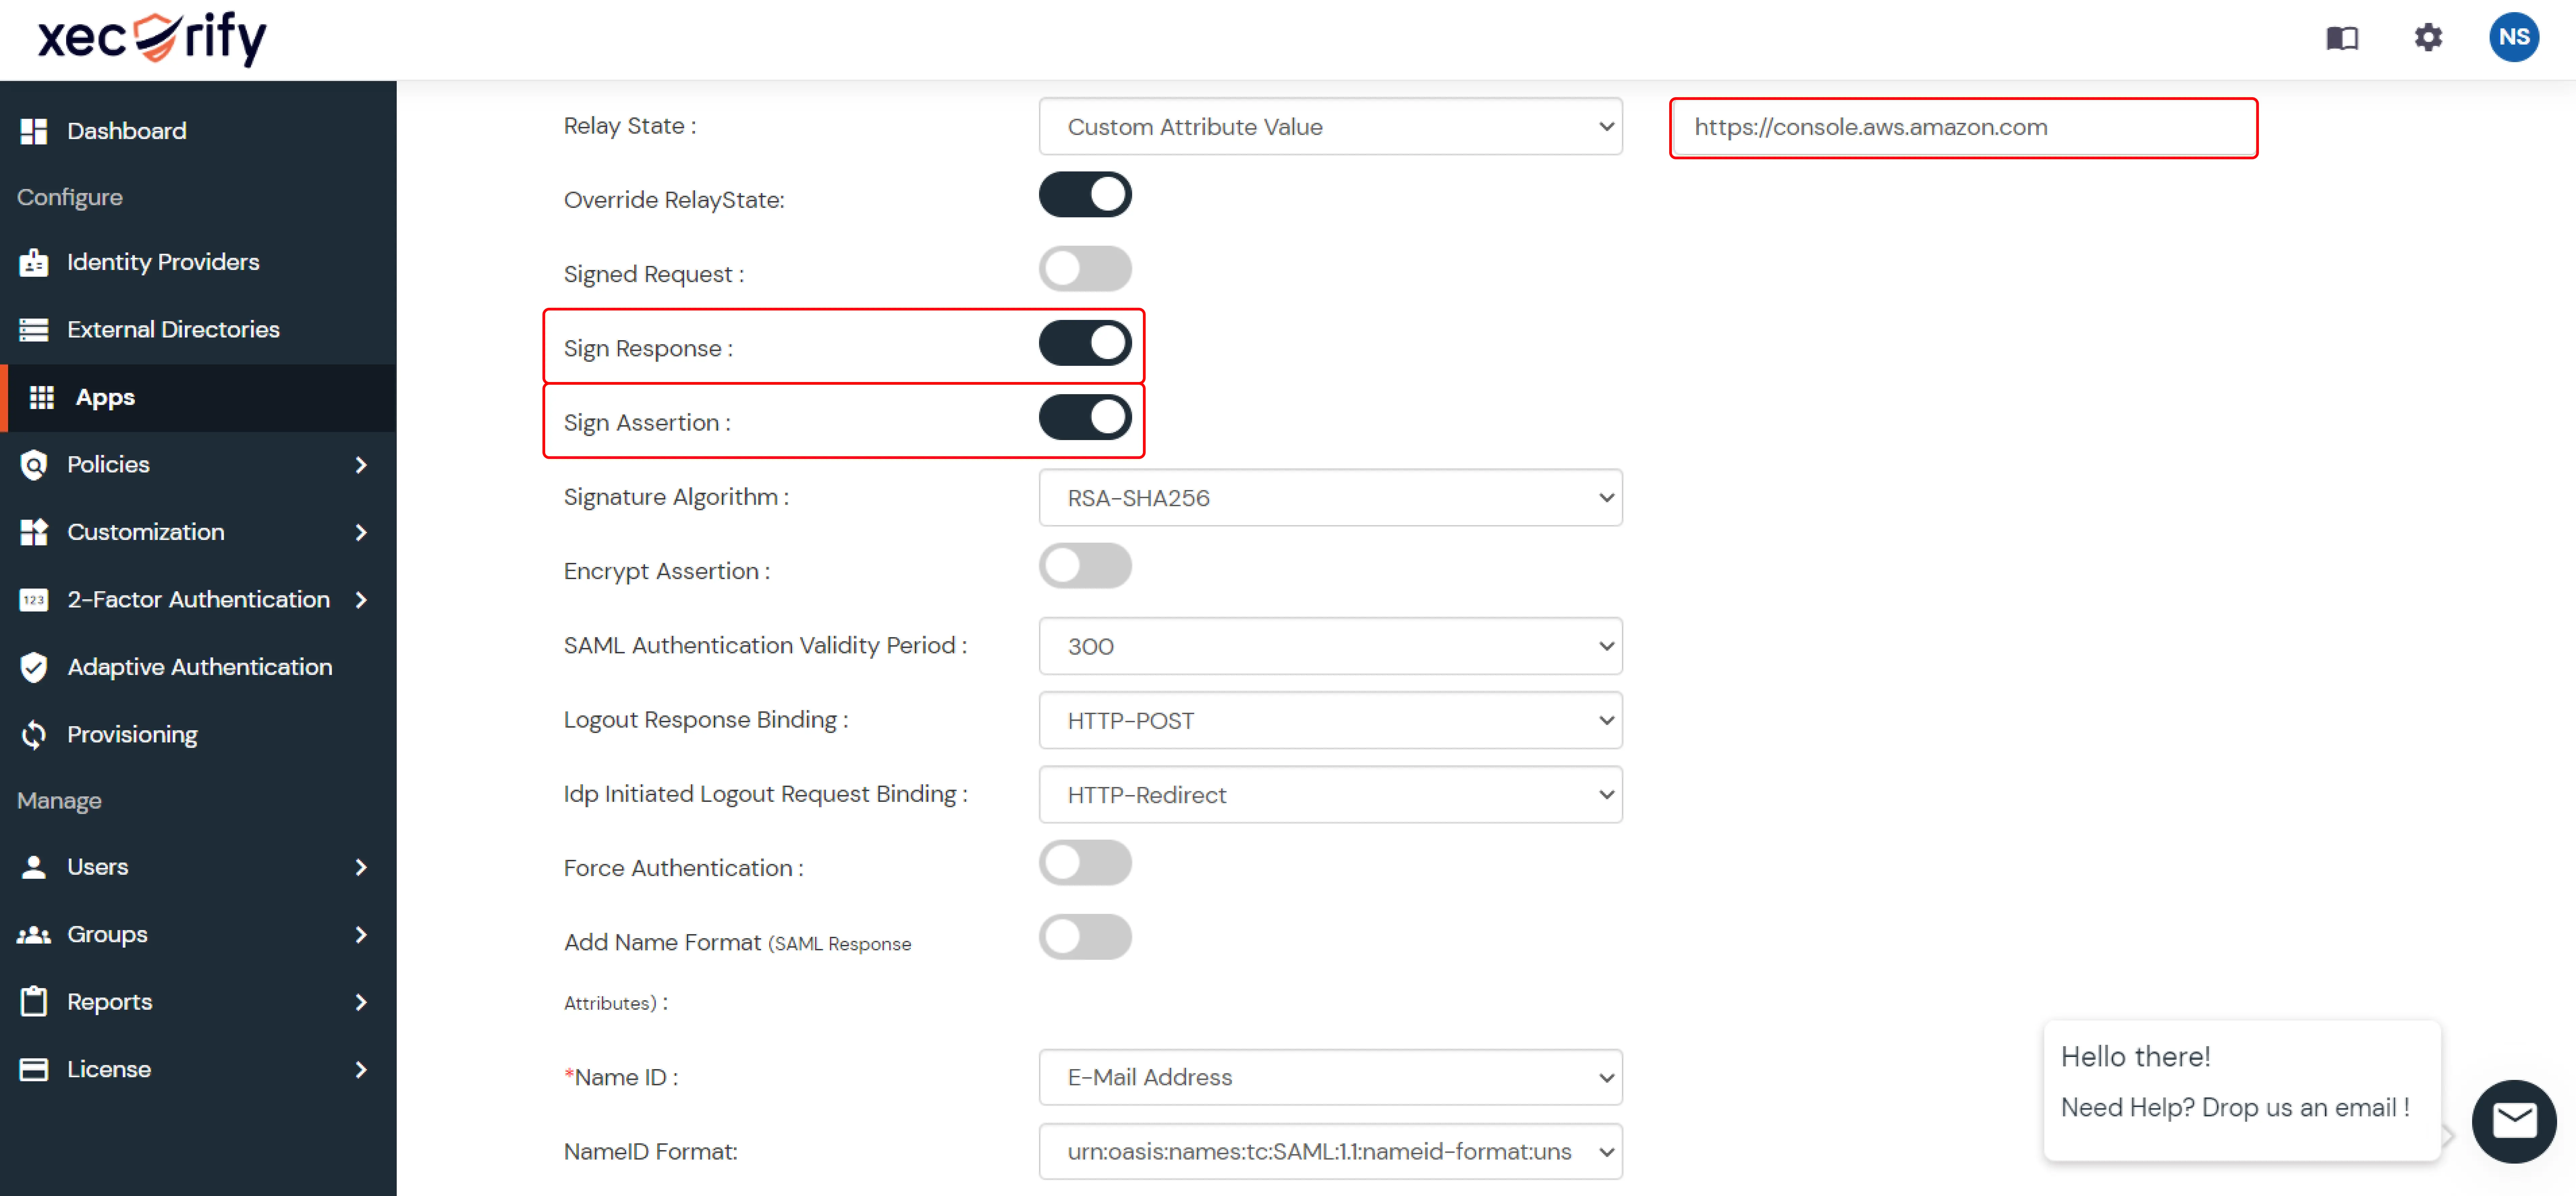
Rendez-vous dans la section Avancé onglet, activez le Signer la réponse option, puis cliquez sur Suivant.
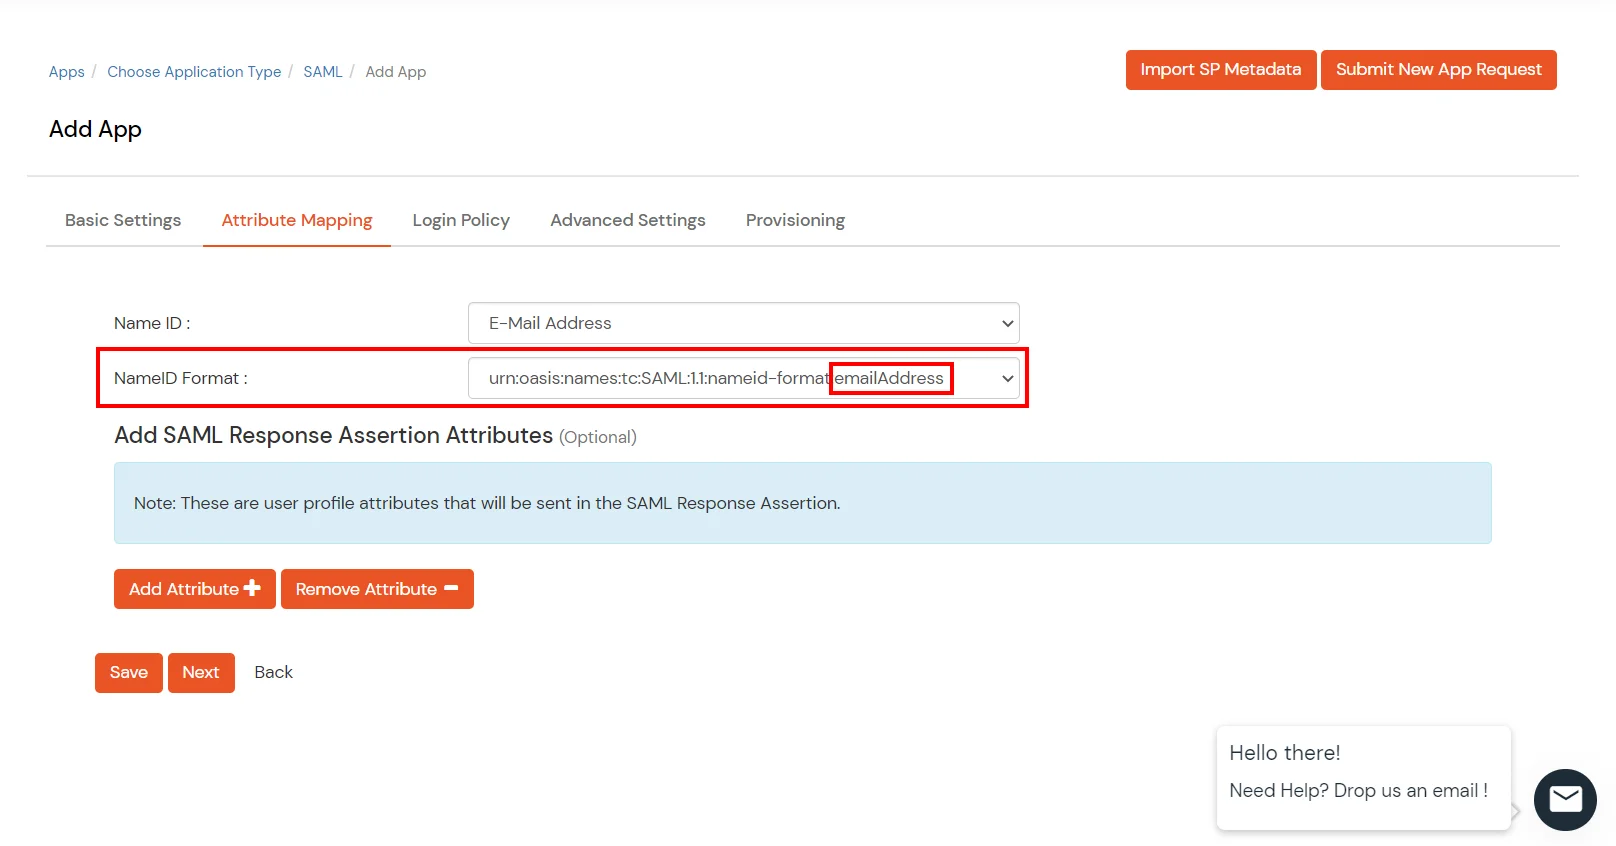
Dans l' Cartographie d'attributs onglet, assurez-vous que le Format d'ID de nom est configuré comme adresse e-mail, comme indiqué dans l'image ci-dessous.
Cliquez sur Enregistrer.
Obtenez les détails des métadonnées IdP à télécharger sur la console AWS :
Allez dans Apps >> Applications.
Recherchez votre application et cliquez sur icône à trois points dans le Action colonne.
Cliquez à nouveau Métadonnées pour afficher les métadonnées détaillées de miniOrange. Vous pouvez également cliquer Afficher le lien SSO pour obtenir le lien SSO initié par le fournisseur d'identité pour votre application.
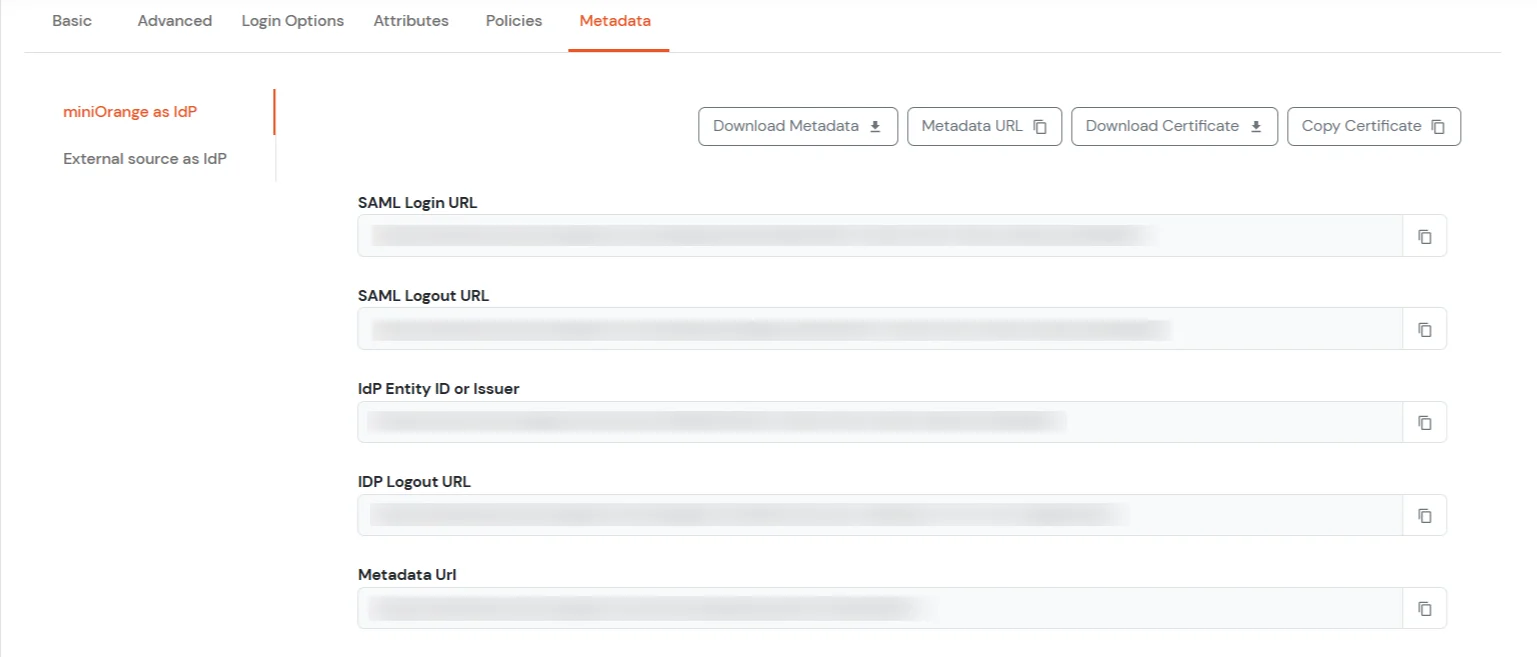
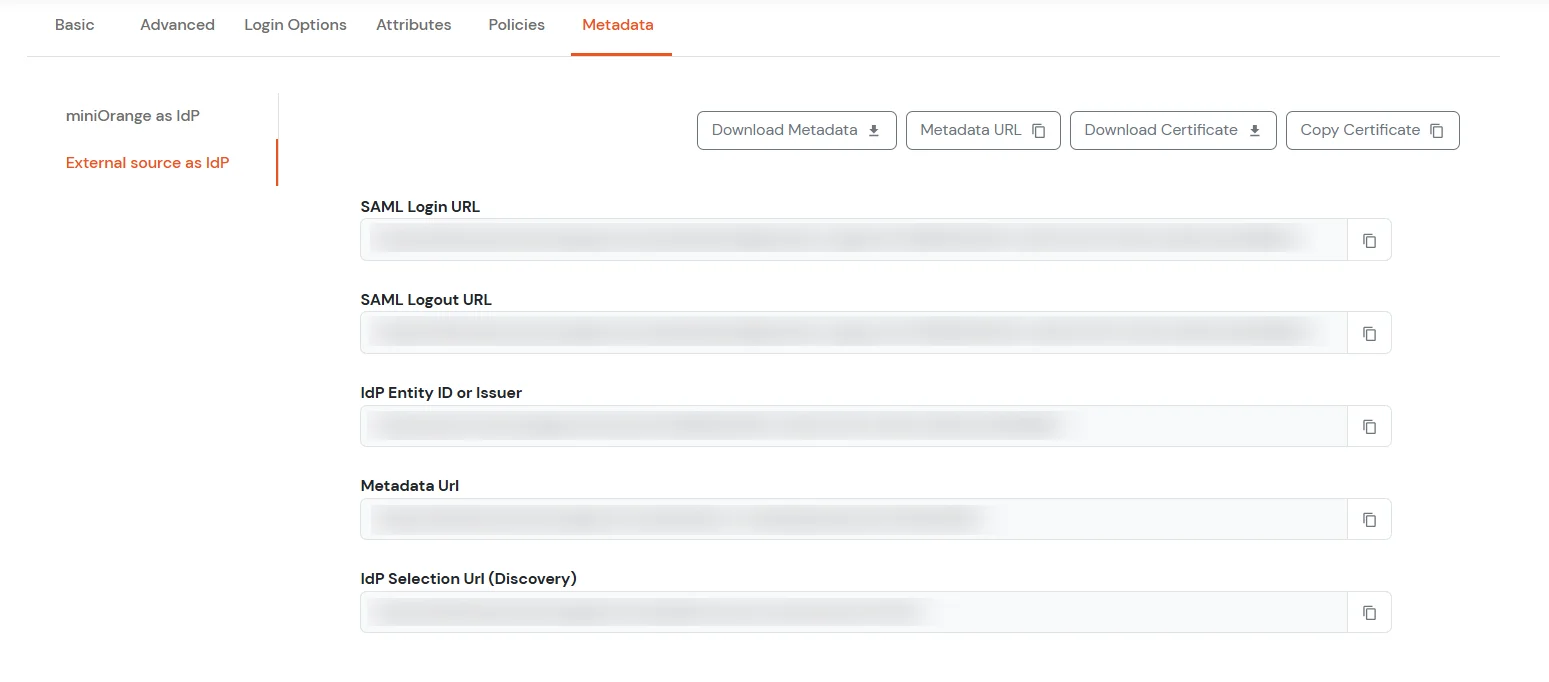
Maintenant, allez au Métadonnées Onglet. Vous y verrez deux sections. Si vous configurez miniOrange comme IdPCopiez les métadonnées de la première section. Si vous devez vous authentifier via fournisseurs d'identité externes (Okta, Azure AD, ADFS, OneLogin, Google Workspace), récupérez les métadonnées à partir de Source externe en tant que fournisseur d'identité comme indiqué ci-dessous.
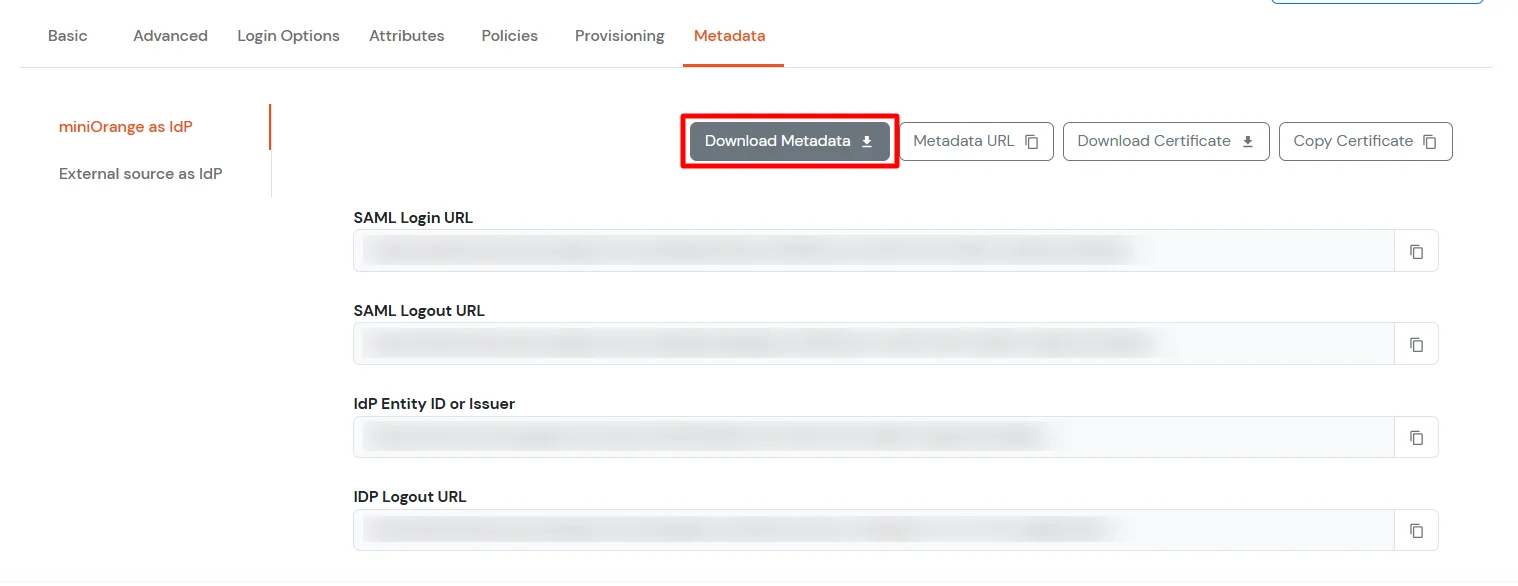
Cliquez sur le Télécharger les métadonnées bouton permettant de télécharger le fichier de métadonnées IdP dont vous aurez besoin pour configurer l'authentification unique (SSO) dans la console AWS.
2.1 Configurer l'authentification unique (SSO) dans AWS
Revenez à la console AWS. Maintenant, depuis la console AWS à partir de laquelle vous avez téléchargé le fichier XML, cliquez sur le bouton Choisissez le fichier bouton sous Métadonnées du fournisseur d'identité, puis téléchargez le fichier de métadonnées que vous avez téléchargé à l'étape précédente à partir du tableau de bord miniOrange.
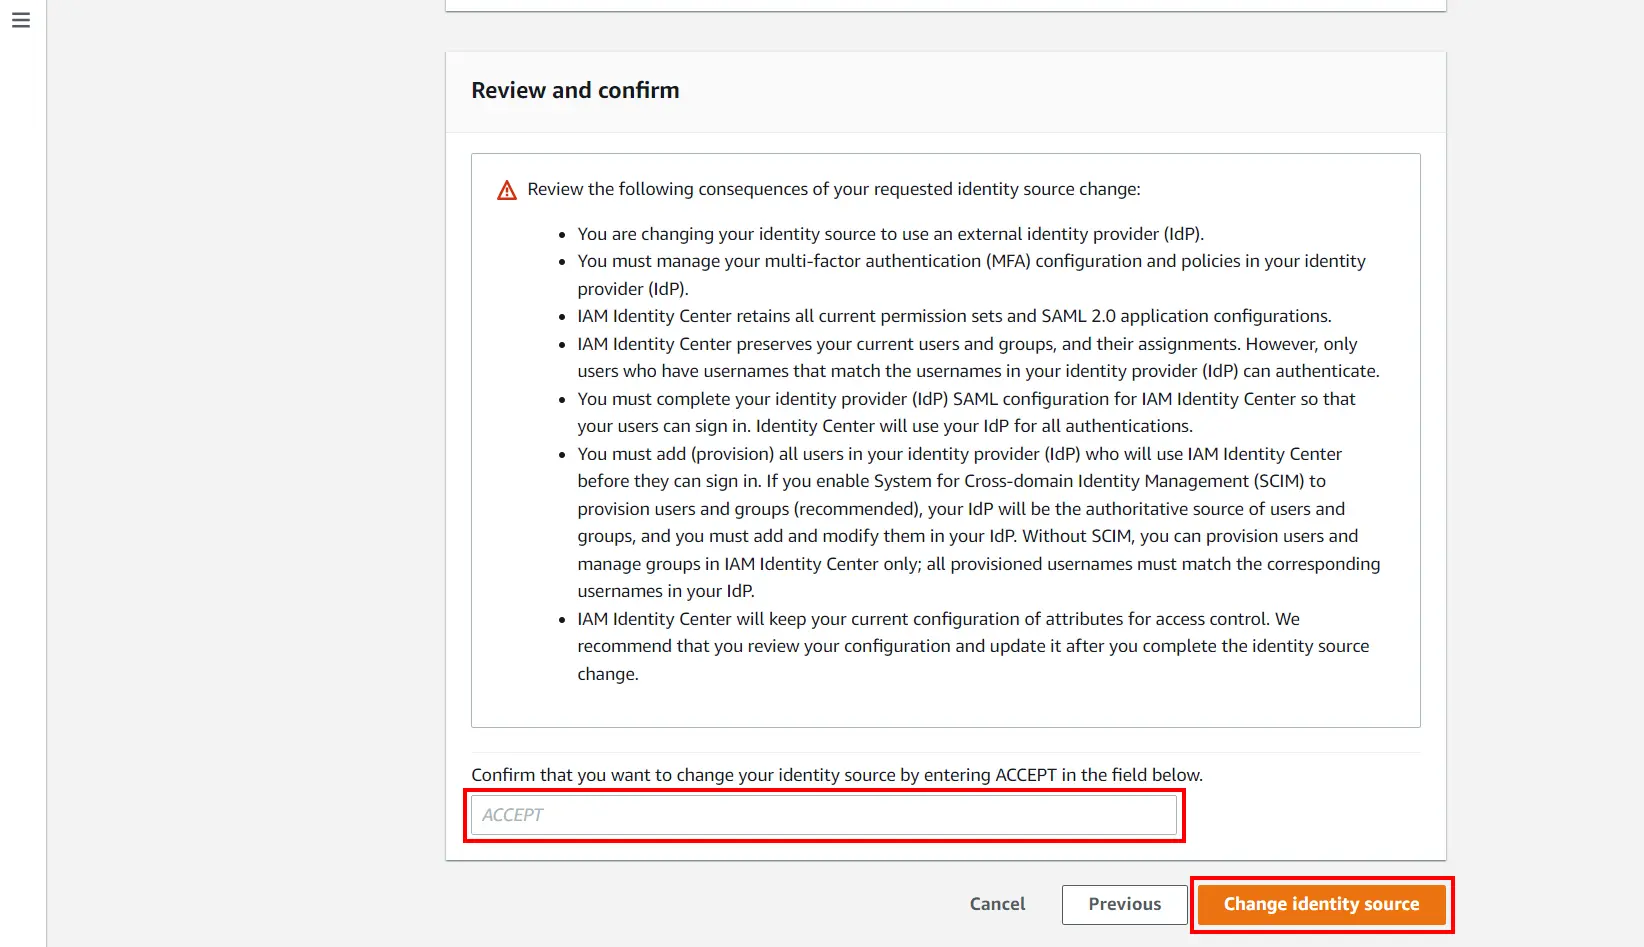
Acceptez les conditions générales, puis cliquez Changer la source d'identité pour enregistrer les paramètres.
Vous trouverez désormais le lien sous le champ Source d'identité. URL à double pile. Utilisez ce lien pour AWS SSO.
3. Tester la configuration SSO
Testez la connexion SSO à votre compte AWS avec miniOrange IdP :
Utilisation de la connexion initiée par SP
Accédez à votre URL AWS, ici il vous sera demandé soit de saisir le nom d'utilisateur, soit de cliquer sur le lien SSO qui vous redirigera vers la page de connexion miniOrange IdP.
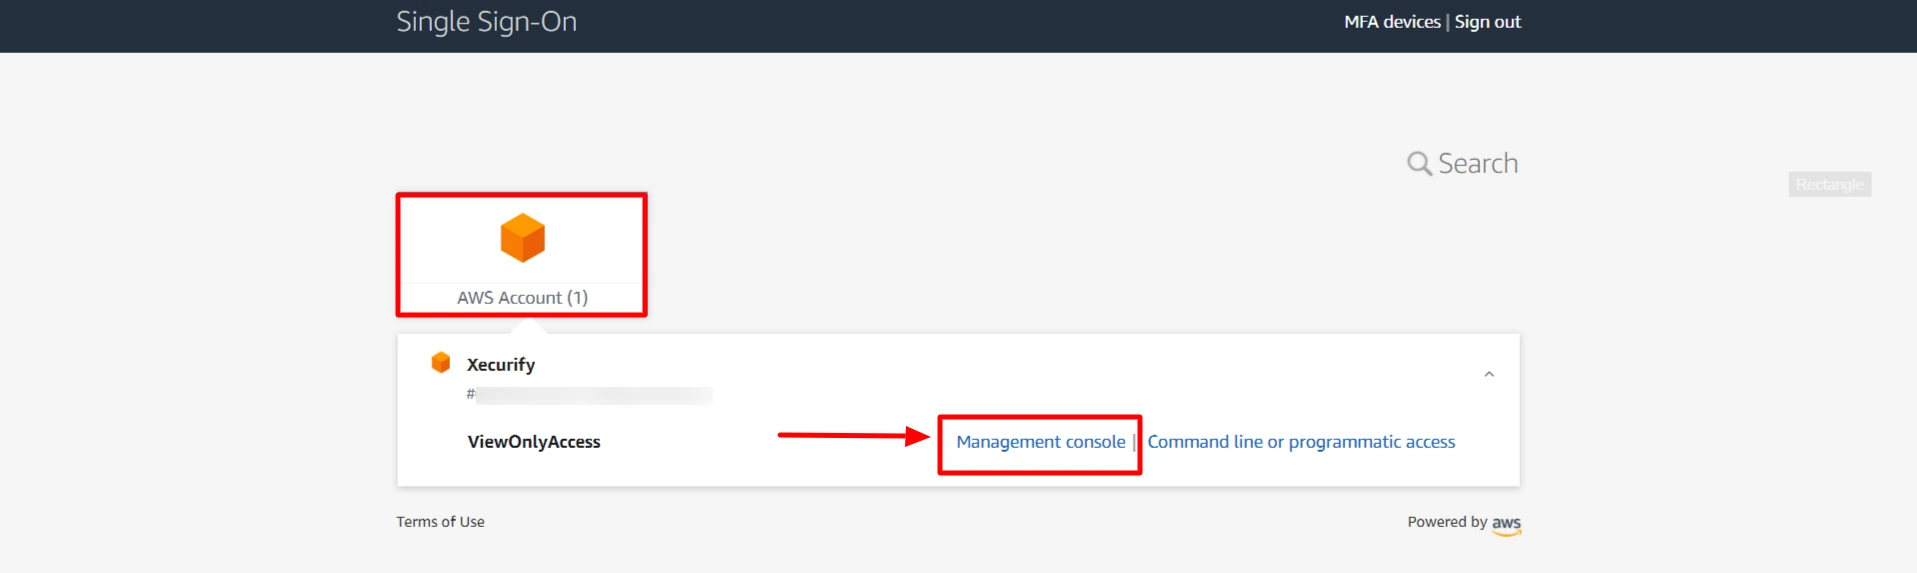
Entrez vos identifiants de connexion miniOrange et cliquez sur Connexion. Vous serez automatiquement connecté à votre compte AWS. Cliquer sur Management Console vers SSO dans la console AWS.
Utilisation de la connexion initiée par IDP
Connectez-vous à miniOrange IdP en utilisant vos informations d'identification.
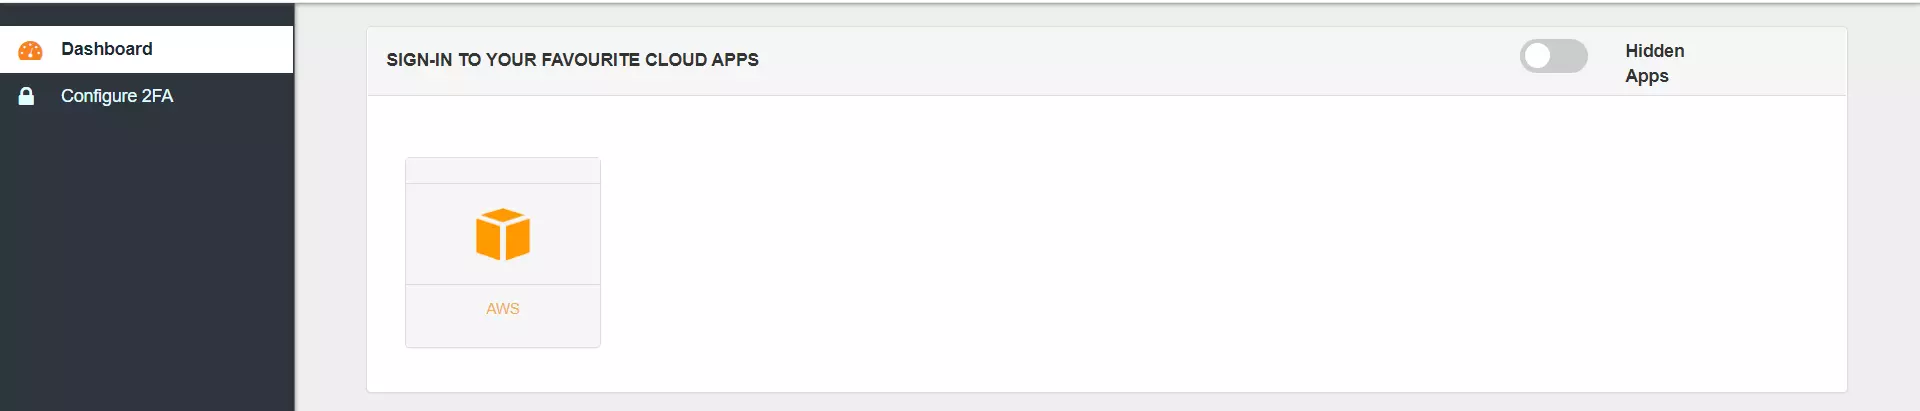
Sur le tableau de bord, cliquez sur le AWS application que vous avez ajoutée, pour vérifier la configuration SSO.
Vous ne parvenez pas à configurer ou à tester le SSO ?
Testez la connexion SSO à votre compte AWS en utilisant miniOrange IdP :
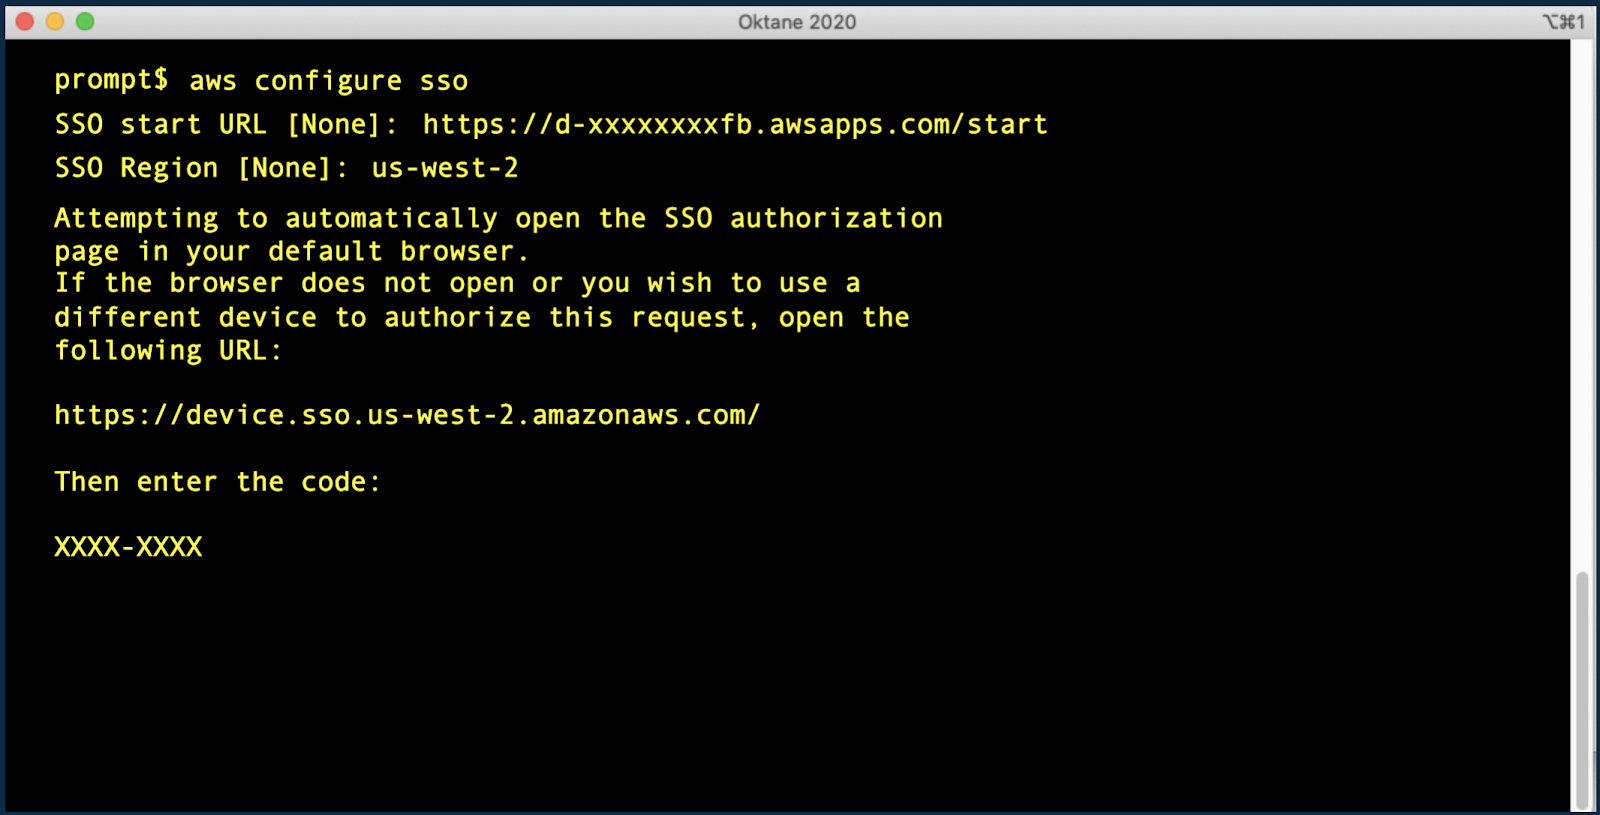
Initier l'authentification SSO à partir de la CLI
Ensuite, il vous sera demandé soit de saisir le nom d'utilisateur, soit de cliquer sur le lien SSO qui vous redirigera vers la page de connexion miniOrange IdP.
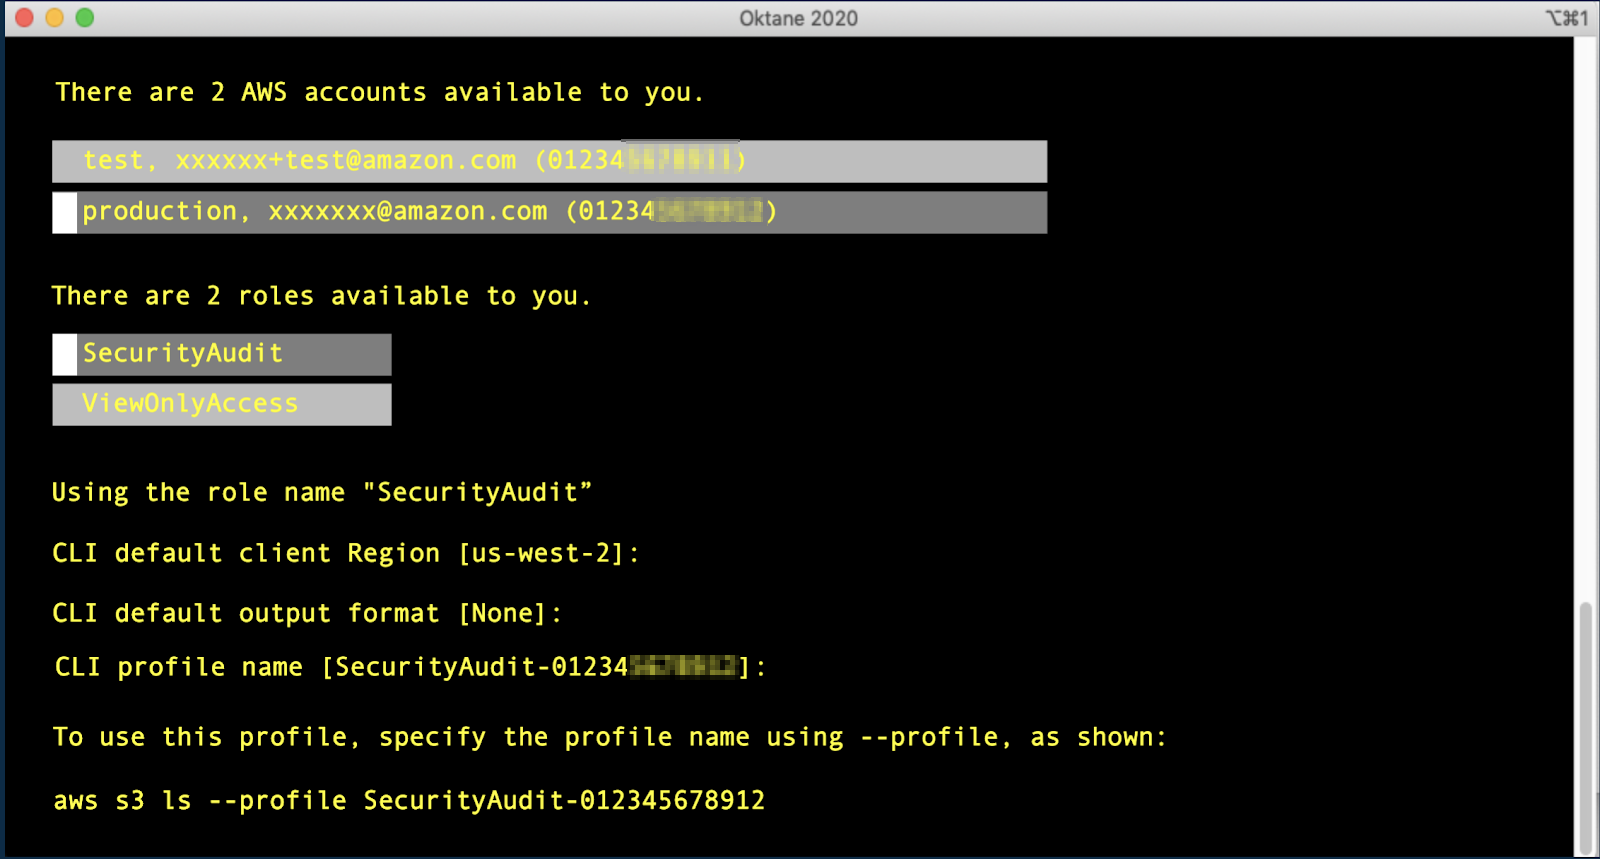
Vous êtes autorisé à accéder aux comptes et rôles AWS.
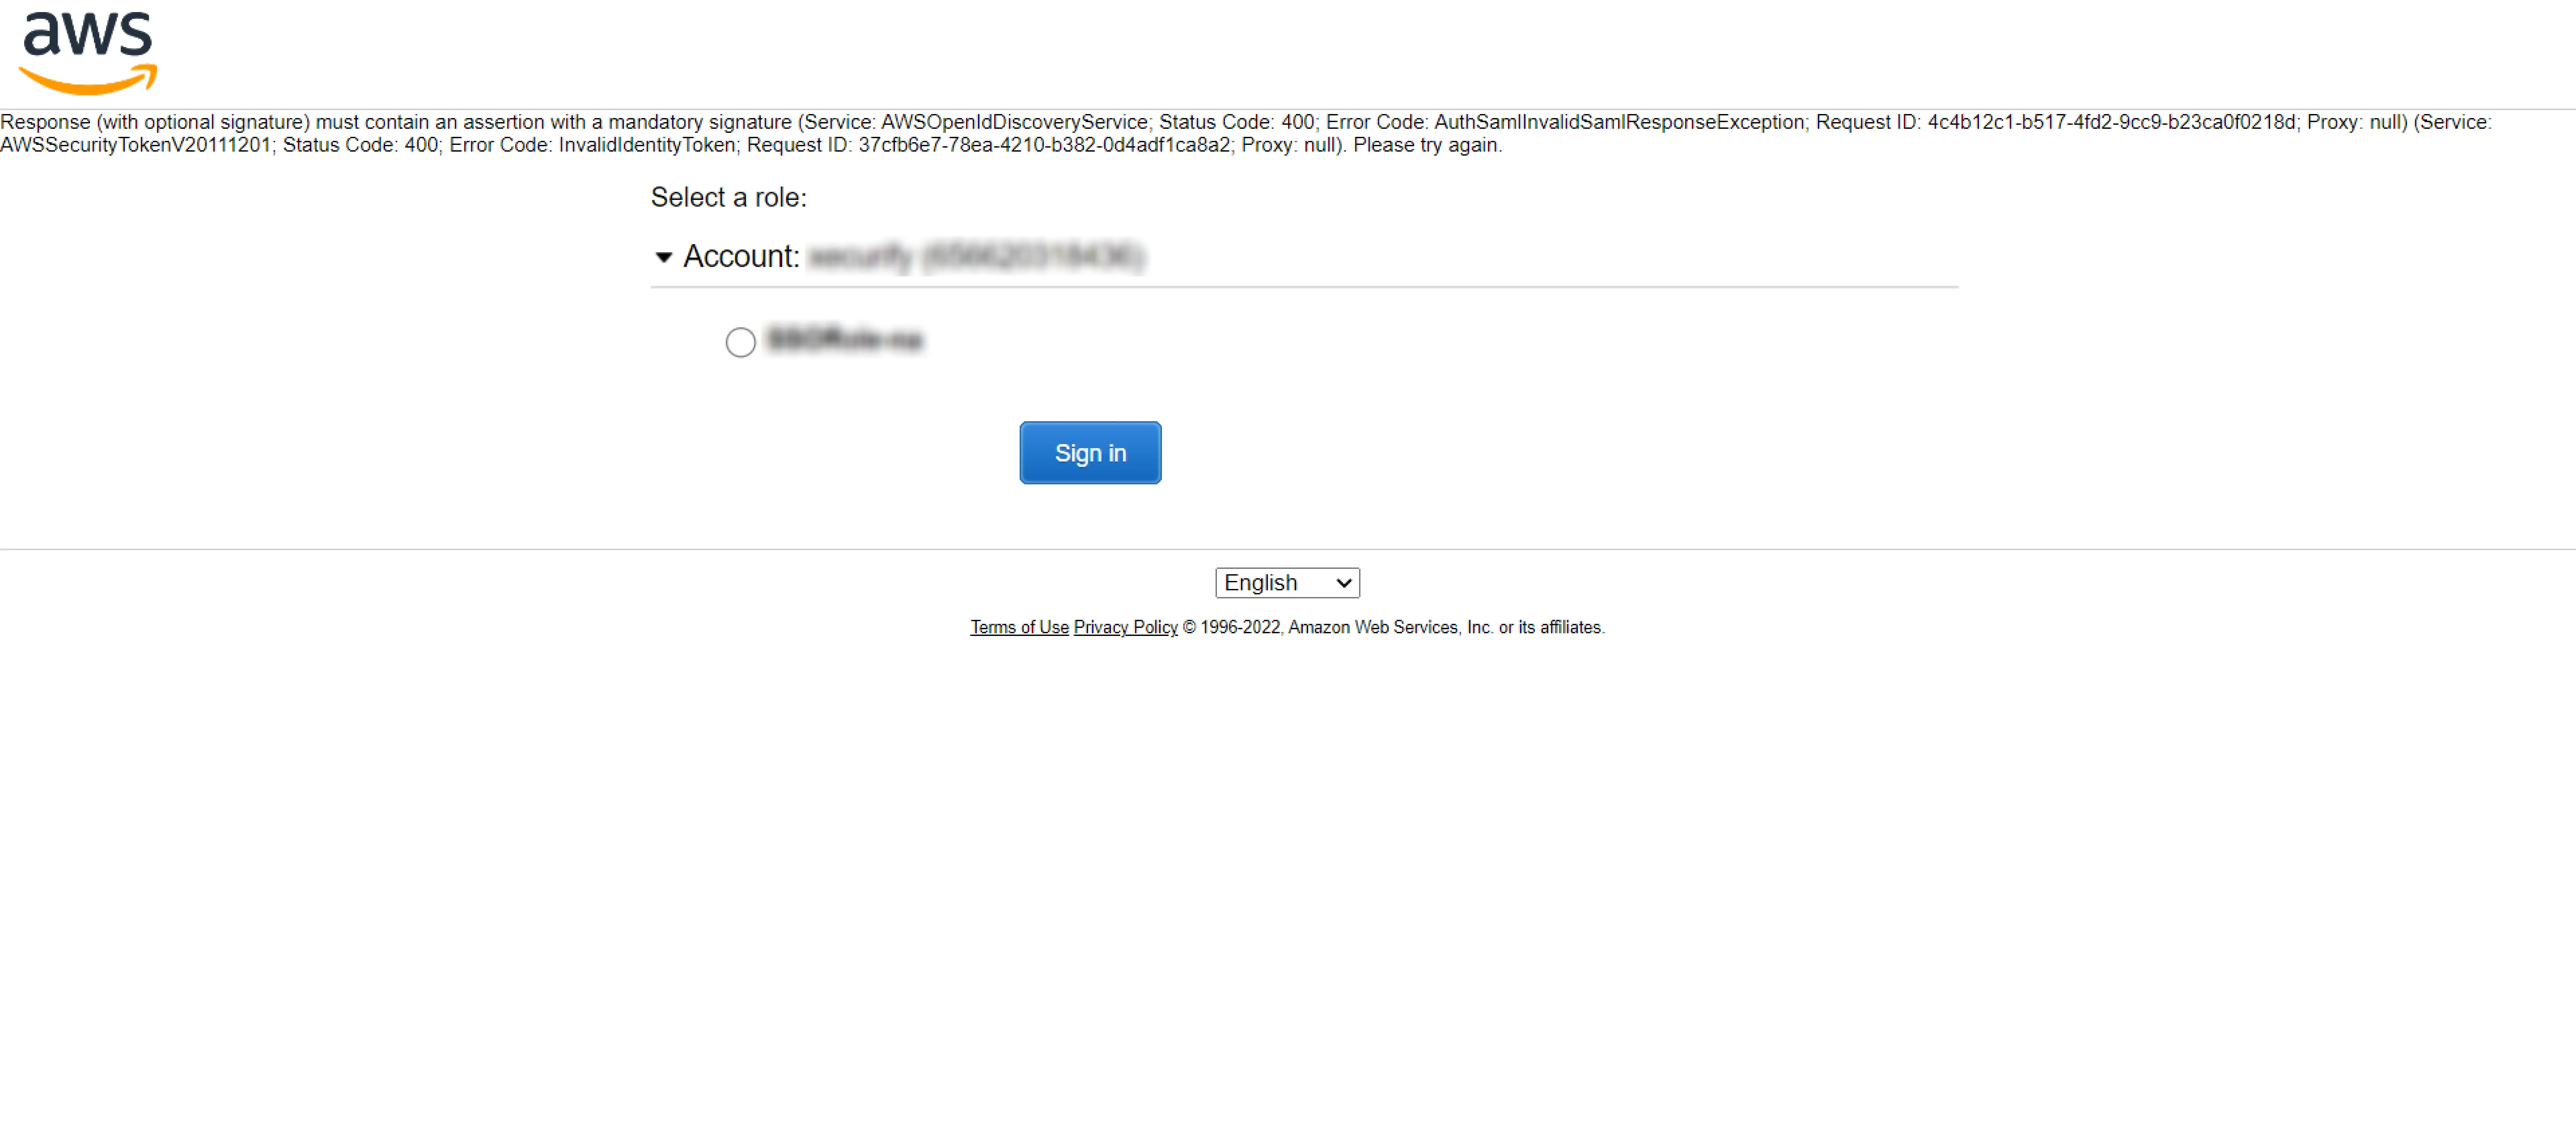
Vous ne parvenez pas à configurer ou à tester le SSO ?
Comment identifier les erreurs dans les assertions SAML envoyées par votre IDP ?
Utilisez le validateur d'assertions SAML pour résoudre les problèmes de connexion par authentification unique (SSO) et identifier les erreurs dans les assertions SAML envoyées par votre fournisseur d'identité. Cliquer sur ce lien en savoir plus sur l'identification des erreurs dans les assertions SAML.
Comment puis-je tracer et exporter les journaux du traceur SAML ?
Installez SAML Tracer sur votre navigateur préféré :
Pour les navigateurs Chrome / Edge ou basés sur Chromium : installez l’extension SAML Tracer depuis le Chrome Webstore.
Étapes pour capturer les journaux :
Assurez-vous que la fenêtre SAML Tracer est ouverte avant de démarrer le flux SSO. (Vous pouvez l'ouvrir en cliquant sur l'icône SAML Tracer dans votre liste d'extensions dans la barre d'outils du navigateur.)
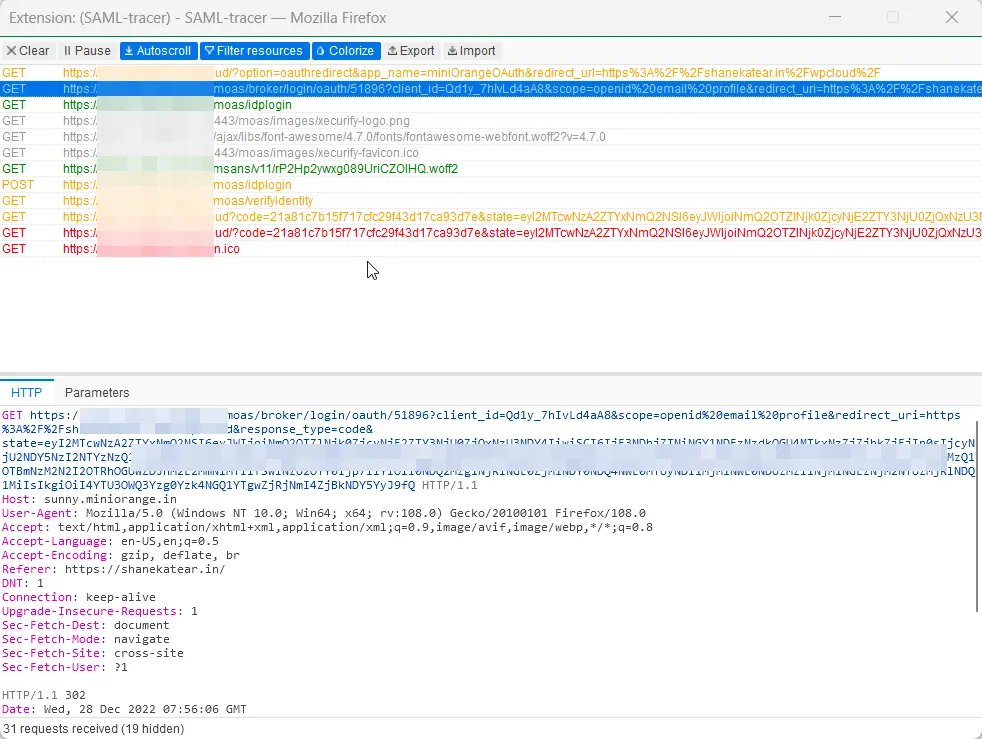
Exécutez le flux SSO pour reproduire le problème. Vous verrez SAML Tracer être renseigné avec toutes les URL.
Frappé Pause sur SAML Tracer, une fois le problème reproduit pour éviter des journaux supplémentaires.
Vous aurez quelque chose de similaire à l'image ci-dessous dans le traceur SAML.
Étapes pour exporter les journaux :
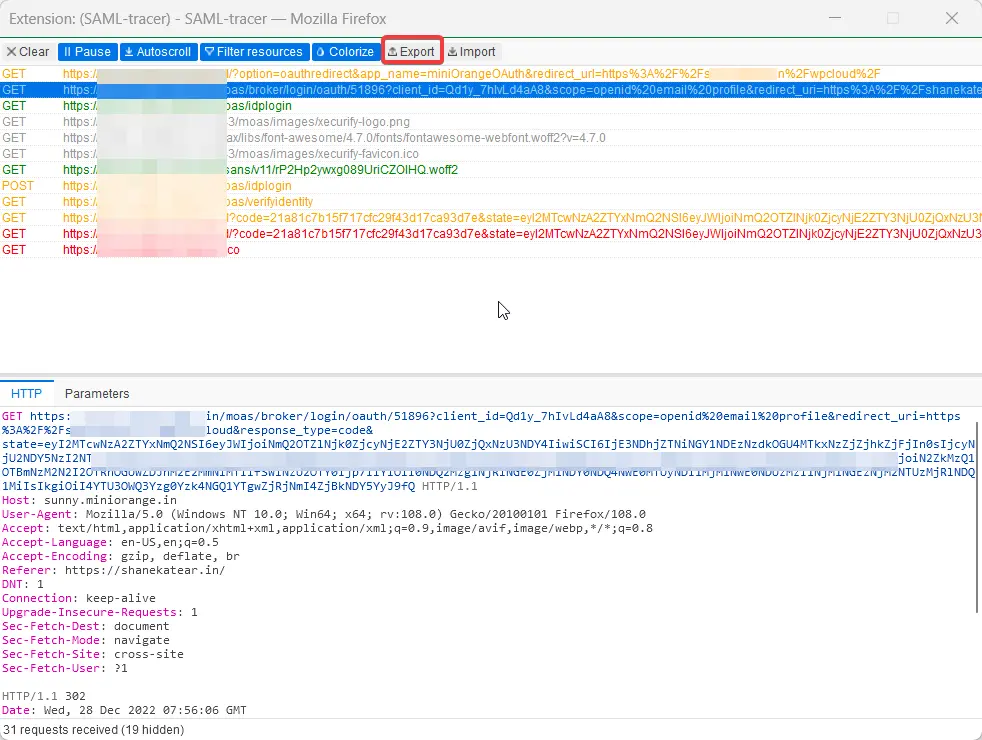
Pour exporter les journaux, cliquez sur l'option d'exportation en haut du SAML Tracer. (Reportez-vous à la capture d'écran ci-dessous).
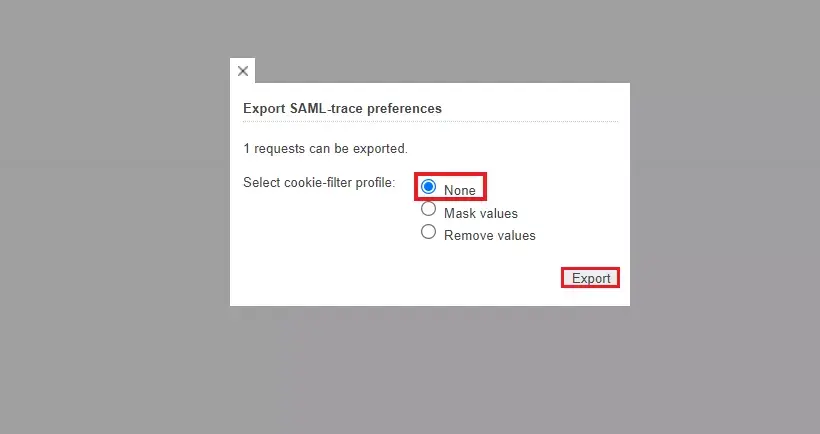
Vous serez invité avec le Exporter les préférences de trace SAML fenêtre, sélectionnez le Aucun champ, puis cliquez sur l’option Exporter. (Cette option permettra de conserver les valeurs dans leur état d'origine, ce qui est nécessaire pour approfondir l'étude du problème.)
Cliquez sur Exporter. Cela téléchargera un fichier JSON sur votre système.
Envoyez le fichier journal au développeur avec lequel vous êtes en contact ou à idpsupport@xecurify.com. Veuillez également joindre une capture d'écran d'erreur. Cela nous aiderait à déboguer le problème.
Si vous ne parvenez toujours pas à obtenir les logs, n'hésitez pas à nous le faire savoir.
Questions fréquemment posées
Qu'est-ce que l'authentification unique (SSO) dans AWS ?
AWS Single Sign-On (AWS SSO), désormais connu sous le nom d'AWS IAM Identity Center est un service cloud qui permet la gestion centralisée des accès utilisateurs à plusieurs comptes AWS et applications métier.
Qu'est-ce qu'une session AWS SSO ?
Une session AWS SSO est la session authentifiée qu'un utilisateur établit après s'être connecté via AWS Single Sign-On. Durant cette session, l'utilisateur se voit attribuer des jetons d'accès et des autorisations définis par AWS. IAM Identity Center permet d'accéder aux comptes et applications AWS attribués sans avoir besoin de se réauthentifier jusqu'à l'expiration ou la résiliation de la session.