Authentification à deux facteurs - 2FA pour Citrix Workspace
Sécurisez la connexion à Citrix Workspace de vos employés, enseignants et autres membres de votre organisation grâce à la solution MFA facile à configurer de miniOrange. Vous pouvez ajouter MFA en quelques minutes et garantir une connexion sécurisée à vos utilisateurs finaux.
Qu'est-ce que l'infrastructure de bureau virtuel (VDI) et pourquoi les solutions de sécurité VDI sont-elles importantes ?
VDI est un service centré sur le bureau qui héberge les environnements de bureau des utilisateurs sur des serveurs et des systèmes de stockage distants, accessibles via un réseau à l'aide d'un protocole d'affichage à distance. Les entreprises convertissent les postes de travail physiques en infrastructure de bureau virtuel (VDI) car elle offre une utilisation efficace du matériel et une gestion centralisée tout en réduisant les coûts.
En raison de la croissance de la culture du travail hybride, de nombreuses entreprises doivent déterminer comment permettre le travail à distance. L’une de leurs options est la solution VDI. Citrix Workspace peut offrir une solution VDI à gain rapide, mais certains paramètres d’authentification et de sécurité, comme l’authentification multifacteur, nécessitent encore du travail de configuration. Certaines PME peuvent ne pas avoir leur propre serveur OTP (mot de passe à usage unique) ou serveur RADIUS (Remote Authentication Dial-In User Service) pour autoriser l’authentification 2FA/MFA. Pour Citrix Workspaces VDI utilisant l’authentification RADIUS, miniOrange propose une solution d’authentification à deux facteurs [2FA/MFA] prête à l’emploi. Cette solution permet une couche d’authentification supplémentaire lorsque vous vous connectez à votre espace de travail Citrix et garantit que vous déployez un accès sécurisé à vos employés en quelques minutes.
Pour utiliser l’authentification à deux facteurs (2FA) miniOrange, vous pouvez activer l’authentification RADIUS dans Citrix Workspace et configurer des stratégies dans miniOrange pour activer ou désactiver 2FA pour les utilisateurs.
Types d'authentification 2FA avec RADIUS
L'authentification à 2 facteurs peut être de deux types selon l'application.
- Applications prenant en charge RADIUS Challenge.
- Applications qui ne prennent pas en charge RADIUS Challenge.
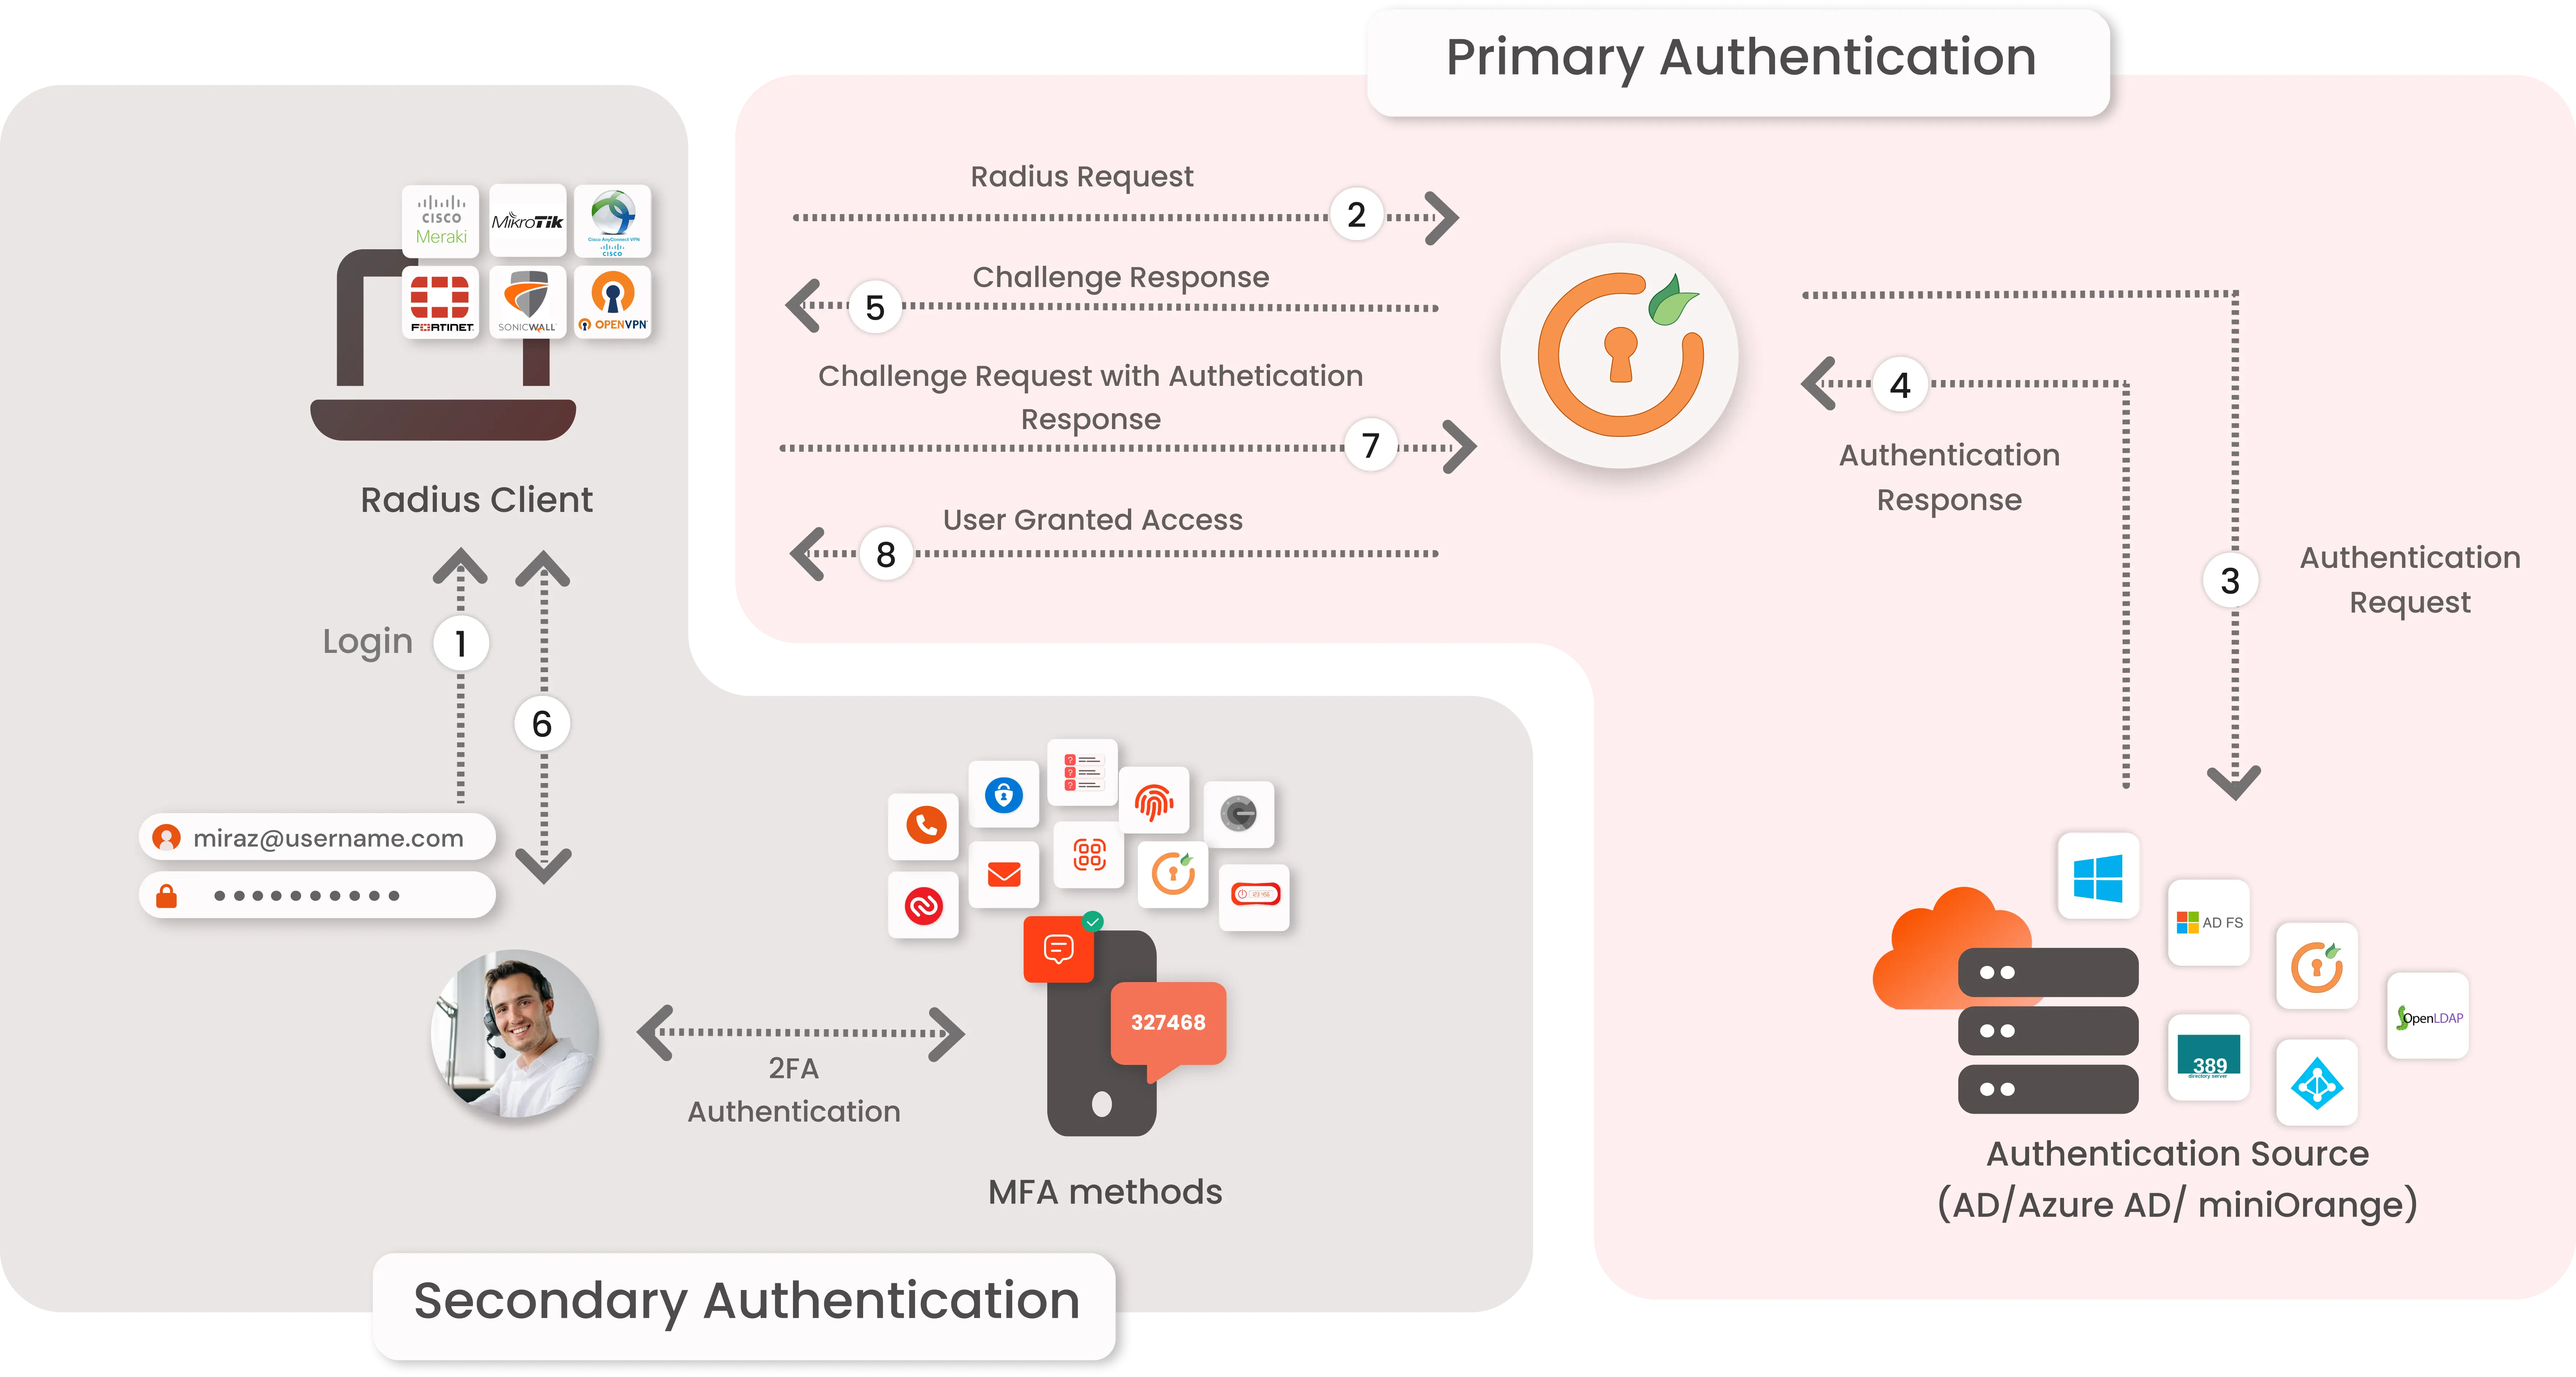
Dans les applications prenant en charge RADIUS Challenge :
- La première étape consiste à valider le nom d'utilisateur et le mot de passe de l'utilisateur par rapport aux informations d'identification stockées dans Active Directory et la deuxième demande envoie une réponse de réussite. Cette demande est envoyée pour valider l'authentification à 2 facteurs de l'utilisateur. Une fois l'authentification réussie, l'utilisateur se voit accorder l'accès à l'application.
- Méthodes d'authentification : Toutes les méthodes d'authentification sont prises en charge par miniOrange. Jeton logiciel, notification push, OTP par e-mail pour n'en citer que quelques-unes.
Connectez-vous à n’importe quel répertoire externe
miniOrange assure l'authentification des utilisateurs à partir de divers annuaires externes tels que miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito et bien d'autres.
Vous ne trouvez pas votre annuaire ? Contactez-nous à l' adresse idpsupport@xecurify.com
Activez l’authentification à deux facteurs (2FA) pour Citrix Workspace VDI pour augmenter le niveau de sécurité.
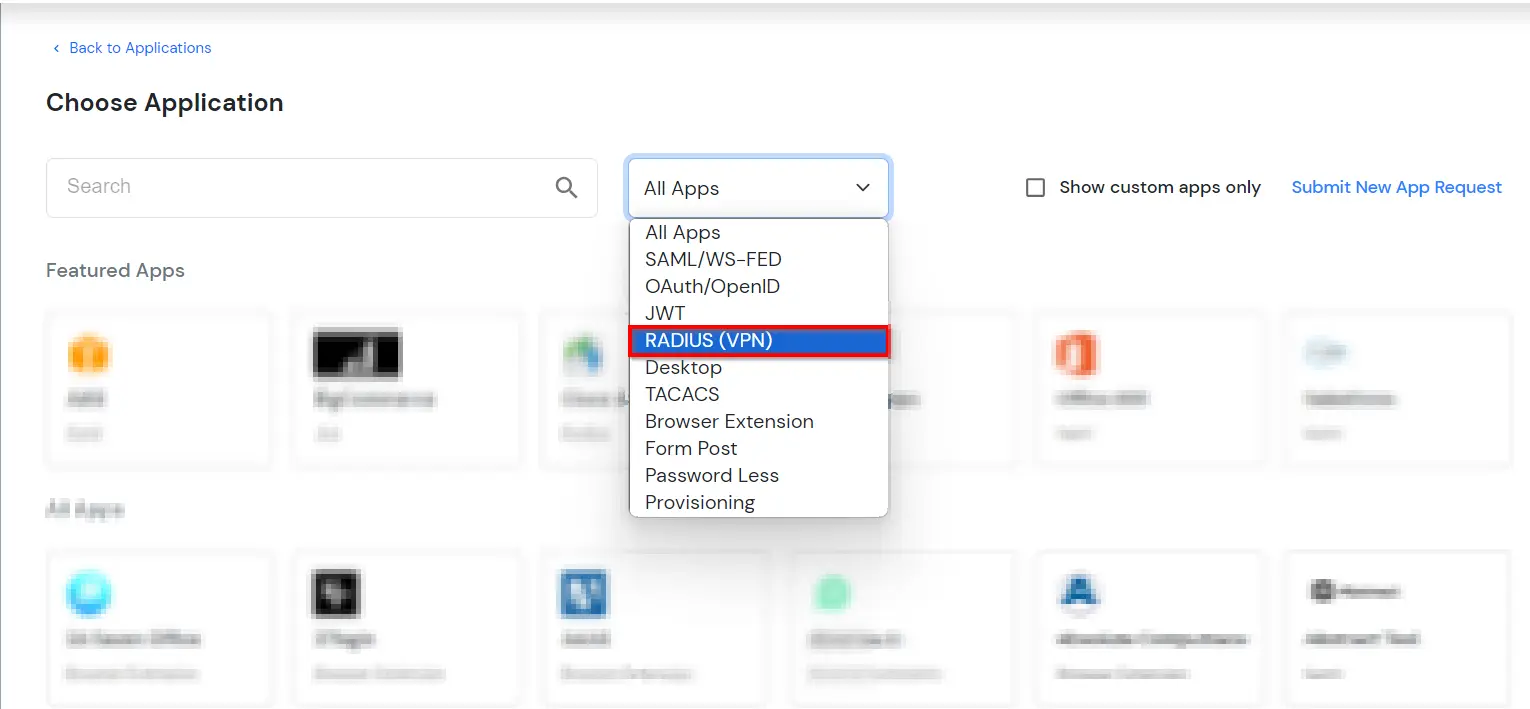
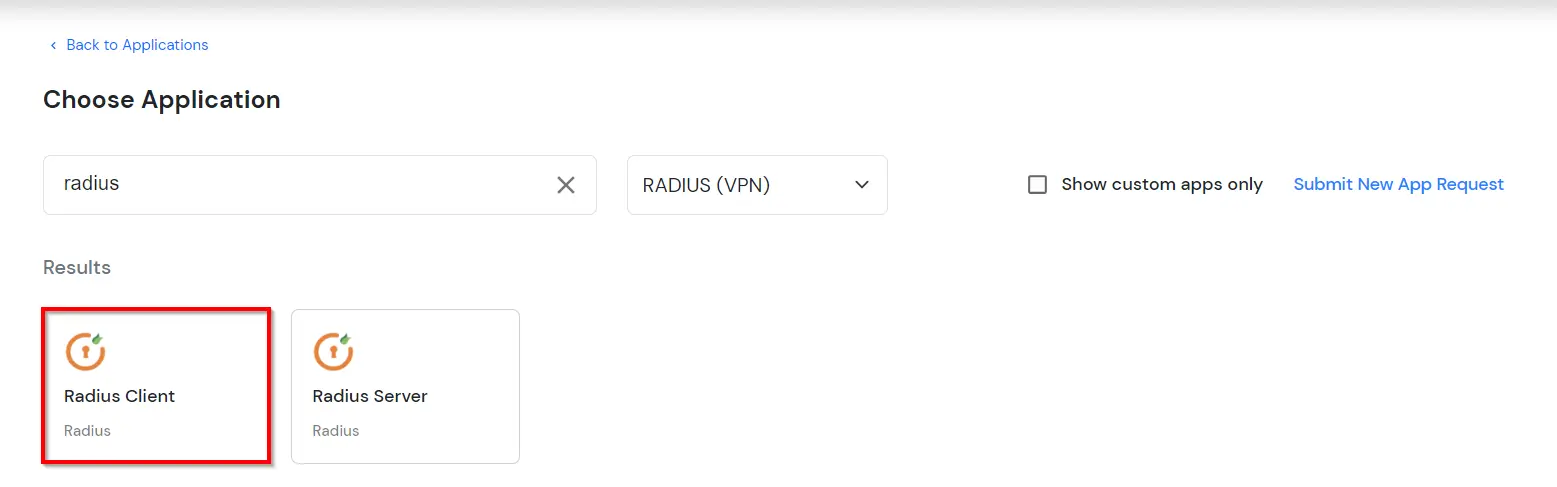
1. Ajouter un client Radius dans miniOrange
2. Configurer Citrix Workspace
- Connectez-vous à l’interface d’administration de Citrix Gateway.
- Accédez à la Citrix Gateway → Serveurs virtuels dans le panneau de gauche de l'interface d'administration.
- Sélectionnez votre serveur virtuel Citrix Gateway existant, puis cliquez sur Modifier.
- Sur la page « Serveur virtuel VPN », cliquez sur le signe plus (+) à côté de L'authentification de base pour ajouter une nouvelle politique d'authentification.
- Sur la page « Choisir le type », sélectionnez le RAYON politique et Primaire tapez dans les menus déroulants et cliquez sur Continuer.
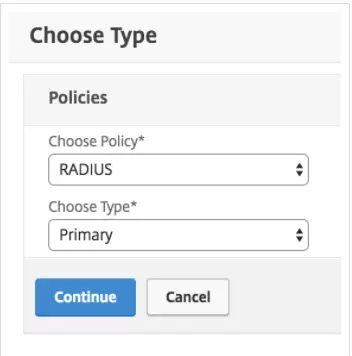
- Sur l'écran suivant « Choisir le type », cliquez sur le signe plus (+) à côté de la case « Liaison de stratégie » → « Sélectionner une stratégie ».
- Sur la page « Créer une politique RADIUS d'authentification », entrez un nom pour la politique (par exemple Portail Web Citrix), puis cliquez sur le signe plus (+) à côté de la case « Serveur » pour créer un nouveau serveur RADIUS.
- Sur la page « Créer un serveur RADIUS d'authentification », saisissez les informations de votre serveur miniOrange Radius :
| Nom |
CitrixWebPortal (ou un nom descriptif) |
| Nom du serveur ou adresse IP |
Le nom d'hôte ou l'adresse IP de votre serveur miniOrange Radius. |
| Port |
Le port configuré pour radius_server_iframe sur le miniOrange IDP (1812 dans l'exemple) |
| Délai d'attente (60 secondes) |
60 |
| Clef secrète |
Le secret RADIUS que vous avez obtenu cette étape. |
| Confirmer la clé secrète |
Le secret RADIUS que vous avez obtenu cette étape. |
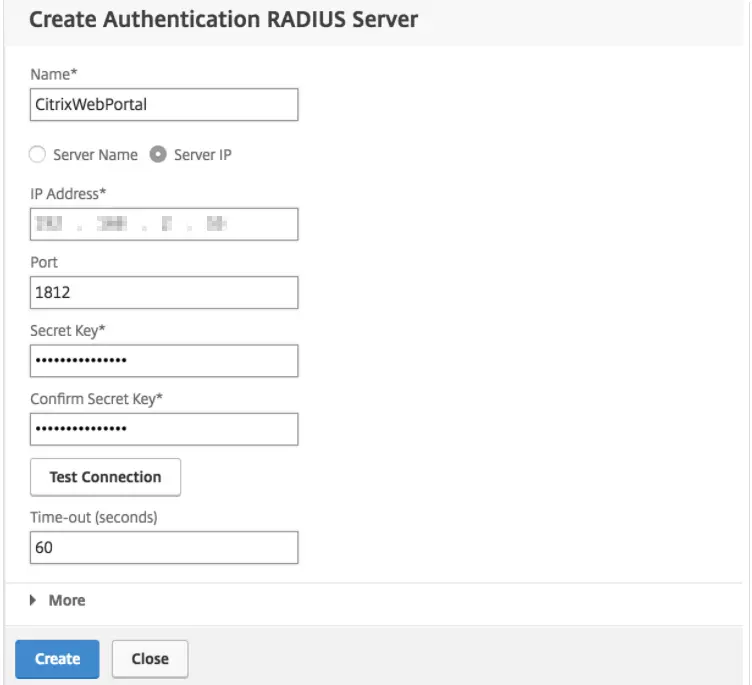
- Cliquez à nouveau Créer ajouter le miniOrange Serveur RADIUS et revenez à la page « Créer une politique d'authentification RADIUS ».
- Cliquez sur Éditeur d'expressions lien sur la page « Créer une politique RADIUS d'authentification » pour ajouter une expression avec les détails suivants :
| Type d'expression |
Généralités |
| Type de flux |
REQ |
| Passerelle |
HTTP |
| Qualificatif |
En-tête |
| Opérateur |
NE CONTIENT PAS |
| Valeur* |
Récepteur Citrix |
| Nom de l'en-tête* |
User-Agent |
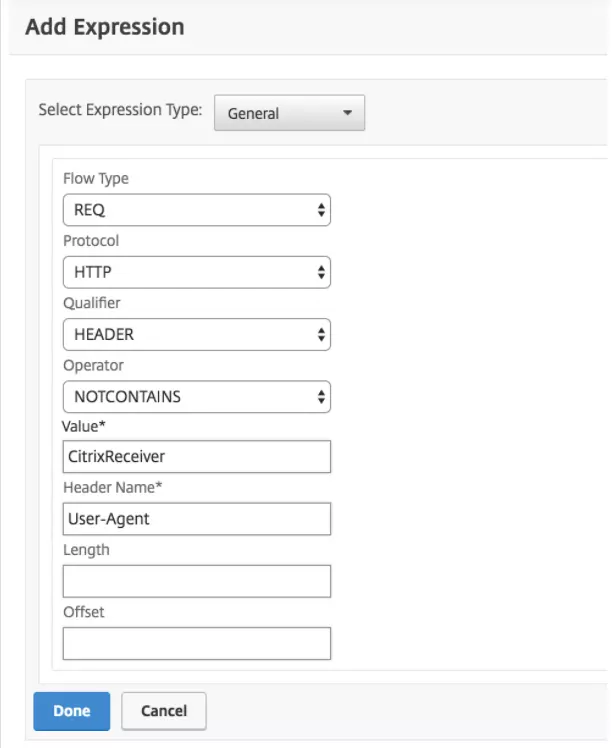
- Lorsque les informations sur le serveur et l'expression sont correctes, cliquez sur Créer pour sauvegarder le nouveau Portail Web Citrix politique et revenez à la page « Choisir le type ».
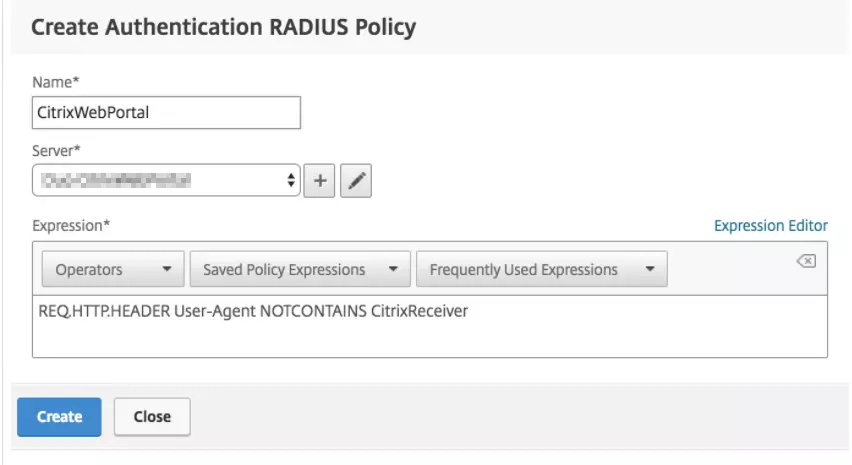
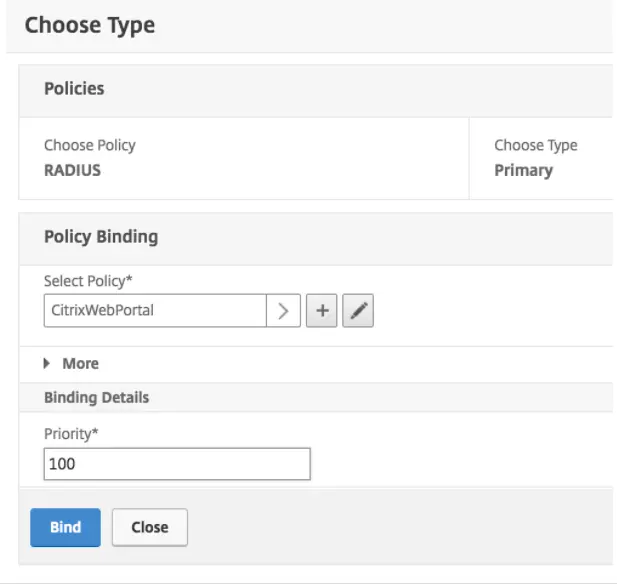
- Sur la page « Choisir le type », assurez-vous que la nouvelle stratégie d'authentification RADIUS que vous venez de créer est sélectionnée. Définissez le Priorité sous « Détails de liaison » à 100 et cliquez sur Lier.
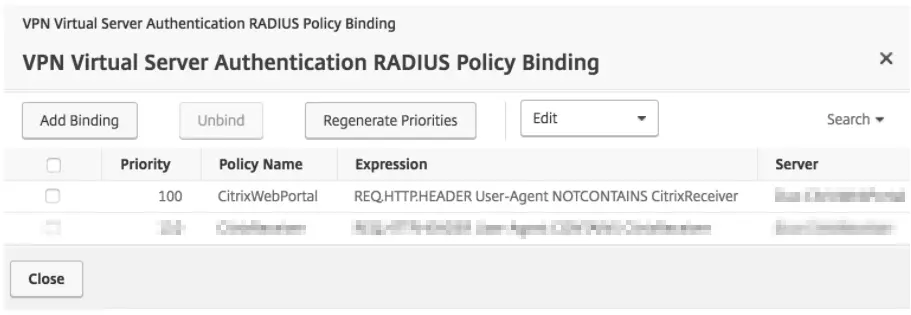
- Vérifiez que vos nouvelles politiques pour les clients de navigateur sont répertoriées. Cliquez sur Fermer pour enregistrer la nouvelle configuration de politique.
- Vérifiez que vous disposez de cette stratégie RADIUS pour l'authentification principale. Supprimez toutes les autres stratégies d'authentification principale non miniOrange (ou augmentez la valeur de priorité afin que NetScaler invoque d'abord les stratégies miniOrange) et cliquez sur OK.
- Enregistrez toutes les modifications apportées à la configuration en cours d’exécution.
- Connectez-vous à l’interface d’administration de Citrix Gateway.
- Accédez à la Citrix Gateway → Serveurs virtuels dans le panneau de gauche de l'interface d'administration.
- Sélectionnez votre serveur virtuel Citrix Gateway existant, puis cliquez sur Modifier.
- Sur la page « Serveur virtuel VPN », cliquez sur le signe plus (+) à côté de L'authentification de base pour ajouter une nouvelle politique d'authentification.
- Sur la page « Choisir le type », sélectionnez le RAYON politique et Primaire tapez dans les menus déroulants et cliquez sur Continuer.
- Sur l'écran suivant « Choisir le type », cliquez sur le bouton Ajouter une liaison .
- Cliquez sur le signe plus (+) à côté de la case « Liaison de stratégie » → « Sélectionner une stratégie ».
- Sur la page « Créer une politique RADIUS d'authentification », entrez un nom pour la politique (par exemple Récepteur Citrix), puis cliquez sur le signe plus (+) à côté de la case « Serveur » pour créer un nouveau serveur RADIUS pour l’authentification miniOrange pour les clients Citrix Receiver ou Workspace.
- Sur la page « Créer un serveur RADIUS d'authentification », saisissez les informations de votre serveur miniOrange Radius :
| Nom |
CitrixReceiver (ou un nom descriptif) |
| Nom du serveur ou adresse IP |
Le nom d'hôte ou l'adresse IP de votre serveur miniOrange Radius. |
| Port |
Le port configuré pour radius_server_auto sur le miniOrange IDP (18120 dans l'exemple) |
| Délai d'attente (secondes) |
60 secondes |
| Clef secrète |
Le secret RADIUS que vous avez obtenu cette étape. |
| Confirmer la clé secrète |
Le secret RADIUS que vous avez obtenu cette étape. |
| Envoyer l'ID de la station appelante |
Cochez cette case pour envoyer l'adresse IP des clients Citrix Receiver ou Workspace à miniOrange (cliquez sur > Autres pour exposer cette option) |
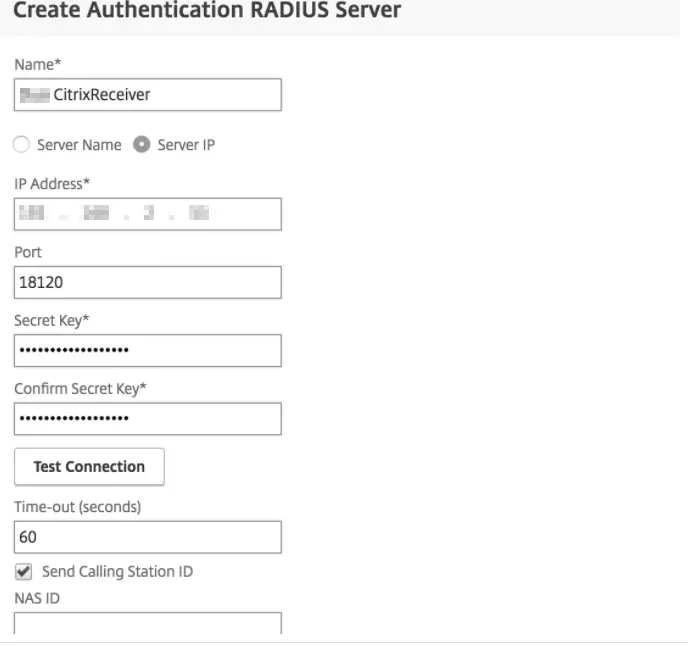
- Cliquez sur Créer pour ajouter le Récepteur Citrix Serveur RADIUS et revenez à la page « Créer une politique d'authentification RADIUS ».
-
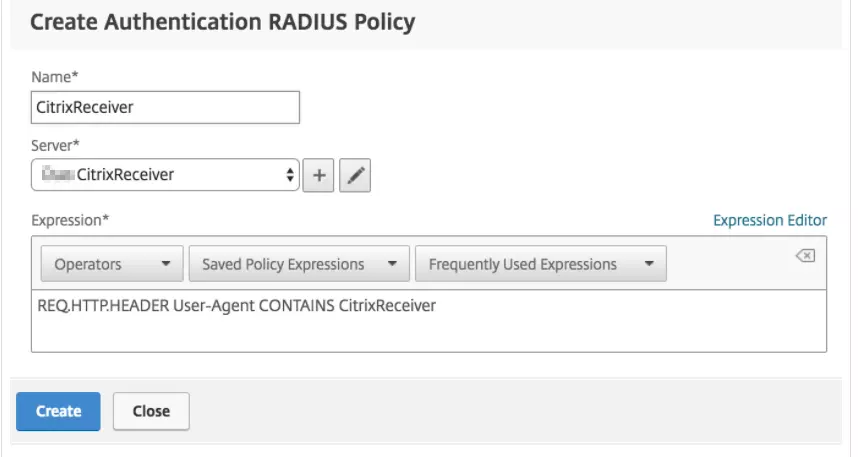
- Cliquez sur Éditeur d'expressions lien sur la page « Créer une politique RADIUS d'authentification » pour ajouter une expression avec les détails suivants :
| Type d'expression |
Généralités |
| Type de flux |
REQ |
| Passerelle |
HTTP |
| Qualificatif |
ENTÊTE |
| Opérateur |
CONTIENT |
| Valeur* |
Récepteur Citrix |
| Nom de l'en-tête* |
User-Agent |
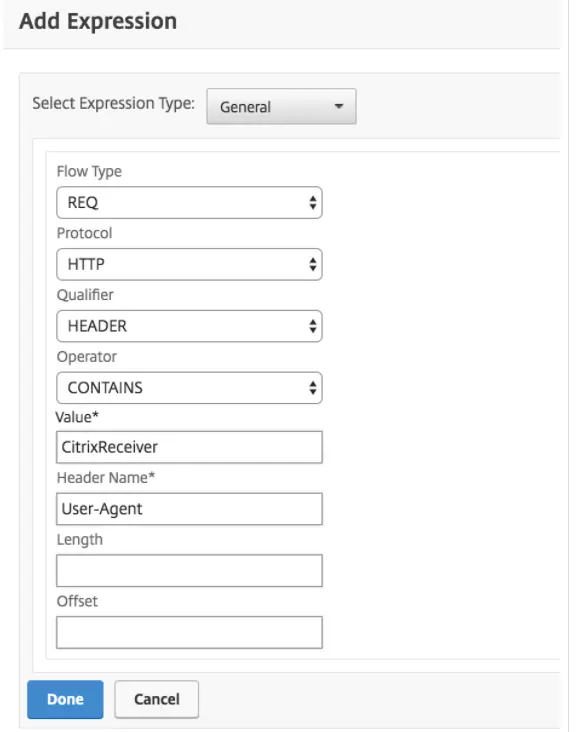
- Lorsque les informations sur le serveur et l'expression sont correctes, cliquez sur Créer pour sauvegarder le nouveau Récepteur Citrix politique et revenez à la page « Choisir le type ».
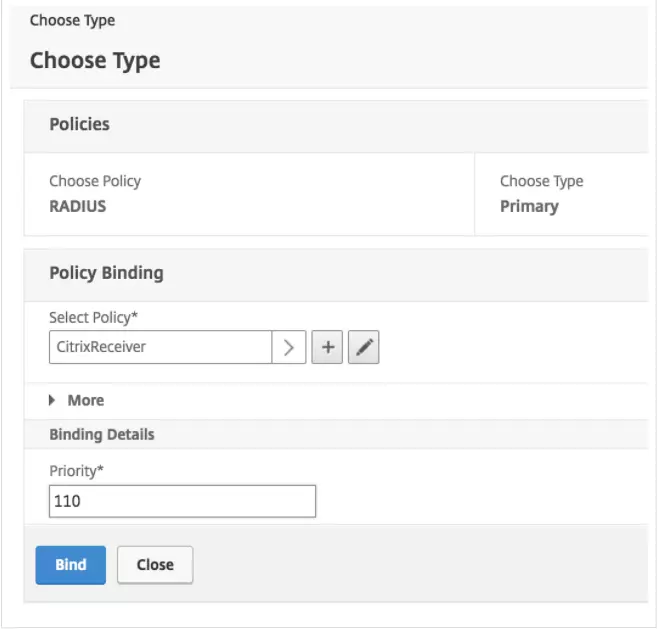
- Sur la page « Choisir le type », assurez-vous que la nouvelle stratégie d'authentification RADIUS que vous venez de créer est sélectionnée. Définissez le Priorité sous « Détails de liaison » à 110 et cliquez sur Lier.
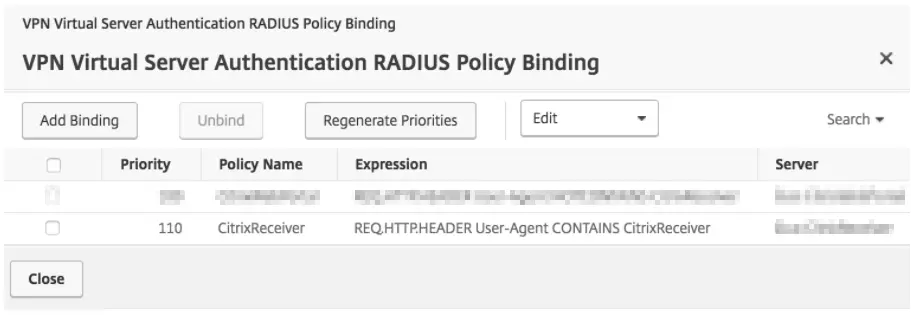
- Vérifiez que vos nouvelles stratégies pour les clients CitrixReceiver sont répertoriées. Cliquez sur Fermer pour enregistrer la nouvelle configuration de politique.
- Vérifiez que vous disposez de cette stratégie RADIUS pour l'authentification principale. Supprimez toutes les autres stratégies d'authentification principale non miniOrange (ou augmentez la valeur de priorité afin que NetScaler invoque d'abord les stratégies miniOrange) et cliquez sur OK.
- Enregistrez toutes les modifications apportées à la configuration en cours d’exécution.
3. Configurez 2FA pour les utilisateurs finaux
- Connectez-vous au tableau de bord de l'utilisateur final en utilisant Informations d'identification par défaut de l'annuaire des utilisateurs..
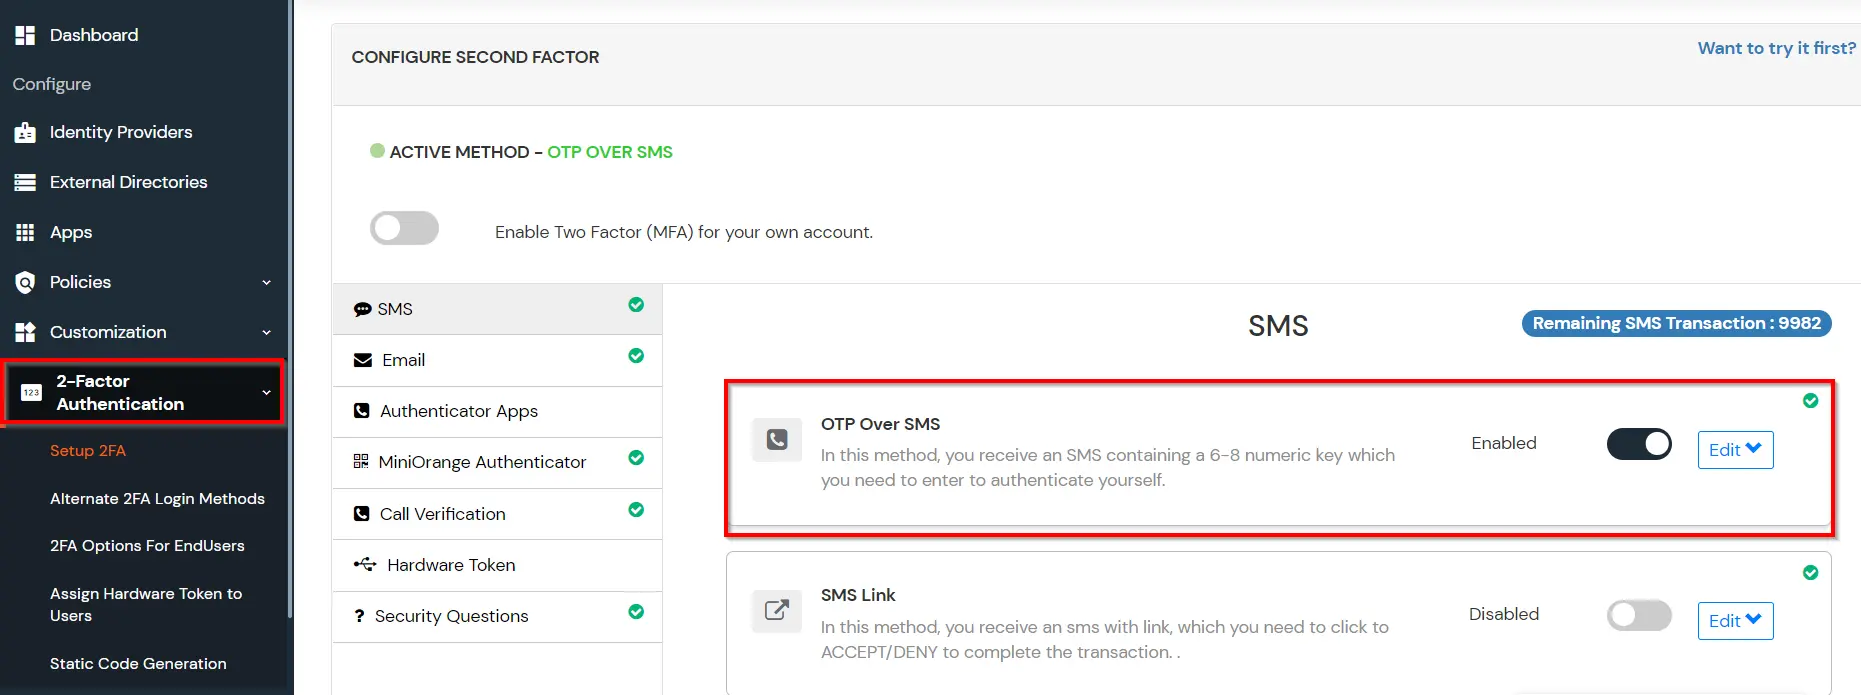
- Sélectionner Configurer 2FA du panneau de gauche.
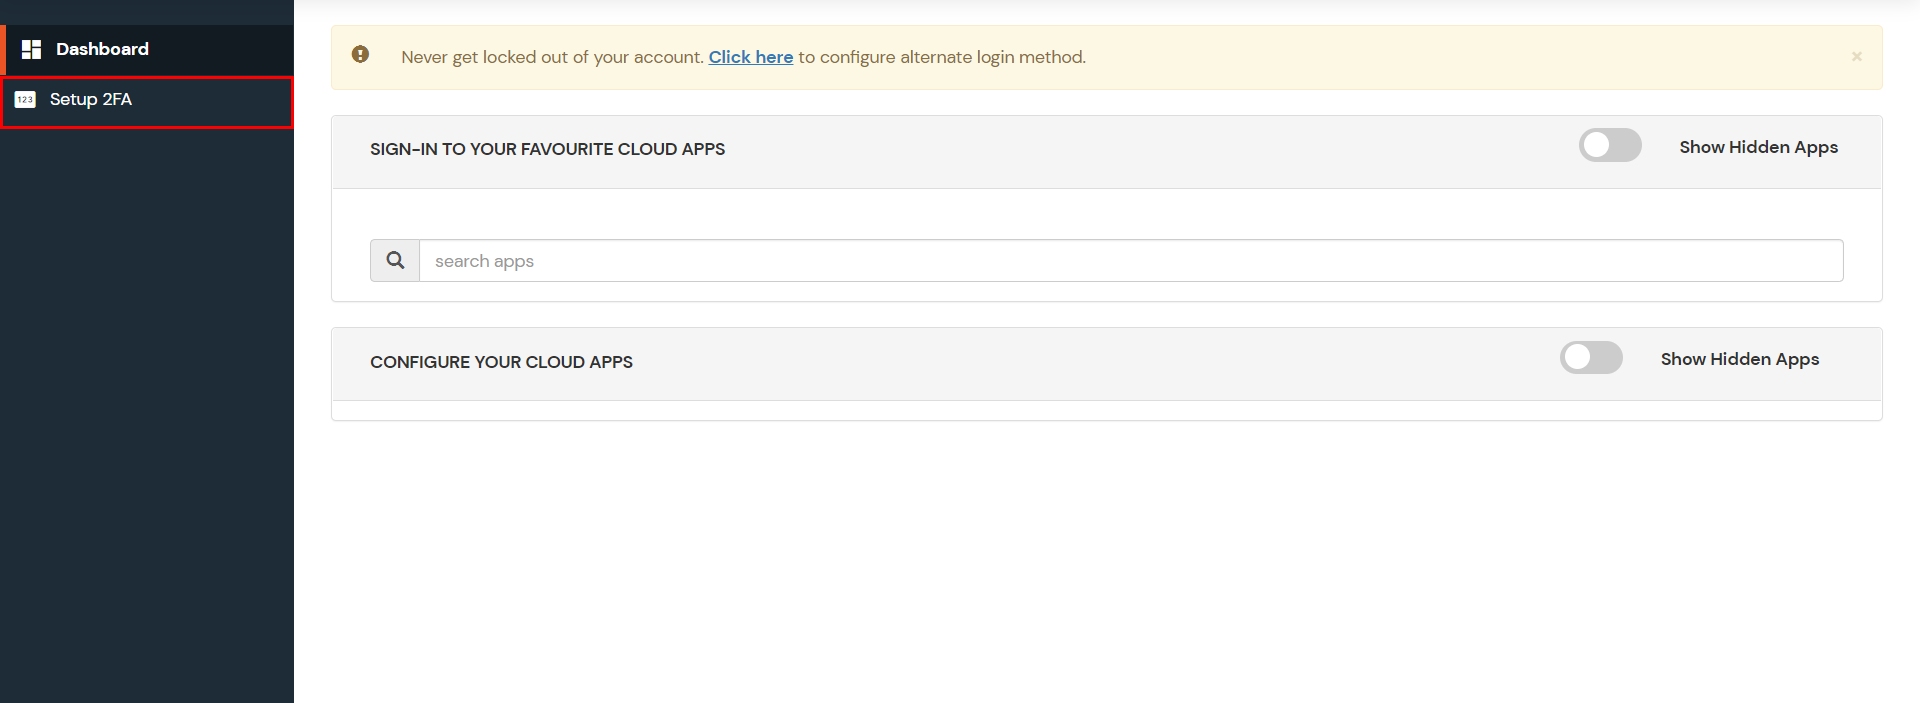
- Parcourez les options du deuxième facteur et choisissez une méthode appropriée à utiliser par l'utilisateur final lors de la connexion.
- Pour l'instant, nous avons sélectionné le "OTP PAR SMS"comme notre méthode 2FA. Vous pouvez explorer le guide pour configurer d'autres méthodes 2FA.
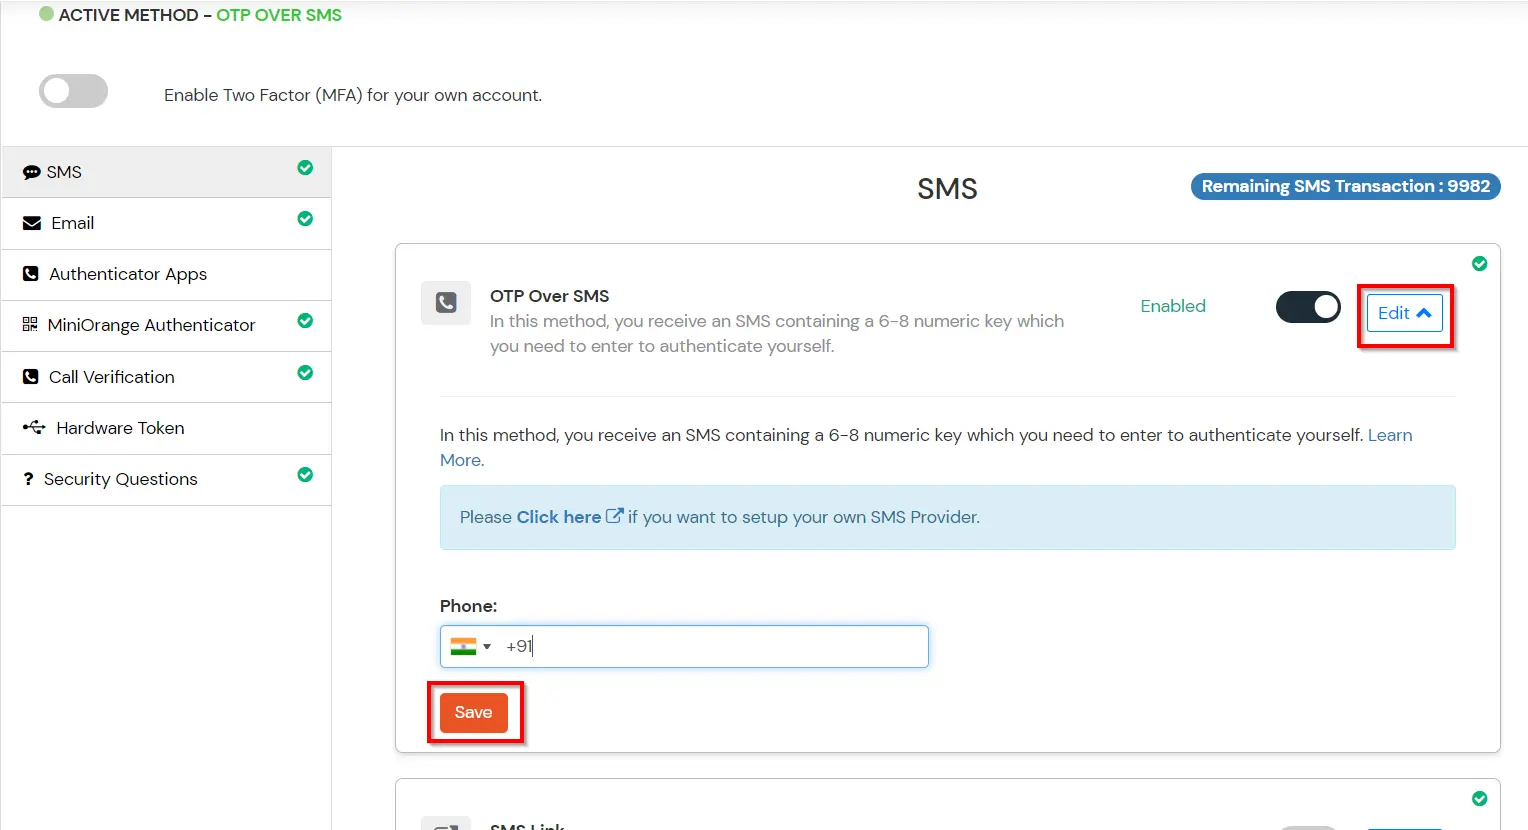
- Permettre l'OTP par SMS si votre numéro de téléphone est ajouté dans la section de votre profil, sinon cliquez sur Modifier .
- Entrez vous Numéro de téléphone avec le code du pays nécessaire et cliquez sur le SAUVEGARDER ci-dessous.
4. Configurez votre annuaire d'utilisateurs (facultatif)
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), des fournisseurs d'identité (Okta, Shibboleth, Ping, OneLogin, Keycloak), des bases de données (MySQL, MariaDB, PostgreSQL, etc.) et bien d'autres . Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
- Cliquez sur Fournisseurs d'identité >> Ajouter un fournisseur d'identité dans le menu de gauche du tableau de bord

- Dans Choisir un fournisseur d'identité, sélectionnez Répertoires AD/LDAP de la liste déroulante.

- Recherchez ensuite AD/LDAP et cliquez dessus.

- STOCKER LA CONFIGURATION LDAP DANS MINIORANGEChoisissez cette option si vous souhaitez conserver votre configuration dans miniOrange. Si Active Directory est protégé par un pare-feu, vous devrez l'ouvrir pour autoriser les requêtes entrantes vers votre AD.
- STOCKER LA CONFIGURATION LDAP SUR PLACE: Choisissez cette option si vous souhaitez conserver votre configuration dans vos locaux et autoriser uniquement l'accès à AD à l'intérieur des locaux. Vous devrez télécharger et installer Passerelle miniOrange chez vous.

- Entrez AD/LDAP Nom du profil et Identifiant nom.
- Sélectionner Type de répertoire as Le tiering Active Directory.
- Saisissez l'URL ou l'adresse IP du serveur LDAP par rapport au LDAP URL du serveur champ.
- Cliquez sur le Test de connexion bouton pour vérifier si vous avez établi une connexion réussie avec votre Serveur LDAP.

- Dans Active Directory, accédez aux propriétés des conteneurs/UO utilisateur et recherchez le Attribut de nom distinctifLe compte lié doit disposer des droits de lecture minimaux requis dans Active Directory pour permettre les recherches dans l'annuaire. Si le cas d'utilisation implique du provisionnement (comme la création, la mise à jour ou la suppression d'utilisateurs ou de groupes), le compte doit également disposer des droits d'écriture appropriés.

- Entrez le mot de passe valide du compte Bind.
- Cliquez sur le Tester les informations d'identification du compte de liaison pour vérifier vos informations d'identification LDAP Bind pour la connexion LDAP.

- Base de recherche est l'emplacement du répertoire où commence la recherche d'un utilisateur. Vous l'obtiendrez au même endroit où vous avez obtenu votre nom distingué.

- Sélectionnez un filtre de recherche approprié dans le menu déroulant. Si tu utilises Utilisateur dans un filtre de groupe unique or Utilisateur dans un filtre de plusieurs groupes, remplace legroupe-dn> dans le filtre de recherche avec le nom distinctif du groupe dans lequel vos utilisateurs sont présents. Pour utiliser le filtre de recherche personnalisé, sélectionnez "Écrivez votre filtre personnalisé" option et personnalisez-la en conséquence.

- Cliquez sur le Suivant bouton, ou allez à la Options de connexion languette.
- Vous pouvez également configurer les options suivantes lors de la configuration d'AD. Activer Activer LDAP afin d'authentifier les utilisateurs depuis AD/LDAP. Clique sur le Suivant bouton pour ajouter un magasin d'utilisateurs.

Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
| Attribut |
Description |
| Activer LDAP |
Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez |
| Authentification de secours |
Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange |
| Activer la connexion administrateur |
En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP |
| Afficher l'IdP aux utilisateurs |
Si vous activez cette option, cet IdP sera visible par les utilisateurs |
| Synchroniser les utilisateurs dans miniOrange |
Les utilisateurs seront créés dans miniOrange après authentification avec LDAP |
- Cliquez sur le Suivant bouton, ou allez à la Attributs languette.
Cartographie des attributs d'AD
Importation et provisionnement d'utilisateurs à partir d'AD
- Si vous souhaitez configurer le provisionnement, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Importer la stratégie de mot de passe depuis Active Directory
- Si vous souhaitez importer votre politique de mot de passe Active Directory dans miniOrange, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Tester les connexions
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Test de connexion.

- Une fenêtre contextuelle apparaît vous invitant à saisir un nom d'utilisateur et un mot de passe pour vérifier votre configuration LDAP.

- On Réussi connexion avec le serveur LDAP, un message de réussite s'affiche.

Mappage des attributs de test
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Mappage des attributs de test.

- Une fenêtre contextuelle apparaît pour saisir un nom d'utilisateur et cliquer Test.

- Le résultat du mappage des attributs de test sera affiché.

La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
miniOrange s'intègre à diverses sources d'utilisateurs externes telles que des annuaires, des fournisseurs d'identité, etc.
Vous ne parvenez pas à trouver votre IdP ou vous avez besoin d'aide pour le configurer ?
Contactez-nous ou envoyez-nous un e-mail à idpsupport@xecurify.com et nous vous aiderons à le configurer en un rien de temps.
Références supplémentaires