Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
L'authentification unique (SSO) de JD Edwards est une fonctionnalité qui permet une authentification unique simple et transparente à votre instance d'application Oracle JD Edwards en s'authentifiant auprès de n'importe laquelle de vos sources d'identité existantes (Azure AD, LDAP ou tout fournisseur d'identité).
Comme nous avons été officiellement reconnus comme partenaire mondial du réseau de partenaires Oracle modernisés (OPN), vous pouvez être assuré que toutes nos intégrations sur Oracle Stack répondent aux compétences les plus élevées définies par Oracle pour ses conseillers de confiance comme miniOrange.
« Le connecteur miniOrange Oracle JD Edwards SSO permet l'authentification unique (SSO) entre Oracle JD Edwards et n'importe quel IDP sans avoir besoin d'acheter et d'installer une licence Oracle Access Manager (OAM) et Oracle Internet Directory (OID). »
Le connecteur SSO JD Edwards permet l' intégration de l'authentification unique (SSO) entre toute application Oracle et les fournisseurs d'identité (IdP) tels que miniOrange, ADFS, Active Directory, Azure AD, Google, Okta, OneLogin, Ping Identity, Centrify et bien d'autres. Il assure également la prise en charge de l'authentification unique pour les applications web ne prenant pas en charge les protocoles d'authentification unique fédérée comme SAML ou OAuth 2.0. Ce connecteur SSO vous offre la possibilité d'étendre votre intégration SSO existante à Oracle JD Edwards. Ceci est possible grâce à sa capacité à servir d'intermédiaire entre plusieurs IdP et vos applications configurées. Vous pouvez ainsi réaliser une intégration SSO transparente pour Oracle JD Edwards avec votre plateforme d'authentification existante.
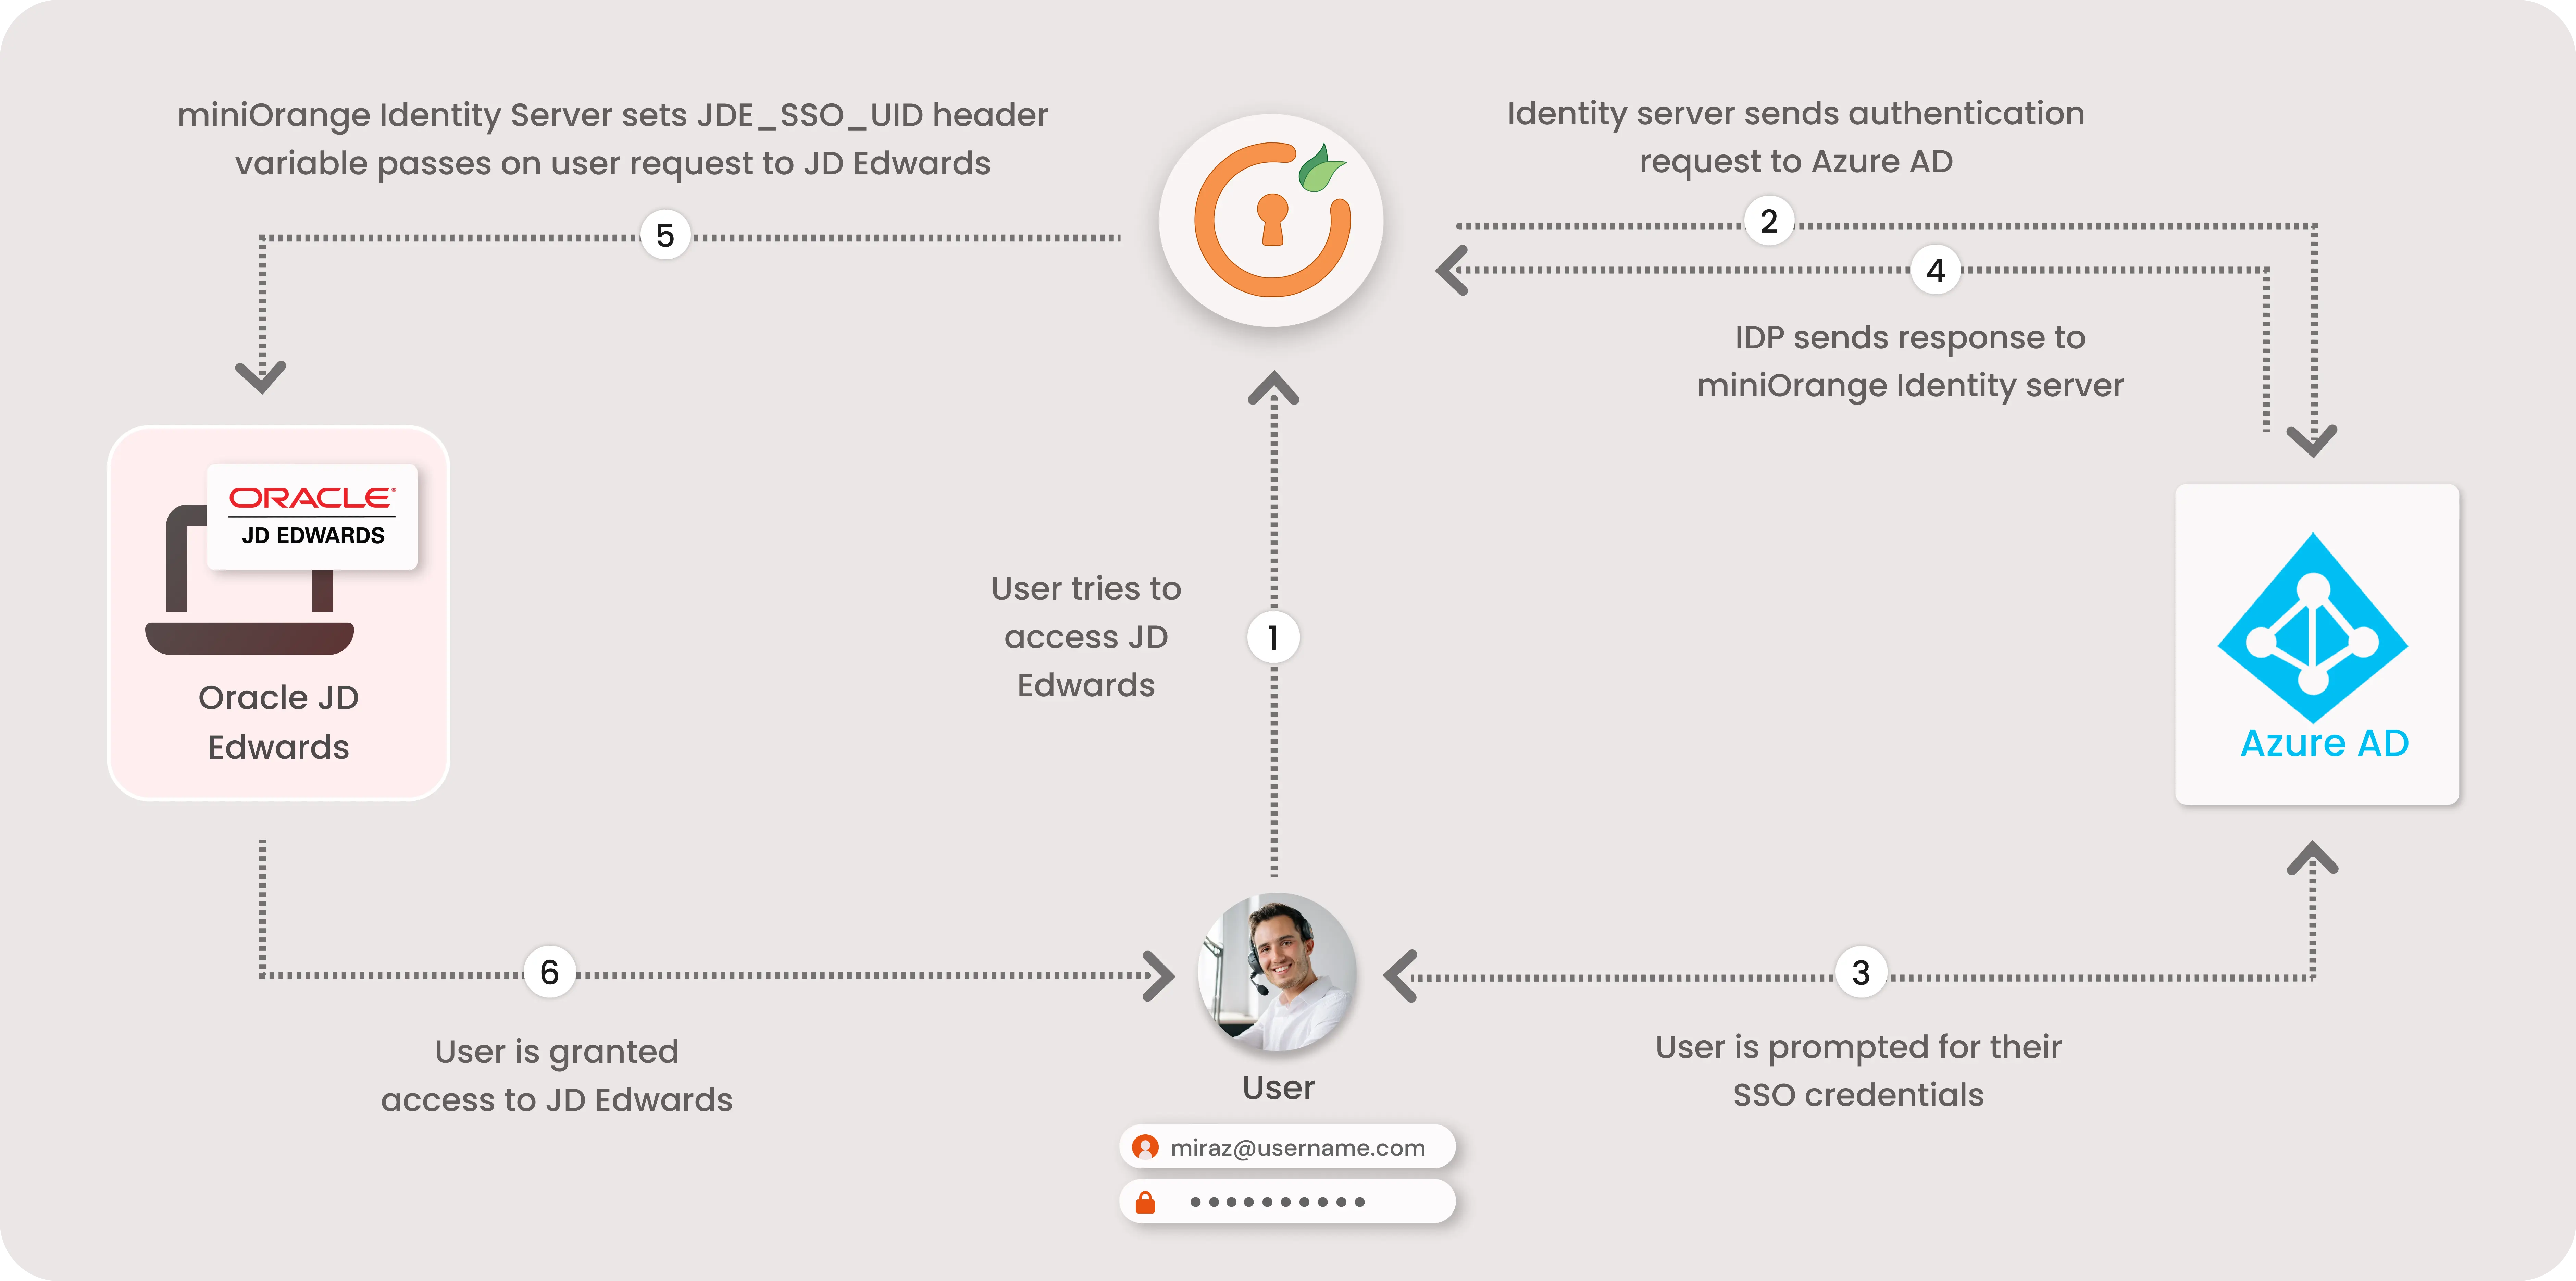
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), des fournisseurs d'identité (Microsoft Entra ID, Okta, AWS, etc.) et bien d'autres. Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
miniOrange vous offre une heure d'assistance gratuite par téléphone avec nos ingénieurs système pour l'installation ou la configuration de la solution JD Edwards SSO SAML dans votre environnement, avec 30 jours d'essai gratuit. Pour cela, il vous suffit de nous envoyer un e-mail à idpsupport@xecurify.com pour réserver un créneau ; nous vous aiderons à la configurer rapidement.
1. Applications impliquées dans le déploiement
2. Configuration des ports
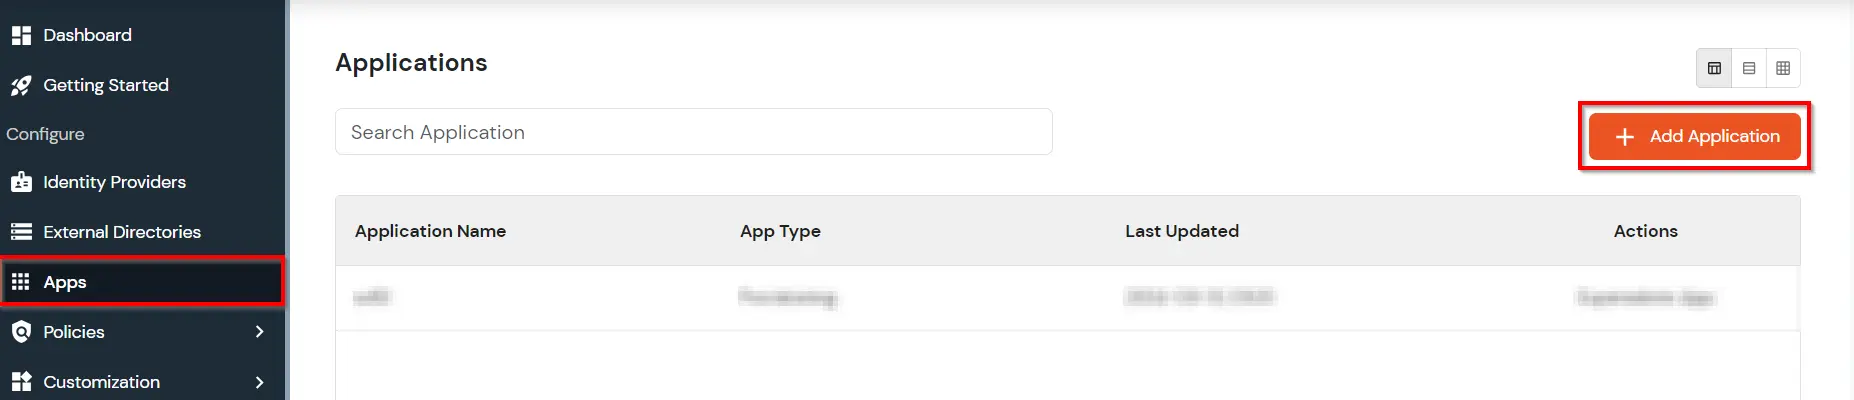
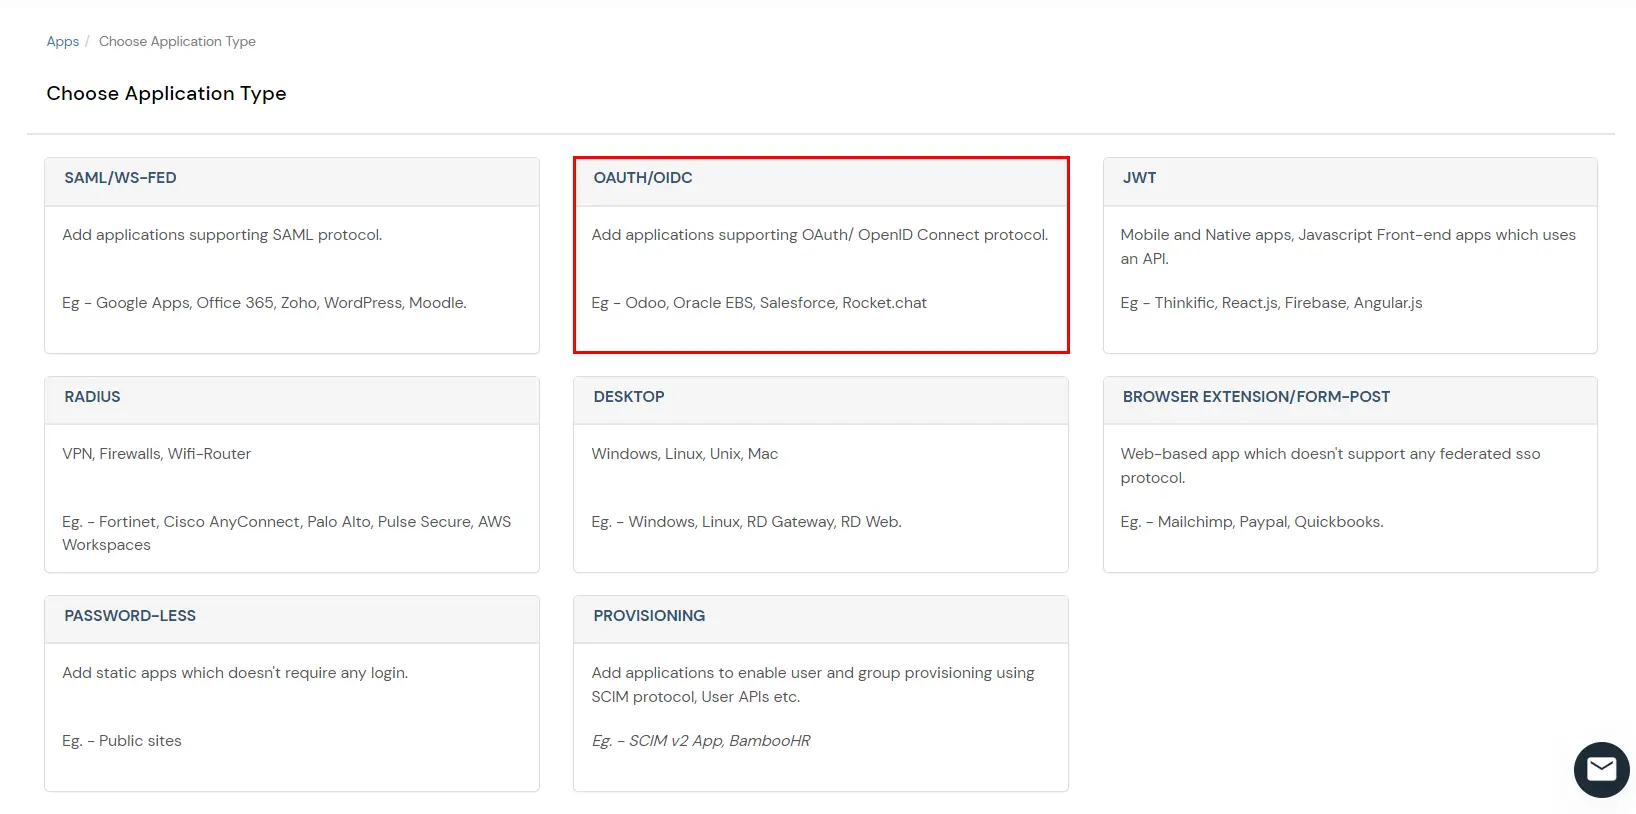
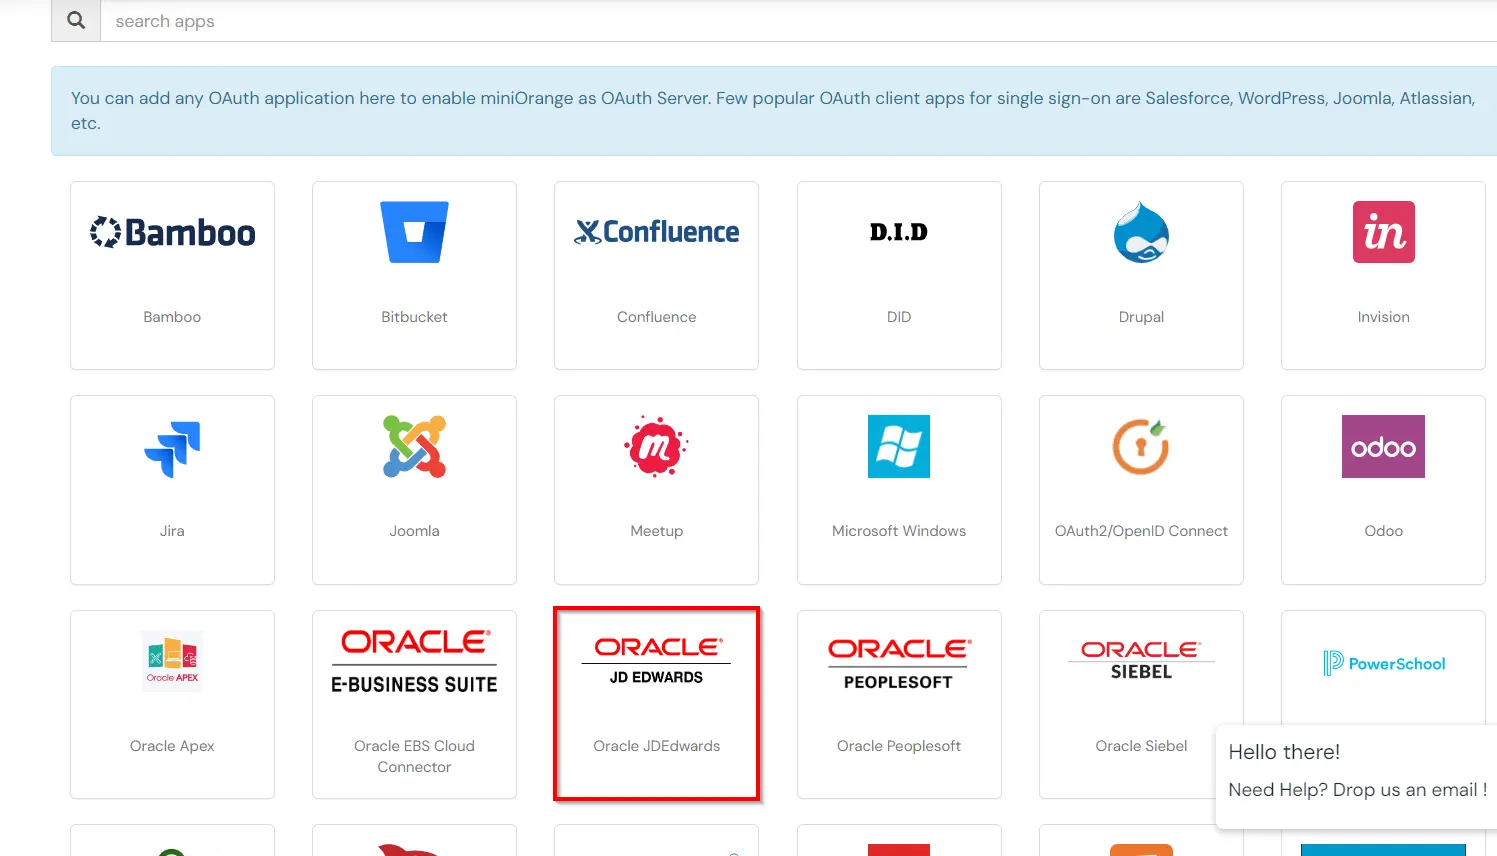
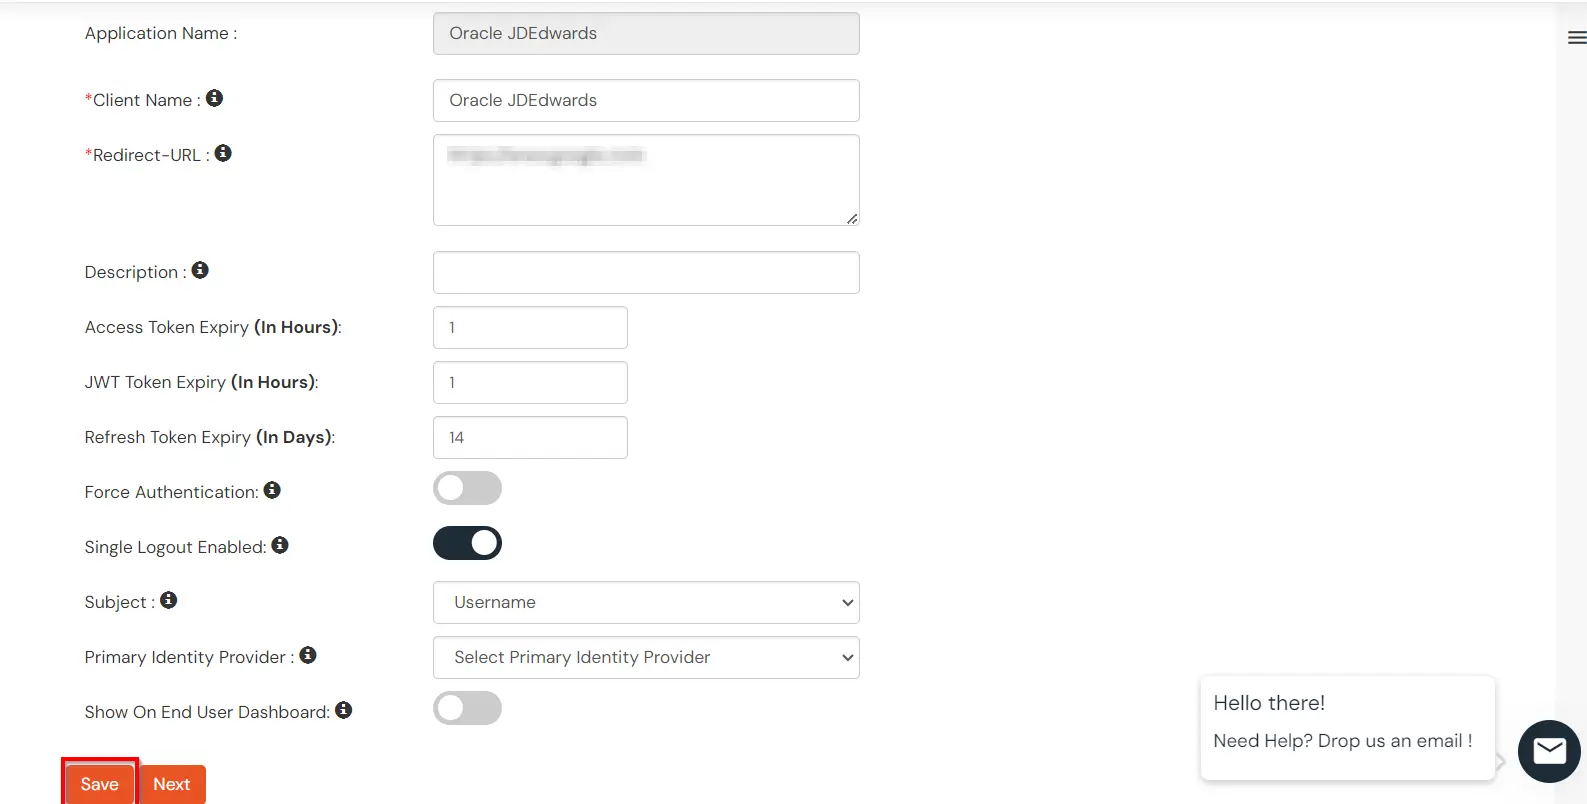
Vous pouvez modifier l'application en procédant comme suit :
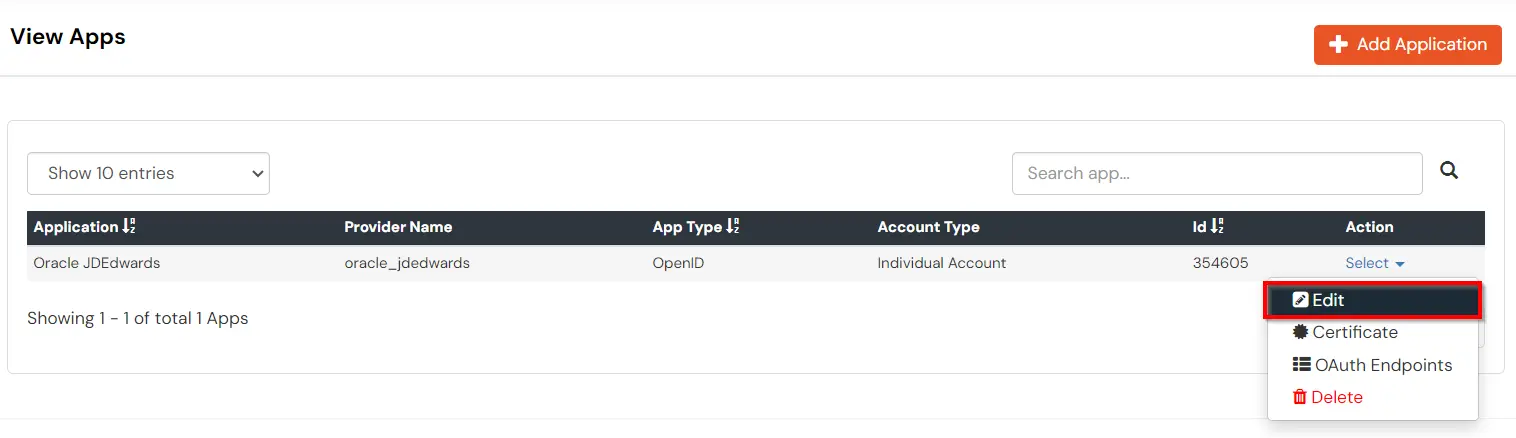
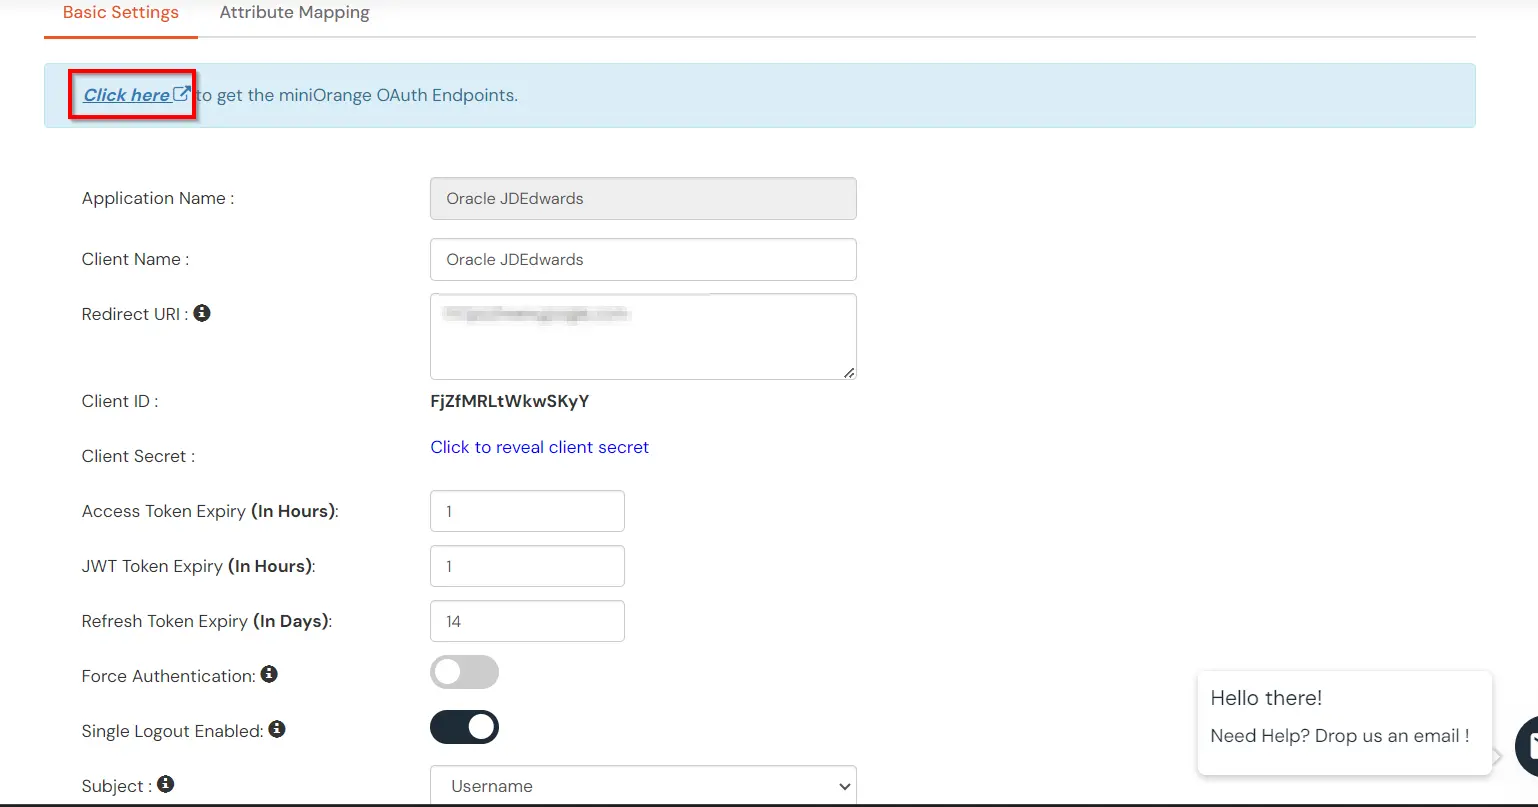
| Point de terminaison d’autorisation : | https://login.xecurify.com/moas/idp/openidsso (À noter: Utilisez ce point de terminaison uniquement si vous souhaitez utiliser miniorange comme serveur d'identité OAuth.) https://login.xecurify.com/moas/broker/login/oauth/260174 (À noter: Utilisez ce point d'accès uniquement si vous configurez un fournisseur d'identité dans le menu Fournisseurs d'identité et n'utilisez pas miniorange comme IDP.) |
| Point de terminaison du jeton : | https://login.xecurify.com/moas/rest/oauth/token |
| Point de terminaison des informations utilisateur : | https://login.xecurify.com/moas/rest/oauth/getuserinfo |
| Point final de l'introspection : | https://login.xecurify.com/moas/rest/oauth/introspect |
| Révoquer le point de terminaison : | https://login.xecurify.com/moas/rest/oauth/revoke |
| Point de terminaison de déconnexion unique OpenID : | https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=<YOUR-APP-LOGOUT-URL> |
| Courriel: | Afficher l'adresse e-mail de l'utilisateur |
| profil: | Afficher les attributs de profil du compte utilisateur |
| identifiant d'ouverture : | Récupérer le jeton JWT pour OpenID Connect |
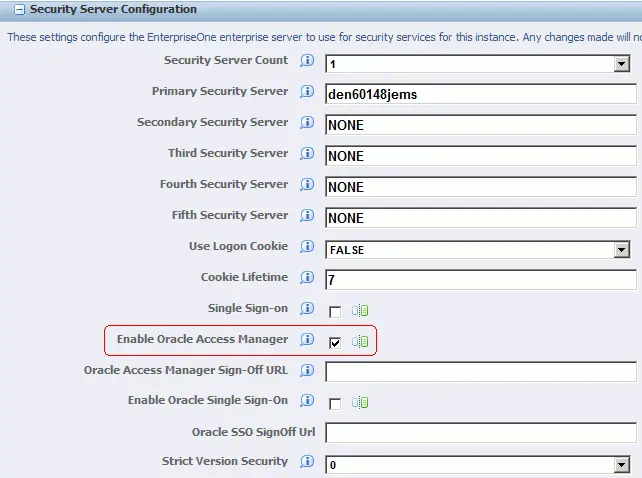
          # HTTPS server
          #
          server {
          listen 8100 ssl;
          server_name localhost;

          ssl_certificate "<path-to-ssl-certificate-pem>";
          ssl_certificate_key "<path-to-ssl-rsa-key>";

          error_page 401 = @error401;

          location @error401 {
          return 302 https://sso.example.com:8443/auth/sso;
          }

          # location specifies the context path of jdEdwards relative to the server FQDN
          location /<context-path-of-jdEdwards> {
          auth_request /auth;
          proxy_set_header Host $host;
          proxy_pass https://jde.example.com:443/<context-path-of-JdEdwards-app>;
          proxy_set_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          add_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          }

          location / {
          proxy_set_header Host $host;
          proxy_set_header MO-REMOTE-USER $host;
          proxy_pass https://jde.example.com:443/;
          }

          location /auth {
          proxy_pass https://sso.example.com:8443/auth/check;
          }
          }

