Intégrez l'authentification unique Oracle EBS à l'aide de Microsoft Entra ID
"Le connecteur Oracle EBS SSO de miniOrange permet l'authentification unique entre Oracle EBS et Microsoft Entra ID sans avoir besoin d'acheter et d'installer une licence Oracle Access Manager (OAM) et Oracle Internet Directory (OID)."
L'intégration d'Oracle E-Business Suite (EBS) avec Azure Microsoft Entra ID permet aux utilisateurs d'utiliser leurs informations d'identification Microsoft Entra ID pour accéder à EBS, éliminant ainsi le besoin de mémoriser et de gérer des informations de connexion EBS distinctes. Cela peut être réalisé à l'aide d'un connecteur tiers, tel que le connecteur SSO miniOrange EBS, qui agit comme un pont entre Azure Microsoft Entra ID et EBS, permettant aux utilisateurs de se connecter à EBS à l'aide de leurs informations d'identification Microsoft Entra ID.
Afin d'activer l'authentification unique (SSO) Microsoft Entra ID pour Oracle EBS à l'aide du connecteur d'authentification unique miniOrange, le connecteur doit être enregistré en tant que fournisseur de services (SP) SAML dans Azure. Microsoft Entra ID et AD doivent être configurés en tant que fournisseur de services (SP) SAML. Fournisseur d'identité SAML (IdP) dans le connecteur. Lorsqu'un utilisateur tente de se connecter à EBS, la demande d'authentification est déléguée au miniOrange EBS SSO Connector, qui redirige l'utilisateur vers Microsoft Entra ID pour la connexion. Une fois l'authentification réussie, l'utilisateur obtient l'accès à EBS.
Flux d'authentification par authentification unique Oracle EBS Azure Microsoft Entra ID (AAD) avec la solution miniOrange Oracle EBS :
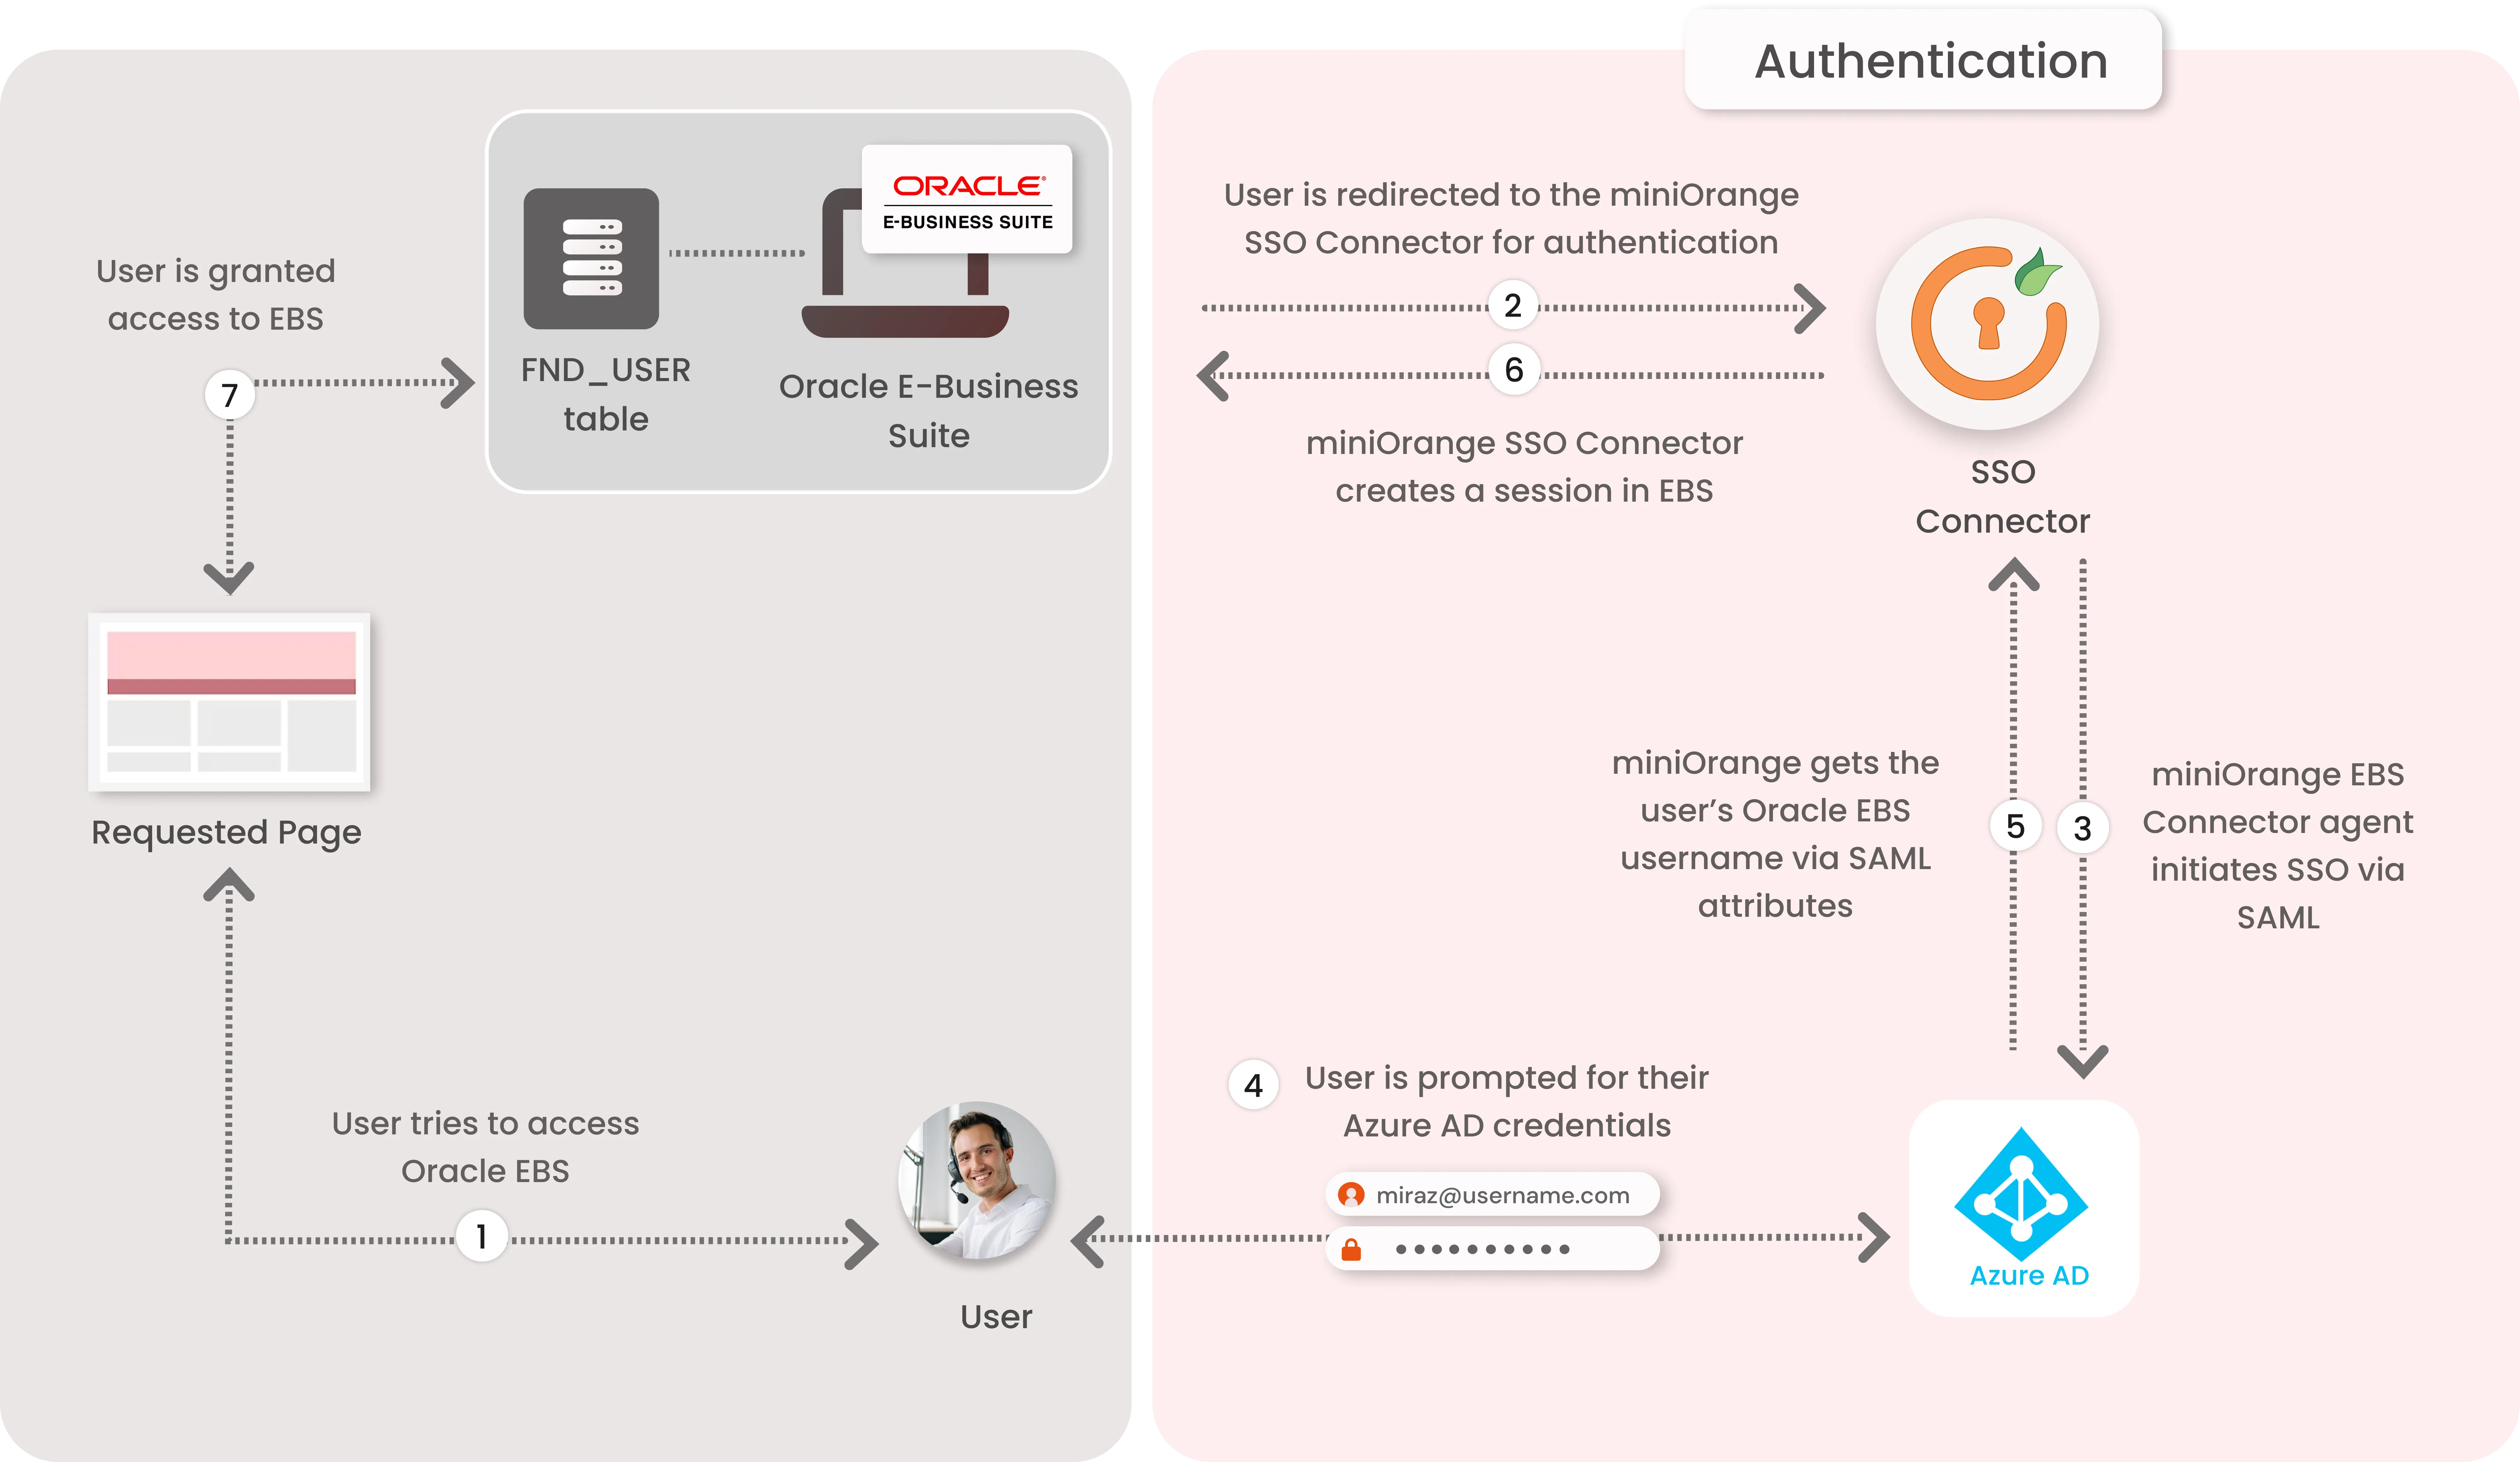
1. L'utilisateur envoie la demande d'accès à Oracle E-Business Suite.
2. Oracle EBS redirige la requête vers le connecteur SSO miniOrange pour l'authentification.
3. Le connecteur miniOrange SSO redirige l'utilisateur vers Azure Microsoft Entra ID pour l'authentification.
4. L'utilisateur est invité à saisir ses informations d'identification Azure Microsoft Entra ID et est authentifié en cas de réponse positive.
5. Le connecteur reçoit le nom d'utilisateur/e-mail enregistré Oracle EBS de l'utilisateur de Microsoft Entra ID via les attributs SAML.
6. Le connecteur vérifie la valeur du nom d'utilisateur/adresse e-mail reçue de Microsoft Entra ID par rapport à la table FND_USER dans la base de données Oracle EBS.
7. La session Oracle EBS est créée pour l'utilisateur si la valeur du nom d'utilisateur/e-mail est présente.
8. Une fois la session créée avec succès, l'utilisateur est redirigé vers le portail Oracle E-Business Suite en tant qu'utilisateur connecté.
Obtenez une aide gratuite pour l'installation
miniOrange offre une assistance gratuite via un appel de consultation avec nos ingénieurs système pour installer ou configurer la solution Oracle EBS Microsoft Entra ID SSO dans votre environnement avec un essai gratuit de 30 jours.
Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons très rapidement.
Guide de configuration vidéo
Pré-requis :
- Téléchargez le connecteur SSO miniOrange Oracle EBS Contactez-Nous pour demander le lien sécurisé.
- Vous pouvez soit héberger le connecteur sur le Tomcat existant d'Oracle Apex que vous possédez, soit télécharger le Apache Tomcat 8+ et le connecteur hôte dans ce Tomcat.
- Le connecteur doit être hébergé sur le même domaine que votre niveau Oracle EBS Apps ; par exemple, si votre nom de domaine complet Oracle EBS Web Entry est applications.exemple.com, le connecteur peut être hébergé sur ebsauth.exemple.com.
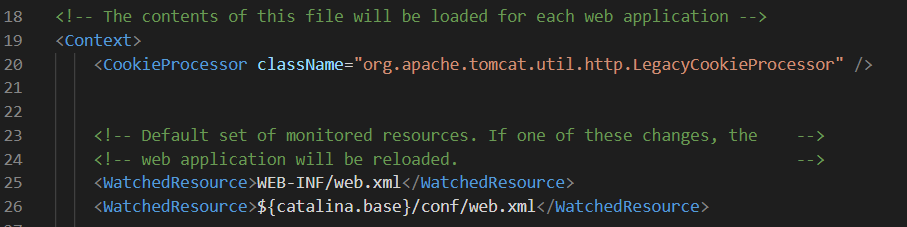
- Une fois le connecteur configuré, modifiez le fichier context.xml présent sous conf & ajoutez la ligne suivante sous le élément:
<CookieProcessor className="org.apache.tomcat.util.http.LegacyCookieProcessor" />
- Votre fichier context.xml devrait ressembler à ceci :
- Redémarrez le serveur Apache Tomcat pour que cette modification prenne effet.
Suivez le guide étape par étape ci-dessous pour l'authentification unique (SSO) Oracle E-Business avec Microsoft Entra ID.
1. Créer un utilisateur Oracle EBS et générer un fichier DBC
- Connectez-vous à Oracle EBS en tant que SYSADMIN (ou en tant qu'utilisateur ayant les responsabilités de gestion des utilisateurs et d'administrateur fonctionnel).
- Sous la responsabilité Gestion des utilisateurs, ajoutez un compte utilisateur. Ces informations d'identification utilisateur seront configurées dans le connecteur miniOrange SSO pour la connexion à la base de données Oracle EBS.
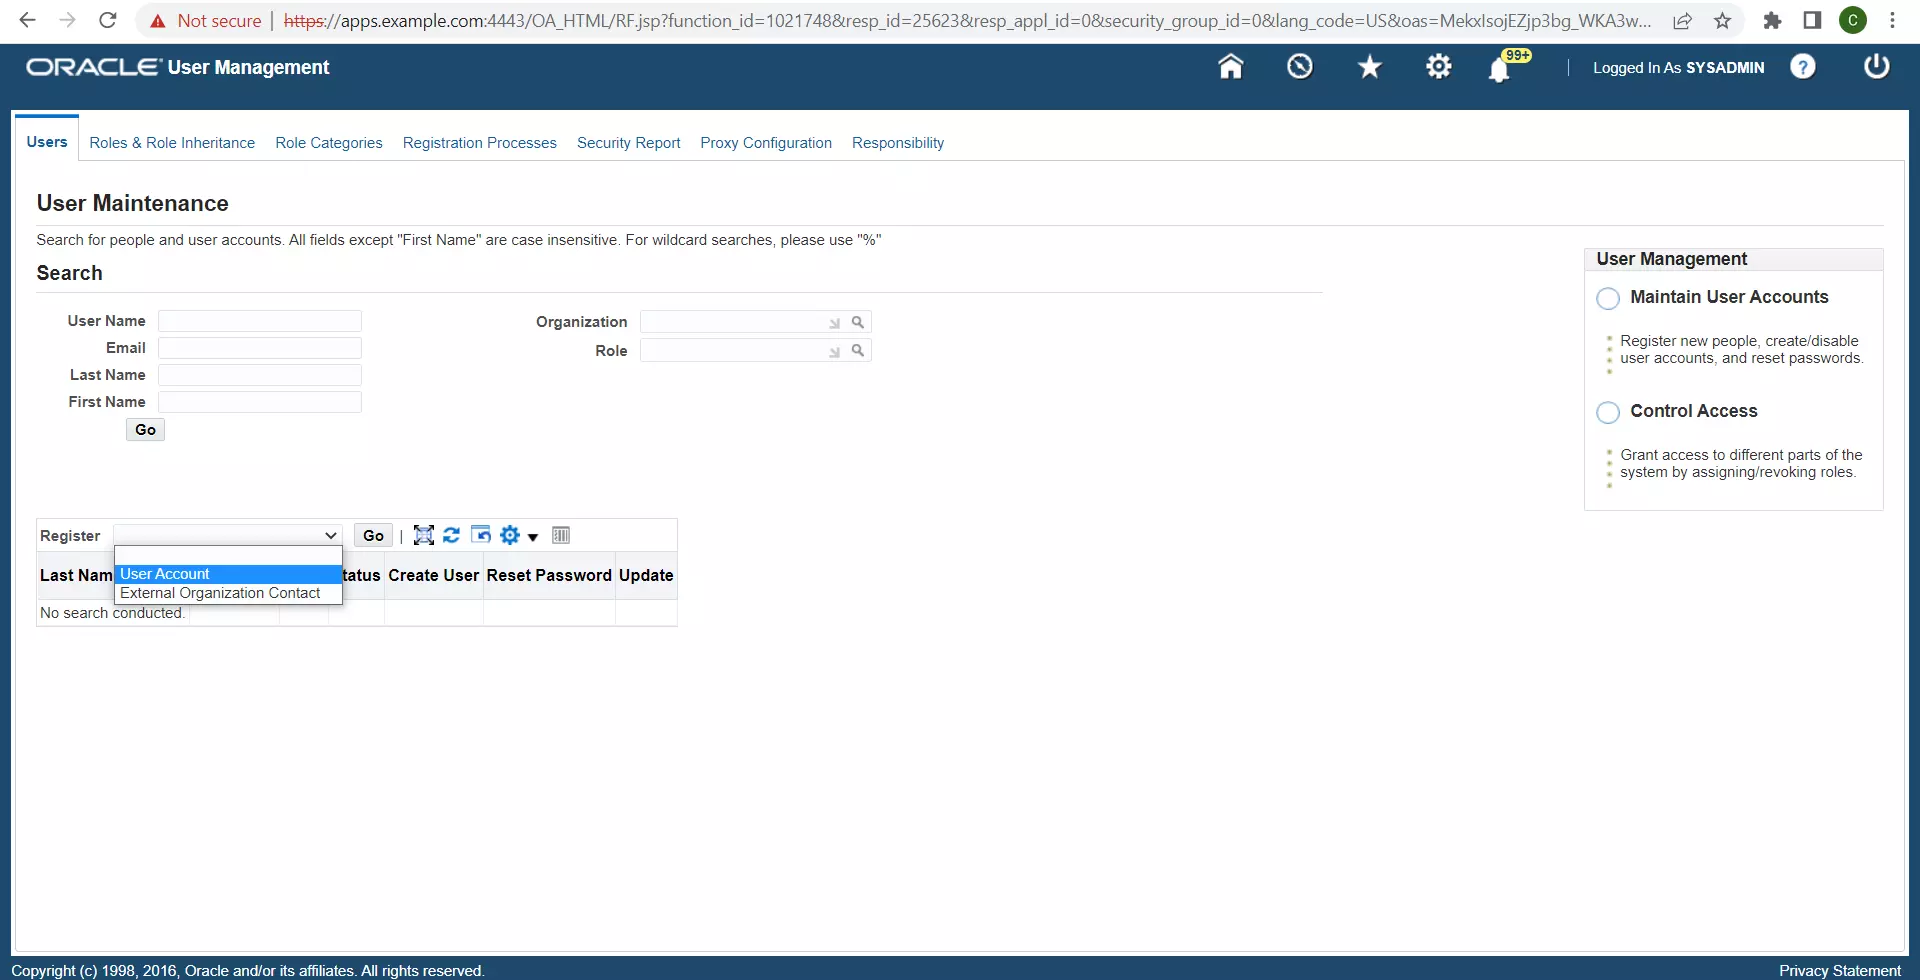
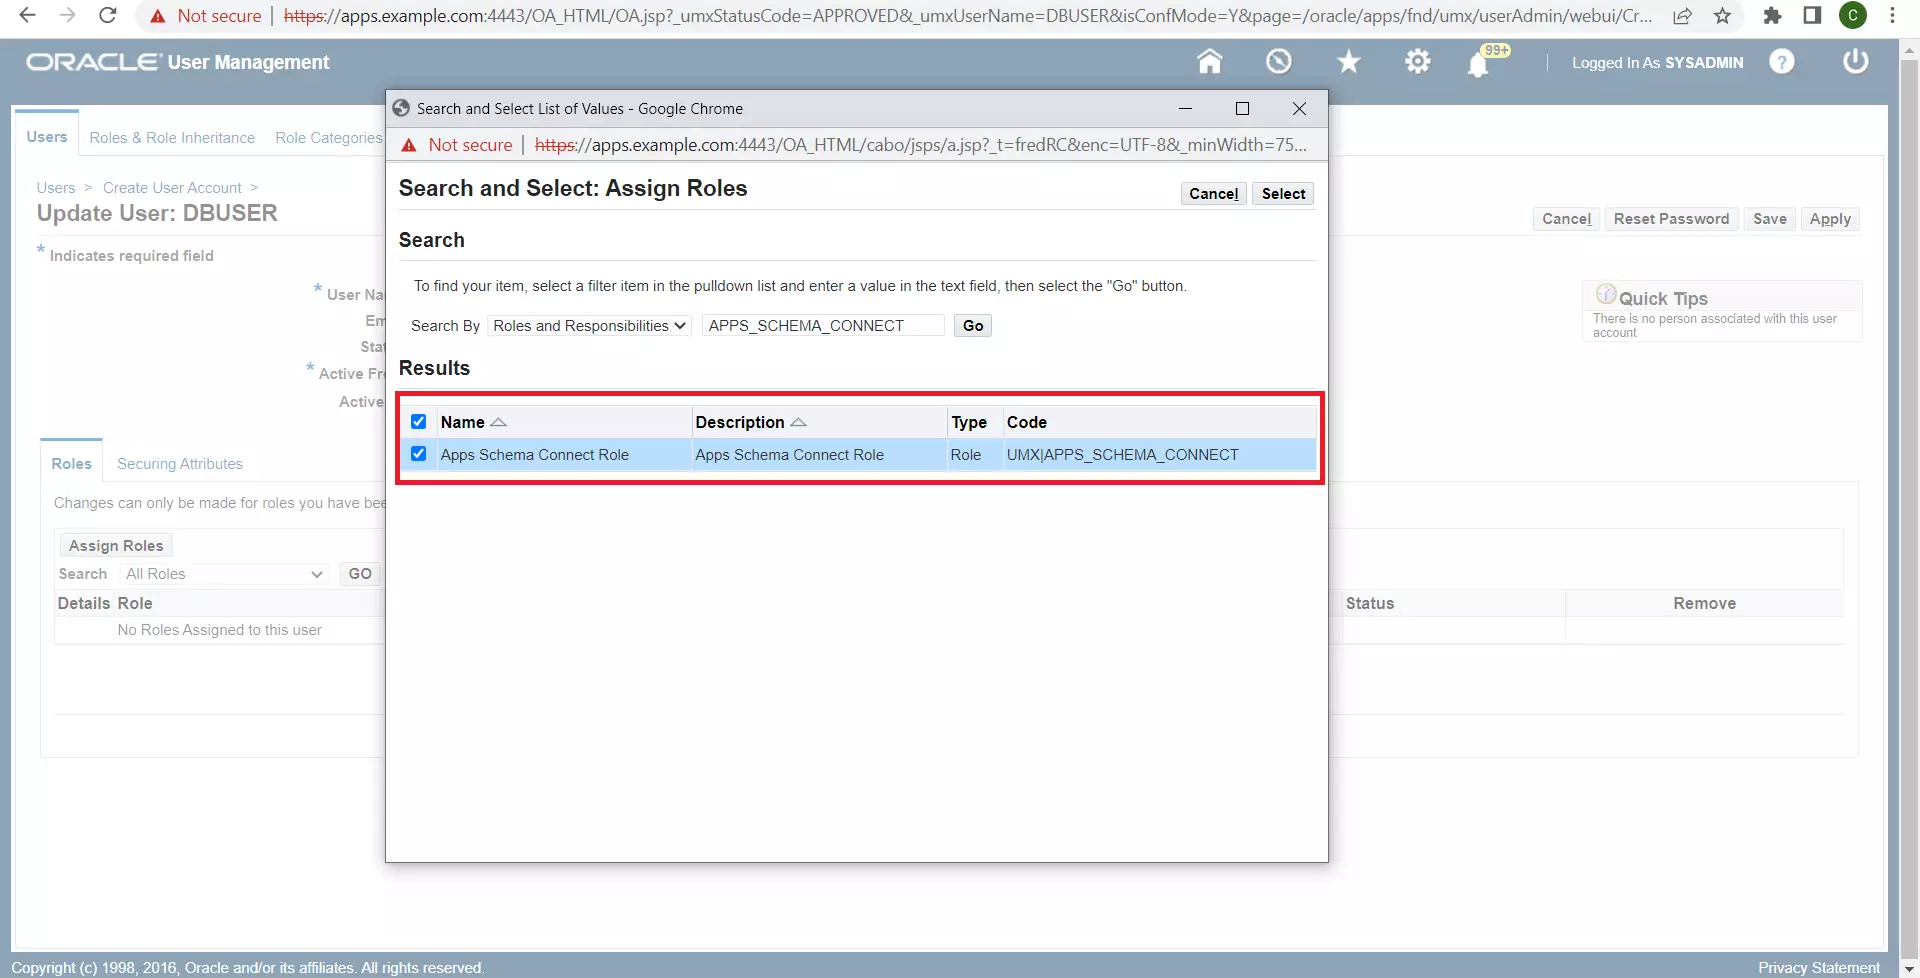
- Attribuez le rôle « Apps Schema Connect » à cet utilisateur.
- Sur l'environnement Linux Oracle EBS, générez un nouveau fichier DBC à utiliser par le connecteur SSO miniOrange Oracle EBS. Vous aurez besoin des informations d'identification de l'utilisateur des applications et du fichier DBC par défaut (sous $FND_SECURE) utilisé par le niveau Applications. L'utilitaire AdminDesktop peut être utilisé pour générer le nouveau fichier DBC. Vous devrez spécifier le nom d'un nouveau nœud de bureau pour ce fichier DBC :
java oracle.apps.fnd.security.AdminDesktop <apps-username>/<apps-password>
CREATE NODE_NAME=<miniorange-sso-connector-fqdn> DBC=<path-to-existing-dbc-file>
- Cela générera un fichier appelé <$TWO_TASK>_ .dbc au même emplacement que celui où vous avez exécuté la commande précédente.
- Copiez ce fichier DBC sur le serveur miniOrange SSO Connector.
2. Configuration du connecteur SSO miniOrange EBS, partie 1
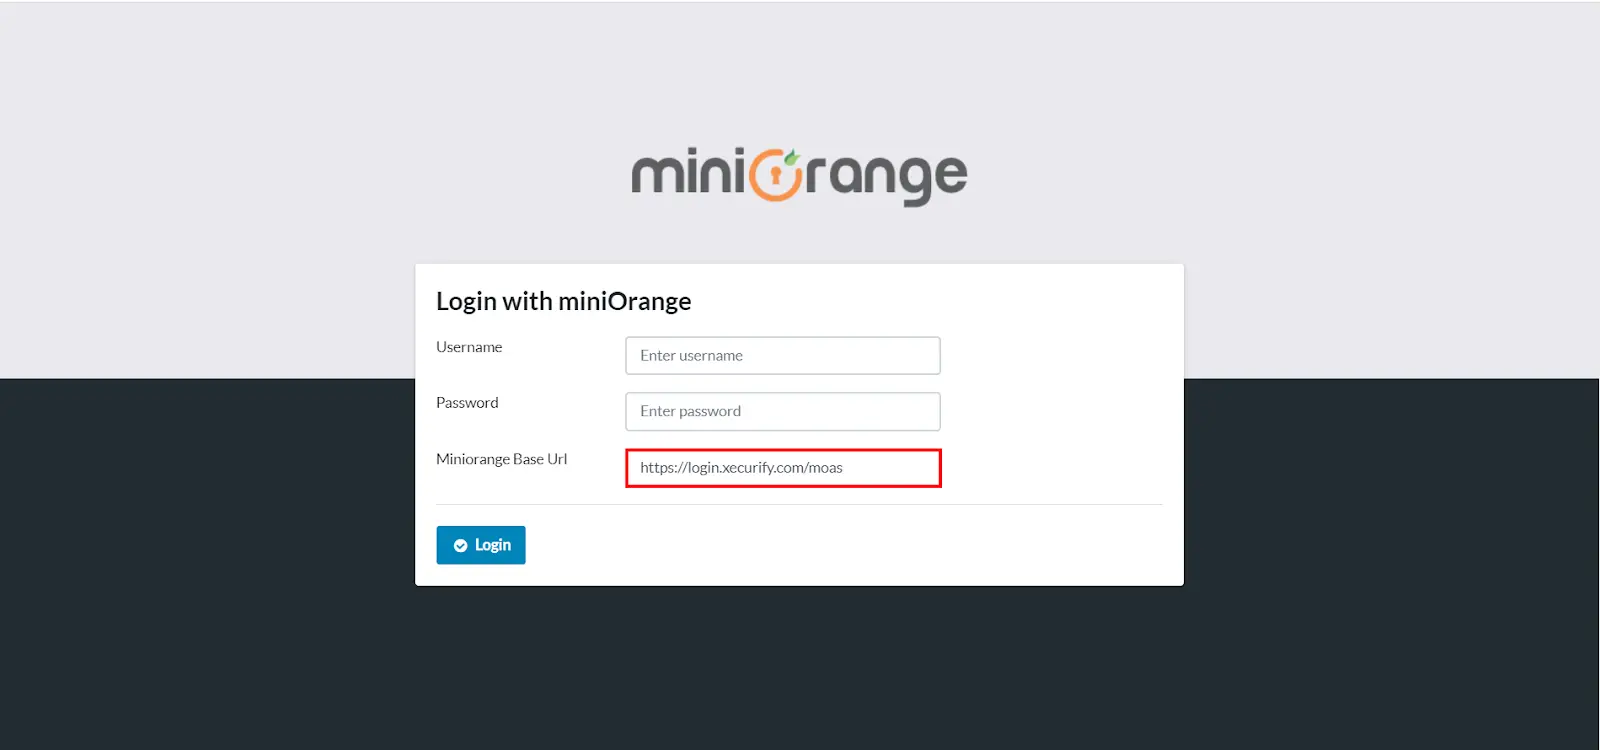
- Connectez-vous à Oracle ebs avec le nom d'utilisateur, le mot de passe et l'URL de base miniOrange Cloud IdP (soit l'URL de marque - https://.xecurify.com/moas OU https://login.xecurify.com/moas).
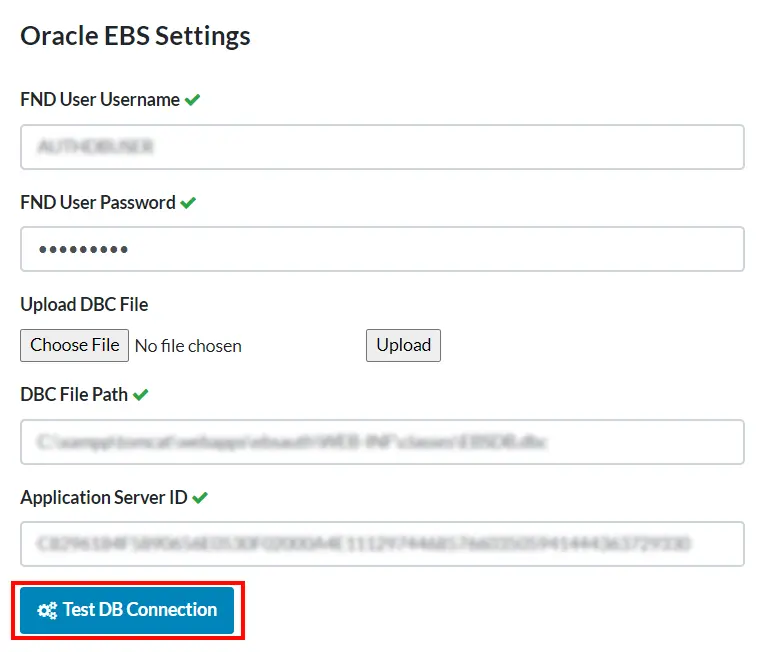
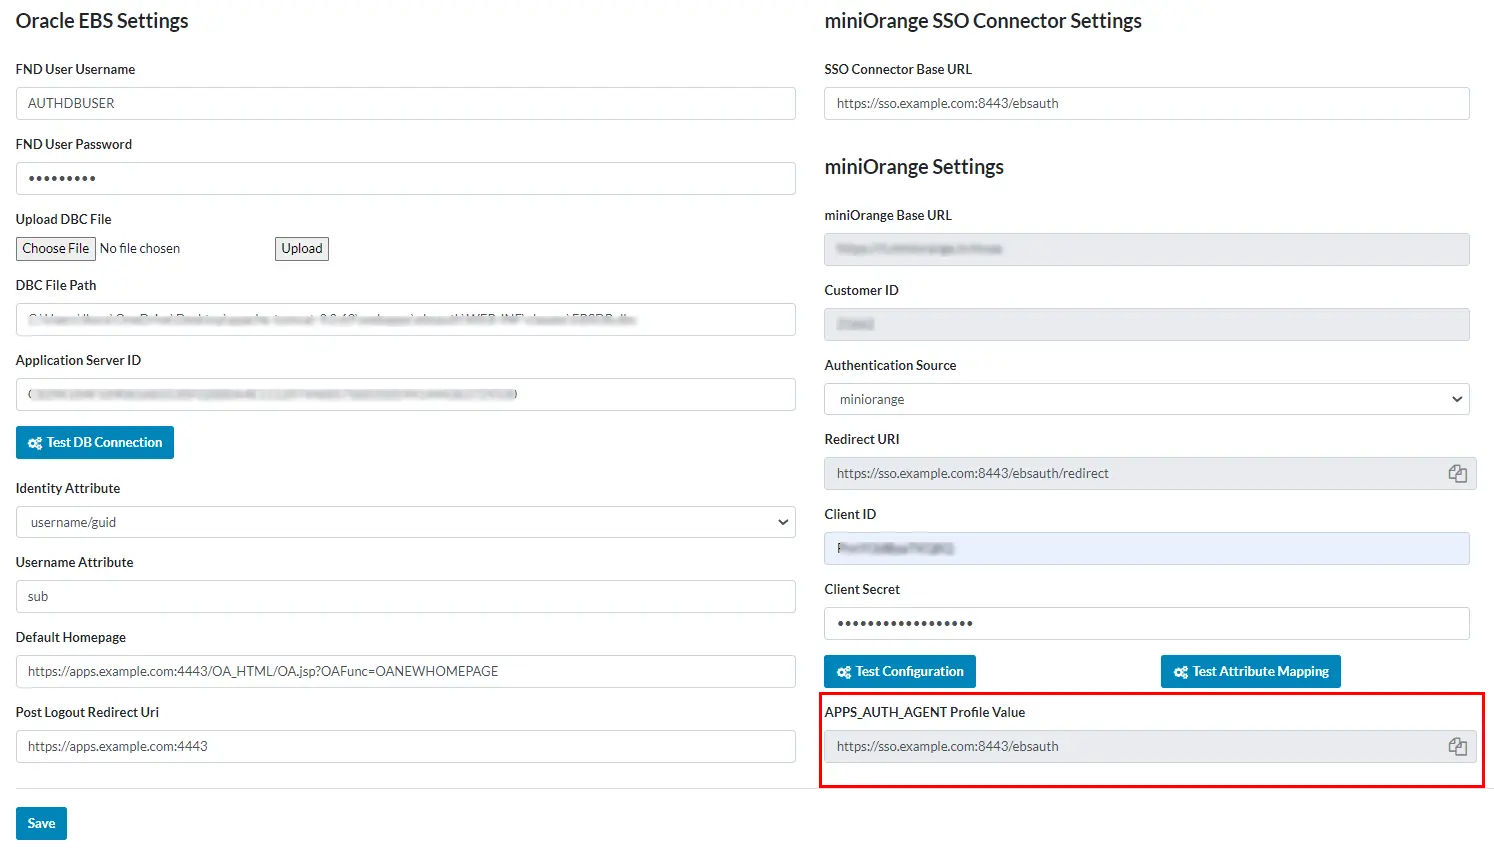
- Après une connexion réussie, vous serez redirigé vers la page de configuration. Ici, vous devez entrer le Nom d'utilisateur FND et Mot de passe utilisateur FND. Pour l' Chemin du fichier DBC et ID du serveur d'applications, vous pouvez remplir manuellement ces deux champs ou vous pouvez télécharger le fichier et il récupérera automatiquement ces champs. Cliquez maintenant sur le Enregistrer pour enregistrer la configuration, puis cliquez sur Tester la connexion à la base de données pour voir si les informations renseignées sont correctes.
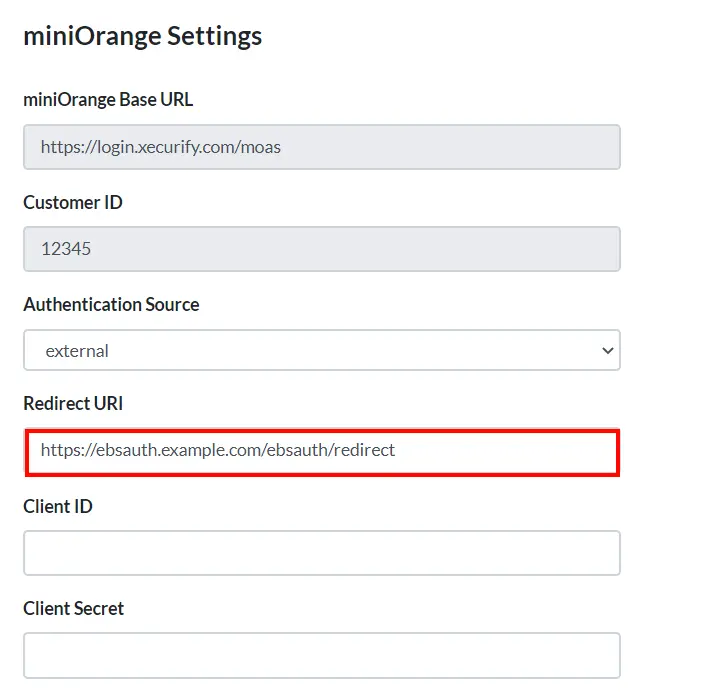
- Copiez le URI de redirection qui sera utilisé dans une étape ultérieure.
3. Configuration de l'application miniOrange OAuth
- Connectez-vous en tant que client depuis le Console d'administration.
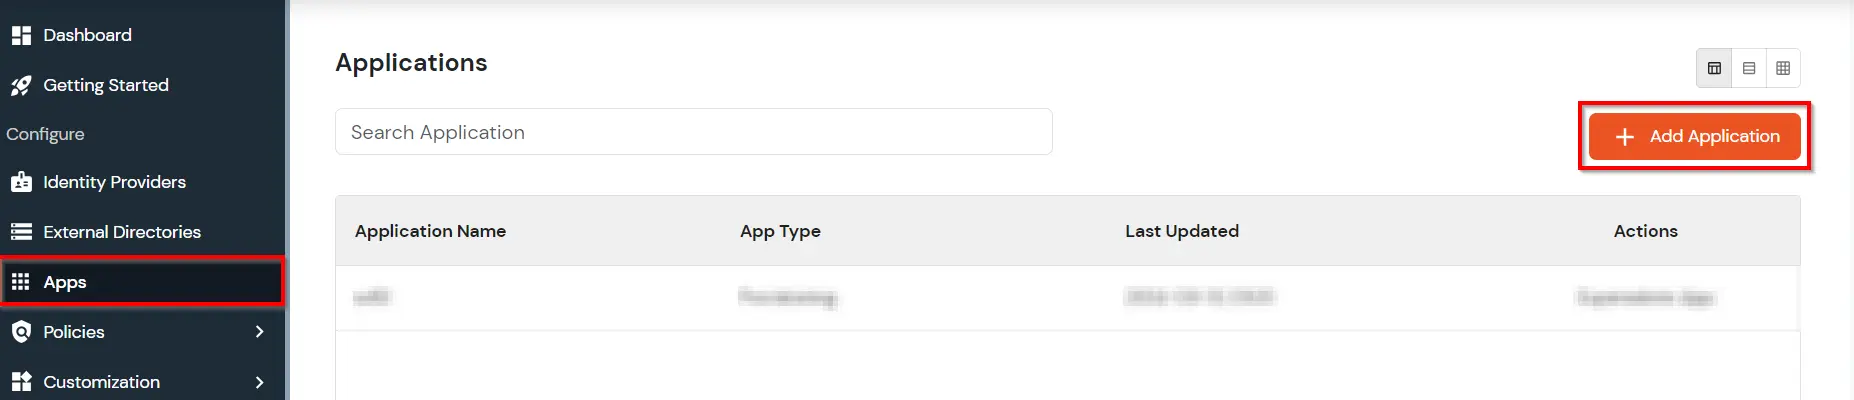
- Allez dans Apps. Cliquez sur Ajouter une application bouton dans le coin droit de votre écran.
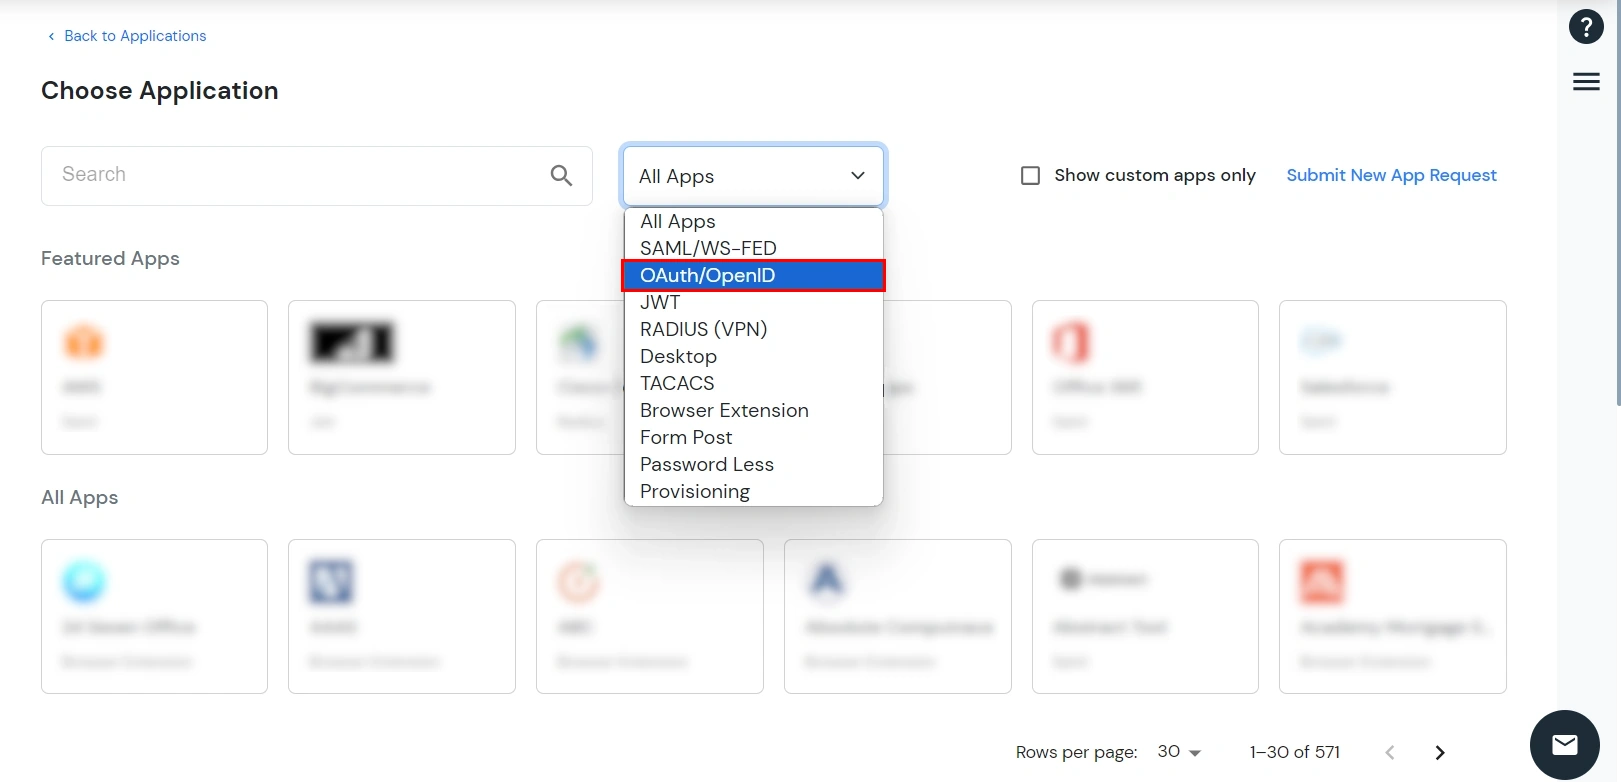
- Sous Choisir une application, sélectionnez OAuth/OpenID du Toutes les applications menu déroulant.
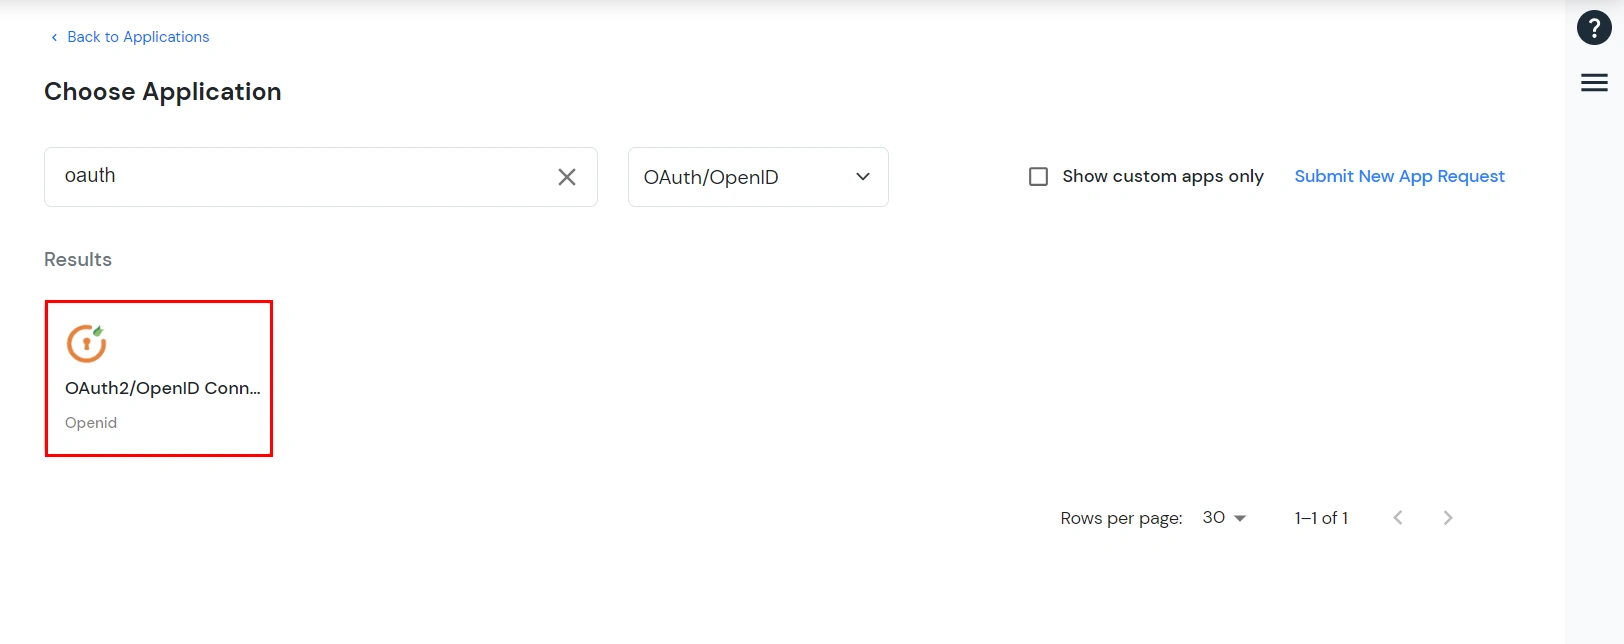
- Cliquez sur le 'OAuth2/OpenID Connect' Type d'application
- Entrez maintenant n’importe quel nom de client. Collez le URI de redirection que nous avons copié plus tôt lors de la configuration d'Oracle EBS SSO.
- Dans Fournisseur d'identité principal, choisissez votre fournisseur d'identité externe configuré.
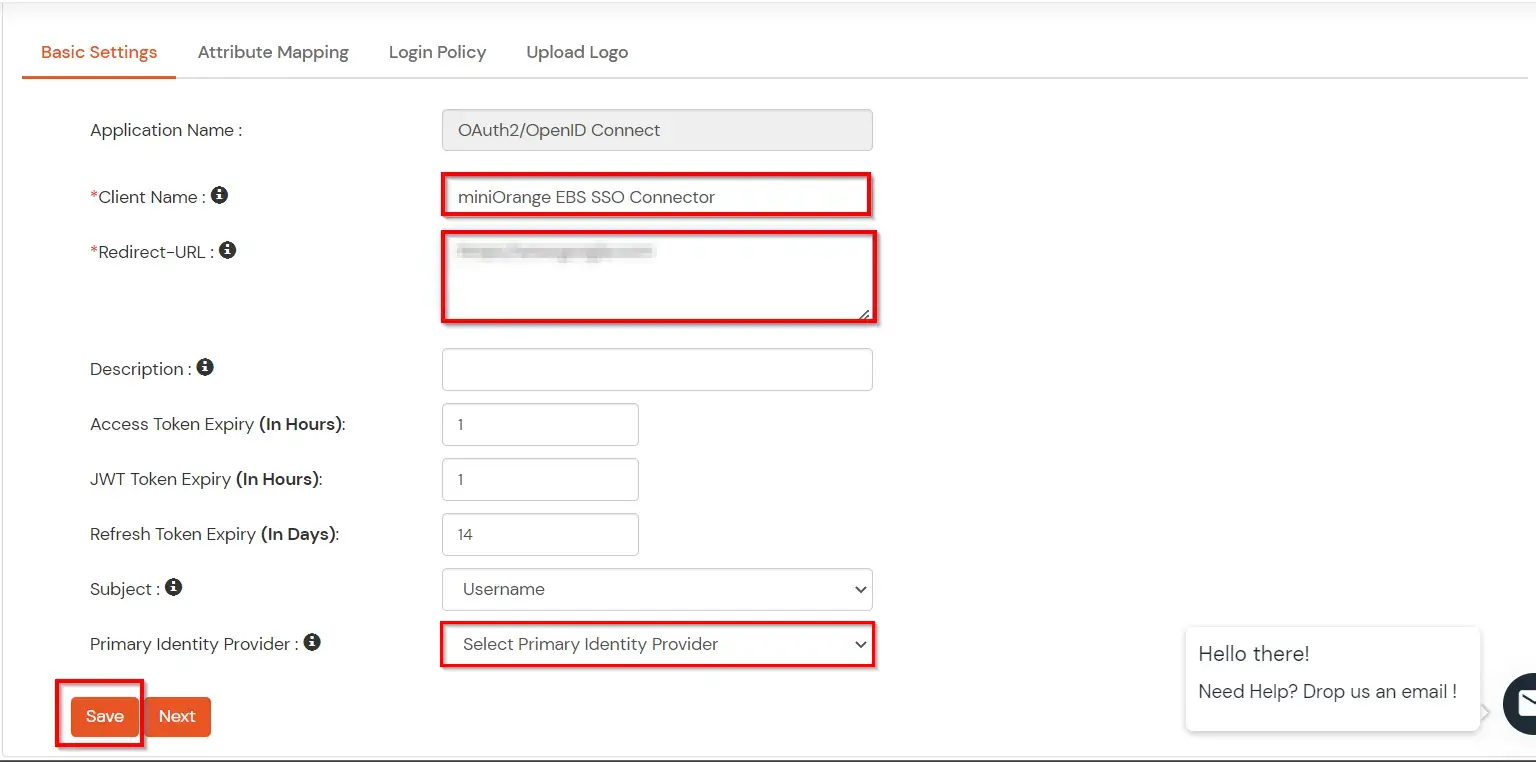
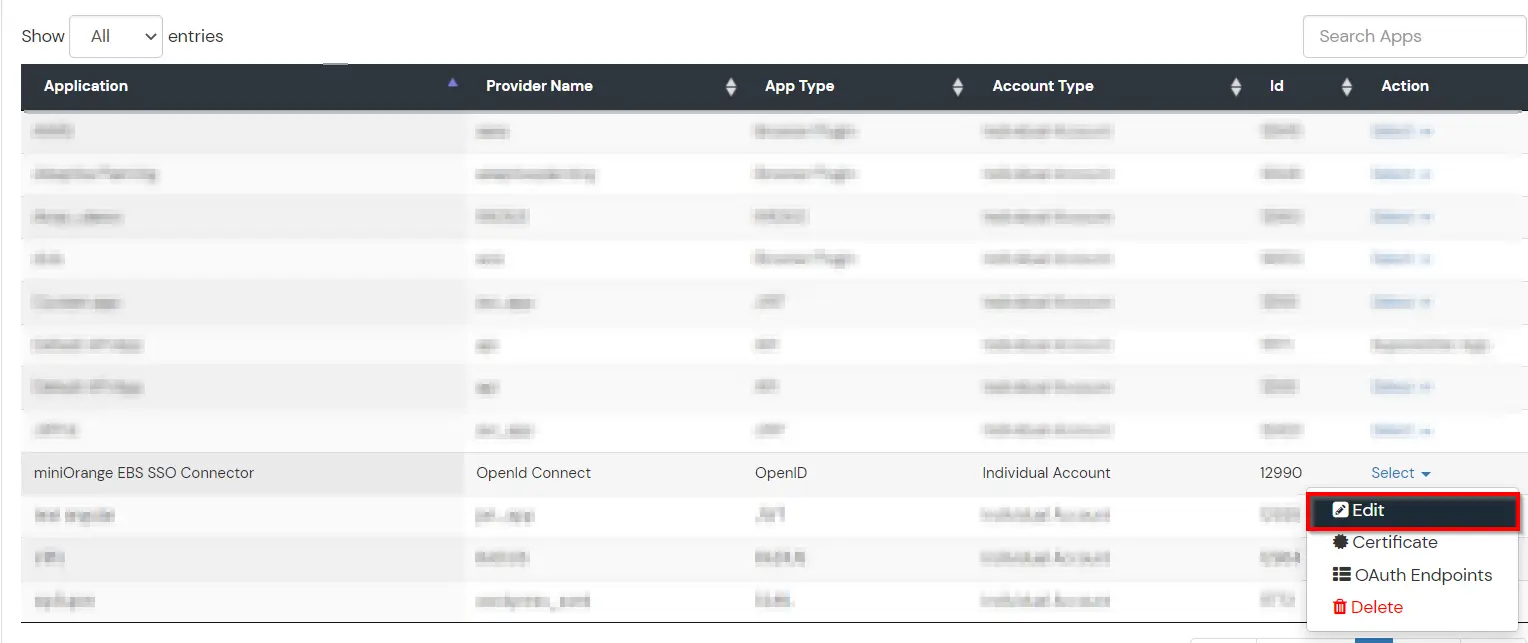
- Cliquez maintenant sur le bouton Enregistrer pour enregistrer la configuration de l'application. Après avoir enregistré, cliquez sur l'onglet de sélection et choisissez l'option d'édition ici.
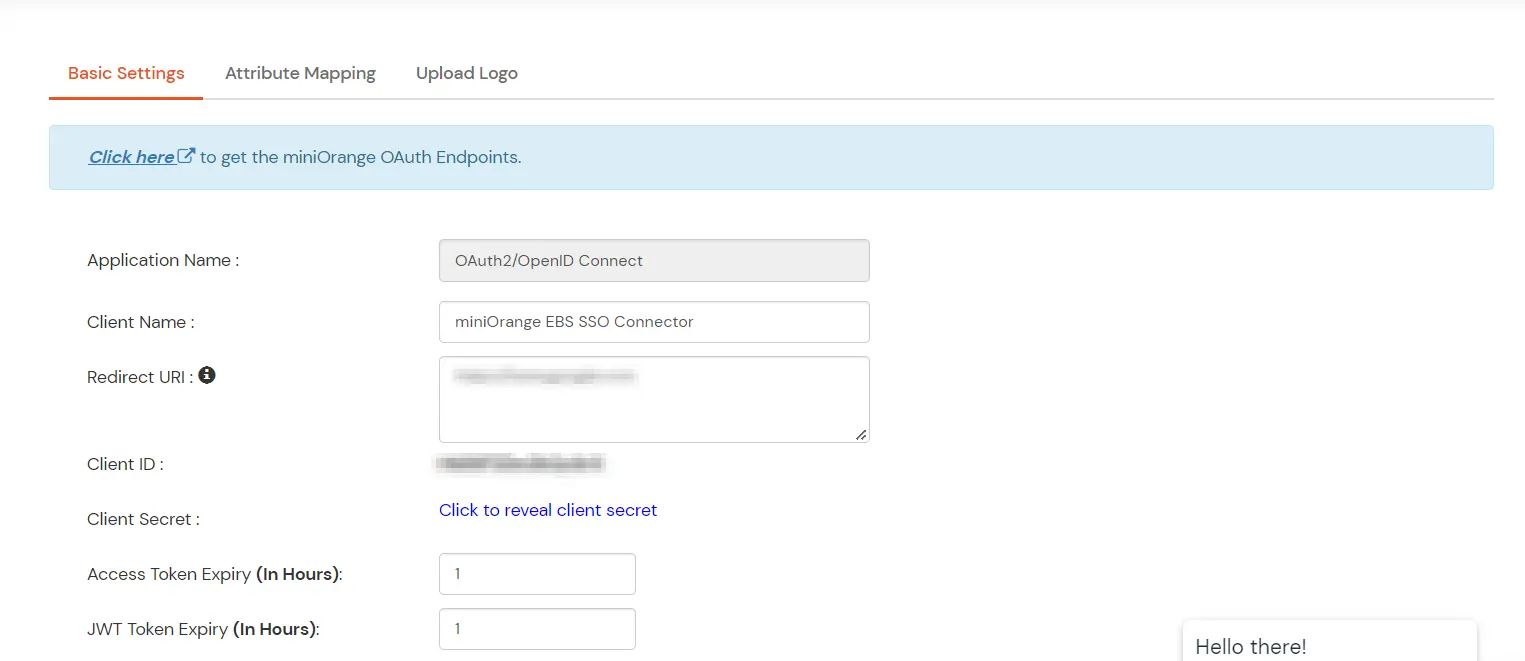
- Inscrire Identifiant client et secret client, vous aurez besoin de ces informations pour configurer le Connecteur miniOrange EBS SSO.
4. Configuration du connecteur SSO miniOrange EBS, partie 2
- Revenez maintenant au connecteur miniorange EBS SSO et effectuez le reste de la configuration.
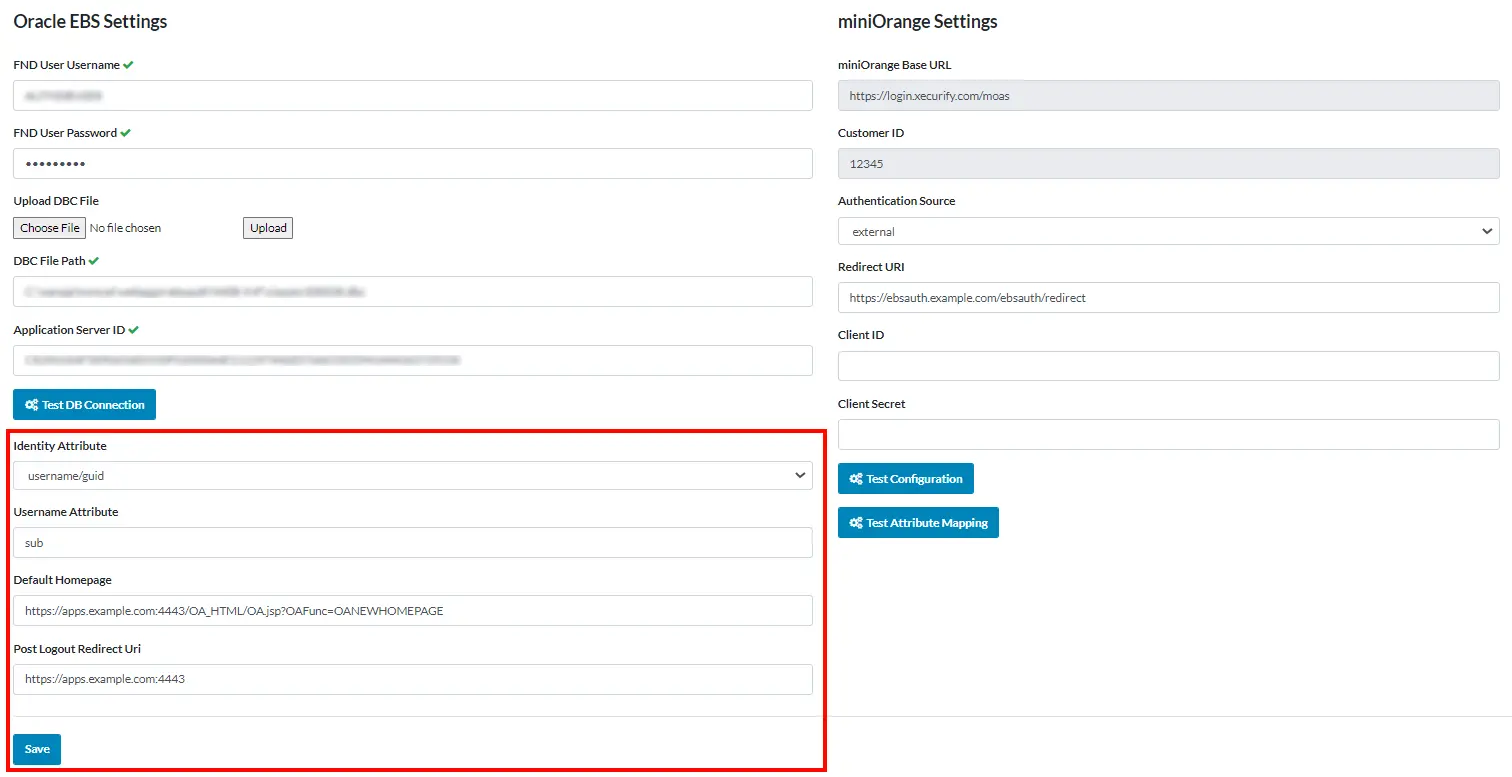
- Dans l' Attribut d'identité vous avez deux choix : soit vous pouvez choisir un nom d'utilisateur/guid, soit une adresse e-mail. Si vous choisissez l'attribut nom d'utilisateur/guid, le nom d'utilisateur sera considéré comme un attribut pour la connexion et il en sera de même pour l'e-mail. Le nom d'utilisateur ou l'e-mail doivent être uniques.
- Saisissez les entités suivantes :
- URL de la page d'accueil par défaut :
https://apps.example.com:4443/OA_HTML/OA.jsp?OAFunc=OAHOMEPAGE
- URI de redirection après la déconnexion :
https://apps.example.com:4443
Ici, l'URL de la page d'accueil par défaut est la page de destination où vous serez redirigé après la connexion.
- miniOrange URL de base et N ° de client sera automatiquement récupéré par l'application elle-même.
Dans les sources d'authentification, il y a 3 choix : miniOrange, externe et découverte.
| miniOrange |
Lorsque miniOrange est le fournisseur d'identité |
| Externe |
Lorsque vous disposez d'un fournisseur d'identité externe |
| Découverte |
Lorsque vous disposez de plusieurs fournisseurs d'identité |
- URI de redirection sera récupéré par l'application elle-même.
- Collez identité du client et Secret client ici, que vous avez copié lors du paramétrage de l'application miniOrange Oauth.
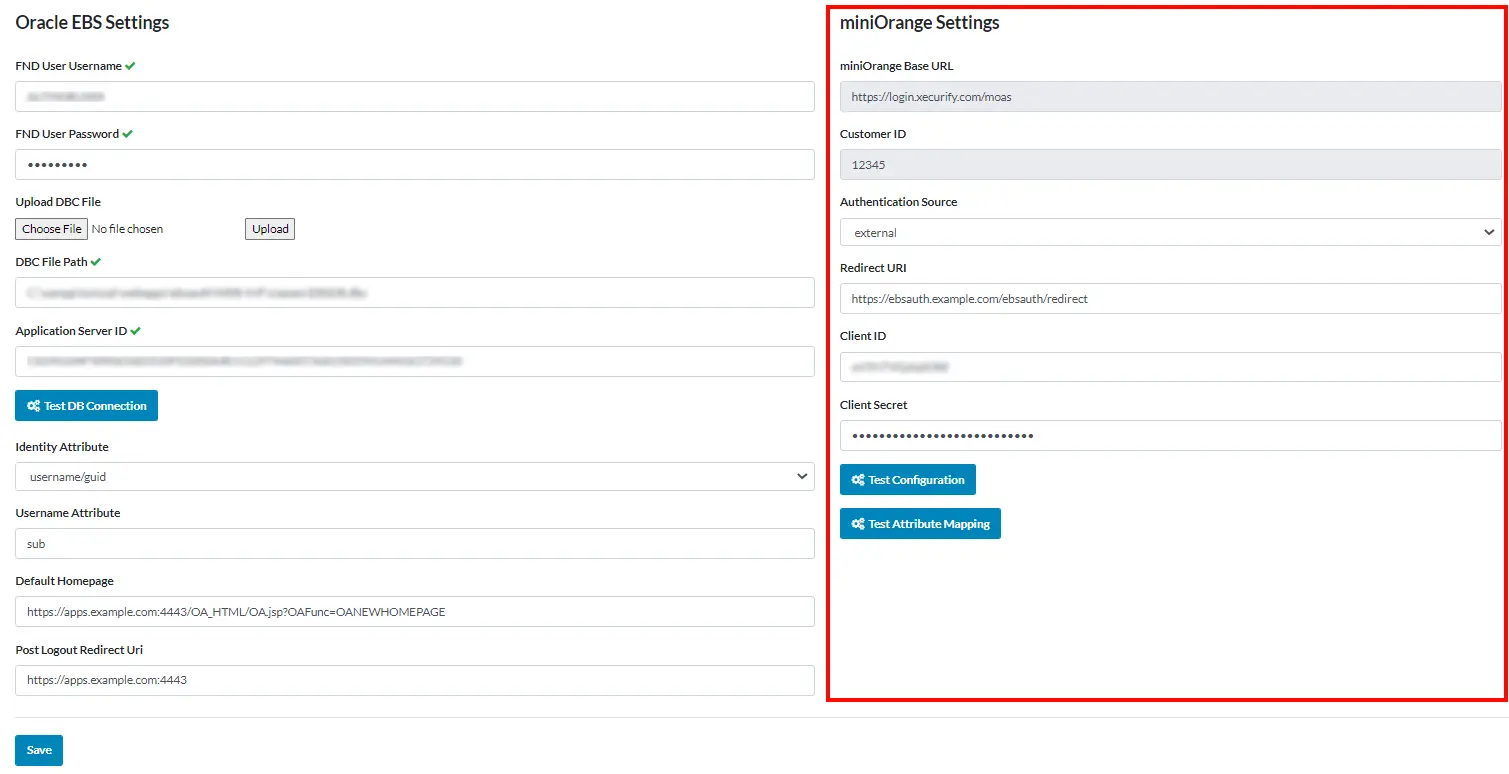
- Après avoir effectué la configuration cliquez sur Enregistrer bouton pour enregistrer la configuration. Cliquez maintenant sur Mappage des attributs de test pour voir le mappage des attributs.
- Enfin pour tester toute la configuration. Clique sur le Test de connexion .
5. Intégration de l'authentification unique Oracle EBS Microsoft Entra ID
- Se connecter à Portail Microsoft Entra ID (anciennement Azure AD).
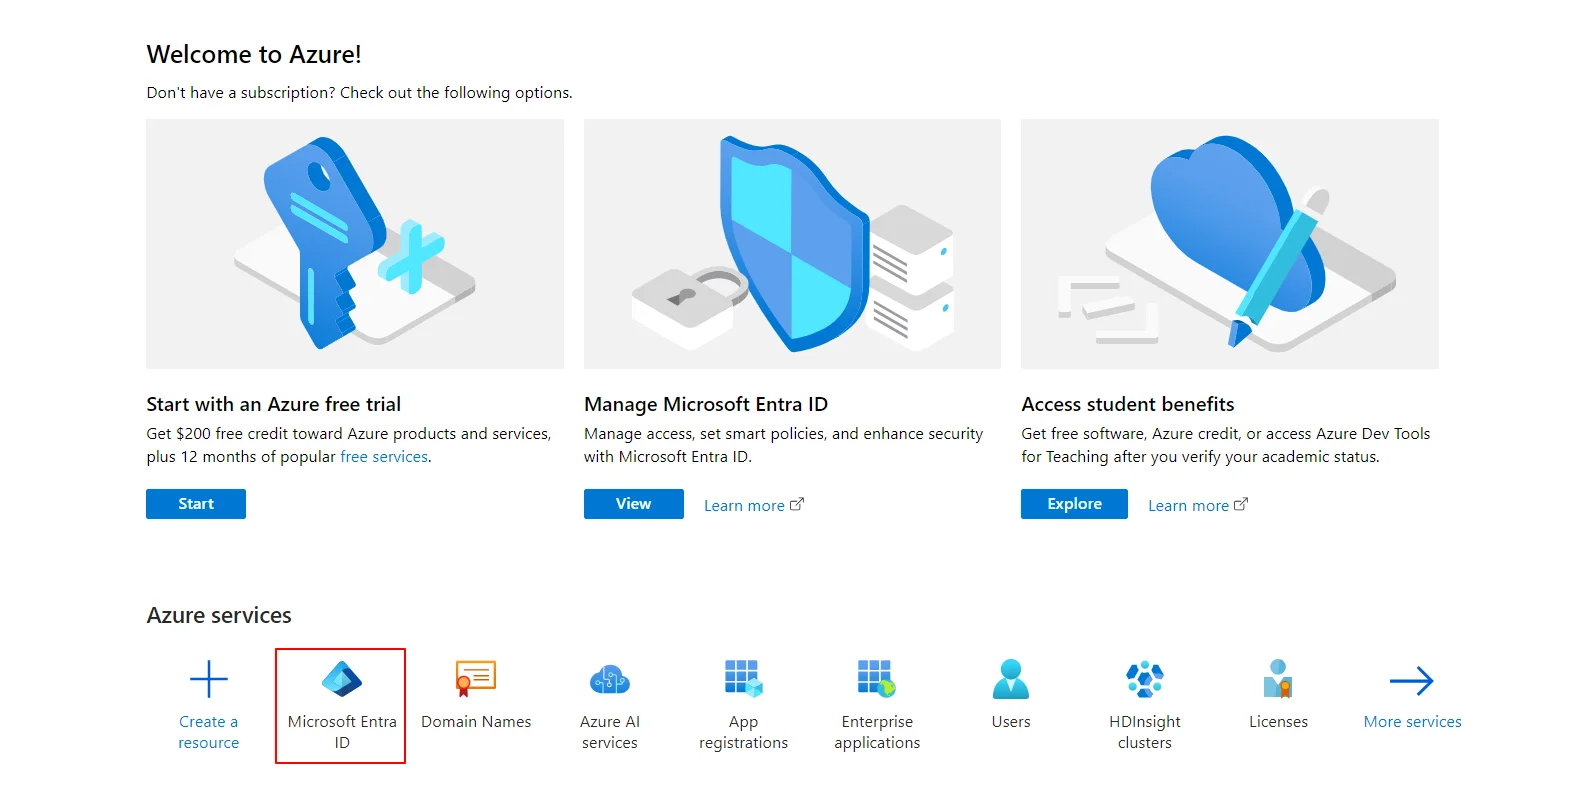
- Sélectionner ID d'entrée Microsoft.
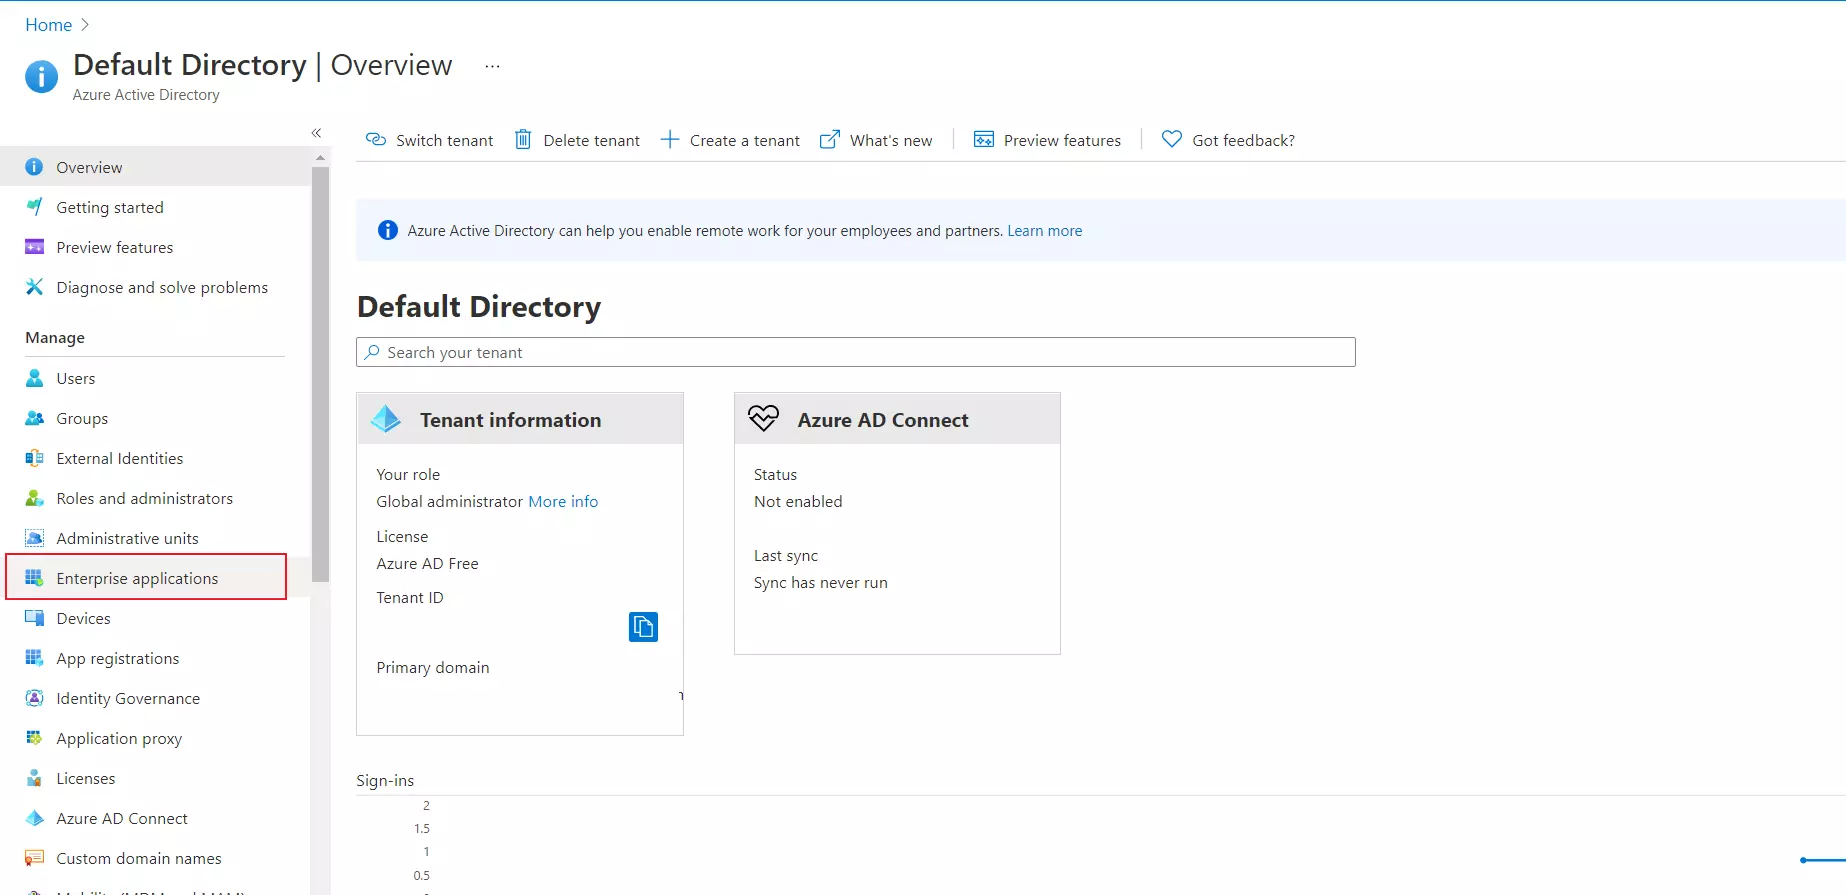
- Sélectionner Enterprise Application.
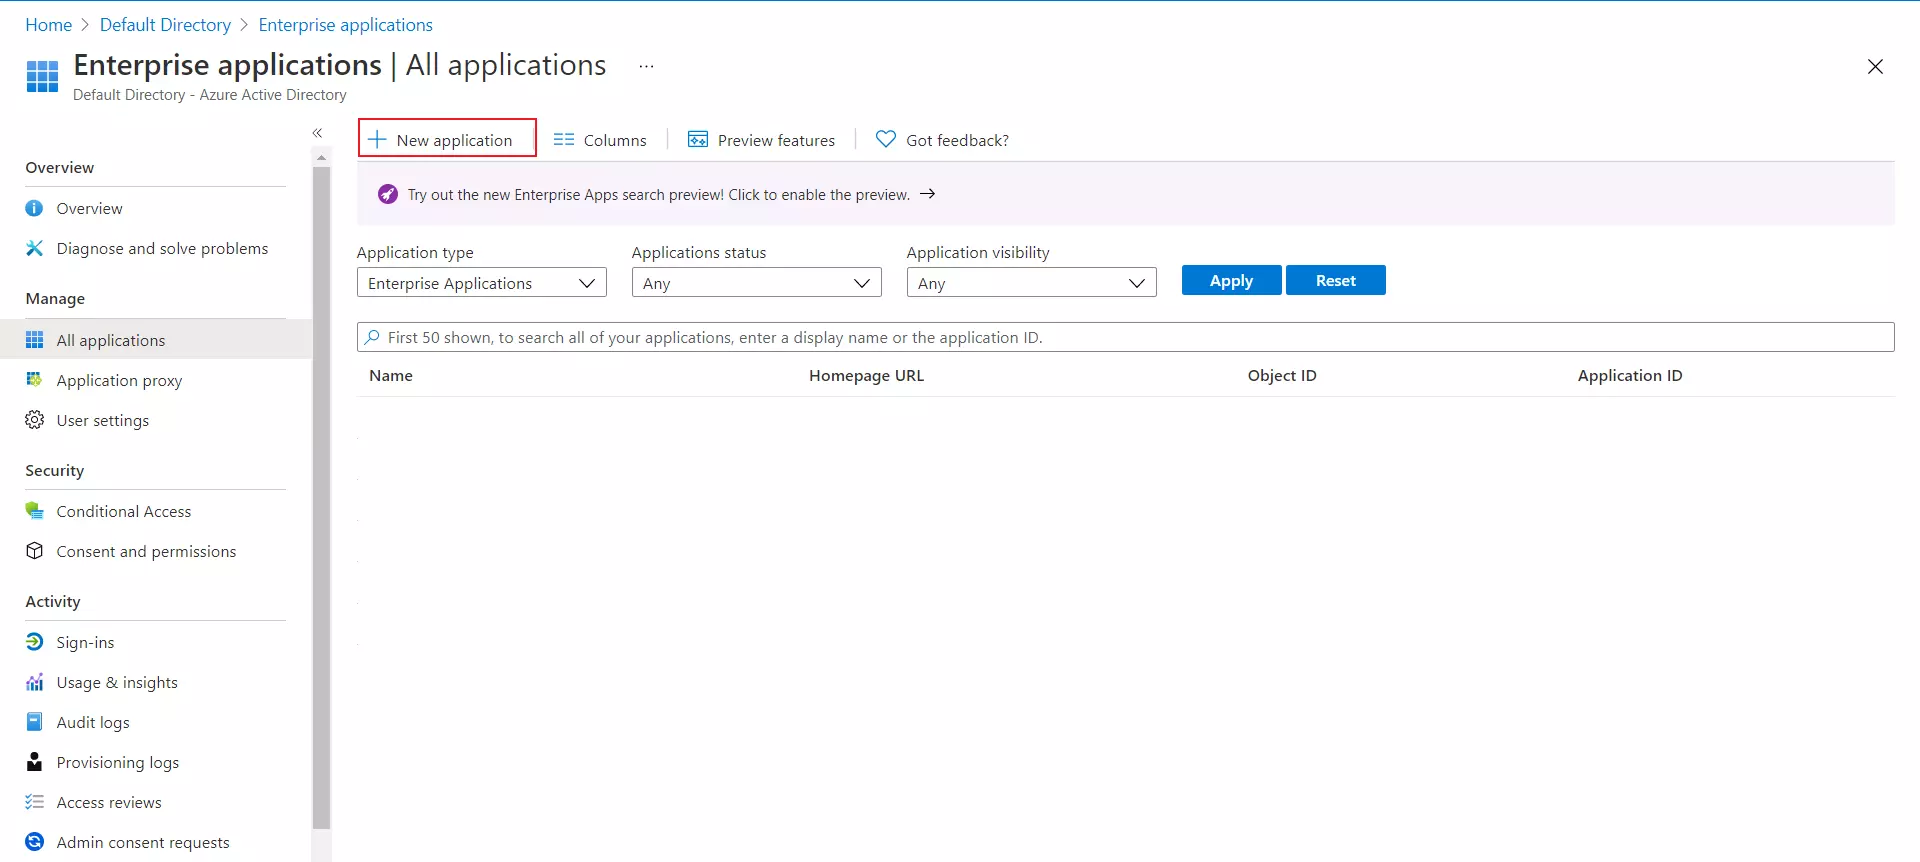
- Cliquez sur Nouvelle application.
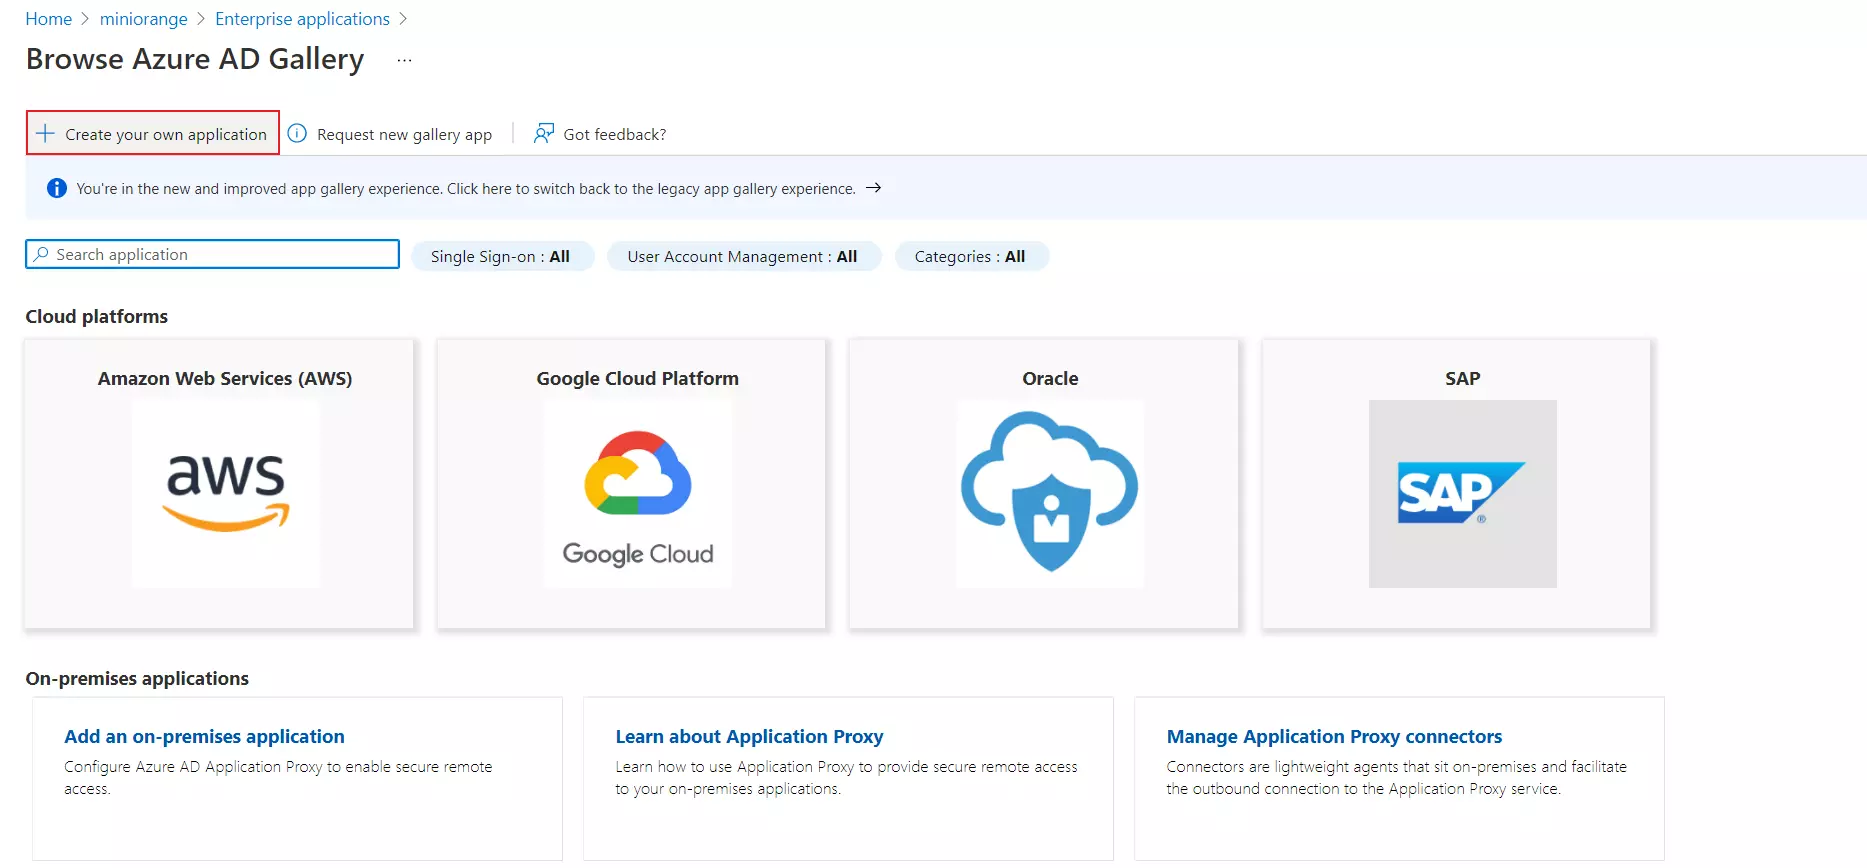
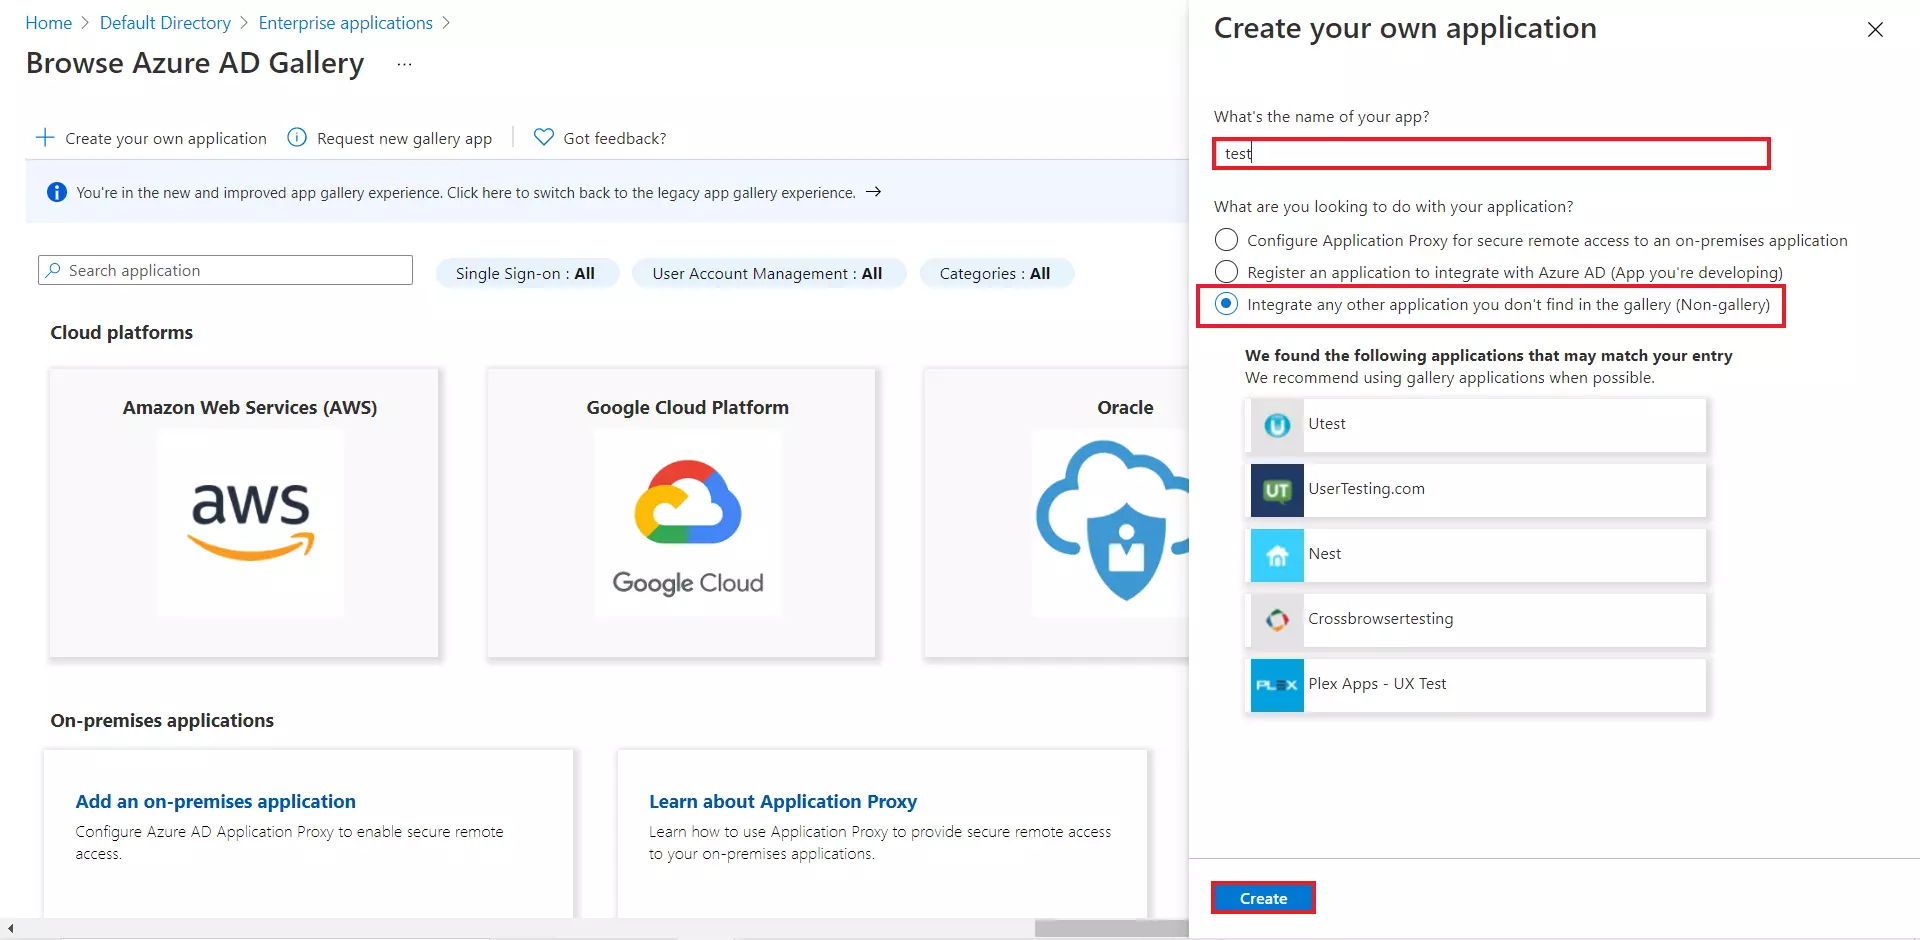
- Cliquez sur Créez votre propre application sous Parcourir la galerie Microsoft Entra ID.
- Saisissez le nom de votre application, puis sélectionnez Application hors galerie section et cliquez sur Créer .
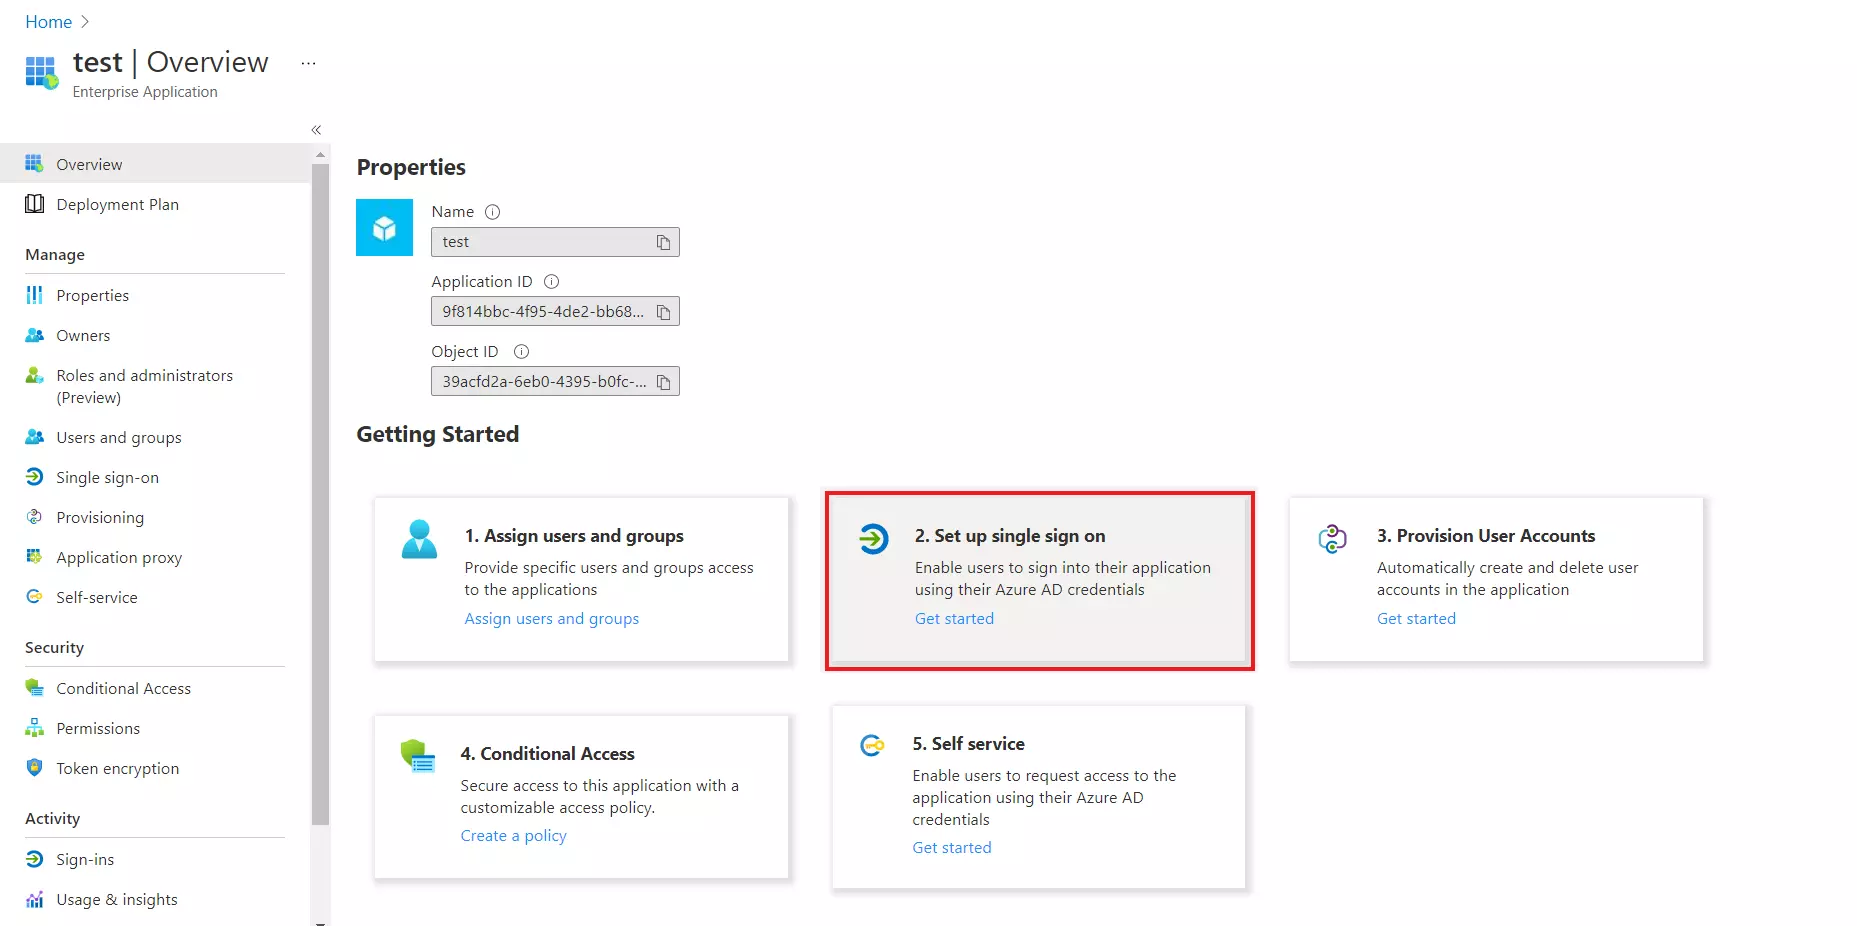
- Cliquez sur Configurer l'authentification unique .
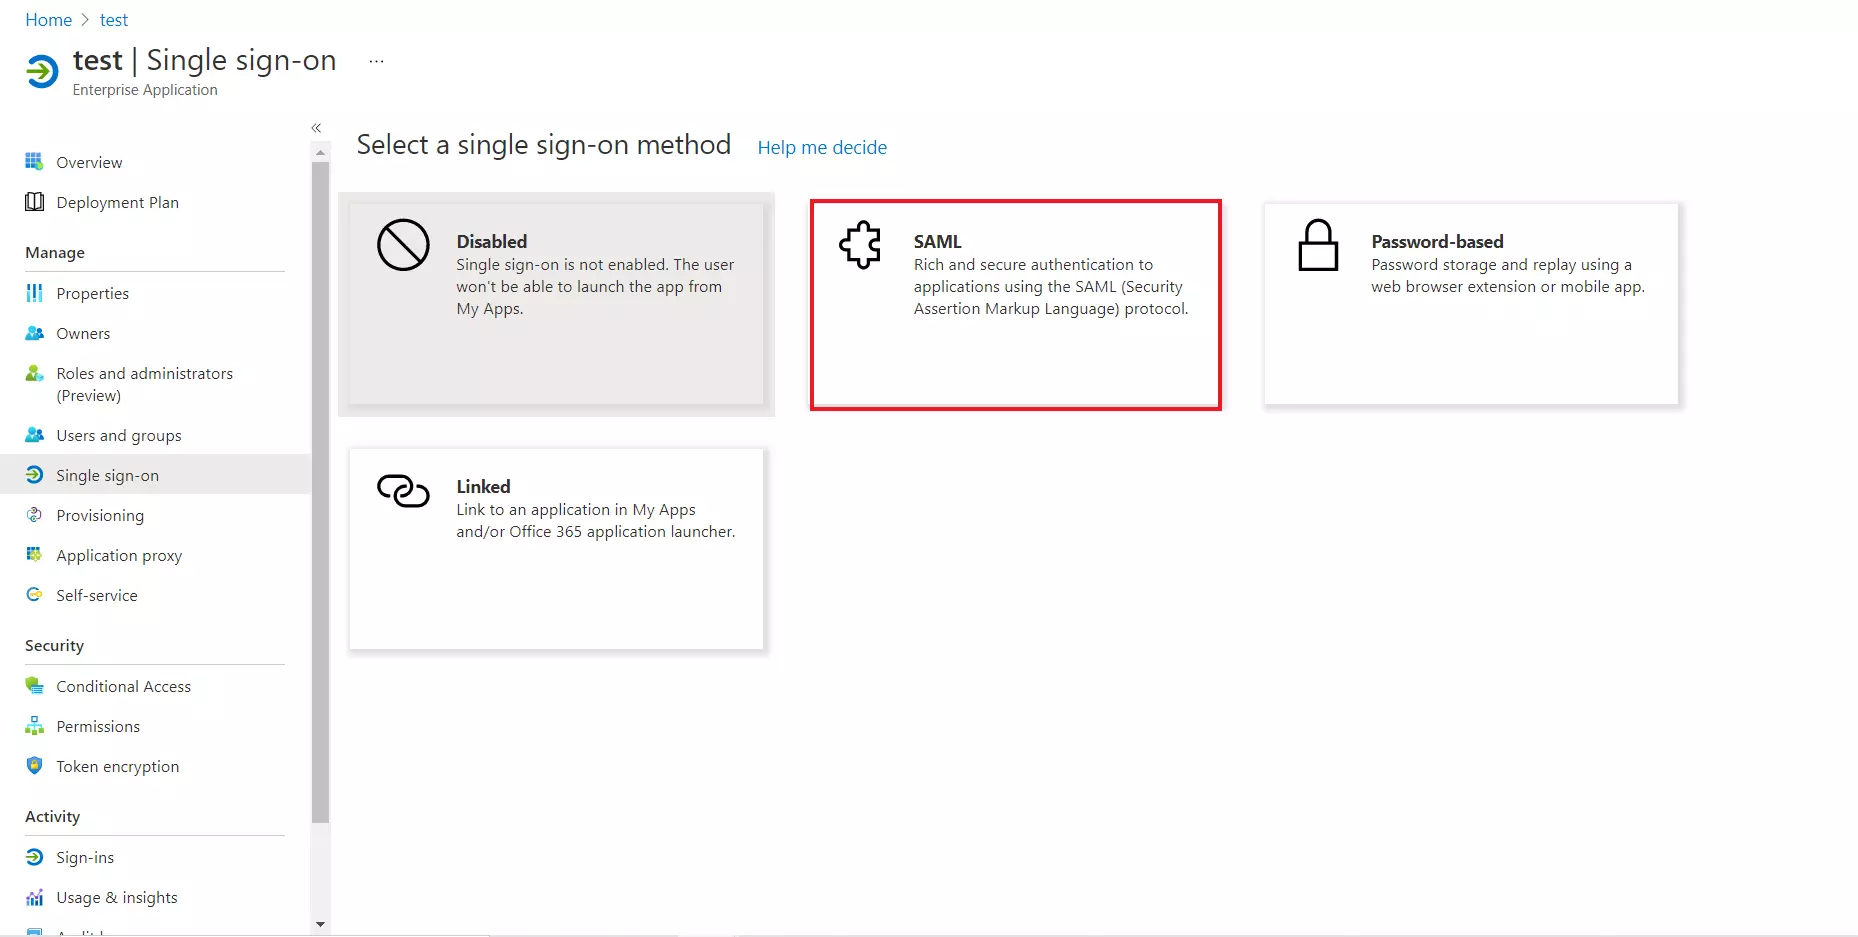
- Sélectionnez le SAML languette.
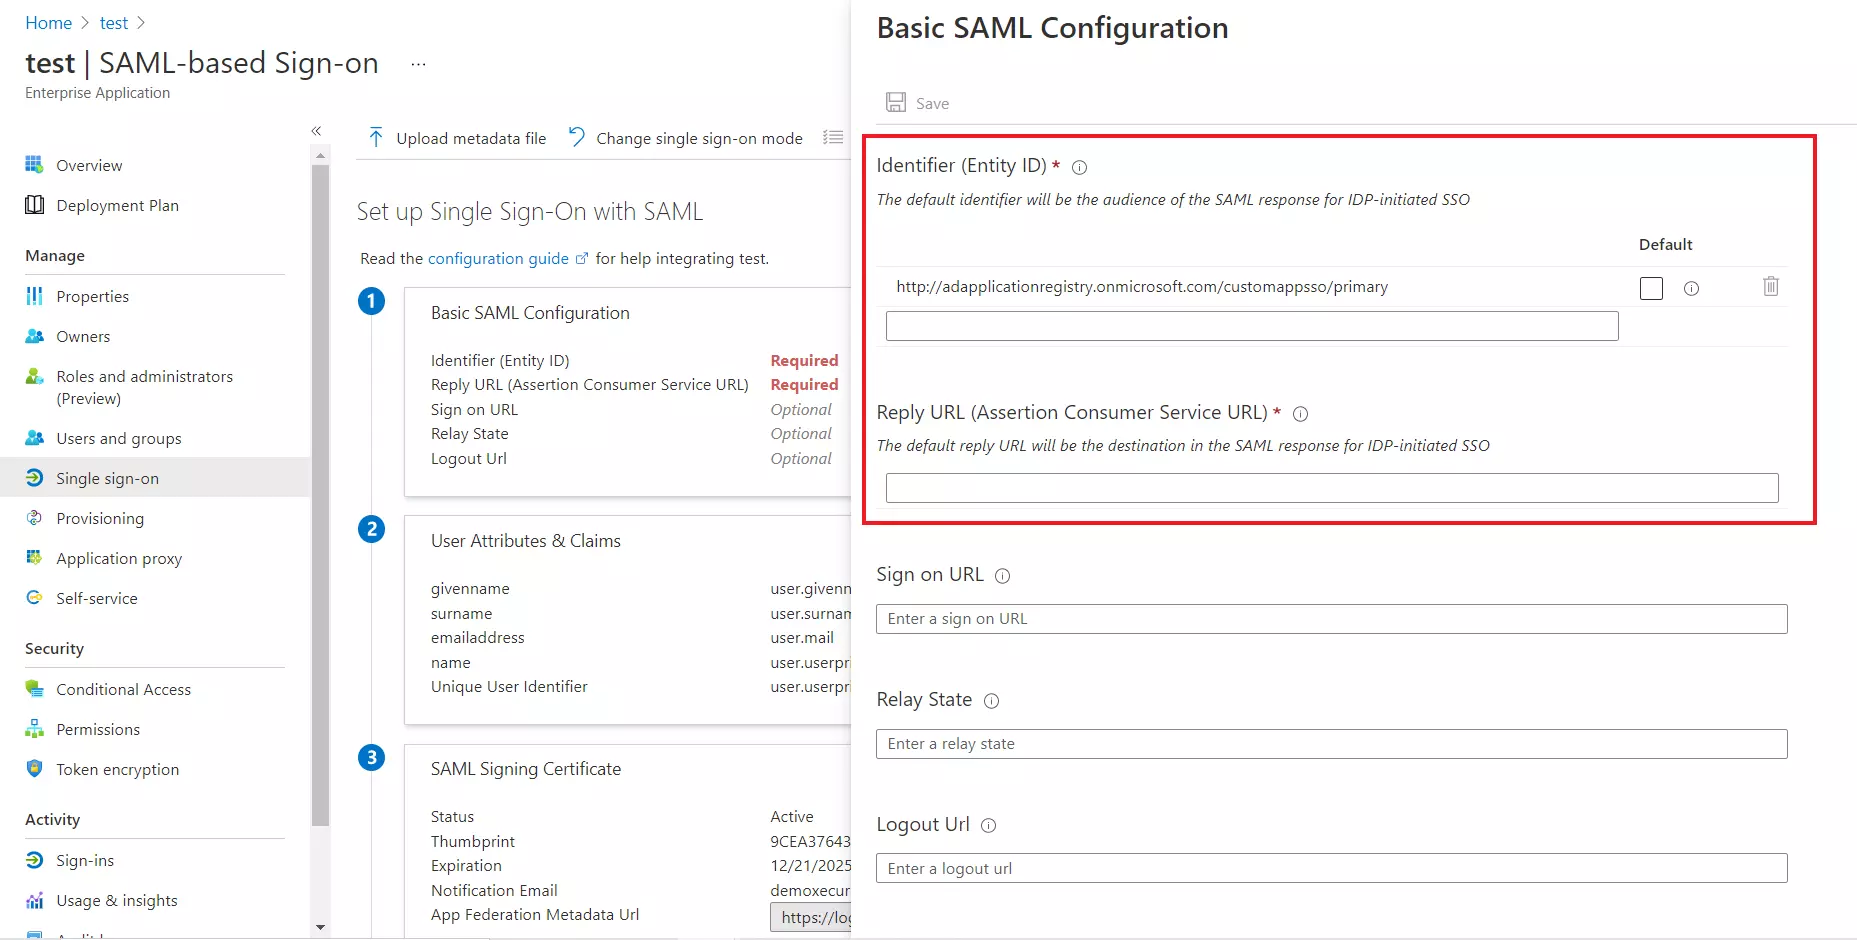
- Pour Configuration SAML de base vous devez obtenir le ID d'entité, URL ACS et URL de déconnexion unique de miniOrange.(disponible à l'étape suivante)
- Se connecter à Tableau de bord miniOrange, Puis passez à l' Fournisseurs d'identité dans le menu de navigation de gauche. Cliquer sur Ajouter un fournisseur d'identité .
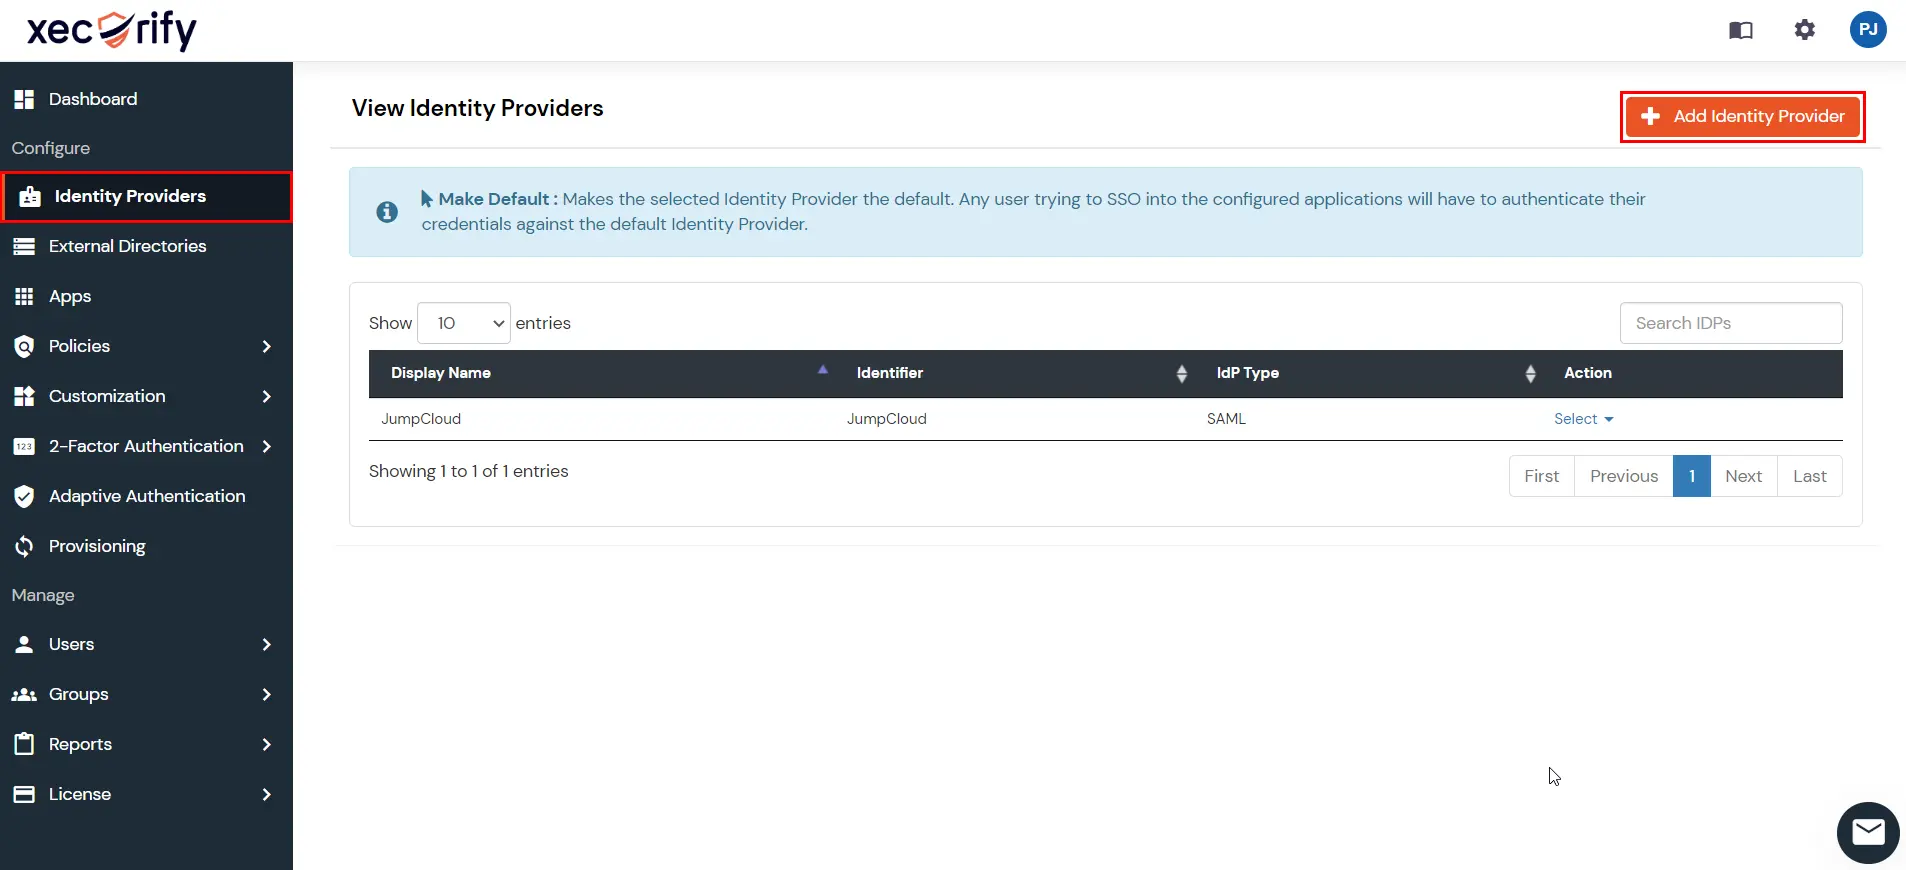
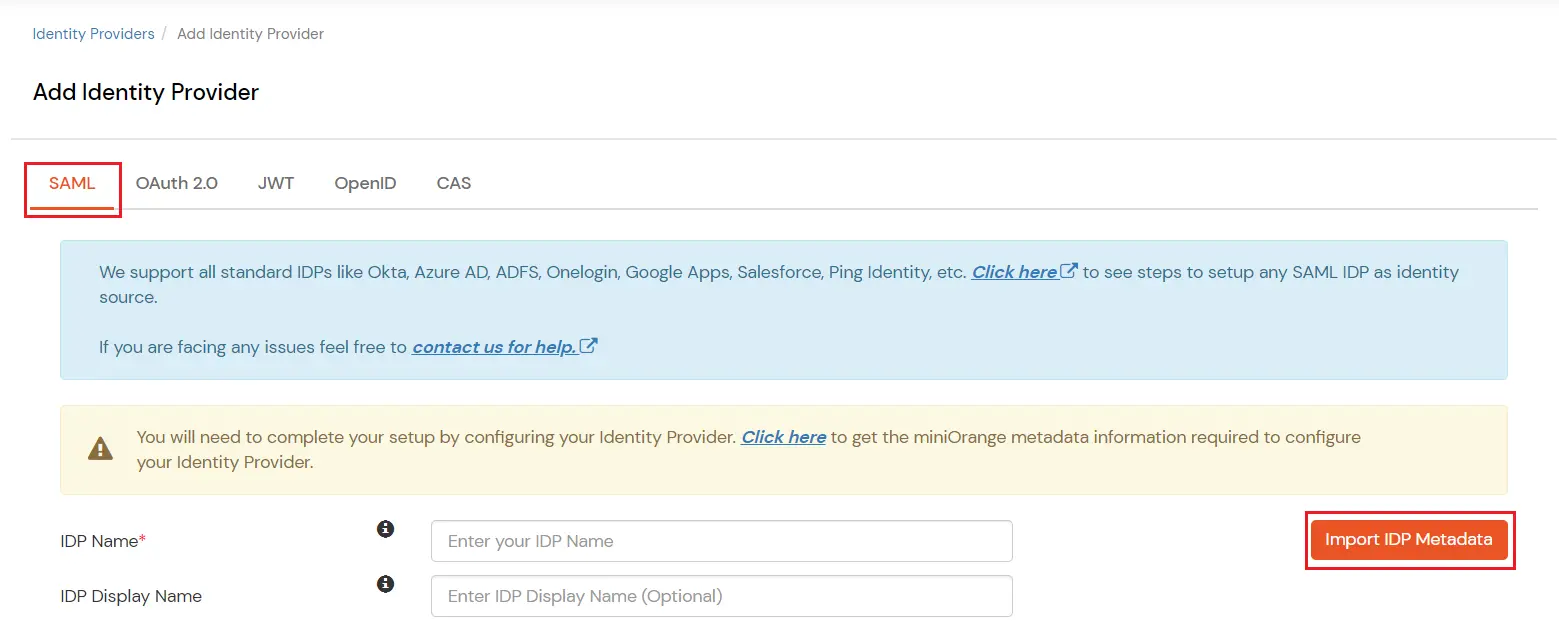
- In Choisir un fournisseur d'identité, sélectionnez SAML de la liste déroulante.
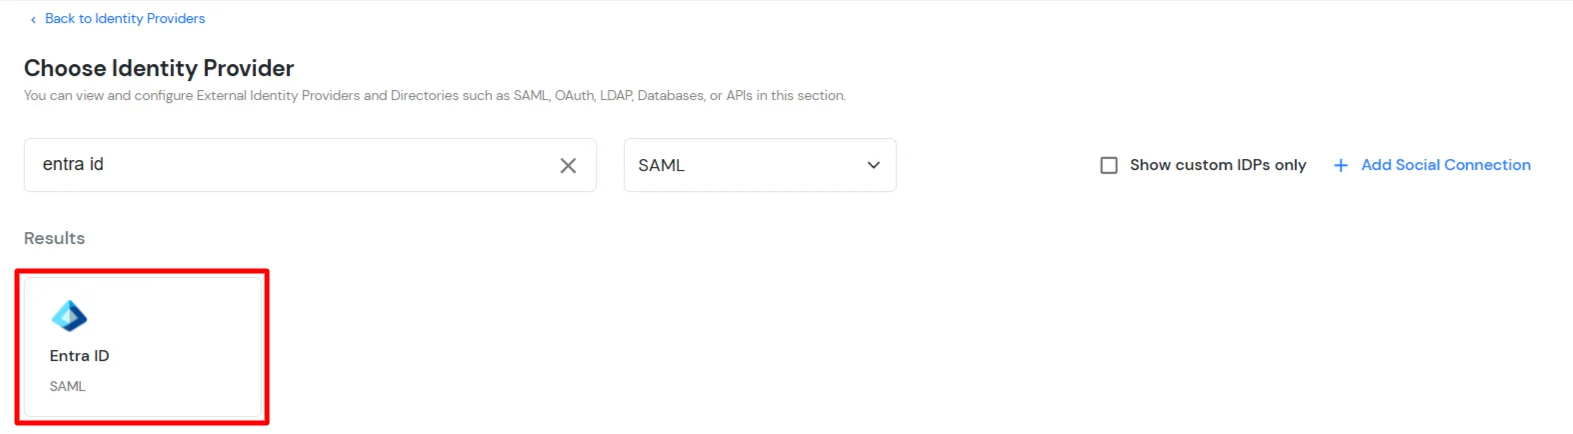
- Ensuite, recherchez Entra ID et cliquez dessus.
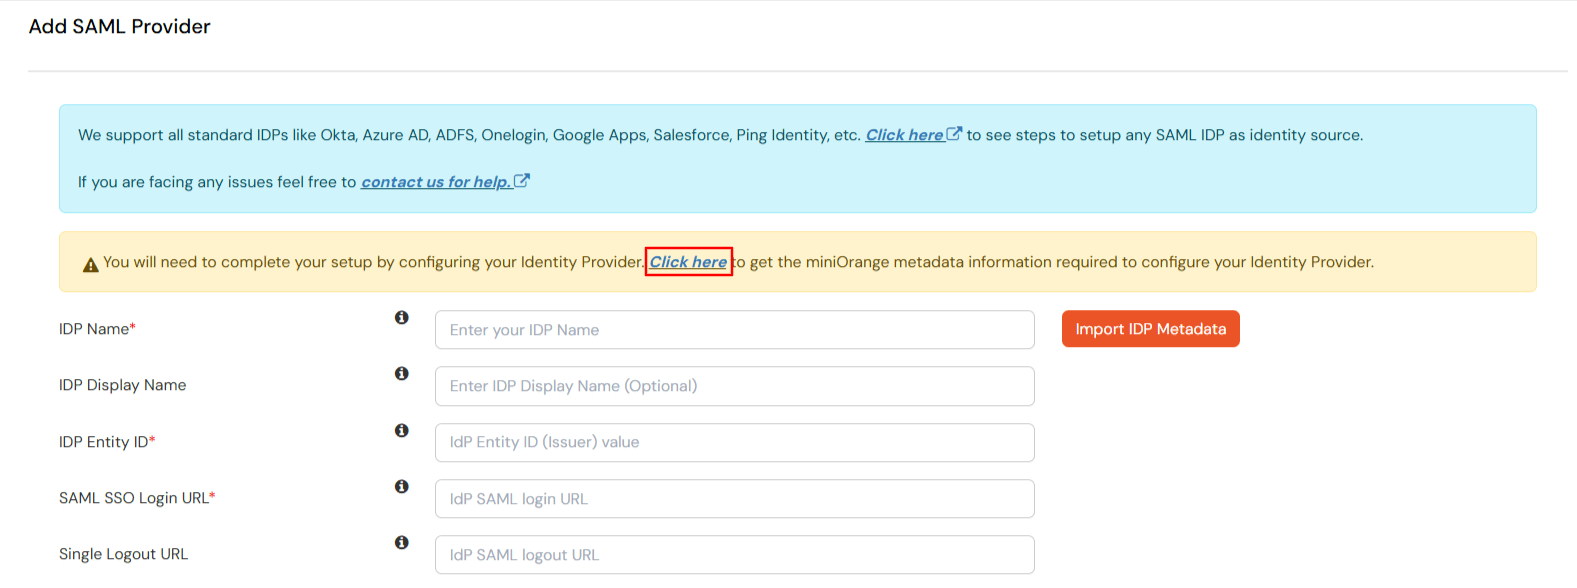
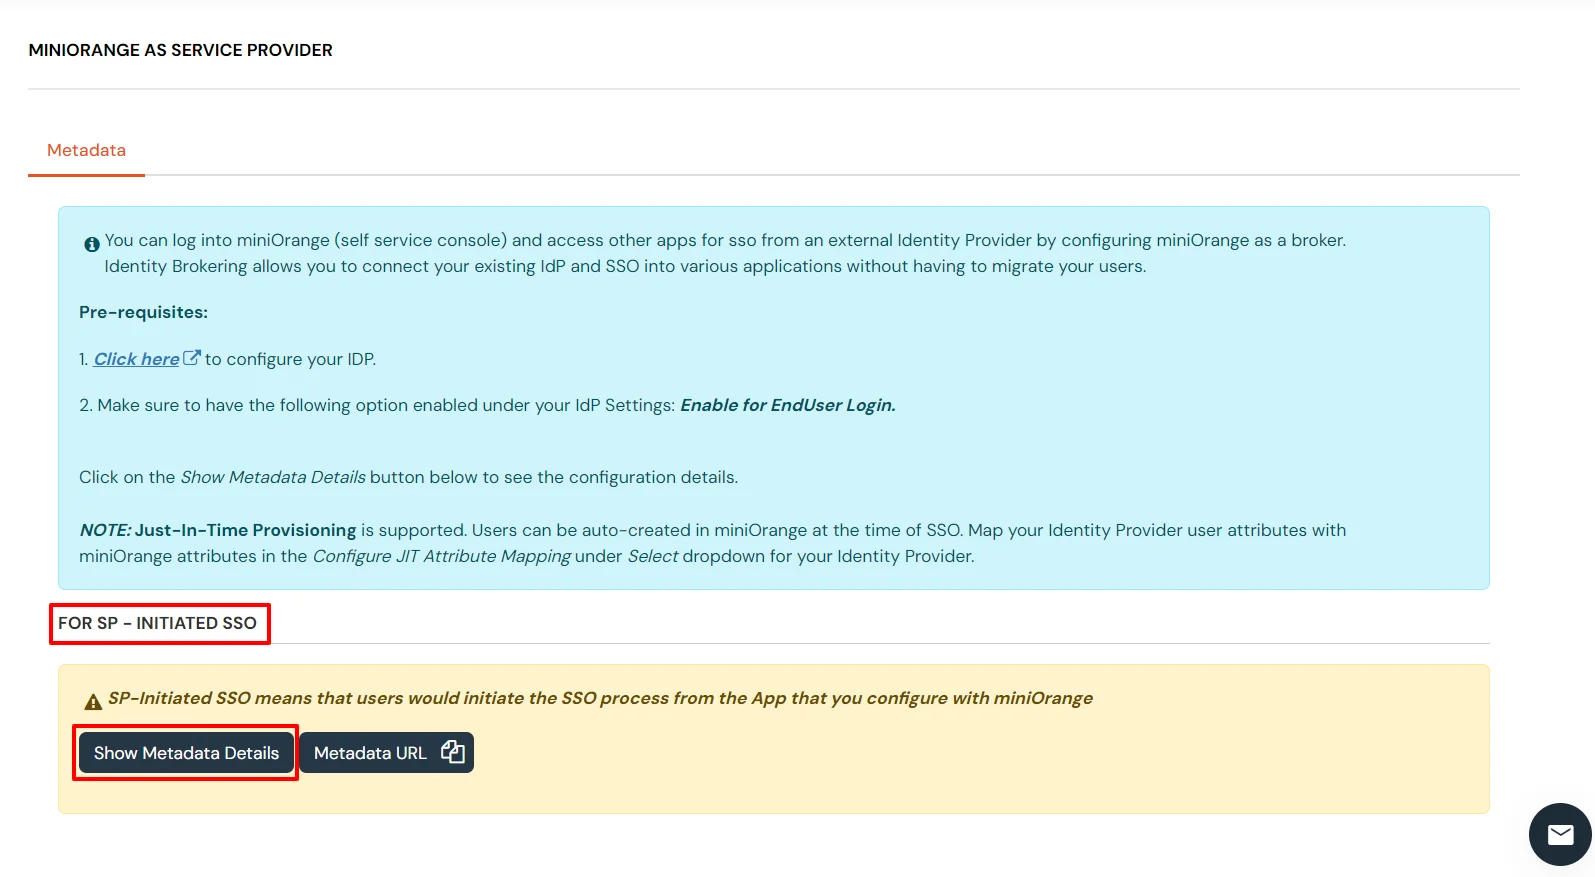
- Maintenant, cliquez sur le Cliquez ici lien pour obtenir les métadonnées miniOrange comme indiqué dans l'écran ci-dessous.
- Pour la section SP-INITIATED SSO, sélectionnez Afficher les détails des métadonnées.
- Ensuite, cliquez sur Télécharger les métadonnées.
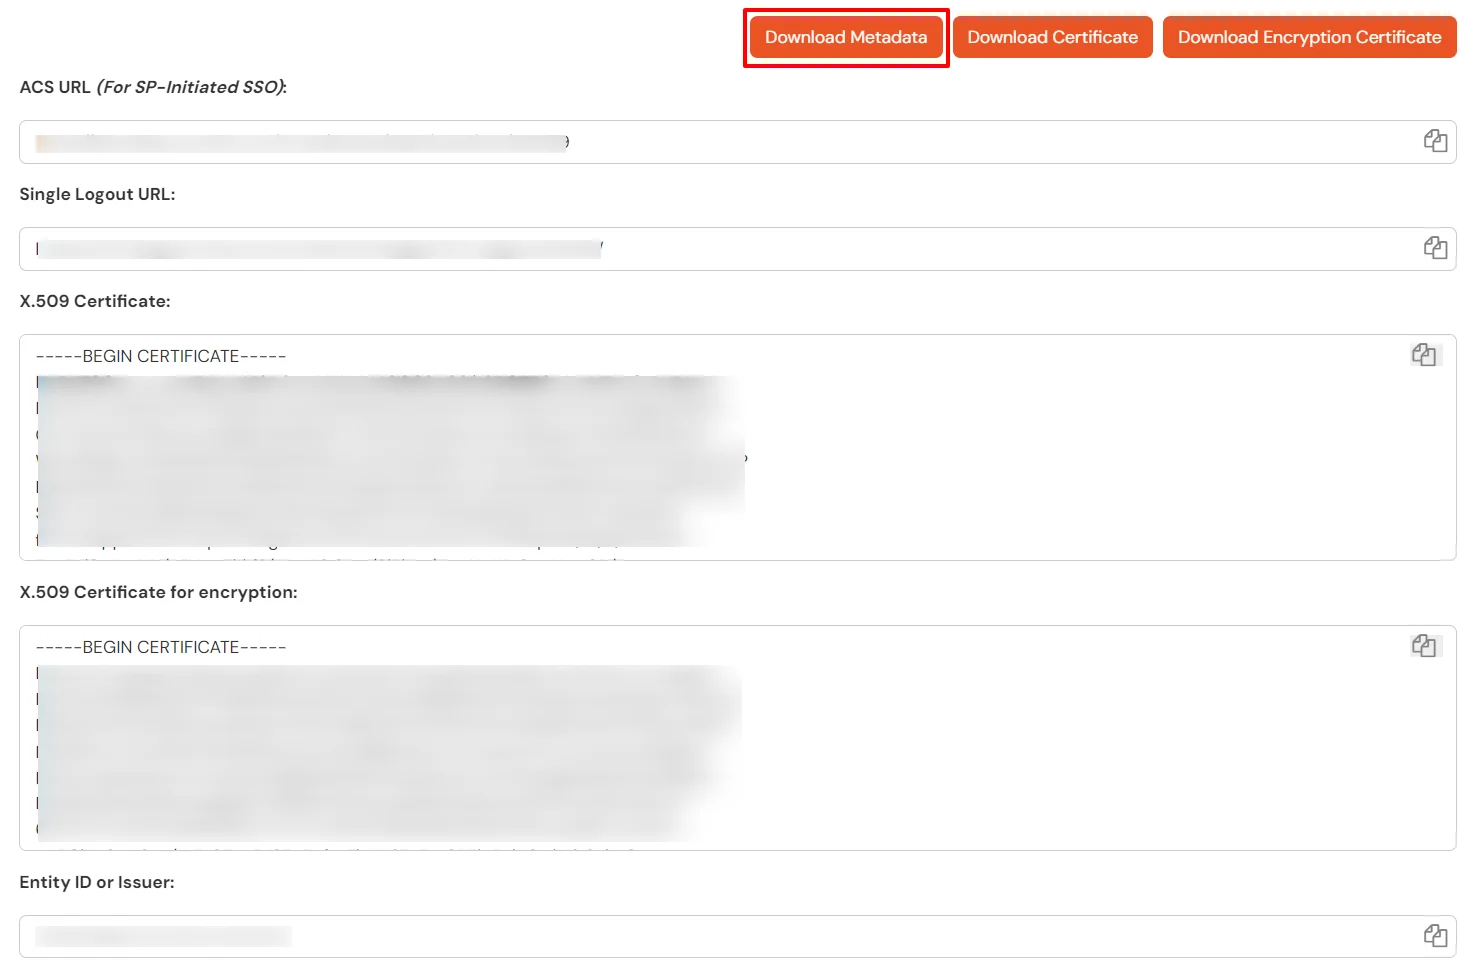
- Entrez les valeurs dans la configuration SAML de base comme indiqué dans l'écran ci-dessous :
- Identifiant (ID d'entité) :
Entity ID or Issuer
- URL de réponse (URL du service consommateur d'assertion) :
ACS URL
- URL de connexion (facultatif requis lors de l'authentification unique initiée par le fournisseur d'identité) :
SSO Login URL
- URL de déconnexion :
Single Logout URL
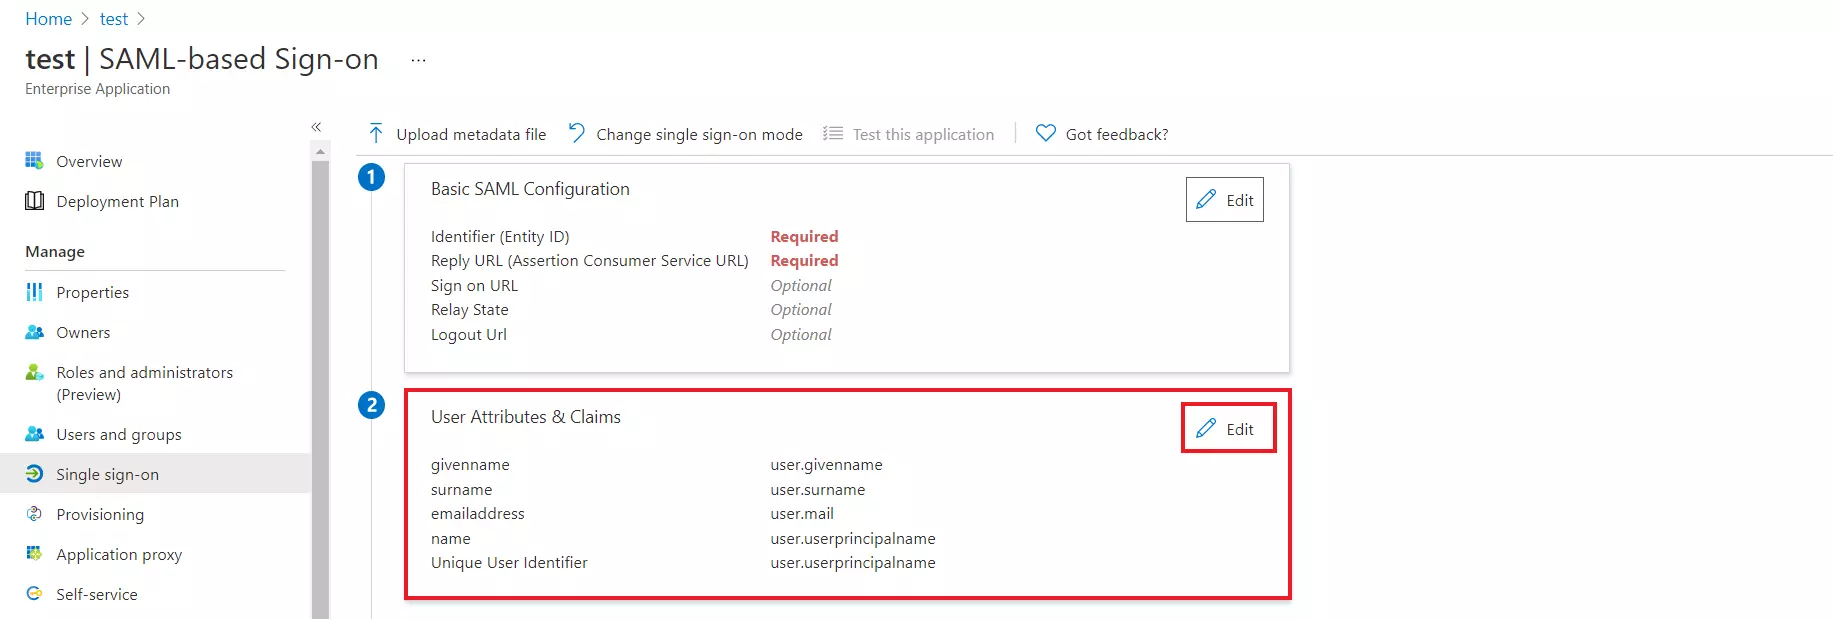
- Par défaut, les éléments suivants Attributs sera envoyé dans la réponse SAML. Vous pouvez afficher ou modifier les revendications envoyées dans la réponse SAML à l'application sous l'onglet Attributs languette.
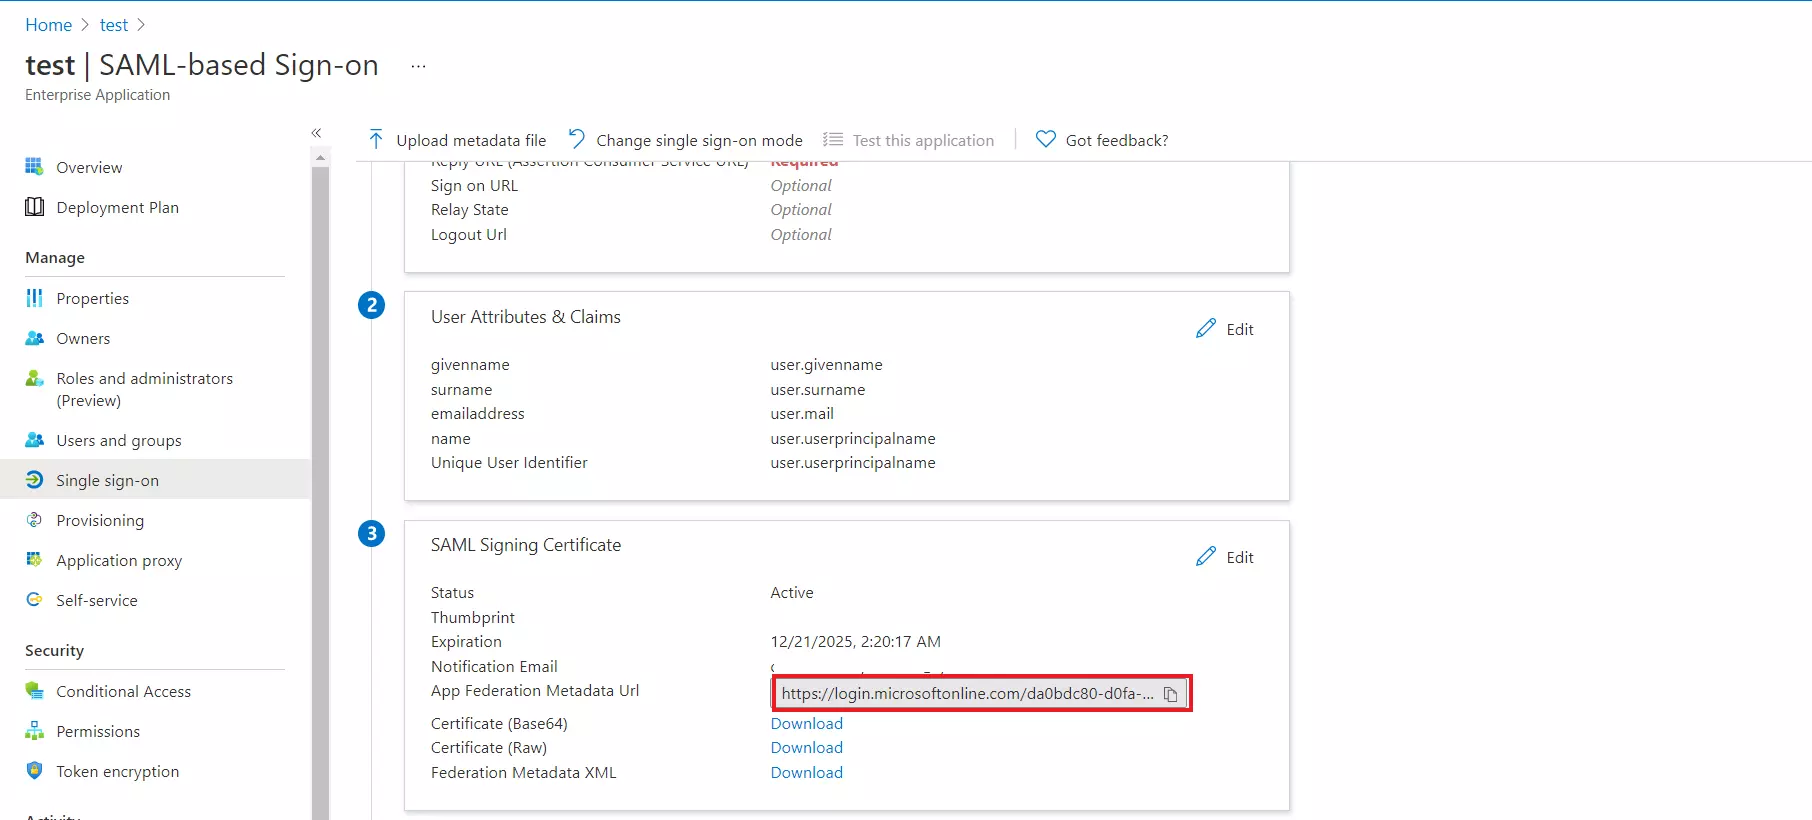
- Copiez le URL des métadonnées de la fédération d’applications pour obtenir le Endpoints requis pour configurer votre Prestataire de services à l'étape 2.
- Attribuez des utilisateurs et des groupes à votre application SAML.
- À titre de contrôle de sécurité, Microsoft Entra ID n'émettra pas de jeton permettant à un utilisateur de se connecter à l'application à moins que Microsoft Entra ID n'ait accordé l'accès à l'utilisateur. Les utilisateurs peuvent obtenir un accès directement ou via l'adhésion à un groupe.
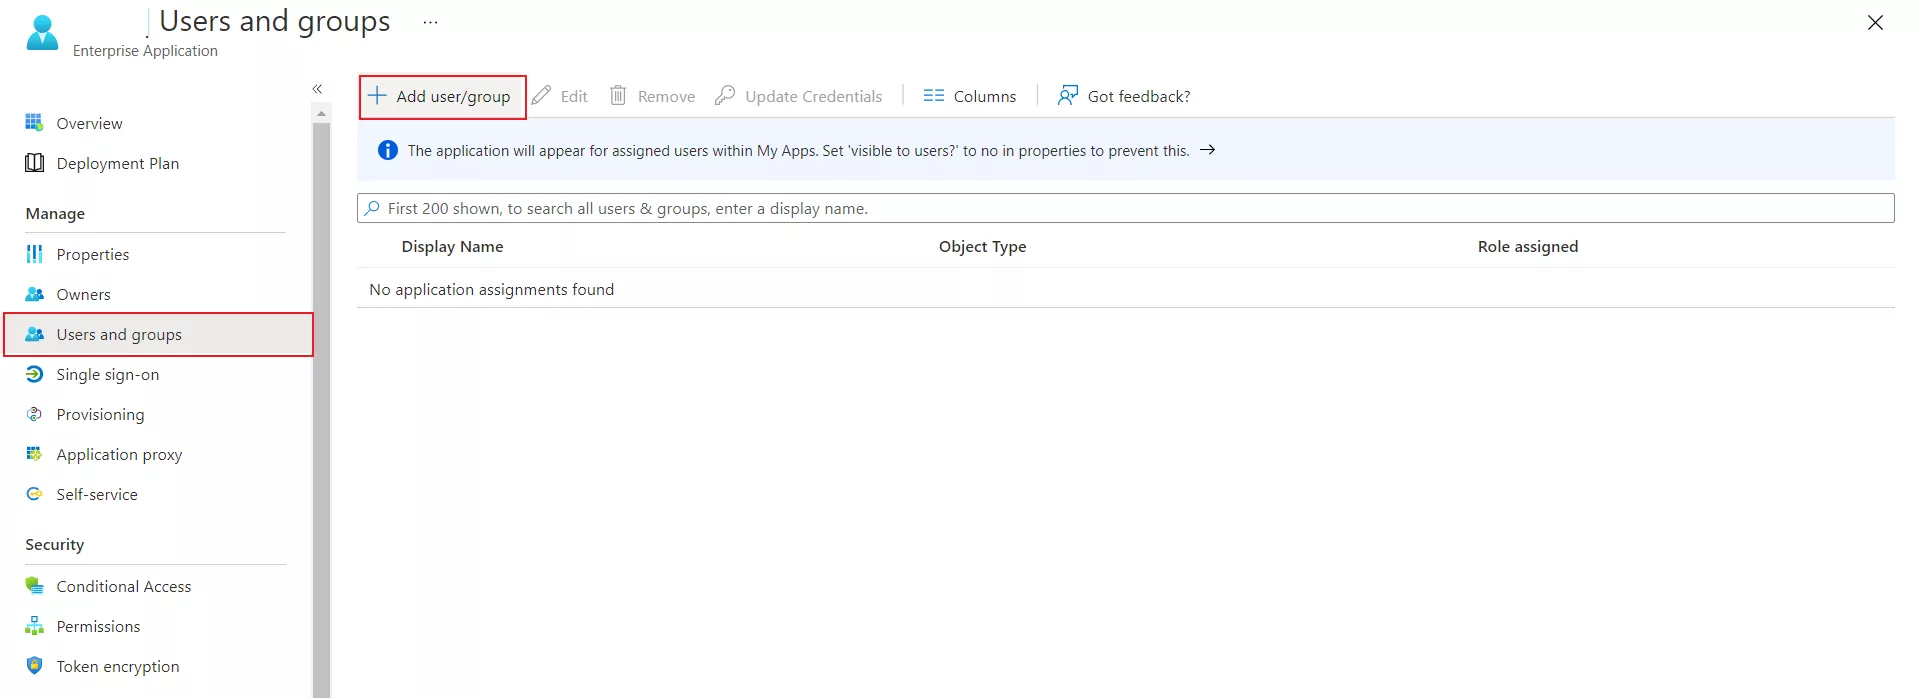
- Accédez à Utilisateurs et groupes onglet et cliquez sur Ajouter un utilisateur/groupe.
- Cliquez sur Utilisateurs pour attribuer l'utilisateur souhaité, puis cliquez sur Sélectionner.
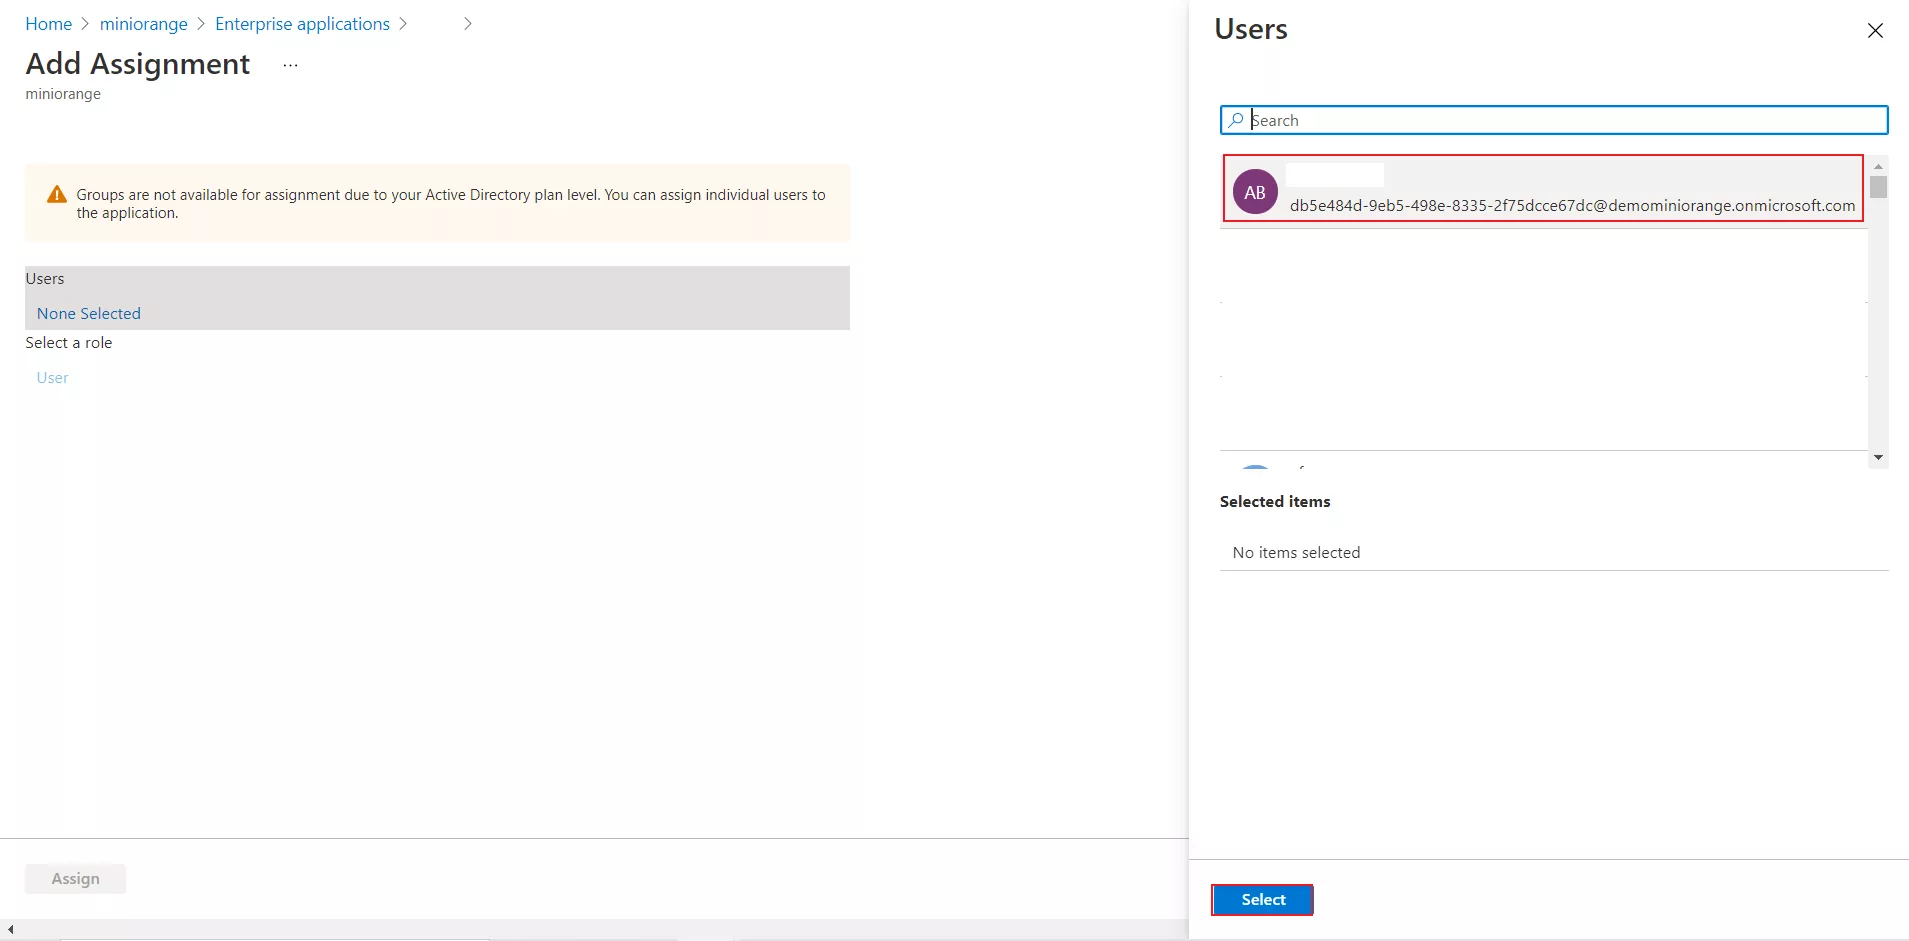
- Vous pouvez également attribuer un rôle à votre candidature sous Sélectionnez un rôle section. Enfin, cliquez sur Attribuer pour attribuer cet utilisateur ou ce groupe à l'application SAML. Votre configuration est Microsoft Entra ID terminée.
6. Configurez Microsoft Entra ID en tant que fournisseur d'identité SAML dans miniOrange Broker Agent
- Retour à la Console d'administration miniOrange (vous auriez dû le laisser ouvert depuis l'étape 5).
- Cliquez sur Importer les métadonnées IDP.
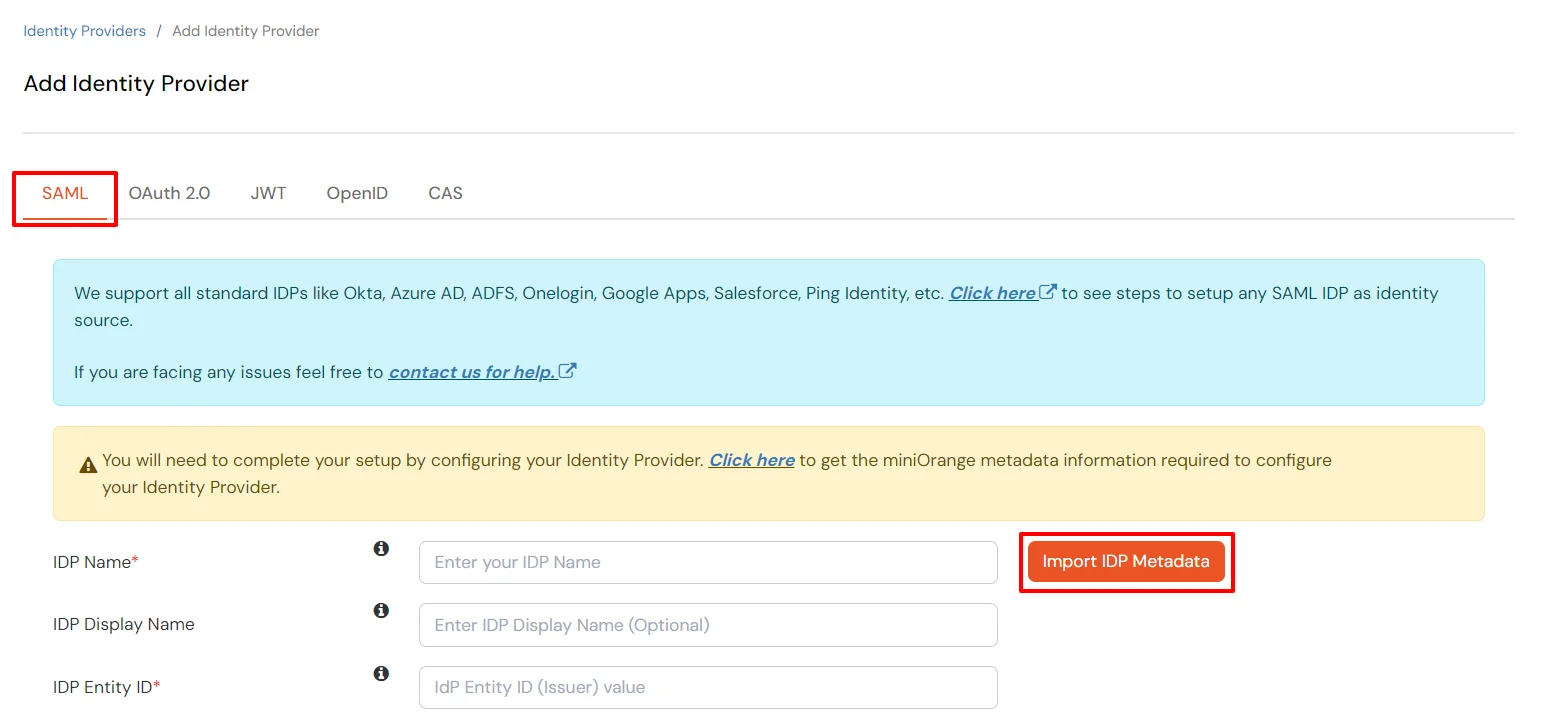
- Choisissez un nom IDP approprié. Entrez l'URL que vous avez enregistrée à l'étape précédente à partir de Entra ID.
- Cliquez sur Global.
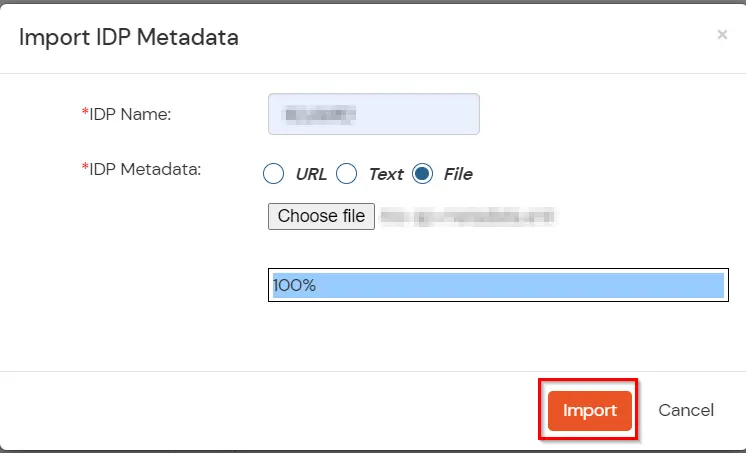
- Comme le montre l'écran ci-dessous, le ID d'entité IDP, URL de connexion SAML SSO et certificat x.509 sera rempli à partir du fichier de métadonnées que nous venons d'importer.
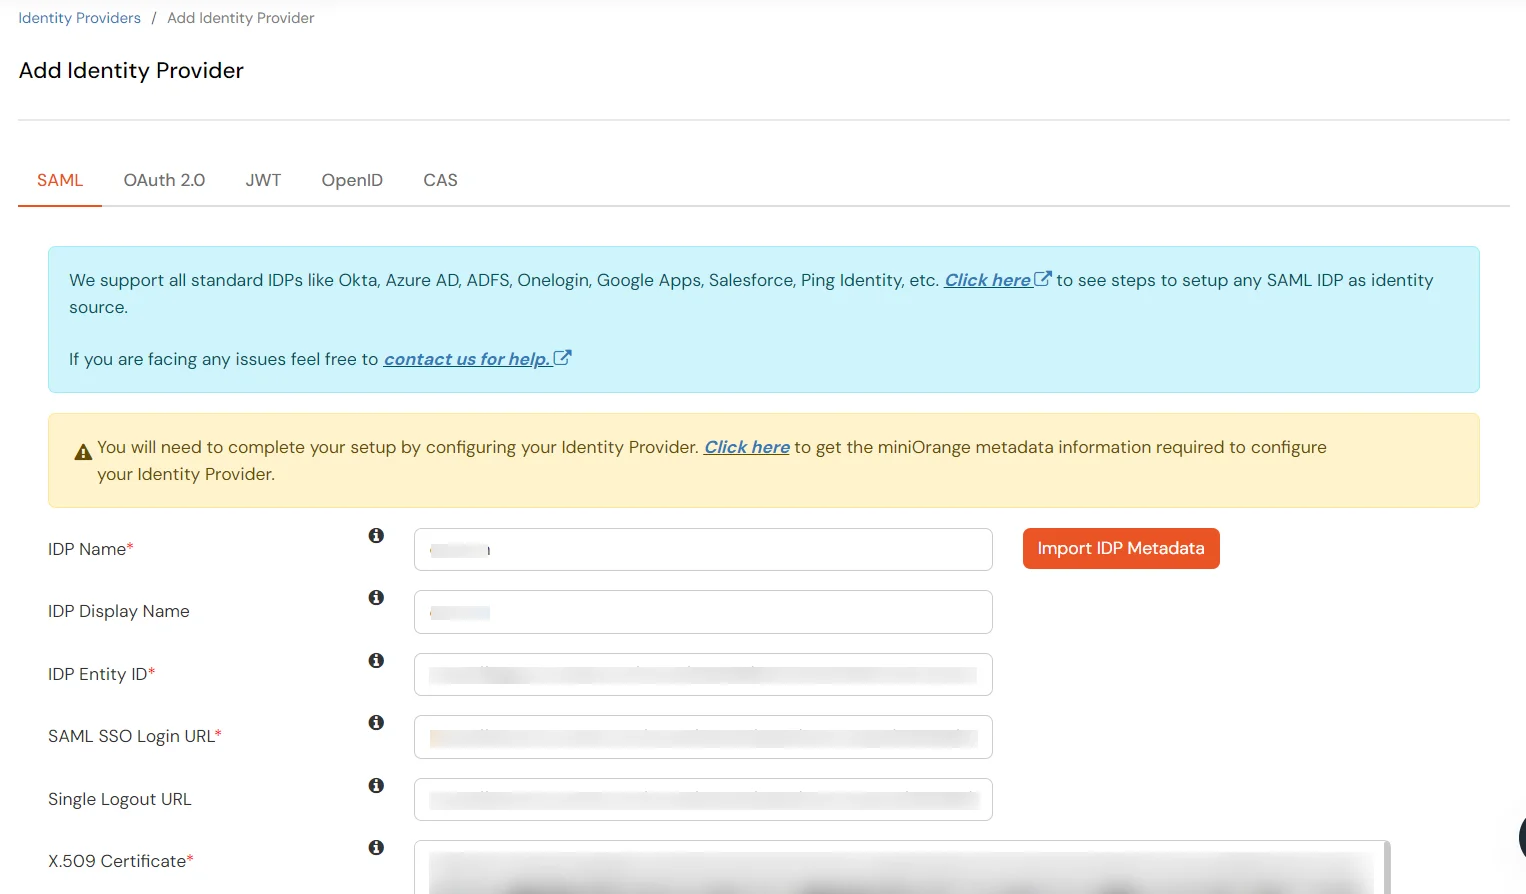
- Cliquez à nouveau Enregistrer
7. Testez l'authentification unique Oracle EBS initiée par l'IdP
- Cliquez sur le bouton Tester la connexion pour tester la configuration.
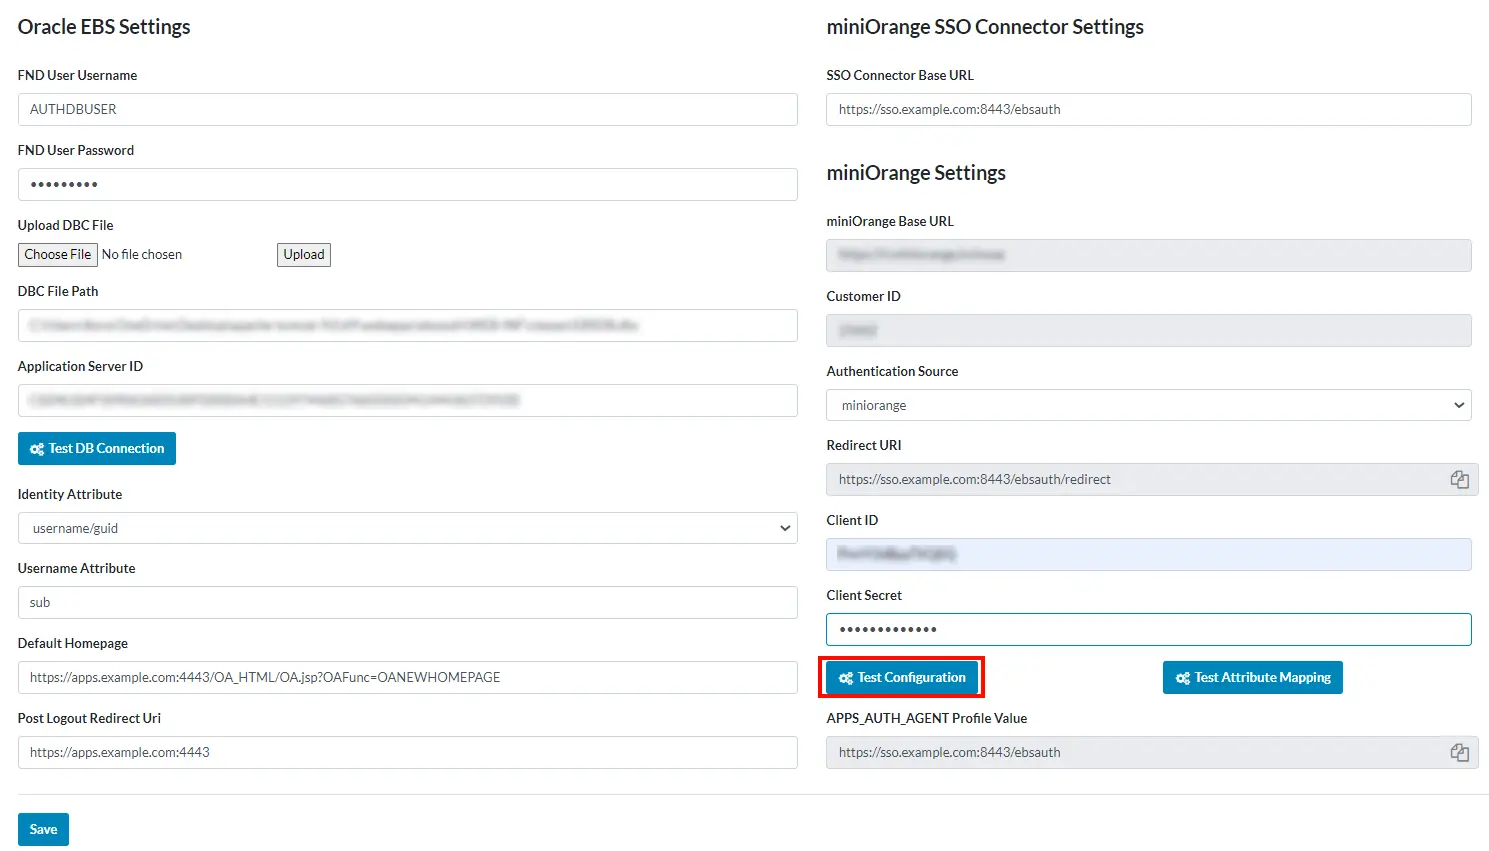
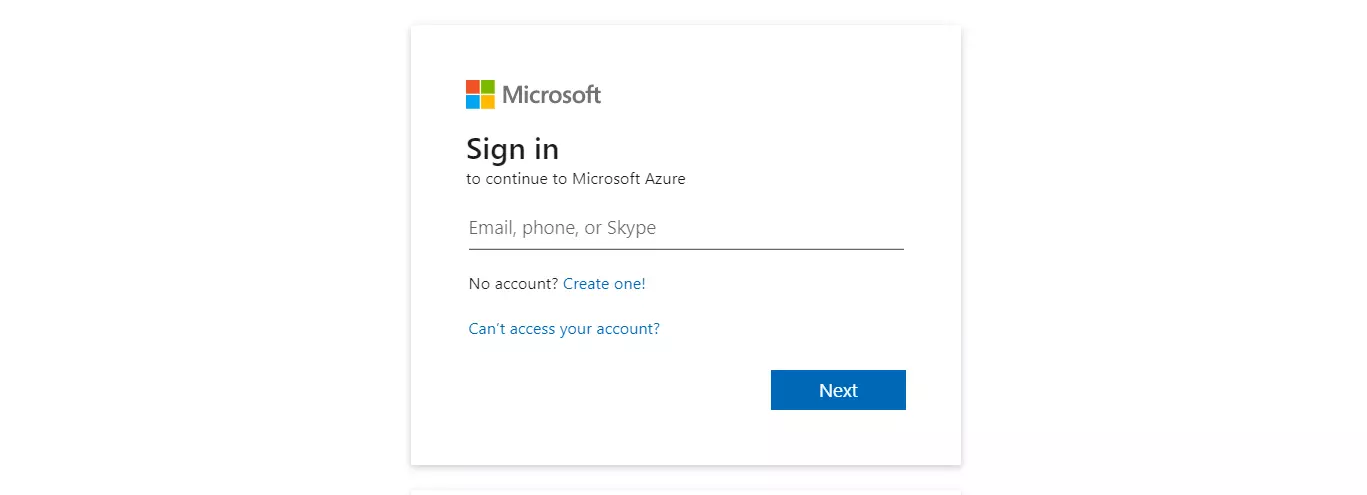
- Vous devez être redirigé vers le Microsoft Entra ID pour vous authentifier.
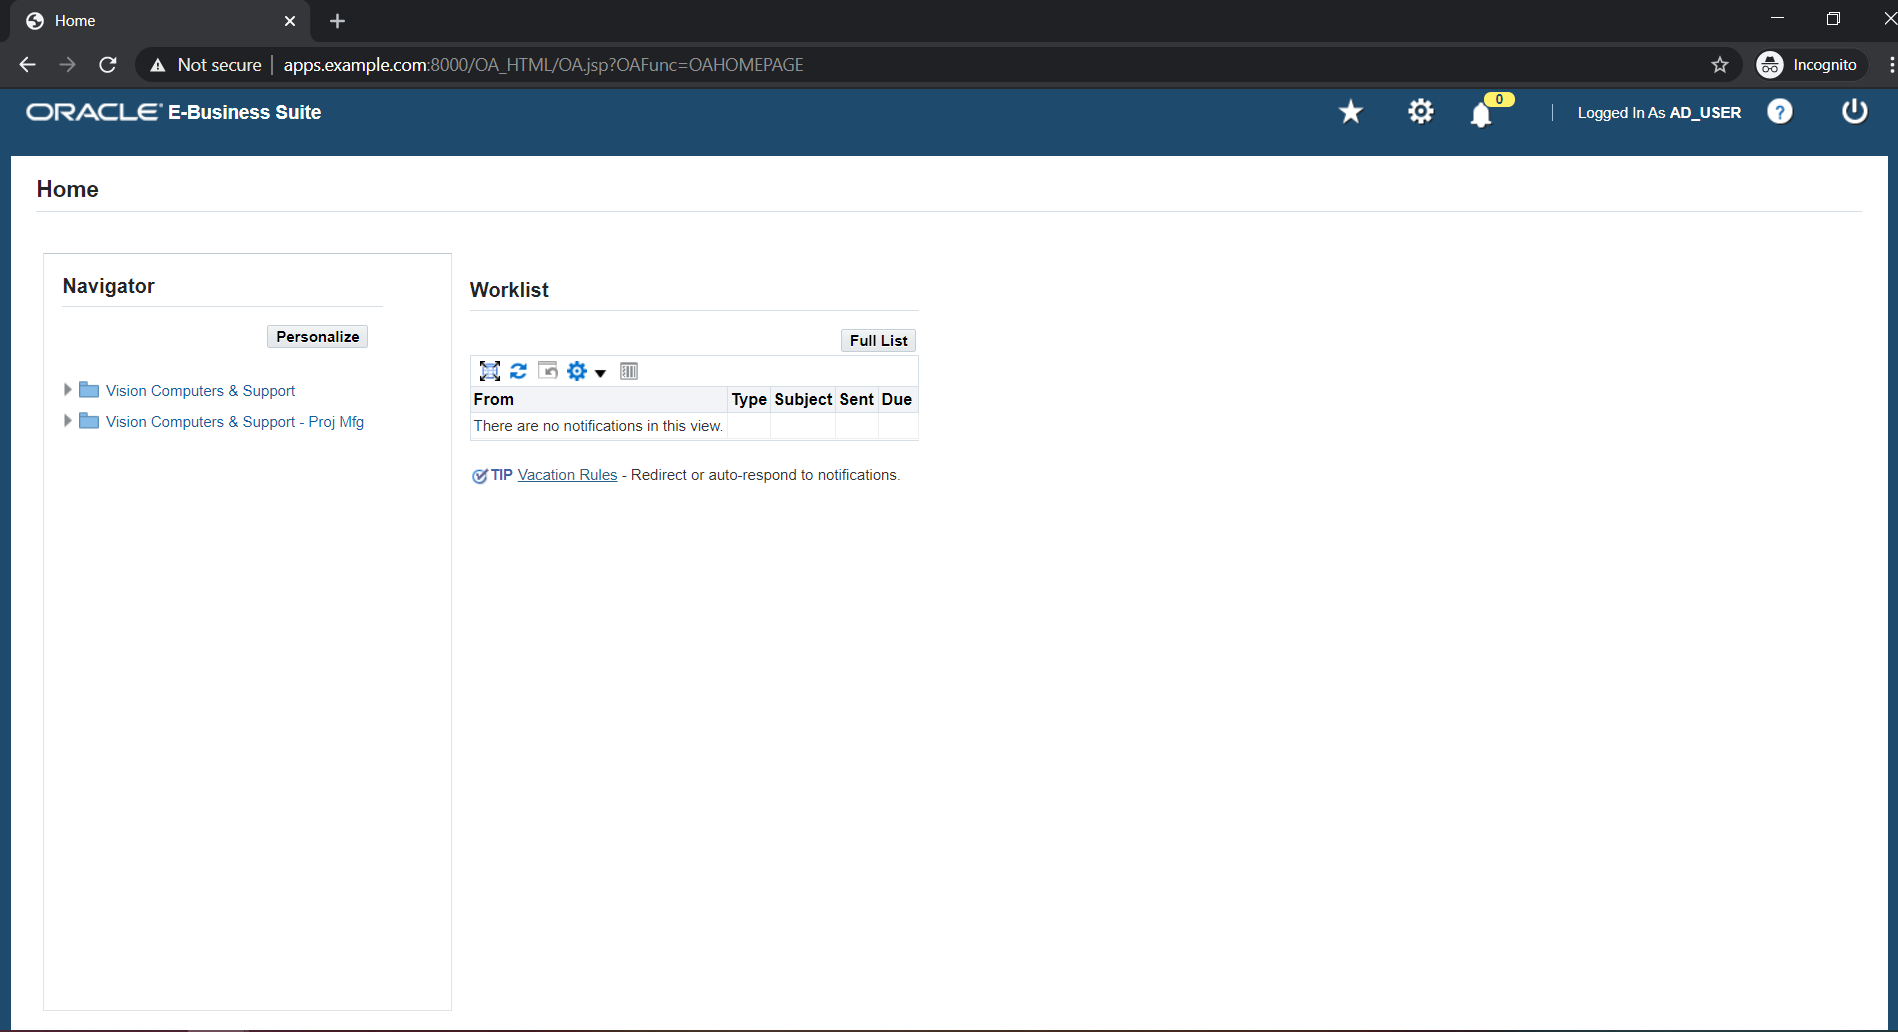
- Après une authentification réussie à partir du Microsoft Entra ID, vous devez être connecté à Oracle EBS.
8. Configurer la redirection vers miniOrange
- Connectez-vous à Oracle EBS en tant que SYSADMIN (ou en tant qu'utilisateur ayant la responsabilité d'administrateur fonctionnel).
- Accédez à Administrateur fonctionnel → Services de base → Profilset apportez les modifications suivantes :
- Rechercher le profil avec le code APPS_SSO; changer son site valeur de SSWA à SSWA avec SSO.
- Recherchez le profil avec le code APPS_AUTH_AGENT; changer sa valeur de site en Valeur du profil APPS_AUTH_AGENT à partir de la configuration Oracle EBS, comme indiqué dans la capture d'écran ci-dessous.
- Recherchez le profil avec le nom Domaine des cookies de session Oracle Applications; changer sa valeur de Hôte à Domaine.
- Faites rebondir le niveau d'application d'Oracle E-Business Suite pour refléter les modifications.
9. Testez le SSO Oracle EBS lancé par le SP
- Ouvrez un nouveau navigateur ou une fenêtre de navigation privée, saisissez l'URL de base de votre instance Oracle EBS dans la barre d'adresse (par exemple https://apps.example.com:4443/), puis appuyez sur Entrée.
- Vous devriez être redirigé vers l’écran de connexion Azure Microsoft Entra ID.
- Après une authentification réussie à partir du Microsoft Entra ID, vous devez être connecté à Oracle EBS.
- Vous avez maintenant configuré avec succès le connecteur SSO miniOrange EBS pour l'authentification unique (SSO) dans Oracle EBS à l'aide d'Azure Microsoft Entra ID.
Références