Configurer l'authentification unique (SSO) Oracle EBS avec Ping Identity | Guide pas à pas
Oracle E-Business Suite est une gamme de produits majeure d'Oracle Corporation. Oracle EBS est un ensemble combiné d'applications métier permettant d'automatiser les processus de gestion de la relation client (CRM), de planification des ressources d'entreprise (ERP) et de gestion de la chaîne d'approvisionnement (SCM) au sein des organisations.
"Le connecteur miniOrange SSO permet l'authentification unique (SSO) entre Oracle EBS et Ping sans avoir besoin d'acheter et d'installer une licence Oracle Access Manager (OAM) et Oracle Internet Directory (OID)."
Intégration Oracle EBS Ping SSO est activé à l’aide du connecteur miniOrange SSO. Cette intégration implique l'enregistrement de PingFederate en tant que fournisseur d'identité SAML (IdP) dans le produit d'identité miniOrange. Le flux d'authentification fonctionne comme ceci : lorsqu'un utilisateur tente de se connecter à EBS, l'authentification est déléguée à miniOrange, qui redirige l'utilisateur vers Ping pour la connexion par authentification unique. Une fois l'authentification réussie, l'utilisateur obtient l'accès à Oracle EBS et Oracle EBS Ping SSO est déclenché. Oracle EBS peut également être protégé avec Ping Multi-Factor, en plus d'Oracle EBS Ping SSO. L'URL Oracle EBS peut être ajoutée au tableau de bord des applications Ping par l'administrateur Ping, et les utilisateurs peuvent la lancer comme n'importe quelle autre application Ping. Le connecteur miniOrange SSO peut activer Oracle EBS Ping SSO pour les versions Oracle EBS prises en charge suivantes : R12 et R12.2.x
Flux d'authentification SSO Oracle EBS Ping avec la solution miniOrange Oracle EBS :
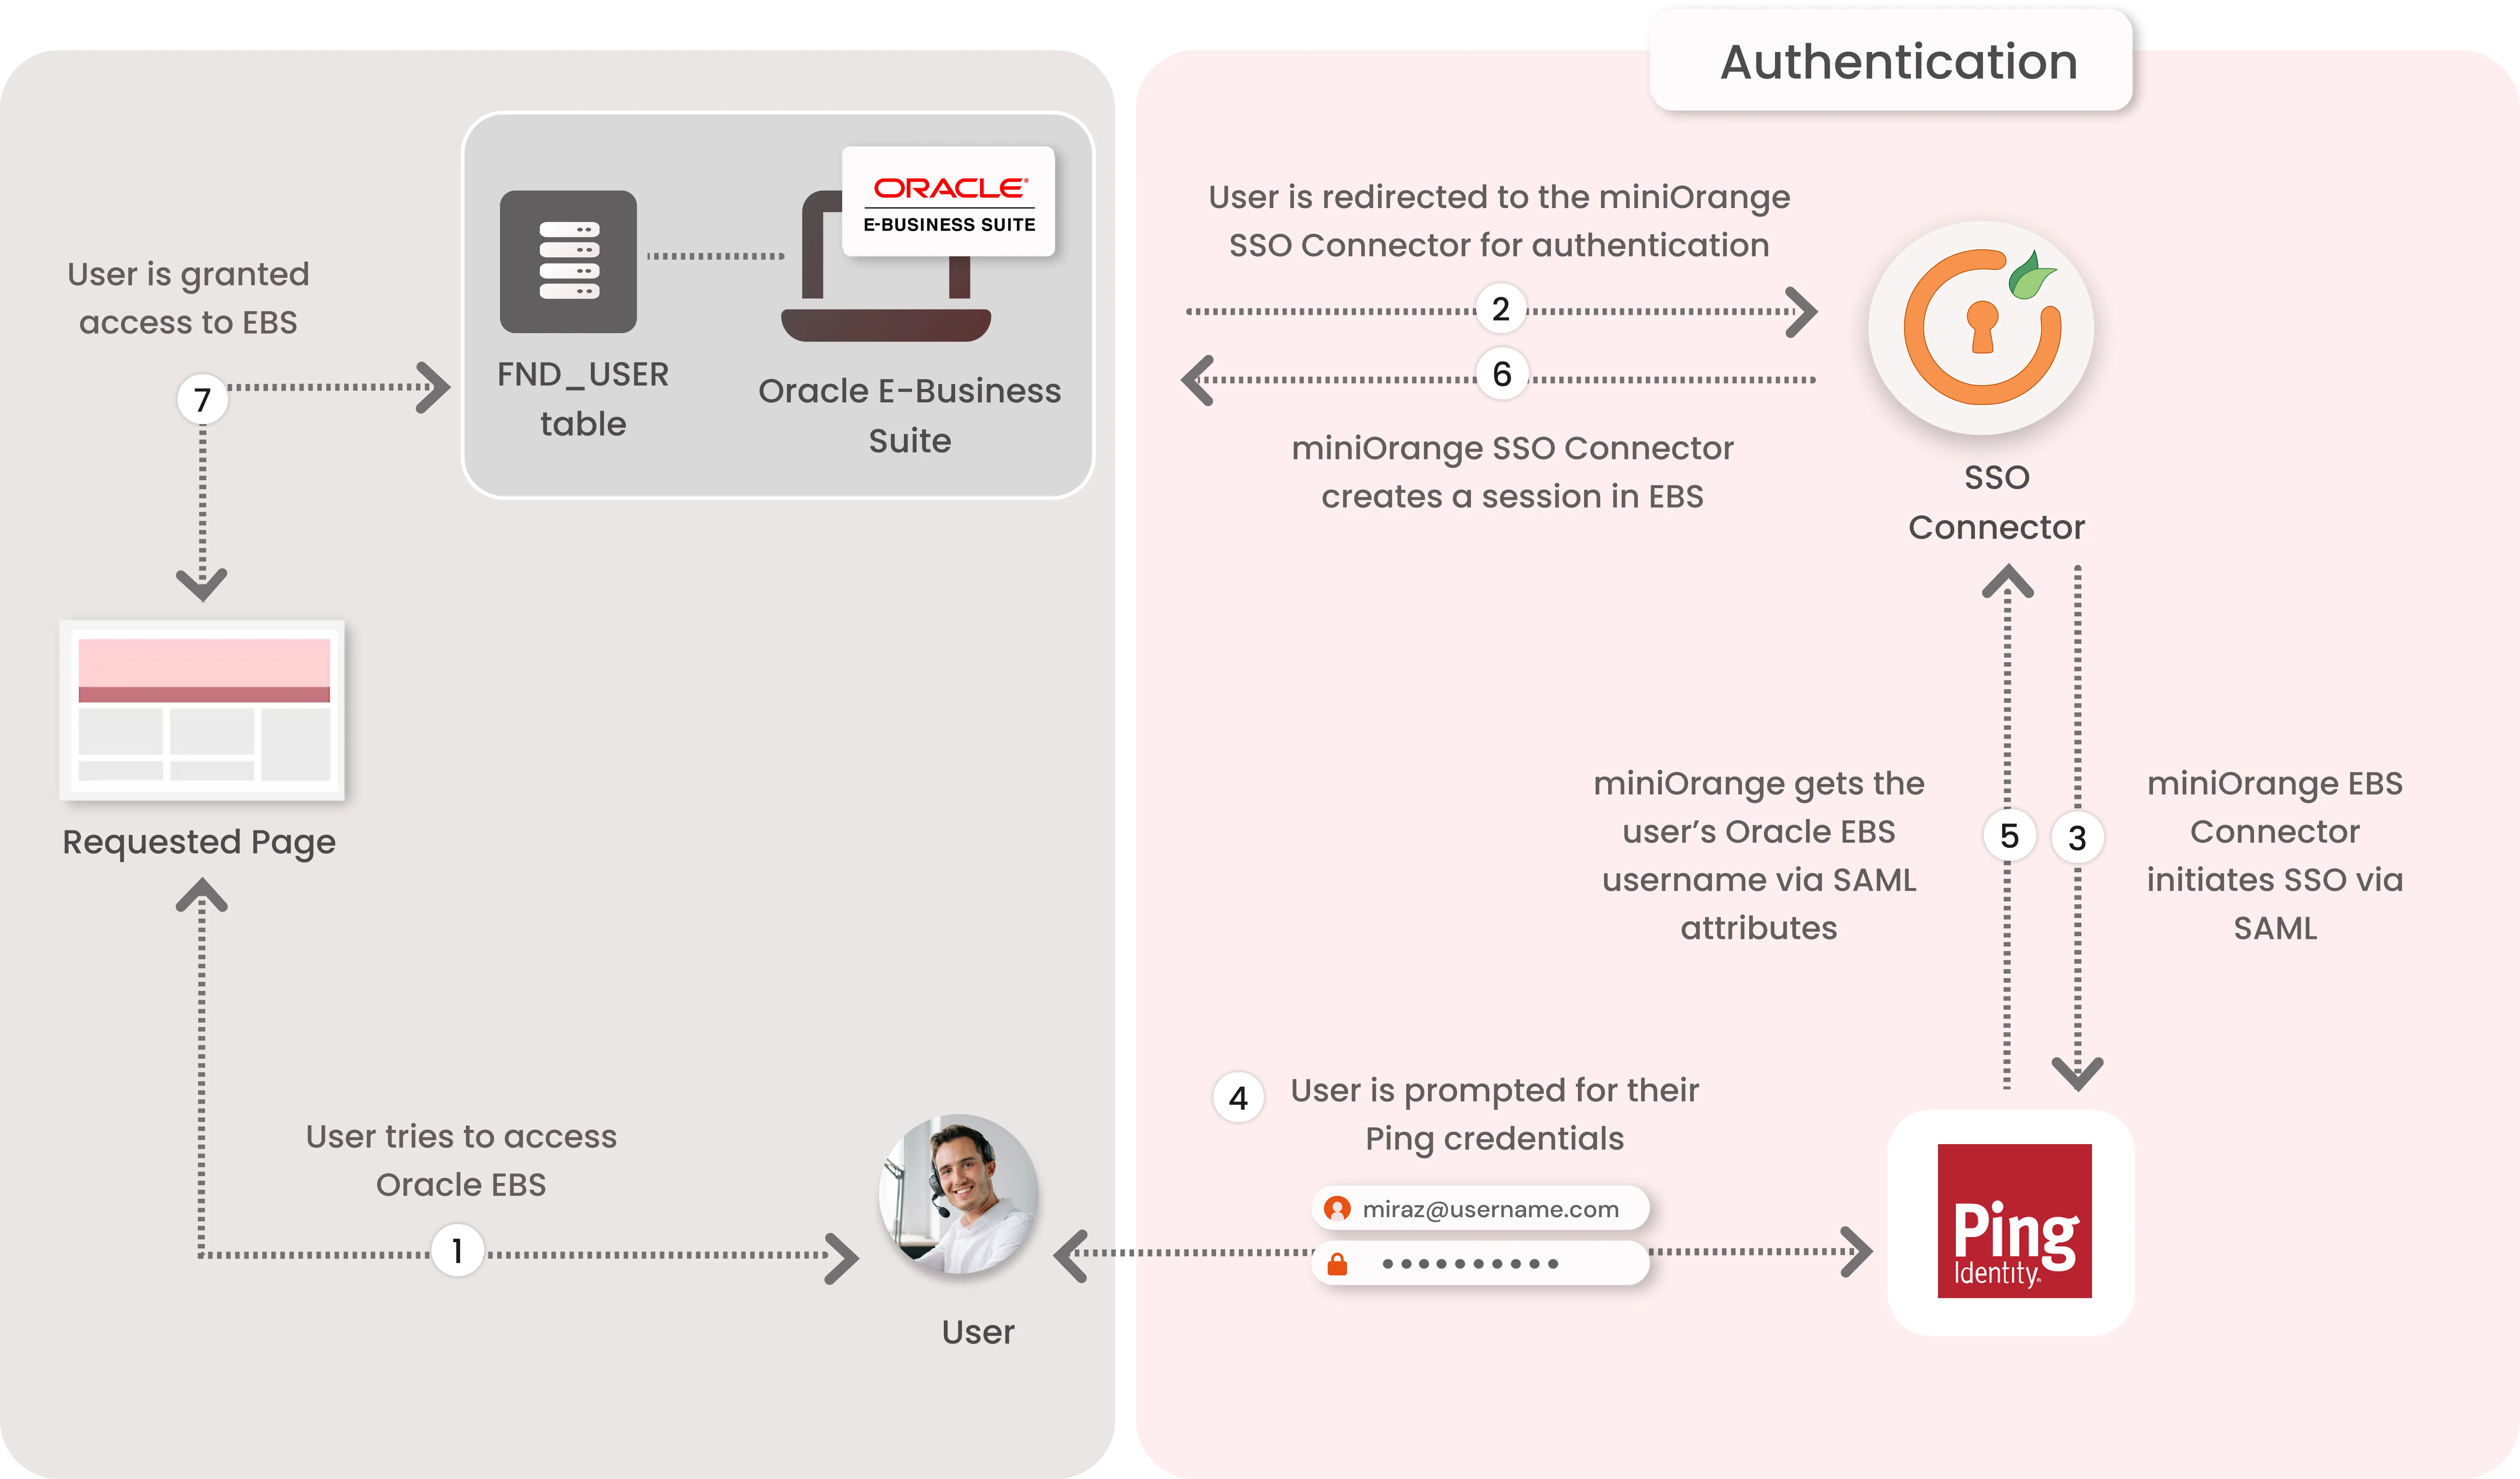
1. L'utilisateur envoie la demande d'accès à Oracle E-Business Suite.
2. Oracle EBS redirige la requête vers le connecteur SSO miniOrange pour l'authentification.
3. Le connecteur miniOrange SSO redirige l'utilisateur vers Ping pour l'authentification.
4. L'utilisateur est invité à saisir ses identifiants Ping et est authentifié en cas de réponse positive.
5. Le connecteur reçoit le nom d'utilisateur/e-mail enregistré Oracle EBS de l'utilisateur de Ping via les attributs SAML.
6. Le connecteur vérifie la valeur du nom d'utilisateur/de l'adresse e-mail reçue de Ping par rapport à la table FND_USER dans la base de données Oracle EBS et crée une session pour eux.
7. Une fois la session créée avec succès, l'utilisateur est redirigé vers le portail Oracle E-Business Suite en tant qu'utilisateur connecté.
Suivez le guide étape par étape ci-dessous pour l'authentification unique (SSO) Oracle E-Business avec Ping.
1. Configurez miniOrange Broker Agent en tant que fournisseur de services SAML dans Ping
- Se connecter à Administrateur PingOne.
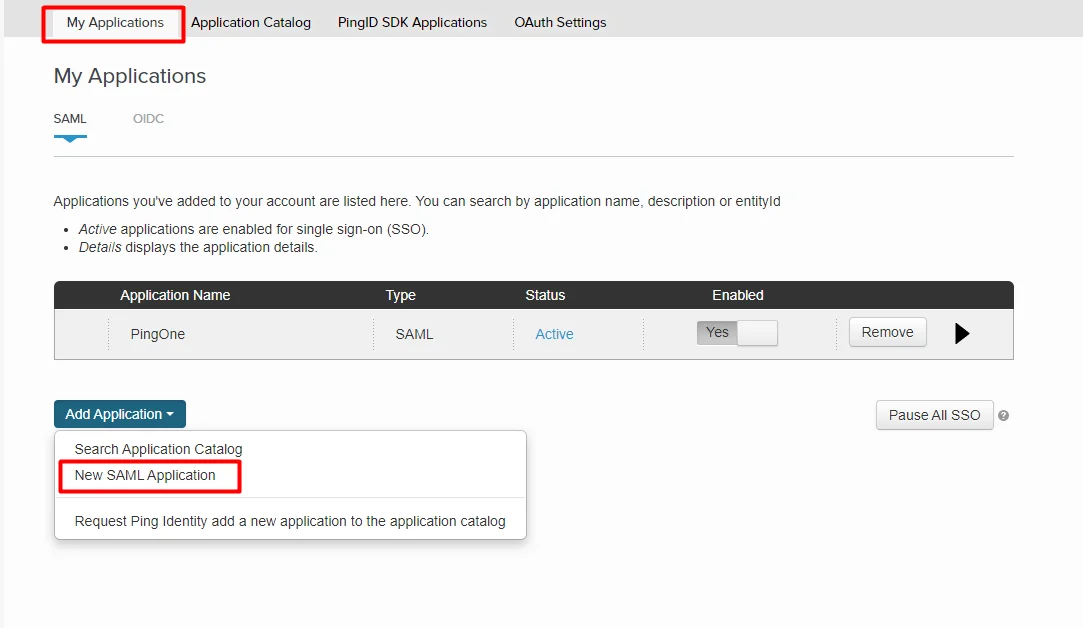
- Allez dans Application >> Ajouter une application. Cliquez sur Nouvelle application SAML.
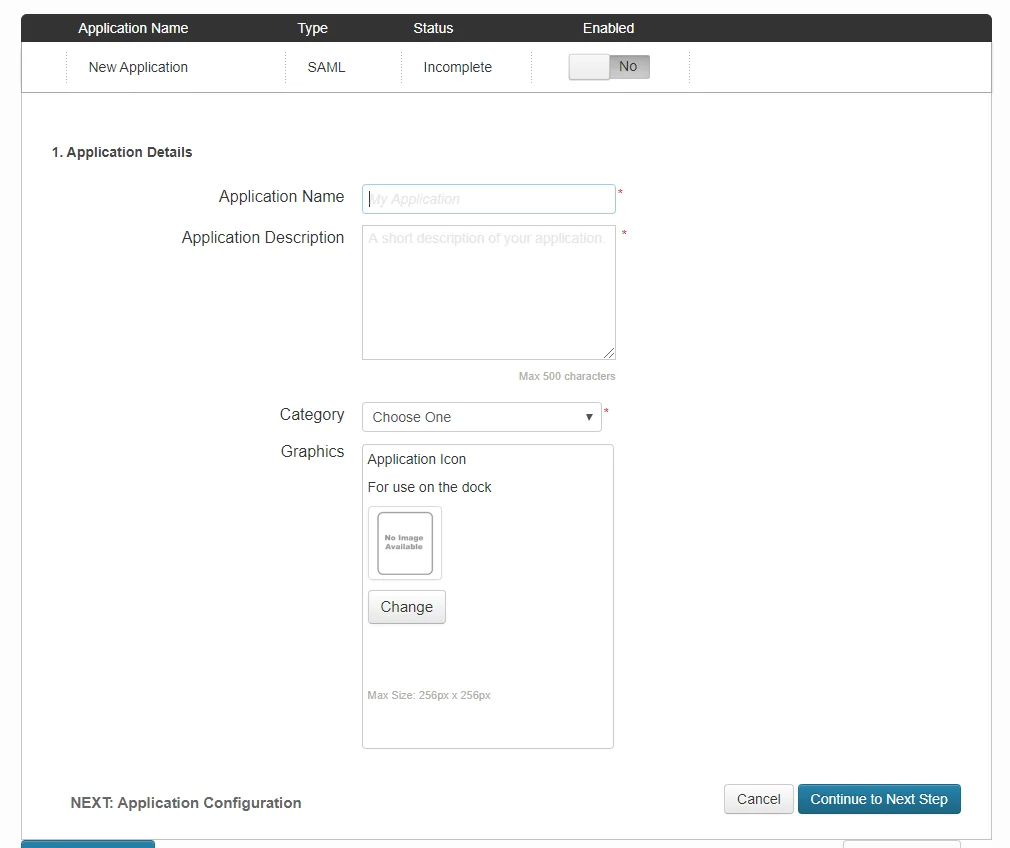
- Entrez les détails de la candidature et cliquez sur Passer à l'étape suivante.
Nom de l'application, description de l'application et catégorie sont des champs obligatoires. Pour les logos et les icônes, PNG est le seul format graphique pris en charge.
- Pour Configuration SAML de base vous devez obtenir le ID d'entité, URL ACS et URL de déconnexion unique de miniOrange.
- Connectez-vous à vous Tableau de bord d'administration du connecteur miniOrange SSO dans le menu de navigation de gauche. Cliquer sur Ajoutez une source d'identité.
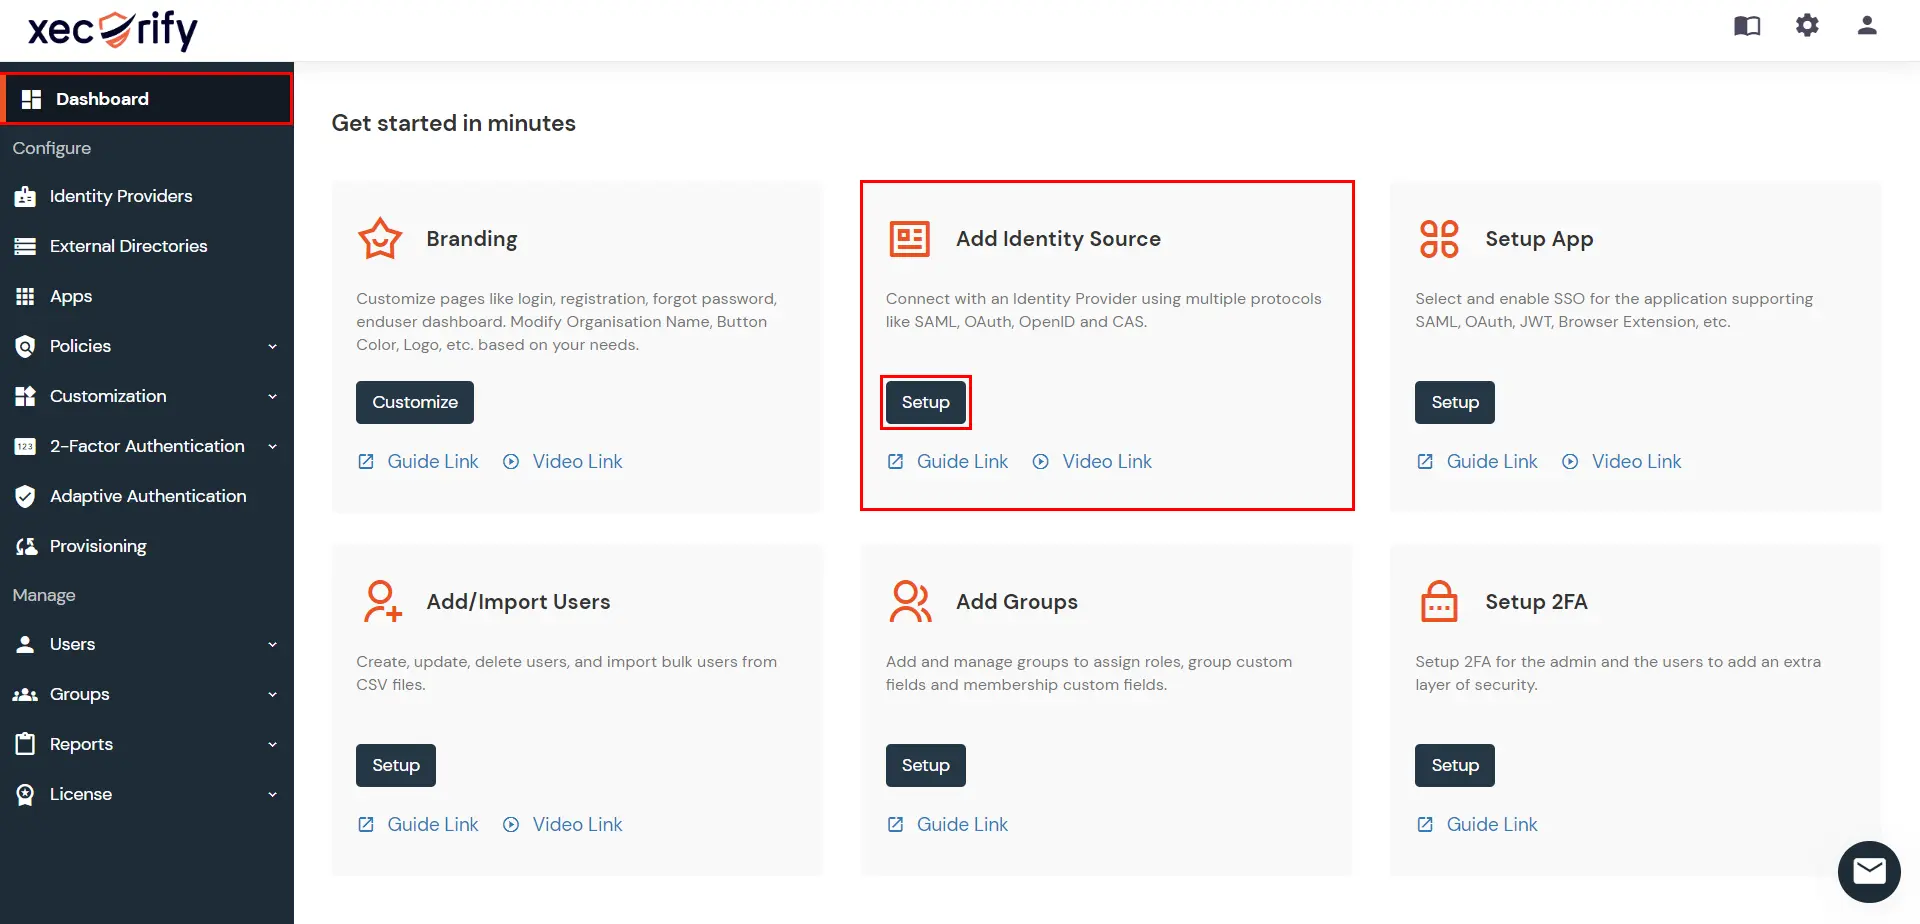
- In Choisir un fournisseur d'identité, sélectionnez SAML de la liste déroulante.
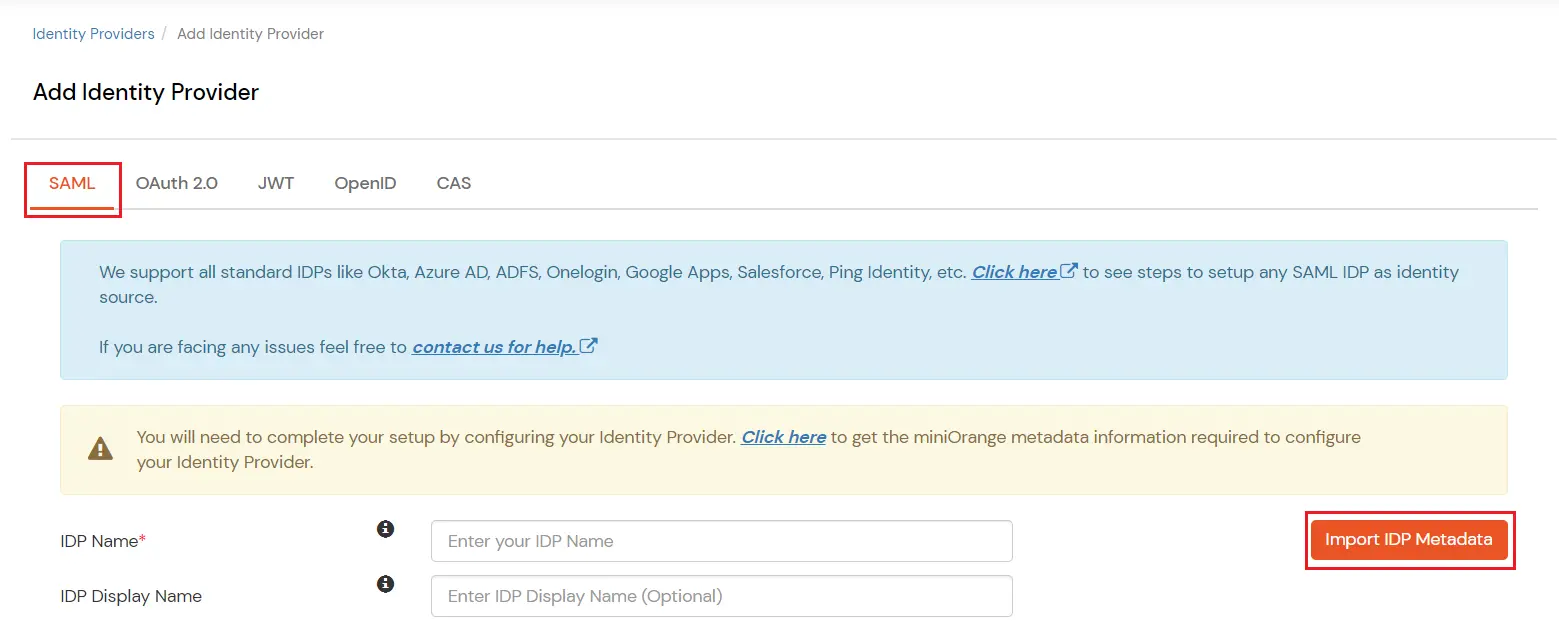
- Recherchez Ping dans la liste. Si vous ne le trouvez pas, recherchez Fournisseur SAML et configurez votre application à cet endroit.
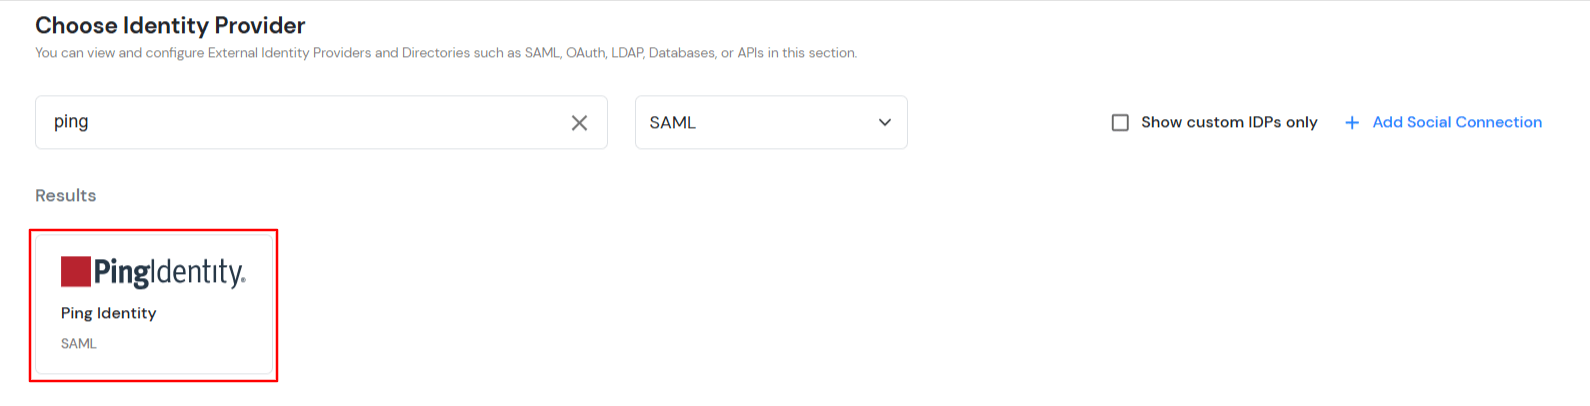
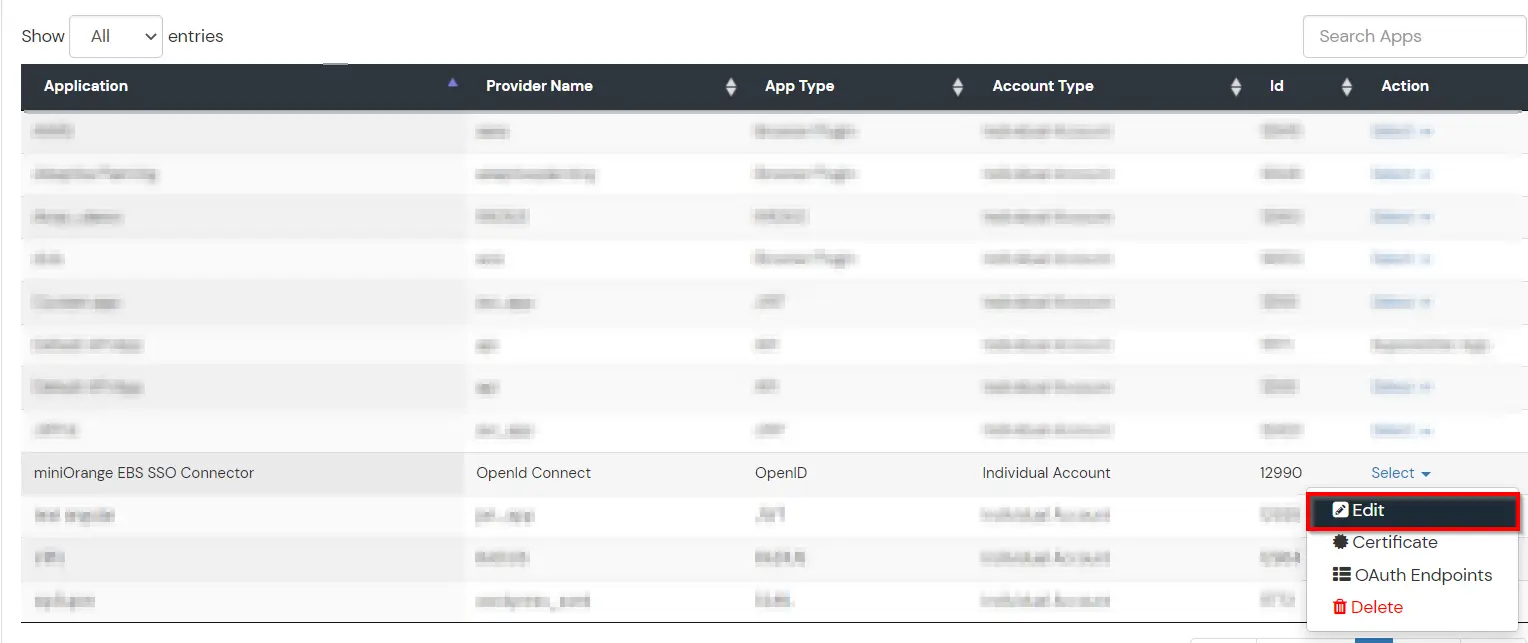
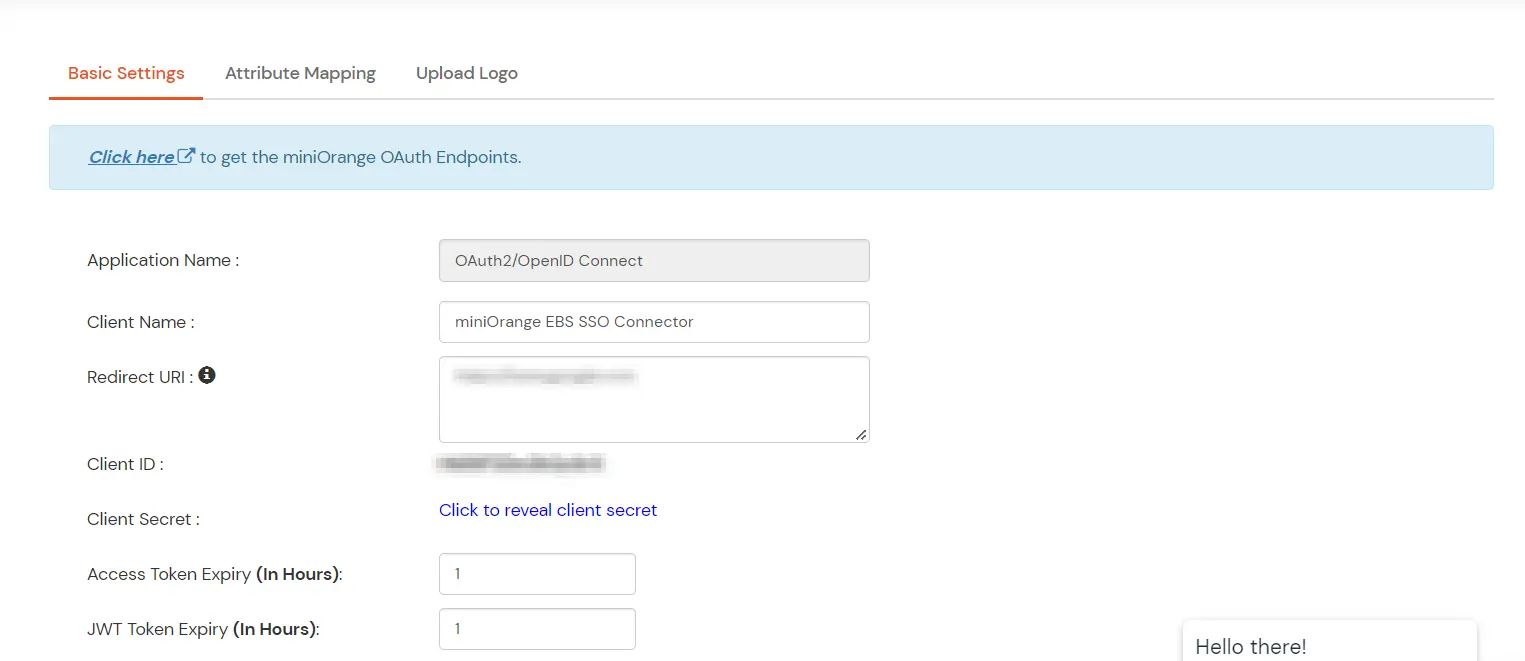
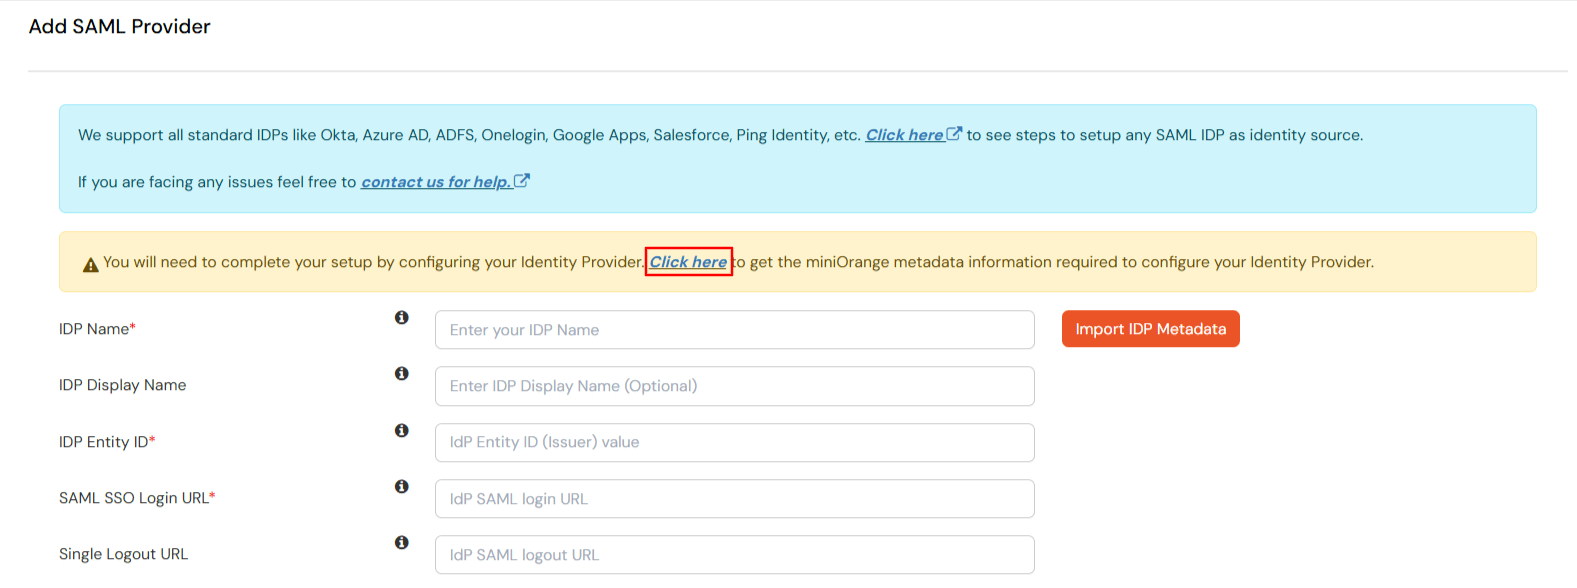
- Maintenant, cliquez sur le Cliquez ici lien pour obtenir les détails des métadonnées miniOrange, comme indiqué dans l'écran ci-dessous.
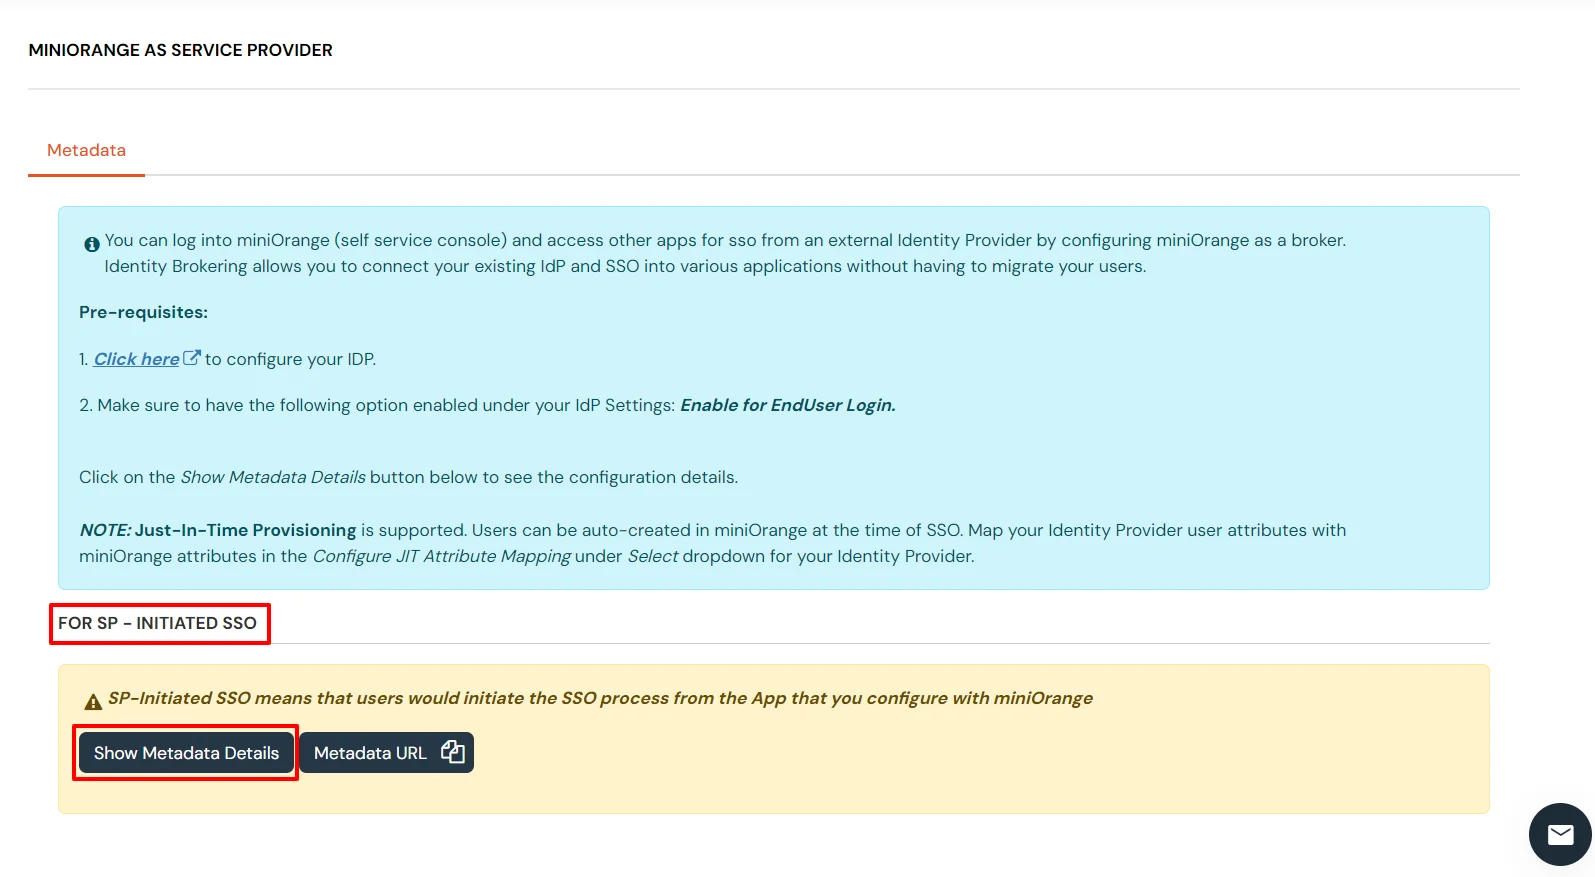
- Pour l’authentification unique initiée par le SP section, sélectionnez Afficher les détails des métadonnées.
- Ensuite, cliquez sur Télécharger les métadonnées.
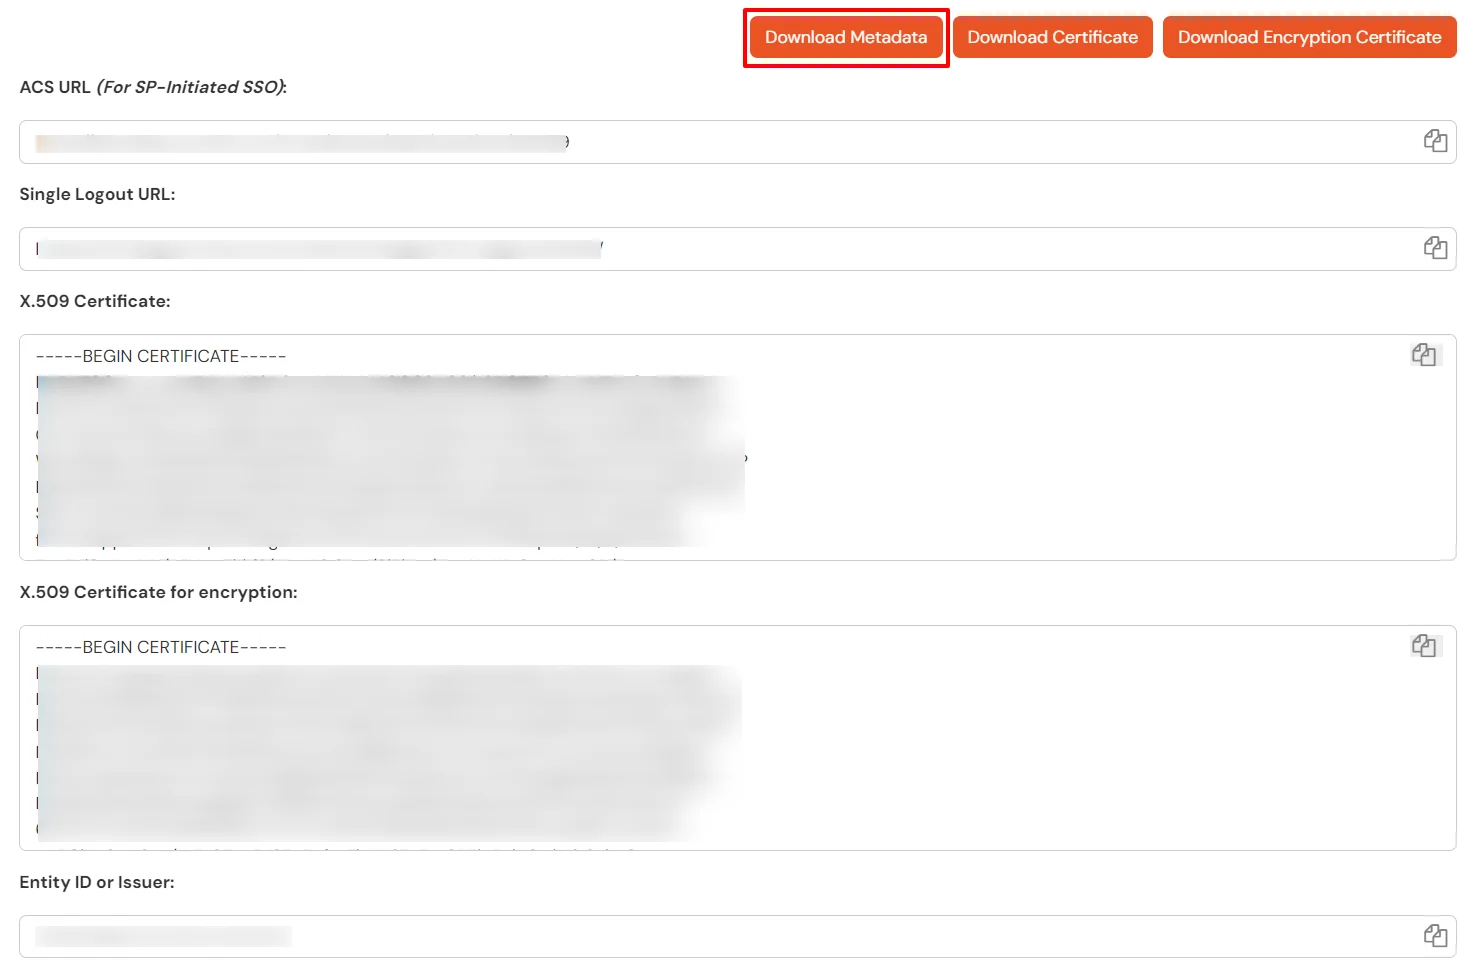
- Vous pouvez également télécharger les métadonnées dans l'option proposée à cette étape.
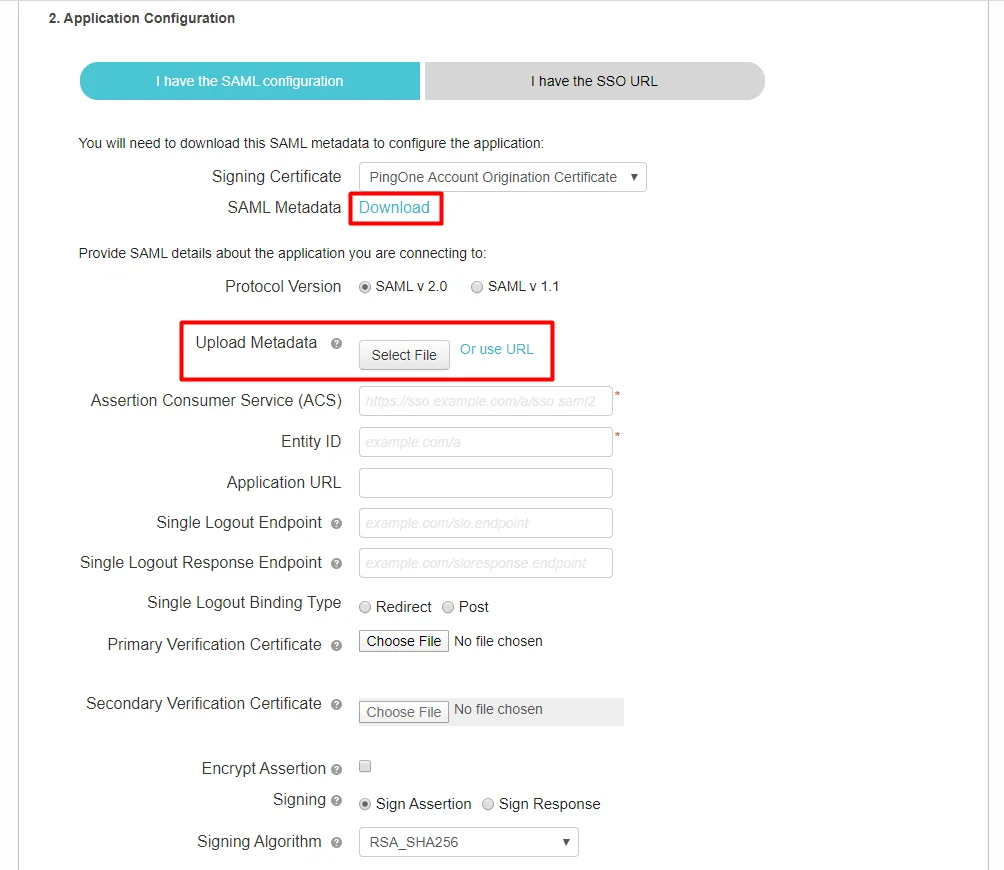
- Une fois les métadonnées SP renseignées, veuillez télécharger les métadonnées SAML à partir d'ici (voir l'image ci-dessus) et cliquez sur Passez à l'étape suivante.
- Vous pouvez afficher ou modifier les revendications envoyées dans le jeton SAML à l'application à cette étape.
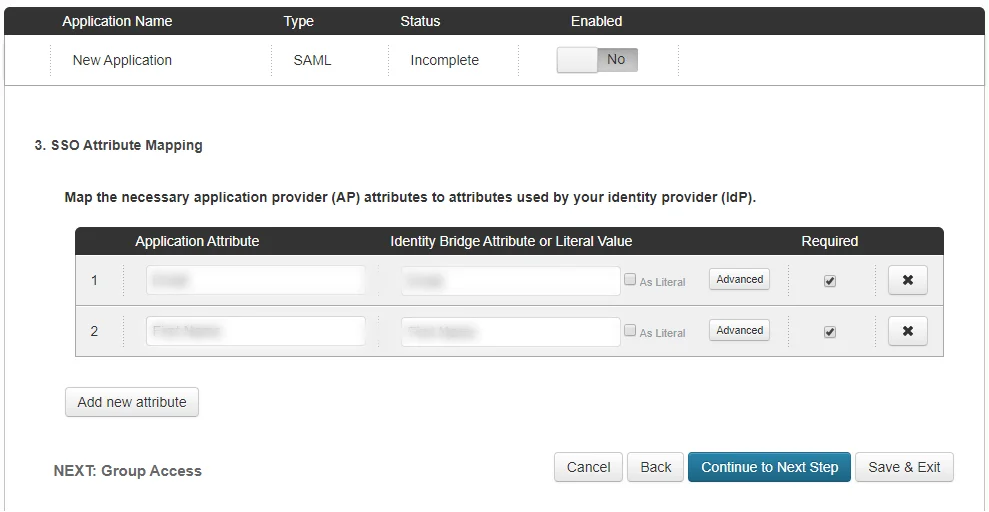
- Cliquez sur Passer à l'étape suivante pour attribuer des groupes, sinon cliquez sur Enregistrer et quitter pour enregistrer les paramètres.
- miniOrange Broker Agent est maintenant ajouté en tant que Fournisseur de services SAML en Ping.
2. Configurez Ping comme fournisseur d'identité SAML dans l'agent miniOrange Broker.
- Retour à la Console d'administration miniOrange (vous auriez dû le laisser ouvert depuis l'étape 1).
- Cliquez sur Importer Métadonnées IDP.
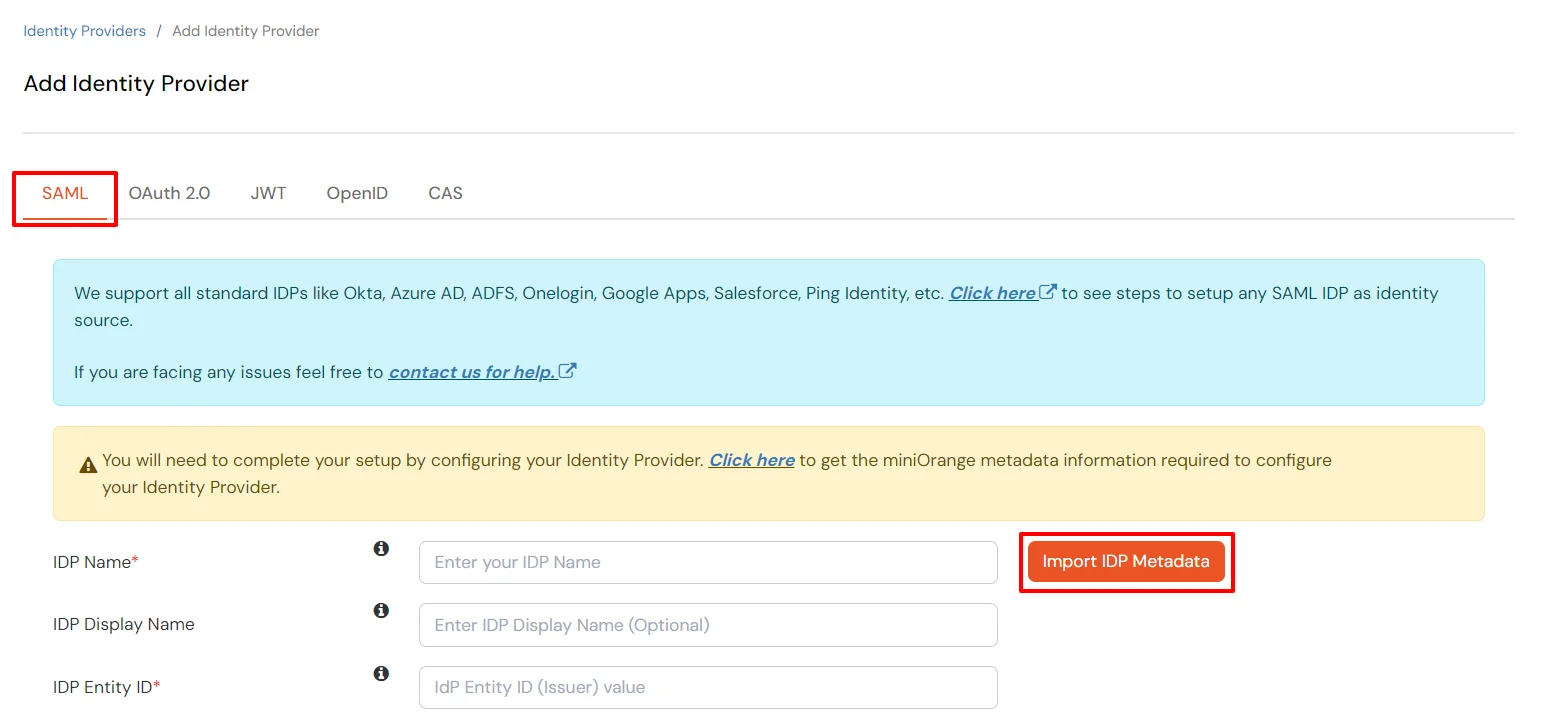
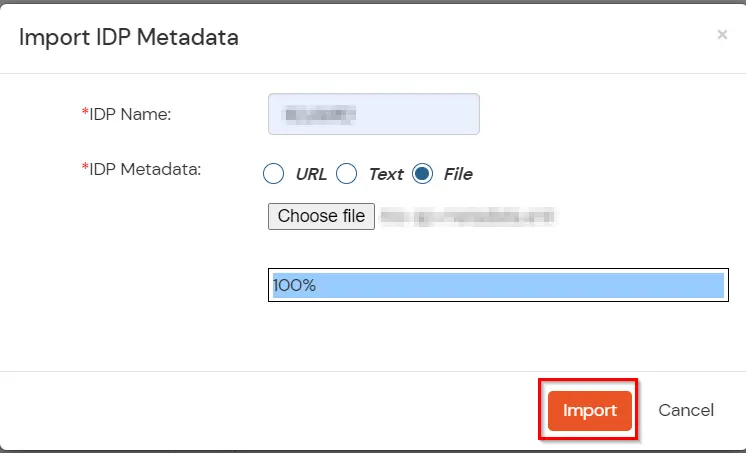
- Choisissez un nom IDP approprié. Entrez l'URL que vous avez enregistrée à l'étape précédente à partir de Oracle E-Business .
- Cliquez sur Global.
- Comme le montre l'écran ci-dessous, le ID d'entité IDP, URL de connexion SAML SSO et certificat x.509 sera rempli à partir du fichier de métadonnées que nous venons d'importer.
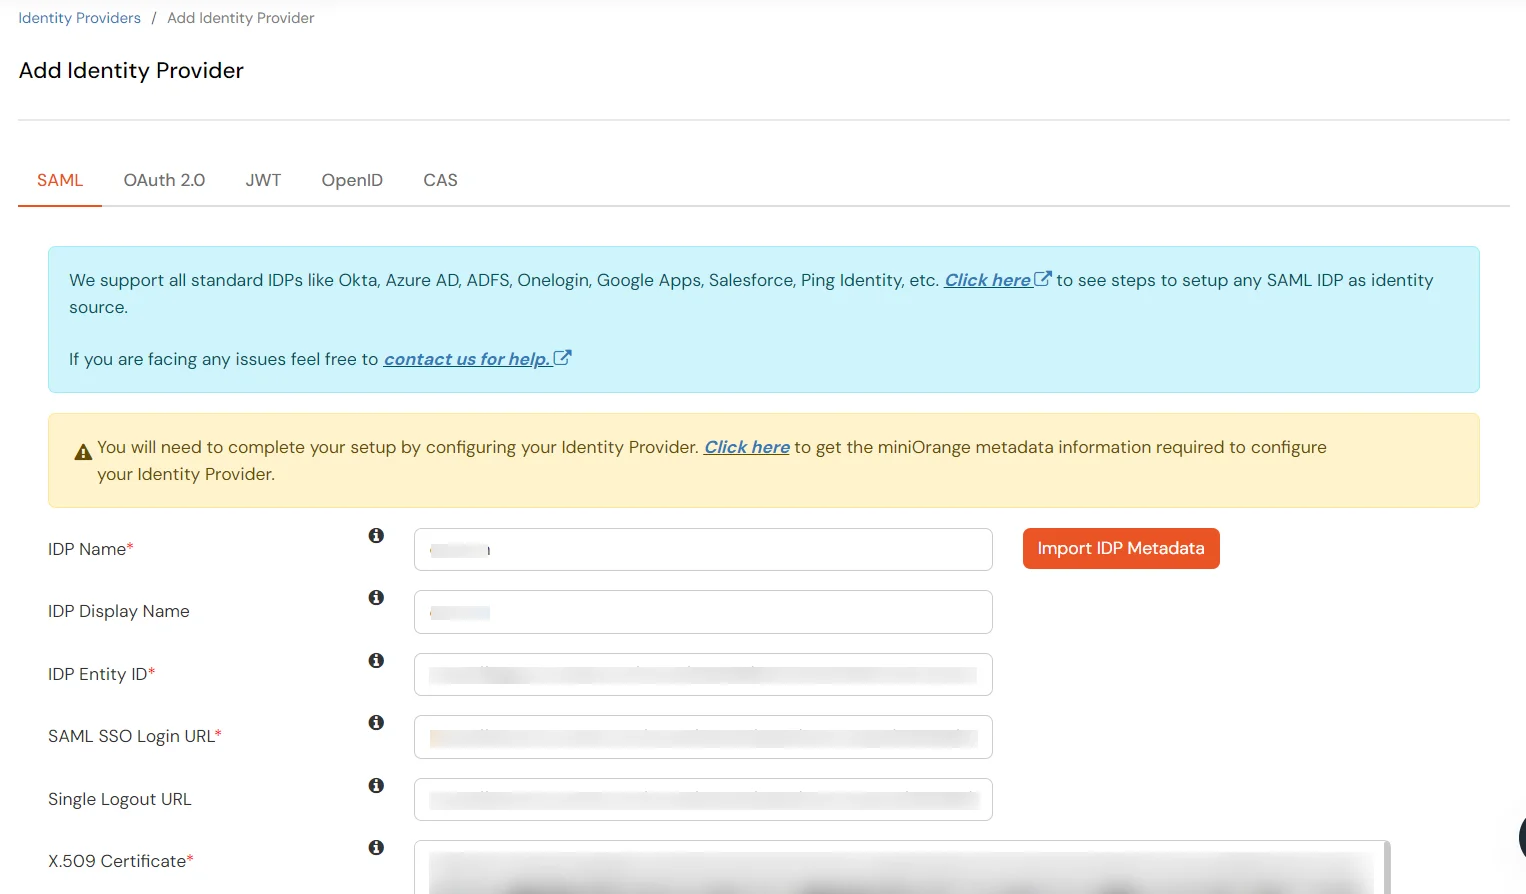
| ID d'entité IDP |
ID d'entité du fournisseur d'identité |
| URL de connexion SAML SSO |
URL de connexion depuis IDP |
| URL de déconnexion unique |
URL de déconnexion de l'IDP |
| Certificat X.509 |
Le certificat de clé publique de votre IDP. |
- Peu d'autres fonctionnalités facultatives qui peuvent être configurées sur le fournisseur d'identité (IDP) sont listés dans le tableau ci-dessous :
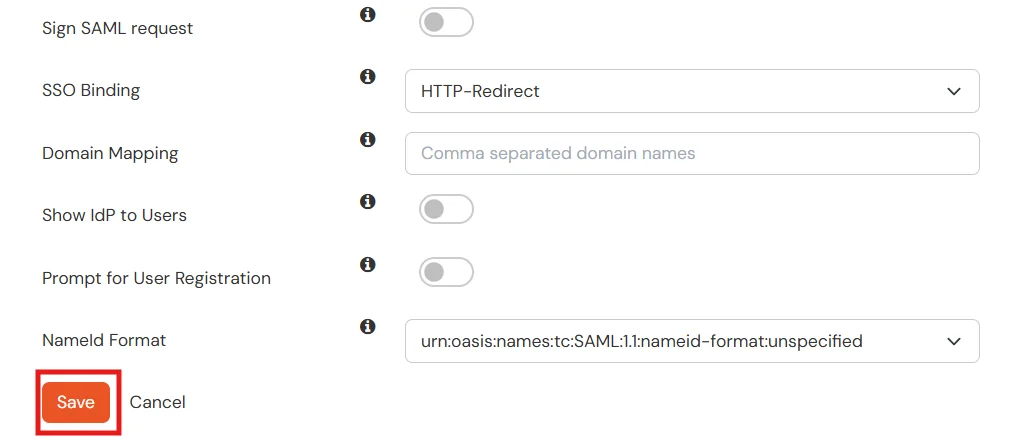
| Mappage de domaine |
Peut être utilisé pour rediriger un utilisateur de domaine spécifique vers un IDP spécifique |
| Afficher l'IdP aux utilisateurs |
Activez ceci si vous souhaitez afficher cet IDP à tous les utilisateurs lors de la connexion |
- Cliquez sur Enregistrer.
3. Configurez miniOrange Broker Agent dans le connecteur miniOrange EBS
4. Configurez Oracle EBS avec le connecteur miniOrange SSO
- Réservez un sous-domaine pour le connecteur miniOrange EBS SSO sur le même domaine que l'installation EBS. Par exemple, si l'installation EBS a le nom de domaine complet apps.example.com, le connecteur miniOrange EBS SSO peut être installé sur le sous-domaine ebsauth.example.com.
- Créez un nouvel utilisateur et attribuez-lui le rôle avec le code : UMX|APPS_SCHEMA_CONNECT. Notez les informations d'identification de cet utilisateur.
- Accédez à Administrateur fonctionnel → Services de base → Profils, et apportez les modifications suivantes :
- Rechercher le profil avec le code APPS_SSO; changez la valeur de son site de SSWA en SSWA avec SSO.
- Recherchez le profil avec le code APPS_AUTH_AGENT; remplacez sa valeur de site par l'URL complète (FQDN) du connecteur miniOrange EBS SSO (par exemple http://ebsauth.example.com/ebsauth).
- Recherchez le profil portant le nom Oracle Applications Domaine des cookies de session ; changez sa valeur de Hôte à Domaine.
- Faites rebondir le niveau d'application de la suite E-Business pour refléter les changements.
- Générer un Fichier DBC avec le domaine du connecteur miniOrange EBS SSO (par exemple ebsauth.example.com) en utilisant l'utilitaire AdminDesktop dans EBS ; prendre note du APPL_SERVER_ID valeur présente dans ce fichier nouvellement généré.
- Mettre à jour le fichier connecteur.properties dans votre connecteur miniOrange EBS SSO pour refléter les informations d'identification de l'utilisateur créé, le chemin du Fichier DBC et APPL_SERVER_ID et les URL des points de terminaison des points ci-dessus.
Références
Remarque : Oracle et Java sont des marques déposées d’Oracle et/ou de ses filiales. miniOrange est une entité distincte.