Bonjour!

Besoin d'aide? Nous sommes ici !

Icône de support
Assistance par e-mail miniOrange
succès

Merci pour votre demande. Notre équipe vous contactera bientôt.

Si vous n'avez pas de nouvelles de nous dans les 24 heures, n'hésitez pas à envoyer un e-mail de suivi à info@xecurify.com

Résultats de la recherche:

×

Authentification unique FortiClient (FSSO)


L'authentification unique (SSO) FortiClient de miniOrange vous offre une solution d'authentification unique sécurisée pour vos applications sur site et cloud , avec un seul identifiant, incluant FortiClient VPN et les services Fortinet associés. Grâce à miniOrange, fournisseur d'identité SAML (IdP), vos utilisateurs se connectent via miniOrange (ou votre annuaire lié) au lieu de gérer des mots de passe Fortinet distincts. Si vos utilisateurs sont déjà inscrits auprès d'un fournisseur d'identité tiers (Microsoft Entra ID, Okta, Auth0, etc.) , vous pouvez continuer à utiliser leurs identifiants pour accéder à FortiClient et à Fortinet.

Portée : Les étapes 1 et 2 configurent miniOrange en tant que fournisseur d’identité SAML (IdP) auprès de FortiAuthenticator (ou des métadonnées SP équivalentes). Pour un VPN IPsec avec IKE-SAML (SAML pendant IKEv2), vous devez également configurer SAML sur FortiGate , lier l’écouteur IKE-SAML à votre WAN, créer des groupes d’utilisateurs et un tunnel IKEv2, puis configurer FortiClient pour qu’il utilise ce VPN (voir les étapes 3 à 7 ci-dessous). Si vous avez uniquement besoin de Security Fabric ou d’un VPN SSL SAML sans IPsec IKE-SAML, suivez le guide de votre version de FortiOS et utilisez les étapes correspondant à votre déploiement.


L'intégration de l'authentification unique (SSO) miniOrange et FortiClient prend en charge les fonctionnalités suivantes :

  • Authentification unique (SSO) initiée par le SP

Connectez-vous avec une source externe d'utilisateurs


miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), des fournisseurs d'identité (Microsoft Entra ID, Okta, AWS, etc.) et bien d'autres. Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.



Pré-requis :

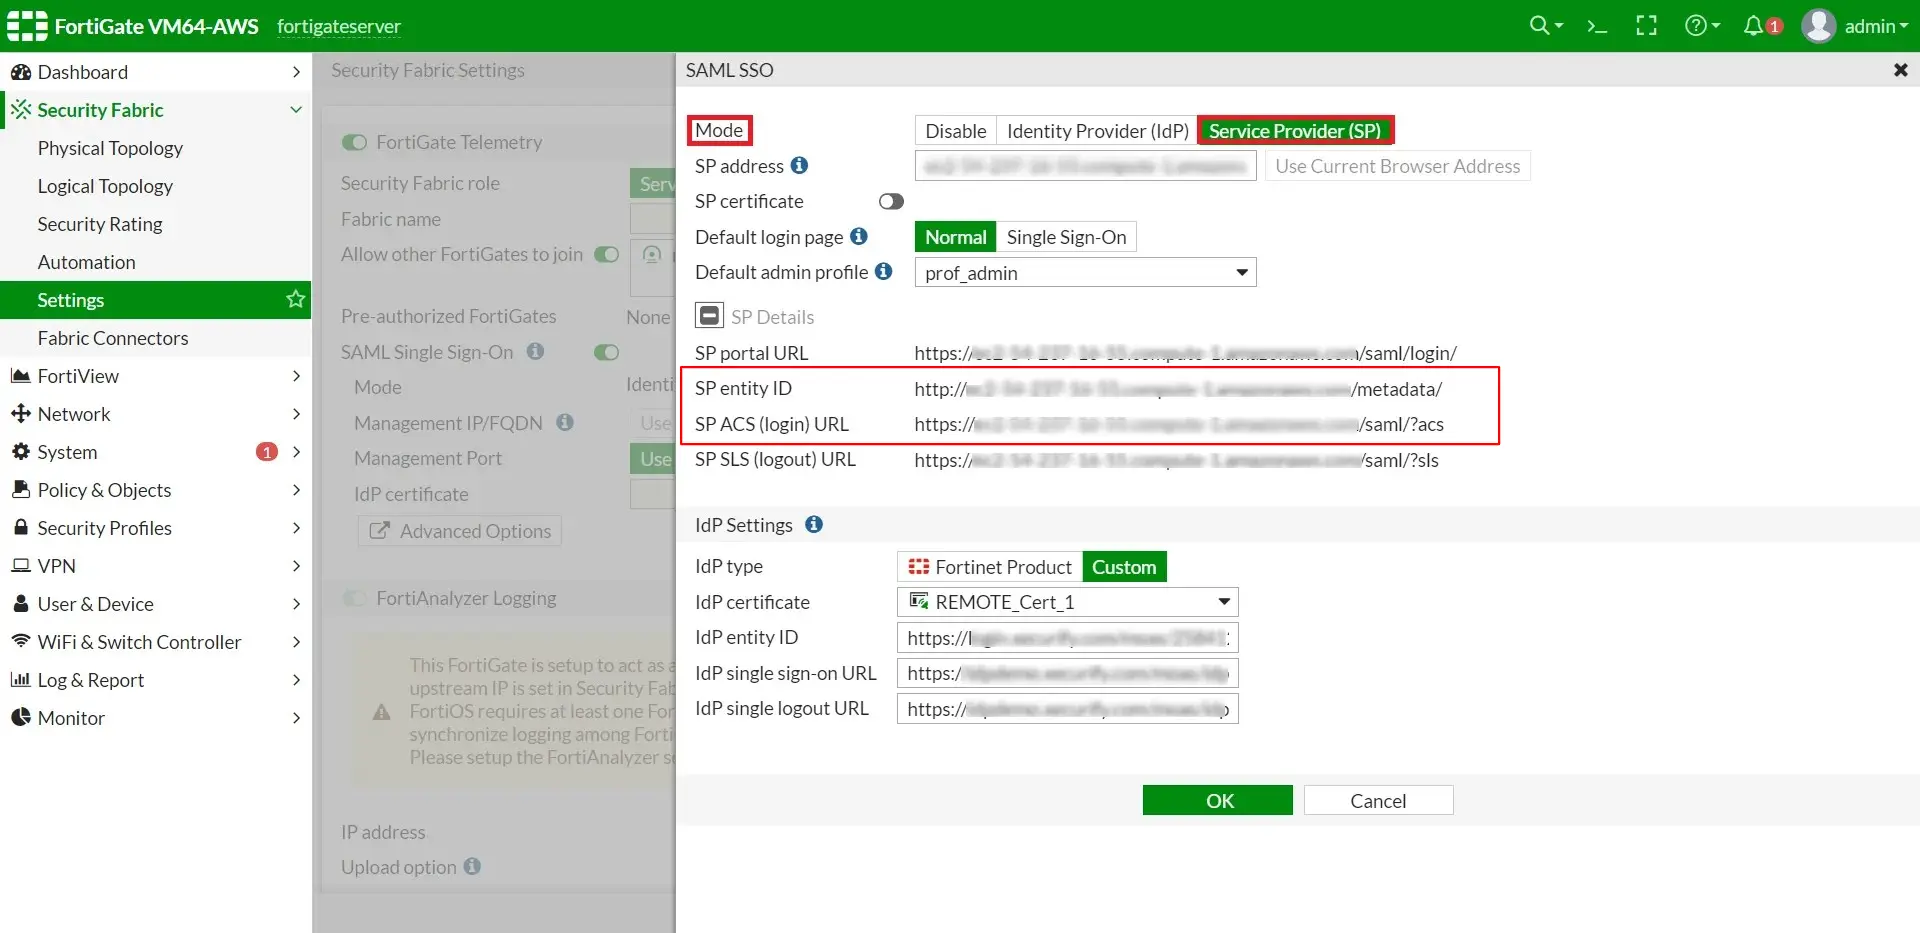
  • Pour obtenir le Détails des métadonnées SP, se connecter à Fortigate en tant qu'administrateur.
  • Accédez à Authentification >> Fournisseur d'identité SAML >> Fournisseurs de services.
  • Authentification unique Fortinet (SSO) : Authentification unique

  • Copiez le ID d'entité SP et URL ACS, vous aurez besoin de Étape 1 lors de la configuration du SSO dans le tableau de bord miniOrange.

Suivez le guide étape par étape ci-dessous pour l'authentification unique FortiClient (FSSO).

1. Configurer FortiClient dans miniOrange

  • Connectez-vous à miniOrange Console d'administration.
  • Allez dans Apps et cliquez sur Ajouter une application .
  • FortiClient Single Sign-On (SSO) ajouter une application

  • In Choisissez le type de demande, sélectionnez SAML/WS-FED du Toutes les applications menu déroulant.
  • FortiClient Authentification unique (SSO) : choisissez le type d’application

  • Recherchez FortiClient Si vous ne trouvez pas FortiClient dans la liste, recherchez-le. Customiser et vous pouvez configurer votre application dans Application SAML personnalisée.
  • FortiClient Single Sign-On (SSO) gère les applications

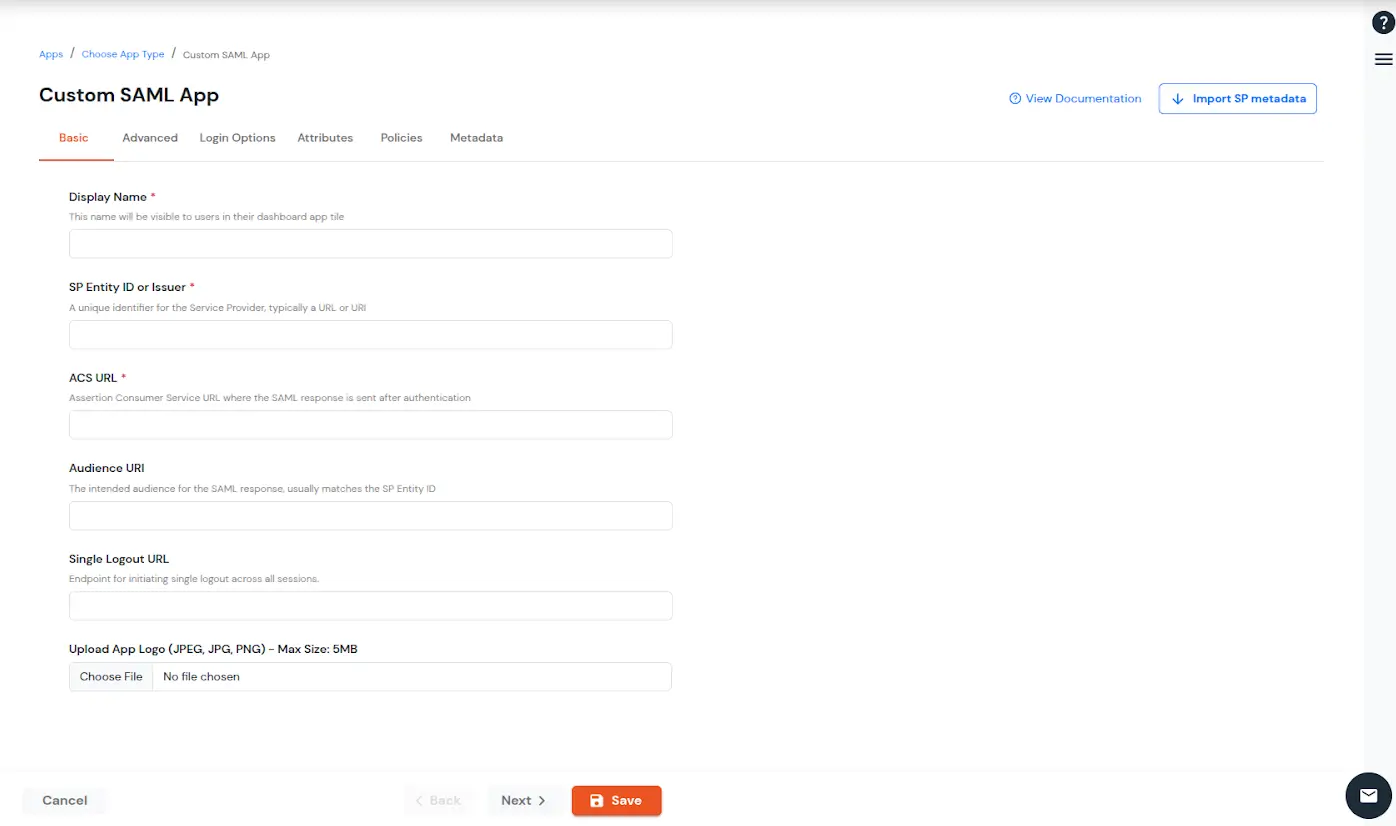
  • Entrez les valeurs suivantes dans les champs respectifs.
  • ID d'entité SP ID d'entité SP ou émetteur de Pré-requis : .
    Service aux consommateurs d'assertion URL ACS depuis Conditions préalables.
    Authentification unique FortiClient : Paramètres de base

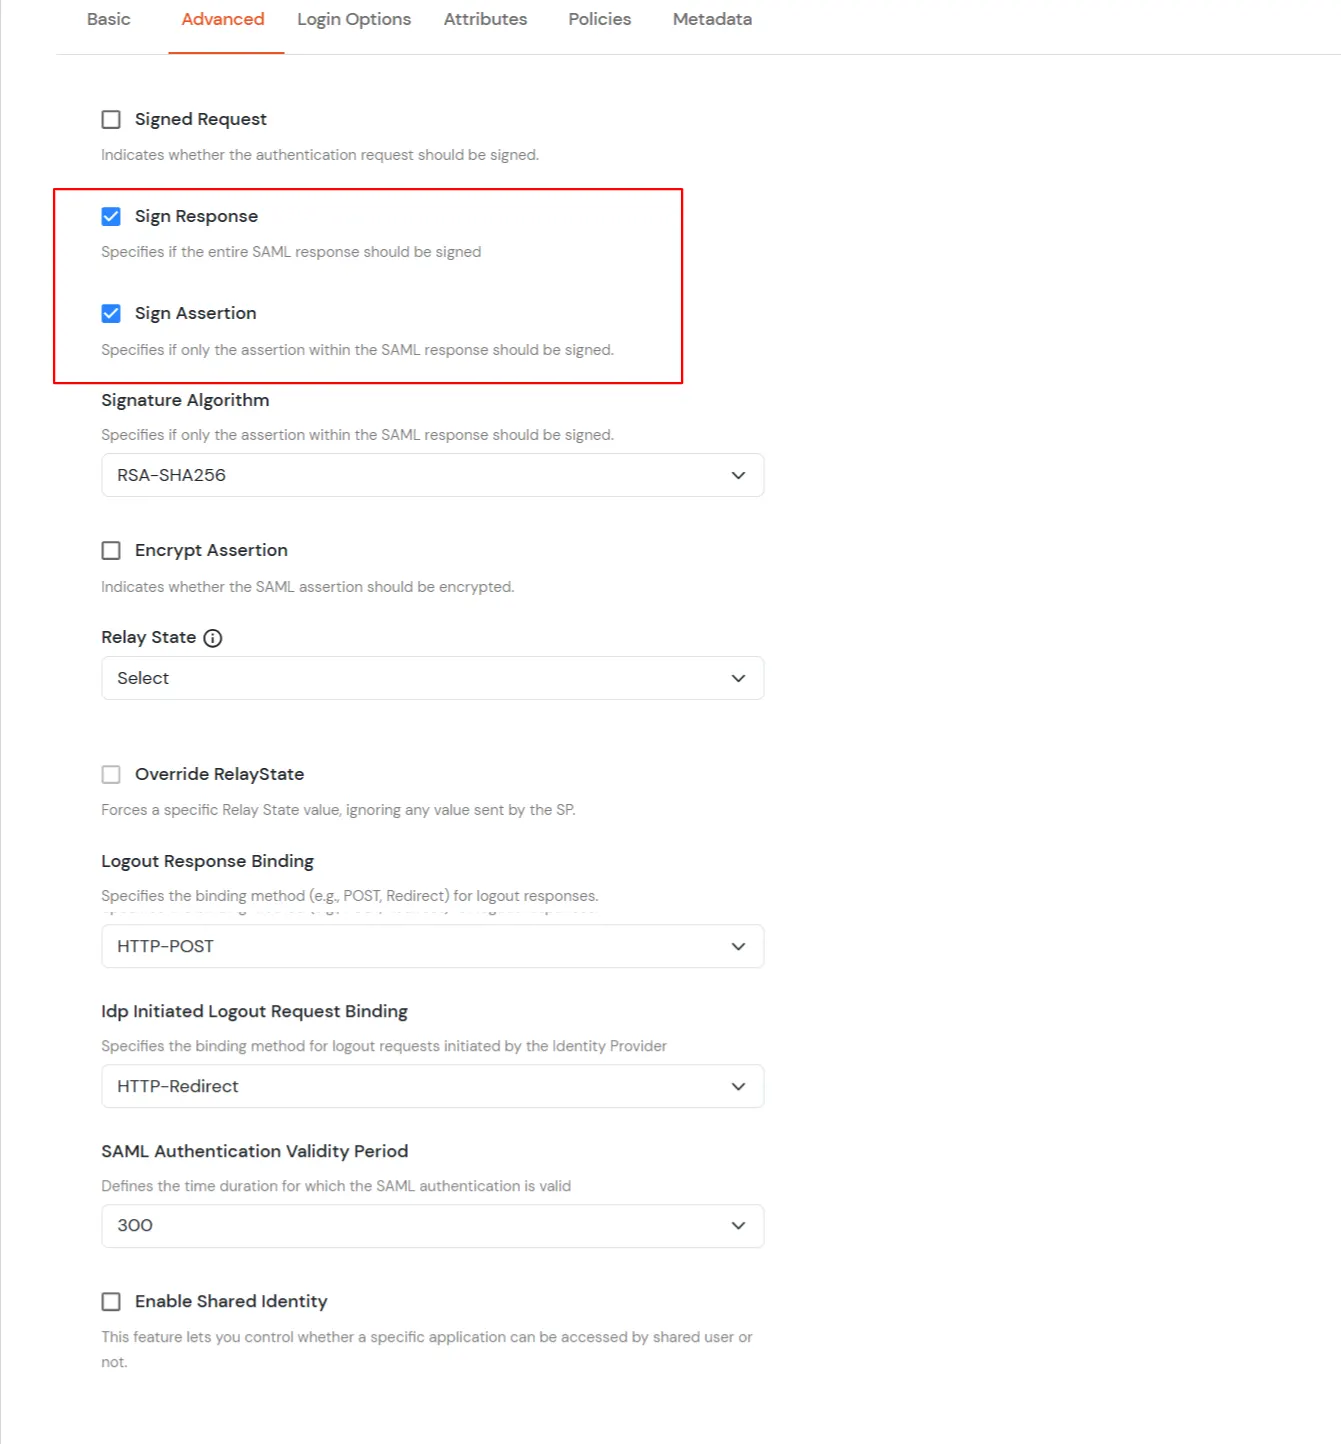
  • Cliquez à nouveau Suivant pour aller à la paramètres avancés. Ensuite, sélectionnez Signer la réponse et Assertion de signe.
  • FortiClient SSO : paramètres avancés

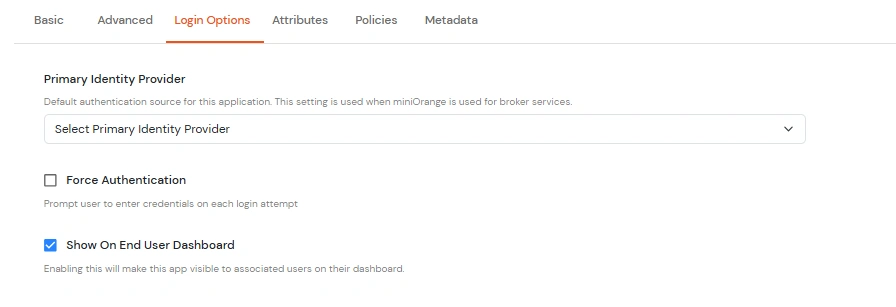
  • Cliquez à nouveau Suivant pour aller à la Onglet des options de connexionIci, vous pouvez configurer les paramètres suivants :
  • Fournisseur d'identité principal Sélectionnez la source d'identité à partir de laquelle vous souhaitez que l'authentification ait lieu. Vous verrez la liste de toutes les sources configurées.
    Forcer l'authentification Activez cette option pour appliquer l'authentification à chaque demande d'accès à l'application.
    Afficher sur le tableau de bord de l'utilisateur final Désactivez cette option si vous ne souhaitez pas que l'application soit visible pour tous les utilisateurs sur le tableau de bord de l'utilisateur final.
    Authentification unique FortiClient : options de connexion

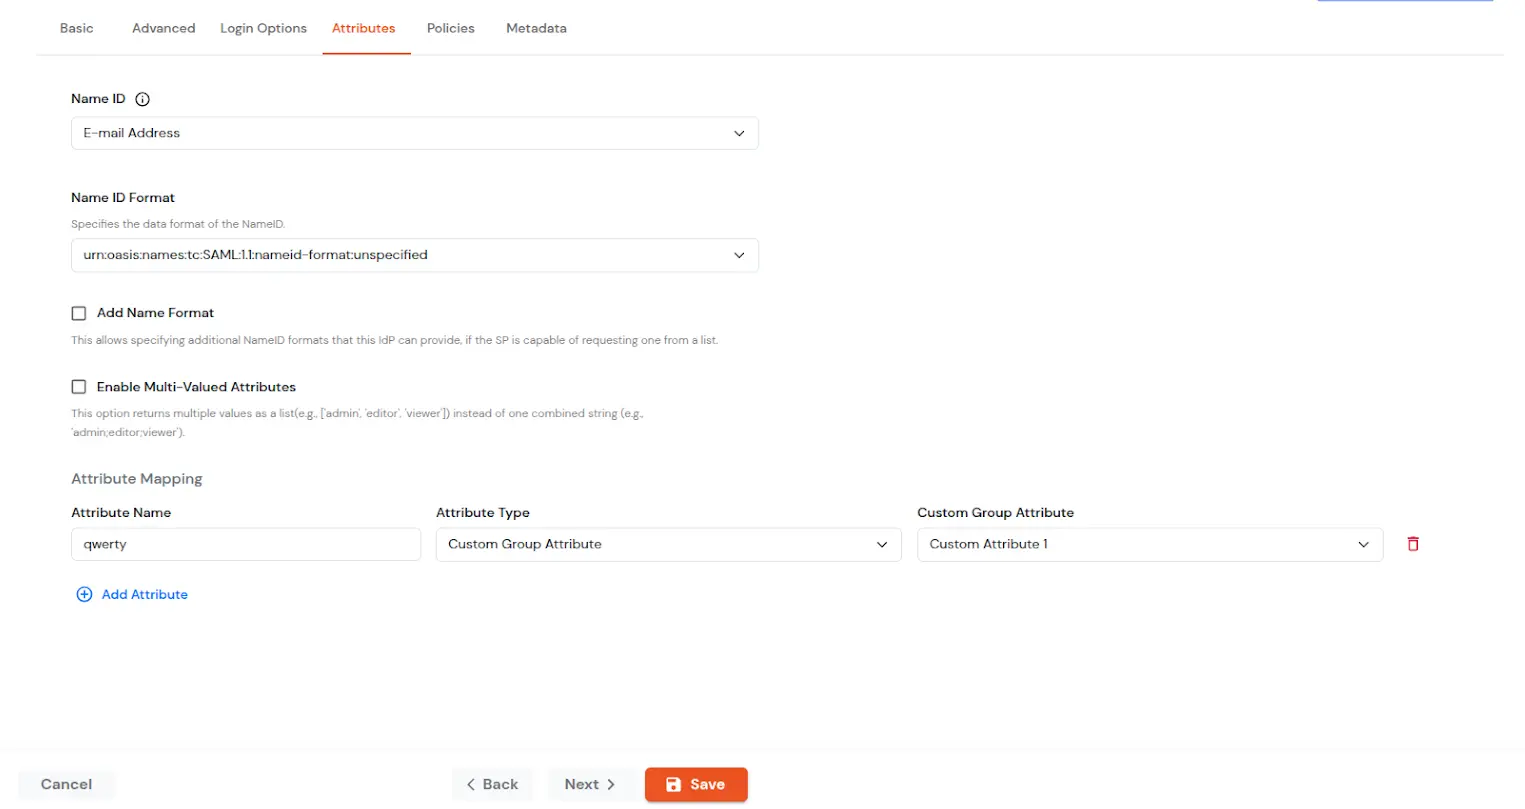
  • Cliquez à nouveau Suivant pour aller à la Cartographie d'attributs page. Ici, vous pouvez ajouter et configurer les attributs à envoyer à l'application.
  • NomID NameID est l'identifiant unique de l'utilisateur authentifié inclus dans l'assertion SAML. Il permet au fournisseur de services de reconnaître l'utilisateur et de l'associer à un compte. Généralement, NameID correspond à un nom d'utilisateur ou à une adresse électronique.
    Format d'ID de nom Définit le type d'identifiant utilisé dans le NameID (par exemple, adresse e-mail, identifiant persistant ou temporaire) afin que le fournisseur de services puisse correctement associer l'utilisateur. Si le fournisseur de services ne demande pas de format spécifique, le fournisseur d'identité peut laisser ce champ non spécifié et utiliser un format par défaut.
    Ajouter un format de nom Le format de nom définit la manière dont les noms d'attributs sont représentés dans une assertion SAML (par exemple, sous forme de chaînes de caractères simples ou d'URI). Il permet au fournisseur de services d'interpréter correctement la dénomination des attributs et garantit la cohérence entre le fournisseur d'identité et le fournisseur de services.
    Activer les attributs à valeurs multiples

    Activé : les virgules (,) et les points-virgules (;) sont traités comme des séparateurs, l’attribut est donc divisé en une liste propre. Exemple : roles = ['admin', 'editor', 'viewer'].

    Désactivé : les virgules et les points-virgules ne sont pas considérés comme des séparateurs ; l’attribut reste donc une seule chaîne de caractères. Exemple : roles = "admin;editor;viewer".

    Cartographie d'attributs Vous pouvez ajouter des attributs à envoyer dans l'assertion SAML au fournisseur de services. Ces attributs comprennent les attributs du profil utilisateur tels que le prénom, le nom, le nom complet, le nom d'utilisateur, l'adresse e-mail, les attributs de profil personnalisés et les groupes d'utilisateurs, etc.
    Authentification unique FortiClient : Ajouter des attributs

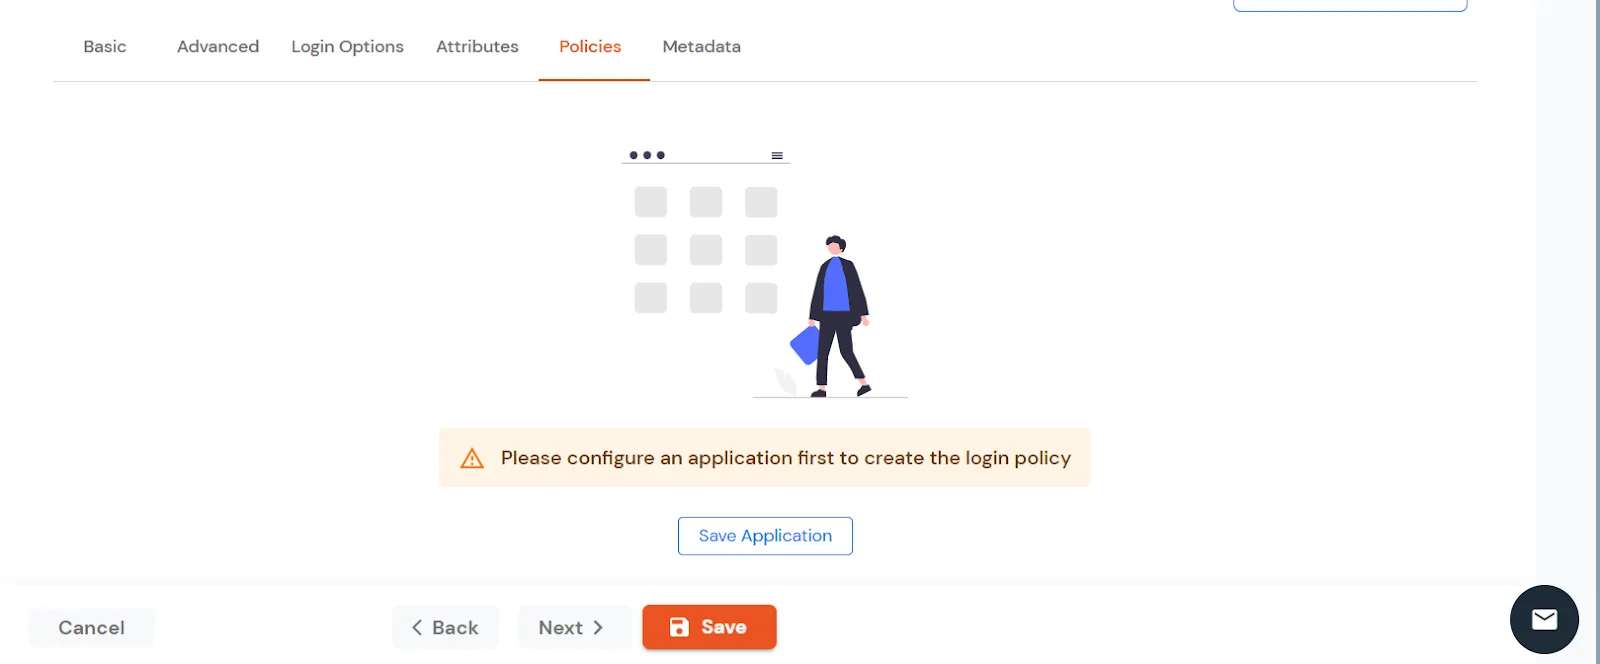
  • Cliquez à nouveau Suivant pour aller à la Politique de connexion. Tu dois Enregistrer l'application Il faut d'abord configurer la politique de l'application.
  • Authentification unique FortiClient : Enregistrez l’application dans la section Stratégies

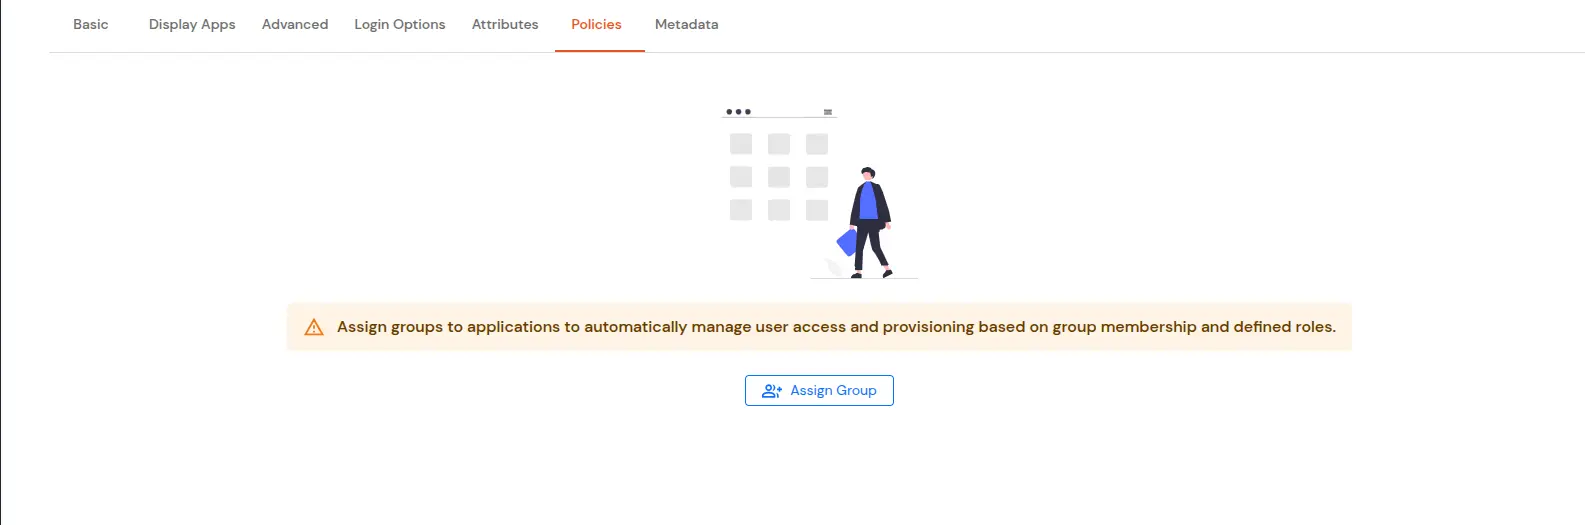
  • Une fois l'application enregistrée, vous pouvez configurer la stratégie de cette application.
  • Authentification unique FortiClient : Accédez aux stratégies et attribuez un groupe

  • Cliquez sur le Attribuer un groupe bouton. Un nouveau Configurer l'affectation de groupe Un onglet modal s'ouvrira.
    • Groupe d'affectation : Sélectionnez les groupes que vous souhaitez associer à l'application. Vous pouvez sélectionner jusqu'à 20 groupes à la fois.
    • Authentification unique FortiClient : Accédez à Stratégies et ajoutez une stratégie

    • Si vous devez créer un nouveau groupe, cliquez sur Ajouter un nouveau groupe .
    • Saisissez le nom du groupe et cliquez sur Créer un groupe.
    • Authentification unique FortiClient : Accédez à Stratégies et ajoutez une stratégie

    • Cliquez sur Suivant.
    • Attribuer des politiques : Ajoutez les politiques requises aux groupes sélectionnés. Saisissez les informations suivantes :
    • Premier facteur : Sélectionnez la méthode de connexion dans le menu déroulant.
      • Si vous sélectionnez Mot de passe comme méthode de connexion, vous pouvez activer Authentification à deux facteurs (MFA) et Authentification adaptative, si besoin.
      • Si vous sélectionnez Sans mot de passe comme méthode de connexion, vous pouvez activer Authentification à deux facteurs (MFA) si besoin.
  • Authentification unique FortiClient : dans la section « Ajouter une stratégie de connexion », veuillez fournir les détails.

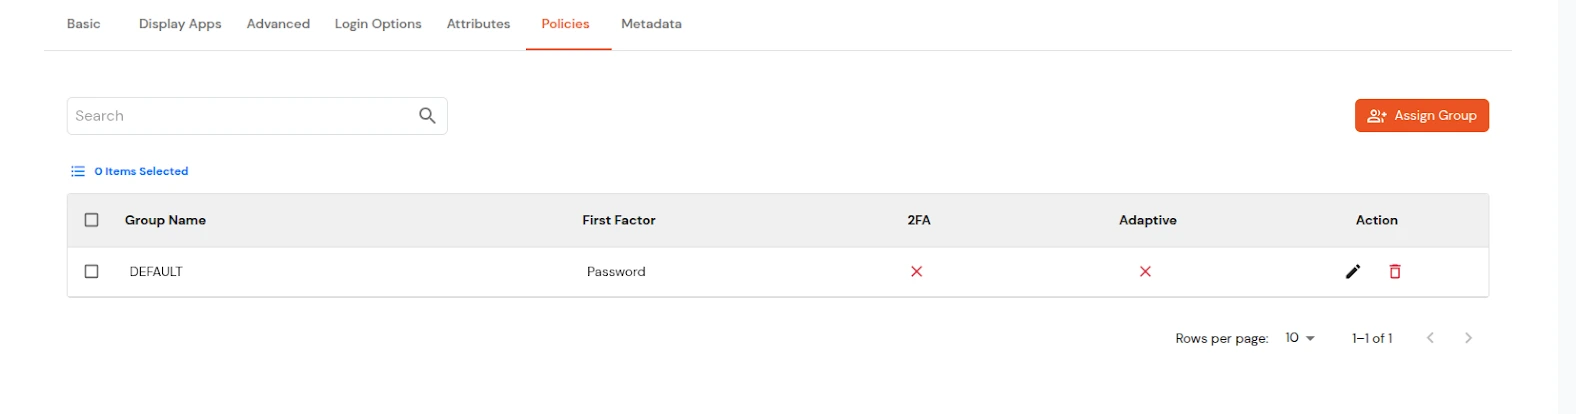
  • Cliquez sur EnregistrerDes politiques seront élaborées pour tous les groupes sélectionnés.
  • Vous verrez la politique répertoriée une fois qu'elle aura été ajoutée avec succès.
  • Authentification unique FortiClient : Ajouter plusieurs stratégies de connexion

    Pour obtenir les métadonnées de miniOrange afin de configurer FortiClient :

  • Allez dans Applications >> Applications.
  • Recherchez votre application et cliquez sur l'icône ' ' dans Action menu contre votre application.
  • Cliquez sur Métadonnées pour obtenir les détails des métadonnées, qui seront nécessaires plus tard.
  • Accédez au lien Métadonnées FortiClient SAML SSO

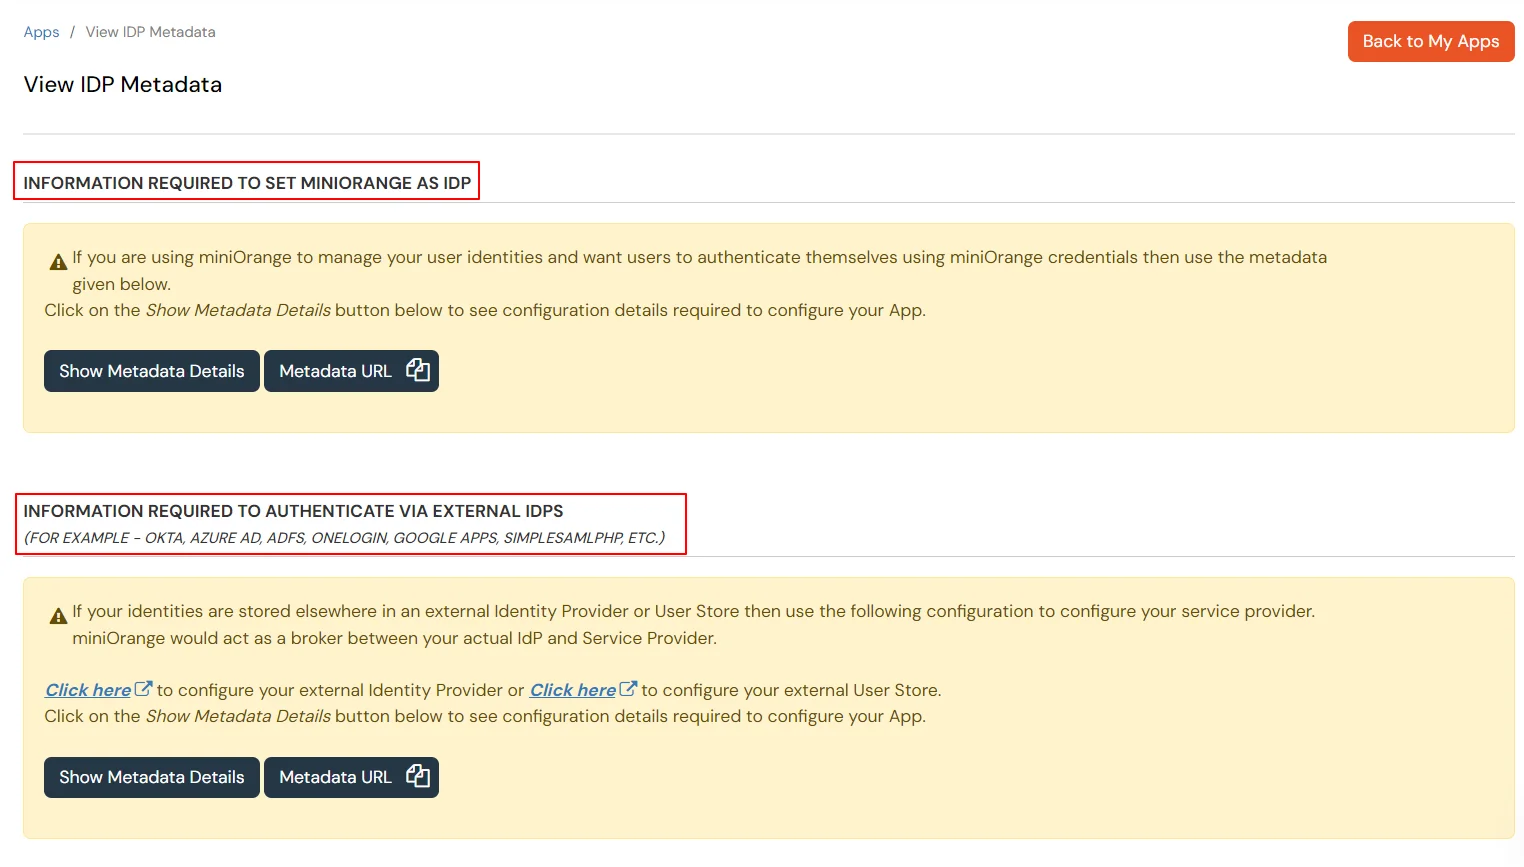
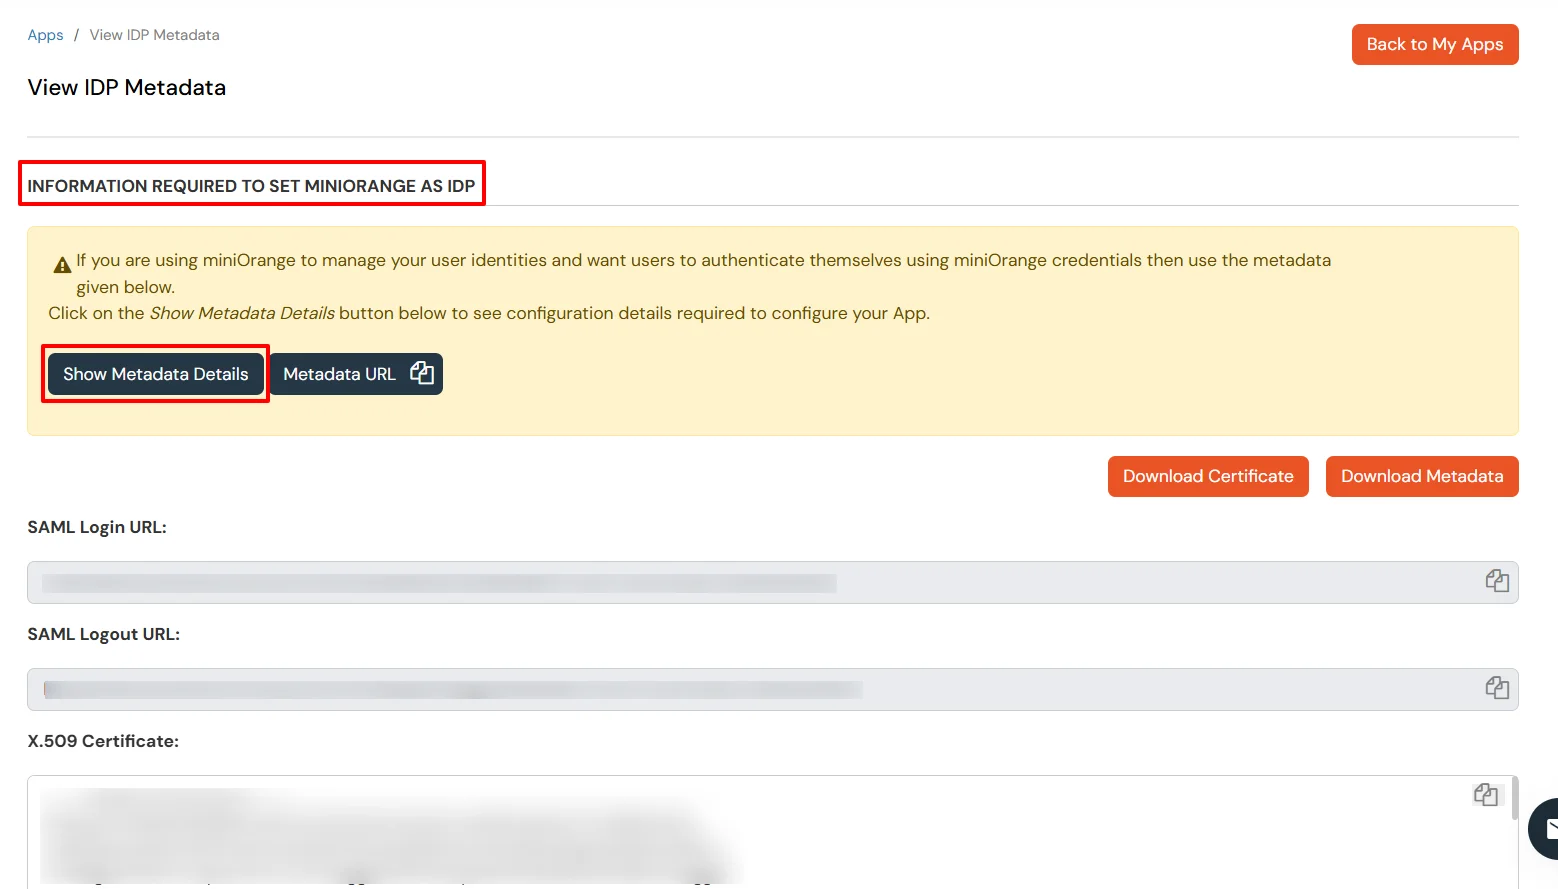
  • Sur le Afficher les métadonnées IDP pages-

    1. Si vous souhaitez utiliser miniOrange comme magasin d'utilisateurs c'est-à-dire que vos identités d'utilisateur seront stockées dans miniOrange, puis téléchargez le fichier de métadonnées sous l'en-tête 'INFORMATIONS REQUISES POUR DÉFINIR MINIORANGE COMME IDP'.

    2. Si vous souhaitez authentifier vos utilisateurs via n'importe quel Fournisseur d'identité externe comme Active Directory, Okta, OneLogin, Google, Apple ID, etc puis téléchargez le fichier de métadonnées sous la rubrique 'INFORMATIONS NÉCESSAIRES POUR S'AUTHENTIFIER VIA UN IDPS EXTERNE'.
  • Authentification unique (SSO) FortiClient sur la page des métadonnées

  • Puis cliquez sur Télécharger les métadonnées.
  • Authentification unique (SSO) FortiClient : sélectionnez les métadonnées (fournisseur d’identité externe ou miniOrange comme fournisseur d’identité).

2. Configurer l'authentification unique (SSO) dans FortiGate

  • Se connecter à Fortigate en tant qu'administrateur.
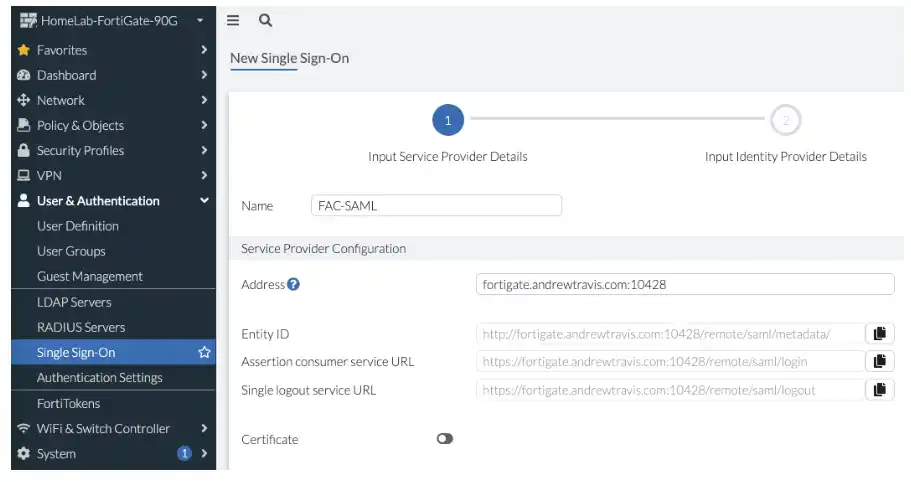
  • Accédez à Utilisateurs et authentification >> Authentification unique >> Créer pour configurer une connexion d'authentification unique SAML.
  • Copiez le Métadonnées IdP à partir de Étape 1 dans miniOrange, et collez-le dans la section des métadonnées Fortinet IdP.
  • Authentification unique (SSO) Fortinet : détails du fournisseur d’identité

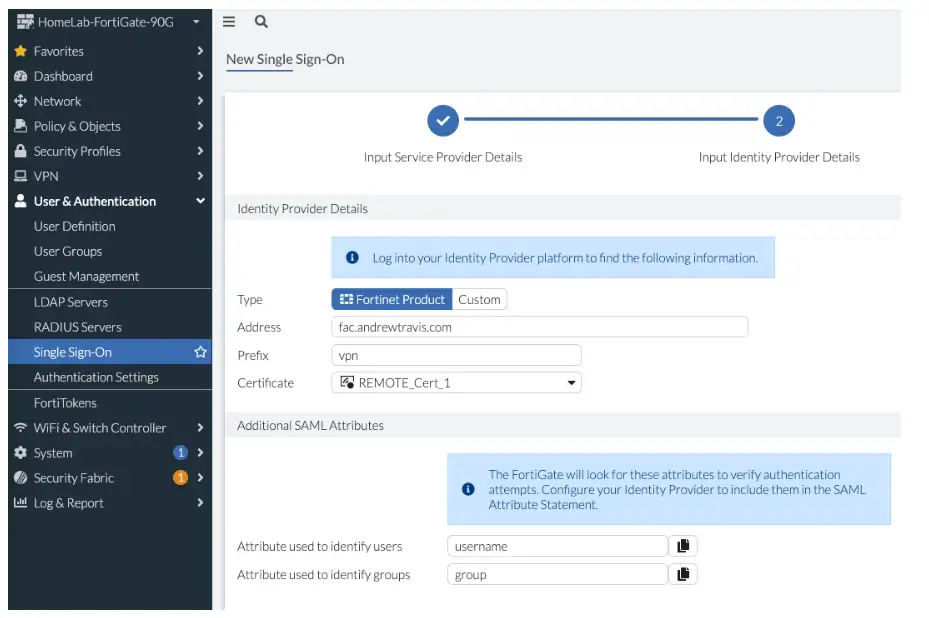
  • Cliquez à nouveau Suivant et sur la page suivante, vous saisirez vos URL du fournisseur d'identité soit sous Personnalisé (si vous utilisez un fournisseur d'identité autre que Fortinet) soit sous Fortinet (si vous utilisez Fortigate) :
  • Authentification unique (SSO) Fortinet : détails du fournisseur d’identité

  • Remplissez les champs conformément au tableau suivant.
    ID d'entité IDP ID d'entité ou émetteur dans miniOrange
    URL d'authentification unique du fournisseur d'identité URL de connexion SAML dans métadonnées miniOrange
    URL de déconnexion unique IDP URL de déconnexion SAML dans métadonnées miniOrange
  • Cliquez sur Appliquer enregistrer les modifications
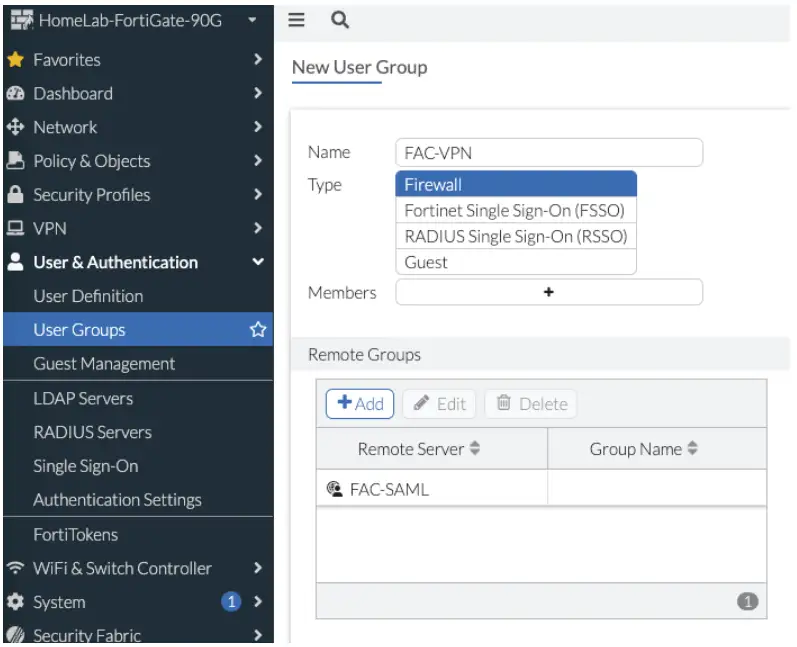
  • Accédez à Utilisateurs et authentification >> Groupes d'utilisateurs >> CréerPour le premier groupe, créez un groupe d'utilisateurs générique sans nom spécifique, par exemple : FAC-VPN. Ce groupe générique sera référencé ultérieurement dans la configuration IPsec et avec les groupes individuels dans les règles de pare-feu. Une autre approche consiste à ne pas limiter l'accès VPN à un seul groupe (cette option reste facultative) ; vous pouvez autoriser tout utilisateur, quel que soit son groupe, à se connecter au VPN, puis utiliser les groupes dans les règles de pare-feu pour restreindre l'accès aux ressources. Lors des tests, l'omission de ce groupe d'utilisateurs générique a entraîné l'erreur FNBAM_DENIED.
  • groupe forticlient

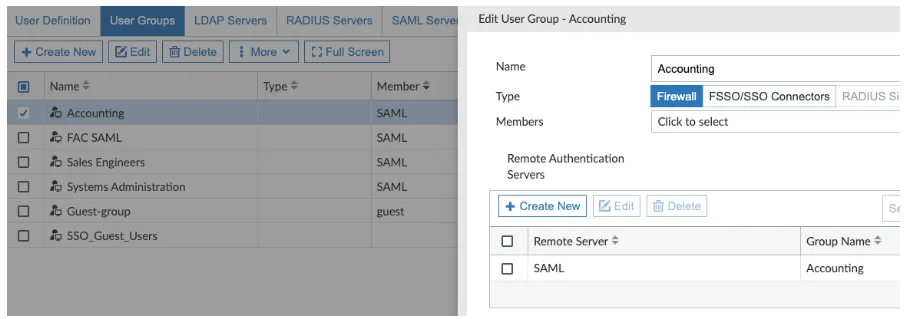
  • Sélectionner Pare-feu Définissez le type. Créez également des groupes d'utilisateurs (par exemple, Comptabilité, Ingénieurs commerciaux, Administration système) pour les associer aux stratégies de pare-feu.
  • forticlient


3. Configurer l'authentification unique SAML FortiGate pour IKE-SAML (VPN IPsec)

  • Le FortiGate accepte le trafic SAML provenant du FortiClient sur le port TCP défini par auth-ike-saml-port (plage valide : 1–65535 ; la valeur par défaut est souvent 1001—utilisez la même valeur que celle que vous avez définie dans Utilisateur et authentification > Authentification unique, Par exemple 10428Si votre version de FortiOS l'exige, configurez ceci dans l'interface de ligne de commande pour correspondre à ce port :

    config system global set auth-ike-saml-port 10428 end
  • Configurez l’attribut « ike-saml-server » sur l’interface WAN utilisée pour le VPN IPsec d’accès distant. Ce paramètre doit être appliqué à l’interface qui reçoit en premier le trafic FortiClient.

    config system interface edit "wan1" set ike-saml-server enable next end
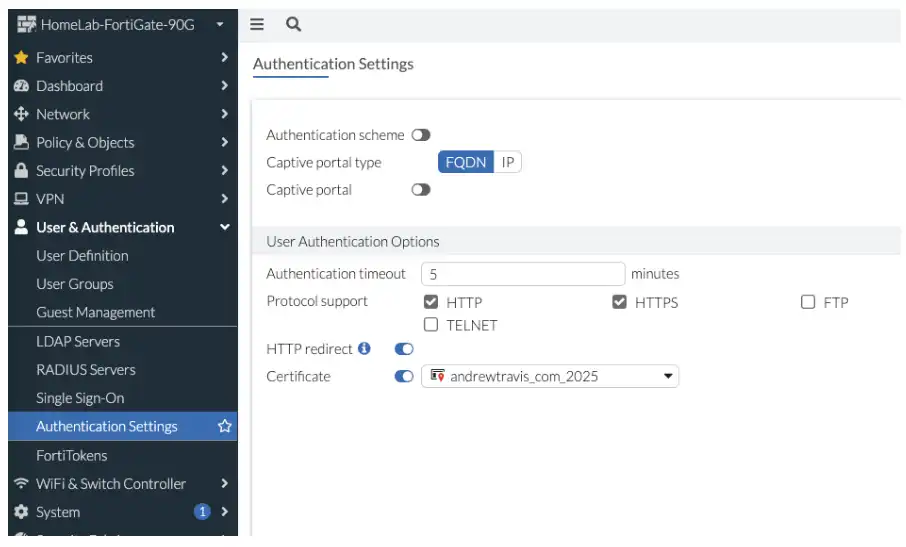
  • FortiClient valide le certificat présenté par FortiGate lors de l'échange SAML. Configurez ce certificat dans les paramètres suivants : Utilisateur et authentification > Paramètres d'authentification (ou équivalent) dans le Authentification de l'utilisateur >> certificat section correspondant à votre version de FortiOS.
  • forticlient

  • Spécifiez le certificat que FortiGate présentera à FortiClient.

Remarque : Pour éviter les avertissements de certificat invalide dans FortiClient, le sujet ou le SAN du certificat doit correspondre au nom d’hôte ou au nom de domaine complet (FQDN) de la passerelle distante IPsec saisi par l’utilisateur. Si le certificat du serveur est chaîné à une autorité de certification privée, importez cette dernière dans le magasin de certificats racines de confiance du terminal (ou déployez-la via votre stratégie de gestion des périphériques).
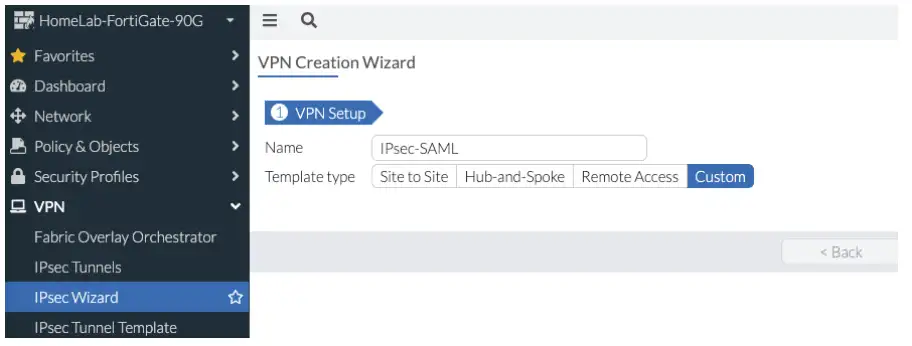
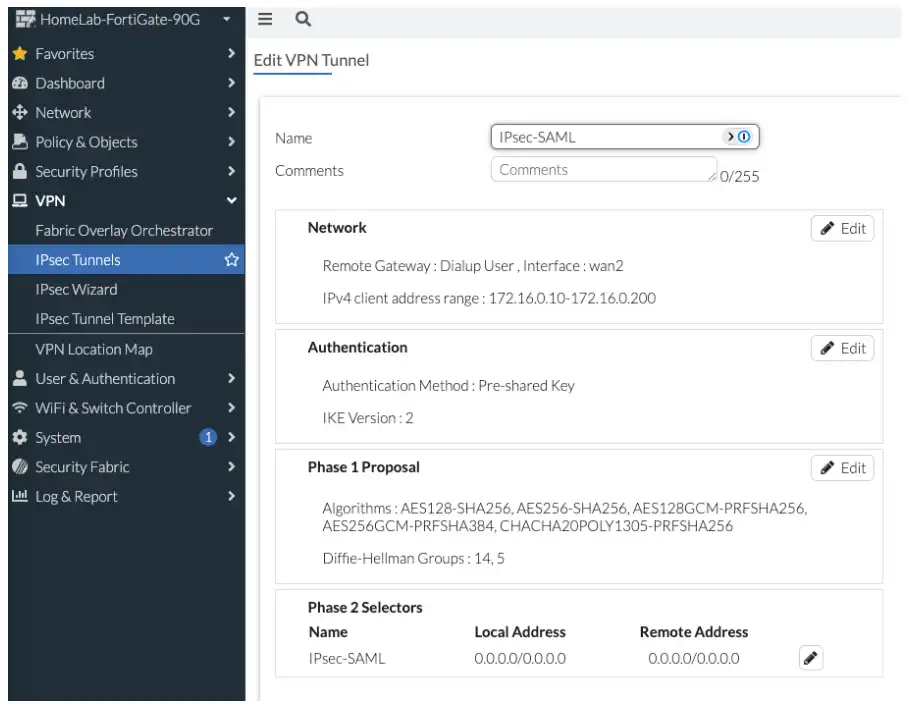
4. Configurer IPsec IKEv2 pour FortiClient

  • Créez le VPN IPsec sur le FortiGate. Accédez à VPN > Assistant IPsec et choisissez Type de modèle : Personnalisé:
  • Assistant IPsec FortiGate

  • Assistant IPsec — partie 1 : Sélectionnez la version IP (IPv4 ou IPv6).
  • complet » Passerelle distante à Utilisateur de connexion commutée
  • Choisir l'interface WAN
  • Activer le mode Configuration → Attribuer une adresse IP (plage/objet)
  • (Facultatif) Activer le split tunneling → Ajouter des réseaux
  • Configurer l'authentification (clé pré-partagée / certificat)
  • Sélectionnez la version IKE : 2
  • Définir les types d'acceptation : Tout ID de pair
  • Conservez les sélecteurs de la phase 2 par défaut (tous à zéro) sauf si vous avez besoin de sélecteurs explicites.
  • Résumé du tunnel IPsec FortiGate

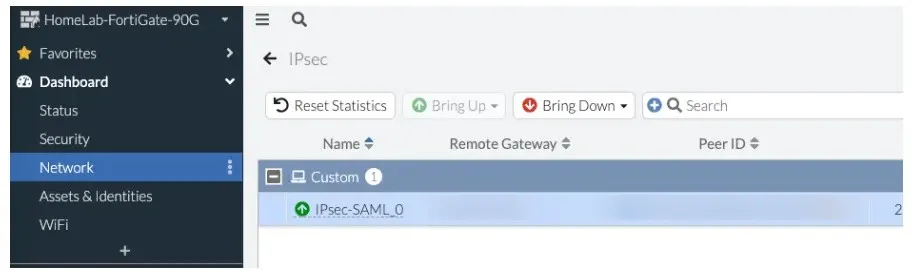
  • IKEv2 utilise EAP pour l'authentification des utilisateurs. Une fois le tunnel créé par l'assistant, associez le groupe global (par exemple, FAC-VPN) sur l'interface de phase 1. Exemple (adaptez le nom du tunnel au vôtre) : config vpn ipsec phase1-interface edit "IPsec-SAML" set authusrgrp "FAC-VPN" next end
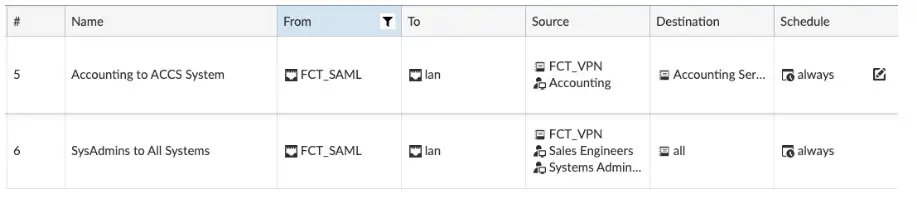
  • Référencez le même groupe générique que vous avez créé dans Étape 2Utilisez les règles de pare-feu (étape 5) pour limiter l'accès aux ressources internes aux utilisateurs ou groupes autorisés. Consultez la documentation FortiGate de votre version pour connaître les options d'accès à distance supplémentaires.

5. Créer des règles de pare-feu pour le VPN IPsec

  • Allez dans Stratégies et objets >> Stratégie de pare-feu >> CréerConfigurez l'interface entrante sur votre interface VPN IPsec. Sous Matériau, sélectionnez les groupes d'utilisateurs qui doivent atteindre chaque destination (par exemple, les groupes mappés à partir de SAML ou le groupe global pour un laboratoire simple).
  • Politique de pare-feu FortiGate pour VPN IPsec

  • Créez des règles distinctes par équipe ou niveau de sensibilité afin que les utilisateurs n'accèdent qu'aux sous-réseaux et aux applications dont ils ont besoin.
  • Exemple : une règle de laboratoire permissive qui autorise le trafic provenant de la couverture FAC-VPN groupe vers un sous-réseau de test :
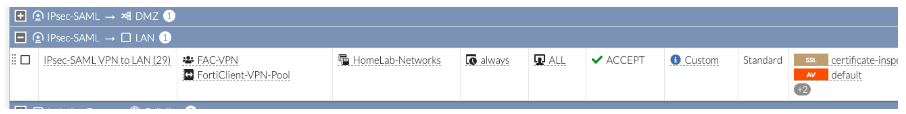
  • Politique d'autorisation VPN de FortiGate

  • Vous pouvez également utiliser une simple règle d'autorisation sans conditions de groupe par utilisateur si vous n'avez pas besoin de segmentation par groupe.

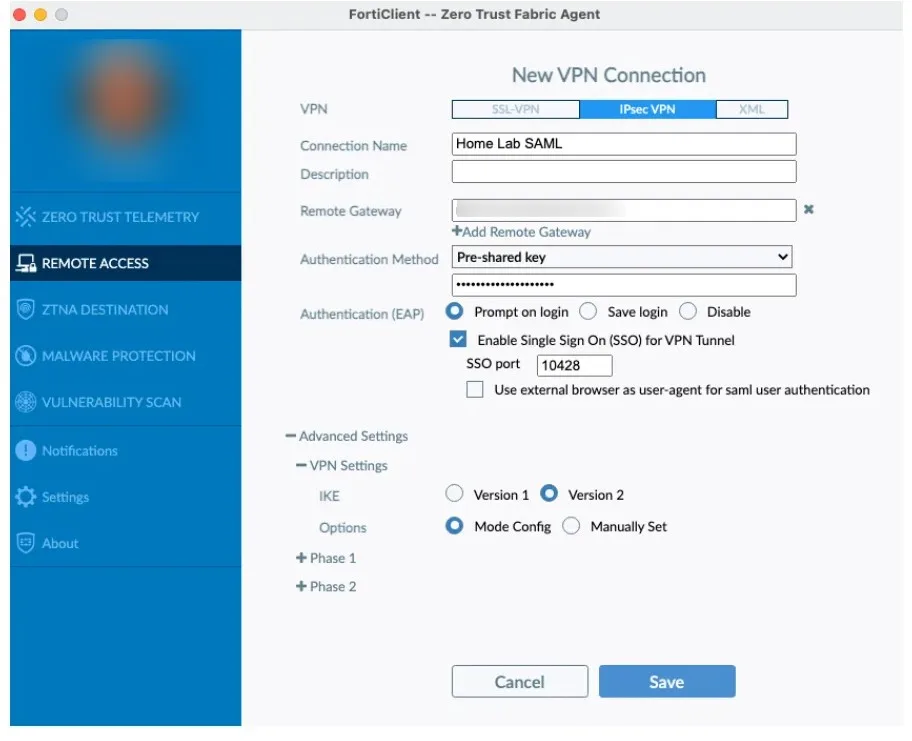
6. Configuration de FortiClient

  • Installez FortiClient à partir de Assistance Fortinet, puis ouvert Configurer le VPN:
  • forticlient

  • Vous devrez spécifier les paramètres suivants :
    • VPN : VPN IPsec
    • Passerelle distante : adresse IP publique sur votre interface WAN
    • Méthode d'authentification : clé ou certificat pré-partagé (correspondant au tunnel FortiGate)
    • Permettre Authentification unique pour le tunnel VPN
    • Veuillez indiquer le port que nous avons sélectionné précédemment (c.-à-d. 10428).
    • Afficher Paramètres avancés > Paramètres VPN
    • IKE : Version 2
    • Options : Configuration du mode
  • Ajoutez le VPN, cliquez sur Connecter, connectez-vous via IdP et confirmez la connexion sur FortiGate.
  • forticlient

7. Tester la configuration SSO

Testez la connexion SSO à votre compte FortiClient avec miniOrange IdP :

    Utilisation de la connexion initiée par SP

  • Cliquez sur « Se connecter dans FortiClient » pour ouvrir l'écran de connexion miniOrange dans votre navigateur.
  • Connexion à l'authentification unique (SSO) FortiClient

  • Saisissez vos identifiants miniOrange et cliquez sur « Se connecter ». Vous serez automatiquement connecté à votre compte FortiClient.

Dépannage (FortiGate / FortiClient)

  • Dans l'interface de ligne de commande FortiGate, activez le débogage pour les démons liés à IKE et SAML pendant que vous reproduisez le problème, puis désactivez le débogage une fois terminé : diag debug reset diag debug application ike -1 diag debug application samld -1 diag debug application fnbamd -1 diag debug console timestamp enable diag debug enable
  • Vérifiez la synchronisation horaire (NTP) sur FortiGate et l'IdP ; SAML est sensible au décalage horaire.
  • Vérifiez que les attributs NameID et group de l'assertion SAML du fournisseur d'identité (IdP) correspondent aux mappages FortiGate et aux groupes de pare-feu.

Questions fréquemment posées


Qu'est-ce que l'authentification unique (FSSO) de Fortinet pour FortiClient ?

L'authentification unique (SSO) de Fortinet est un protocole d'authentification qui permet aux produits de sécurité Fortinet, tels que FortiGate, d'identifier et d'authentifier les utilisateurs de manière transparente en surveillant les événements de connexion dans Active Directory ou d'autres annuaires d'identités compatibles. Lorsque SAML est configuré sur FortiGate en tant que fournisseur de services, FortiClient peut utiliser le même flux SSO pour le VPN et les accès associés, conformément à vos paramètres FortiOS et VPN SSL.


Références externes

Vous souhaitez planifier une démo ?

Démonstration de la plateforme


Nos autres produits de gestion des identités et des accès