Authentification à deux facteurs (2FA) pour Highfive
L'authentification à deux facteurs (2FA) ou l'authentification multifacteur est le processus d'authentification dans lequel vous devez fournir deux facteurs pour obtenir l'accès. Le premier facteur est celui dont vous connaissez le nom d'utilisateur et le mot de passe et le deuxième facteur est celui que vous pourriez avoir comme unique comme un téléphone (pour OTP) ou une empreinte digitale. Cette couche supplémentaire empêche la personne non autorisée d'accéder aux ressources même si elle connaît votre nom d'utilisateur et votre mot de passe. miniOrange fournit plus de 15 méthodes et solutions d'authentification pour divers cas d'utilisation.

miniOrange
Application d'authentification

Google
Application d'authentification

Authy 2 facteurs
Application d'authentification
Microsoft
Application d'authentification
Suivez le guide étape par étape ci-dessous pour Highfive Single Sign-On (SSO)
1. Configurer Highfive dans miniOrange
- Connectez-vous à miniOrange Console d'administration.
- Allez dans Apps et cliquez sur Ajouter une application .

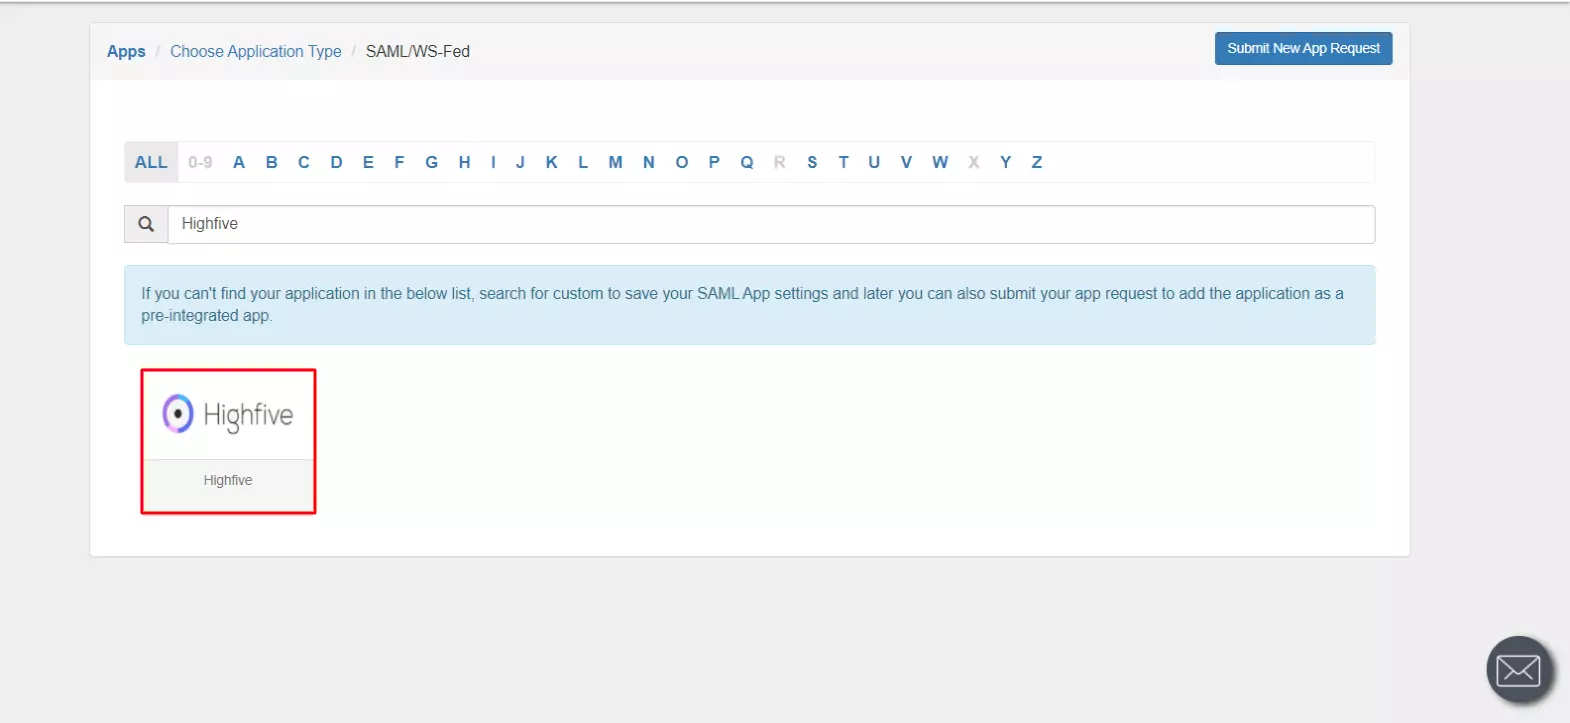
- In Choisissez le type de demande, sélectionnez SAML/WS-FED du Toutes les applications menu déroulant.

- Recherchez tape m'en cinq dans la liste, si vous ne trouvez pas Highfive dans la liste, recherchez Customiser et vous pouvez configurer votre application dans Application SAML personnalisée.
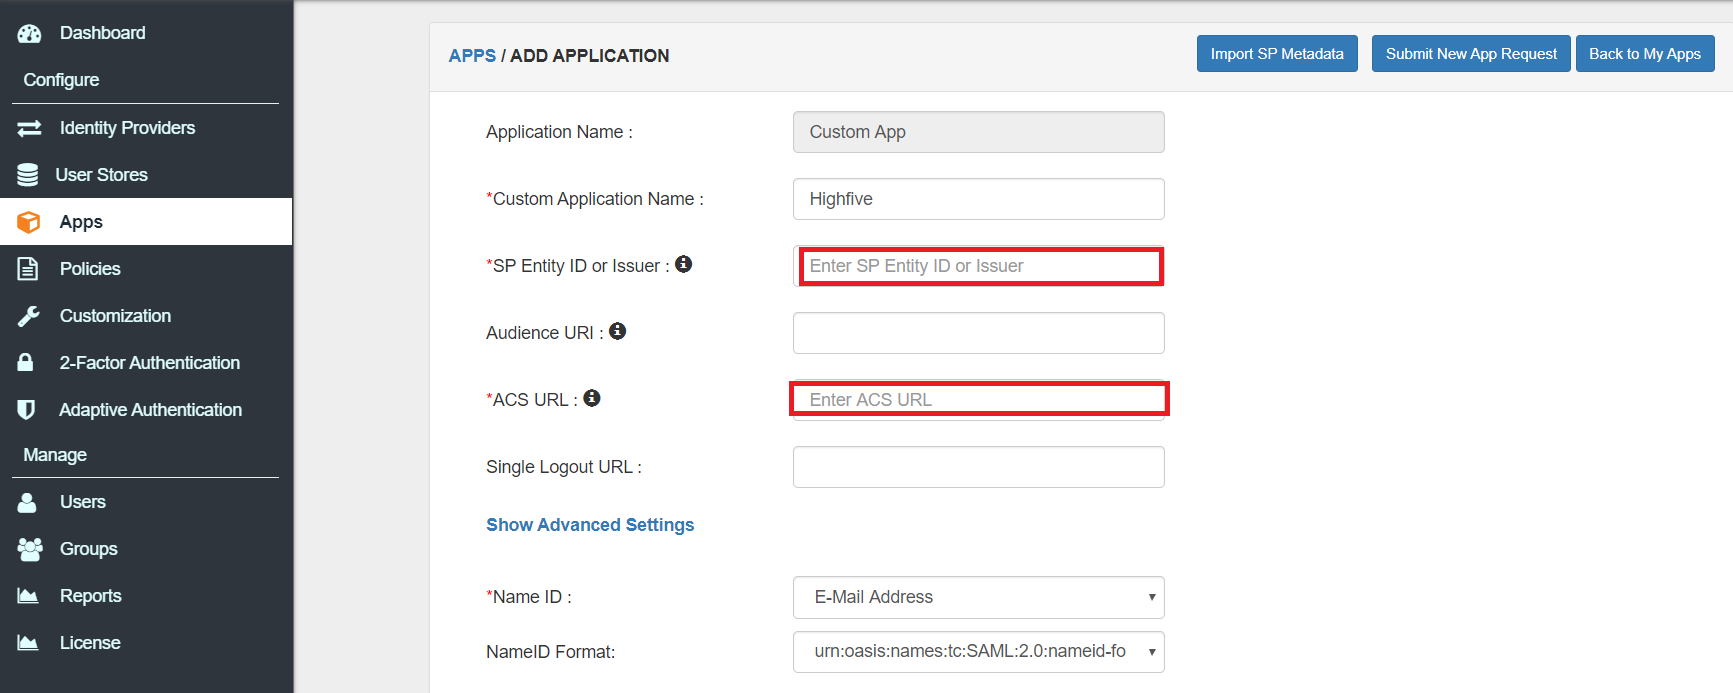
- Entrer ID d'entité SP que vous obtiendrez à partir du tableau de bord d'administration de Highfive.
- Entrer URL ACS que vous obtiendrez à partir du tableau de bord d'administration de Highfive.
- Sélectionnez le ID Email du Nom ID menu déroulant.
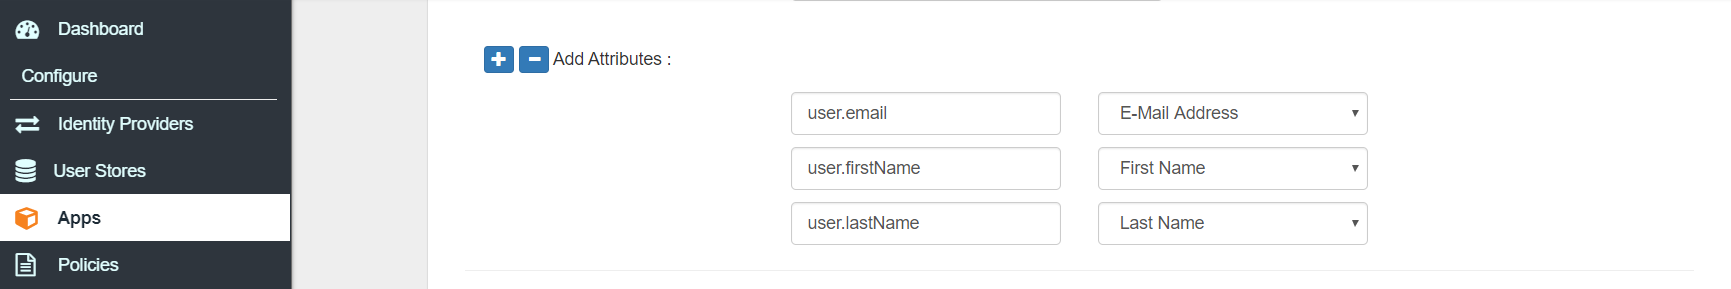
- Ajoutez 3 attributs avec le nom et les valeurs comme indiqué dans la capture d’écran ci-dessous.
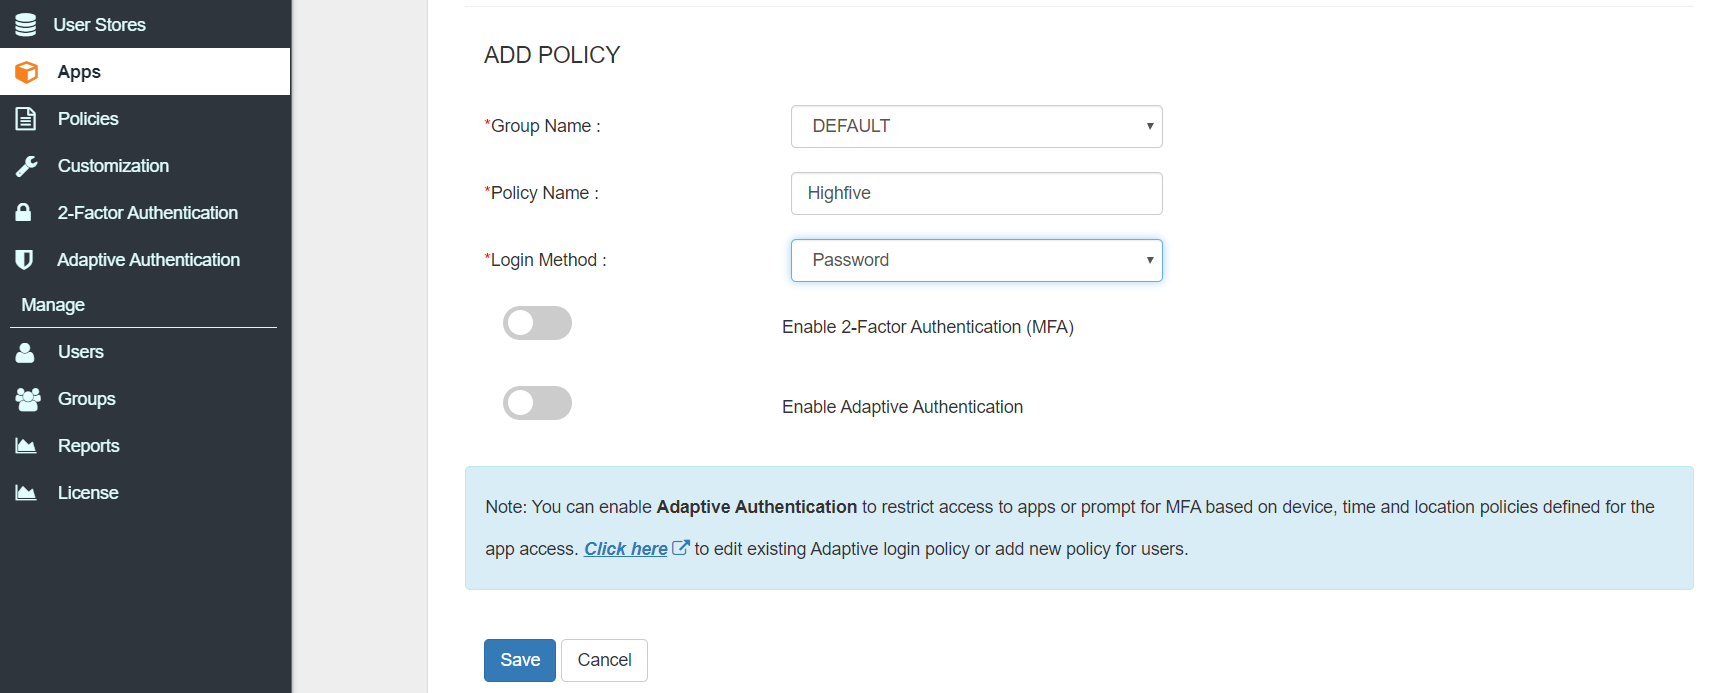
- Rendez-vous dans la section Ajouter une politique et sélectionnez DEFAULT du Nom du groupe menu déroulant.
- Entrez maintenant le tape m'en cinq dans le Nom de la politique champ.
- Sélectionner MOT DE PASSE du Type de premier facteur menu déroulant.
- Cliquez sur Enregistrer pour configurer Highfive.
- Cliquez sur Métadonnées lien pour télécharger les métadonnées qui seront nécessaires ultérieurement. Cliquer sur Lien pour voir le lien SSO initié par l'IDP pour Highfive.
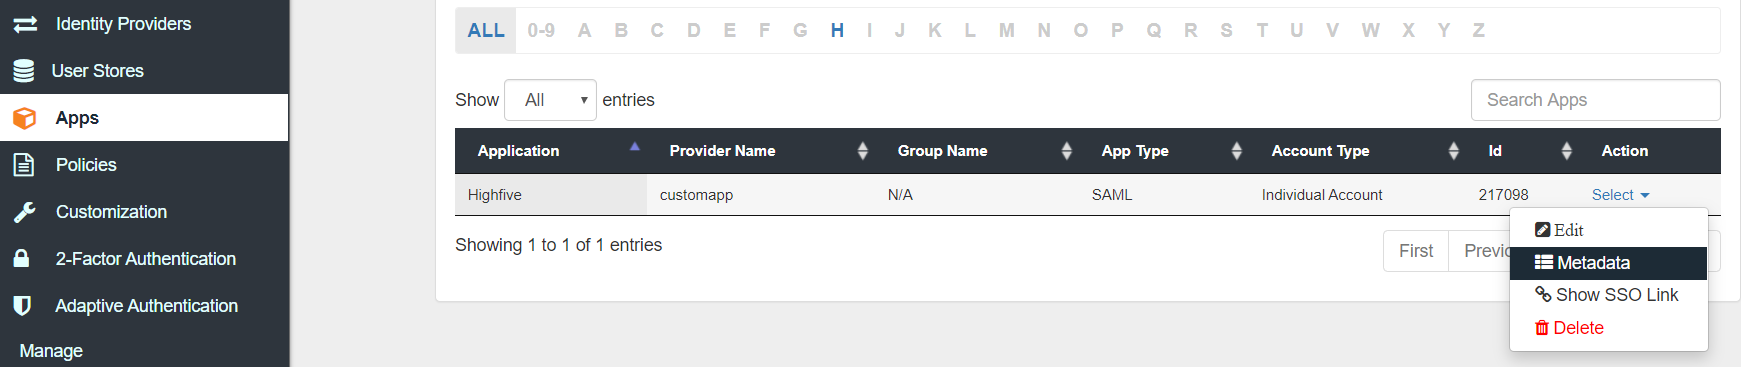
- Frappez le Télécharger les métadonnées XML bouton pour télécharger le fichier metadata.xml.
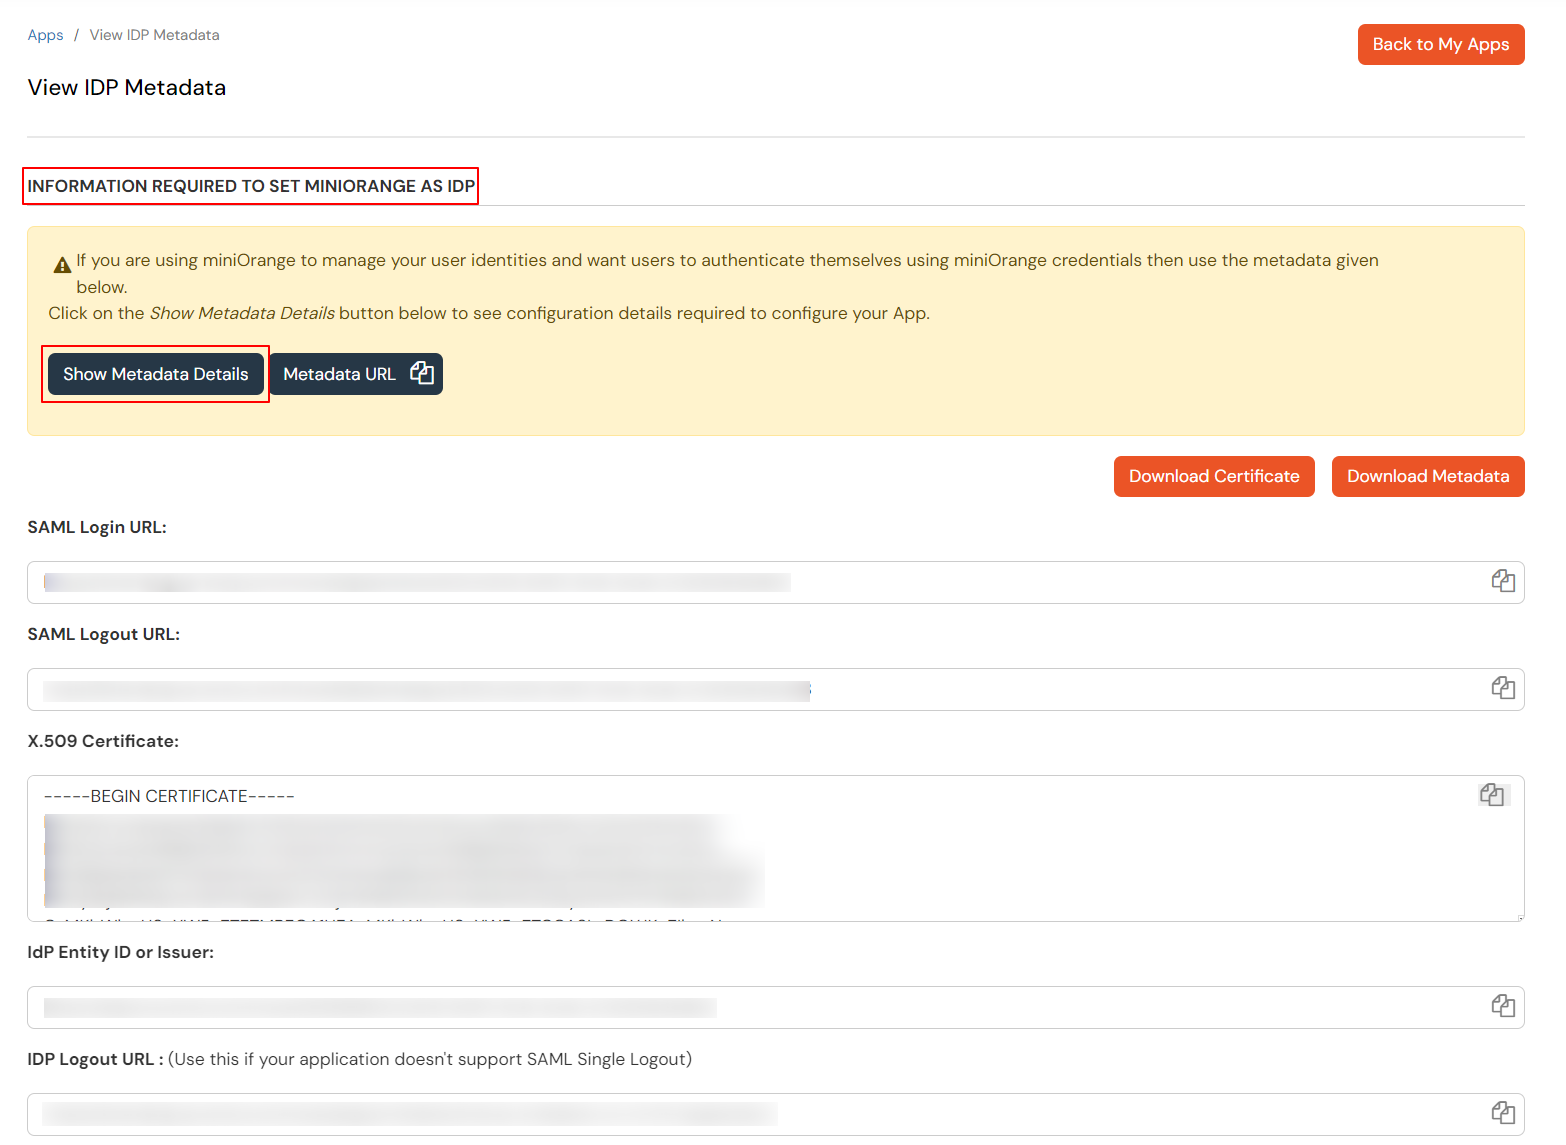
2. Configurer SSO dans Highfive
- Connectez-vous à votre tableau de bord de domaine dans Highfive.
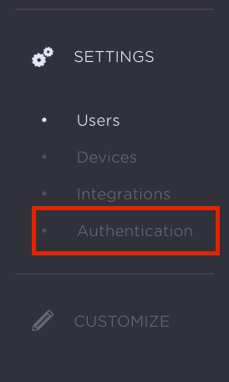
- Sélectionner Paramètres > Authentification:
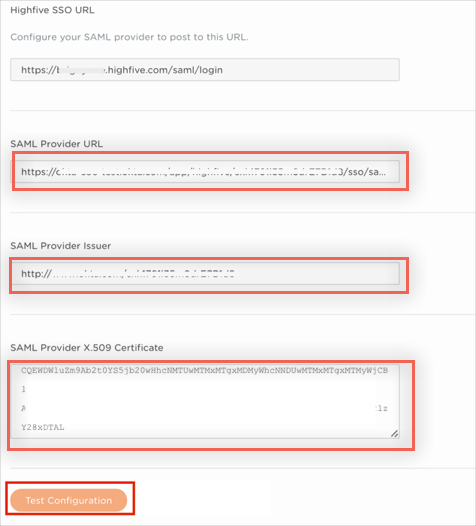
- Entrez les éléments suivants:
- Fournisseur d'identité Émetteur : Un identifiant unique pour votre IdP, qui est disponible dans votre interface de configuration IdP.
- URL de connexion: L'URL où votre IdP reçoit les demandes d'authentification unique.
- Certificat X.509 : Les informations codées pour votre certificat de sécurité que votre IdP génère.
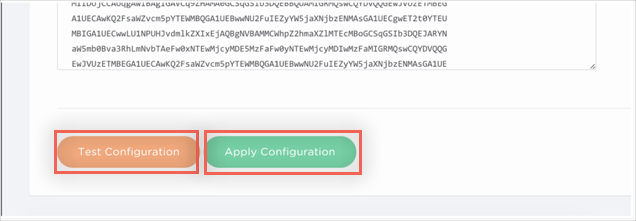
- Cliquez à nouveau Configuration du test
- Si tout est correct, vous verrez un succès par voie électronique.
- Cliquez à nouveau Appliquer la configuration
À noter: Il s'agit d'une étape importante qui enregistre votre configuration.
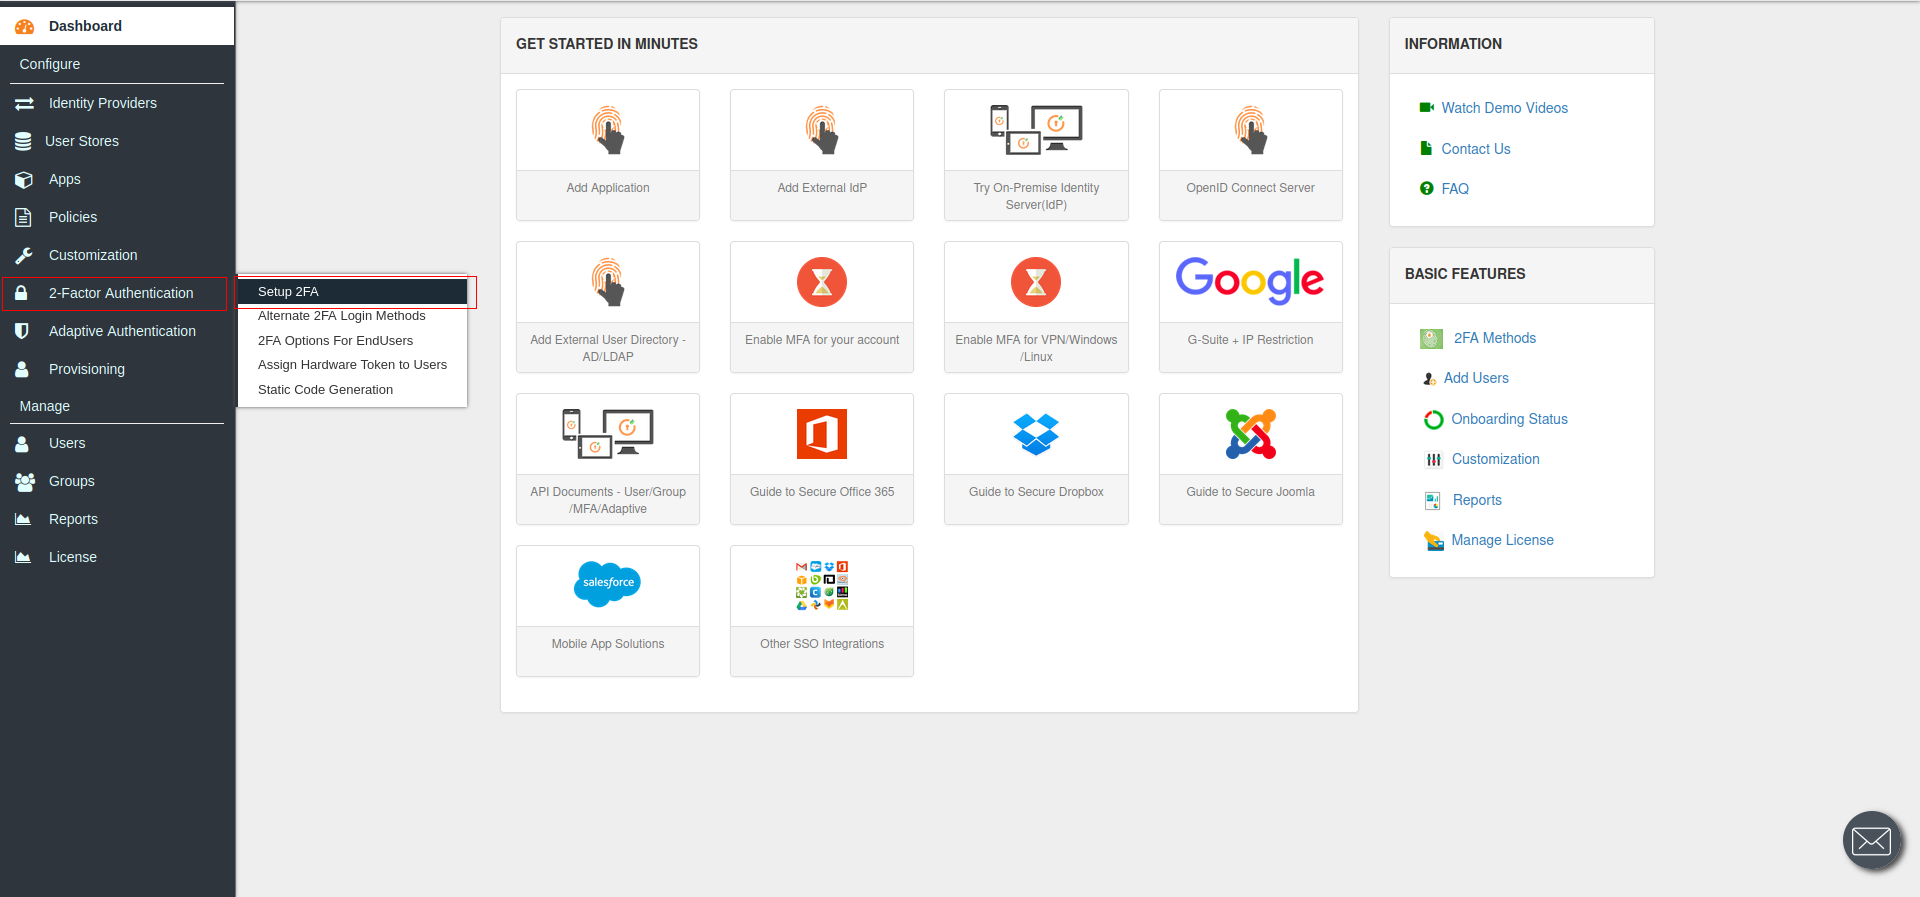
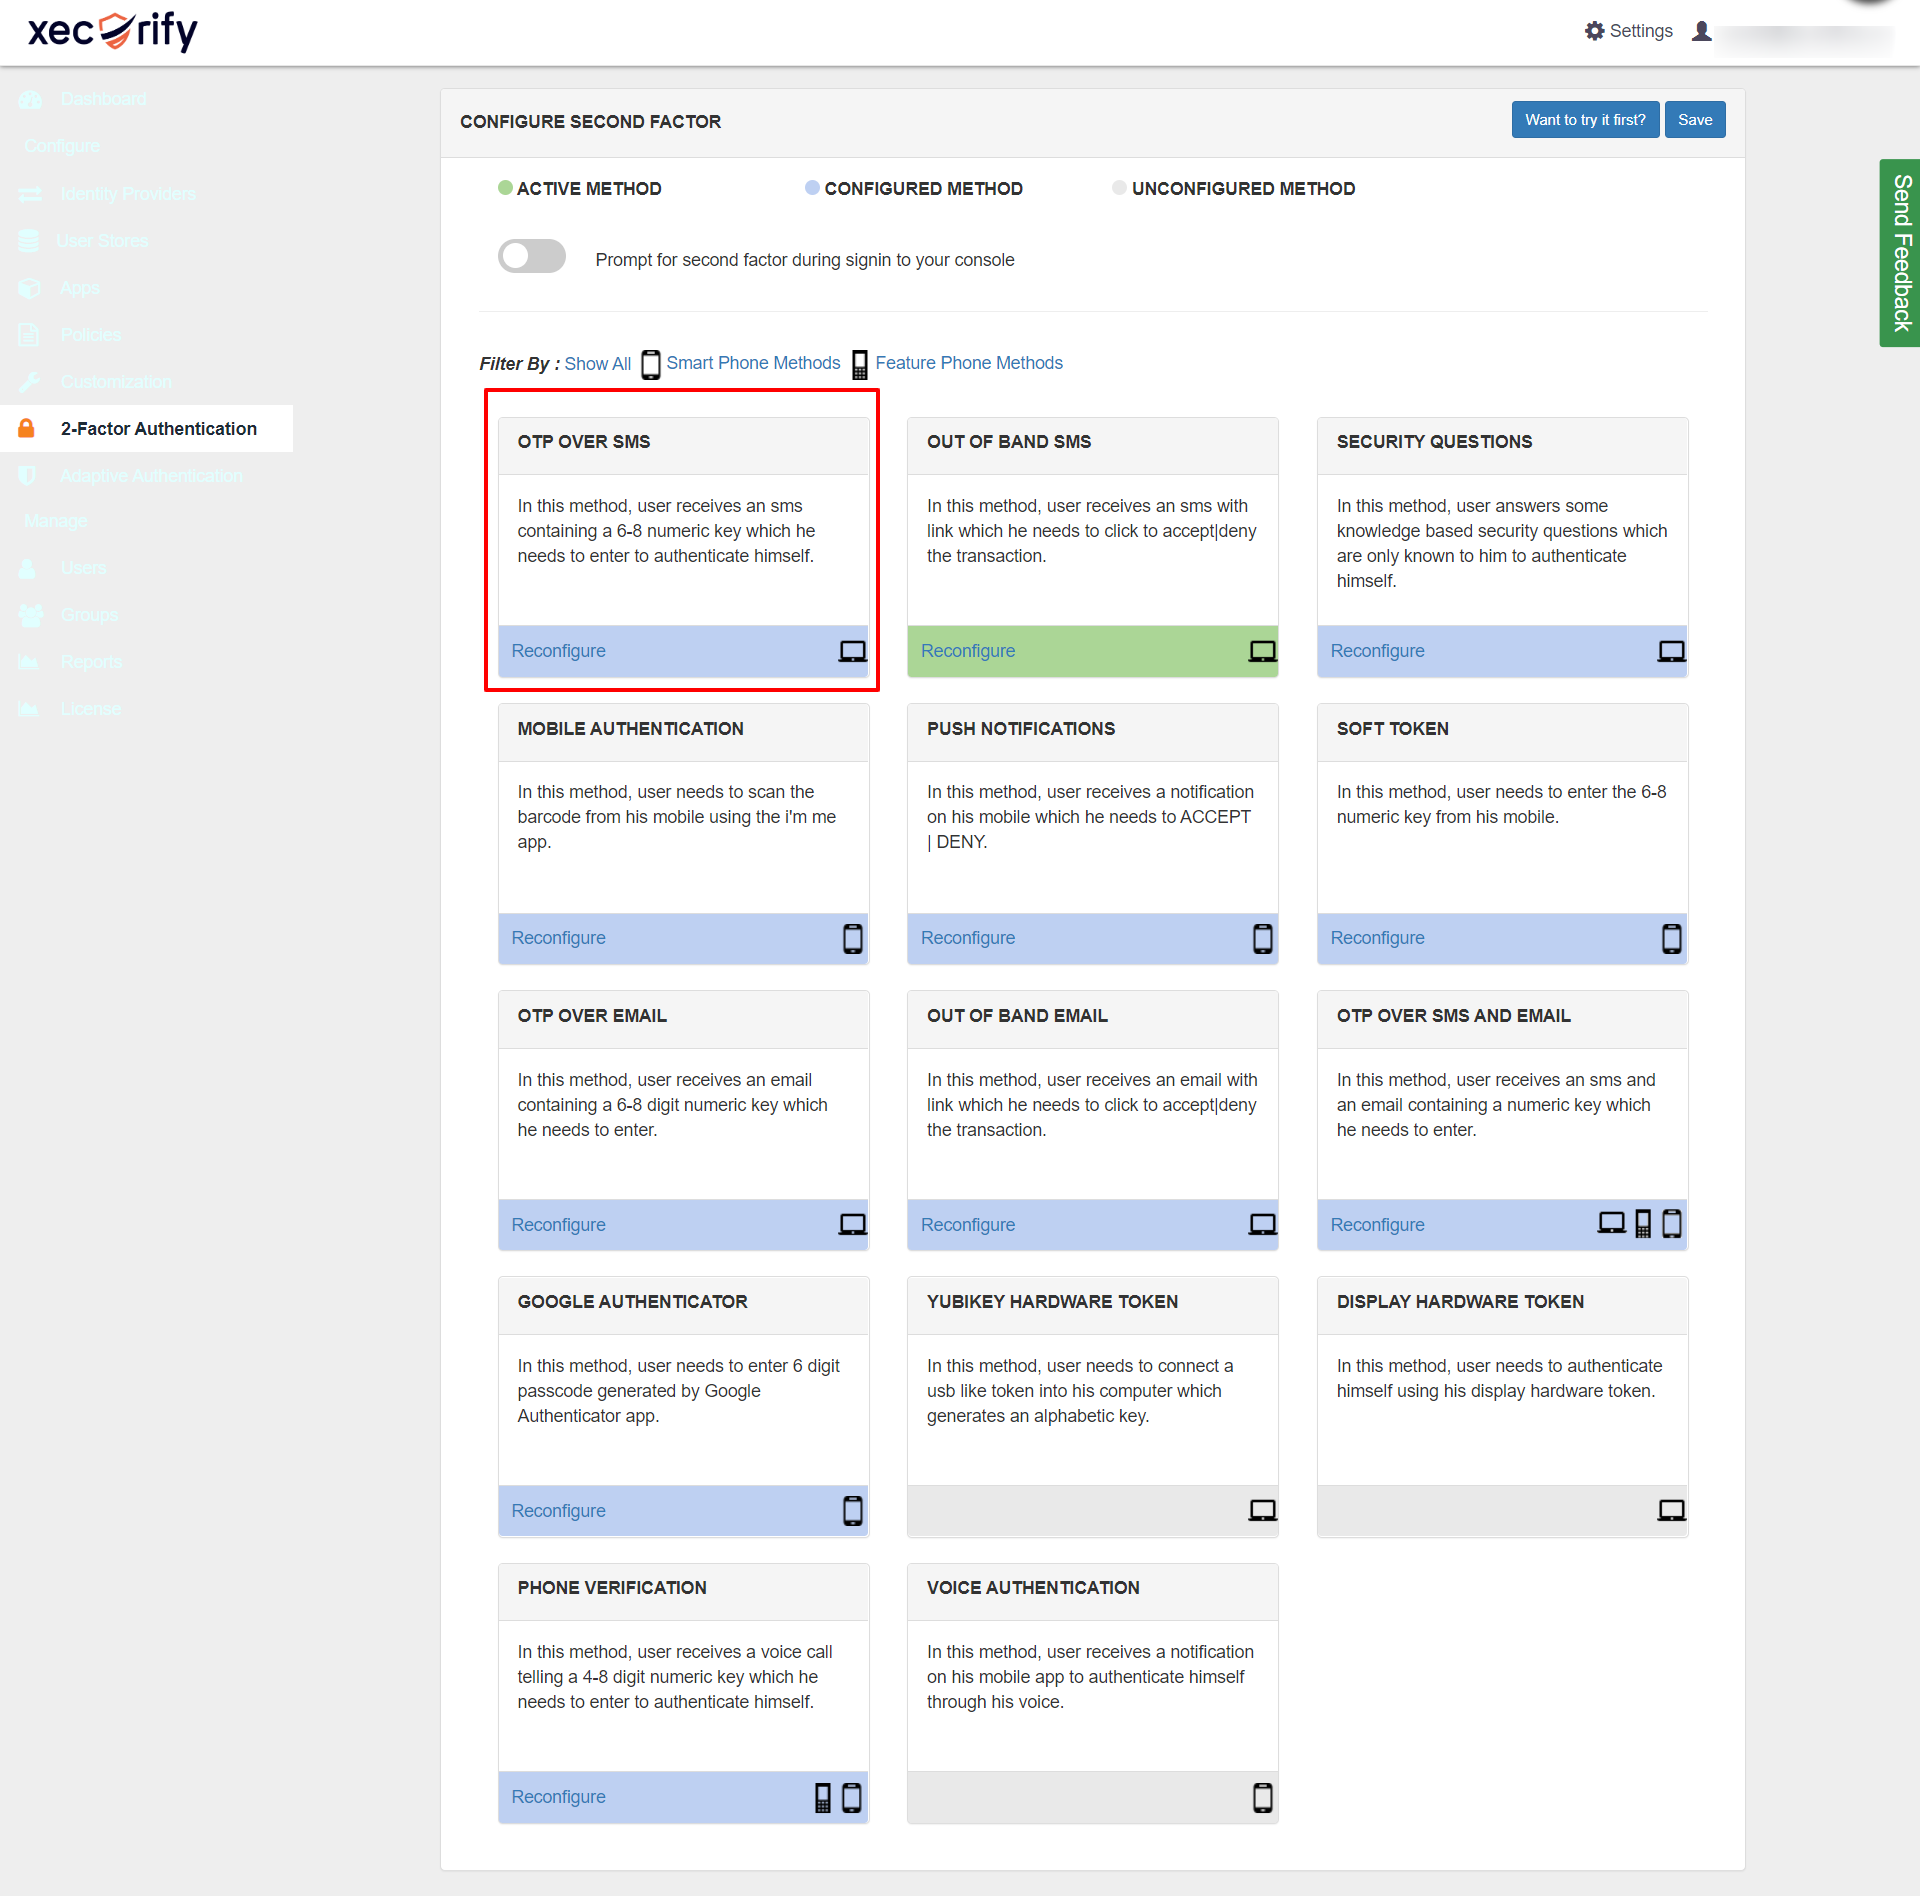
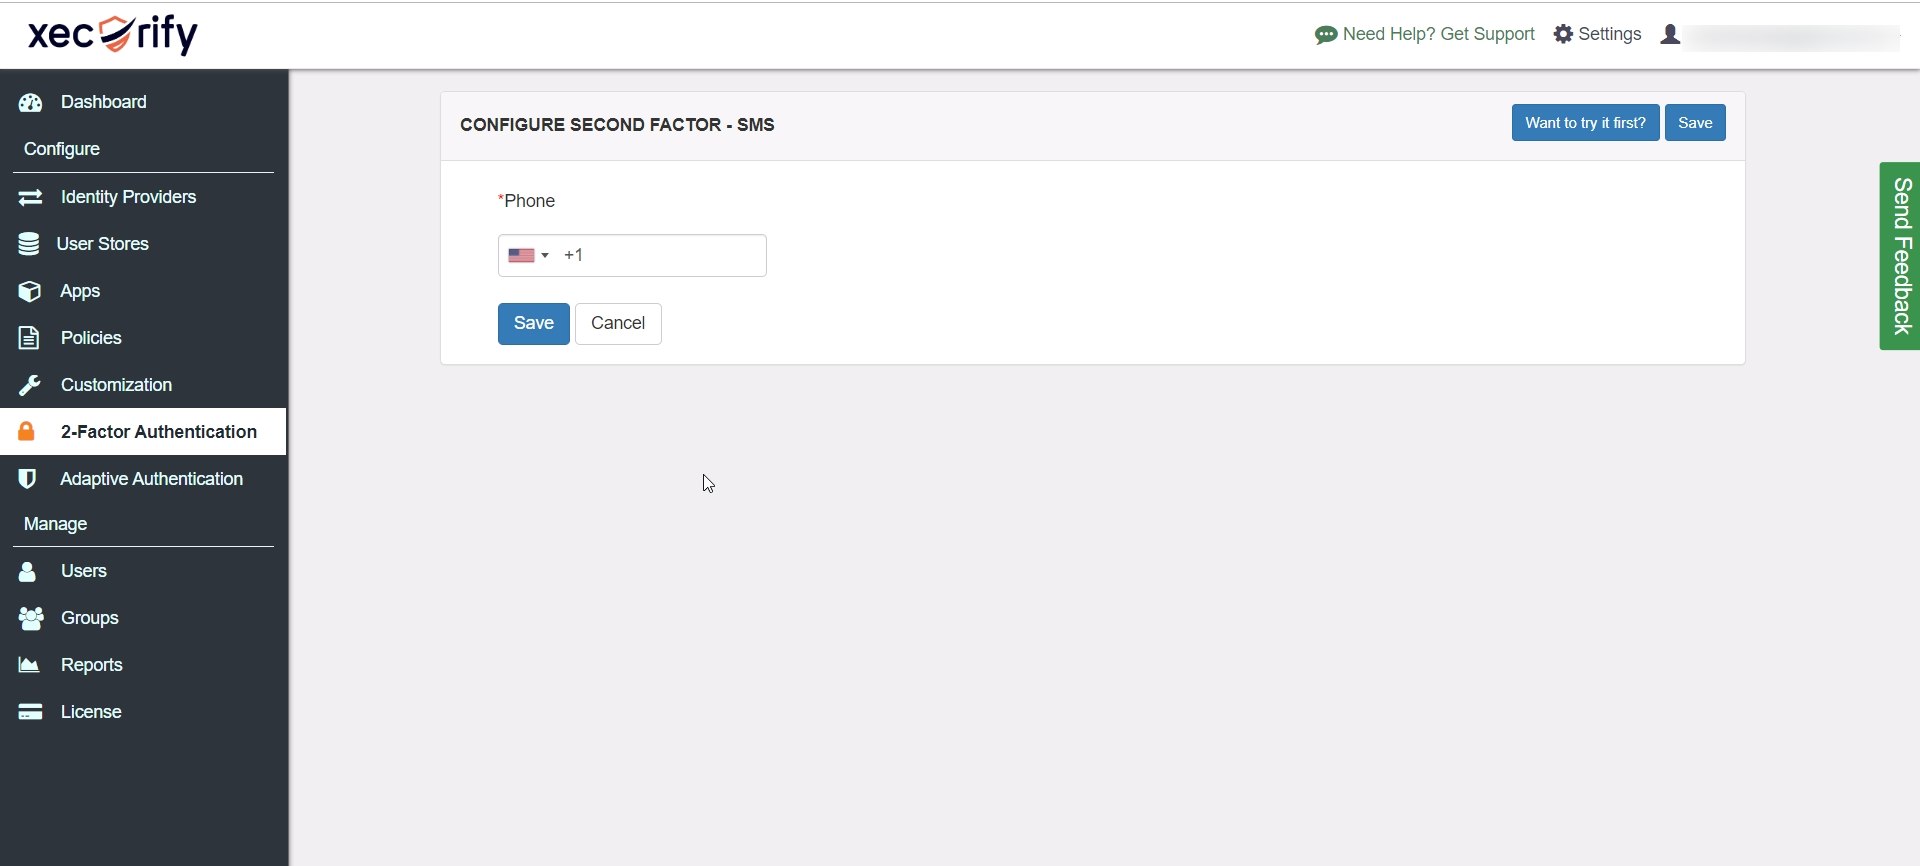
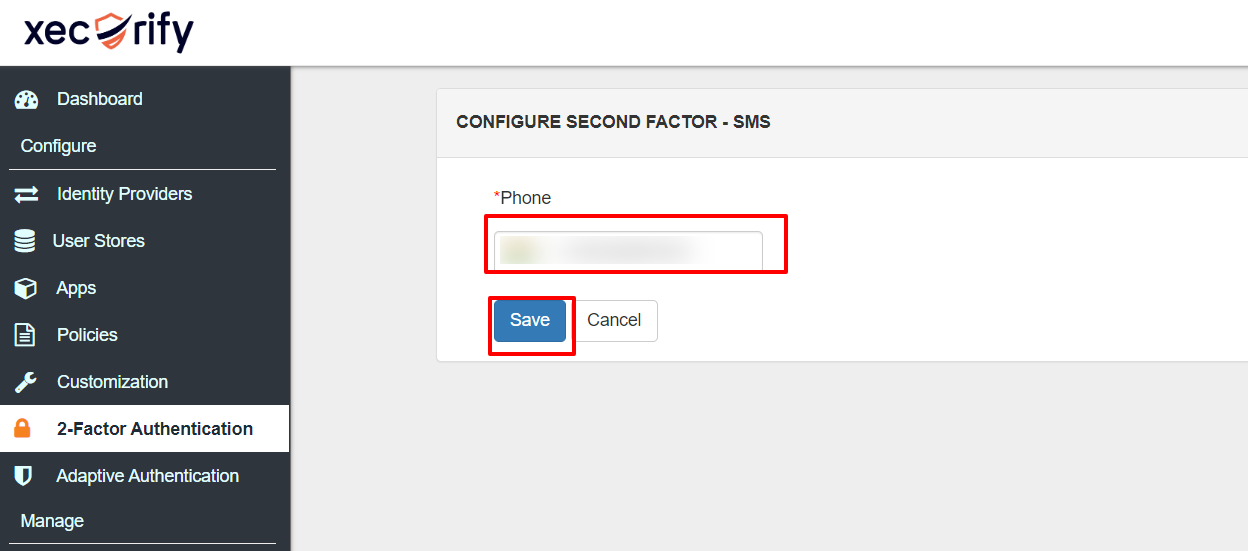
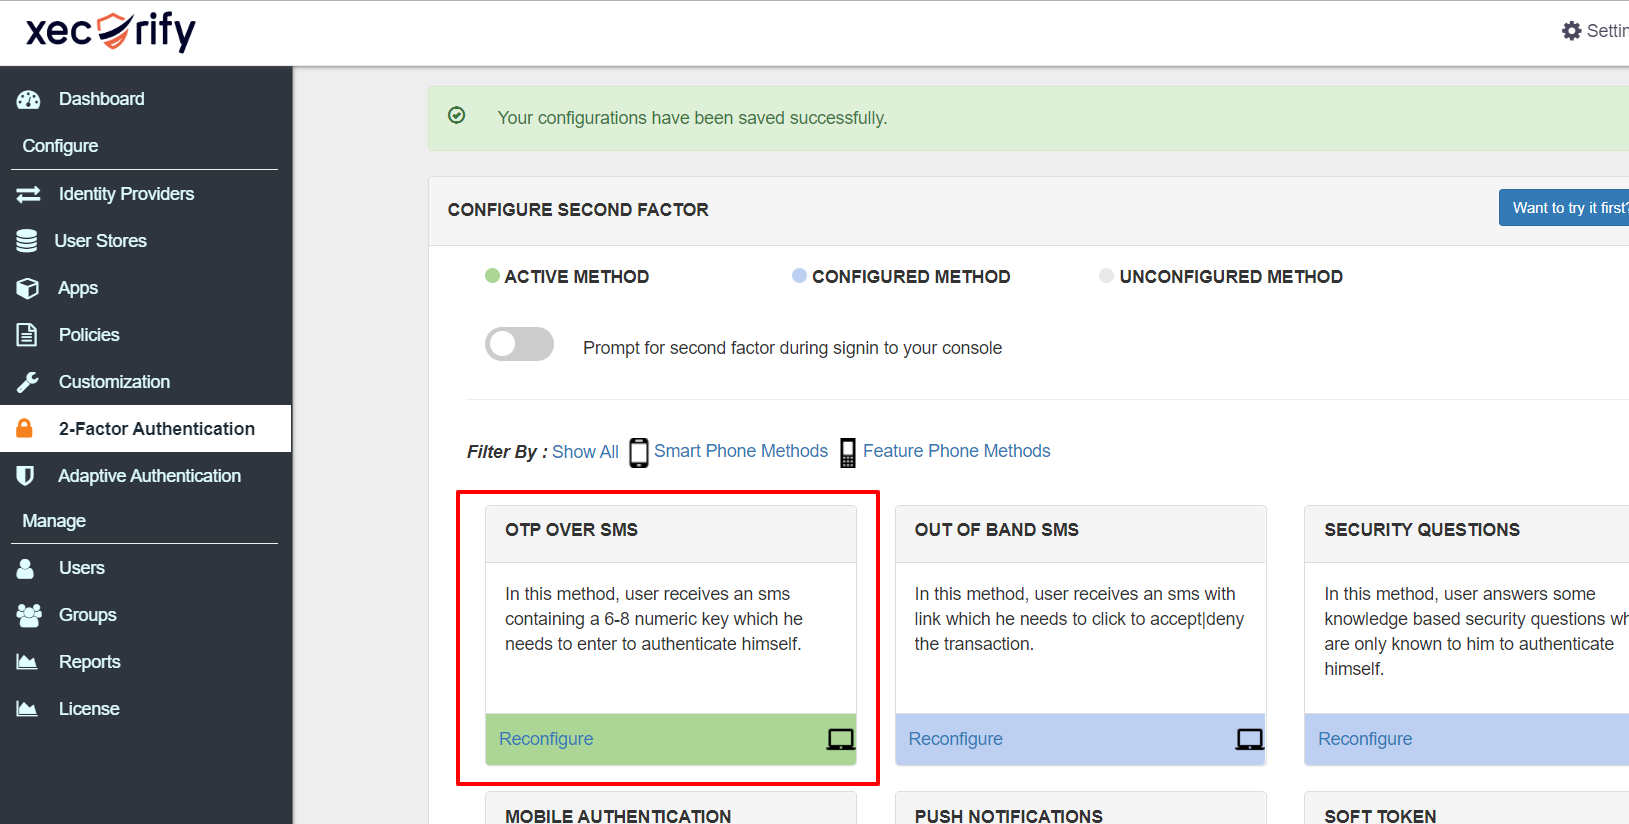
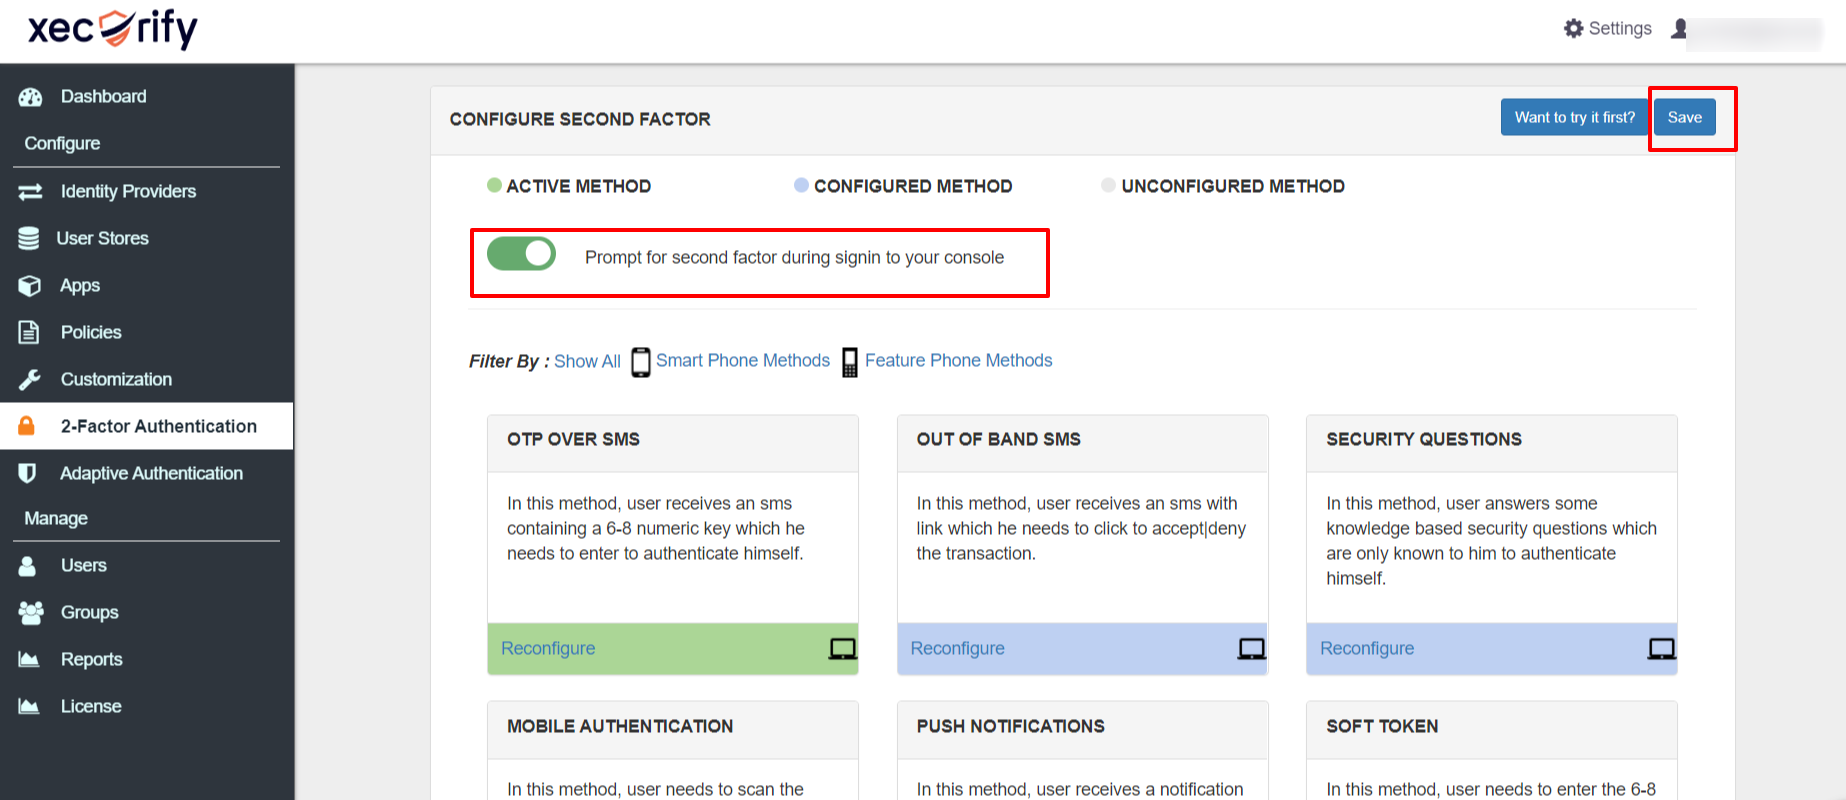
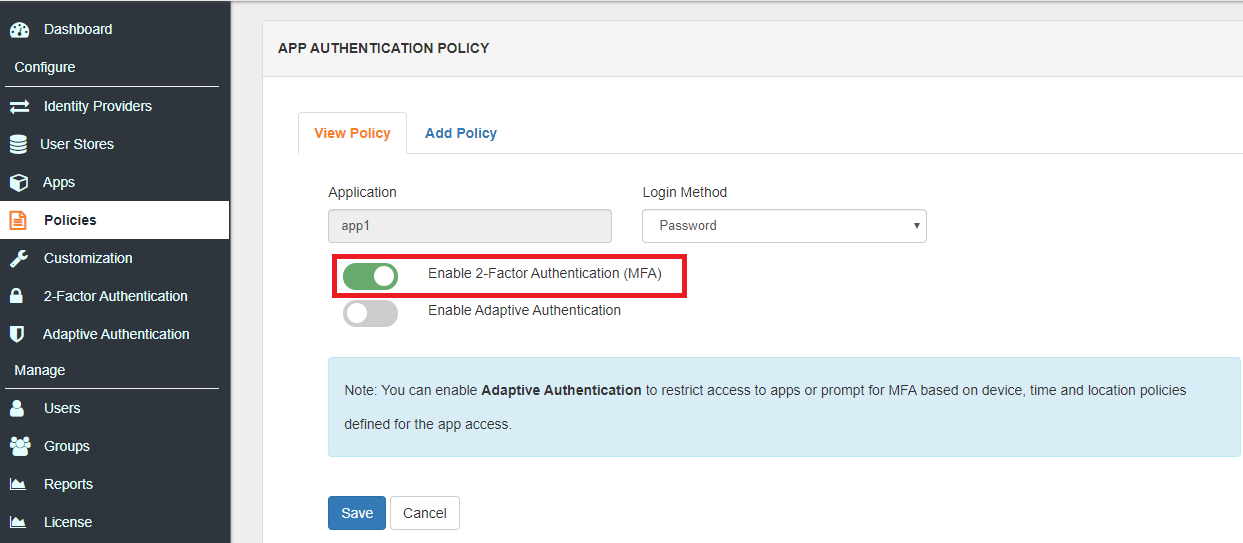
3. Configurer 2FA pour Highfive
4. Connectez-vous avec miniOrange
- Accédez à votre Domaine Highfive. Il vous redirigera vers Service d’authentification unique miniOrange console.
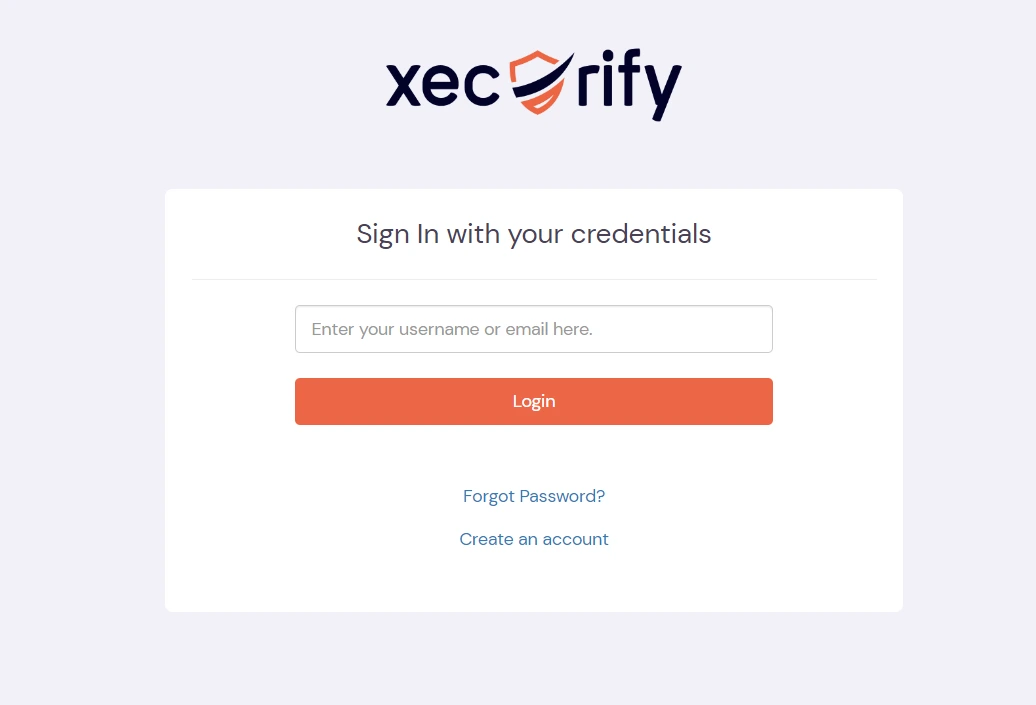
- Saisissez vos identifiants de connexion miniOrange et cliquez sur Se connecter.
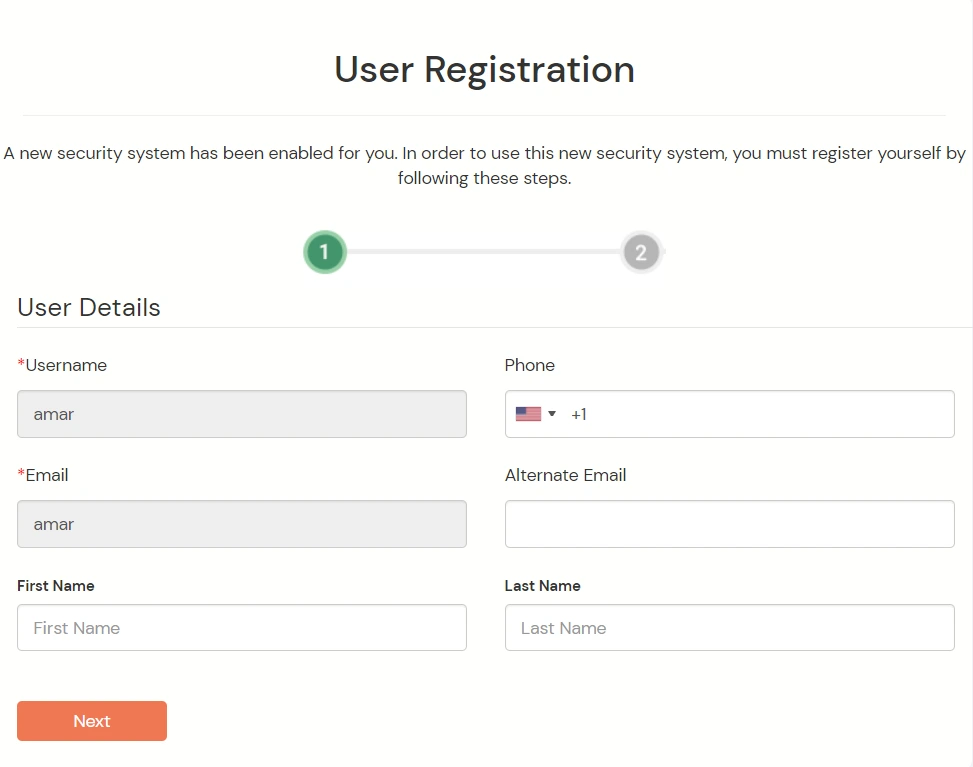
- Depuis que nous avons Authentification à deux facteurs (2FA) activé, vous serez invité à vous inscrire. C'est un processus unique.
- Configurez vos informations de base.
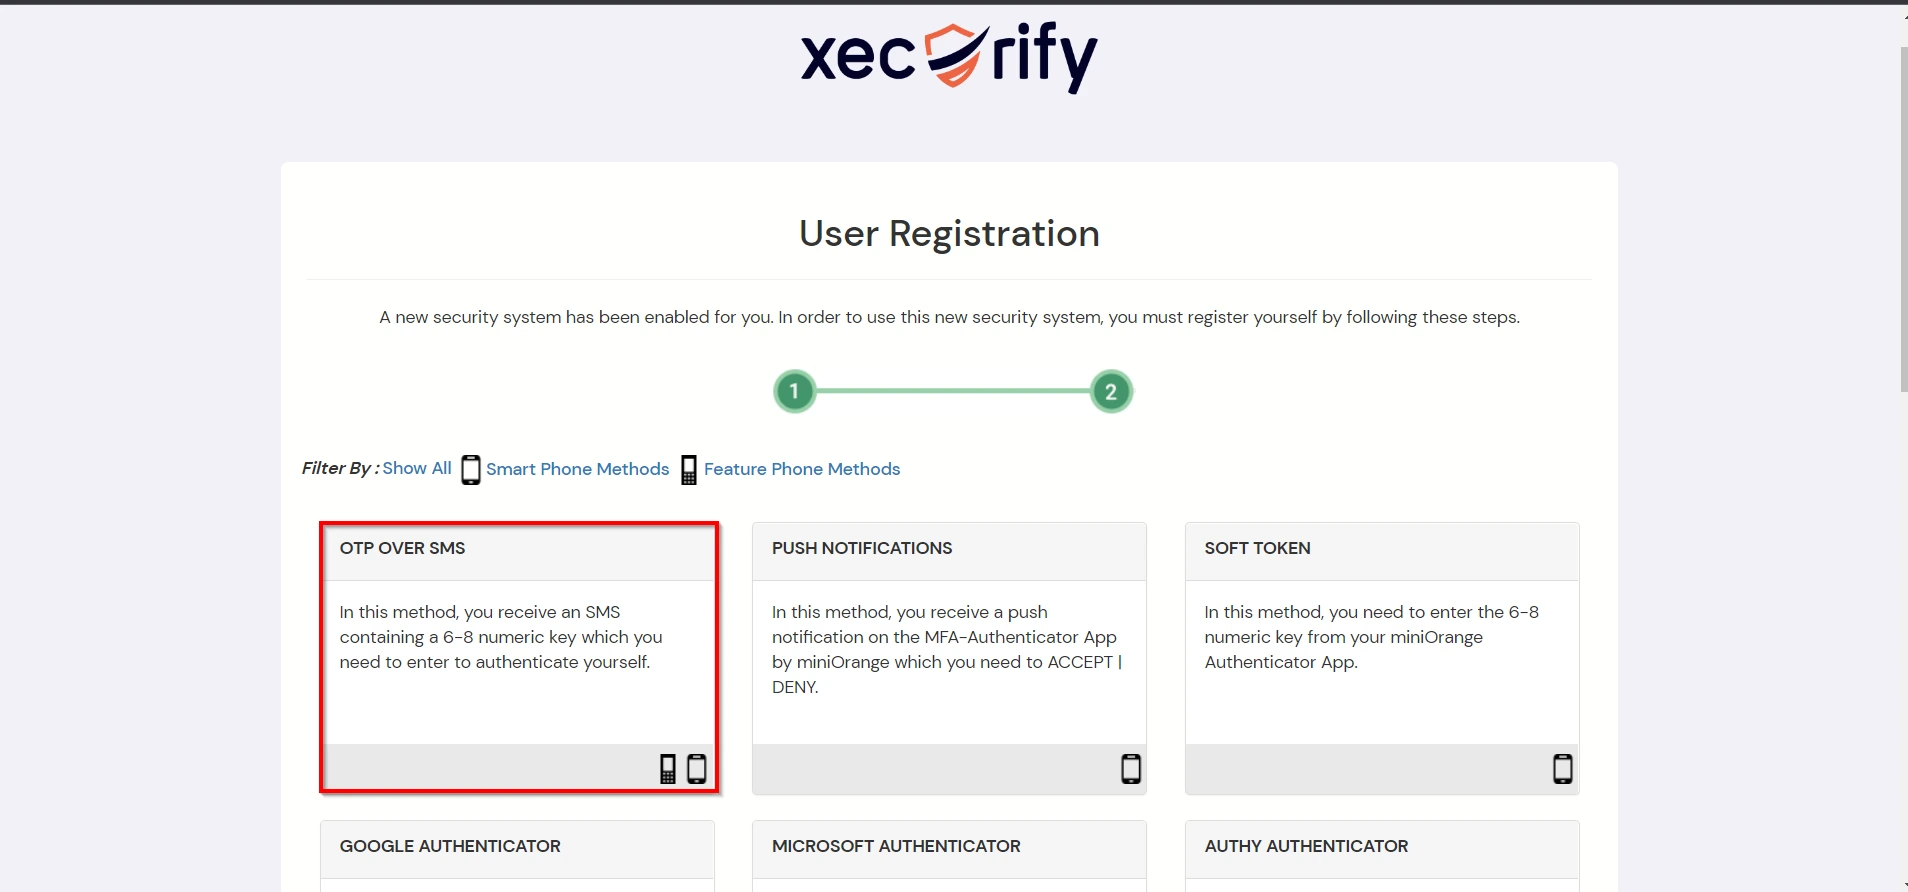
- Configurez n'importe quelle méthode d'authentification de votre choix.
- Après une inscription réussie, vous serez connecté à votre Compte Highfive.
- Maintenant nous avons Authentification à deux facteurs activée.
- Pour vérifier votre configuration d'authentification à deux facteurs (2FA), accédez à votre Domaine Highfive. Vous serez redirigé vers Connexion miniOrange console.
- Entrez vos identifiants de connexion et cliquez sur connexion. Il vous demandera de vous vérifier par rapport à la méthode 2fa configurée.
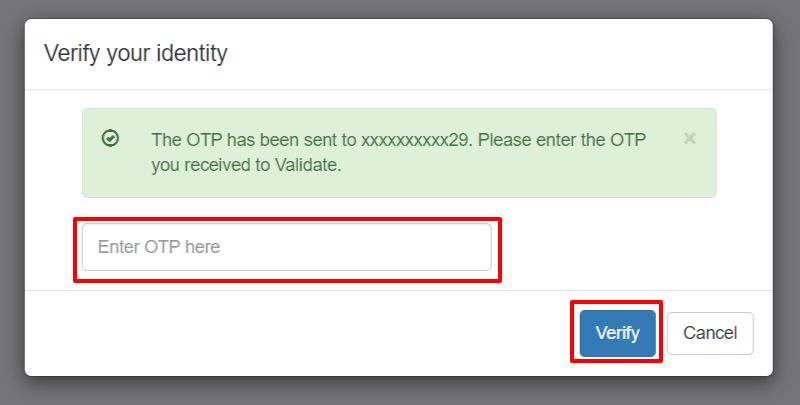
par exemple, si vous avez configuré OTP via SMS, après vous être connecté à Highfive, il vous demandera OTP. 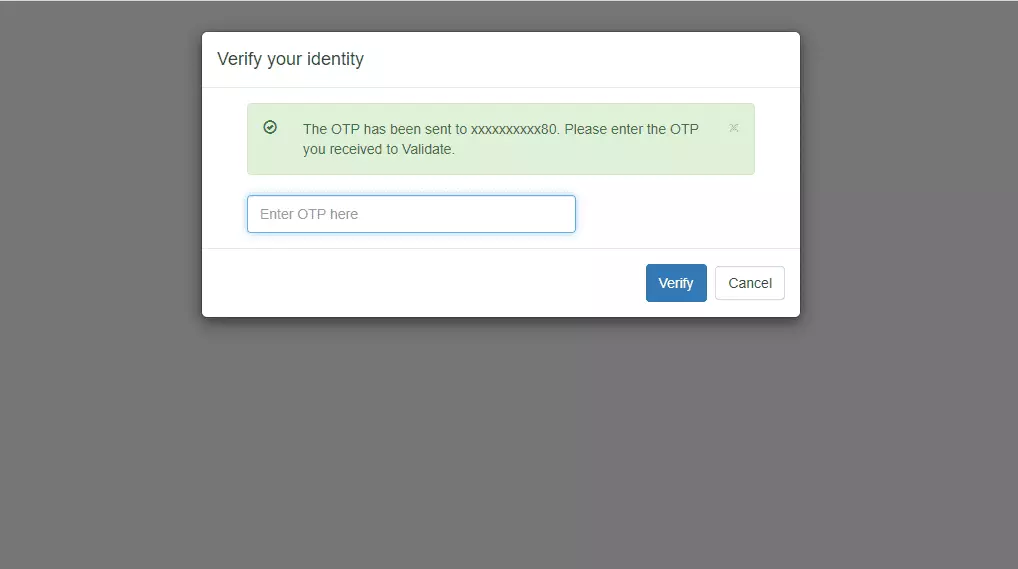
- Entrez l'OTP reçu sur votre téléphone, après une vérification 2fa réussie, vous serez redirigé vers le tableau de bord Highfive.
5. Authentification adaptative avec Highfive
L'authentification adaptative pour Highfive permet aux administrateurs d'appliquer des politiques d'accès contextuelles en évaluant les conditions de connexion des utilisateurs, telles que l'adresse IP, l'appareil, la localisation et l'heure de connexion. Selon la politique configurée, l'accès peut être autorisé, soumis à une vérification supplémentaire ou refusé. Les administrateurs peuvent également configurer des alertes par e-mail, personnaliser les messages d'erreur affichés aux utilisateurs, examiner les paramètres de politique avant le déploiement et attribuer des politiques d'authentification adaptative aux politiques de connexion des applications afin de renforcer la sécurité et d'empêcher les accès non autorisés.
[Remarque : La section Authentification adaptative a été déplacée du menu de navigation de gauche. Vous pouvez désormais accéder aux stratégies d’authentification adaptative et les gérer en accédant à Stratégies >> Stratégie d’accès adaptatif.]
A. Restriction de l'accès à Highfive par restriction d'accès basée sur l'adresse IP
La restriction d'accès basée sur l'adresse IP permet aux administrateurs de contrôler l'accès des utilisateurs en fonction de l'adresse IP source de la requête de connexion. Ils peuvent configurer des adresses IP et des plages d'adresses IP de confiance ou restreintes, et définir l'action à entreprendre lorsqu'une adresse IP correspond aux critères configurés. Lors de l'authentification, l'adresse IP de l'utilisateur est comparée à la politique configurée et l'accès est autorisé, refusé ou contesté selon la configuration choisie.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur l'adresse IP de la manière suivante :
- Connectez-vous à Console libre-service >> Stratégies >> Stratégie d'accès adaptatif section du menu latéral gauche.

- Cliquez sur le Créer une stratégie bouton en haut à droite. Ajoutez un nom de police approprié et cliquez sur Créer une stratégie.

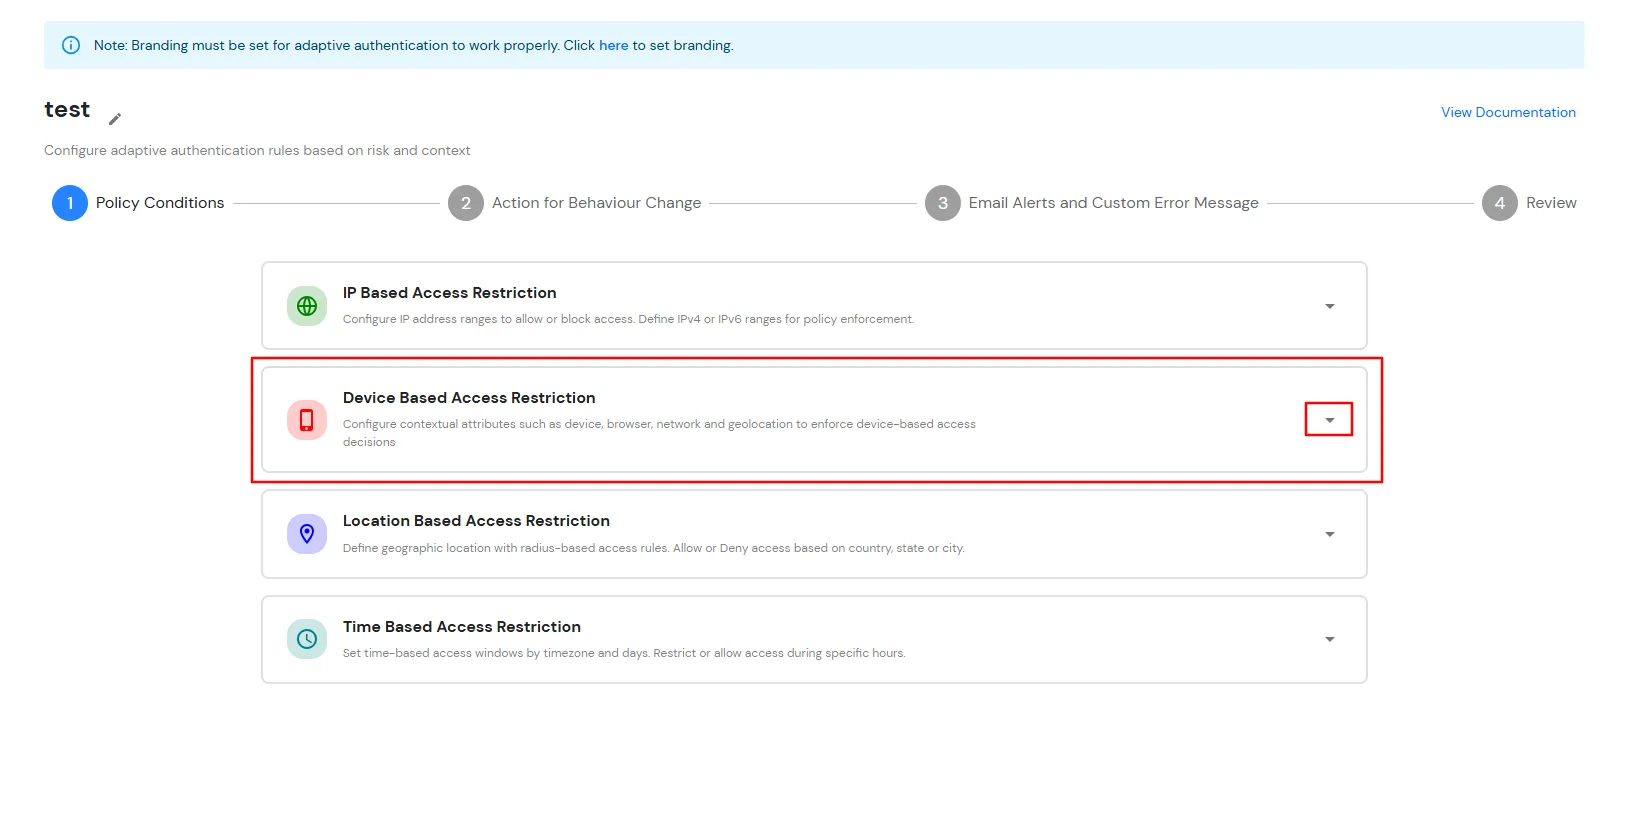
- Élargir la Restriction d'accès basée sur l'adresse IP Pour configurer les règles d'accès basées sur l'adresse IP, cliquez sur l'icône déroulante de cette section.

- Cliquez à nouveau Ajouter une plage d'adresses IP pour configurer les adresses IP ou les plages d'adresses IP pour la stratégie.

- Indiquez l'adresse IP à ajouter à la liste blanche. Pour les plages d'adresses IP autres que celles autorisées, vous pouvez sélectionner le paramètre ci-dessus.
- Choisissez soit Autoriser or Refuser en sélectionnant l'option correspondante dans le menu déroulant. Si un utilisateur tente de se connecter avec une adresse IP autorisée, l'accès lui sera systématiquement accordé.
- Nous prenons en charge la plage d'adresses IP dans trois formats, à savoir : IPv4, CIDR IPv4 et CIDR IPv6. Vous pouvez choisir celui qui vous convient dans le menu déroulant.
- Vous pouvez ajouter plusieurs adresses IP ou plages d'adresses IP en cliquant sur le bouton + Ajouter une plage d'adresses IP .

- Une fois les modifications effectuées, cliquez sur Suivant.
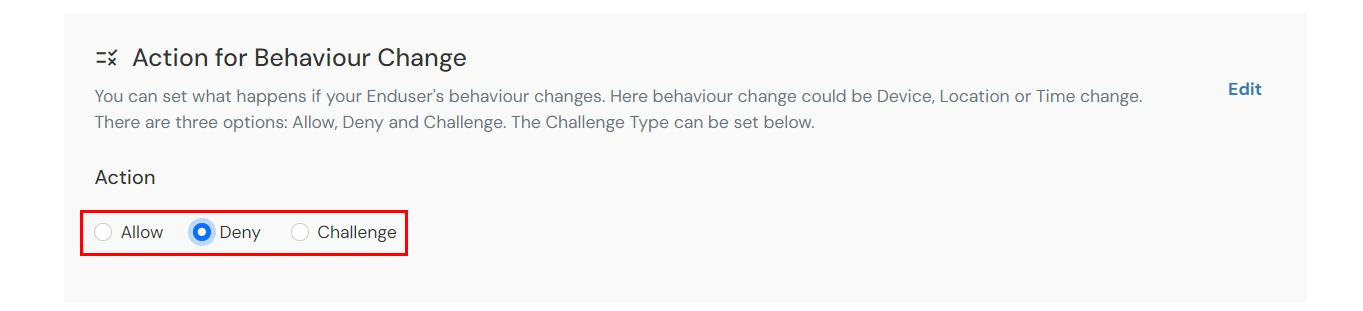
- Sélectionner Action pour le changement de comportement, choisissez la bonne Action et Type de défi pour l'utilisateur de cette section.
| Attribut (Option) |
Description |
| Autoriser |
Autoriser les utilisateurs à s'authentifier et à utiliser les services si la condition d'authentification adaptative est vraie. |
| Refuser |
Refuser les authentifications utilisateur et l'accès aux services si la condition d'authentification adaptative est vraie. |
| Challenge |
Défiez les utilisateurs avec l’une des trois méthodes mentionnées ci-dessous pour vérifier l’authenticité de l’utilisateur. |
- Options de type de défi : Définissez le type de défi lorsque l'action pour le comportement est configurée comme Défi.
| Attribut |
Description |
| Deuxième facteur utilisateur |
L'Utilisateur doit s'authentifier à l'aide du deuxième facteur qu'il a choisi ou attribué tel que
|
| KBA (authentification basée sur les connaissances) |
Le système posera à l'utilisateur deux des trois questions configurées dans sa console libre-service. Ce n'est qu'après avoir répondu correctement aux deux questions que l'utilisateur pourra poursuivre. |
| OTP sur un autre e-mail |
L'utilisateur recevra un mot de passe à usage unique (OTP) sur l'adresse e-mail secondaire configurée via la console libre-service. Une fois le mot de passe à usage unique correctement saisi, il pourra poursuivre sa navigation. |
- Cliquez sur Suivant continuer.
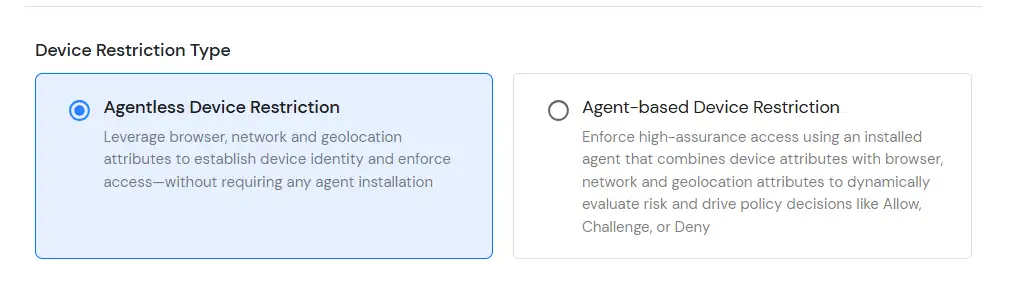
B. Restriction de l'accès à Highfive avec restriction d'accès basée sur l'appareil
C. Restreindre l'accès à Highfive grâce à la restriction d'accès basée sur la localisation
Dans les restrictions géographiques, l'administrateur configure une liste de lieux où les utilisateurs peuvent être autorisés à se connecter ou non, selon les conditions qu'il définit. Lorsqu'un utilisateur tente de se connecter avec l'authentification adaptative activée, ses attributs de localisation (latitude, longitude et code pays) sont comparés à la liste configurée par l'administrateur. En fonction de cette comparaison, l'accès est autorisé, soumis à une vérification ou refusé.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur la localisation de la manière suivante :
- Connectez-vous à Console libre-service >> Stratégies >> Stratégie d'accès adaptatif section du menu latéral gauche.
- Cliquez sur le Créer une stratégie bouton en haut à droite. Ajoutez un nom de police approprié et cliquez sur Créer une stratégie.
- Cliquez sur le Déroulante pour élargir le Restriction d'accès basée sur la localisation section permettant de configurer les règles d'accès basées sur la localisation.
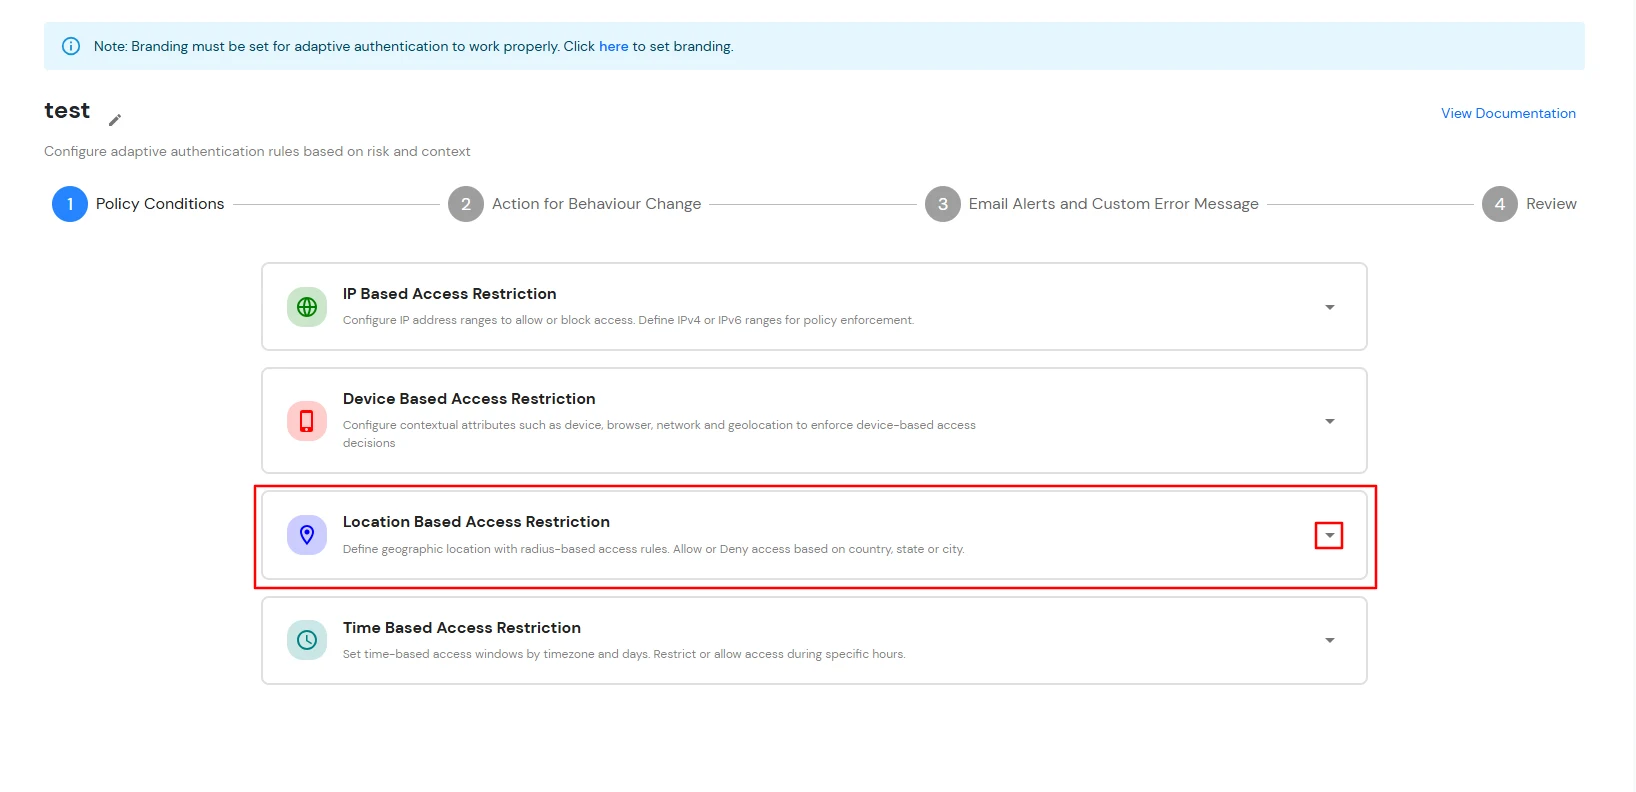
- Sélectionner Enregistrer le lieu si l'utilisateur relève le défi enregistrer automatiquement la localisation d'un utilisateur après la réussite de la vérification du défi.
- Cliquez sur Ajouter un emplacement.

- Dans l' Rechercher un lieu Dans ce champ, saisissez le nom du lieu et sélectionnez le lieu approprié dans les résultats de la recherche.
- Spécifiez le rayon autour de l'emplacement sélectionné et choisissez l'unité de distance (KM ou Miles). Cela correspondra à la superficie totale à l'intérieur et autour de l'emplacement que nous avons configuré à l'aide des points de latitude et de longitude.
- Pour chaque emplacement configuré, indiquez si l'accès doit être Autorisé or Dénié.

- Vous pouvez cliquer sur le Ajouter un emplacement pour ajouter plusieurs emplacements, puis suivez les étapes 2 à 4 comme mentionné ci-dessus.
- Une fois les modifications effectuées, cliquez sur Suivant.
- Sélectionnez votre Action pour le changement de comportement et Type de défi pour l'utilisateur du Action pour le changement de comportement Section.
- Cliquez sur Suivant continuer.
D. Restreindre l'accès à Highfive avec une restriction d'accès basée sur le temps
Dans le cadre des restrictions horaires, l'administrateur configure un fuseau horaire avec des heures de début et de fin. L'accès des utilisateurs est ensuite autorisé, refusé ou soumis à une vérification en fonction des conditions définies dans la politique. Lorsqu'un utilisateur tente de se connecter avec l'authentification adaptative activée, ses attributs liés au fuseau horaire, tels que le fuseau horaire et l'heure système actuelle, sont comparés à la liste configurée par l'administrateur. En fonction de cette configuration, l'accès est autorisé, refusé ou soumis à une vérification.
Vous pouvez configurer l'authentification adaptative avec restriction temporelle de la manière suivante :
- Connectez-vous à Console libre-service >> Stratégies >> Stratégie d'accès adaptatif section du menu latéral gauche.
- Cliquez sur le Créer une stratégie bouton en haut à droite. Ajoutez un nom de police approprié et cliquez sur Créer une stratégie.
- Élargir la Restriction d'accès basée sur le temps section en cliquant sur l'icône déroulante pour accéder aux règles de restriction d'accès basées sur le temps.

- Entrer le Délai d'attente de la fenêtre de connexion (minutes) Pour prévoir un délai de grâce avant l'heure de début et après l'heure de fin de la fenêtre de connexion configurée. Si aucune valeur n'est spécifiée, le délai par défaut de 0 minute est appliqué.
- Cliquez à nouveau Ajouter du temps créer une règle d'accès basée sur le temps.

- Sélectionnez le requis Fuseau horaire, configurez le Heure de début et Heure de fin et choisissez les jours concernés.
- Pour chaque règle temporelle, indiquez si l'accès doit être Autorisé or Dénié.

- Cliquez sur le Ajouter du temps ajouter plusieurs fuseaux horaires.
- Une fois les modifications effectuées, cliquez sur Suivant.
- Sélectionnez votre Action pour le changement de comportement et Type de défi pour l'utilisateur du Action pour le changement de comportement Section.
- Cliquez sur Suivant continuer.
E. Alertes par courriel et messages électroniques personnalisés
Cette section gère les notifications et les alertes relatives à la politique d'accès adaptatif. Elle propose les options suivantes :
- Envoyer des alertes par courriel : Configurez les destinataires des notifications par e-mail lors d'événements d'authentification adaptative. Les alertes peuvent être envoyées aux administrateurs, aux utilisateurs finaux ou aux deux, selon vos exigences en matière de surveillance et de sécurité.
- Envoyer des alertes par courriel aux administrateurs : Activez cette option pour avertir les administrateurs lorsque des événements d'authentification adaptative configurés sont déclenchés. Vous pouvez éventuellement spécifier une adresse e-mail sous Adresse e-mail de l'administrateur pour recevoir les alertes pour recevoir des alertes ; sinon, les alertes sont envoyées au compte administrateur par défaut.

- Envoyer des alertes par e-mail aux utilisateurs finaux : Activez cette option pour informer les utilisateurs finaux lorsque des événements d'authentification adaptative affectent leurs tentatives de connexion ou l'enregistrement de leurs appareils.
- Nombre d'enregistrements d'appareils dépassé : Lorsque cette option est activée, les utilisateurs finaux reçoivent une notification par e-mail s'ils tentent d'enregistrer plus d'appareils que le nombre maximal autorisé par la politique de restriction des appareils configurée.Disponible uniquement pour les notifications aux utilisateurs finaux.)

- Recevez des alertes par e-mail si des utilisateurs se connectent depuis des appareils ou des lieux inconnus : Les administrateurs doivent activer cette option pour pouvoir recevoir des alertes pour différentes options d'alerte.
| Option |
Description |
| Les utilisateurs se connectent à partir d'adresses IP, d'appareils ou d'emplacements inconnus |
L'activation de cette option vous permet de vous connecter à partir d'adresses IP ou d'appareils inconnus, voire d'emplacements. |
| Défi terminé et appareil enregistré |
L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi et enregistre un appareil. |
| Défi terminé mais appareil non enregistré |
L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi mais n'enregistre pas l'appareil. |
| Défi échoué |
L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final ne parvient pas à relever le défi. |

- Si vous souhaitez que plusieurs comptes d'administrateur reçoivent des alertes, vous pouvez activer l'option correspondante, puis saisir les adresses e-mail des administrateurs séparées par une virgule dans le champ de saisie situé à côté de Adresse e-mail de l'administrateur pour recevoir les alertes étiquette. Pour activer les alertes pour les utilisateurs finaux, vous pouvez activer l'option Utilisateur case à cocher.
- Si vous souhaitez personnaliser le message de refus que l'utilisateur final reçoit dans le cas où son authentification est refusée en raison d'une politique adaptative, vous pouvez le faire en saisissant le message à l'intérieur Refuser le message zone de texte.

F. Révision
Avant de créer la stratégie d'authentification adaptative, vérifiez les conditions de la stratégie configurée, les actions de modification du comportement, les paramètres d'alerte par e-mail et les messages d'erreur personnalisés. Cette étape vous offre une vue d'ensemble de tous les paramètres configurés, vous permettant ainsi de vérifier la configuration de la stratégie et d'apporter les modifications nécessaires avant l'enregistrement.

- Une fois que vous avez vérifié toutes les configurations, cliquez Créer une stratégie pour enregistrer et activer la police d'assurance.
- Vous verrez la politique répertoriée une fois qu'elle aura été ajoutée avec succès.

G. Ajouter une politique d'authentification adaptative à Highfive
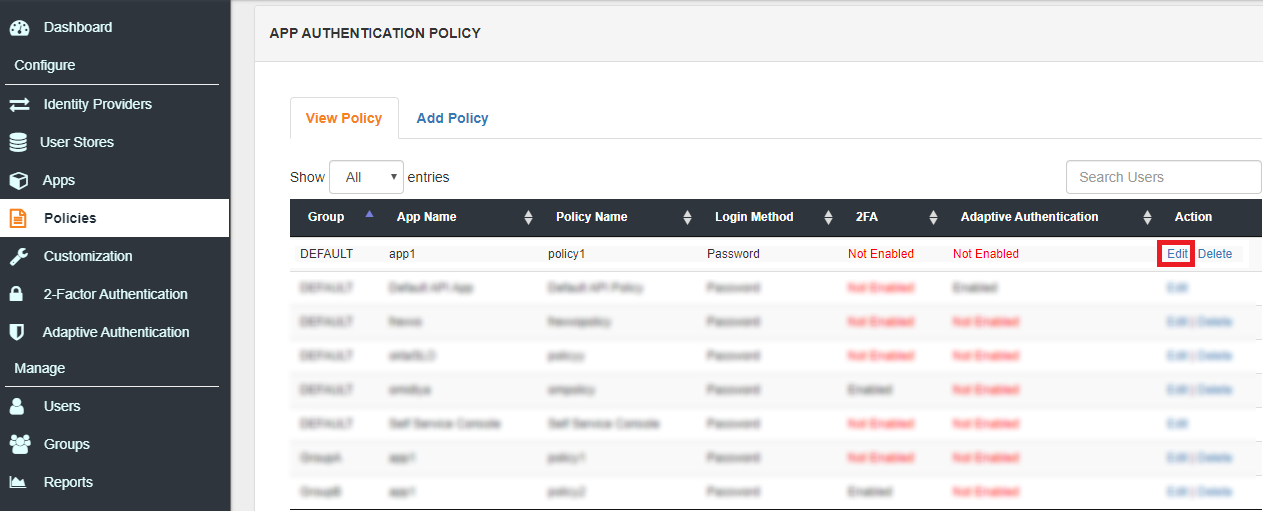
- Connectez-vous à Console libre-service >> Politiques >> Politique de connexion à l'application.
- Cliquez sur Modifier option d'icône pour la politique d'application prédéfinie.
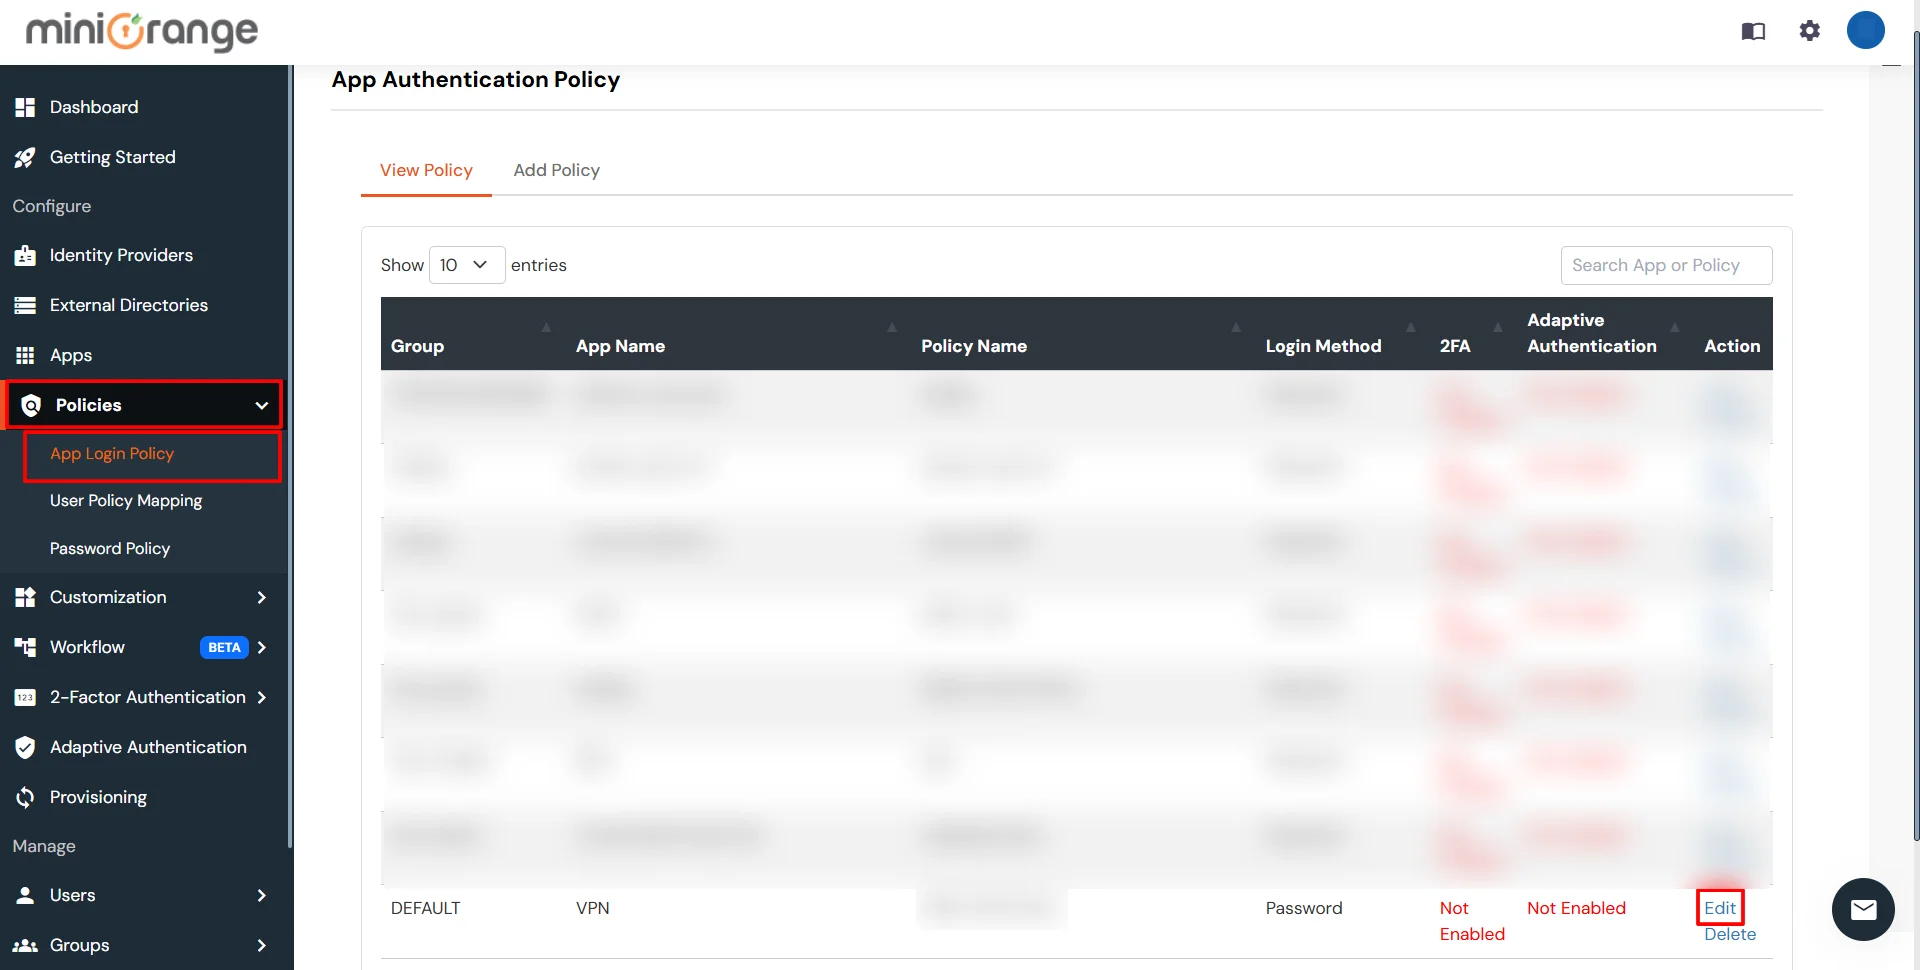
- Définissez votre politique dans le Nom de la politique et sélectionnez Mot de passe comme Premier facteur.
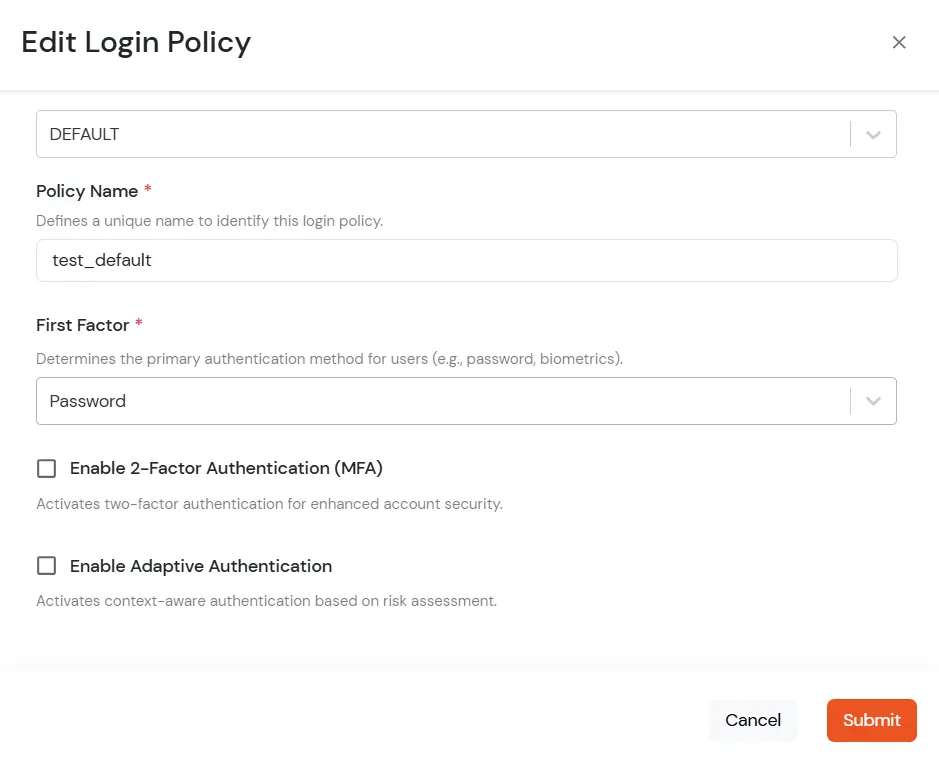
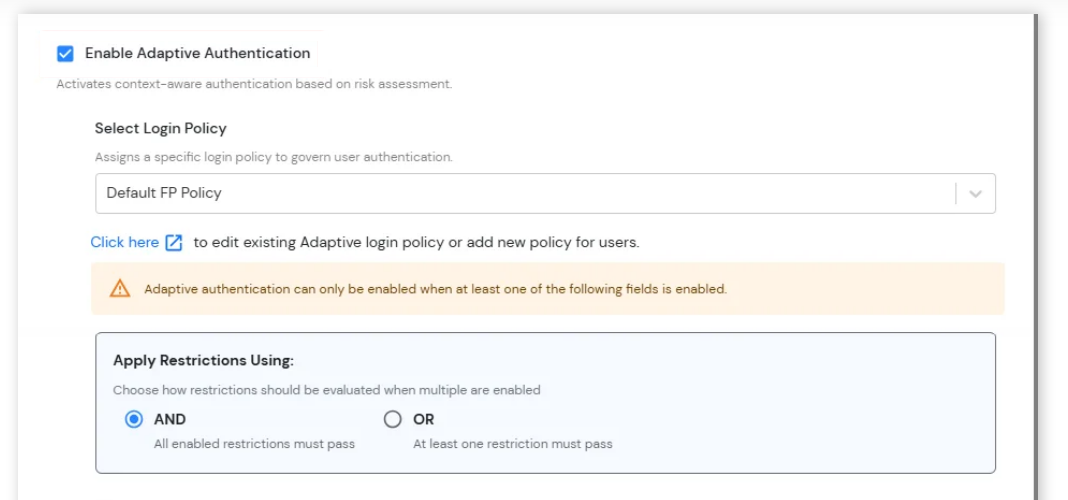
- Permettre Authentification adaptative Sur la page Modifier la politique de connexion, sélectionnez la méthode de restriction souhaitée.
- Dès Sélectionnez la politique de connexion Dans le menu déroulant, sélectionnez la politique que nous avons créée à l'étape précédente.
-
Appliquer les restrictions à l'aide de : Configurez la manière dont plusieurs restrictions d'authentification adaptatives doivent être évaluées lors de la connexion de l'utilisateur.
- ET: Pour que la tentative de connexion soit autorisée, toutes les restrictions activées doivent être satisfaites.
- OU: Au moins une restriction activée doit être satisfaite pour que la tentative de connexion soit autorisée.
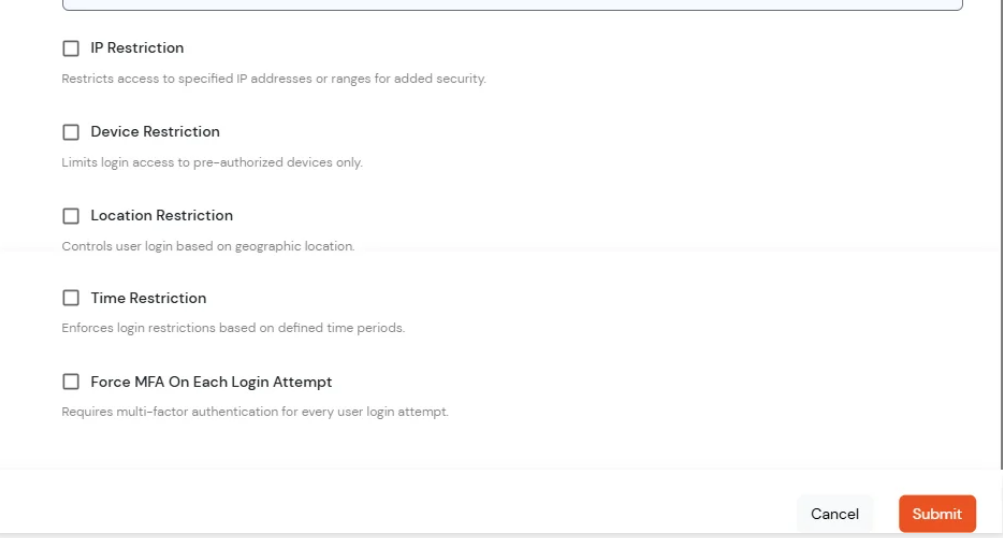
-
Restrictions d'authentification adaptative : Configurez des restrictions de connexion et des conditions de vérification supplémentaires afin de renforcer la sécurité des comptes et de contrôler l'accès des utilisateurs en fonction des facteurs de risque contextuels.
- Restriction IP : Pour une sécurité renforcée, limitez l'accès à la connexion à des adresses IP ou des plages d'adresses IP spécifiques.
- Restriction de l'appareil : Autoriser l'accès à la connexion uniquement à partir d'appareils de confiance ou pré-autorisés.
- Restriction de localisation : Contrôler l'accès des utilisateurs en fonction de leur situation géographique.
- Limite de temps : Limiter l'accès des utilisateurs à des jours ou des périodes horaires spécifiques.
- Imposer l'authentification multifacteur à chaque tentative de connexion : Exiger que les utilisateurs effectuent une vérification MFA à chaque tentative de connexion, quel que soit l'appareil ou l'état de la session.
Comment ajouter un appareil de confiance
- Lorsque l'utilisateur final se connecte à la console libre-service après la stratégie de restriction de l'appareil est activé, il a la possibilité d'ajouter l'appareil actuel en tant qu'appareil de confiance.
Références externes