Authentification unique Java SSO
La solution d'authentification unique (SSO) Java JWT de miniOrange offre un accès sécurisé aux applications Java grâce à un identifiant unique. Basée sur les jetons Web JSON (JWT), elle s'intègre facilement à Java, quel que soit le framework ou le langage utilisé. Vous pouvez activer la connexion via les réseaux sociaux pour permettre à vos utilisateurs d'accéder en toute sécurité aux applications en utilisant leurs plateformes habituelles telles que Facebook, Twitter, Google ou LinkedIn.
Avec miniOrange Java SSO, vous obtenez :
- Expérience de connexion utilisateur transparente.
- Personnalisations infinies de vos formulaires et pages de connexion.
- Intégration simplifiée des clients ou des utilisateurs.
Suivez le guide étape par étape ci-dessous pour Java Single Sign-On (SSO) :
1.Configurer le connecteur JWT miniOrange
- Télécharger Connecteur JWT miniOrange.
- Collez le fichier sso.jar téléchargé dans \src\main\webapp\WEB-INF\lib chemin dans votre dossier d'application Web Java.
- Télécharger miniOrange Propriétés de configuration du connecteur JWT fichier.
- Collez le fichier config.properties dans le \src\main\webapp\WEB-INF\classes chemin dans votre dossier d'application Web Java.
- Ouvrez le fichier config.properties et fournissez l'URL de l'application (URL de démarrage de votre application).
- Fournir un point de terminaison d'URL de redirection (l'utilisateur sera redirigé vers ce point de terminaison après SSO).
- Copiez le code suivant et collez-le dans le fichier web.xml de votre application.
<servlet>
<description></description>
<display-name>SSOServlet</display-name>
<servlet-name>SSOServlet</servlet-name>
<servlet-class>com.miniorange.app.servlets.SSOServlet</servlet-class>
</servlet>
<servlet-mapping>
<servlet-name>SSOServlet</servlet-name>
<url-pattern>/sso</url-pattern>
</servlet-mapping>
2. Configurer l'application Web Java dans miniOrange
Dans le tableau de bord miniOrange, vous pouvez ajouter l'application JWT en suivant les étapes ci-dessous :
- Connectez-vous à miniOrange Console d'administration.
- Allez dans Applications >> Ajouter une application.

- In Choisissez le type de demande cliquez sur JWT type de demande.
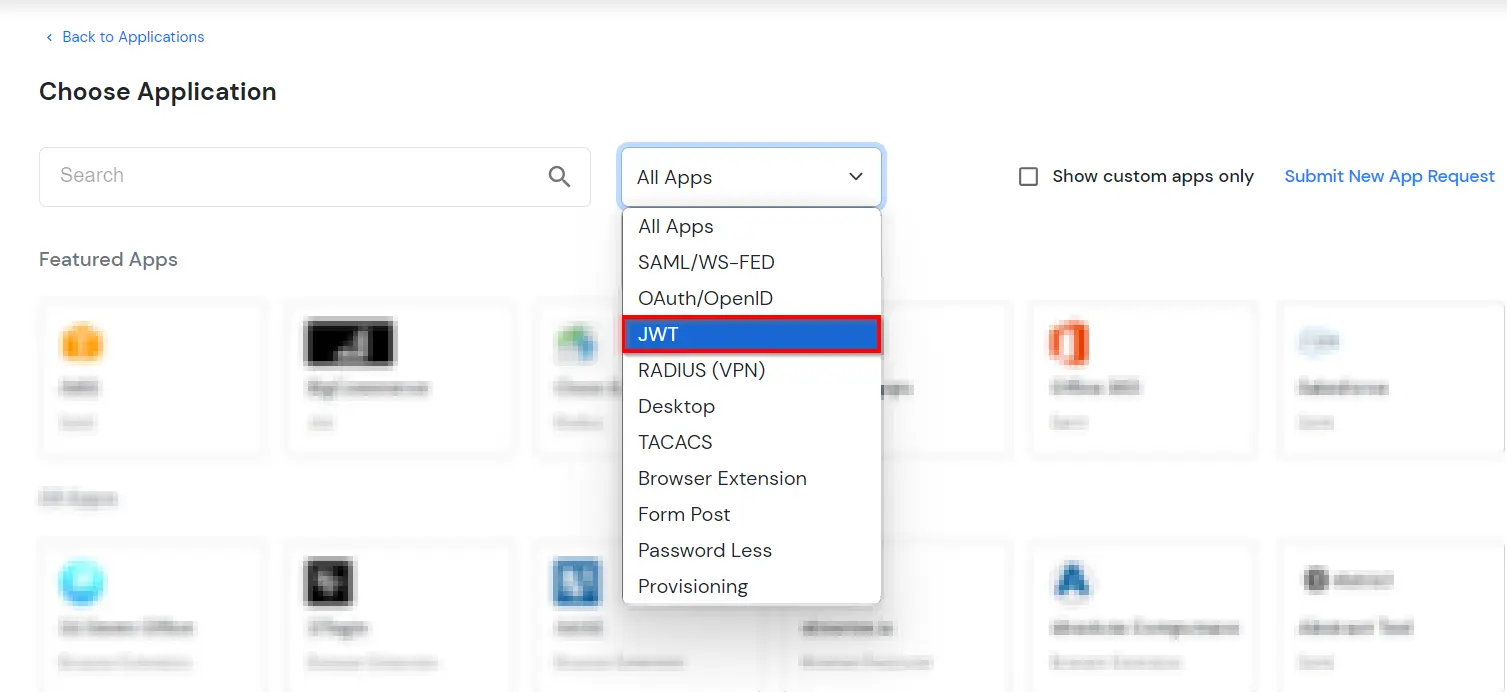
- À l'étape suivante, recherchez votre candidature dans la liste, si votre candidature n'est pas trouvée. Rechercher Application JWT et vous pouvez configurer votre application.
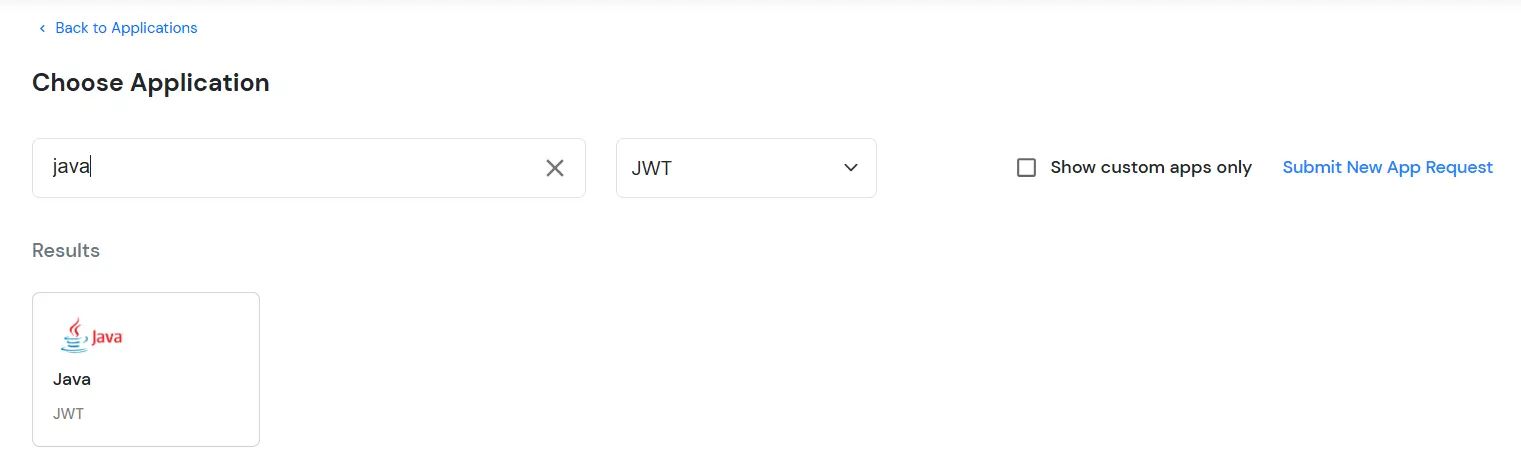
- Fournissez le nom de l’application personnalisée de l’application JWT.
- Dans le champ URL de redirection, définissez l'URL comme application_url/sso?action=callback (par exemple, si l'URL de votre application est http://example.com, l'URL de redirection sera http://example.com/sso?action=callback).
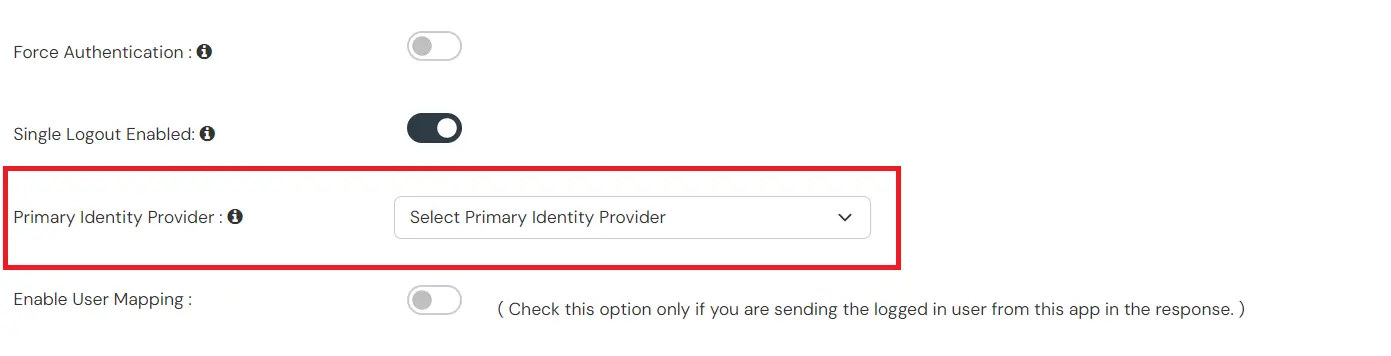
- Dans la section Source d’identité principale, sélectionnez la source d’identité à partir de laquelle vous souhaitez que les utilisateurs soient authentifiés.
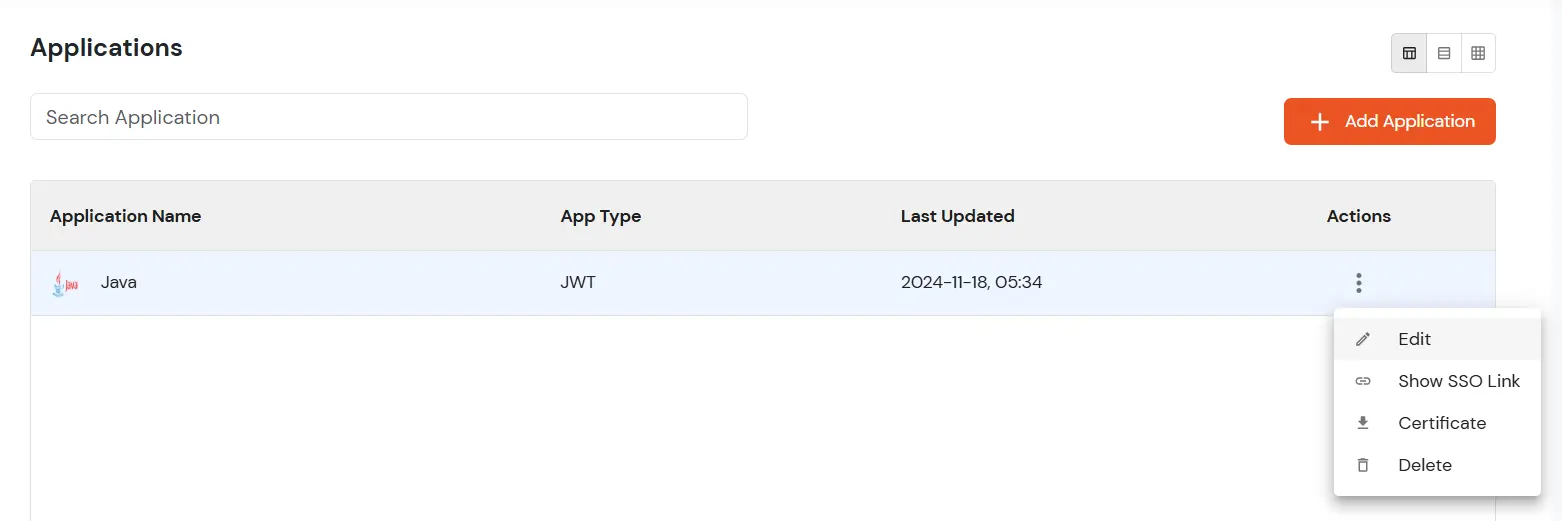
- Maintenant, cliquez sur éditer option de l'application JWT que nous venons de créer.
- Copiez le identité du client et collez dans le champ clientId dans le fichier config.properties.
- Copiez le Secret d'application et collez le secret clientId dans le fichier config.properties.
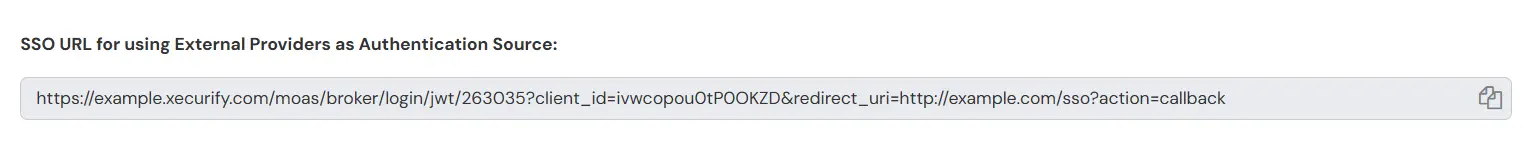
- Si vous utilisez miniOrange comme source d'authentification, copiez « URL SSO pour utiliser miniOrange comme source d'authentification » .

- Sinon copiez «URL SSO pour l'utilisation de fournisseurs externes comme source d'authentification" Url et collez dans la section authenticationUrl.
- Maintenant, pour télécharger le certificat, revenez à Applications et téléchargez le certificat de l'application JWT.
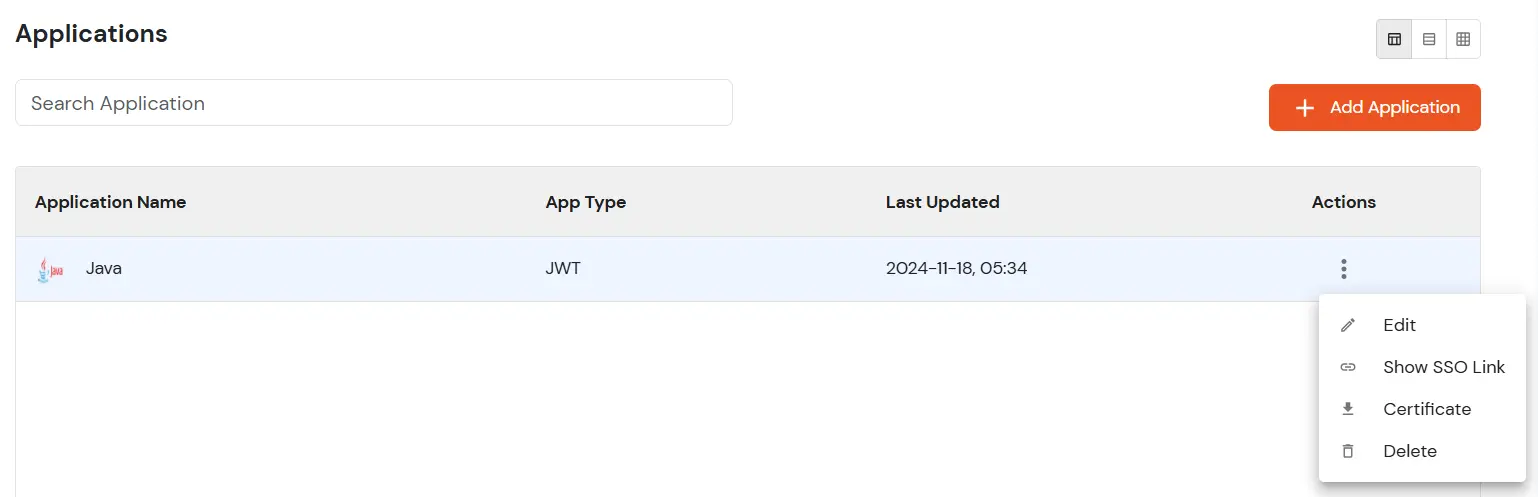
- Copiez le certificat et collez-le dans \src\main\webapp\WEB-INF\lib chemin. Assurez-vous de conserver le nom du certificat comme RSA256Cert.crt.
3. Récupérer les attributs utilisateur
- Vous pouvez utiliser l'extrait de code suivant dans votre point de terminaison de redirection pour récupérer les attributs de la variable de session.
HttpSession session = request.getSession();

Map<String, Object> valuesArray = (Map<String, Object>>) session.getAttribute("attributes");
4. Configuration du point de terminaison SSO
5. Tester la configuration SSO
Testez la connexion SSO à votre compte Java avec miniOrange IdP :
Références externes