Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×Kentico CMS est un système de gestion de contenu Web (WCMS) pour la création de sites Web, de boutiques en ligne, d'intranets et de sites communautaires Web 2.0. Kentico CMS utilise ASP.NET et Microsoft SQL Server pour le développement via son moteur de portail, à l'aide de Visual Studio ou via Microsoft MVC. Kentico est la seule plate-forme de CMS ASP.NET, de commerce électronique et de marketing en ligne entièrement intégrée qui vous permet de créer des expériences client numériques véritablement optimisées sur plusieurs canaux. Avec les fermes Web, l'intégration continue, le RGPD et la protection des données, ainsi que le développement MVC entièrement pris en charge sur l'ensemble de la plate-forme, Kentico permet à vos développeurs de fournir des sites Web et des expériences de pointe plus rapidement.
https://<kentico-site-base-url>/?ssoaction=config
Vous trouverez ci-dessous deux méthodes pour obtenir les métadonnées SAML SP à configurer côté fournisseur d'identité.
A] Utilisation d'une URL de métadonnées SAML ou d'un fichier de métadonnées :
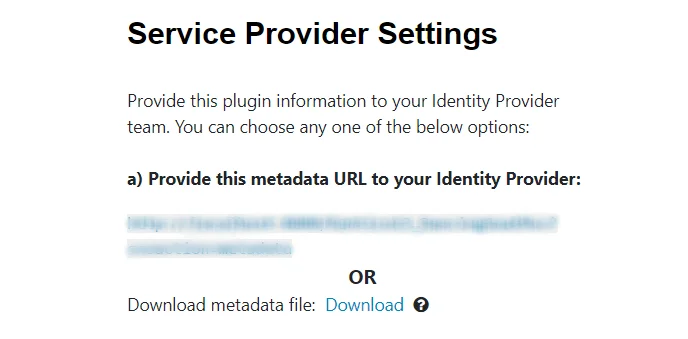
B] Téléchargement manuel des métadonnées :
Vous trouverez ci-dessous deux méthodes pour configurer les métadonnées de votre fournisseur d'identité SAML dans le module.
A] Téléchargez les métadonnées à l'aide du bouton Télécharger les métadonnées IDP :
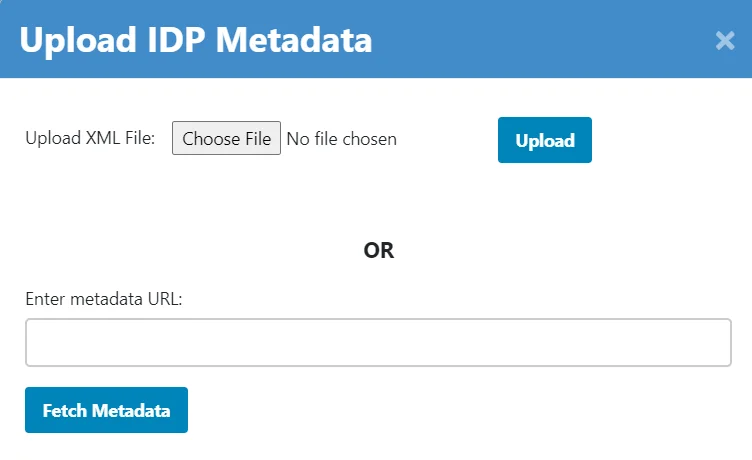
B] Configurez manuellement les métadonnées du fournisseur d'identité :
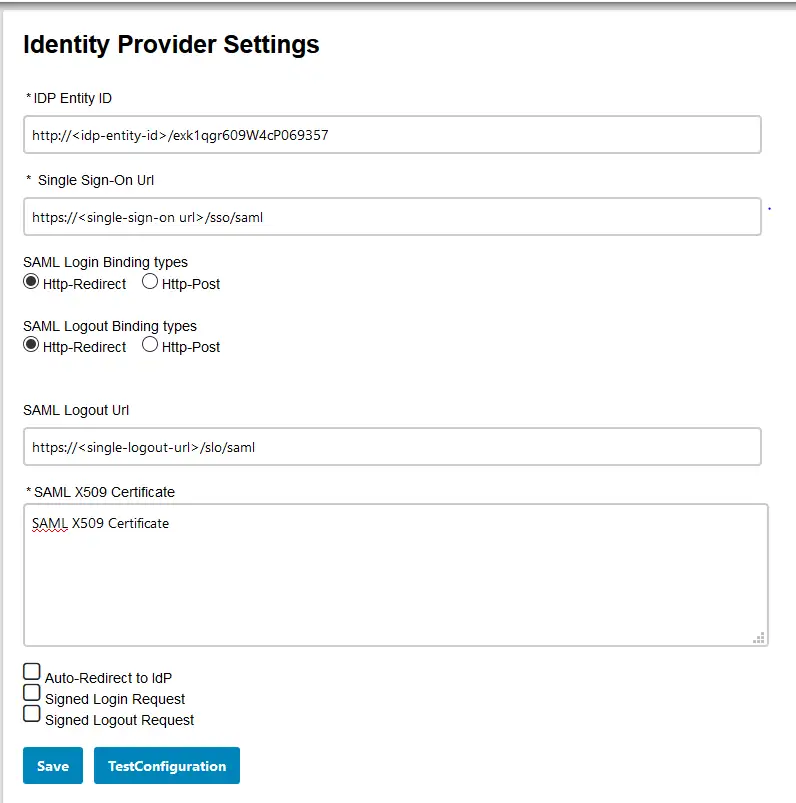
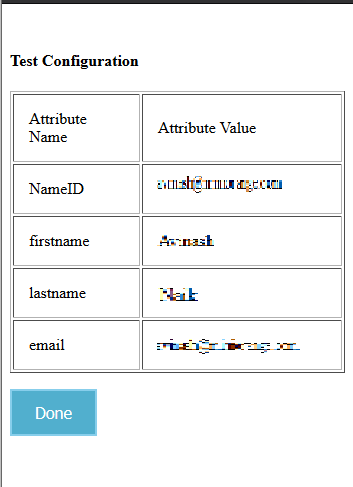
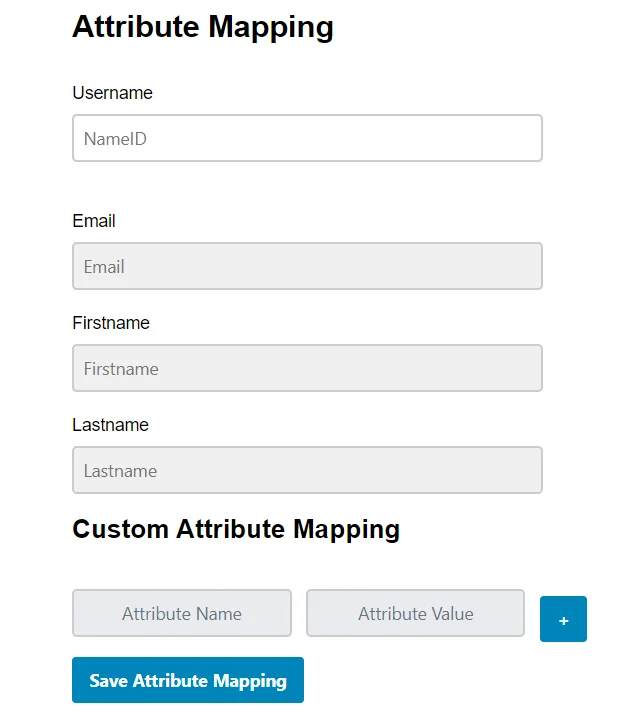
http://<kentico-base-url>/?ssoaction=login
<a href="http://<kentico-base-url>/?ssoaction=login”>Log in</a>"
http://base-url/?ssoaction=logout
<a href="http://base-url/?ssoaction=logout”>Log out</a>"
Vous pouvez configurer le module d'authentification unique (SSO) SAML 2.0 de Kentico avec n'importe quel fournisseur d'identité tel que ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 ou même avec votre propre fournisseur d'identité personnalisé.
Vous ne trouvez pas votre fournisseur d'identité ? Contactez-nous à info@xecurify.com et nous vous aiderons à configurer l'authentification unique (SSO) avec votre fournisseur d'identité en un rien de temps.
| SSO SAML dans les applications ASP.NET personnalisées | Cliquez ici pour en savoir plus |
| SAML SSO dans le site DotNetNuke (DNN) | Cliquez ici pour en savoir plus |
| SSO OAuth sur le site DotNetNuke (DNN) | Cliquez ici pour en savoir plus |
| SSO SAML sur le site Sitefinity | Cliquez ici pour en savoir plus |
| SAML SSO sur le site Umbraco | Cliquez ici pour en savoir plus |
Fonctionnalités de gestion des identités de miniOrange
La solution d'authentification unique (SSO) miniOrange offre un accès simple et fluide à toutes les ressources de l'entreprise grâce à un seul identifiant. miniOrange assure également une authentification sécurisée en établissant une relation de confiance entre le fournisseur de services et le fournisseur d'identité. L'authentification unique miniOrange est compatible avec tout type d'appareil ou d'application, qu'ils soient dans le cloud ou sur site. En savoir plus
Sécurisez votre application contre le vol de mots de passe grâce à l'authentification multifacteurs. Plus de 15 types d'authentification sont proposés par miniOrange. Nos méthodes d'authentification multifacteurs empêchent les utilisateurs non autorisés d'accéder aux informations et aux ressources lorsque le mot de passe est le seul facteur d'authentification. L'activation de l'authentification à deux facteurs renforce votre protection contre le vol de mots de passe. En savoir plus
miniOrange propose le blocage/la restriction d'adresse IP pour la connexion, renforçant ainsi la sécurité de Gmail, du Web et d'autres applications. Vous disposez d'options de blocage d'adresse IP, à la fois automatiques (basées sur le comportement de l'utilisateur) et manuelles (listes noires et blanches) pour limiter l'accès : accès au réseau de l'entreprise uniquement, accès intranet ou restriction du réseau. En savoir plus
L'authentification adaptative de miniOrange vise à offrir une meilleure expérience utilisateur en réduisant la charge d'authentification, tout en renforçant l'authentification là où elle est le plus nécessaire. Par exemple, lorsqu'un utilisateur tente d'accéder à une application depuis un appareil non enregistré, il peut être invité à l'enregistrer. Si l'utilisateur se connecte depuis un lieu géographique autre que son bureau, il peut être amené à répondre à des questions de sécurité. En savoir plus
La solution de gestion des utilisateurs miniOrange simplifie la création, la gestion et la maintenance des comptes utilisateurs, notamment pour les grandes entreprises, afin de réduire les risques d'accès non autorisé aux informations. Elle inclut la création, la mise à jour et la suppression des comptes utilisateurs. La gestion des utilisateurs facilite le travail des administrateurs qui n'ont plus à gérer manuellement les accès de chaque utilisateur. En savoir plus
Le moyen le plus pratique de renforcer l'authentification est d'exiger un deuxième facteur après l'étape du nom d'utilisateur/mot de passe. Étant donné qu'un mot de passe est quelque chose que l'utilisateur connaît, s'assurer que l'utilisateur possède également quelque chose ou utiliser la biométrie permet de contrecarrer les attaques qui volent ou accèdent aux mots de passe.
Les solutions d'authentification à deux facteurs traditionnelles utilisent des jetons matériels (ou « fobs ») que les utilisateurs portent sur leur porte-clés. Ces jetons génèrent des mots de passe à usage unique pour la deuxième étape du processus de connexion. Cependant, les jetons matériels peuvent coûter jusqu'à 40 $ chacun. Il faut du temps et des efforts pour les distribuer, savoir qui possède lequel et les remplacer lorsqu'ils se cassent. Ils sont faciles à perdre, difficiles à utiliser et les utilisateurs signalent régulièrement des niveaux élevés de frustration avec les systèmes basés sur des jetons.
Le service d'authentification miniOrange dispose de plus de 15 méthodes d'authentification.
Vous pouvez choisir parmi l'une des méthodes d'authentification ci-dessus pour renforcer votre authentification par mot de passe. Le service d'authentification miniOrange fonctionne avec tous les types de téléphones, des lignes fixes aux plateformes de smartphones. Dans le cas le plus simple, les utilisateurs répondent simplement à un appel téléphonique et appuient sur un bouton pour s'authentifier. Le service d'authentification miniOrange fonctionne à l'échelle internationale et compte des clients s'authentifiant dans de nombreux pays du monde.
miniOrange vous aide à ajouter une connexion/authentification à votre site nopCommerce à l'aide des protocoles OAuth, OpenID, ADFS, SAML et WSFED. Si vous recherchez une intégration de site avec des applications existantes telles qu'Active Directory, SiteMinder, Radius, Unix, etc., nous pouvons vous aider.

