Activer l'authentification Outlook Single Sign-On (SSO) pour les utilisateurs
miniOrange Outlook SSO (authentification unique) Le produit fournit des intégrations prêtes et une expérience SSO transparente à Outlook, Office 365, Sharepoint, d'autres applications Microsoft et toutes les autres applications Web et SaaS pour tous vos utilisateurs. L'authentification unique (SSO) pour Microsoft Outlook vous permet une connexion automatique sécurisée à vos applications. Il permet aux entreprises d'augmenter rapidement la sécurité des informations et des ressources sans se soucier du temps nécessaire à la configuration initiale ou aux mises à niveau futures.
La solution d'authentification unique (SSO) Microsoft Outlook de la plateforme d'identité miniOrange offre une option d'intégration avec plusieurs fournisseurs d'identité tiers prenant en charge les protocoles standard tels que SAML, OAuth, etc. IDP signifie ici (Okta, Auth0, Ping, Onelogin, etc.) ou Active Directory (AD) où vos utilisateurs existants sont gérés. Une fois que votre authentification unique Outlook (SSO) est activée avec succès avec votre IDP/annuaire, vos employés ou utilisateurs finaux pourront s'authentifier et se connecter à leur compte Outlook et à d'autres applications intégrées à l'aide du mot de passe du nom d'utilisateur existant. Ils n'auront pas besoin de créer ou de gérer les informations d'identification différemment pour gérer leur compte Outlook ou tout autre compte d'application. Vous trouverez ci-dessous le guide de configuration pour configurer SAML SSO pour votre Outlook.
L'intégration de la plateforme d'identité miniOrange et de Microsoft Outlook Single Sign-On (SSO) pour authentifier les utilisateurs prend en charge les fonctionnalités suivantes :
Le SP (fournisseur de services) a initié l'authentification unique (SSO) SAML
Dans ce flux, l'utilisateur tente d'accéder directement à l'organisation du fournisseur de services (Outlook). La demande est redirigée vers le fournisseur d'identité tiers par la plateforme miniOrange Identity pour l'authentification. En cas d'authentification complète auprès du fournisseur d'identité tiers, l'utilisateur a accès à l'application (fournisseur de services).
IdP (fournisseur d'identité) a initié l'authentification unique SAML (SSO)
Dans ce flux, l'utilisateur se connecte ou accède à la plateforme miniOrange Identity en utilisant ses identifiants. L'utilisateur peut désormais accéder à n'importe lequel des fournisseurs de services configurés par l'organisation (Outlook, autres applications Microsoft, etc.) via la console d'administration du fournisseur d'identité sans avoir à saisir à nouveau les informations d'identification.
Connectez-vous avec une source externe d'utilisateurs
1. Synchronisez Active Directory sur site avec Microsoft Entra ID
REMARQUE : Si vous souhaitez utiliser votre Active Directory local comme annuaire d’utilisateurs pour l’authentification unique dans Microsoft Outlook, suivez les étapes ci-dessous pour synchroniser votre AD et votre identifiant Microsoft Entra.
Exécutez le programme d’installation de Microsoft Entra ID sur votre ordinateur de domaine et suivez la configuration.
2. Vérifiez votre domaine UPN dans le portail Azure
Remarque : Si vous avez configuré un nom de domaine personnalisé, ignorez cette étape.
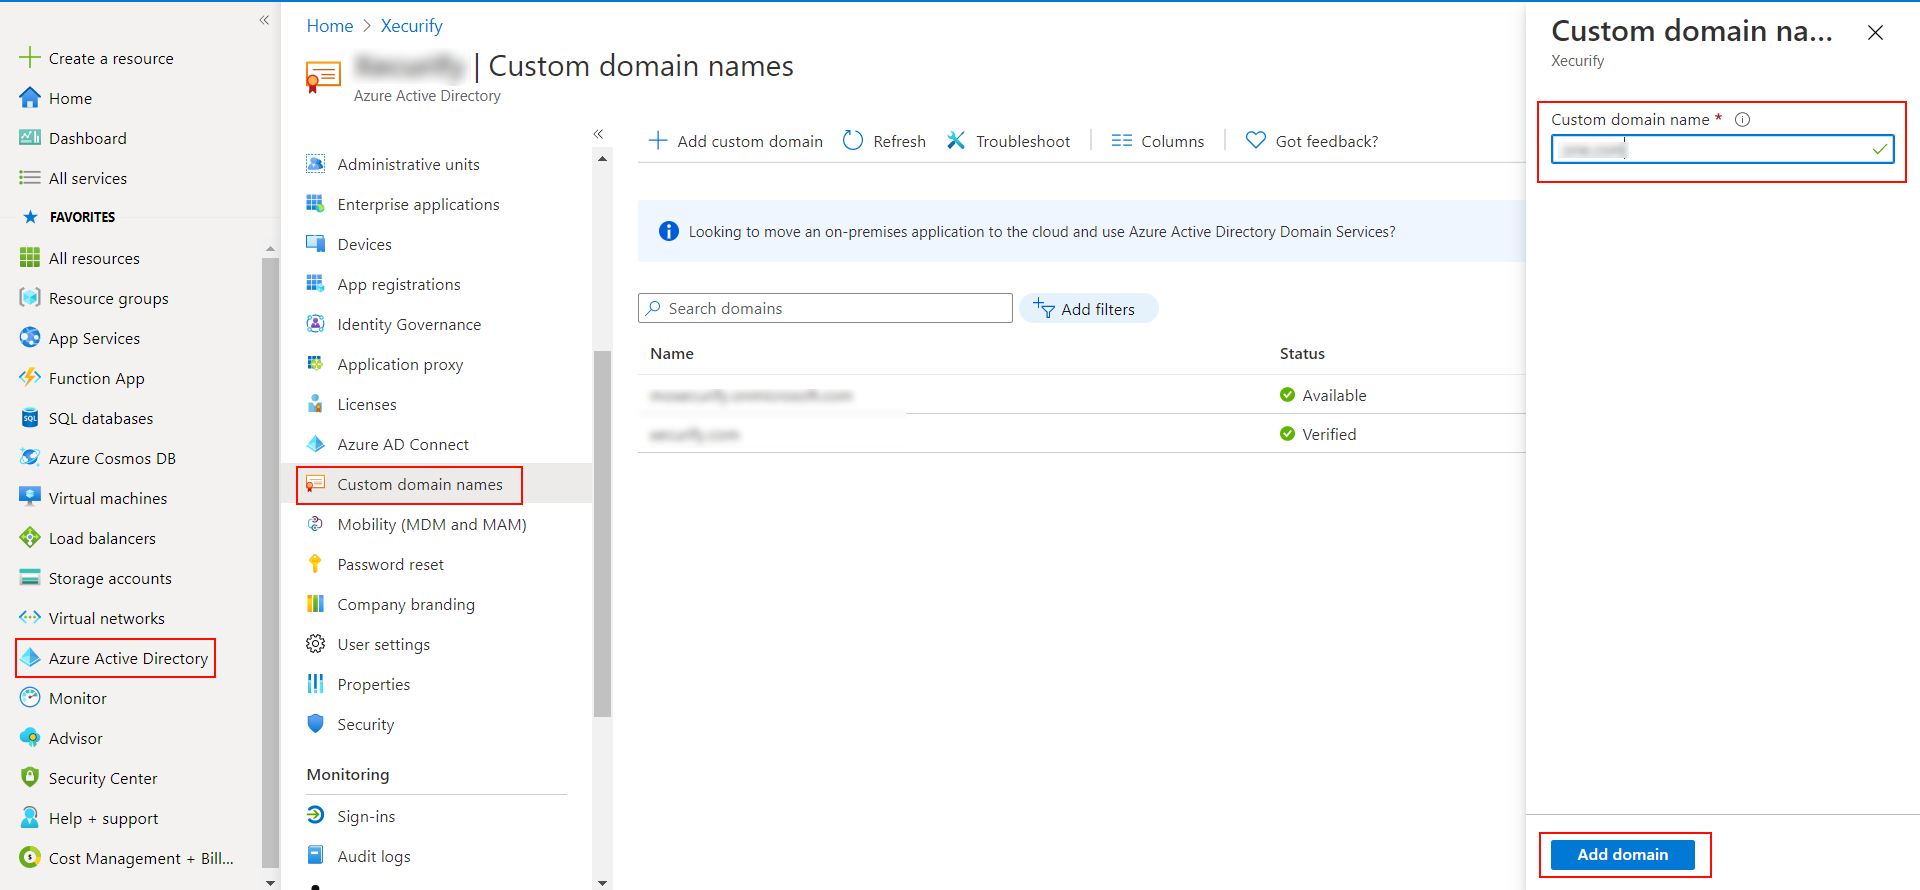
Dans le portail Azure, accédez à Microsoft Entra ID >> Noms de domaine personnalisés et cliquez sur Ajouter un domaine personnalisé.
Entrez le nom de domaine complet dans le volet de droite qui apparaît et cliquez sur Ajouter un domaine.
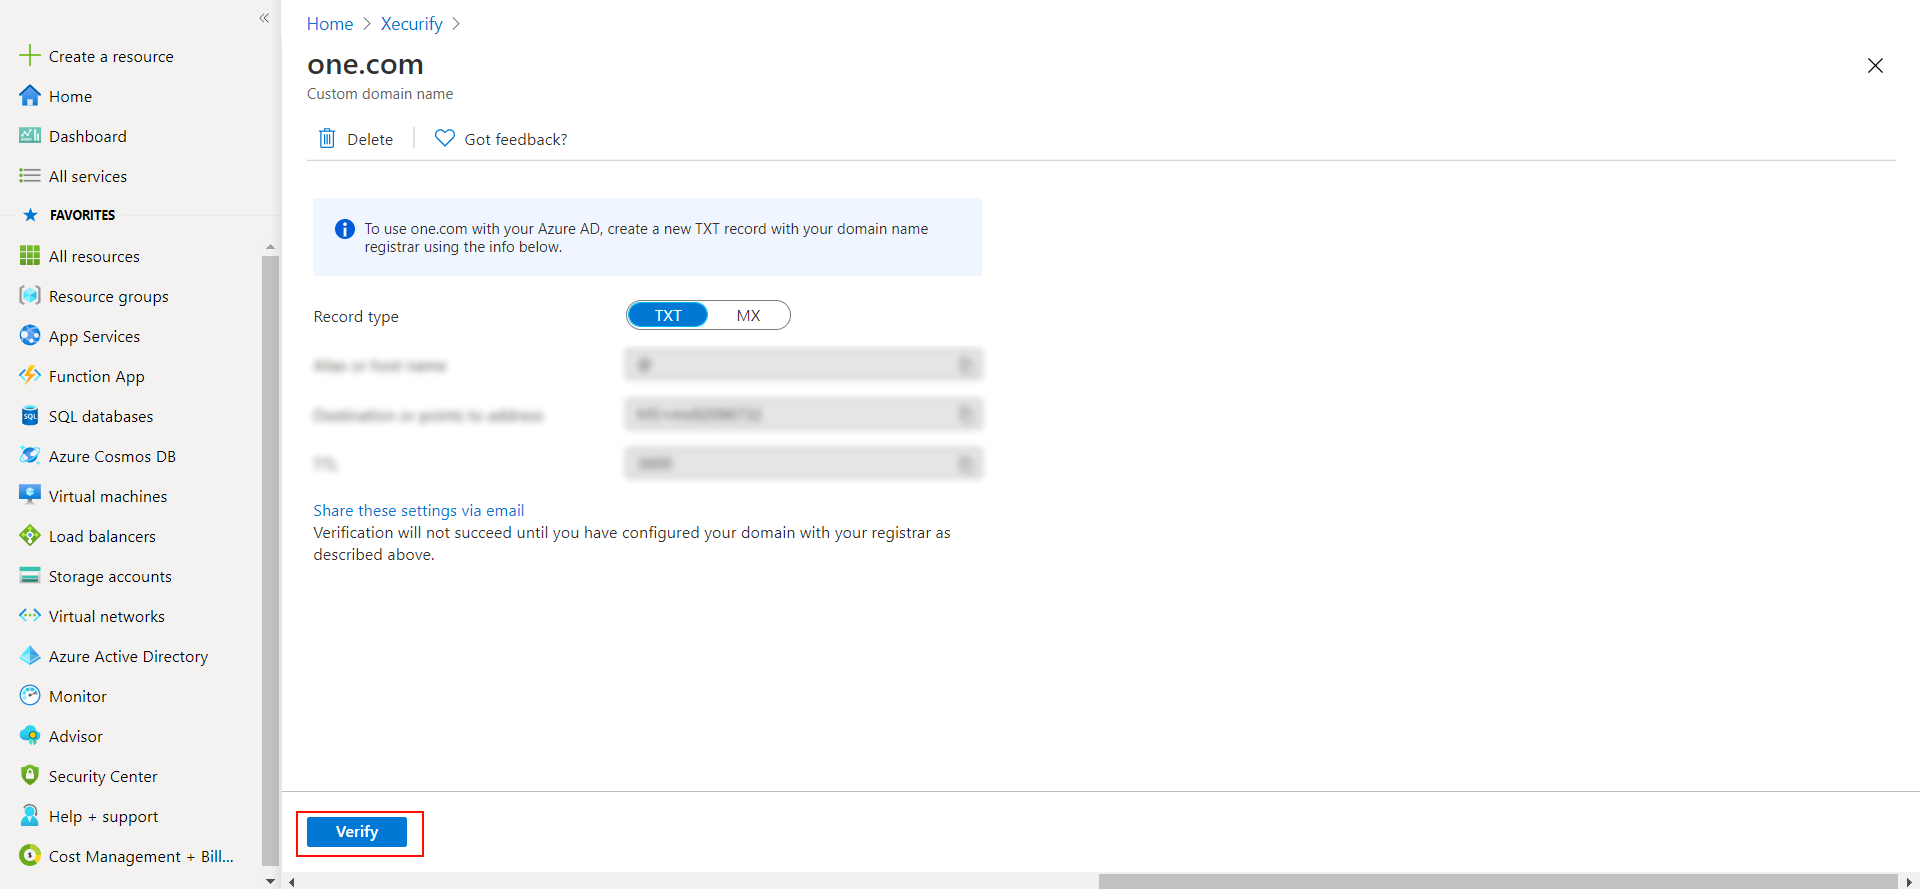
Une nouvelle fenêtre s'ouvrira avec TXT/MX enregistrements pour le domaine. Vous devrez ajouter l'entrée renvoyée dans votre registraire de nom de domaine.
Cliquez sur vérifier une fois que vous avez ajouté l'entrée
Veuillez vous assurer que l'image de marque de votre organisation est déjà définie dans la section Personnalisation >> Image de marque de connexion et d'inscription du menu de gauche du tableau de bord.
Suivez le guide étape par étape ci-dessous pour l'authentification unique (SSO) de Microsoft Outlook.
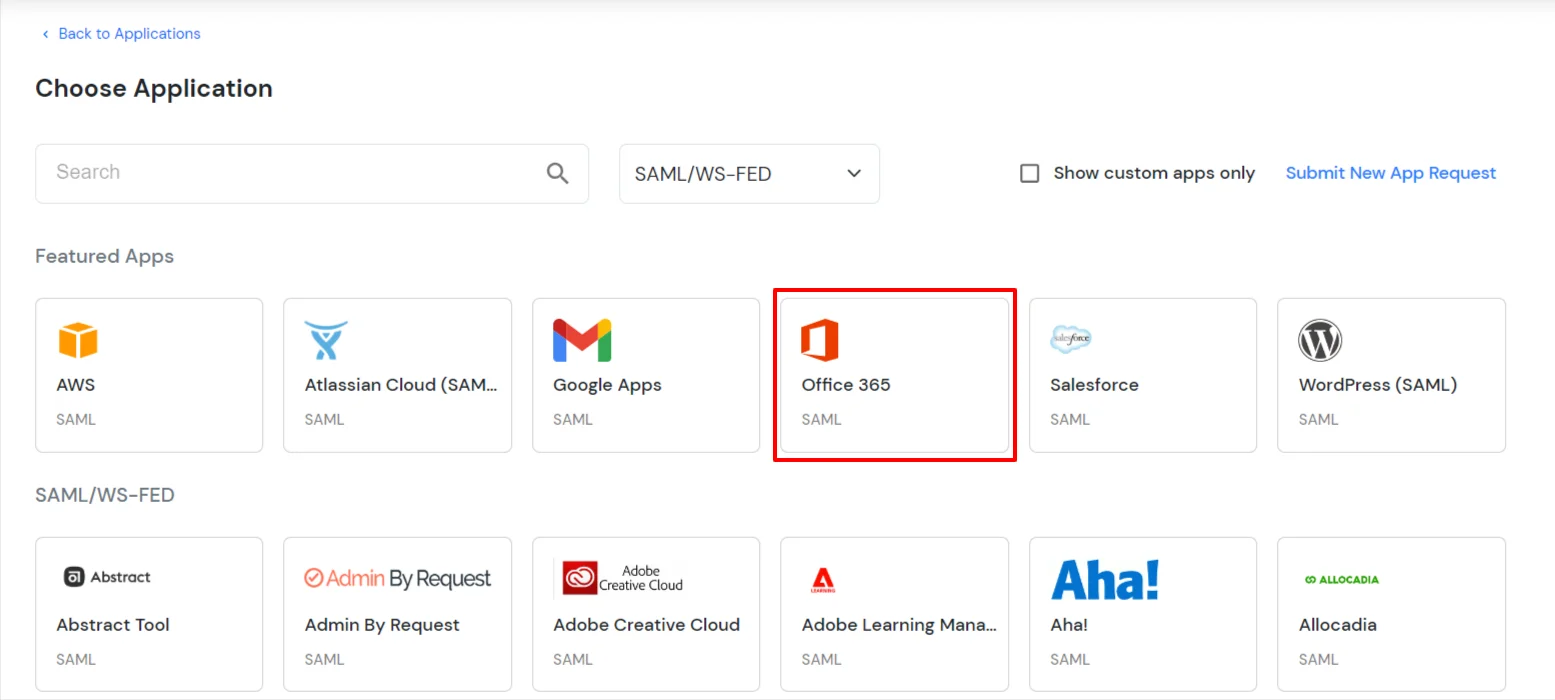
Allez dans Apps et cliquez sur Ajouter une application .
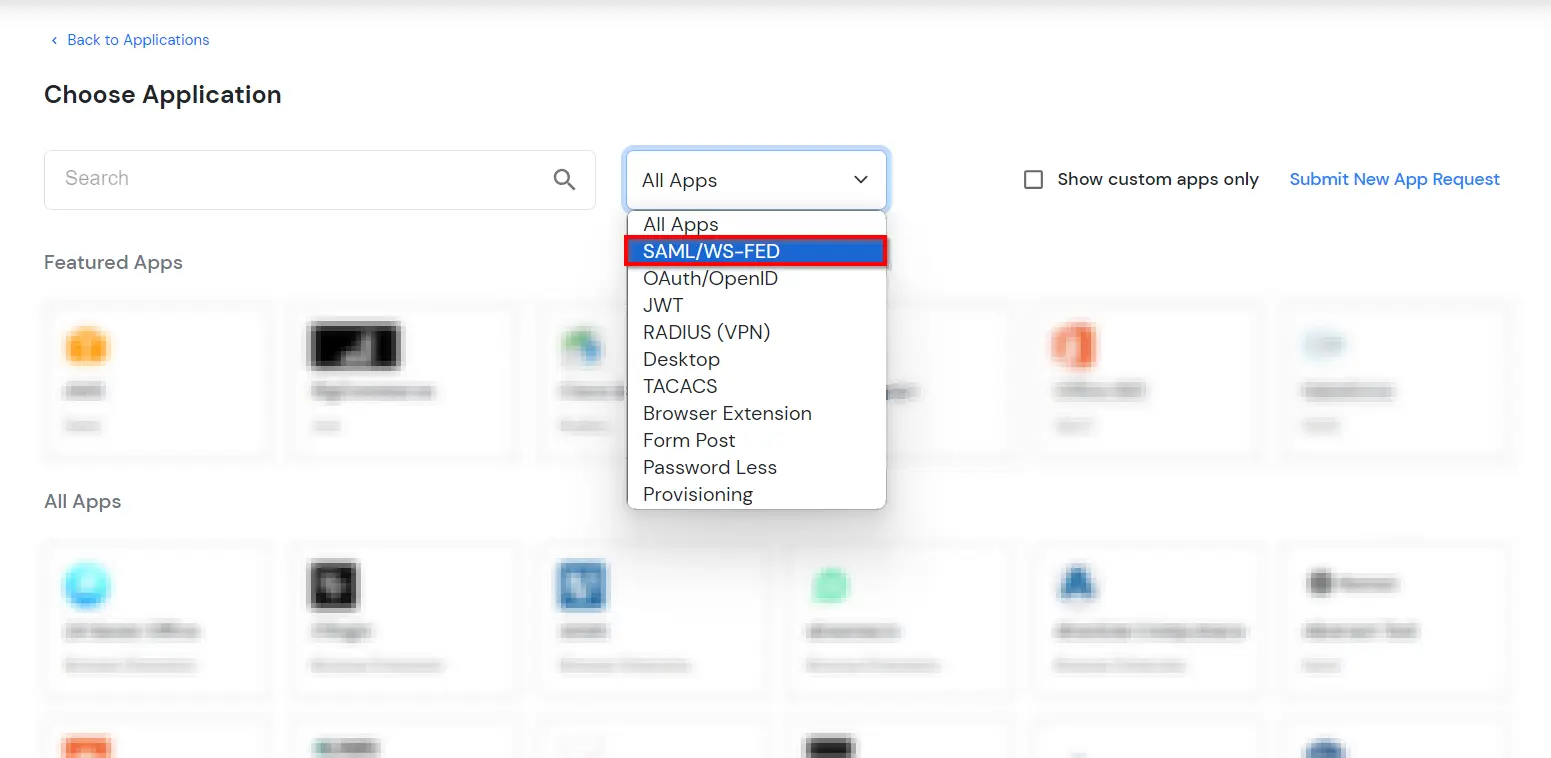
In Choisissez le type de demande, sélectionnez SAML/WS-FED du Toutes les applications menu déroulant.
À l'étape suivante, recherchez Office 365. Cliquez sur Office 365 app.
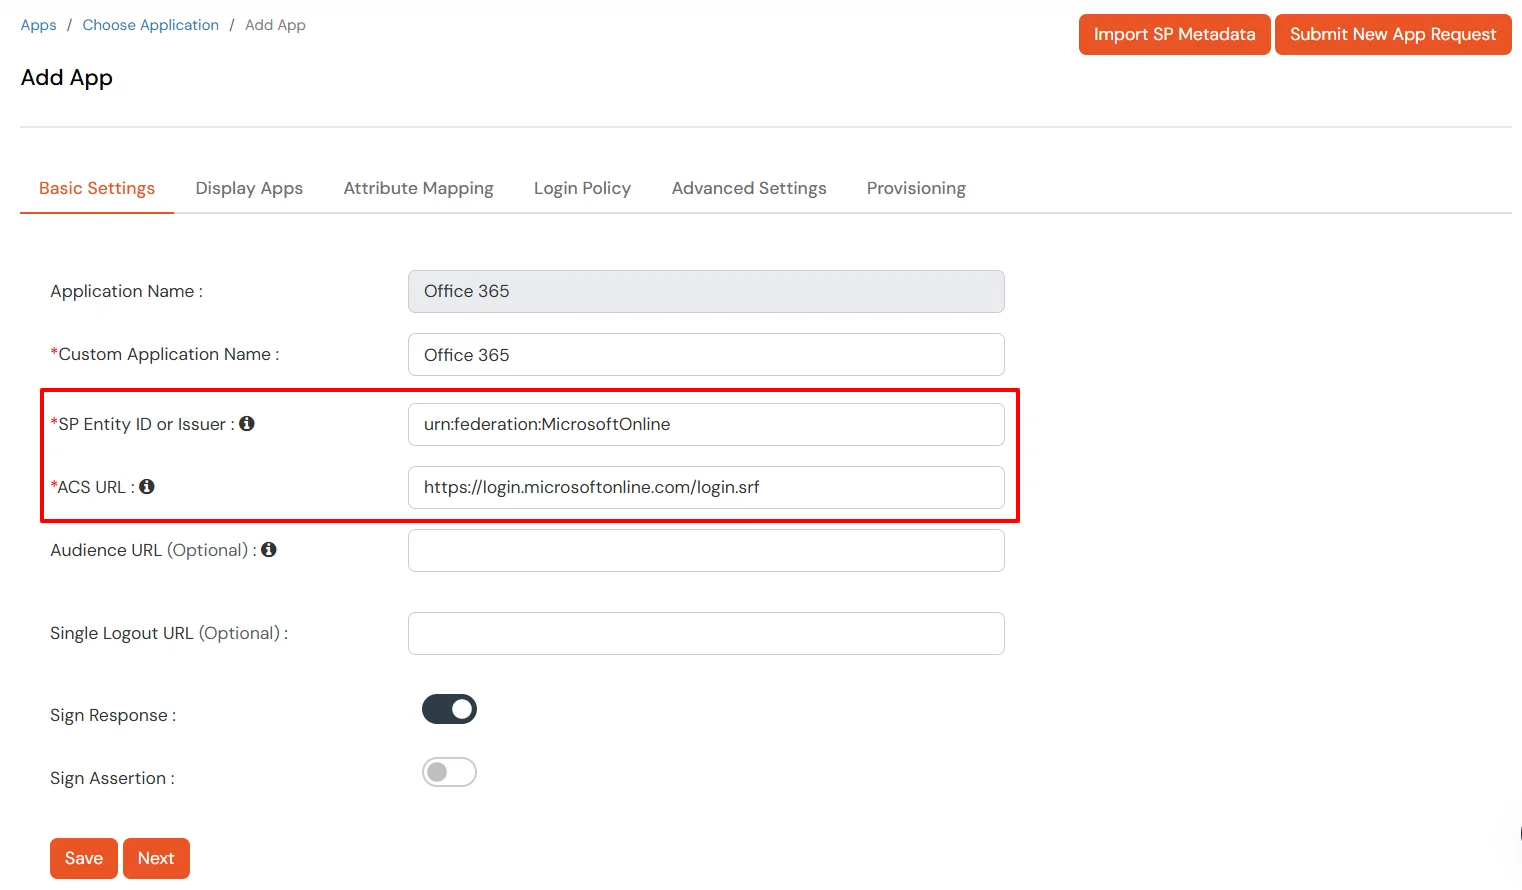
Dans l' Fonction Plug & Play Dans la section des paramètres, saisissez le nom d'affichage.
Assurez-vous que l'ID d'entité SP ou l'émetteur est : urn:federation:MicrosoftOnline
Assurez-vous que l'URL ACS est : https://login.microsoftonline.com/login.srf
Cliquez à nouveau Suivant.
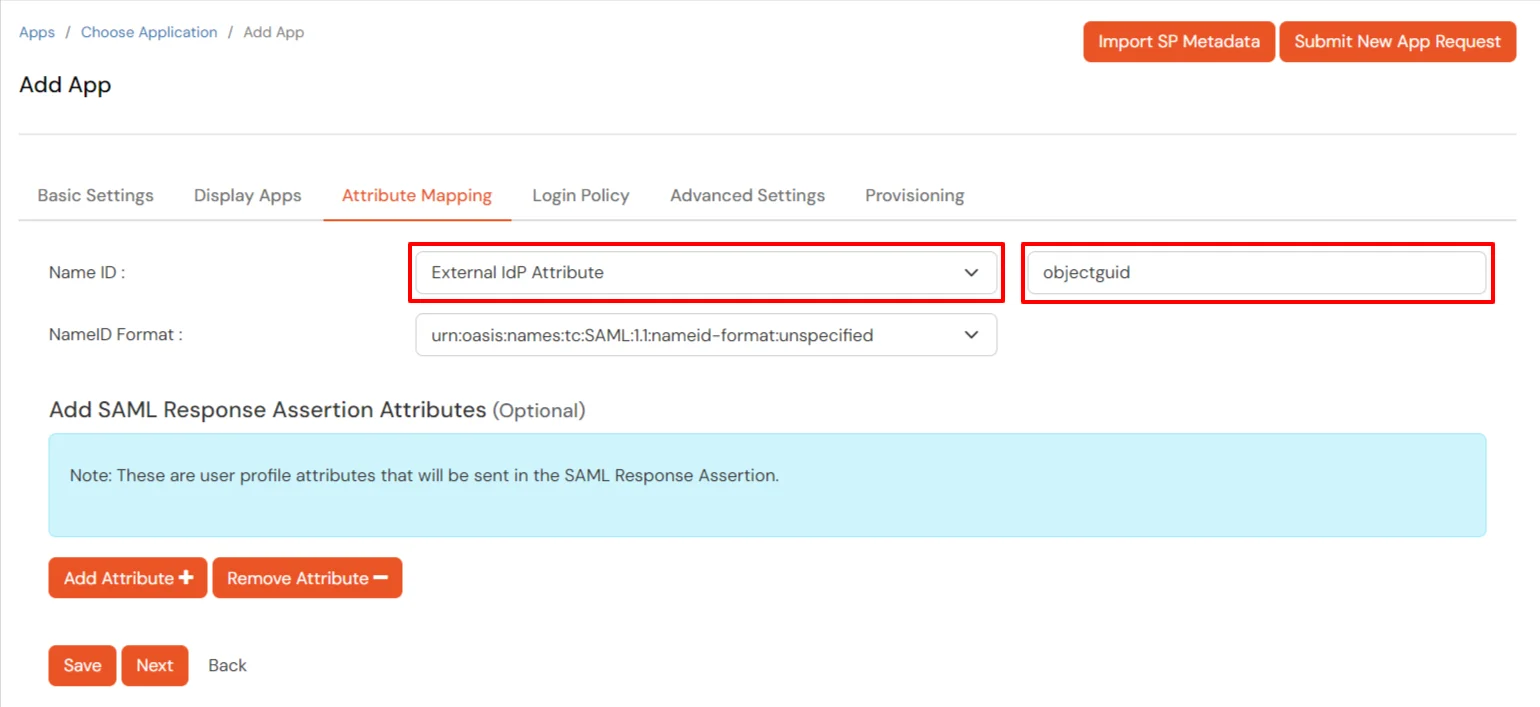
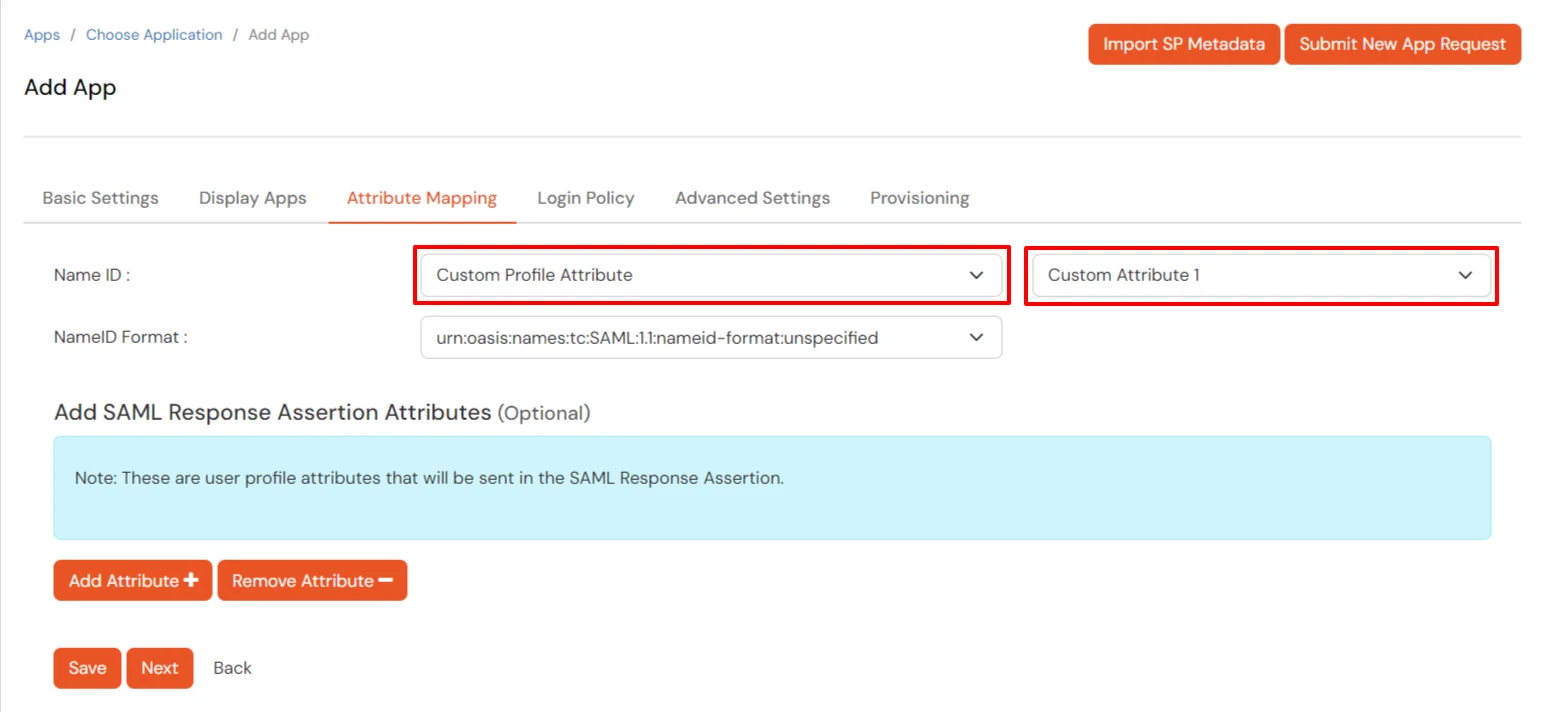
Maintenant, allez au Attributs onglet et configurer Nom ID en fonction du magasin d'utilisateurs que vous utilisez :
Utilisation du service de courtage Active Directory/miniOrange : Sélectionnez Attribut IDP externe dans la liste déroulante et ajoutez objectguid dans la zone de texte qui apparaît.
Utiliser miniOrange comme magasin d'utilisateurs : Sélectionnez Attribut de profil personnalisé et sélectionnez un attribut personnalisé dans la liste déroulante.
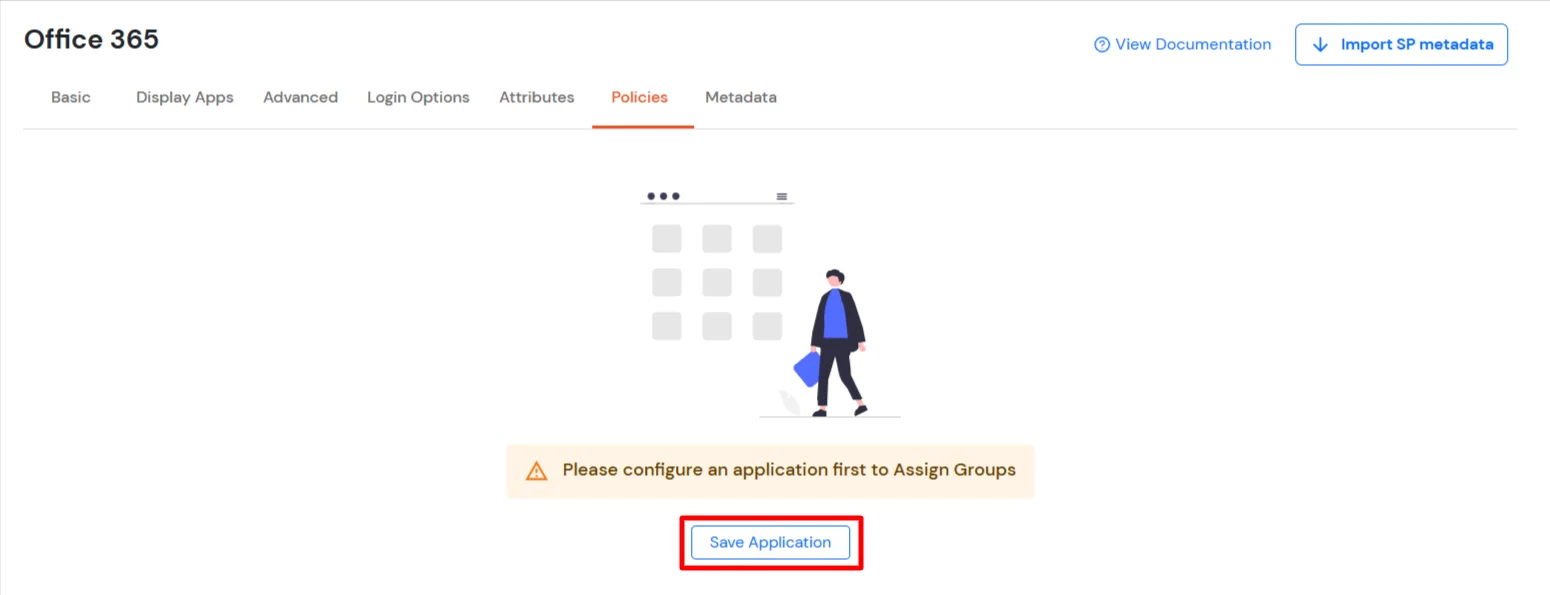
Cliquez à nouveau Suivant pour aller à la PolitiquesEnregistrez d'abord l'application pour configurer la stratégie.
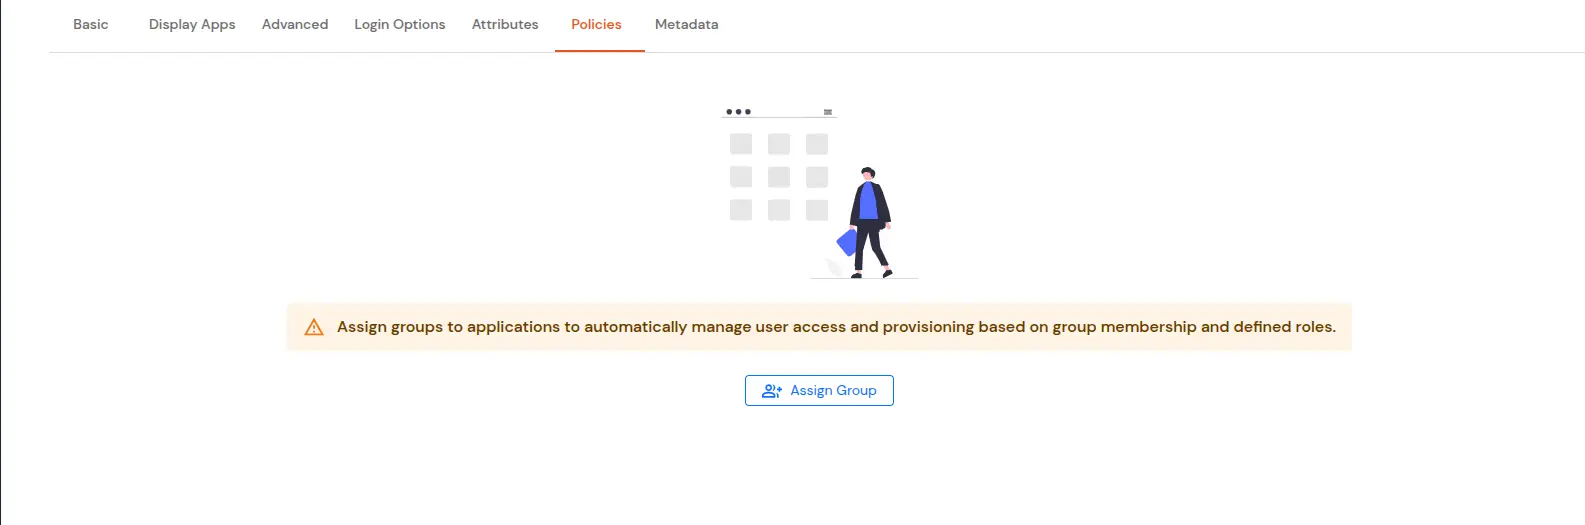
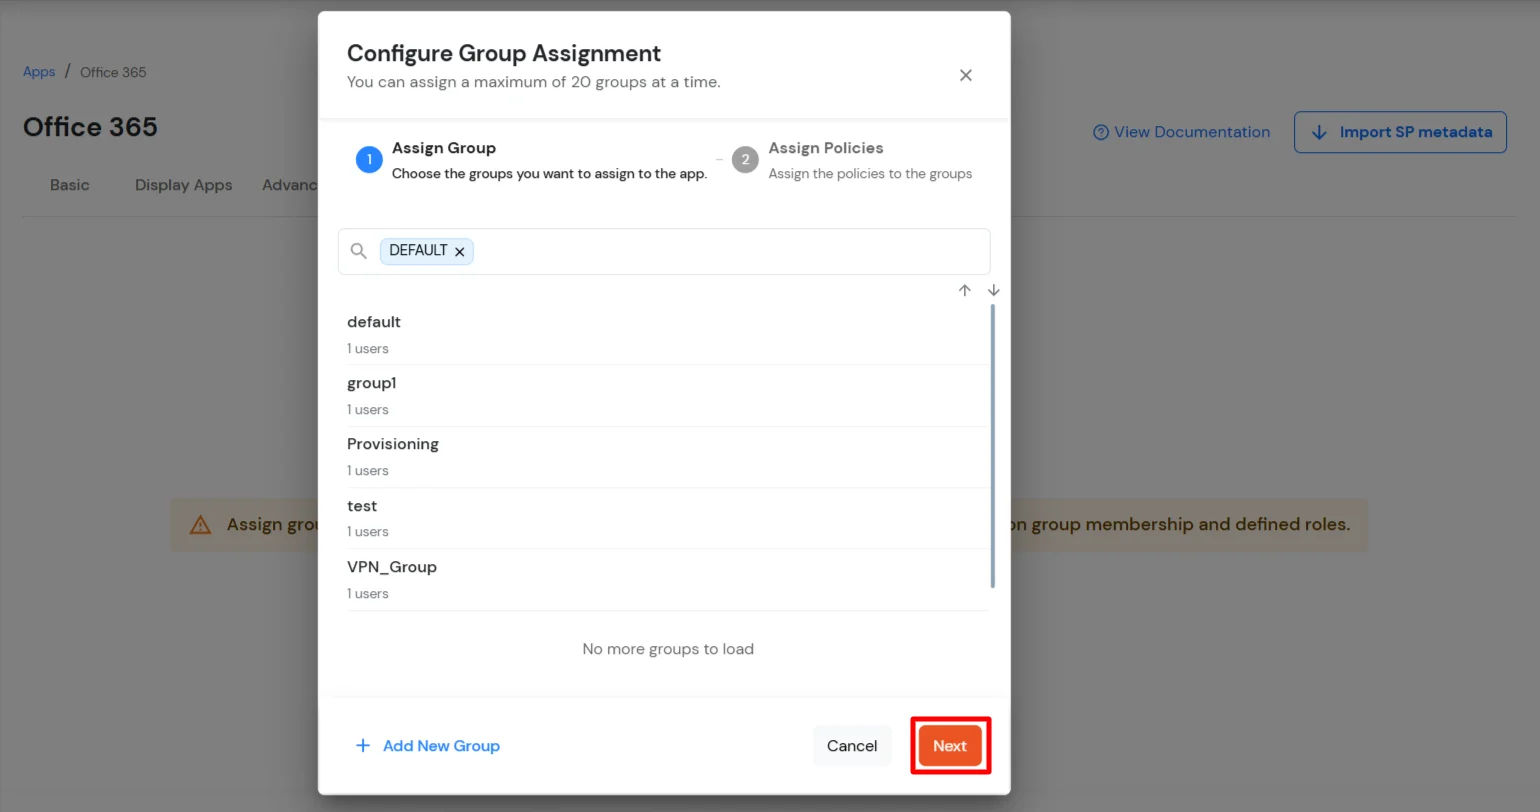
Cliquez sur Attribuer un groupe bouton. dans le Configurer l'affectation de groupe boîte de dialogue, sélectionnez DEFAULT comme le groupe.
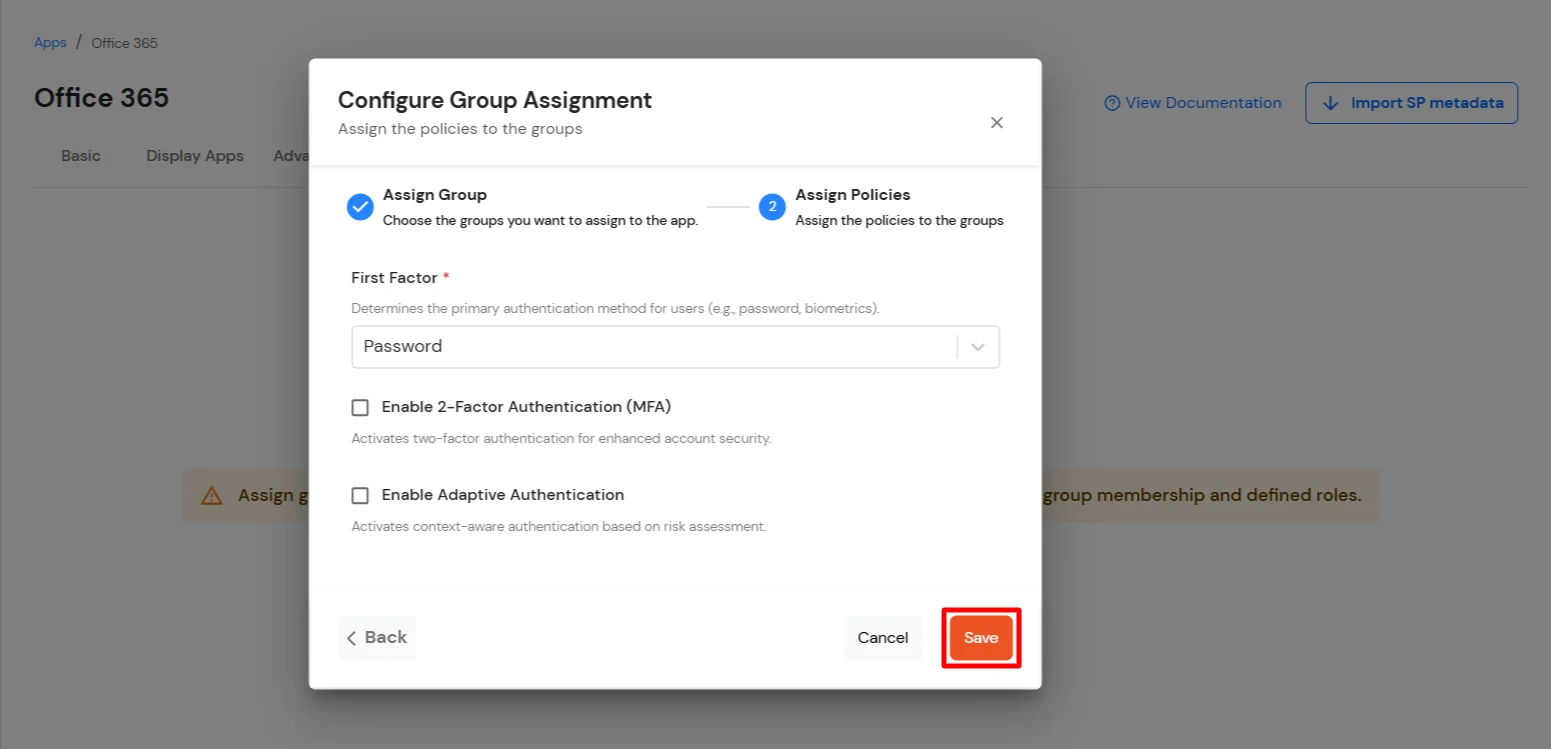
Cliquez à nouveau Suivant pour aller à la Attribuer des politiques section. Sélectionner Premier facteur as Mot de passe.
Vous pouvez activer l'authentification à deux facteurs pour la connexion ou autoriser les utilisateurs à se connecter avec un nom d'utilisateur et un mot de passe standard.
Cliquez à nouveau Enregistrer.
Une fois cette étape terminée, des politiques seront créées pour tous les groupes sélectionnés.
2. Configurer les services Microsoft Graph
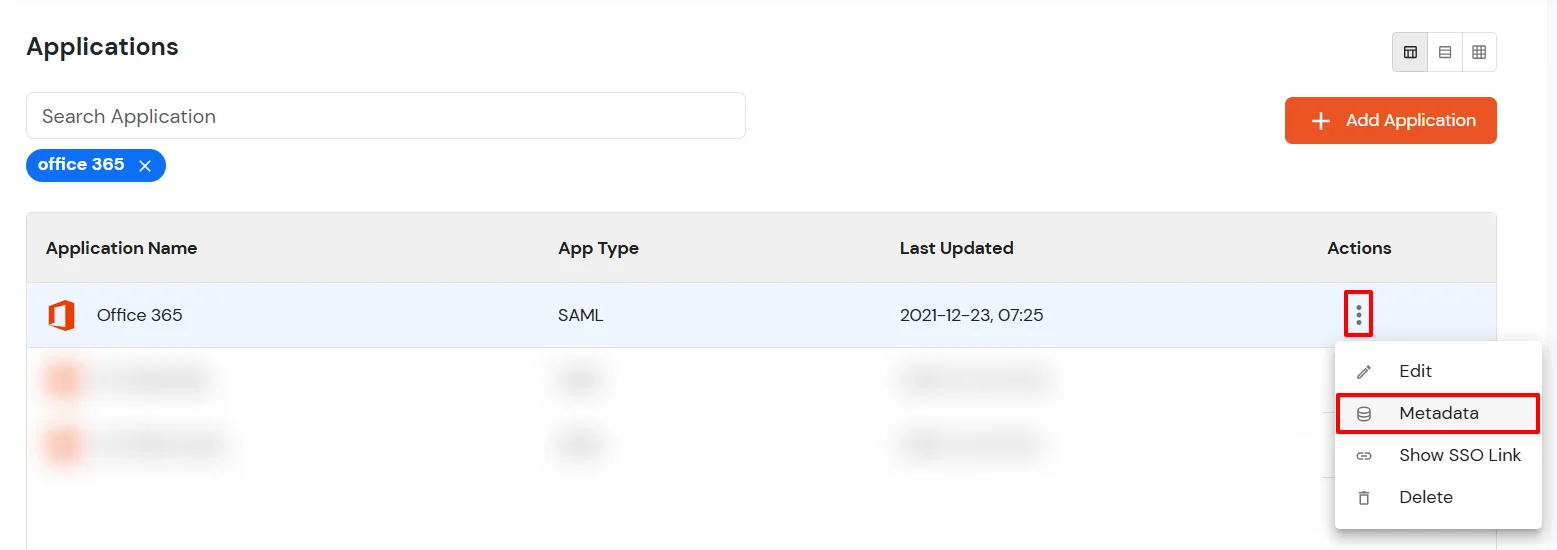
Maintenant, allez au Métadonnées languette.
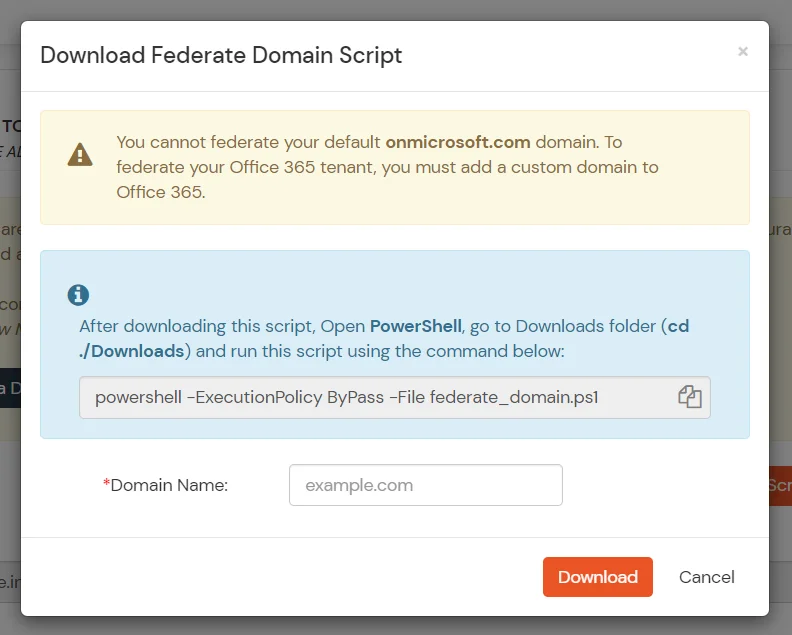
Cliquez sur le Télécharger le script de fédération de domaine bouton sous "Source externe en tant que fournisseur d'identité".
Entrer le Services que vous souhaitez fédérer et cliquez sur Télécharger. À noter: Vous ne pouvez pas fédérer votre valeur par défaut "onmicrosoft.com" domaine. Pour fédérer votre locataire Microsoft Outlook, vous devez ajouter un domaine personnalisé à Microsoft Outlook.
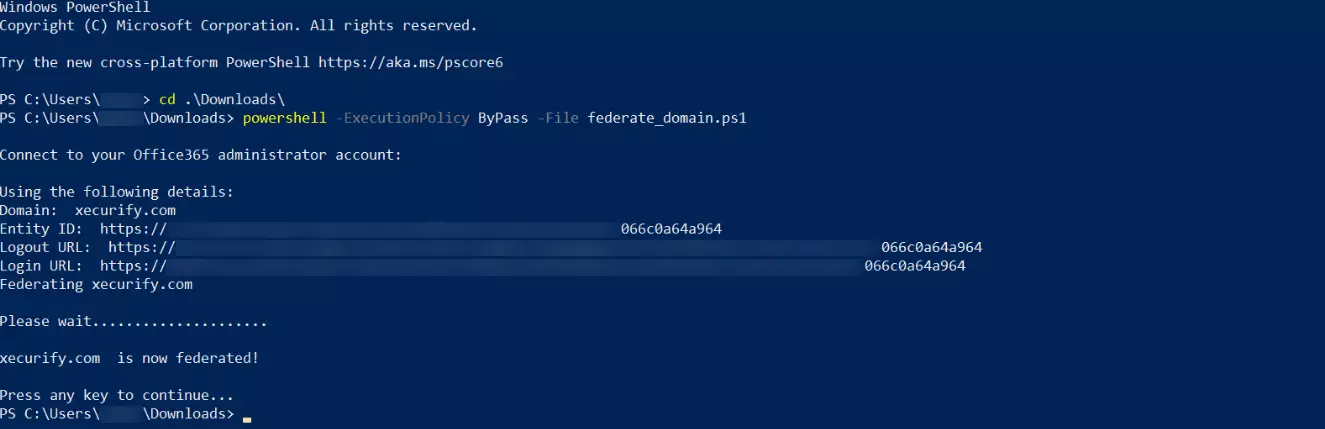
Après avoir téléchargé le script, Ouvrir PowerShell exécutez le script federate_domain en utilisant : cd ./Downloads
powershell -ExecutionPolicy ByPass -File federate_domain.ps1
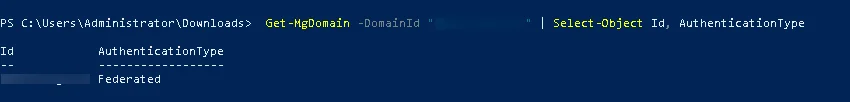
Votre domaine est désormais fédéré. Utilisez les commandes ci-dessous pour vérifier les paramètres de votre fédération : Get-MgDomain -DomainId "<domain>" | Select-Object Id, AuthenticationType
3. Testez la configuration SSO d'Outlook
1. Utilisation de la connexion initiée par SP : -
Allez dans Office 365 - Connexion Microsoft Outlook et cliquez sur connexion
Vous serez redirigé vers le portail Microsoft Graph. Saisissez ici l'UPN de l'utilisateur (il doit contenir le domaine fédéré avec miniOrange).
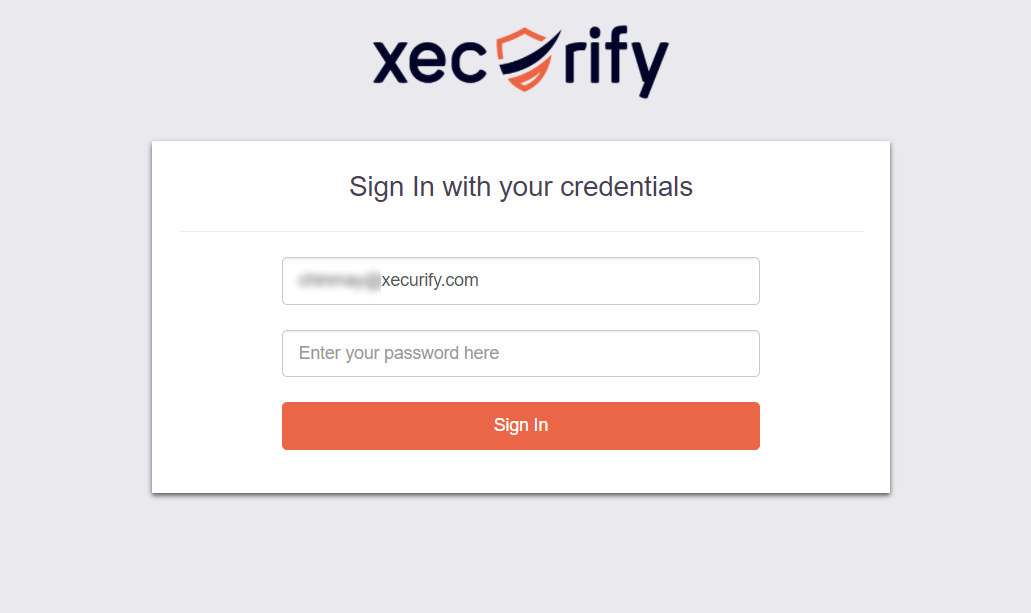
Vous serez maintenant redirigé vers la page de connexion miniOrange IdP.
Entrez vos identifiants de connexion et cliquez sur Connexion. Vous serez automatiquement connecté à votre compte Microsoft Outlook.
2. Utilisation de la connexion initiée par IdP : -
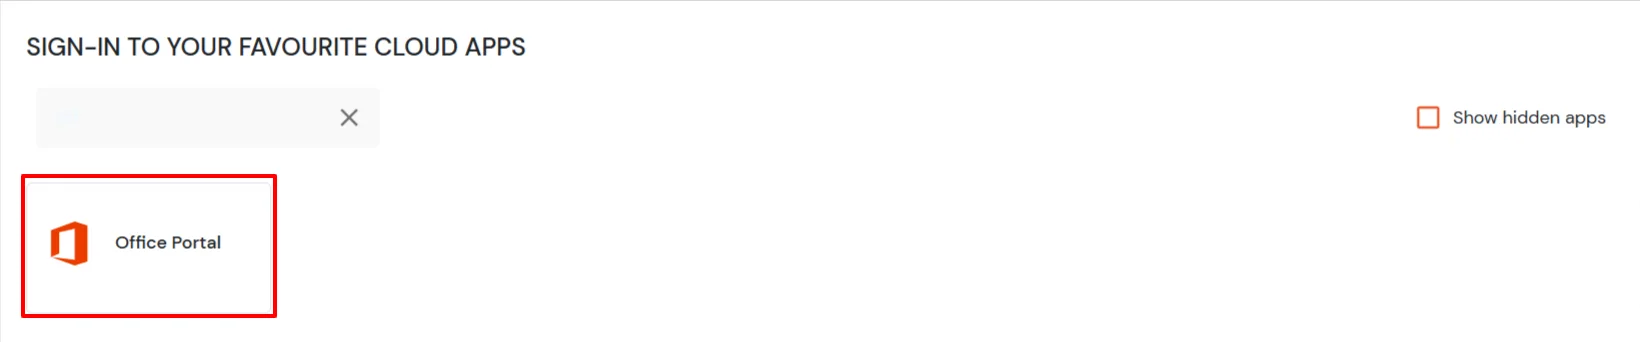
Se connecter à votre Console libre-service miniOrange en tant qu'utilisateur final et cliquez sur le bouton Outlook (Office 365) icône sur votre Tableau de bord.
Une fois que vous avez cliqué sur Outlook ou Office 365, vous n'avez plus besoin de saisir à nouveau vos informations d'identification, vous serez redirigé vers le compte Outlook ou Office 365.