Authentification SSO (authentification unique) Microsoft Teams
L'intégration de l'authentification unique (SSO) Microsoft Teams par miniOrange offre aux utilisateurs d'entreprise un accès sécurisé et un contrôle total sur de nombreuses applications Web et SaaS. Grâce à l'authentification unique, les utilisateurs peuvent se connecter à leur compte Microsoft Teams avec un seul identifiant, éliminant ainsi la gestion de mots de passe et les risques d'hameçonnage. L'authentification unique (SSO) Microsoft Teams s'appuie sur l' infrastructure Azure Active Directory (AAD) existante et assure une intégration transparente, sans nécessiter la gestion de plusieurs identités locales et cloud.
L'intégration de miniOrange et Microsoft Teams Single Sign-On (SSO) prend en charge les fonctionnalités suivantes :
Authentification unique (SSO) initiée par le SP
Authentification unique (SSO) initiée par l'IdP
Connectez-vous avec une source externe d'utilisateurs
1. Synchronisez Active Directory sur site avec Microsoft Entra ID
REMARQUE : Si vous souhaitez utiliser votre Active Directory local comme annuaire d’utilisateurs pour l’authentification unique (SSO) dans Microsoft Teams, suivez les étapes ci-dessous pour synchroniser votre AD et votre identifiant Microsoft Entra.
Exécutez le programme d’installation de Microsoft Entra ID sur votre ordinateur de domaine et suivez la configuration.
2. Vérifiez votre domaine UPN dans le portail Azure
Remarque : Si vous avez configuré un nom de domaine personnalisé, ignorez cette étape.
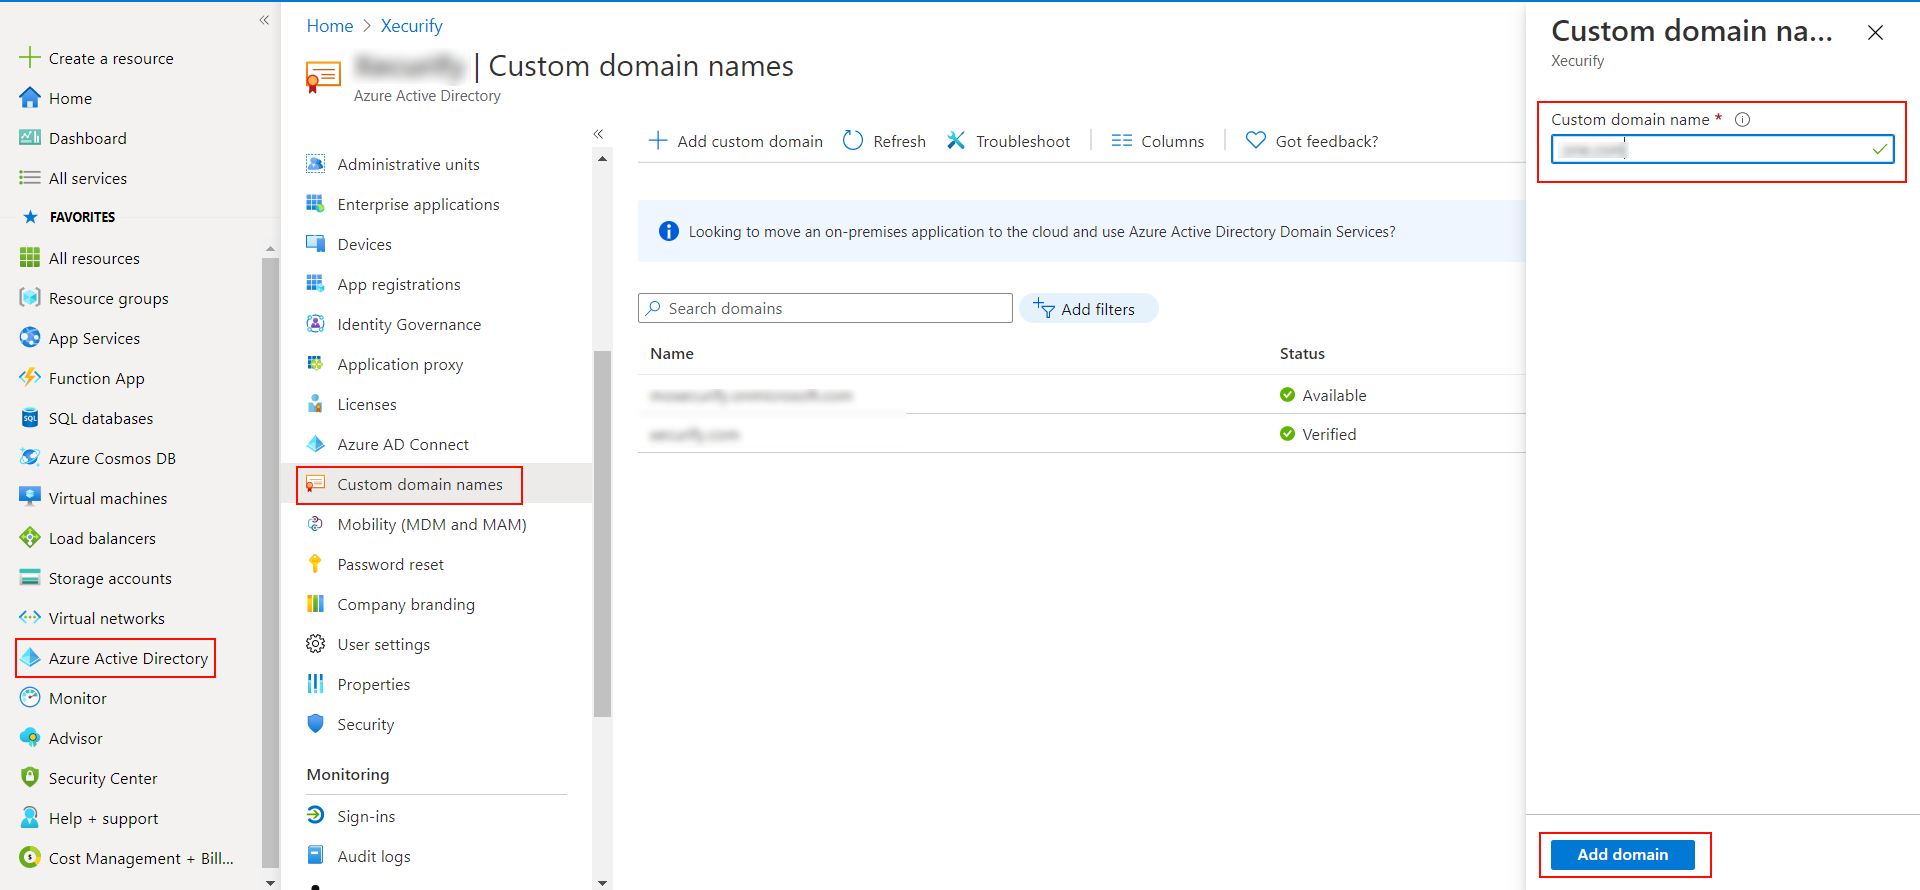
Dans le portail Azure, accédez à Microsoft Entra ID >> Noms de domaine personnalisés et cliquez sur Ajouter un domaine personnalisé.
Entrez le nom de domaine complet dans le volet de droite qui apparaît et cliquez sur Ajouter un domaine.
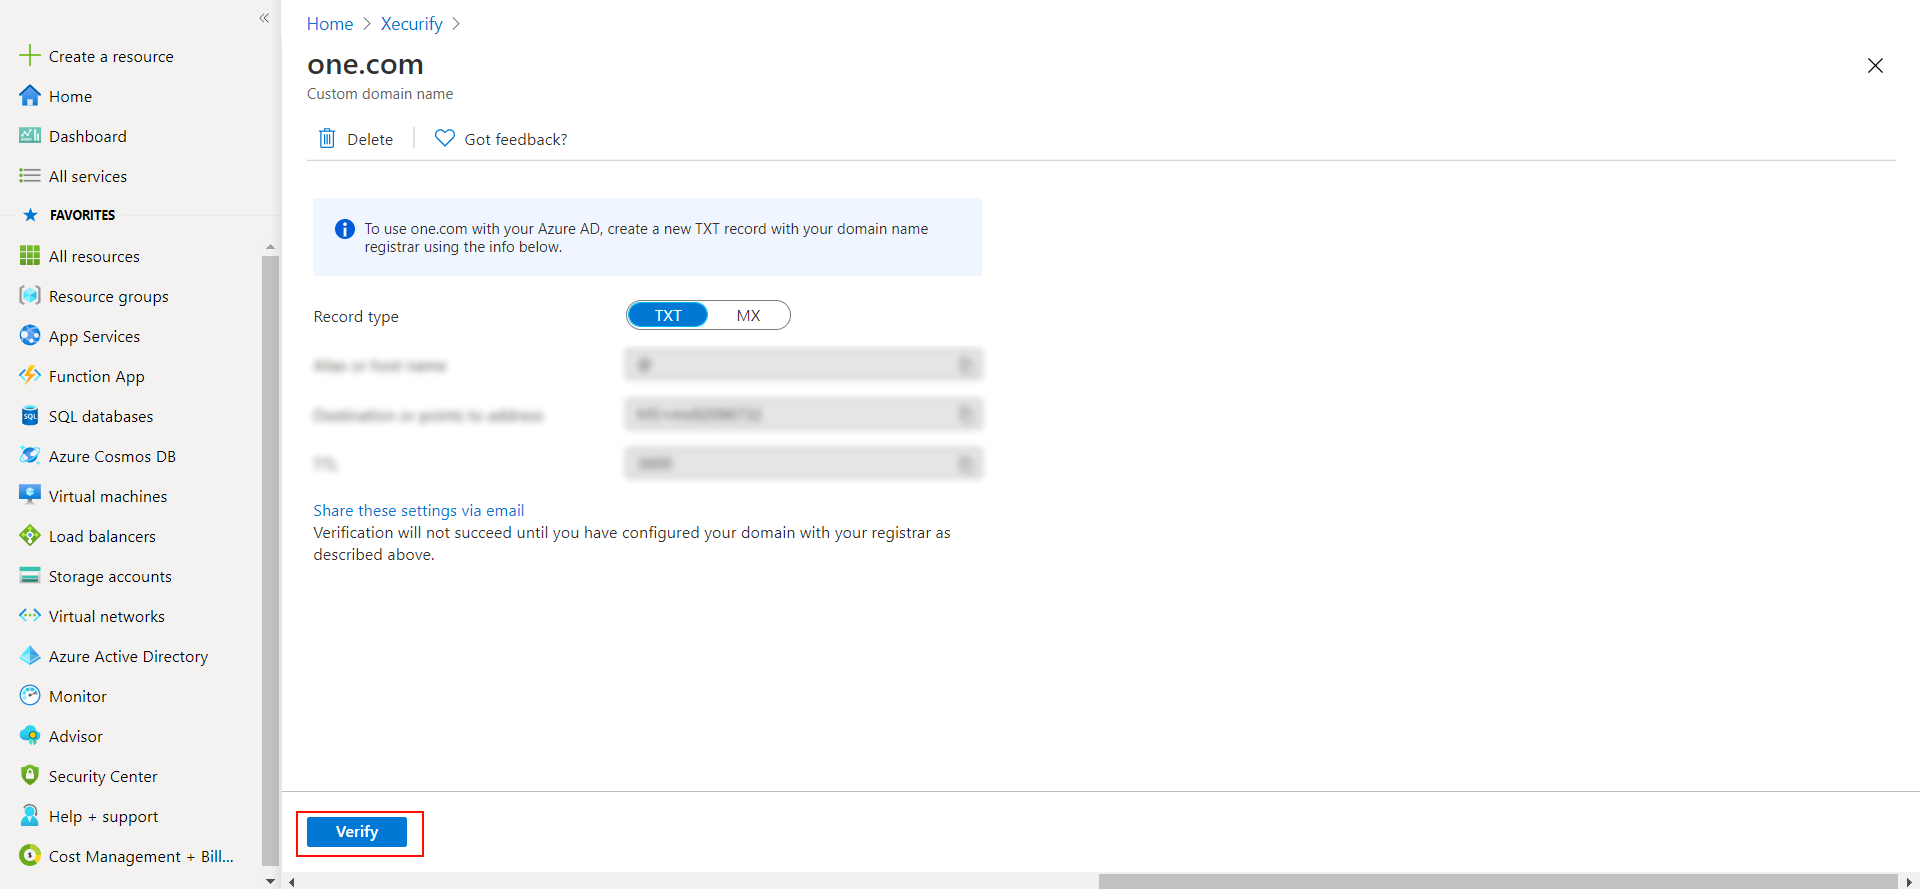
Une nouvelle fenêtre s'ouvrira avec TXT/MX enregistrements pour le domaine. Vous devrez ajouter l'entrée renvoyée dans votre registraire de nom de domaine.
Cliquez sur vérifier une fois que vous avez ajouté l'entrée
Veuillez vous assurer que l'image de marque de votre organisation est déjà définie dans la section Personnalisation >> Image de marque de connexion et d'inscription du menu de gauche du tableau de bord.
Suivez le guide étape par étape ci-dessous pour l’authentification unique SSO (SSO) de Microsoft Teams.
1. Configurez le SSO Microsoft Teams dans miniOrange
Allez dans Apps et cliquez sur Ajouter une application .
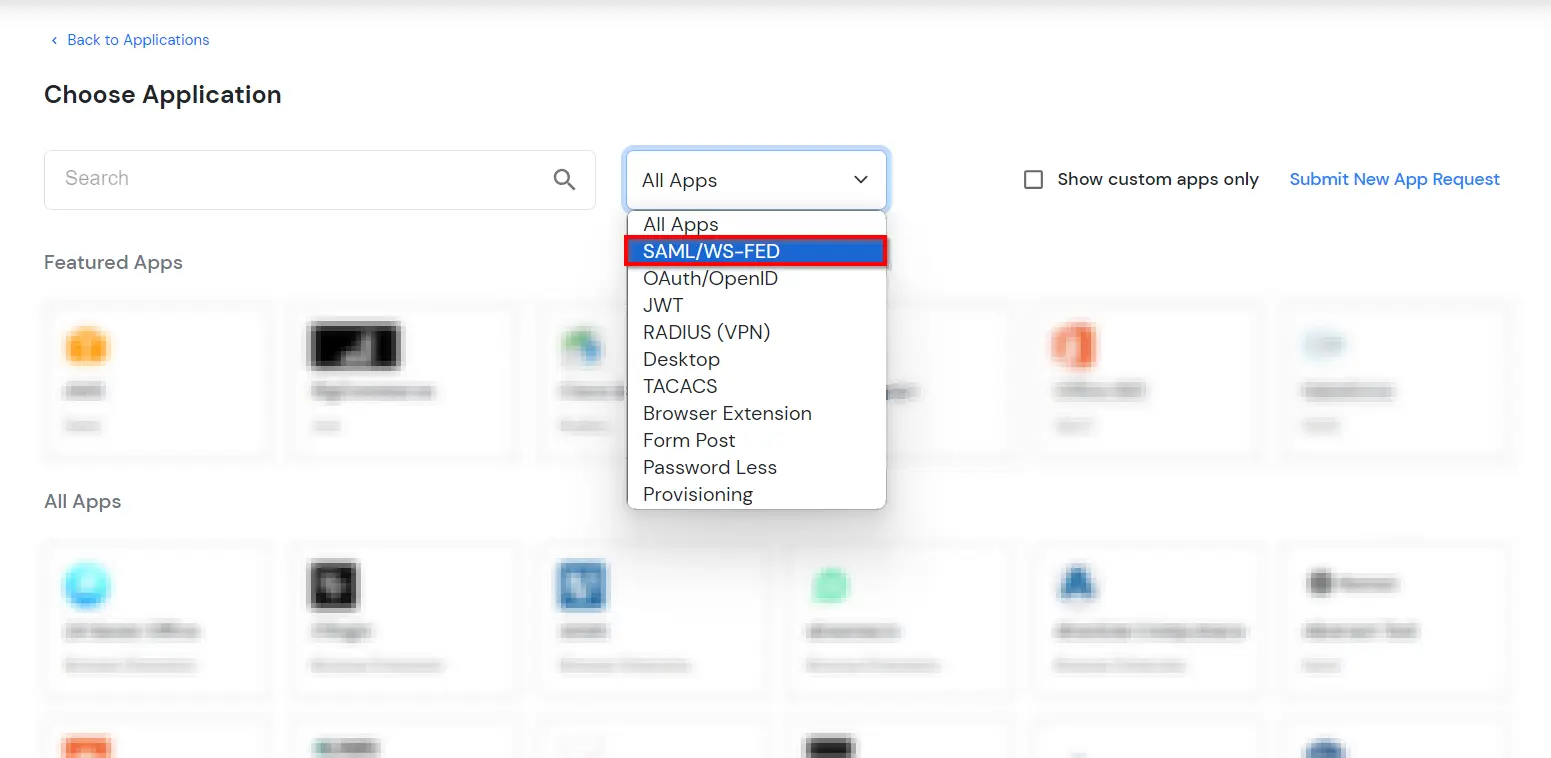
In Choisissez le type de demande, sélectionnez SAML/WS-FED du Toutes les applications menu déroulant.
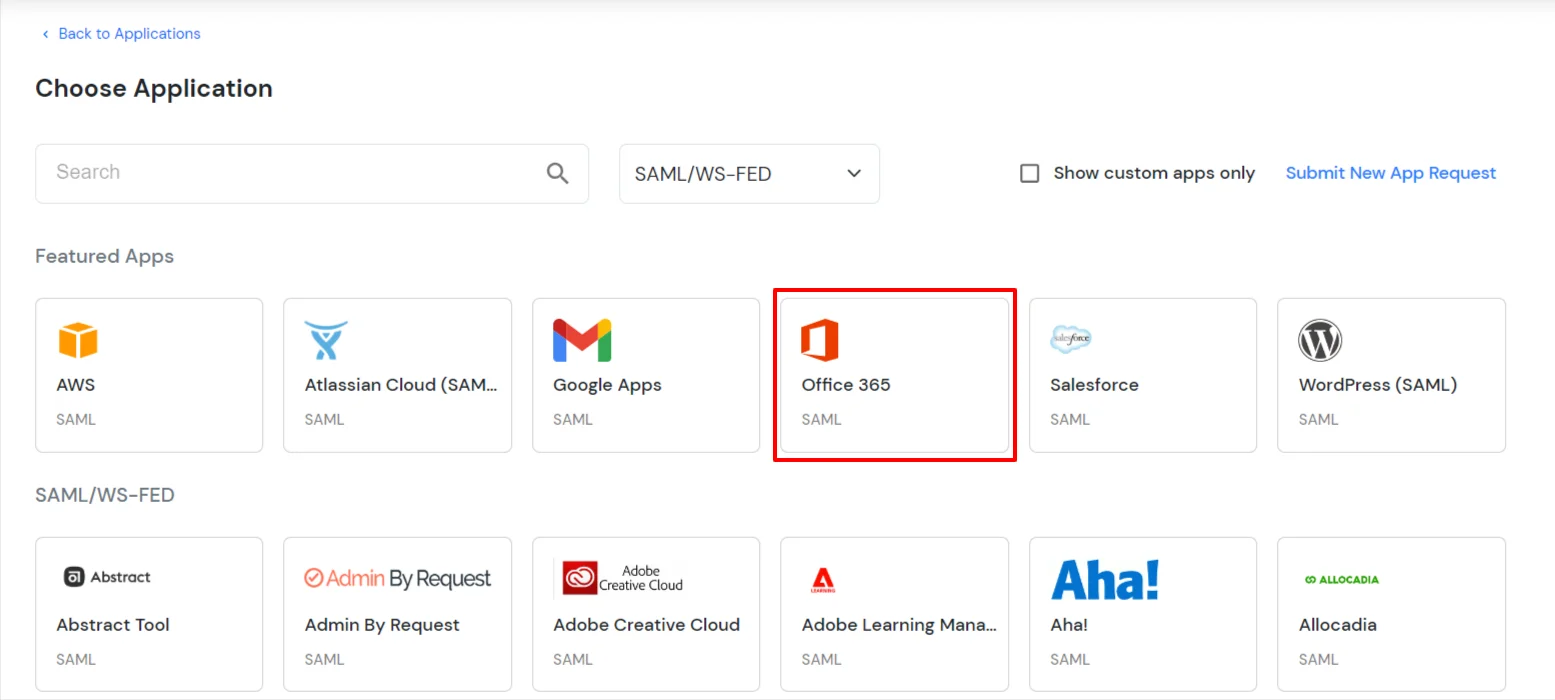
À l'étape suivante, recherchez Office 365. Cliquez sur Office 365 app.
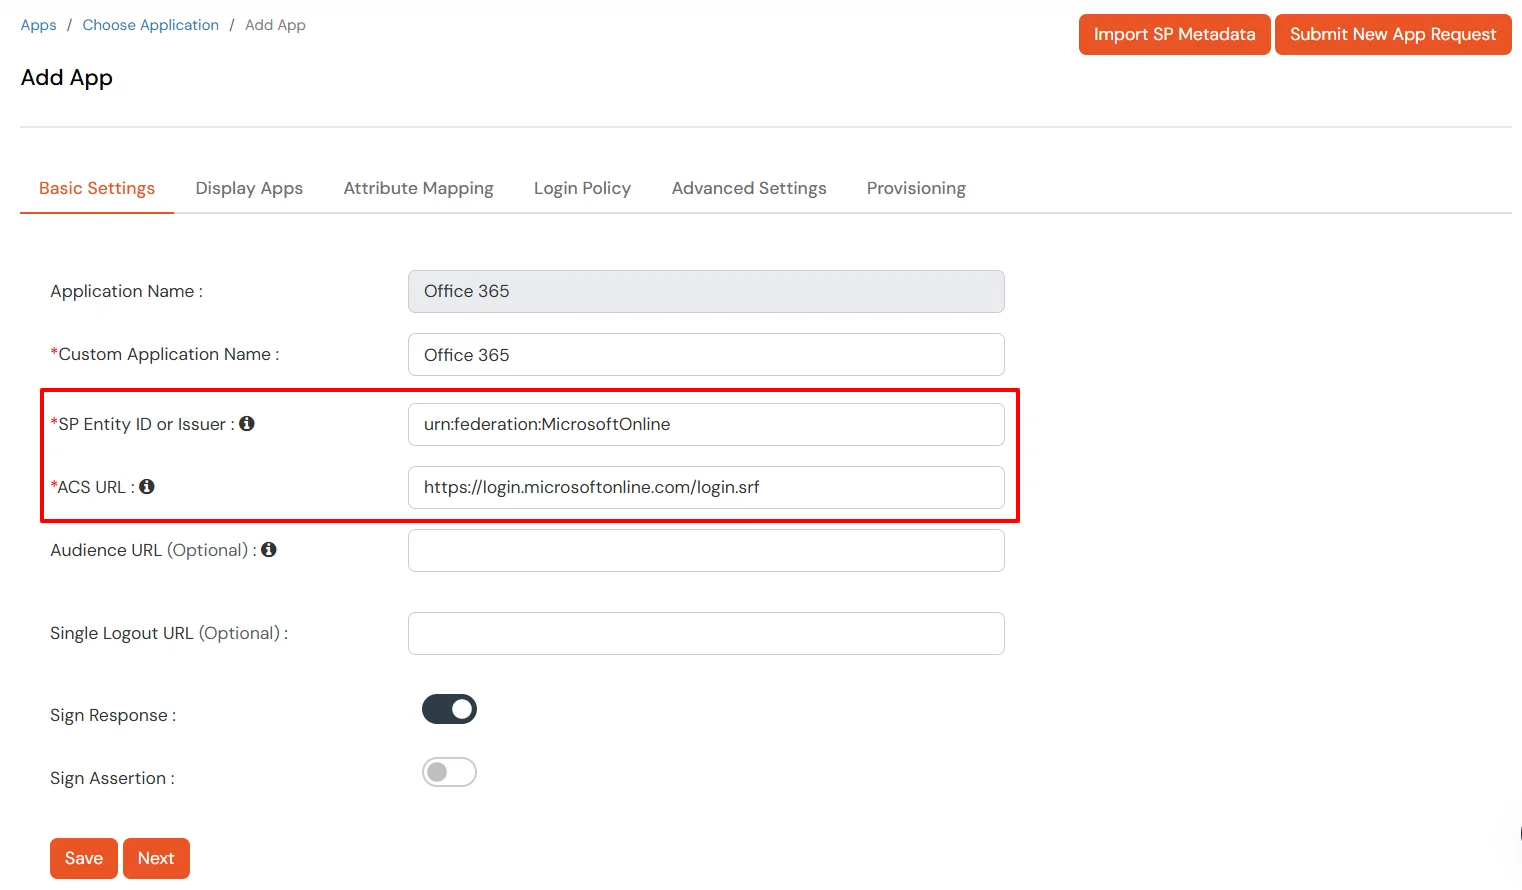
Dans l' Fonction Plug & Play Dans la section des paramètres, saisissez le nom d'affichage.
Assurez-vous que l'ID d'entité SP ou l'émetteur est : urn:federation:MicrosoftOnline
Assurez-vous que l'URL ACS est : https://login.microsoftonline.com/login.srf
Cliquez à nouveau Suivant.
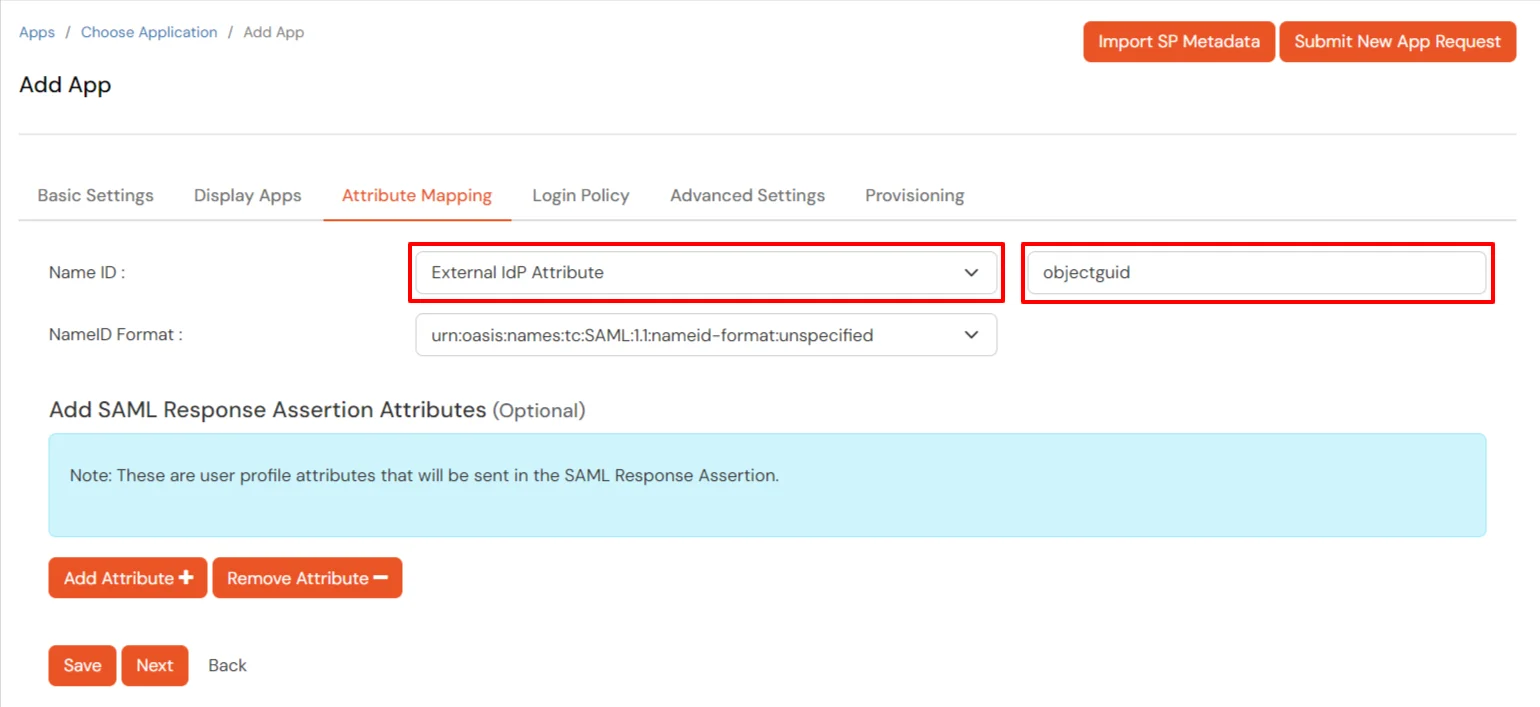
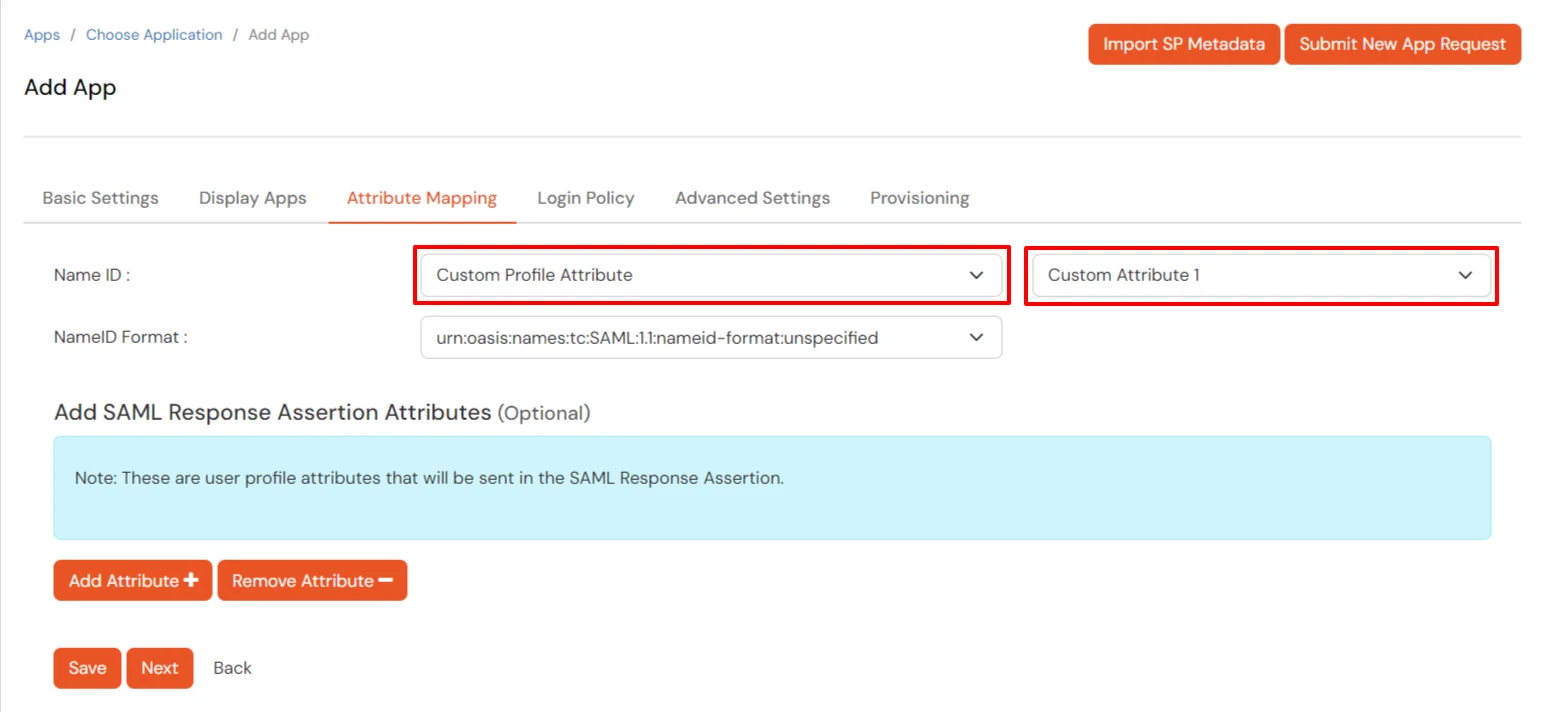
Maintenant, allez au Attributs onglet et configurer Nom ID en fonction du magasin d'utilisateurs que vous utilisez :
Utilisation du service de courtage Active Directory/miniOrange : Sélectionnez Attribut IDP externe dans la liste déroulante et ajoutez objectguid dans la zone de texte qui apparaît.
Utiliser miniOrange comme magasin d'utilisateurs : Sélectionnez Attribut de profil personnalisé et sélectionnez un attribut personnalisé dans la liste déroulante.
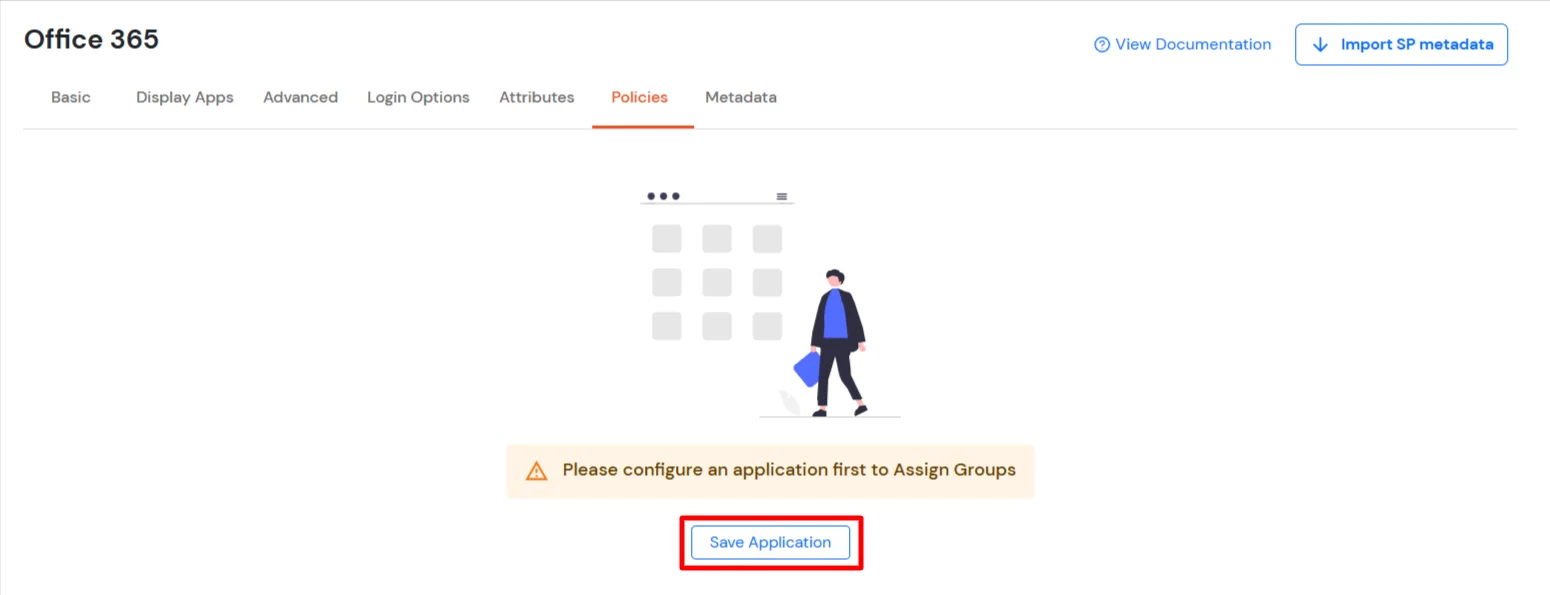
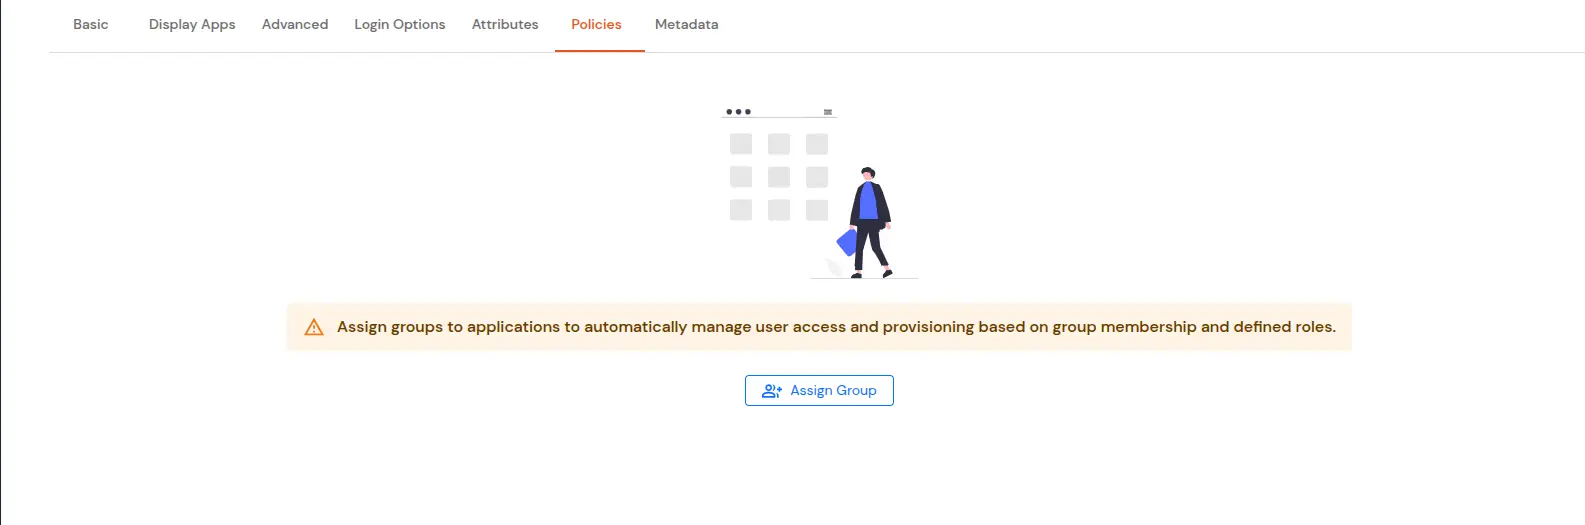
Cliquez à nouveau Suivant pour aller à la PolitiquesEnregistrez d'abord l'application pour configurer la stratégie.
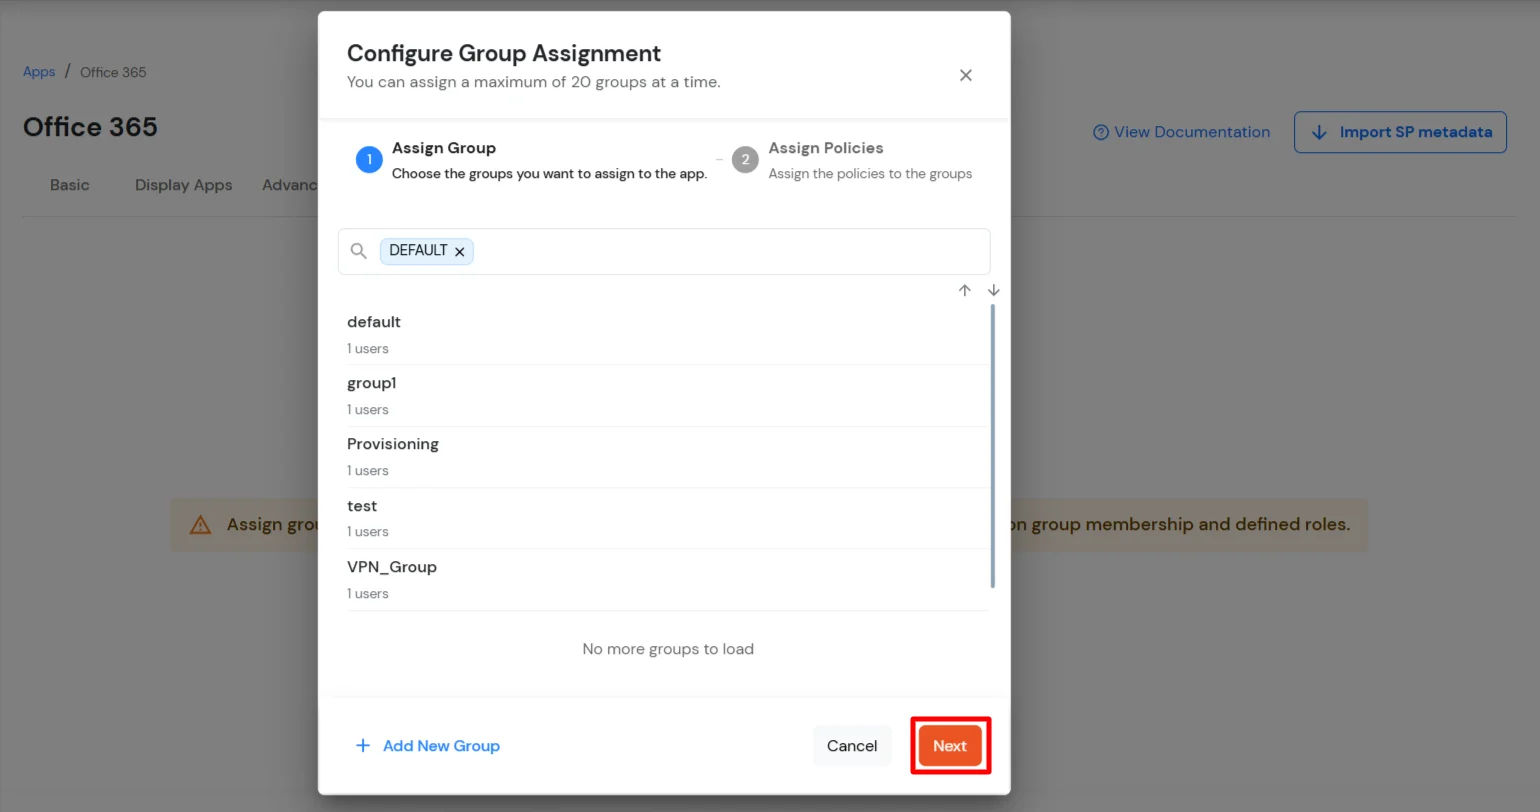
Cliquez sur Attribuer un groupe bouton. dans le Configurer l'affectation de groupe boîte de dialogue, sélectionnez DEFAULT comme le groupe.
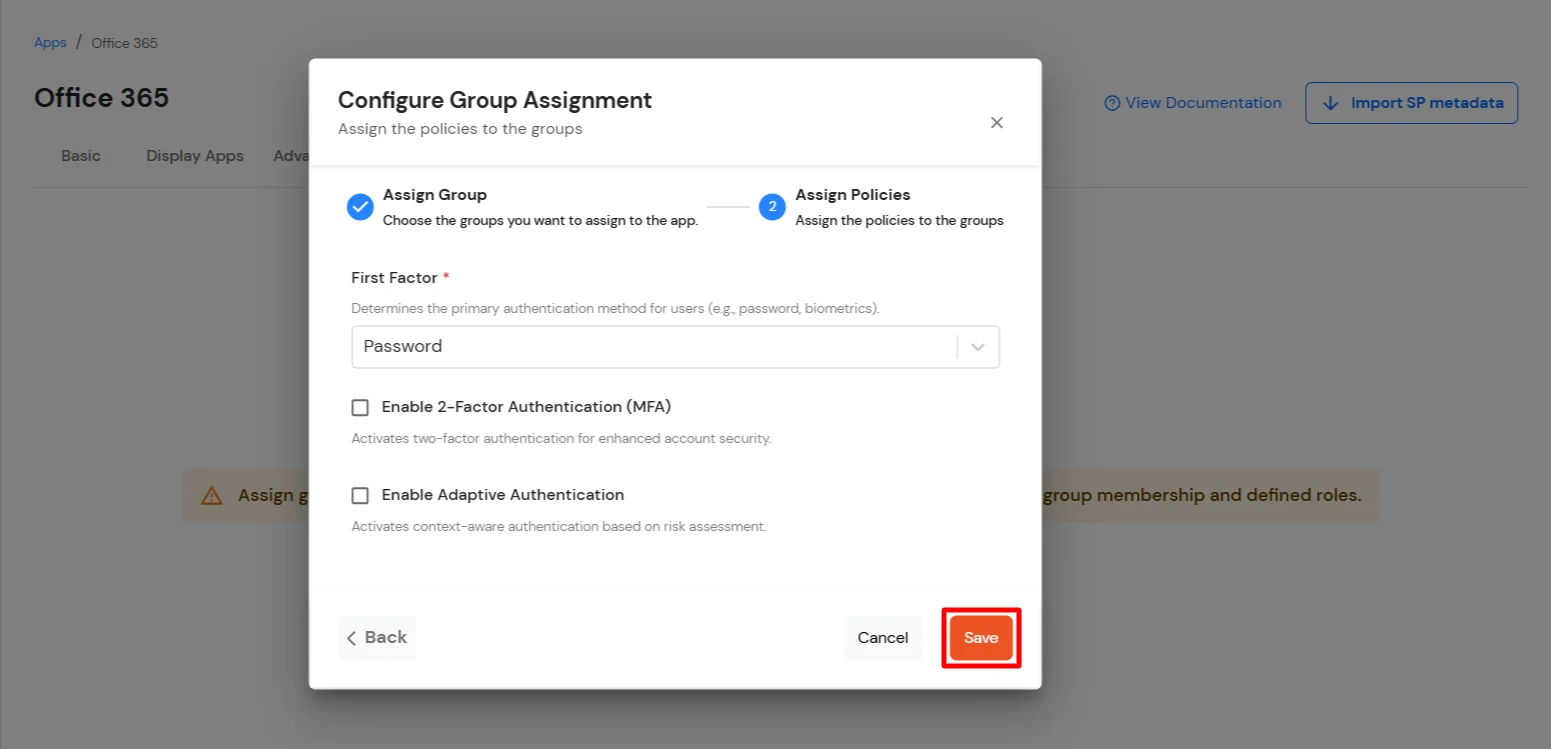
Cliquez à nouveau Suivant pour aller à la Attribuer des politiques section. Sélectionner Premier facteur as Mot de passe.
Vous pouvez activer l'authentification à deux facteurs pour la connexion ou autoriser les utilisateurs à se connecter avec un nom d'utilisateur et un mot de passe standard.
Cliquez à nouveau Enregistrer.
Une fois cette étape terminée, des politiques seront créées pour tous les groupes sélectionnés.
2. Configurer les services Microsoft Graph
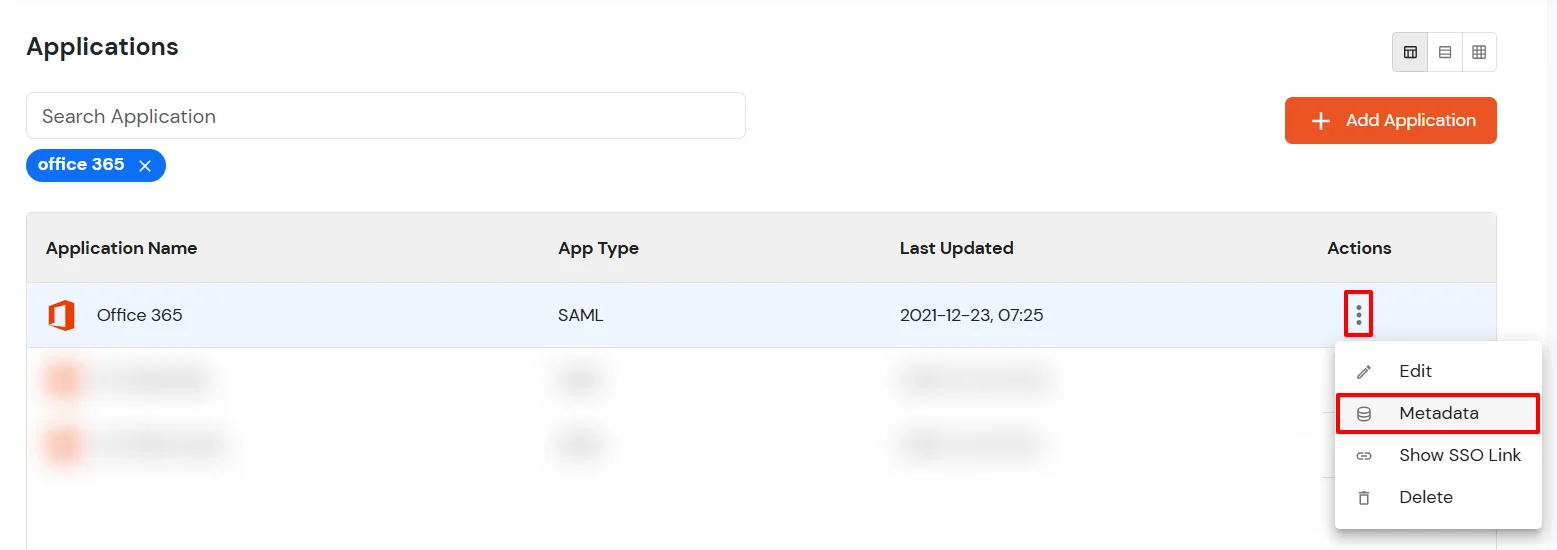
Maintenant, allez au Métadonnées languette.
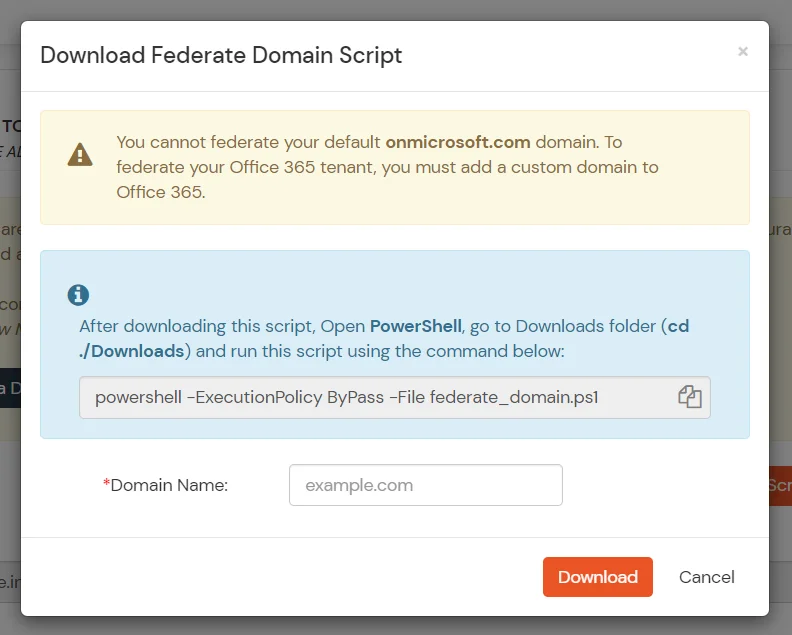
Cliquez sur le Télécharger le script de fédération de domaine bouton sous "Source externe en tant que fournisseur d'identité".
Entrer le Services que vous souhaitez fédérer et cliquez sur Télécharger. À noter: Vous ne pouvez pas fédérer votre valeur par défaut "onmicrosoft.com" domaine. Pour fédérer votre locataire Microsoft Teams SSO, vous devez ajouter un domaine personnalisé à Microsoft Teams SSO.
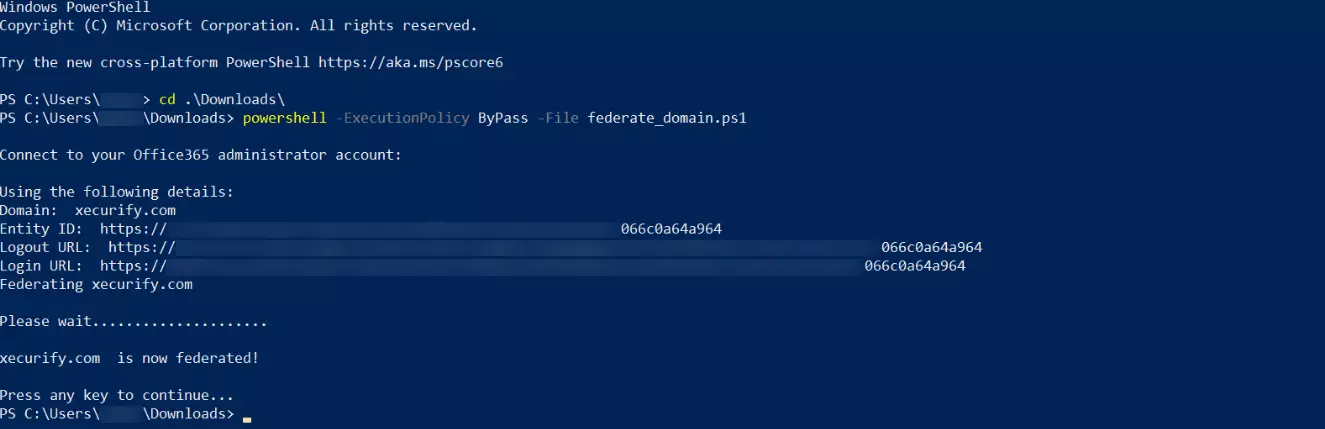
Après avoir téléchargé le script, Ouvrir PowerShell exécutez le script federate_domain en utilisant : cd ./Downloads
powershell -ExecutionPolicy ByPass -File federate_domain.ps1
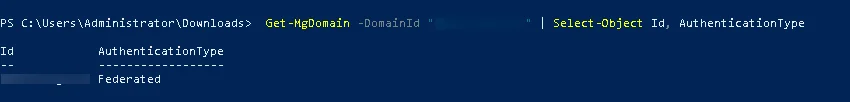
Votre domaine est désormais fédéré. Utilisez les commandes ci-dessous pour vérifier les paramètres de votre fédération : Get-MgDomain -DomainId "<domain>" | Select-Object Id, AuthenticationType
3. Connectez-vous maintenant à votre compte Office 365 - Microsoft Teams SSO avec miniOrange IdP en suivant l'une des deux étapes :
1. Utilisation de la connexion initiée par SP : -
Allez dans Office 365 - Connexion SSO Microsoft Teams et cliquez sur connexion
Vous serez redirigé vers le portail Microsoft Graph. Saisissez ici l'UPN de l'utilisateur (il doit contenir le domaine fédéré avec miniOrange).
Vous serez maintenant redirigé vers la page de connexion miniOrange IdP.
Entrez vos identifiants de connexion et cliquez sur Connexion. Vous serez automatiquement connecté à votre compte Office 365.
2. Utilisation de la connexion initiée par IdP : -
Se connecter à votre Console libre-service miniOrange en tant qu'utilisateur final et cliquez sur le bouton Office 365 icône sur votre Tableau de bord.
Une fois que vous avez cliqué sur Office 365, vous n'avez plus besoin de saisir à nouveau vos informations d'identification, vous serez redirigé vers le compte Office 365.
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), des fournisseurs d'identité (Okta, Shibboleth, Ping, OneLogin, Keycloak), des bases de données (MySQL, MariaDB, PostgreSQL, etc.) et bien d'autres . Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
Cliquez sur Utilisateurs >> Liste des utilisateurs >> Ajouter un utilisateur.
Ici, remplissez les détails de l'utilisateur sans le mot de passe puis cliquez sur le Créer un utilisateur .
Après la création réussie d'un utilisateur, un message de notification "Un utilisateur final a été ajouté avec succès" sera affiché en haut du tableau de bord.
Cliquez sur Onglet Statut d'intégration. Vérifiez l'e-mail, avec l'identifiant de messagerie enregistré et sélectionnez l'action Envoyer un courrier d'activation avec le lien de réinitialisation du mot de passe à partir de Sélectionnez l'action liste déroulante puis cliquez sur Appliquer .
Maintenant, ouvrez votre identifiant de messagerie. Ouvrez le mail que vous recevez de miniOrange puis cliquez sur le lien pour définir le mot de passe de votre compte.
Sur l'écran suivant, entrez le mot de passe et confirmez le mot de passe, puis cliquez sur le Mot de passe de réinitialisation de l'authentification unique (SSO) .
Vous pouvez désormais vous connecter au compte miniOrange en saisissant vos identifiants.
2. Téléchargez en masse des utilisateurs dans miniOrange via le téléchargement d'un fichier CSV.
Accédez à Utilisateurs >> Liste des utilisateurs. Cliquez sur Ajouter un utilisateur .
Inscription d'utilisateur en masse Télécharger un exemple de format CSV depuis notre console et éditez ce fichier csv selon les instructions.
Pour importer des utilisateurs en masse, choisissez le fichier et assurez-vous qu'il se trouve dans Format de fichier .csv séparé par des virgules puis cliquez sur Télécharger.
Après avoir téléchargé le fichier csv avec succès, vous verrez un message de réussite avec un lien.
Cliquez sur ce lien, vous verrez la liste des utilisateurs à qui envoyer un courrier d'activation. Sélectionnez les utilisateurs auxquels envoyer le courrier d'activation et cliquez sur Envoyer le courrier d'activation. Un mail d'activation sera envoyé aux utilisateurs sélectionnés.
Cliquez sur Fournisseurs d'identité >> Ajouter un fournisseur d'identité dans le menu de gauche du tableau de bord
Dans Choisir un fournisseur d'identité, sélectionnez Répertoires AD/LDAP de la liste déroulante.
Recherchez ensuite AD/LDAP et cliquez dessus.
STOCKER LA CONFIGURATION LDAP DANS MINIORANGEChoisissez cette option si vous souhaitez conserver votre configuration dans miniOrange. Si Active Directory est protégé par un pare-feu, vous devrez l'ouvrir pour autoriser les requêtes entrantes vers votre AD.
STOCKER LA CONFIGURATION LDAP SUR PLACE: Choisissez cette option si vous souhaitez conserver votre configuration dans vos locaux et autoriser uniquement l'accès à AD à l'intérieur des locaux. Vous devrez télécharger et installer Passerelle miniOrange chez vous.
Entrez AD/LDAP Nom du profil et Identifiant nom.
Sélectionner Type de répertoire as Le tiering Active Directory.
Saisissez l'URL ou l'adresse IP du serveur LDAP par rapport au LDAP URL du serveur champ.
Cliquez sur le Test de connexion bouton pour vérifier si vous avez établi une connexion réussie avec votre Serveur LDAP.
Dans Active Directory, accédez aux propriétés des conteneurs/UO utilisateur et recherchez le Attribut de nom distinctifLe compte lié doit disposer des droits de lecture minimaux requis dans Active Directory pour permettre les recherches dans l'annuaire. Si le cas d'utilisation implique du provisionnement (comme la création, la mise à jour ou la suppression d'utilisateurs ou de groupes), le compte doit également disposer des droits d'écriture appropriés.
Entrez le mot de passe valide du compte Bind.
Cliquez sur le Tester les informations d'identification du compte de liaison pour vérifier vos informations d'identification LDAP Bind pour la connexion LDAP.
Base de recherche est l'emplacement du répertoire où commence la recherche d'un utilisateur. Vous l'obtiendrez au même endroit où vous avez obtenu votre nom distingué.
Sélectionnez un filtre de recherche approprié dans le menu déroulant. Si tu utilises Utilisateur dans un filtre de groupe unique or Utilisateur dans un filtre de plusieurs groupes, remplace legroupe-dn> dans le filtre de recherche avec le nom distinctif du groupe dans lequel vos utilisateurs sont présents. Pour utiliser le filtre de recherche personnalisé, sélectionnez "Écrivez votre filtre personnalisé" option et personnalisez-la en conséquence.
Cliquez sur le Suivant bouton, ou allez à la Options de connexion languette.
Vous pouvez également configurer les options suivantes lors de la configuration d'AD. Activer Activer LDAP afin d'authentifier les utilisateurs depuis AD/LDAP. Clique sur le Suivant bouton pour ajouter un magasin d'utilisateurs.
Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
Attribut
Description
Activer LDAP
Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez
Authentification de secours
Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange
Activer la connexion administrateur
En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP
Afficher l'IdP aux utilisateurs
Si vous activez cette option, cet IdP sera visible par les utilisateurs
Synchroniser les utilisateurs dans miniOrange
Les utilisateurs seront créés dans miniOrange après authentification avec LDAP
Cliquez sur le Suivant bouton, ou allez à la Attributs languette.
Cartographie des attributs d'AD
Par défaut, les noms d'utilisateur, prénom, nom et adresse e-mail sont configurés. Faites défiler vers le bas et cliquez sur Enregistrer bouton. Pour récupérer des attributs supplémentaires depuis Active Directory, activez Envoyer les attributs configurésÀ gauche, saisissez le nom que vous souhaitez partager avec les applications. À droite, saisissez le nom de l'attribut depuis Active Directory. Par exemple, pour récupérer l'attribut « entreprise » depuis Active Directory et l'envoyer comme organisation aux applications configurées, saisissez :
Nom d'attribut envoyé à SP = organisation Nom d'attribut de l'IDP = société
Cliquez sur le Suivant bouton, ou allez à la Provisioning languette.
Importation et provisionnement d'utilisateurs à partir d'AD
Si vous souhaitez configurer le provisionnement, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.
Importer la stratégie de mot de passe depuis Active Directory
Si vous souhaitez importer votre politique de mot de passe Active Directory dans miniOrange, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.
Tester les connexions
Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Test de connexion.
Une fenêtre contextuelle apparaît vous invitant à saisir un nom d'utilisateur et un mot de passe pour vérifier votre configuration LDAP.
On Réussi connexion avec le serveur LDAP, un message de réussite s'affiche.
Mappage des attributs de test
Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Mappage des attributs de test.
Une fenêtre contextuelle apparaît pour saisir un nom d'utilisateur et cliquer Test.
Le résultat du mappage des attributs de test sera affiché.
La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
miniOrange s'intègre à diverses sources d'utilisateurs externes telles que des annuaires, des fournisseurs d'identité, etc.