MikroTikVPN propose un service de nom DNS dynamique pour les appareils RouterBOARD. Grâce à cela, votre appareil peut automatiquement obtenir un nom de domaine fonctionnel. C'est plus utile lorsque votre adresse IP change souvent et que vous souhaitez toujours vous connecter à votre routeur. En utilisant Routerboard et Router OS, vous pouvez accéder aux pare-feu, aux routeurs, aux VPN et à de nombreux autres périphériques réseau proposés par Mikrotik. Une organisation peut renforcer la sécurité de l'accès à distance en utilisant la solution MFA transparente sur MikroTik VPN de miniOrange. Lorsque MFA/2FA est activé, les utilisateurs doivent saisir à la fois le premier facteur (leur identifiant et leur mot de passe) et le deuxième facteur (un code d'authentification), tous deux partagés sur la solution MFA/2FA virtuelle ou matérielle, afin d'accéder aux ressources. Plus de 15 options MFA sont disponibles auprès de miniOrange, notamment OTP via SMS, Microsoft Authenticator, Google Authenticator et bien d'autres. En plus de la MFA utilisant MikroTik VPN, miniOrange propose également la MFA utilisant le protocole radius sur les pare-feu et les routeurs. Avec les étapes simples répertoriées ci-dessous, ce guide de configuration vous aidera dans toute la configuration de MFA sur Mitrotik VPN.
Assurez votre conformité en matière de cyberassurance grâce à la solution MFA de miniOrange. En savoir plus
Obtenez un POC gratuit - Réservez une place
miniOrange propose un POC gratuit et une aide via un appel de consultation avec nos ingénieurs système pour configurer l'authentification multifacteur pour MikroTik dans votre environnement avec un essai de 30 jours.
Pour cela, il vous suffit de nous envoyer un e-mail à idpsupport@xecurify.com pour obtenir une preuve de concept gratuite et nous vous aiderons à mettre en place notre solution en un rien de temps.
Obtenez un POC gratuit
Authentification miniOrange 2FA pour la connexion MikroTik
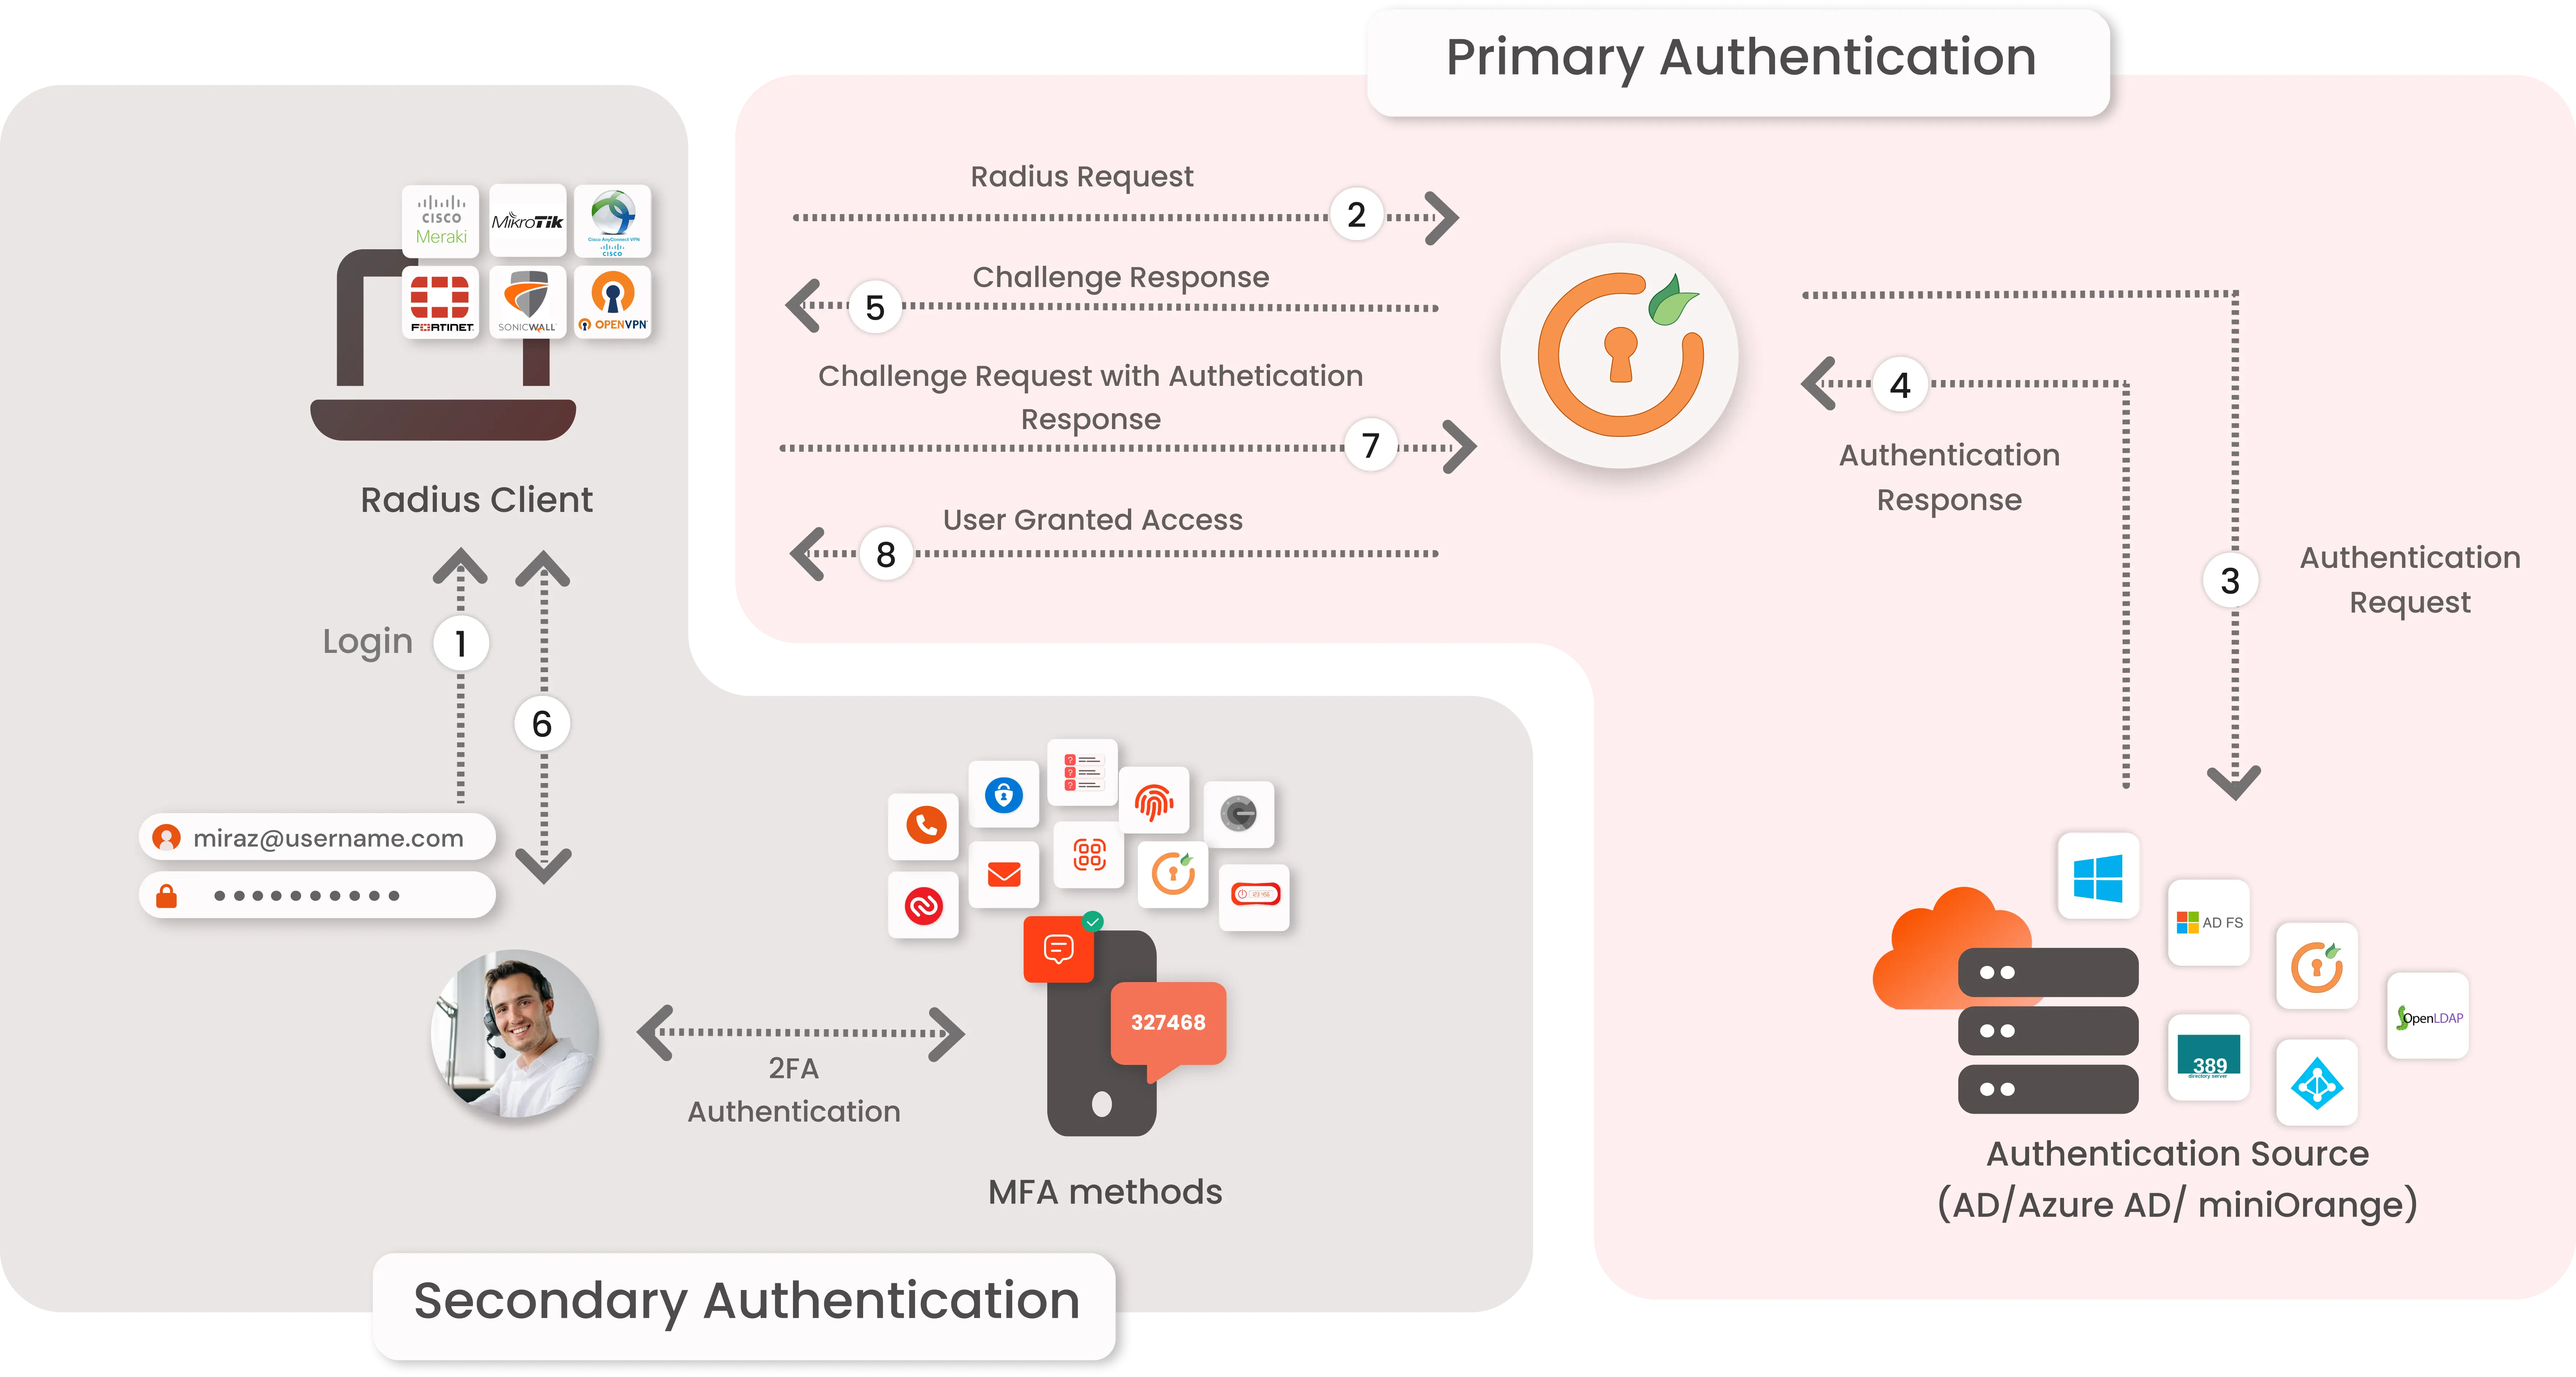
miniOrange y parvient en agissant comme un serveur RADIUS qui accepte le nom d'utilisateur/mot de passe de l'utilisateur saisi en tant que requête RADIUS et valide l'utilisateur par rapport au magasin d'utilisateurs en tant qu'Active Directory (AD). Après le premier niveau d'authentification, miniOrange propose à l'utilisateur une authentification à 2 facteurs et accorde/révoquer l'accès en fonction de la saisie de l'utilisateur.
L'authentification primaire démarre lorsque l'utilisateur soumet son nom d'utilisateur et son mot de passe pour MikroTik.
La demande de l'utilisateur agit comme un demande d'authentification au serveur RADIUS (miniOrange).
miniOrange Serveur RADIUS transmet les informations d'identification de l'utilisateur pour valider les informations d'identification stockées dans AD (Active Directory)/base de données.
Une fois le premier niveau d'authentification de l'utilisateur validé AD envoie la confirmation au serveur RADIUS.
Maintenant, miniOrange RADIUS Server demande un Défi d'authentification à 2 facteurs à l'utilisateur.
Ici, l'utilisateur soumet la réponse/le code qu'il reçoit sur son matériel/téléphone.
Réponse de l'utilisateur est vérifié du côté du serveur RADIUS de miniOrange.
Sur succès Authentification du 2ème facteur l'utilisateur a accès à la connexion.
Connectez-vous à n’importe quel répertoire externe
miniOrange assure l'authentification des utilisateurs à partir de divers annuaires externes tels que miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito et bien d'autres.
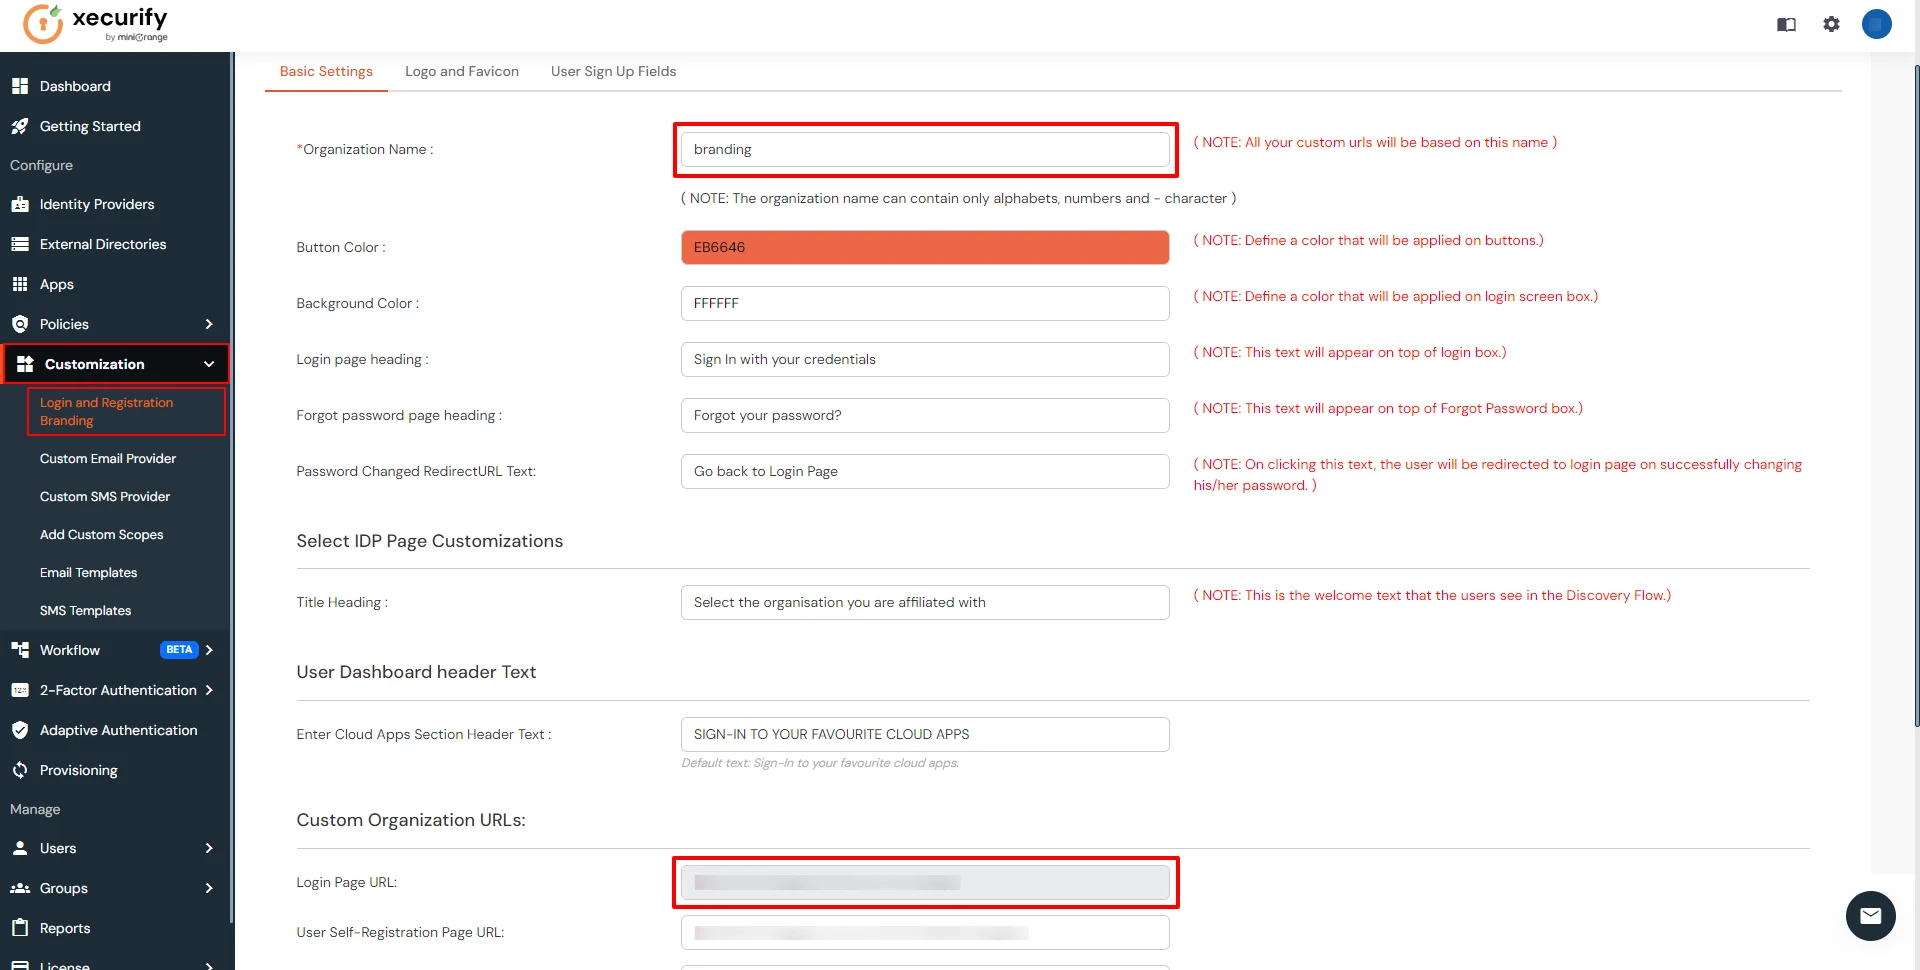
Cliquez sur Personnalisation >> Connexion et inscription dans le menu de gauche du tableau de bord.
In Réglages de base, met le Nom de l'organisation comme nom de domaine_personnalisé.
Cliquez à nouveau Enregistrer. Une fois cela défini, l'URL de connexion de marque sera au format https://<custom_domain>.xecurify.com/moas/login
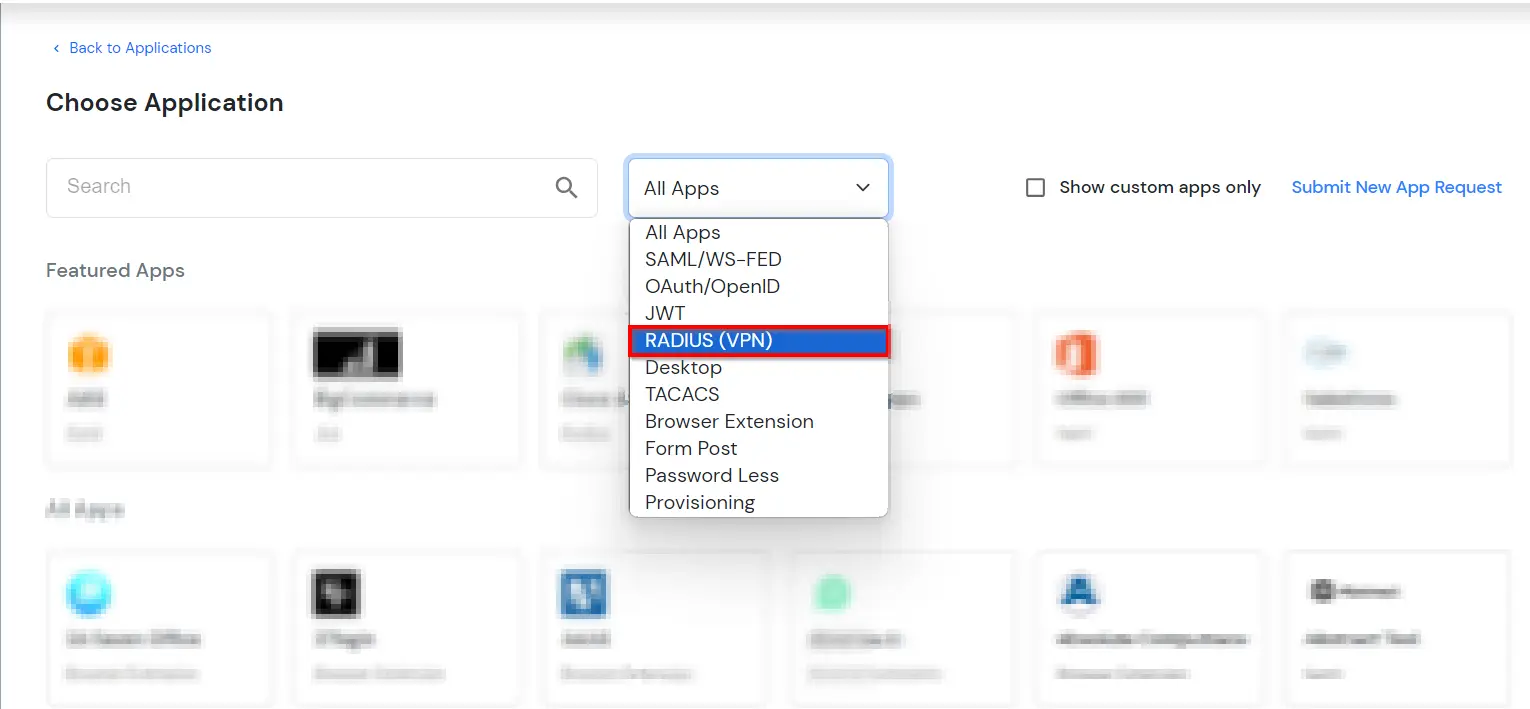
Allez dans Apps, Et cliquez sur Ajouter une application .
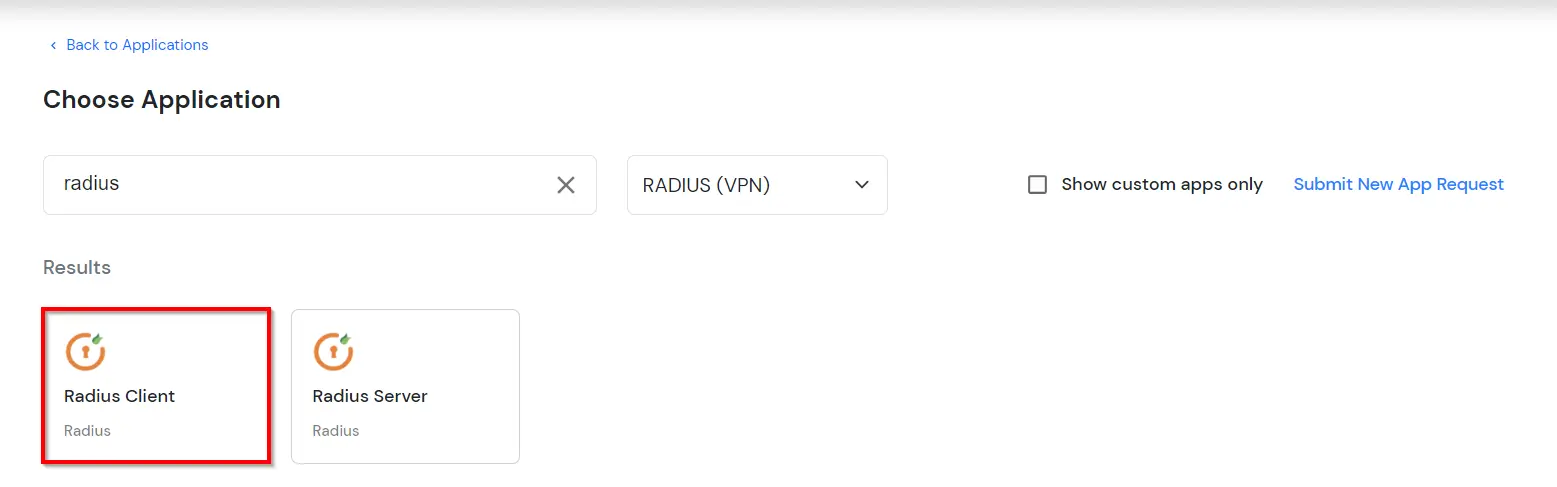
In Choisissez l'application, Sélectionner RADIUS (VPN) à partir de la liste déroulante du type d’application.
Cliquez sur MikroTik onglet application. Si vous ne trouvez pas votre candidature cliquez sur Client de rayon onglet application.
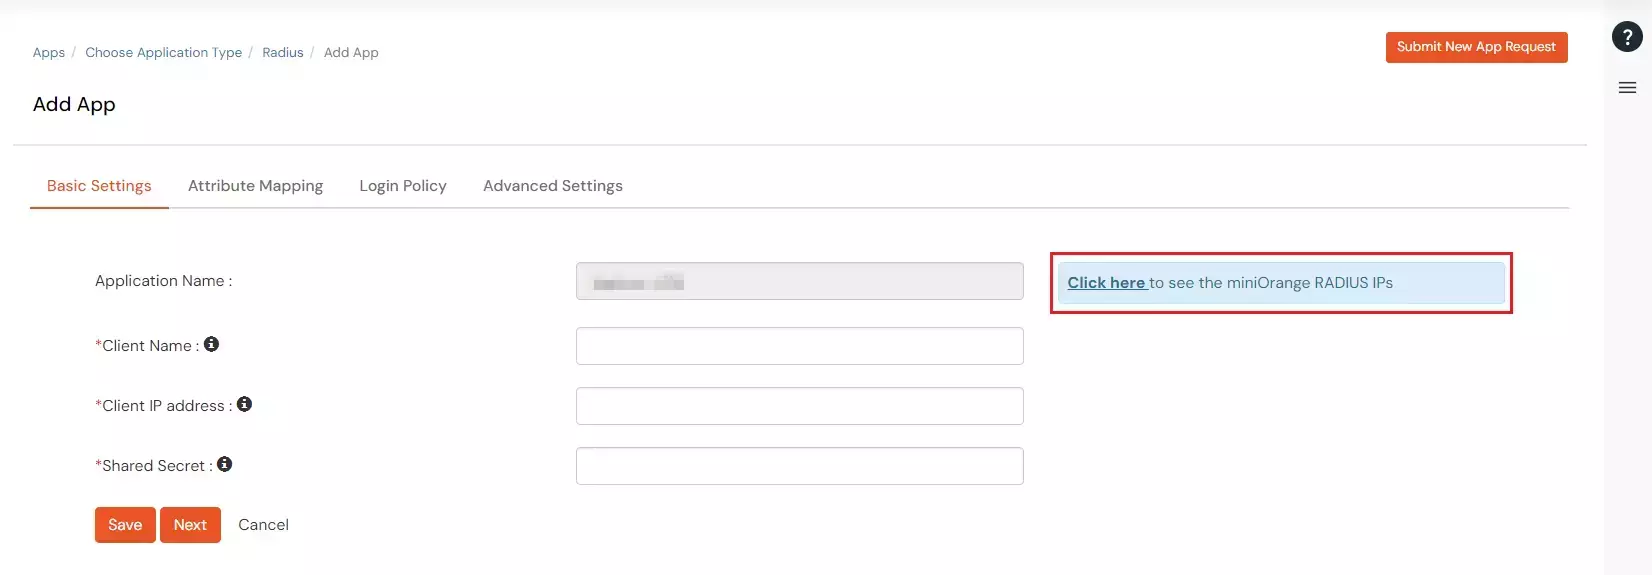
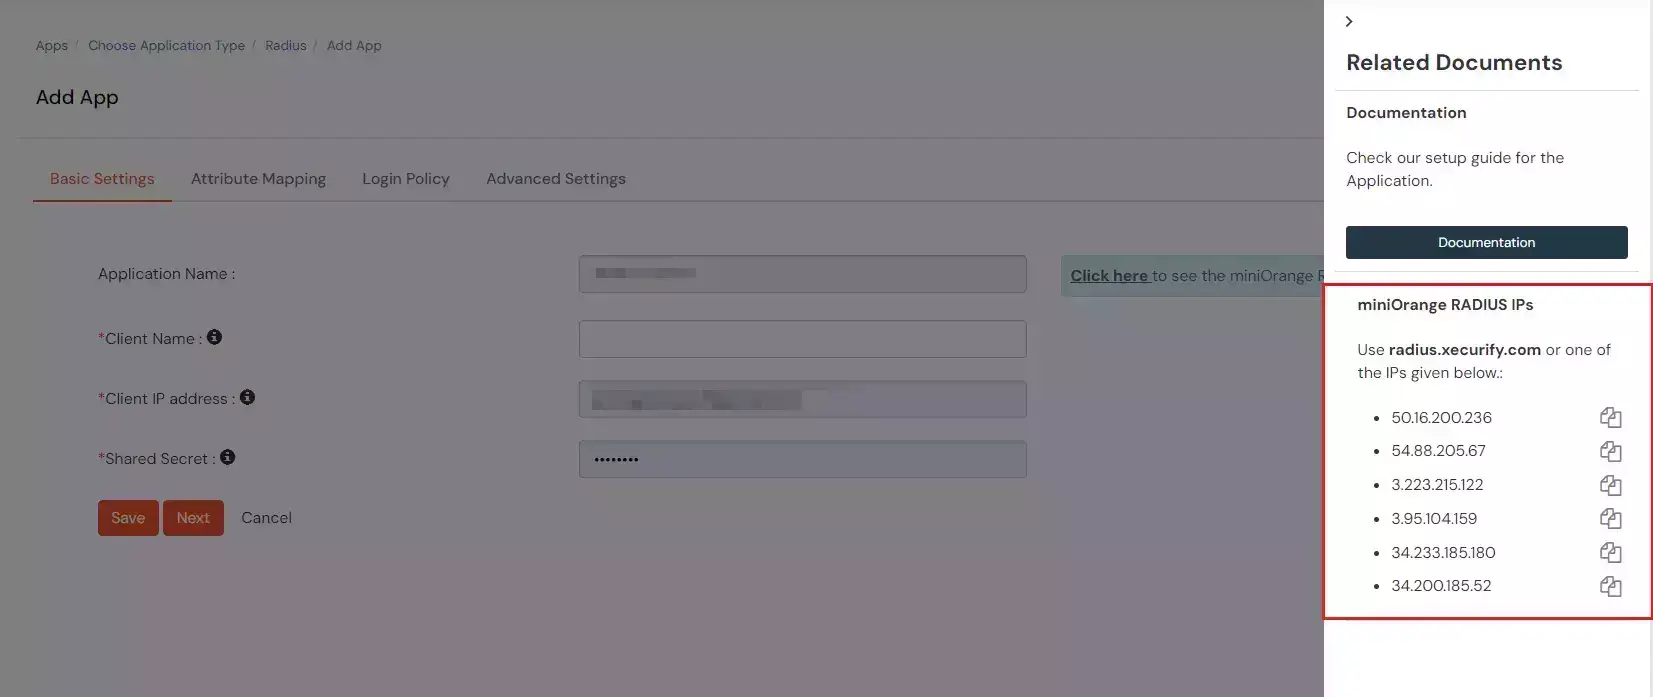
Cliquez sur « Afficher les adresses IP RADIUS » pour obtenir les adresses IP du serveur Radius.
Copiez et enregistrez l'adresse IP du serveur Radius qui sera nécessaire pour configurer votre client Radius.
Configurez les détails ci-dessous pour ajouter Radius Client.
Afficher un nom:
N’importe quel nom pour votre référence.
IP du client :
Adresse IP du serveur VPN qui enverra la demande d'authentification Radius.
Secret partagé:
Clef de sécurité. Par exemple. "secret partagé" (Gardez ceci avec vous, vous devrez le configurer sur le serveur VPN).
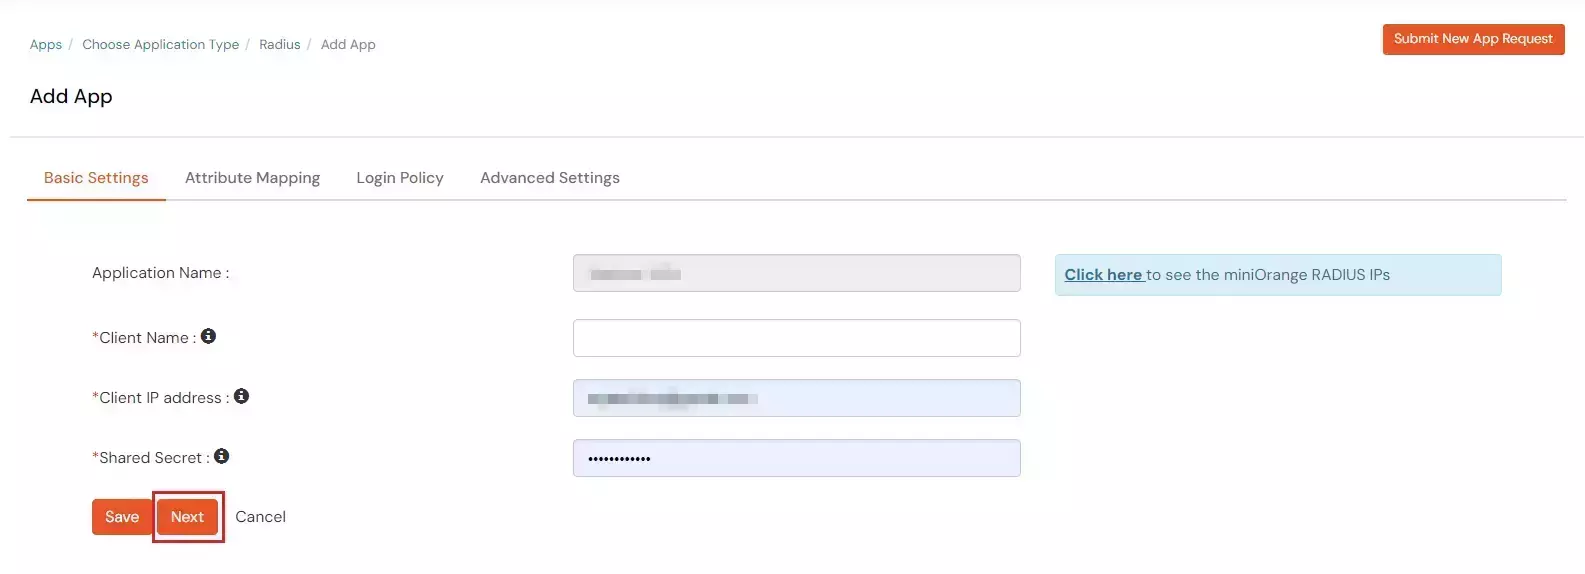
Cliquez à nouveau Suivant.
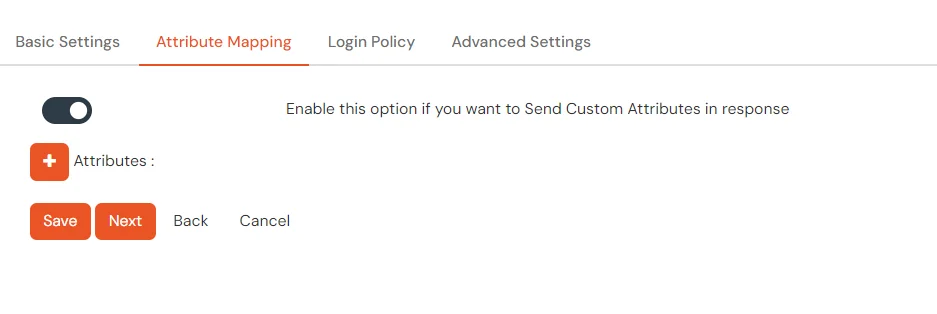
En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Mappages d'attributs , activez la bascule si vous souhaitez envoyer des attributs personnalisés en réponse.
Pour envoyer des groupes en réponse, vous pouvez vous référer au tableau ci-dessous pour l'ID des attributs du groupe du fournisseur.
Nom du vendeur
Attribut du fournisseur
Type de valeur
Attribut
Cisco ASA
ASA-Group_policy
L'Utilisateur
Groupes
Fortinet
Nom du groupe Fortinet
L'Utilisateur
Groupes
Palo Alto
Groupe d'utilisateurs PaloAlto
L'Utilisateur
Groupes
SonicWall
Groupe d'utilisateurs Sonicwall
L'Utilisateur
Groupes
Citrix
Groupes d'utilisateurs Citrix
L'Utilisateur
Groupes
Par défaut (Peut être utilisé si votre fournisseur n'est pas dans la liste)
ID de filtre
L'Utilisateur
Groupes
Le type de valeur et l'attribut peuvent être modifiés en fonction des exigences.
Cliquez sur Suivant procéder.
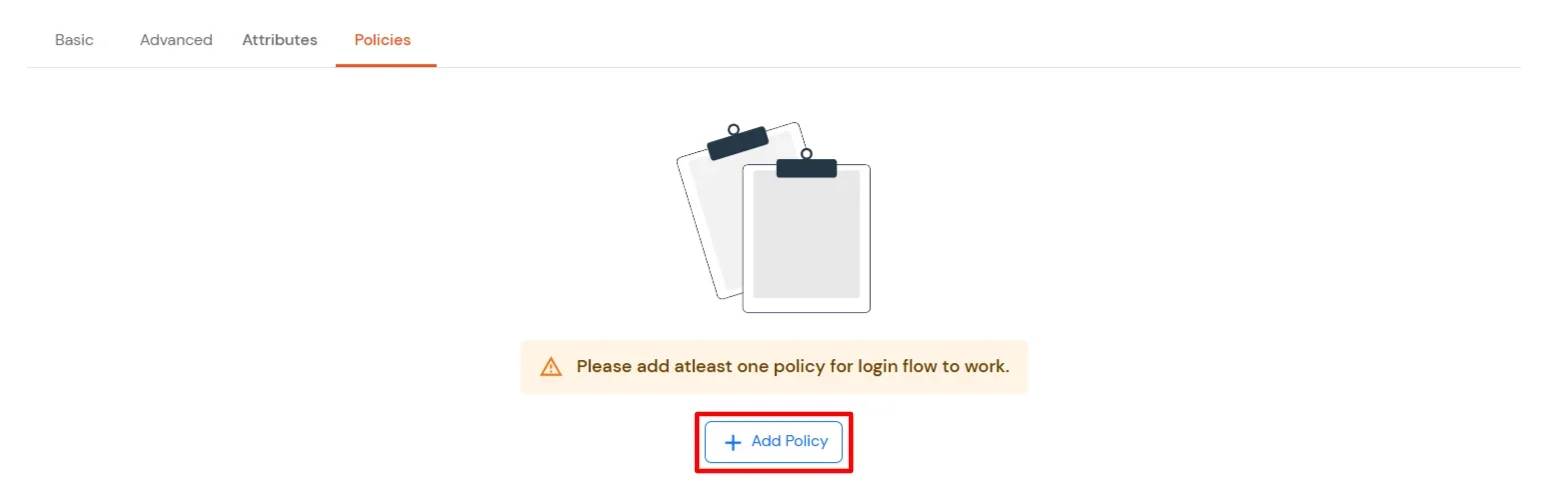
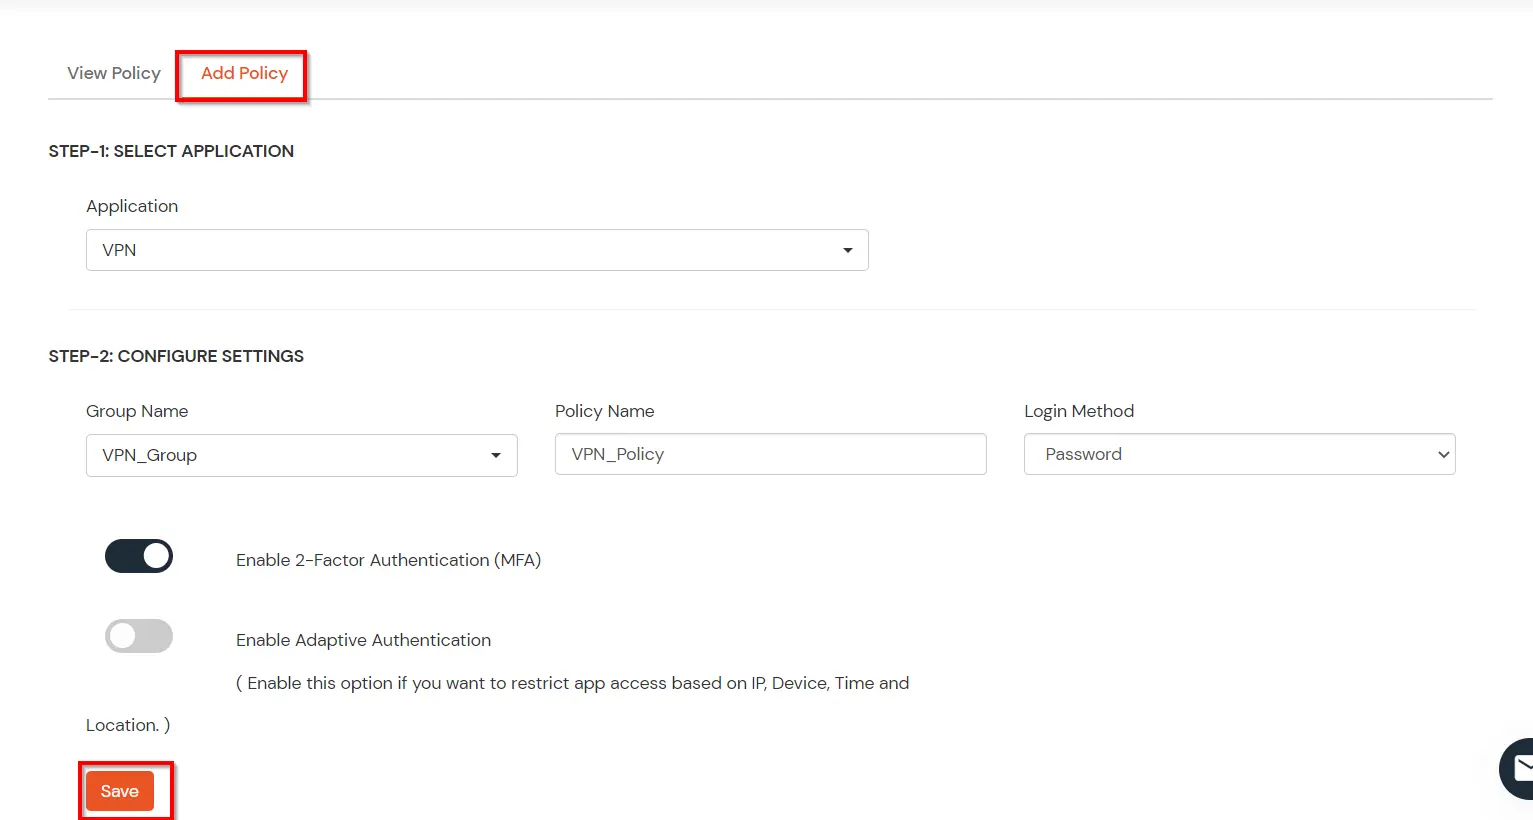
Accédez à Politiques onglet, et cliquez sur Ajouter une politique .
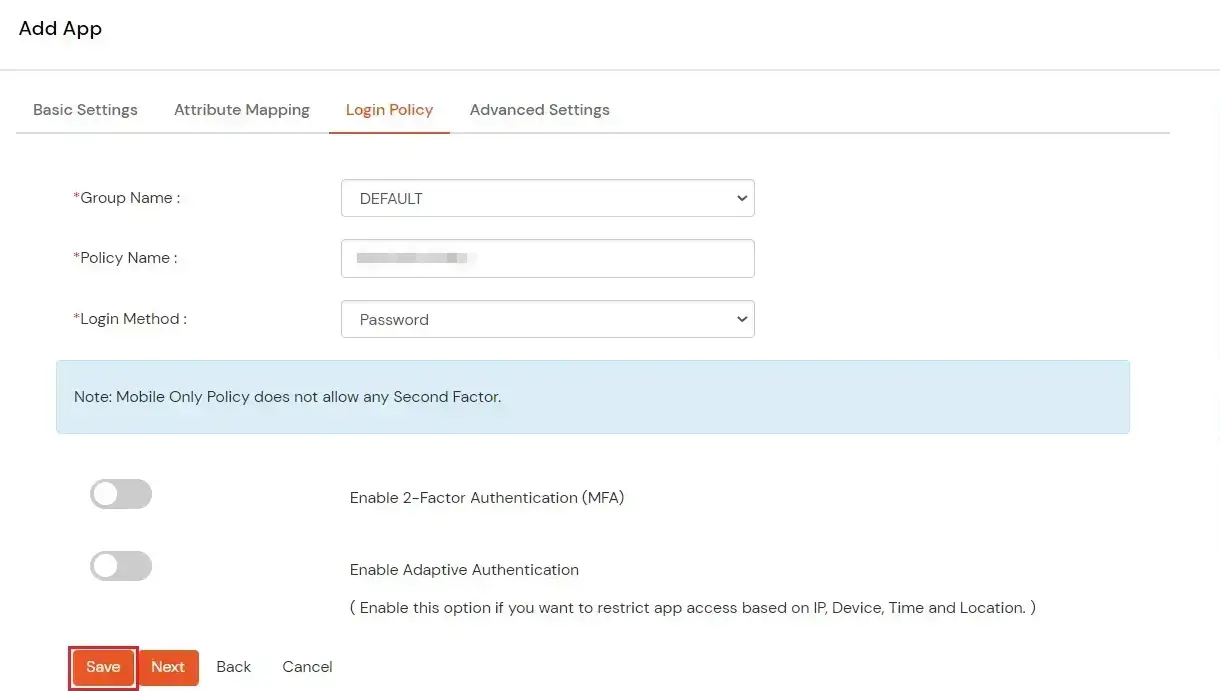
Configurez les détails de stratégie suivants pour le client Radius.
Nom de groupe:
Groupe pour lequel la politique s’appliquera.
Nom de la politique:
Tout identifiant qui spécifie le nom de la stratégie.
Premier facteur
Méthode de connexion pour les utilisateurs associés à cette stratégie.
Activer l'authentification à 2 facteurs
Active Second Factor lors de la connexion pour les utilisateurs associés à cette stratégie.
Activer l'authentification adaptative
Active l'authentification adaptative pour la connexion des utilisateurs associés à cette stratégie.
Après avoir configuré les détails ci-dessus, cliquez sur Soumettre .
À noter: Vous pouvez suivre , si vous souhaitez configurer Radius MFA à l'aide du protocole MSCHAPv2.
NOTE: Pour Sur place version, suivez les étapes ci-dessous avant de tester la connectivité.
Uniquement pour la version sur site
Ouvrez les ports du pare-feu.
Afin de recevoir la requête RADIUS, il est nécessaire de ouvrir le trafic UDP sur les ports 1812 et 1813 pour la machine sur laquelle l'IdP sur site est déployé.
Si la machine d'hébergement est un Fenêtres Machine alors vous pouvez suivre ceci. document.
Si la machine d'hébergement est un Linux Machine alors vous pouvez suivre ceci. document.
NOTE: Si votre machine est hébergée sur AWS, activez les ports depuis le panneau AWS.
2. Configurez RADIUS dans MikroTik
Ouvrez Webfig.
Accédez au menu de gauche et sélectionnez le RAYON languette.
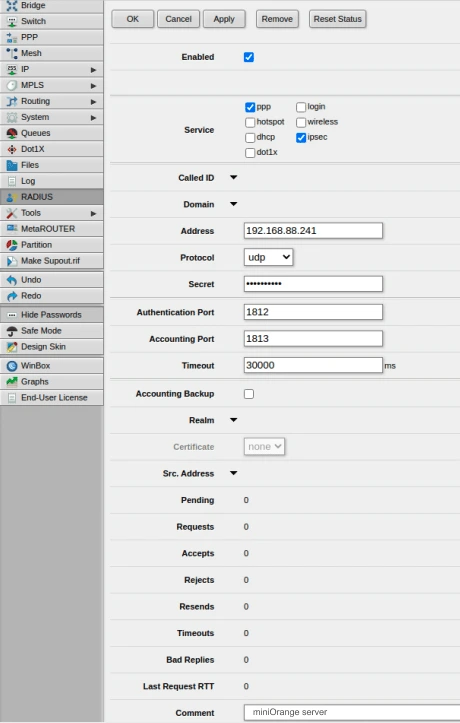
Cliquez à nouveau Ajouter un nouveau pour configurer votre serveur miniOrange en tant que serveur RADIUS.
Vérifiez ppp et IPSec dans la rubrique Services.
Vérifiez vous connecter dans le Services .
Entrez l'adresse de votre serveur miniOrange dans le champ Adresse champ que vous avez saisi à l’étape 1.
complet » Passerelle à udp.
Entrer le RAYON Secret depuis le serveur miniOrange dans le secret champ que vous avez saisi à l’étape 1.
Modifiez le délai d'expiration par défaut à 30000 XNUMX ms.
Cliquez à nouveau OK pour enregistrer les modifications.
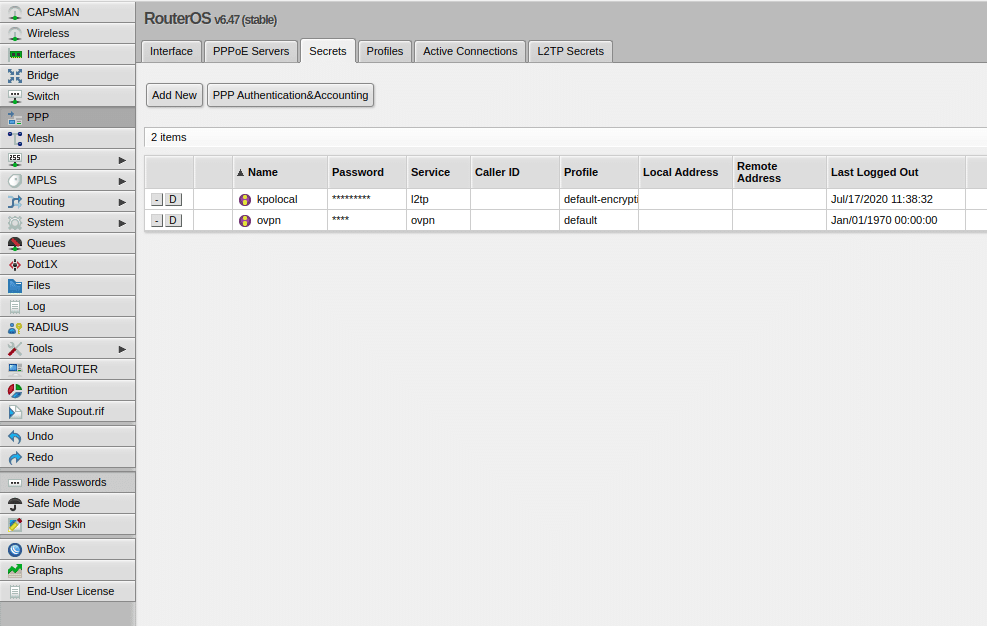
Accédez au menu de gauche et sélectionnez lePPP languette.
Sélectionnez le Interface puis cliquez sur Serveur L2TP.
Vérifiez bouillie et décochez toutes les autres cases dans Authentification. Cliquez sur OK.
Sélectionnez le Secrets Playa Esmeralda Resort & Spa
onglet, et cliquez sur le Authentification et comptabilité PPP .
Vérifiez Utiliser le rayonEt cliquez OK pour terminer la configuration et activer miniOrange 2FA dans votre VPN.
Configurer le VPN Windows
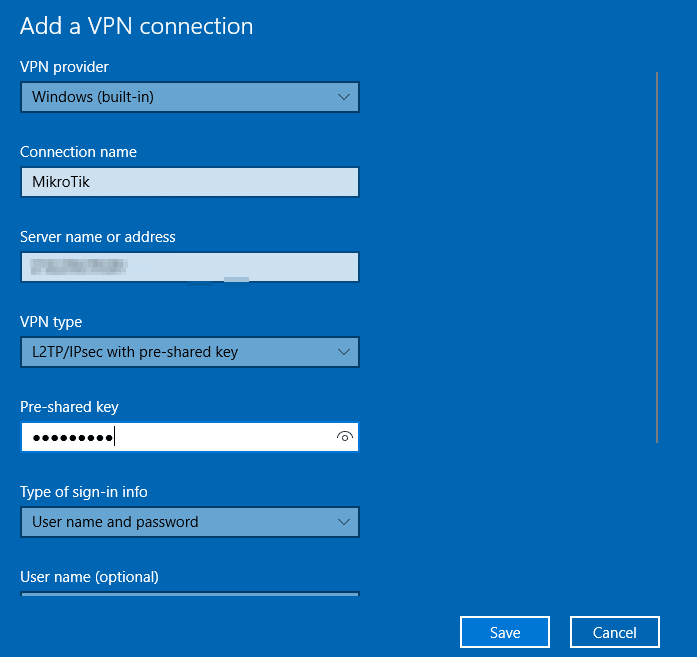
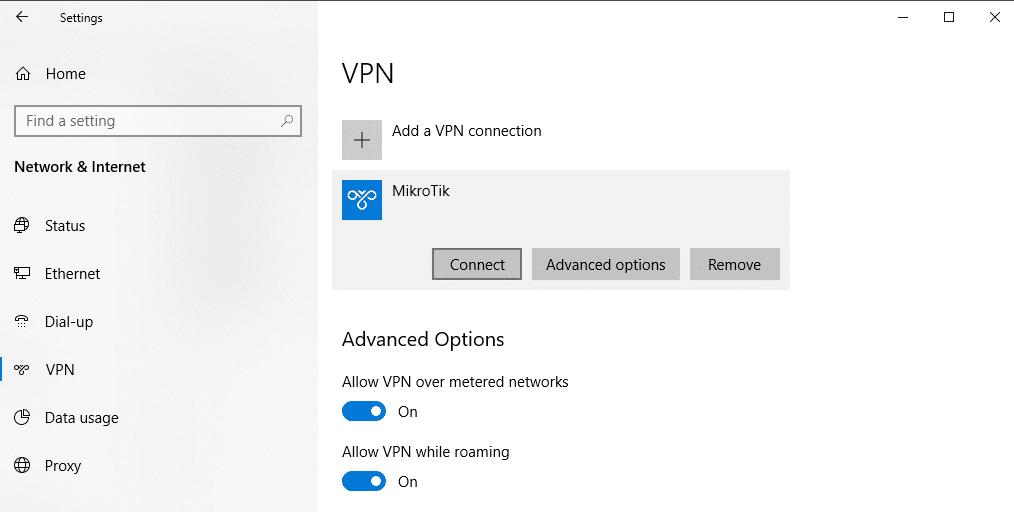
Sur votre système d'exploitation Windows, accédez à Paramètres >> Réseau et Internet >> VPN et sélectionnez Ajouter une connexion VPN.
Remplissez le formulaire et cliquez Enregistrer. Reportez-vous à l'image et au tableau suivants.
Fournisseur VPN
Windows (intégré)
Nom de la connexion
MikroTik
Nom ou adresse du serveur
Entrez l'adresse IP de votre serveur
Type de VPN
Sélectionnez votre type de VPN. Nous avons choisi L2TP/IPsec avec clé pré-partagée, mais vous devez sélectionner celle que vous utilisez dans MikroTik.
Clé Pré-Partagée
Entrez le RADIUS_SECRET du serveur miniOrange.
Type d'informations de connexion
Nom d'utilisateur et mot de passe
Nom d'utilisateur (facultatif)
Votre nom d'utilisateur
Mot de passe
Votre mot de passe
Allez dans Panneau de configuration >> Centre Réseau et partage et sélectionnez Changer d'adaptateur options.
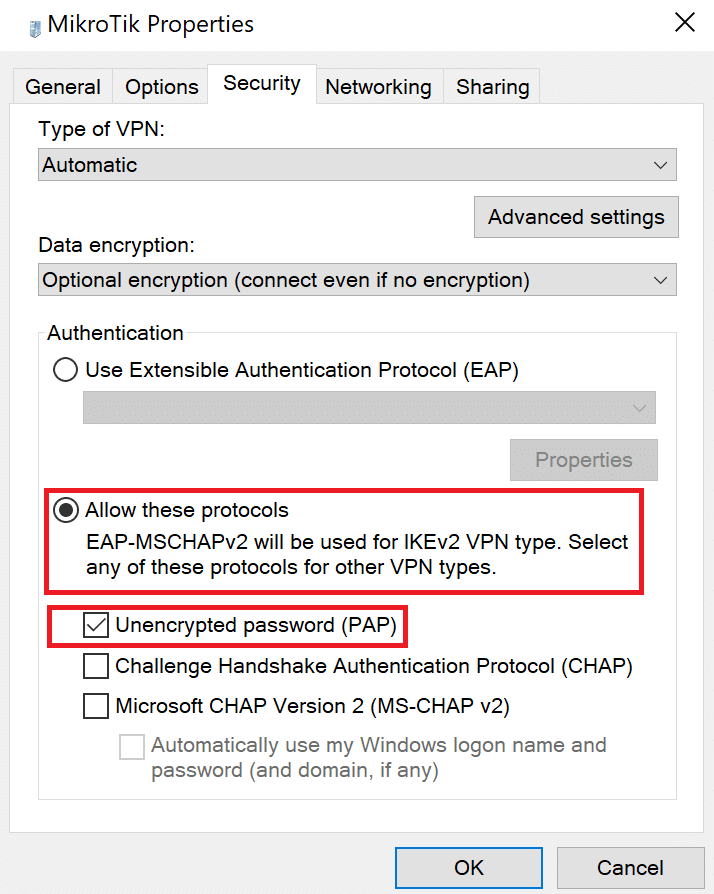
Cliquez avec le bouton droit sur votre connexion MikroTik nouvellement créée et sélectionnez Propriétés.
Sélectionnez le Sécurité languette.
Sélectionner Autoriser ces protocoles puis vérifiez le Mot de passe non crypté (PAP) case à cocher.
Cliquez à nouveau OK pour enregistrer les modifications.
3. Configurez votre annuaire d'utilisateurs
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), des fournisseurs d'identité (Okta, Shibboleth, Ping, OneLogin, Keycloak), des bases de données (MySQL, MariaDB, PostgreSQL, etc.) et bien d'autres . Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
Remarque : Vous pouvez suivre ce guide si vous souhaitez configurer l’authentification multifacteur Radius avec vos utilisateurs stockés dans Microsoft Entra ID à l’aide de l’octroi de mot de passe OAuth.
Configurer AD/LDAP comme annuaire d'utilisateurs
Configurer miniOrange comme répertoire d'utilisateurs
Configurez vos annuaires existants tels que Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, etc.
Cliquez sur Fournisseurs d'identité >> Ajouter un fournisseur d'identité dans le menu de gauche du tableau de bord.
Dans Choisir un fournisseur d'identité, sélectionnez Répertoires AD/LDAP de la liste déroulante.
Recherchez ensuite AD/LDAP et cliquez dessus.
STOCKER LA CONFIGURATION LDAP DANS MINIORANGEChoisissez cette option si vous souhaitez conserver votre configuration dans miniOrange. Si Active Directory est protégé par un pare-feu, vous devrez l'ouvrir pour autoriser les requêtes entrantes vers votre AD.
STOCKER LA CONFIGURATION LDAP SUR PLACE: Choisissez cette option si vous souhaitez conserver votre configuration dans vos locaux et autoriser uniquement l'accès à AD à l'intérieur des locaux. Vous devrez télécharger et installer Passerelle miniOrange chez vous.
Entrez LDAP Nom du profil et Identifiant nom.
Sélectionner Type de répertoire as Le tiering Active Directory.
Saisissez l'URL ou l'adresse IP du serveur LDAP par rapport au LDAP URL du serveur champ.
Cliquez sur le Test de connexion bouton pour vérifier si vous avez établi une connexion réussie avec votre Serveur LDAP.
Dans Active Directory, accédez aux propriétés des conteneurs/UO utilisateur et recherchez le Attribut de nom distinctifLe compte lié doit disposer des droits de lecture minimaux requis dans Active Directory pour permettre les recherches dans l'annuaire. Si le cas d'utilisation implique du provisionnement (comme la création, la mise à jour ou la suppression d'utilisateurs ou de groupes), le compte doit également disposer des droits d'écriture appropriés.
Entrez le mot de passe valide du compte Bind.
Cliquez sur le Tester les informations d'identification du compte de liaison pour vérifier vos informations d'identification LDAP Bind pour la connexion LDAP.
Base de recherche est l'emplacement du répertoire où commence la recherche d'un utilisateur. Vous l'obtiendrez au même endroit où vous avez obtenu votre nom distingué.
Sélectionnez un filtre de recherche approprié dans le menu déroulant. Si tu utilises Utilisateur dans un filtre de groupe unique or Utilisateur dans un filtre de plusieurs groupes, remplace legroupe-dn> dans le filtre de recherche avec le nom distinctif du groupe dans lequel vos utilisateurs sont présents. Pour utiliser le filtre de recherche personnalisé, sélectionnez "Écrivez votre filtre personnalisé" option et personnalisez-la en conséquence.
Cliquez sur le Suivant bouton, ou allez à la Options de connexion languette.
Vous pouvez également configurer les options suivantes lors de la configuration d'AD. Activer Activer LDAP afin d'authentifier les utilisateurs depuis AD/LDAP. Clique sur le Suivant bouton pour ajouter un magasin d'utilisateurs.
Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
Attribut
Description
Activer LDAP
Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez
Authentification de secours
Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange
Activer la connexion administrateur
En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP
Afficher l'IdP aux utilisateurs
Si vous activez cette option, cet IdP sera visible par les utilisateurs
Synchroniser les utilisateurs dans miniOrange
Les utilisateurs seront créés dans miniOrange après authentification avec LDAP
Cliquez sur le Suivant bouton, ou allez à la Attributs languette.
Cartographie des attributs d'AD
Par défaut, les noms d'utilisateur, prénom, nom et adresse e-mail sont configurés. Faites défiler vers le bas et cliquez sur Enregistrer bouton. Pour récupérer des attributs supplémentaires depuis Active Directory, activez Envoyer les attributs configurésÀ gauche, saisissez le nom que vous souhaitez partager avec les applications. À droite, saisissez le nom de l'attribut depuis Active Directory. Par exemple, pour récupérer l'attribut « entreprise » depuis Active Directory et l'envoyer comme organisation aux applications configurées, saisissez :
Nom d'attribut envoyé à SP = organisation Nom d'attribut de l'IDP = société
Cliquez sur le Suivant bouton, ou allez à la Provisioning languette.
Importation et provisionnement d'utilisateurs à partir d'AD
Si vous souhaitez configurer le provisionnement, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.
Importer la stratégie de mot de passe depuis Active Directory
Si vous souhaitez importer votre politique de mot de passe Active Directory dans miniOrange, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.
Tester les connexions
Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Test de connexion.
Une fenêtre contextuelle apparaît vous invitant à saisir un nom d'utilisateur et un mot de passe pour vérifier votre configuration LDAP.
On Réussi connexion avec le serveur LDAP, un message de réussite s'affiche.
Mappage des attributs de test
Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Mappage des attributs de test.
Une fenêtre contextuelle apparaît pour saisir un nom d'utilisateur et cliquer Test.
Le résultat du mappage des attributs de test sera affiché.
La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
Pour ajouter vos utilisateurs dans miniOrange il y a 2 manières :
Cliquez sur Utilisateurs >> Liste des utilisateurs >> Ajouter un utilisateur.
Ici, remplissez les détails de l'utilisateur sans le mot de passe puis cliquez sur le Créer un utilisateur .
Après la création réussie d'un utilisateur, un message de notification "Un utilisateur final a été ajouté avec succès" sera affiché en haut du tableau de bord.
Cliquez sur Onglet Statut d'intégration. Vérifiez l'e-mail, avec l'identifiant de messagerie enregistré et sélectionnez l'action Envoyer un courrier d'activation avec le lien de réinitialisation du mot de passe à partir de Sélectionnez l'action liste déroulante puis cliquez sur Appliquer .
Maintenant, ouvrez votre identifiant de messagerie. Ouvrez le mail que vous recevez de miniOrange puis cliquez sur le lien pour définir le mot de passe de votre compte.
Sur l'écran suivant, entrez le mot de passe et confirmez le mot de passe, puis cliquez sur le Mot de passe de réinitialisation de l'authentification unique (SSO) .
Vous pouvez désormais vous connecter au compte miniOrange en saisissant vos identifiants.
2. Téléchargez en masse des utilisateurs dans miniOrange via le téléchargement d'un fichier CSV.
Accédez à Utilisateurs >> Liste des utilisateurs. Cliquez sur Ajouter un utilisateur .
Inscription d'utilisateur en masse Télécharger un exemple de format CSV depuis notre console et éditez ce fichier csv selon les instructions.
Pour importer des utilisateurs en masse, choisissez le fichier et assurez-vous qu'il se trouve dans Format de fichier .csv séparé par des virgules puis cliquez sur Télécharger.
Après avoir téléchargé le fichier csv avec succès, vous verrez un message de réussite avec un lien.
Cliquez sur ce lien, vous verrez la liste des utilisateurs à qui envoyer un courrier d'activation. Sélectionnez les utilisateurs auxquels envoyer le courrier d'activation et cliquez sur Envoyer le courrier d'activation. Un mail d'activation sera envoyé aux utilisateurs sélectionnés.
Cette étape implique l'importation du groupe d'utilisateurs à partir d'Active Directory et leur provisionnement.
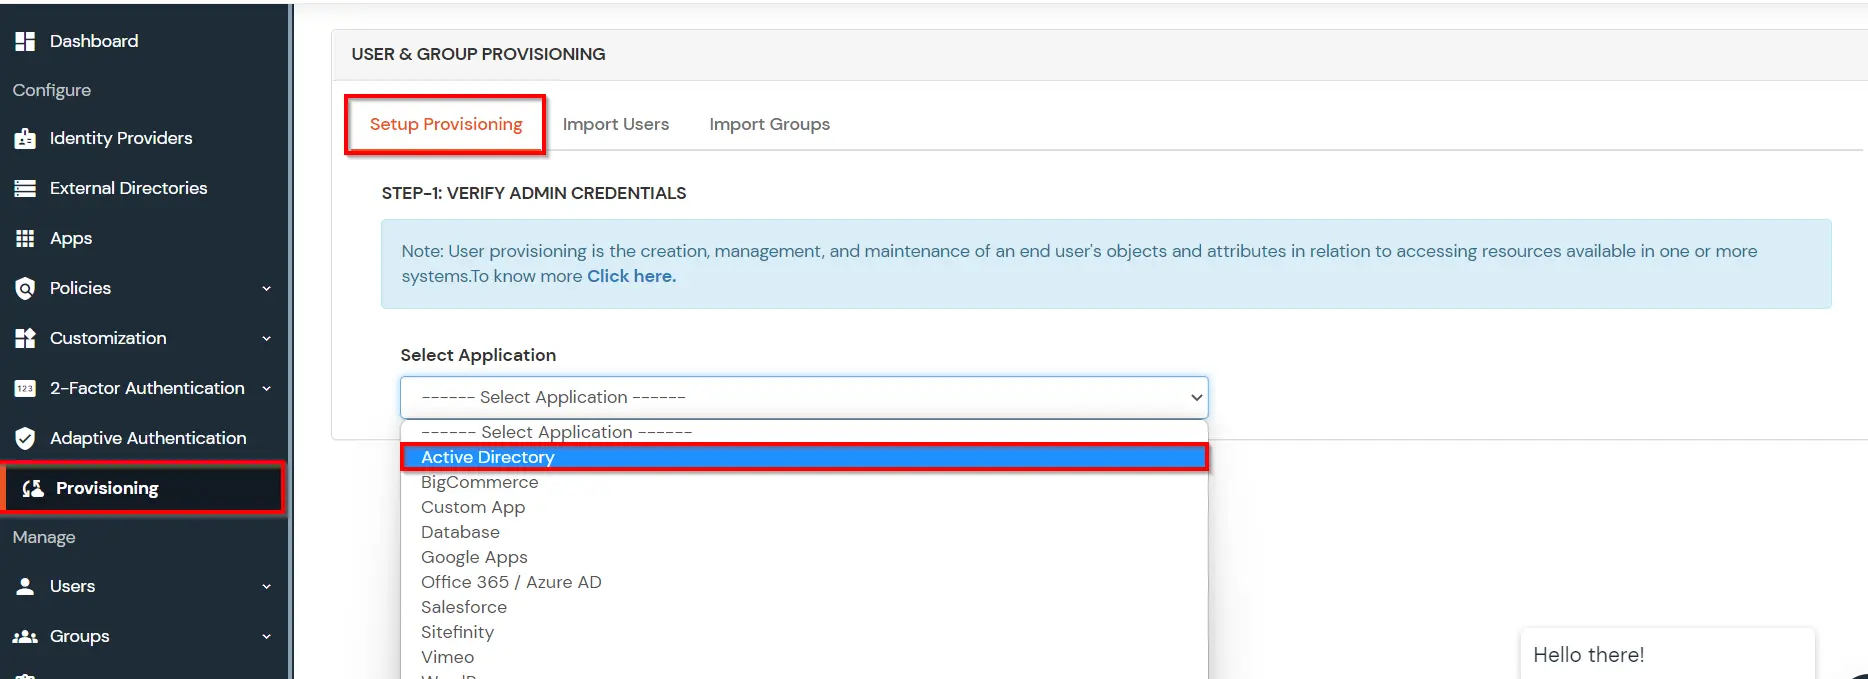
Allez dans Provisioning. Basculer vers Configurer le provisionnement onglet et sélectionnez Le tiering Active Directory dans le menu déroulant.
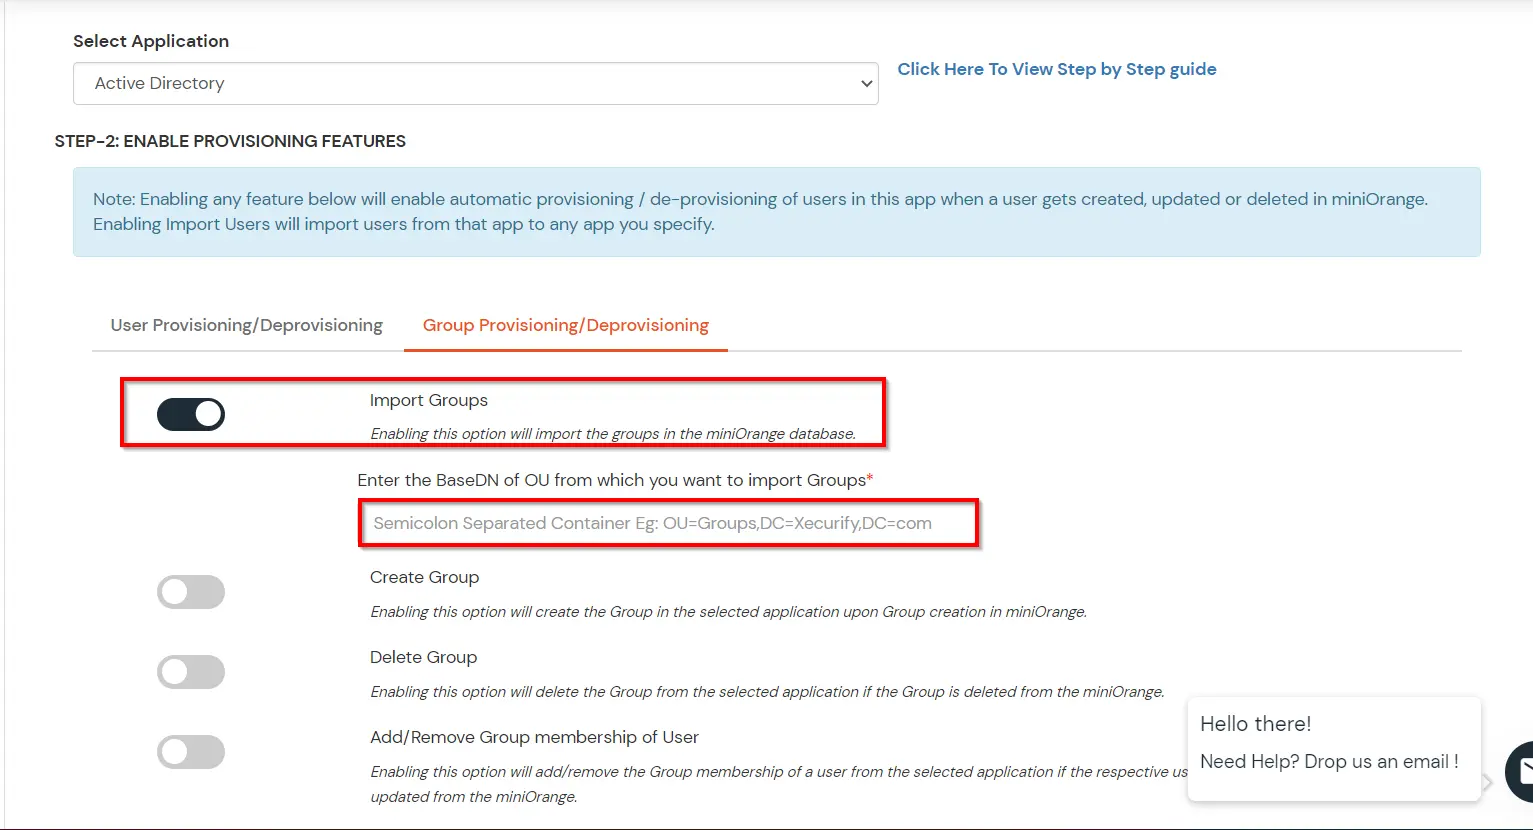
Sélectionner Approvisionnement/déprovisionnement de groupe onglet et activez Groupe d'importation option.
Entrer le DN de base pour la synchronisation de groupe et cliquez sur Enregistrer.
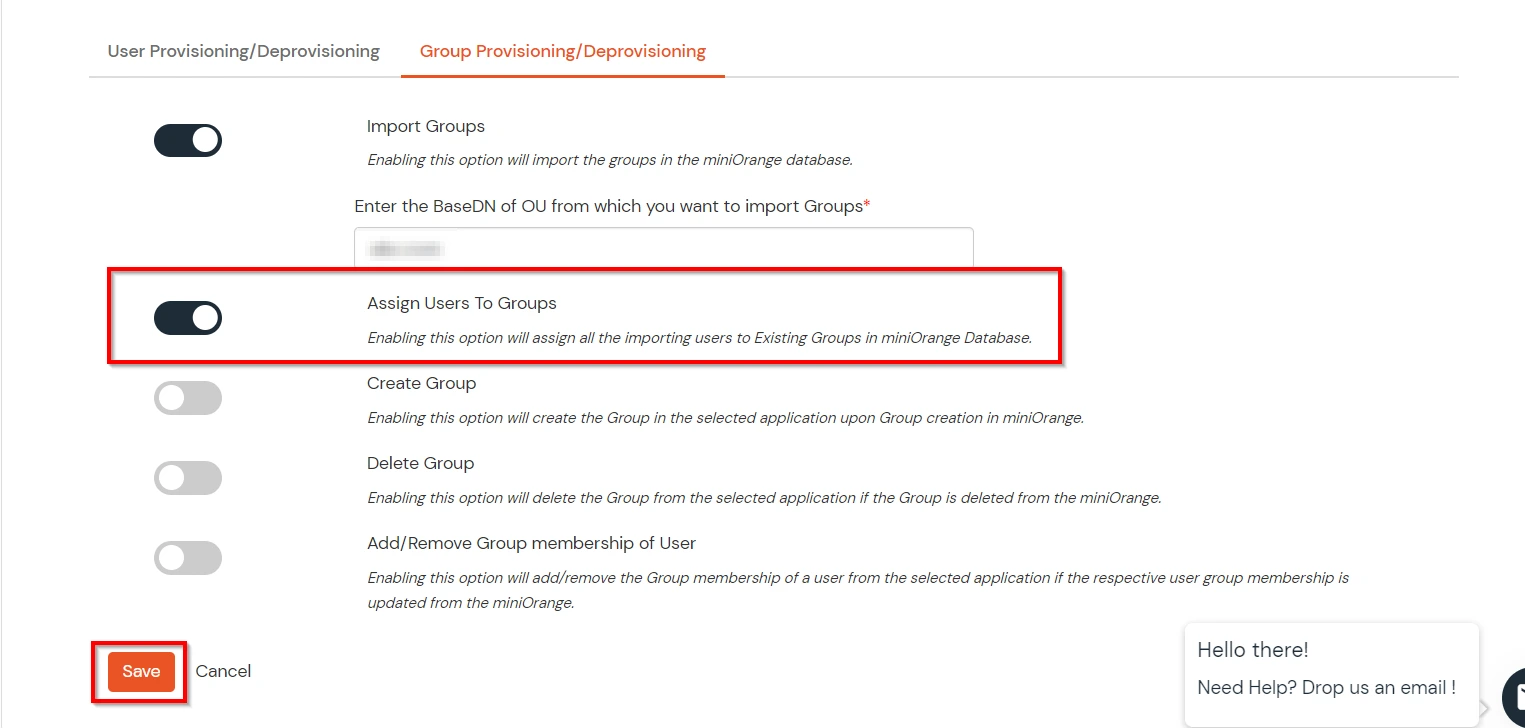
Si vous souhaitez attribuer dynamiquement des utilisateurs aux groupes présents dans le miniOrange, alors activez "Attribuer des utilisateurs à des groupes"
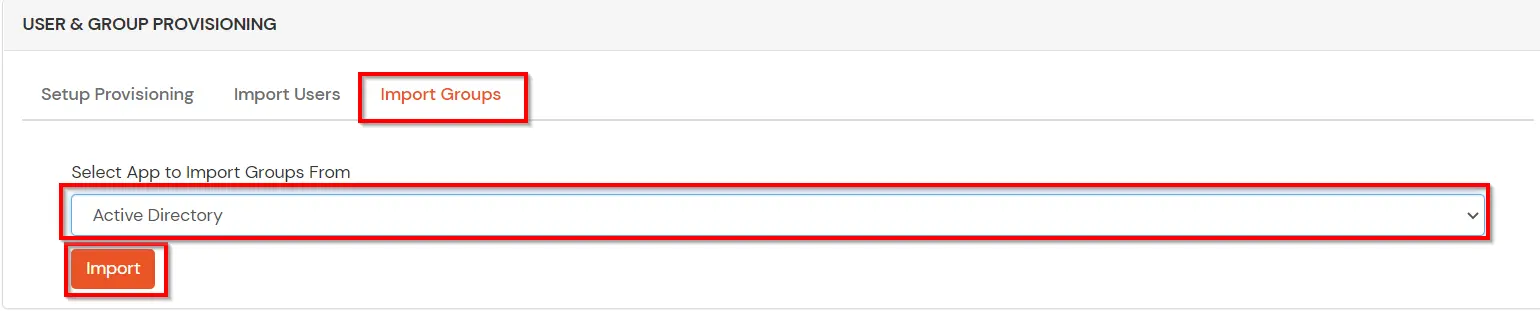
Passez maintenant à Importer des groupes option et sélectionnez Le tiering Active Directory à partir duquel vous souhaitez importer vos utilisateurs.
Enfin, cliquez sur Global bouton. Votre groupe sera importé.
(La configuration du provisionnement de groupe Active Directory (Sync) est terminée. Désormais, chaque fois qu'un utilisateur est créé ou modifié sur le serveur LDAP et si l'option Attribuer des utilisateurs aux groupes est activée, l'attribut de groupe d'utilisateurs du serveur LDAP sera automatiquement synchronisé et l'utilisateur le groupe sera attribué ou modifié en conséquence dans miniOrange.)
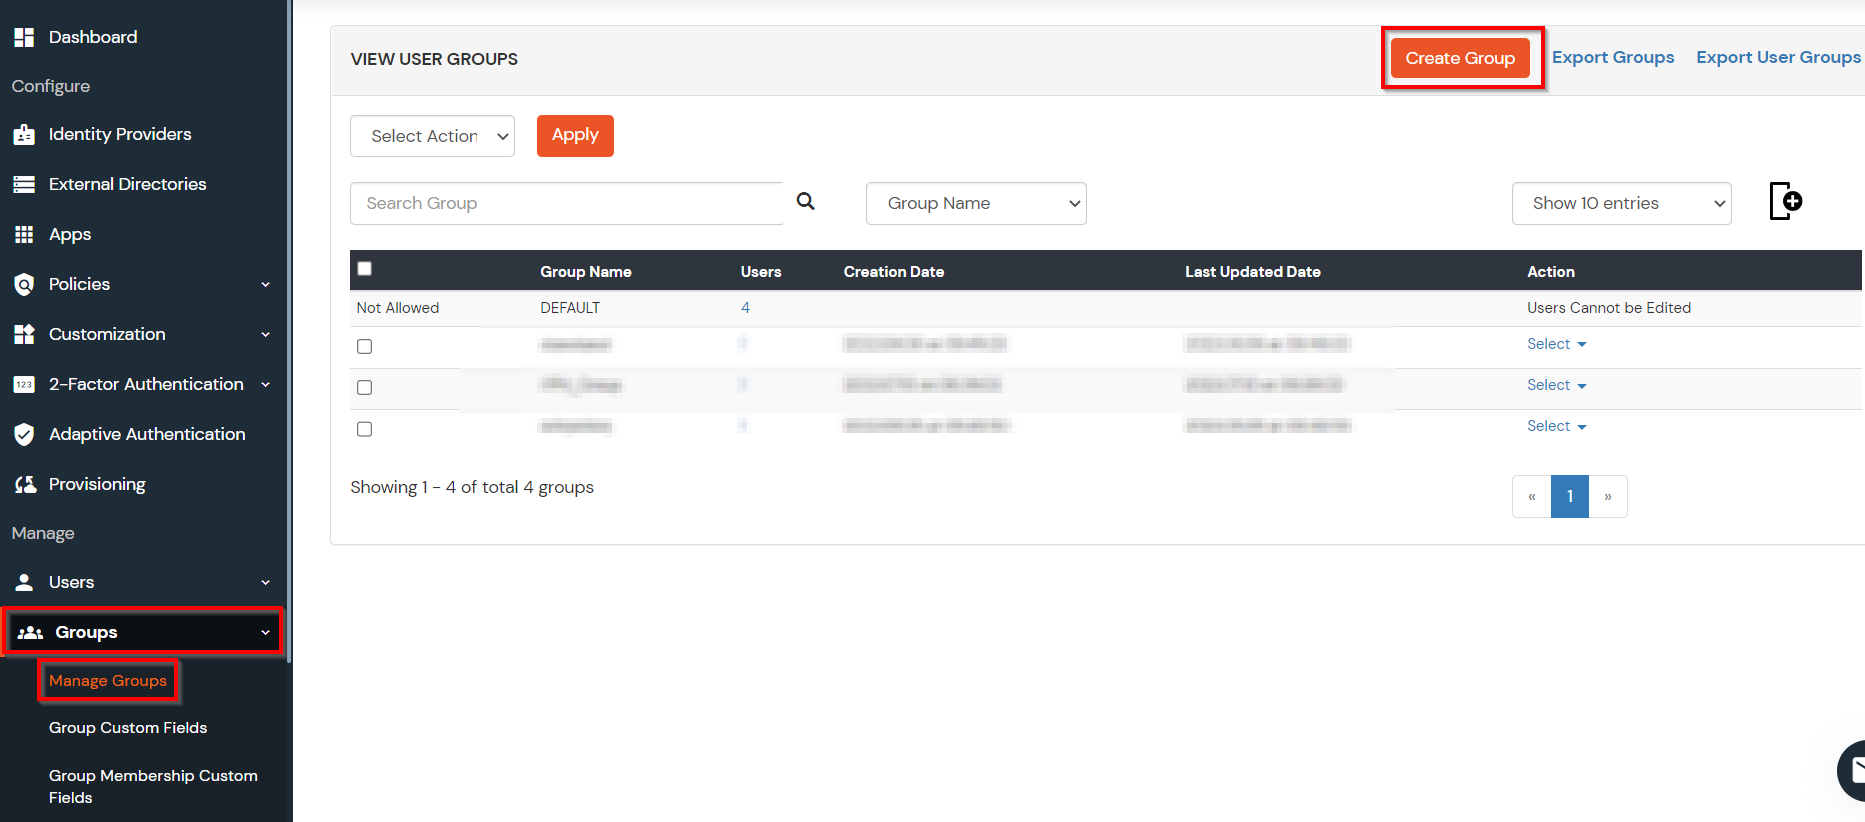
Sélectionner Groupes >> Gérer les groupes du panneau de gauche.
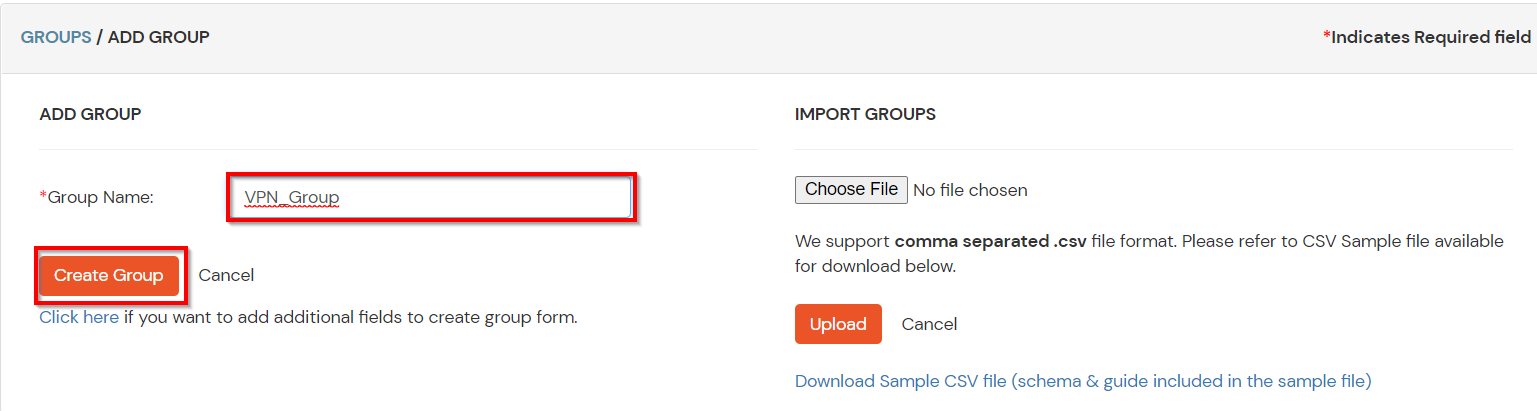
Cliquez sur le Créer un groupe bouton en haut.
Entrez un Nom du groupe et cliquez sur Créer un groupe.
Dans ce guide, nous avons créé un groupe par nom Groupe_VPN.
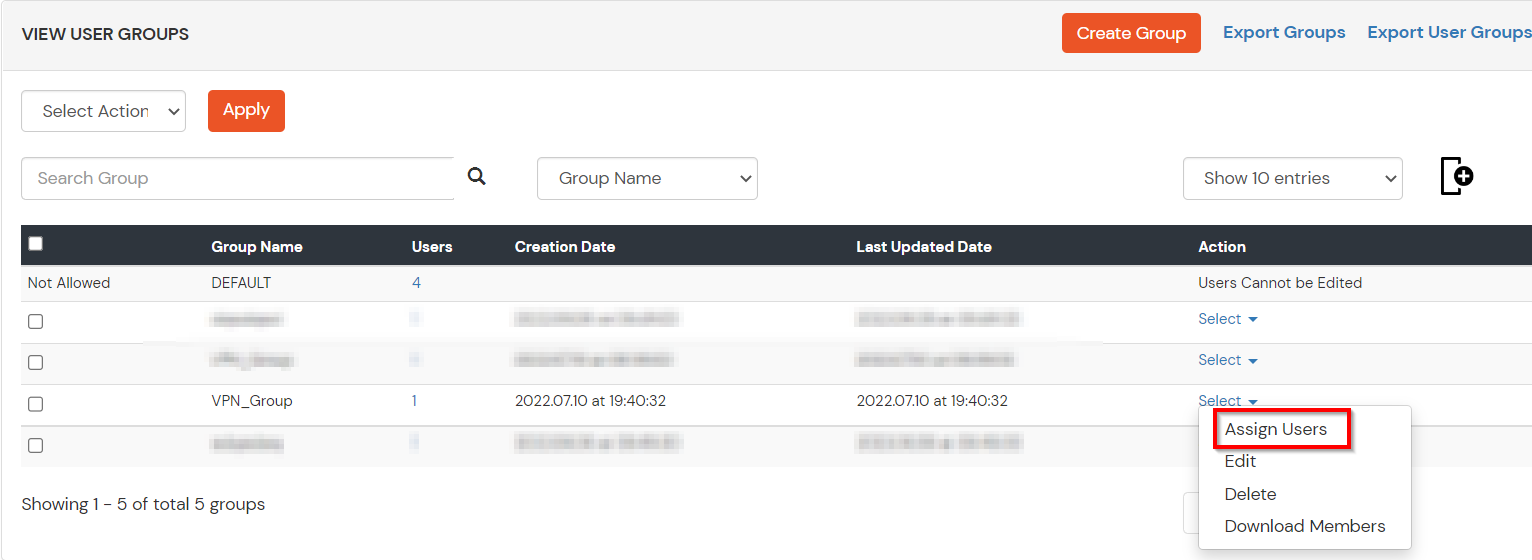
Affectez différents membres au groupe à l'aide du Attribuer un utilisateur option associée au groupe dans la liste des groupes.
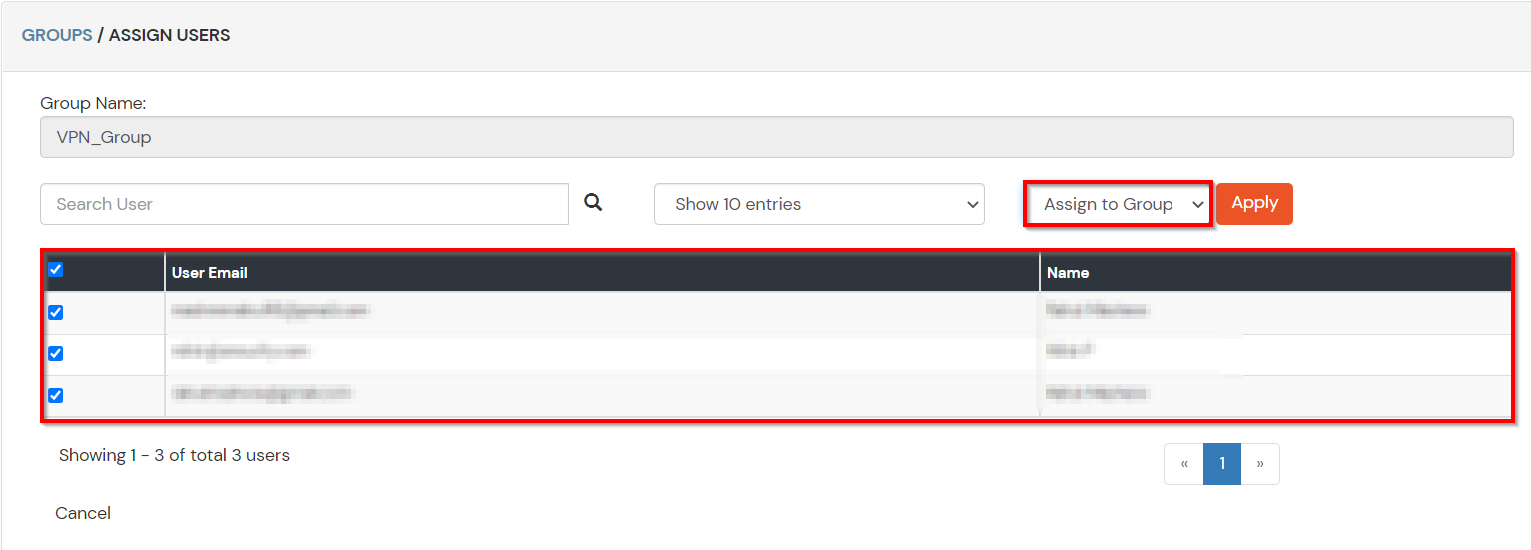
Sélectionnez les utilisateurs qui doivent être affectés à ce groupe. Sélectionnez ensuite Attribuer au groupe dans la liste déroulante Sélectionner une action et cliquez sur le bouton Appliquer.
Ces groupes seront utiles pour ajouter plusieurs Politiques 2FA sur les candidatures.
4. Configurer MFA pour MikroTik
Remarque : Vous pouvez suivre ce guide si vous souhaitez personnaliser et inscrire l’authentification multifacteur (MFA) pour les utilisateurs finaux.
Ici, nous allons configurer une politique pour le groupe d'utilisateurs que nous avons créé dans cette étape et associez-le à l'application VPN MikroTik.
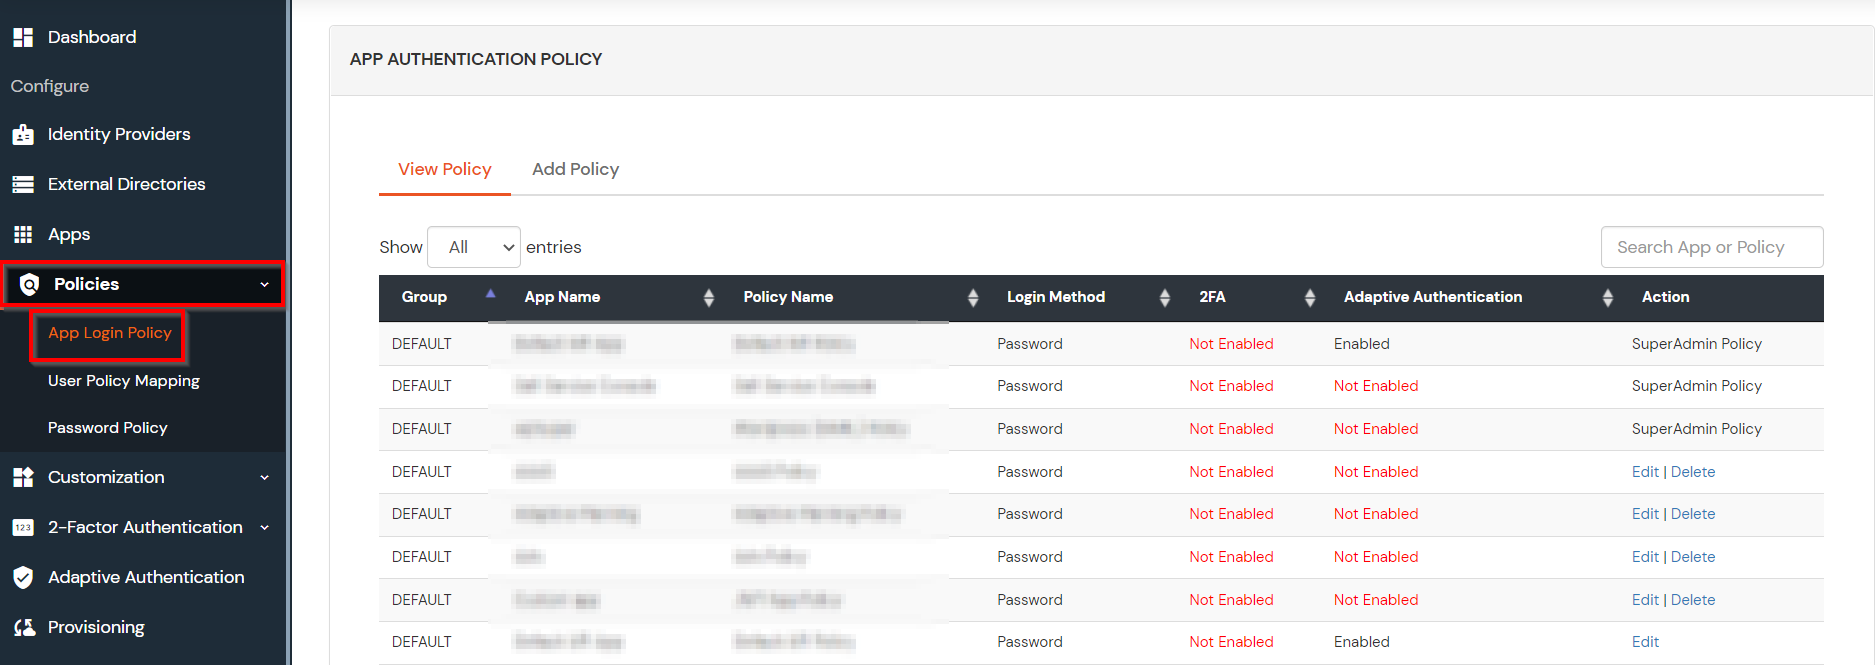
Cliquez sur Politiques >> Politique de connexion à l'application.
Cliquez sur Ajouter une politique .
Dans la section Application, sélectionnez le Application RAYON que nous avons configuré plus tôt à l'étape 1.
Sélectionnez le groupe d'utilisateurs requis dans Nom du groupe et entrez le Nom de la politique.
Dans ce guide, nous allons configurer un Mot de passe seulement politique pour "Groupe_VPN", afin que seuls les membres du VPN_Group puissent accéder aux services VPN sans deuxième facteur.
Une fois terminé les paramètres de la politique, cliquez sur Soumettre pour ajouter une stratégie.
5. Testez MikroTik MFA
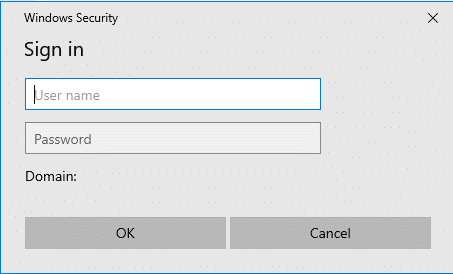
Sélectionnez votre connexion et cliquez sur Connectez.
Une fenêtre apparaîtra. Fournissez vos informations d'identification et cliquez sur OK.
Il vous demandera le deuxième facteur (s'il est activé depuis le panneau d'administration de miniorange), entrez votre Code 2FA et vous devriez être connecté à MikroTik.
Dépannage
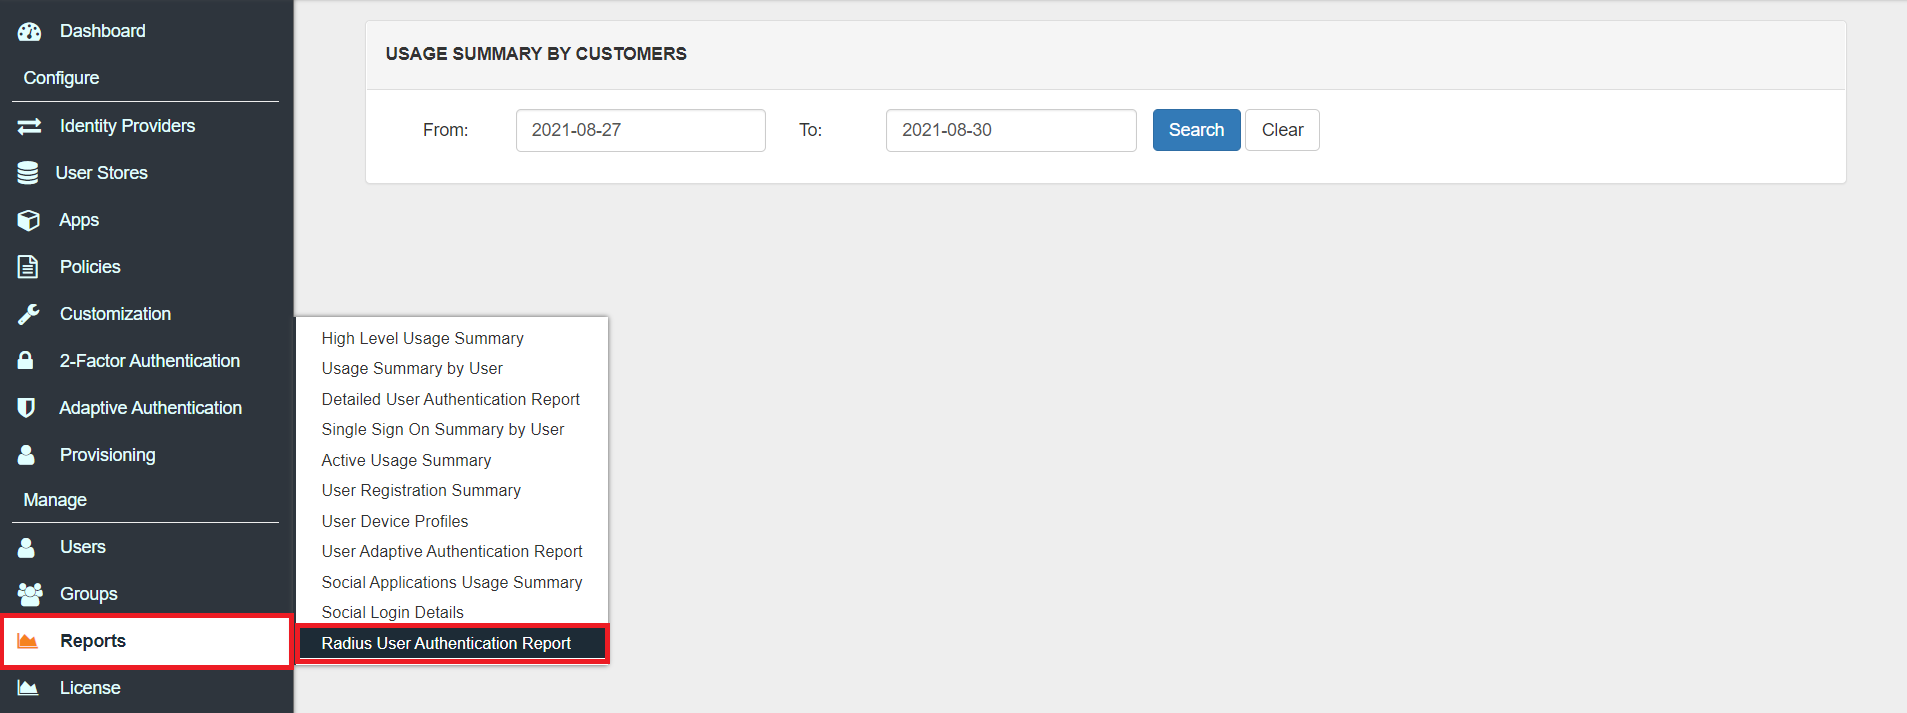
Comment puis-je vérifier les journaux d'audit des utilisateurs RADIUS dans le tableau de bord d'administration miniOrange ?
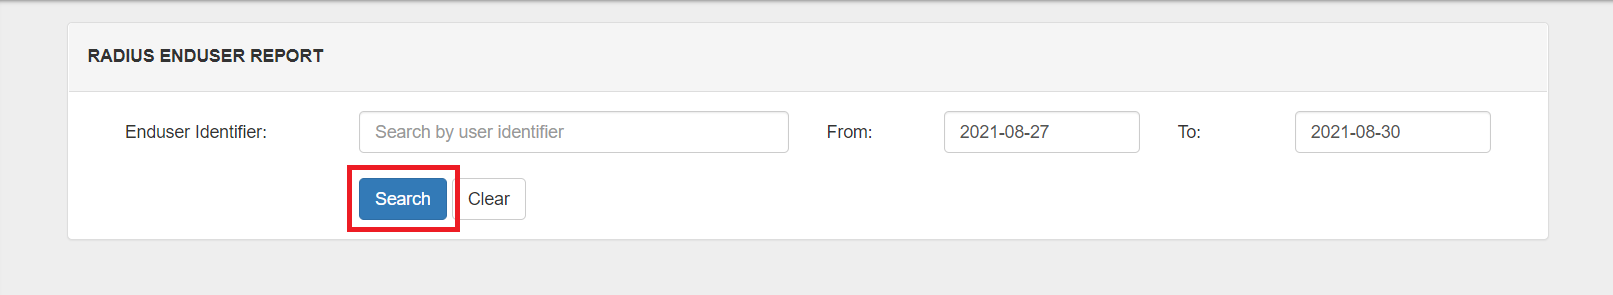
Cliquez sur Rapports >> Rapport d'authentification des utilisateurs Radius.
Entrer Identifiant de l'utilisateur final et Période.
Cliquez sur Rechercher.
Foire Aux Questions (FAQ)
Qu'est-ce que l'authentification multifacteur (MFA) ?
L'authentification multifacteurs (AMF) est une méthode d'authentification qui exige de l'utilisateur qu'il s'authentifie à l'aide d'au moins deux facteurs pour accéder aux ressources, applications ou VPN de l'entreprise (MikroTik dans ce cas). Activer l'authentification multifacteurs (AMF) signifie que les utilisateurs doivent fournir des éléments de vérification supplémentaires en plus de leur nom d'utilisateur et de leur mot de passe, renforçant ainsi la sécurité des ressources de l'organisation. Pour en savoir plus sur l'authentification multifacteurs (AMF), cliquez ici.
Les facteurs d’authentification dans MFA appartiennent généralement aux catégories suivantes :
Facteur de connaissance (quelque chose que vous savez)
Facteur de possession (quelque chose que vous avez)
Facteur d'inhérence (quelque chose que vous êtes)
Facteur de localisation (quelque part où vous êtes)
Facteur comportemental (quelque chose que vous faites)
Types d'authentification 2FA avec RADIUS :
Selon le client VPN , l'authentification à deux facteurs peut prendre deux formes...
Clients VPN prenant en charge RADIUS Challenge.
Clients VPN qui ne prennent pas en charge RADIUS Challenge.
Quelles sont les différentes méthodes 2FA/MFA pour MikroTik prises en charge par miniOrange ?
miniOrange prend en charge plusieurs méthodes d'authentification 2FA/MFA pour l'accès sécurisé MikroTik, telles que les notifications push, les jetons logiciels, Microsoft/Google Authenticator , etc.