Authentification unique (SSO) Oracle Primavera
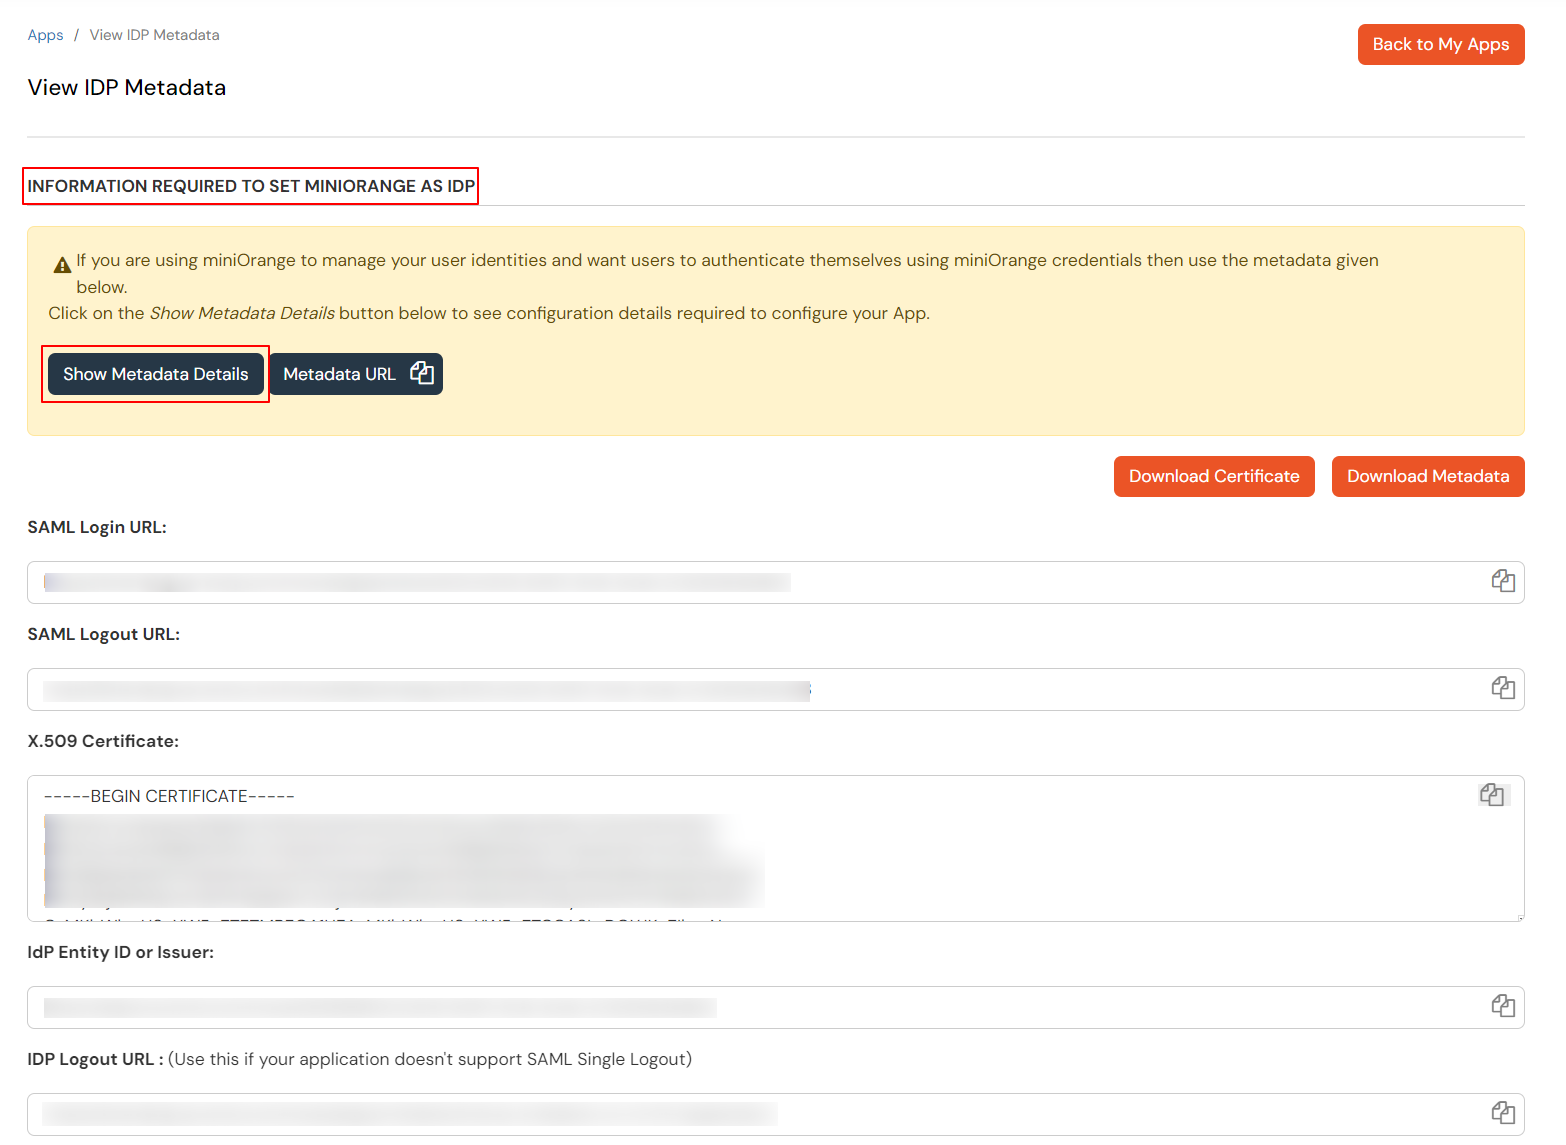
Configurez Oracle Primavera SSO en quelques étapes simples à l'aide de ce guide de configuration. miniOrange Single Sign-On (SSO) vous aide à vous connecter à Oracle Primavera et à d'autres applications à l'aide d'un seul ensemble d'informations d'identification. En activant SSO pour Oracle Primavera, une personne peut accéder en toute sécurité à Oracle Primavera en un seul clic sans avoir à saisir à nouveau son nom d'utilisateur et son mot de passe.
Avec miniOrange Oracle Primavera SSO, vous pouvez :
- Permettez à vos utilisateurs de se connecter automatiquement à Oracle Primavera
- Avoir un contrôle d’accès centralisé et facile des utilisateurs
- Connectez-vous facilement à n'importe quelle source d'identité externe comme Azure AD, ADFS, Cognito, etc.
Obtenez une aide gratuite pour l'installation
miniOrange offre une assistance gratuite via un appel de consultation avec nos ingénieurs système pour installer ou configurer la solution Oracle Primavera SSO dans votre environnement avec un essai gratuit de 30 jours.
Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons très rapidement.
Obtenir de l'aide
Fonctionnalités SSO prises en charge :
- Connexion SSO initiée par le SP : Les utilisateurs peuvent accéder à leur compte Redmine via une URL ou un signet. Ils seront automatiquement redirigés vers le portail miniOrange pour se connecter. Une fois connectés, ils seront automatiquement redirigés et connectés à Redmine.
- Connexion SSO initiée par l'IdP : Les utilisateurs doivent d’abord se connecter à miniOrange, puis cliquer sur l’icône Redmine sur le tableau de bord des applications pour accéder à Redmine. (Si vous avez configuré d’autres sources d’identité, vous vous connecterez à cette plateforme).
- Approvisionnement JIT : Permet la création automatique de comptes utilisateurs dans Redmine lorsqu'une personne se connecte pour la première fois via l'authentification Desktop SSO, IDP ou Active Directory (AD).
- Déconnexion unique : Avec cette fonctionnalité, vous serez automatiquement déconnecté de toutes les applications connectées au fournisseur d'identité (IdP) lorsque vous vous déconnectez de Redmine org ou de toute autre application.
- Obligez les utilisateurs à se connecter via SSO : L'authentification unique peut rendre obligatoire la connexion de tous les utilisateurs à l'aide de l'authentification unique. Cela empêchera toute personne de se connecter en utilisant une autre source et de contourner le système de connexion. Personne ne pourra se connecter directement, ce qui en fait un processus simple et sécurisé.
Pré-requis :
Cliquez ici pour consulter les étapes d'installation et de configuration de Premavera.
Suivez le guide étape par étape pour configurer Oracle Primavera Single Sign-On (SSO)
1. Configurer Oracle Primavera dans miniOrange
- Connectez-vous à miniOrange Console d'administration.
- Allez dans Apps et cliquez sur Ajouter une application .

- In Choisissez le type de demande, sélectionnez SAML/WS-FED du Toutes les applications menu déroulant.

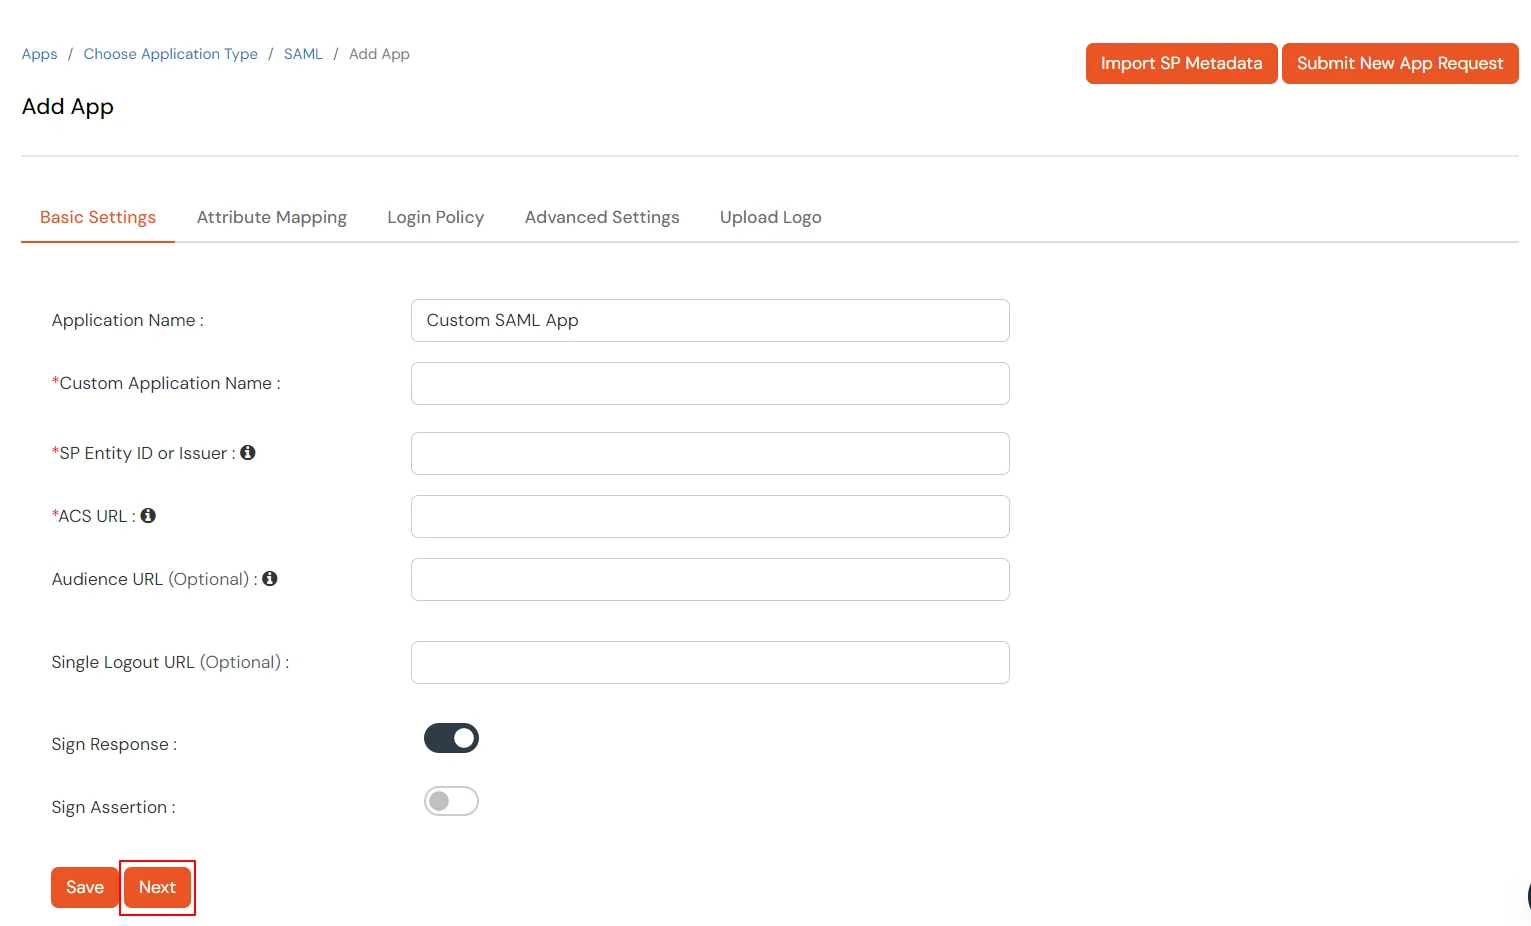
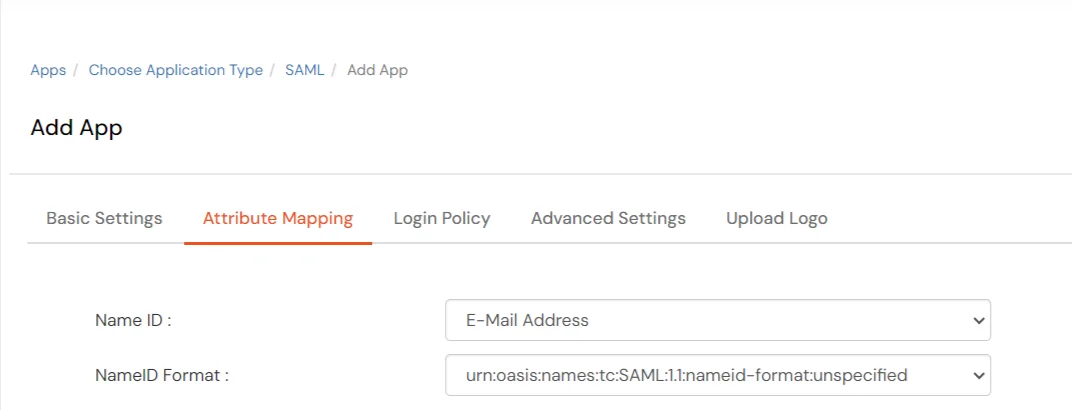
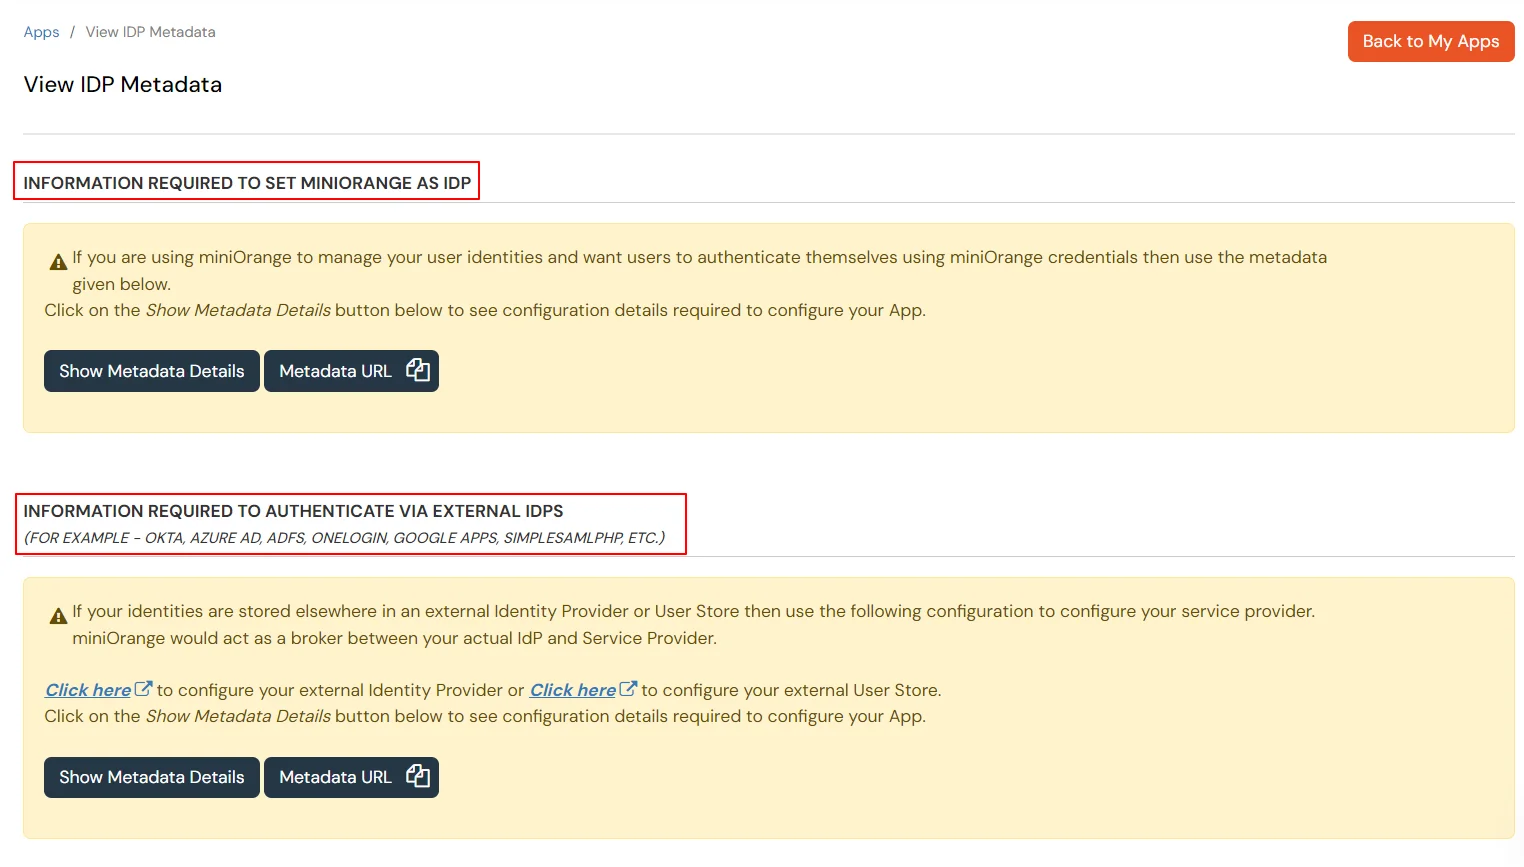
- Recherchez Oracle Primavera dans la liste, si vous ne trouvez pas Oracle Primavera dans la liste, recherchez Customiser et vous pouvez configurer votre application dans Application SAML personnalisée.

2. Configurer SSO dans Oracle Primavera P6 EPPM
- Ouvrez l'administrateur Primavera P6.
- In Authentification choisissez votre configuration dans la liste déroulante.
- Sélectionner Authentification.
- Sous Mode de connexion menu déroulant, sélectionnez WebSSO.
- Configurer Authentification unique sur le Web paramètres:
À noter: Pour modifier ces paramètres, vous devez redémarrer le serveur P6.
- Sélectionner Autoriser la connexion alternative Attribut lors de l'utilisation d'Oracle Single Sign-On et si vous souhaitez utiliser un attribut de connexion SSO autre que le nom d'utilisateur P6. Par exemple, vous saisirez votre adresse e-mail lors de l'authentification d'Oracle Single Sign-On, mais votre nom d'utilisateur P6 sera mappé au champ UID du LDAP.
- In Clé d'en-tête du nom d'utilisateur champ, entrez le nom de l'en-tête HTTP que vous avez spécifié dans le serveur de politique.
La valeur que vous spécifiez doit correspondre à la propriété que vous avez créée sous le domaine/domaine de stratégie où réside le serveur Web pour P6.
Pour Oracle Single Sign-On, la valeur doit être Proxy-Utilisateur-Distant. L'utilisateur distant du proxy doit correspondre à l'attribut du serveur LDAP qui correspond au champ USER_NAME de la base de données P6 EPPM. Voir Mise à disposition des informations utilisateur LDAP pour la première fois pour en savoir plus.
Pour Oracle Access Manager, la valeur doit être OAM_REMOTE_USER, qui est la valeur par défaut.
- Dans l' Remplacement du chemin de contexte Dans le champ, saisissez le chemin utilisé pour transmettre les requêtes Web du serveur Web Single Sign-On au serveur P6. La valeur par défaut répertoriée est la valeur pour P6 (/p6).
À noter: Si vous activez le paramètre Autoriser l'attribut de connexion alternatif, vous devez configurer les paramètres Clé d'en-tête et Attribut de recherche LDAP. Vous devez également configurer les paramètres LDAP pour l'instance de base de données appropriée pour établir une connexion au serveur LDAP. Voir Mise à disposition des informations utilisateur LDAP pour la première fois pour en savoir plus.
- In Clé d'en-tête Dans le champ, saisissez la clé d'en-tête HTTP qui contient l'ID utilisateur global. La valeur par défaut est Osso-User-Guid.
- In Attribut de recherche LDAP Dans le champ, saisissez l'attribut LDAP recherché par la clé d'en-tête pour authentifier les utilisateurs. La valeur par défaut est orclguid.
À noter: Vous devez configurer les paramètres LDAP pour l'instance de base de données appropriée pour établir une connexion au serveur LDAP.
- Cliquez sur Enregistrer.
3. Tester la configuration SSO
Testez la connexion SSO à votre compte Oracle Primavera avec miniOrange IdP :
4. Configurez votre annuaire d'utilisateurs (facultatif)
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), des fournisseurs d'identité (Okta, Shibboleth, Ping, OneLogin, Keycloak), des bases de données (MySQL, MariaDB, PostgreSQL, etc.) et bien d'autres . Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
- Cliquez sur Fournisseurs d'identité >> Ajouter un fournisseur d'identité dans le menu de gauche du tableau de bord

- Dans Choisir un fournisseur d'identité, sélectionnez Répertoires AD/LDAP de la liste déroulante.

- Recherchez ensuite AD/LDAP et cliquez dessus.

- STOCKER LA CONFIGURATION LDAP DANS MINIORANGEChoisissez cette option si vous souhaitez conserver votre configuration dans miniOrange. Si Active Directory est protégé par un pare-feu, vous devrez l'ouvrir pour autoriser les requêtes entrantes vers votre AD.
- STOCKER LA CONFIGURATION LDAP SUR PLACE: Choisissez cette option si vous souhaitez conserver votre configuration dans vos locaux et autoriser uniquement l'accès à AD à l'intérieur des locaux. Vous devrez télécharger et installer Passerelle miniOrange chez vous.

- Entrez AD/LDAP Nom du profil et Identifiant nom.
- Sélectionner Type de répertoire as Le tiering Active Directory.
- Saisissez l'URL ou l'adresse IP du serveur LDAP par rapport au LDAP URL du serveur champ.
- Cliquez sur le Test de connexion bouton pour vérifier si vous avez établi une connexion réussie avec votre Serveur LDAP.

- Dans Active Directory, accédez aux propriétés des conteneurs/UO utilisateur et recherchez le Attribut de nom distinctifLe compte lié doit disposer des droits de lecture minimaux requis dans Active Directory pour permettre les recherches dans l'annuaire. Si le cas d'utilisation implique du provisionnement (comme la création, la mise à jour ou la suppression d'utilisateurs ou de groupes), le compte doit également disposer des droits d'écriture appropriés.

- Entrez le mot de passe valide du compte Bind.
- Cliquez sur le Tester les informations d'identification du compte de liaison pour vérifier vos informations d'identification LDAP Bind pour la connexion LDAP.

- Base de recherche est l'emplacement du répertoire où commence la recherche d'un utilisateur. Vous l'obtiendrez au même endroit où vous avez obtenu votre nom distingué.

- Sélectionnez un filtre de recherche approprié dans le menu déroulant. Si tu utilises Utilisateur dans un filtre de groupe unique or Utilisateur dans un filtre de plusieurs groupes, remplace legroupe-dn> dans le filtre de recherche avec le nom distinctif du groupe dans lequel vos utilisateurs sont présents. Pour utiliser le filtre de recherche personnalisé, sélectionnez "Écrivez votre filtre personnalisé" option et personnalisez-la en conséquence.

- Cliquez sur le Suivant bouton, ou allez à la Options de connexion languette.
- Vous pouvez également configurer les options suivantes lors de la configuration d'AD. Activer Activer LDAP afin d'authentifier les utilisateurs depuis AD/LDAP. Clique sur le Suivant bouton pour ajouter un magasin d'utilisateurs.

Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
| Attribut |
Description |
| Activer LDAP |
Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez |
| Authentification de secours |
Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange |
| Activer la connexion administrateur |
En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP |
| Afficher l'IdP aux utilisateurs |
Si vous activez cette option, cet IdP sera visible par les utilisateurs |
| Synchroniser les utilisateurs dans miniOrange |
Les utilisateurs seront créés dans miniOrange après authentification avec LDAP |
- Cliquez sur le Suivant bouton, ou allez à la Attributs languette.
Cartographie des attributs d'AD
Importation et provisionnement d'utilisateurs à partir d'AD
- Si vous souhaitez configurer le provisionnement, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Importer la stratégie de mot de passe depuis Active Directory
- Si vous souhaitez importer votre politique de mot de passe Active Directory dans miniOrange, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Tester les connexions
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Test de connexion.

- Une fenêtre contextuelle apparaît vous invitant à saisir un nom d'utilisateur et un mot de passe pour vérifier votre configuration LDAP.

- On Réussi connexion avec le serveur LDAP, un message de réussite s'affiche.

Mappage des attributs de test
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Mappage des attributs de test.

- Une fenêtre contextuelle apparaît pour saisir un nom d'utilisateur et cliquer Test.

- Le résultat du mappage des attributs de test sera affiché.

La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
miniOrange s'intègre à diverses sources d'utilisateurs externes telles que des annuaires, des fournisseurs d'identité, etc.
Vous ne parvenez pas à trouver votre IdP ou vous avez besoin d'aide pour le configurer ?
Contactez-nous ou envoyez-nous un e-mail à idpsupport@xecurify.com et nous vous aiderons à le configurer en un rien de temps.
Dépannage
Comment puis-je tracer et exporter les journaux du traceur SAML ?
- Installez SAML Tracer sur votre navigateur préféré :
Pour Firefox : ajoutez l’extension SAML Tracer depuis la place de marché Firefox.
Pour les navigateurs Chrome / Edge ou basés sur Chromium : installez l’extension SAML Tracer depuis le Chrome Webstore.
- Étapes pour capturer les journaux :
- Assurez-vous que la fenêtre SAML Tracer est ouverte avant de démarrer le flux SSO. (Vous pouvez l'ouvrir en cliquant sur l'icône SAML Tracer dans votre liste d'extensions dans la barre d'outils du navigateur.)
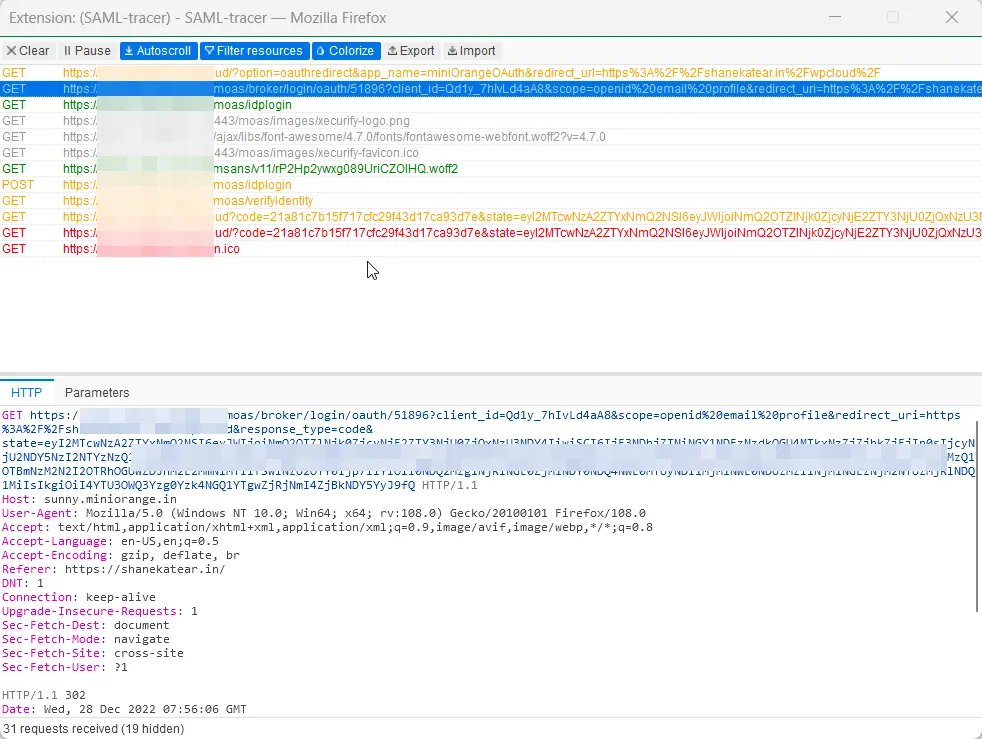
- Exécutez le flux SSO pour reproduire le problème. Vous verrez SAML Tracer être renseigné avec toutes les URL.
- Frappé Pause sur SAML Tracer, une fois le problème reproduit pour éviter des journaux supplémentaires.
- Vous aurez quelque chose de similaire à l'image ci-dessous dans le traceur SAML.
- Étapes pour exporter les journaux :
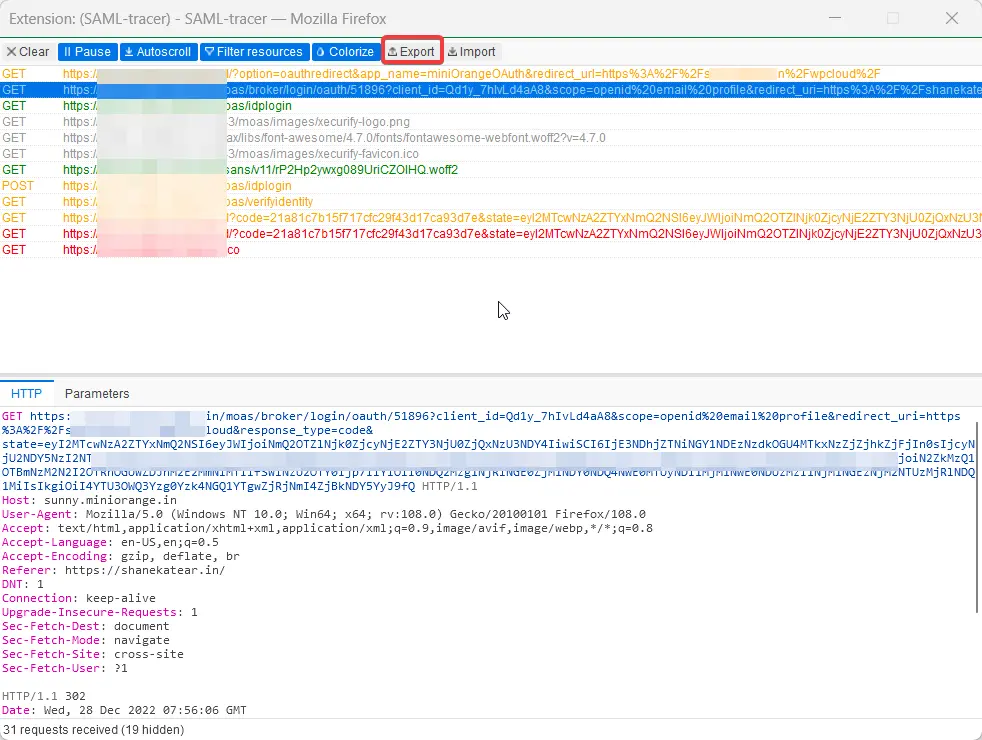
- Pour exporter les journaux, cliquez sur l'option d'exportation en haut du SAML Tracer. (Reportez-vous à la capture d'écran ci-dessous).
- Vous serez invité avec le Exporter les préférences de trace SAML fenêtre, sélectionnez le Aucun champ, puis cliquez sur l’option Exporter. (Cette option permettra de conserver les valeurs dans leur état d'origine, ce qui est nécessaire pour approfondir l'étude du problème.)
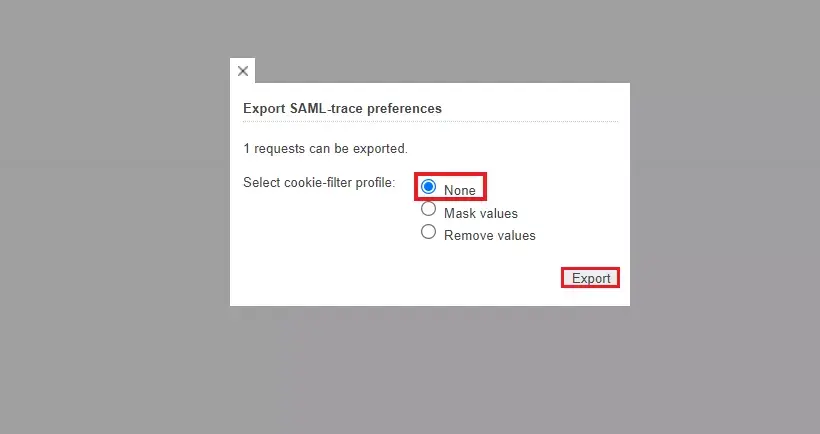
- Cliquez sur Exporter. Cela téléchargera un fichier JSON sur votre système.
- Envoyez le fichier journal au développeur avec lequel vous êtes en contact ou à idpsupport@xecurify.com. Veuillez également joindre une capture d'écran d'erreur. Cela nous aiderait à déboguer le problème.
- Si vous ne parvenez toujours pas à obtenir les logs, n'hésitez pas à nous le faire savoir.
Foire Aux Questions (FAQ)
Qu’est-ce que l’authentification unique SAML ?
L'authentification unique SAML (SSO) est un processus d'authentification dans lequel un utilisateur a accès à plusieurs applications et/ou sites Web en utilisant un seul ensemble d'informations d'identification de connexion (telles que le nom d'utilisateur et le mot de passe). Cela évite à l'utilisateur de devoir se connecter séparément aux différentes applications.
Quel est le prix de la solution SSO miniOrange ?
Cliquez ici pour consulter les tarifs de la solution SSO miniOrange.
Références externes