Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×Rocket.Chat est un hub de communication open source pris en charge par OAuth. Rocket.Chat aide les organisations à disposer de leur propre outil de chat, de partage de médias, de partage d'écran et de prise en charge des appels vidéo/audio. Les utilisateurs de Rocket.Chat peuvent personnaliser son apparence, choisir leurs utilisateurs et gérer les données en toute sécurité. Parallèlement à cela, les utilisateurs peuvent configurer Rocket.Chat sur le cloud ou en hébergeant leurs propres serveurs sur site. La vision à long terme de Rocket.Chat est de remplacer le courrier électronique par une plate-forme de communication fédérée en temps réel et d'offrir des services permettant aux entreprises de se développer à l'aide de Rocket.Chat
OAuth (Open Authorization) est une norme ouverte d'authentification et d'autorisation basée sur des jetons, utilisée pour fournir une authentification unique (SSO). OAuth ne partage pas les données de mot de passe, mais utilise plutôt des jetons d'autorisation pour prouver l'identité des consommateurs et des fournisseurs de services. OAuth est un protocole d'authentification qui vous permet d'approuver une application interagissant avec une autre en votre nom sans divulguer votre mot de passe.
Les applications qui prennent en charge la connexion à l'aide de services tiers invitent généralement l'utilisateur à s'authentifier en proposant des options telles que « Se connecter avec Facebook » ou « Se connecter avec Google », etc., permettant ainsi à l'utilisateur d'utiliser ses informations d'identification pour se connecter au service tiers. En réponse, le service envoie le jeton d'accès à l'application demandeuse, ce qui prouve l'authenticité de l'utilisateur qui demande l'accès. Le jeton est ensuite utilisé pour effectuer des demandes aux ressources requises par l'utilisateur final. OAuth convient à la fois aux navigateurs et aux applications mobiles et est largement utilisé pour l'accès aux applications client et aux API. En gros, OAuth utilise JSON pour transférer des messages entre les applications et utilise HTTP pour demander et recevoir des jetons.
miniOrange assure l'authentification des utilisateurs à partir d'annuaires externes tels que ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc. Il assure également l'authentification des utilisateurs avec d'autres fournisseurs d'identité comme Shibboleth, PING, Okta, OneLogin, KeyCloak et bien d'autres.
Vous ne trouvez pas votre fournisseur d'identité ? Contactez-nous à l' adresse idpsupport@xecurify.com . Nous vous aiderons à le configurer en un rien de temps.
Autorisation
Subvention
Mot de passe
Subvention
Implicite
Subvention
Actualiser le jeton
Subvention
Informations d'identification du client
Subvention
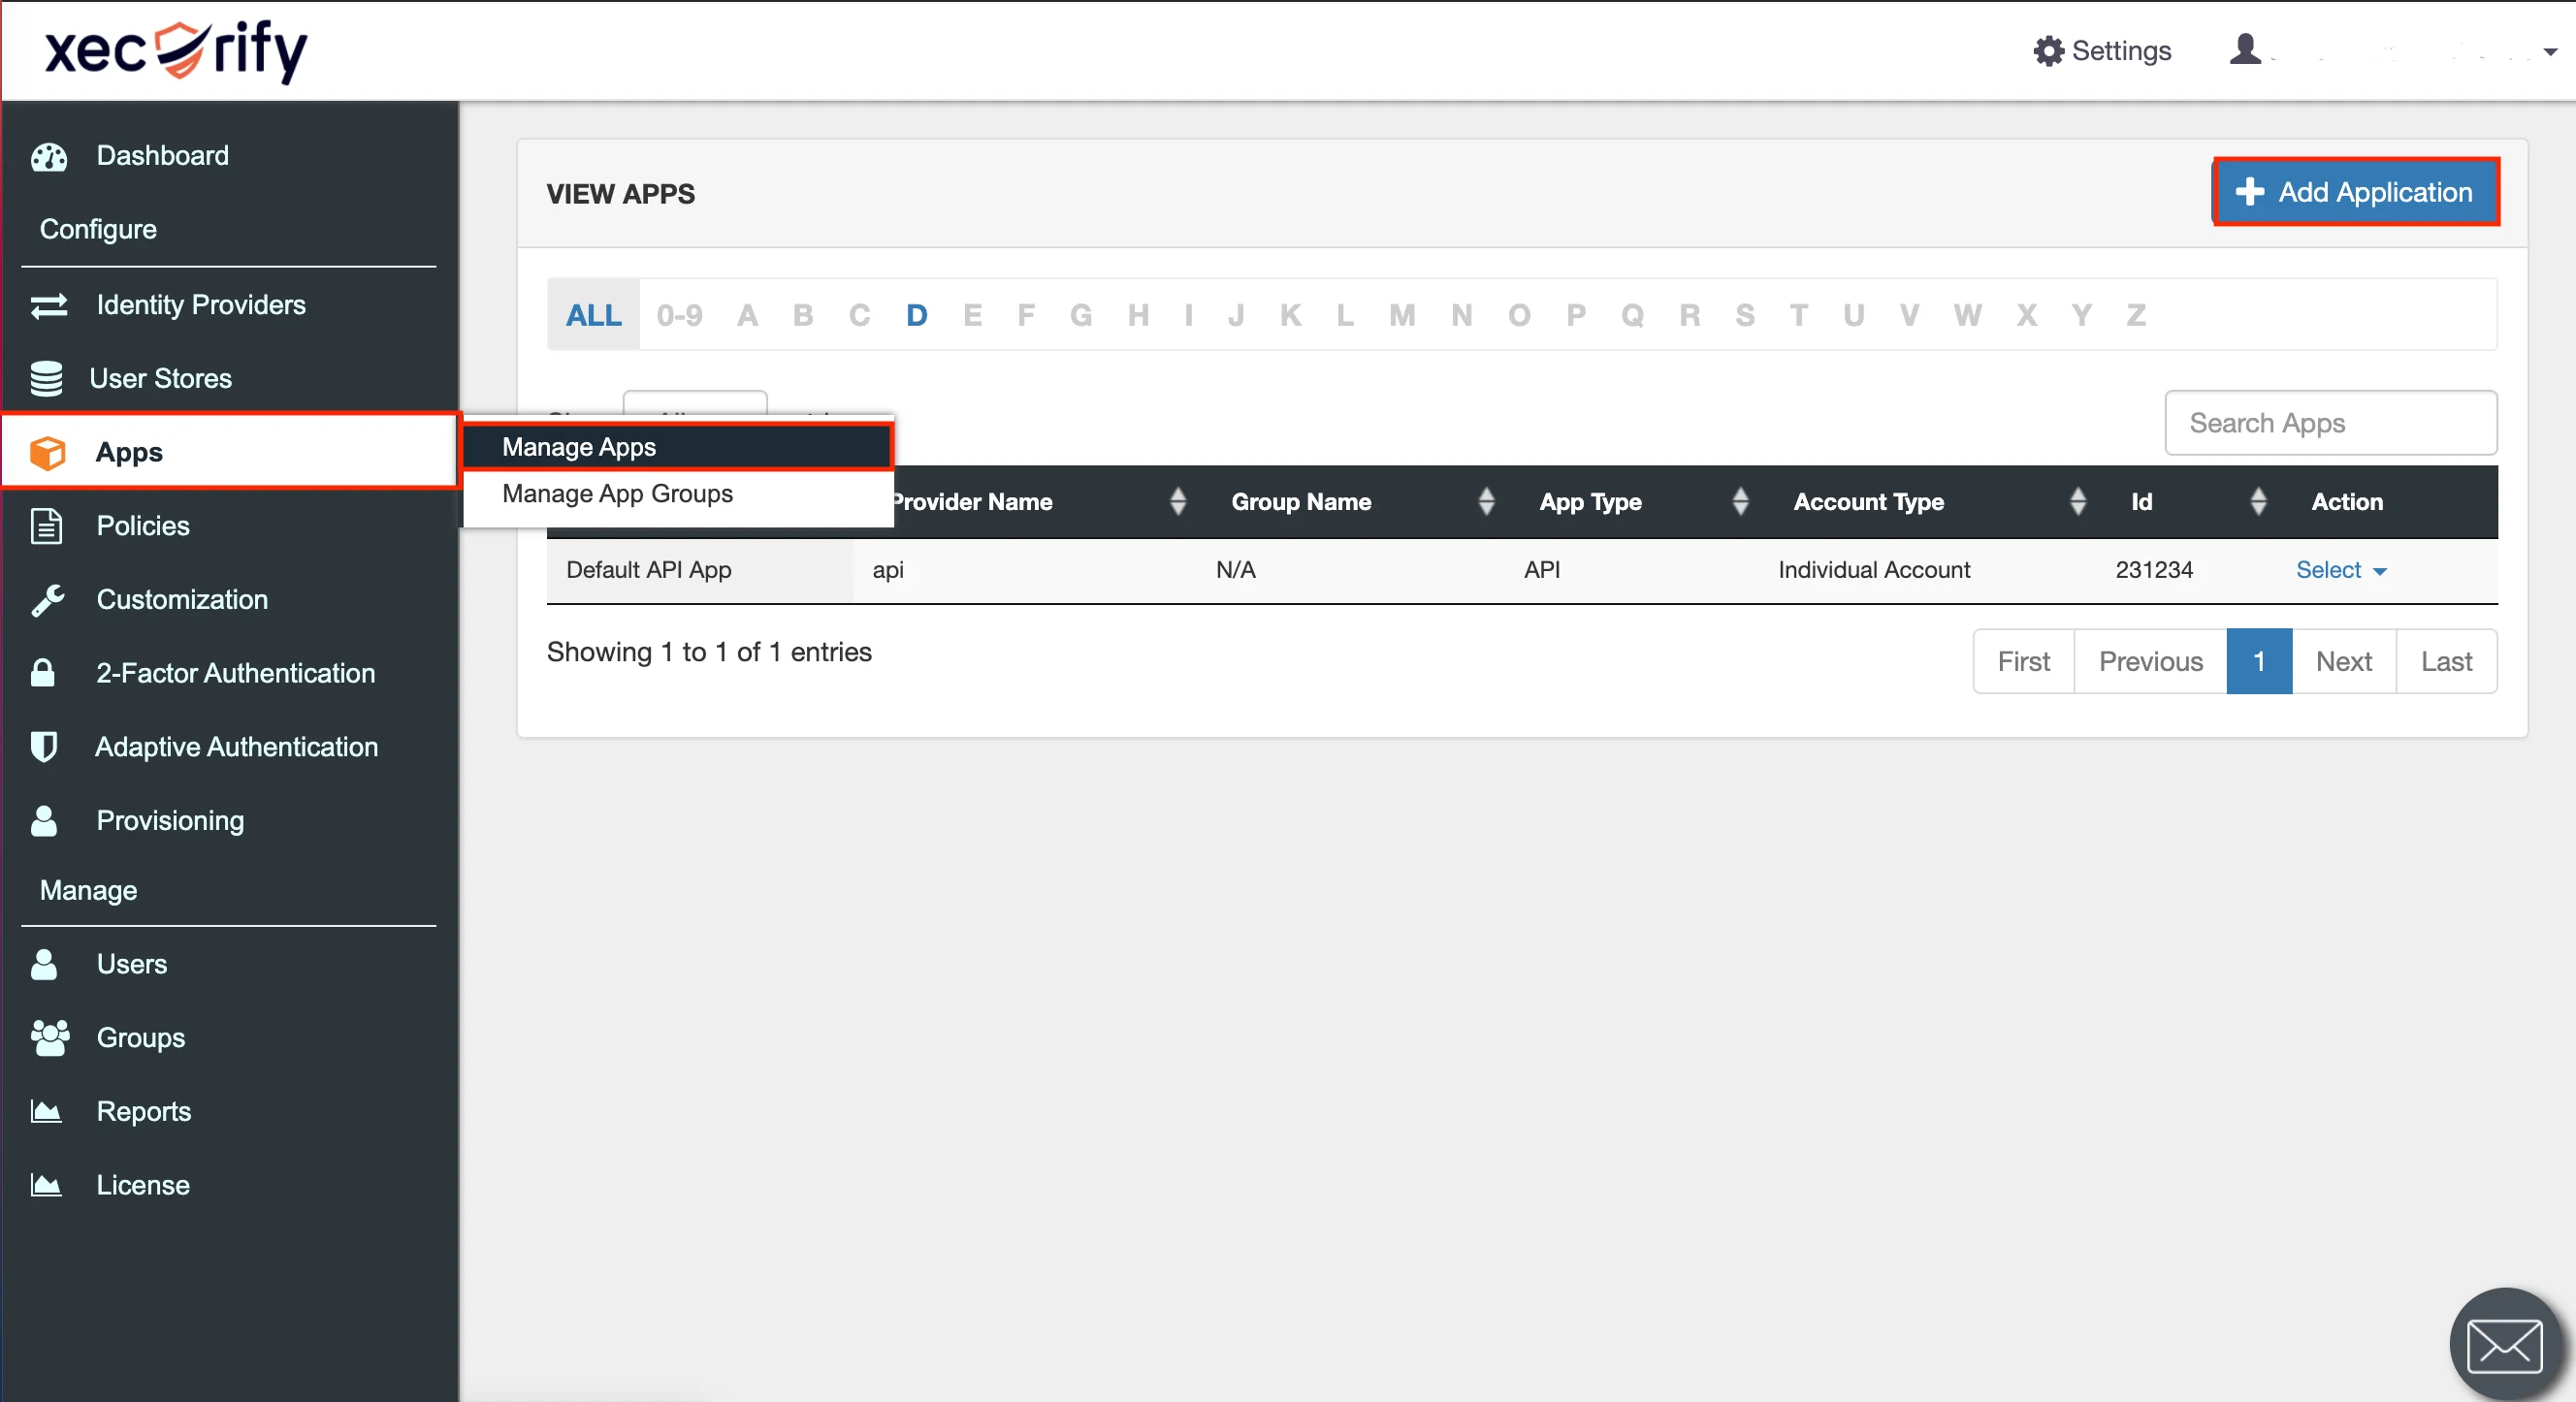
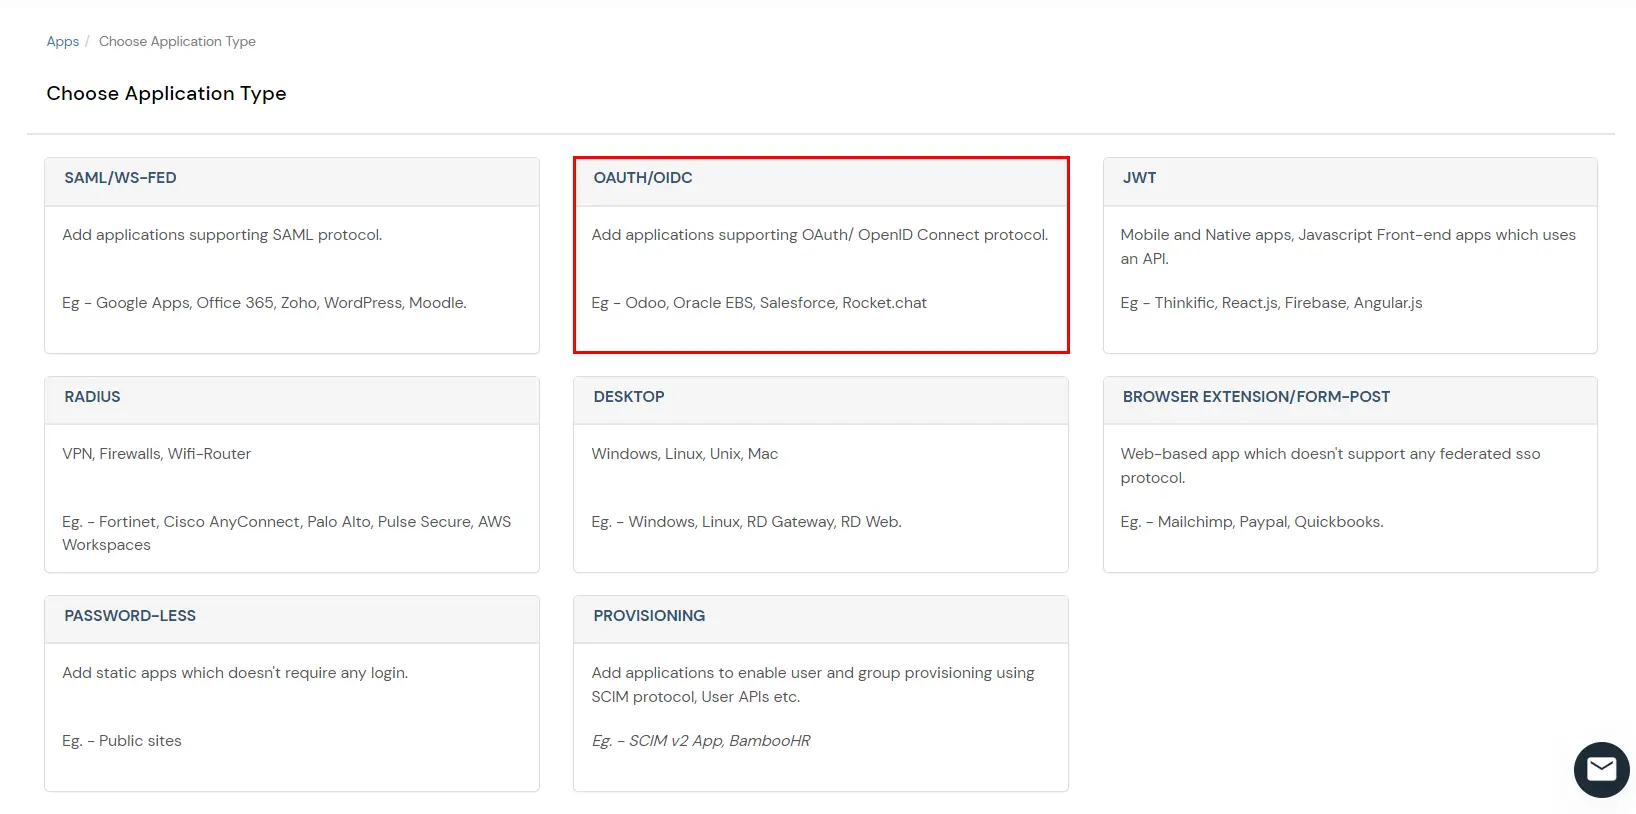
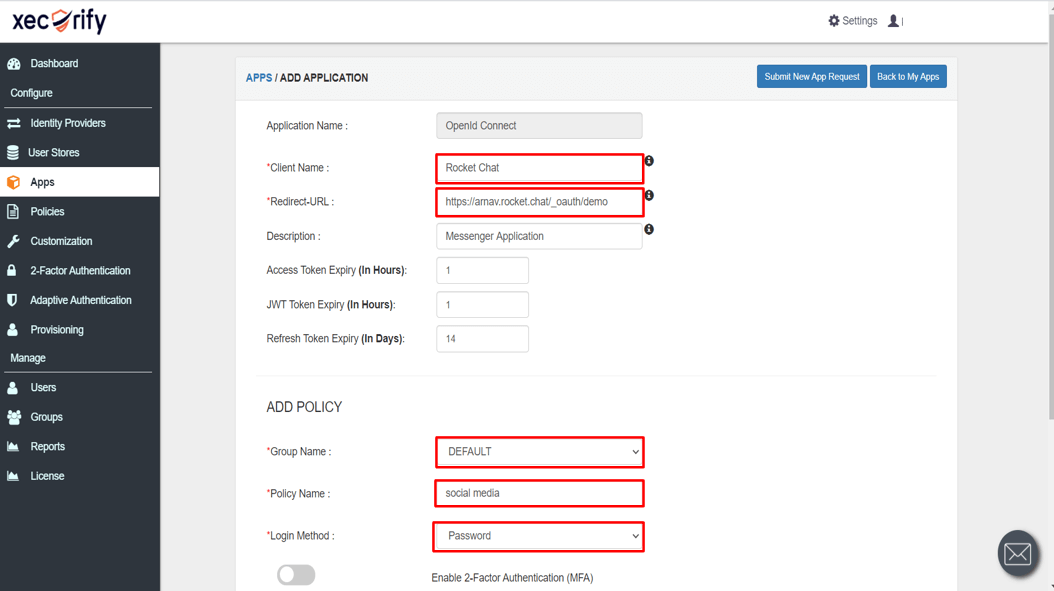
Vous pouvez modifier l'application en procédant comme suit :
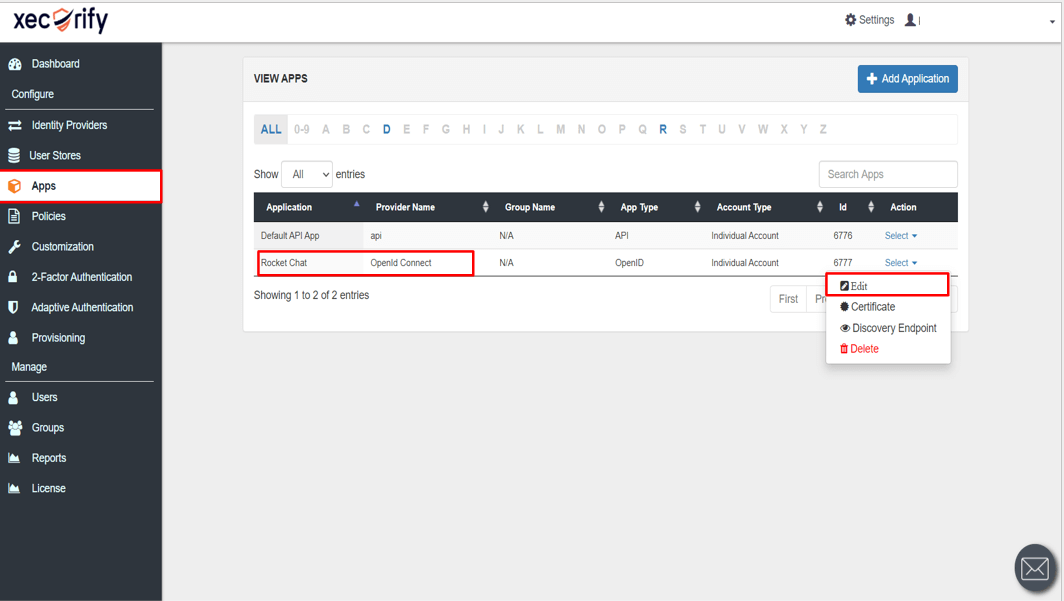
| Point de terminaison d’autorisation : | https://demo.miniorange.in/moas/idp/openidsso
(À noter: Utilisez ce point d'accès uniquement si vous souhaitez utiliser miniorange comme serveur d'identité OAuth.) https://demo.miniorange.in/moas/broker/login/oauth/19509 (À noter: Utilisez ce point d'accès uniquement si vous configurez un fournisseur d'identité dans le menu Fournisseurs d'identité et n'utilisez pas miniorange comme IDP.) |
| Point de terminaison du jeton : | https://demo.miniorange.in/moas/rest/oauth/token |
| Point de terminaison des informations utilisateur : | https://demo.miniorange.in/moas/rest/oauth/getuserinfo |
| Point final de l'introspection : | https://demo.miniorange.in/moas/rest/oauth/introspect |
| Révoquer le point de terminaison : | https://demo.miniorange.in/moas/rest/oauth/revoke |
| Point de terminaison de déconnexion unique OpenID : | https://demo.miniorange.in/moas/idp/oidc/logout?post_logout_redirect_uri=
|
| email: | Afficher l'adresse e-mail de l'utilisateur |
| profil : | Afficher les attributs de profil du compte utilisateur |
| ID ouvert : | Récupérer le jeton JWT pour OpenID Connect |
2.1 : Configurer AD comme annuaire utilisateur










Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
| Attribut | Description |
|---|---|
| Activer LDAP | Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez |
| Authentification de secours | Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange |
| Activer la connexion administrateur | En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP |
| Afficher l'IdP aux utilisateurs | Si vous activez cette option, cet IdP sera visible par les utilisateurs |
| Synchroniser les utilisateurs dans miniOrange | Les utilisateurs seront créés dans miniOrange après authentification avec LDAP |
Nom d'attribut envoyé à SP = organisation
Nom d'attribut de l'IDP = société








La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
2.2 : Configurer miniOrange comme magasin d'utilisateurs
2.2.1 Créer un utilisateur dans miniOrange





2.2.2 Téléchargement groupé d'utilisateurs dans miniOrange via le téléchargement d'un fichier CSV.



2.2.3 Inscription auto-utilisateur
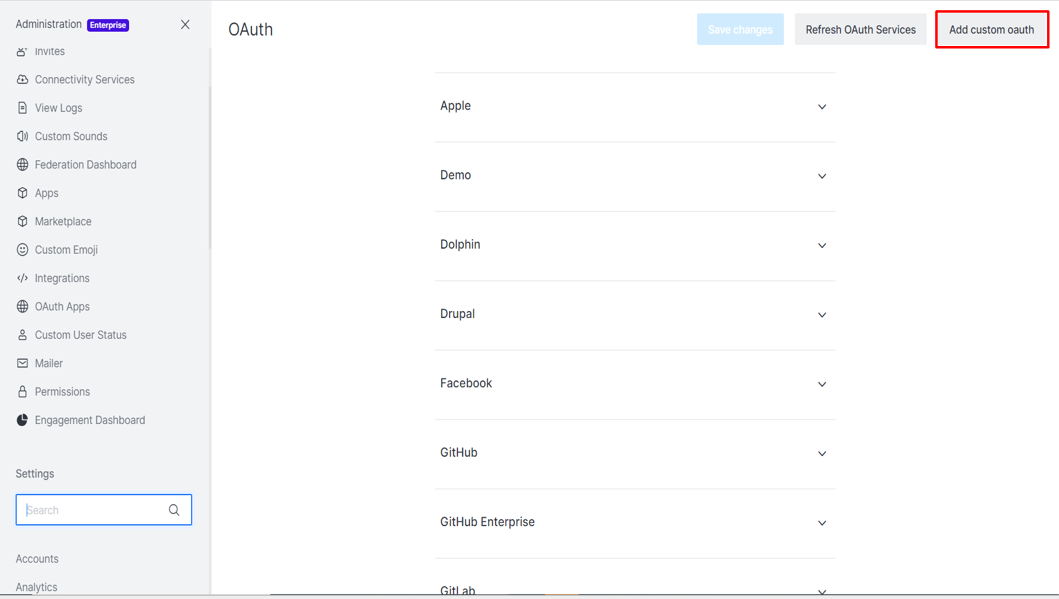
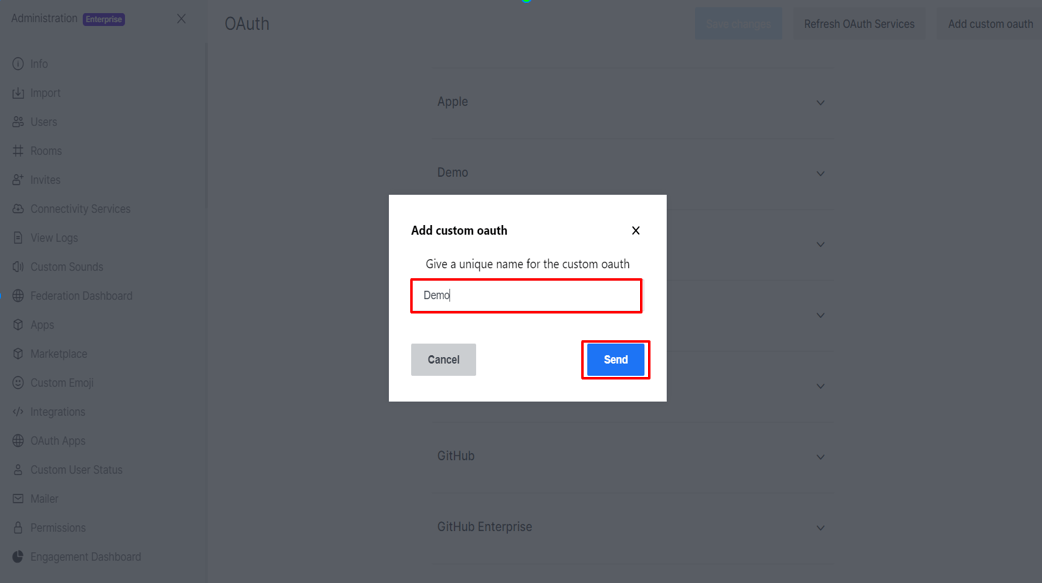
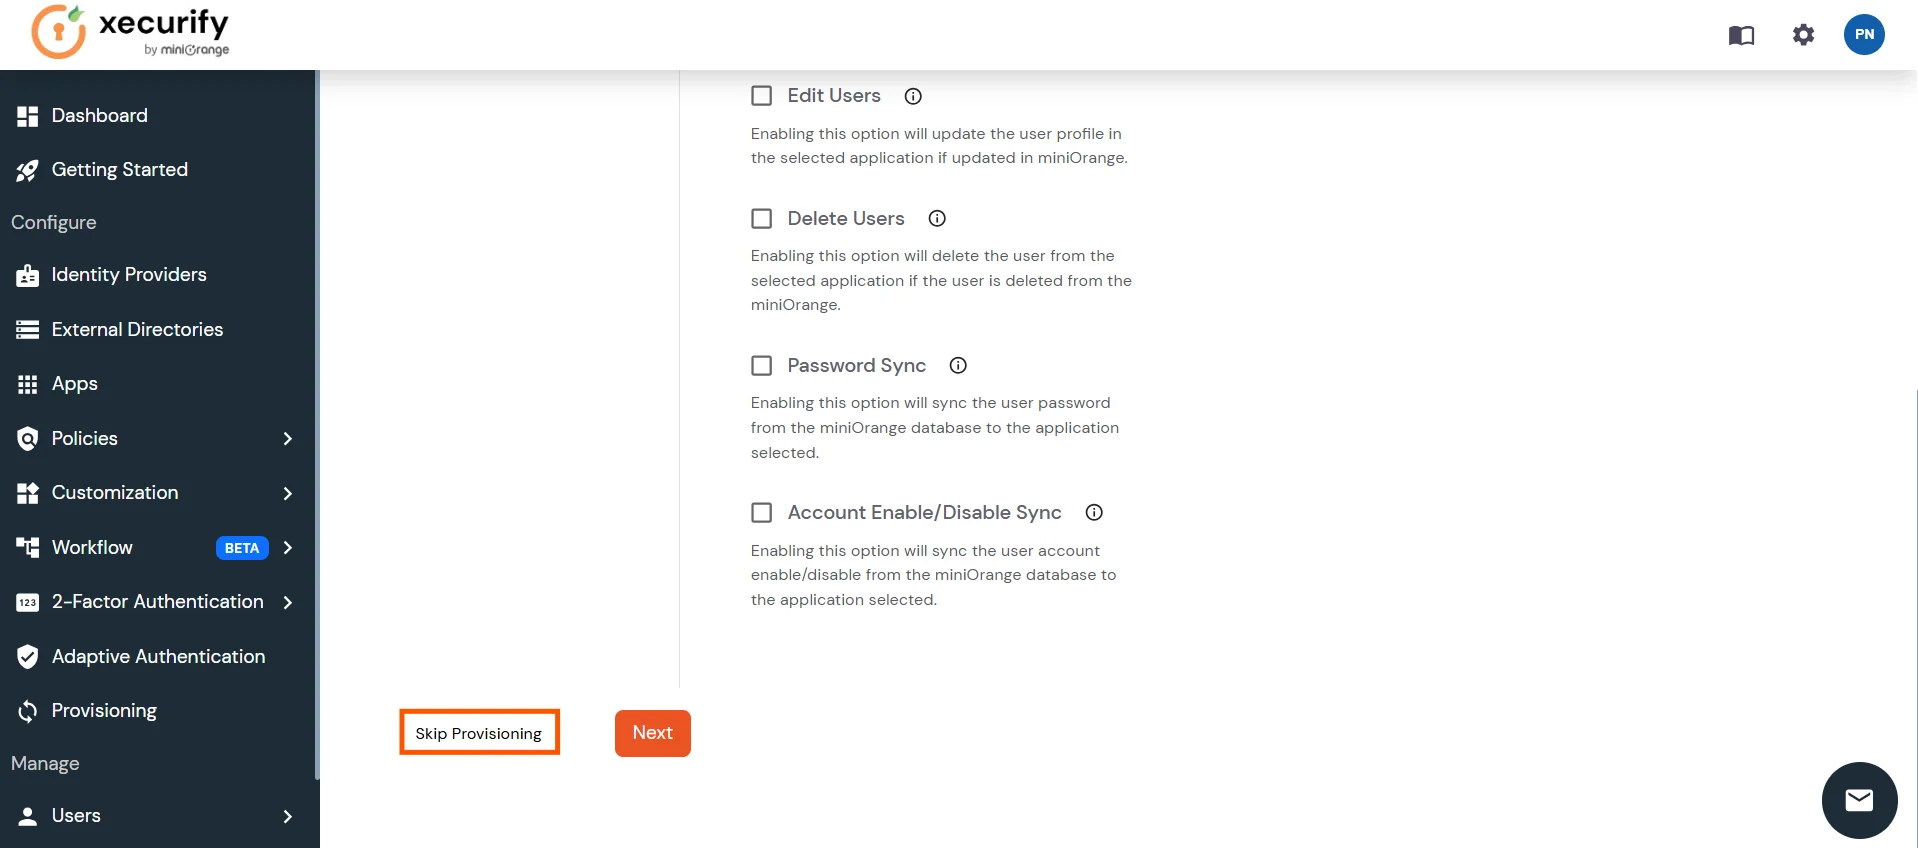
(Passez à l'étape 1 pour obtenir ces données)
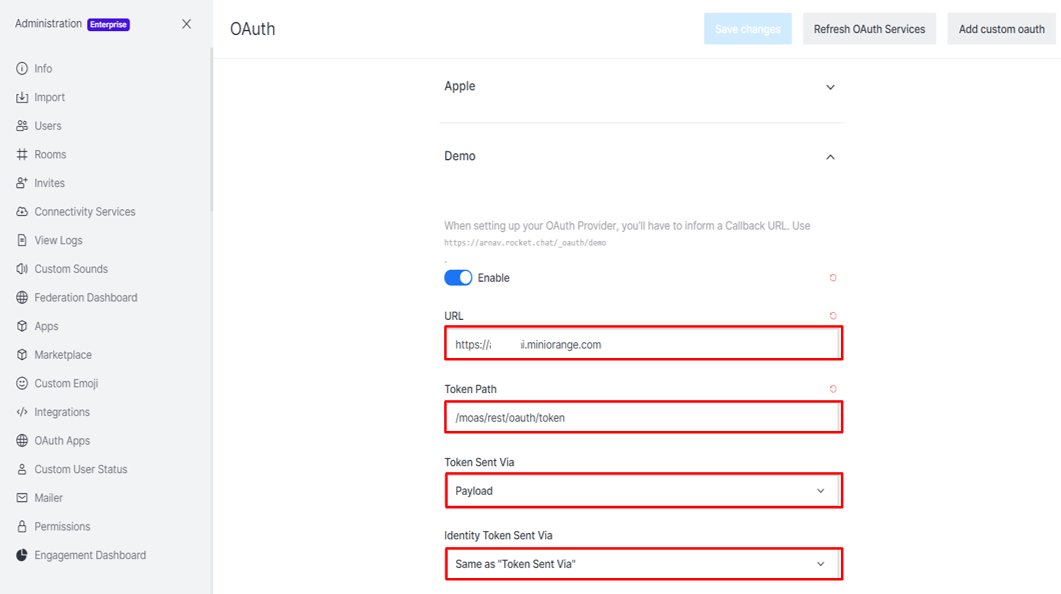
(Passez à l'étape 1 pour obtenir ces données)
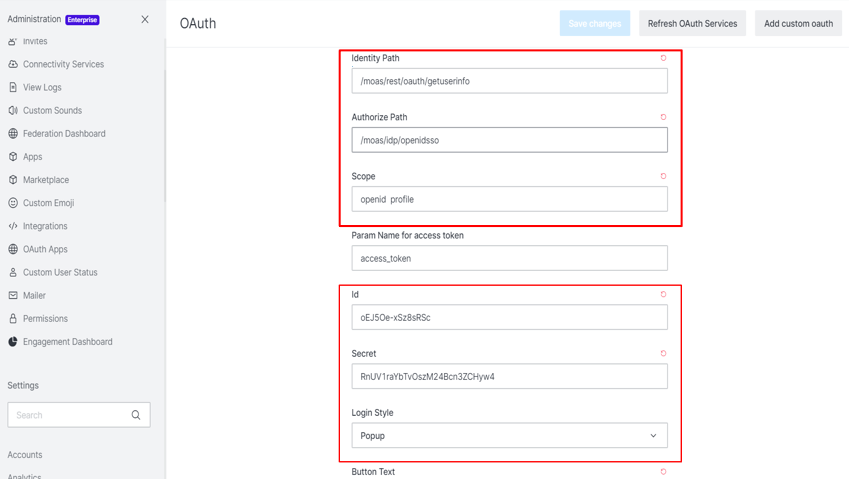
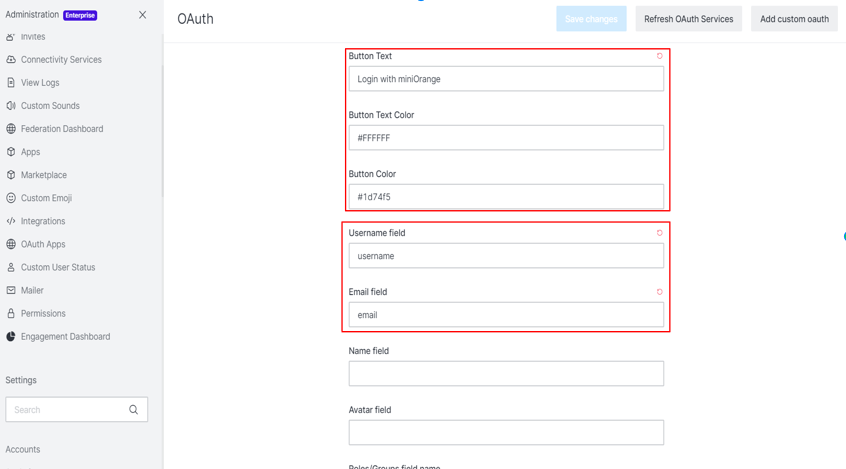
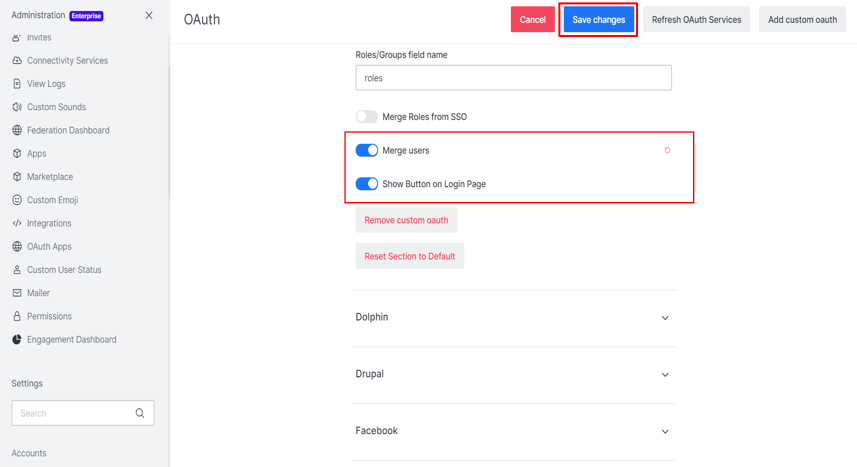
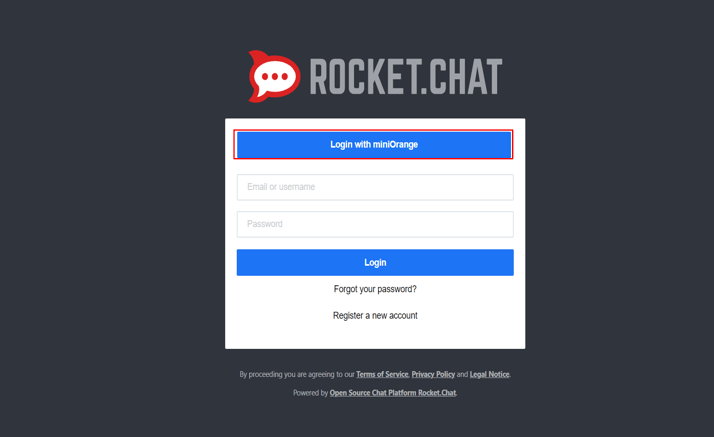


La restriction d'accès basée sur l'adresse IP permet aux administrateurs de contrôler l'accès des utilisateurs en fonction de l'adresse IP source de la requête de connexion. Ils peuvent configurer des adresses IP et des plages d'adresses IP de confiance ou restreintes, et définir l'action à entreprendre lorsqu'une adresse IP correspond aux critères configurés. Lors de l'authentification, l'adresse IP de l'utilisateur est comparée à la politique configurée et l'accès est autorisé, refusé ou contesté selon la configuration choisie.



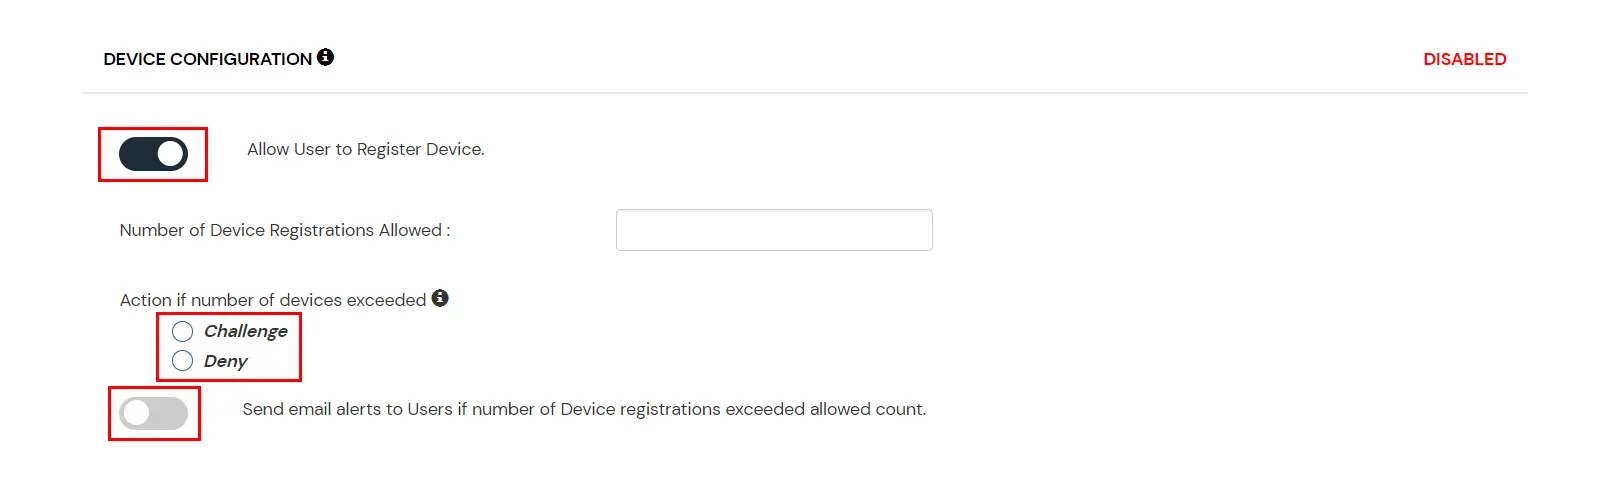
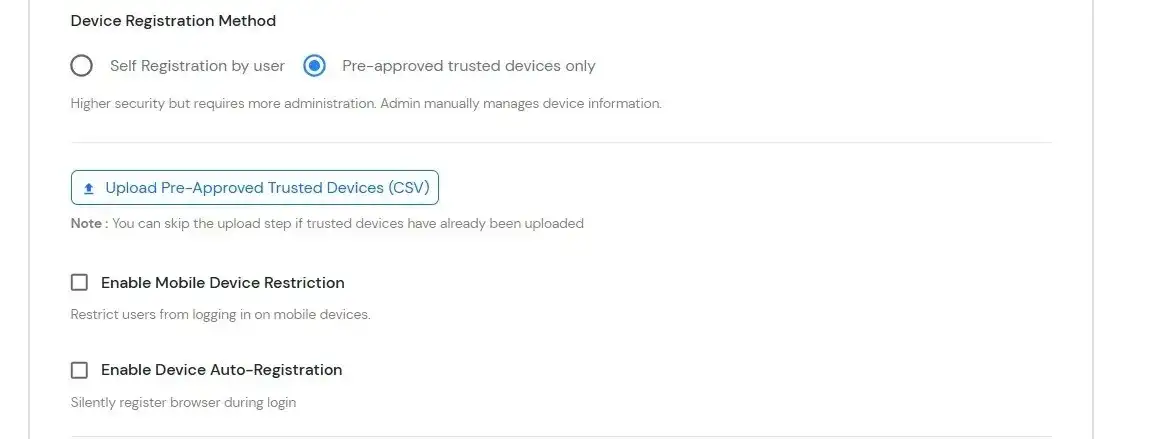
La restriction d'accès aux appareils permet aux administrateurs de contrôler l'accès aux applications en fonction de la confiance accordée aux appareils. Vous pouvez utiliser la restriction d'accès sans agent (empreinte digitale du navigateur) ou la restriction d'accès avec agent (agent installé avec évaluation des risques), selon vos exigences de sécurité.

Restriction des appareils sans agent
Restriction des dispositifs basée sur un agent
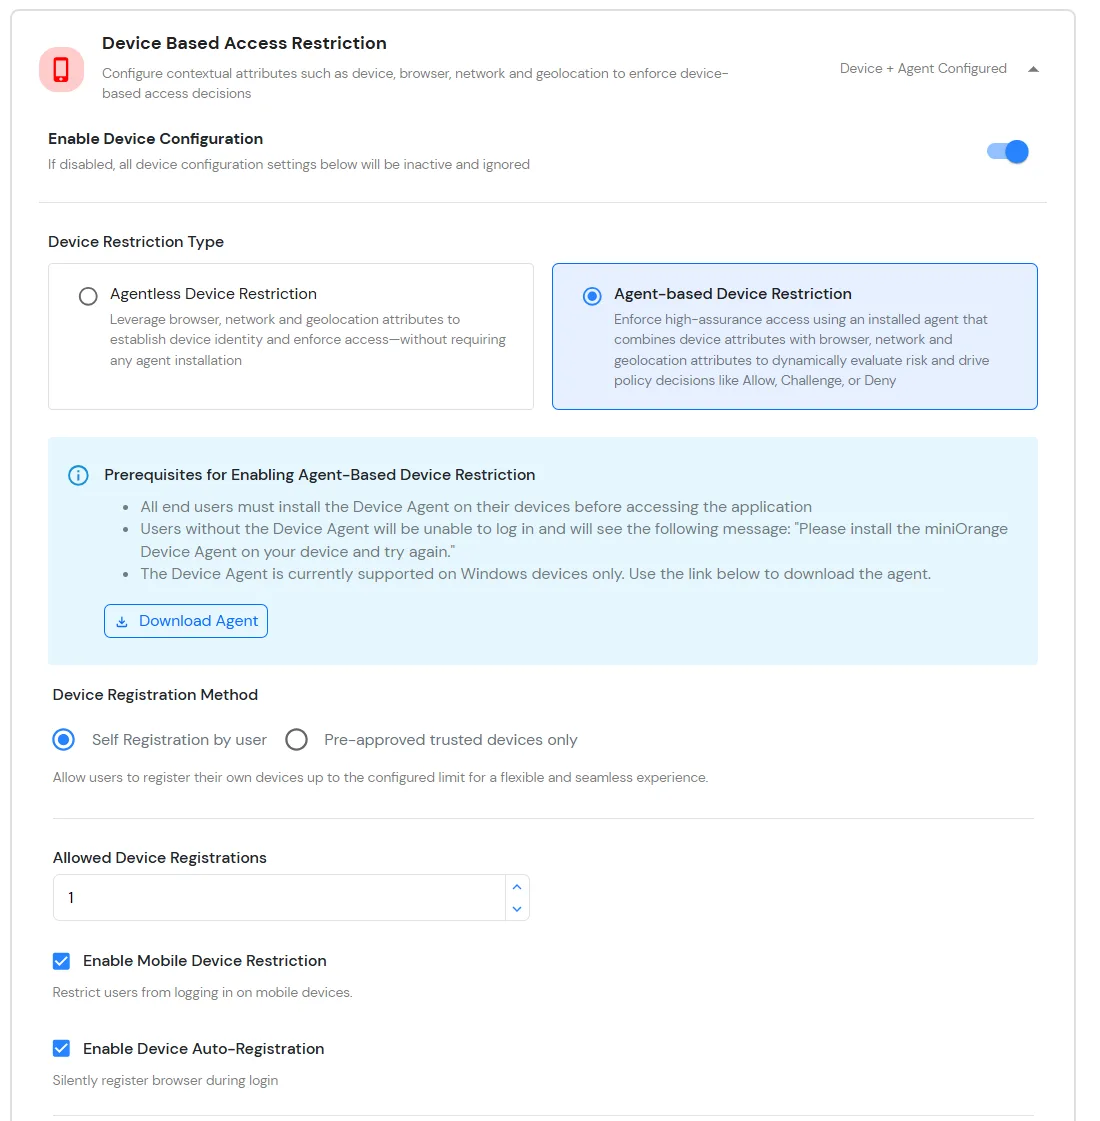
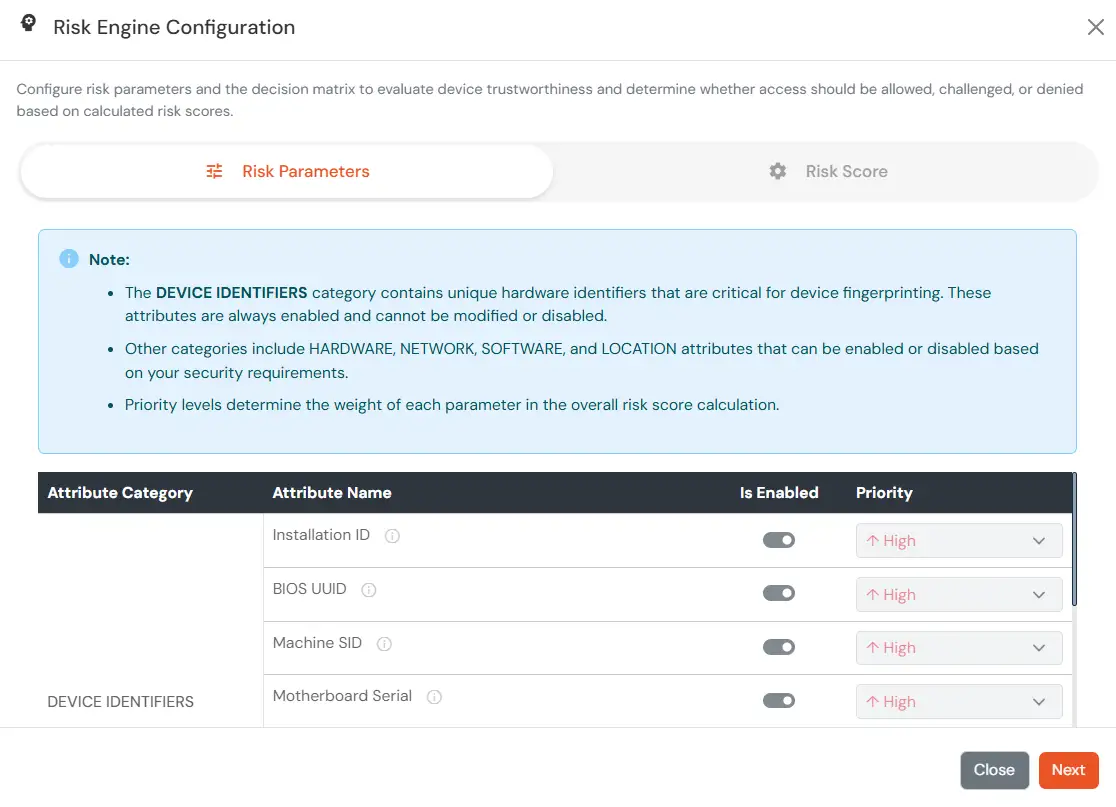
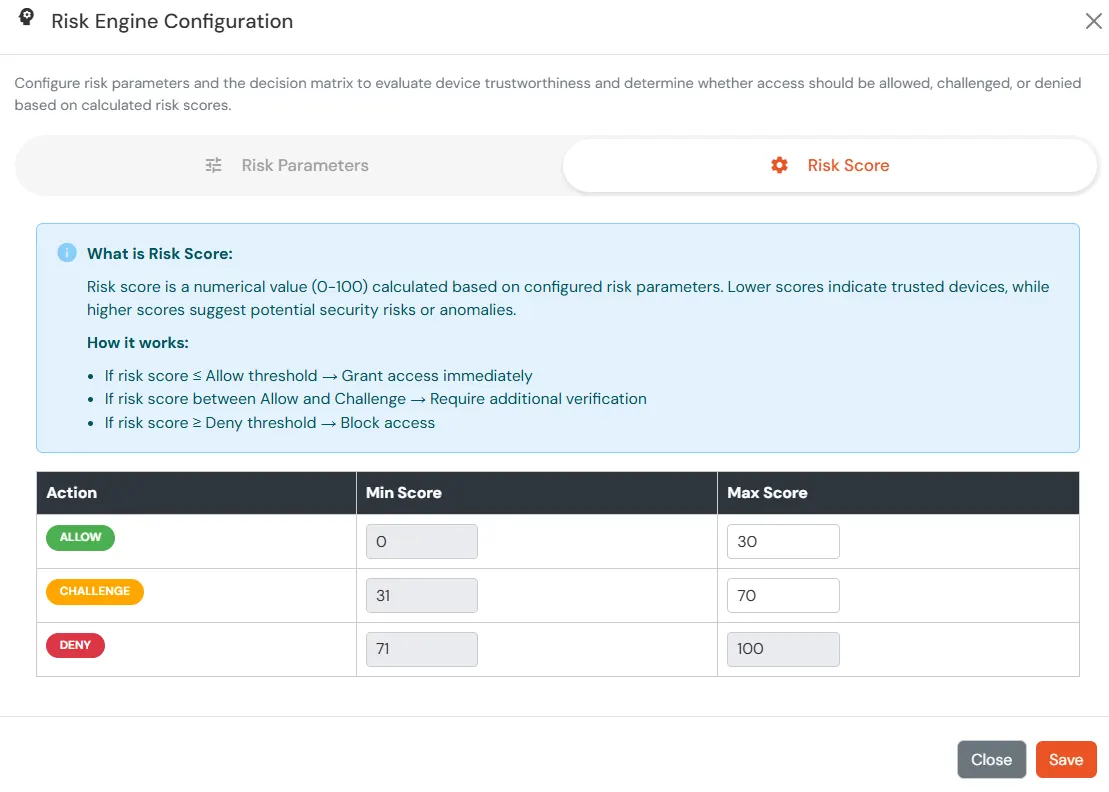
Le moteur de risque permet d'évaluer la fiabilité d'un appareil en analysant plusieurs de ses attributs et en calculant un score de risque. En fonction de ce score, l'accès utilisateur est autorisé, contrôlé ou refusé lors de la connexion et de l'enregistrement de l'appareil.

Dans le cadre des restrictions géographiques, l'administrateur configure une liste de zones géographiques où l'accès des utilisateurs est autorisé ou refusé selon des conditions définies. Lorsqu'un utilisateur tente de se connecter avec la politique d'accès adaptatif activée, ses attributs de localisation (latitude, longitude et code pays) sont comparés à la liste configurée par l'administrateur. En fonction de cette comparaison, l'accès est autorisé, soumis à une vérification ou refusé.


Dans le cadre de la restriction horaire, l'administrateur configure un fuseau horaire avec des heures de début et de fin. L'accès des utilisateurs est ensuite autorisé, refusé ou soumis à une vérification en fonction des conditions définies dans la politique d'accès adaptatif. Lorsqu'un utilisateur tente de se connecter avec cette politique activée, ses attributs liés au fuseau horaire, tels que le fuseau horaire et l'heure système actuelle, sont comparés à la liste configurée par l'administrateur. Selon cette configuration, l'accès de l'utilisateur est autorisé, refusé ou soumis à une vérification.



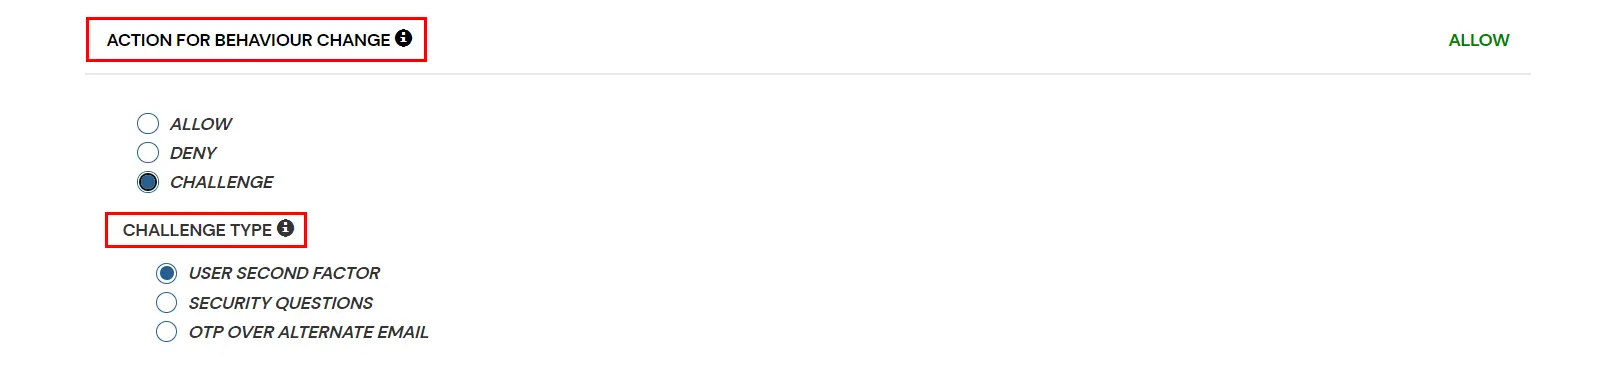
| Attribut | Description |
|---|---|
| Autoriser | Autoriser les utilisateurs à s'authentifier et à utiliser les services si la condition de la politique d'accès adaptatif est vraie. |
| Refuser | Refuser l'authentification des utilisateurs et l'accès aux services si la condition de la politique d'accès adaptatif est vraie. |
| Challenge | Défiez les utilisateurs avec l’une des trois méthodes mentionnées ci-dessous pour vérifier l’authenticité de l’utilisateur. |
Options de type de défi :
| Natural | Description |
|---|---|
| Deuxième facteur d'authentification de l'utilisateur |
L'utilisateur doit s'authentifier à l'aide du deuxième facteur qu'il a sélectionné ou qui lui a été attribué, tel que :
|
| KBA | Le système demandera à l'utilisateur de répondre à 2 des 3 questions qu'il a configurées dans sa console libre-service. L'utilisateur ne pourra poursuivre qu'après avoir répondu correctement aux deux questions. |
| OTP sur un autre e-mail | L'utilisateur recevra un mot de passe à usage unique (OTP) sur l'adresse e-mail secondaire configurée via la console libre-service. Une fois le mot de passe à usage unique correctement saisi, il pourra poursuivre sa navigation. |
Cette section gère les notifications et alertes relatives à l'authentification adaptative. Elle propose les options suivantes :


| Option | Description |
|---|---|
| Les utilisateurs se connectent à partir d'adresses IP, d'appareils ou d'emplacements inconnus | L'activation de cette option vous permet de vous connecter à partir d'adresses IP ou d'appareils inconnus, voire d'emplacements. |
| Défi terminé et appareil enregistré | L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi et enregistre un appareil. |
| Défi terminé mais appareil non enregistré | L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi mais n'enregistre pas l'appareil. |
| Défi échoué | L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final ne parvient pas à relever le défi. |


Avant de créer la stratégie d'authentification adaptative, vérifiez les conditions de la stratégie configurée, les actions de modification du comportement, les paramètres d'alerte par e-mail et les messages d'erreur personnalisés. Cette étape vous offre une vue d'ensemble de tous les paramètres configurés, vous permettant ainsi de vérifier la configuration de la stratégie et d'apporter les modifications nécessaires avant l'enregistrement.


Le moyen le plus pratique de renforcer l'authentification est d'exiger un deuxième facteur après l'étape du nom d'utilisateur/mot de passe. Étant donné qu'un mot de passe est quelque chose que l'utilisateur connaît, s'assurer que l'utilisateur possède également quelque chose ou utiliser la biométrie permet de contrecarrer les attaques qui volent ou accèdent aux mots de passe.
Les solutions d'authentification à deux facteurs traditionnelles utilisent des jetons matériels (ou « fobs ») que les utilisateurs portent sur leur porte-clés. Ces jetons génèrent des mots de passe à usage unique pour la deuxième étape du processus de connexion. Cependant, les jetons matériels peuvent coûter jusqu'à 40 $ chacun. Il faut du temps et des efforts pour les distribuer, savoir qui possède lequel et les remplacer lorsqu'ils se cassent. Ils sont faciles à perdre, difficiles à utiliser et les utilisateurs signalent régulièrement des niveaux élevés de frustration avec les systèmes basés sur des jetons.
Le service d'authentification miniOrange dispose de plus de 15 méthodes d'authentification.
Vous pouvez choisir parmi l'une des méthodes d'authentification ci-dessus pour renforcer votre authentification par mot de passe. Le service d'authentification miniOrange fonctionne avec tous les types de téléphones, des lignes fixes aux plateformes de smartphones. Dans le cas le plus simple, les utilisateurs répondent simplement à un appel téléphonique et appuient sur un bouton pour s'authentifier. Le service d'authentification miniOrange fonctionne à l'échelle internationale et compte des clients s'authentifiant dans de nombreux pays du monde.