Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
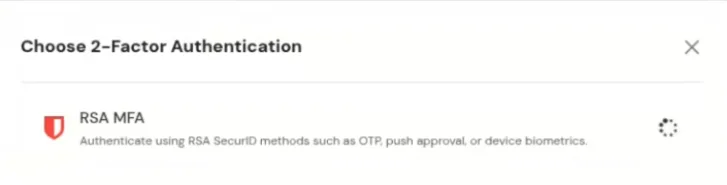
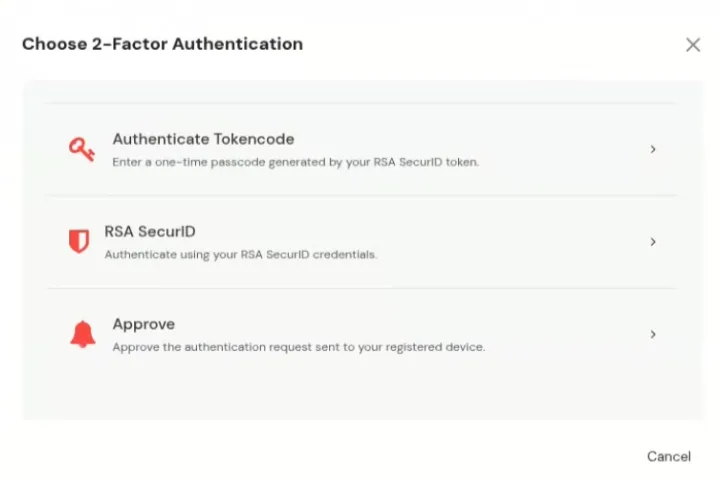
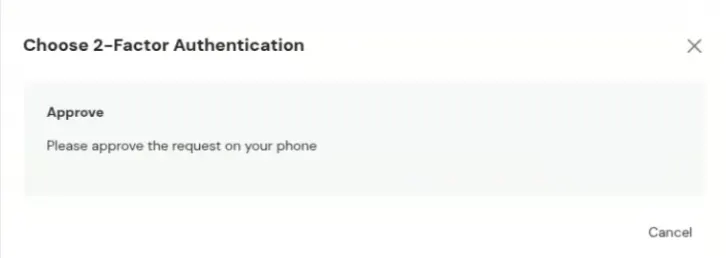
×L'authentification à deux facteurs (2FA) et l'authentification multifacteurs (MFA) RSA SecurID renforcent la sécurité d'accès en exigeant des utilisateurs qu'ils vérifient leur identité au-delà d'un simple nom d'utilisateur et mot de passe. Conçue pour les entreprises et les environnements réglementés, RSA SecurID combine un élément connu de l'utilisateur, comme un mot de passe ou un code PIN, avec un élément qu'il possède, tel qu'un jeton matériel SecurID, un jeton logiciel ou l'application RSA Authenticator. Une fois activée, l'authentification supplémentaire est requise par l'utilisateur via différentes méthodes : approbation par notification push, code d'accès à usage unique (OTP), code d'accès SecurID, biométrie ou authentificateurs matériels . Les politiques sont gérées par RSA Authentication Manager , permettant aux organisations d'appliquer des contrôles d'accès cohérents à leurs applications, VPN, services cloud et ressources sur site, et de réduire le risque de prise de contrôle de compte, même en cas de compromission des identifiants.
Avec miniOrange, les entreprises peuvent intégrer RSA SecurID comme méthode d'authentification multifacteur (MFA) à leurs processus de gestion des identités et des accès. miniOrange se connecte à votre environnement RSA et permet aux utilisateurs finaux de s'authentifier via les méthodes configurées par RSA lors de la connexion, tandis que les administrateurs gèrent les politiques, les accès utilisateurs et les contrôles de sécurité supplémentaires depuis une plateforme unique. miniOrange prend également en charge plus de 15 méthodes d'authentification , offrant ainsi aux entreprises la possibilité de combiner RSA SecurID avec d'autres options MFA en fonction de leurs exigences de sécurité.
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), des fournisseurs d'identité (Microsoft Entra ID, Okta, AWS, etc.) et bien d'autres. Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.

Code d'authentification
ID de sécurité RSA

Push Notification
L'intégration de l'authentification multifacteur RSA SecurID permet aux utilisateurs d'utiliser les méthodes d'authentification RSA pour un accès sécurisé à la plateforme miniOrange. Cette documentation présente le processus de configuration et les paramètres nécessaires à une installation réussie.
Pour configurer l'authentification RSA (SecurID) dans miniOrange, suivez les étapes ci-dessous :
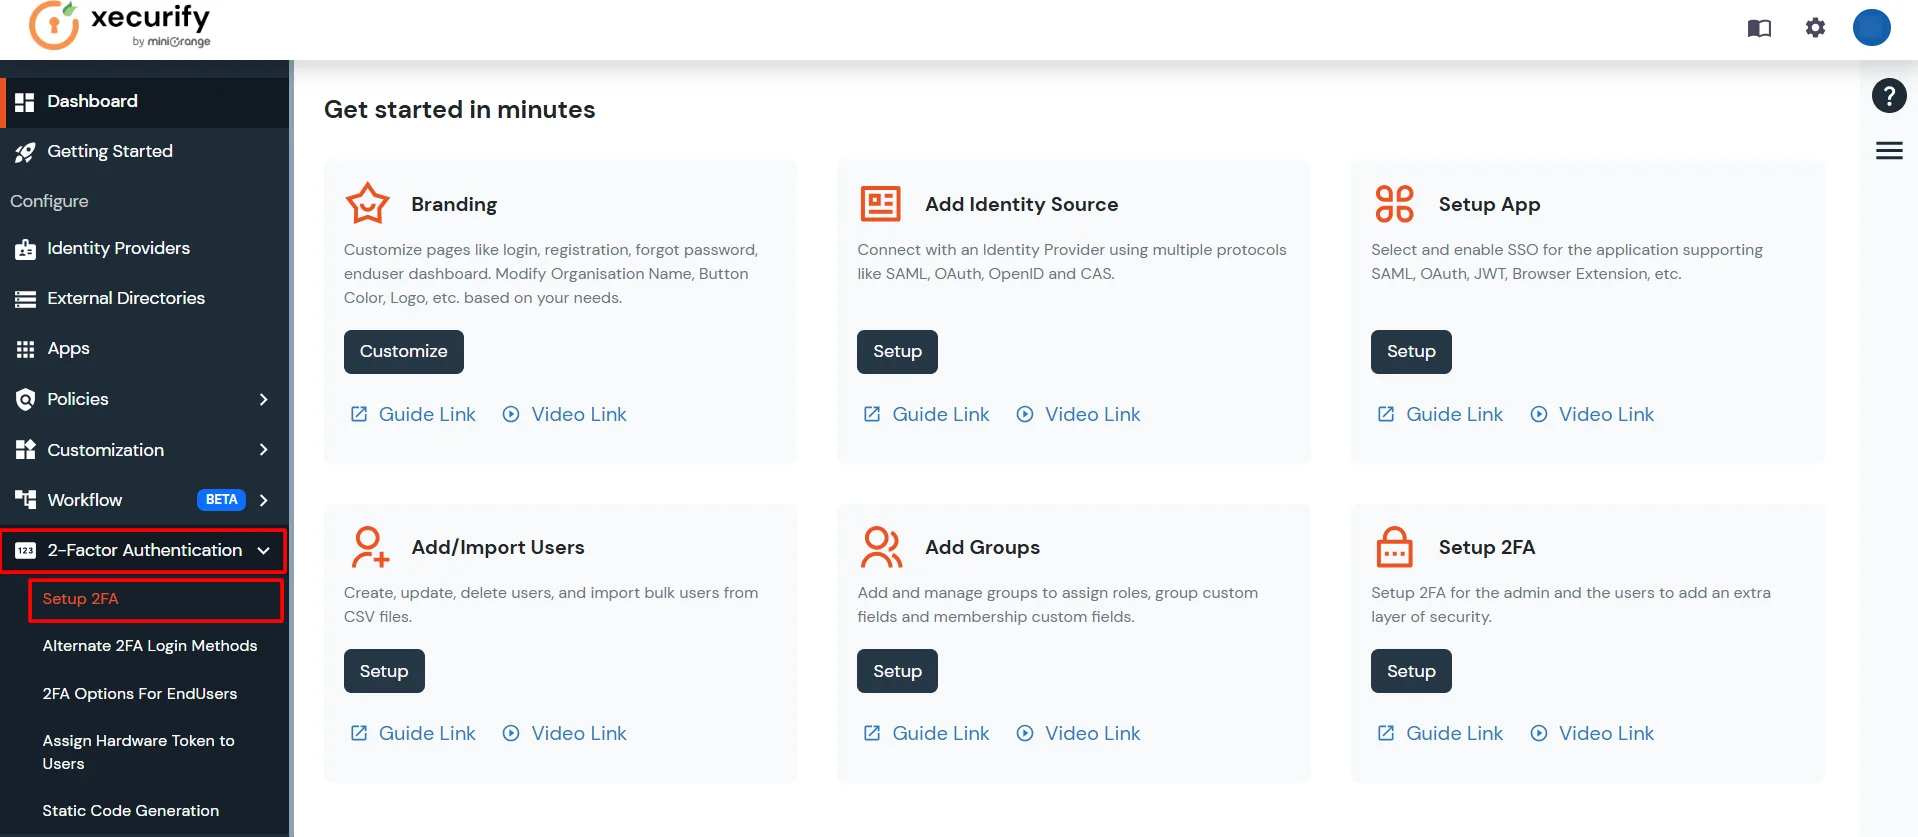
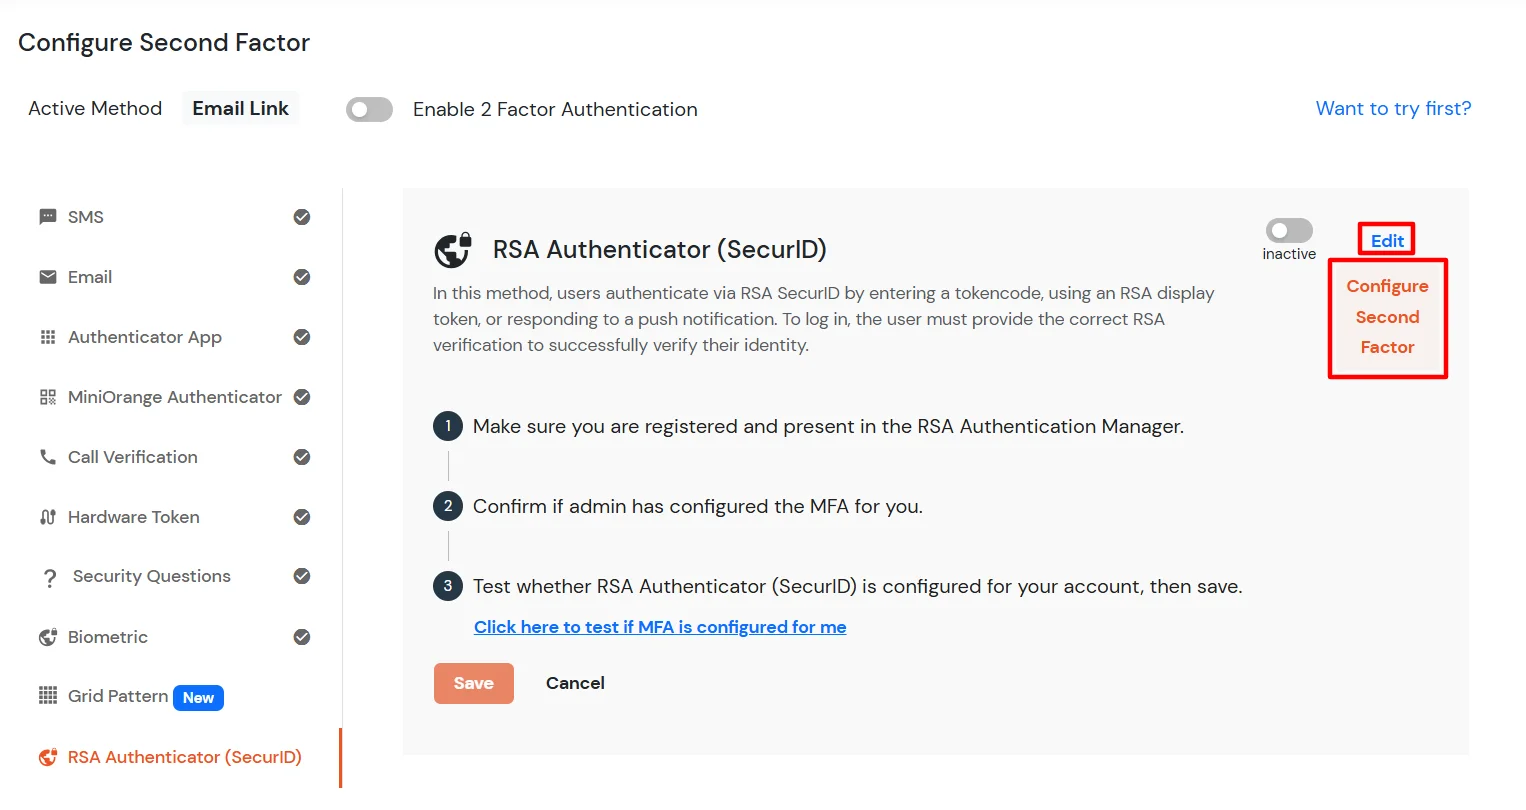
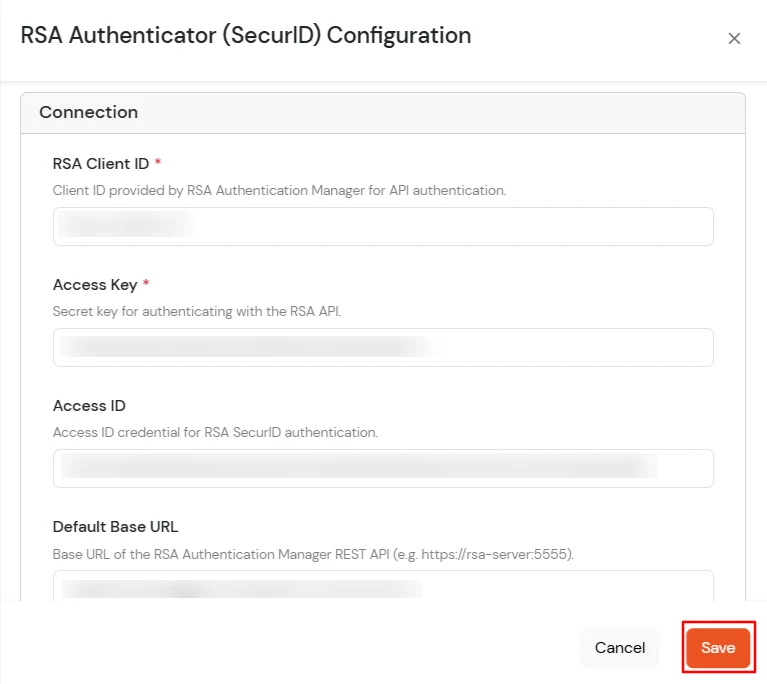
Paramètres de configuration RSA :
| Paramètre | Description | Statut |
|---|---|---|
| condition de politique par défaut | La condition par défaut dans laquelle une politique est appliquée. | Requis |
| rsa_client_id | L'identifiant unique de l'application cliente RSA. | Requis |
| rsa_context_message_id | Identifiant du message de contexte utilisé dans les transactions RSA. | Requis |
| niveau d'assurance | Niveau d'assurance requis pour le processus d'authentification. | Requis |
| version de l'API RSA | La version de l'API RSA utilisée. | Requis |
| statut_succès | Code/message d'état indiquant la réussite de l'opération. | Requis |
| chemin_interface_par_défaut | Chemin par défaut pour l'interface ou le point de terminaison RSA. | Requis |
| identifiant d'accès | L'identifiant utilisé pour accéder au service RSA. | Requis |
| clef d'accès | La clé secrète correspondant à l'identifiant d'accès pour une communication sécurisée. | Requis |
| read_timeout | ENTIER (Par défaut : 3000) - Délai d'attente en millisecondes pour la lecture des données du service RSA. | Requis |
| nom_de_fichier_cert_racine_par_défaut | Nom du fichier du certificat racine par défaut pour les connexions sécurisées. | Requis |
| id_client_par_défaut | Un identifiant client par défaut, éventuellement un identifiant de secours ou un identifiant non spécifique à RSA. | Requis |
| système_uuid | Identifiant unique de l'instance système. | Requis |
| L'environnement de la plateforme ou du système d'exploitation. | Requis | |
| délai_de_tentative | ENTIER (Par défaut : 5000) - Délai d'attente en millisecondes pour la tentative d'authentification globale. | Requis |
| tenter_de_garder_la_tentative | Indique si la tentative d'authentification doit être maintenue ouverte après un échec initial. | Requis |
| id_de_police_par_défaut | L'identifiant de la stratégie d'authentification par défaut à appliquer. | Requis |
| méthode de code d'accès sid | Méthode utilisée pour la génération/validation du code d'accès SecurID (SID). | Optionnel |
| client_debug | Indicateur permettant d'activer ou de désactiver le débogage côté client. | Requis (Valeur par défaut : « FAUX ») |
| langue_par défaut | Langue par défaut des messages et des invites. | Requis (Par défaut : « en_US ») |
| méthode_id | Identifiant de la méthode d'authentification spécifique utilisée (par exemple, Push, code d'accès). | Requis |
| id_version_méthode_d'authentification | Identifiant de version pour la méthode d'authentification. | Requis |
| jeton d'invite de ressource ia | Jeton de ressource pour l'invite de vérification d'identité. | Optionnel |
| URL de base par défaut | L'URL de base ou le point de terminaison du serveur RSA. | Requis |
| rsa_version | La version globale de l'intégration ou du logiciel RSA. | Requis |
| attribut_utilisateur_fin | L'attribut utilisateur (par exemple, nom d'utilisateur, adresse e-mail) utilisé pour identifier l'utilisateur final auprès de RSA. | Requis |
https://<domain_name>.xecurify.com/moas/login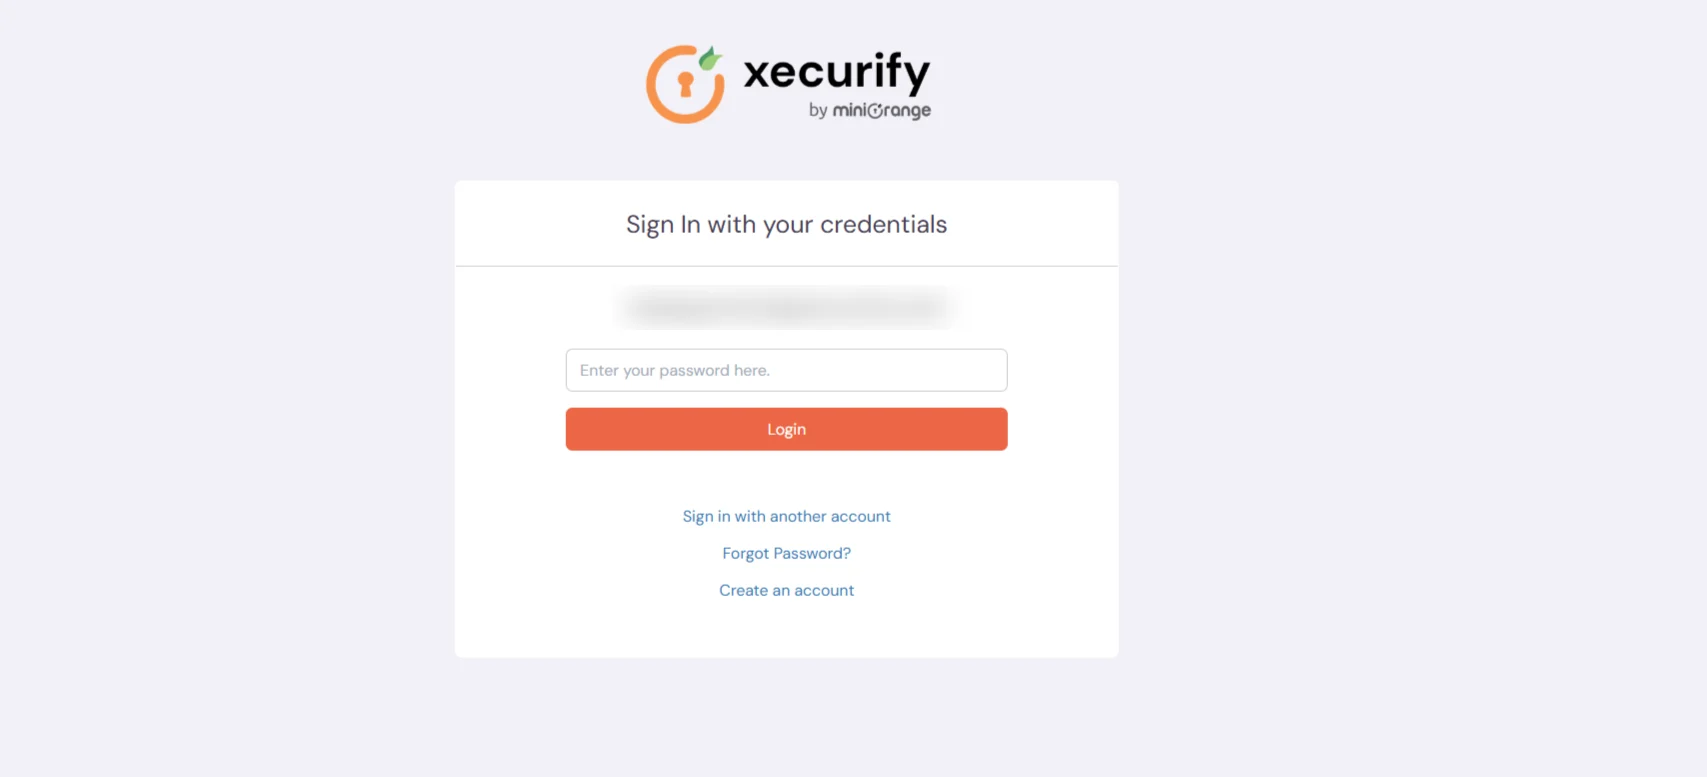
À noter:
Pour toute assistance ou question concernant la configuration, veuillez contacter le support miniOrange.

