Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×Authentification unique (SSO) de Rundeck la solution de miniOrange fournit des informations sécurisées Authentification unique accédez à Rundeck à l'aide d'un seul ensemble d'informations d'identification de connexion. Vous pouvez vous connecter à Rundeck à l'aide des informations d'identification miniOrange ou Azure AD ou de l'un de vos fournisseurs d'identité existants. Avec les services SSO miniOrange, ainsi qu'avec Rundeck, vous pouvez également vous connecter à d'autres applications sur site et dans le cloud à l'aide de vos informations d'identification existantes. Fournisseurs d'identité/magasin d'utilisateurs (Azure Active Directory, miniOrange, Ping) informations d'identification. Suivez le guide de configuration fourni pour intégrer l'authentification unique OAuth pour votre compte Rundeck.
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), des fournisseurs d'identité (Microsoft Entra ID, Okta, AWS, etc.) et bien d'autres. Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.

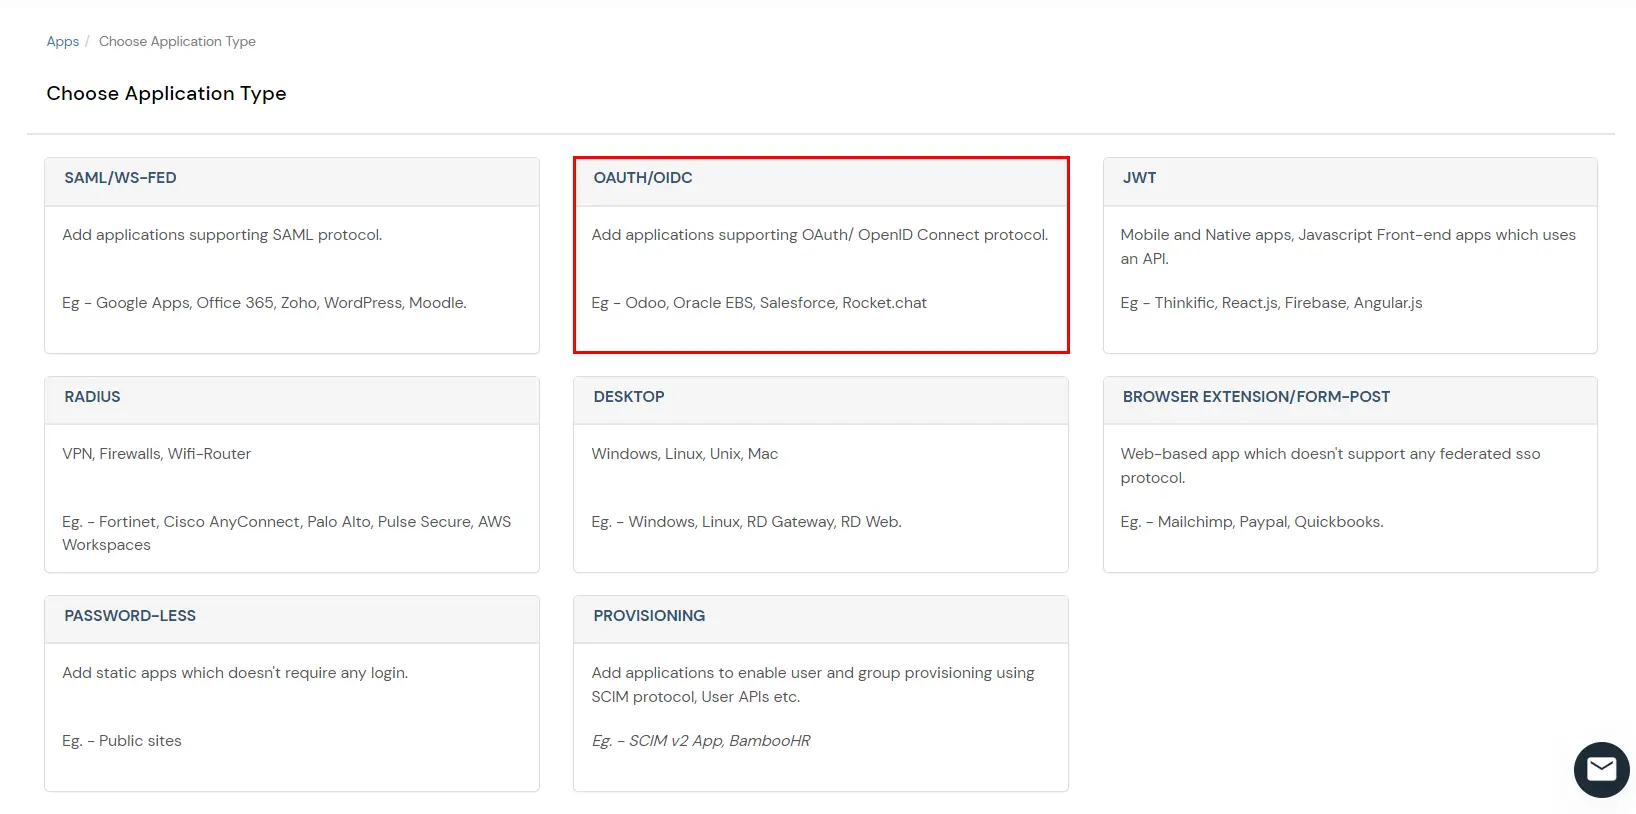
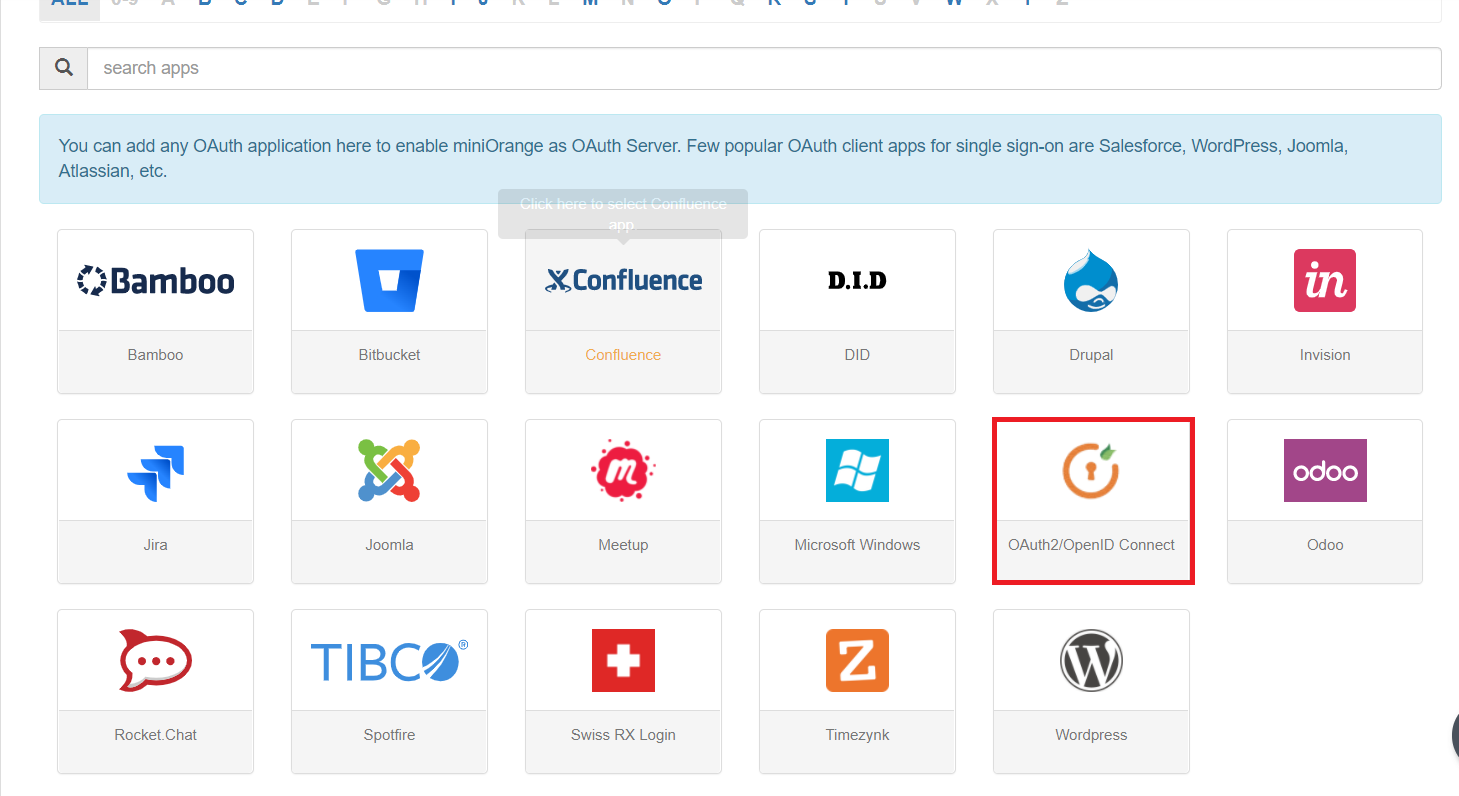
Vous pouvez modifier l'application en suivant les étapes suivantes :
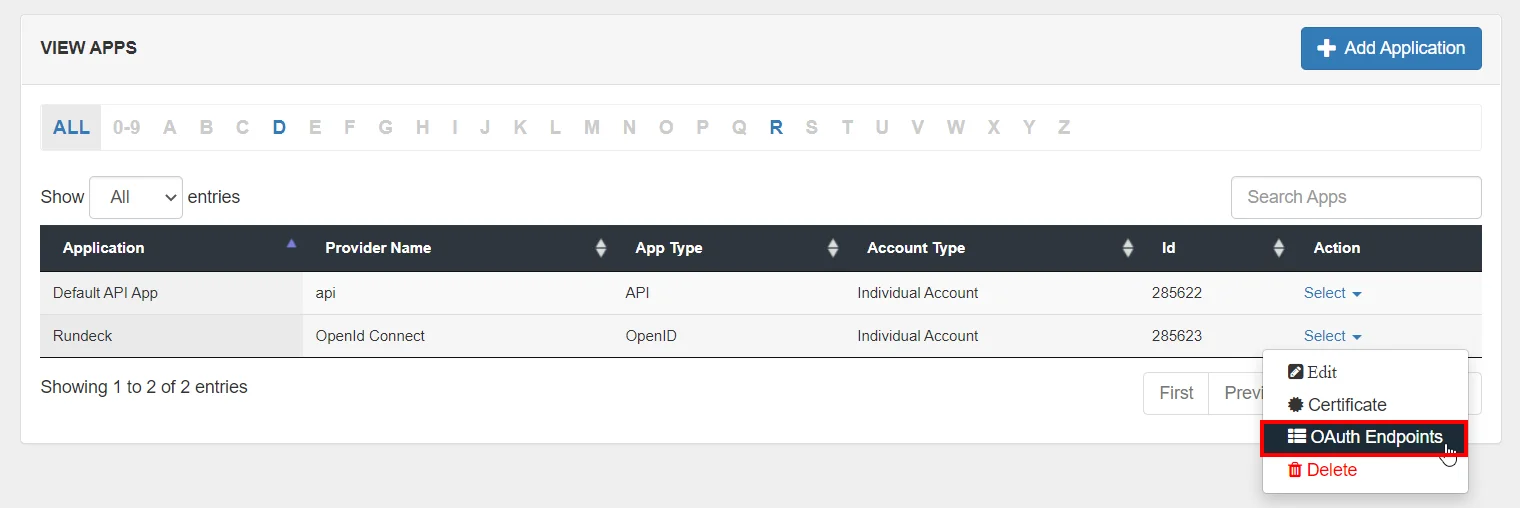
| Point de terminaison d’autorisation : | https://{subdomain}.xecurify.com/moas/idp/openidsso
(À noter: Utilisez ce point de terminaison uniquement si vous souhaitez utiliser miniorange comme serveur d'identité OAuth.) https://{subdomain}.xecurify.com/moas/broker/{subdomain}/oauth/{customer_id} (À noter: Utilisez ce point de terminaison uniquement si vous configurez un fournisseur d'identité dans le menu Fournisseurs d'identité et n'utilisez pas miniorange comme IDP.) |
| Point de terminaison du jeton : | https://{subdomain}.xecurify.com/moas/rest/oauth/token |
| Point de terminaison des informations utilisateur : | https://{subdomain}.xecurify.com/moas/rest/oauth/getuserinfo |
| Point final de l'introspection : | https://{subdomain}.xecurify.com/moas/rest/oauth/introspect |
| Révoquer le point de terminaison : | https://{subdomain}.xecurify.com/moas/rest/oauth/revoke |
| Point de terminaison de déconnexion unique OpenID : | https://{subdomain}.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri={YOUR-APP-LOGOUT-URL} |
| email: | Afficher l'adresse e-mail de l'utilisateur |
| profil : | Afficher les attributs de profil du compte utilisateur |
| ID ouvert : | Récupérer le jeton JWT pour OpenID Connect |
                            #These properties control the appearance and url of the button on the login page
                rundeck.sso.loginButton.enabled=true
                rundeck.sso.loginButton.title=Login with miniOrange
                rundeck.sso.loginButton.url=oauth/miniOrange
                           #Enable the OAuth SSO feature
                rundeck.security.oauth.enabled=true
                #The first two come from the Client Credentials section on your Application configuration page in miniOrange
                rundeck.security.oauth.okta.clientId = (miniOrange Client ID from the app settings)
                rundeck.security.oauth.okta.clientSecret = (miniOrange Secret Key from the app settings)

                #Auto Configuration Url
                #This is a url that will be appended with /.well-known/openid-configuration to retrieve the information needed to configure the OAuth2 connection
                rundeck.security.oauth.okta.autoConfigUrl = {miniOrange well known configuration endpoint from app settings}
                #example
                #rundeck.security.oauth.okta.autoConfigUrl = https://login.xecurify.com/moas/.well-known/openid-configuration
                            #Enable the OAuth SSO feature
                rundeck.security.oauth.enabled=true

                #The first two come from the Client Credentials section on your Application configuration page in miniOrange
                rundeck.security.oauth.okta.clientId = (miniOrange Client ID from the app settings)
                rundeck.security.oauth.okta.clientSecret = (miniOrange Secret Key from the app settings)

                #This group of properties requires you to replace the {miniOrange service url} with the url provided by miniOrange for making api authorization calls
                #{miniOrange service url} might look something like: https://login.xecurify.com/moas
                #In your miniOrange web portal check app endpoint settings to get this value
                rundeck.security.oauth.okta.accessTokenUri = {miniOrange service url}/rest/oauth/token
                rundeck.security.oauth.okta.userAuthorizationUri = {miniOrange service url}/broker/login/oauth/{customerid}
                rundeck.security.oauth.okta.userInfoUri = {miniOrange service url}/rest/oauth/userinfo
                rundeck.security.oauth.okta.jwkSetUri = {miniOrange service url}/.well-known/jwks

                #This is the default scope setting. Only add it if you need to customize the scopes
                #rundeck.security.oauth.okta.scope = openid profile email

miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), des fournisseurs d'identité (Okta, Shibboleth, Ping, OneLogin, Keycloak), des bases de données (MySQL, MariaDB, PostgreSQL, etc.) et bien d'autres . Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
1. Créer un utilisateur dans miniOrange





2. Téléchargez en masse des utilisateurs dans miniOrange via le téléchargement d'un fichier CSV.












Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
| Attribut | Description |
|---|---|
| Activer LDAP | Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez |
| Authentification de secours | Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange |
| Activer la connexion administrateur | En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP |
| Afficher l'IdP aux utilisateurs | Si vous activez cette option, cet IdP sera visible par les utilisateurs |
| Synchroniser les utilisateurs dans miniOrange | Les utilisateurs seront créés dans miniOrange après authentification avec LDAP |
Nom d'attribut envoyé à SP = organisation
Nom d'attribut de l'IDP = société










La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
miniOrange s'intègre à diverses sources d'utilisateurs externes telles que des annuaires, des fournisseurs d'identité, etc.
Contactez-nous ou envoyez-nous un e-mail à idpsupport@xecurify.com et nous vous aiderons à le configurer en un rien de temps.
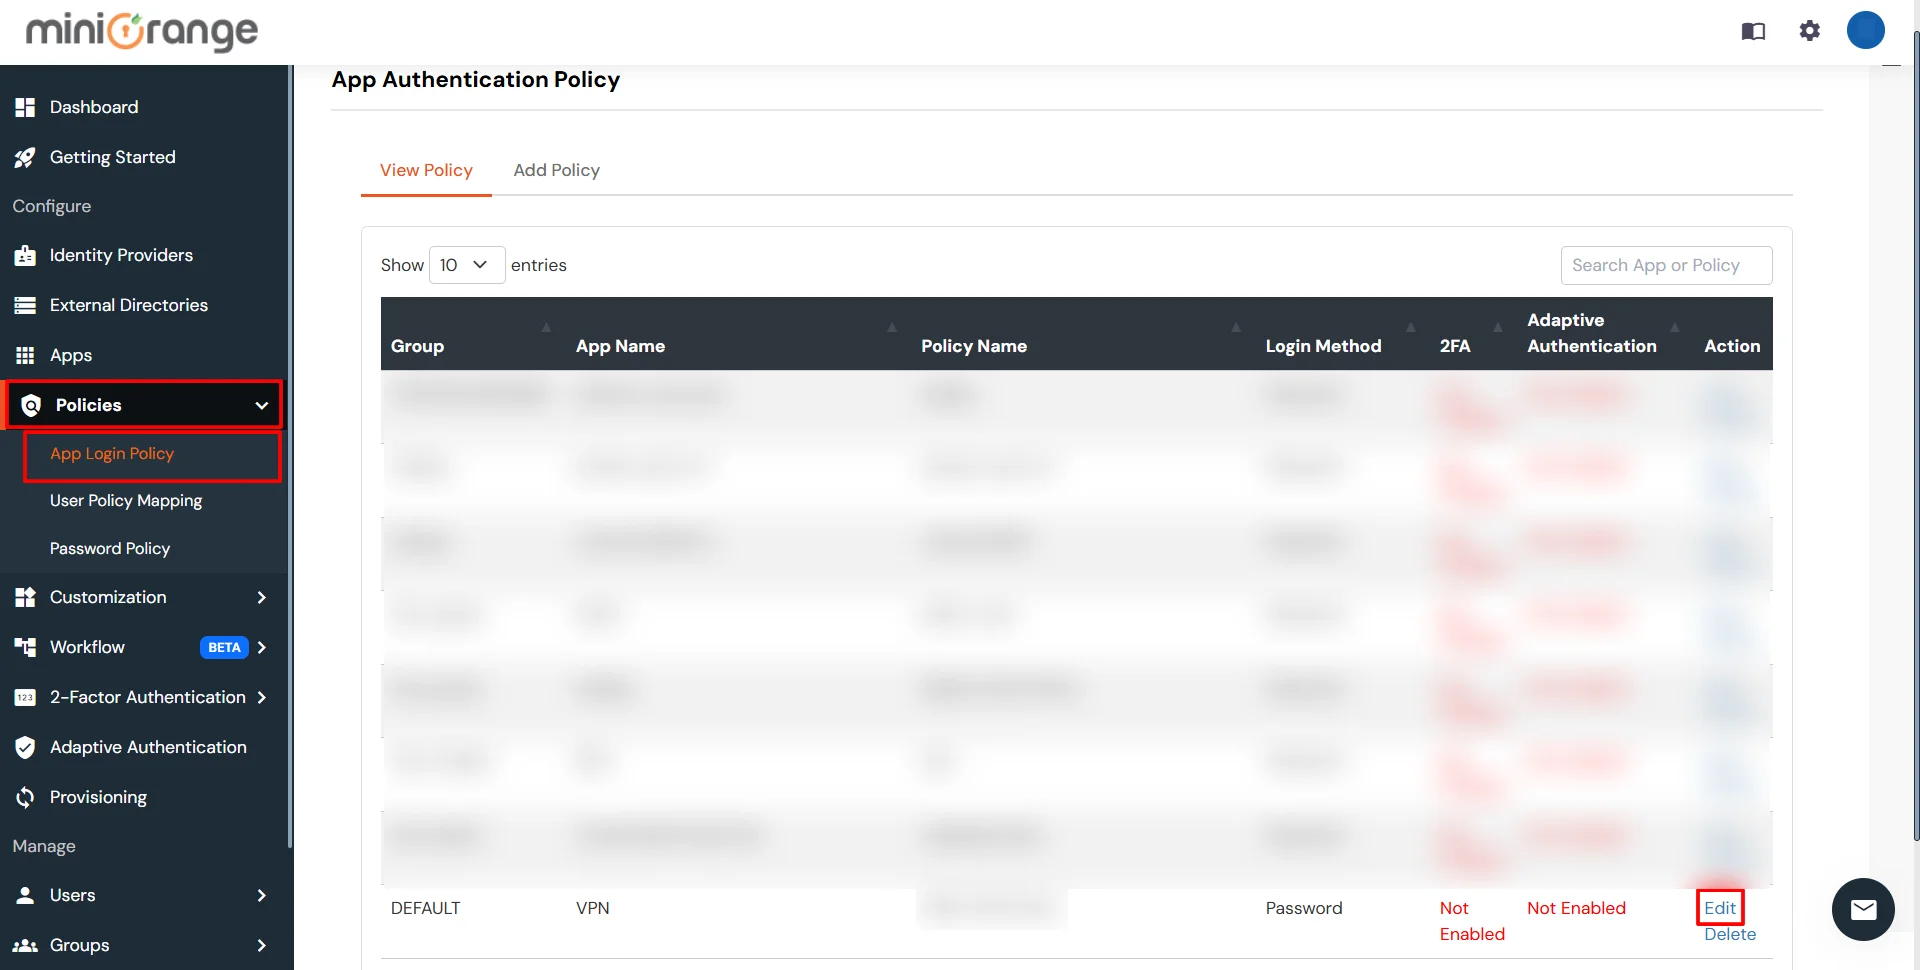
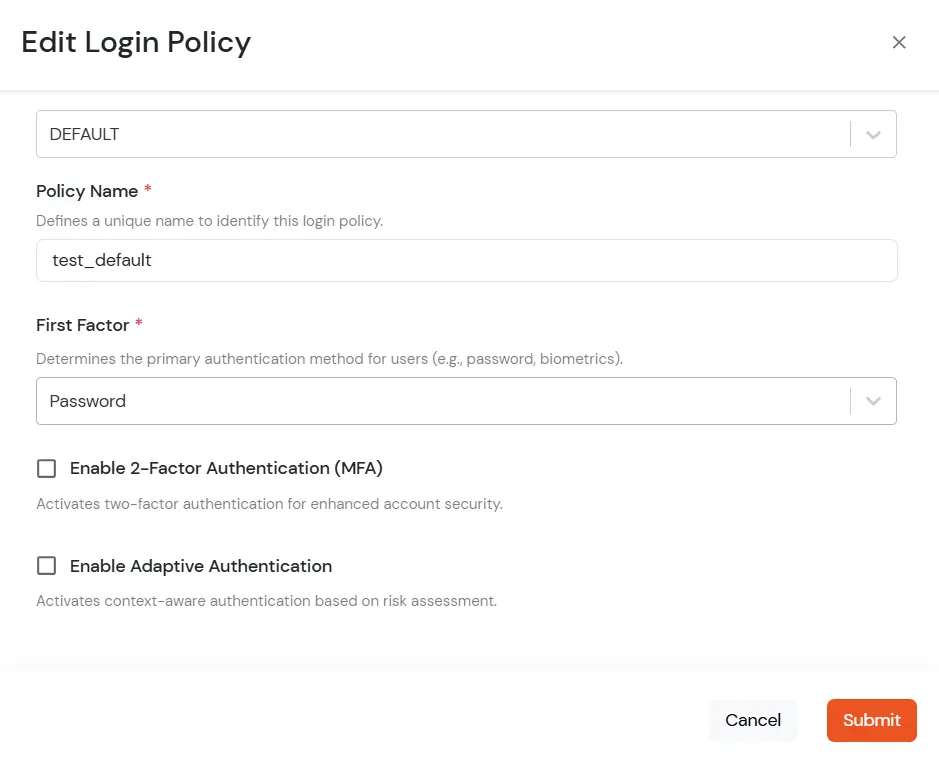
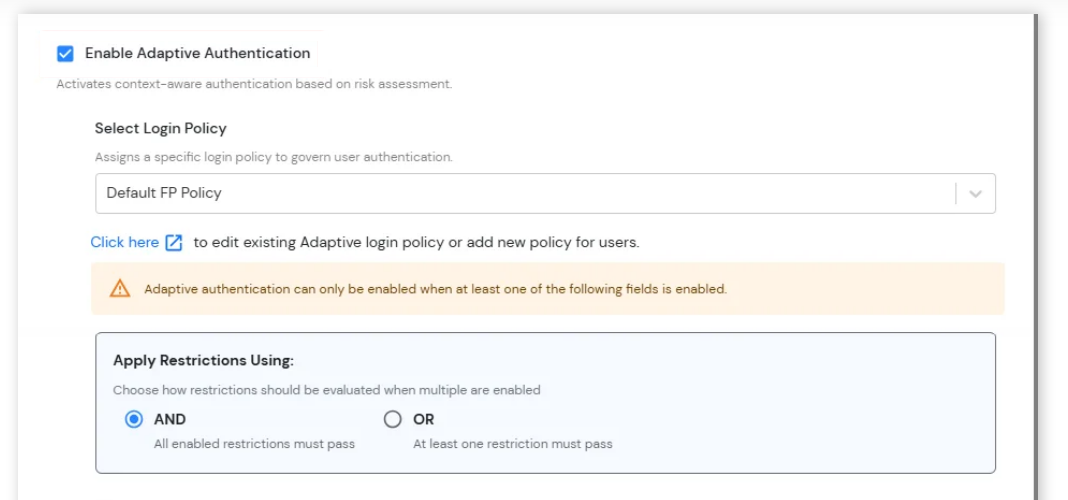
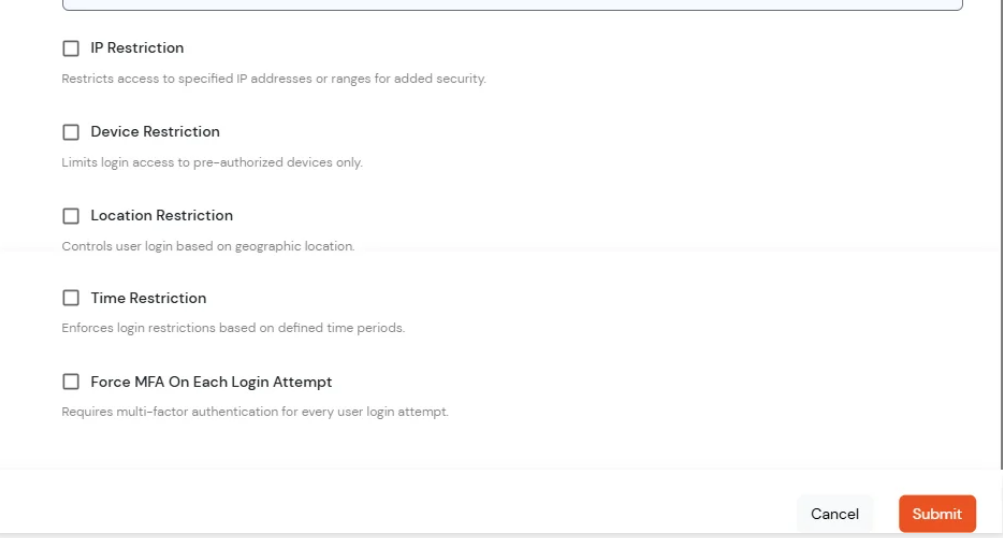
L'authentification adaptative pour Rundeck permet aux administrateurs d'appliquer des politiques d'accès contextuelles en évaluant les conditions de connexion des utilisateurs, telles que l'adresse IP, l'appareil, la localisation et l'heure de connexion. Selon la politique configurée, l'accès peut être autorisé, soumis à une vérification supplémentaire ou refusé. Les administrateurs peuvent également configurer des alertes par e-mail, personnaliser les messages d'erreur affichés aux utilisateurs, examiner les paramètres de politique avant le déploiement et attribuer des politiques d'authentification adaptative aux politiques de connexion des applications afin de renforcer la sécurité et d'empêcher les accès non autorisés.
[Remarque : La section Authentification adaptative a été déplacée du menu de navigation de gauche. Vous pouvez désormais accéder aux stratégies d’authentification adaptative et les gérer en accédant à Stratégies >> Stratégie d’accès adaptatif.]
A. Restriction de l'accès à Rundeck par restriction d'accès basée sur l'adresse IP
La restriction d'accès basée sur l'adresse IP permet aux administrateurs de contrôler l'accès des utilisateurs en fonction de l'adresse IP source de la requête de connexion. Ils peuvent configurer des adresses IP et des plages d'adresses IP de confiance ou restreintes, et définir l'action à entreprendre lorsqu'une adresse IP correspond aux critères configurés. Lors de l'authentification, l'adresse IP de l'utilisateur est comparée à la politique configurée et l'accès est autorisé, refusé ou contesté selon la configuration choisie.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur l'adresse IP de la manière suivante :





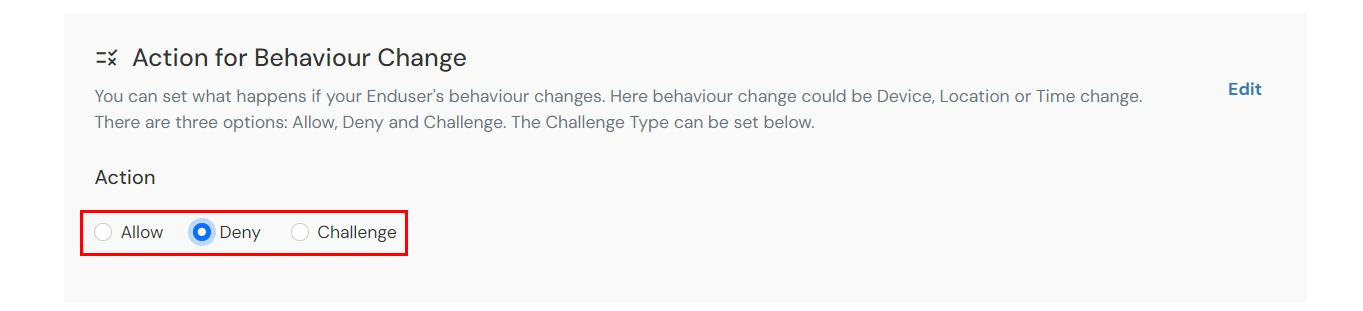
| Attribut (Option) | Description |
|---|---|
| Autoriser | Autoriser les utilisateurs à s'authentifier et à utiliser les services si la condition d'authentification adaptative est vraie. |
| Refuser | Refuser les authentifications utilisateur et l'accès aux services si la condition d'authentification adaptative est vraie. |
| Challenge | Défiez les utilisateurs avec l’une des trois méthodes mentionnées ci-dessous pour vérifier l’authenticité de l’utilisateur. |
| Attribut | Description |
|---|---|
| Deuxième facteur utilisateur | L'Utilisateur doit s'authentifier à l'aide du deuxième facteur qu'il a choisi ou attribué tel que
|
| KBA (authentification basée sur les connaissances) | Le système posera à l'utilisateur deux des trois questions configurées dans sa console libre-service. Ce n'est qu'après avoir répondu correctement aux deux questions que l'utilisateur pourra poursuivre. |
| OTP sur un autre e-mail | L'utilisateur recevra un mot de passe à usage unique (OTP) sur l'adresse e-mail secondaire configurée via la console libre-service. Une fois le mot de passe à usage unique correctement saisi, il pourra poursuivre sa navigation. |
B. Restriction de l'accès à Rundeck avec restriction d'accès basée sur l'appareil
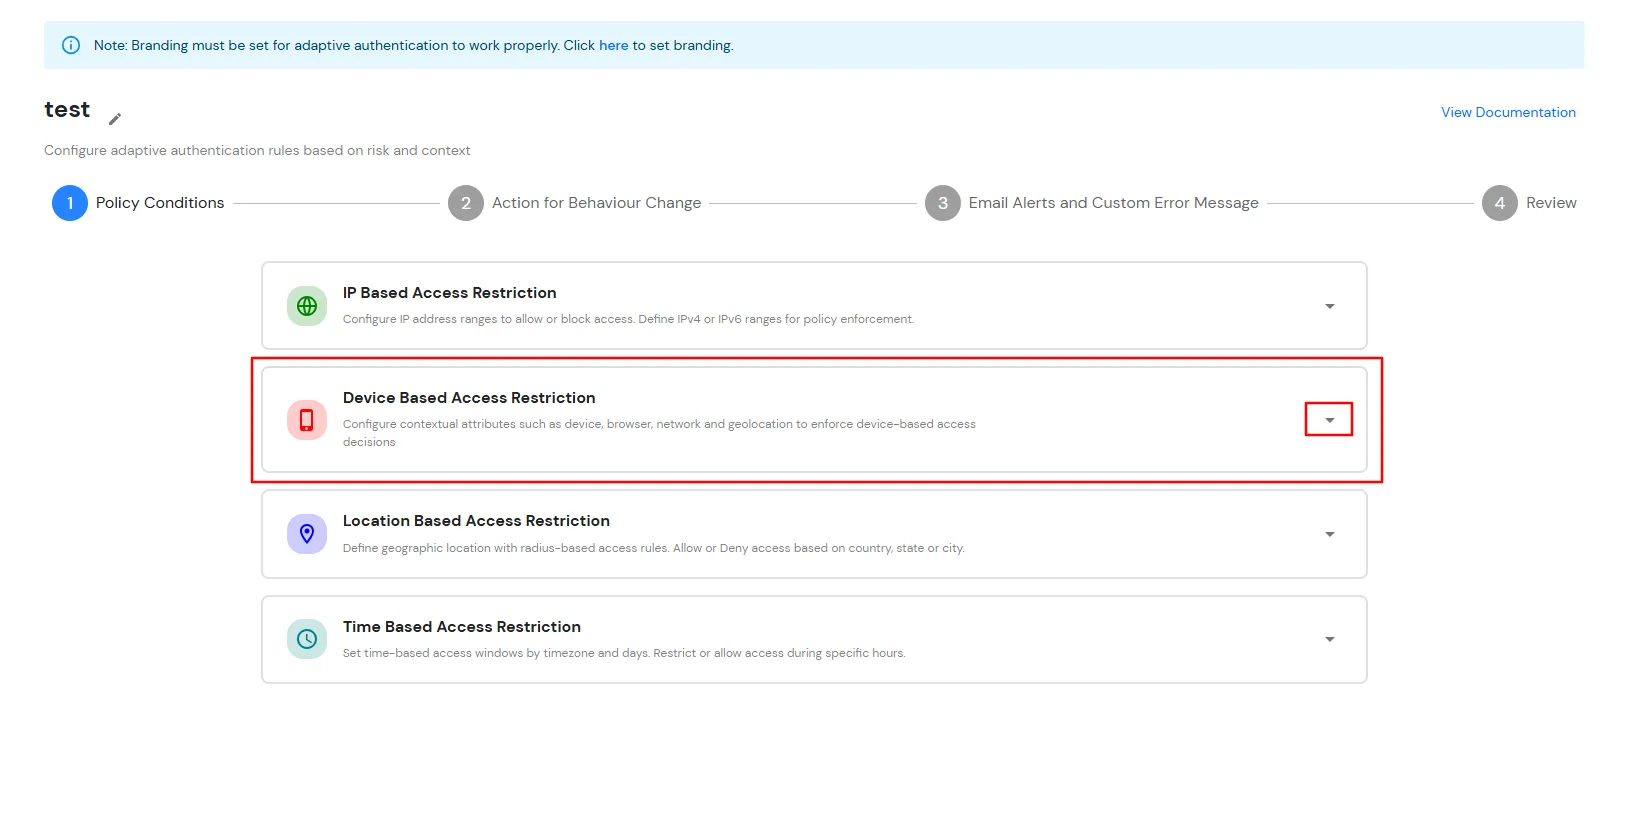
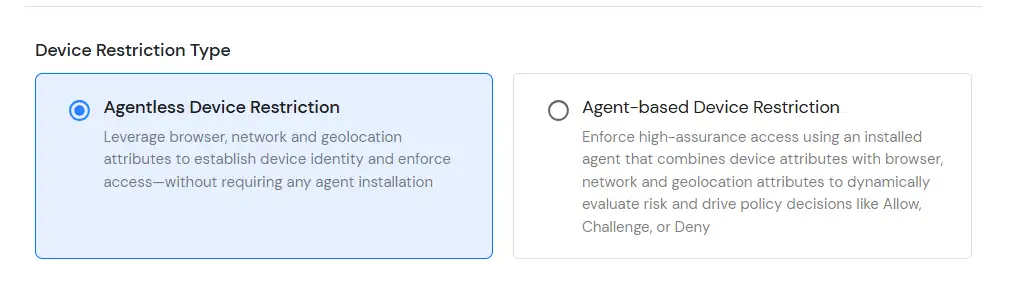
La restriction d'accès basée sur l'appareil permet aux administrateurs de contrôler l'accès des utilisateurs en fonction des appareils de confiance enregistrés. Grâce aux mécanismes d'identification et de vérification des appareils, les administrateurs peuvent définir des politiques qui évaluent l'appareil utilisé lors de l'authentification. Lorsqu'un utilisateur tente de se connecter, son appareil est comparé à la politique configurée et l'action appropriée ( Autoriser, Vérifier ou Refuser) est appliquée selon les conditions définies.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur l'appareil de la manière suivante :

C. Restriction de l'accès à Rundeck par restriction d'accès basée sur la localisation
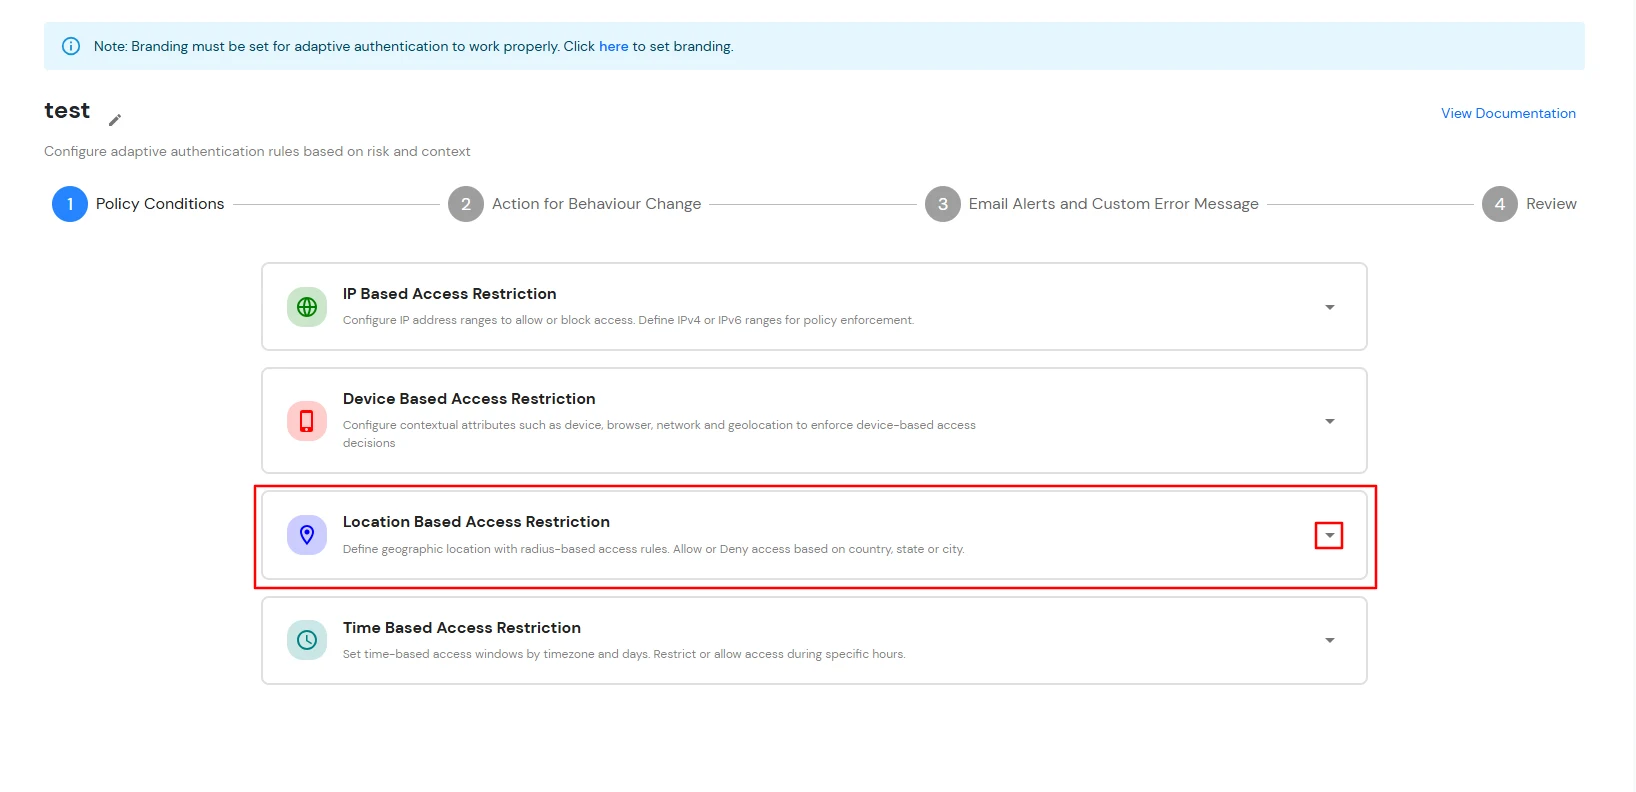
Dans les restrictions géographiques, l'administrateur configure une liste de lieux où les utilisateurs peuvent être autorisés à se connecter ou non, selon les conditions qu'il définit. Lorsqu'un utilisateur tente de se connecter avec l'authentification adaptative activée, ses attributs de localisation (latitude, longitude et code pays) sont comparés à la liste configurée par l'administrateur. En fonction de cette comparaison, l'accès est autorisé, soumis à une vérification ou refusé.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur la localisation de la manière suivante :


D. Restriction de l'accès à Rundeck par restriction d'accès basée sur le temps
Dans le cadre des restrictions horaires, l'administrateur configure un fuseau horaire avec des heures de début et de fin. L'accès des utilisateurs est ensuite autorisé, refusé ou soumis à une vérification en fonction des conditions définies dans la politique. Lorsqu'un utilisateur tente de se connecter avec l'authentification adaptative activée, ses attributs liés au fuseau horaire, tels que le fuseau horaire et l'heure système actuelle, sont comparés à la liste configurée par l'administrateur. En fonction de cette configuration, l'accès est autorisé, refusé ou soumis à une vérification.
Vous pouvez configurer l'authentification adaptative avec restriction temporelle de la manière suivante :



E. Alertes par courriel et messages électroniques personnalisés
Cette section gère les notifications et les alertes relatives à la politique d'accès adaptatif. Elle propose les options suivantes :


| Option | Description |
|---|---|
| Les utilisateurs se connectent à partir d'adresses IP, d'appareils ou d'emplacements inconnus | L'activation de cette option vous permet de vous connecter à partir d'adresses IP ou d'appareils inconnus, voire d'emplacements. |
| Défi terminé et appareil enregistré | L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi et enregistre un appareil. |
| Défi terminé mais appareil non enregistré | L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi mais n'enregistre pas l'appareil. |
| Défi échoué | L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final ne parvient pas à relever le défi. |


F. Révision
Avant de créer la stratégie d'authentification adaptative, vérifiez les conditions de la stratégie configurée, les actions de modification du comportement, les paramètres d'alerte par e-mail et les messages d'erreur personnalisés. Cette étape vous offre une vue d'ensemble de tous les paramètres configurés, vous permettant ainsi de vérifier la configuration de la stratégie et d'apporter les modifications nécessaires avant l'enregistrement.