Configuration SSO dans Salesforce
Simplifiez la configuration de l'authentification unique ( SSO) dans Salesforce grâce à ce guide complet de miniOrange. Notre configuration SSO Salesforce utilisant l'authentification unique SAML permet une connexion fluide aux différents canaux et applications Salesforce grâce à un identifiant unique.
En activant l'authentification unique (SSO) dans Salesforce, les utilisateurs peuvent accéder à Salesforce en toute sécurité en un seul clic, sans avoir à ressaisir leur nom d'utilisateur et leur mot de passe. Simplifiez votre processus d'authentification Salesforce et renforcez votre sécurité grâce à la solution SSO intuitive de miniOrange.
Avec miniOrange Salesforce SSO, vous pouvez :
- Permettez à vos utilisateurs de se connecter automatiquement à Salesforce.
- Maintenez un contrôle d’accès centralisé et facile pour tous les utilisateurs grâce à votre configuration d’authentification unique Salesforce.
- Connectez-vous facilement à n’importe quelle source d’identité externe comme Microsoft Entra ID, Azure Active Directory, ADFS, Cognito, etc.
-
Salesforce fonctionne également comme fournisseur d'identité (IdP). Grâce à la solution SSO Salesforce de miniOrange , vous pouvez étendre l'authentification unique à des applications en aval telles que WooCommerce, Shopify, WordPress, JIRA et Confluence, et gérer l'intégralité du cycle de vie des utilisateurs sans licences Salesforce supplémentaires.
Obtenez une aide gratuite pour l'installation
miniOrange offre une assistance gratuite via un appel de consultation avec nos ingénieurs système pour installer ou configurer la solution Salesforce SSO dans votre environnement avec un essai gratuit de 30 jours.
Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons très rapidement.
Fonctionnalités SSO prises en charge
L'intégration SAML miniOrange-Salesforce prend en charge les fonctionnalités de configuration SSO Salesforce suivantes :
- Connexion SSO initiée par le SP : Les utilisateurs peuvent accéder à leur compte Salesforce via une URL ou un favori. Ils seront automatiquement redirigés vers le portail miniOrange pour se connecter. Une fois connectés, ils seront automatiquement redirigés et connectés à Salesforce.
- Connexion SSO initiée par l'IdP : Les utilisateurs doivent d'abord se connecter à miniOrange, puis cliquer sur l'icône Salesforce dans le tableau de bord des applications pour accéder à Salesforce. (Si vous avez configuré d'autres sources d'identité, vous devrez vous connecter à cette plateforme.)
- Approvisionnement JIT : Permet la création automatique de comptes d'utilisateurs dans Salesforce lorsqu'une personne se connecte pour la première fois via l'authentification Desktop SSO, IDP ou Active Directory (AD).
- Déconnexion unique : Avec cette fonctionnalité, vous serez automatiquement déconnecté de toutes les applications Salesforce connectées au fournisseur d’identité (IdP) lorsque vous vous déconnectez de l’organisation Salesforce ou de toute autre application.
- Obligez les utilisateurs à se connecter via SSO : L'authentification unique (SSO) peut rendre obligatoire la connexion SSO pour tous les utilisateurs Salesforce. Cela empêchera toute connexion via une autre source et contournera le système de connexion. L'authentification directe sera alors impossible, ce qui simplifiera et sécurisera le processus.
- L'authentification multifacteur et le provisionnement des utilisateurs : Sécurisez les connexions Salesforce grâce à plus de 29 méthodes d'authentification multifacteur (MFA) et créez, mettez à jour ou supprimez automatiquement les comptes utilisateurs en fonction des données de votre fournisseur d'identité. Gérez l'authentification et le cycle de vie des utilisateurs depuis une interface unique.
- Prise en charge de tous les objets Salesforce : Authentifiez les utilisateurs à partir des contacts, prospects, comptes ou objets personnalisés de Salesforce. Vous pouvez ainsi utiliser vos données Salesforce existantes pour gérer les connexions sans configuration supplémentaire.
- Association des attributs et des rôles : Associez les champs utilisateur Salesforce aux attributs SAML ou OpenID Connect pour attribuer des rôles et des autorisations dans les applications connectées. Vous garantissez ainsi un contrôle d'accès cohérent pour toutes les applications utilisées par votre équipe.
Pré-requis :
- Les plans d'abonnement suivants sont requis pour les méthodes d'authentification mentionnées :
- Authentification fédérée : toutes les éditions
- Authentification déléguée Professionnel, Entreprise, Performance, Illimité, Développeur et Comment vous intégrez Éditions.
- Fournisseurs d'authentification : éditions Professionnelle, Entreprise, Performance, Illimitée et Développeur.
- Remarque - Afin d'effectuer le SSO initié par SP dans Salesforce, vous devez créer un domaine personnalisé. Vérifiez ce lien - Modifications du domaine Salesforce et suivez les étapes ci-dessous :
- Se connecter à votre Salesforce compte.
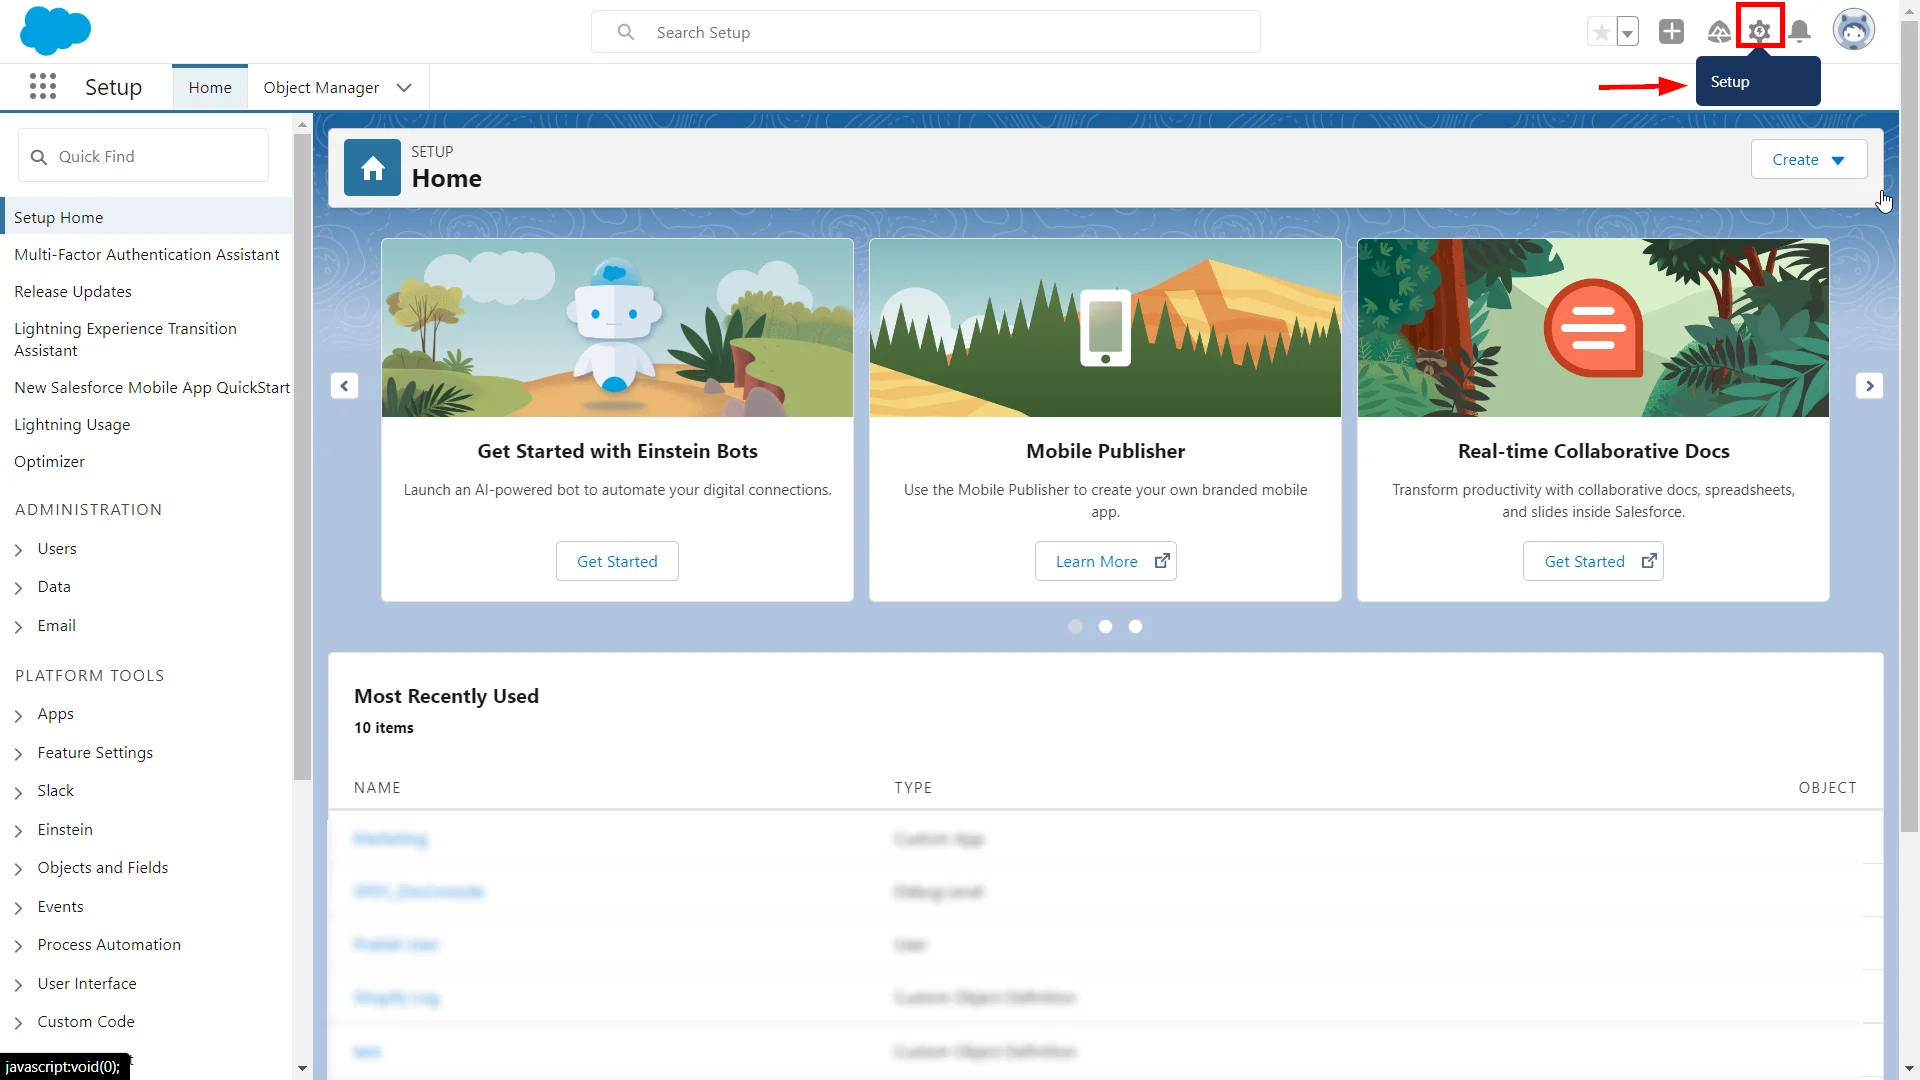
- Cliquez sur le installation dans la section supérieure droite de la page du tableau de bord Salesforce Lightning.
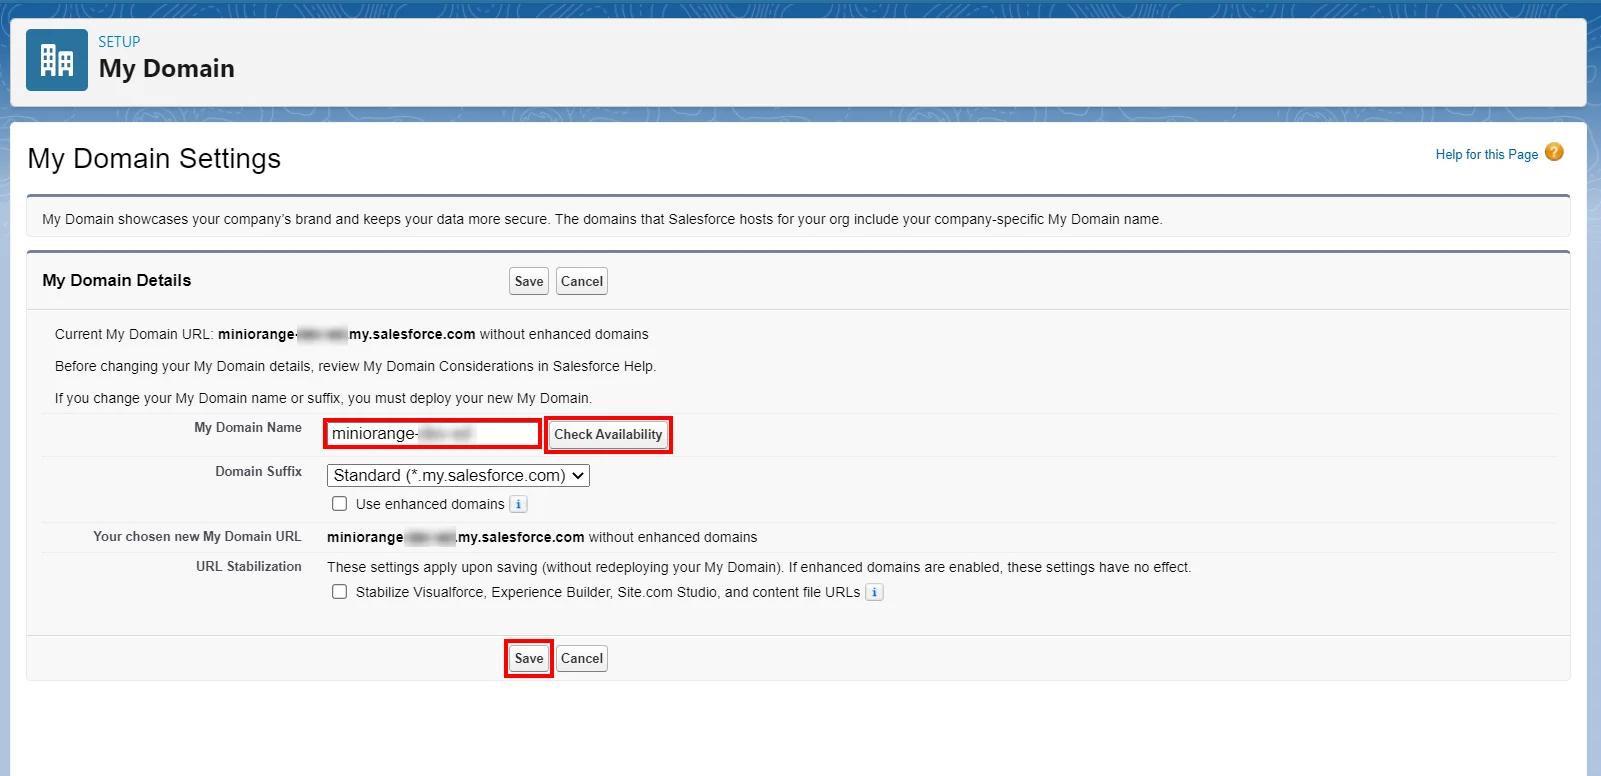
- Maintenant, dans le champ de recherche, recherchez le Paramètres de mon domaine.
- Choisissez votre nom de domaine, vérifiez la disponibilité et si disponible, procédez en enregistrant les paramètres.
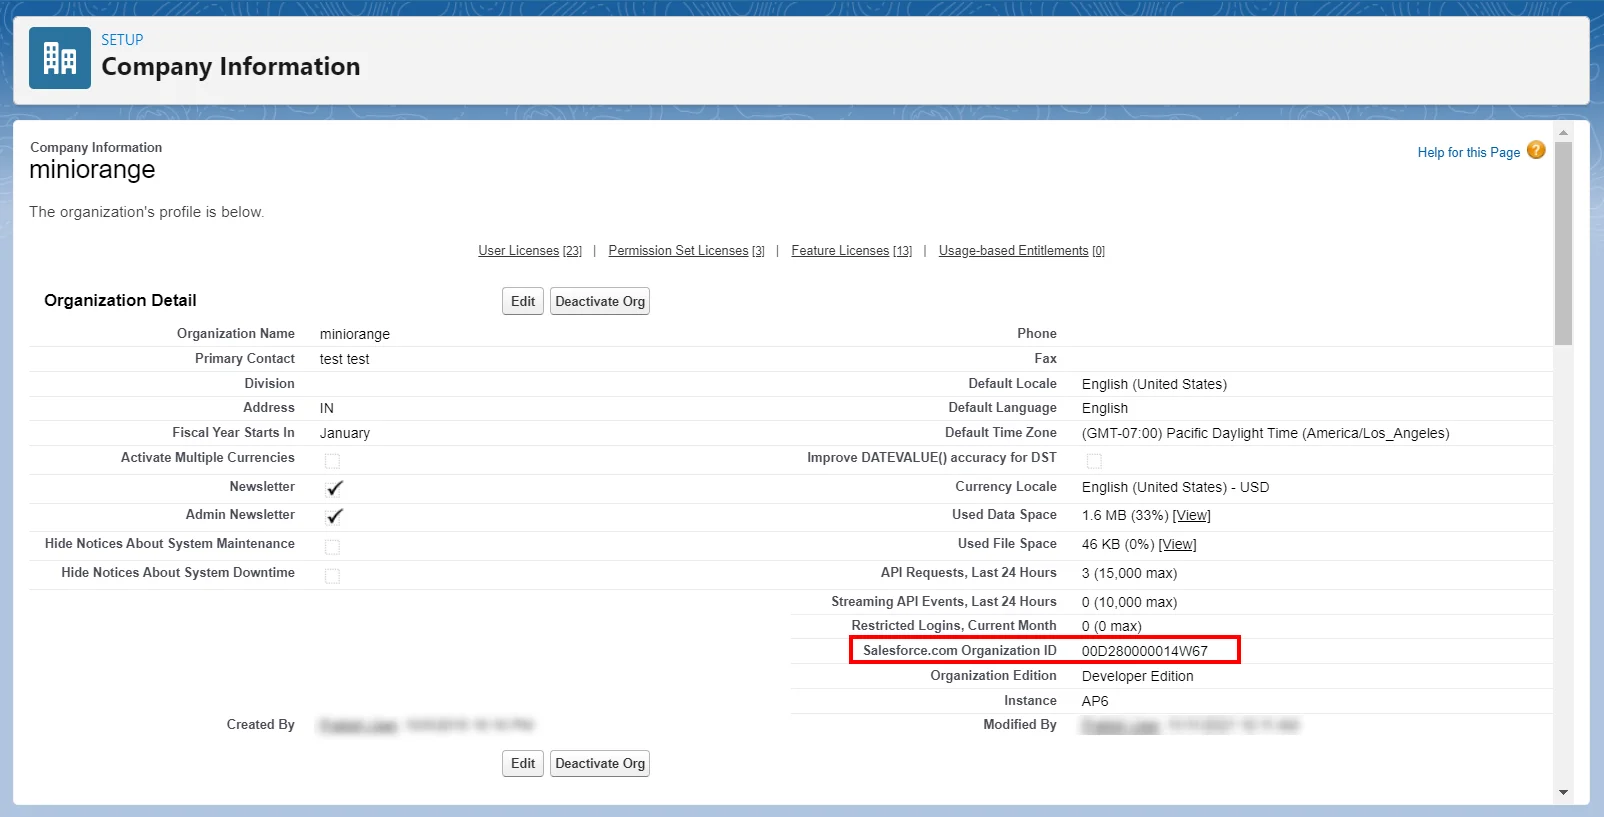
- Recherchez Informations sur l'entreprise dans la barre de recherche.
- Copiez le Identifiant de l'organisation. (Cela sera nécessaire plus tard)
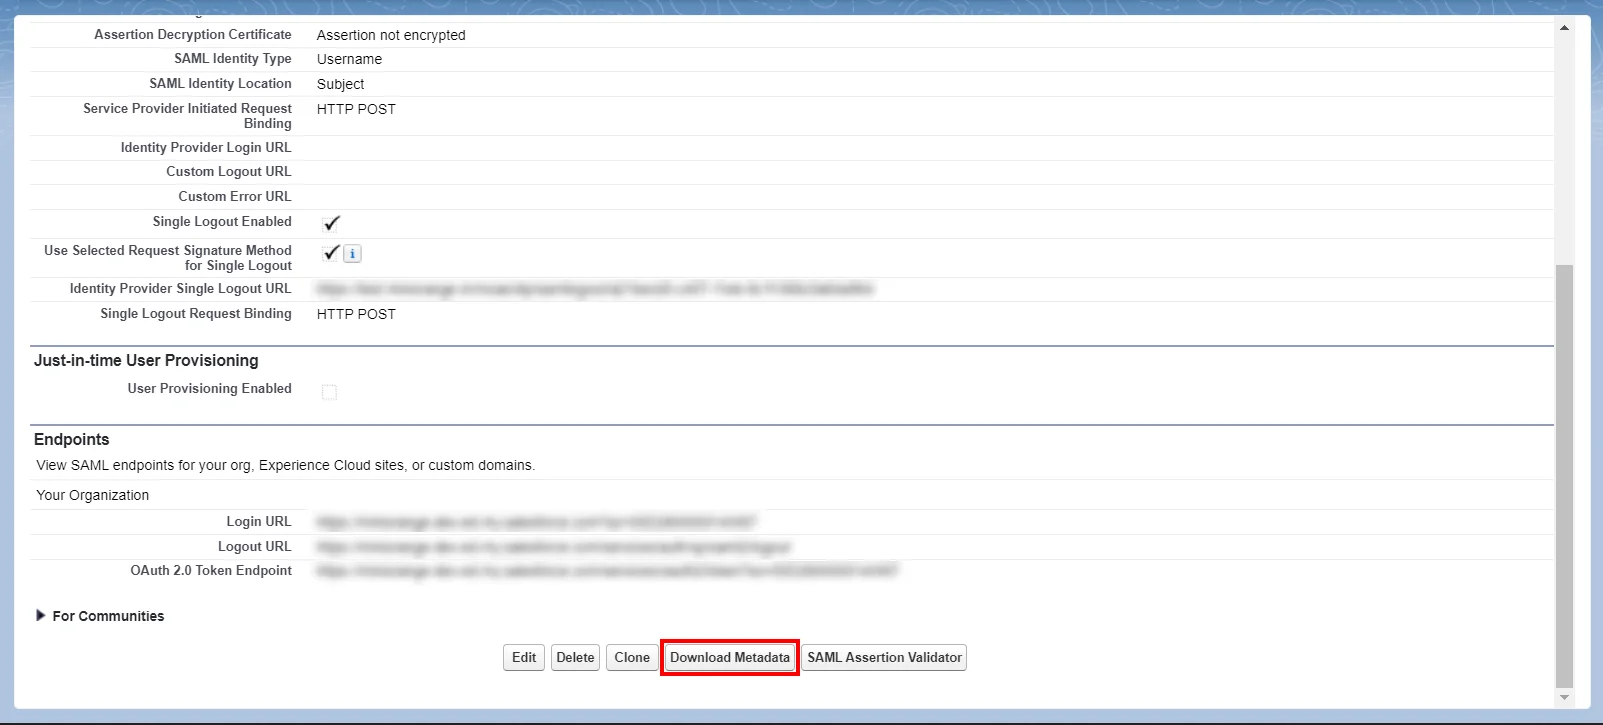
- Métadonnées Salesforce : Après avoir configuré les paramètres SSO dans le tableau de bord d'administration Salesforce, vous obtiendrez le fichier de métadonnées Salesforce. Cliquez sur Télécharger les métadonnées pour télécharger un fichier XML de vos paramètres de configuration SAML à envoyer à votre fournisseur d'identité. Le fournisseur d'identité peut ensuite télécharger ces paramètres de configuration pour se connecter à votre site Experience Cloud.
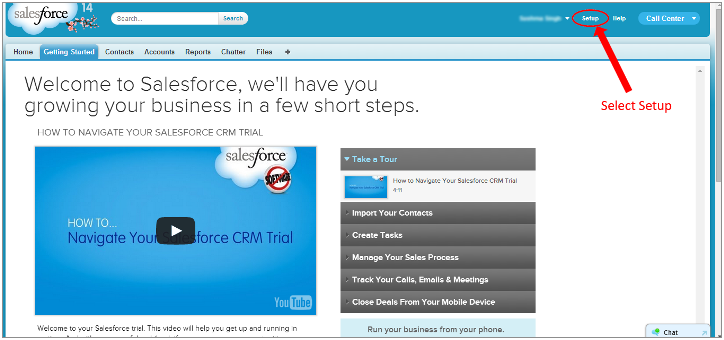
- Connectez-vous à votre compte Salesforce.
- Allez dans installation dans la section supérieure droite de la page du tableau de bord Salesforce Classic.
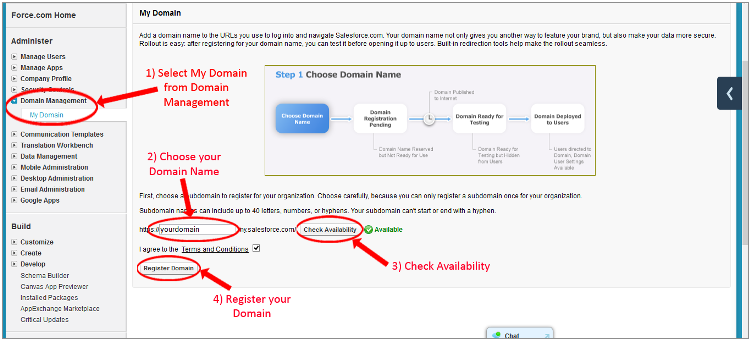
- Maintenant, dans le volet de gauche, sélectionnez Gestion de domaine.
- Sélectionner Mon domaine.
- Choisissez votre nom de domaine, vérifiez la disponibilité et si disponible, continuez en cliquant sur le Register Domain .
- Testez votre domaine une fois qu'il est prêt, en cliquant sur le lien, puis cliquez sur Déployer auprès des utilisateurs.
- Recherchez Informations sur l'entreprise dans la barre de recherche.
- Copier l'identifiant de l'organisation. (Cela sera nécessaire plus tard)
Suivez le guide étape par étape ci-dessous pour l'authentification unique Salesforce (SSO)
1. Configurer Salesforce dans miniOrange
- Connectez-vous à miniOrange Console d'administration.
- Allez dans Apps et cliquez sur Ajouter une application .

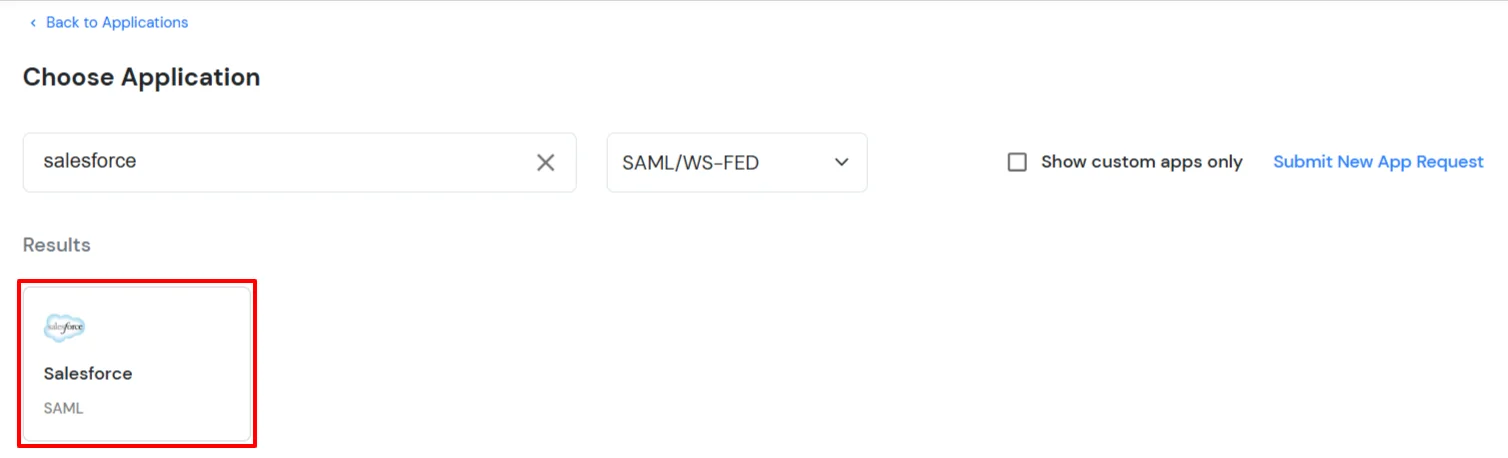
- In Choisissez le type de demande, sélectionnez SAML/WS-FED du Toutes les applications menu déroulant.

- Recherchez Salesforce dans la liste, si vous ne trouvez pas Salesforce dans la liste, recherchez Customiser et vous pouvez configurer votre application dans Application SAML personnalisée.
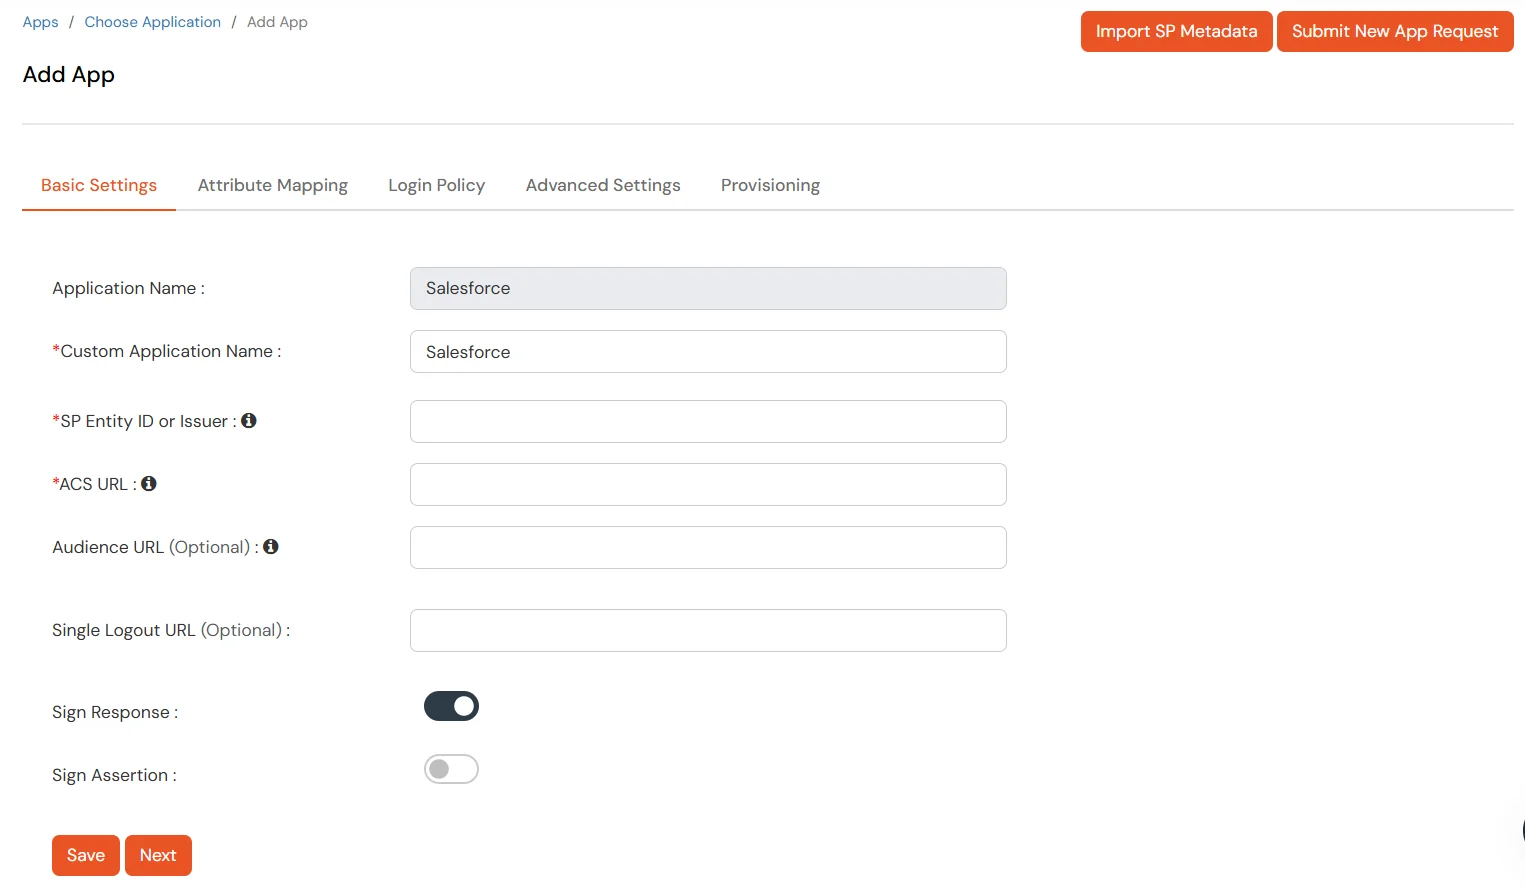
- Dans l' Fonction Plug & Play onglet, entrez les détails suivants :
- Afficher un nom:
Salesforce
- ID d'entité SP ou émetteur :
https://[yourdomain].my.salesforce.com/
- URL du CA :
https://[yourdomain].my.salesforce.com/?so=[organization_id]
- URL de déconnexion unique :
https://[yourdomain].my.salesforce.com
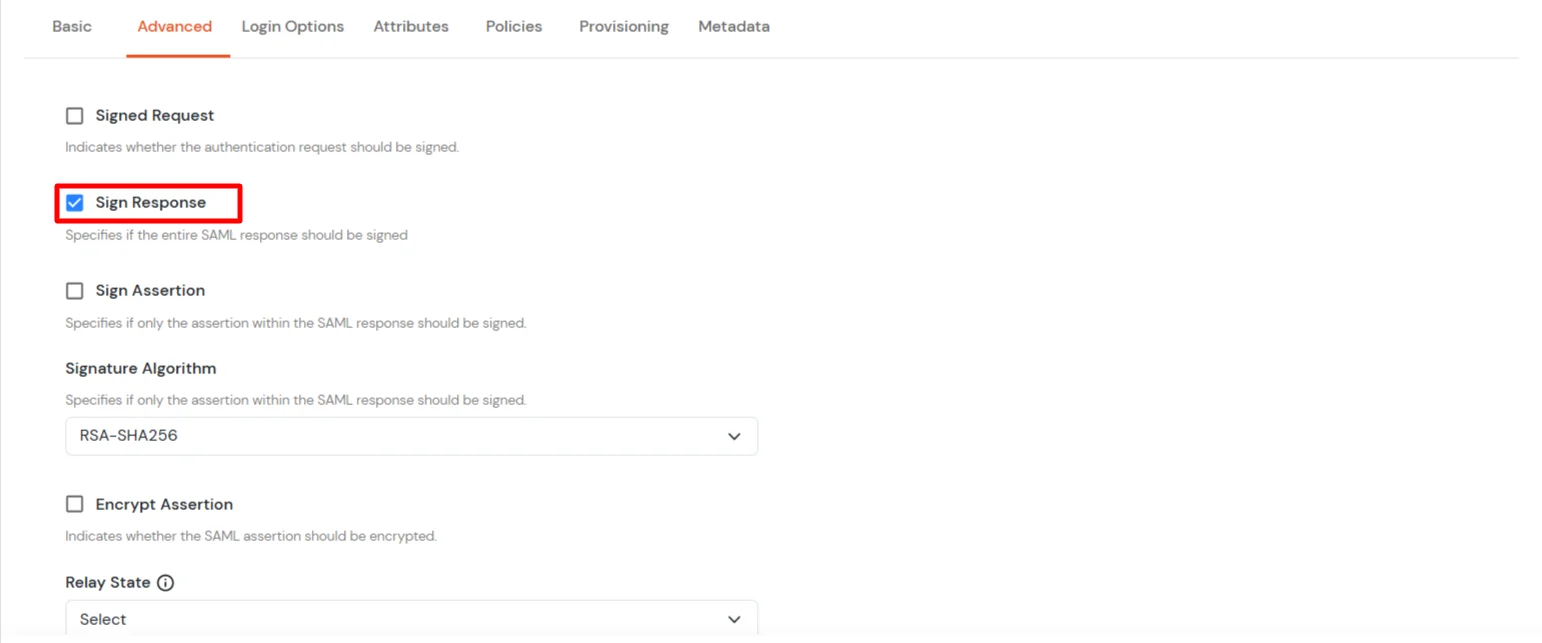
- Cliquez à nouveau Suivant pour aller à la Avancé et activez l'onglet Signer la réponse option.
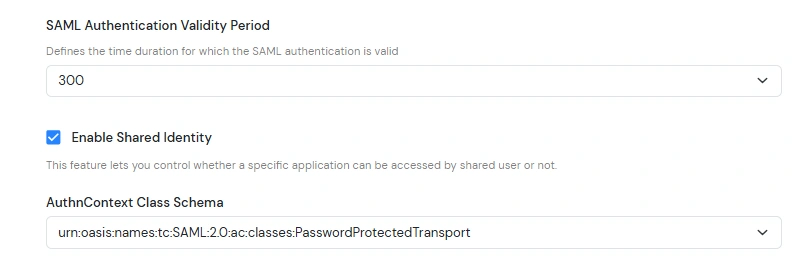
- Faites défiler jusqu'à Schéma de classe AuthnContextVous pouvez sélectionner la valeur de votre choix ; la valeur par défaut est Transport protégé par mot de passe.
Remarque : Salesforce demande une authentification multifacteur lors de la connexion SSO. Cependant, Salesforce fait confiance aux méthodes d’authentification suivantes :
- Contrat à deux facteurs mobile
- PGP
- Carte à puce
- Jeton de synchronisation temporelle
Sélectionner l'une de ces options dans la liste déroulante permettra d'ignorer l'invite d'authentification multifacteur sur l'écran Salesforce.
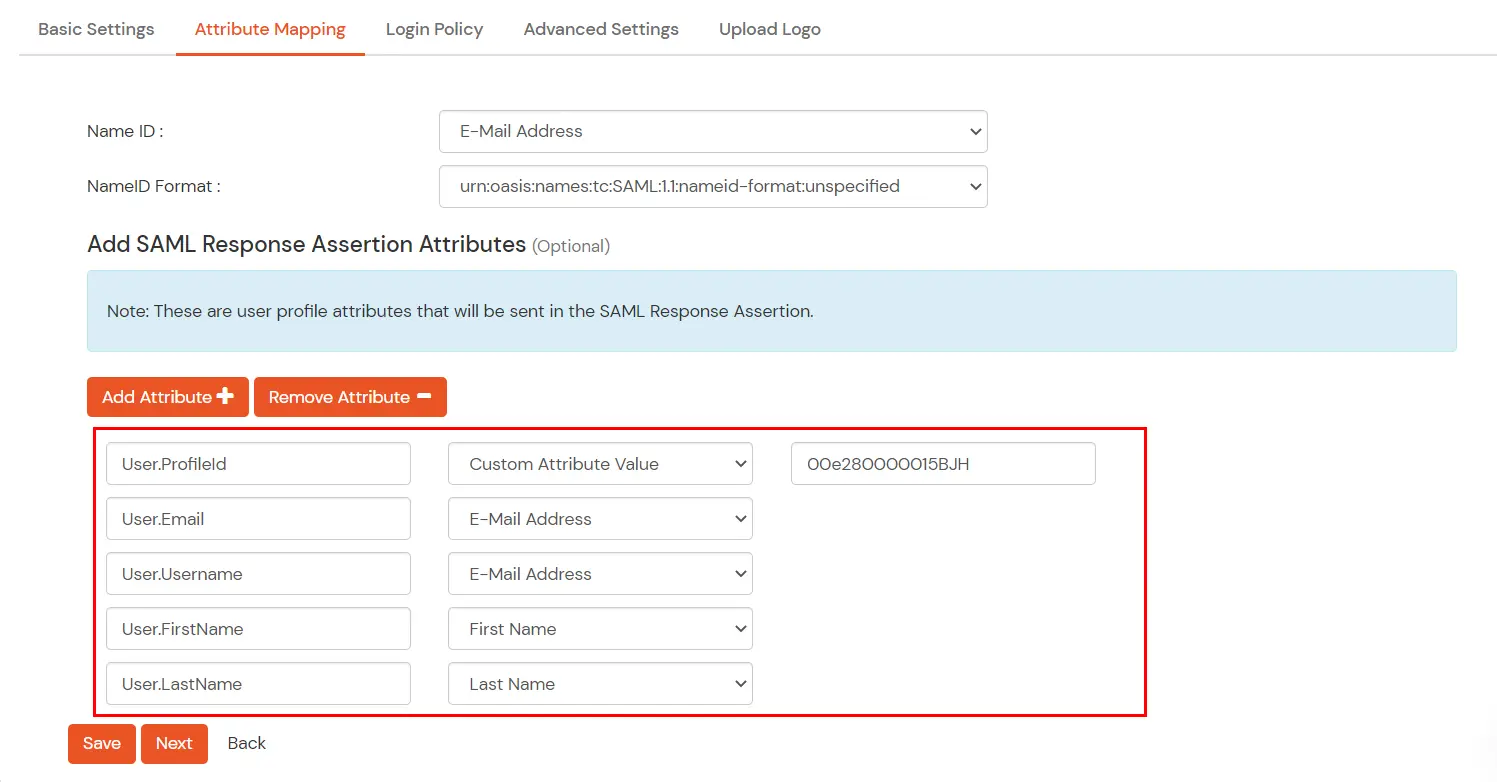
- Cliquez à nouveau Suivant. Dans le Attributs onglet, cliquez sur Ajouter un attribut et entrez les noms d'attribut avec leurs valeurs comme indiqué ci-dessous.
(Suivez les étapes décrites ici pour trouver votre identifiant de profil Salesforce .)
- Cliquez à nouveau Enregistrer.
- Votre demande a été enregistrée avec succès. Veuillez maintenant vous rendre sur Métadonnées languette.
- Sur le Métadonnées Dans l'onglet, choisissez l'une des options suivantes :
- Si vous voulez utiliser miniOrange comme magasin d'utilisateurs (c'est-à-dire que les identités de vos employés seront stockées dans miniOrange), téléchargez le fichier de métadonnées sous miniOrange comme IdP.
- Si vous souhaitez vous authentifier via un fournisseur d'identité externe (IdP) comme Active Directory, Okta, OneLogin, Google ou Apple ID, téléchargez le fichier de métadonnées sous Source externe en tant que fournisseur d'identité.
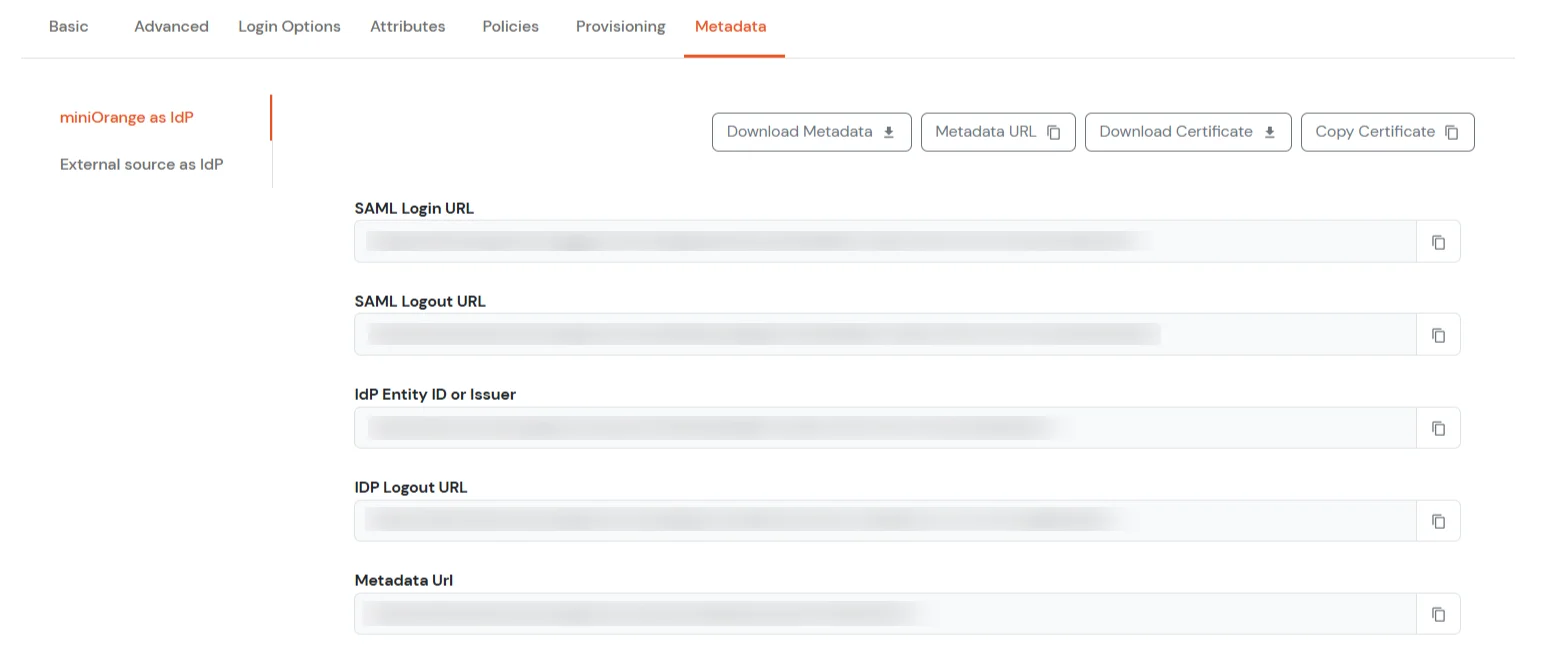
- Copiez le URL de connexion SAML, URL de déconnexion SAML et ID d'entité IdP ou émetteur. Cliquez sur Télécharger le certificat pour télécharger le certificat (requis dans Étape 2).
2. Configurez SSO dans le compte administrateur Salesforce
- Connectez-vous à votre compte Salesforce en tant que Compte Administrateur.
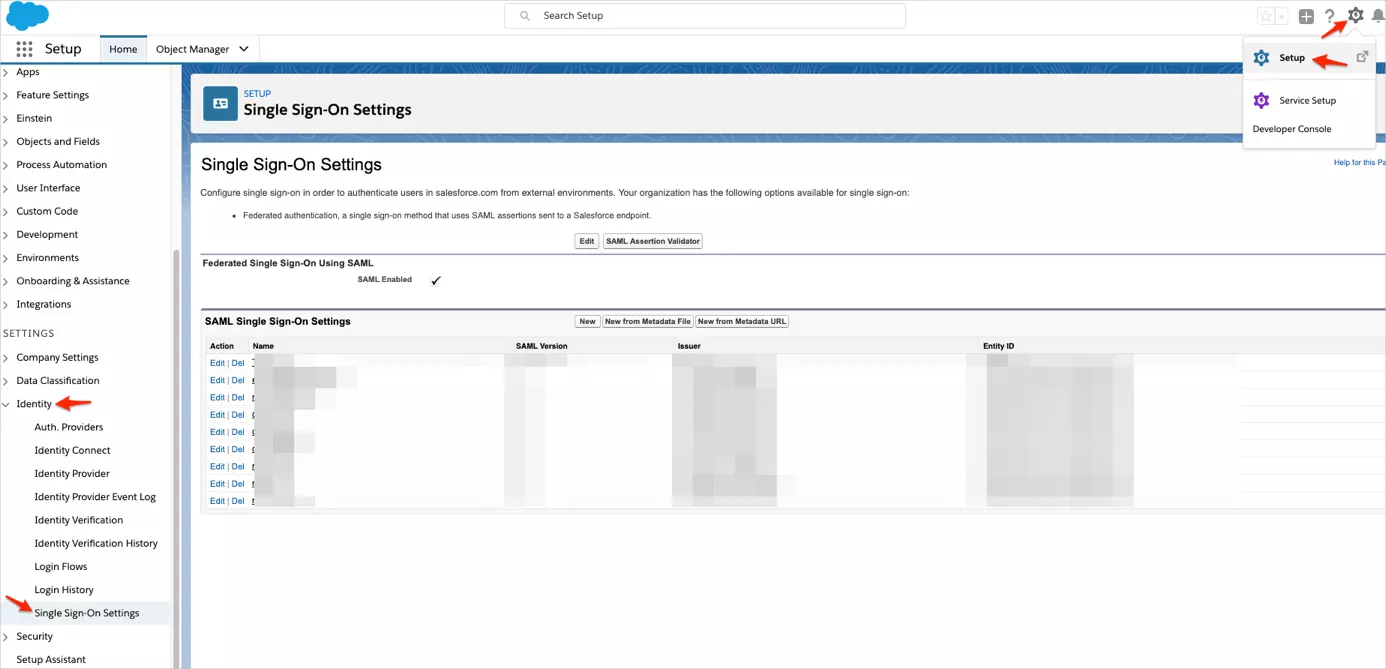
- Cliquez sur l'icône d'engrenage, puis accédez à Configuration > Identité > Paramètres d'authentification unique.
- Connectez-vous à votre compte Salesforce en tant que Compte Administrateur.
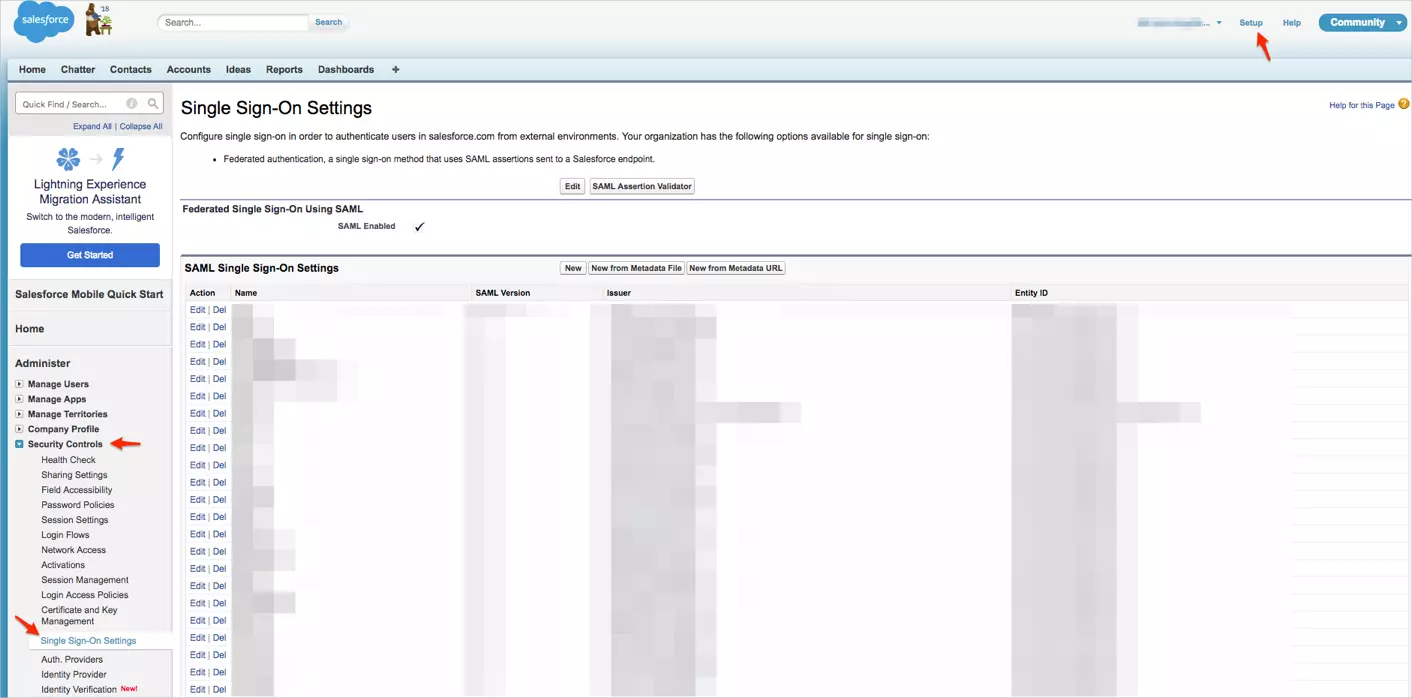
- Accédez à Configuration > Contrôles de sécurité > Paramètres d'authentification unique.
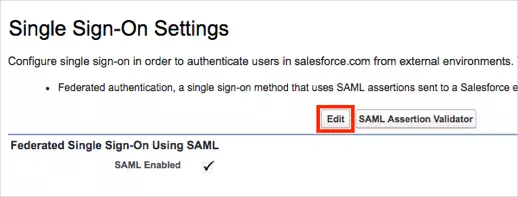
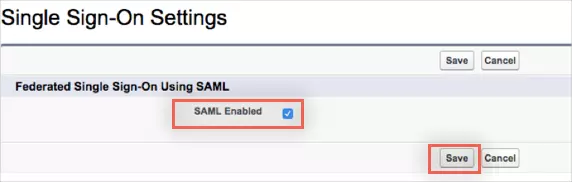
- Sur le Paramètres d'authentification unique page, cliquez sur Modifier.
- Vérifiez la SAML activé pour activer l'utilisation de SAML Single-Sign On, puis cliquez sur Enregistrer.
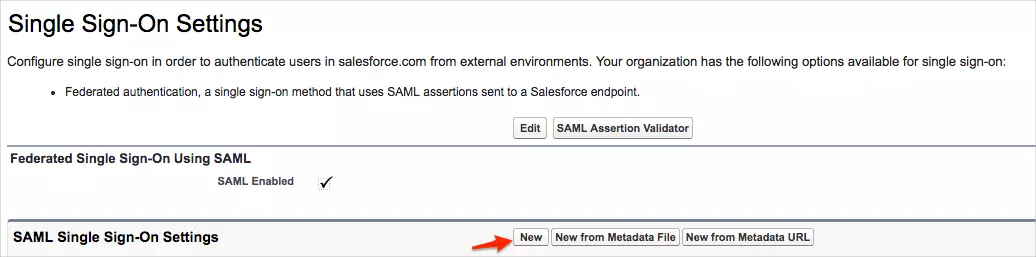
- Cliquez à nouveau NOUVEAU pour ouvrir les paramètres d'authentification unique SAML.
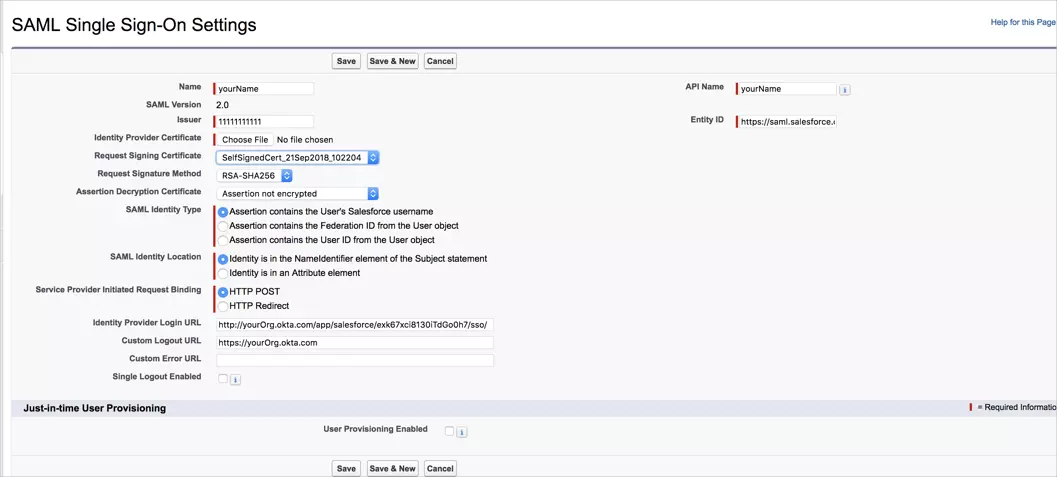
- Entrez les valeurs suivantes dans les champs respectifs.
- Émetteur :
IDP Entity ID/Issuer in miniorange metadata
- ID d'entité :
https://[yourdomain].my.salesforce.com
- Certificat du fournisseur d'identité :
Upload Certificate from miniOrange metadata
- Méthode de signature de la demande :
RSA-SHA256
- Certificat de décryptage d'assertion :
Not encrypted
- Type d'identité SAML :
Assertion contains the User's Salesforce username
- Emplacement de l'identité SAML :
Identity is in the NameIdentifier element of the Subject statement
- Liaison de demande initiée par le fournisseur de services :
HTTP Redirect
- URL de connexion du fournisseur d'identité :
SAML Login URL in miniOrange metadata
- URL de déconnexion personnalisée :
https://[yourdomain].my.salesforce.com
- Cliquez sur Enregistrer.
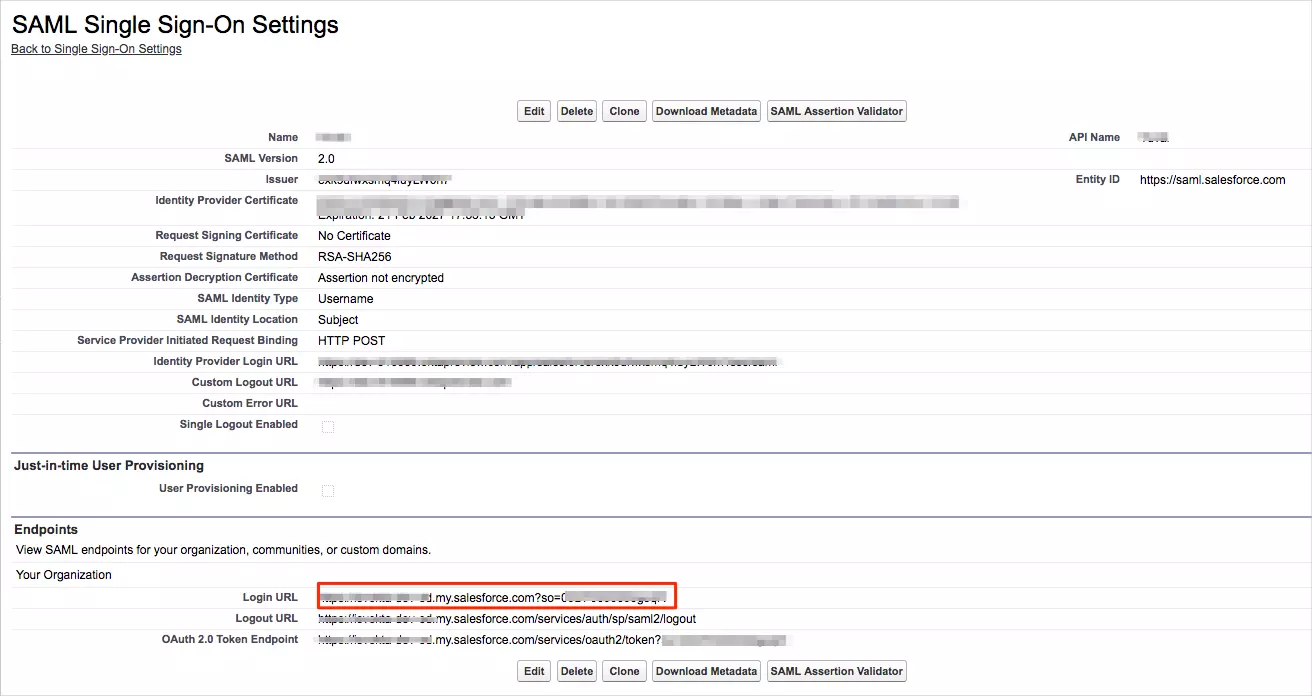
- Copiez votre URL de connexion valeur.
- Si vous souhaitez activer «Connectez-vous avec SSO" sur la page de connexion Salesforce Lightning, vous pouvez suivre les étapes ci-dessous :
- connexion Salesforce en tant que Admin > Configuration.
- Accédez à « Mon domaine ».
- Allez dans Configuration d'authentification > Modifier.
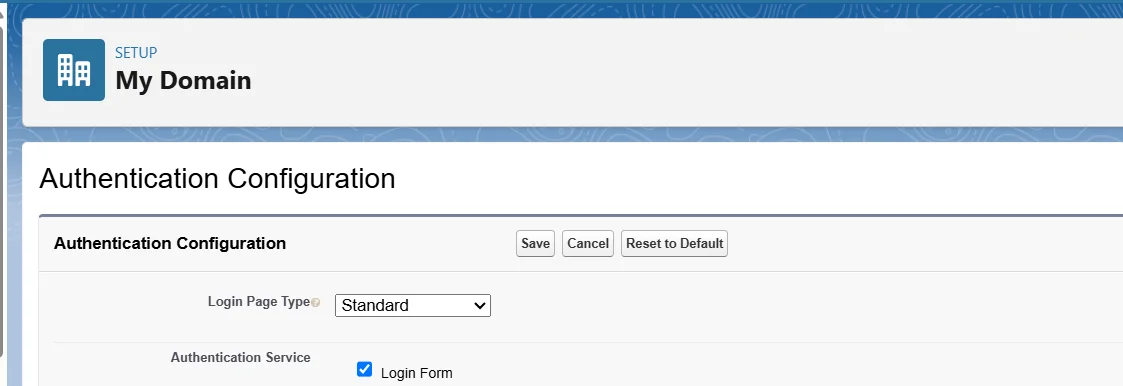
- Choisissez l’IDP que vous avez configuré > Enregistrer.
- Reconnectez-vous à votre Salesforce, vous devriez pouvoir voir l'option sur la page de connexion.
3. Tester la configuration SSO
Testez la connexion SSO à votre compte Salesforce avec miniOrange IdP :
Dépannage
Comment identifier les erreurs dans les assertions SAML envoyées par votre IDP ?
- Utilisez le validateur d'assertions SAML pour résoudre les problèmes de connexion par authentification unique (SSO) et identifier les erreurs dans les assertions SAML envoyées par votre fournisseur d'identité. Cliquer sur ce lien en savoir plus sur l'identification des erreurs dans les assertions SAML.
Comment puis-je tracer et exporter les journaux du traceur SAML ?
- Installez SAML Tracer sur votre navigateur préféré :
Pour Firefox : ajoutez l’extension SAML Tracer depuis la place de marché Firefox.
Pour les navigateurs Chrome / Edge ou basés sur Chromium : installez l’extension SAML Tracer depuis le Chrome Webstore.
- Étapes pour capturer les journaux :
- Assurez-vous que la fenêtre SAML Tracer est ouverte avant de démarrer le flux SSO. (Vous pouvez l'ouvrir en cliquant sur l'icône SAML Tracer dans votre liste d'extensions dans la barre d'outils du navigateur.)
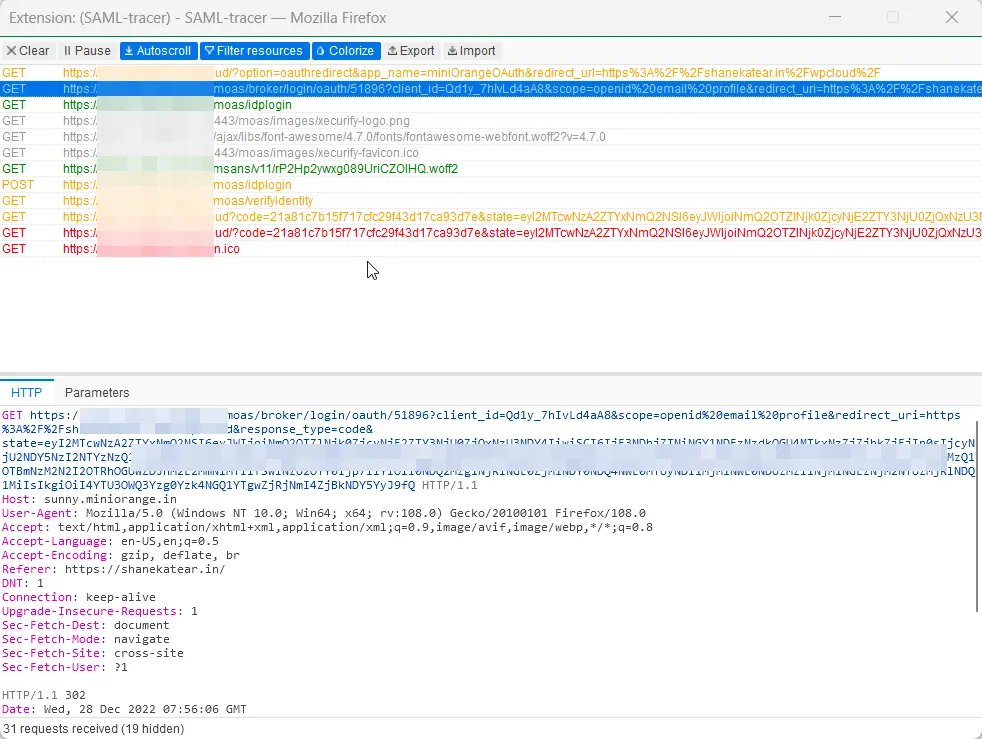
- Exécutez le flux SSO pour reproduire le problème. Vous verrez SAML Tracer être renseigné avec toutes les URL.
- Frappé Pause sur SAML Tracer, une fois le problème reproduit pour éviter des journaux supplémentaires.
- Vous aurez quelque chose de similaire à l'image ci-dessous dans le traceur SAML.
- Étapes pour exporter les journaux :
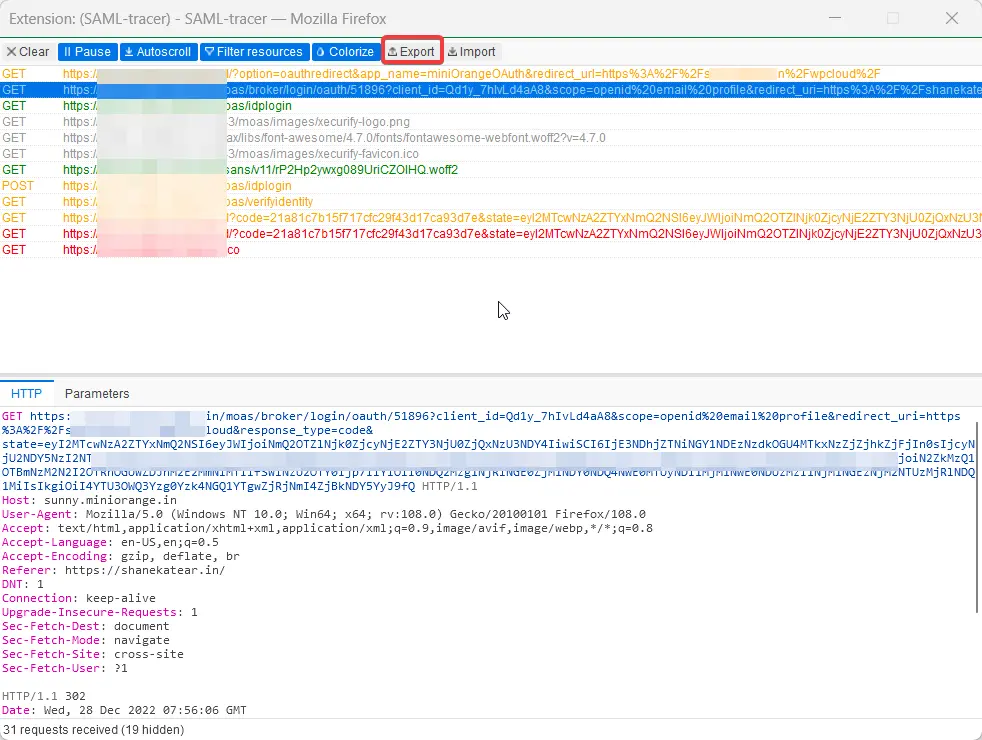
- Pour exporter les journaux, cliquez sur l'option d'exportation en haut du SAML Tracer. (Reportez-vous à la capture d'écran ci-dessous).
- Vous serez invité avec le Exporter les préférences de trace SAML fenêtre, sélectionnez le Aucun champ, puis cliquez sur l’option Exporter. (Cette option permettra de conserver les valeurs dans leur état d'origine, ce qui est nécessaire pour approfondir l'étude du problème.)
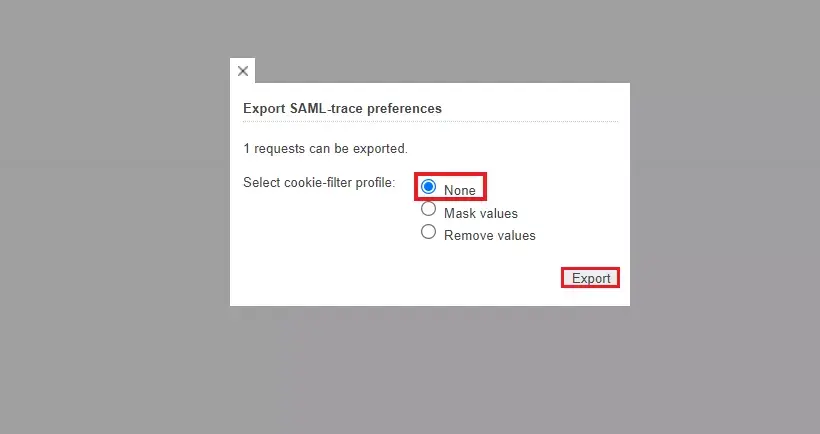
- Cliquez sur Exporter. Cela téléchargera un fichier JSON sur votre système.
- Envoyez le fichier journal au développeur avec lequel vous êtes en contact ou à idpsupport@xecurify.com. Veuillez également joindre une capture d'écran d'erreur. Cela nous aiderait à déboguer le problème.
- Si vous ne parvenez toujours pas à obtenir les logs, n'hésitez pas à nous le faire savoir.
FAQ
Quel support est disponible pour les clients lors de la configuration de Salesforce SSO ?
miniOrange fournit des conseils d'experts, une assistance par e-mail et des guides pour vous aider à garantir une expérience de configuration SSO Salesforce transparente.
Les contacts, comptes et objets personnalisés Salesforce peuvent-ils être utilisés comme source d'identité pour l'authentification unique (SSO) Salesforce ?
Oui, les contacts, comptes et objets personnalisés Salesforce peuvent être utilisés comme source d'identité pour l'authentification unique Salesforce (SSO) , à condition qu'ils contiennent des attributs d'identité uniques, tels qu'une adresse e-mail ou un nom d'utilisateur, qui peuvent être associés lors de l'authentification.
Références externes