Guide d'installation du VPN global SonicWall (2FA/MFA)
Intégration de miniOrange avec VPN mondial Sonicwall offre un moyen transparent et efficace d'améliorer la sécurité de l'accès à distance. Le processus est simple et vous pouvez configurer 2FA sur votre VPN global Sonicwall en quelques minutes. L'intégration fournit une couche de sécurité supplémentaire pour garantir que seuls les utilisateurs autorisés y ont accès lorsqu'ils se connectent au VPN.
Dans la culture de travail hybride d'aujourd'hui, disposer d'un environnement d'accès à distance sécurisé est devenu de plus en plus important. La fonction d'authentification à deux facteurs fournie par miniOrange garantit que même si les identifiants de connexion d'un utilisateur sont compromis, son accès au VPN Sonicwall Global VPN sera toujours protégé par le facteur d'authentification supplémentaire. Cela offre une défense solide contre les cybermenaces potentielles et garantit la sécurité des données et des ressources de votre organisation.
miniOrange sécurise l'accès à votre VPN SonicWall Global grâce à une authentification forte à deux facteurs (2FA) via le serveur RADIUS miniOrange. Lorsque vous intégrez l'authentification à deux facteurs (2FA) à votre serveur VPN SonicWall Global, vos utilisateurs doivent saisir leur nom d'utilisateur et leur mot de passe (premier facteur) comme d'habitude, puis un code d'authentification (second facteur) affiché sur leur appareil ou sous forme de jeton matériel. Cette solution 2FA renforce la sécurité et empêche les accès non autorisés à votre serveur VPN SonicWall Global.
Authentification 2FA/MFA miniOrange pour la connexion au VPN global Sonicwall
miniOrange y parvient en agissant comme un serveur RADIUS qui reçoit le nom d'utilisateur et le mot de passe saisis par l'utilisateur sous forme de requête RADIUS et authentifie ce dernier auprès d'un annuaire tel qu'Active Directory (AD). Après cette première authentification, la solution MFA de miniOrange invite l'utilisateur à fournir un second facteur d'authentification et autorise ou refuse l'accès en fonction de sa réponse.
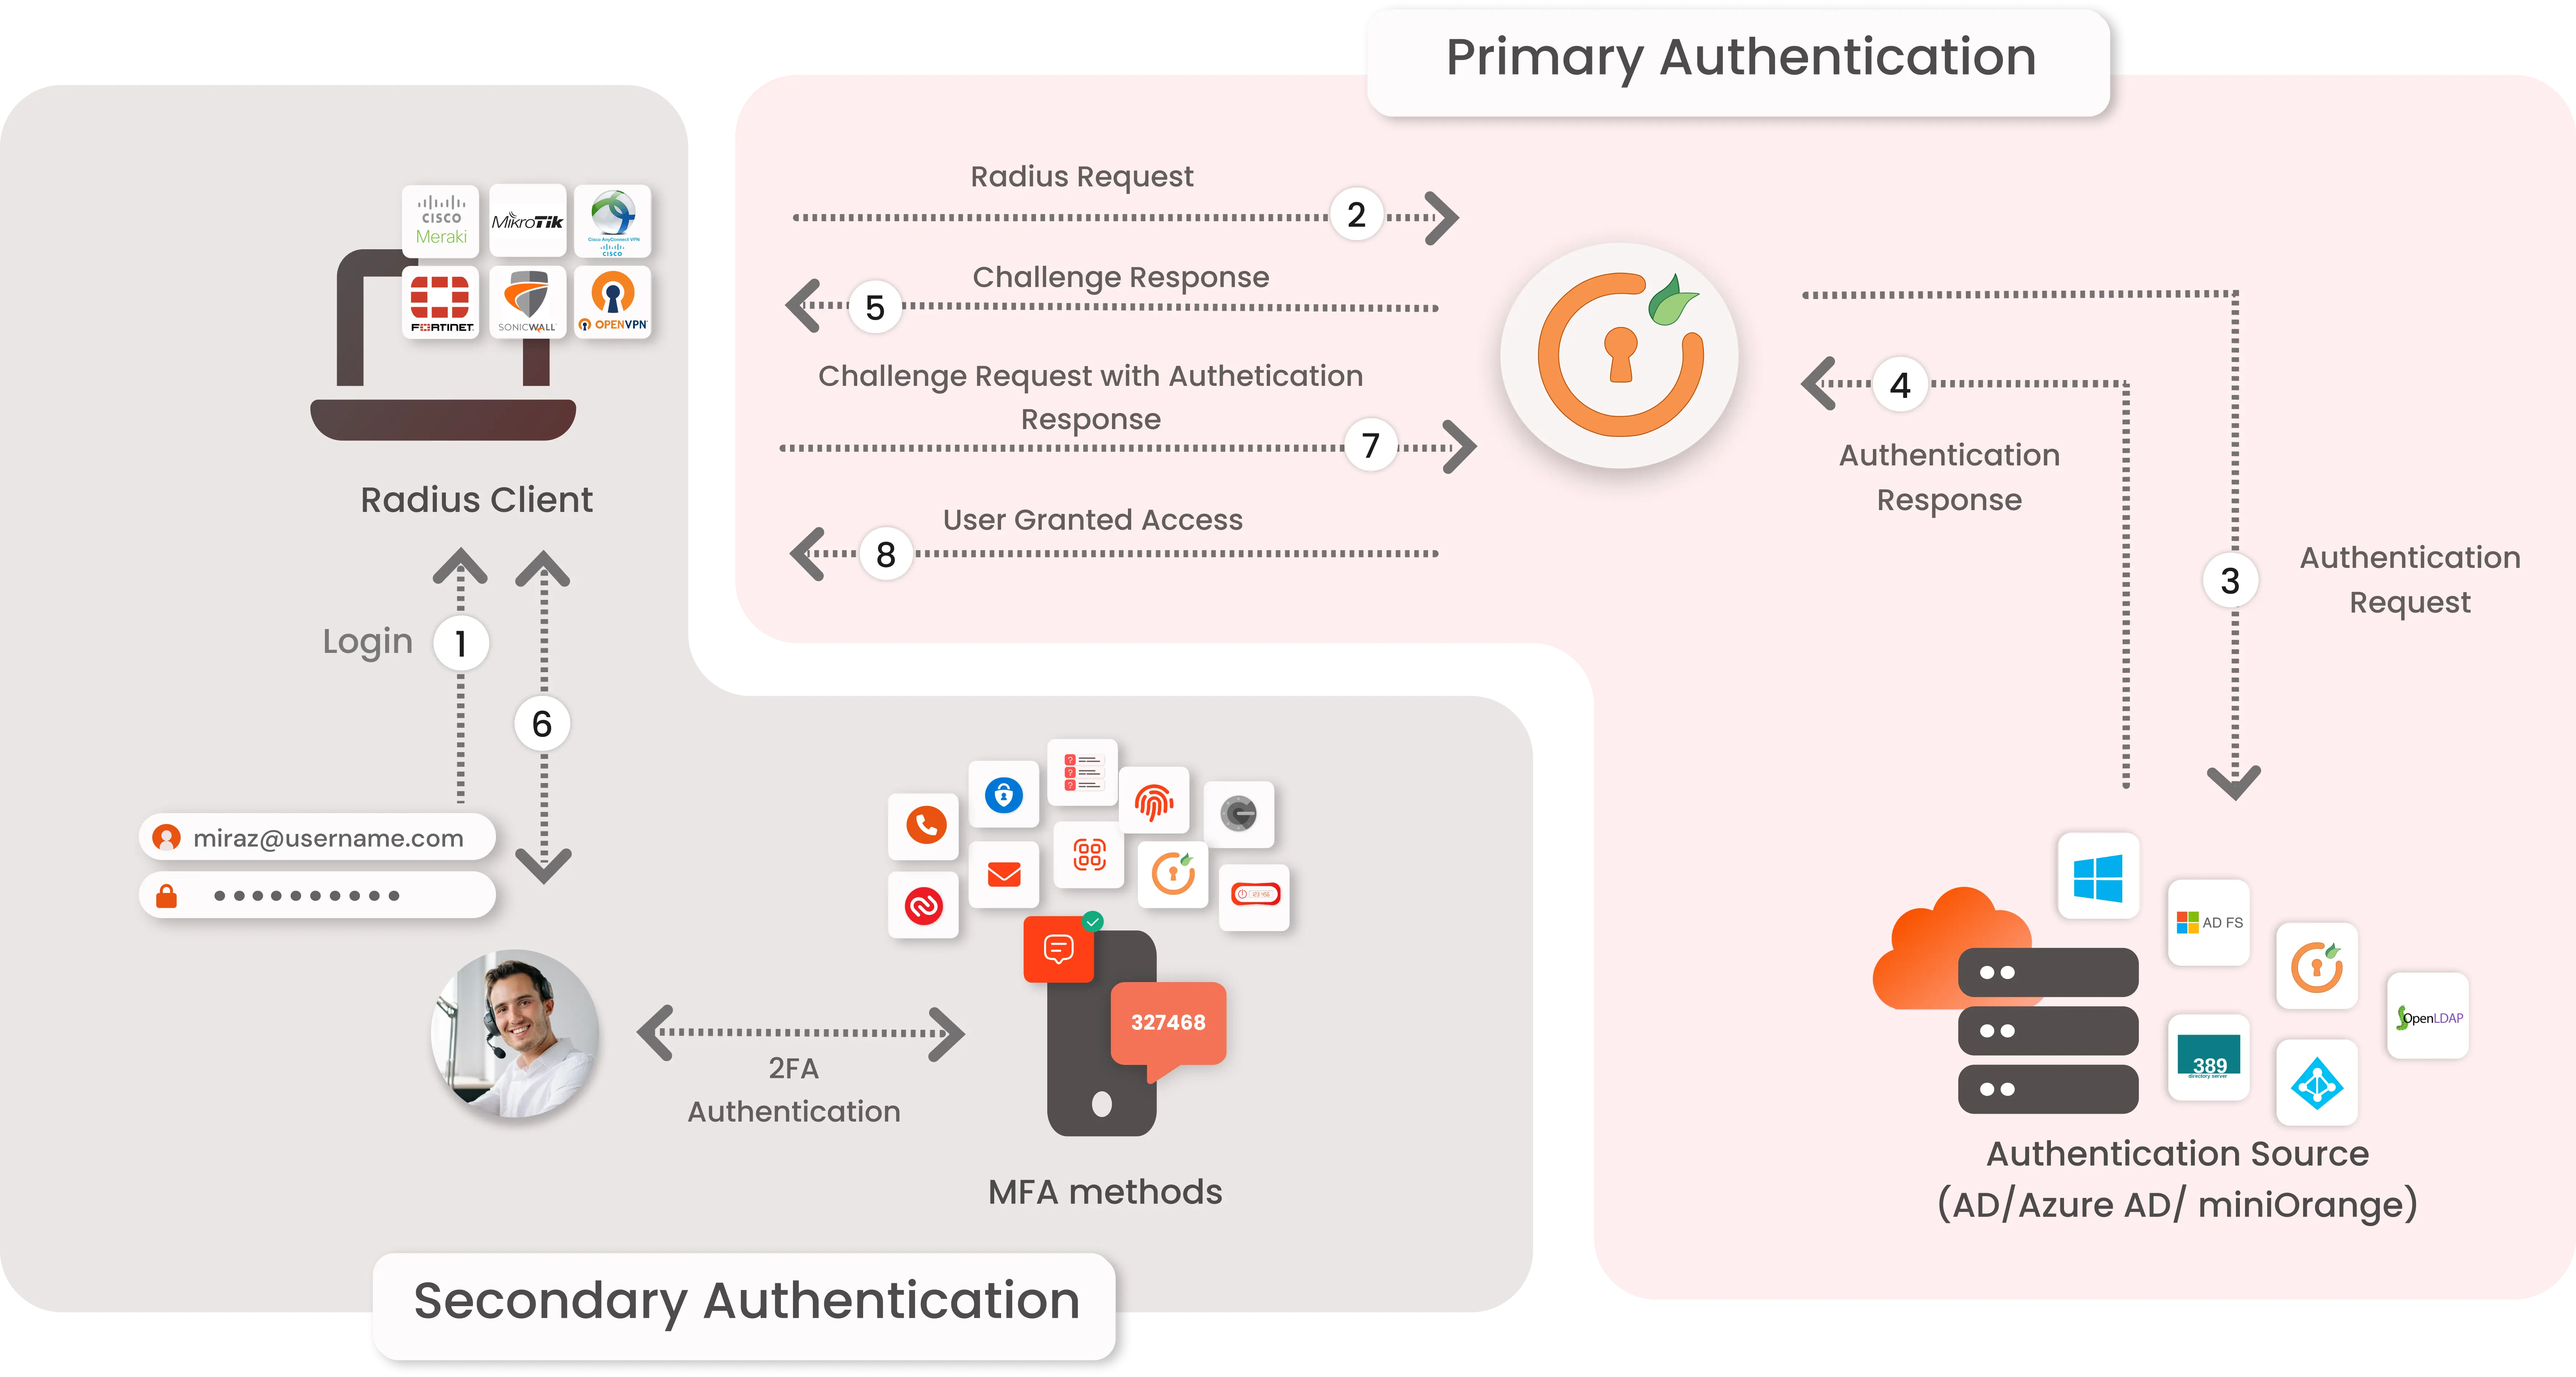
- L'authentification primaire démarre lorsque l'utilisateur soumet son nom d'utilisateur et son mot de passe pour VPN mondial Sonicwall .
- La demande de l'utilisateur agit comme un demande d'authentification au serveur RADIUS (miniOrange).
- Serveur RADIUS miniOrange transmet les informations d'identification de l'utilisateur pour valider les informations d'identification stockées dans AD (Active Directory)/base de données.
- Une fois le premier niveau d'authentification de l'utilisateur validé AD envoie la confirmation au serveur RADIUS.
- Maintenant, miniOrange RADIUS Server demande un Défi d'authentification à 2 facteurs à l'utilisateur.
- Ici, l'utilisateur soumet la réponse/le code qu'il reçoit sur son matériel/téléphone.
- Réponse de l'utilisateur est vérifié du côté du serveur RADIUS de miniOrange.
- Sur succès Authentification du 2ème facteur l'utilisateur a accès à la connexion.
Connectez-vous à n’importe quel répertoire externe
miniOrange assure l'authentification des utilisateurs à partir de divers annuaires externes tels que miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito et bien d'autres.
Vous ne trouvez pas votre annuaire ? Contactez-nous à l' adresse idpsupport@xecurify.com
Obtenez un POC gratuit - Réservez une place
miniOrange propose un POC gratuit et une aide via un appel de consultation avec nos ingénieurs système pour configurer l'authentification multifacteur pour Sonicwall Global VPN dans votre environnement avec un essai de 30 jours.
Pour cela, il vous suffit de nous envoyer un e-mail à idpsupport@xecurify.com pour obtenir une preuve de concept gratuite et nous vous aiderons à mettre en place notre solution en un rien de temps.
Obtenez un POC gratuit
1. Configurer Sonicwall Global VPN dans miniOrange
- Connectez-vous à miniOrange Console d'administration.
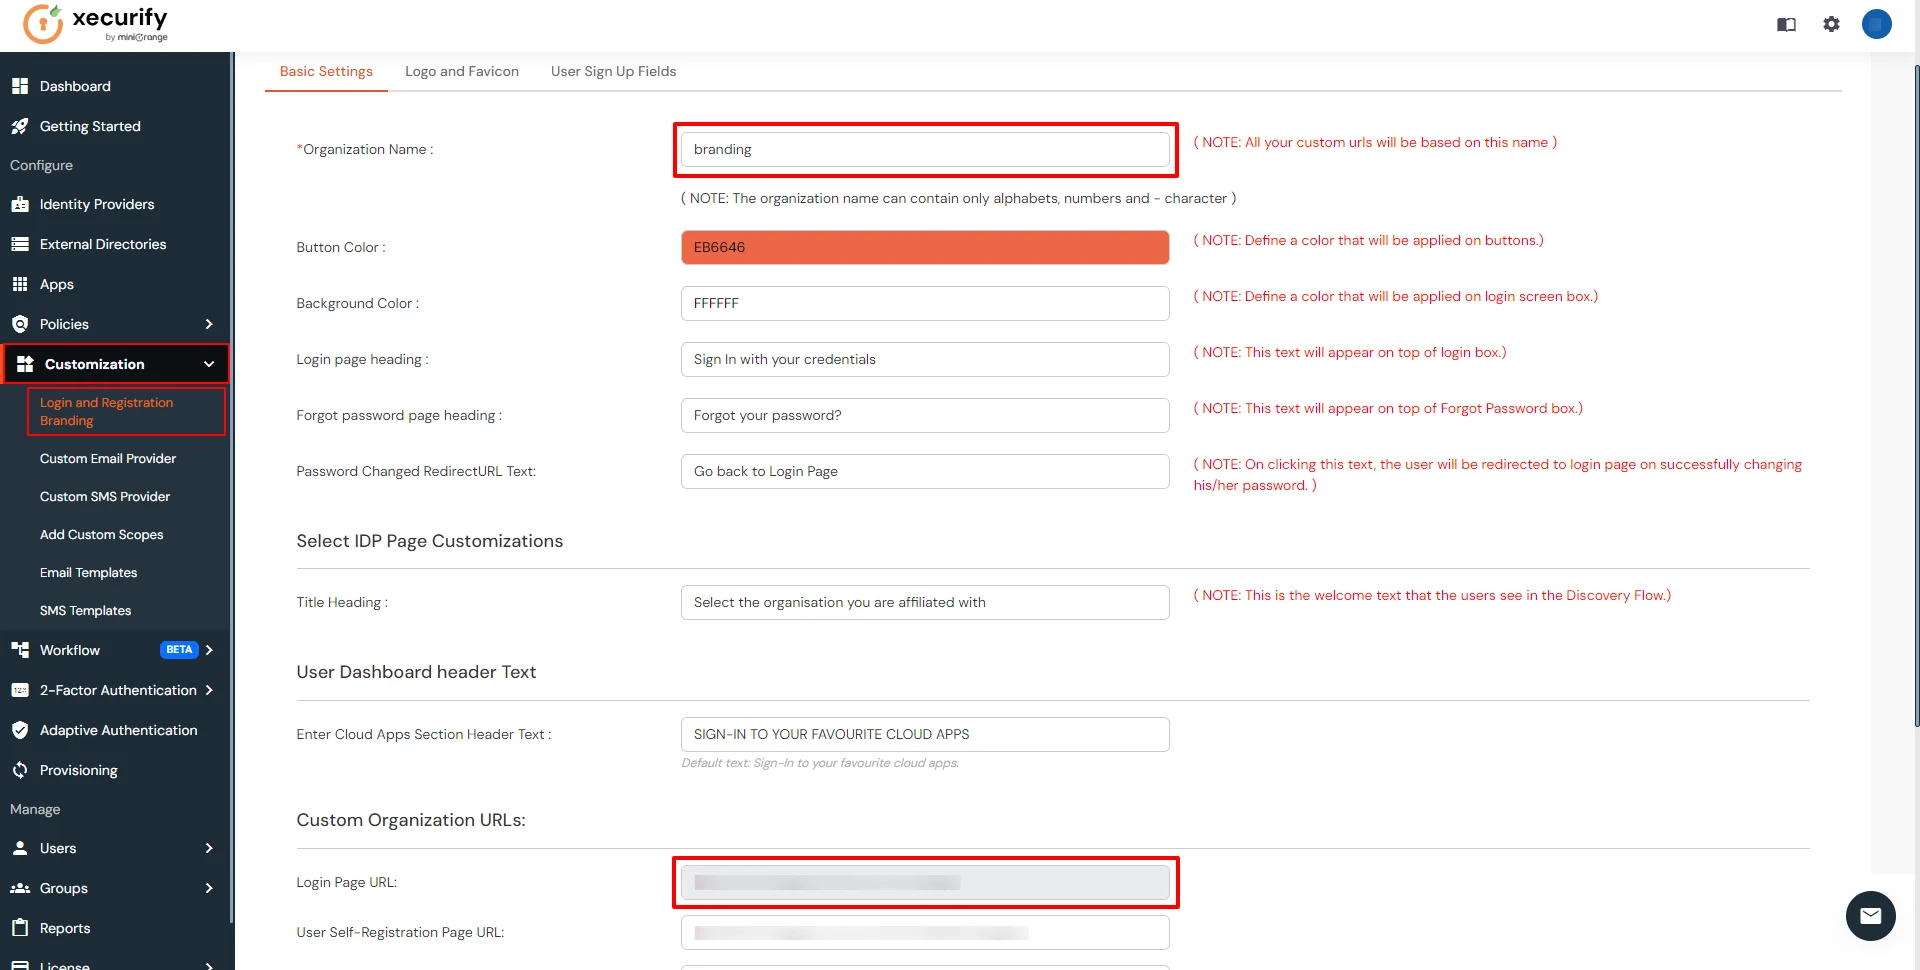
- Cliquez sur Personnalisation dans le menu de gauche du tableau de bord.
- In Réglages de base, met le Nom de l'organisation comme nom de domaine_personnalisé.
- Cliquez à nouveau Enregistrer. Une fois cela défini, l'URL de connexion de marque sera au format https://<custom_domain>.xecurify.com/moas/login
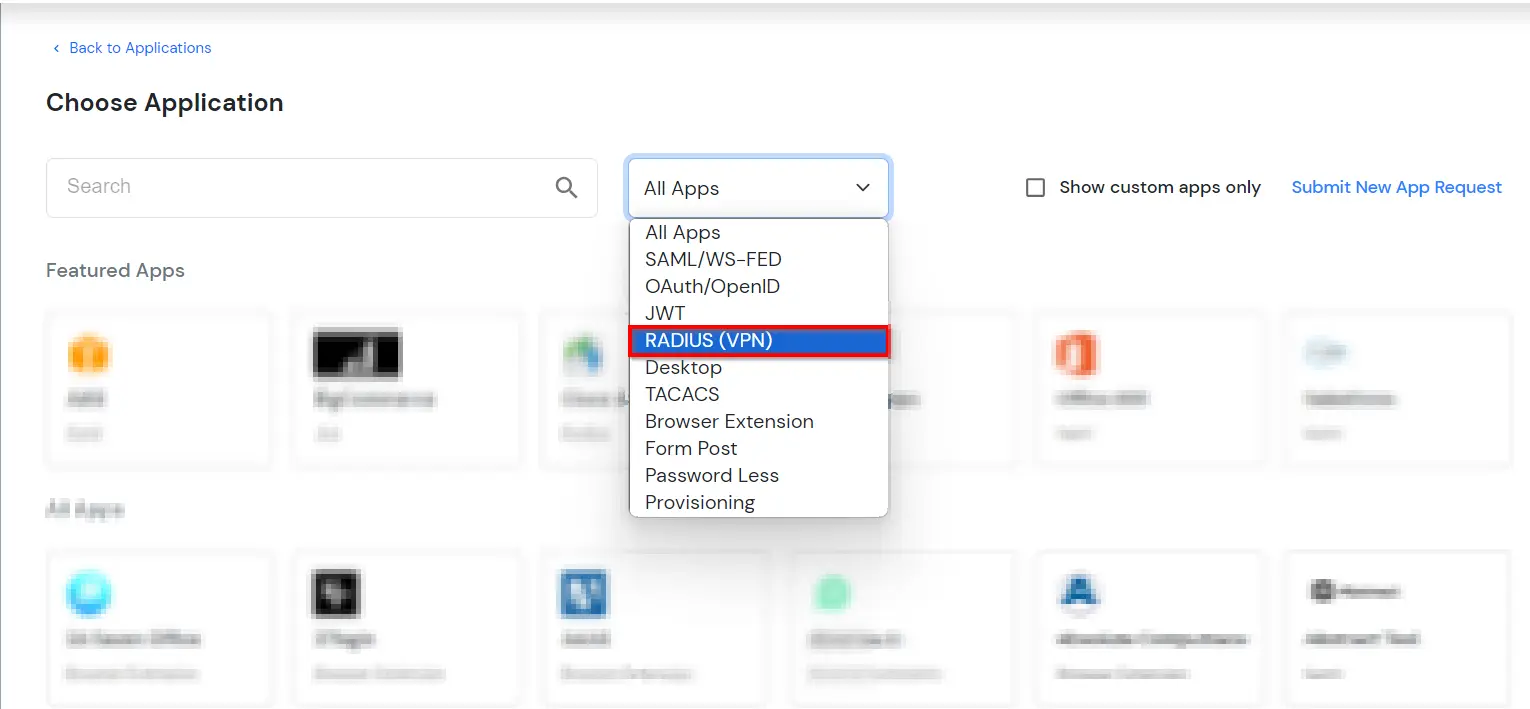
- Allez dans Apps Cliquez sur Ajouter une application .

- Choisissez RAYON comme Type d'application et cliquez sur Créer une application .
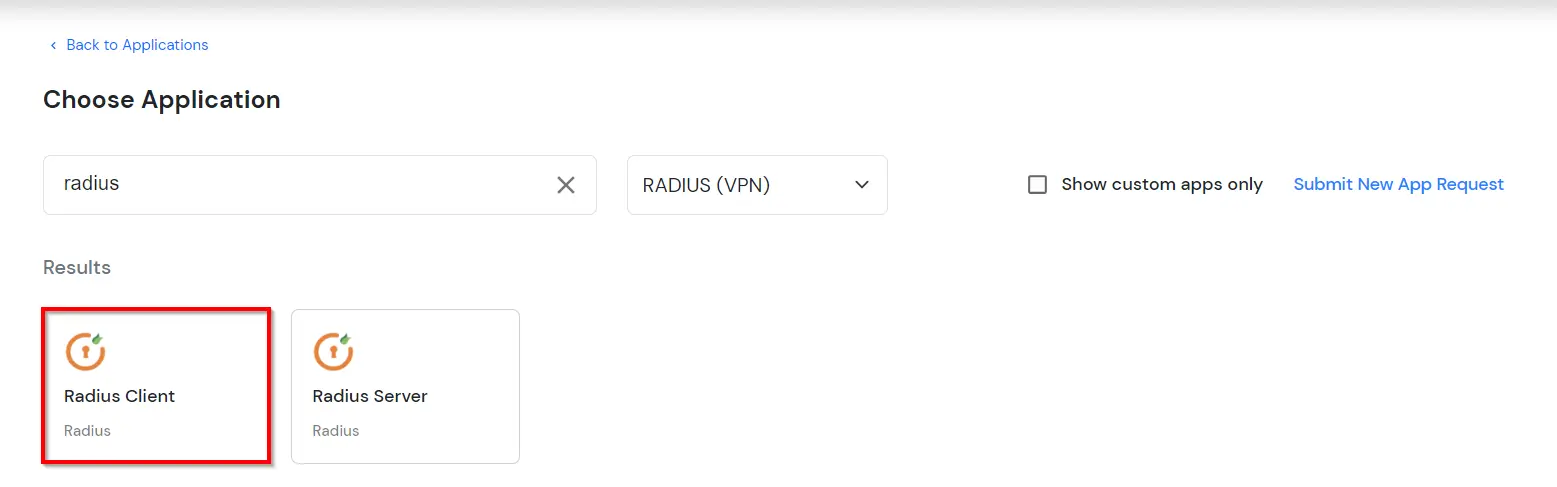
- Cliquez sur VPN mondial Sonicwall onglet application. Si vous ne trouvez pas votre candidature cliquez sur Client de rayon onglet application.
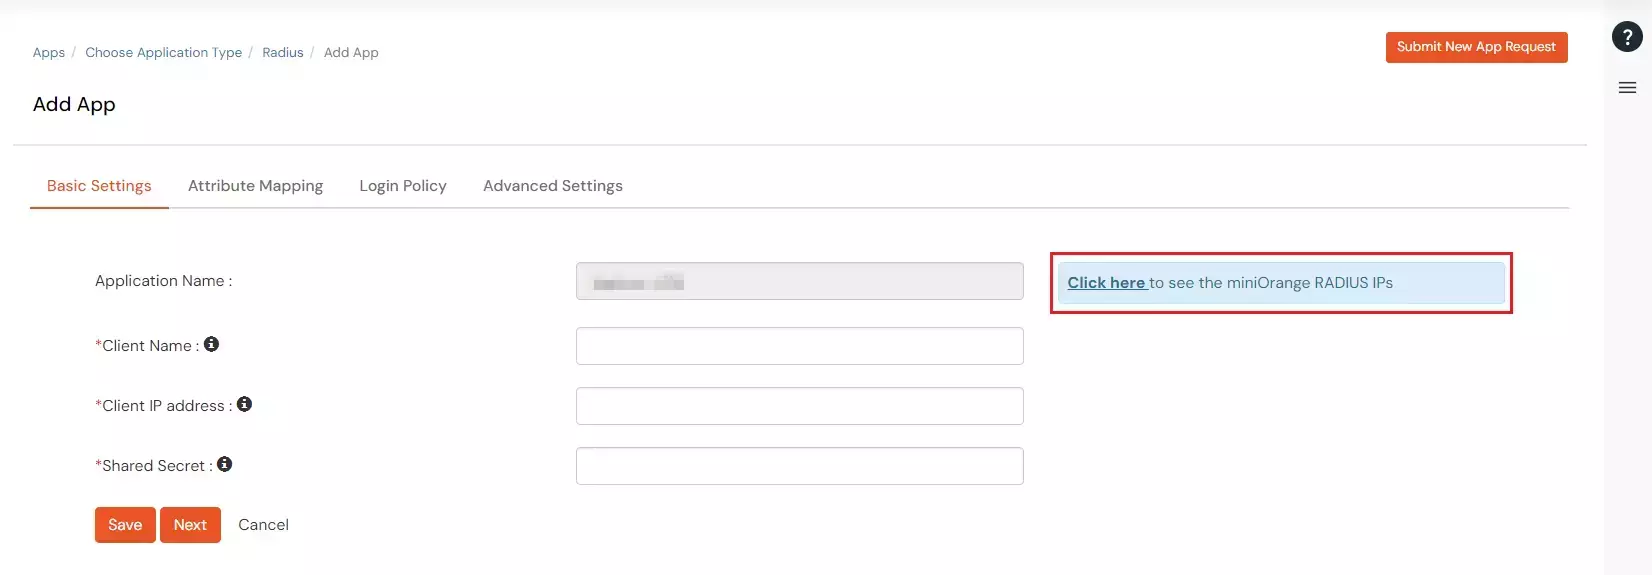
- Cliquez sur le Documentation pour obtenir les adresses IP du serveur Radius.
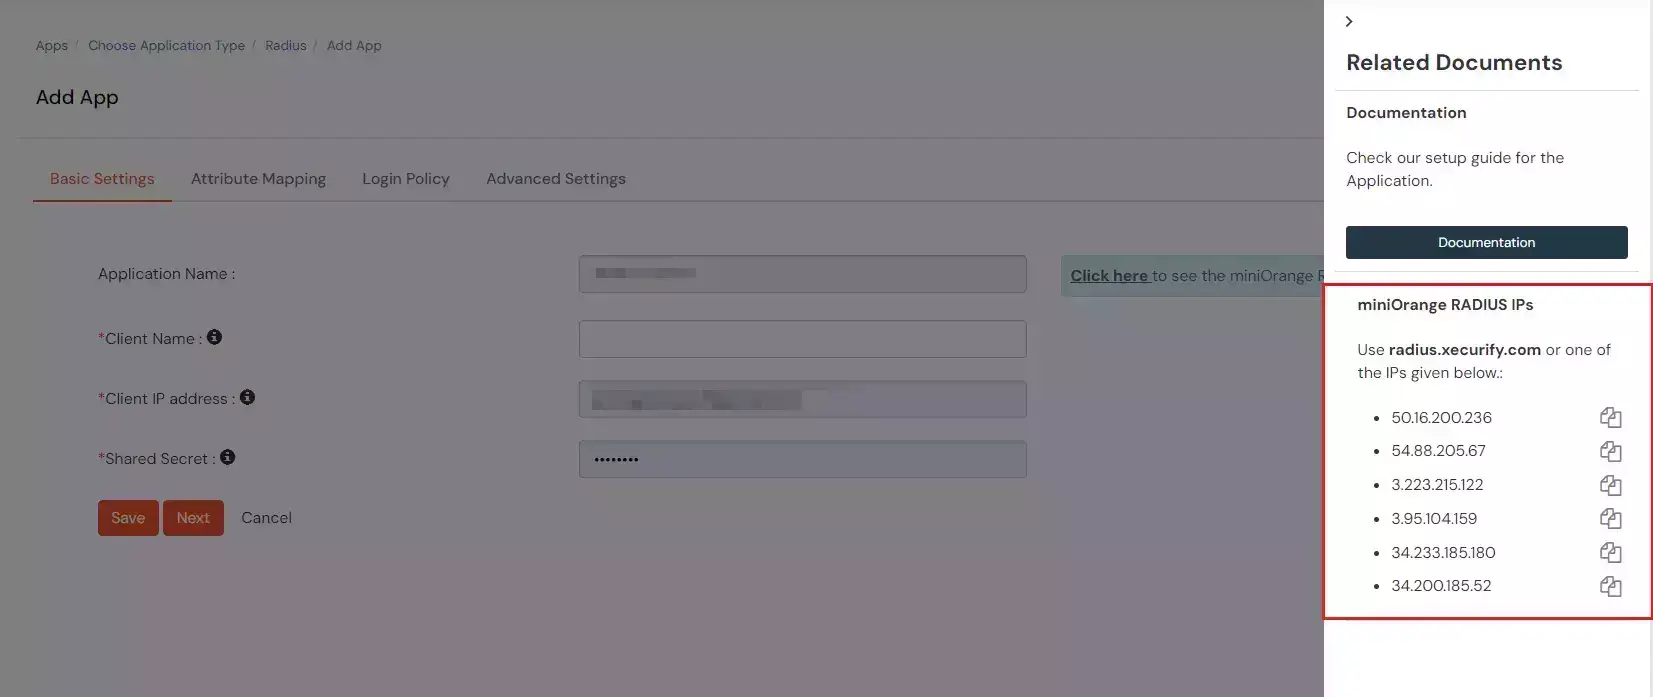
- Copiez et enregistrez les adresses IP du serveur Radius qui seront nécessaires pour configurer votre client Radius.
- Configurez les détails ci-dessous pour ajouter Radius Client.
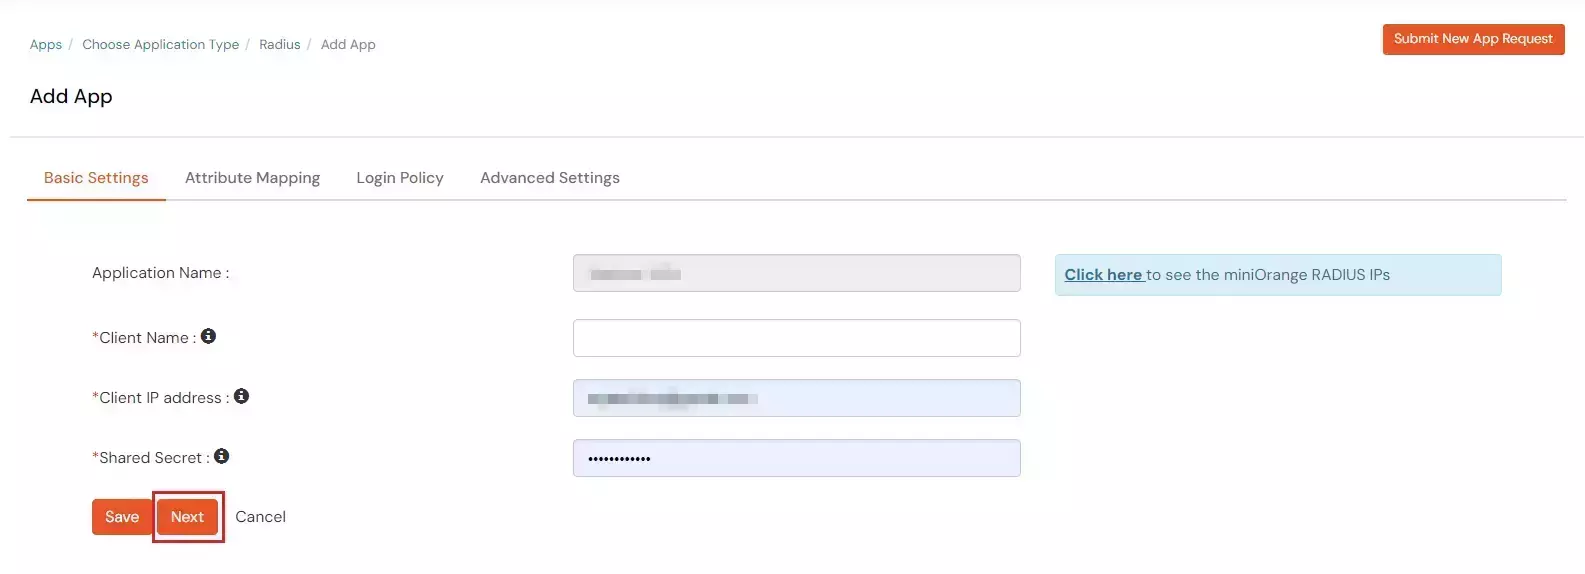
| Nom du client: |
N’importe quel nom pour votre référence. |
| IP du client : |
Adresse IP du serveur VPN qui enverra la demande d'authentification Radius. |
| Secret partagé: |
Clef de sécurité.
Par exemple. "secret partagé"
(Gardez ceci avec vous, vous devrez le configurer sur le serveur VPN). |
- Cliquez à nouveau Suivant.
- Sous l'onglet Mappages d'attributs, activez le bouton bascule si vous souhaitez envoyer des groupes en réponse, puis cliquez sur Suivant
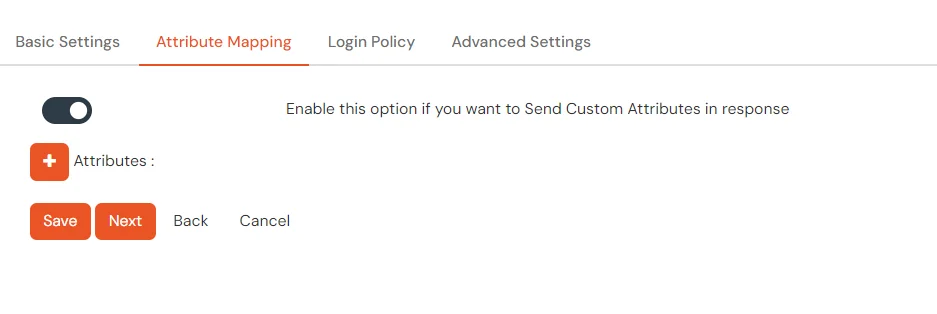
- Vous pouvez vous référer au tableau ci-dessous pour l'ID des attributs du groupe de fournisseurs.
| Nom du vendeur |
Attribut de groupe |
Vendor ID |
ID d'attribut du fournisseur |
| VPN Cisco ASA |
26 Spécifique au fournisseur |
3076 |
25 |
| VPN Fortinet |
26 Spécifique au fournisseur |
12356 |
1 |
| VPN Palo Alto |
26 Spécifique au fournisseur |
25461 |
5 |
| VPN SonicWall |
26 Spécifique au fournisseur |
8741 |
3 |
| VPN Citrix |
26 Spécifique au fournisseur |
66 |
16 |
- Configurez les détails de stratégie suivants pour le client Radius.
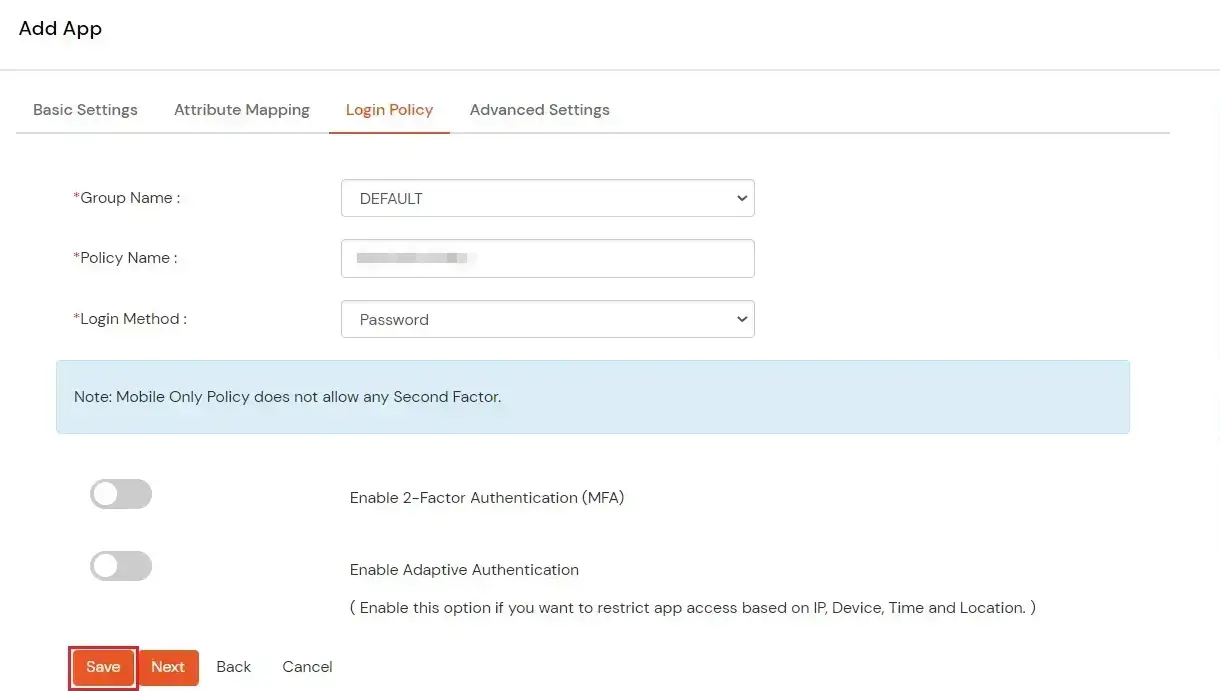
| Nom de groupe: |
Groupe pour lequel la politique s’appliquera. |
| Nom de la politique: |
Tout identifiant qui spécifie le nom de la stratégie. |
| Méthode de connexion |
Méthode de connexion pour les utilisateurs associés à cette stratégie. |
| Activer l'authentification à 2 facteurs |
Active Second Factor lors de la connexion pour les utilisateurs associés à cette stratégie. |
| Activer l'authentification adaptative |
Active l'authentification adaptative pour la connexion des utilisateurs associés à cette stratégie. |
- Après avoir configuré les détails ci-dessus, cliquez sur Enregistrer .
À noter: Vous pouvez suivre
, si vous souhaitez configurer Radius 2FA à l'aide du protocole MSCHAPv2.
NOTE: Pour Sur place version, suivez les étapes ci-dessous avant de tester la connectivité.
Uniquement pour la version sur site
Ouvrez les ports du pare-feu.
- Afin de recevoir la requête RADIUS, il est nécessaire de ouvrir le trafic UDP sur les ports 1812 et 1813 pour la machine sur laquelle l'IdP sur site est déployé.
- Si la machine d'hébergement est un Fenêtres Machine alors vous pouvez suivre ceci. document.
- Si la machine d'hébergement est un Linux Machine alors vous pouvez suivre ceci. document.
NOTE: Si votre machine est hébergée sur AWS, activez les ports depuis le panneau AWS.
2. Configurer RADIUS dans Sonicwall Global VPN
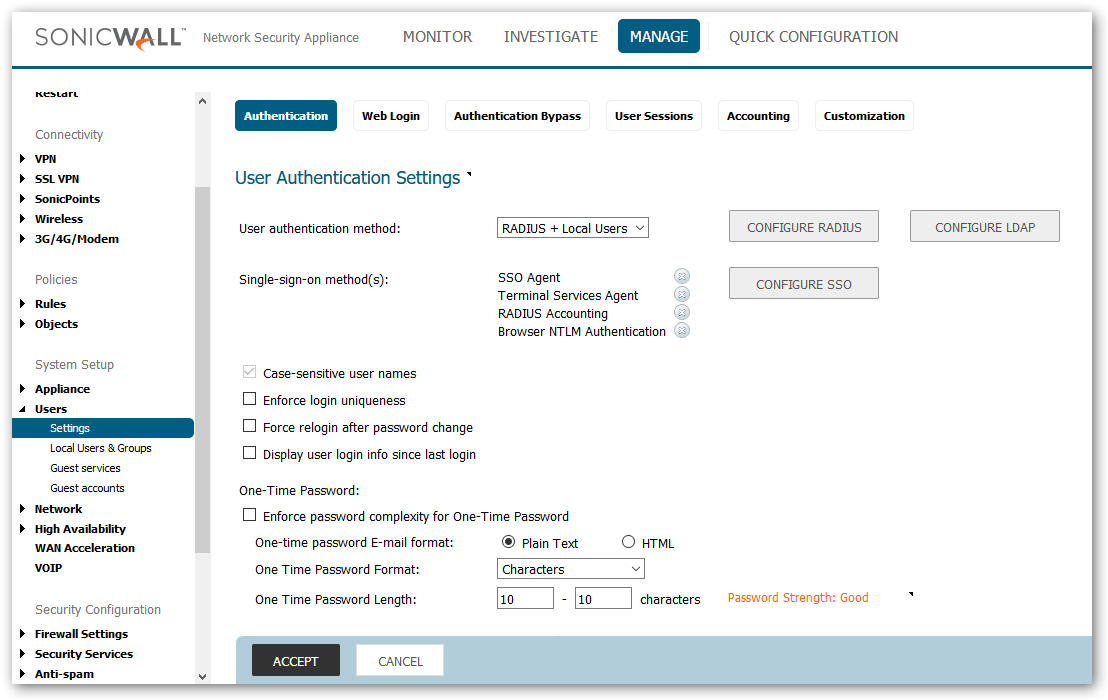
- Aller à Utilisateurs >> Paramètres >> Authentification méthode de connexion et sélectionnez RAYON. Cliquez sur Configurer.
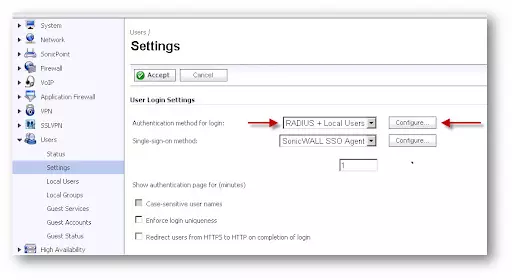
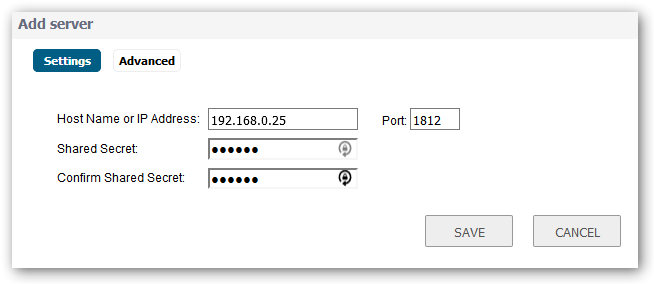
- Entrer le Votre adresse IP du système Serveur RADIUS principal et le rayon port 1812. Si vous recherchez une configuration haute disponibilité pour les serveurs RADIUS, vous pouvez saisir les détails du serveur secondaire.
- Saisissez le secret partagé dans le champ Champ Secret partagé. Le secret partagé alphanumérique peut comporter de 1 à 31 caractères. Le secret partagé est sensible à la casse. Ce secret partagé est utilisé dans un processus de cryptage pour masquer certains détails des messages RADIUS tels que les mots de passe des utilisateurs.
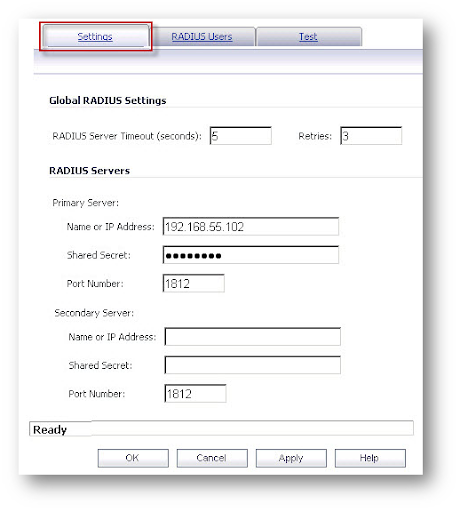
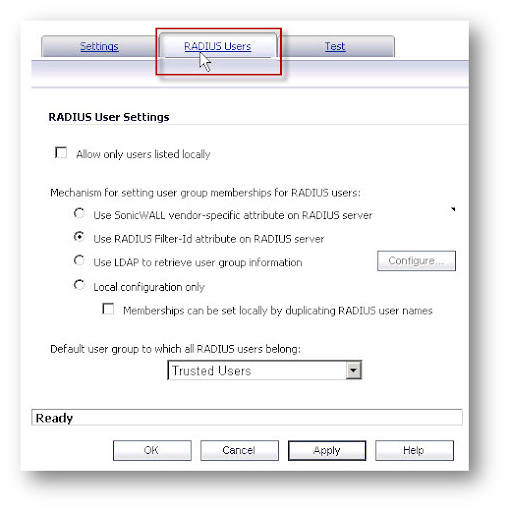
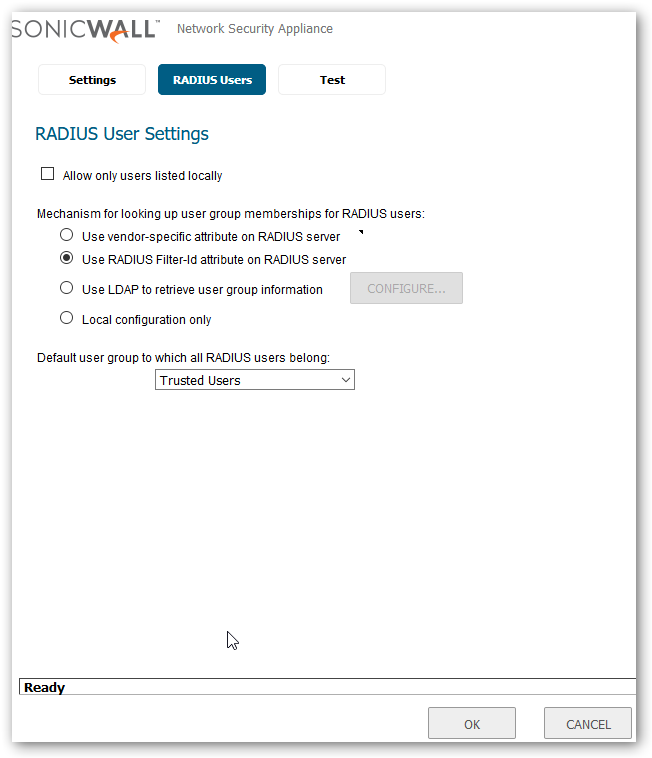
- Cliquez sur Utilisateurs de RAYON languette. Sélectionnez le mécanisme approprié pour définir l’appartenance au groupe d’utilisateurs. Si vous n'êtes pas sûr, utilisez ID du filtre RADIUS attribut sur l'option RADIUS Server et cliquez sur vous inscrire.
- Connectez-vous au Interface d'administration de SonicWall.
- Rechercher Gérer et aller à Paramètres section sous Utilisateurs et cliquez sur Configurer le rayon.
- Cliquez à nouveau Ajouter puis entrez l'adresse IP du serveur RADIUS principal et le port radius. Entrez le secret partagé du serveur RADIUS dans le champ Secret partagé.
Ajouter un groupe local dans Sonicwall
- Cliquez sur Ajouter un groupe pour afficher le Ajouter un groupe fenêtre.
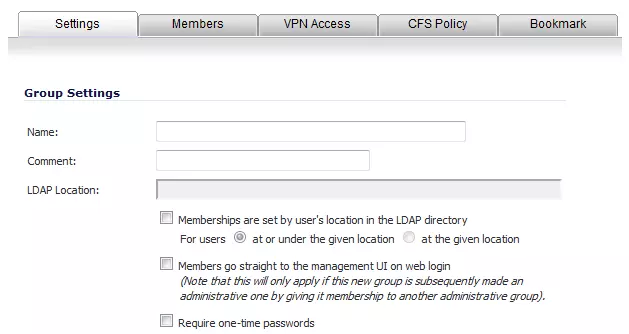
- Sur le Paramètres , saisissez un nom d'utilisateur dans l'onglet Nom champ et il devrait être le même que celui de miniOrange que vous avez obtenu Step1.
En option, vous pouvez sélectionner le Les membres accèdent directement à l'interface utilisateur de gestion lors de la connexion Web case à cocher. Cette sélection ne s'appliquera que si ce nouveau groupe est ensuite ajouté à un autre groupe administratif. Vous pouvez également sélectionner la case à cocher Exiger des mots de passe à usage unique case à cocher pour obliger les utilisateurs VPN SSL à soumettre un mot de passe généré par le système pour une authentification à deux facteurs. Les utilisateurs doivent avoir leur adresse e-mail définie lorsque cette fonctionnalité est activée.
- Cliquez sur Membres pour ajouter des utilisateurs et d'autres groupes à ce groupe.
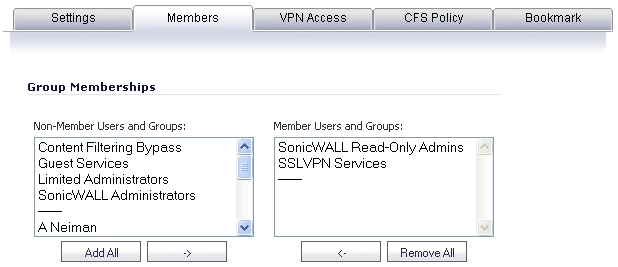
- Sélectionnez l'utilisateur ou le groupe dans Utilisateurs et groupes non membres liste, puis cliquez sur le bouton flèche droite ->.
- Cliquez sur Accès VPN pour configurer les ressources réseau auxquelles les utilisateurs VPN (signets GVC, NetExtender ou Virtual Office) peuvent accéder.
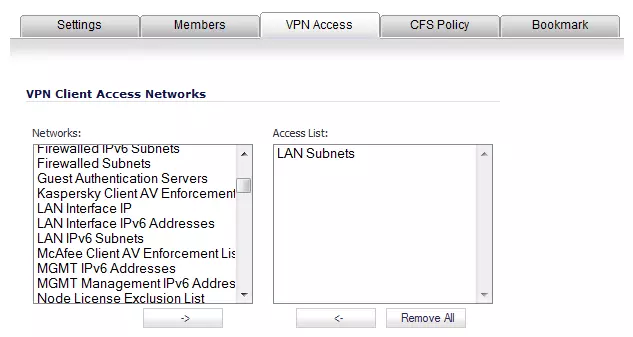
- Sélectionnez un ou plusieurs réseaux dans la liste Réseaux liste et cliquez sur le bouton fléché droit (->) pour les déplacer vers la Liste d'accès colonne. Pour supprimer l'accès de l'utilisateur à un réseau, sélectionnez le réseau dans la liste Liste d'accès, et cliquez sur le bouton fléché gauche (<-).< /li>
3. Configurez votre annuaire d'utilisateurs
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), des fournisseurs d'identité (Okta, Shibboleth, Ping, OneLogin, Keycloak), des bases de données (MySQL, MariaDB, PostgreSQL, etc.) et bien d'autres . Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
Remarque : Vous pouvez suivre ce guide si vous souhaitez configurer l’authentification multifacteur Radius avec vos utilisateurs stockés dans Microsoft Entra ID à l’aide de l’octroi de mot de passe OAuth.
Configurer AD/LDAP comme annuaire d'utilisateurs
Configurer miniOrange comme répertoire d'utilisateurs
Configurez vos annuaires existants tels que Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, etc.
- Cliquez sur Fournisseurs d'identité >> Ajouter un fournisseur d'identité dans le menu de gauche du tableau de bord.

- Dans Choisir un fournisseur d'identité, sélectionnez Répertoires AD/LDAP de la liste déroulante.

- Recherchez ensuite AD/LDAP et cliquez dessus.

- STOCKER LA CONFIGURATION LDAP DANS MINIORANGEChoisissez cette option si vous souhaitez conserver votre configuration dans miniOrange. Si Active Directory est protégé par un pare-feu, vous devrez l'ouvrir pour autoriser les requêtes entrantes vers votre AD.
- STOCKER LA CONFIGURATION LDAP SUR PLACE: Choisissez cette option si vous souhaitez conserver votre configuration dans vos locaux et autoriser uniquement l'accès à AD à l'intérieur des locaux. Vous devrez télécharger et installer Passerelle miniOrange chez vous.

- Entrez LDAP Nom du profil et Identifiant nom.
- Sélectionner Type de répertoire as Le tiering Active Directory.
- Saisissez l'URL ou l'adresse IP du serveur LDAP par rapport au LDAP URL du serveur champ.
- Cliquez sur le Test de connexion bouton pour vérifier si vous avez établi une connexion réussie avec votre Serveur LDAP.

- Dans Active Directory, accédez aux propriétés des conteneurs/UO utilisateur et recherchez le Attribut de nom distinctifLe compte lié doit disposer des droits de lecture minimaux requis dans Active Directory pour permettre les recherches dans l'annuaire. Si le cas d'utilisation implique du provisionnement (comme la création, la mise à jour ou la suppression d'utilisateurs ou de groupes), le compte doit également disposer des droits d'écriture appropriés.

- Entrez le mot de passe valide du compte Bind.
- Cliquez sur le Tester les informations d'identification du compte de liaison pour vérifier vos informations d'identification LDAP Bind pour la connexion LDAP.

- Base de recherche est l'emplacement du répertoire où commence la recherche d'un utilisateur. Vous l'obtiendrez au même endroit où vous avez obtenu votre nom distingué.

- Sélectionnez un filtre de recherche approprié dans le menu déroulant. Si tu utilises Utilisateur dans un filtre de groupe unique or Utilisateur dans un filtre de plusieurs groupes, remplace legroupe-dn> dans le filtre de recherche avec le nom distinctif du groupe dans lequel vos utilisateurs sont présents. Pour utiliser le filtre de recherche personnalisé, sélectionnez "Écrivez votre filtre personnalisé" option et personnalisez-la en conséquence.

- Cliquez sur le Suivant bouton, ou allez à la Options de connexion languette.
- Vous pouvez également configurer les options suivantes lors de la configuration d'AD. Activer Activer LDAP afin d'authentifier les utilisateurs depuis AD/LDAP. Clique sur le Suivant bouton pour ajouter un magasin d'utilisateurs.

Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
| Attribut |
Description |
| Activer LDAP |
Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez |
| Authentification de secours |
Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange |
| Activer la connexion administrateur |
En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP |
| Afficher l'IdP aux utilisateurs |
Si vous activez cette option, cet IdP sera visible par les utilisateurs |
| Synchroniser les utilisateurs dans miniOrange |
Les utilisateurs seront créés dans miniOrange après authentification avec LDAP |
- Cliquez sur le Suivant bouton, ou allez à la Attributs languette.
Cartographie des attributs d'AD
Importation et provisionnement d'utilisateurs à partir d'AD
- Si vous souhaitez configurer le provisionnement, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Importer la stratégie de mot de passe depuis Active Directory
- Si vous souhaitez importer votre politique de mot de passe Active Directory dans miniOrange, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Tester les connexions
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Test de connexion.

- Une fenêtre contextuelle apparaît vous invitant à saisir un nom d'utilisateur et un mot de passe pour vérifier votre configuration LDAP.

- On Réussi connexion avec le serveur LDAP, un message de réussite s'affiche.

Mappage des attributs de test
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Mappage des attributs de test.

- Une fenêtre contextuelle apparaît pour saisir un nom d'utilisateur et cliquer Test.

- Le résultat du mappage des attributs de test sera affiché.

La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
Création de groupes d'utilisateurs (recommandé)
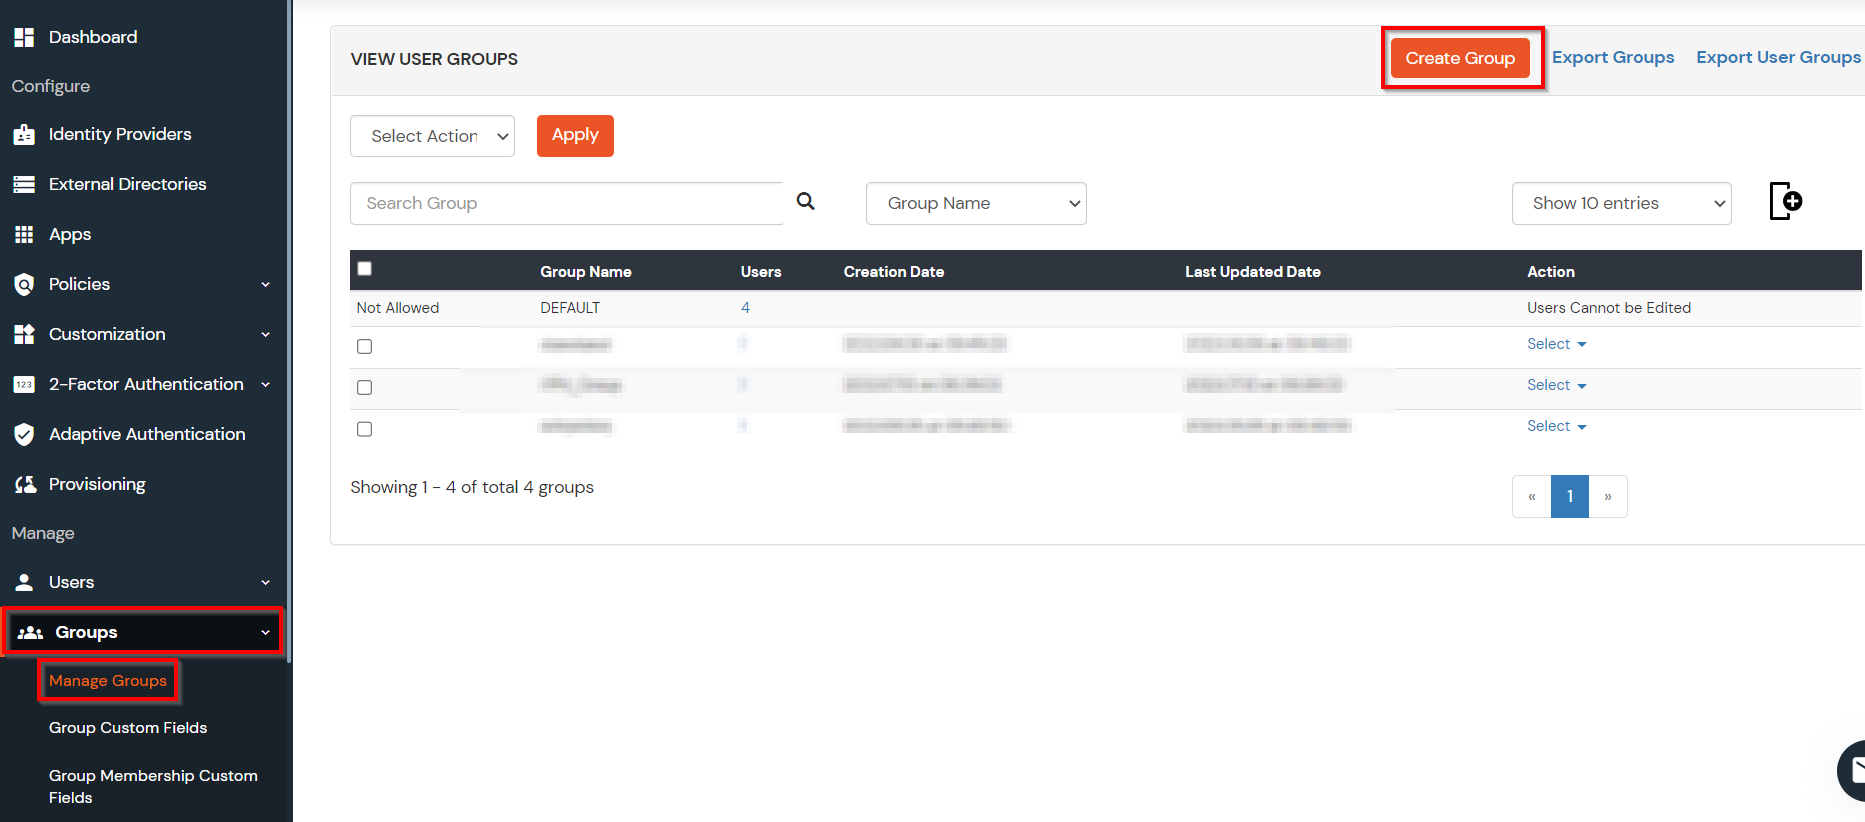
- Sélectionner Groupes >> Gérer les groupes du panneau de gauche.
- Cliquez sur le Créer un groupe bouton en haut.
- Entrez un Nom du groupe et cliquez sur Créer un groupe.
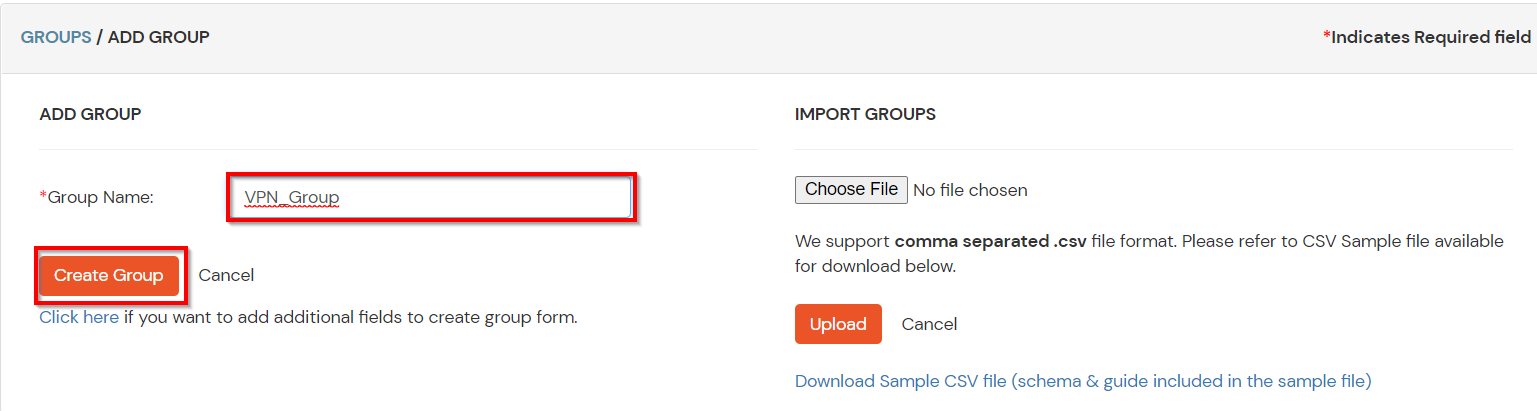
- Dans ce guide, nous avons créé un groupe par nom Groupe_VPN.
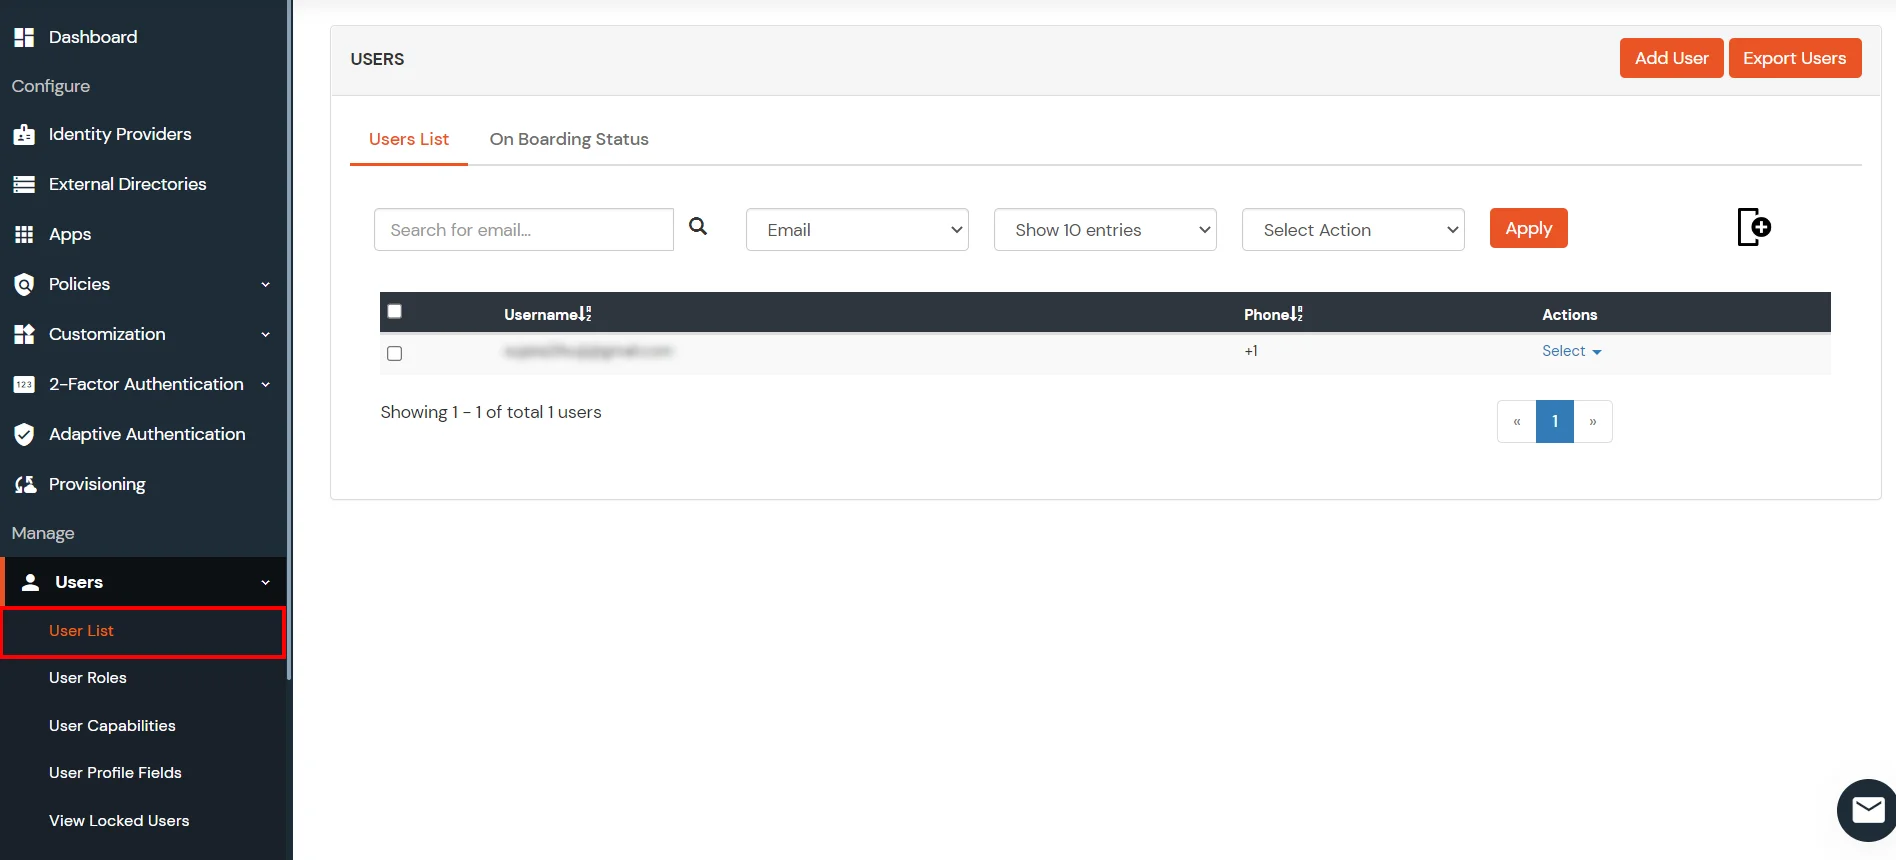
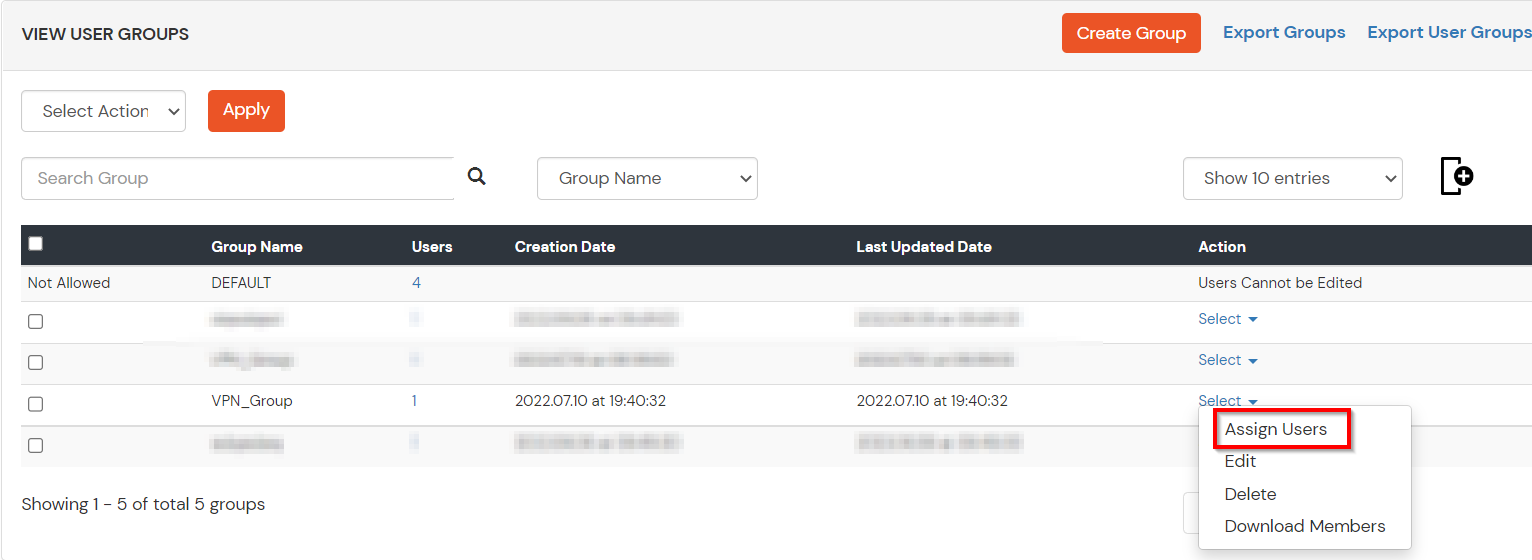
- Affectez différents membres au groupe à l'aide du Attribuer un utilisateur option associée au groupe dans la liste des groupes.
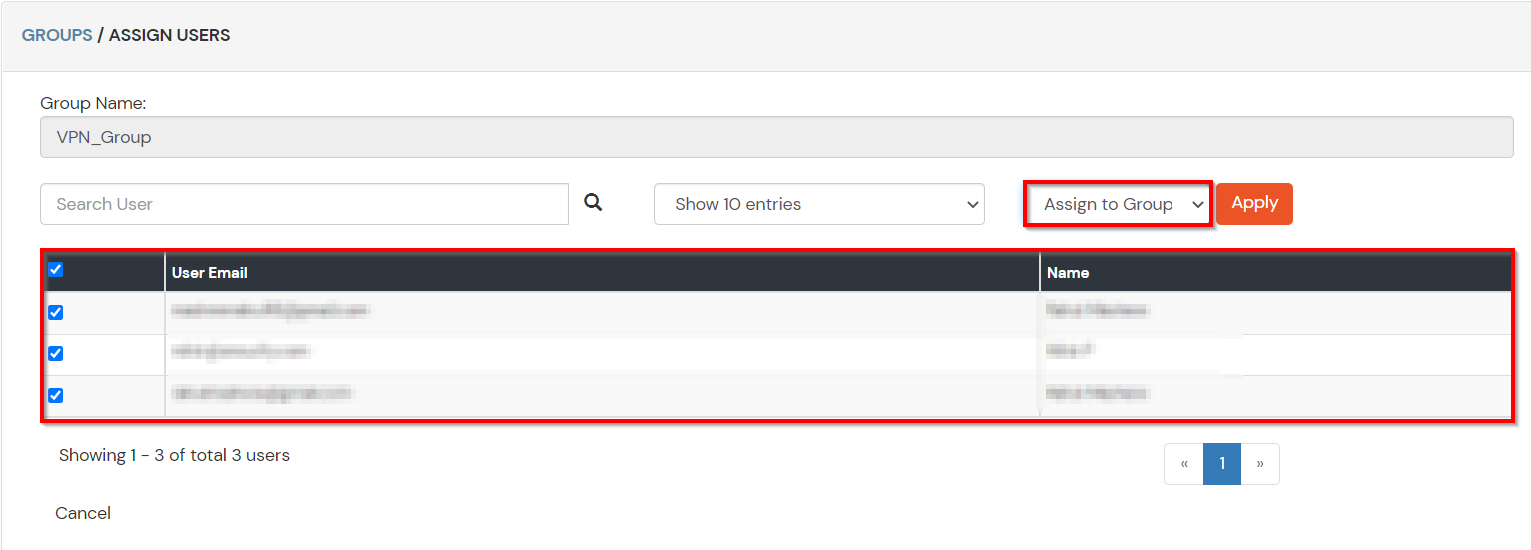
- Sélectionnez les utilisateurs qui doivent être affectés à ce groupe. Sélectionnez ensuite Attribuer au groupe dans la liste déroulante Sélectionner une action et cliquez sur le bouton Appliquer.
- Ces groupes seront utiles pour ajouter plusieurs Politiques 2FA sur les candidatures.
4. Configurer MFA pour Sonicwall Global VPN
Remarque : Vous pouvez suivre ce guide si vous souhaitez personnaliser et inscrire l’authentification multifacteur (MFA) pour les utilisateurs finaux.
- Ici, nous allons configurer une politique pour le groupe d'utilisateurs que nous avons créé dans cette étape et associez-le à l'application VPN Sonicwall Global VPN.
- Cliquez sur Politiques >> Politique de connexion à l'application.
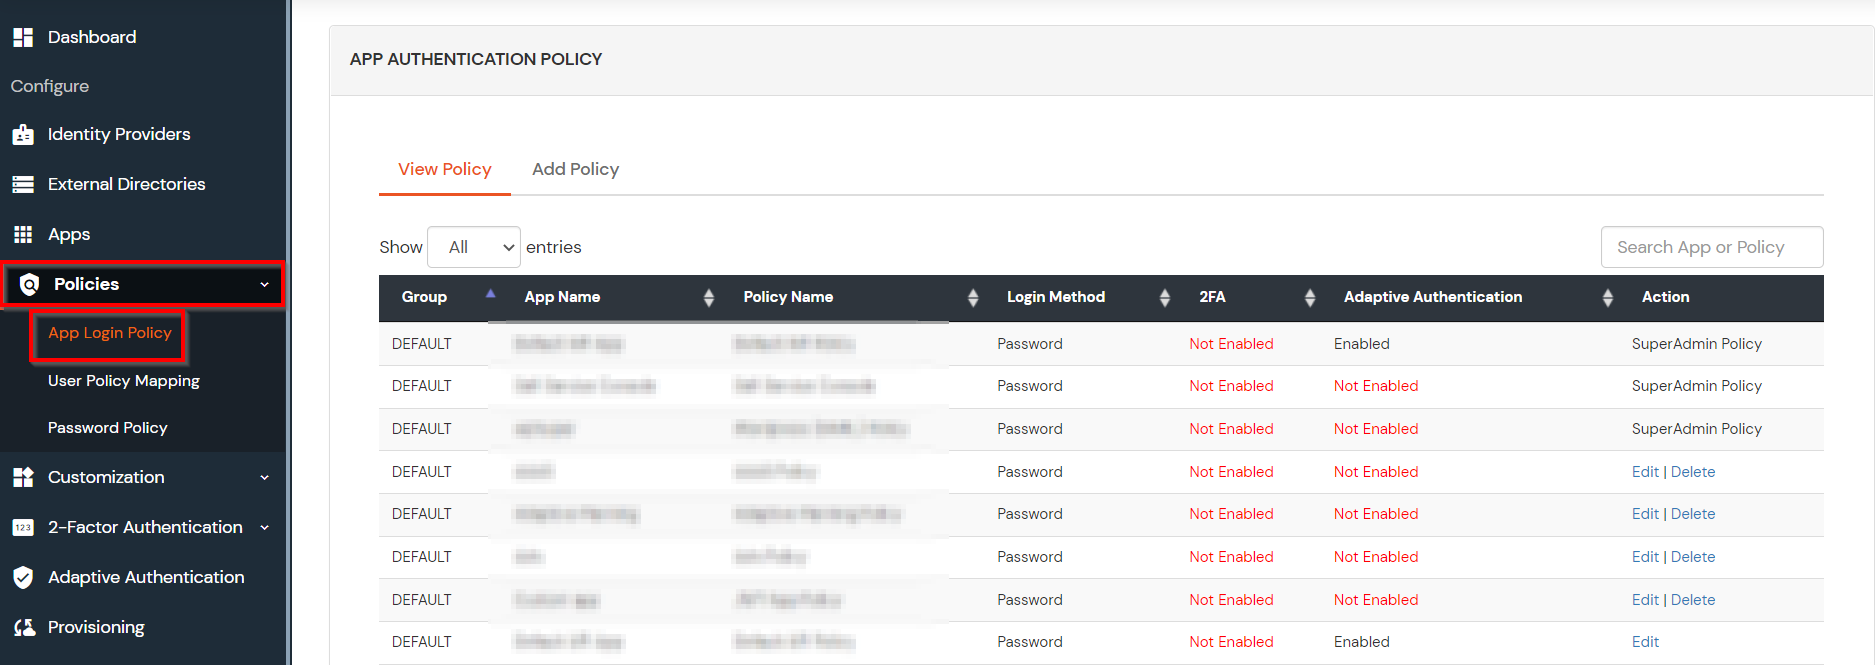
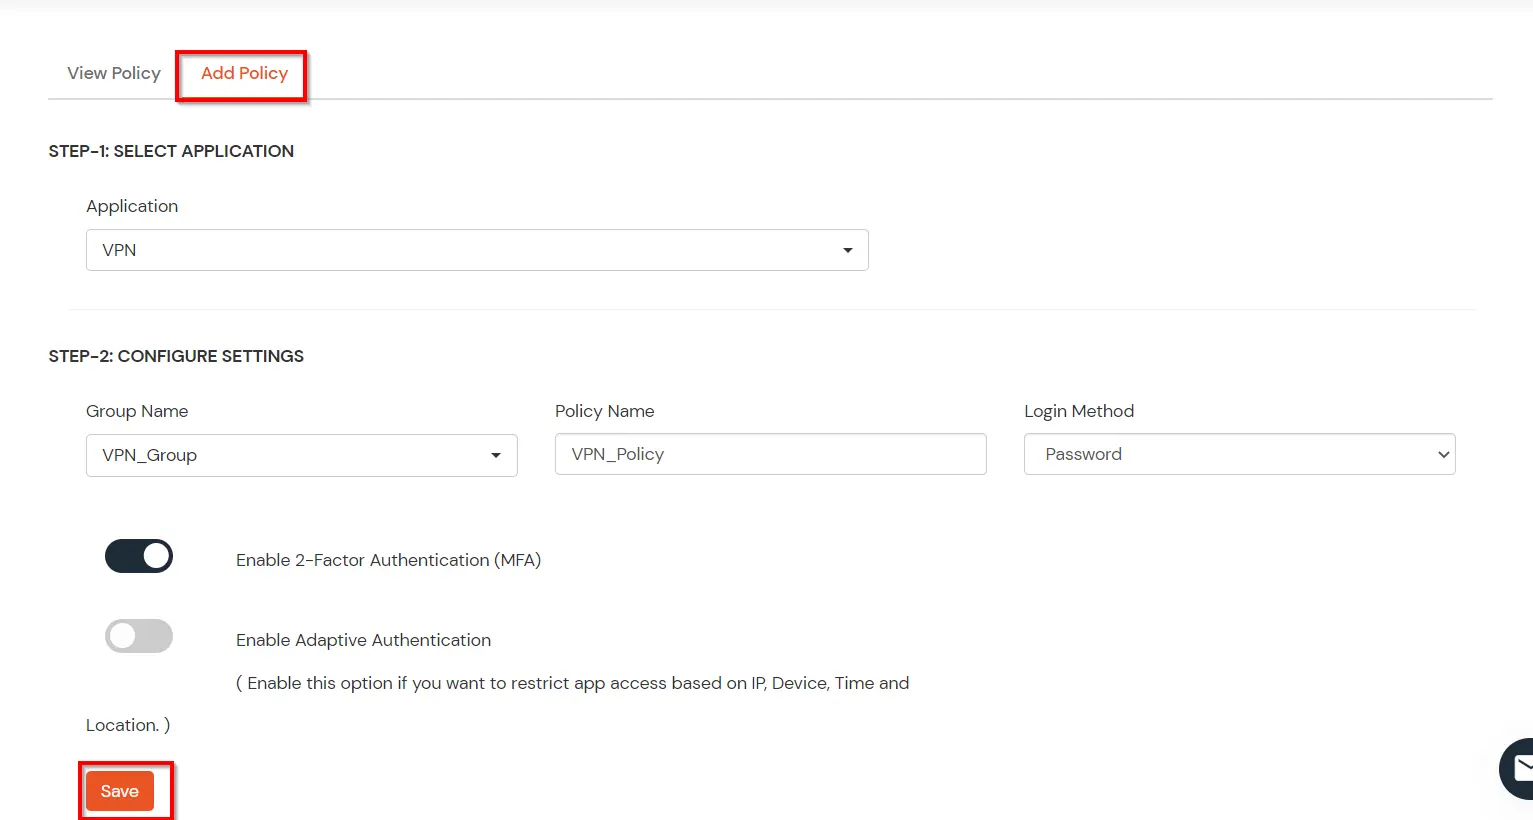
- Cliquez sur Ajouter une politique .
- Dans la section Application, sélectionnez le Application RAYON que nous avons configuré plus tôt à l'étape 1.
- Sélectionnez le groupe d'utilisateurs requis dans Nom du groupe et entrez le Nom de la politique.
- Dans ce guide, nous allons configurer un Mot de passe seulement politique pour "Groupe_VPN", afin que seuls les membres du VPN_Group puissent accéder aux services VPN sans deuxième facteur.
- Une fois terminé les paramètres de la politique, cliquez sur Soumettre pour ajouter une stratégie.
5. Testez Sonicwall Global VPN 2FA
- Connectez-vous à Sonicwall Global VPN en saisissant le nom d'hôte du serveur.
- Saisissez votre Nom d'utilisateur et mot de passe AD et cliquez sur Connecter.
- Maintenant, vous êtes invité à saisir le Code d'authentification à 2 facteursSaisissez le code 2FA et cliquez sur Continuer pour accéder à Sonicwall Global VPN.
- Après une validation réussie, vous êtes connecté en toute sécurité à Sonicwall Global VPN via .
Grâce à ce guide, vous pourrez configurer l'authentification à deux facteurs (2FA) pour la connexion au VPN global Sonicwall.
Dépannage
Comment puis-je vérifier les journaux d'audit des utilisateurs RADIUS dans le tableau de bord d'administration miniOrange ?
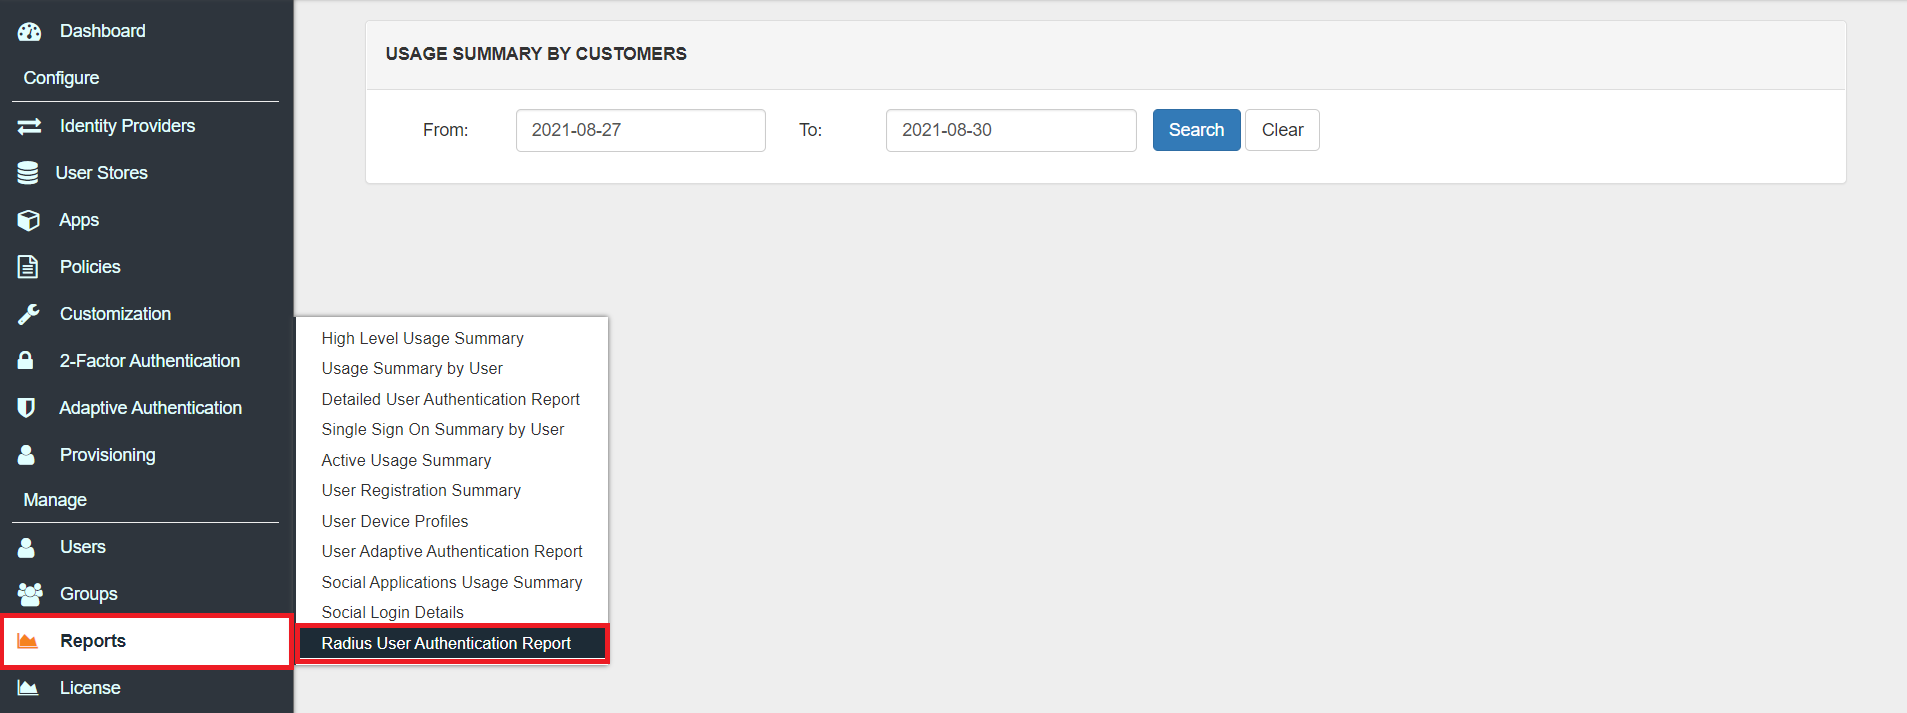
- Connectez-vous à Tableau de bord d'administration miniOrange.
- Cliquez sur Rapports >> Rapport d'authentification des utilisateurs Radius.
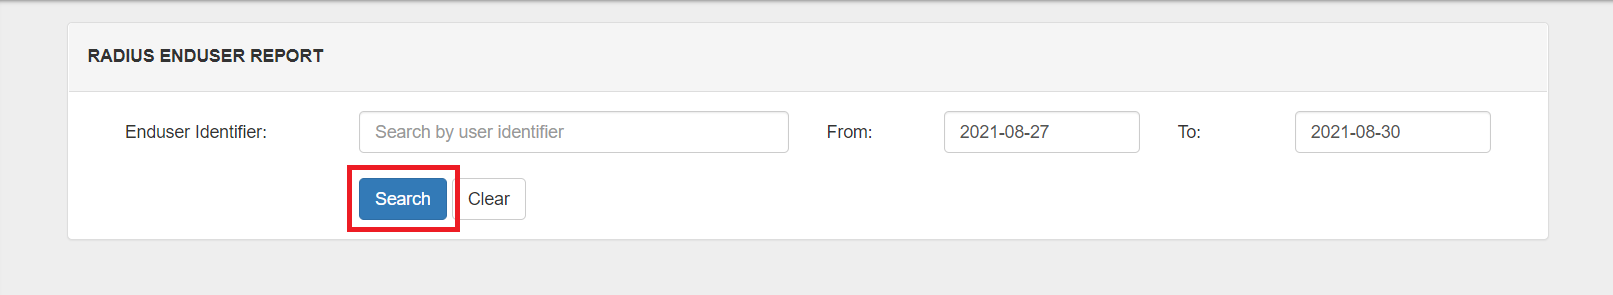
- Entrer Identifiant de l'utilisateur final et Période.
- Cliquez sur Rechercher.
Foire Aux Questions (FAQ)
Qu'est-ce que l'authentification à deux facteurs (2FA) ?
L'authentification à deux facteurs (2FA) est une méthode d'authentification qui exige de l'utilisateur qu'il s'authentifie à l'aide d'au moins deux facteurs pour accéder aux ressources, applications ou au VPN de l'entreprise (Sonicwall Global VPN dans ce cas). Activer l'authentification à deux facteurs (2FA) signifie que les utilisateurs doivent fournir des éléments de vérification supplémentaires en plus de leur nom d'utilisateur et de leur mot de passe, renforçant ainsi la sécurité des ressources de l'organisation. Pour en savoir plus sur l'authentification à deux facteurs (2FA), cliquez ici.
Les trois méthodes d’authentification courantes pour la sécurité 2FA sont :
- Connaissance : quelque chose que l'utilisateur connaît.
- Possession : quelque chose que l'utilisateur possède ou possède.
- Inhérence : généralement désignée par un facteur biométrique.
Types d'authentification 2FA avec RADIUS :
Selon le client VPN , l'authentification à deux facteurs peut prendre deux formes...
- Clients VPN prenant en charge RADIUS Challenge.
- Clients VPN qui ne prennent pas en charge RADIUS Challenge.
Quelles sont les différentes méthodes 2FA pour Sonicwall Global VPN prises en charge par miniOrange ?
miniOrange prend en charge plusieurs méthodes d'authentification 2FA/MFA pour l'accès sécurisé au VPN Sonicwall Global, telles que les notifications push, les jetons logiciels, Microsoft/Google Authenticator , etc.
| type d'identification | Méthode | Appareils |
|---|
| Authentificateur miniOrange | Jeton logiciel | |
| Notification push miniOrange | |
| Jeton mobile | Authentificateur Google | |
| Authentificateur Microsoft | |
| Authentificateur Authentifié | |
| SMS | OTP par SMS | |
| SMS avec lien | |
| Email | OTP par e-mail | |
| E-mail avec lien | |
| Vérification des appels | OTP sur appel | |
| Jeton matériel | Jeton matériel YubiKey | |
| Afficher le jeton matériel | |
Références supplémentaires