Bonjour!

Besoin d'aide? Nous sommes ici !

Icône de support
Assistance par e-mail miniOrange
succès

Merci pour votre demande. Notre équipe vous contactera bientôt.

Si vous n'avez pas de nouvelles de nous dans les 24 heures, n'hésitez pas à envoyer un e-mail de suivi à info@xecurify.com

Résultats de la recherche:

×

Configuration de l'intégration SumoLogic SIEM


SumoLogic SIEM est une solution de sécurité basée sur le cloud qui détecte les menaces en temps réel, analyse les données des journaux d'événements et d'incidents de tous les outils de sécurité. miniOrange fournit un accès sécurisé et un contrôle total à SumoLogic pour les entreprises et les applications. Avec l'aide du guide fourni, vous pouvez configurer SumoLogic facilement.


Obtenez une aide gratuite pour l'installation


miniOrange offre une assistance gratuite via un appel de consultation avec nos ingénieurs système pour configurer l'intégration SIEM avec votre instance SumoLogic dans votre environnement avec un essai gratuit de 30 jours.

Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons très rapidement.
1. Configurer le point de terminaison du collecteur HTTP

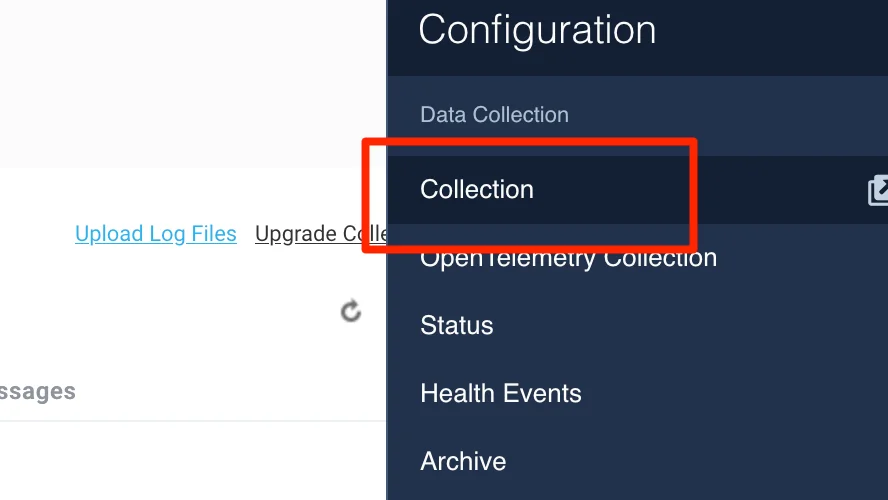
  • Interface classique. Dans le menu principal de SumoLogic, sélectionnez Gérer les données > Collecte > Collecte. Nouvelle interface utilisateur. Dans le menu supérieur de SumoLogic, sélectionnez Configuration, puis sous Collecte des Données Sélectionner CollectionVous pouvez également cliquer sur le menu Aller à... en haut de l'écran et sélectionner Collection.
  • Collection de sélection d'authentification unique (SSO) SumoLogic

  • Dans l' Collecteurs page, cliquez sur Ajouter une source à côté d'une Collectionneur hébergé.
  • Sélectionner Journaux et métriques HTTP.
  • Saisissez un nom à afficher pour la source dans l'application Web Sumo. La description est facultative.
  • Assurez-vous de définir Traitement des messages as Traitement multiligne.
  • Cliquez sur Enregistrer pour sauvegarder votre collecteur.
  • SumoLogic Single Sign-On (sso) Copier le lien

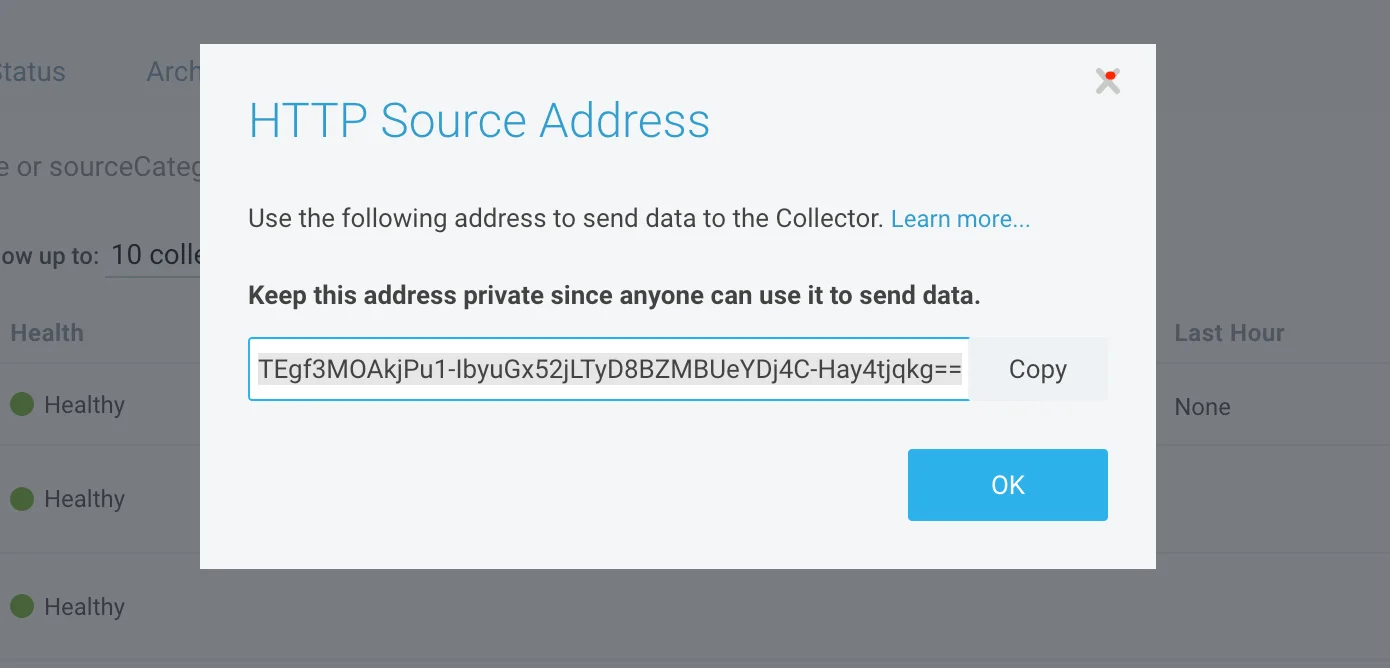
  • Copiez le point de terminaison en cliquant sur le lien Afficher l'URL.

2. Configurez le point de terminaison de l'API SUMO Logic dans miniOrange.

  • Se connecter à Console d'administration miniOrange.
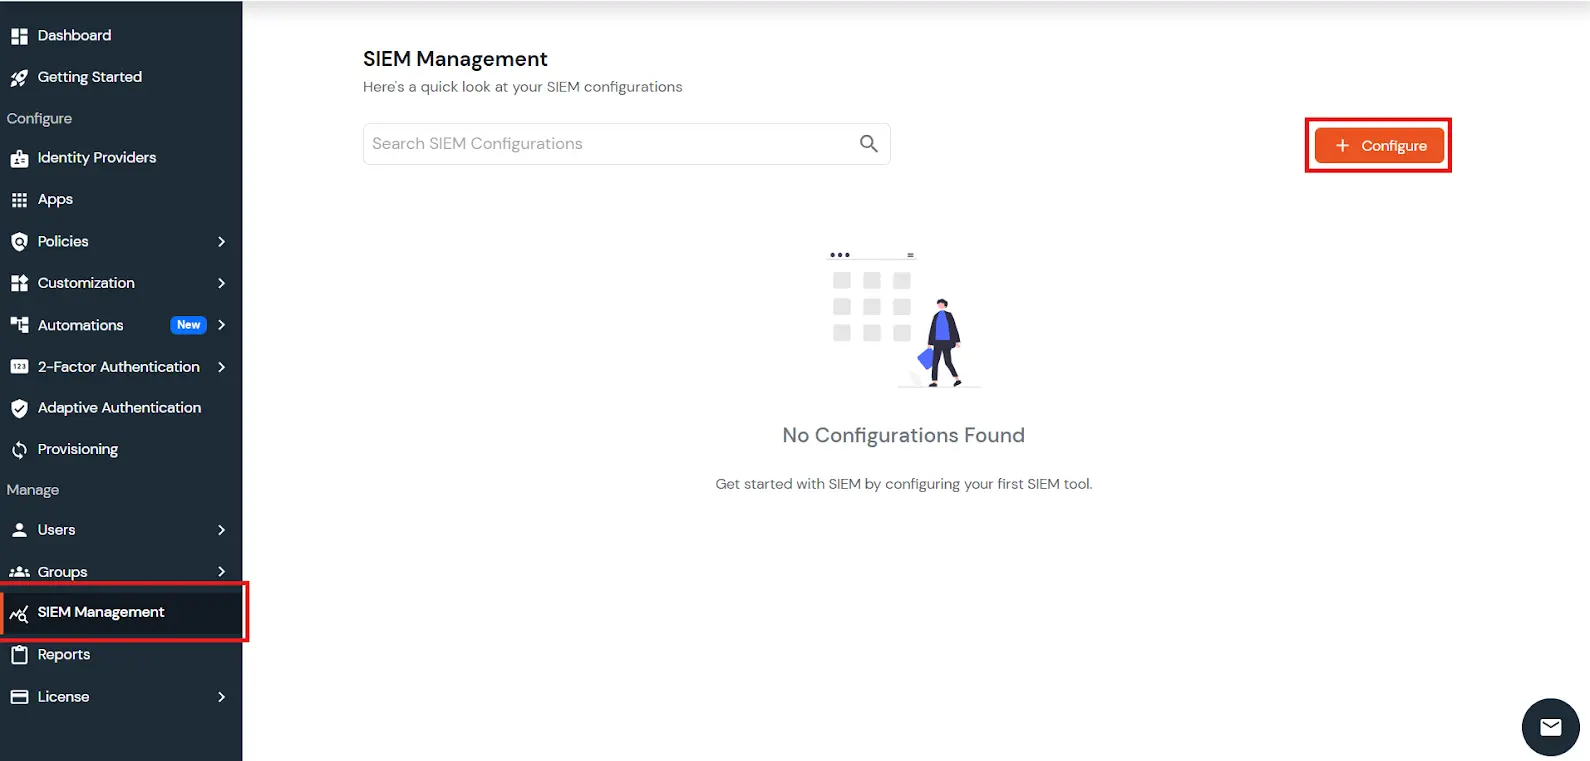
  • Allez dans Gestion SIEM et cliquez sur Configurer .
  • Onglet Configuration de la gestion SIEM dans la console d'administration miniOrange

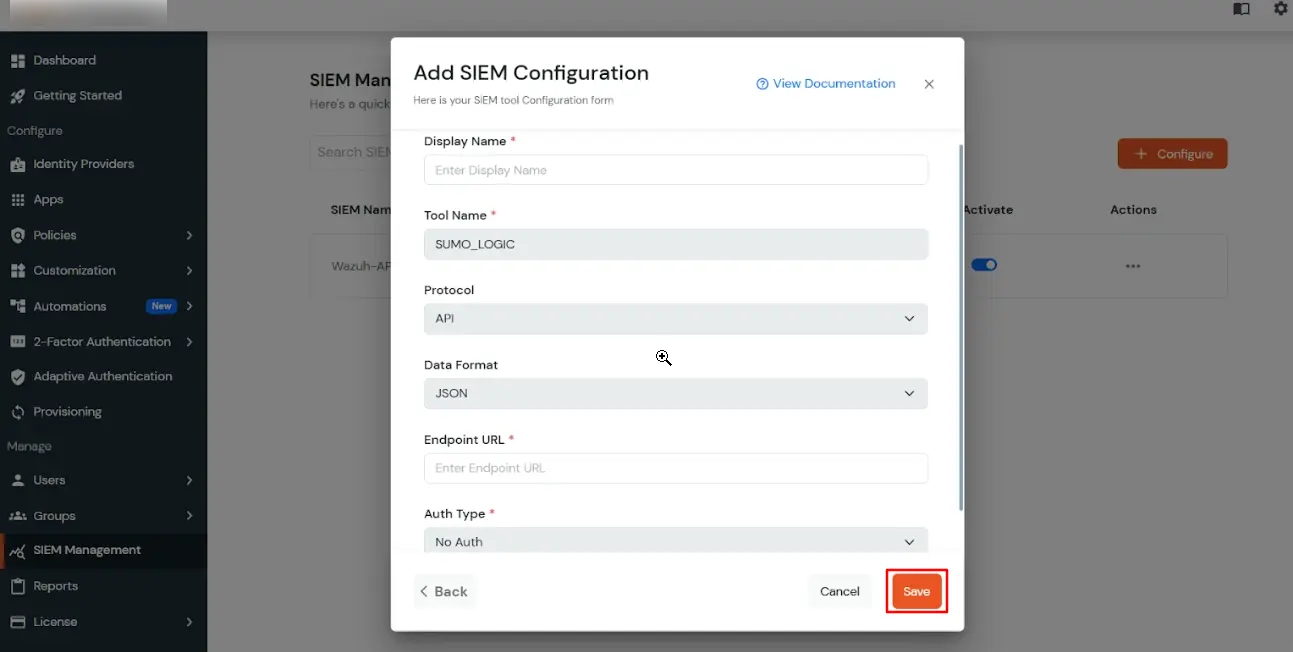
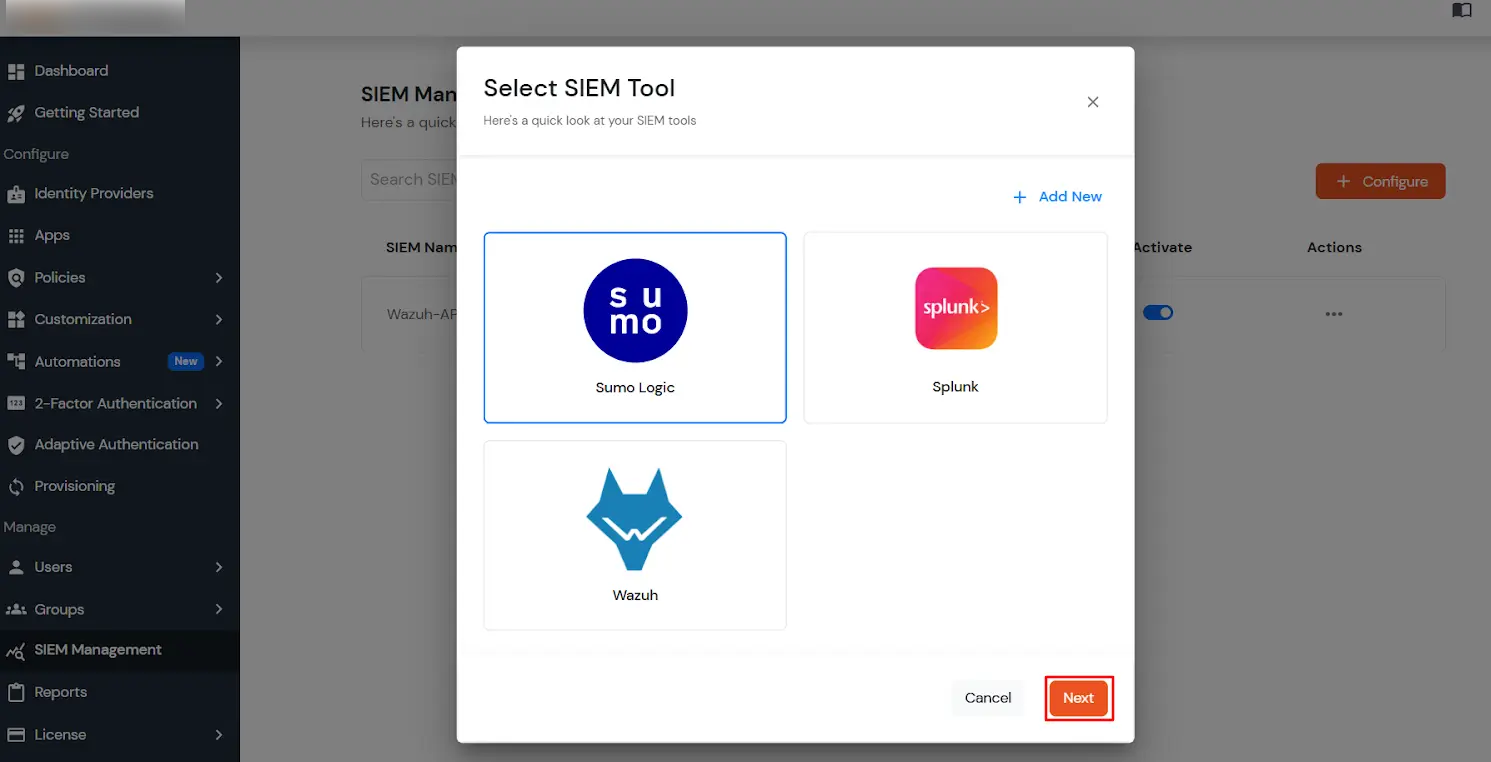
  • Sélectionner Sumo Logic outil SIEM et cliquez sur next.
  • Sélectionnez Sumo Logic SIEM

  • Indiquez le nom de l'outil SIEM.
  • Assurez-vous d'entrer le URL du point de terminaison (Copié de l'étape 1) .
  • Pour enregistrer la configuration Sumo Logic SIEM, cliquez sur enregistrer.
  •  AJOUTER la configuration SIEM

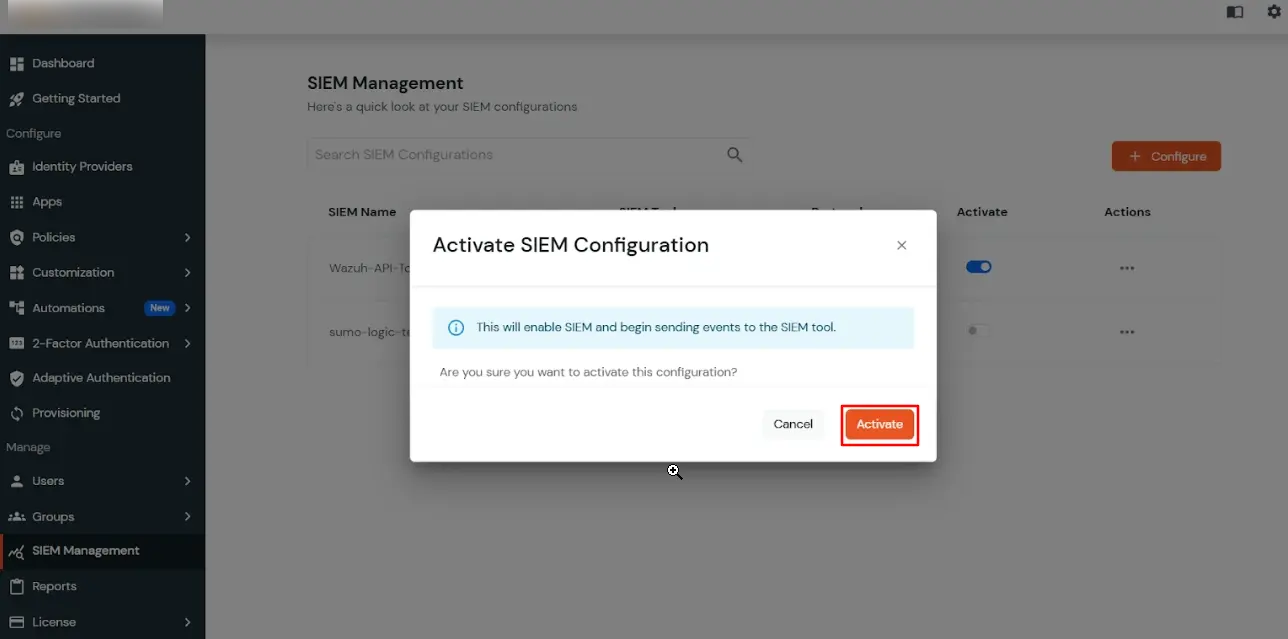
  • Cliquez sur activer Appuyez sur le bouton bascule pour activer l'outil SIEM.
  •  Activer la configuration SIEM

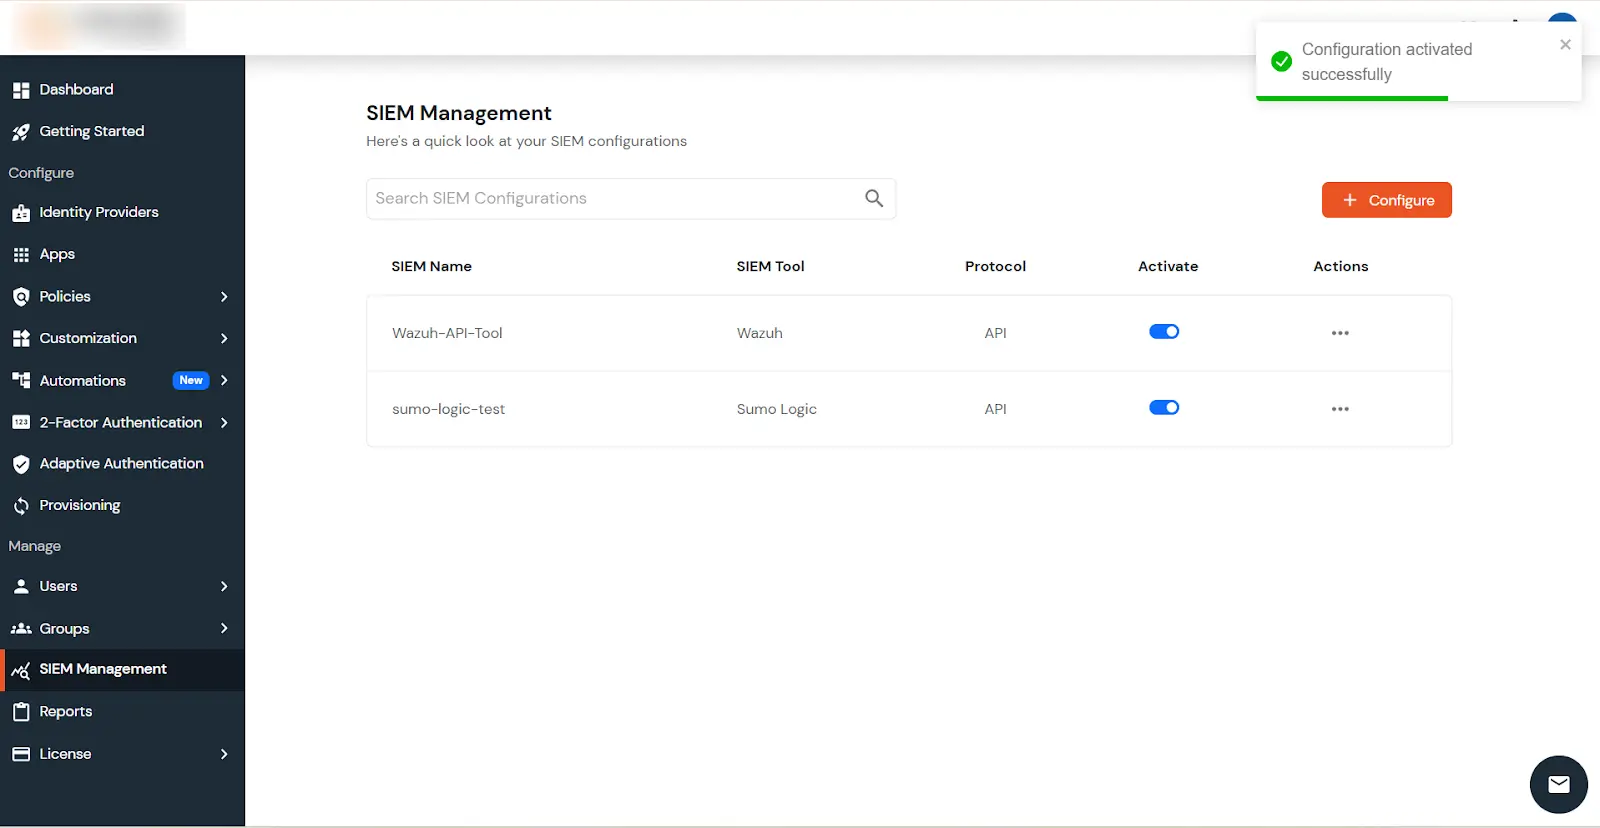
    Configuration activée avec succès

    À noter:

    Le superadministrateur peut également activer l'outil SIEM pour les clients via les options de gestion de l'activation. L'administrateur peut activer l'outil SIEM pour tous les clients en utilisant Activer pour tous les clients Cette option peut également être activée pour chaque client individuellement via l'option « Gérer l'activation » disponible dans le menu Actions en cliquant sur les trois points.
    S'il vous plaît suivez en savoir plus.
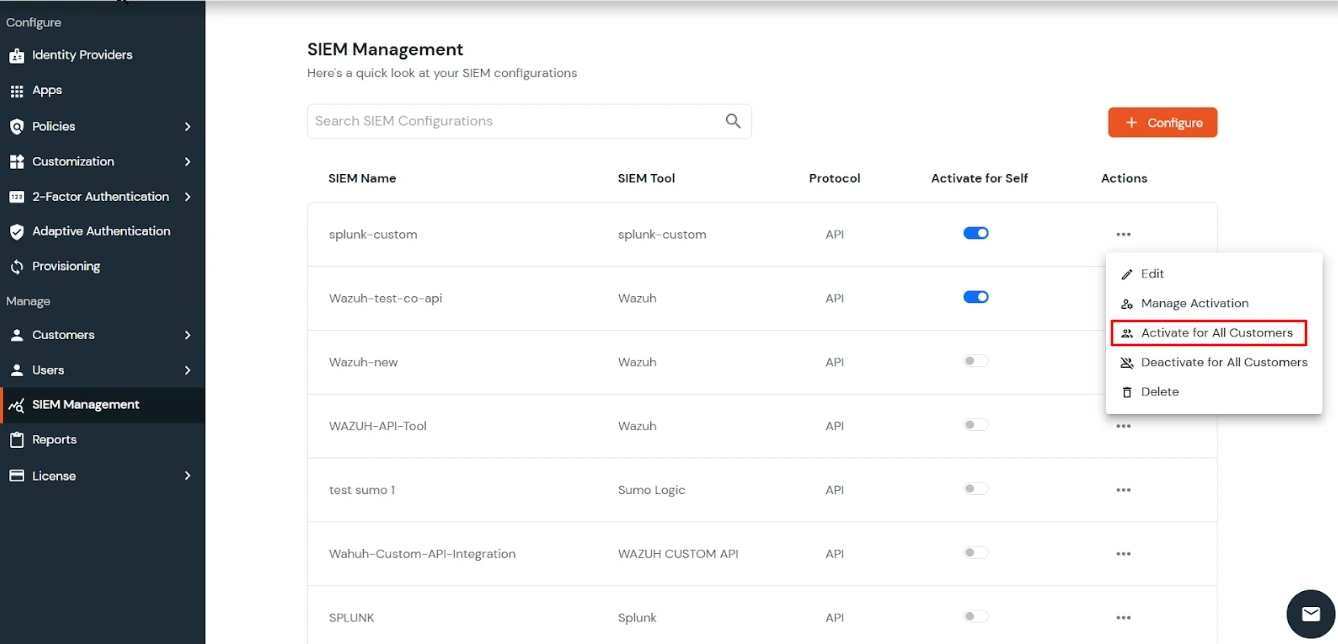


  • Sélectionnez Activer pour tous les clients :
    • Le superadministrateur peut activer/désactiver Activer pour tous les clients pour activer l'outil SIEM pour tous les locataires en une seule action.
    Sélectionnez Activer pour tous les clients

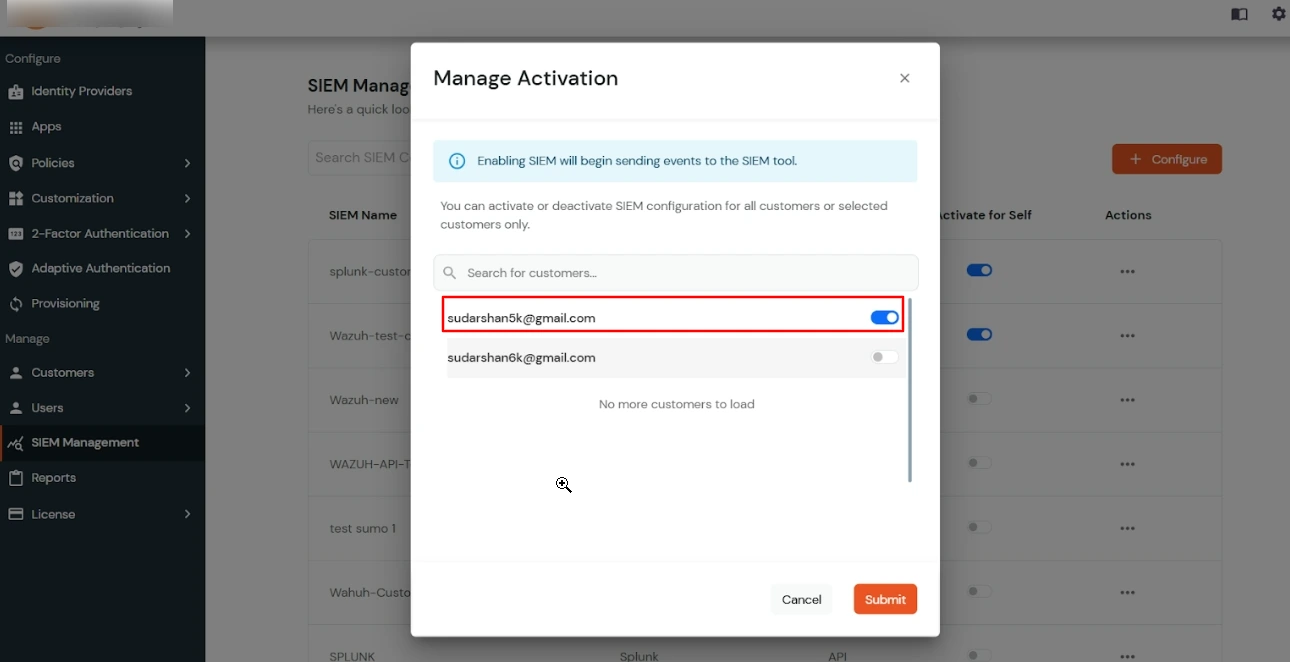
  • Sélectionnez Gérer l'activation :
    • Le superadministrateur peut utiliser Gérer l'activation activer sélectivement l'outil SIEM pour certains comptes clients.
    Sélectionnez Gérer l'activation

3. Exemples de filtres de recherche

1. Requête de filtrage pour les audits MFA

            
                _source=##name_of_your_source##
              | where audit.audittype = "MFA_AUDIT"
              | audit.target.identifier as Identifier
              | audit.status as Status
              | fromMillis(audit.createdDttm) as Time
              | formatDate(Time,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, Status, FormattedTime
              | fields -_count


2. Requête de filtrage pour les audits d'administration

            
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | audit.status as Status
              | audit.target.identifier as Identifier
              | audit.eventType as EventType
              | count by Identifier, EventType, Status
              | fields -_count


3. Requête de filtrage pour les audits de réinitialisation de mot de passe

            
                _source=##name_of_your_source##
              | where audit.auditType = "ADMIN_AUDIT"
              | where audit.eventType = "Password Reset"
              | audit.target.identifier as Identifier
              | auditValue as AuditMessage
              | audit.status as Status
              | fromMillis(audit.createdDttm) as temptime
              | formatDate(temptime,"dd/MM/yyyy HH:mm:ss") as FormattedTime
              | count by Identifier, AuditMessage, Status, FormattedTime
              | fields -_count



Vous souhaitez planifier une démo ?

Démonstration de la plateforme


Nos autres produits de gestion des identités et des accès