Comment configurer 2FA/MFA pour la connexion Windows et RDP
Face à la multiplication des failles de sécurité liées aux mots de passe, se fier uniquement aux noms d'utilisateur et aux mots de passe pour sécuriser les connexions locales Windows ou le protocole RDP (Remote Desktop Protocol) ne suffit plus. Les cybercriminels peuvent facilement exploiter des identifiants faibles ou volés, mettant ainsi en danger les systèmes critiques de votre entreprise.
C’est pourquoi les organisations se tournent aujourd’hui vers le produit miniOrange MFA , qui ajoute une couche de sécurité supplémentaire sous la forme d’ une authentification à deux facteurs (2FA) pour empêcher l’accès non autorisé.
Pourquoi choisir miniOrange MFA pour Windows et RDP ?
La solution d'authentification à deux facteurs (2FA) miniOrange pour Windows protège contre la compromission des mots de passe en introduisant deux niveaux d'authentification successifs.
1. Premier facteur : les informations d'identification standard de l'utilisateur dans Windows AD.
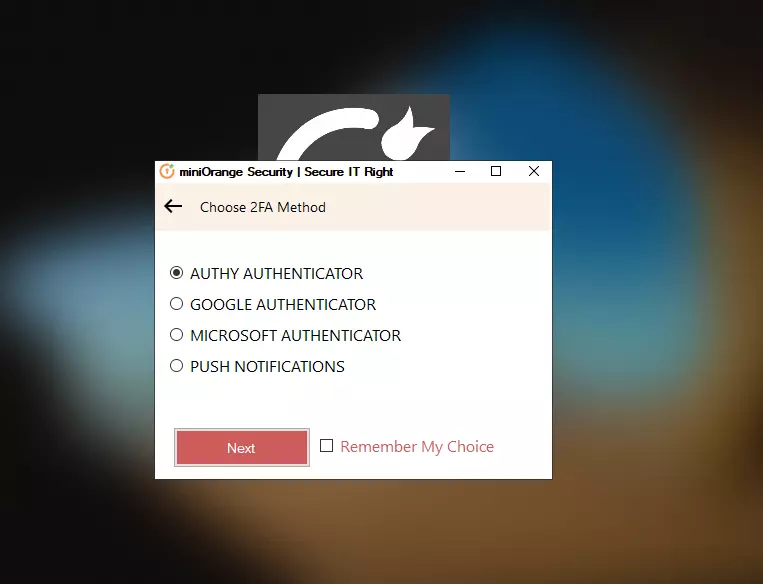
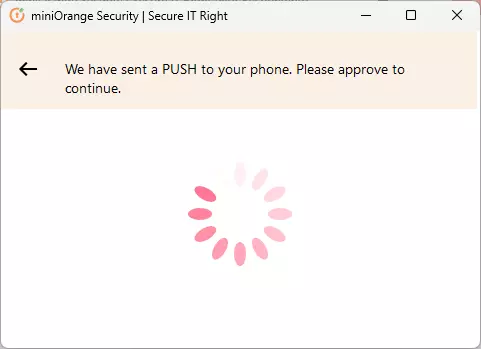
2. Deuxième facteur : une méthode d’authentification sécurisée choisie parmi plus de 15 méthodes d’authentification proposées par miniOrange, notamment les mots de passe à usage unique (OTP), les notifications push, l’authentification biométrique, les jetons matériels, etc.
Principales fonctionnalités de miniOrange Windows MFA/2FA
En déployant le produit 2FA de miniOrange, les organisations peuvent renforcer les environnements Windows et RDP contre le vol d'informations d'identification, le phishing et les attaques par force brute, afin que seuls les utilisateurs de confiance puissent y accéder.
La solution miniOrange 2FA pour l'accès à la connexion Windows et au bureau à distance (RDP) prend en charge les méthodes d'authentification à deux facteurs (2FA/MFA) suivantes :
| type d'identification | Méthode | Appareils |
|---|
| Authentificateur miniOrange | Jeton logiciel | |
| Notification push miniOrange | |
| Jeton mobile | Authentificateur Google | |
| Authentificateur Microsoft | |
| Authentificateur Authentifié | |
| SMS | OTP par SMS | |
| SMS avec lien | |
| Email | OTP par e-mail | |
| E-mail avec lien | |
| Vérification des appels | OTP sur appel | |
| Jeton matériel | Jeton matériel YubiKey | |
| Afficher le jeton matériel | |
Configuration système requise pour le fournisseur d'informations d'identification de connexion miniOrange à deux facteurs (2FA / MFA) :
Le fournisseur d'informations d'identification miniOrange pour la connexion Windows et l'accès RDP prend en charge les systèmes d'exploitation client et serveur.
Versions du client Microsoft Windows prises en charge :
- Fenêtres 7 SP1
- Windows 8.1
- Windows 10
- Windows 11
Versions de Windows Server prises en charge (interface graphique et installations principales) :
- Windows Server 2008 R2 SP1
- Windows Server 2012
- Windows Server 2012 R2
- Windows Server 2016
- Windows Server 2019
- Windows Server 2022
Outre le système d'exploitation Windows, miniOrange prend en charge 2FA pour MAC et Linux les systèmes d'exploitation.
Obtenez une aide gratuite pour l'installation - Réserver un créneau
miniOrange propose une aide gratuite via un appel de consultation avec nos ingénieurs système pour installer ou configurer l'authentification à deux facteurs (2FA) pour la connexion Windows et la solution RDP dans votre environnement avec un essai de 30 jours.
Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons à le mettre en place en un rien de temps.
Comment fonctionne la connexion Windows 2FA
Conditions préalables à la configuration de l'authentification à deux facteurs Windows (2FA)
- . NET Framework 4.8
- miniOrange Compte Cloud or Configuration sur site.
- Inscrivez les utilisateurs dans miniOrange avant la configuration :
- Le nom d'utilisateur de l'utilisateur dans miniOrange doit être le même que dans le nom d'utilisateur Windows.
- Ceci est nécessaire pour que le service puisse demander le 2FA approprié au client en fonction de la politique définie et fournir un accès sécurisé à la machine/RDP.
- Il existe plusieurs méthodes pour ajouter des utilisateurs dans miniOrange.
Guide étape par étape pour configurer l'authentification à deux facteurs (2FA/MFA) pour la connexion Windows
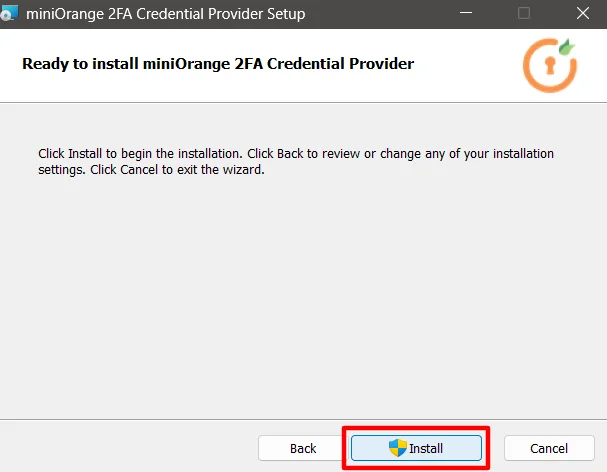
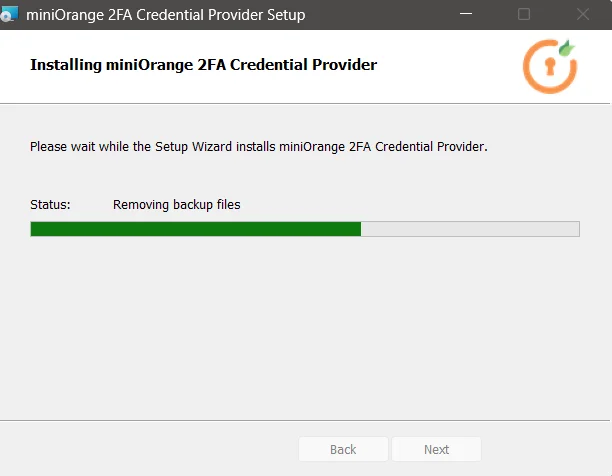
1. Téléchargez le module 2FA
- Cliquez ici pour télécharger le module Windows 2FA/MFA.
2. Configurez votre tableau de bord miniOrange pour Windows 2FA
Dans cette étape, nous allons configurer vos préférences d'authentification à deux facteurs (2FA), telles que :
- Quels utilisateurs doivent se voir demander 2FA lors de la connexion à Windows.
- Quelles méthodes 2FA peuvent-ils utiliser ?
2.1 : Ajout d'une application et d'une politique pour l'authentification à deux facteurs
- Connectez-vous à miniOrange Console d'administration.
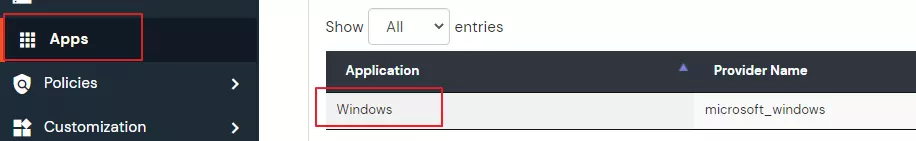
- Allez dans Apps et cliquez sur Ajouter une application .

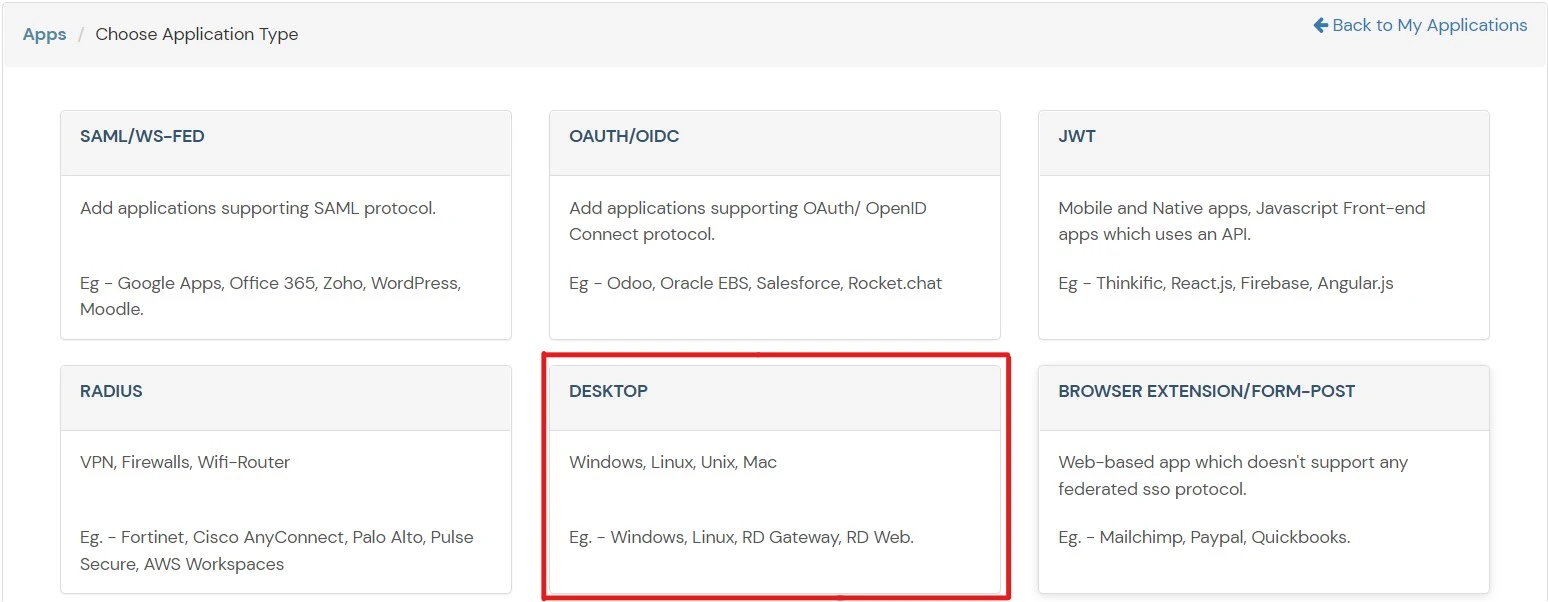
- Sélectionner Bureau à partir de Toutes les applications dérouler .
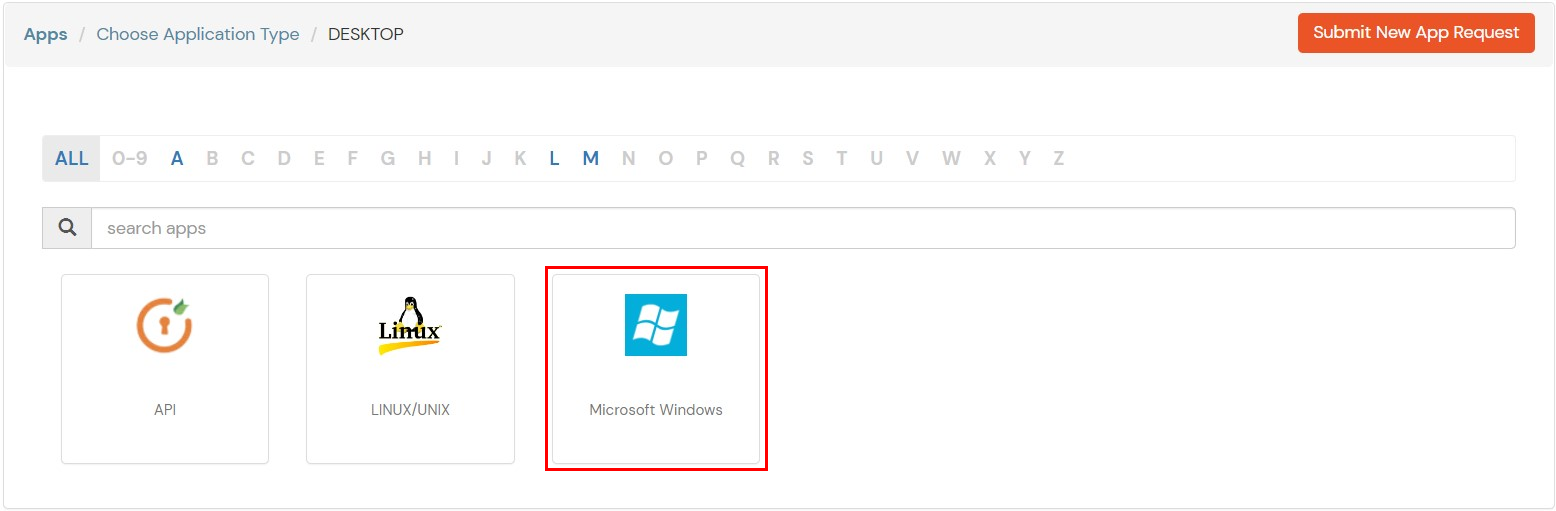
- Ajouter Fenêtres application sur miniOrange.
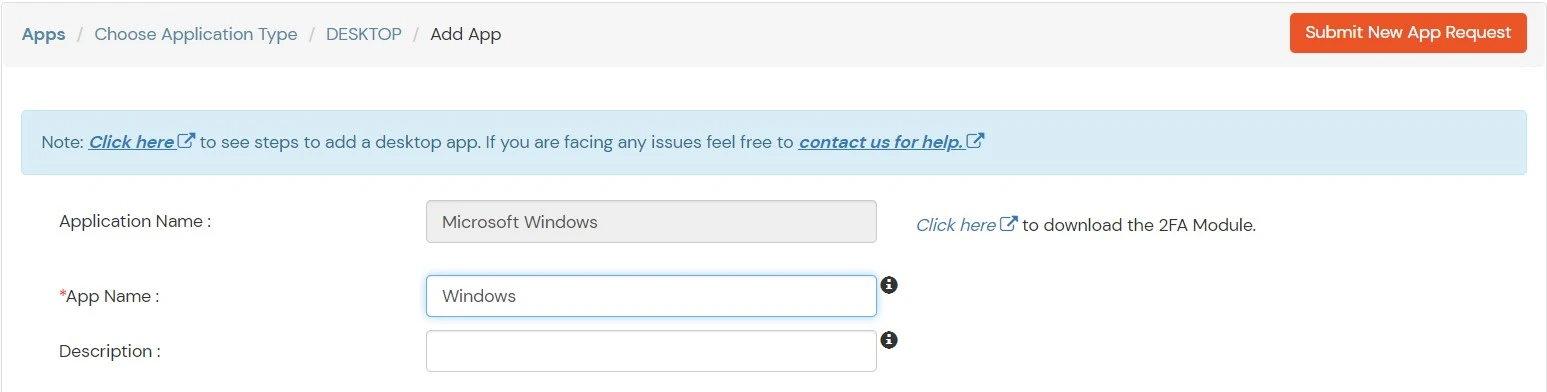
- Dans l'onglet Basique, entrez le Nom du profil. La description est facultative.
- Cliquez à nouveau Enregistrer Pour continuer, vous serez automatiquement redirigé vers la page suivante : Politiques languette.
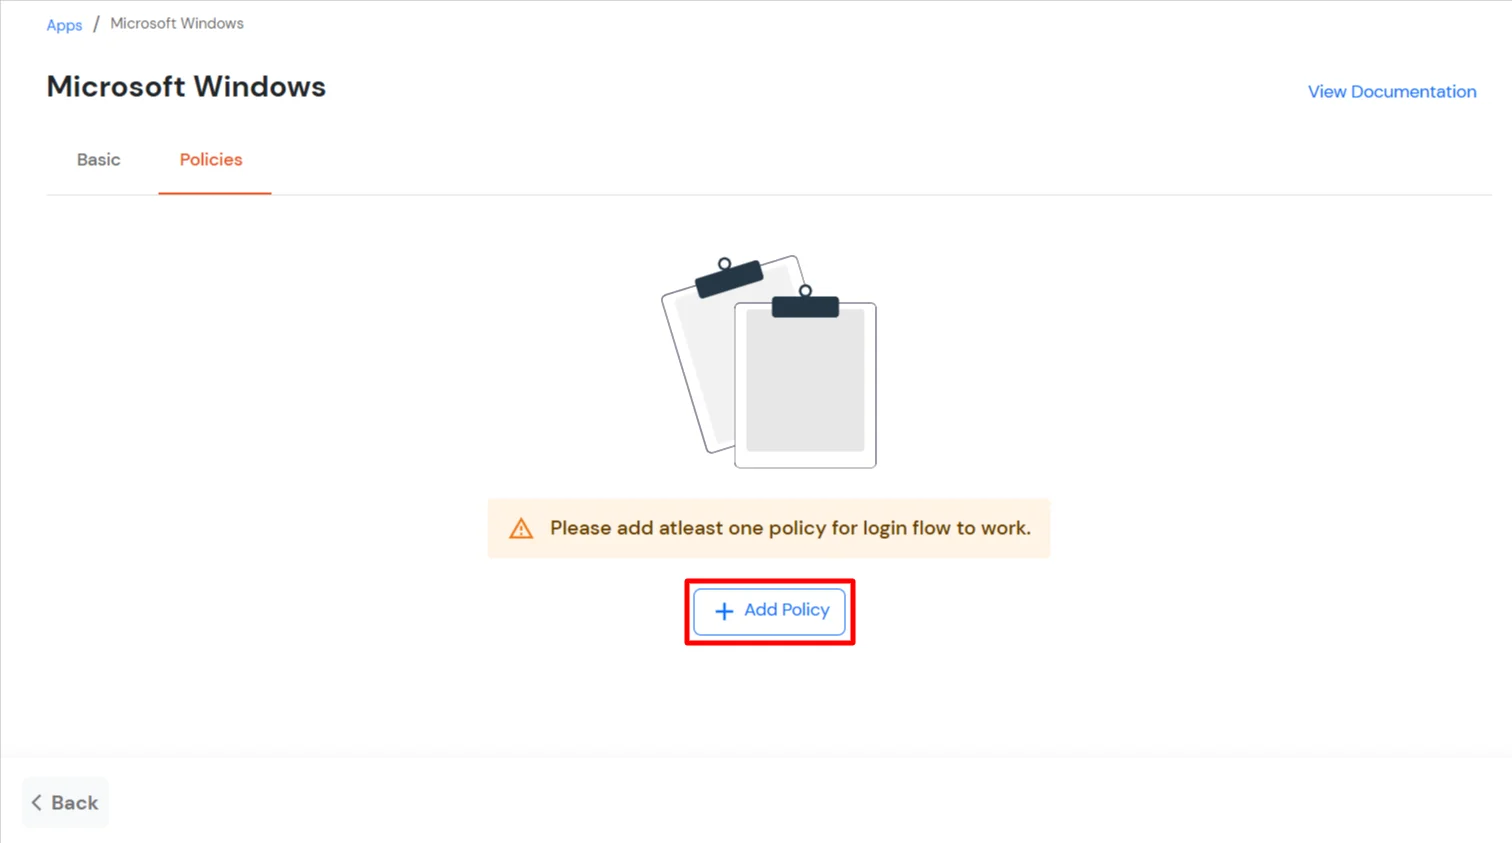
- Cliquez sur le Attribuer un groupe bouton. Un nouveau Configurer l'affectation de groupe La fenêtre modale s'ouvrira.
- Groupe d'affectation : Sélectionnez les groupes que vous souhaitez associer à l'application. Vous pouvez sélectionner jusqu'à 20 groupes à la fois.

- Si vous devez créer un nouveau groupe, cliquez sur Ajouter un nouveau groupe .
- Saisissez le nom du groupe et cliquez sur Créer un groupe.

- Cliquez sur Suivant.
- Attribuer des politiques : Ajoutez les politiques requises aux groupes sélectionnés. Saisissez les informations suivantes :
- Premier facteur : Sélectionnez la méthode de connexion dans le menu déroulant.
- Si vous sélectionnez Mot de passe comme méthode de connexion, vous pouvez activer Authentification à deux facteurs (MFA) et Authentification adaptative, si besoin.
- Si vous sélectionnez Sans mot de passe comme méthode de connexion, vous pouvez activer Authentification à deux facteurs (MFA) si besoin.

- Cliquez sur EnregistrerDes politiques seront élaborées pour tous les groupes sélectionnés.
- Une fois soumise, la politique nouvellement ajoutée apparaîtra dans la liste.
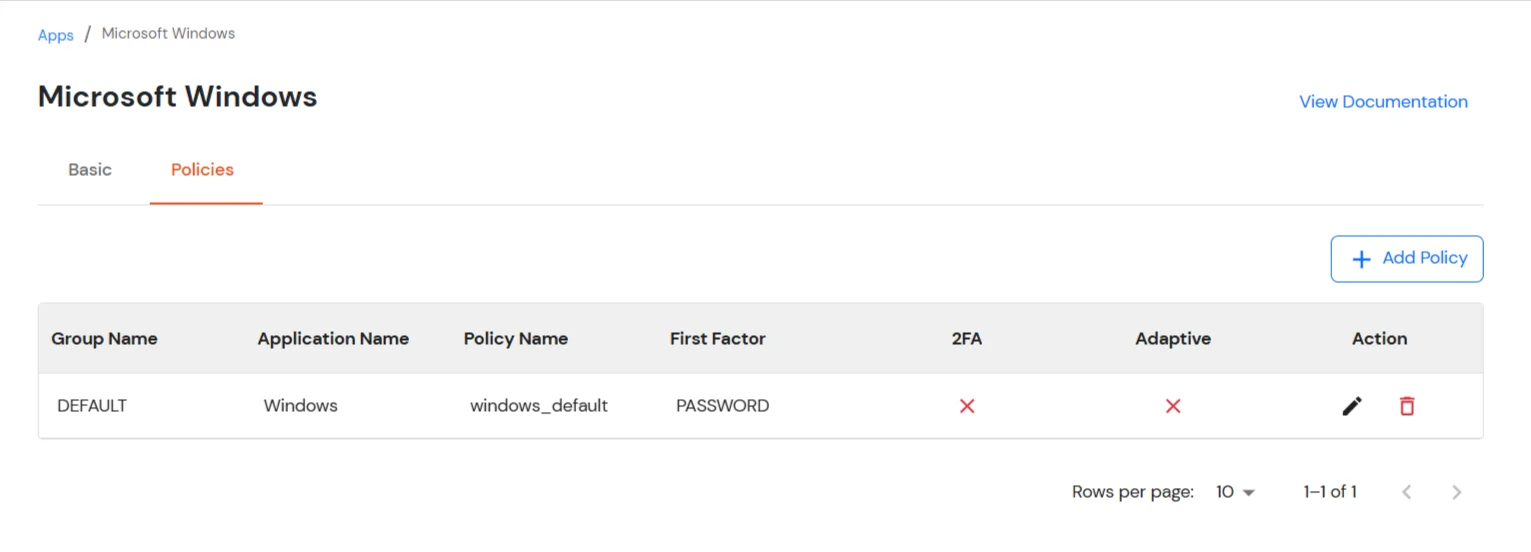
2.2 : Choisissez les options d'authentification à deux facteurs (2FA) que les utilisateurs peuvent utiliser.
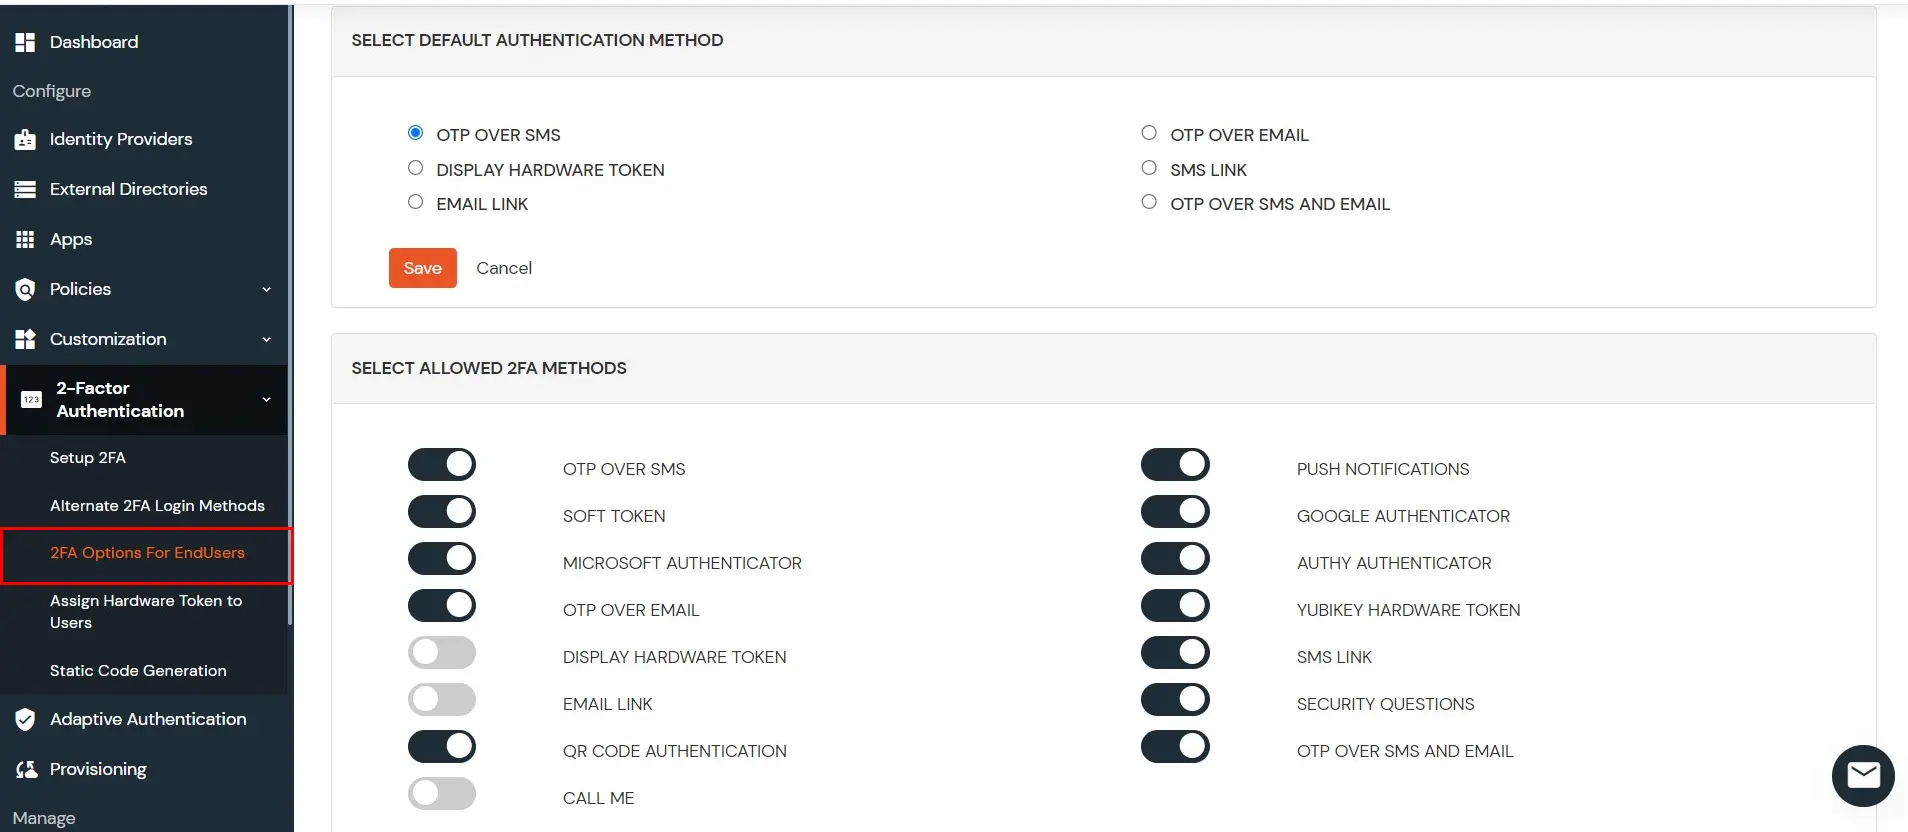
- Allez dans Authentification à 2 facteurs >> Options 2FA pour l'utilisateur final
- Désactivez les méthodes que vous ne souhaitez pas que vos utilisateurs configurent ou utilisent pour 2FA
3. Configurer le fournisseur d'informations d'identification miniOrange à deux facteurs d'authentification (2FA/MFA) pour la connexion Windows
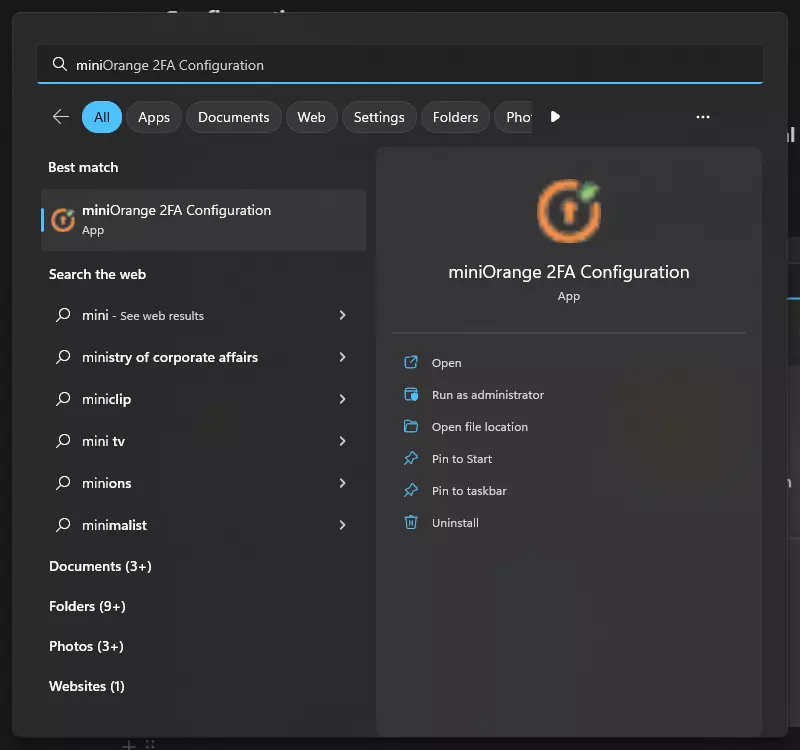
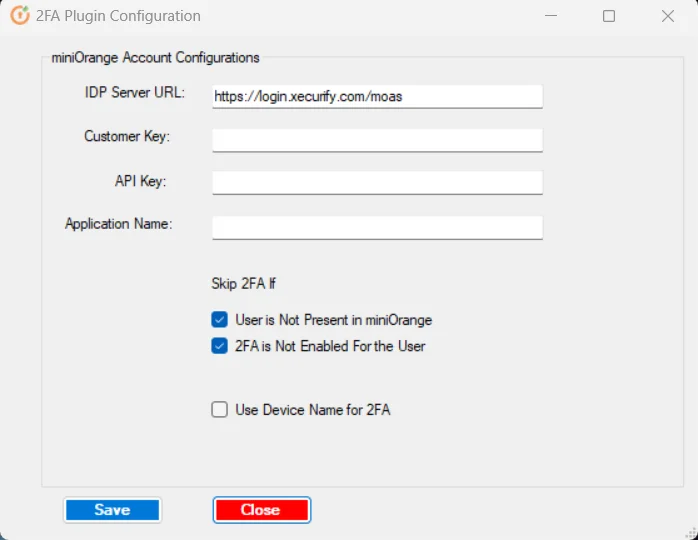
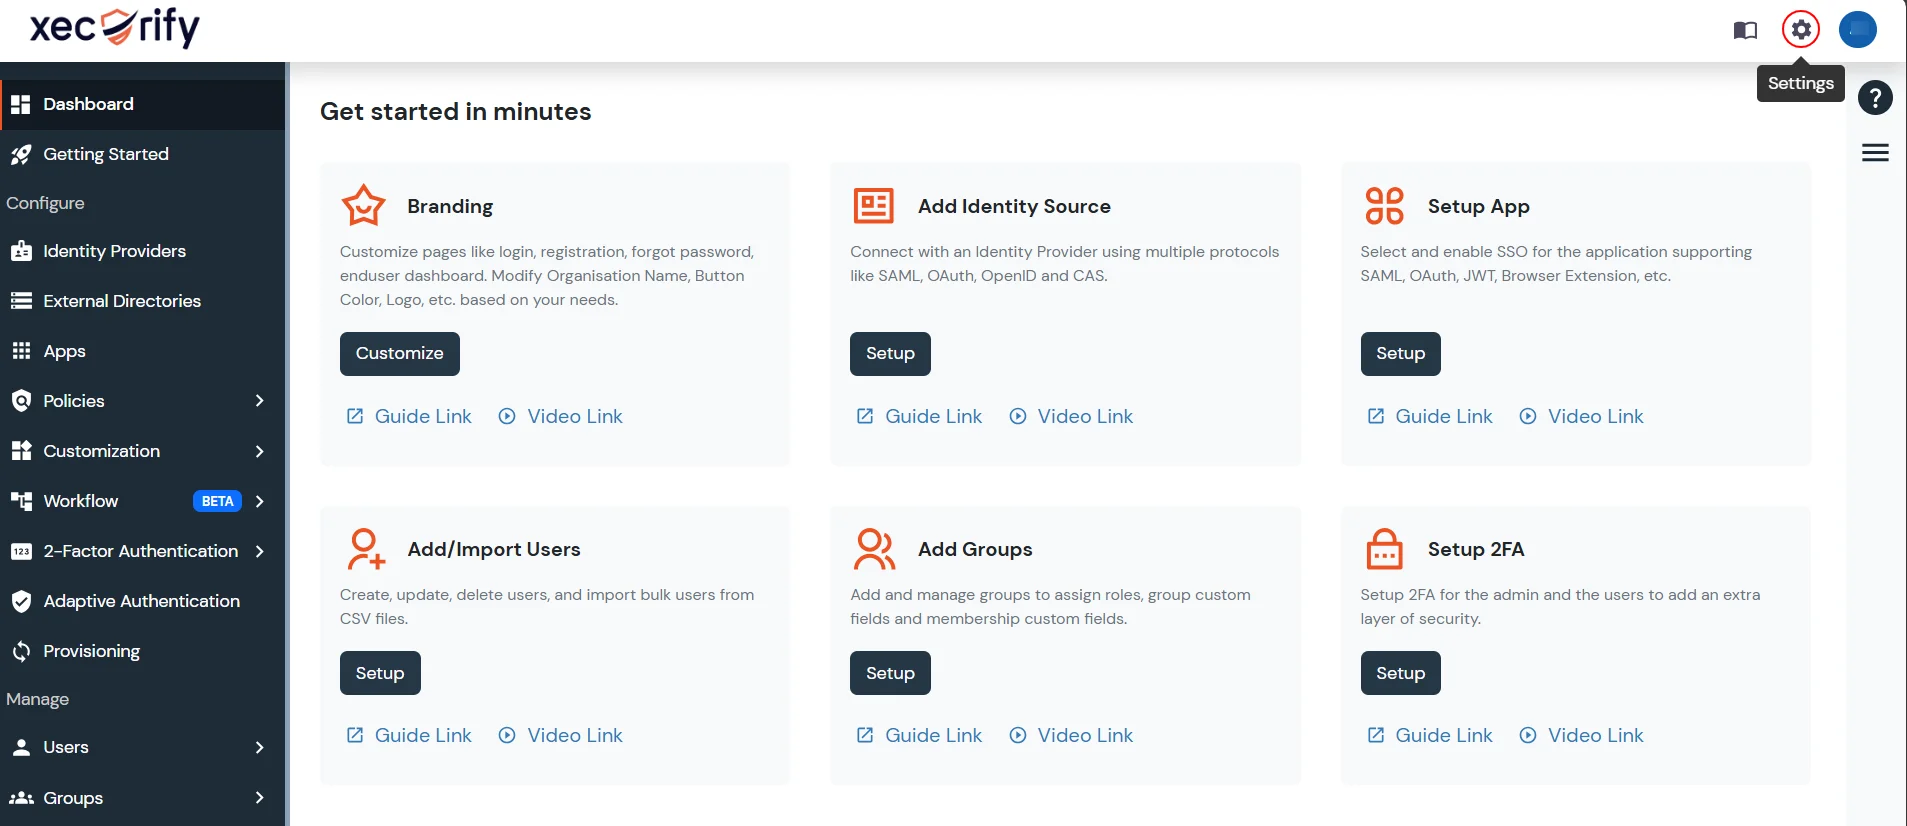
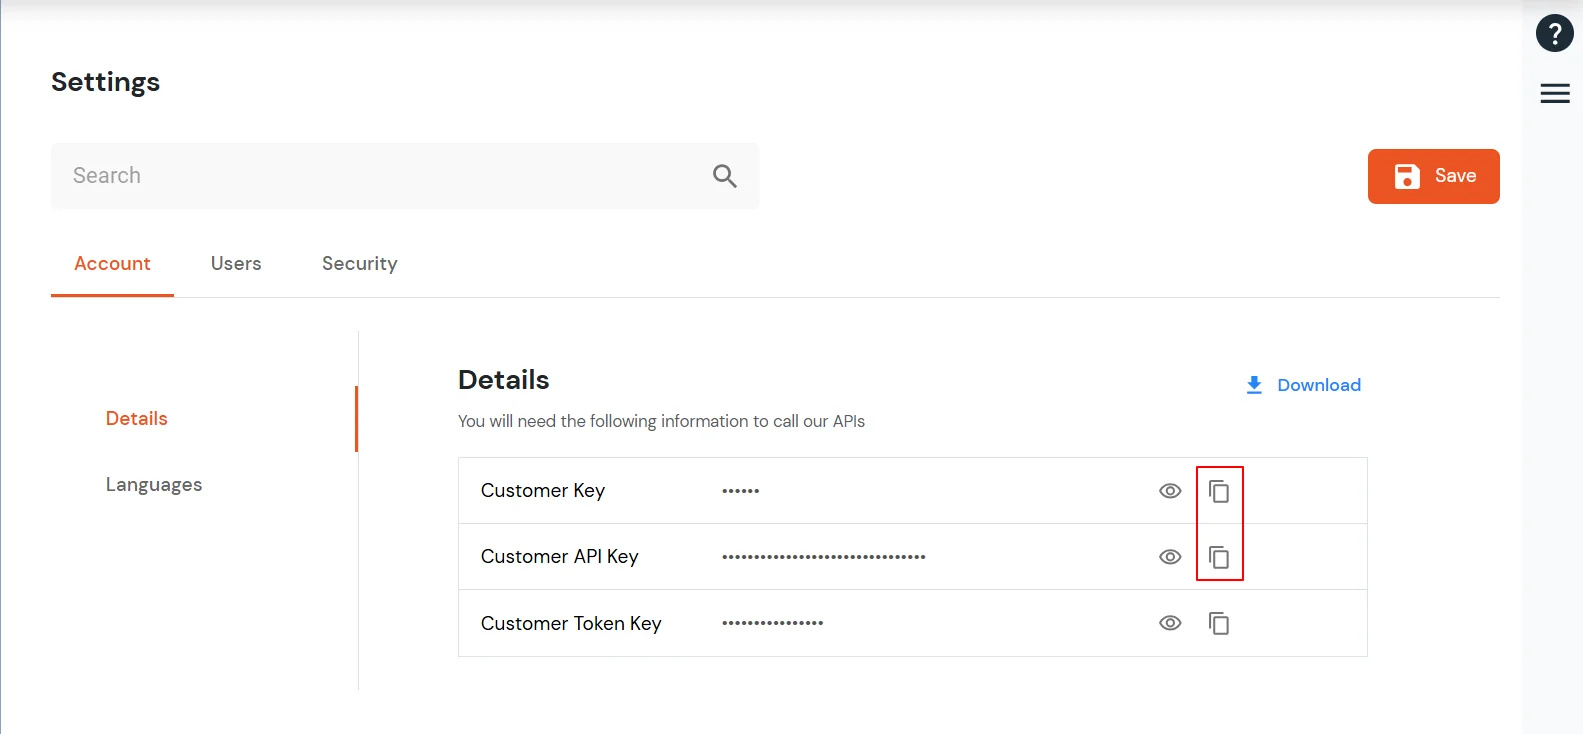
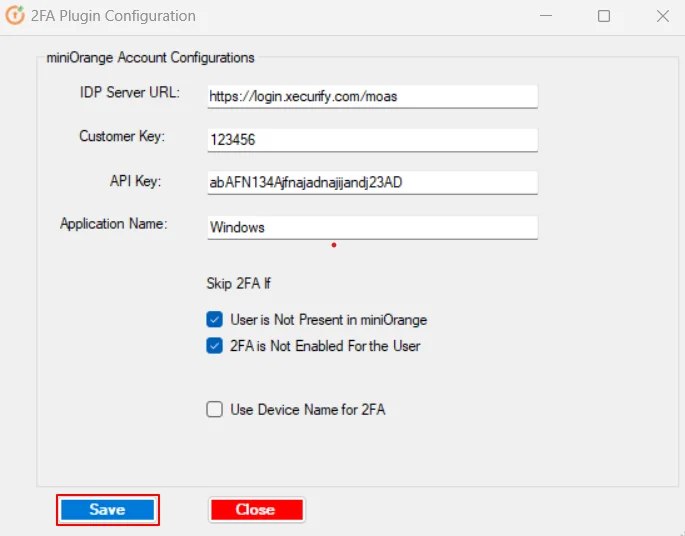
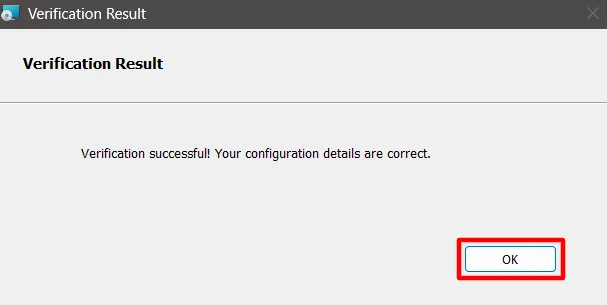
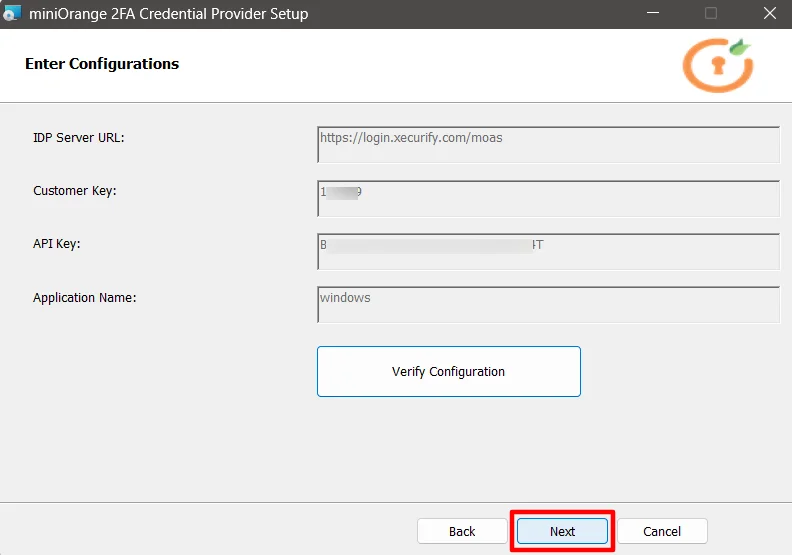
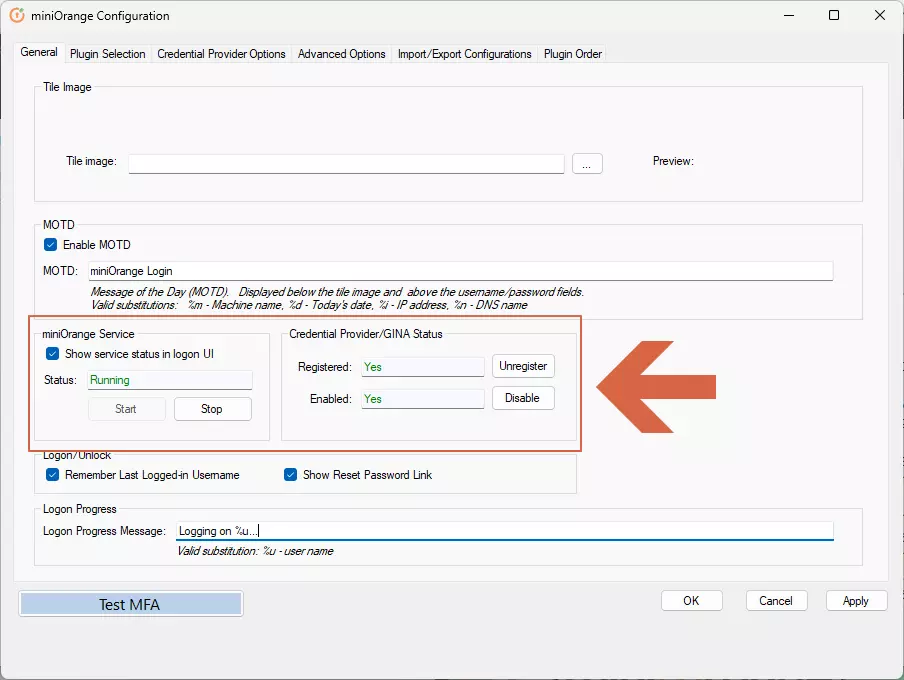
3.a : Intégrer le module au compte miniOrange
3.b : Configurer le domaine
À noter:
Ignorez cette étape si vous ne la configurez pas sur une machine jointe à un domaine
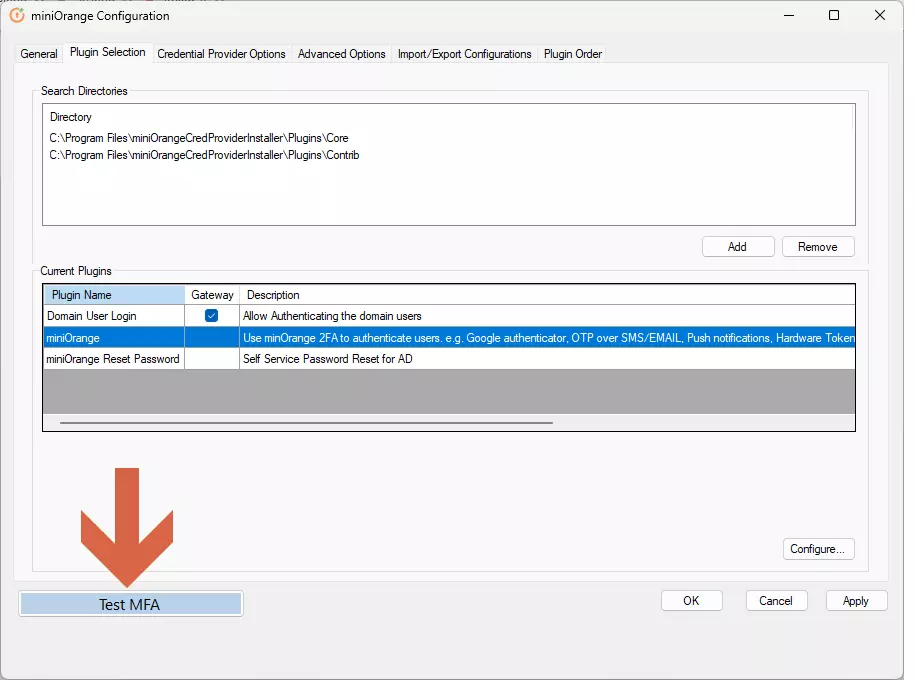
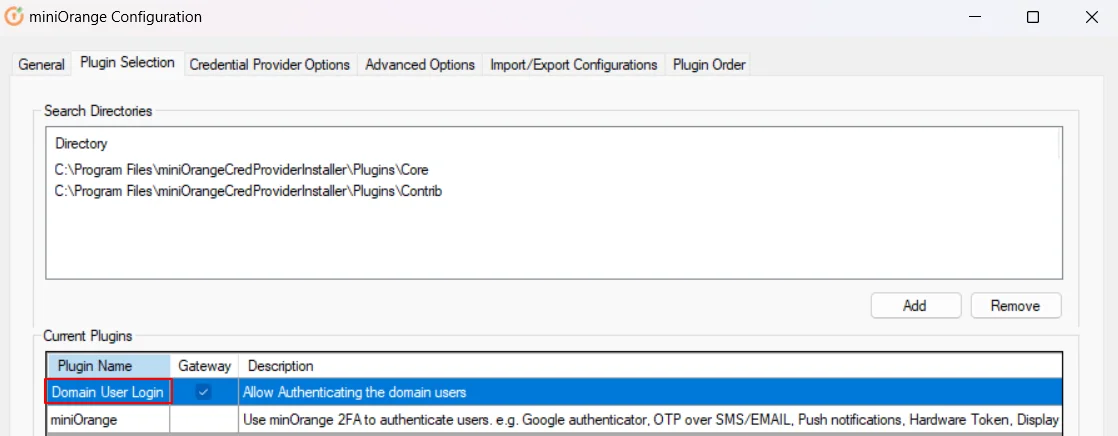
- In Sélection de plugins onglet, double-cliquez sur Connexion de l'utilisateur du domaine.
- Remplacez le nom de domaine par votre domaine AD utilisé avant le nom d'utilisateur.
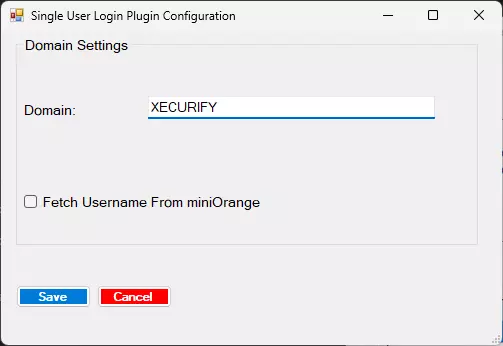
- Pour vérifier votre nom de domaine, vous pouvez également utiliser la commande : SET USERDOMAIN
- Cliquez sur Enregistrer.
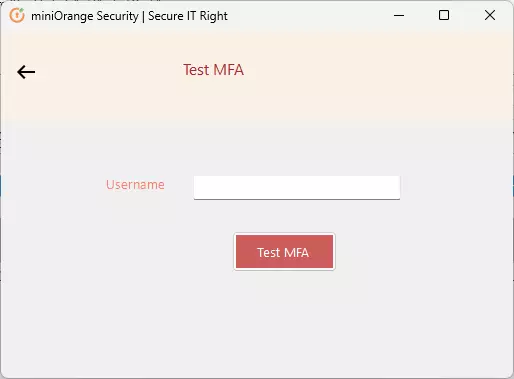
3.c : Test MFA
À noter: Veuillez vous assurer qu'à ce stade, l'utilisateur portant le même nom d'utilisateur que Windows existe dans miniOrange et dispose de la configuration 2FA.
Pour obtenir des instructions sur la configuration de 2FA à partir de la console libre-service, consultez ce lien.
4. Utilisez miniOrange 2FA lors de la connexion
4.a : Désactiver les autres méthodes de connexion (Facultatif)
- Allez dans Options de fournisseurs d'accréditation languette.
| Option |
Description |
| Définir miniOrange comme tuile de connexion par défaut |
Affiche le fournisseur d'authentification miniOrange comme vignette de connexion par défaut sur l'écran de connexion Windows afin que les utilisateurs commencent par le flux miniOrange. |
| Forcer l'authentification à deux facteurs miniOrange à l'ouverture de session |
L'authentification à deux facteurs miniOrange est requise après l'authentification Windows principale à chaque ouverture de session interactive (obligatoire pour ce type d'ouverture de session). À utiliser conjointement avec une politique de sécurité et des tests afin d'éviter le blocage des utilisateurs. |
| Activer l'authentification multifacteur pour la connexion UAC |
Demande d'authentification multifacteur (MFA) lorsqu'un utilisateur élève ses privilèges via le contrôle de compte d'utilisateur (UAC), par exemple lorsqu'une action nécessite l'approbation d'un administrateur. |
| L'authentification à deux facteurs (2FA) est uniquement disponible pour les sessions à distance. |
L'authentification à deux facteurs miniOrange s'applique uniquement aux sessions distantes (telles que RDP), et non aux connexions à la console locale sur la machine. |
| Activer la connexion sans mot de passe |
Permet de se connecter en utilisant les facteurs miniOrange configurés sans saisir le mot de passe Windows traditionnel, lorsque votre déploiement le prend en charge. |
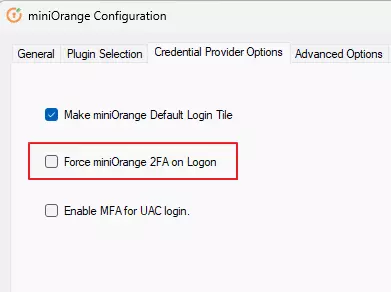
- Cochez la case Forcer l'authentification à deux facteurs miniOrange à l'ouverture de session.
- Cliquez sur Appliquer puis OK.
5. Politique d'accès adaptatif
Remarque : La restriction basée sur le périphérique ne peut pas être appliquée aux périphériques Windows.
A. Activer la politique d'authentification adaptative
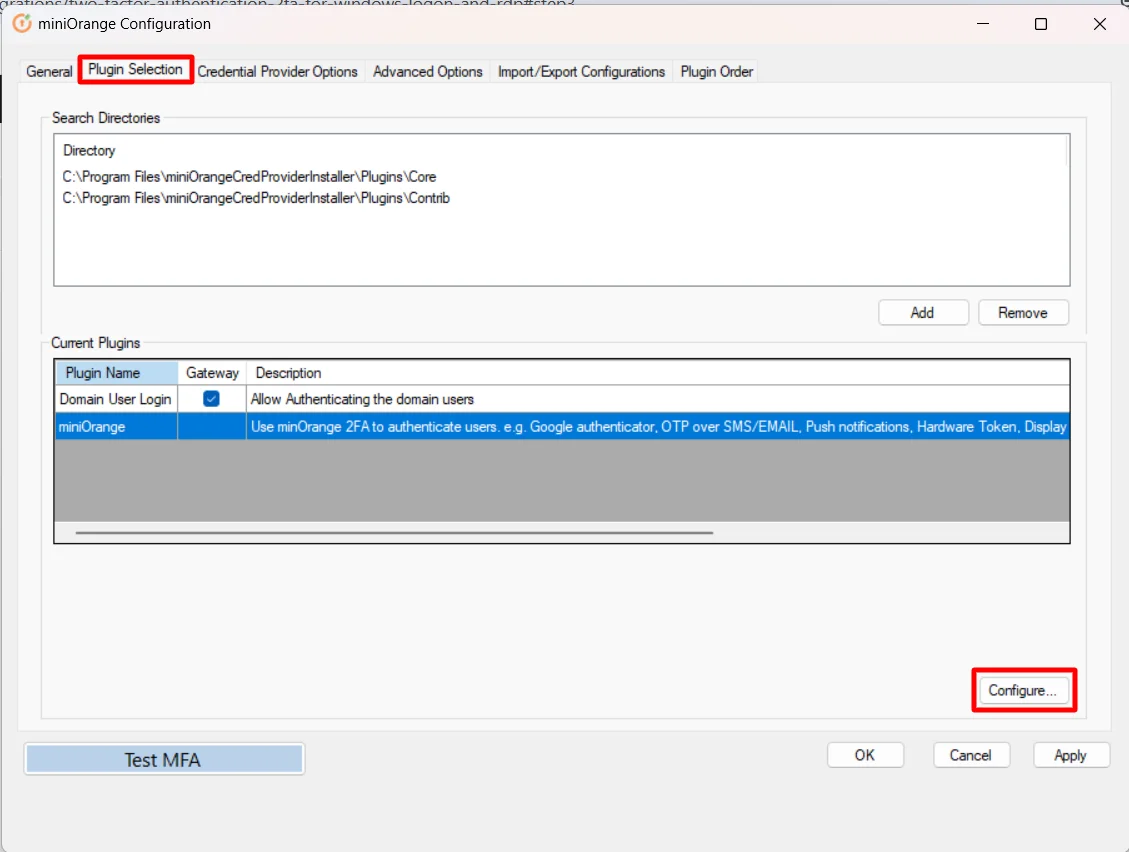
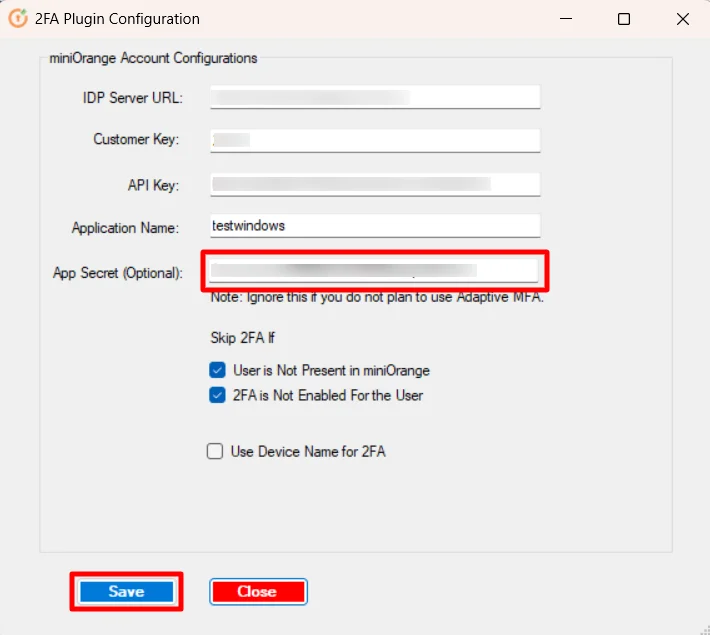
- Pour activer l'authentification adaptative sous Windows, ajoutez le secret de l'application à l'agent MFA. Step2.1
- Connectez-vous au tableau de bord d'administration, puis accédez à Politiques >> Politique d'accès adaptatif .

Configuration IP
Dans la restriction IP, l'administrateur configure une liste d'adresses IP pour autoriser ou refuser l'accès et lorsqu'un utilisateur tente de se connecter à l'une des applications configurées avec l'authentification adaptative, son adresse IP est vérifiée par rapport à la liste IP configurée et, sur cette base, l'action est décidée conformément à la configuration (c'est-à-dire Autoriser, Refuser ou Défi).
Comment configurer l'adresse IP :
- Cliquez sur Créer une stratégie.
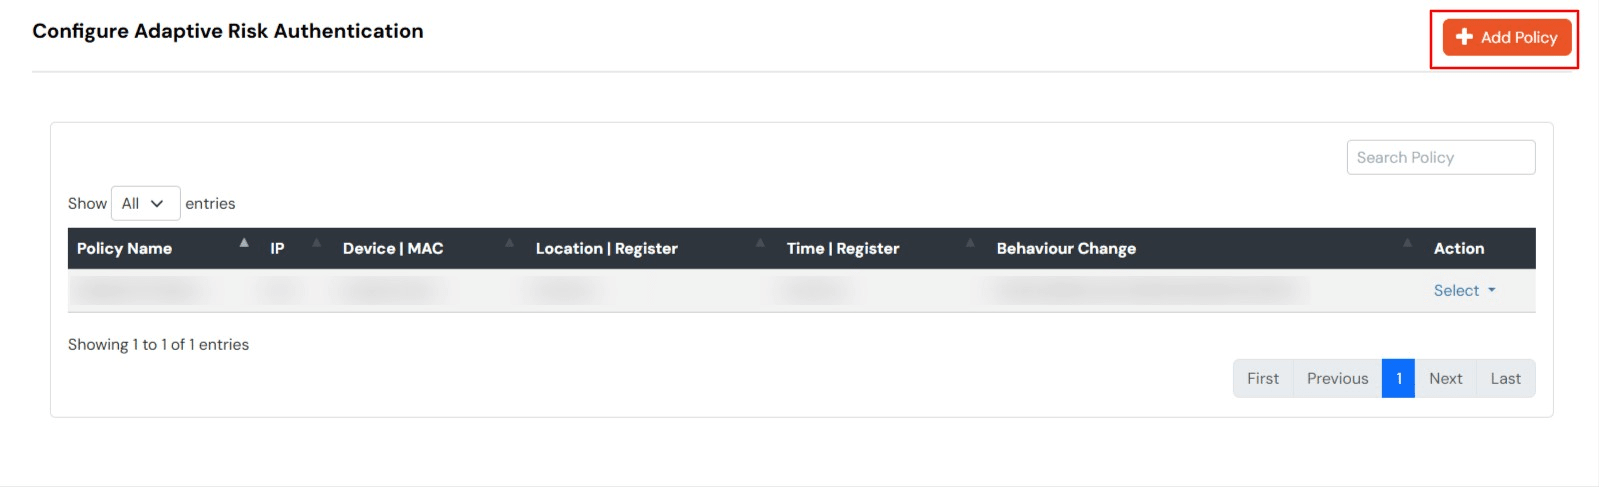
- Entrez Nom de la politique pour votre politique d'authentification adaptative dans le champ obligatoire.

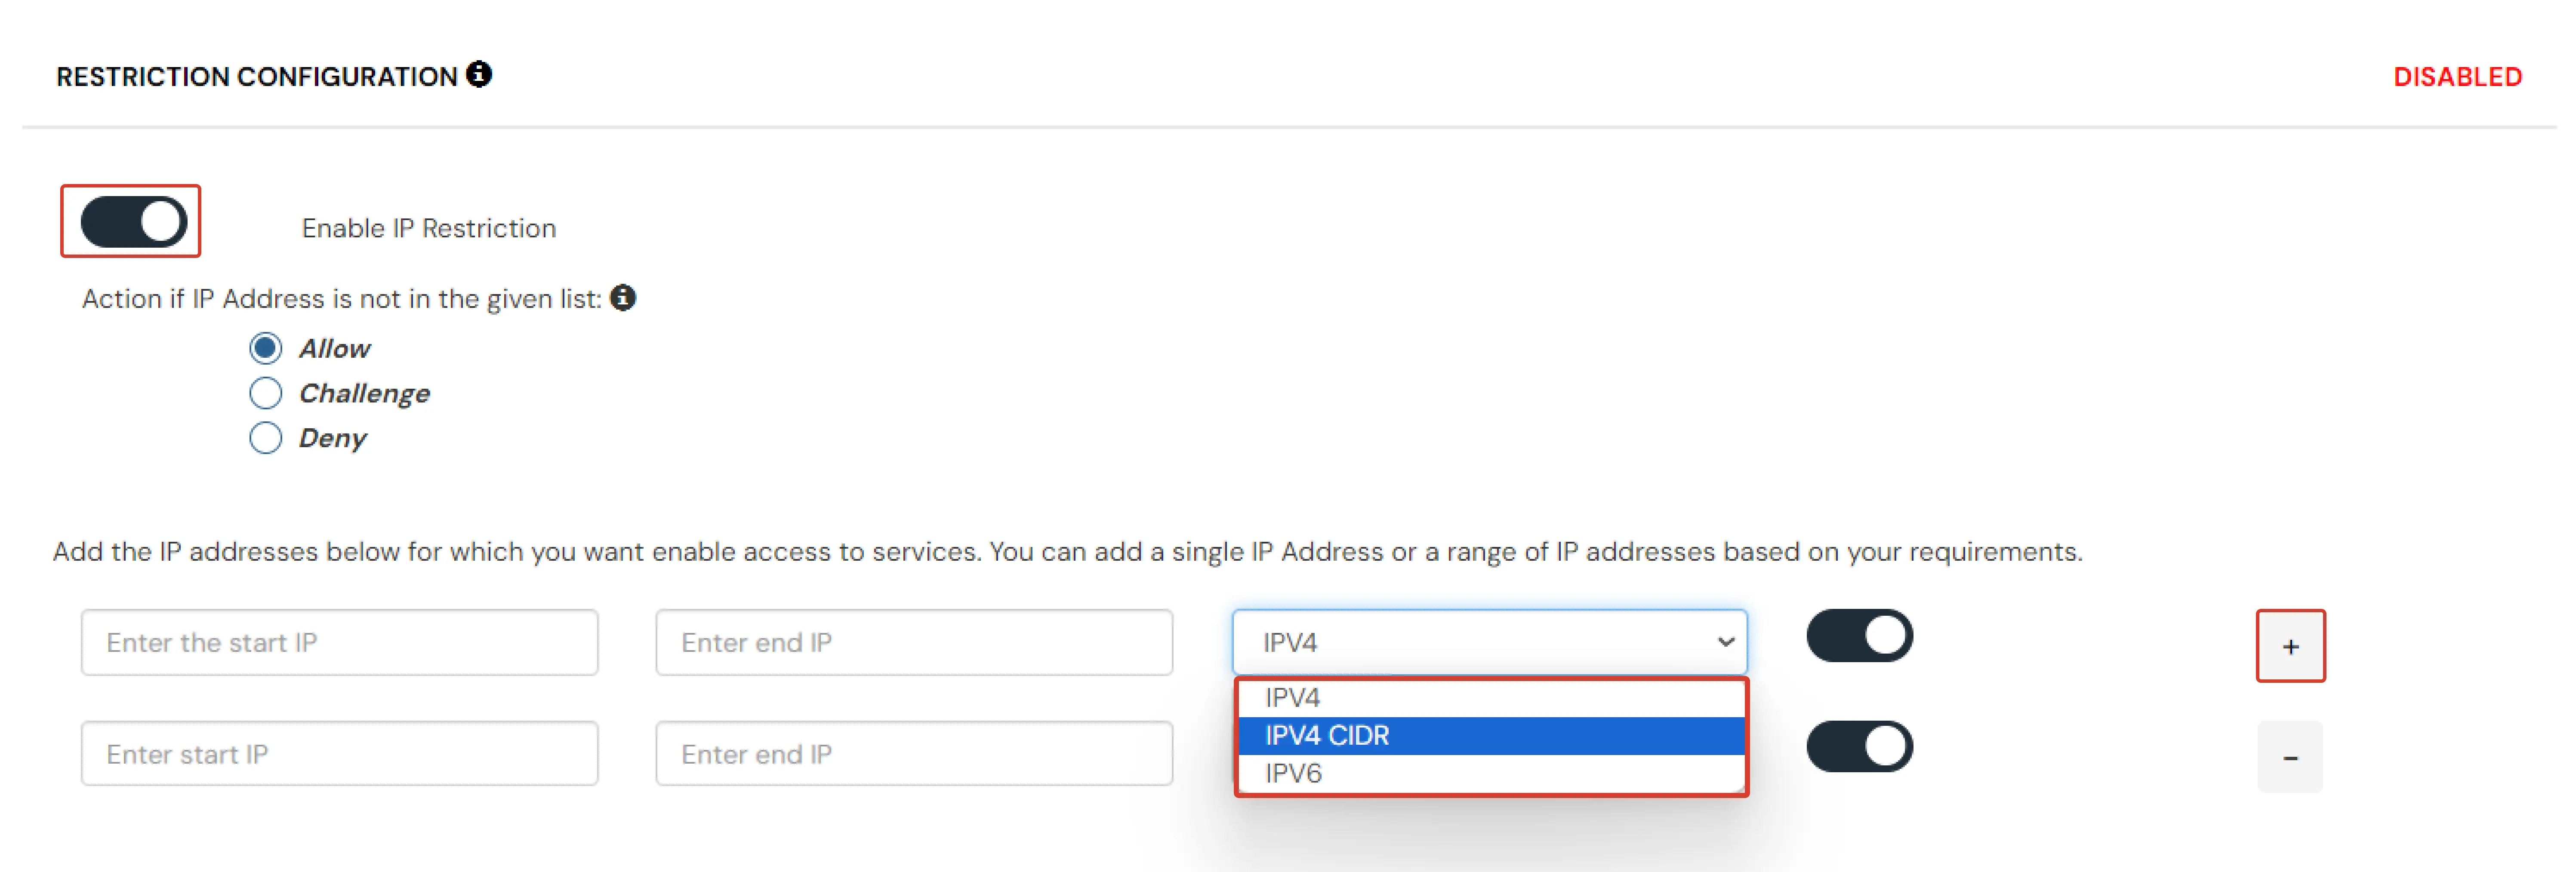
- Indiquez l'adresse IP à ajouter à la liste blanche. Pour les plages d'adresses IP autres que celles autorisées, vous pouvez sélectionner le paramètre ci-dessus.
- Choisissez autoriser ou refuser en sélectionnant le bouton radio à côté.
- Si un utilisateur essaie de se connecter avec l'adresse IP sur la liste blanche, il sera toujours autorisé à accéder.
- Nous prenons en charge la plage d'adresses IP dans trois formats, à savoir : IPv4, IPv4 CIDR et IPv6. Vous pouvez choisir celui qui vous convient dans le menu déroulant.
- Vous pouvez ajouter plusieurs adresses IP et plages d'adresses IP en cliquant sur le bouton Ajouter une plage d'adresses IP .
- Avant d'enregistrer, consultez le Action pour le changement de comportement .
- Une fois les modifications effectuées, cliquez sur Suivant.
Configuration de l'emplacement
Dans les restrictions géographiques, l'administrateur configure une liste d'emplacements où il souhaite autoriser ou refuser la connexion des utilisateurs finaux, selon les conditions définies par l'administrateur. Lorsqu'un utilisateur tente de se connecter avec l'authentification adaptative activée, ses attributs géographiques, tels que la latitude, la longitude et l'indicatif pays, sont vérifiés par rapport à la liste d'emplacements configurée par l'administrateur. L'accès sera alors autorisé, contesté ou refusé.
Comment configurer la configuration basée sur l'emplacement :
- Cliquez sur Créer une stratégie.
- Entrer le Nom de la localisation et sélectionnez-le dans les résultats de la recherche.
- Ajoutez le À distance et aux alentours pour votre emplacement.
- Sélectionnez l'unité de distance dans la liste déroulante. KMS or Miles.
- Activez ou désactivez le commutateur pour autoriser ou refuser l'accès à chaque emplacement.
- Cliquez sur le Ajouter un emplacement pour ajouter d'autres emplacements et répéter les étapes ci-dessus.

- Avant d'enregistrer, consultez le Action pour le changement de comportement .
- Cliquez sur Suivant.
Configuration de l'heure d'accès
En cas de restriction horaire, l'administrateur configure un fuseau horaire avec des heures de début et de fin. L'accès des utilisateurs est autorisé, refusé ou contesté selon la condition définie dans la politique. Lorsqu'un utilisateur final tente de se connecter avec l'authentification adaptative activée, ses attributs de fuseau horaire, tels que le fuseau horaire et l'heure système actuelle, sont comparés à la liste configurée par l'administrateur. Selon cette configuration, l'accès est autorisé, refusé ou contesté.
Comment configurer la configuration basée sur le temps :
- Cliquez sur Créer une stratégie.
- Dans la liste Sélectionner un fuseau horaire, sélectionnez le fuseau horaire. Dans les listes Heure de début et Heure de fin, sélectionnez les valeurs appropriées. Pour chaque configuration horaire ajoutée, vous pouvez choisir de l'autoriser ou de la refuser en activant ou désactivant le bouton correspondant.
- Saisissez la valeur en minutes dans le champ de saisie à côté du décalage horaire autorisé pour la vérification de la prévention de la fraude. Cette valeur vous permet de définir un délai avant et après l'heure de début (par exemple, si l'heure de début est 6 h et l'heure de fin 6 h avec un décalage horaire de 30 minutes, la politique prendra en compte la période comprise entre 5 h 30 et 6 h 30). Si aucune valeur n'est saisie dans ce champ, la valeur par défaut est de 15 minutes.
- Vous pouvez cliquer sur le Bouton Ajouter du temps pour inclure plus d'une configuration horaire, puis suivez l'étape ci-dessus.

Action pour le changement de comportement
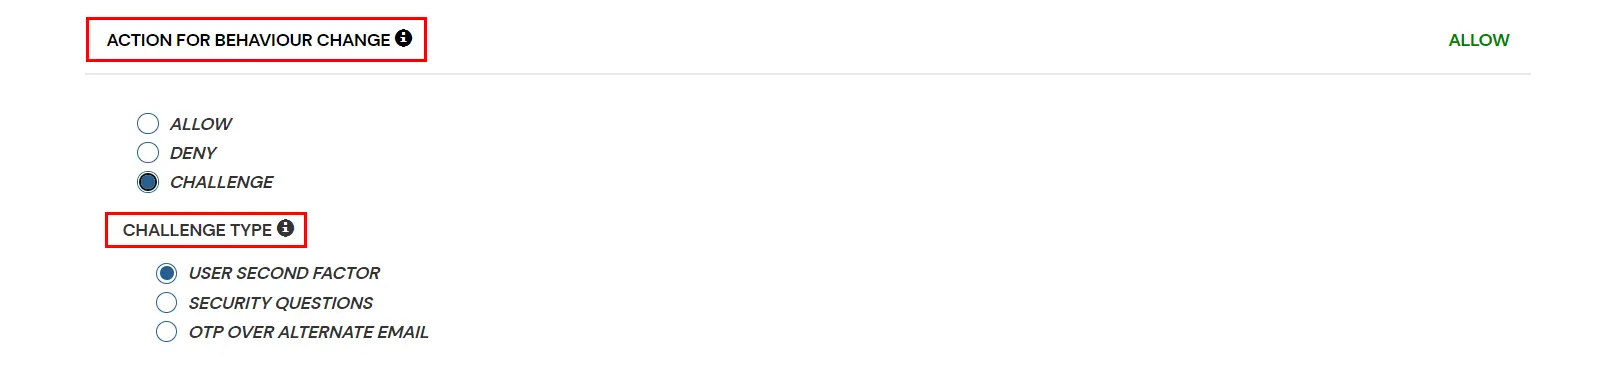
Vous pouvez configurer l’une des trois actions possibles pour votre politique d’authentification adaptative comme expliqué ci-dessous :
| Attribut |
Description |
| Autoriser |
Autoriser les utilisateurs à s'authentifier et à utiliser les services si la condition d'authentification adaptative est vraie. |
| Refuser |
Refuser les authentifications utilisateur et l'accès aux services si la condition d'authentification adaptative est vraie. |
| Challenge |
Défiez les utilisateurs avec l’une des trois méthodes mentionnées ci-dessous pour vérifier l’authenticité de l’utilisateur. |
Options de type de défi :
| Natural |
Description |
| Deuxième facteur utilisateur |
L'Utilisateur doit s'authentifier à l'aide du deuxième facteur qu'il a choisi ou attribué tel que
|
| KBA |
Le système posera à l'utilisateur deux des trois questions configurées dans sa console libre-service. Ce n'est qu'après avoir répondu correctement aux deux questions que l'utilisateur pourra poursuivre. |
| OTP sur un autre e-mail |
L'utilisateur recevra un mot de passe à usage unique (OTP) sur l'adresse e-mail secondaire configurée via la console libre-service. Une fois le mot de passe à usage unique correctement saisi, il pourra poursuivre sa navigation. |
B. Appliquer la politique d'authentification adaptative dans l'application
- Connectez-vous au tableau de bord d'administration, puis accédez à Politiques >> Ajouter une politique de connexion.
- Cliquez sur Modifier option d'icône pour la politique d'application prédéfinie.
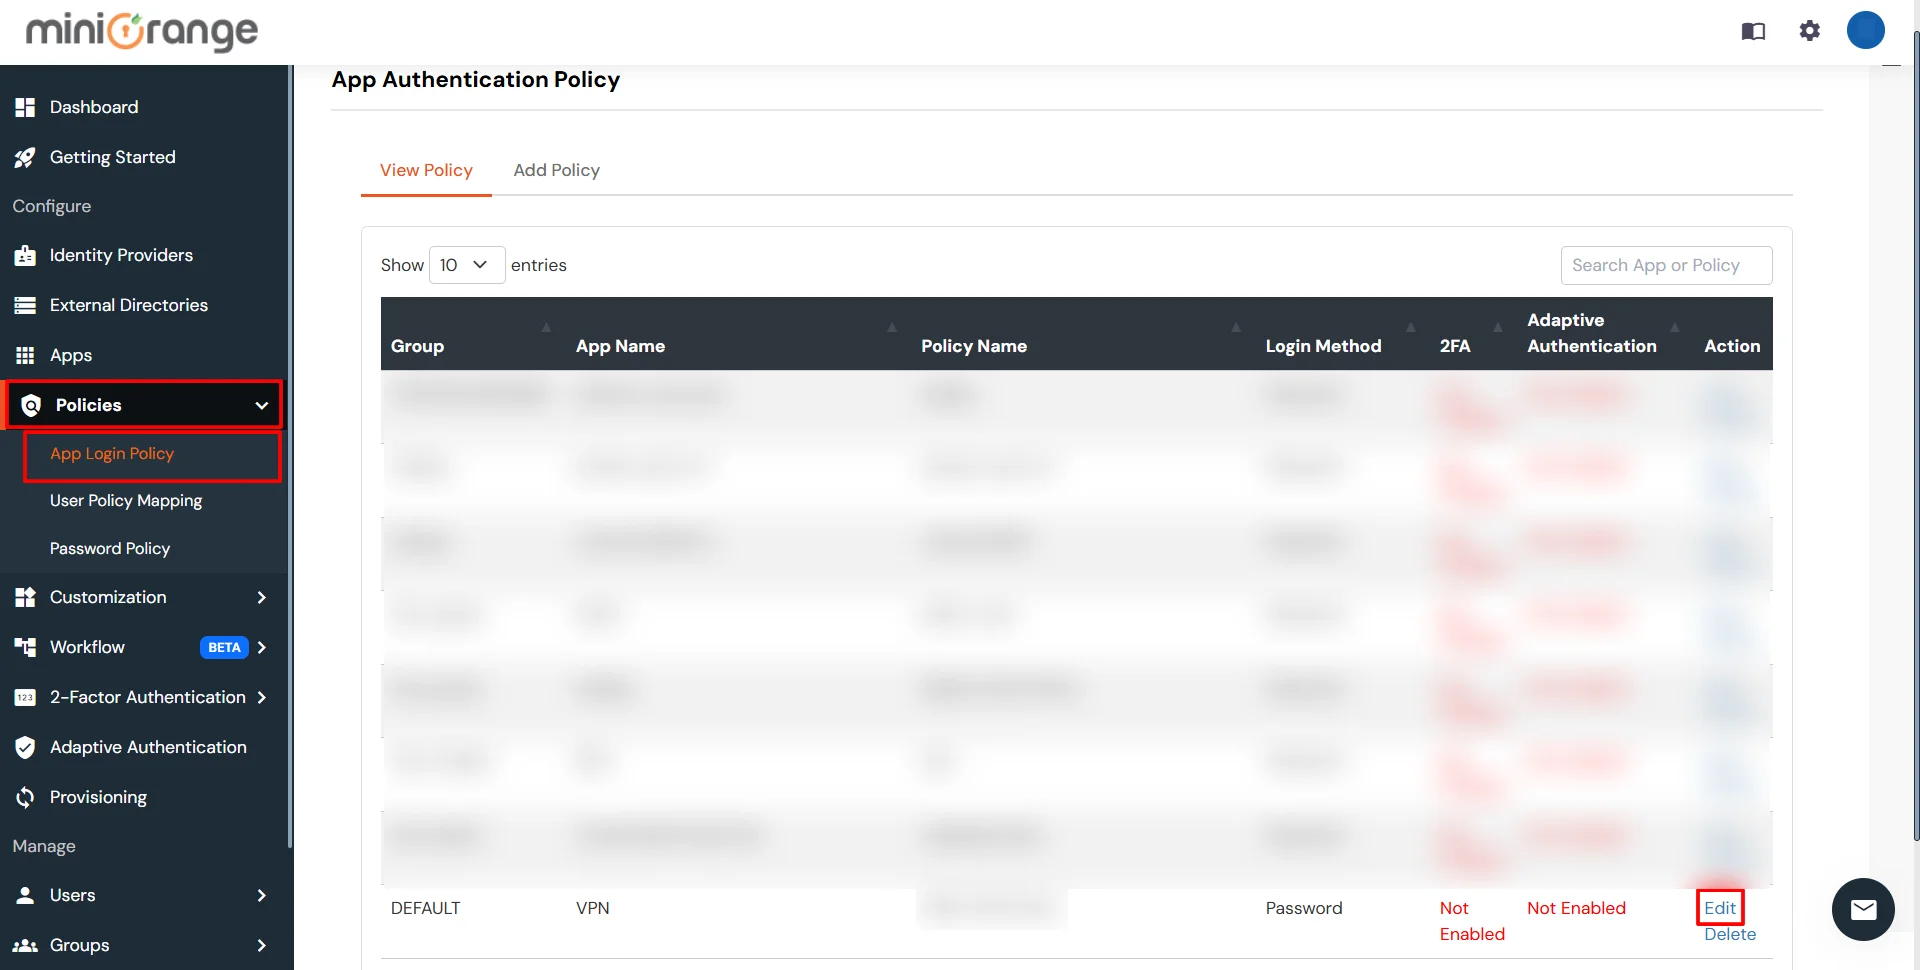
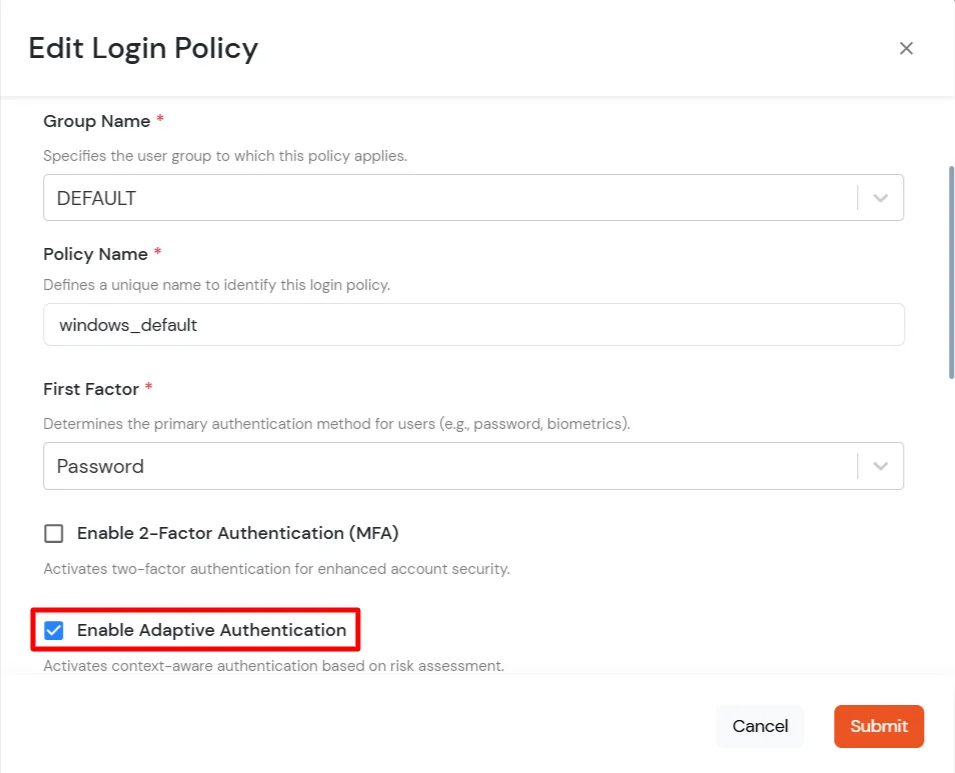
- Définissez votre politique dans le Nom de la politique et sélectionnez Mot de passe comme Premier facteur.
- Permettre Authentification adaptative on Modifier la politique de connexion page et sélectionnez l'élément requis méthode de restriction Comme une option.
- Extrait du Sélectionnez la politique de connexion Dans le menu déroulant, sélectionnez la politique créée dans étape 2.1.
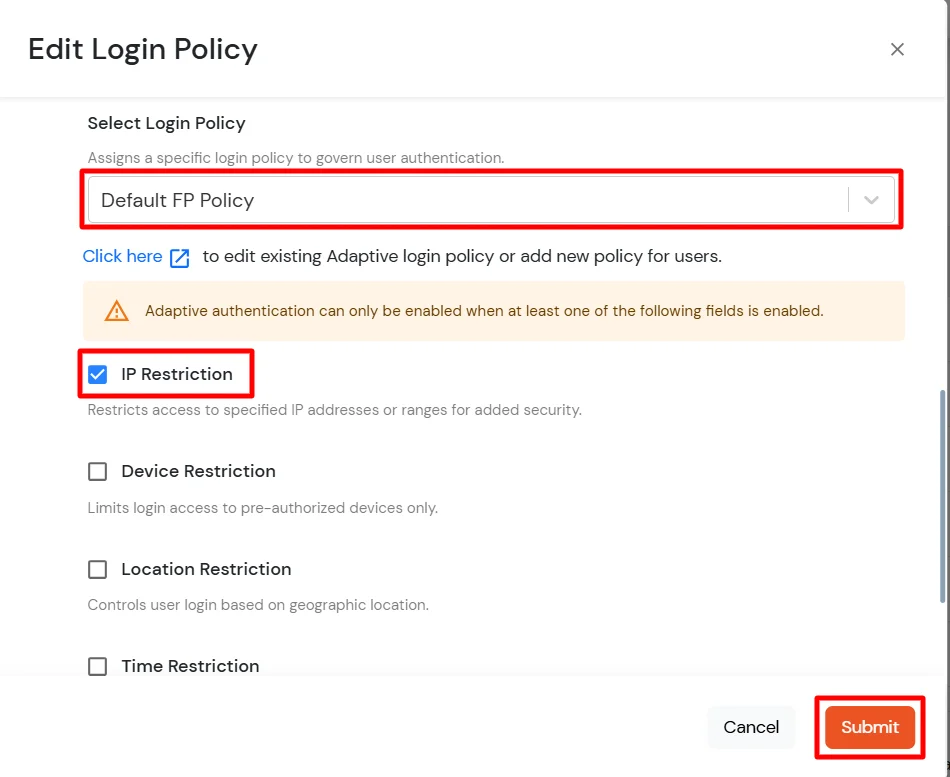
- Cliquez à nouveau Soumettre appliquer les changements de politique.
6. Déploiement à l'aide de la stratégie de groupe
Pour le déploiement et la configuration à l'aide de la stratégie de groupe, veuillez consulter notre documentation sur la stratégie de groupe miniOrange 2FA pour l'ouverture de session Windows.
Références supplémentaires
Fournisseur d'informations d'identification miniOrange pour le bureau à distance (RDP) et la connexion Windows
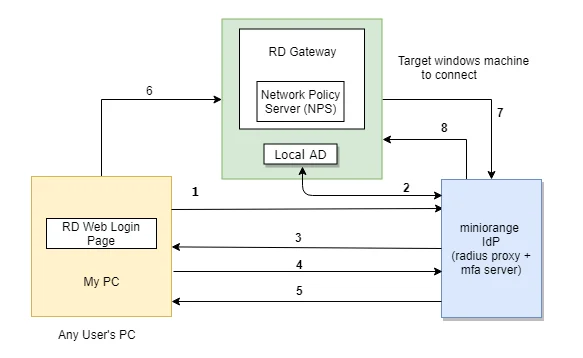
L'utilisateur initie la connexion à Windows ou au service Bureau à distance soit via un client Bureau à distance, soit via la page de connexion RD Web depuis son navigateur, après quoi la requête RADIUS est envoyée du composant miniOrange RD Web installé sur la machine cible vers le miniOrange RADIUS. serveur, qui authentifie l'utilisateur via Local AD, et après une authentification réussie, l'authentification à deux facteurs (2FA) de l'utilisateur est invoquée. Une fois que l'utilisateur s'est validé, il a accès au service Bureau à distance (RDP).
Un utilisateur peut essayer de se connecter à RDS (Remote Desktop Protocol - RDP) de 3 manières :
- RDC - Client de bureau à distance : Si RemoteApp est lancé via une application client Remote Desktop, les utilisateurs valident leur authentification à 2 facteurs pendant qu'ils saisissent le nom d'utilisateur et le mot de passe pour accéder aux ressources. (comme cette méthode ne prend pas en charge la réponse aux défis d'accès, seules les méthodes d'authentification hors bande sont prises en charge).
- Accès Web RD - Page de connexion RD via le navigateur : Si le bureau ou RemoteApp est lancé via une page de connexion Web RD, l'authentification initiale de l'utilisateur est effectuée à partir de l'AD de la machine, après quoi miniOrange défie l'utilisateur pour une authentification à 2 facteurs via une demande de défi RADIUS. Une fois que les utilisateurs se sont correctement authentifiés, ils se connectent à leurs ressources.
- Passerelle RD : Si les ressources ou le serveur de l'organisation sont protégés par une passerelle de bureau à distance, vous pouvez également configurer l'authentification à deux facteurs. L'authentification de premier niveau sera effectuée à l'aide des informations d'identification AD, puis miniOrange demandera l'authentification à deux facteurs configurée.
Consultez le guide de configuration de RD Gateway 2FA
Authentification à deux facteurs (2FA/MFA) pour RDS via RD Web
- Dans ce cas, l'utilisateur accède à la page de connexion RD Web depuis son navigateur pour se connecter au service Bureau à distance. Il saisit son nom d'utilisateur et son mot de passe, et lors de la soumission, la requête RADIUS du composant Web RD installé sur la machine cible est envoyée au serveur miniOrange RADIUS qui authentifie l'utilisateur via AD local dans la machine cible.
- Une fois authentifié, il envoie un défi RADIUS à RD Web, et RD Web affiche maintenant l'écran OTP sur le navigateur. Une fois que l'utilisateur saisit le code d'accès unique, l'IdP miniorange le vérifie et accorde/refuse l'accès au RDS.
- Grâce à cela, une fois que l'utilisateur est connecté au service Bureau à distance, l'utilisateur peut également accéder aux icônes d'applications distantes publiées sur l'écran de son navigateur, puisque la session a déjà été créée pour l'utilisateur. En savoir plus sur le Web 2FA pour le bureau à distance (RD)
Foire Aux Questions (FAQ)
Qu'est-ce que l'authentification à deux facteurs Windows ?
L'authentification à deux facteurs Windows (2FA) exige que les utilisateurs vérifient leur identité à l'aide de deux facteurs distincts avant d'accéder à leur machine Windows ou à leur Bureau à distance (RDP).
L’authentification à deux facteurs est-elle nécessaire pour la connexion Windows dans mon organisation ?
Oui, la sécurité par mot de passe ne suffit plus, surtout face à la multiplication des attaques par phishing et par force brute. La mise en œuvre de l'authentification multifacteur (MFA) Windows avec miniOrange garantit que même en cas de compromission des mots de passe, les utilisateurs non autorisés ne pourront pas y accéder.
Quelle solution Windows 2FA peut être adoptée au sein de mon organisation ?
Le choix idéal est celui qui allie sécurité, flexibilité et simplicité de déploiement. Le produit miniOrange Windows MFA est conçu précisément pour cela.
Comment fonctionne 2FA pour la connexion Windows ?
- Connexion initiale : Les utilisateurs saisissent leurs informations d’identification de domaine AD ou utilisent miniOrange pour vérifier leur identité.
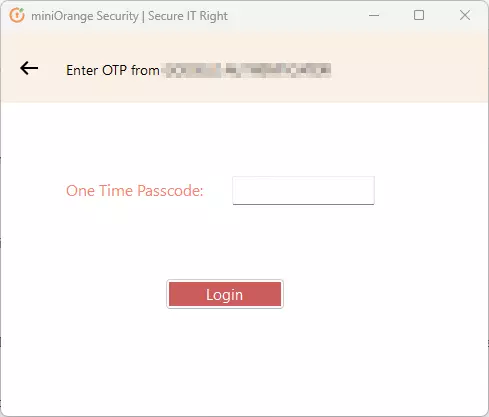
- Deuxième facteur : Les utilisateurs reçoivent un code d'authentification temporaire par SMS, e-mail ou via un fournisseur d'authentification tiers. Ils doivent saisir ce code pour continuer.
- Accès autorisé: Après avoir saisi le code avec succès, les utilisateurs sont connectés à leurs machines Windows.
Pourquoi mon code OTP est-il rejeté alors que j'ai saisi le code correct provenant de mon compte Google/Microsoft Authenticator ?
Cette erreur est généralement due à un décalage horaire entre le serveur miniOrange et votre appareil mobile (ou à un décalage entre l'heure de votre ordinateur et l'heure de votre appareil mobile dans le cas de l'authentification hors ligne pour Windows/Linux/Mac).
Les jetons de sécurité générés par les applications d'authentification sont des jetons temporaires (TOTP). Leur validité est limitée à 30 à 60 secondes. Si l'heure système de votre téléphone exécutant l'application d'authentification ou de votre ordinateur (en cas d'authentification hors ligne) est en avance ou en retard de seulement deux minutes, le code sera considéré comme expiré par le serveur ou l'ordinateur.
Comment puis-je visualiser et gérer les agents MFA dans la console d'administration miniOrange ?
Les agents MFA sont des logiciels miniOrange installés sur les postes Windows qui ajoutent l'authentification multifacteur à l'ouverture de session et à l'accès RDP. Le tableau de bord des agents MFA affiche les machines inscrites et l'activité d'audit associée. Connectez-vous à la console d'administration , puis accédez à Configurer → Appareils → Agents MFA.
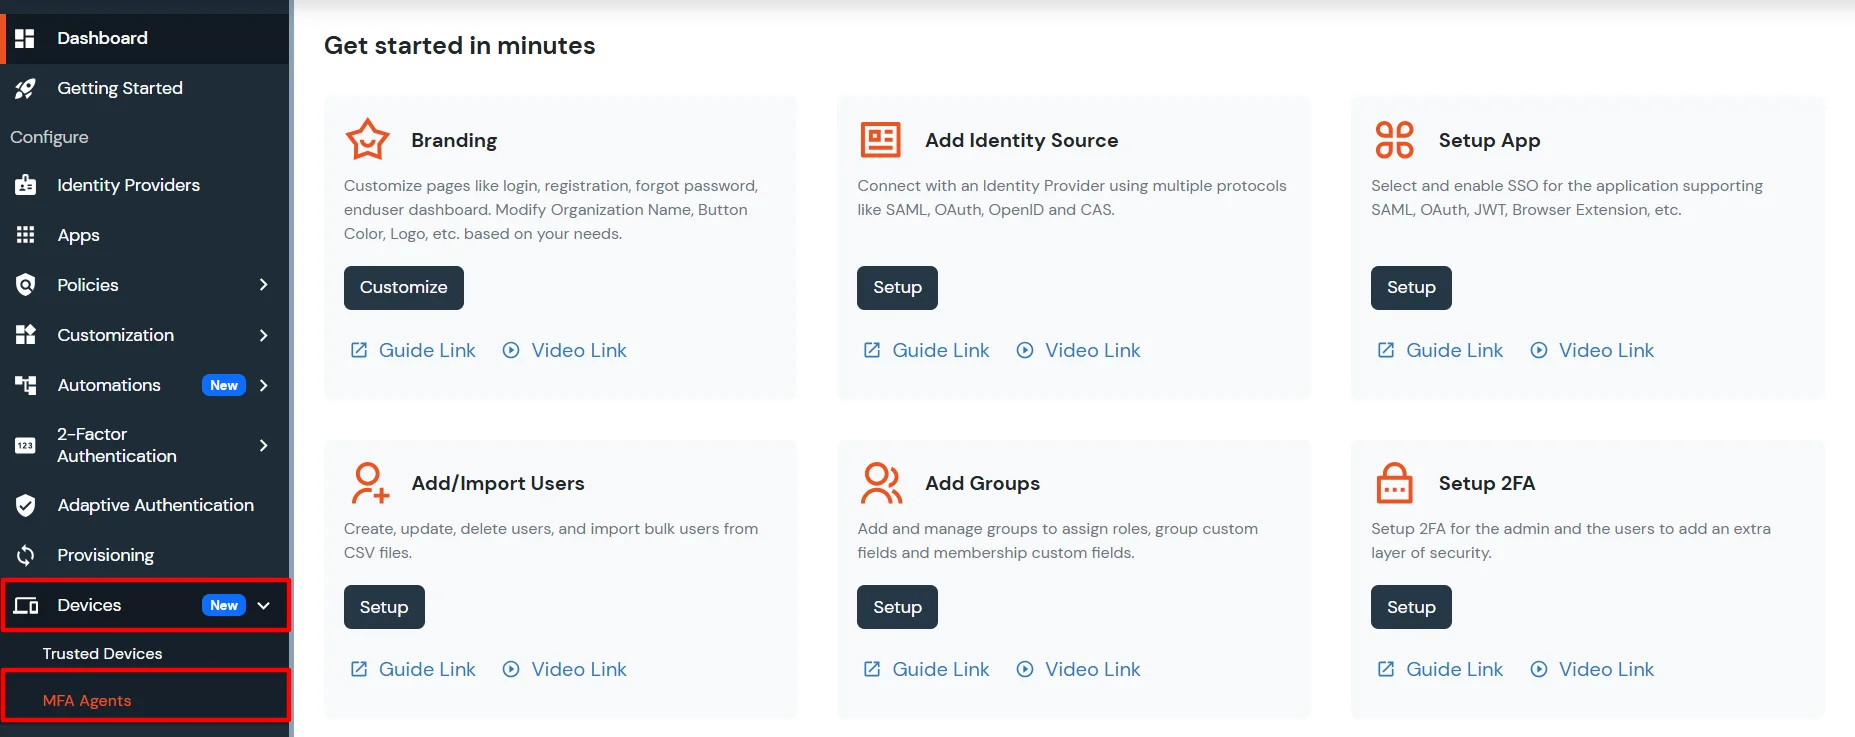
Pour en savoir plus sur les agents MFA, cliquez ici.
Références externes