Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
L'authentification Windows est souvent la première étape pour accéder aux applications d'entreprise, aux fichiers sensibles, aux outils d'administration et aux systèmes internes. Si un mot de passe est compromis, se fier uniquement à ces informations d'identification peut exposer le poste de travail. L'authentification multifacteur (MFA) de Windows introduit un contrôle d'identité supplémentaire dès le début de l'accès, garantissant ainsi que la personne utilisant ces informations d'identification est bien autorisée à les utiliser.
miniOrange s'intègre à un fournisseur d'informations d'identification Windows personnalisé pour intégrer l'authentification multifacteur directement dans l'expérience d'authentification Windows. Les entreprises peuvent ainsi appliquer leurs politiques d'authentification existantes à différents environnements Windows, notamment les comptes locaux, les ordinateurs de groupe de travail, Active Directory et les déploiements hybrides, sans que les utilisateurs aient à modifier leur processus de connexion habituel.
Sécurisez les terminaux, les sessions à distance et l'accès privilégié grâce à des options d'authentification conçues pour votre environnement.

Protégez les connexions Windows sans connexion réseau à l'aide de méthodes d'authentification hors ligne telles que TOTP et Grid Pattern.

Activez l'accès Windows sans mot de passe grâce aux méthodes d'authentification prises en charge, notamment les clés de sécurité FIDO2, les clés d'accès, la biométrie, YubiKey et Ensurity Token.

Sécurisez les sessions de connexion Windows, de Bureau à distance et de passerelle RDP grâce à une couche d'authentification supplémentaire pour chaque tentative d'accès à distance.

Permettez aux utilisateurs de vérifier leurs identifiants Windows à l'aide d'applications d'authentification TOTP compatibles, notamment Google Authenticator et Authy.

Protégez les PC des groupes de travail, les comptes locaux, Active Directory, LDAP et les environnements Windows hybrides sans modifier l'infrastructure d'identité existante.

Déployez l'agent MFA Windows sur les terminaux et serveurs gérés via l'infrastructure de stratégie de groupe existante pour un déploiement simplifié en entreprise.
Configurez la solution MFA Windows sur l'ensemble des points de terminaison et l'accès distant en utilisant vos flux de travail d'identité et d'administration existants.
Connectez votre annuaire d'utilisateurs ou votre source d'identité existante, telle qu'Active Directory ou LDAP, et configurez les utilisateurs qui ont besoin de l'authentification multifacteur Windows.
Créez l'application Windows dans la console d'administration miniOrange, attribuez des utilisateurs ou des groupes et définissez leurs exigences d'authentification.
Installez le fournisseur d'identifiants miniOrange sur les terminaux Windows pour intégrer l'authentification multifacteur directement dans l'expérience de connexion Windows.
Utilisez la stratégie de groupe, le déploiement par poussée ou l'import/export pour déployer le module MFA Windows sur les ordinateurs et serveurs gérés.
Appliquez les stratégies MFA configurées aux protocoles RDP, RD Web Access et RDP Gateway afin de sécuriser les sessions Windows distantes.
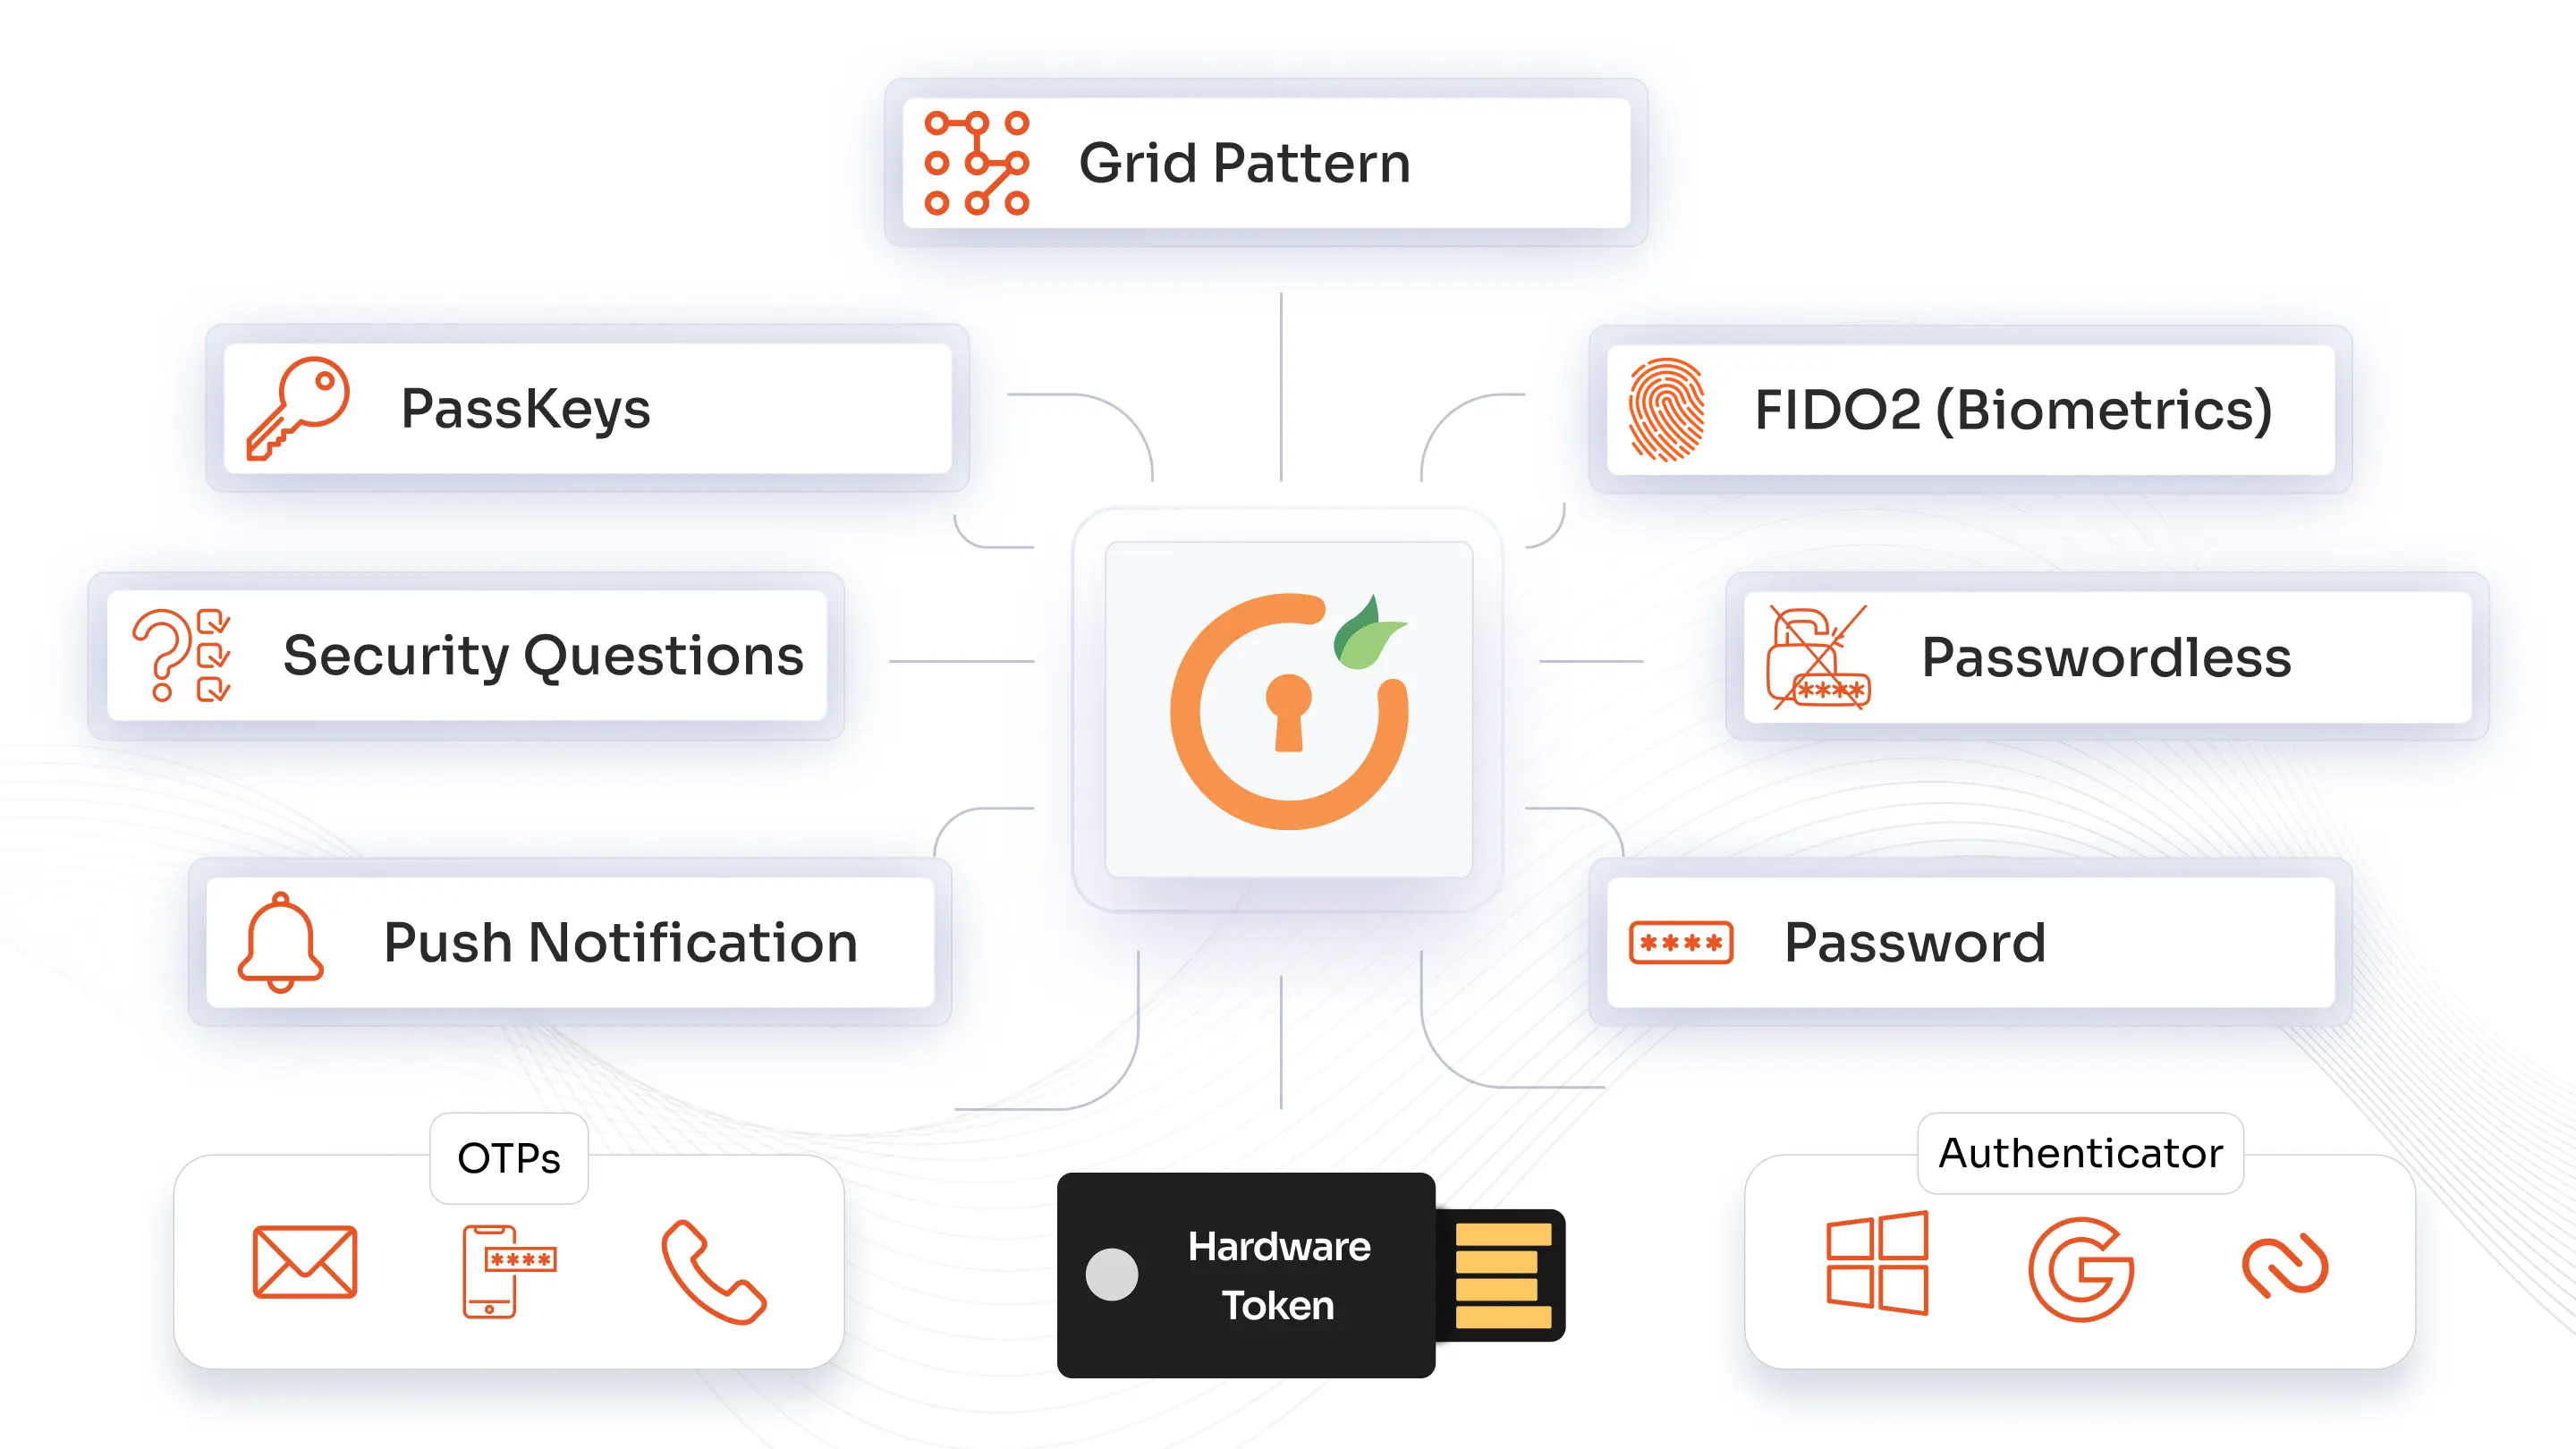
miniOrange propose un large éventail de méthodes d'authentification. Des notifications push à l'authentification multifacteur RSA, en passant par le TOTP, la biométrie, les clés de sécurité WebAuthn/FIDO2 et les codes de sauvegarde à usage unique, vous pouvez standardiser vos processus sur une plateforme unique tout en les adaptant aux rôles, aux niveaux de risque et aux applications. L'authentification à deux facteurs (2FA) est déployable sur les VPN, les comptes Windows, les systèmes existants et le cloud.
Combinez une solution MFA résistante au phishing avec les clés de sécurité FIDO2, les mots de passe et la biométrie pour renforcer l'accès à Windows contre le vol d'identifiants et les attaques de phishing.
Utilisez une solution MFA adaptative pour évaluer des signaux tels que les utilisateurs, les appareils, les emplacements, les réseaux et le contexte d'accès, en appliquant une vérification plus forte lorsque le risque augmente.
Créez un parcours d'authentification familier grâce à une image de marque, des logos et des messages personnalisés qui alignent l'expérience de connexion Windows sur l'identité de votre organisation.
Étendez la protection MFA de Windows aux appareils compatibles équipés de processeurs Windows ARM, contribuant ainsi à sécuriser l'accès au bureau dans les environnements Windows modernes basés sur ARM.
*Veuillez nous contacter pour bénéficier de remises sur volume pour les niveaux d'utilisateurs supérieurs.
Protection des données intégrée. Localisation des données au choix. Choisissez votre région pour le cloud ou déployez une solution entièrement sur site.
Le module miniOrange MFA peut être installé sur tous les systèmes d'exploitation de serveur Linux pour activer l'authentification multifacteur (MFA) sur la connexion SSH aux serveurs.
Activez l'authentification multifacteur (MFA) directement pour la connexion sur les systèmes d'exploitation MacOS sans avoir besoin de Jamf Connect ou de JAMF Pro.
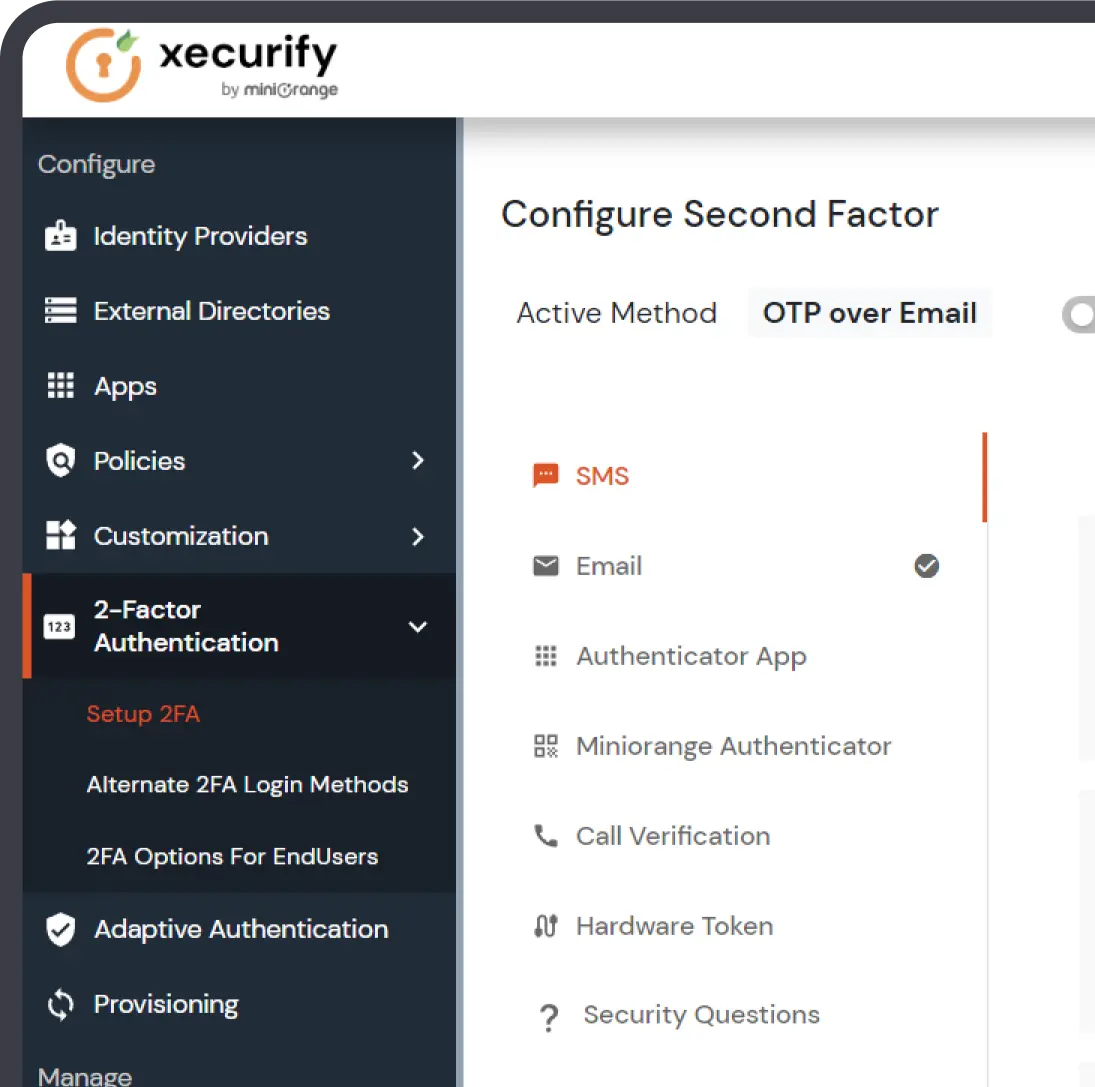
Les administrateurs peuvent facilement configurer les invites MFA en fonction de leurs besoins spécifiques pour une meilleure sécurité et une plus grande commodité.
Oui, Microsoft Authenticator peut être utilisé pour la connexion Windows dans les configurations compatibles. Sa disponibilité dépend de la version de Windows, de la configuration de l'appareil et de la méthode d'authentification. miniOrange prend également en charge plusieurs méthodes d'authentification pour l'authentification multifacteur (MFA) sur les postes de travail Windows, selon les besoins de votre organisation.
L'authentification multifacteur (MFA) utilise généralement quatre catégories de facteurs d'authentification : quelque chose que vous connaissez, comme un mot de passe ; quelque chose que vous possédez, comme une clé de sécurité ; quelque chose que vous êtes, comme les données biométriques ; et des facteurs contextuels, tels que l'appareil, l'emplacement ou le réseau.
L'authentification multifacteur (MFA) sur l'écran de connexion Windows ajoute une étape de vérification supplémentaire avant que les utilisateurs puissent accéder à leur appareil. Après avoir saisi leurs identifiants, les utilisateurs doivent effectuer une authentification supplémentaire à l'aide de méthodes telles que le code OTP, les notifications push, la biométrie, les clés de sécurité FIDO2, les mots de passe ou le schéma de reconnaissance.
Microsoft continue de prendre en charge l'authentification multifacteur (MFA) par utilisateur, tout en recommandant des approches basées sur des stratégies, telles que l'accès conditionnel, pour les organisations nécessitant un contrôle plus précis. L'approche appropriée dépend de votre configuration Microsoft Entra, de vos licences, de vos exigences de sécurité et de vos stratégies d'authentification existantes.
miniOrange Windows MFA prend en charge les environnements Windows fonctionnant sur des processeurs ARM, permettant aux entreprises d'étendre la protection MFA aux appareils Windows ARM compatibles. Les versions ARM prises en charge et les exigences de déploiement doivent être vérifiées en fonction de votre environnement Windows et de la configuration de votre produit.
Oui. miniOrange prend en charge l'authentification multifacteur hors ligne pour la connexion Windows, permettant aux utilisateurs de s'authentifier même lorsque leur appareil ne peut pas se connecter au serveur d'authentification. Les options d'authentification hors ligne prises en charge incluent des méthodes telles que TOTP et le schéma de grille, contribuant ainsi à maintenir les contrôles d'accès dans les environnements déconnectés.