Bonjour!

Besoin d'aide? Nous sommes ici !

Icône de support
Assistance par e-mail miniOrange
succès

Merci pour votre demande. Notre équipe vous contactera bientôt.

Si vous n'avez pas de nouvelles de nous dans les 24 heures, n'hésitez pas à envoyer un e-mail de suivi à info@xecurify.com

Résultats de la recherche:

×

Authentification unique Wrike SSO


La solution d'authentification unique (SSO) de miniOrange offre un accès sécurisé à Wrike grâce à un seul identifiant. Vous pouvez vous connecter à Wrike avec vos identifiants miniOrange, Azure AD ou ceux de l'un de vos fournisseurs d'identité existants. Avec les services SSO de miniOrange, vous pouvez également vous connecter à d'autres applications sur site et dans le cloud en utilisant vos identifiants de fournisseurs d'identité/annuaires d'utilisateurs existants (Azure Active Directory, Okta, Ping) . Suivez le guide d'installation fourni pour intégrer l'authentification unique SAML à votre compte Wrike.


L'intégration de miniOrange et Wrike Single Sign-On (SSO) prend en charge les fonctionnalités suivantes :

  • Authentification unique (SSO) initiée par le SP
  • Authentification unique (SSO) initiée par l'IdP

Connectez-vous avec une source externe d'utilisateurs


miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), des fournisseurs d'identité (Microsoft Entra ID, Okta, AWS, etc.) et bien d'autres. Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.



Suivez le guide étape par étape ci-dessous pour Wrike Single Sign-On (SSO)

1. Configurer Wrike dans miniOrange

  • Connectez-vous à miniOrange Console d'administration.
  • Allez dans Apps et cliquez sur Ajouter une application .
  • Ajouter une application à Wrike Single Sign-On (SSO)

  • In Choisissez le type de demande, sélectionnez SAML/WS-FED du Toutes les applications menu déroulant.
  • Wrike Single Sign-On (SSO) Choisissez le type d'application

  • Recherchez Wrike dans la liste, si vous ne trouvez pas Wrike dans la liste, recherchez Customiser et vous pouvez configurer votre application dans Application SAML personnalisée.
  • Wrike Single Sign-On (SSO) gère les applications

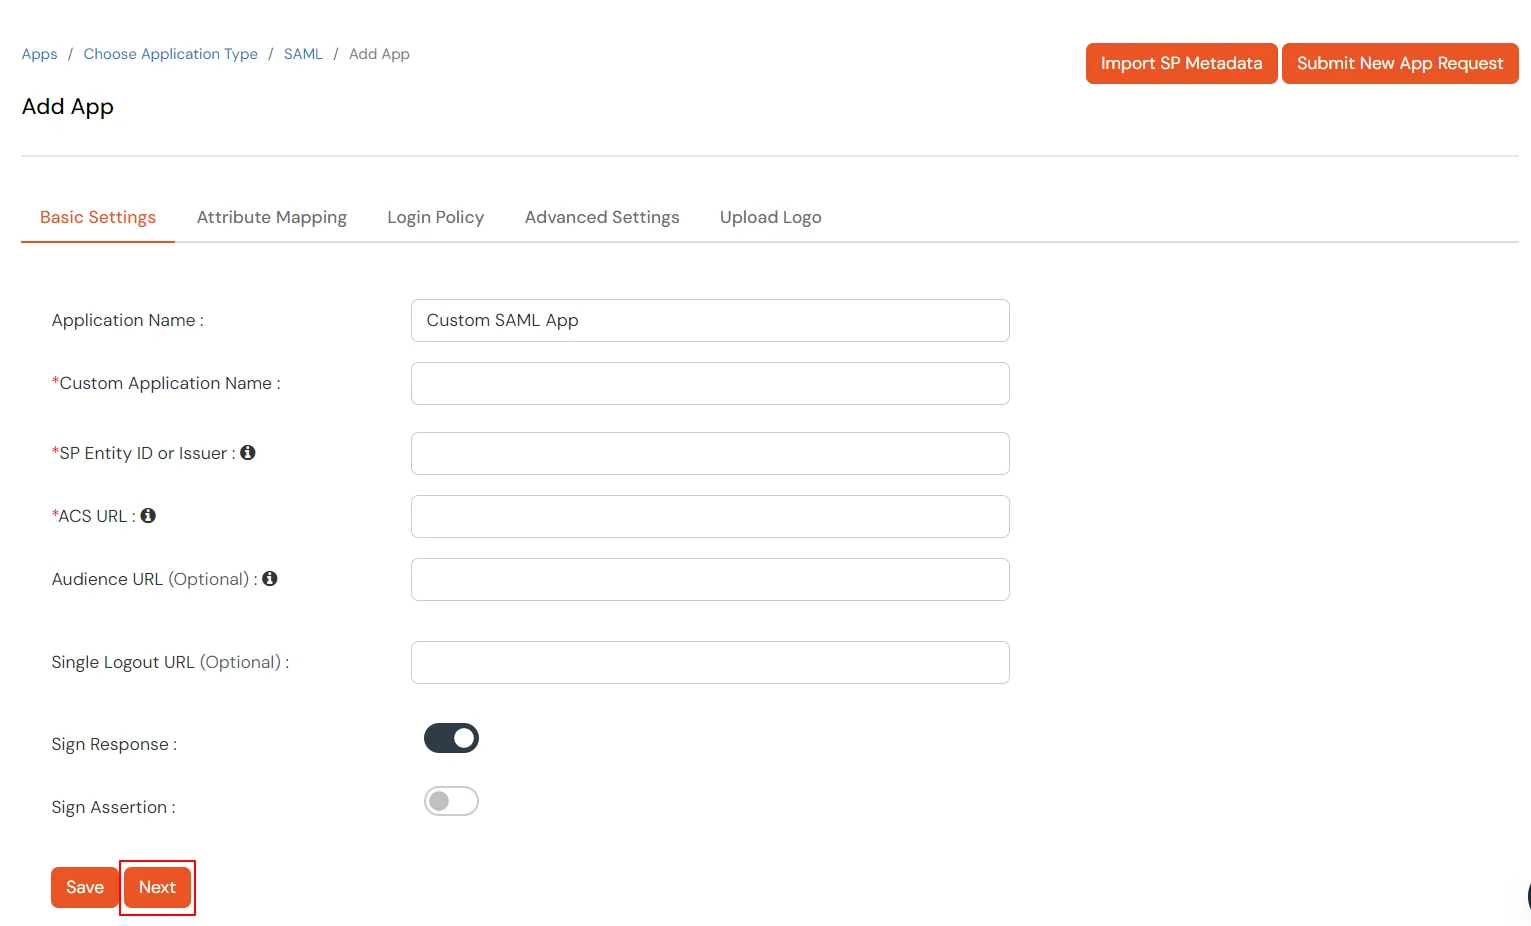
  • Entrez les valeurs suivantes dans les champs respectifs.
    Nom de l'application personnalisée : Saisissez le nom de l'application Wrike.
    ID d'entité SP ou émetteur : https://www.wrike.com/sso/saml
    URL du CA : https://www.wrike.com/sso/saml
  • Authentification unique Wrike (sso) : saisissez les informations suivantes

  • Cliquez à nouveau Suivant.
  • Quitter le Attributs section vide.
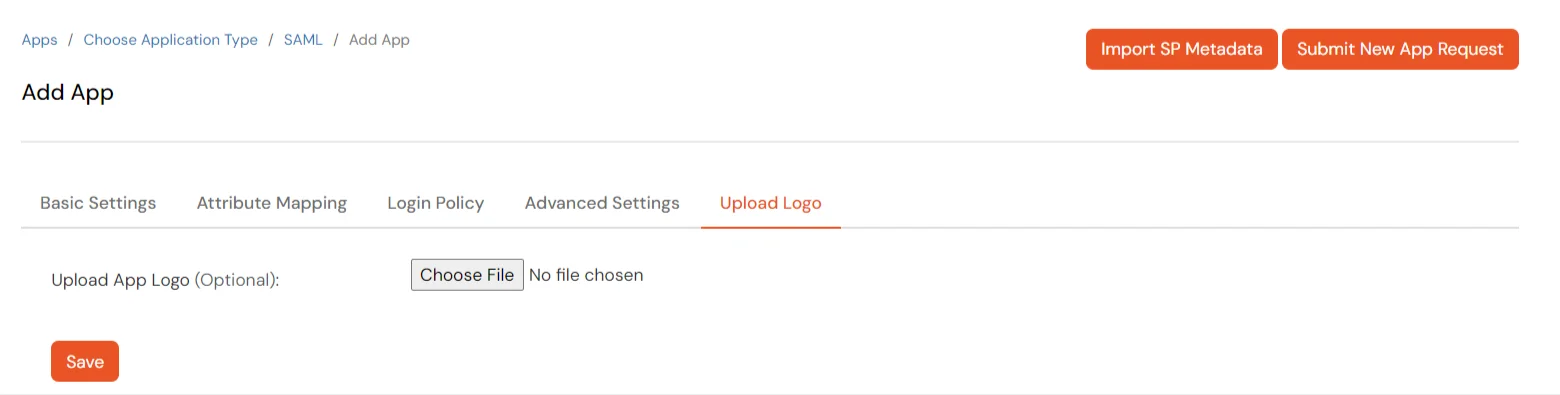
  • Pour télécharger le logo de l'application respective pour un Application SAML personnalisée, cliquer sur Télécharger le logo languette.
  • Télécharger le logo de l'authentification unique (SSO) de Wrike

  • Cliquez sur Enregistrer.
  • Pour obtenir les détails des métadonnées miniOrange afin de configurer Wrike :

  • Allez dans Applications >> Applications.
  • Recherchez votre application et cliquez sur l'icône ' ' dans Action menu contre votre application.
  • Cliquez sur Métadonnées pour obtenir les détails des métadonnées, qui seront nécessaires plus tard. Cliquer sur Afficher le lien SSO pour voir le lien SSO initié par l'IDP pour Wrike.
  • Accéder au lien Métadonnées Wrike SAML SSO

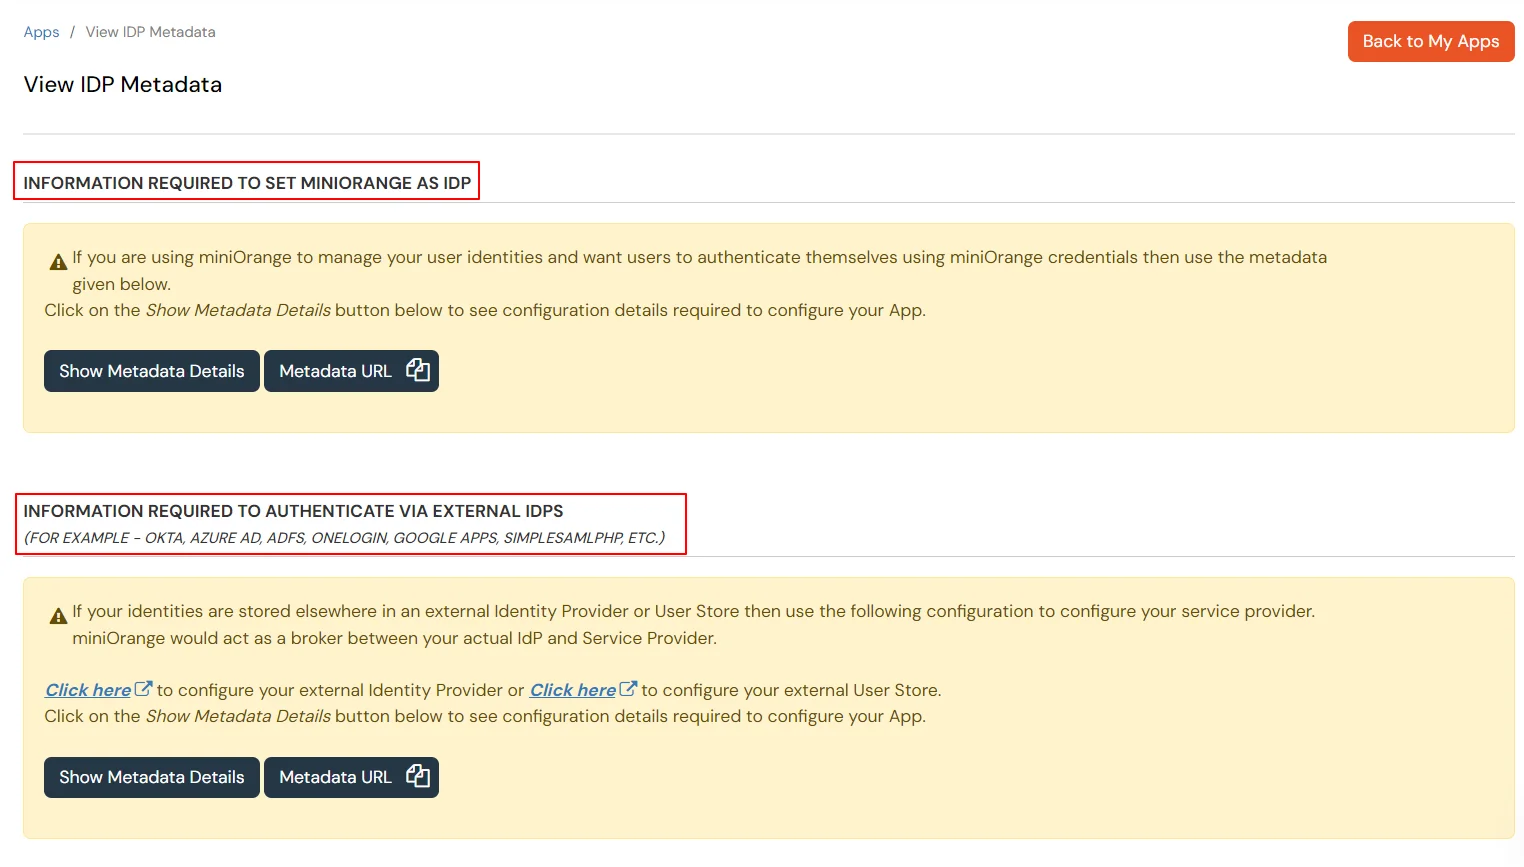
  • Ici, vous verrez 2 options, si vous configurez miniOrange comme IDP copiez les détails des métadonnées liées à miniOrange, si vous aviez besoin d'être authentifié via IDP externes (Okta, Microsoft Entra ID, Active Directory, ADFS, OneLogin, Google Workspace) vous pouvez obtenir des métadonnées de la 2e section comme indiqué ci-dessous.
  • Authentification unique (SSO) de Wrike Ajouter une application SAML

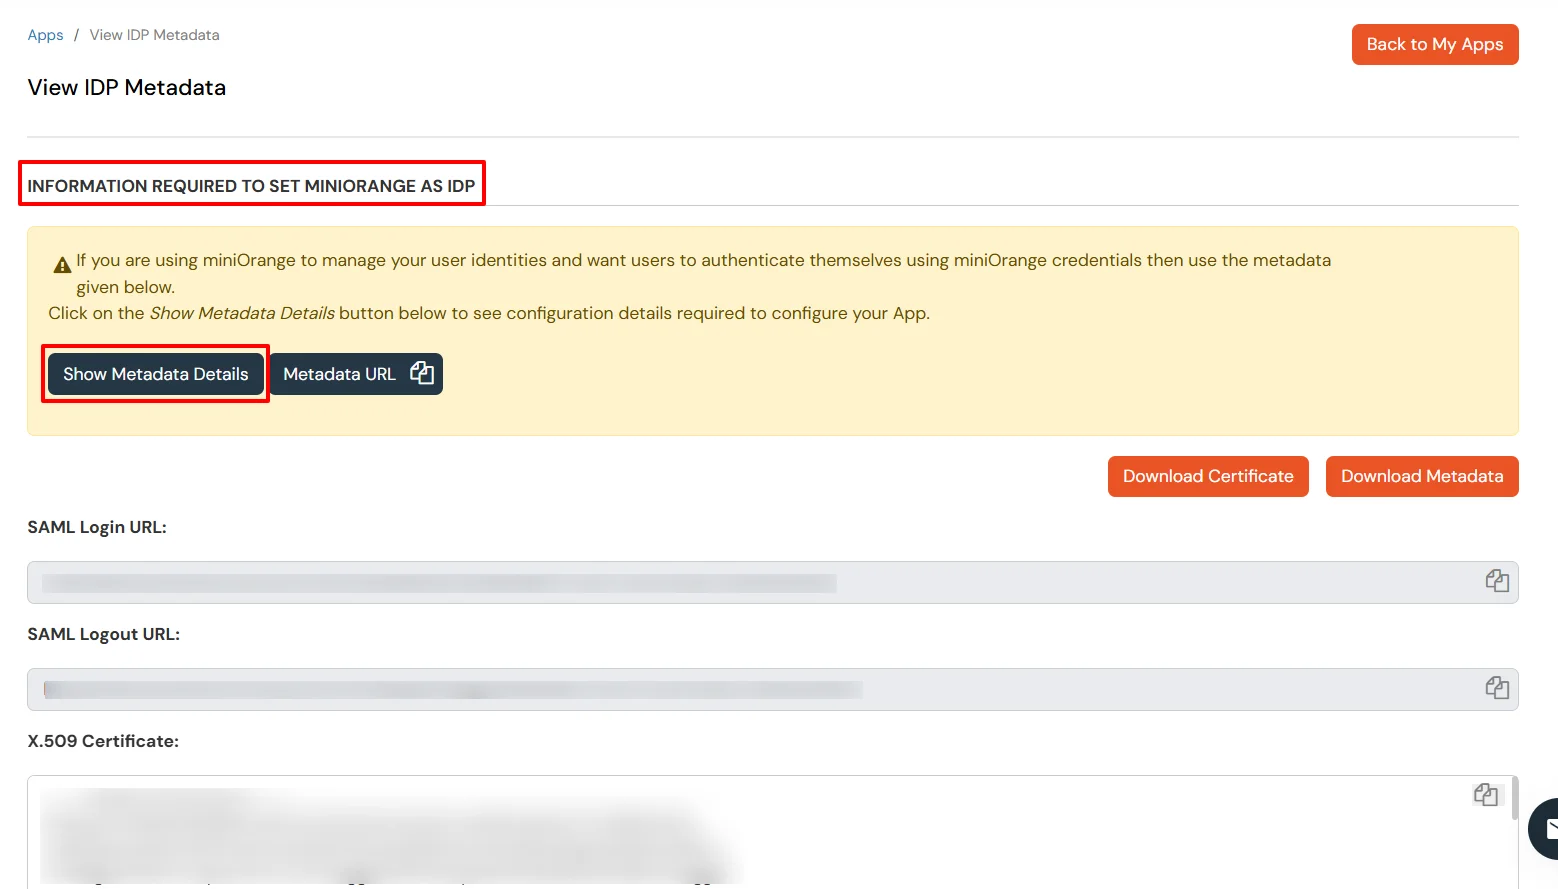
  • Rester URL de connexion SAML, URL de déconnexion SAML et cliquez sur le Télécharger le certificat bouton pour télécharger le certificat dont vous aurez besoin dans Étape 2.
  • Authentification unique Wrike (SSO) Sélectionnez les détails des métadonnées IDP externe ou miniOrange comme IDP

2. Configurer SSO dans le compte administrateur Wrike

  • Connectez-vous maintenant à Console d'administration Wrike et sélectionnez l’onglet Sécurité dans la console d’administration.
  • Parmi les options répertoriées, sélectionnez Configurer l'authentification unique (SSO).
    Attribut Description
    Entrez l'URL de la page de connexion : URL de connexion SAML de l’étape 1.
    Entrez l'URL de la page de déconnexion : URL de déconnexion SAML de l’étape 1.
    Certificat X509 Collez le contenu du certificat X.509 obtenu à l'étape 1.
  • Sélectionner Activer l'authentification unique cochez la case et enregistrez les paramètres.
  • Cliquez à nouveau Enregistrer pour enregistrer les paramètres SAML d'authentification unique (SSO).

3. Tester la configuration SSO

Testez la connexion SSO à votre compte Wrike avec miniOrange IdP :

    Utilisation de la connexion initiée par SP

    • Accédez à votre URL Wrike, ici il vous sera demandé de saisir le nom d'utilisateur ou de cliquer sur le lien SSO qui vous redirigera vers la page de connexion miniOrange IdP.
    • Connexion à l'authentification unique (SSO) de Wrike

    • Saisissez vos identifiants de connexion miniOrange et cliquez sur Connexion. Vous serez automatiquement connecté à votre compte Wrike.

    Utilisation de la connexion initiée par IDP

    • Connectez-vous à miniOrange IdP en utilisant vos informations d'identification.
    • Authentification unique (SSO) de Wrike

    • Sur le tableau de bord, cliquez sur Wrike application que vous avez ajoutée, pour vérifier la configuration SSO.
    • Wrike Single Sign-On (SSO) gère les applications


    Vous ne parvenez pas à configurer ou à tester le SSO ?


    Contactez-nous ou envoyez-nous un e-mail à idpsupport@xecurify.com et nous vous aiderons à le configurer en un rien de temps.



Références externes

Vous souhaitez planifier une démo ?

Démonstration de la plateforme


Nos autres produits de gestion des identités et des accès