Bonjour!

Besoin d'aide? Nous sommes ici !

Icône de support
Assistance par e-mail miniOrange
succès

Merci pour votre demande. Notre équipe vous contactera bientôt.

Si vous n'avez pas de nouvelles de nous dans les 24 heures, n'hésitez pas à envoyer un e-mail de suivi à info@xecurify.com

Résultats de la recherche:

×

Authentification unique sur Yardi avec miniOrange
miniOrange fournit une solution prête à l'emploi pour l'authentification unique sur Yardi. Cette solution vous permet de déployer un accès sécurisé à Yardi avec notre plateforme d'identité.

Connexion unique à Yardi


Qu'est-ce que Yardi?

Yardi Voyager est une plateforme Web de bout en bout entièrement intégrée avec accès mobile pour les portefeuilles plus importants afin de gérer les opérations, d'exécuter des contrats de location, d'exécuter des analyses et de fournir des services innovants aux résidents, aux locataires et aux investisseurs. Il s'agit d'une plateforme de gestion immobilière et de comptabilité basée sur le cloud pour les entités commerciales et résidentielles. Ce logiciel est conçu pour les propriétaires de petits portefeuilles immobiliers ainsi que pour les grandes entreprises.


Nos solutions

miniOrange fournit une solution d'authentification unique pour vous connecter à Yardi Client Central à partir de votre site Web existant à l'aide de connecteurs ou de plugins. miniOrange prend en charge la norme JWT/OAuth/OpenID qui est utilisée pour authentifier en toute sécurité l'utilisateur afin de se connecter à des applications comme Yardi. Un connecteur SAML personnalisé pour Yardi permet l'authentification unique avec n'importe quel site Web existant.


Fonctionnalités de gestion des identités de miniOrange

Nous pouvons nous connecter à n’importe quel IDP/répertoire externe

miniOrange assure l'authentification des utilisateurs à partir d'annuaires externes tels que ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc. Il assure également l'authentification des utilisateurs avec d'autres fournisseurs d'identité comme Shibboleth, PING, Okta, OneLogin, KeyCloak et bien d'autres.

Vous ne trouvez pas votre fournisseur d'identité ? Contactez-nous à l' adresse idpsupport@xecurify.com . Nous vous aiderons à le configurer en un rien de temps.


Suivez le guide étape par étape ci-dessous pour Yardi Single Sign On (SSO)

Étape 1 : Configurer Yardi dans miniOrange

  • Cliquez ici pour vous connecter à votre tableau de bord d'administration miniOrange.
  • Allez dans Applications >> Gérer les applications Cliquez sur le bouton Configurer les applications.
  • yardi voyager single sign on (sso) ajouter une application personnalisée yardi voyager

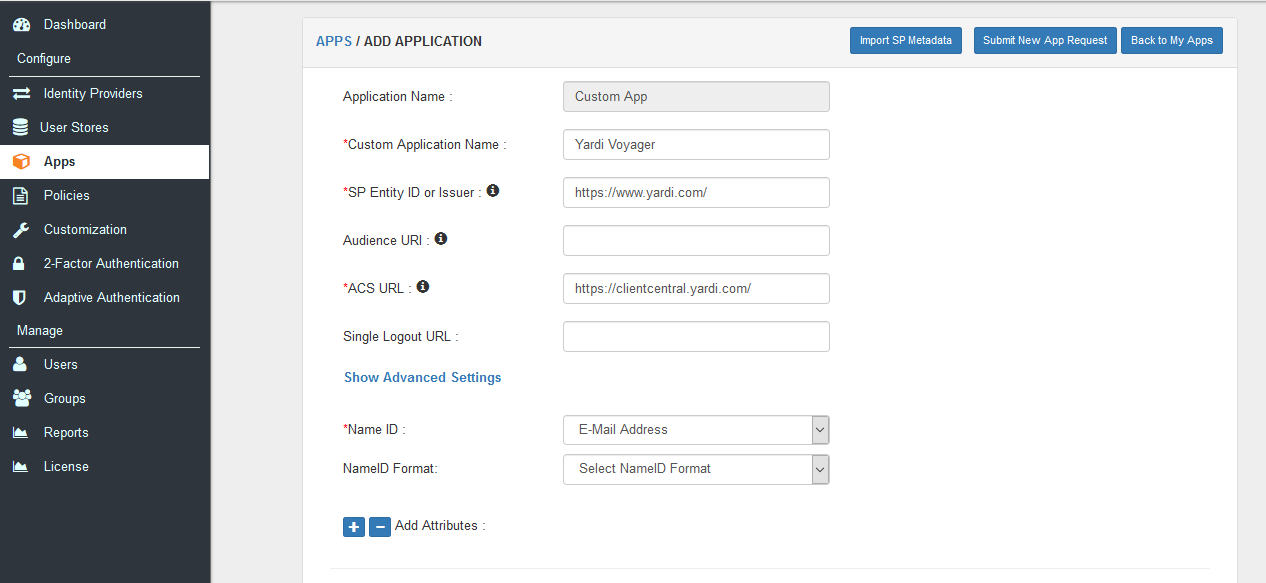
  • Cliquez sur l'onglet SAML. Sélectionner Application personnalisée. Mettez le nom Yardi Voyager et cliquez sur le bouton Ajouter une application.
  • yardi voyager authentification unique (sso) sélectionner une application personnalisée

  • Assurez-vous que le ID d'entité SP is https://www.yardi.com/
  • Assurez-vous que le URL ACS est au format : https://clientcentral.yardi.com/.
  • Sélectionnez le ID Email du Nom ID menu déroulant.
  • Quitter le Attributs section vide.
  • Étapes de configuration de l'authentification unique (SSO) de Yardi Voyager

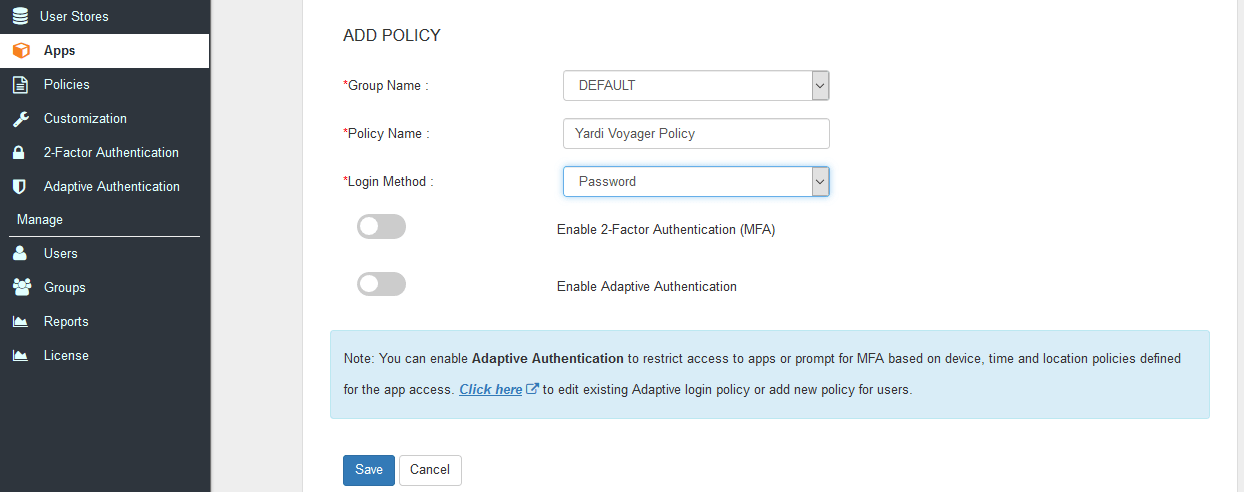
  • Rendez-vous dans la section Ajouter une politique et sélectionnez DEFAULT du Nom du groupe déroulante
  • Entrez maintenant le Politique de Yardi Voyager dans le Nom de la politique champ
  • Sélectionner MOT DE PASSE du Type de premier facteur déroulante
  • Cliquez sur Enregistrer pour configurer Yardi Voyager.
  • yardi voyager single sign on (sso) ajouter une politique

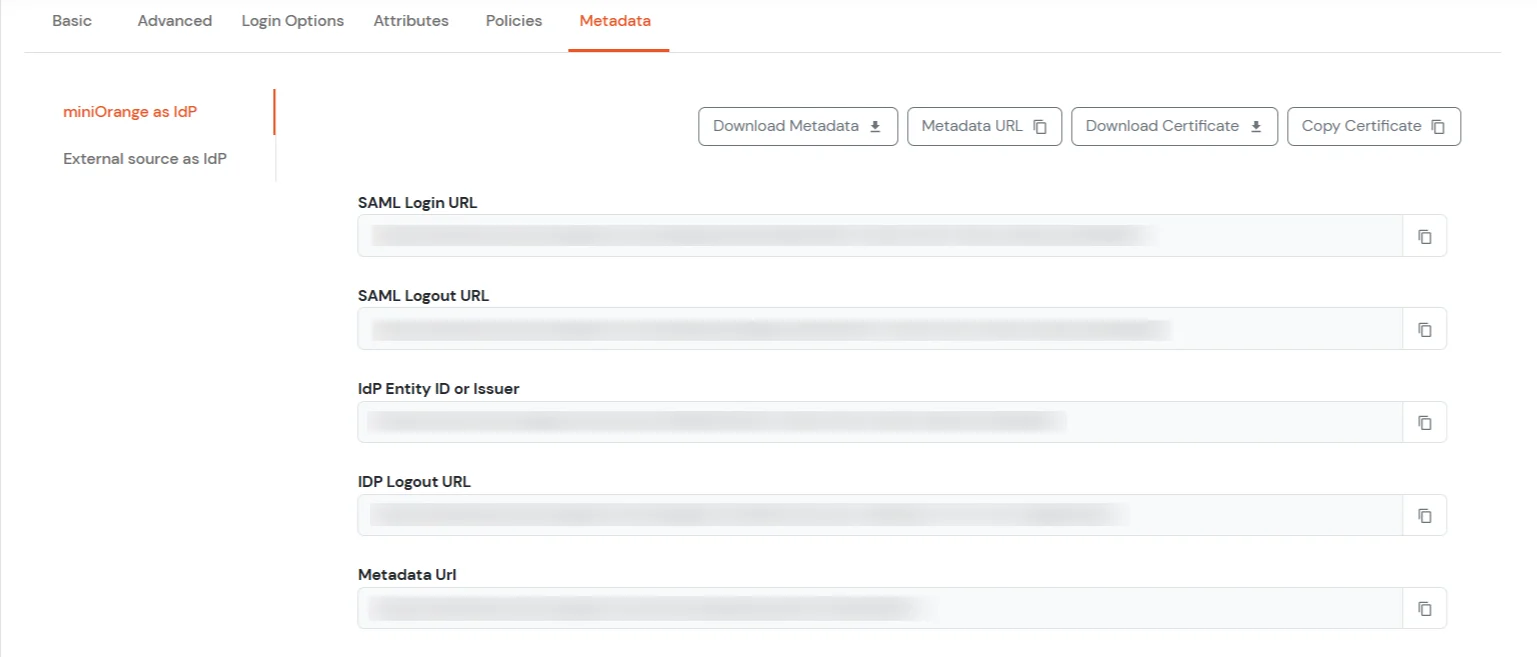
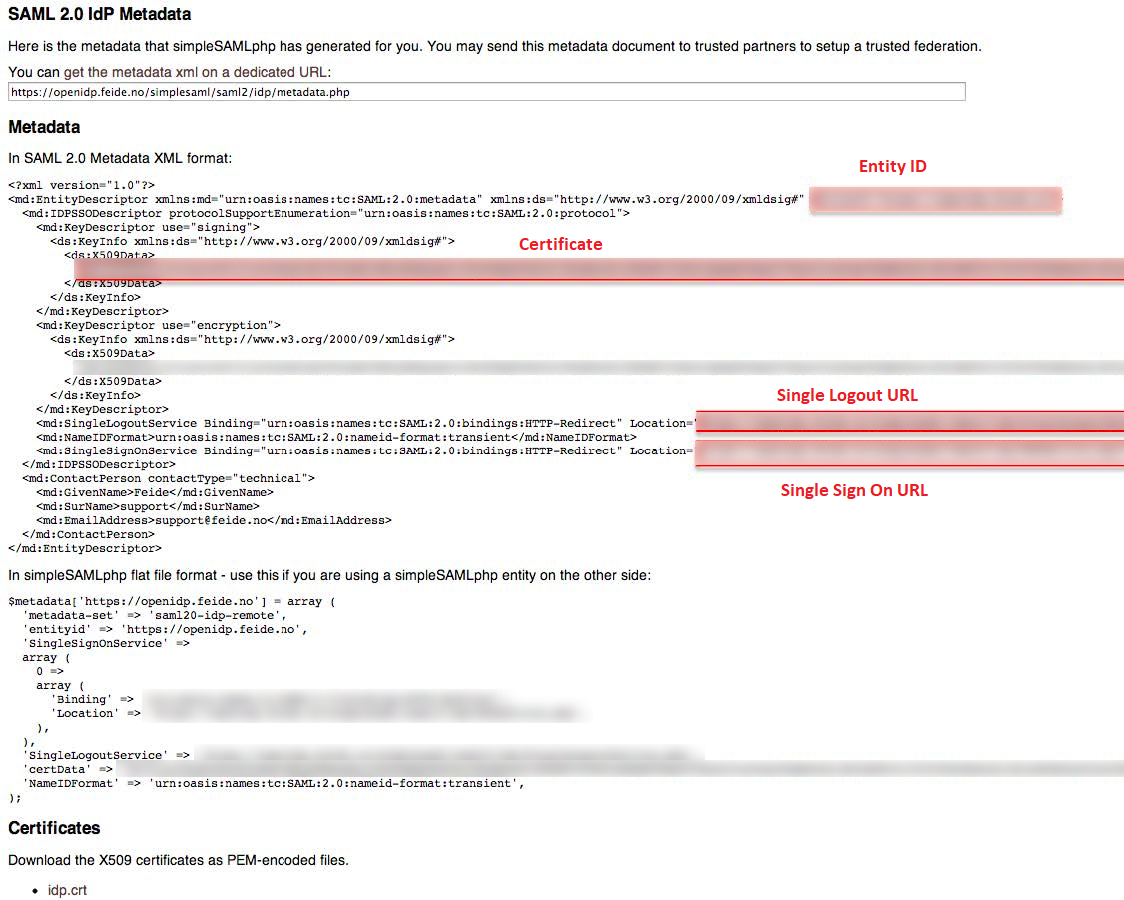
  • Cliquez sur Télécharger les métadonnées lien pour télécharger les métadonnées qui seront nécessaires ultérieurement. Cliquer sur Lien pour voir le lien SSO initié par l'IDP pour Yardi Voyager
  • Lien de métadonnées de connexion unique (SSO) de Yardi Voyager

  • Frappez le Télécharger les métadonnées XML bouton pour télécharger le fichier metadata.xml.
  • yardi voyager single sign on (sso) télécharger les métadonnées

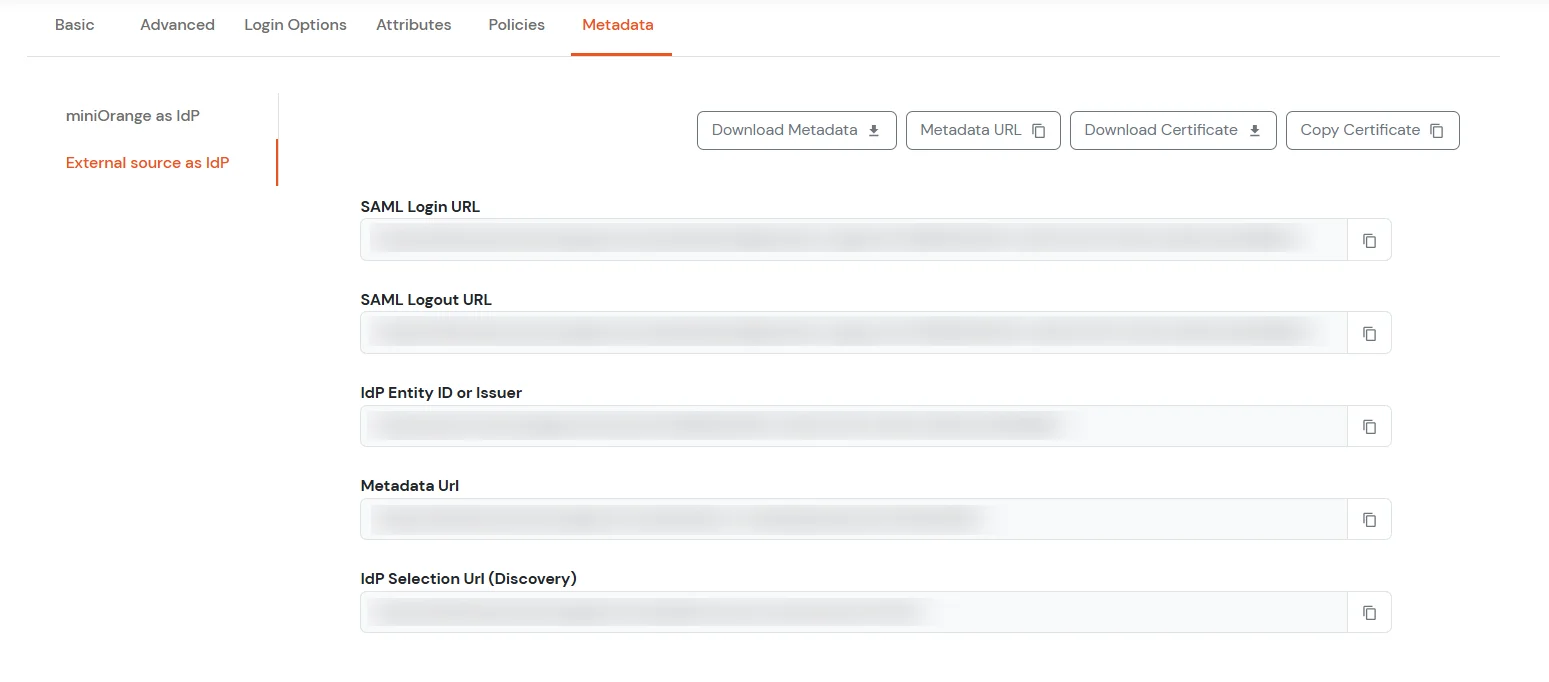
    Sélectionnez la source externe comme fournisseur d'identité (IdP).

    Authentification unique (SSO) Yardi Voyager : Télécharger les métadonnées


Étape 2 : Choisissez votre répertoire d’utilisateurs

2.1 : Configurer AD comme annuaire utilisateur

  • Connectez-vous au tableau de bord miniOrange depuis le Console d'administration.
  • Cliquez sur Fournisseurs d'identité >> Ajouter un fournisseur d'identité dans le menu de gauche du tableau de bord.
  • Configuration du magasin d'utilisateurs avec l'authentification unique (SSO) de Yardi Voyager

  • Dans Choisir un fournisseur d'identité, sélectionnez Répertoires AD/LDAP de la liste déroulante.
  • Yardi Voyager Single Sign-On (SSO) : sélectionnez le répertoire AD/LDAP dans la liste déroulante

  • Recherchez ensuite AD/LDAP et cliquez dessus.
  • Yardi Voyager Single Sign-On (SSO) : recherche AD/LDAP

  • STOCKER LA CONFIGURATION LDAP DANS MINIORANGEChoisissez cette option si vous souhaitez conserver votre configuration dans miniOrange. Si Active Directory est protégé par un pare-feu, vous devrez l'ouvrir pour autoriser les requêtes entrantes vers votre AD.
  • STOCKER LA CONFIGURATION LDAP SUR PLACE: Choisissez cette option si vous souhaitez conserver votre configuration dans vos locaux et autoriser uniquement l'accès à AD à l'intérieur des locaux. Vous devrez télécharger et installer Passerelle miniOrange chez vous.
  • Yardi Voyager Single Sign-On (SSO) Sélectionnez le type de répertoire comme AD/LDAP

  • Entrer Nom d'affichage LDAP et Identifiant LDAP nom.
  • Sélectionner Type de répertoire as Le tiering Active Directory.
  • Saisissez l'URL ou l'adresse IP du serveur LDAP en regard du URL du serveur LDAP champ.
  • Cliquez sur le Test de connexion bouton pour vérifier si vous avez établi une connexion réussie avec votre Serveur LDAP.
  • Yardi Voyager Single Sign-On (SSO) Configurer la connexion URL du serveur LDAP

  • Dans Active Directory, accédez aux propriétés des conteneurs/UO utilisateur et recherchez le Attribut de nom distinctifLe compte lié doit disposer des droits de lecture minimaux requis dans Active Directory pour permettre les recherches dans l'annuaire. Si le cas d'utilisation implique du provisionnement (comme la création, la mise à jour ou la suppression d'utilisateurs ou de groupes), le compte doit également disposer des droits d'écriture appropriés.
  • Yardi Voyager Single Sign-On (SSO) Configurer le nom de domaine du compte utilisateur lié

  • Entrez le mot de passe valide du compte Bind.
  • Cliquez sur le Tester les informations d'identification du compte de liaison pour vérifier vos informations d'identification LDAP Bind pour la connexion LDAP.
  • Vérification de l'authentification unique (SSO) de Yardi Voyager pour lier les informations d'identification du compte

  • Base de recherche est l'emplacement du répertoire où commence la recherche d'un utilisateur. Vous l'obtiendrez au même endroit où vous avez obtenu votre nom distingué.
  • Configuration de la base de recherche d'utilisateurs Yardi Voyager Single Sign-On (SSO)

  • Sélectionnez un filtre de recherche approprié dans le menu déroulant. Si tu utilises Utilisateur dans un filtre de groupe unique or Utilisateur dans un filtre de plusieurs groupes, remplace legroupe-dn> dans le filtre de recherche avec le nom distinctif du groupe dans lequel vos utilisateurs sont présents. Pour utiliser le filtre de recherche personnalisé, sélectionnez "Écrivez votre filtre personnalisé" option et personnalisez-la en conséquence.
  • Yardi Voyager Single Sign-On (SSO) Sélectionnez le filtre de recherche d'utilisateur

  • Cliquez sur le Suivant bouton, ou allez à la Options de connexion languette.
  • Vous pouvez également configurer les options suivantes lors de la configuration d'AD. Activer Activer LDAP afin d'authentifier les utilisateurs depuis AD/LDAP. Clique sur le Suivant bouton pour ajouter un magasin d'utilisateurs.
  • Yardi Voyager Single Sign-On (SSO) Activer les options LDAP

    Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.

    Attribut Description
    Activer LDAP Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez
    Authentification de secours Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange
    Activer la connexion administrateur En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP
    Afficher l'IdP aux utilisateurs Si vous activez cette option, cet IdP sera visible par les utilisateurs
    Synchroniser les utilisateurs dans miniOrange Les utilisateurs seront créés dans miniOrange après authentification avec LDAP

  • Cliquez sur le Suivant bouton, ou allez à la Attributs languette.

Cartographie des attributs d'AD

  • Par défaut, les noms d'utilisateur, prénom, nom et adresse e-mail sont configurés. Faites défiler vers le bas et cliquez sur Enregistrer bouton. Pour récupérer des attributs supplémentaires depuis Active Directory, activez Envoyer les attributs configurésÀ gauche, saisissez le nom que vous souhaitez partager avec les applications. À droite, saisissez le nom de l'attribut depuis Active Directory. Par exemple, pour récupérer l'attribut « entreprise » depuis Active Directory et l'envoyer comme organisation aux applications configurées, saisissez :

    Nom d'attribut envoyé à SP = organisation
    Nom d'attribut de l'IDP = société

  • Yardi Voyager Single Sign-On (SSO) Activer l'envoi des attributs configurés

    Mappage des attributs d'authentification unique (SSO) de Yardi Voyager depuis AD

  • Cliquez sur le Suivant bouton, ou allez à la Provisioning languette.

Importation et provisionnement d'utilisateurs à partir d'AD

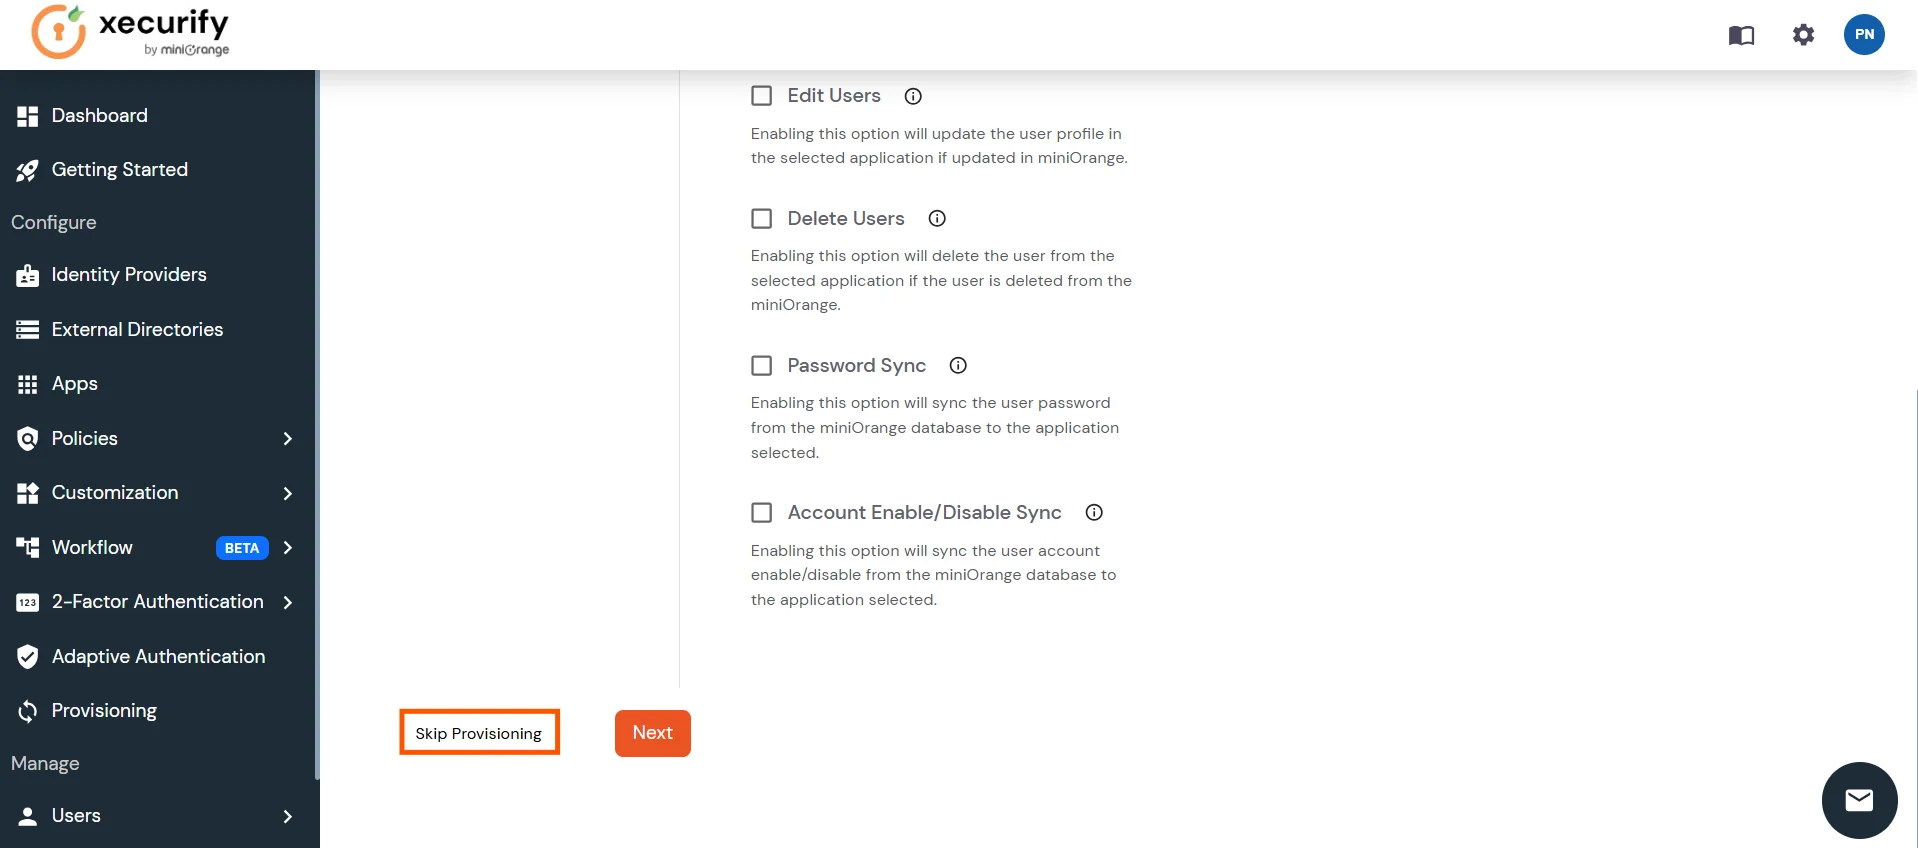
  • Si vous souhaitez configurer le provisionnement, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.
  • Yardi Voyager Single Sign-On (SSO) Ignorer le provisionnement pour le moment

Tester les connexions

  • Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Test de connexion.
  • Test de connexion AD/Ldap avec Yardi Voyager Single Sign-On (SSO)

  • Une fenêtre contextuelle apparaît vous invitant à saisir un nom d'utilisateur et un mot de passe pour vérifier votre configuration LDAP.
  • Yardi Voyager Single Sign-On (SSO) Saisissez le nom d'utilisateur et le mot de passe pour tester la connexion LDAP

  • On Réussi connexion avec le serveur LDAP, un message de réussite s'affiche.
  • Connexion réussie de Yardi Voyager Single Sign-On (SSO) avec le serveur LDAP

Mappage des attributs de test

  • Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Mappage des attributs de test.
  • Yardi Voyager Single Sign-On (SSO) : sous Répertoires externes, cliquez sur Sélectionner, puis sur Tester le mappage des attributs

  • Une fenêtre contextuelle apparaît pour saisir un nom d'utilisateur et cliquer Test.
  • Yardi Voyager Single Sign-On (SSO) Saisissez le nom d'utilisateur pour tester la configuration du mappage d'attributs

  • Le résultat du mappage des attributs de test sera affiché.
  • Yardi Voyager Single Sign-On (SSO) Récupérer les attributs mappés pour l'utilisateur

La configuration d'AD en tant qu'annuaire externe est terminée.


Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.


2.2 : Configurer miniOrange comme magasin d'utilisateurs

  1. Se connecter à Console d'administration miniOrange.
  2. Il existe 3 façons de configurer miniOrange comme source d'identité

    2.2.1 Créer un utilisateur dans miniOrange

    • Cliquez sur Utilisateurs >> Ajouter un utilisateur.
    • Yardi Voyager Single Sign-On (SSO) ajouter un utilisateur dans miniOrange

    • Ici, remplissez les détails de l'utilisateur sans le mot de passe puis cliquez sur le Créer un utilisateur .
    • Yardi VoyagerSingle Sign-On (SSO) ajouter les détails de l'utilisateur

    • Après la création réussie d'un utilisateur, un message de notification "Un utilisateur final a été ajouté avec succès" sera affiché en haut du tableau de bord.
    • Yardi VoyagerSingle Sign-On (SSO) ajouter les détails de l'utilisateur

    • Cliquez sur Onglet Statut d'intégration. Vérifiez l'e-mail, avec l'identifiant de messagerie enregistré et sélectionnez l'action Envoyer un courrier d'activation avec le lien de réinitialisation du mot de passe à partir de Sélectionnez l'action liste déroulante puis cliquez sur Appliquer .
    • Action de messagerie Yardi Voyager Single Sign-On (SSO)

    • Maintenant, ouvrez votre identifiant de messagerie. Ouvrez le mail que vous recevez de miniOrange puis cliquez sur le lien pour définir le mot de passe de votre compte.
    • Sur l'écran suivant, entrez le mot de passe et confirmez le mot de passe, puis cliquez sur le Mot de passe de réinitialisation de l'authentification unique (SSO) .
    • Réinitialisation du mot de passe utilisateur Yardi Voyager
    • Vous pouvez désormais vous connecter au compte miniOrange en saisissant vos identifiants.

    2.2.2 Téléchargement groupé d'utilisateurs dans miniOrange via le téléchargement d'un fichier CSV.


    • Accédez à Utilisateurs >> Liste des utilisateurs. Cliquez sur Ajouter un utilisateur .
    • Yardi Voyager Single Sign-On (SSO) ajouter un utilisateur via un téléchargement en masse

    • Inscription d'utilisateur en masse Télécharger un exemple de format CSV depuis notre console et éditez ce fichier csv selon les instructions.
    • Télécharger un exemple de fichier csv d'authentification unique (SSO) pour Yardi Voyager

    • Pour importer des utilisateurs en masse, choisissez le fichier et assurez-vous qu'il se trouve dans Format de fichier .csv séparé par des virgules puis cliquez sur Télécharger.
    • Téléchargement en masse d'utilisateurs avec authentification unique (SSO) de Yardi Voyager

    • Après avoir téléchargé le fichier csv avec succès, vous verrez un message de réussite avec un lien.
    • Cliquez sur ce lien, vous verrez la liste des utilisateurs à qui envoyer un courrier d'activation. Sélectionnez les utilisateurs auxquels envoyer le courrier d'activation et cliquez sur Envoyer le courrier d'activation. Un mail d'activation sera envoyé aux utilisateurs sélectionnés.

    2.2.3 Inscription auto-utilisateur

    • L'enregistrement des utilisateurs autonomes de miniOrange permet aux utilisateurs finaux de s'inscrire eux-mêmes à l'aide d'un formulaire d'inscription personnalisé. Les utilisateurs administrateurs de miniOrange peuvent personnaliser le formulaire d'inscription en ajoutant des champs personnalisés supplémentaires selon leur choix. Suivez les Guide miniOrange pour personnaliser la page d'auto-inscription des utilisateurs.

Étape 3 : Activation et utilisation de SAML avec votre compte

  • Contactez l'équipe d'assistance Yardi Voyager 7 et demandez-leur d'activer SAML 2.0 pour votre compte.
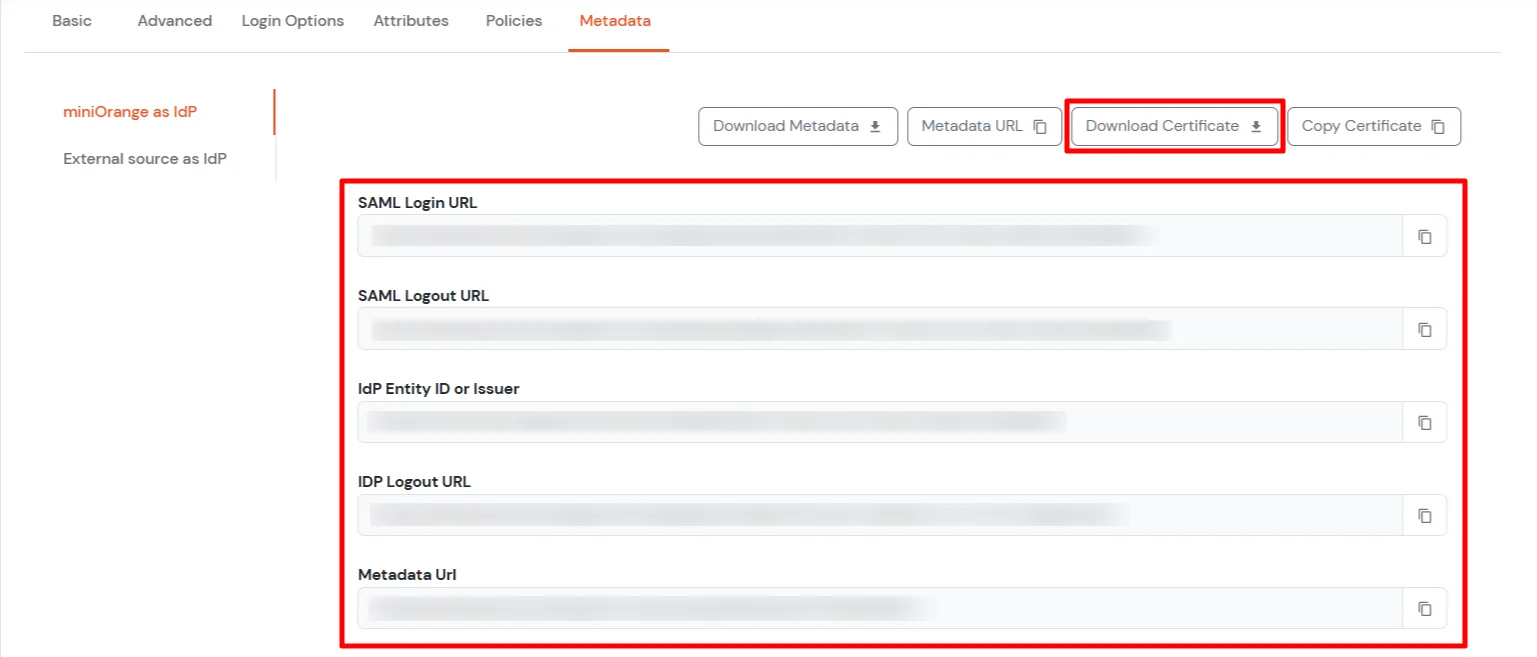
  • Mettre à jour les points de terminaison dans l'application selon les métadonnées reçues de Yardi
      Identifiant: Obtenez ceci à partir des métadonnées de l'application.
      URL de connexion: Obtenez ceci à partir des métadonnées de l'application.
      Certificat de signature : Obtenez ceci à partir des métadonnées de l'application.
      Métadonnées IDP : Obtenez ceci à partir des métadonnées de l'application.

Étape 4 : mettre à jour les points de terminaison dans l'application conformément aux métadonnées reçues de Yardi

  • Vous trouverez ci-dessous un exemple des valeurs à sélectionner dans le fichier de métadonnées.

      ID d'entité SP ou émetteur : Selon les métadonnées reçues de Yardi
      URL du CA : Selon les métadonnées reçues de Yardi

  • yardi voyager single sign on (sso) copier les métadonnées

Vous souhaitez planifier une démo ?

Démonstration de la plateforme


Nos autres produits de gestion des identités et des accès