SSO d'authentification unique par abonnement Zoho
La solution d'authentification unique (SSO) pour Zoho Subscription est un service basé sur le cloud. Avec ce service, vous n'avez besoin que d'un seul mot de passe pour toutes vos applications Web et SaaS, y compris l'abonnement Zoho. miniOrange offre un accès sécurisé et un contrôle total à Zoho Subscription pour les entreprises et les applications. À l'aide du guide fourni, vous pouvez facilement configurer l'abonnement Zoho.
L'intégration de miniOrange et Zoho Subscription Single Sign-On (SSO) prend en charge les fonctionnalités suivantes :
- Authentification unique (SSO) initiée par le SP
- Authentification unique (SSO) initiée par l'IdP
Prérequis
Pour configurer Zoho en tant que fournisseur de services dans miniOrange, vous devrez fournir les détails de Zoho. Ces détails se trouvent dans le fichier de métadonnées, que vous pouvez télécharger depuis votre compte Zoho.
Pour télécharger les métadonnées de Zoho :
- Connectez-vous à comptes.zoho.com .
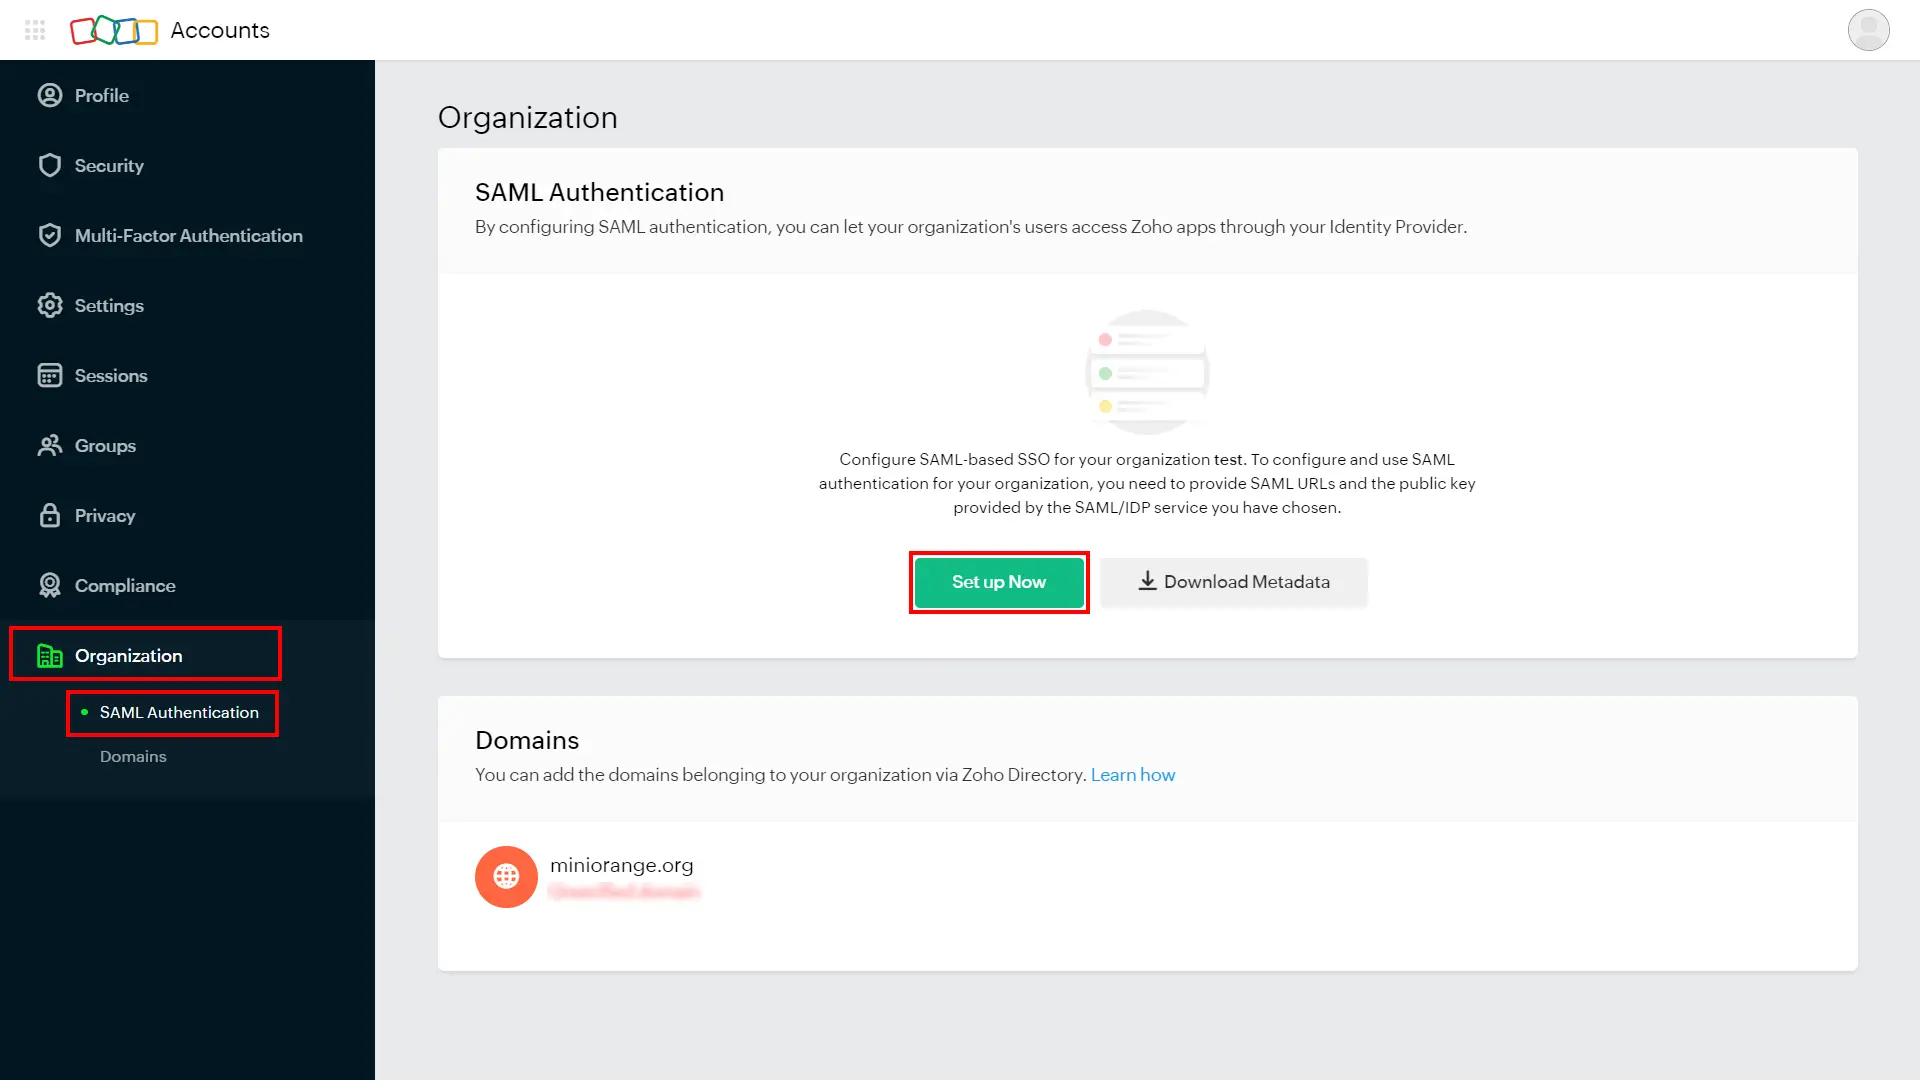
- Dans le panneau de gauche, sous Organisationcliquez Authentification SAML.
- Cliquez à nouveau Télécharger les métadonnées. Un fichier nommé « zohometadata.xml » sera téléchargé.
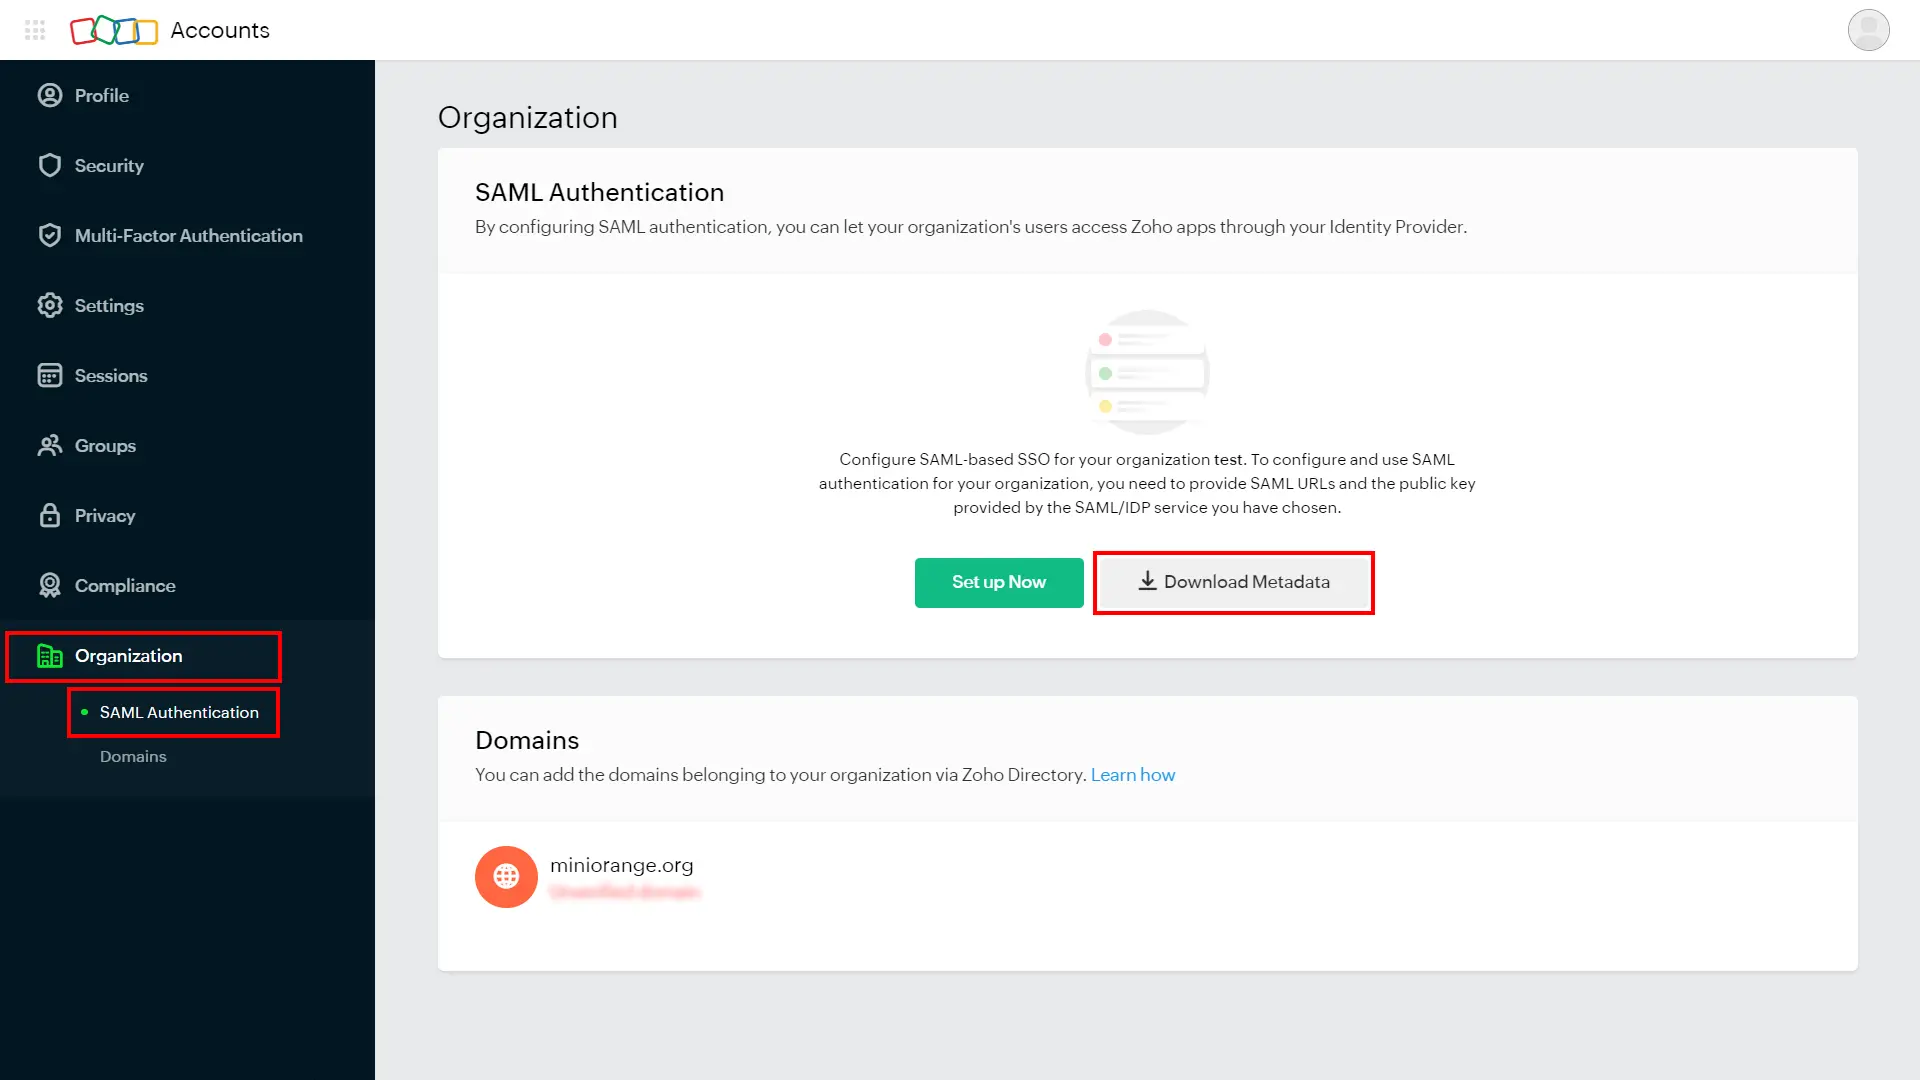
- Nous en aurons besoin lors de la configuration du SSO dans le tableau de bord miniOrange.
Suivez le guide étape par étape ci-dessous pour configurer Zoho Single Sign-On (SSO)
1. Configurer l'abonnement Zoho dans miniOrange
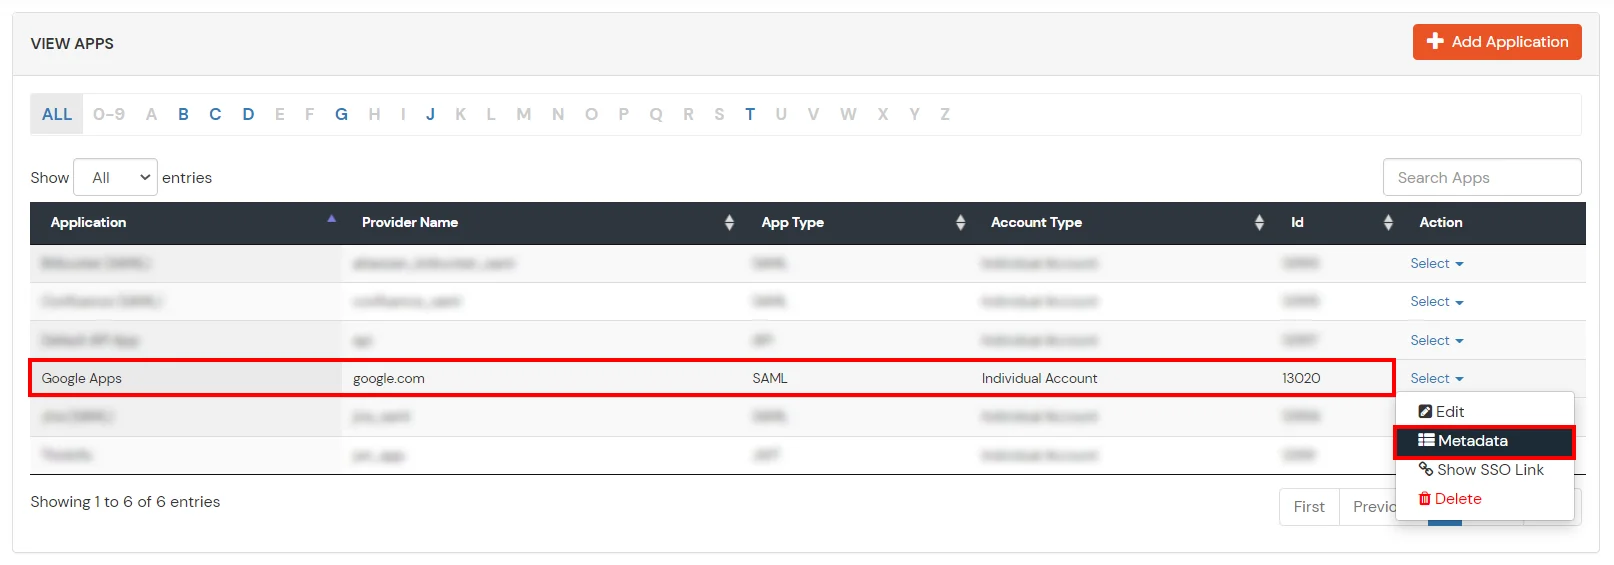
- Connectez-vous à miniOrange Console d'administration.
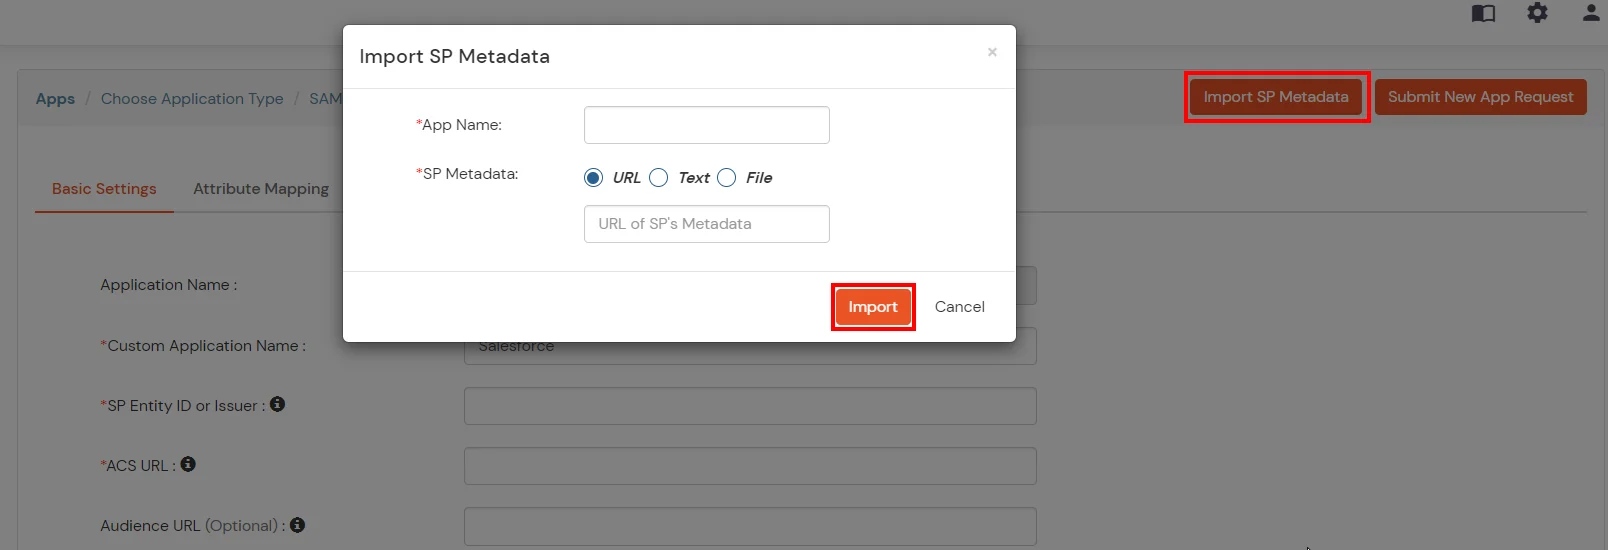
- Allez dans Apps et cliquez sur Ajouter une application .

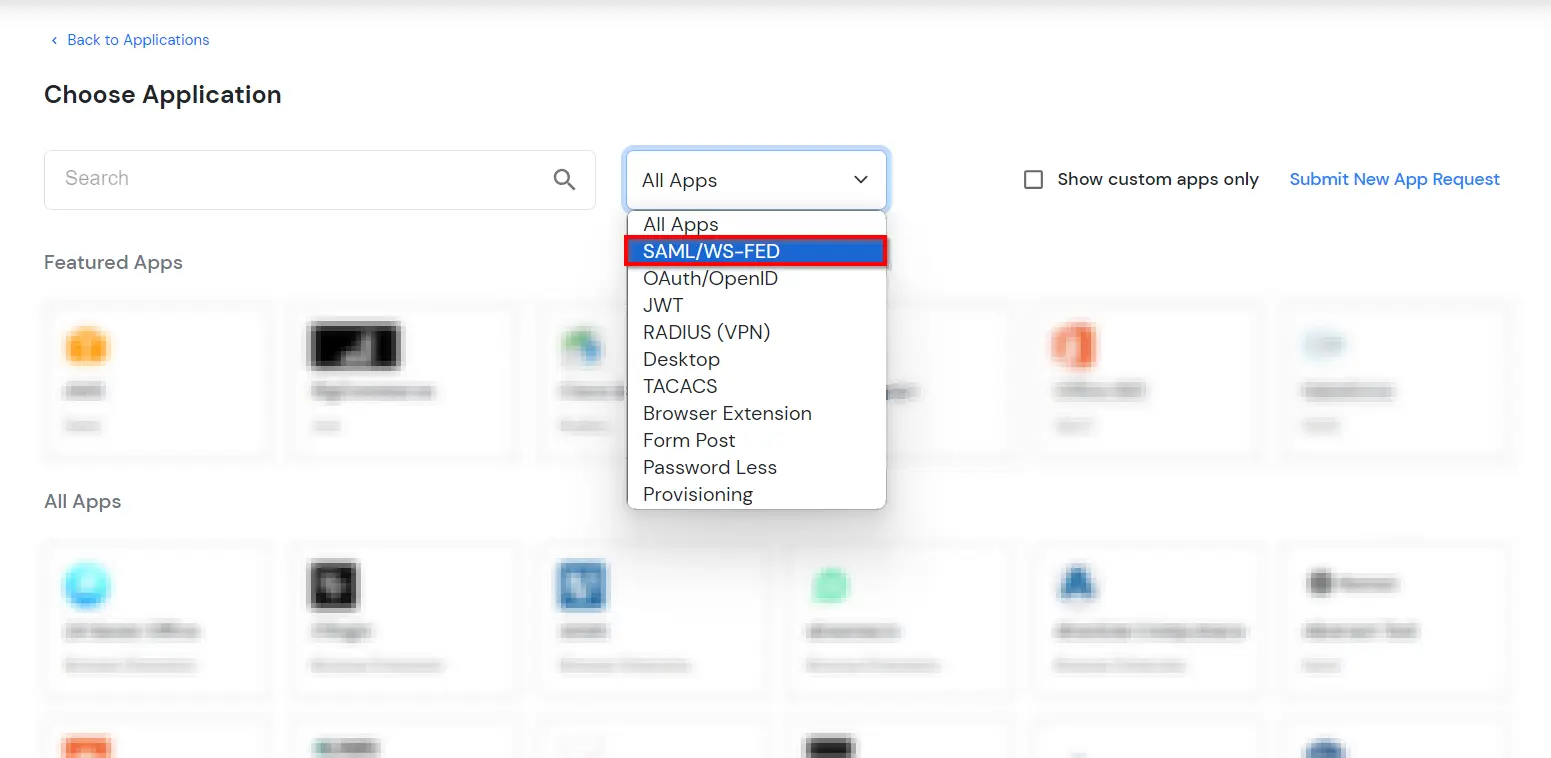
- In Choisissez le type de demande, sélectionnez SAML/WS-FED du Toutes les applications menu déroulant.
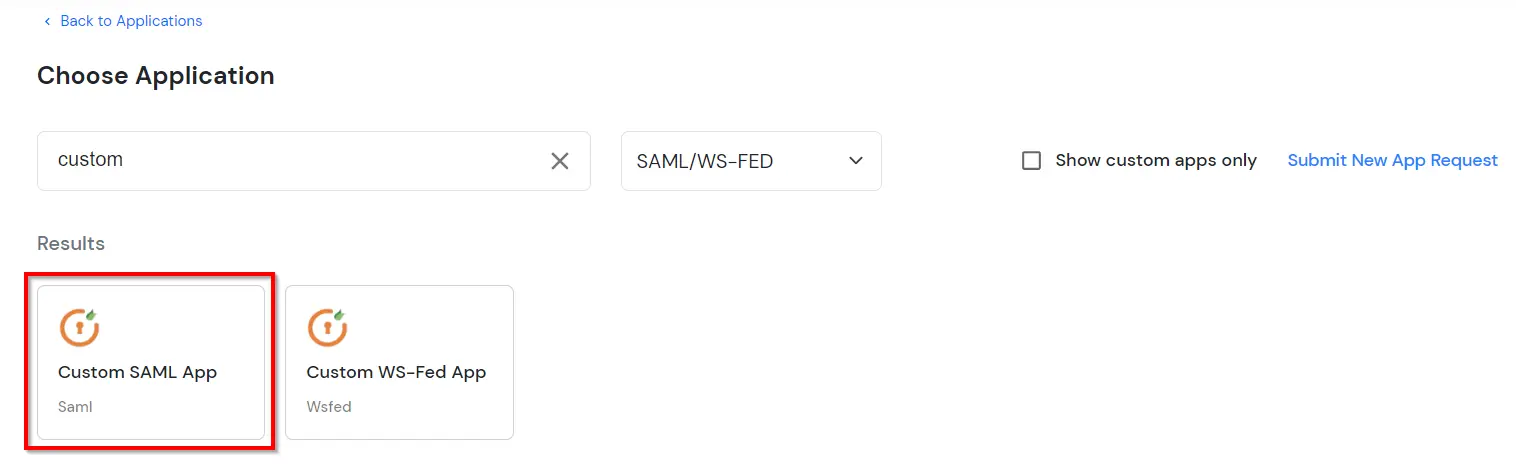
- Recherchez Abonnement Zoho dans la liste, si vous ne trouvez pas Zoho Subscription dans la liste, recherchez Customiser et vous pouvez configurer votre application dans Application SAML personnalisée.
2. Configurez l'authentification unique (SSO) dans le compte administrateur Zoho
- Revenez au compte administrateur Zoho et cliquez sur Configurer maintenant.
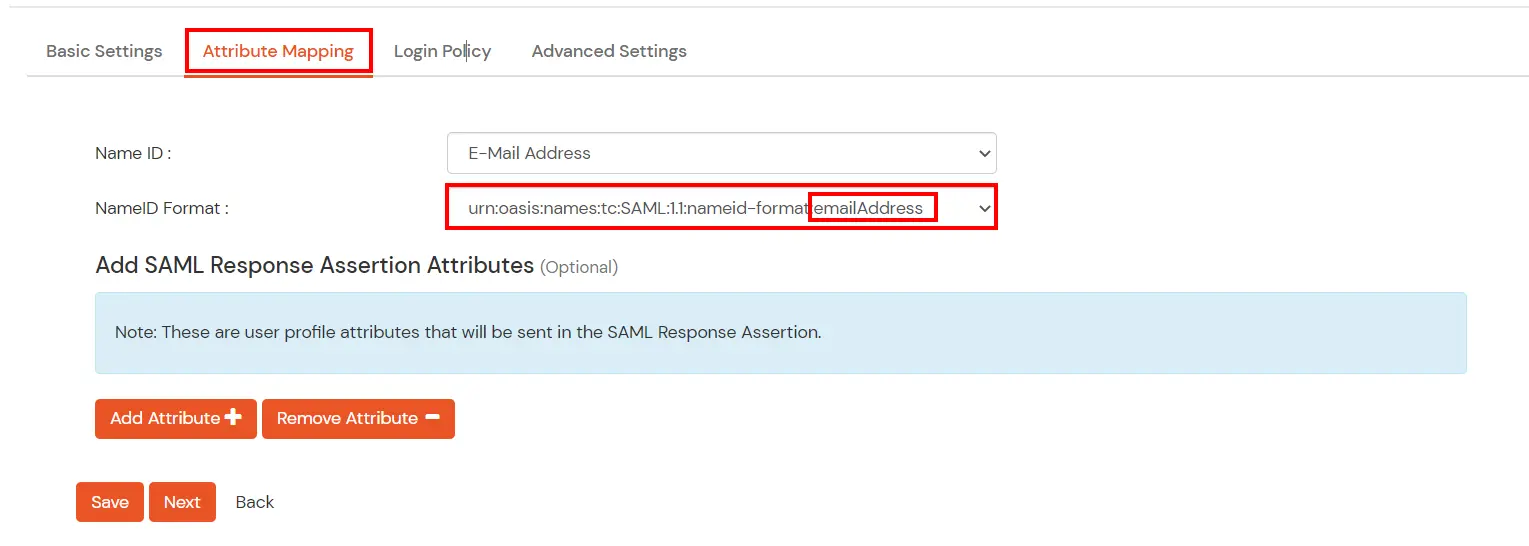
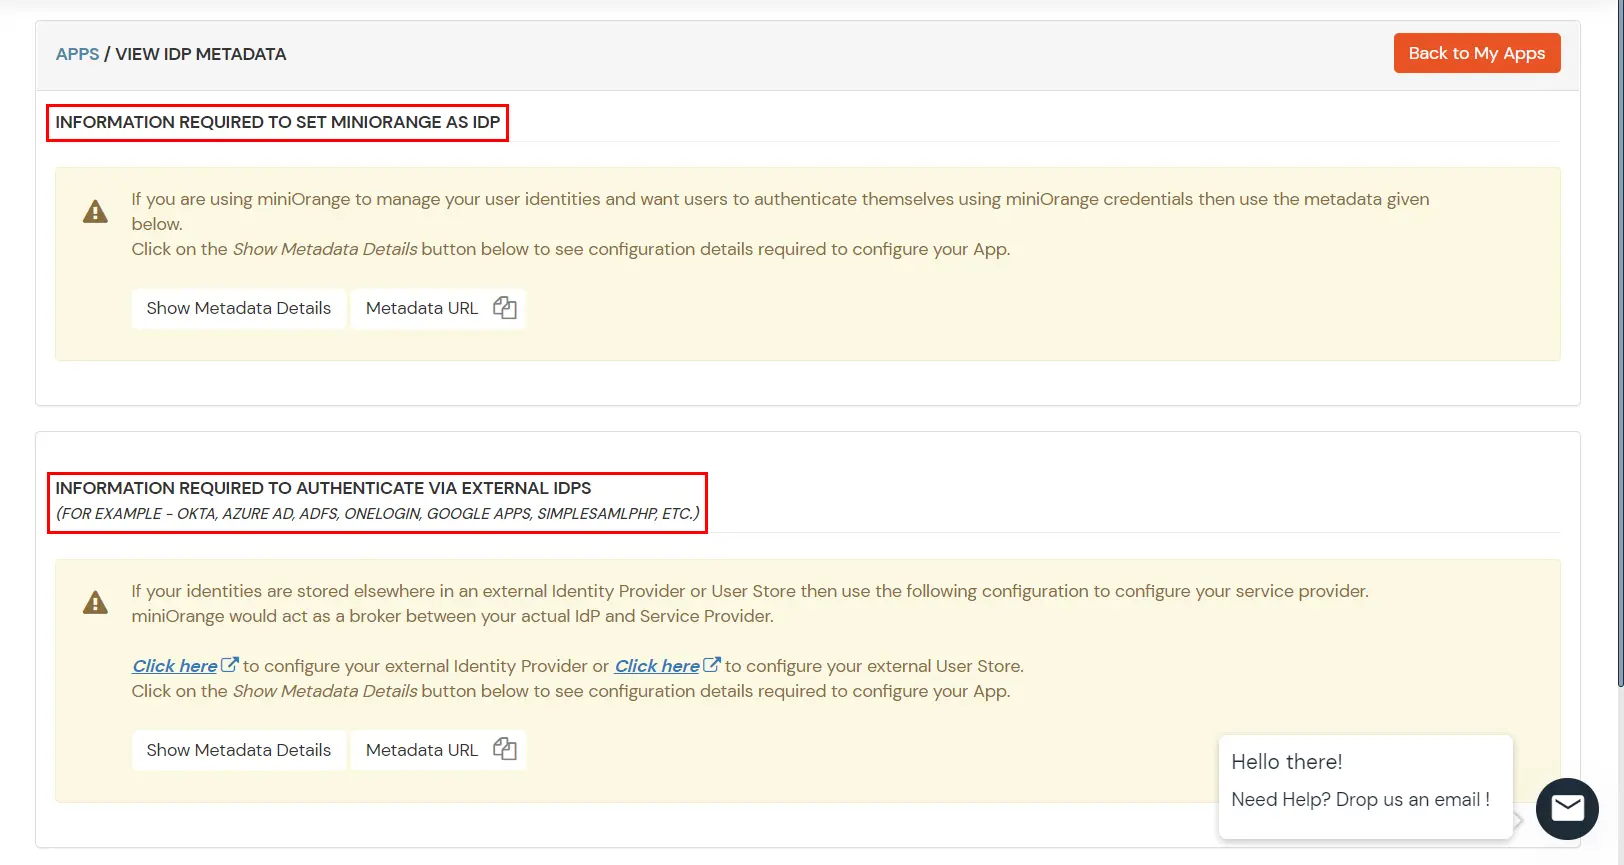
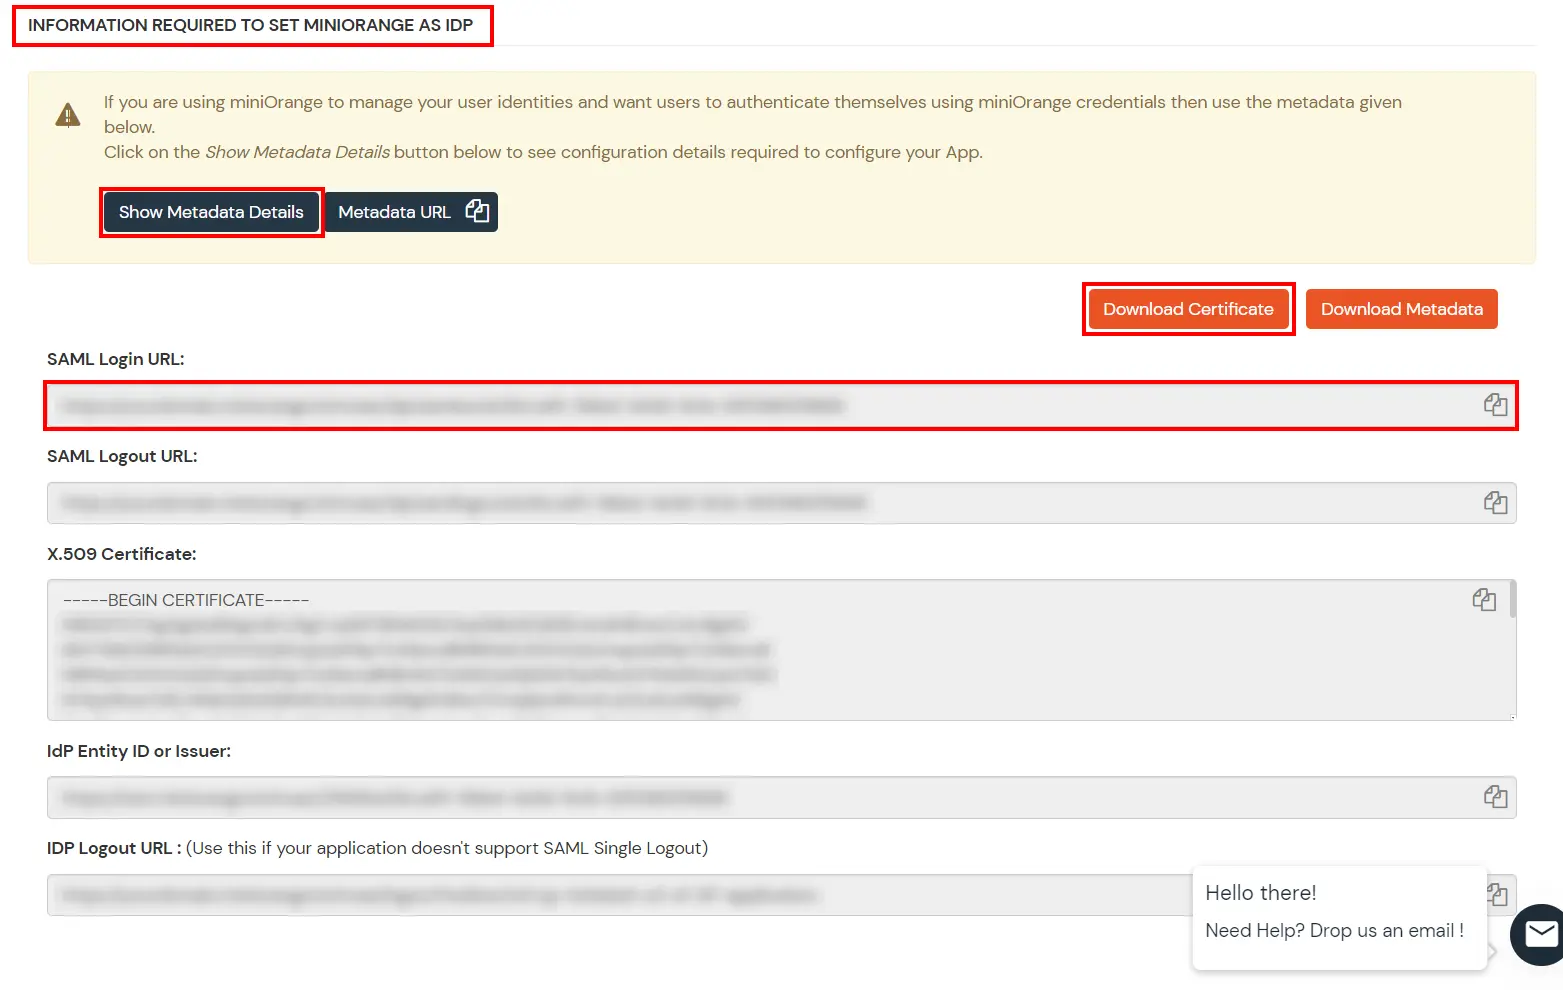
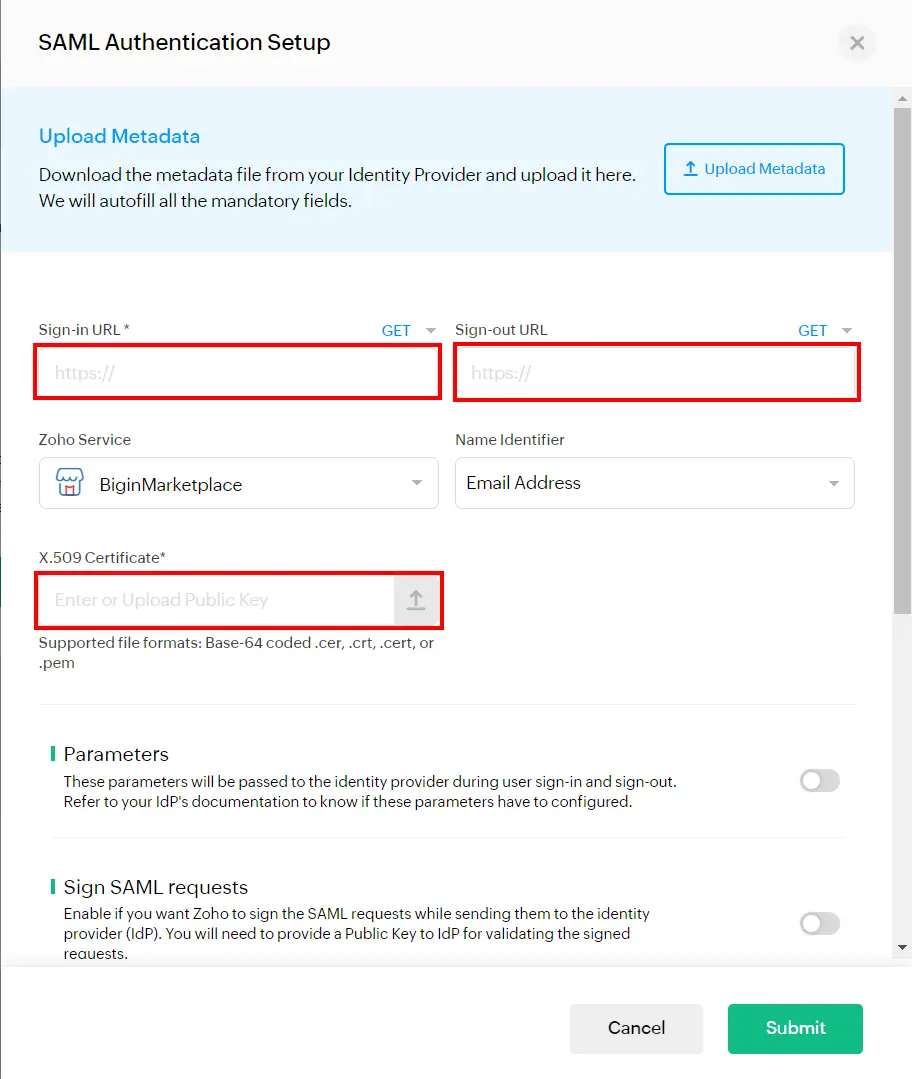
- Dans la fenêtre contextuelle d'authentification SAML, saisissez le URL de connexion SAML in URL de connexion champ et URL de déconnexion SAML in URL de déconnexion champ que vous avez copié dans Étape 1.
- In Modifier l'URL du mot de passe Dans le champ , saisissez l'URL de connexion miniOrange.
- In Certificat X.509 champ, téléchargez le fichier de certificat téléchargé dans le Étape 1.
- En fonction de vos exigences SAML, vous pouvez également utiliser les options suivantes :
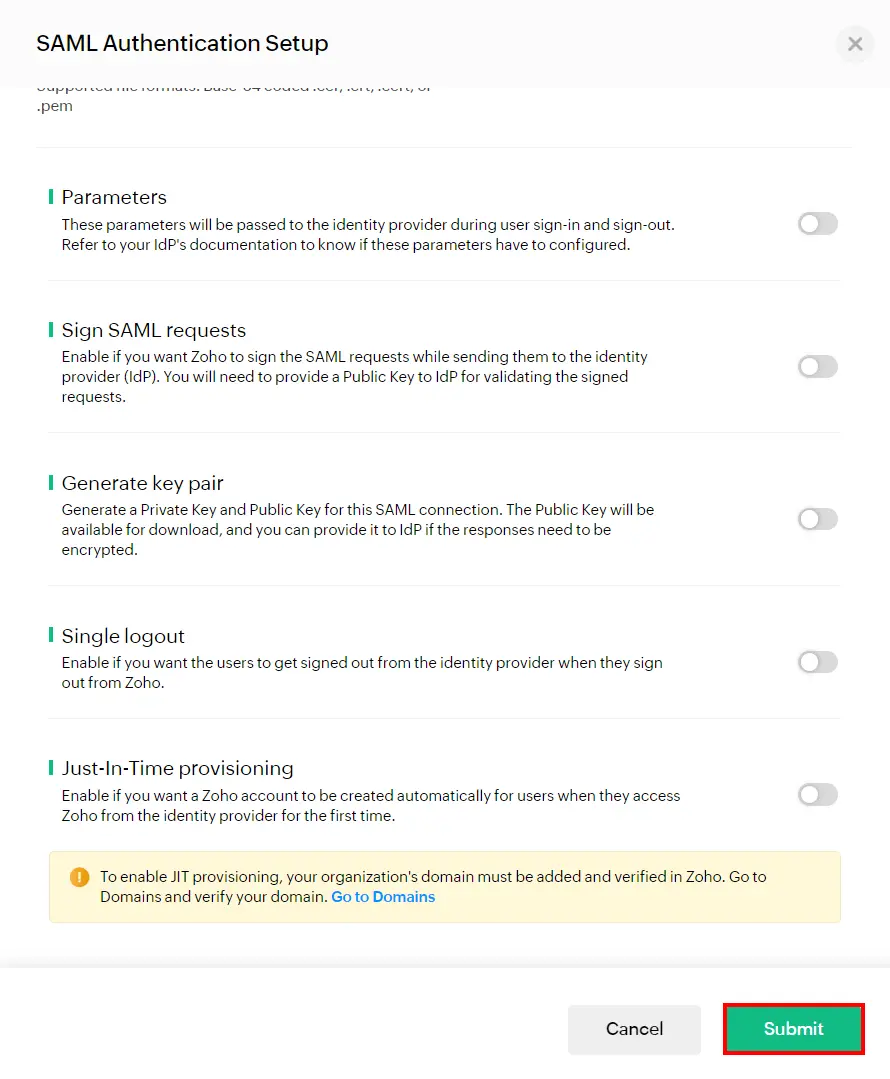
Signez les requêtes SAML :
- Pour le SAML lancé par le SP, Zoho enverra des requêtes SAML à votre IdP (pour authentifier l'utilisateur). Votre IdP peut exiger que ces demandes soient signées pour garantir que :
- Les demandes proviennent de Zoho et d'aucune autre source.
- Les informations envoyées dans la demande ne sont pas altérées par un acteur malveillant.
- Pour répondre à cette exigence de signature, vous pouvez activer l'option permettant de signer toutes les requêtes SAML envoyées par Zoho. Une clé publique sera générée et disponible en téléchargement (sur la page Authentification SAML). Vous devrez fournir cette clé publique à votre IdP pour vérifier les demandes signées.
Générer une paire de clés
- Une fois que votre IdP a authentifié un utilisateur, il envoie une réponse SAML à Zoho, qui contient des informations sur l'utilisateur authentifié, entre autres détails. Pour maintenir la confidentialité de ces informations, l'IdP peut exiger que les réponses SAML soient chiffrées. Pour répondre à cette exigence, vous pouvez générer une paire de clés cryptographiques composée de clés publiques et privées. La clé privée sera conservée en sécurité. La clé publique sera disponible en téléchargement et vous devrez la fournir à votre IdP. Votre fournisseur d'identité utilisera cette clé publique pour chiffrer les informations contenues dans les réponses SAML et les envoyer à Zoho. Étant donné que ces informations ne peuvent être déchiffrées qu'à l'aide de la clé privée que Zoho a conservée en sécurité, les informations envoyées dans les réponses restent confidentielles entre votre IdP et Zoho.
- Remarque : Si vous activez l'option Signer les requêtes SAML, une paire de clés sera générée automatiquement.
Déconnexion unique
- Il existe deux types de déconnexion unique (SLO) :
- SLO initié par le SP : Lorsque les utilisateurs se déconnectent de Zoho, ils seront également automatiquement déconnectés de l'IdP.
- SLO initié par le fournisseur d'identité : Lorsque les utilisateurs se déconnectent de l'IdP, ils seront également automatiquement déconnectés de Zoho.
- Pour que SLO fonctionne, il doit être pris en charge par l’IdP. Certains fournisseurs d'identité ne prennent en charge qu'un seul type de SLO, d'autres les deux, et d'autres encore n'en prennent en charge aucun.
- Pour configurer la déconnexion unique pour votre organisation, vous devez :
- Activez l’option Déconnexion unique.
- Fournissez l'URL de déconnexion de votre IdP à Zoho lors de la configuration de SAML.
- Fournissez l'URL de déconnexion de Zoho à votre IdP. L'URL de déconnexion de Zoho se trouve dans le fichier de métadonnées sous la balise {md:SingleLogoutService}. Pour les IdP pris en charge, les étapes permettant d'activer la déconnexion unique sont décrites dans l'aide SAML correspondante. sur notre blog.
Approvisionnement juste à temps
- Le provisionnement juste à temps (JIT) permet à vos utilisateurs d'être ajoutés à votre organisation Zoho lorsqu'ils se connectent à Zoho pour la première fois via SAML. Ils seront ajoutés après validation de la réponse SAML et de leur domaine. Si JIT n'est pas activé, vous devez ajouter manuellement vos utilisateurs à votre organisation Zoho avant qu'ils puissent se connecter avec SSO.
- À l'aide de JIT, vous pouvez également récupérer et remplir automatiquement certains champs d'informations utilisateur dans Zoho (à partir de l'IdP). Pour ce faire, mappez les champs d'informations utilisateur Zoho suivants avec les champs correspondants de votre IdP lorsque vous activez JIT :
- Prénom
- Nom de famille
- Nom du profil
- Votre fournisseur d'identité peut soit prédéfinir les noms d'attribut, soit vous laisser saisir votre propre nom d'attribut. Si tel est le cas, saisissez un nom d'attribut dans Zoho et utilisez le même nom dans votre IdP.
- Cliquez à nouveau Soumettre. miniOrange en tant qu'IDP est configuré avec succès.
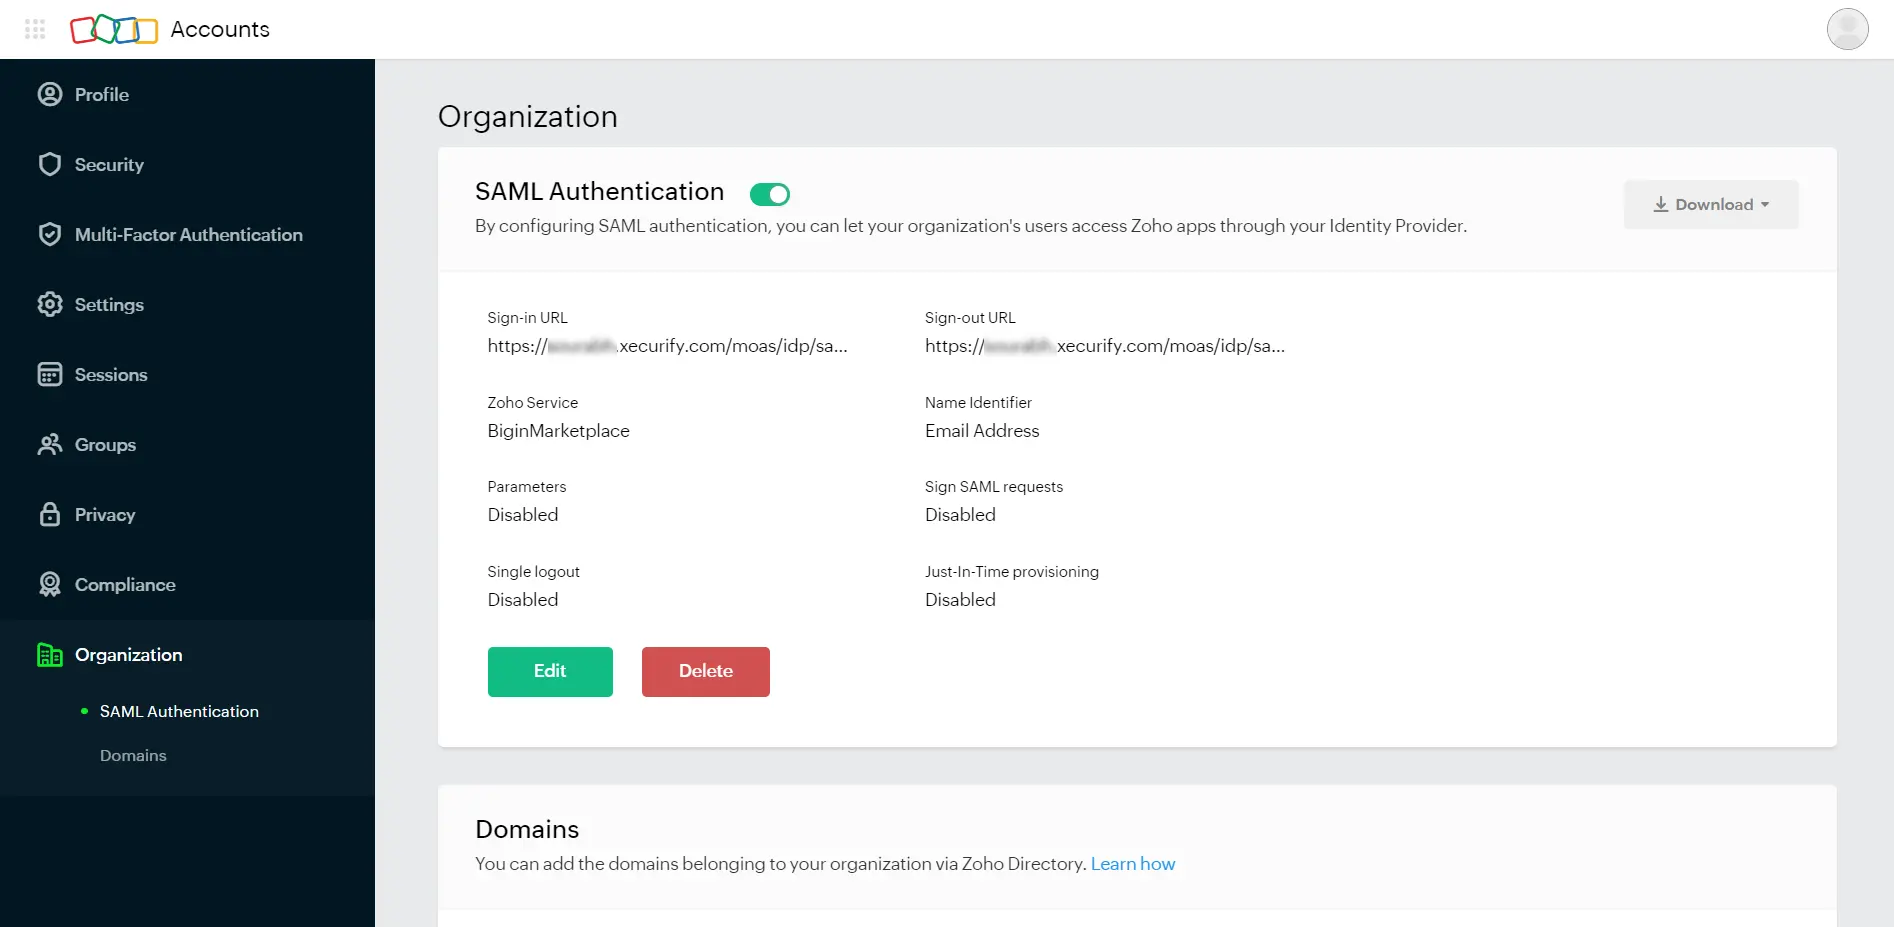
3. Tester la configuration SSO
Testez la connexion SSO à votre compte d'abonnement Zoho avec miniOrange IdP :
4. Configurez votre annuaire d'utilisateurs (facultatif)
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), des fournisseurs d'identité (Okta, Shibboleth, Ping, OneLogin, Keycloak), des bases de données (MySQL, MariaDB, PostgreSQL, etc.) et bien d'autres . Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
- Cliquez sur Fournisseurs d'identité >> Ajouter un fournisseur d'identité dans le menu de gauche du tableau de bord

- Dans Choisir un fournisseur d'identité, sélectionnez Répertoires AD/LDAP de la liste déroulante.

- Recherchez ensuite AD/LDAP et cliquez dessus.

- STOCKER LA CONFIGURATION LDAP DANS MINIORANGEChoisissez cette option si vous souhaitez conserver votre configuration dans miniOrange. Si Active Directory est protégé par un pare-feu, vous devrez l'ouvrir pour autoriser les requêtes entrantes vers votre AD.
- STOCKER LA CONFIGURATION LDAP SUR PLACE: Choisissez cette option si vous souhaitez conserver votre configuration dans vos locaux et autoriser uniquement l'accès à AD à l'intérieur des locaux. Vous devrez télécharger et installer Passerelle miniOrange chez vous.

- Entrez AD/LDAP Nom du profil et Identifiant nom.
- Sélectionner Type de répertoire as Le tiering Active Directory.
- Saisissez l'URL ou l'adresse IP du serveur LDAP par rapport au LDAP URL du serveur champ.
- Cliquez sur le Test de connexion bouton pour vérifier si vous avez établi une connexion réussie avec votre Serveur LDAP.

- Dans Active Directory, accédez aux propriétés des conteneurs/UO utilisateur et recherchez le Attribut de nom distinctifLe compte lié doit disposer des droits de lecture minimaux requis dans Active Directory pour permettre les recherches dans l'annuaire. Si le cas d'utilisation implique du provisionnement (comme la création, la mise à jour ou la suppression d'utilisateurs ou de groupes), le compte doit également disposer des droits d'écriture appropriés.

- Entrez le mot de passe valide du compte Bind.
- Cliquez sur le Tester les informations d'identification du compte de liaison pour vérifier vos informations d'identification LDAP Bind pour la connexion LDAP.

- Base de recherche est l'emplacement du répertoire où commence la recherche d'un utilisateur. Vous l'obtiendrez au même endroit où vous avez obtenu votre nom distingué.

- Sélectionnez un filtre de recherche approprié dans le menu déroulant. Si tu utilises Utilisateur dans un filtre de groupe unique or Utilisateur dans un filtre de plusieurs groupes, remplace legroupe-dn> dans le filtre de recherche avec le nom distinctif du groupe dans lequel vos utilisateurs sont présents. Pour utiliser le filtre de recherche personnalisé, sélectionnez "Écrivez votre filtre personnalisé" option et personnalisez-la en conséquence.

- Cliquez sur le Suivant bouton, ou allez à la Options de connexion languette.
- Vous pouvez également configurer les options suivantes lors de la configuration d'AD. Activer Activer LDAP afin d'authentifier les utilisateurs depuis AD/LDAP. Clique sur le Suivant bouton pour ajouter un magasin d'utilisateurs.

Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
| Attribut |
Description |
| Activer LDAP |
Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez |
| Authentification de secours |
Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange |
| Activer la connexion administrateur |
En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP |
| Afficher l'IdP aux utilisateurs |
Si vous activez cette option, cet IdP sera visible par les utilisateurs |
| Synchroniser les utilisateurs dans miniOrange |
Les utilisateurs seront créés dans miniOrange après authentification avec LDAP |
- Cliquez sur le Suivant bouton, ou allez à la Attributs languette.
Cartographie des attributs d'AD
Importation et provisionnement d'utilisateurs à partir d'AD
- Si vous souhaitez configurer le provisionnement, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Importer la stratégie de mot de passe depuis Active Directory
- Si vous souhaitez importer votre politique de mot de passe Active Directory dans miniOrange, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Tester les connexions
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Test de connexion.

- Une fenêtre contextuelle apparaît vous invitant à saisir un nom d'utilisateur et un mot de passe pour vérifier votre configuration LDAP.

- On Réussi connexion avec le serveur LDAP, un message de réussite s'affiche.

Mappage des attributs de test
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Mappage des attributs de test.

- Une fenêtre contextuelle apparaît pour saisir un nom d'utilisateur et cliquer Test.

- Le résultat du mappage des attributs de test sera affiché.

La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
miniOrange s'intègre à diverses sources d'utilisateurs externes telles que des annuaires, des fournisseurs d'identité, etc.
Vous ne parvenez pas à trouver votre IdP ou vous avez besoin d'aide pour le configurer ?
Contactez-nous ou envoyez-nous un e-mail à idpsupport@xecurify.com et nous vous aiderons à le configurer en un rien de temps.
5. Authentification adaptative avec l'abonnement Zoho
L'authentification adaptative pour Zoho Subscription permet aux administrateurs d'appliquer des politiques d'accès contextuelles en évaluant les conditions de connexion des utilisateurs, telles que l'adresse IP, l'appareil, la localisation et l'heure de connexion. Selon la politique configurée, l'accès peut être autorisé, soumis à une vérification supplémentaire ou refusé. Les administrateurs peuvent également configurer des alertes par e-mail, personnaliser les messages d'erreur affichés aux utilisateurs, examiner les paramètres de politique avant le déploiement et attribuer des politiques d'authentification adaptative aux politiques de connexion des applications afin de renforcer la sécurité et d'empêcher les accès non autorisés.
[Remarque : La section Authentification adaptative a été déplacée du menu de navigation de gauche. Vous pouvez désormais accéder aux stratégies d’authentification adaptative et les gérer en accédant à Stratégies >> Stratégie d’accès adaptatif.]
A. Restriction de l'accès à l'abonnement Zoho par restriction d'accès basée sur l'adresse IP
La restriction d'accès basée sur l'adresse IP permet aux administrateurs de contrôler l'accès des utilisateurs en fonction de l'adresse IP source de la requête de connexion. Ils peuvent configurer des adresses IP et des plages d'adresses IP de confiance ou restreintes, et définir l'action à entreprendre lorsqu'une adresse IP correspond aux critères configurés. Lors de l'authentification, l'adresse IP de l'utilisateur est comparée à la politique configurée et l'accès est autorisé, refusé ou contesté selon la configuration choisie.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur l'adresse IP de la manière suivante :
- Connectez-vous à Console libre-service >> Stratégies >> Stratégie d'accès adaptatif section du menu latéral gauche.
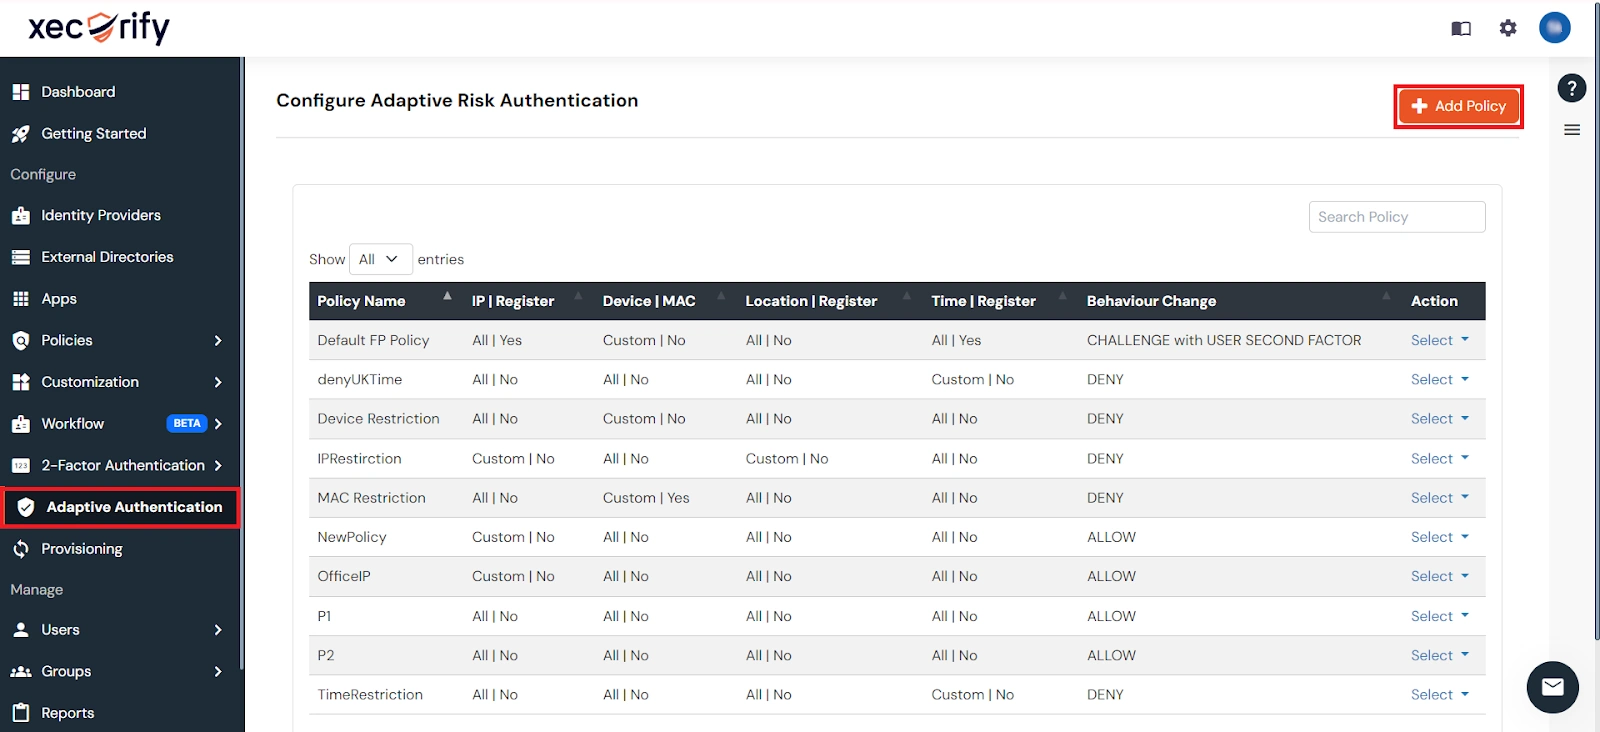
- Cliquez sur le Créer une stratégie bouton en haut à droite. Ajoutez un nom de police approprié et cliquez sur Créer une stratégie.
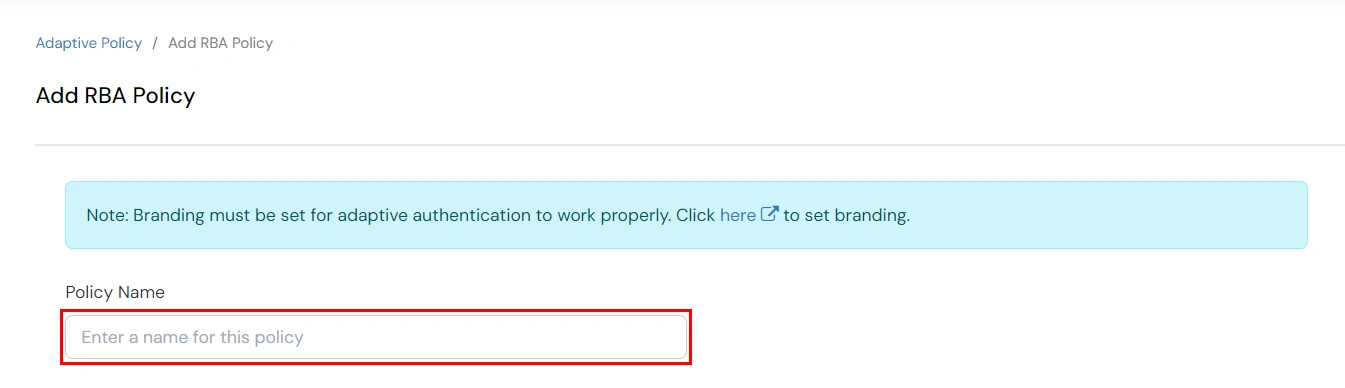
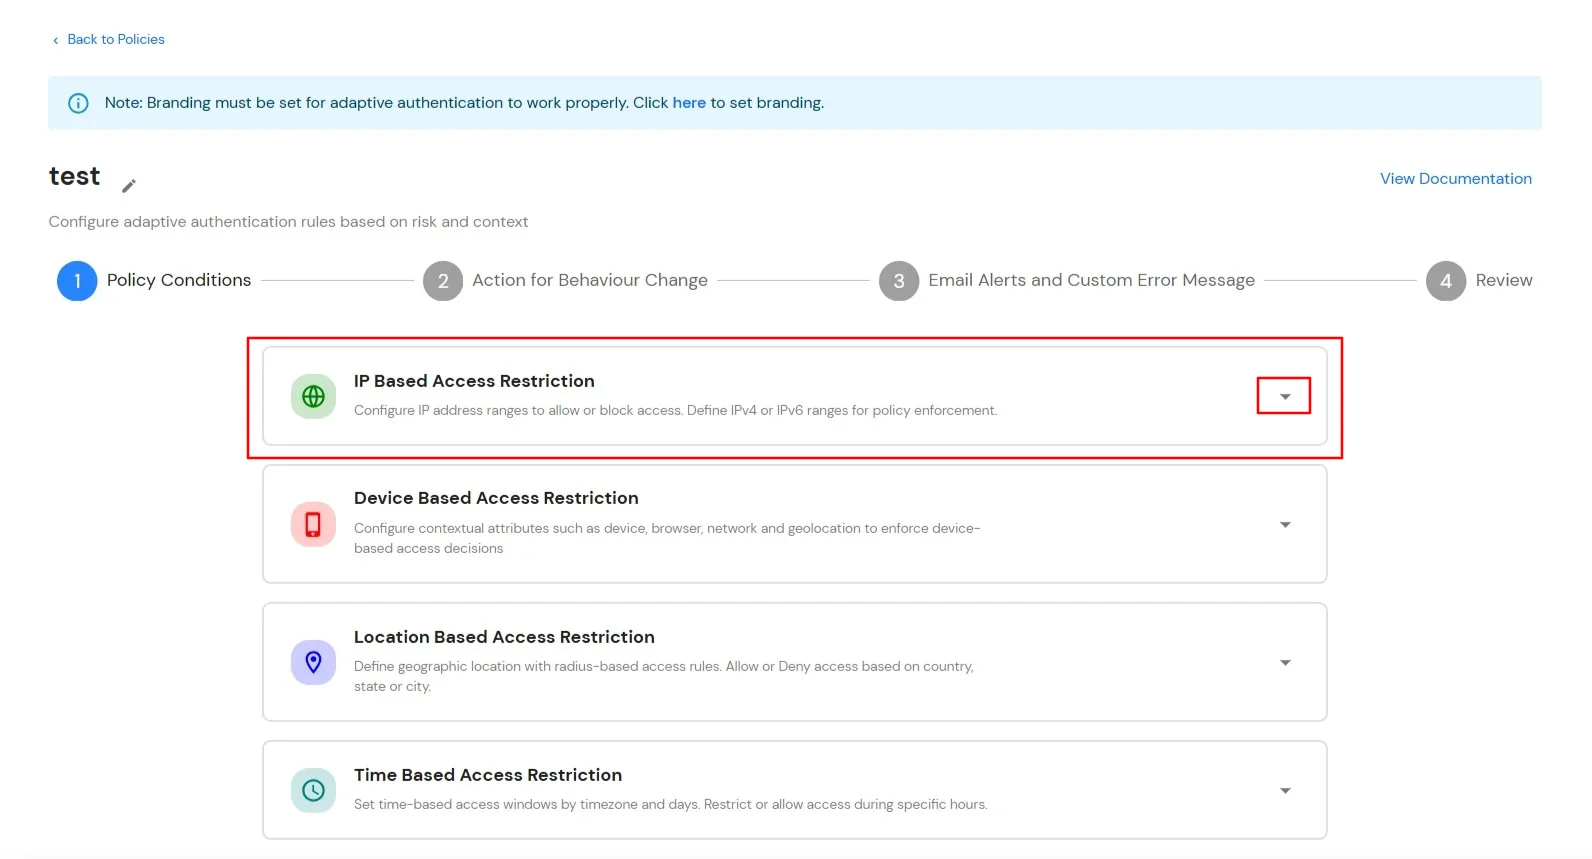
- Élargir la Restriction d'accès basée sur l'adresse IP Pour configurer les règles d'accès basées sur l'adresse IP, cliquez sur l'icône déroulante de cette section.
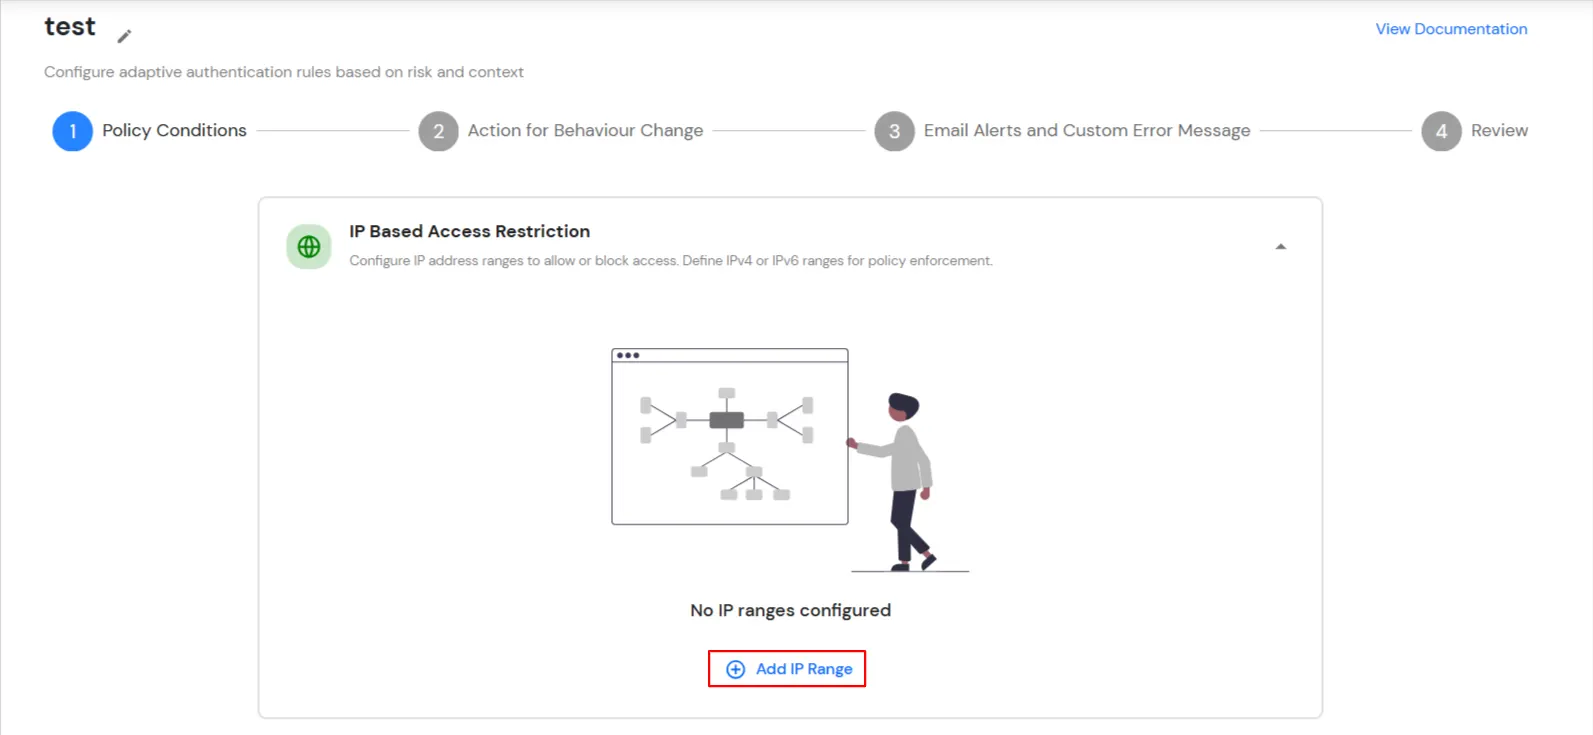
- Cliquez à nouveau Ajouter une plage d'adresses IP pour configurer les adresses IP ou les plages d'adresses IP pour la stratégie.
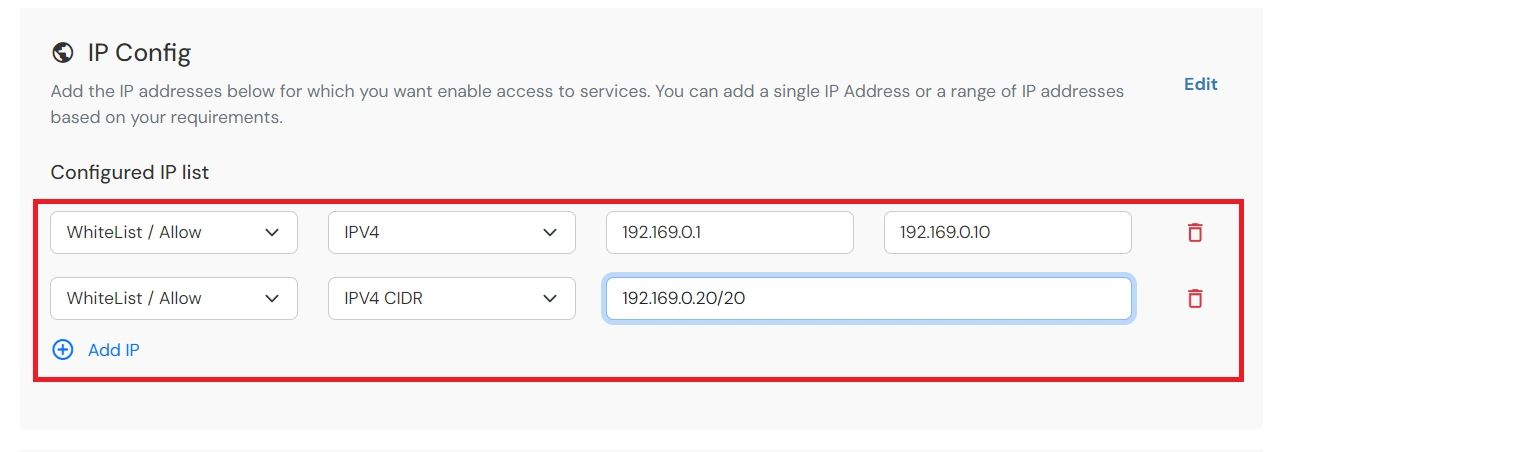
- Indiquez l'adresse IP à ajouter à la liste blanche. Pour les plages d'adresses IP autres que celles autorisées, vous pouvez sélectionner le paramètre ci-dessus.
- Choisissez soit Autoriser or Refuser en sélectionnant l'option correspondante dans le menu déroulant. Si un utilisateur tente de se connecter avec une adresse IP autorisée, l'accès lui sera systématiquement accordé.
- Nous prenons en charge la plage d'adresses IP dans trois formats, à savoir : IPv4, CIDR IPv4 et CIDR IPv6. Vous pouvez choisir celui qui vous convient dans le menu déroulant.
- Vous pouvez ajouter plusieurs adresses IP ou plages d'adresses IP en cliquant sur le bouton + Ajouter une plage d'adresses IP .
- Une fois les modifications effectuées, cliquez sur Suivant.
- Sélectionner Action pour le changement de comportement, choisissez la bonne Action et Type de défi pour l'utilisateur de cette section.
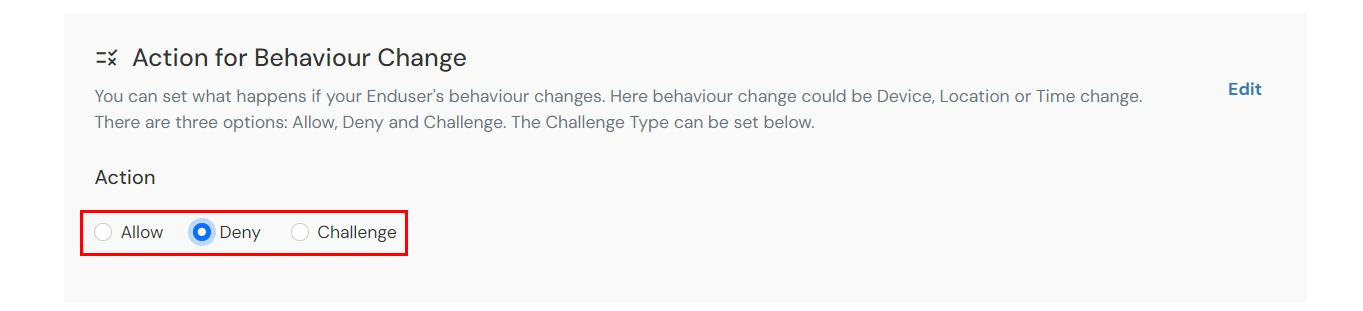
| Attribut (Option) |
Description |
| Autoriser |
Autoriser les utilisateurs à s'authentifier et à utiliser les services si la condition d'authentification adaptative est vraie. |
| Refuser |
Refuser les authentifications utilisateur et l'accès aux services si la condition d'authentification adaptative est vraie. |
| Challenge |
Défiez les utilisateurs avec l’une des trois méthodes mentionnées ci-dessous pour vérifier l’authenticité de l’utilisateur. |
- Options de type de défi : Définissez le type de défi lorsque l'action pour le comportement est configurée comme Défi.
| Attribut |
Description |
| Deuxième facteur utilisateur |
L'Utilisateur doit s'authentifier à l'aide du deuxième facteur qu'il a choisi ou attribué tel que
|
| KBA (authentification basée sur les connaissances) |
Le système posera à l'utilisateur deux des trois questions configurées dans sa console libre-service. Ce n'est qu'après avoir répondu correctement aux deux questions que l'utilisateur pourra poursuivre. |
| OTP sur un autre e-mail |
L'utilisateur recevra un mot de passe à usage unique (OTP) sur l'adresse e-mail secondaire configurée via la console libre-service. Une fois le mot de passe à usage unique correctement saisi, il pourra poursuivre sa navigation. |
- Cliquez sur Suivant continuer.
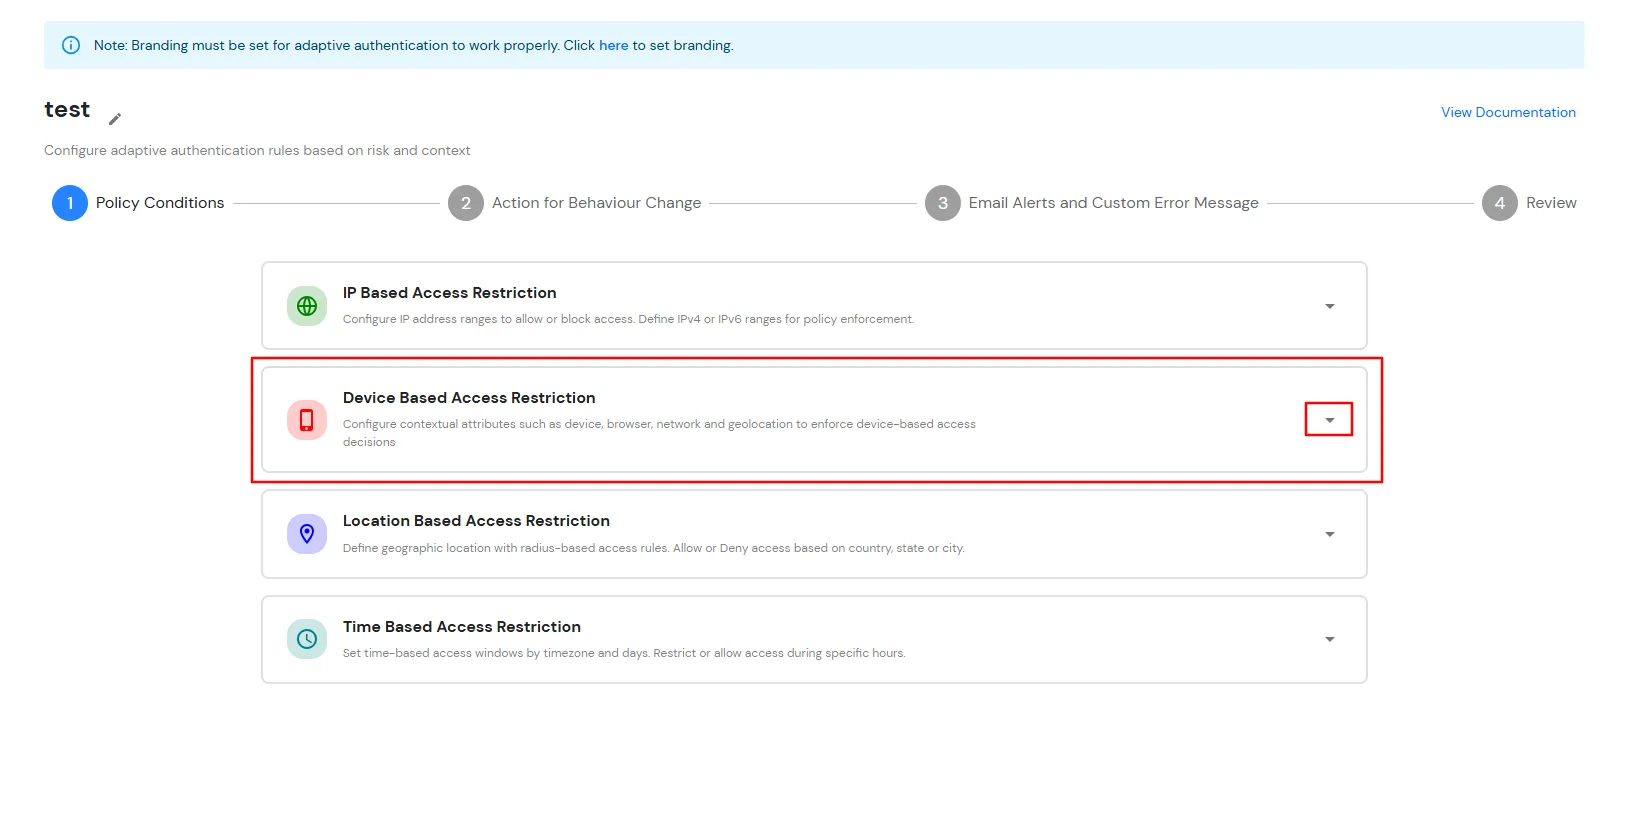
B. Restriction de l'accès à l'abonnement Zoho avec restriction d'accès basée sur l'appareil
C. Restriction de l'accès à l'abonnement Zoho avec restriction d'accès basée sur la localisation
Dans les restrictions géographiques, l'administrateur configure une liste de lieux où les utilisateurs peuvent être autorisés à se connecter ou non, selon les conditions qu'il définit. Lorsqu'un utilisateur tente de se connecter avec l'authentification adaptative activée, ses attributs de localisation (latitude, longitude et code pays) sont comparés à la liste configurée par l'administrateur. En fonction de cette comparaison, l'accès est autorisé, soumis à une vérification ou refusé.
Vous pouvez configurer l'authentification adaptative avec restriction basée sur la localisation de la manière suivante :
- Connectez-vous à Console libre-service >> Stratégies >> Stratégie d'accès adaptatif section du menu latéral gauche.
- Cliquez sur le Créer une stratégie bouton en haut à droite. Ajoutez un nom de police approprié et cliquez sur Créer une stratégie.
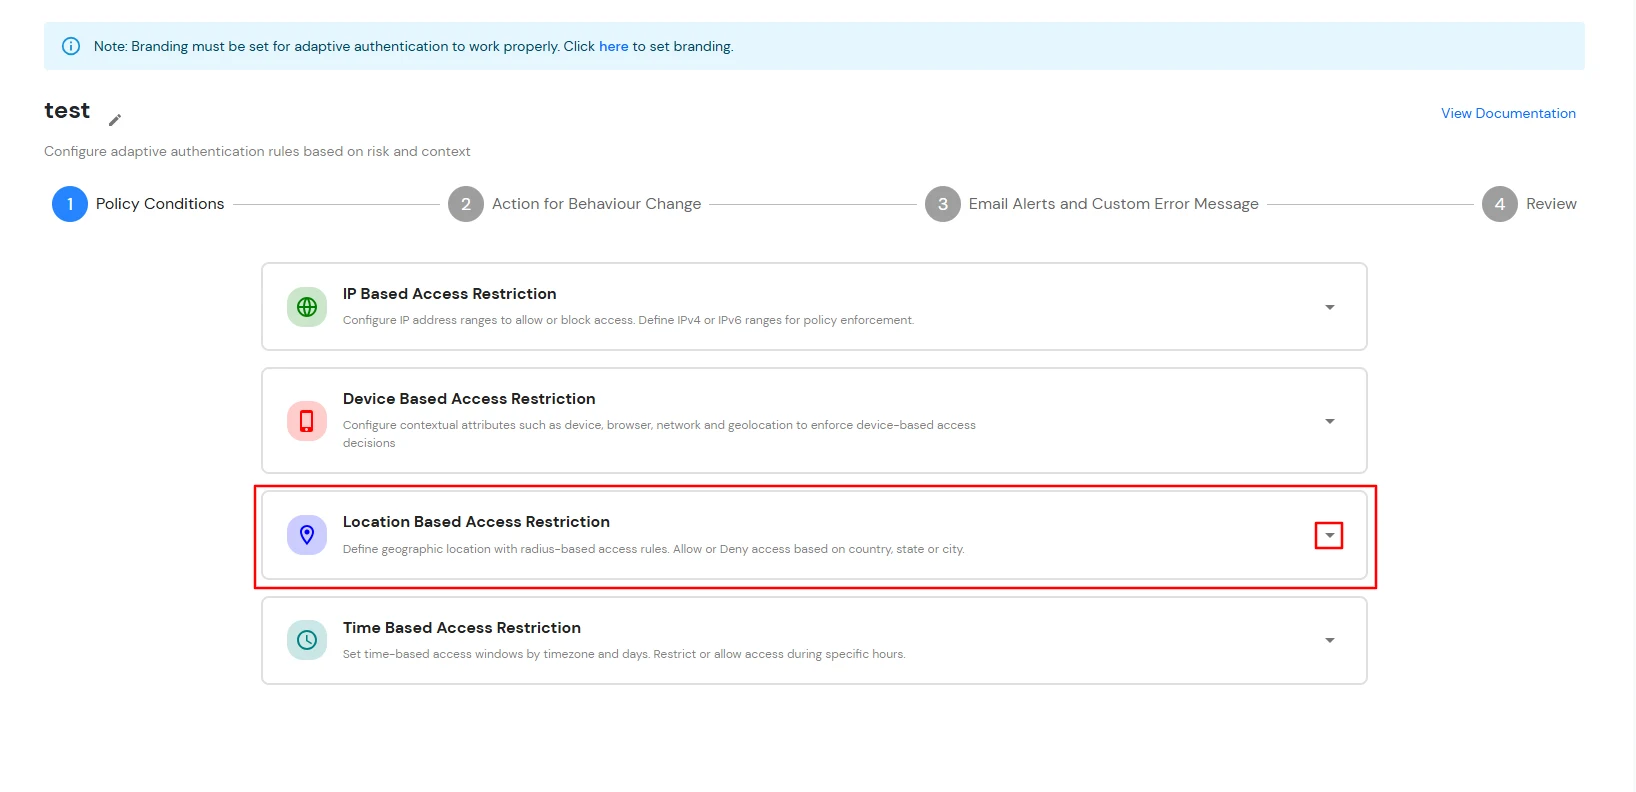
- Cliquez sur le Déroulante pour élargir le Restriction d'accès basée sur la localisation section permettant de configurer les règles d'accès basées sur la localisation.
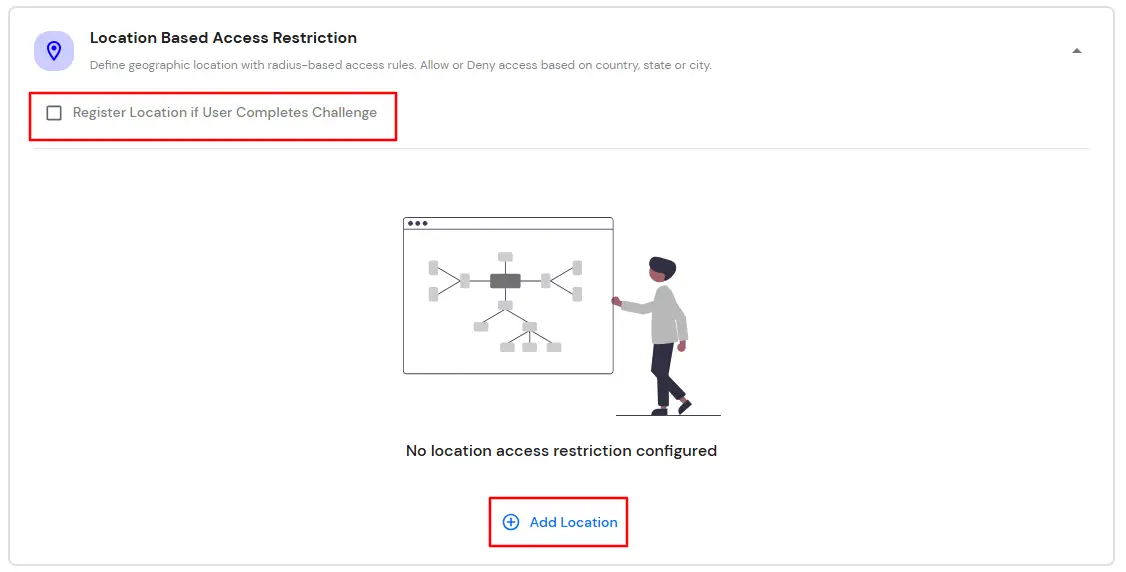
- Sélectionner Enregistrer le lieu si l'utilisateur relève le défi enregistrer automatiquement la localisation d'un utilisateur après la réussite de la vérification du défi.
- Cliquez sur Ajouter un emplacement.
- Dans l' Rechercher un lieu Dans ce champ, saisissez le nom du lieu et sélectionnez le lieu approprié dans les résultats de la recherche.
- Spécifiez le rayon autour de l'emplacement sélectionné et choisissez l'unité de distance (KM ou Miles). Cela correspondra à la superficie totale à l'intérieur et autour de l'emplacement que nous avons configuré à l'aide des points de latitude et de longitude.
- Pour chaque emplacement configuré, indiquez si l'accès doit être Autorisé or Dénié.
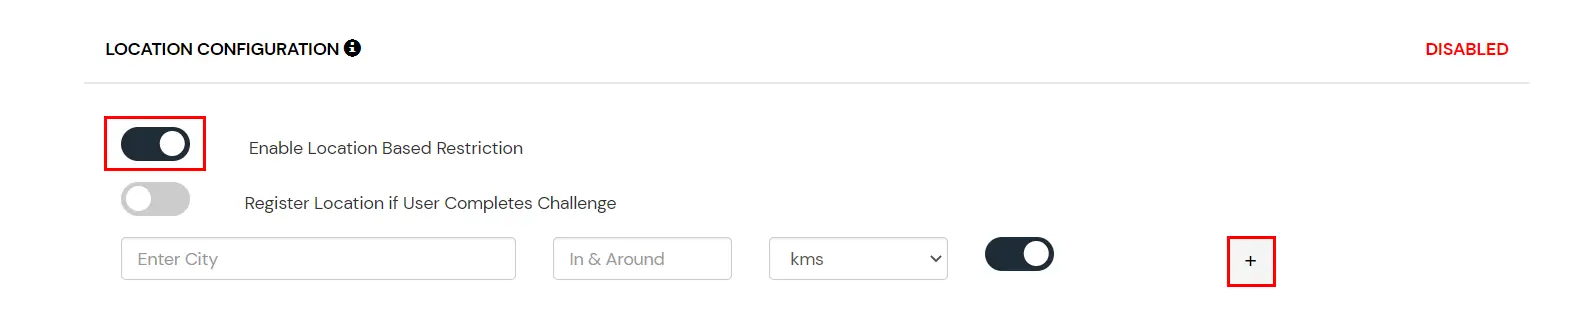
- Vous pouvez cliquer sur le Ajouter un emplacement pour ajouter plusieurs emplacements, puis suivez les étapes 2 à 4 comme mentionné ci-dessus.
- Une fois les modifications effectuées, cliquez sur Suivant.
- Sélectionnez votre Action pour le changement de comportement et Type de défi pour l'utilisateur du Action pour le changement de comportement Section.
- Cliquez sur Suivant continuer.
D. Restriction de l'accès à l'abonnement Zoho avec une restriction d'accès basée sur le temps
Dans le cadre des restrictions horaires, l'administrateur configure un fuseau horaire avec des heures de début et de fin. L'accès des utilisateurs est ensuite autorisé, refusé ou soumis à une vérification en fonction des conditions définies dans la politique. Lorsqu'un utilisateur tente de se connecter avec l'authentification adaptative activée, ses attributs liés au fuseau horaire, tels que le fuseau horaire et l'heure système actuelle, sont comparés à la liste configurée par l'administrateur. En fonction de cette configuration, l'accès est autorisé, refusé ou soumis à une vérification.
Vous pouvez configurer l'authentification adaptative avec restriction temporelle de la manière suivante :
- Connectez-vous à Console libre-service >> Stratégies >> Stratégie d'accès adaptatif section du menu latéral gauche.
- Cliquez sur le Créer une stratégie bouton en haut à droite. Ajoutez un nom de police approprié et cliquez sur Créer une stratégie.
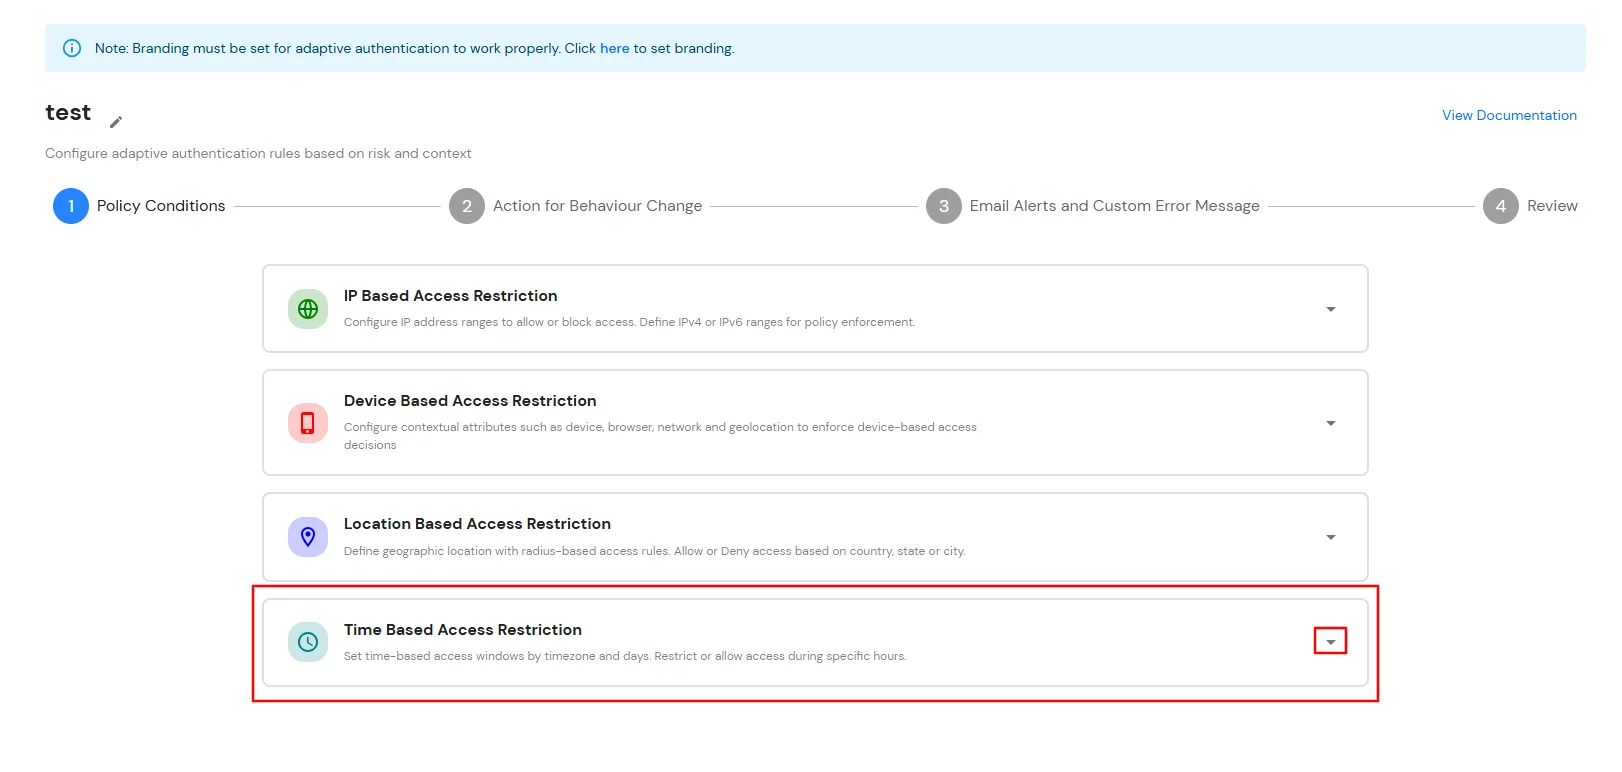
- Élargir la Restriction d'accès basée sur le temps section en cliquant sur l'icône déroulante pour accéder aux règles de restriction d'accès basées sur le temps.
- Entrer le Délai d'attente de la fenêtre de connexion (minutes) Pour prévoir un délai de grâce avant l'heure de début et après l'heure de fin de la fenêtre de connexion configurée. Si aucune valeur n'est spécifiée, le délai par défaut de 0 minute est appliqué.
- Cliquez à nouveau Ajouter du temps créer une règle d'accès basée sur le temps.
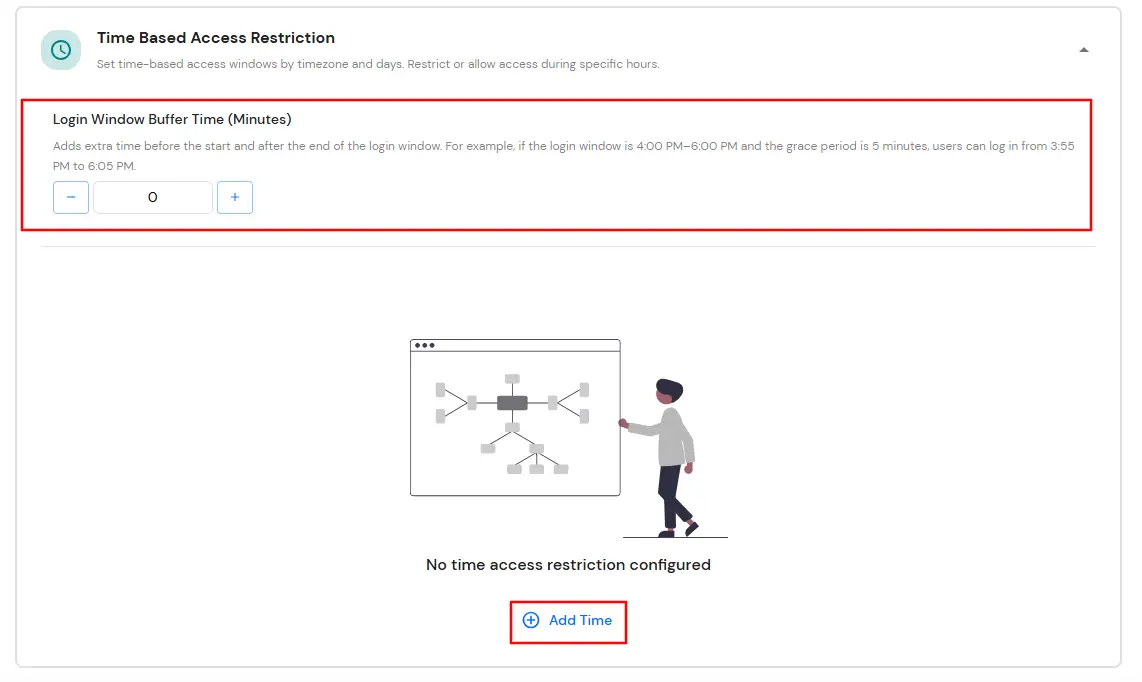
- Sélectionnez le requis Fuseau horaire, configurez le Heure de début et Heure de fin et choisissez les jours concernés.
- Pour chaque règle temporelle, indiquez si l'accès doit être Autorisé or Dénié.
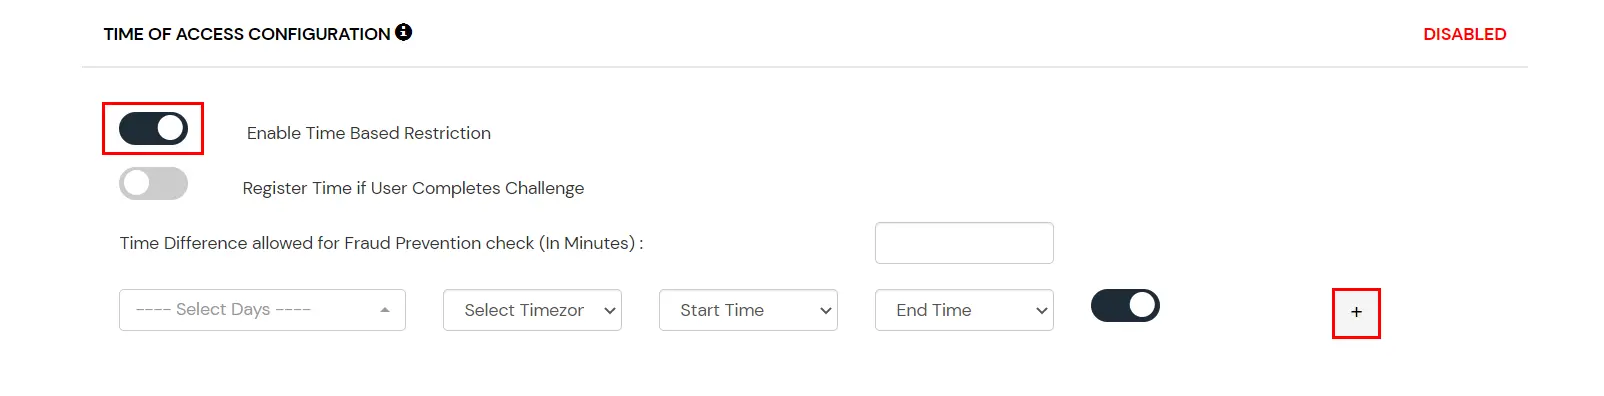
- Cliquez sur le Ajouter du temps ajouter plusieurs fuseaux horaires.
- Une fois les modifications effectuées, cliquez sur Suivant.
- Sélectionnez votre Action pour le changement de comportement et Type de défi pour l'utilisateur du Action pour le changement de comportement Section.
- Cliquez sur Suivant continuer.
E. Alertes par courriel et messages électroniques personnalisés
Cette section gère les notifications et les alertes relatives à la politique d'accès adaptatif. Elle propose les options suivantes :
- Envoyer des alertes par courriel : Configurez les destinataires des notifications par e-mail lors d'événements d'authentification adaptative. Les alertes peuvent être envoyées aux administrateurs, aux utilisateurs finaux ou aux deux, selon vos exigences en matière de surveillance et de sécurité.
- Envoyer des alertes par courriel aux administrateurs : Activez cette option pour avertir les administrateurs lorsque des événements d'authentification adaptative configurés sont déclenchés. Vous pouvez éventuellement spécifier une adresse e-mail sous Adresse e-mail de l'administrateur pour recevoir les alertes pour recevoir des alertes ; sinon, les alertes sont envoyées au compte administrateur par défaut.
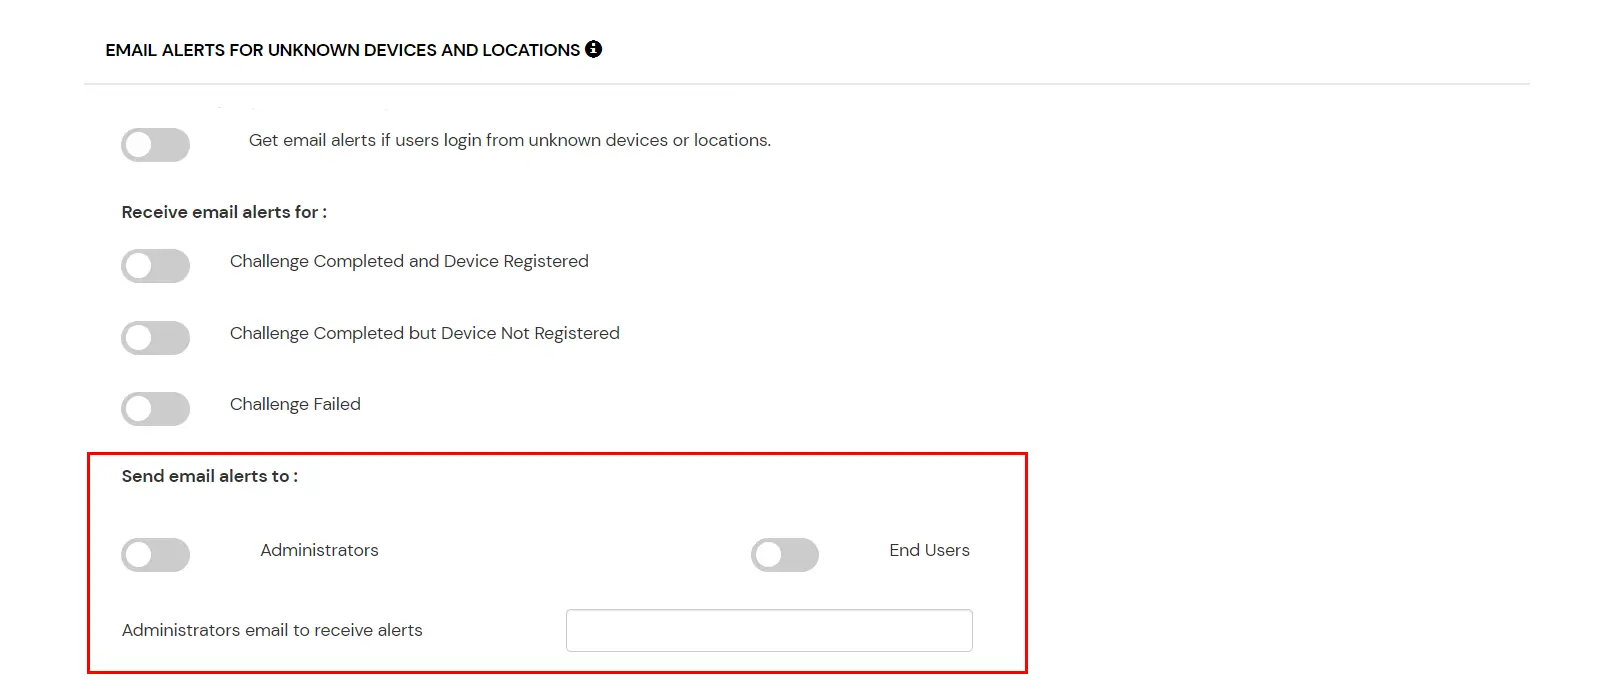
- Envoyer des alertes par e-mail aux utilisateurs finaux : Activez cette option pour informer les utilisateurs finaux lorsque des événements d'authentification adaptative affectent leurs tentatives de connexion ou l'enregistrement de leurs appareils.
- Nombre d'enregistrements d'appareils dépassé : Lorsque cette option est activée, les utilisateurs finaux reçoivent une notification par e-mail s'ils tentent d'enregistrer plus d'appareils que le nombre maximal autorisé par la politique de restriction des appareils configurée.Disponible uniquement pour les notifications aux utilisateurs finaux.)
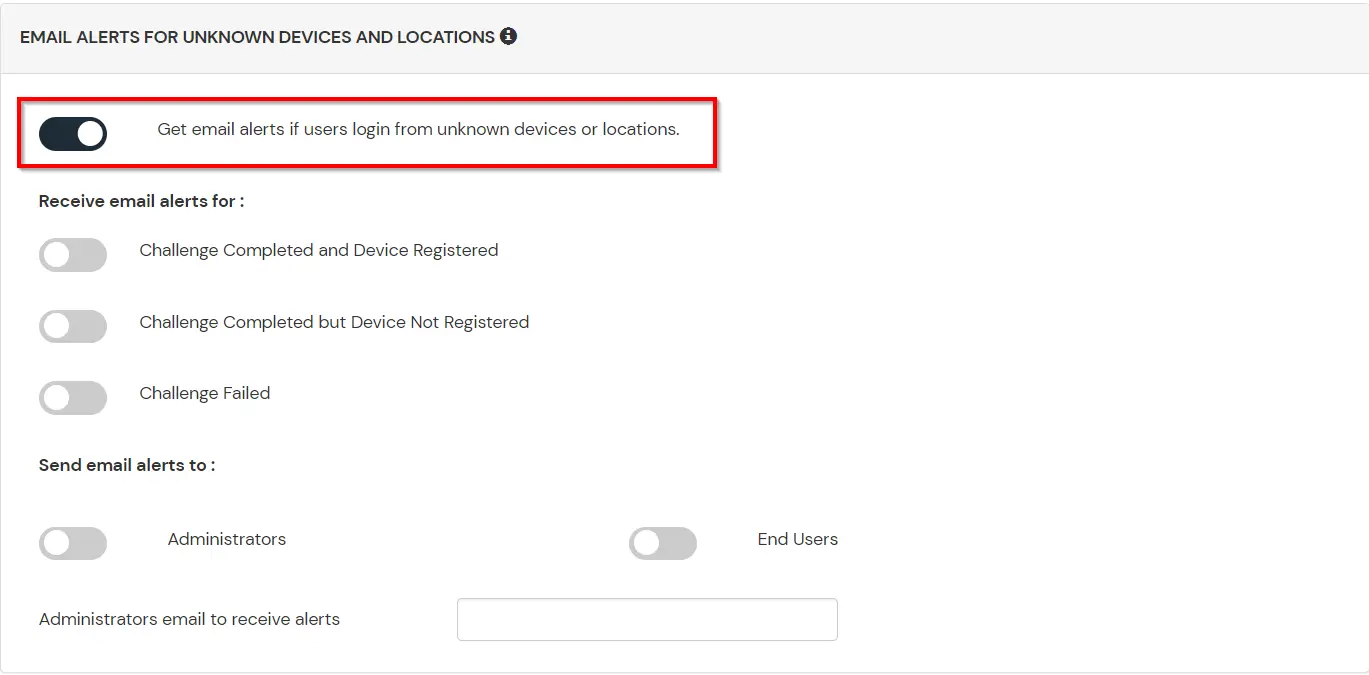
- Recevez des alertes par e-mail si des utilisateurs se connectent depuis des appareils ou des lieux inconnus : Les administrateurs doivent activer cette option pour pouvoir recevoir des alertes pour différentes options d'alerte.
| Option |
Description |
| Les utilisateurs se connectent à partir d'adresses IP, d'appareils ou d'emplacements inconnus |
L'activation de cette option vous permet de vous connecter à partir d'adresses IP ou d'appareils inconnus, voire d'emplacements. |
| Défi terminé et appareil enregistré |
L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi et enregistre un appareil. |
| Défi terminé mais appareil non enregistré |
L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final termine un défi mais n'enregistre pas l'appareil. |
| Défi échoué |
L'activation de cette option vous permet d'envoyer une alerte par e-mail lorsqu'un utilisateur final ne parvient pas à relever le défi. |
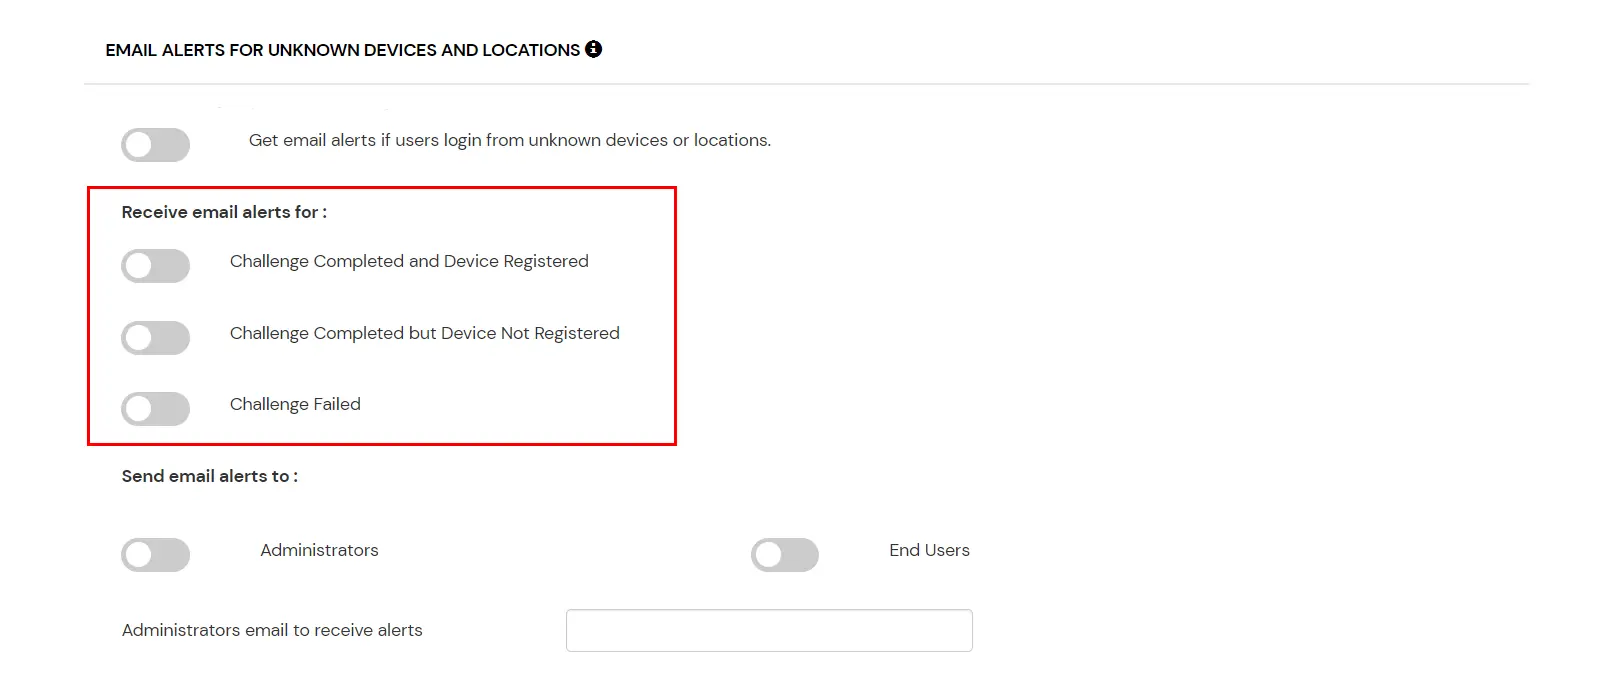
- Si vous souhaitez que plusieurs comptes d'administrateur reçoivent des alertes, vous pouvez activer l'option correspondante, puis saisir les adresses e-mail des administrateurs séparées par une virgule dans le champ de saisie situé à côté de Adresse e-mail de l'administrateur pour recevoir les alertes étiquette. Pour activer les alertes pour les utilisateurs finaux, vous pouvez activer l'option Utilisateur case à cocher.
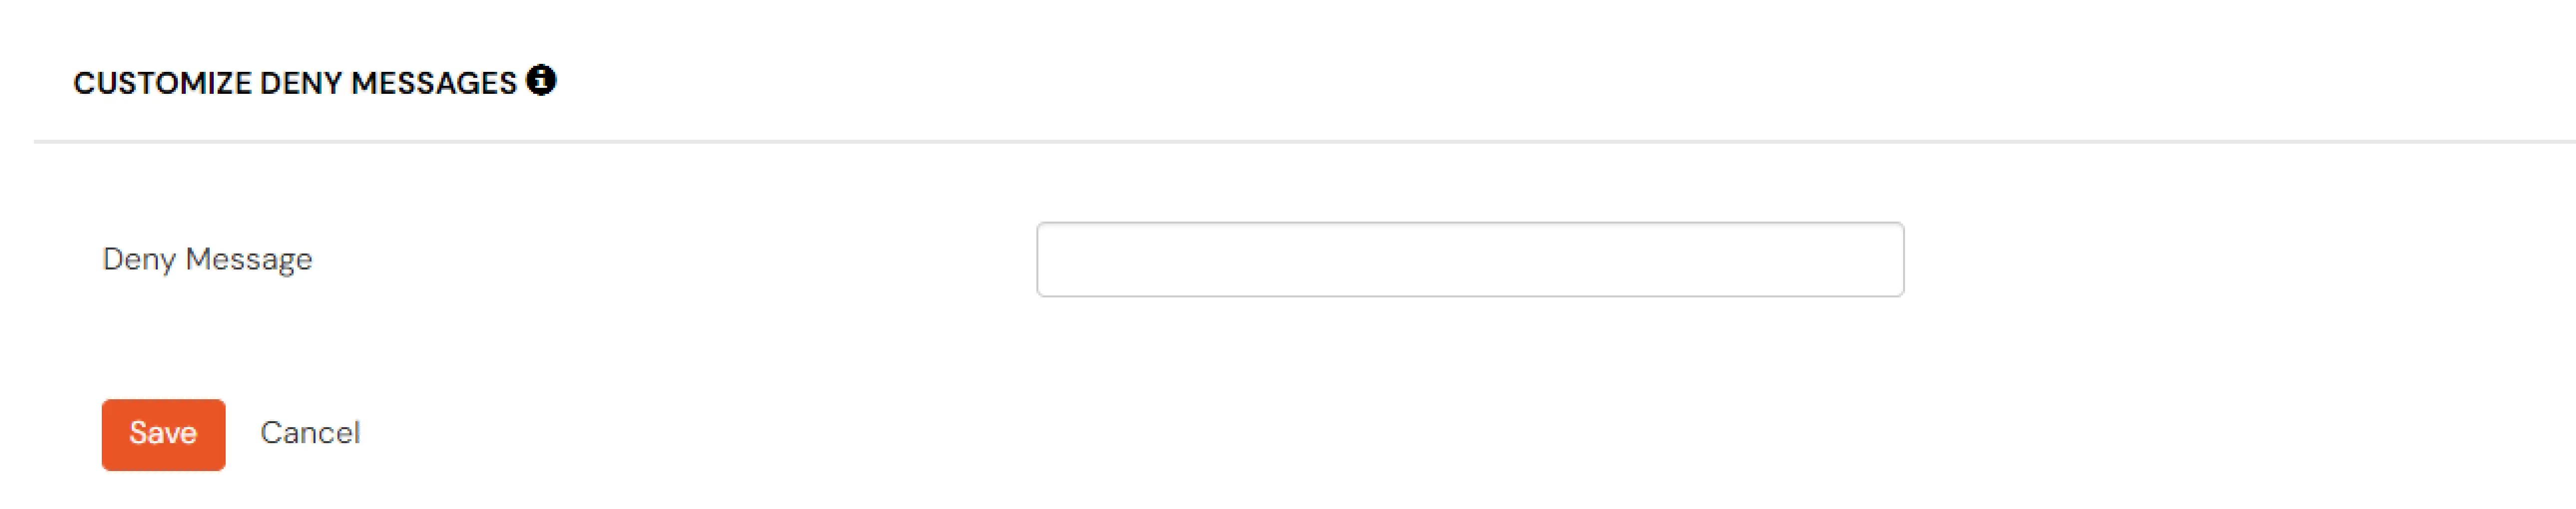
- Si vous souhaitez personnaliser le message de refus que l'utilisateur final reçoit dans le cas où son authentification est refusée en raison d'une politique adaptative, vous pouvez le faire en saisissant le message à l'intérieur Refuser le message zone de texte.
F. Révision
Avant de créer la stratégie d'authentification adaptative, vérifiez les conditions de la stratégie configurée, les actions de modification du comportement, les paramètres d'alerte par e-mail et les messages d'erreur personnalisés. Cette étape vous offre une vue d'ensemble de tous les paramètres configurés, vous permettant ainsi de vérifier la configuration de la stratégie et d'apporter les modifications nécessaires avant l'enregistrement.
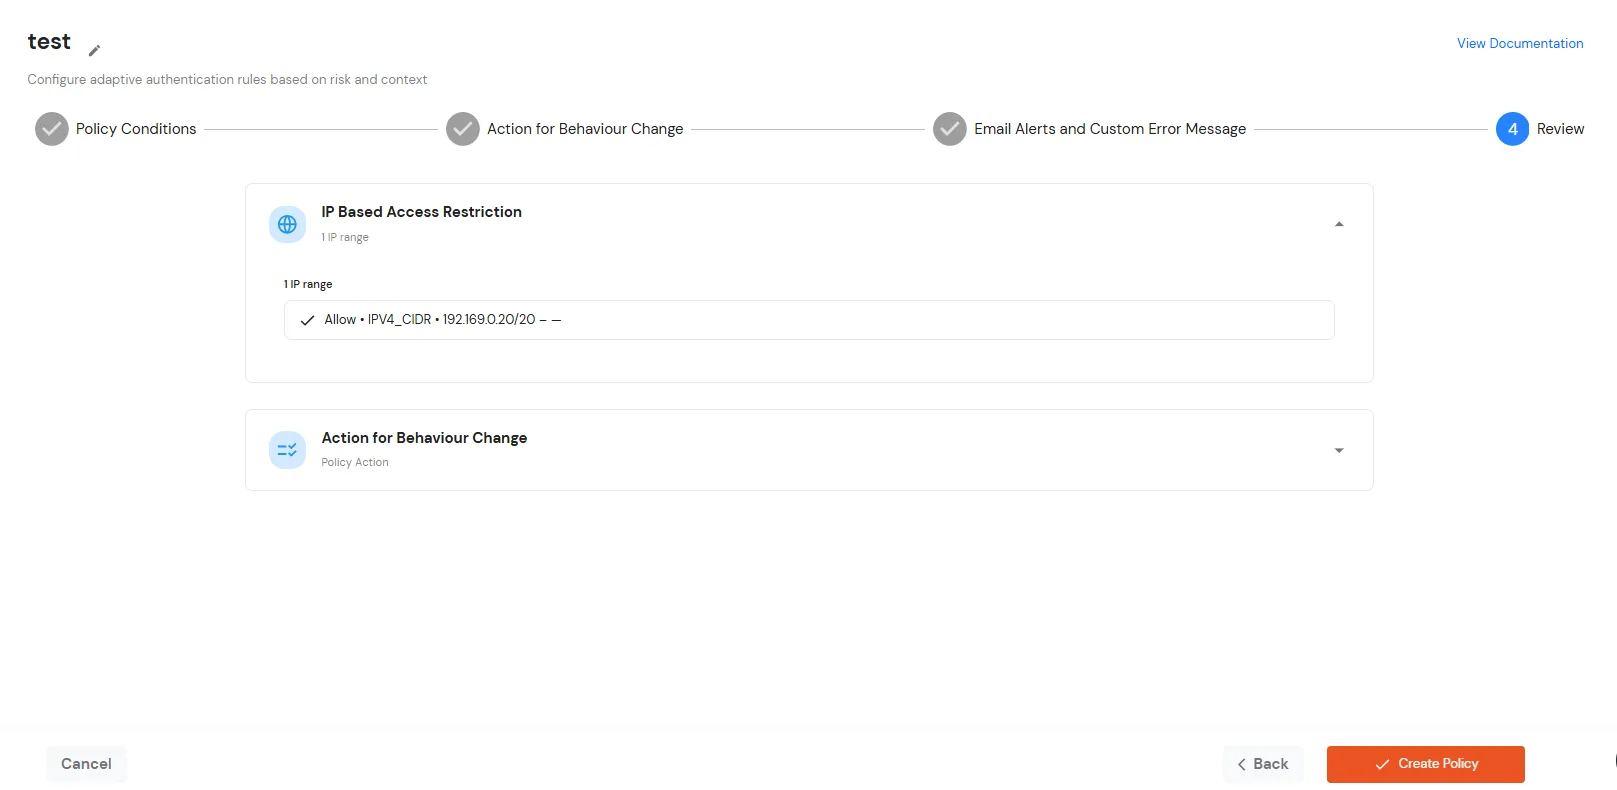
- Une fois que vous avez vérifié toutes les configurations, cliquez Créer une stratégie pour enregistrer et activer la police d'assurance.
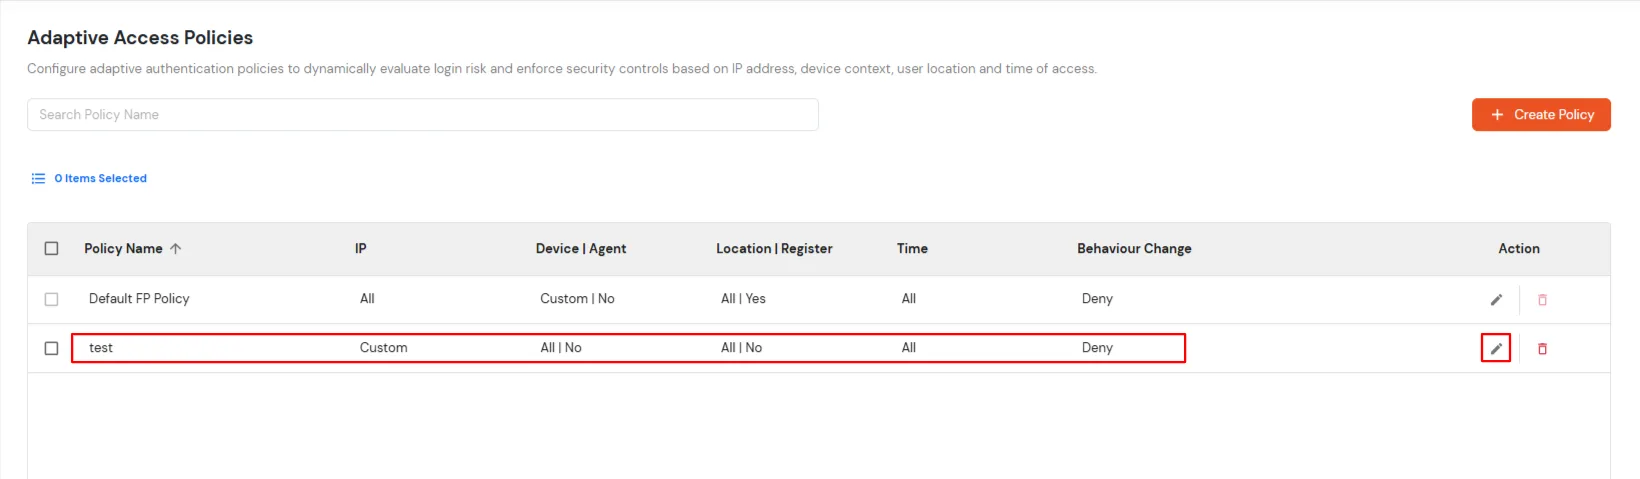
- Vous verrez la politique répertoriée une fois qu'elle aura été ajoutée avec succès.
G. Ajouter une politique d'authentification adaptative à l'abonnement Zoho
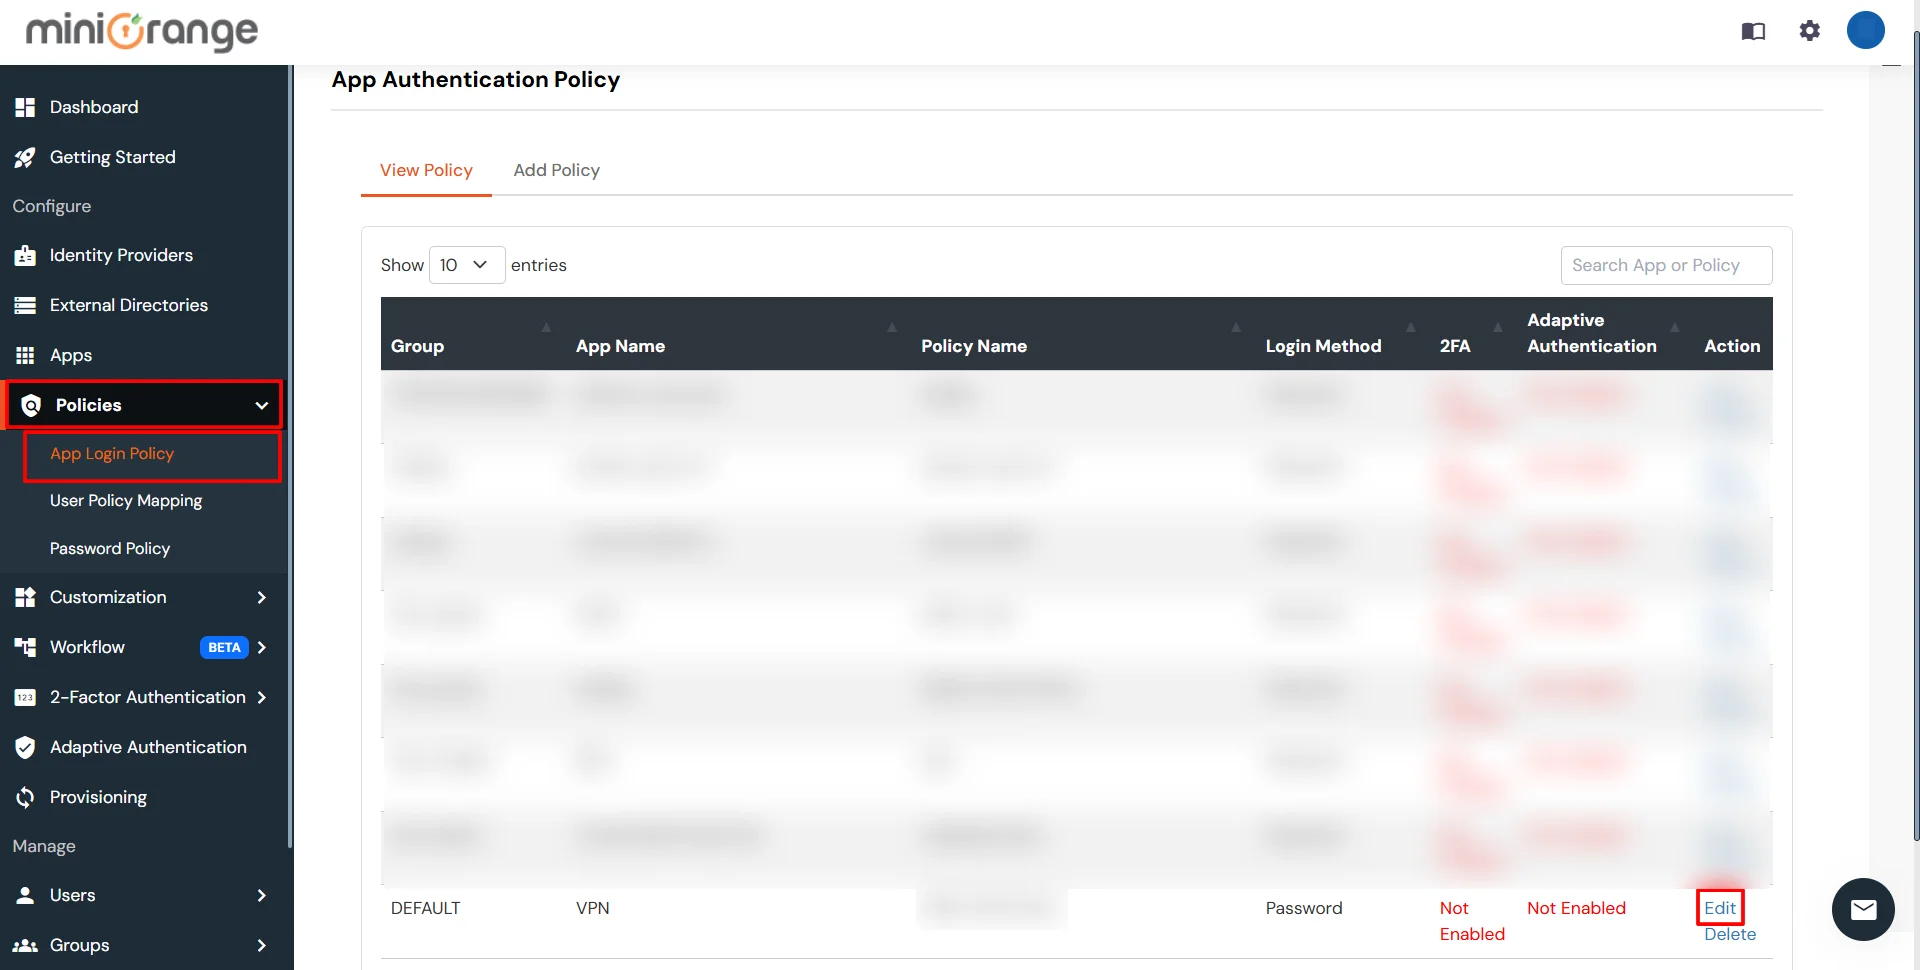
- Connectez-vous à Console libre-service >> Politiques >> Politique de connexion à l'application.
- Cliquez sur Modifier option d'icône pour la politique d'application prédéfinie.
- Définissez votre politique dans le Nom de la politique et sélectionnez Mot de passe comme Premier facteur.
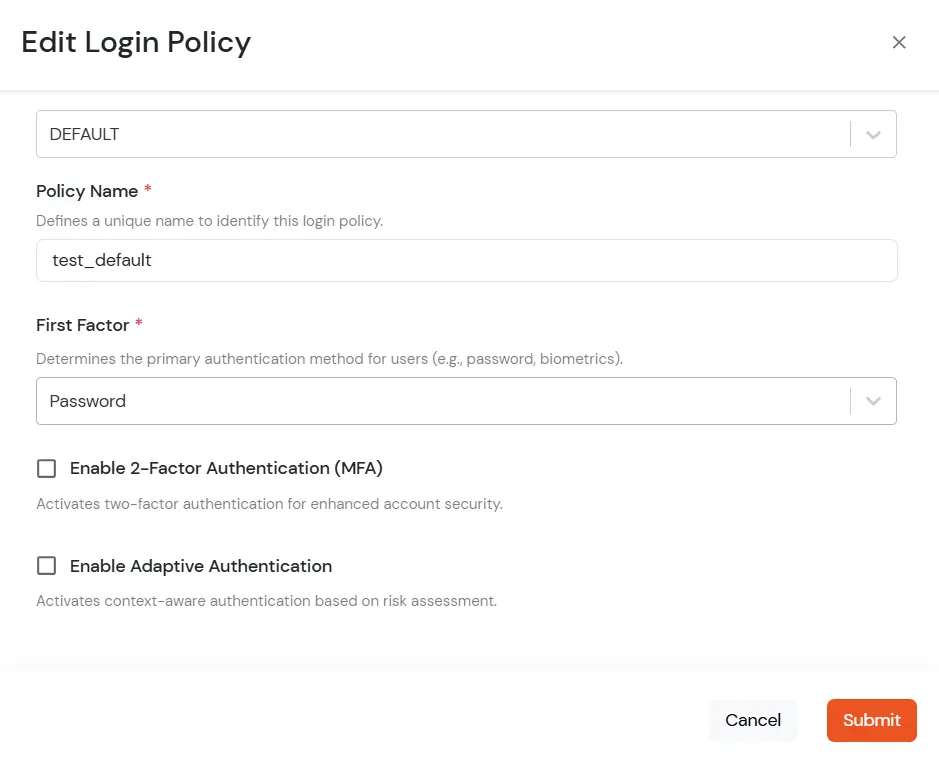
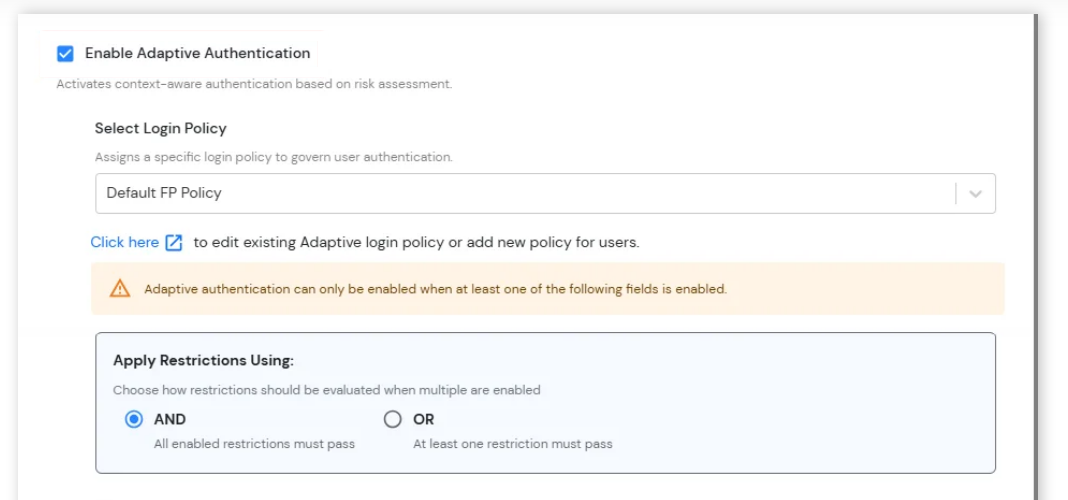
- Permettre Authentification adaptative Sur la page Modifier la politique de connexion, sélectionnez la méthode de restriction souhaitée.
- Dès Sélectionnez la politique de connexion Dans le menu déroulant, sélectionnez la politique que nous avons créée à l'étape précédente.
-
Appliquer les restrictions à l'aide de : Configurez la manière dont plusieurs restrictions d'authentification adaptatives doivent être évaluées lors de la connexion de l'utilisateur.
- ET: Pour que la tentative de connexion soit autorisée, toutes les restrictions activées doivent être satisfaites.
- OU: Au moins une restriction activée doit être satisfaite pour que la tentative de connexion soit autorisée.
-
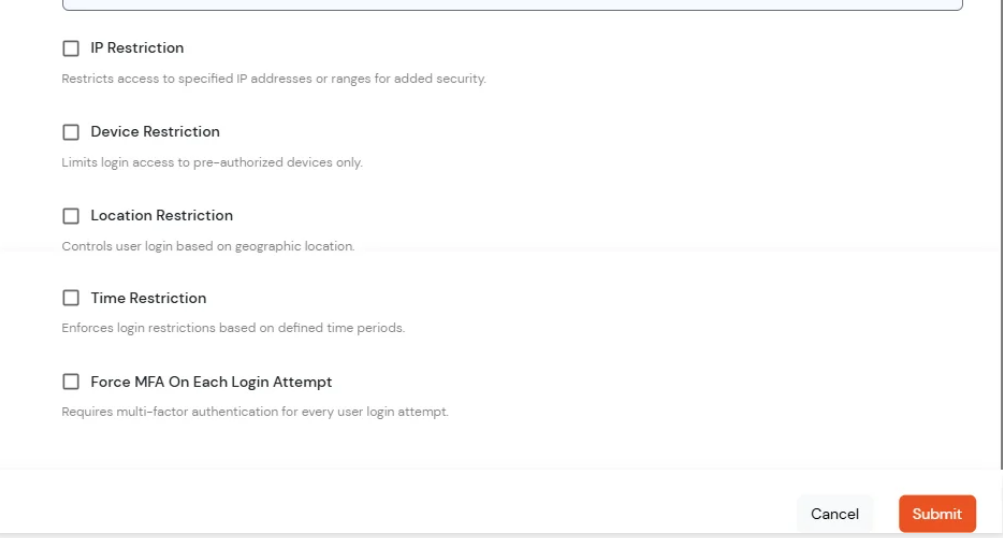
Restrictions d'authentification adaptative : Configurez des restrictions de connexion et des conditions de vérification supplémentaires afin de renforcer la sécurité des comptes et de contrôler l'accès des utilisateurs en fonction des facteurs de risque contextuels.
- Restriction IP : Pour une sécurité renforcée, limitez l'accès à la connexion à des adresses IP ou des plages d'adresses IP spécifiques.
- Restriction de l'appareil : Autoriser l'accès à la connexion uniquement à partir d'appareils de confiance ou pré-autorisés.
- Restriction de localisation : Contrôler l'accès des utilisateurs en fonction de leur situation géographique.
- Limite de temps : Limiter l'accès des utilisateurs à des jours ou des périodes horaires spécifiques.
- Imposer l'authentification multifacteur à chaque tentative de connexion : Exiger que les utilisateurs effectuent une vérification MFA à chaque tentative de connexion, quel que soit l'appareil ou l'état de la session.
Comment ajouter un appareil de confiance
- Lorsque l'utilisateur final se connecte à la console libre-service après la stratégie de restriction de l'appareil est activé, il a la possibilité d'ajouter l'appareil actuel en tant qu'appareil de confiance.
Références externes