Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×La solution miniOrange Identity Broker permet l'authentification inter-protocoles. Vous pouvez configurer Microsoft Entra ID (anciennement Azure AD) comme fournisseur d'identité (IdP) pour l'authentification unique (SSO) sur vos applications et sites web. Dans ce cas, Microsoft Entra ID (anciennement Azure AD) joue le rôle de fournisseur d'identité et miniOrange celui de courtier.
Nous proposons une solution pré-intégrée pour l'intégration avec Microsoft Entra ID (anciennement Azure AD), ce qui facilite et accélère la mise en œuvre. Notre équipe peut également vous aider à configurer Microsoft Entra ID (anciennement Azure AD) en tant qu'IDP SAML ou OIDC pour vous connecter à vos applications.
miniOrange offre une assistance gratuite via un appel de consultation avec nos ingénieurs système pour configurer l'authentification unique (SSO) pour différentes applications utilisant Microsoft Entra ID (anciennement Azure AD) comme fournisseur d'identité (IdP) dans votre environnement avec un essai gratuit de 30 jours.
Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons très rapidement.
Veuillez vous assurer que l'image de marque de votre organisation est déjà définie dans la section Personnalisation >> Image de marque de connexion et d'inscription du menu de gauche du tableau de bord.
Vous trouverez ci-dessous les étapes de configuration de Microsoft Entra ID (anciennement Azure AD) en tant que fournisseur d'identité (IdP) utilisant SAML ou OAuth. Suivez les étapes correspondant à vos besoins (SAML ou OAuth).
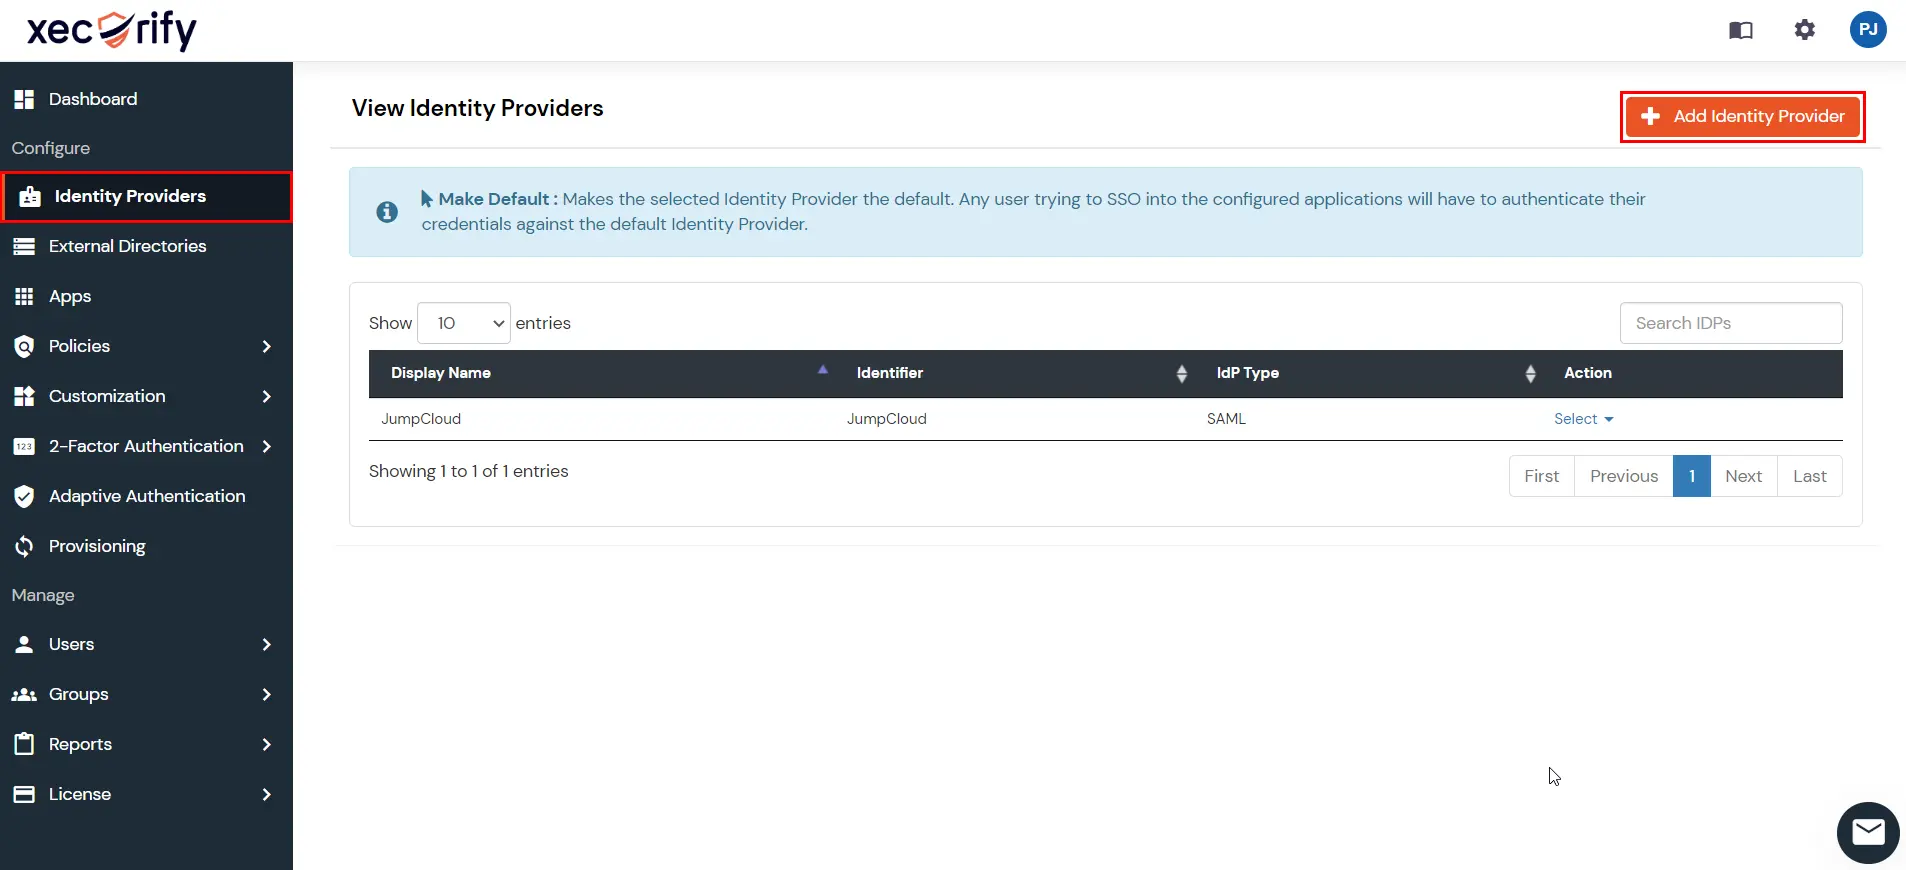
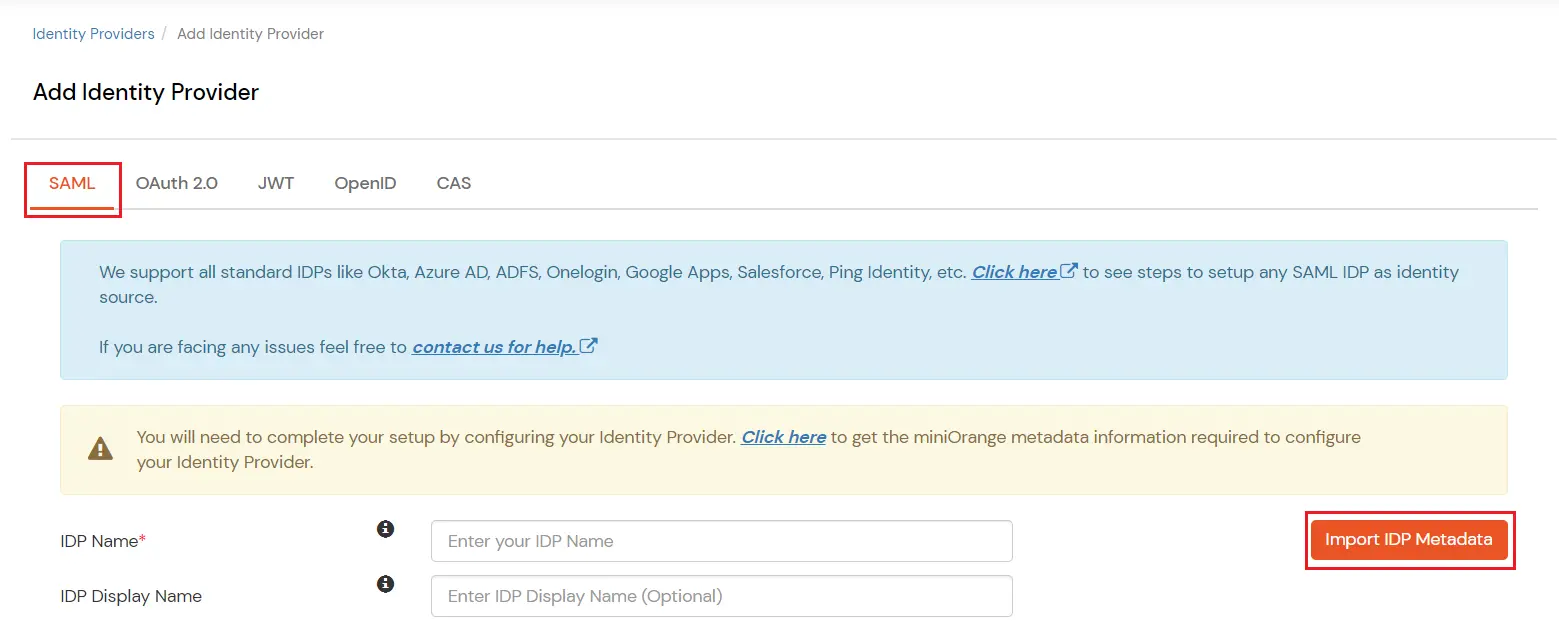
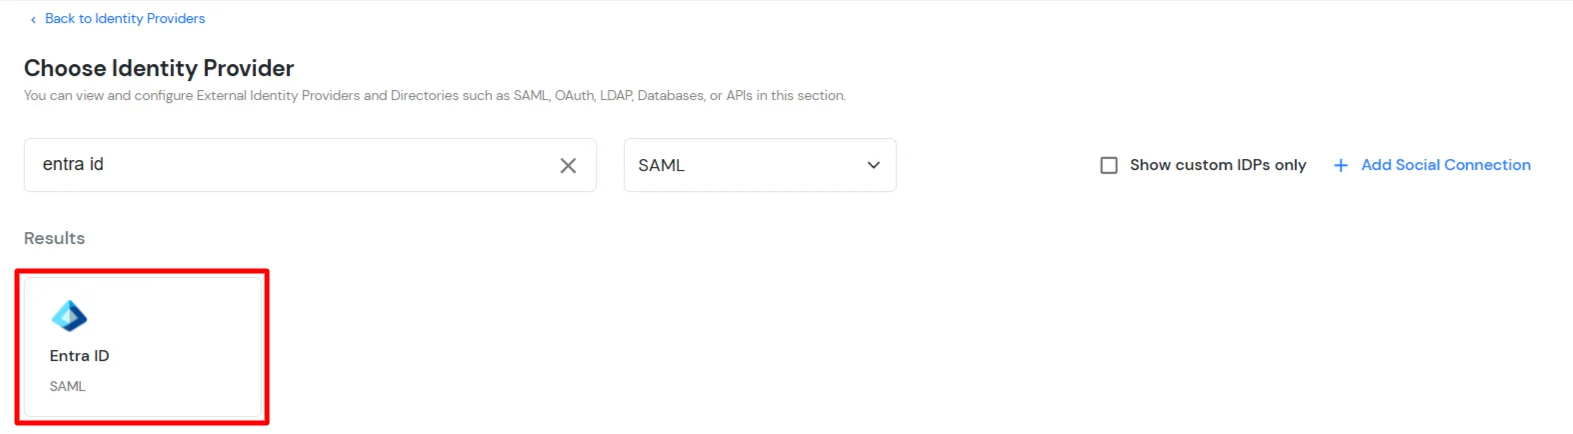
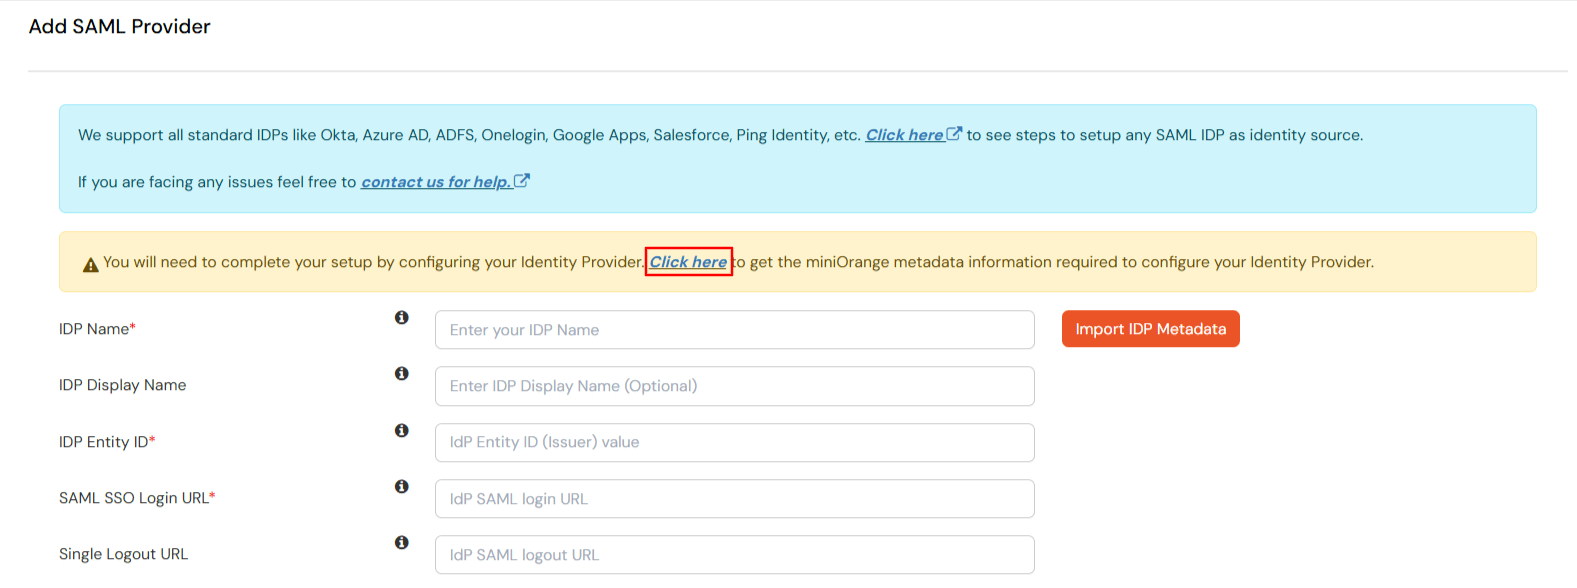
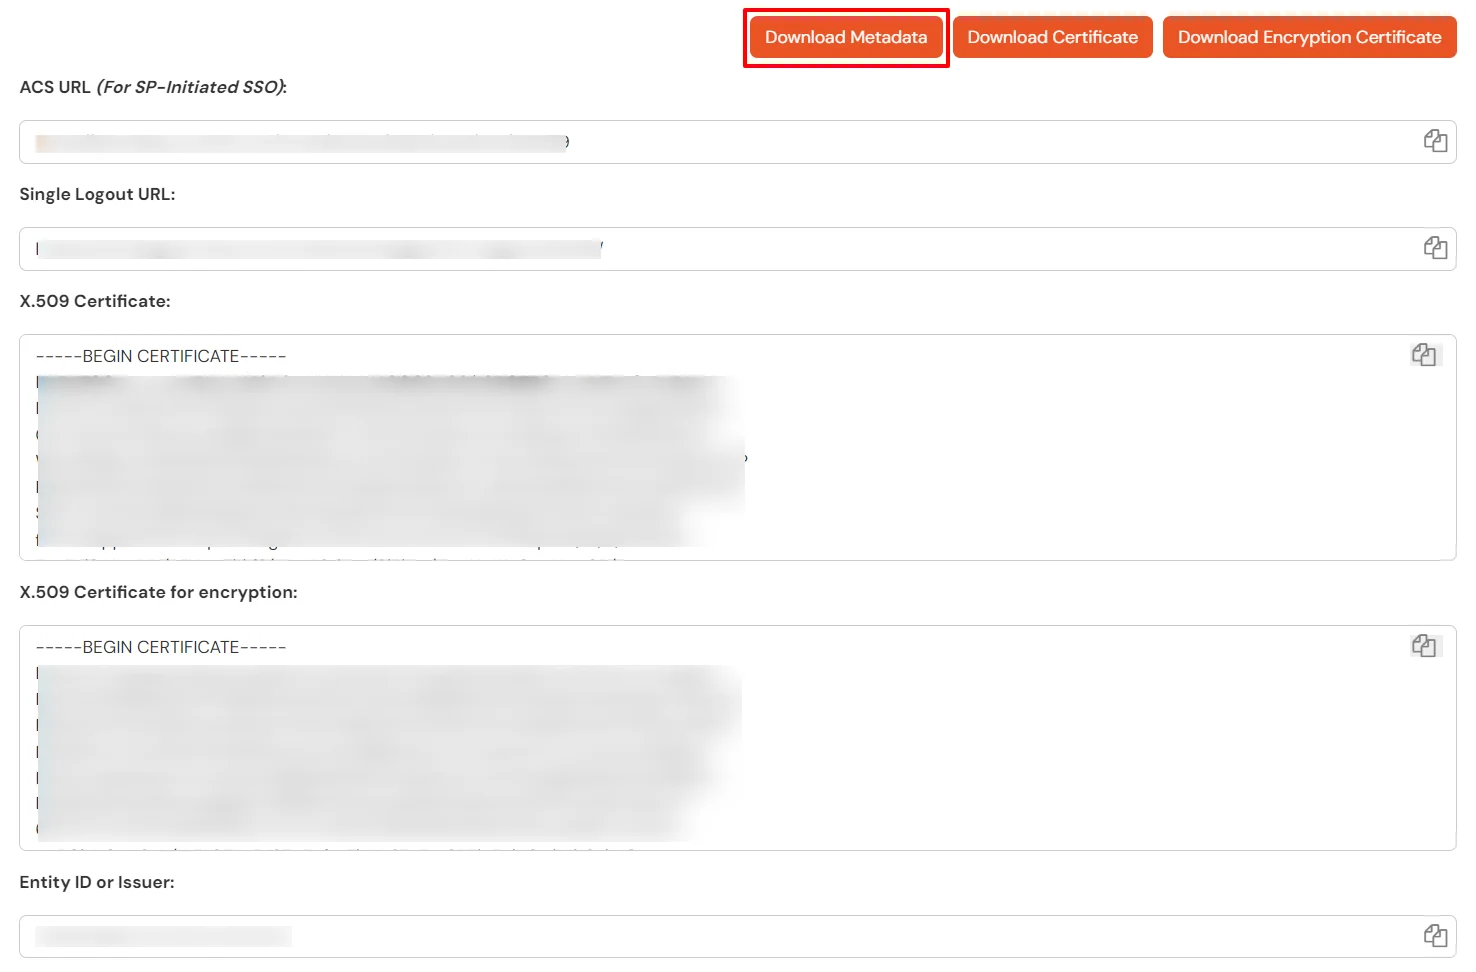
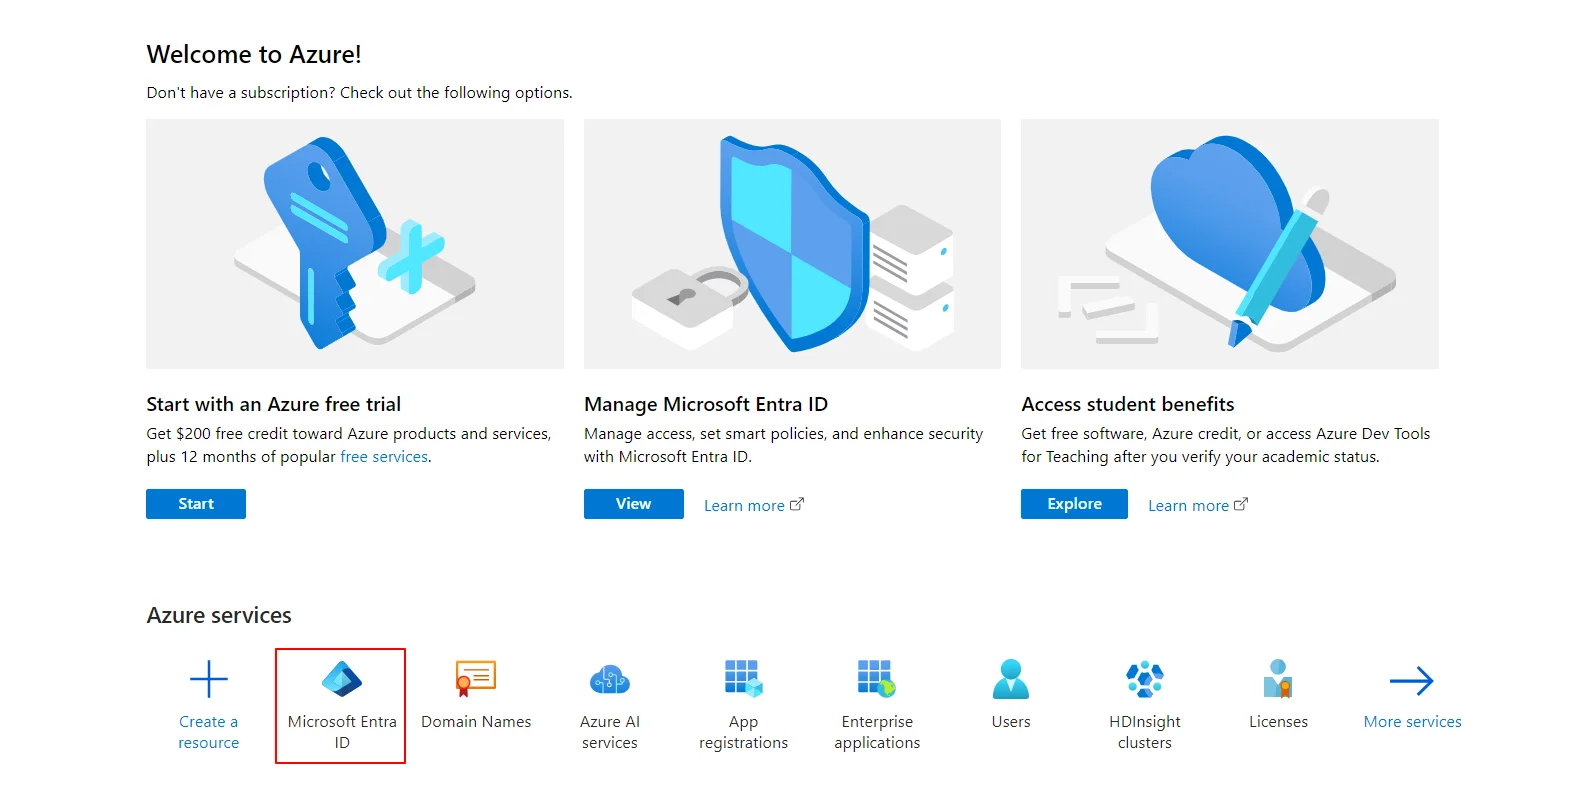
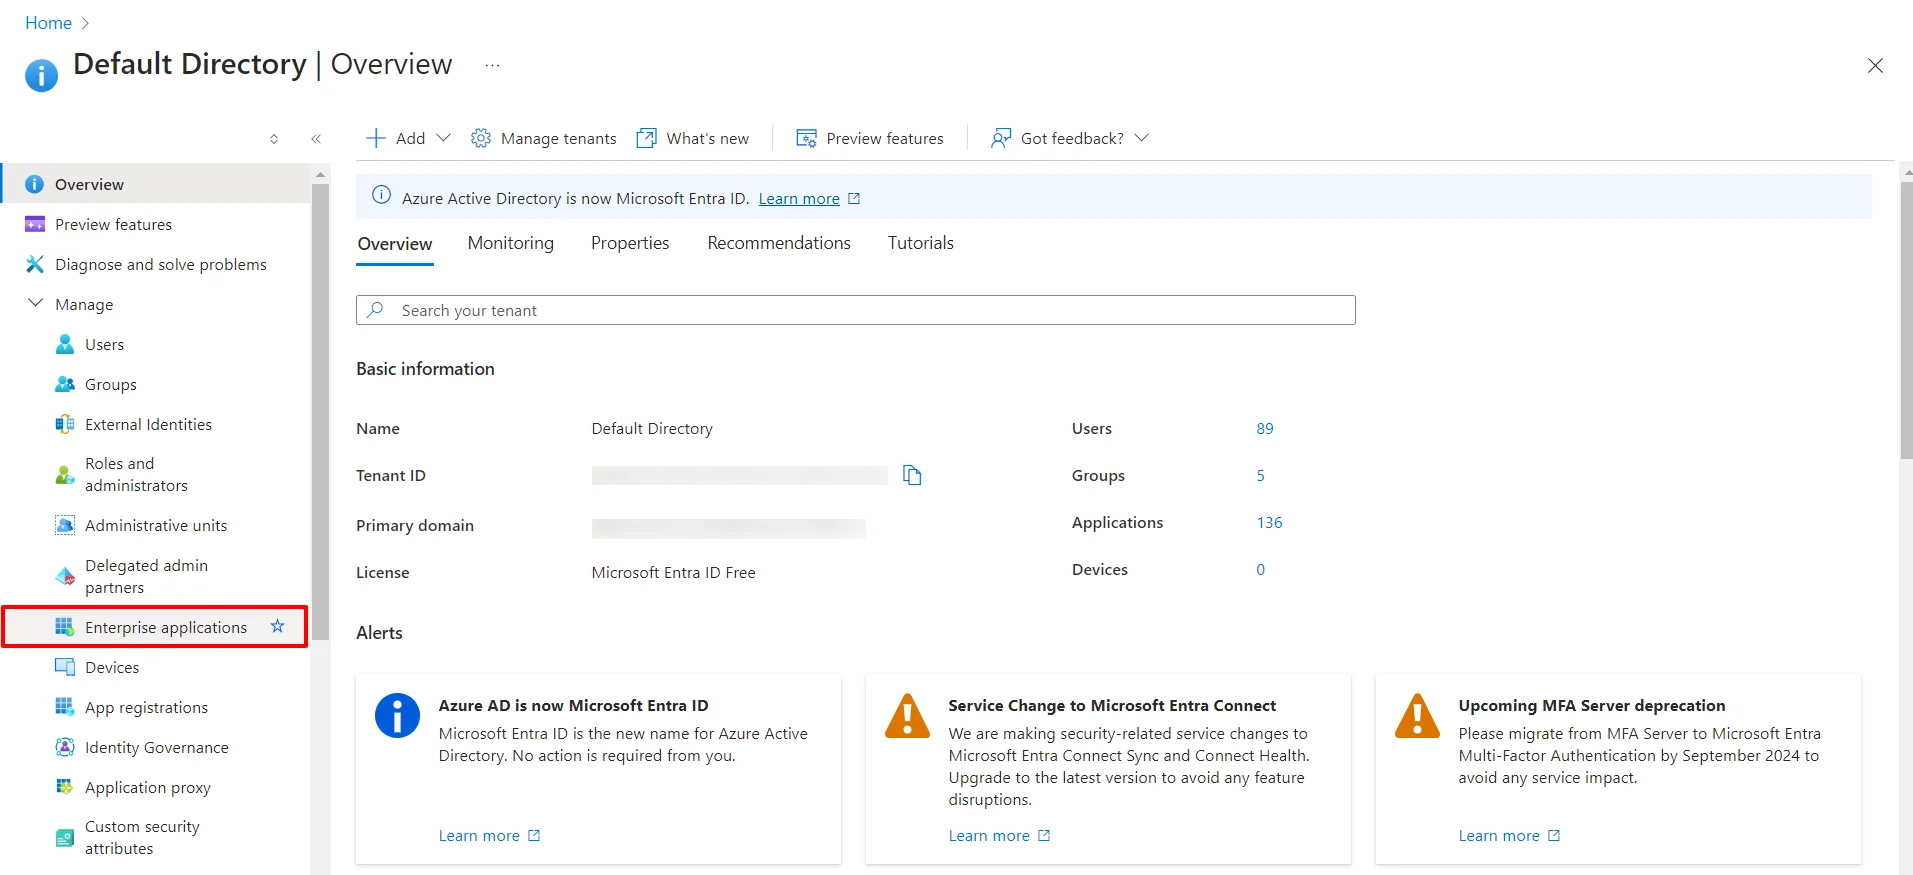
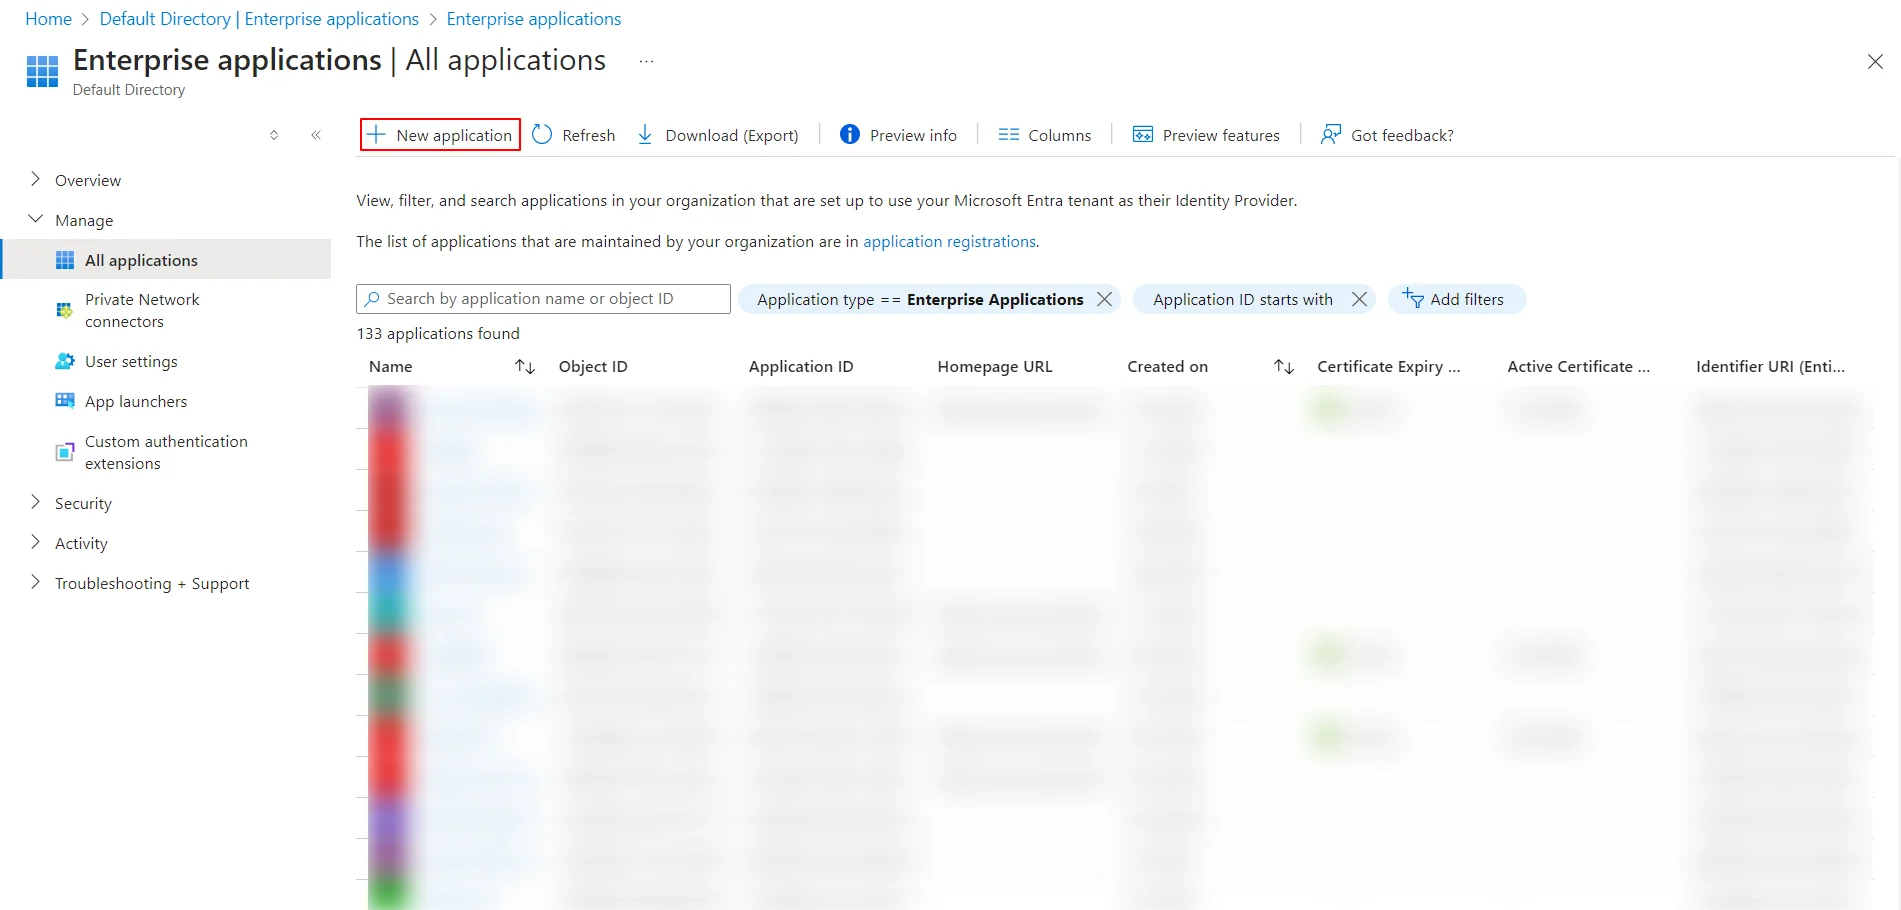
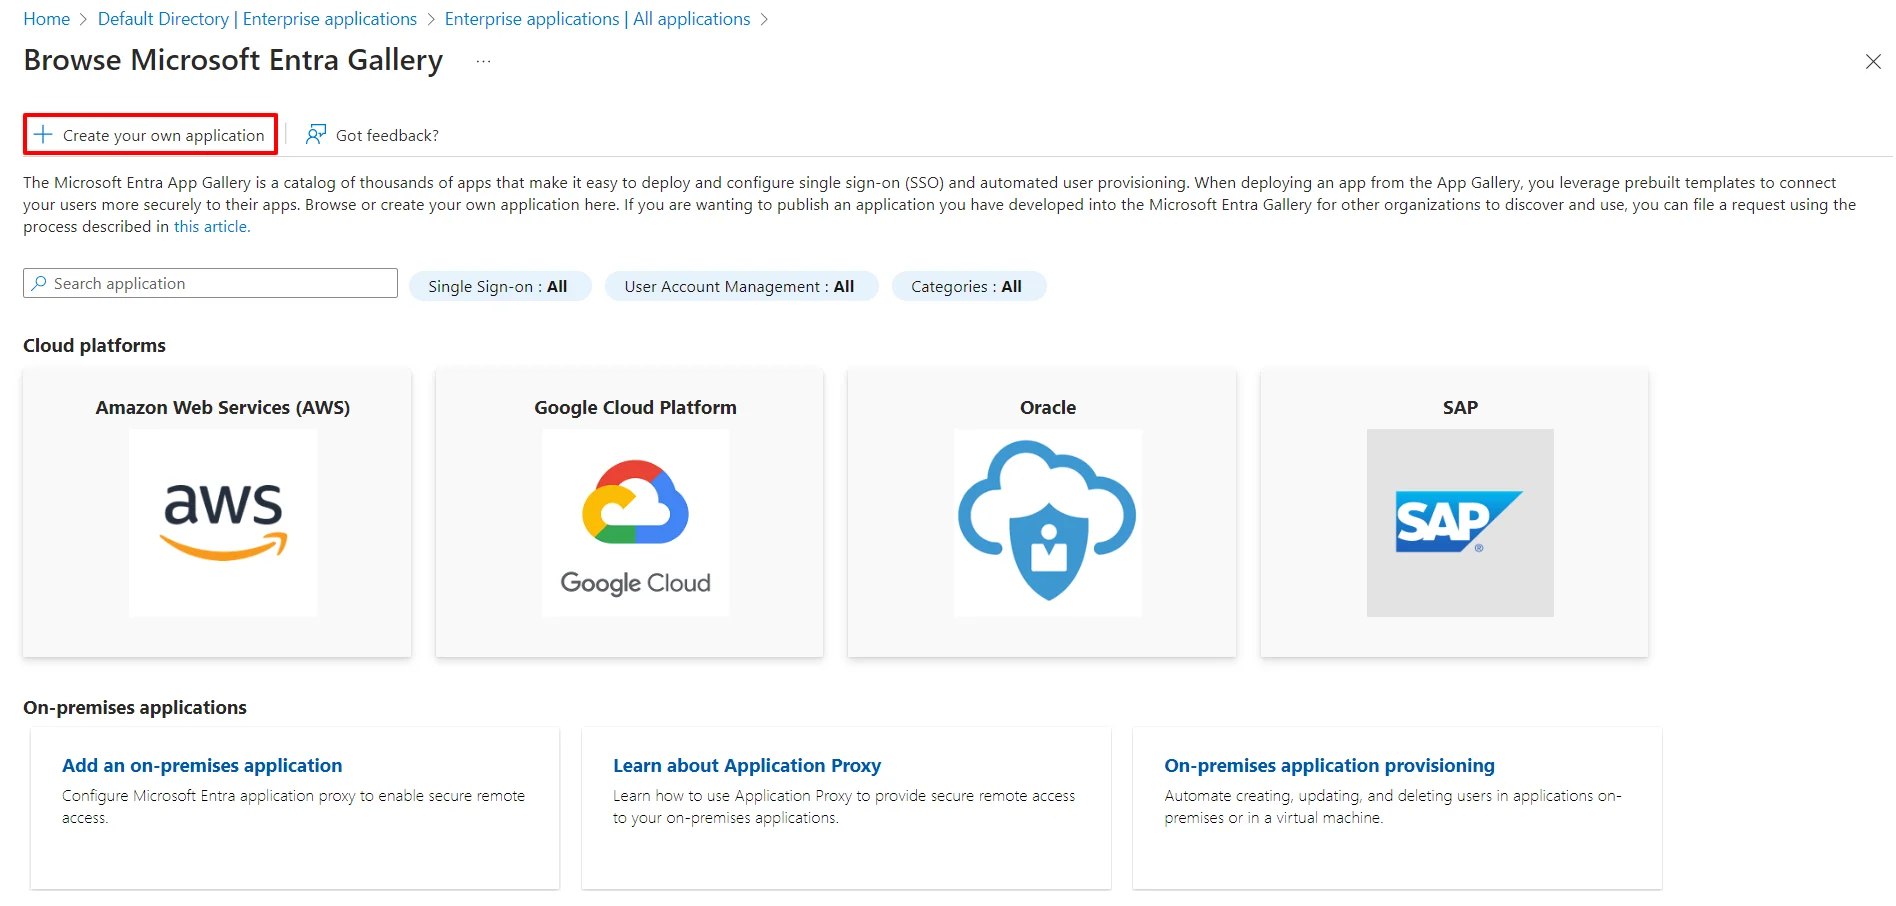
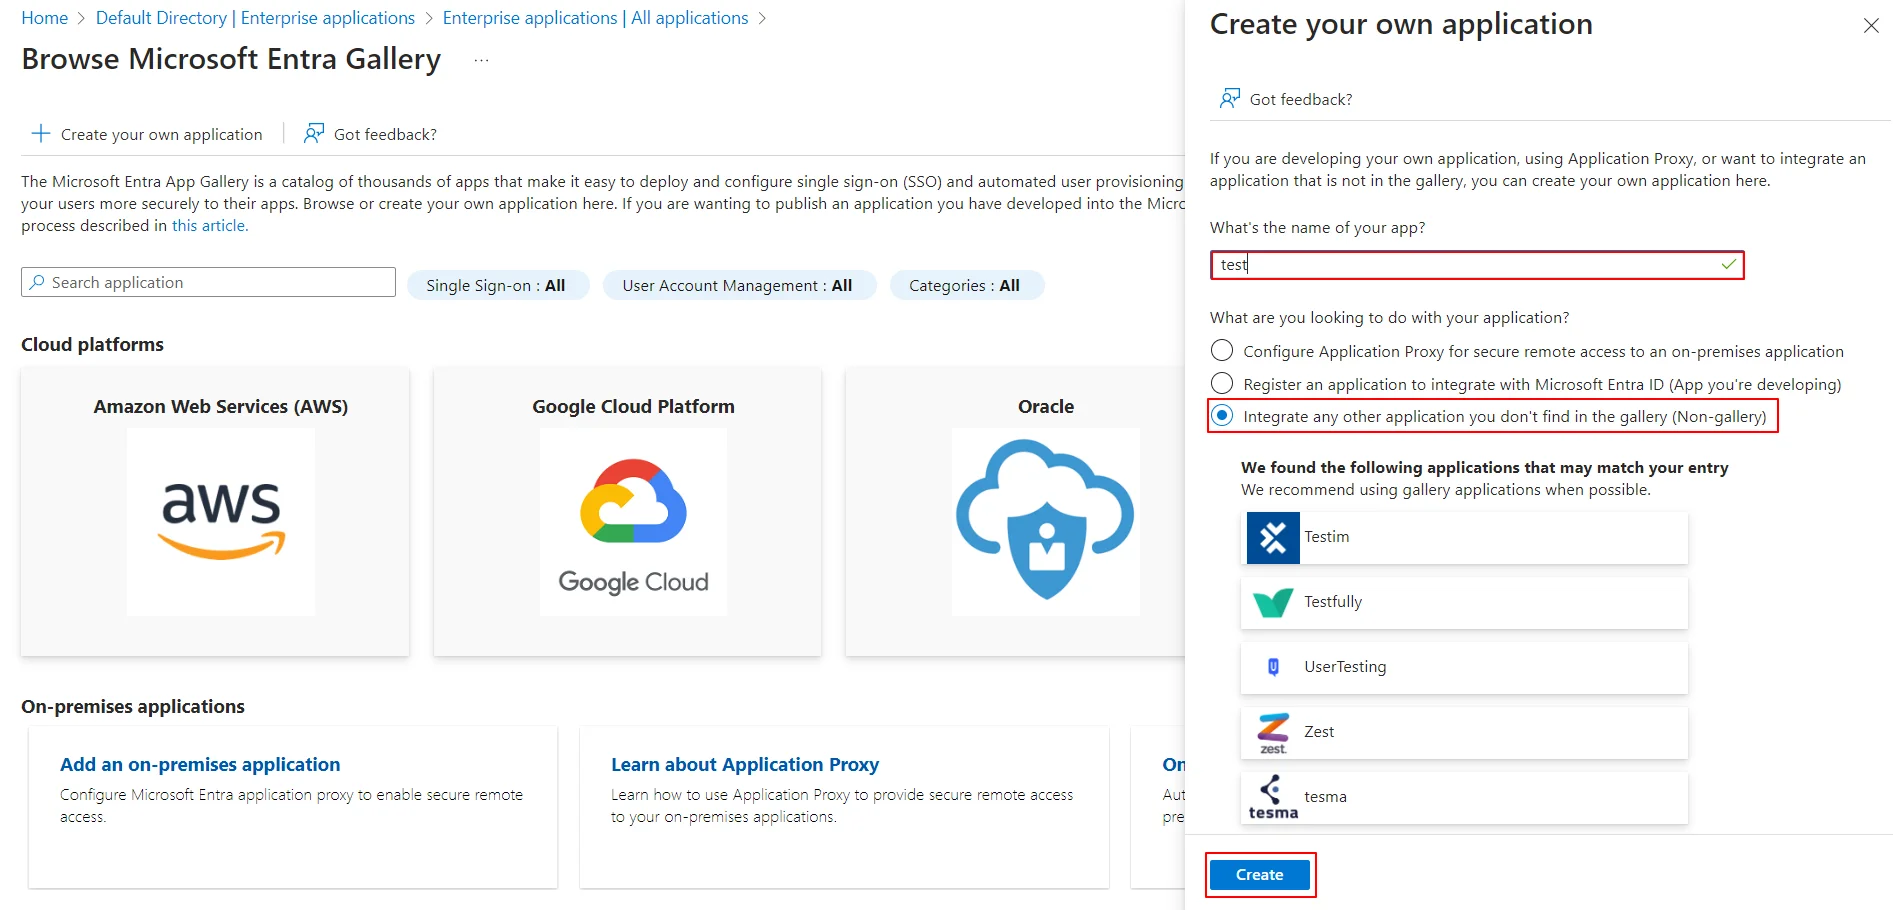
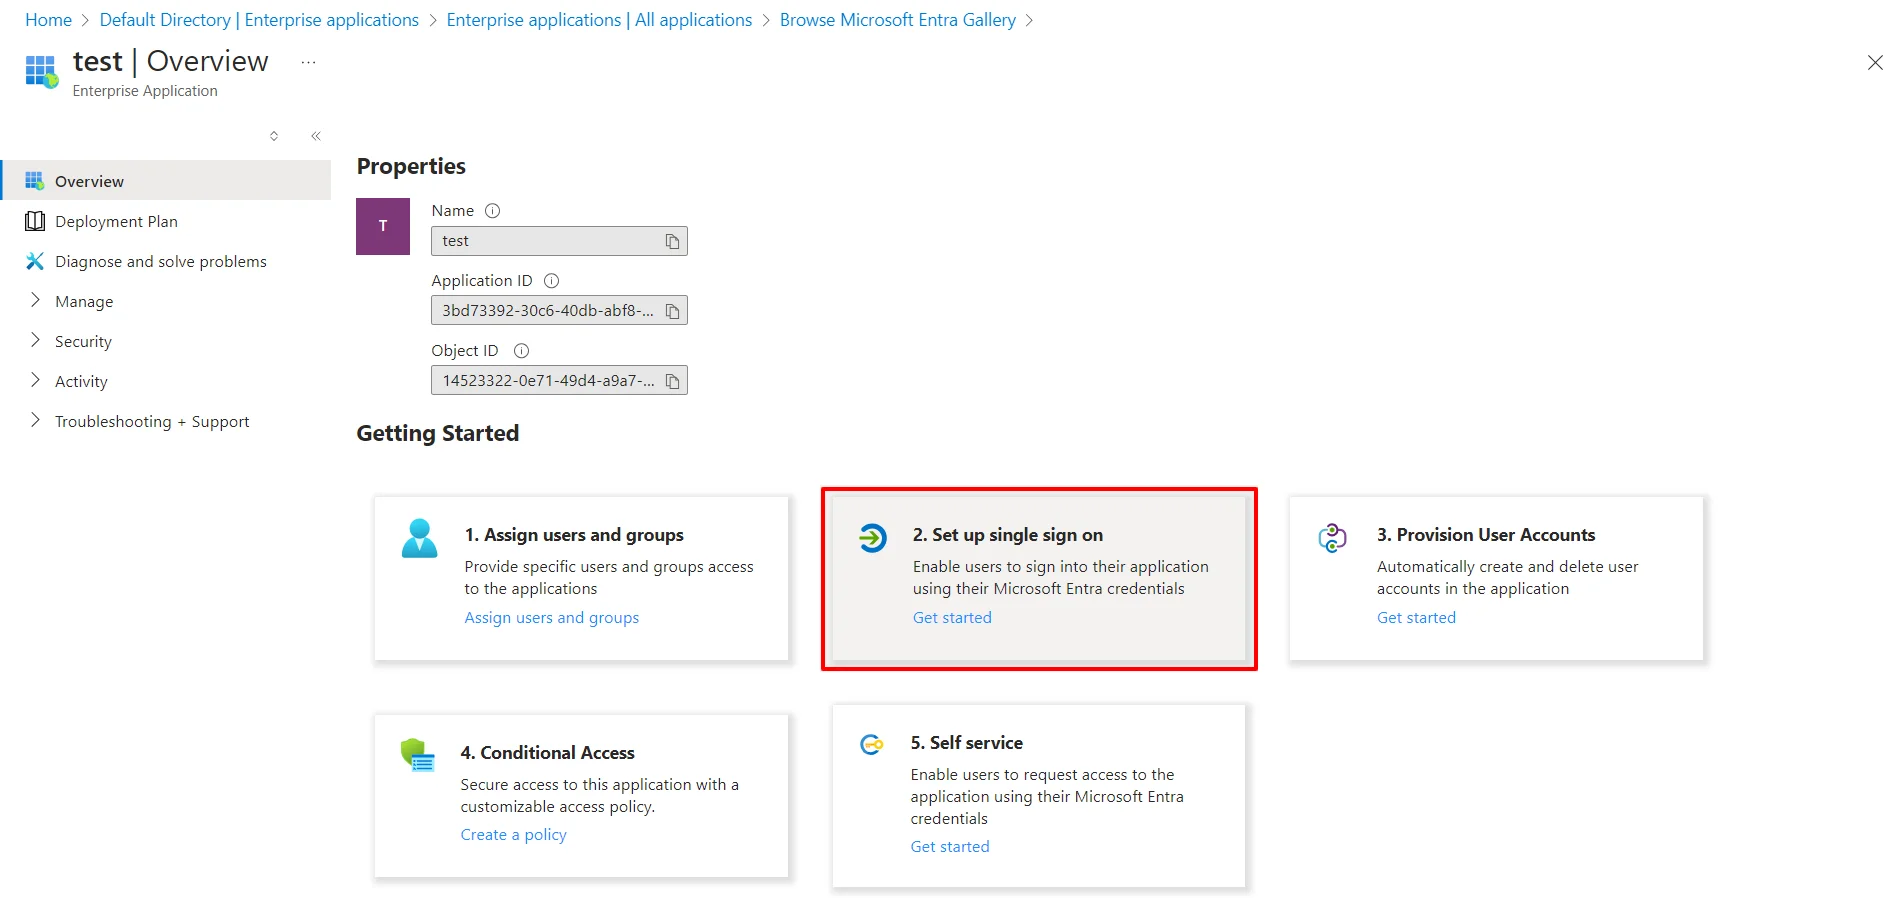
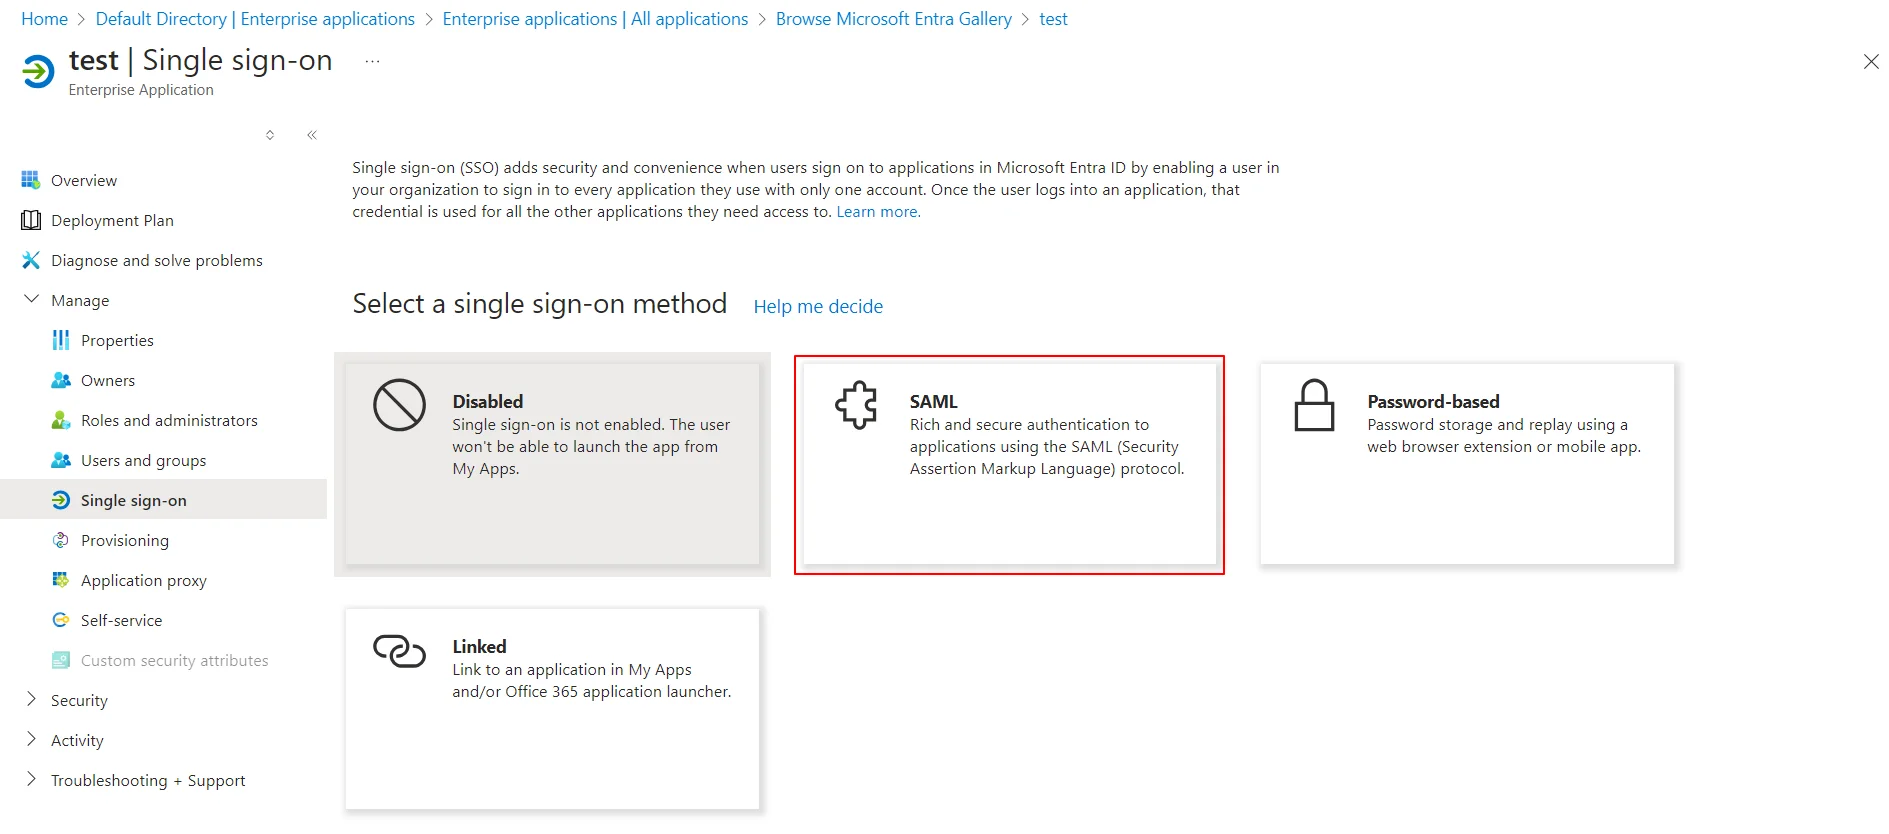
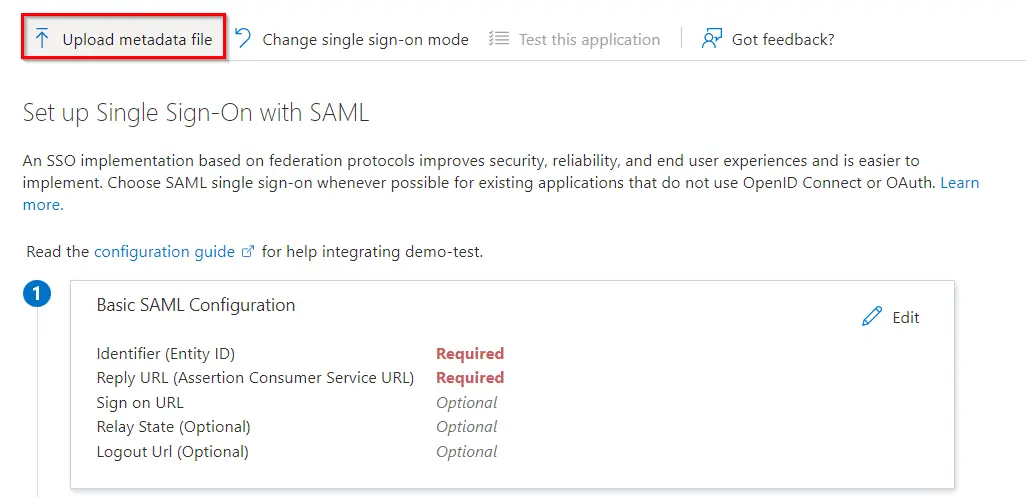
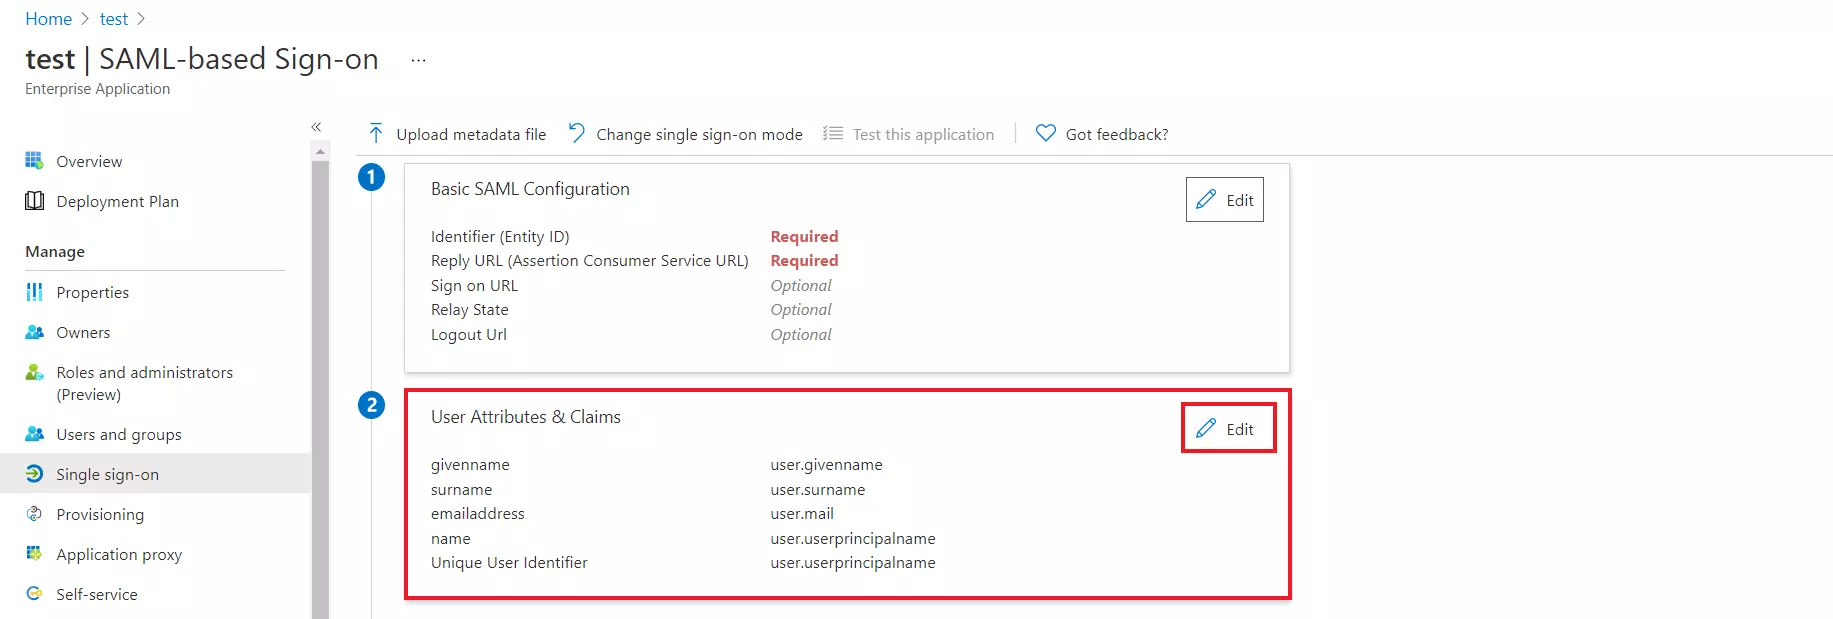
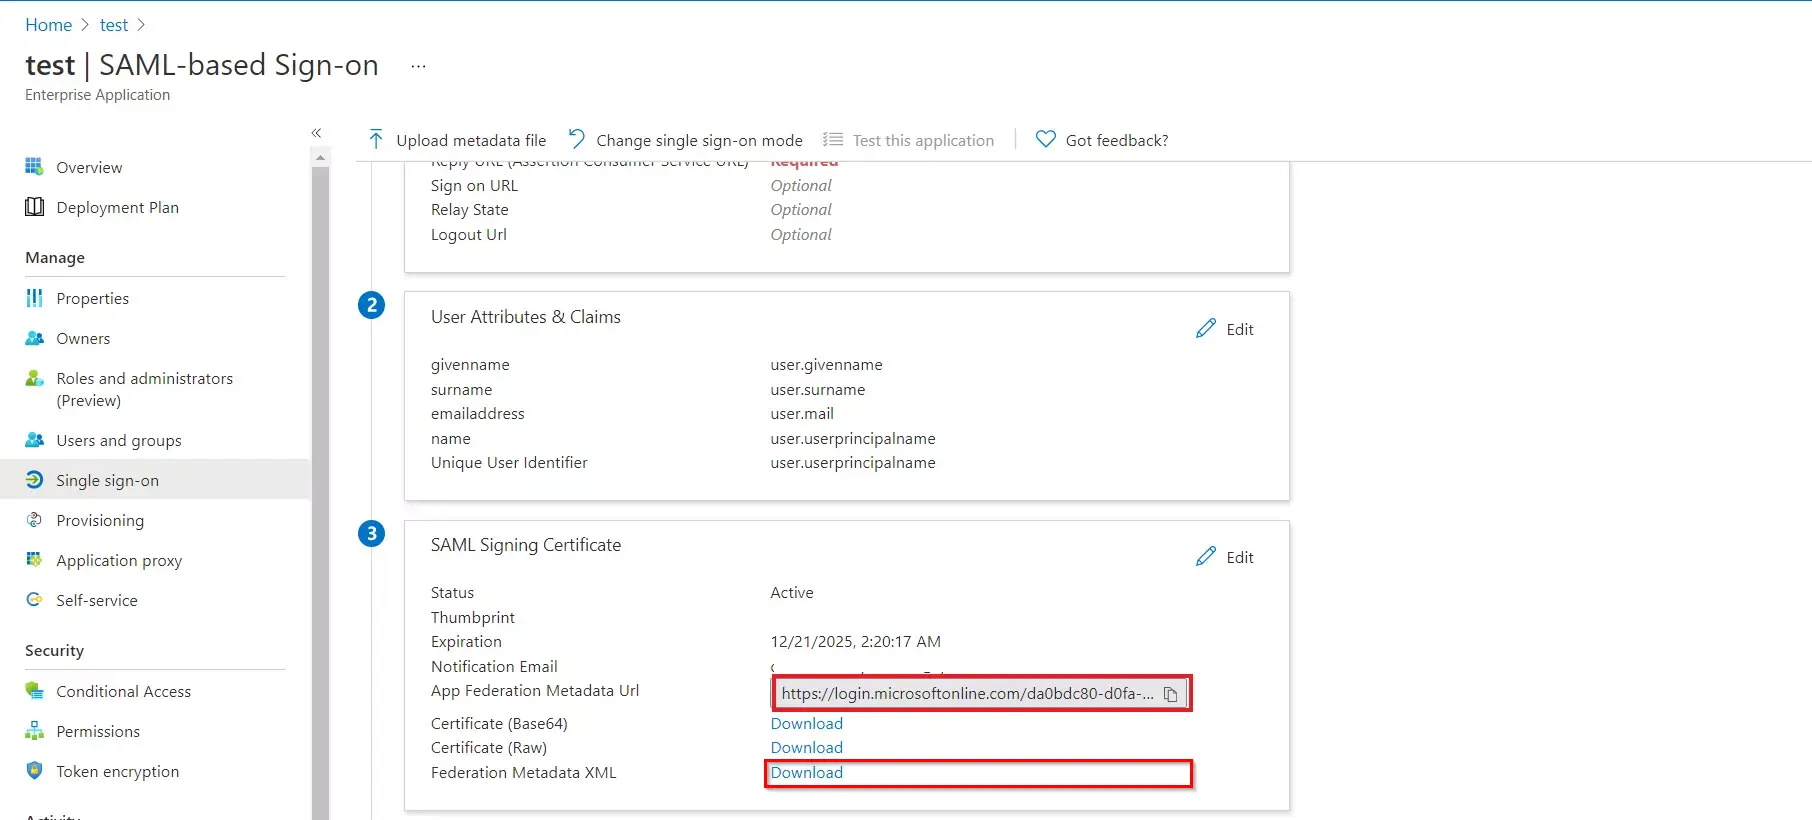
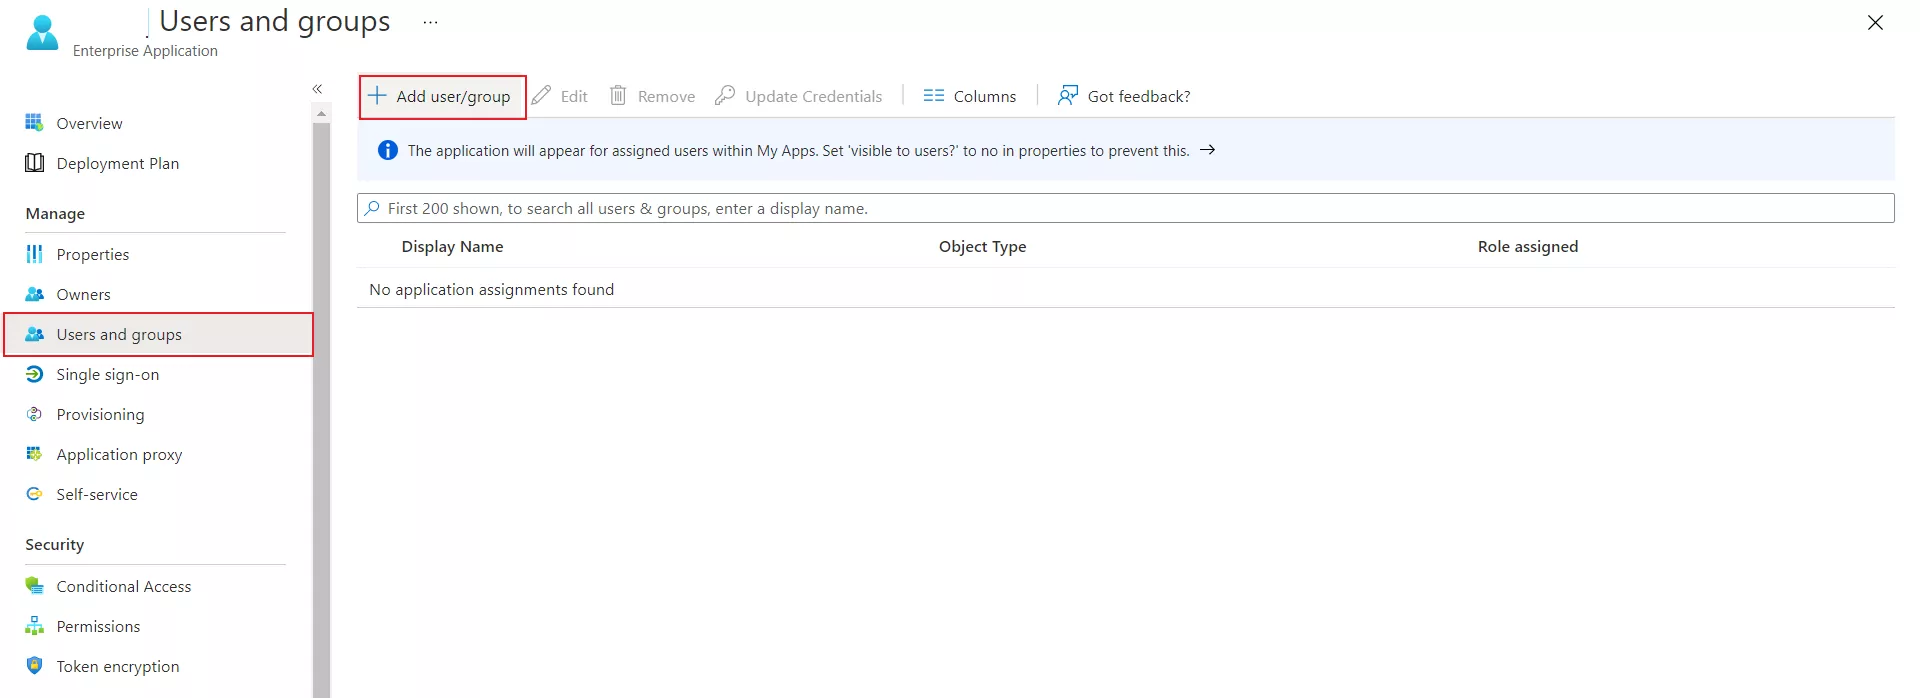
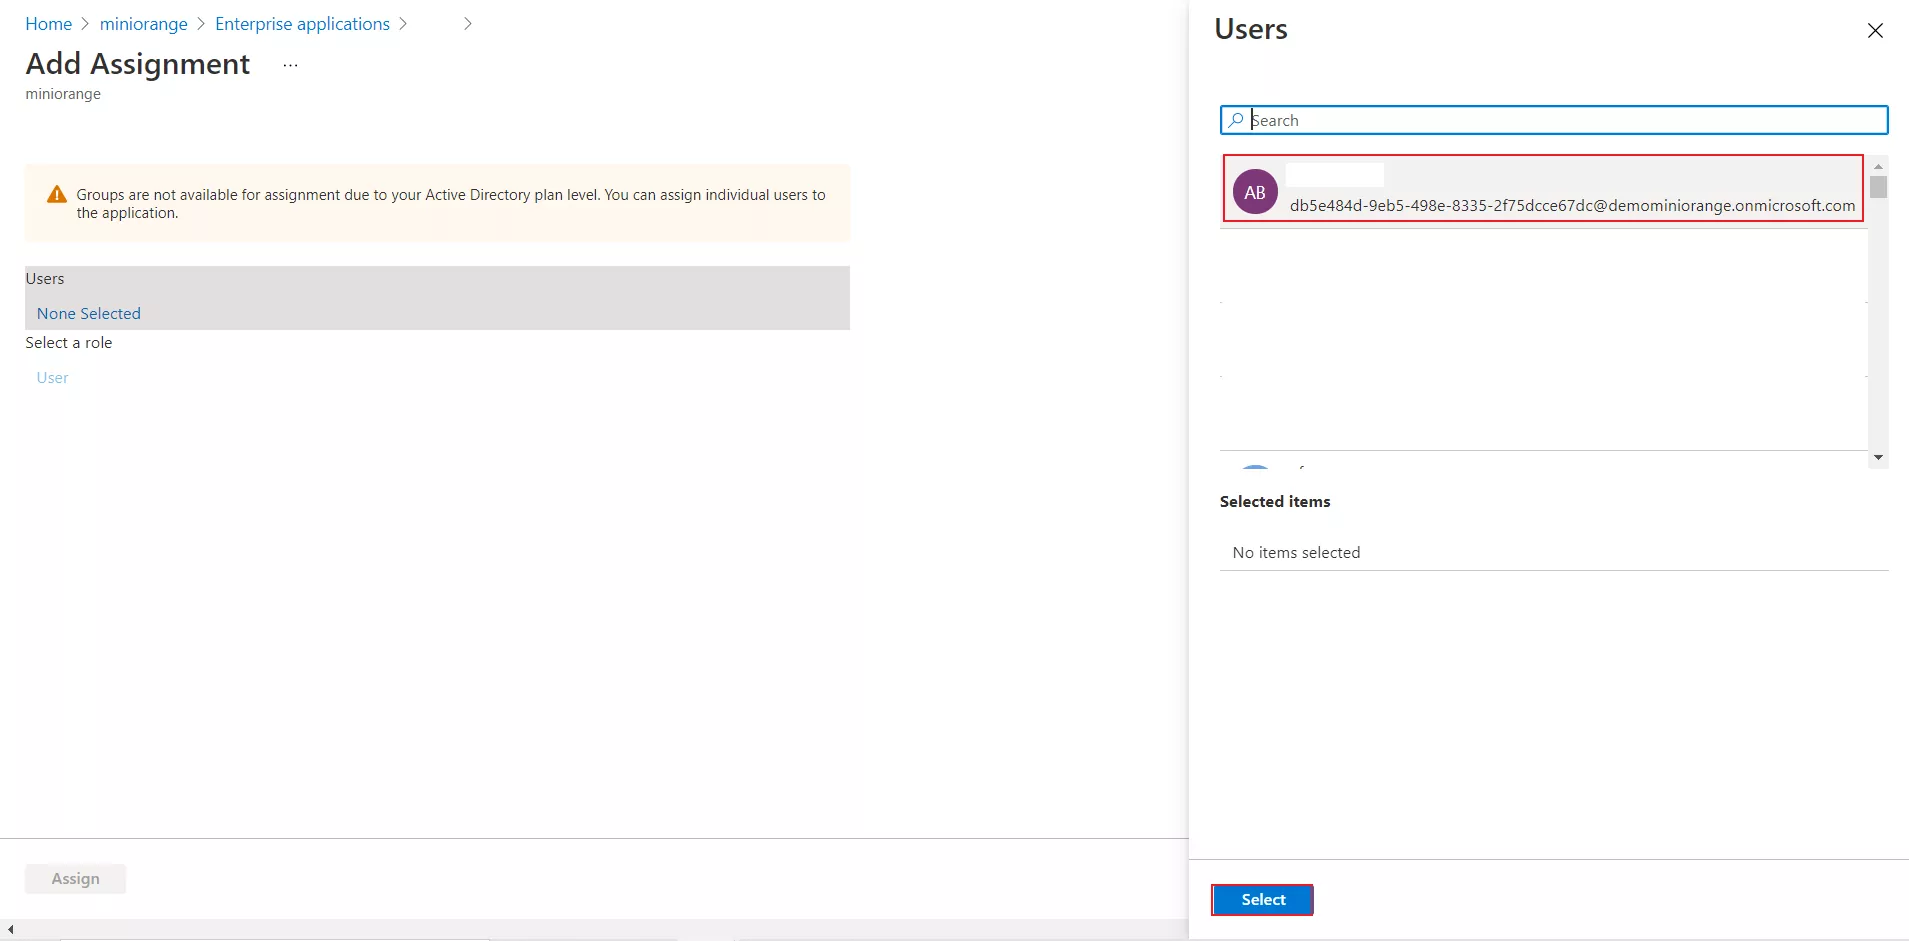
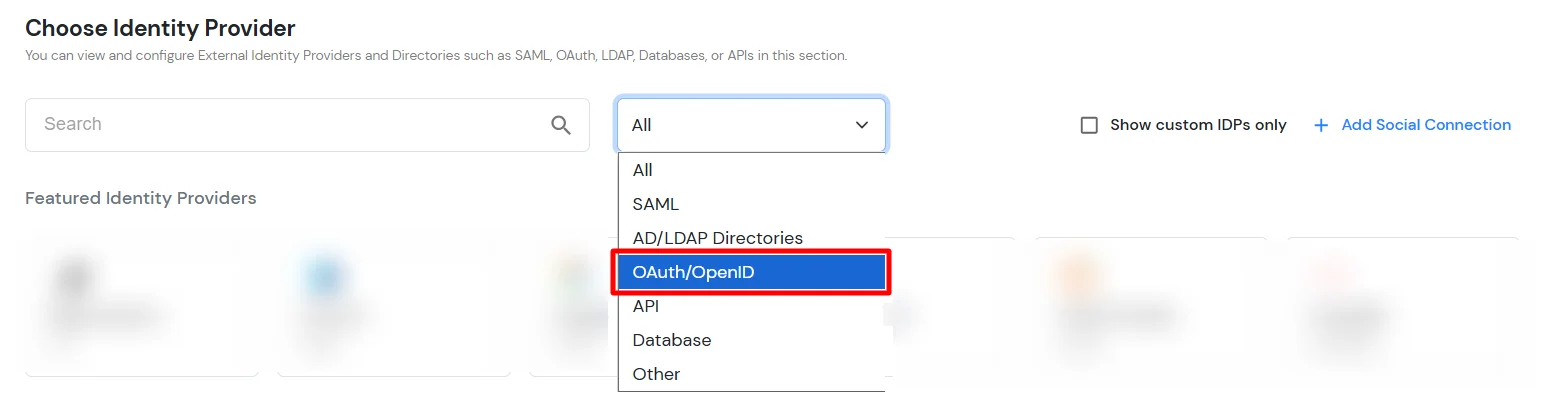
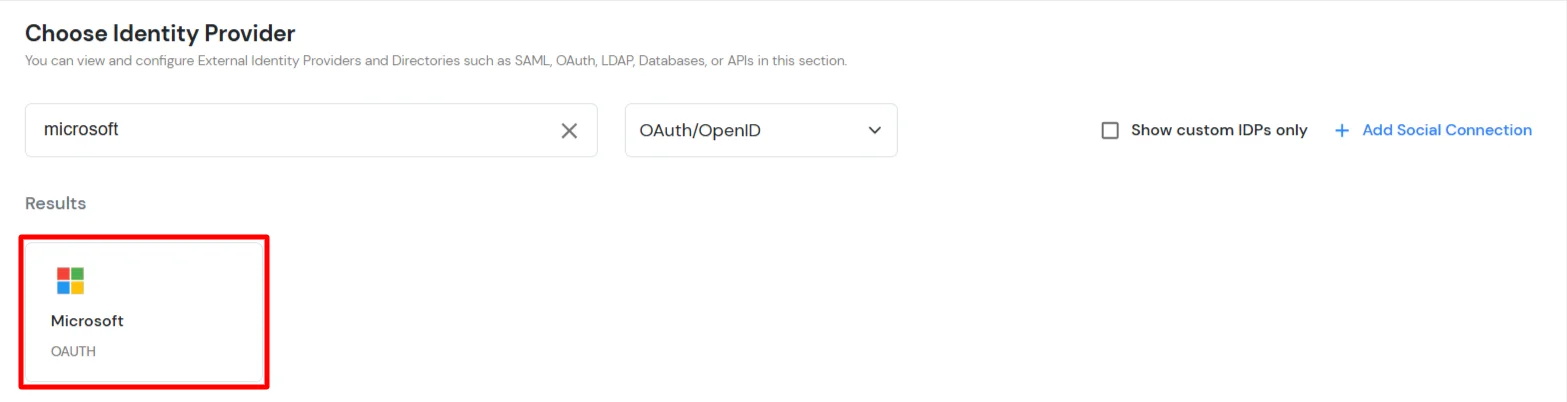
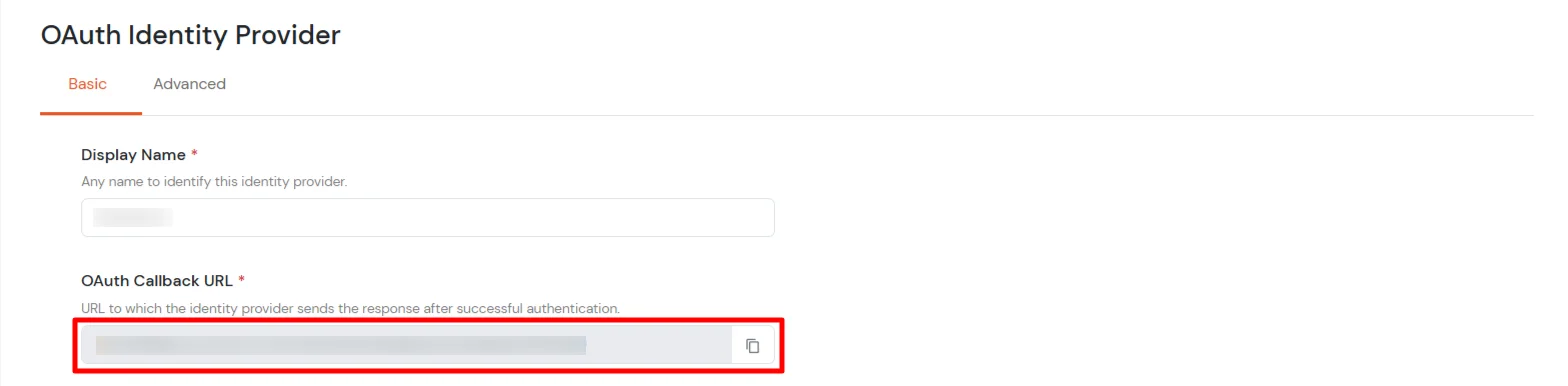
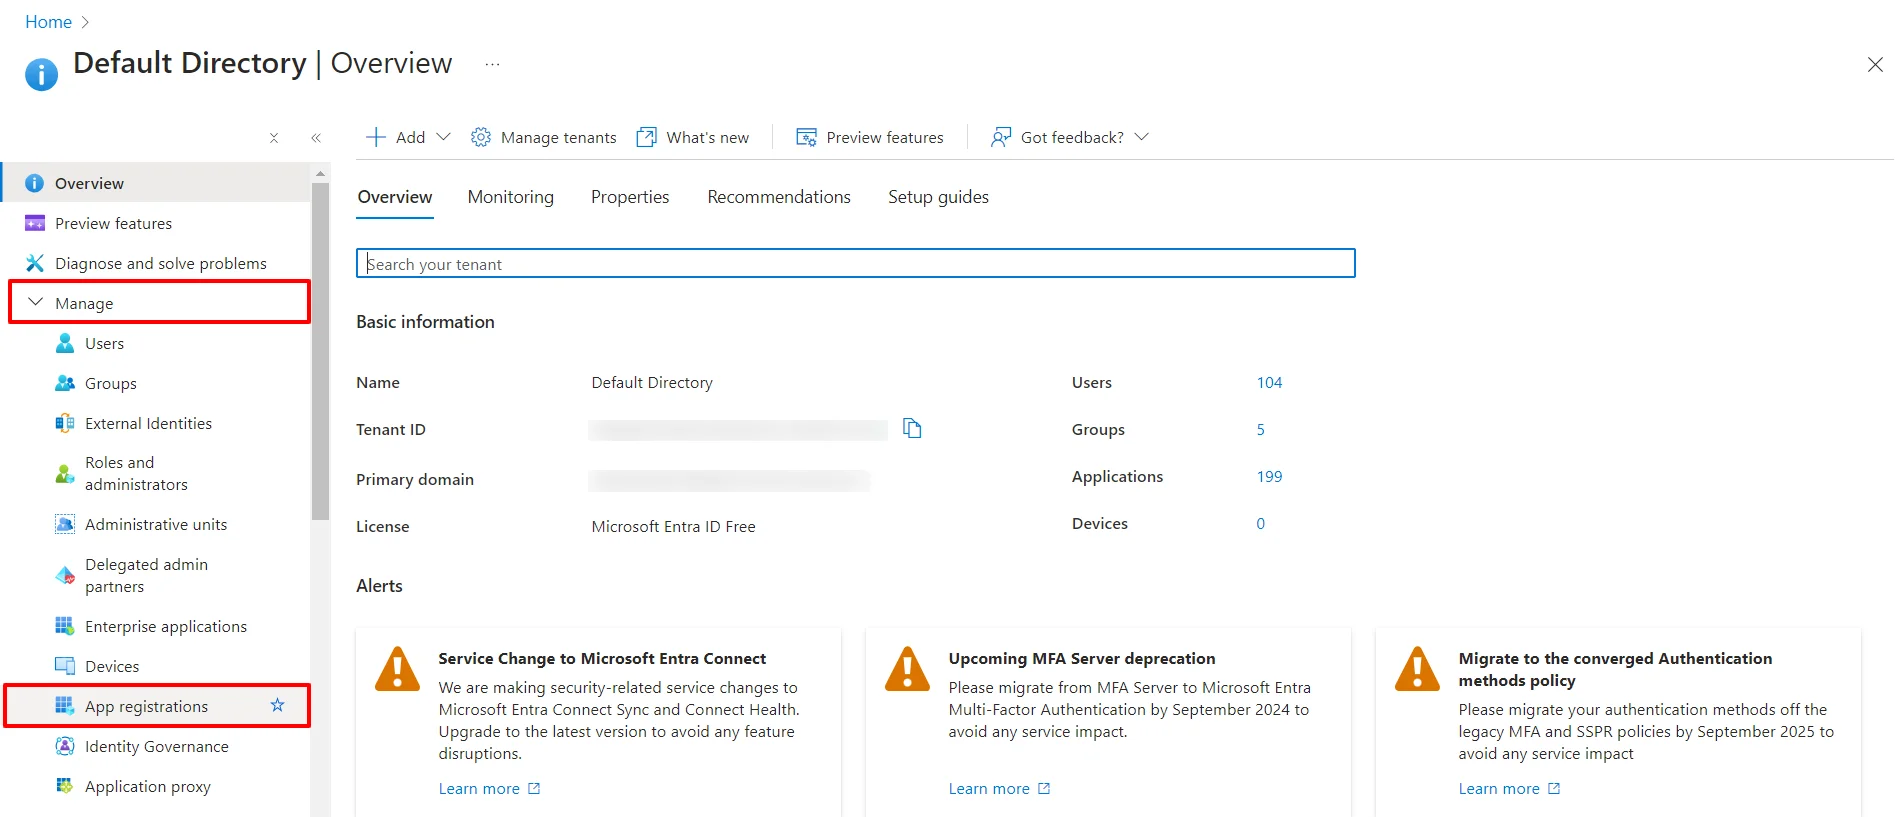
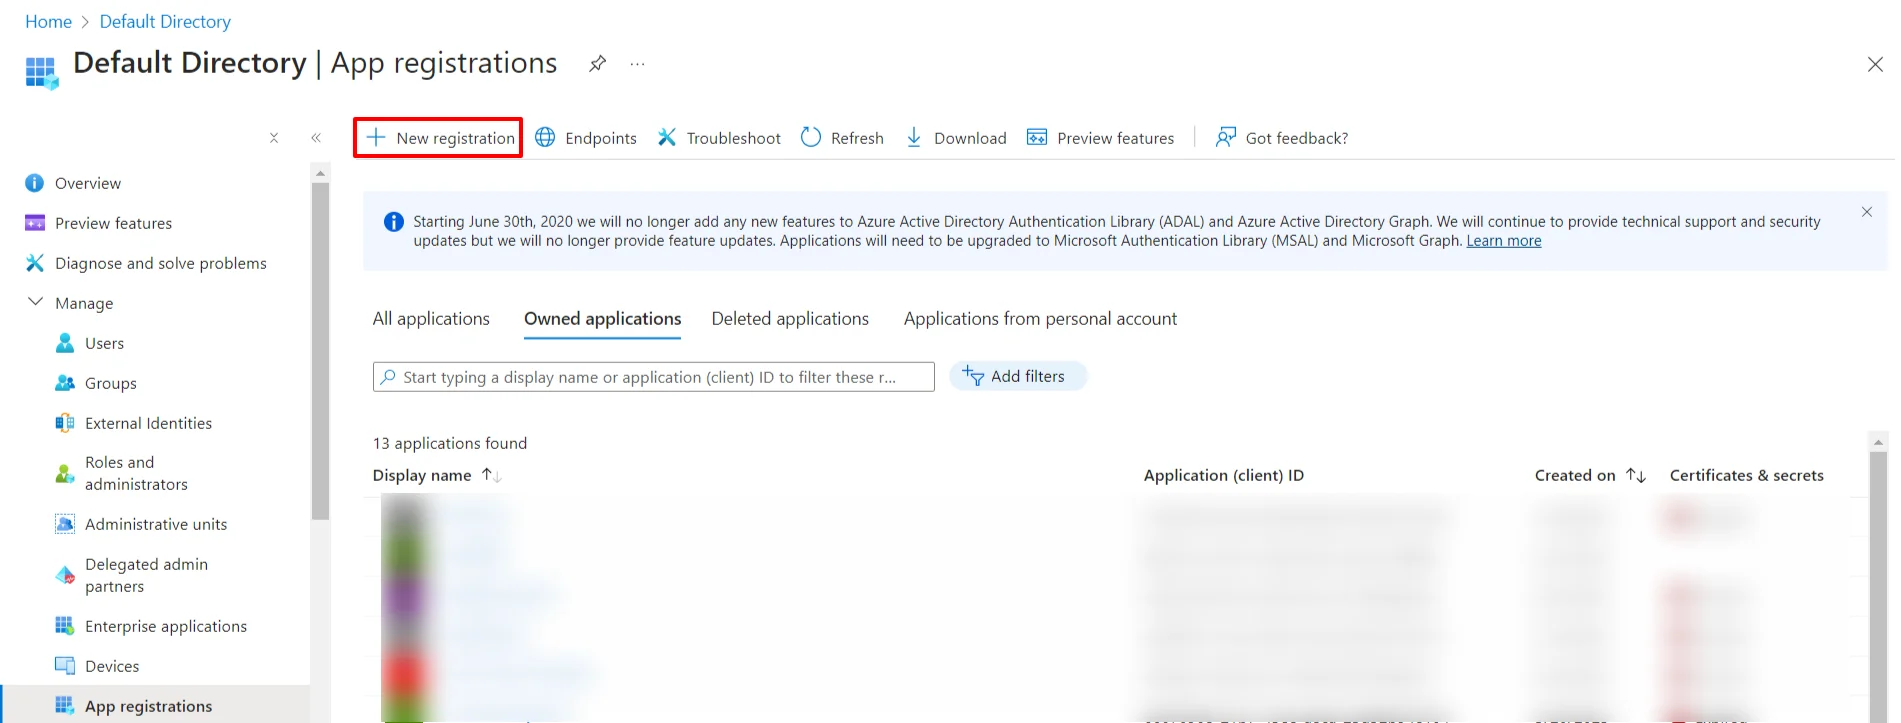
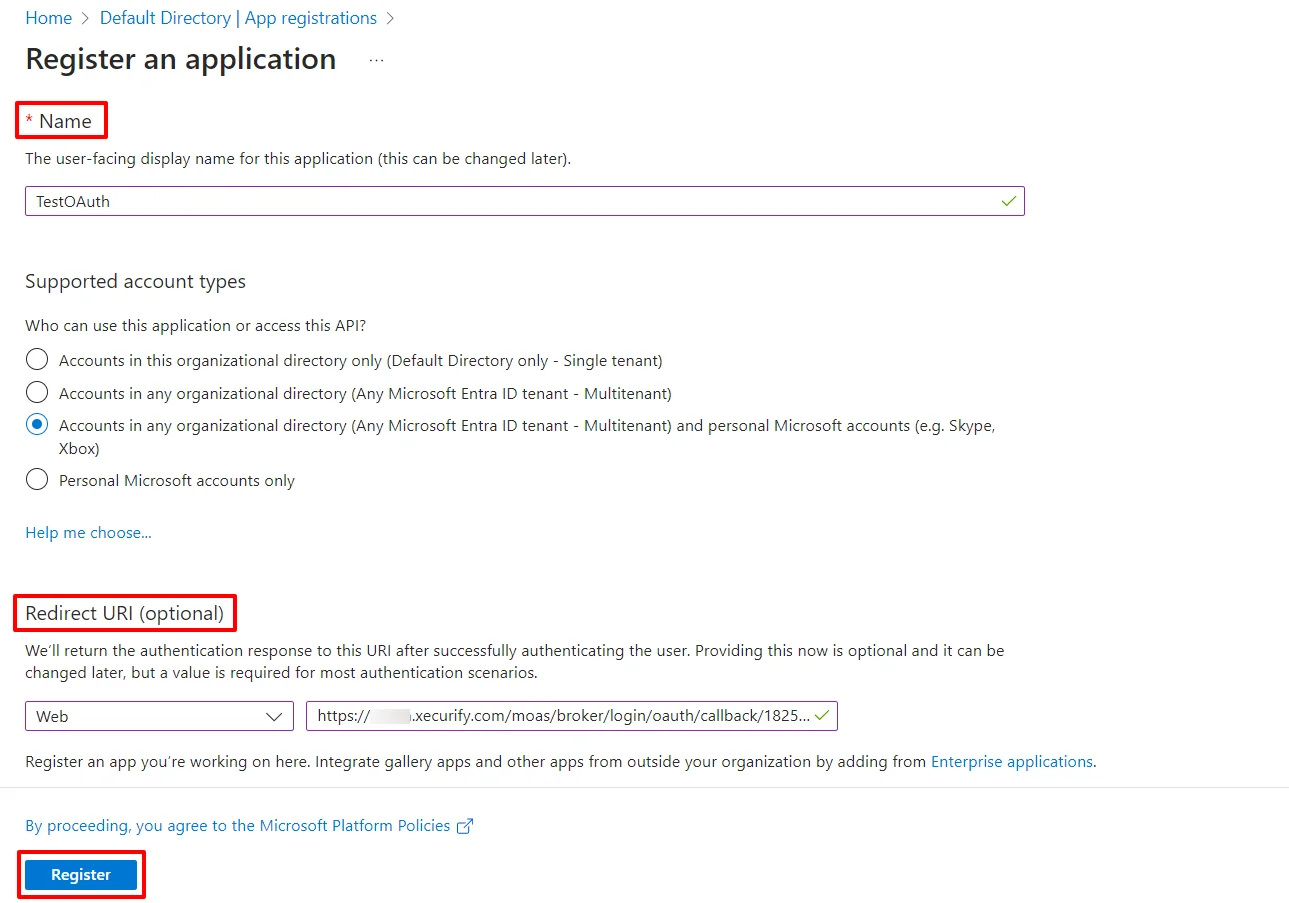
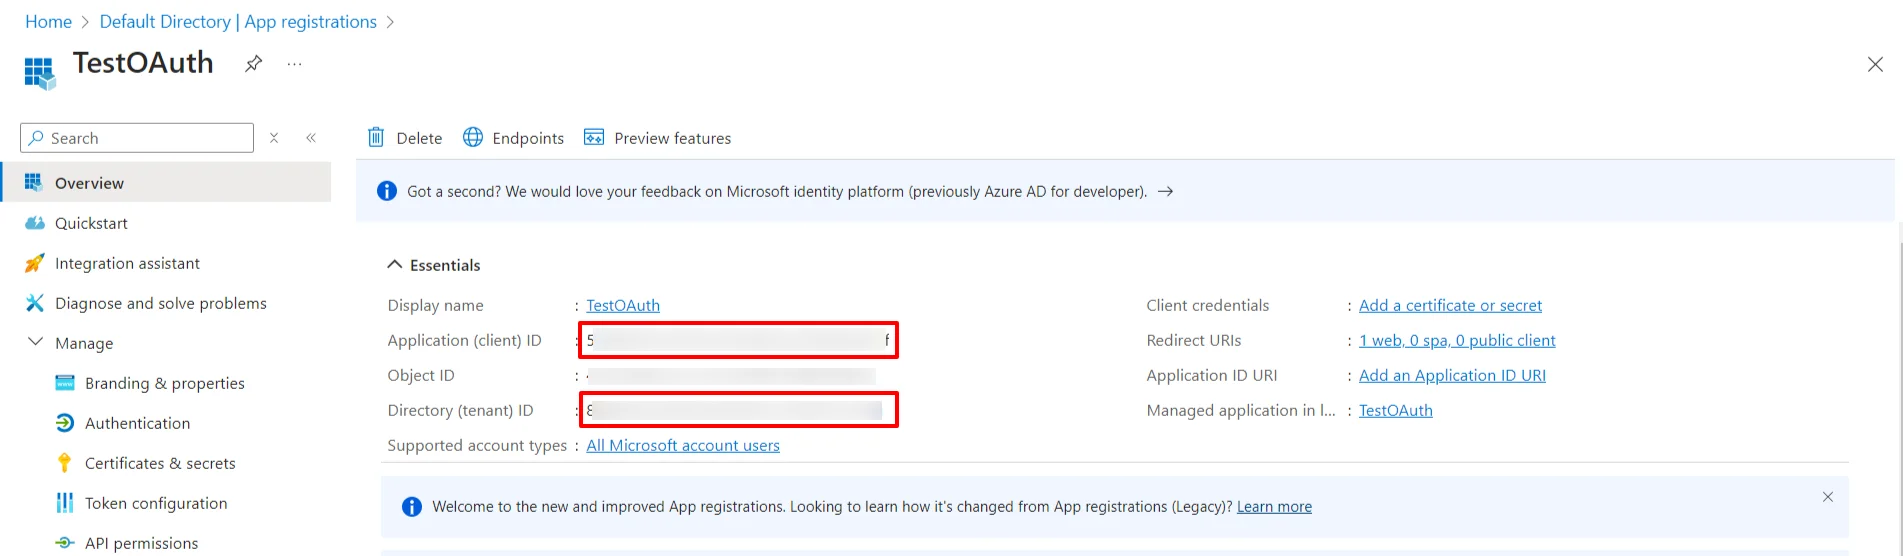
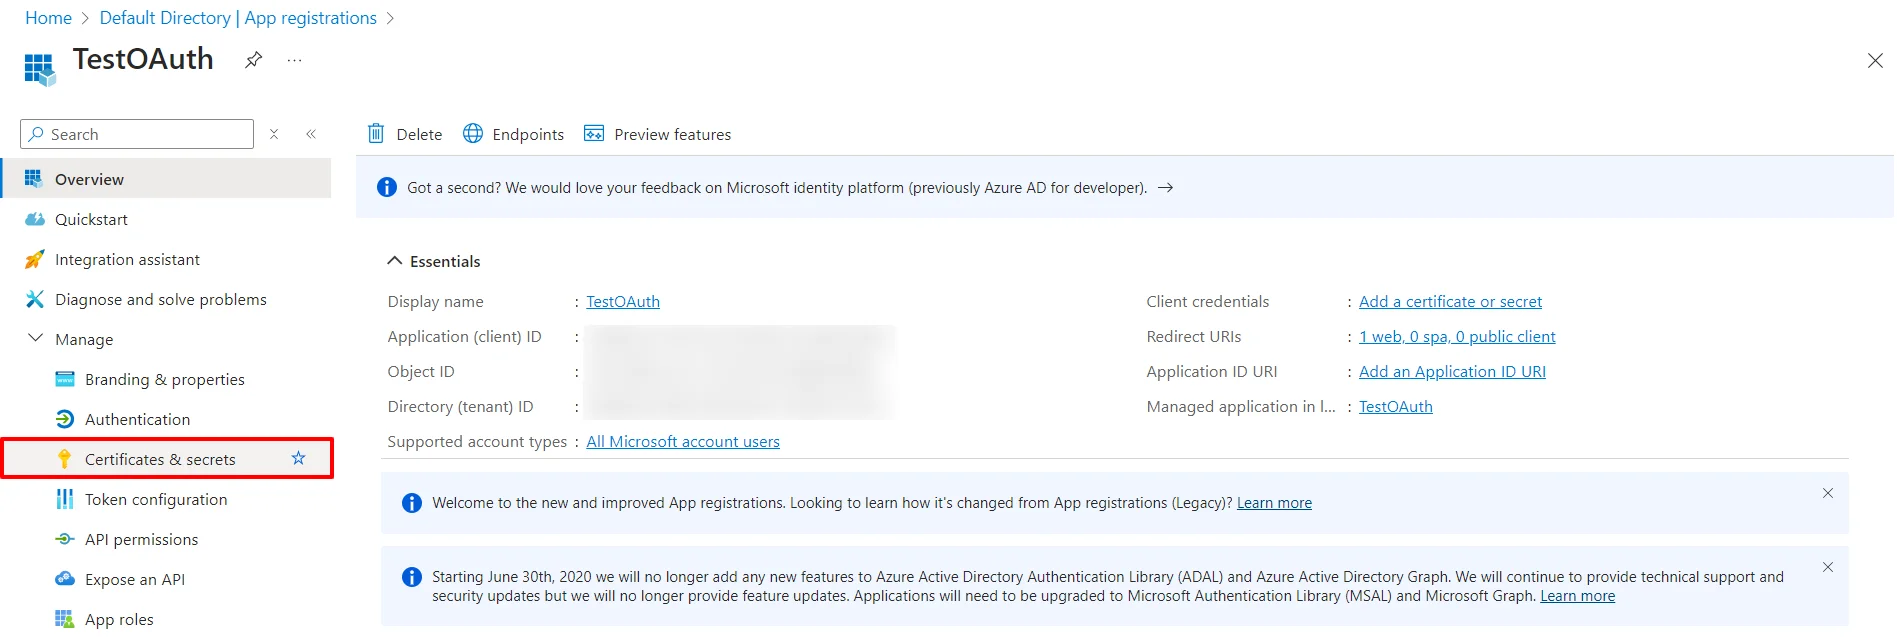
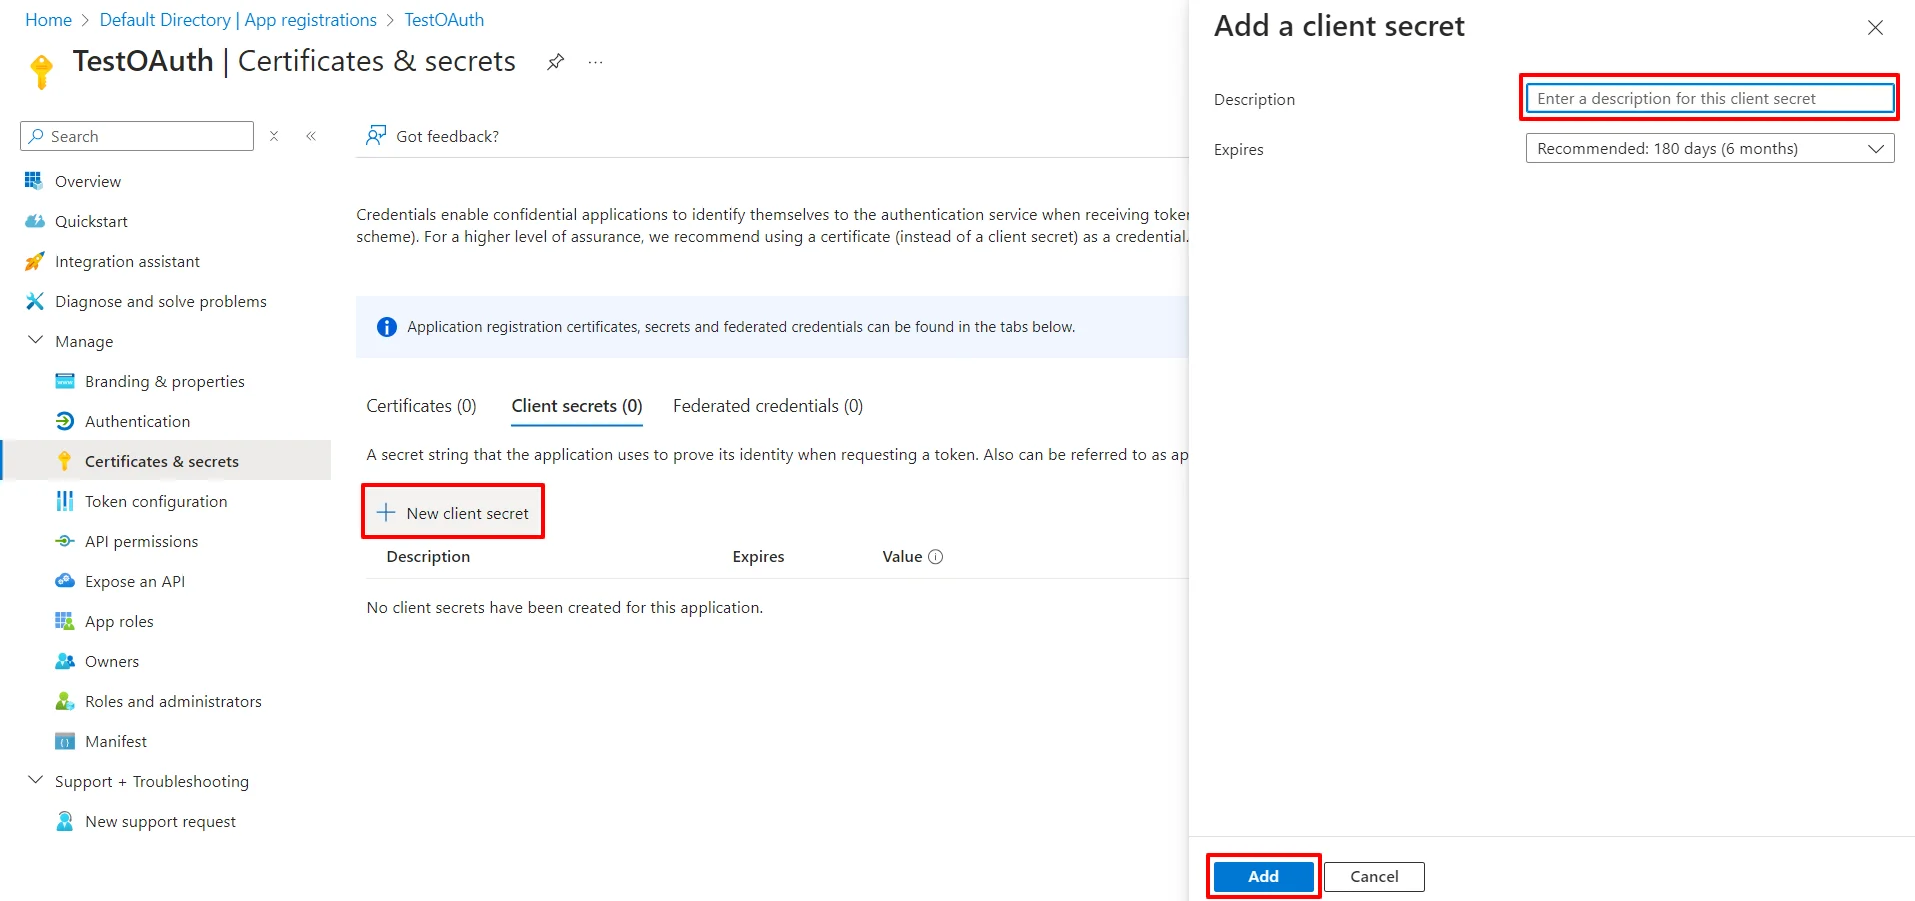
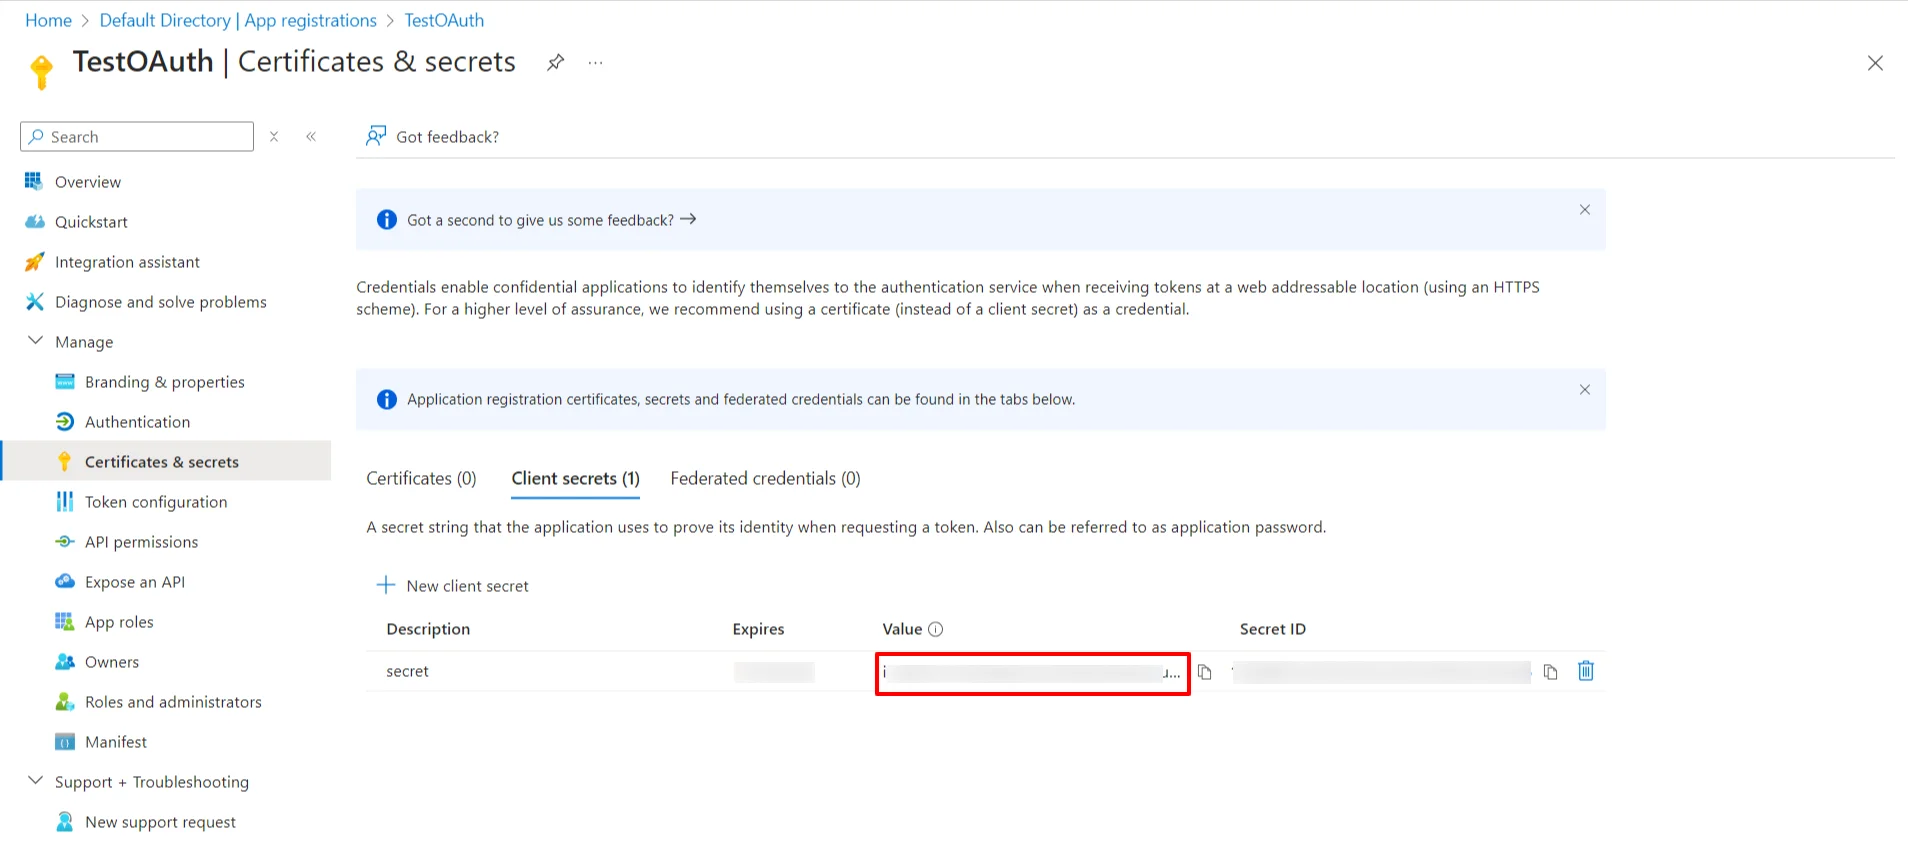
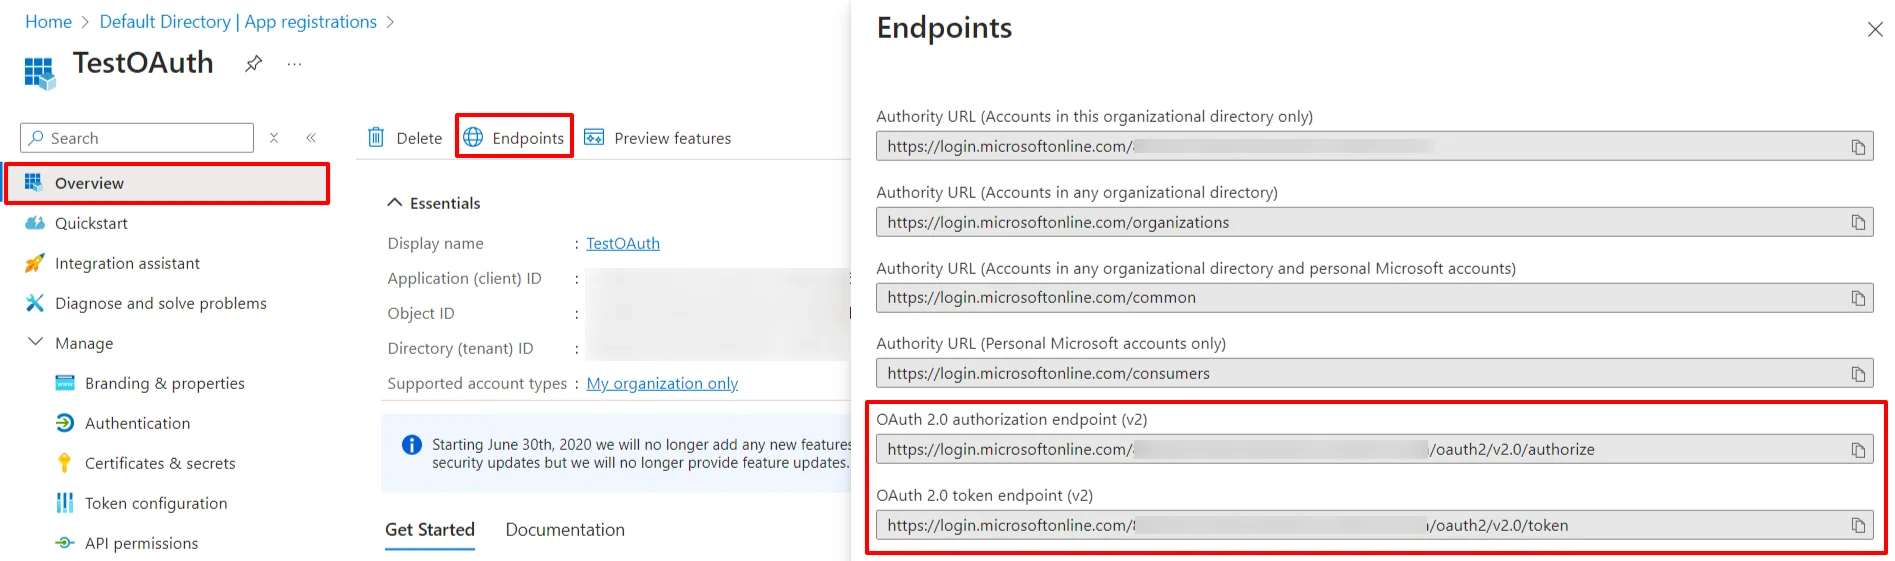
Nous allons maintenant finaliser la configuration miniOrange IDP en utilisant les métadonnées Entra ID obtenues à l'étape 1.
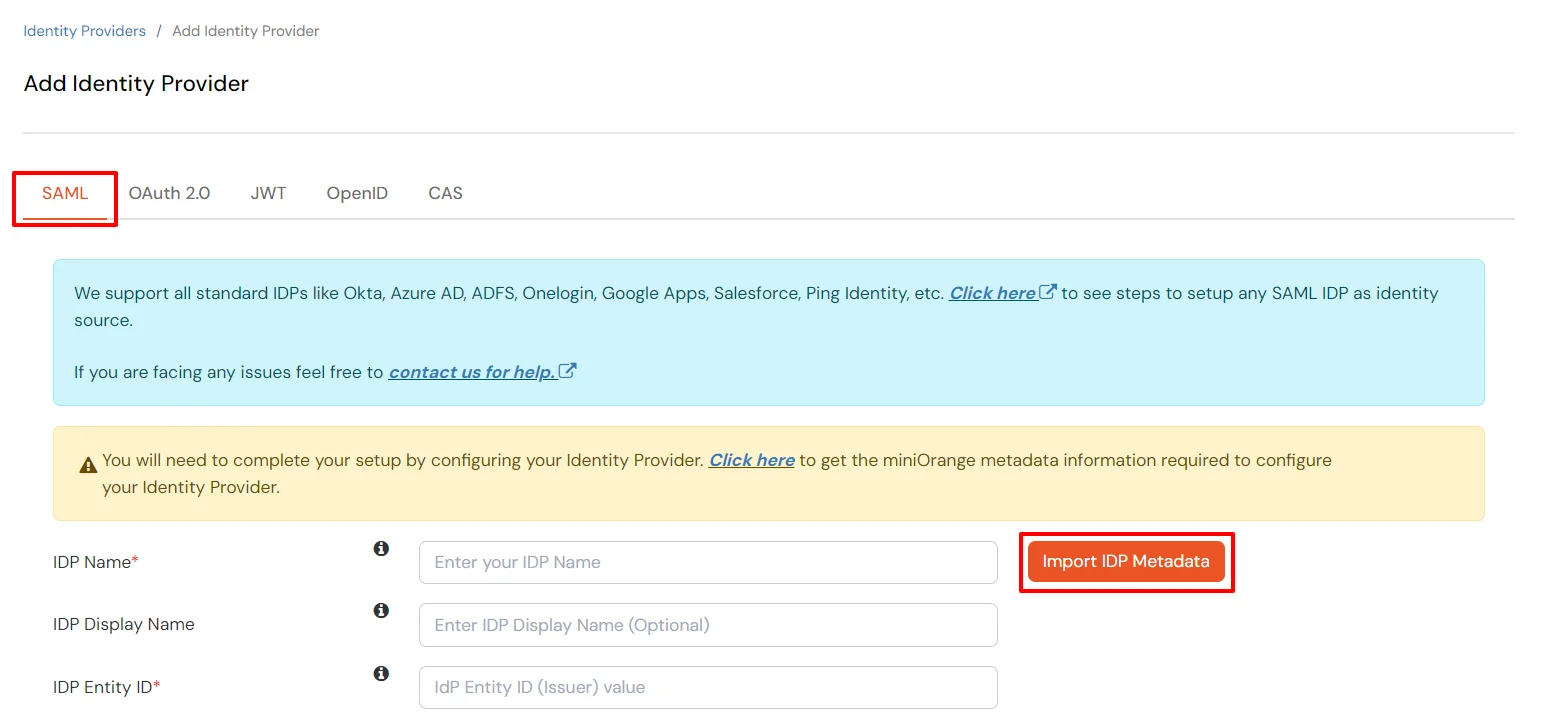
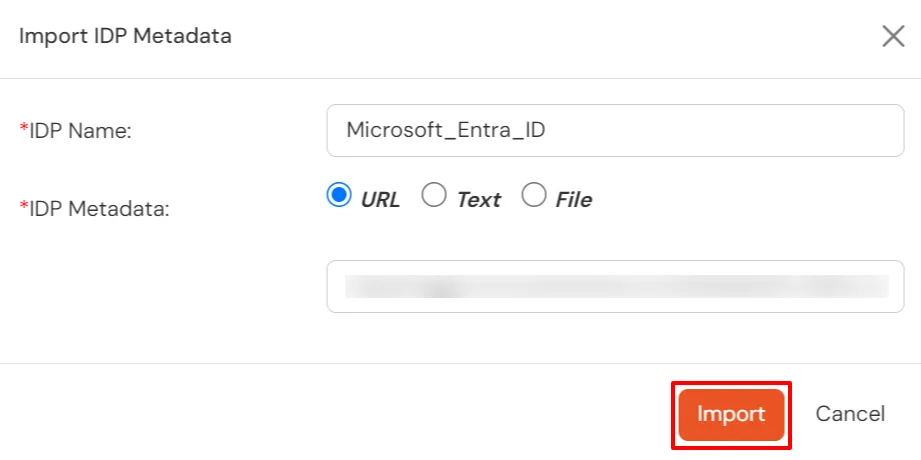
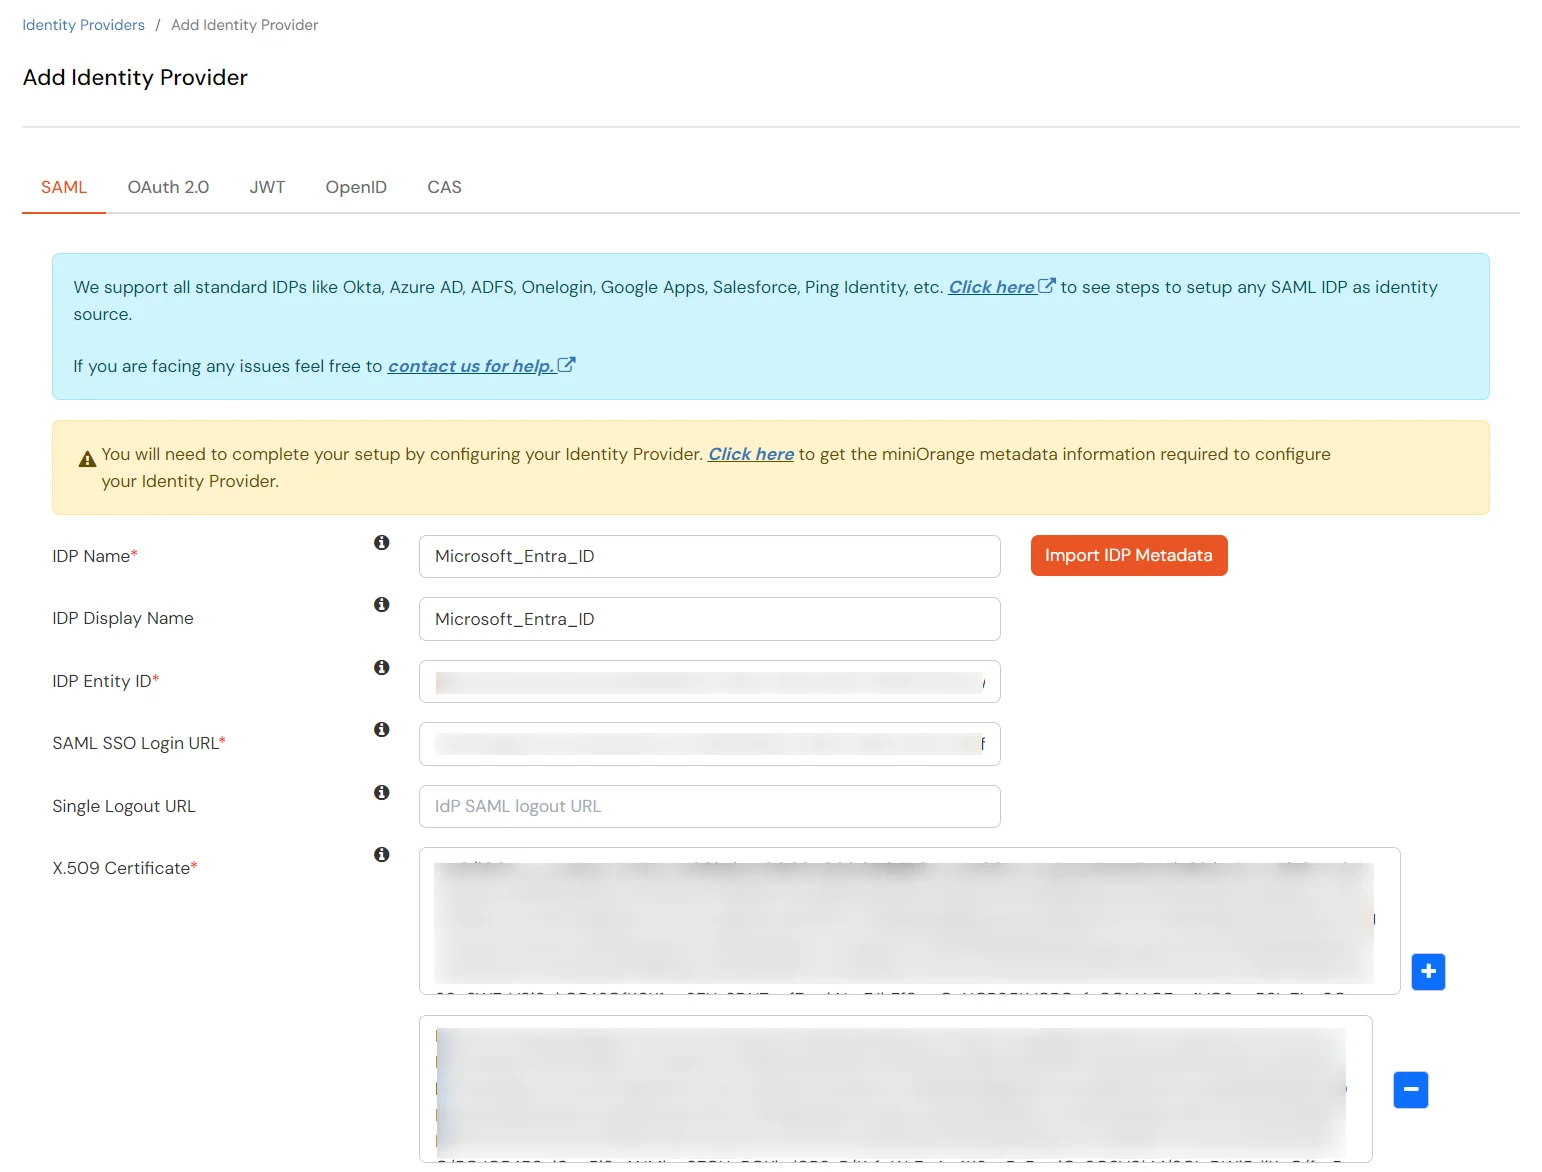
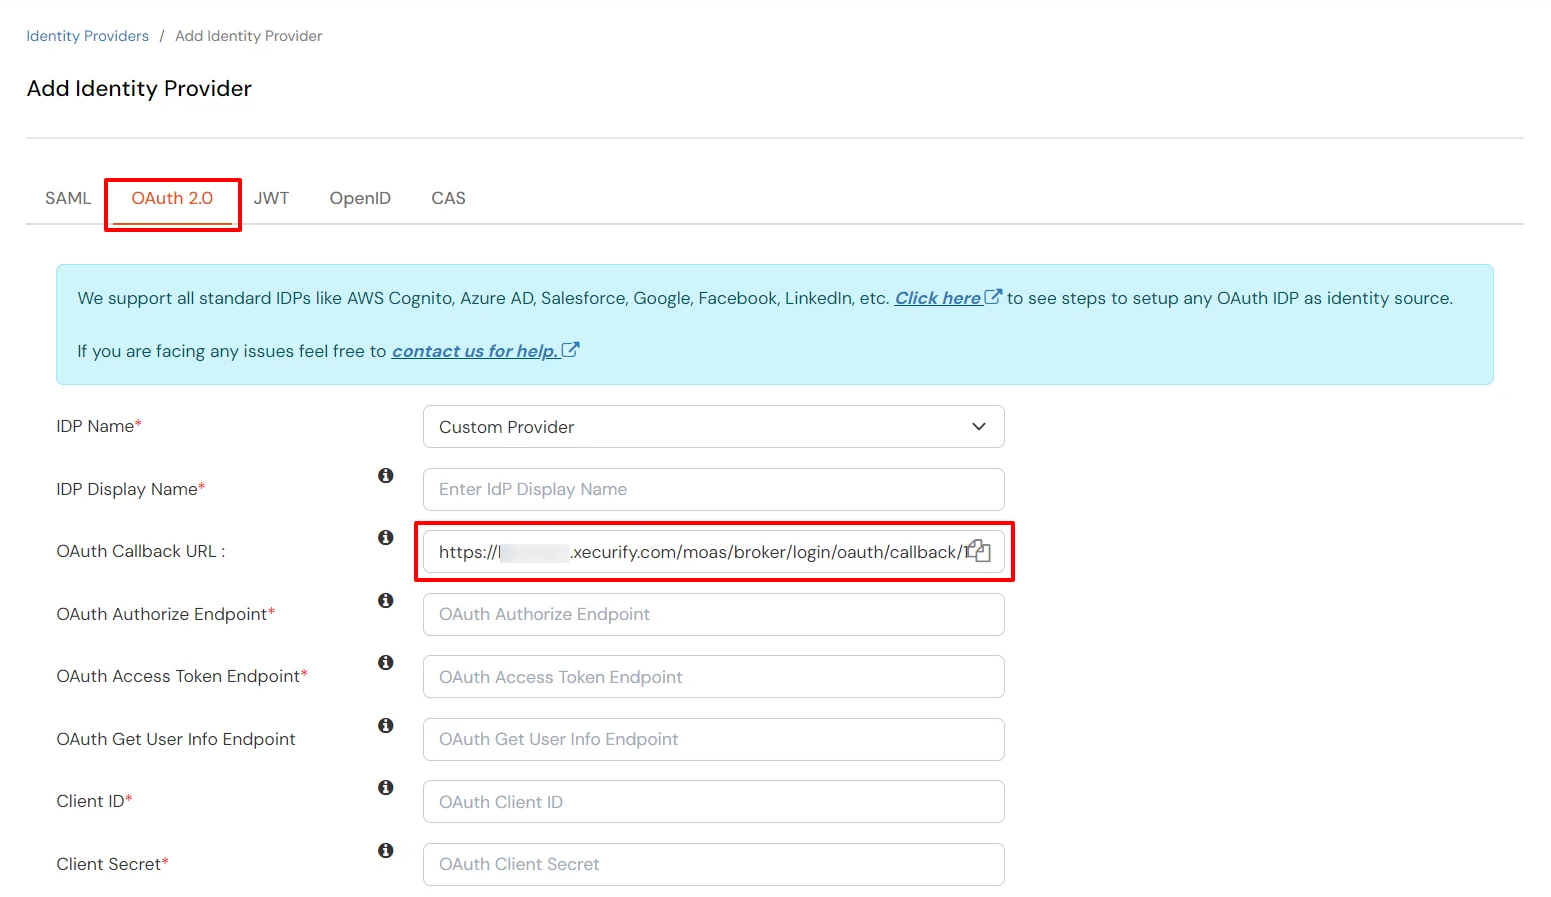
Suivez les étapes pour configurer Microsoft Entra ID (anciennement Azure AD) comme IdP via la configuration OAuth.
| Nom du profil | Saisissez le nom approprié |
| identité du client | À partir de l'étape 1 |
| Secret client | À partir de l'étape 1 |
| Point de terminaison d'autorisation | https://login.microsoftonline.com/{identifiant du locataire}/oauth2/autoriser |
| Point de terminaison du jeton | https://login.microsoftonline.com/{identifiant du locataire}/oauth2/jeton |
| Point de terminaison d'informations utilisateur (facultatif) | https://graph.microsoft.com/oidc/userinfo |
| Scopes | profil de messagerie openid |
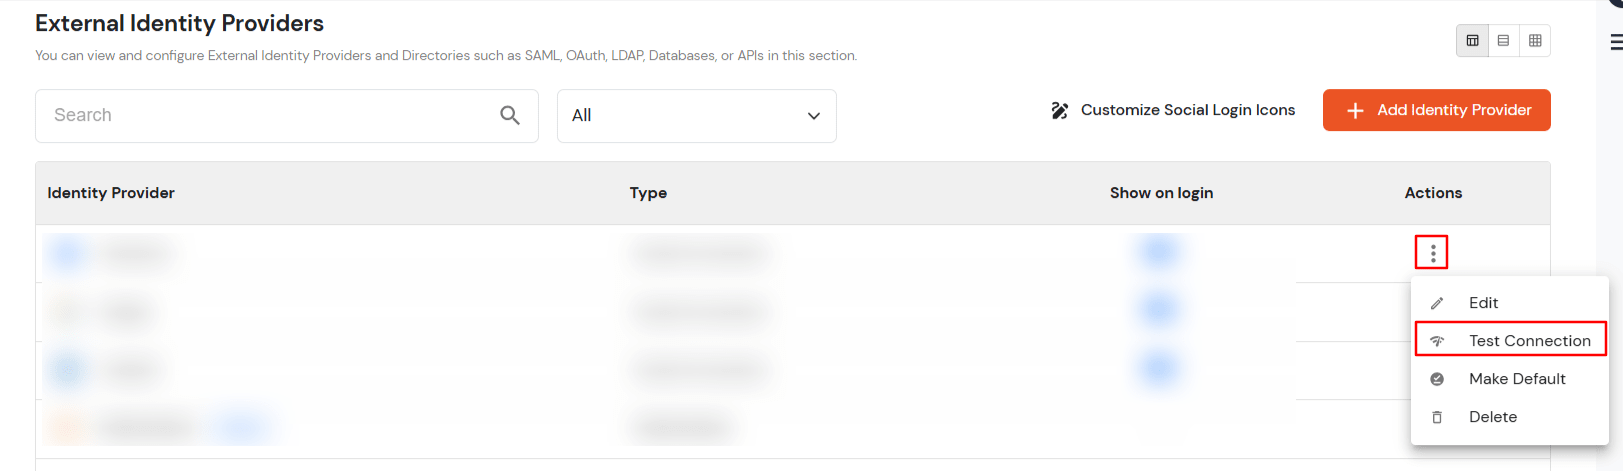
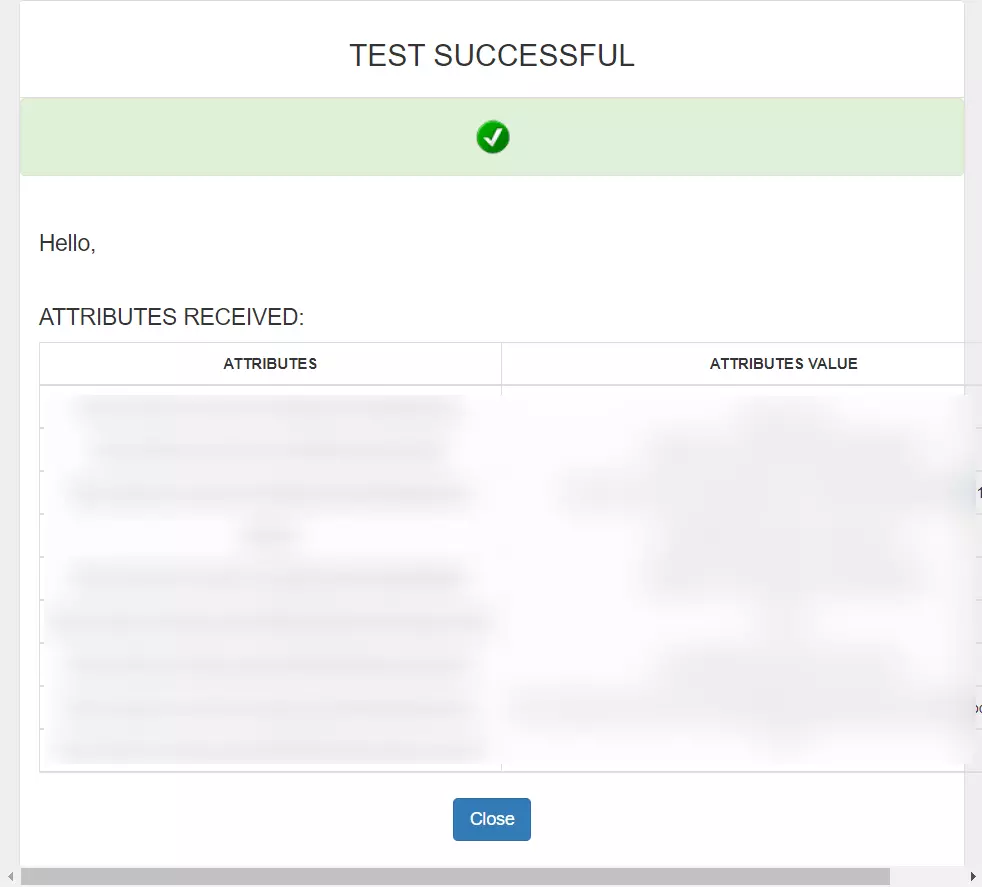
Vous pouvez suivre ce guide si vous souhaitez configurer SAML/WS-FED , OAuth/OIDC , JWT , Radius , etc.
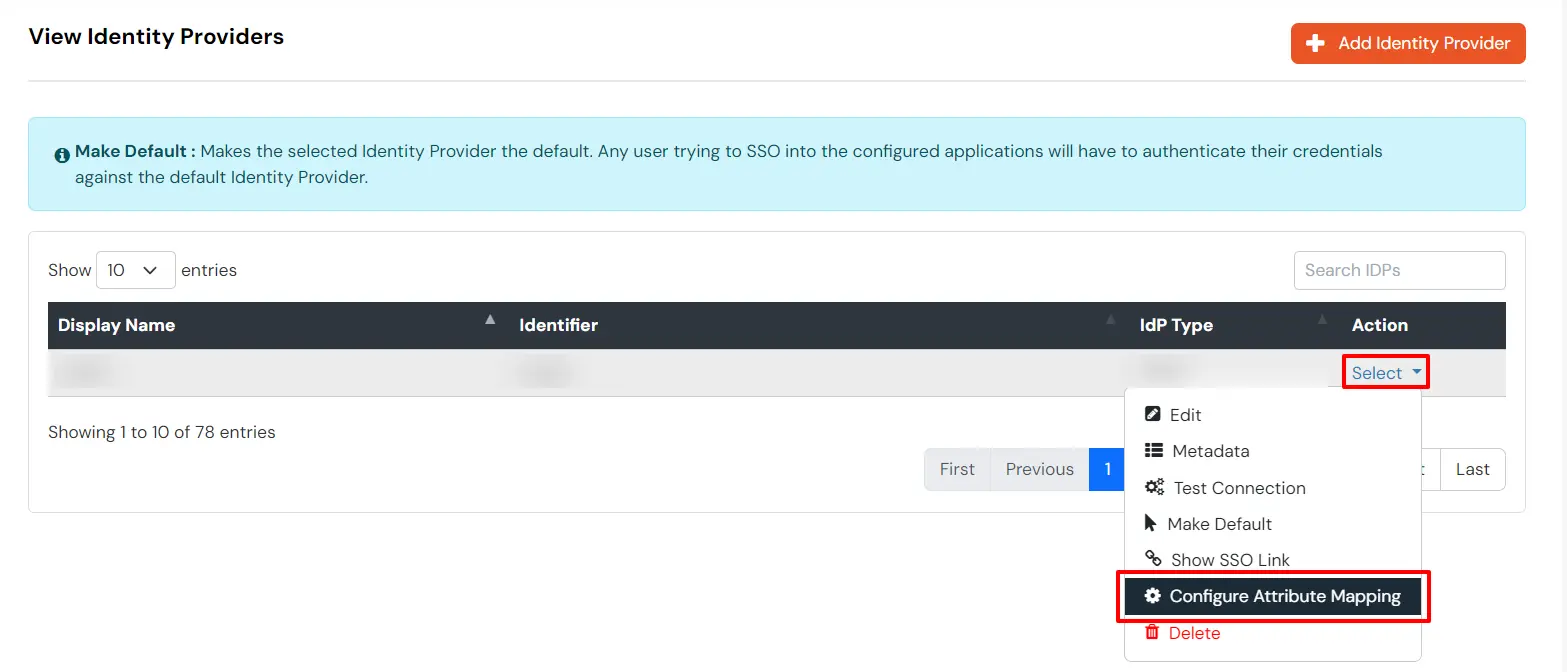
Les informations cartographiques, telles que l'adresse e-mail et le nom d'utilisateur, sont collectées lors de la création d'un utilisateur juste-à-temps (JIT). Les attributs d'adresse e-mail et de nom d'utilisateur sont nécessaires pour créer le profil utilisateur.
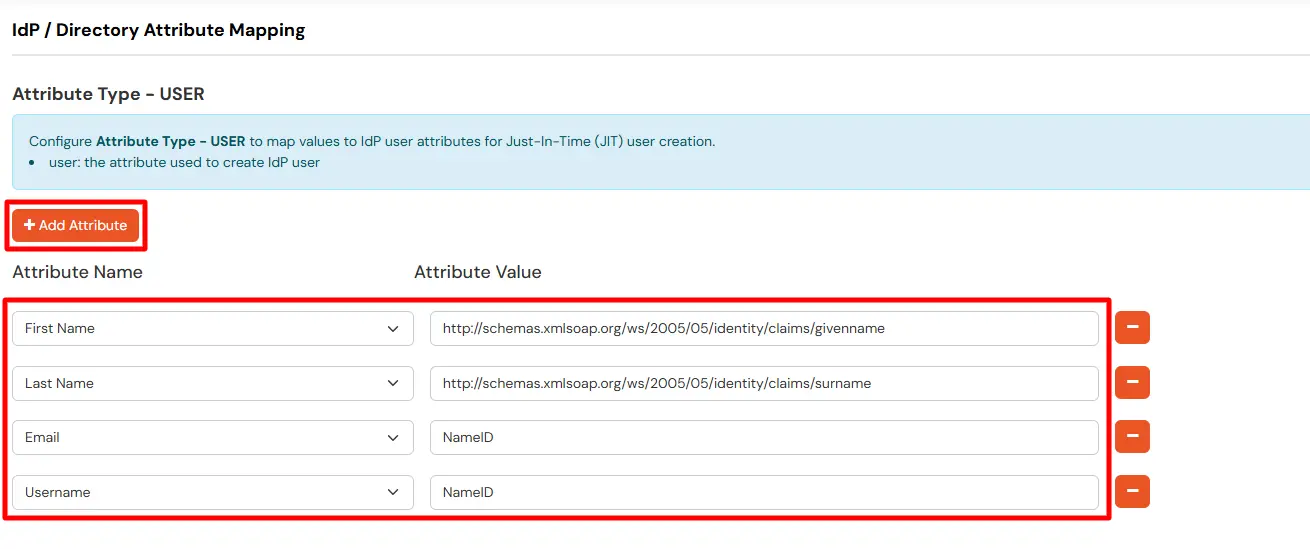
Les mappages EXTERNES permettent de modifier les noms d'attributs entrants avant de les envoyer aux applications, garantissant ainsi que les données sont au bon format.
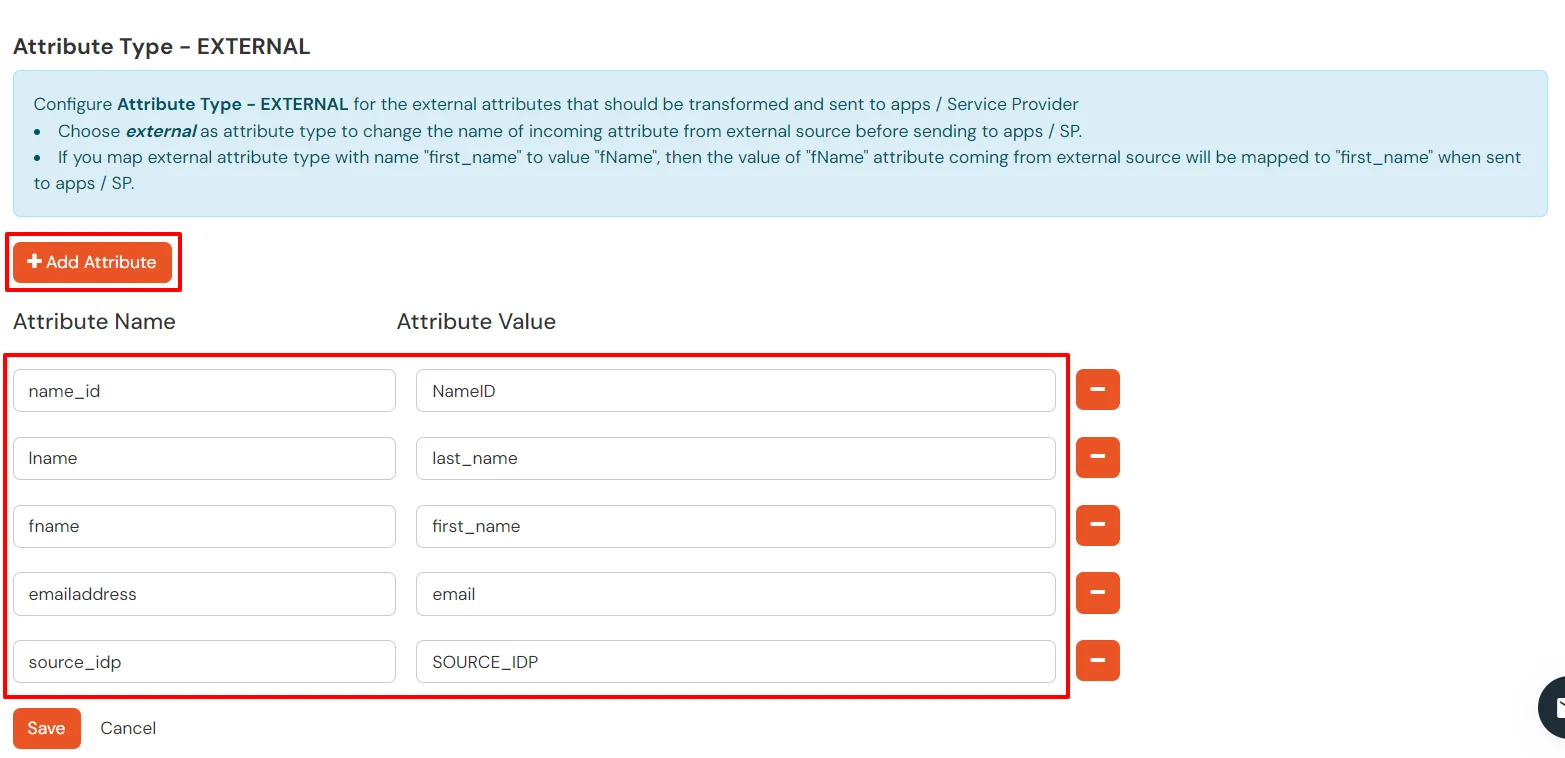
Vous pouvez suivre ce guide si vous souhaitez configurer plusieurs fournisseurs d'identité (IdP) et donner aux utilisateurs la possibilité de sélectionner le fournisseur d'identité de leur choix pour s'authentifier.
Vous recevez ces messages d'erreur lorsque vous essayez de vous connecter à une application configurée pour utiliser Microsoft Entra ID (anciennement Azure AD) comme IdP externe à l'aide de SAML ou de l'authentification unique (SSO) basée sur OAuth.
L'utilisateur n'a pas obtenu l'accès à l'application dans Microsoft Entra ID (anciennement Azure AD). L'utilisateur doit appartenir à un groupe affecté à l'application ou être affecté directement.
Pour affecter directement un ou plusieurs utilisateurs à une application, consultez le guide de démarrage rapide : Affecter des utilisateurs à une application.
L’objet d’application est corrompu et Microsoft Entra ID (anciennement Azure AD) ne reconnaît pas le certificat configuré pour l’application.
Pour supprimer et créer un nouveau certificat, suivez les étapes ci-dessous :
La valeur AssertionConsumerServiceURL dans la requête SAML ne correspond pas à la valeur ou au modèle d'URL de réponse configuré dans Microsoft Entra ID (anciennement Azure AD). La valeur AssertionConsumerServiceURL dans la requête SAML est l'URL que vous voyez dans l'erreur.
Pour résoudre le problème, suivez ces étapes :
L'attribut Issuer envoyé depuis miniOrange vers Microsoft Entra ID (anciennement Azure AD) dans la requête SAML ne correspond pas à la valeur Identifier configurée pour miniOrange dans Microsoft Entra ID (anciennement Azure AD).
Assurez-vous que l’attribut Issuer dans la demande SAML correspond à la valeur Identifier configurée dans Microsoft Entra ID (anciennement Azure AD).
Vérifiez que la valeur dans la zone de texte Identificateur correspond à la valeur de l’identifiant affichée dans l’erreur.
L’attribut Issuer envoyé depuis l’application à Microsoft Entra ID (anciennement Azure AD) dans la demande SAML ne correspond pas à la valeur Identifier configurée pour l’application dans Microsoft Entra ID (anciennement Azure AD).
Assurez-vous que l’attribut Issuer dans la demande SAML correspond à la valeur Identifier configurée dans Microsoft Entra ID (anciennement Azure AD).
Sur la page de configuration SSO basée sur SAML, dans la section Configuration SAML de base, vérifiez que la valeur de la zone de texte Identifiant correspond à la valeur de l'identifiant affichée dans l'erreur. S'il y a une barre oblique à la fin de l'URL, elle doit également être incluse.
Microsoft Entra ID (anciennement Azure AD) ne prend pas en charge la requête SAML envoyée par miniOrange pour l'authentification unique. Voici quelques problèmes courants :
Capturez la requête SAML dans SAML Tracer.
Contactez-nous et partagez les informations suivantes :
Pour savoir comment personnaliser les revendications d'attributs SAML envoyées à votre application, consultez la section « Mappage des revendications dans Microsoft Entra ID (anciennement Azure AD) » . Voir également ci-dessous le mappage des attributs dans miniOrange.
Dans le portail Azure, vous pouvez accéder aux journaux pour vérifier les connexions réussies. Cela permettra d’établir une base de référence pour une authentification réussie. Chaque fois que l’accès à la connexion est refusé, examinez attentivement les tentatives de connexion dans les journaux.
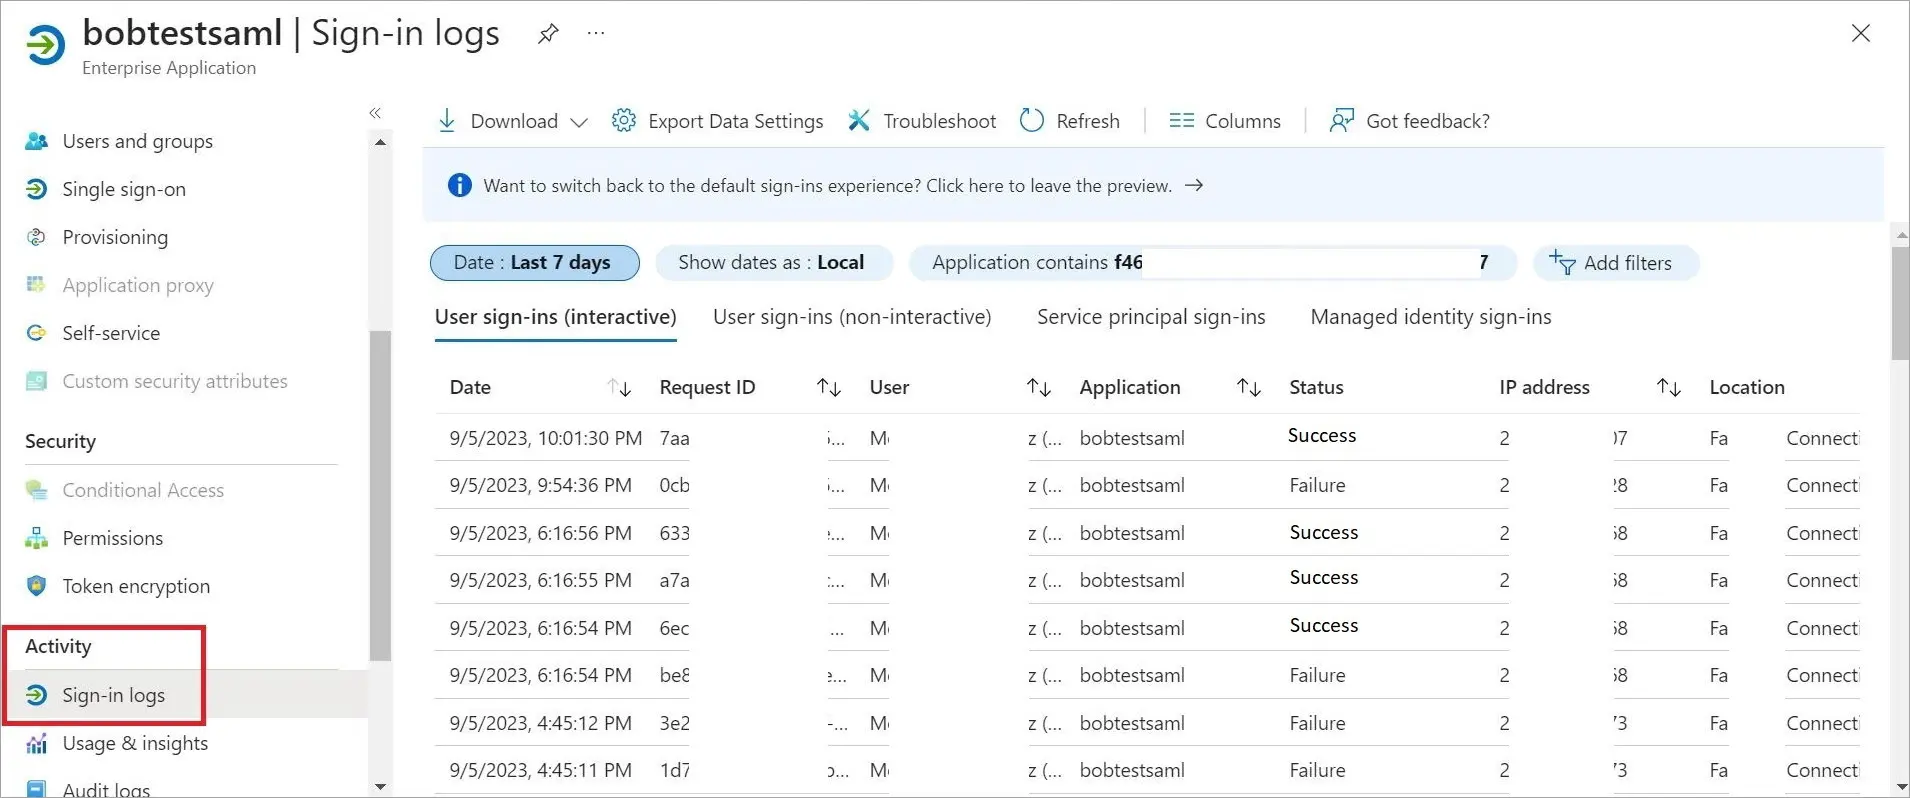
Résoudre les problèmes de connexion sans Azure :
Vous pouvez utiliser l'extension SAML-tracer pour Chrome pour diagnostiquer et résoudre les problèmes liés à SAML dans Operations Hub. Suivez ces étapes :
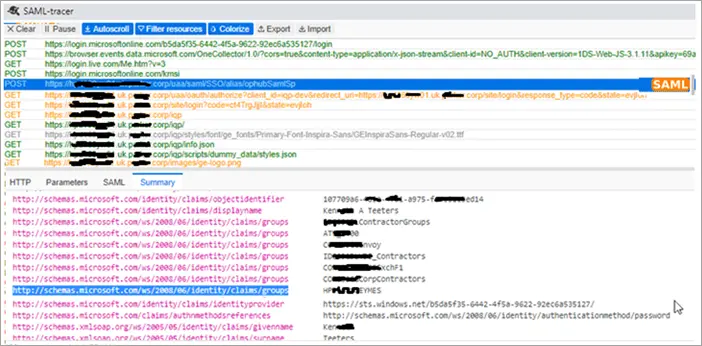
Récupération de l'écran de connexion Azure :
Si vous rencontrez une situation dans laquelle l’écran de connexion Azure n’apparaît pas, procédez comme suit pour résoudre ce problème :

