Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×La solution miniOrange Identity Broker permet l'authentification inter-protocoles. Vous pouvez configurer Okta comme fournisseur d'identité (IdP) pour l'authentification unique (SSO) sur vos applications et sites web. Dans ce cas, Okta joue le rôle de fournisseur d'identité et miniOrange celui d'intermédiaire.
Nous proposons une solution pré-intégrée pour l'intégration avec Okta, ce qui facilite et accélère la mise en œuvre. Notre équipe peut également vous aider à configurer Okta en tant qu'IDP SAML ou OIDC pour vous connecter à vos applications.
miniOrange offre une assistance gratuite via un appel de consultation avec nos ingénieurs système pour configurer l'authentification unique (SSO) pour différentes applications utilisant Okta comme fournisseur d'identité (IdP) dans votre environnement, avec un essai gratuit de 30 jours.
Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons très rapidement.
Veuillez vous assurer que l'image de marque de votre organisation est déjà définie dans la section Personnalisation >> Image de marque de connexion et d'inscription du menu de gauche du tableau de bord.
Les étapes ci-dessous sont mentionnées pour configurer Okta en tant qu'IDP via la configuration SAML et OAuth. Suivez les étapes en fonction de vos besoins (SAML ou OAuth).
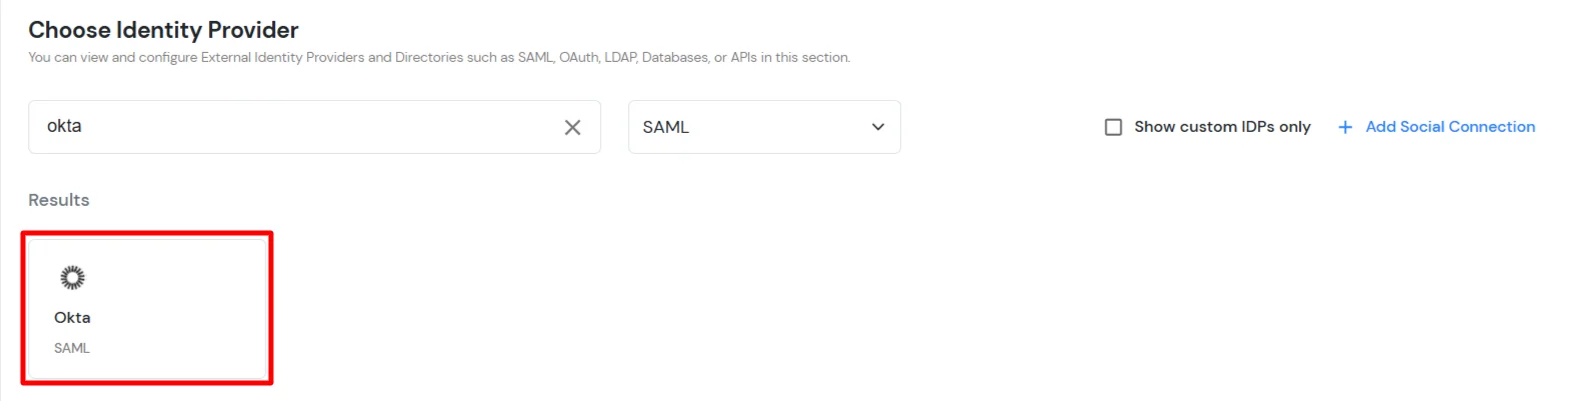
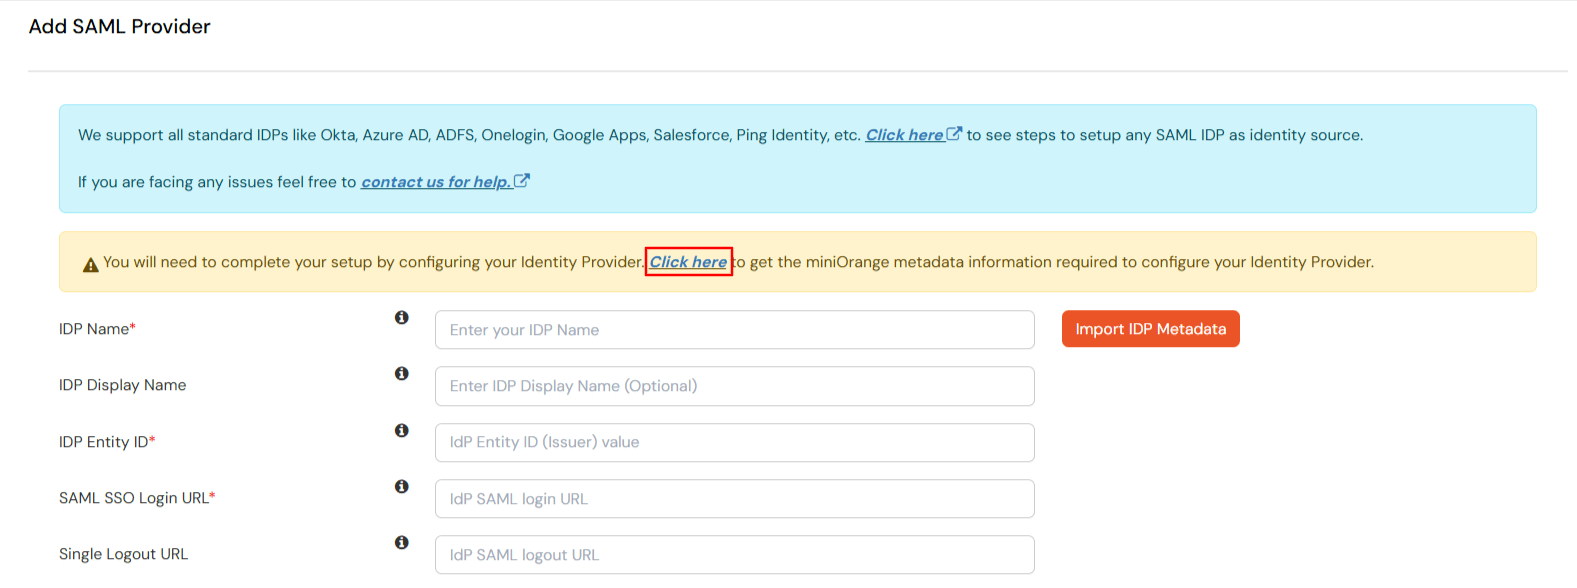
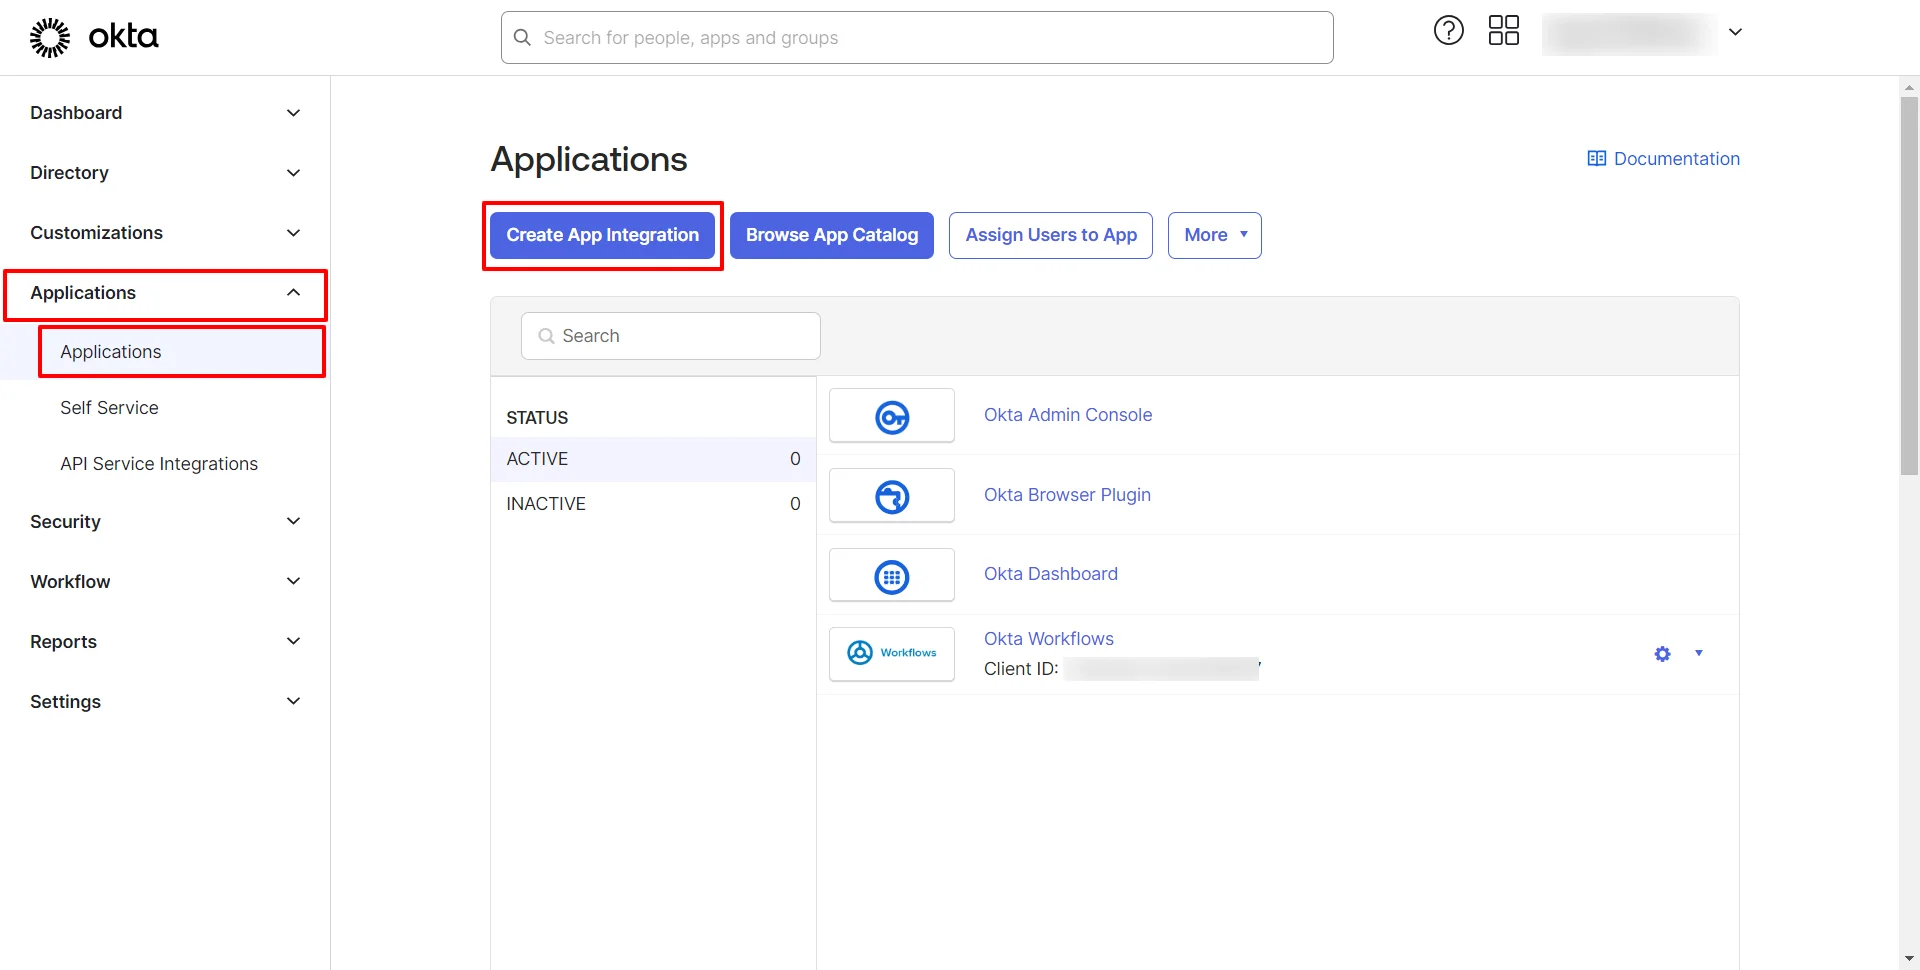
Suivez les étapes pour configurer Okta en tant que fournisseur d'identité SAML.
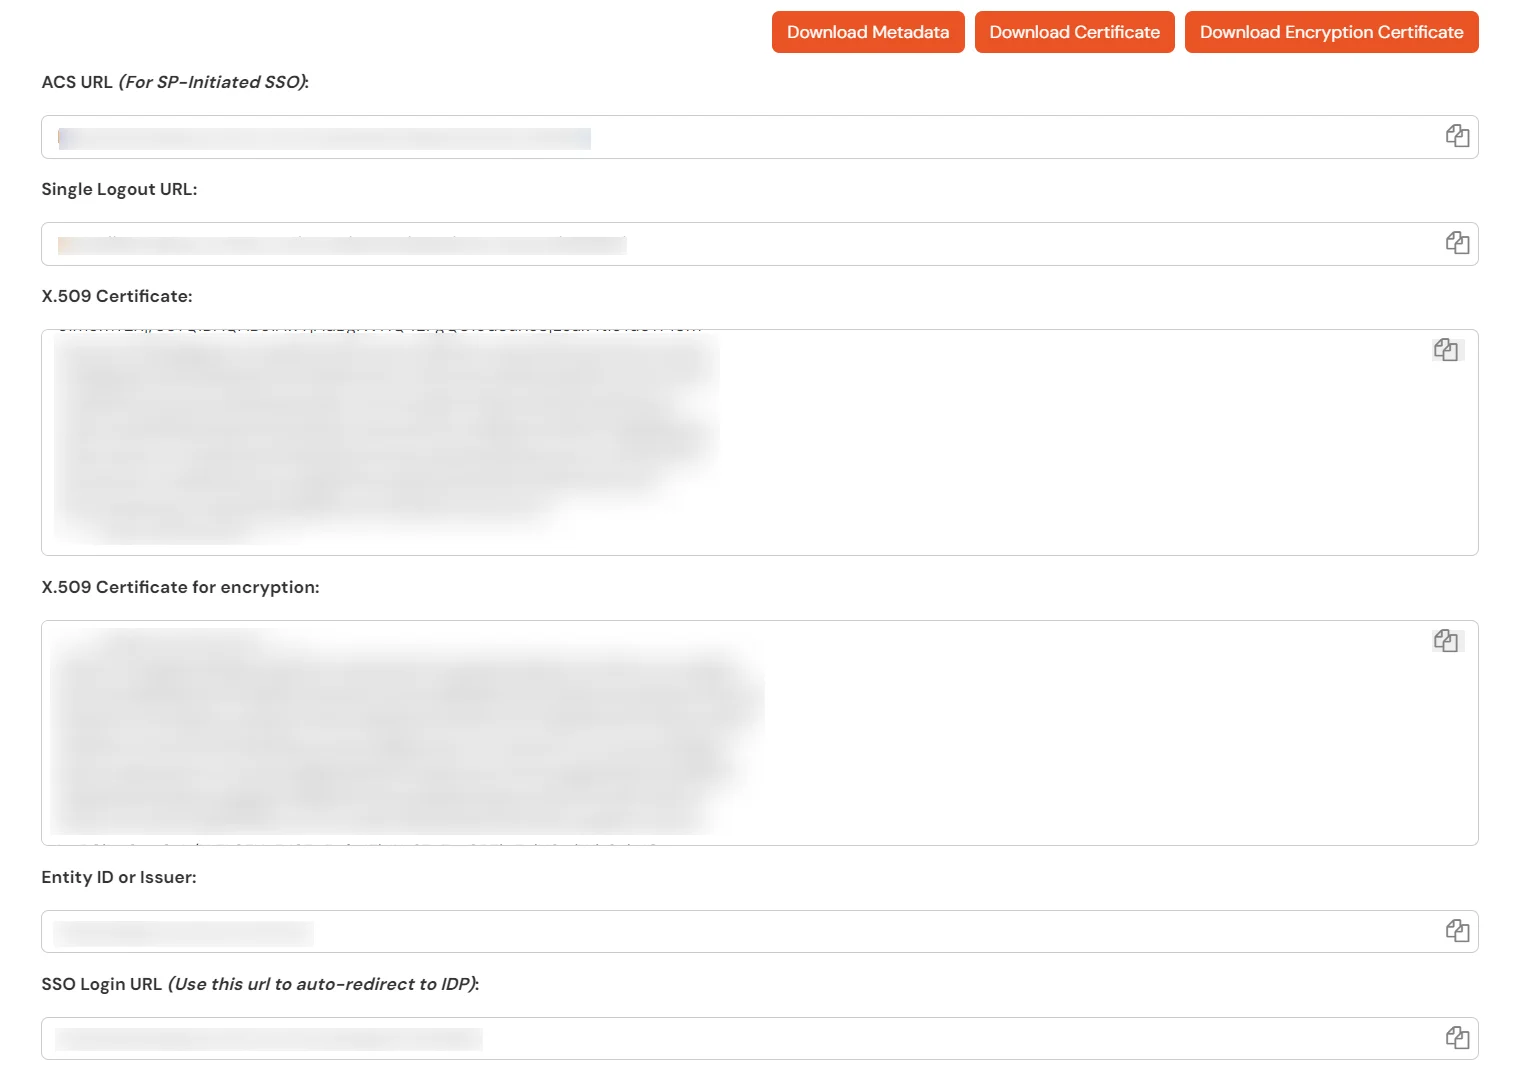
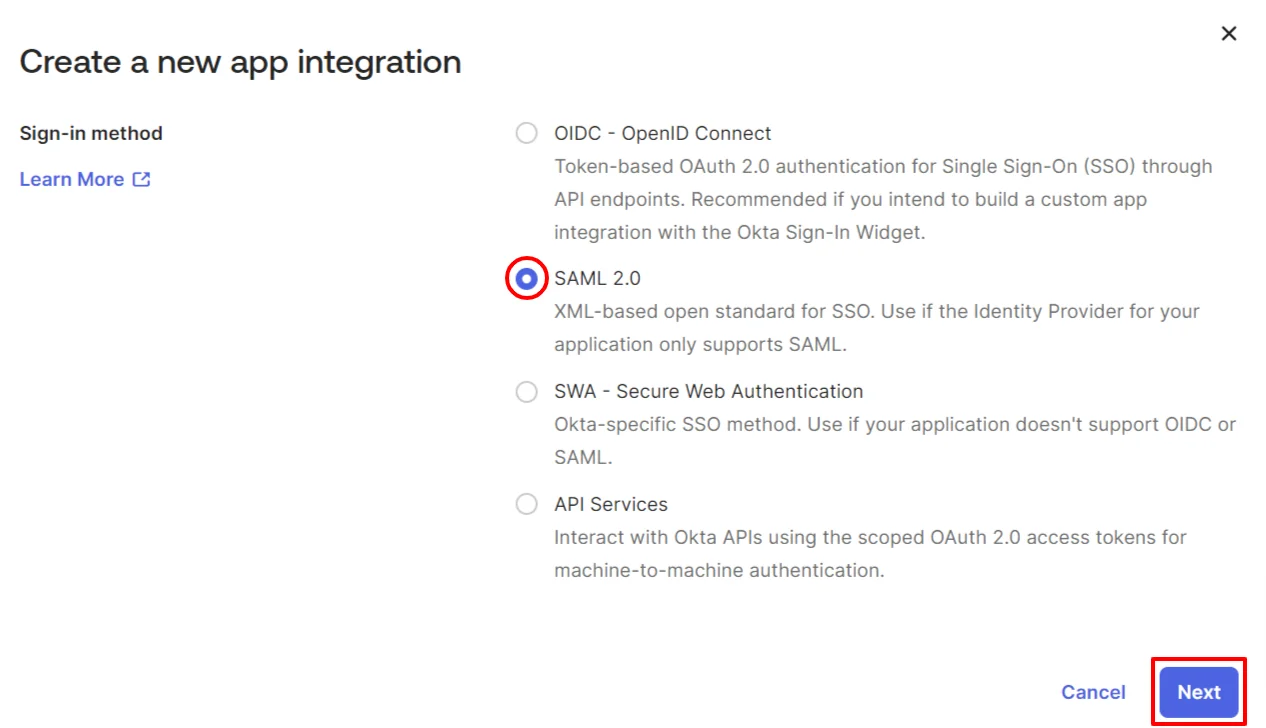
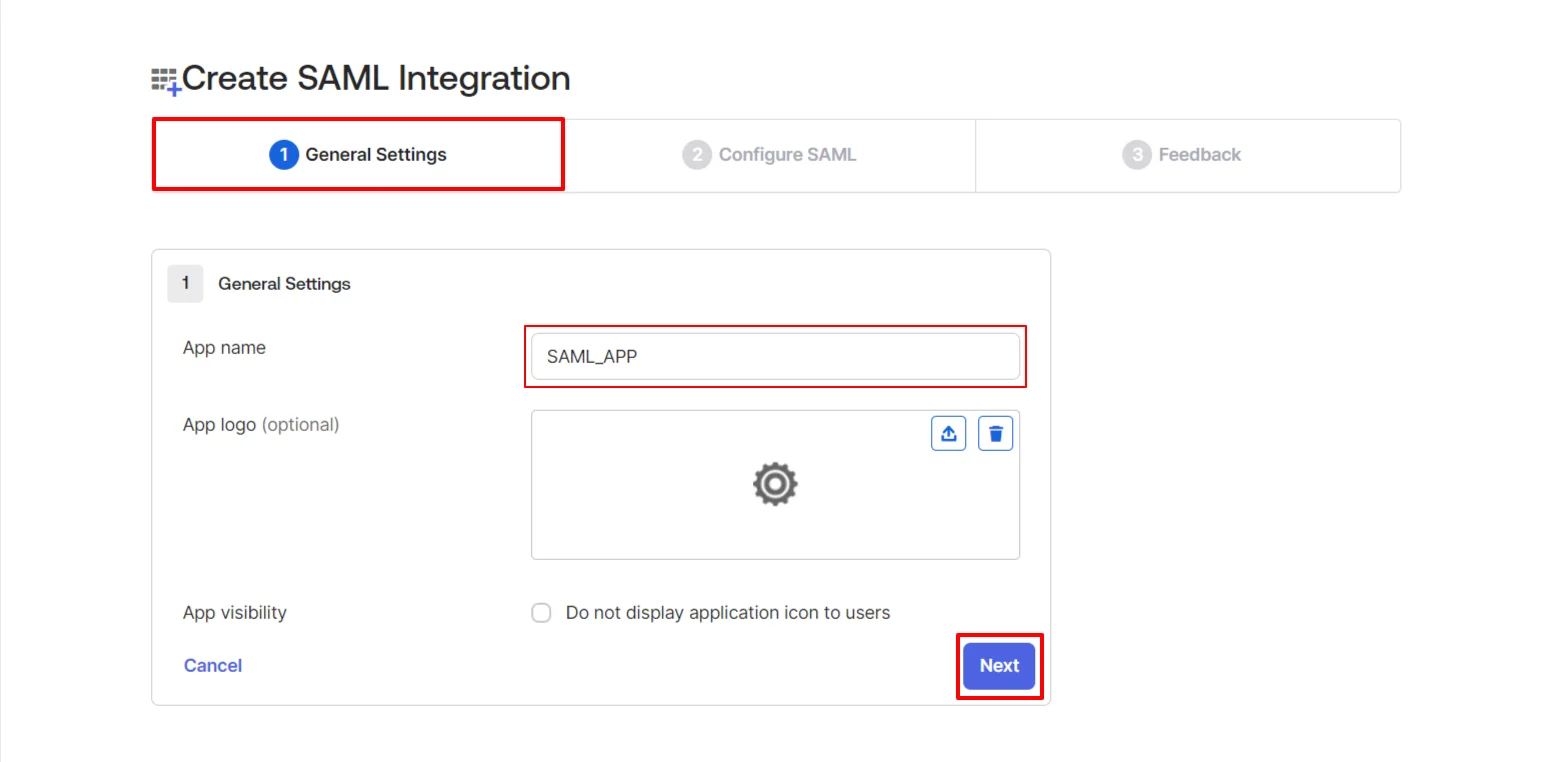
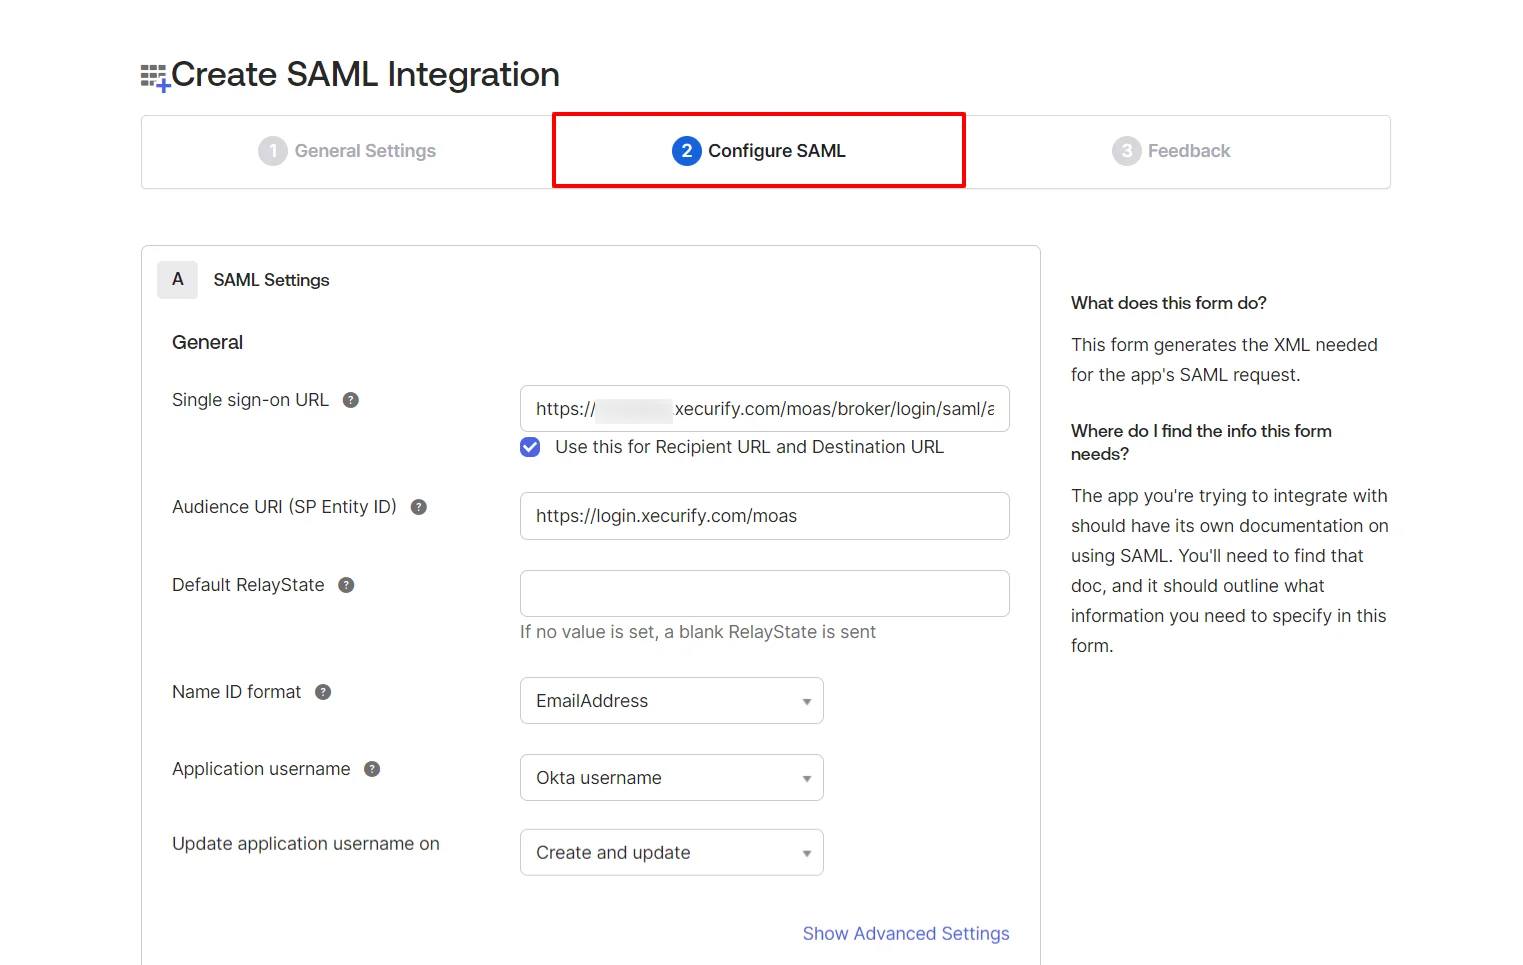
| URL d'authentification unique | URL ACS (Assertion Consumer Service) à partir de SSO INITIÉ PAR SP l'article de l' miniOrange |
| URI d'audience (ID d'entité SP) | ID d'entité ou émetteur à partir de SSO INITIÉ PAR SP l'article de l' miniOrange |
| État du relais par défaut (facultatif) | Il s'agit de l'URL vers laquelle vous souhaitez rediriger vos utilisateurs après SSO. |
| Format d'identification du nom | Sélectionner Adresse e-mail en tant que Format d'identification du nom dans la liste déroulante |
| Nom d'utilisateur de l'application | Nom d'utilisateur Okta |
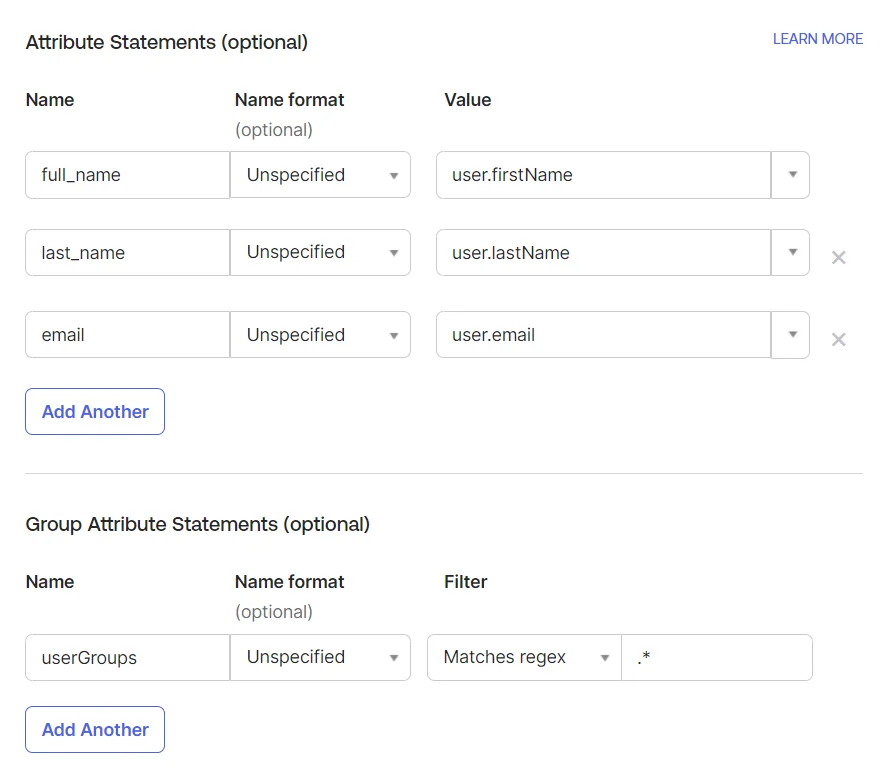
Suivez les étapes pour configurer Okta en tant que fournisseur d'identité (IdP) via la configuration OAuth.
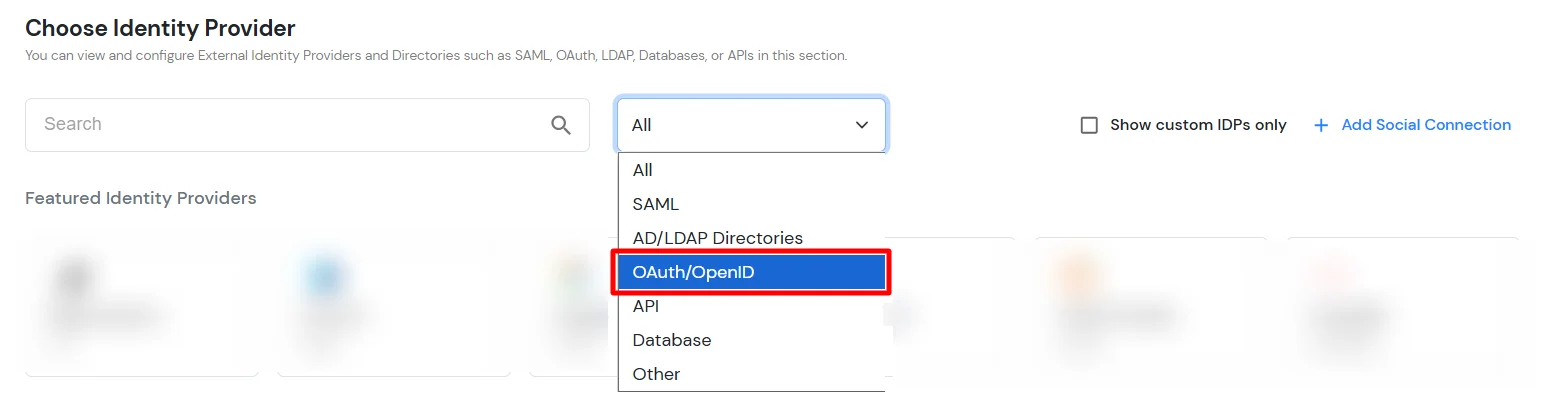
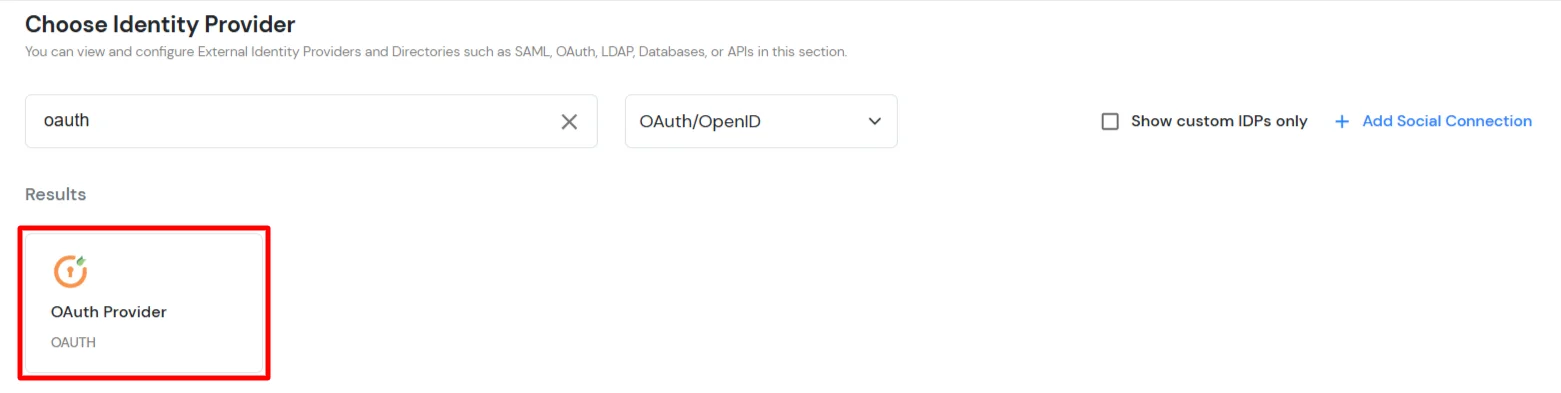
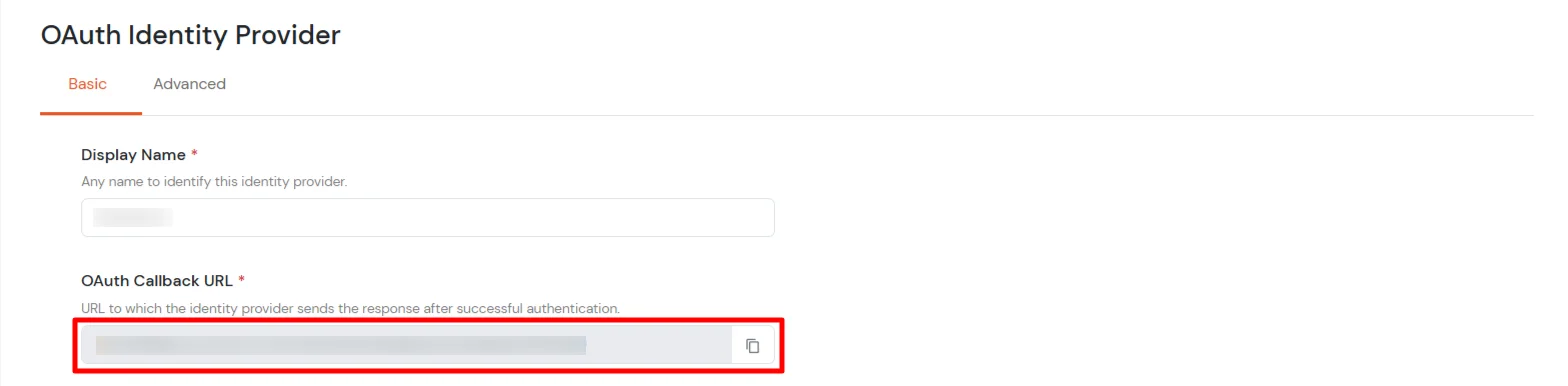
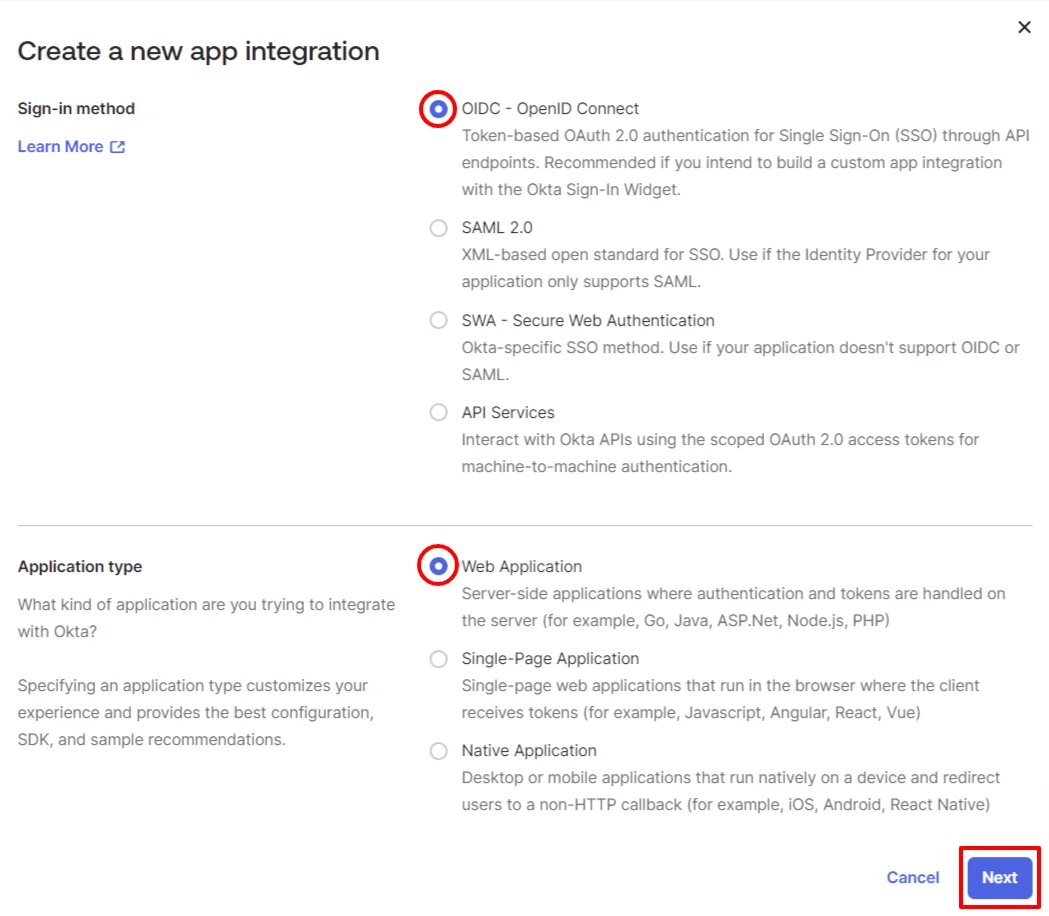
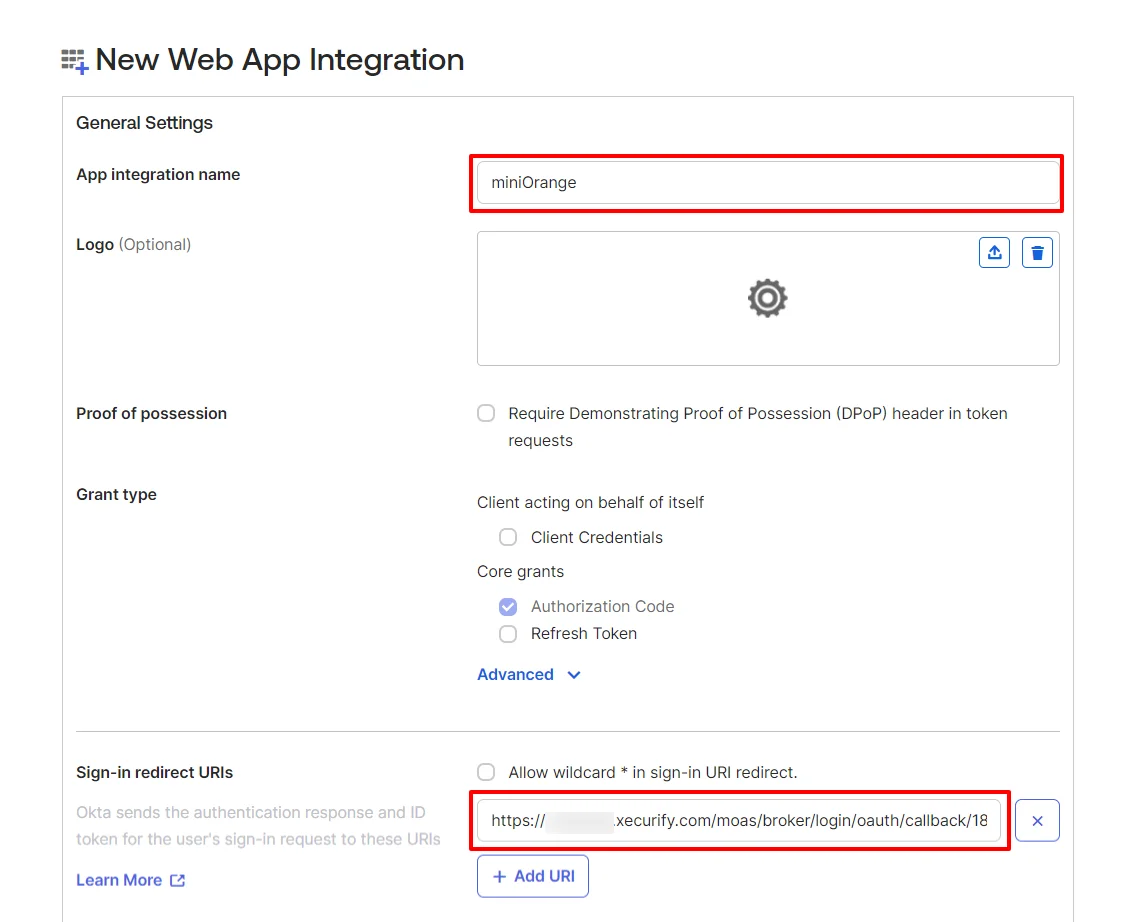
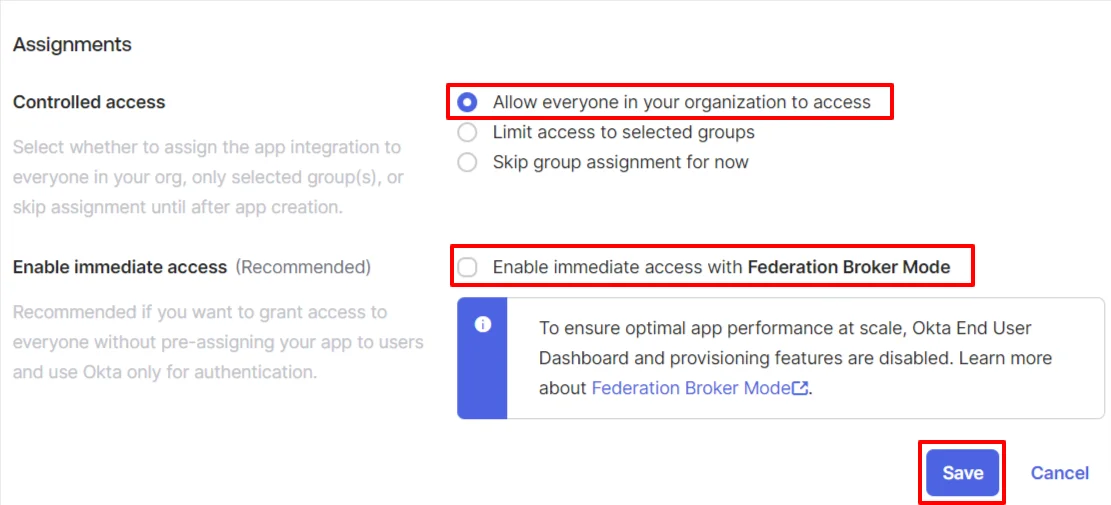
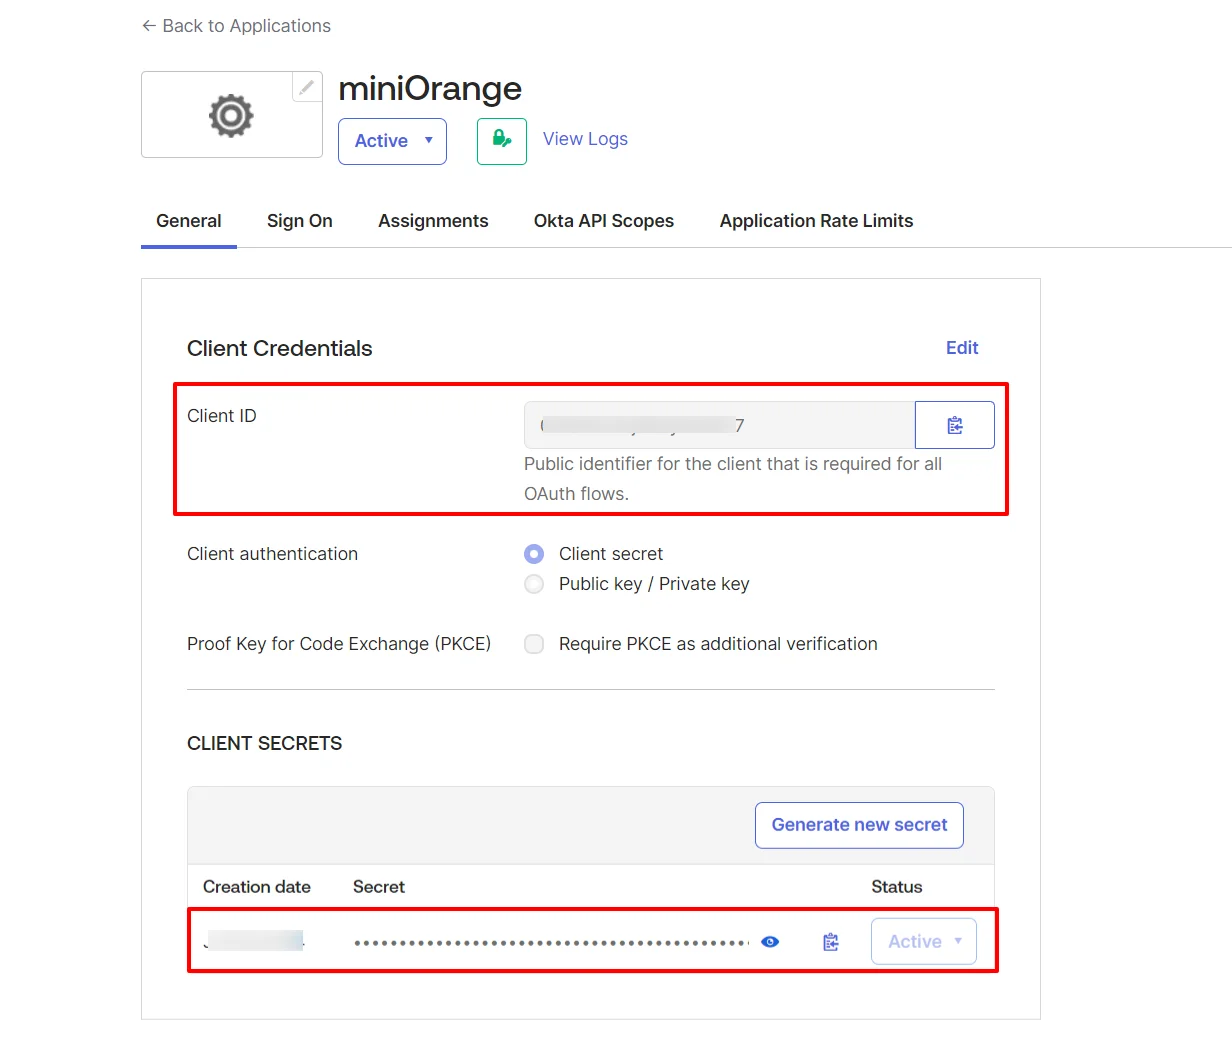
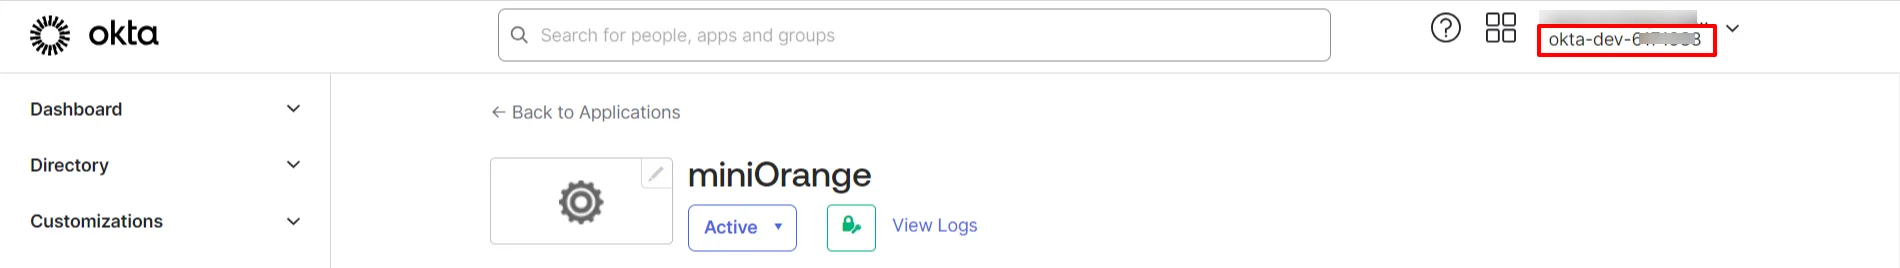
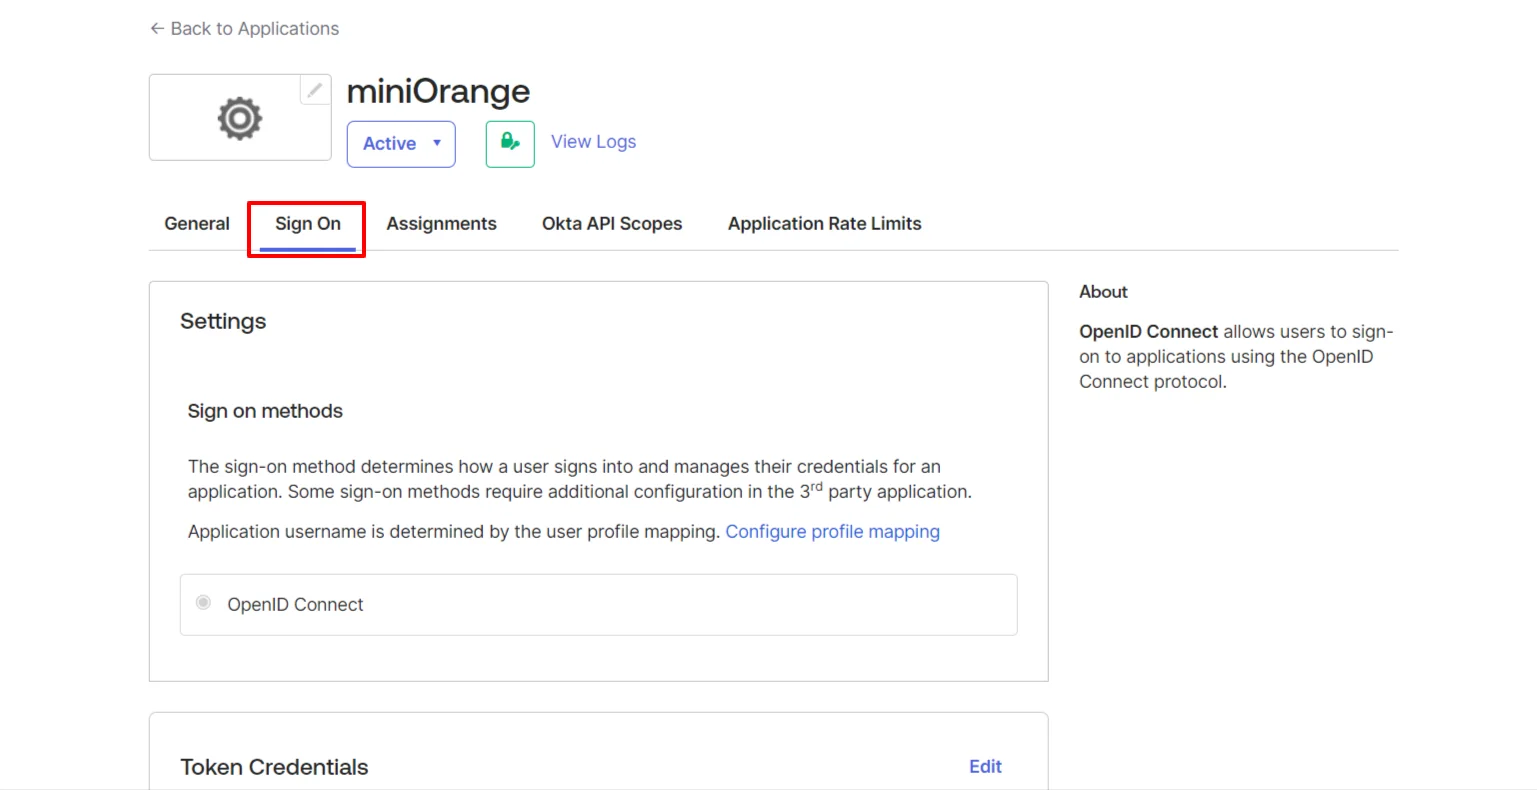
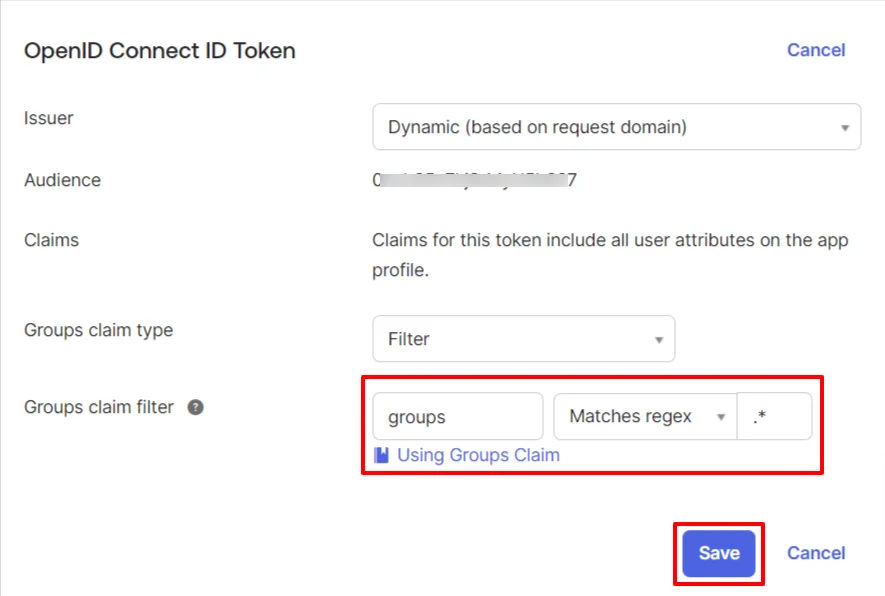
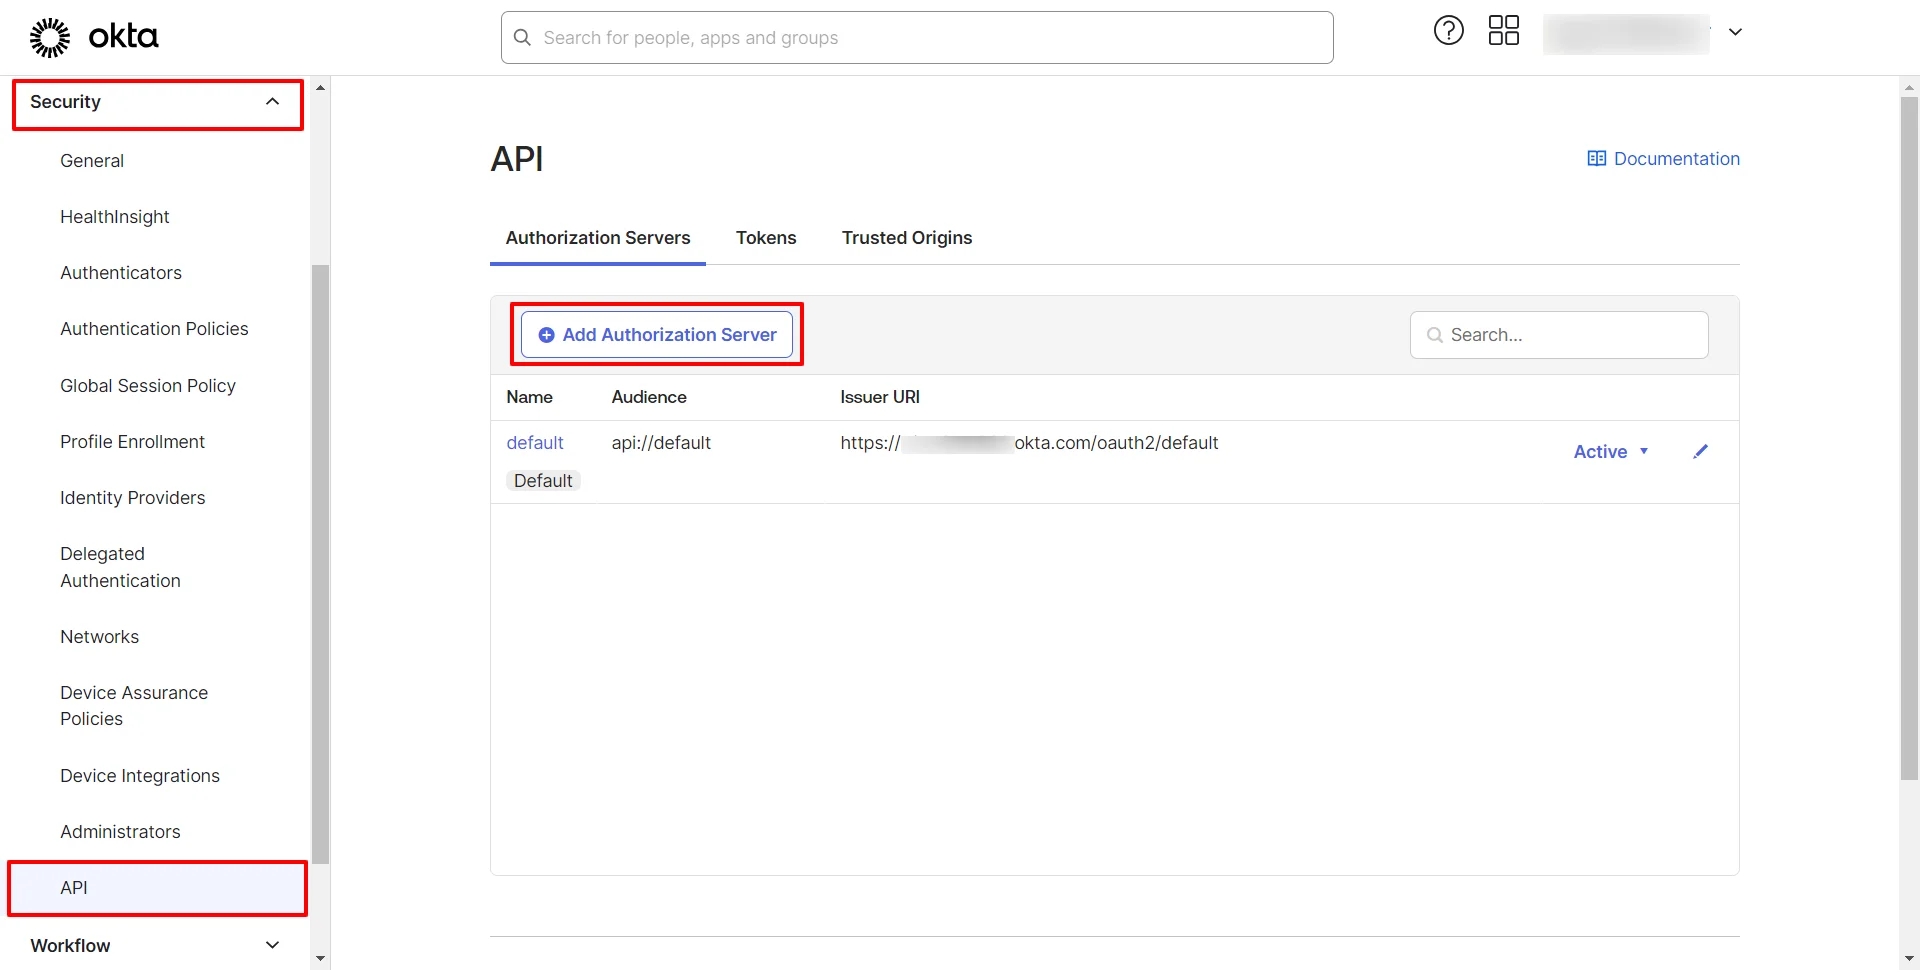
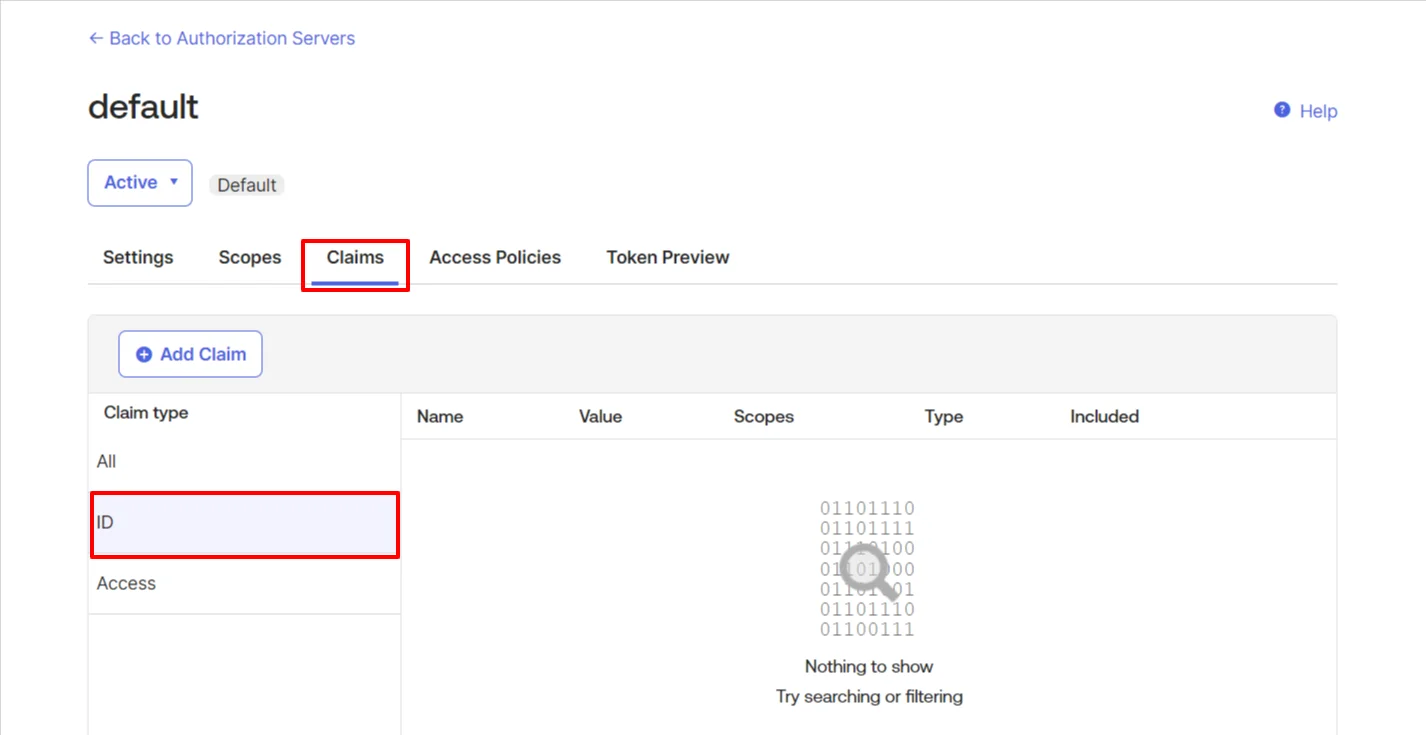
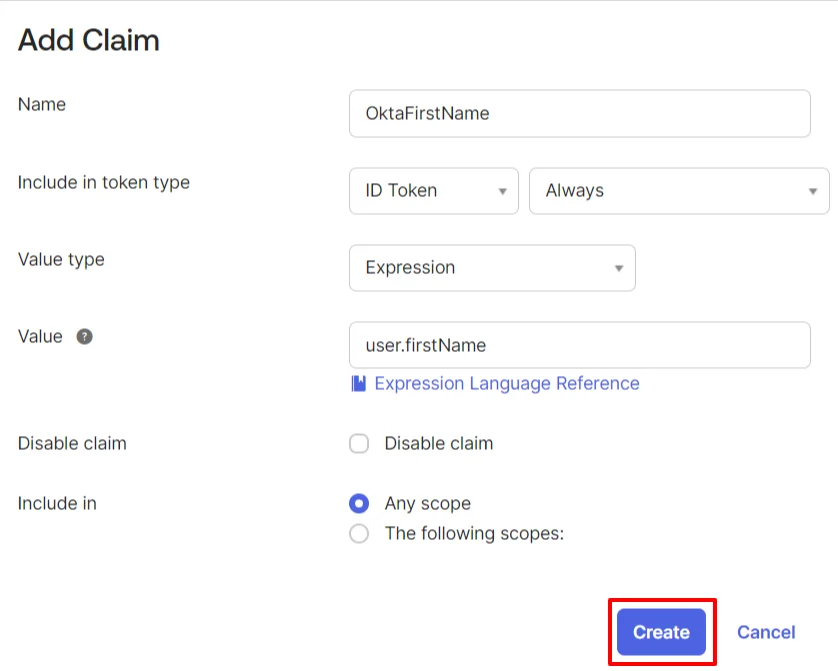
Suivez les mêmes étapes pour tous les attributs que vous souhaitez voir.
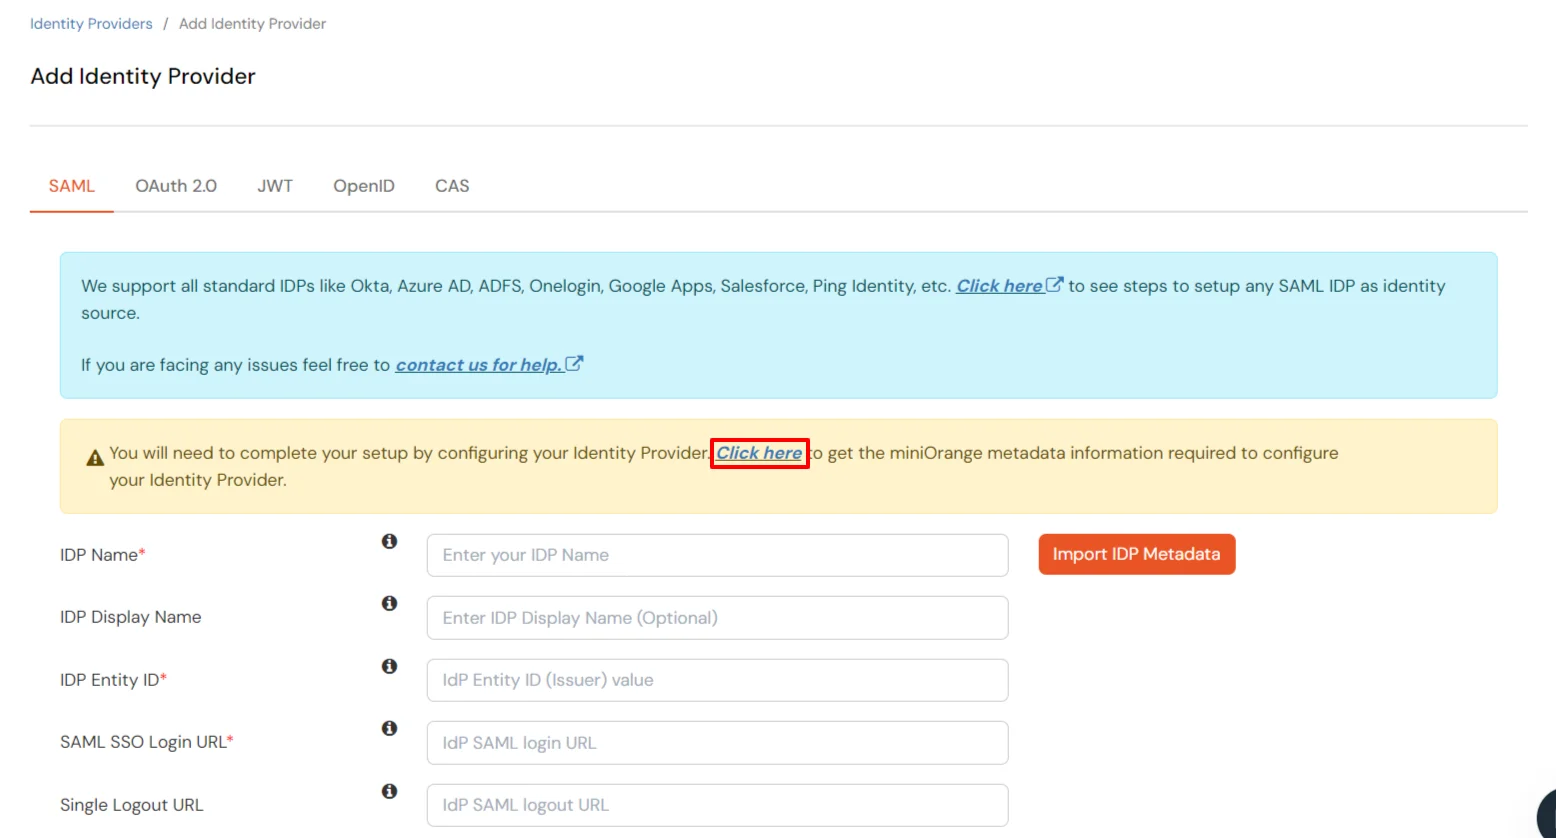
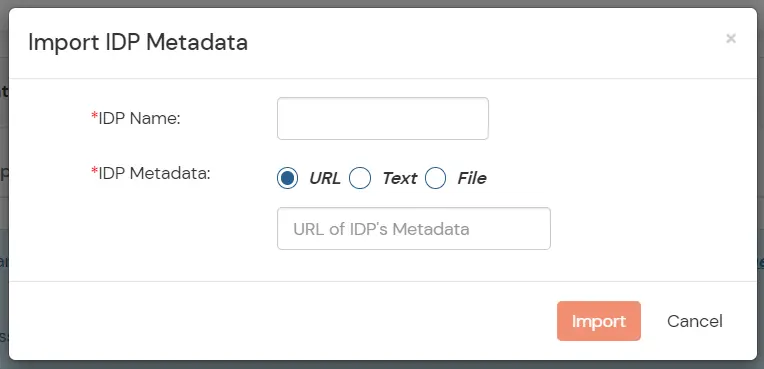
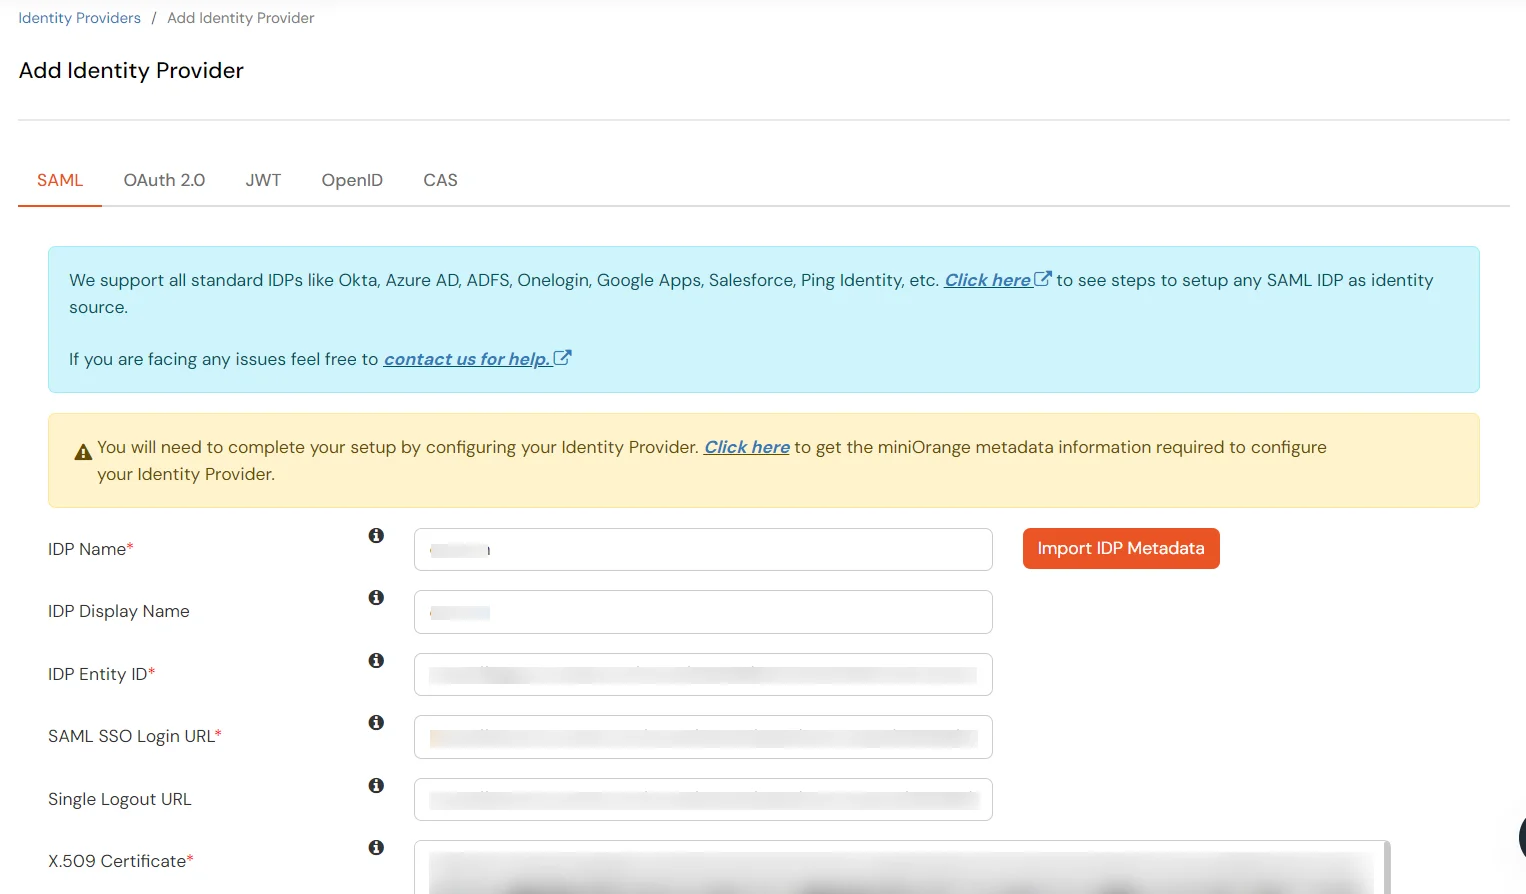
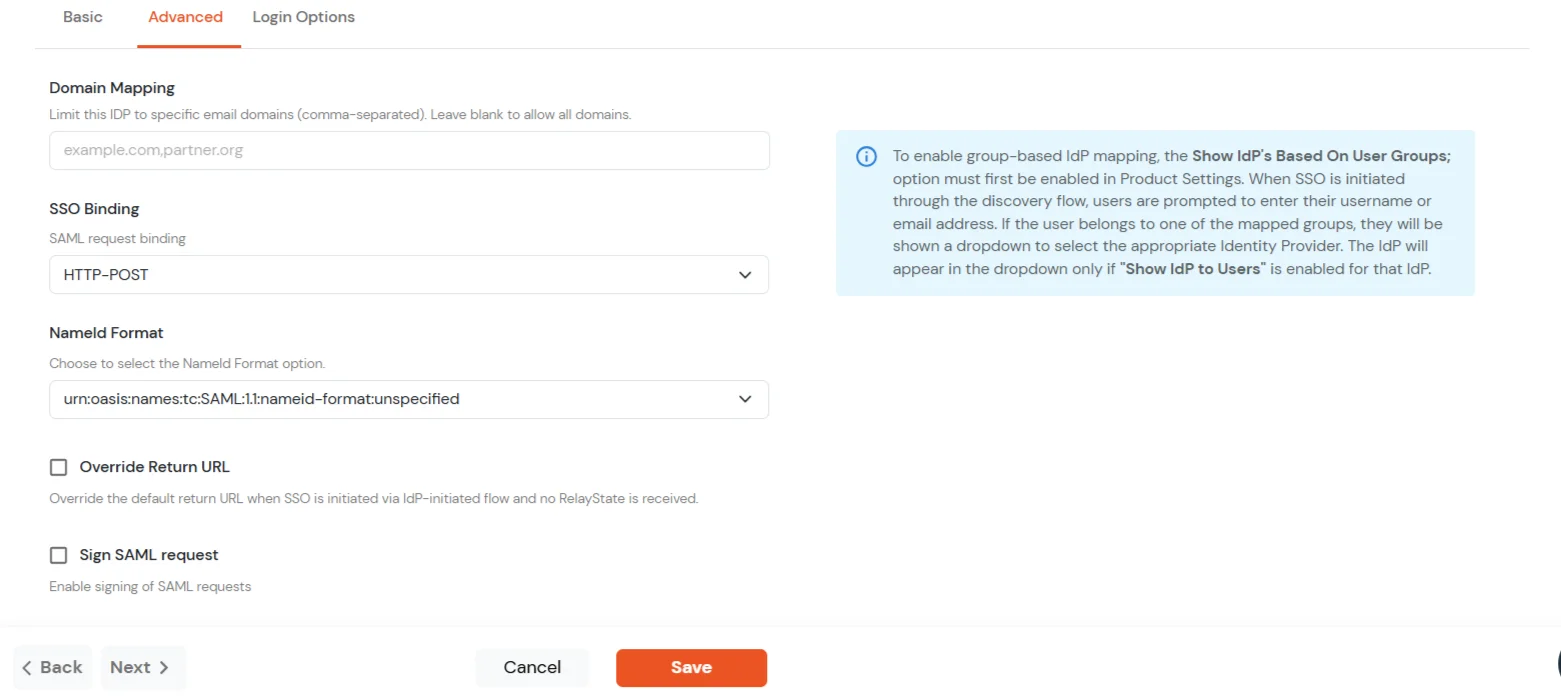
| Mappage de domaine | Peut être utilisé pour rediriger un utilisateur d'un domaine spécifique vers un fournisseur d'identité spécifique. |
| Liaison SSO | Pour la liaison des requêtes SAML ; choisissez HTTP POST or HTTP-Redirection (comme dans le menu déroulant). |
| Format NameId | NomID format pour les assertions (ex emailAddress) ; correspondre à Okta / vos applications. |
| Remplacer l'URL de retour | Remplacer l'URL de retour par défaut lorsque l'authentification unique (SSO) est initiée via un flux initié par le fournisseur d'identité (IdP) et qu'aucun RelayState n'est reçu. |
| Demande de signature SAML | Permettre cette option pour signer les demandes d'authentification SAML que miniOrange envoie à ce fournisseur d'identité. |
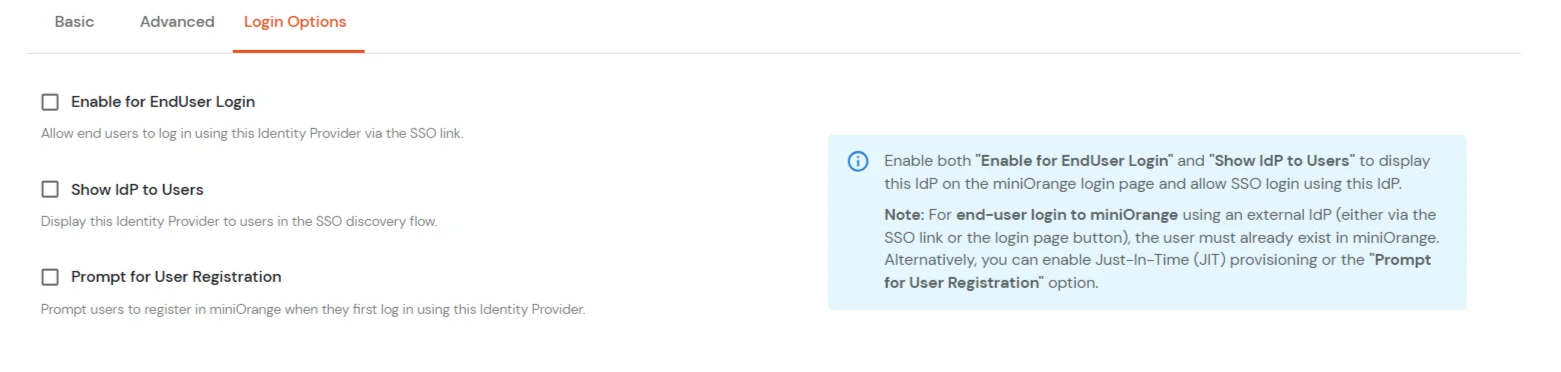
| Activer la connexion de l'utilisateur final | Autoriser les utilisateurs finaux à se connecter avec ce fournisseur d'identité en utilisant Lien SSO. |
| Afficher l'IdP aux utilisateurs | Activez ceci si vous souhaitez afficher cet IDP à tous les utilisateurs lors de la connexion |
| Invitation à l'inscription de l'utilisateur | Lors de la première connexion à ce fournisseur d'identité, invitez l'utilisateur à inscrivez-vous sur miniOrange s'ils n'existent pas déjà. |
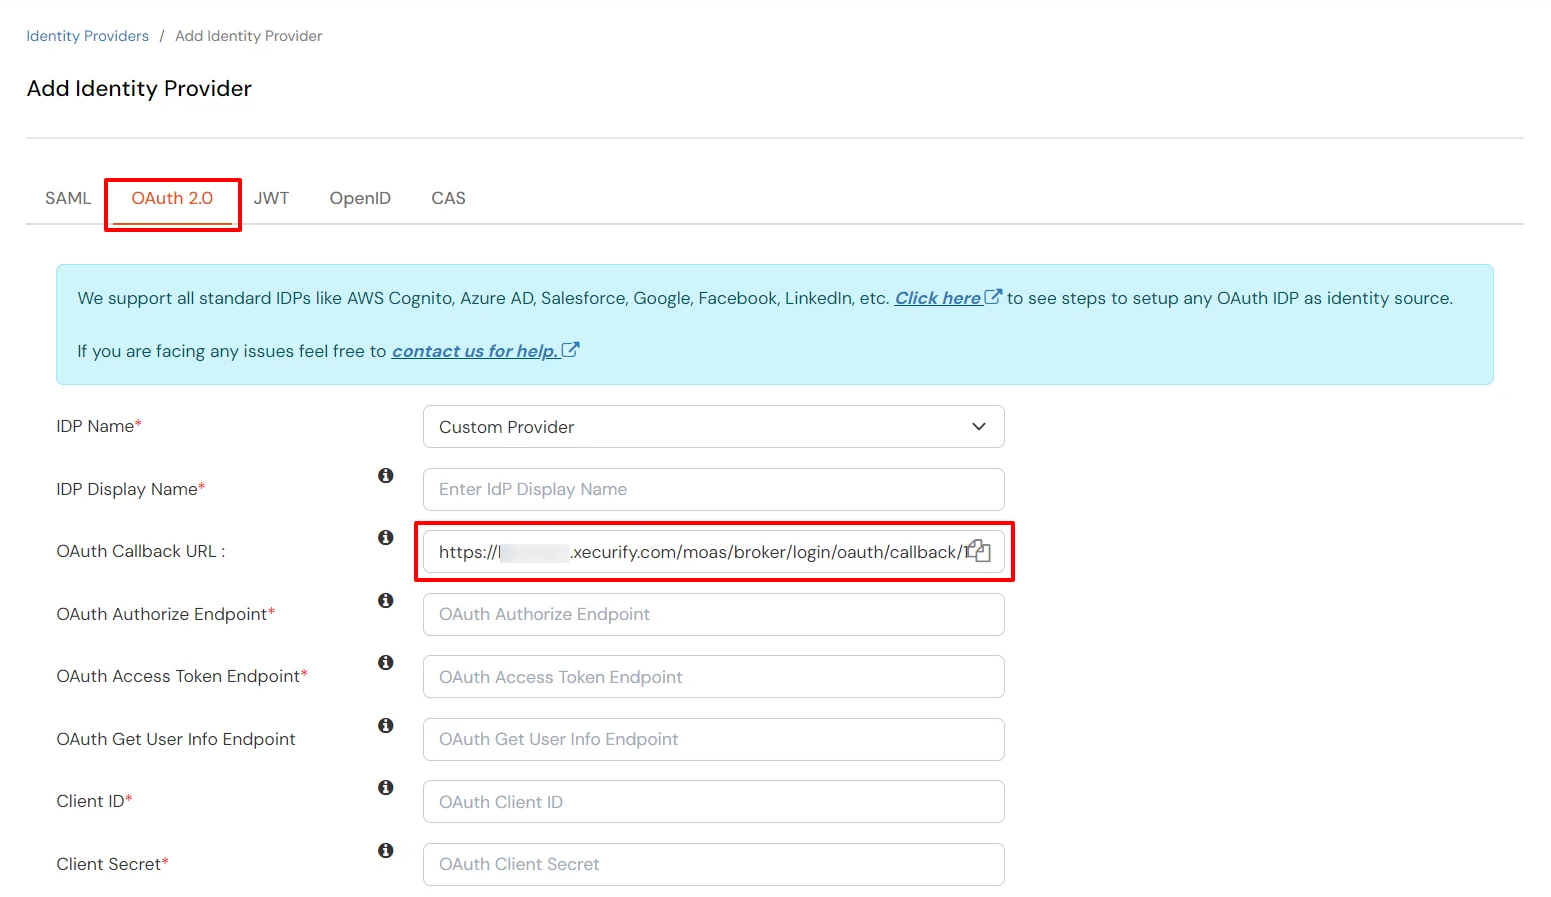
| Nom du profil | Saisissez le nom approprié (par exemple, Okta). |
| identité du client | Copié à partir des étapes ci-dessus |
| Secret client | Copié à partir des étapes ci-dessus |
| Point de terminaison d'autorisation | https://{yourOktaDomain}.com/oauth2/default/v1/authorize |
| Point de terminaison du jeton | https://{yourOktaDomain}.com/oauth2/default/v1/token |
| Point de terminaison d'informations utilisateur (facultatif) | https://{yourOktaDomain}/oauth2/default/v1/userinfo |
| Scopes | email de profil openid |
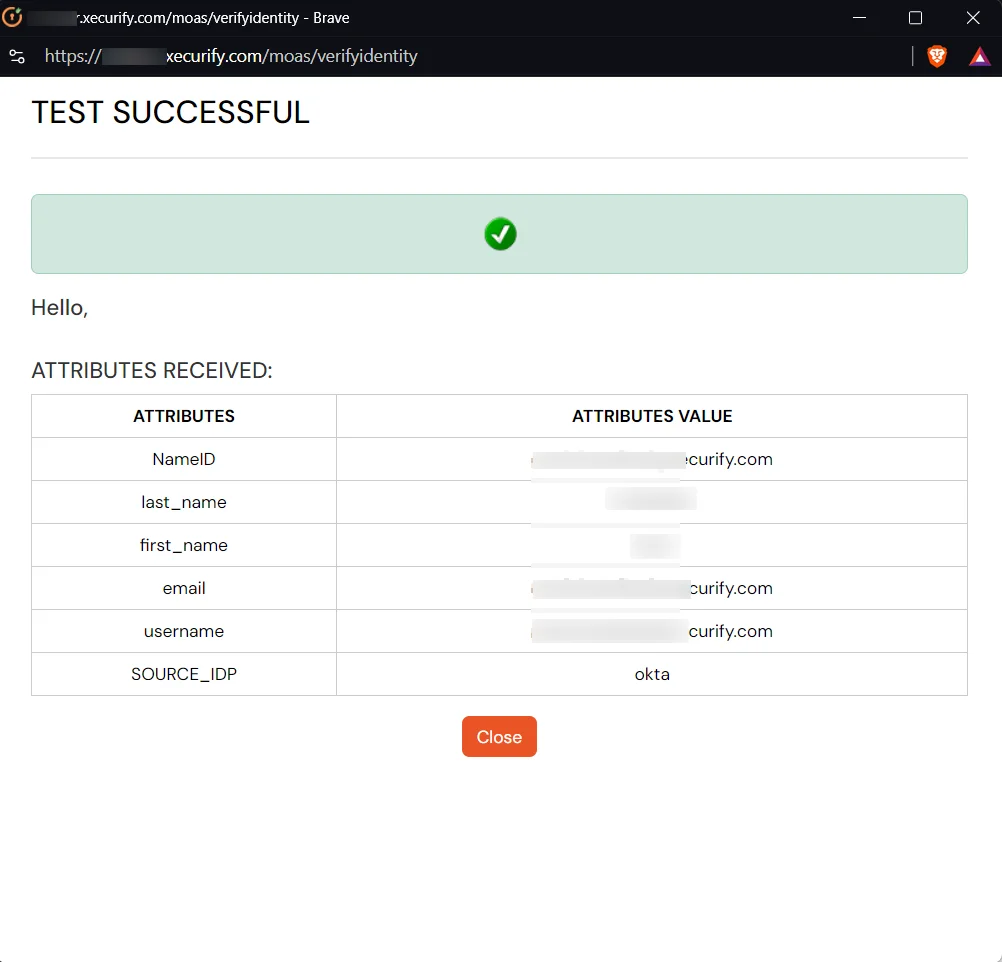
Vous pouvez suivre ce guide si vous souhaitez configurer SAML/WS-FED , OAuth/OIDC , JWT , Radius , etc.
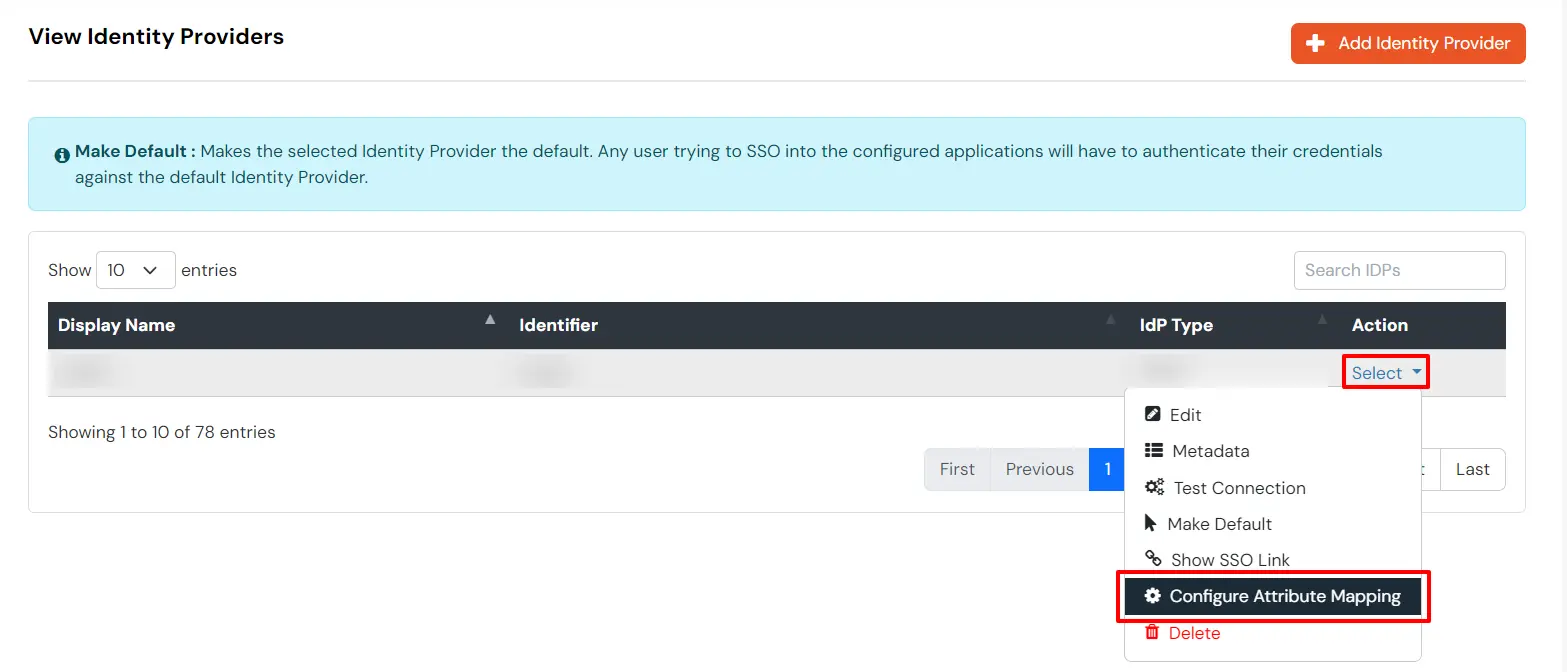
Les informations cartographiques, telles que l'adresse e-mail et le nom d'utilisateur, sont collectées lors de la création d'un utilisateur juste-à-temps (JIT). Les attributs d'adresse e-mail et de nom d'utilisateur sont nécessaires pour créer le profil utilisateur.
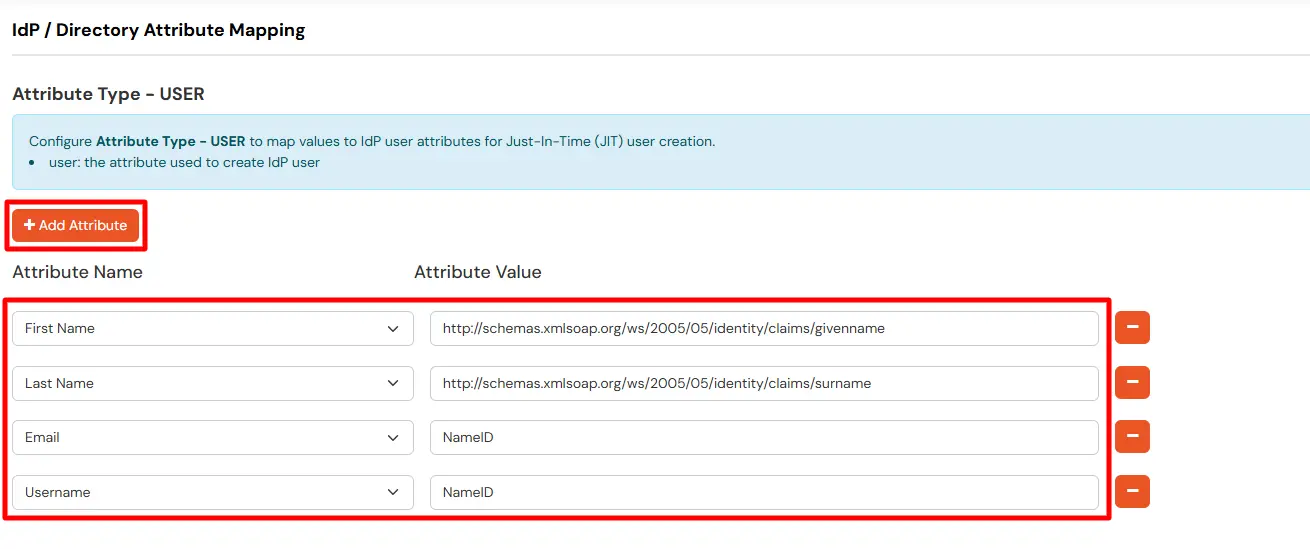
Les mappages EXTERNES permettent de modifier les noms d'attributs entrants avant de les envoyer aux applications, garantissant ainsi que les données sont au bon format.
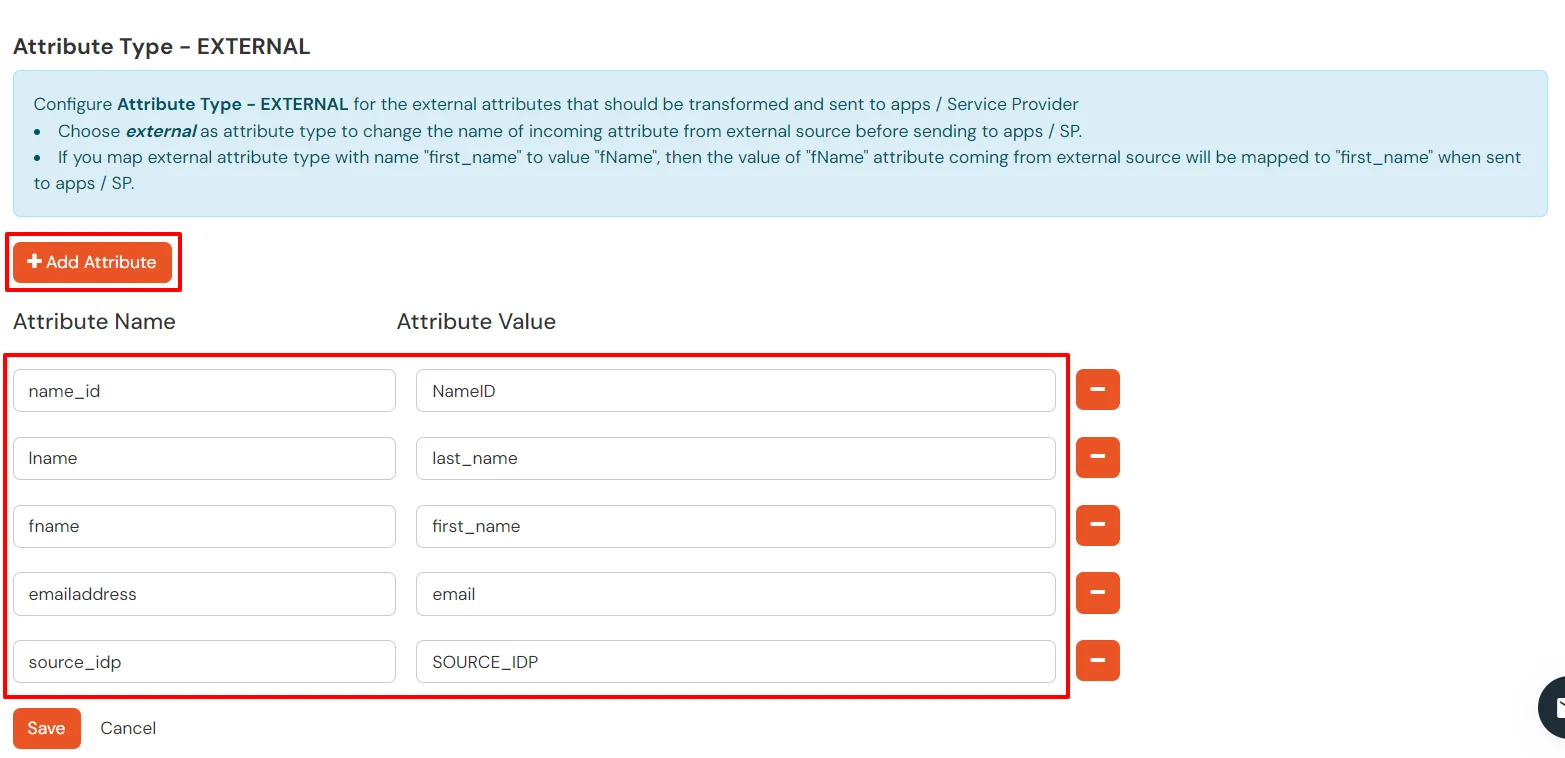
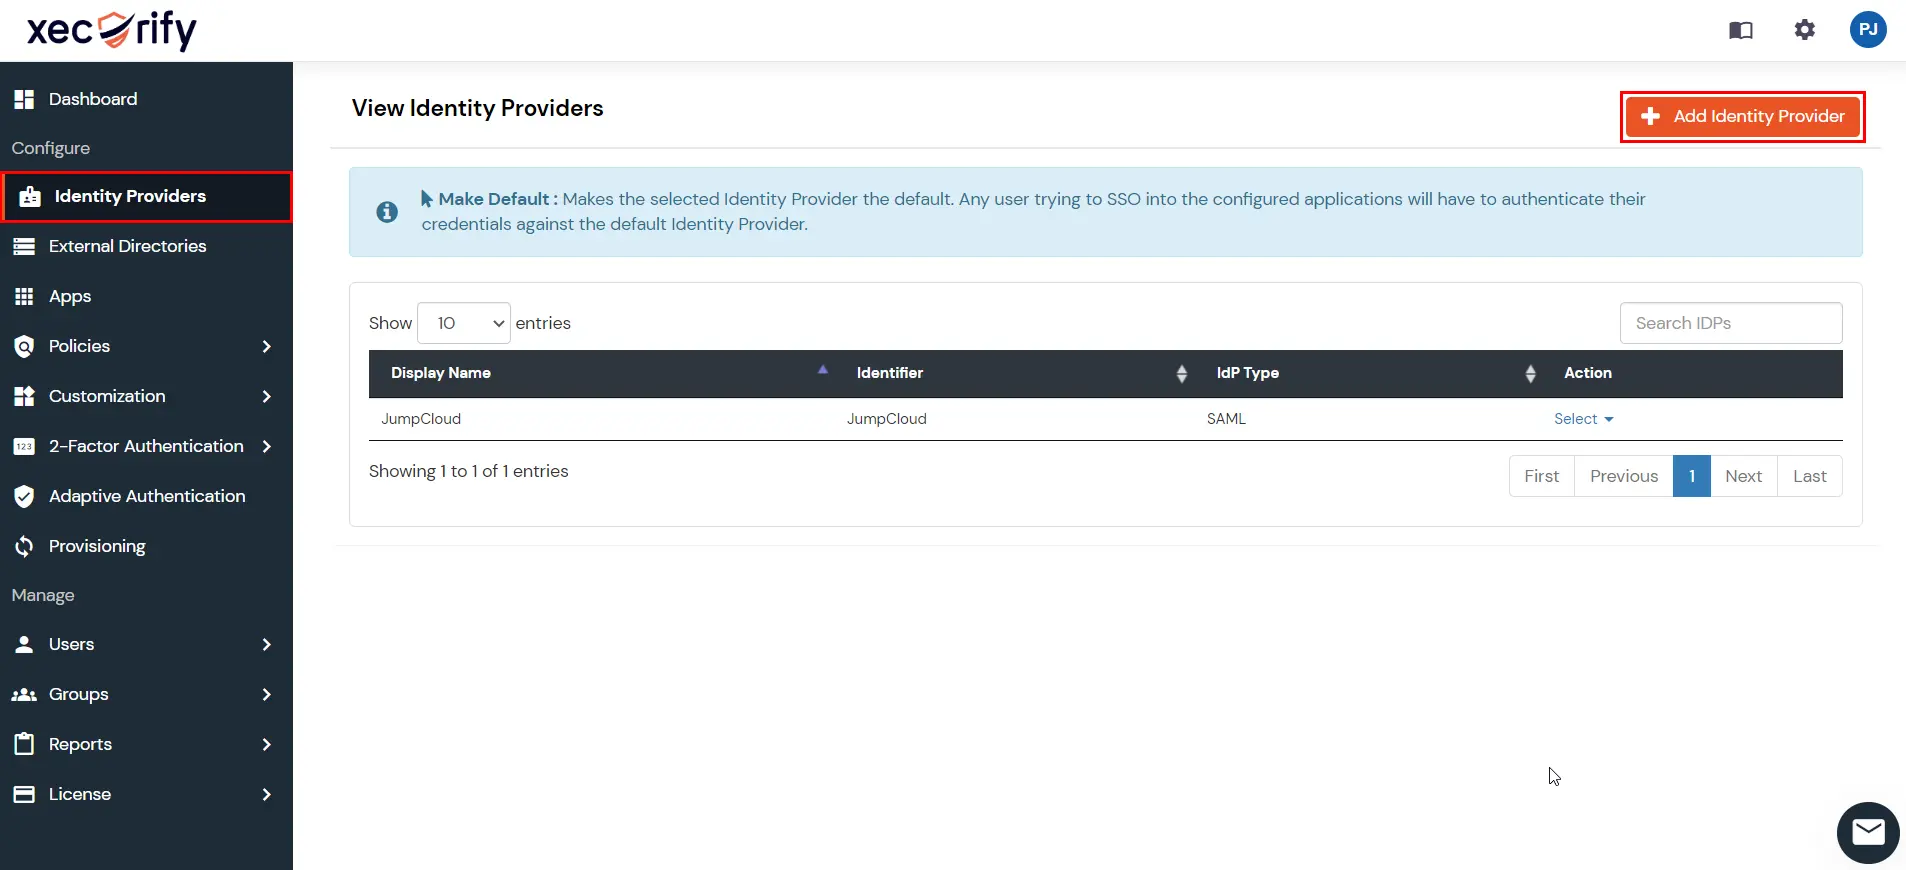
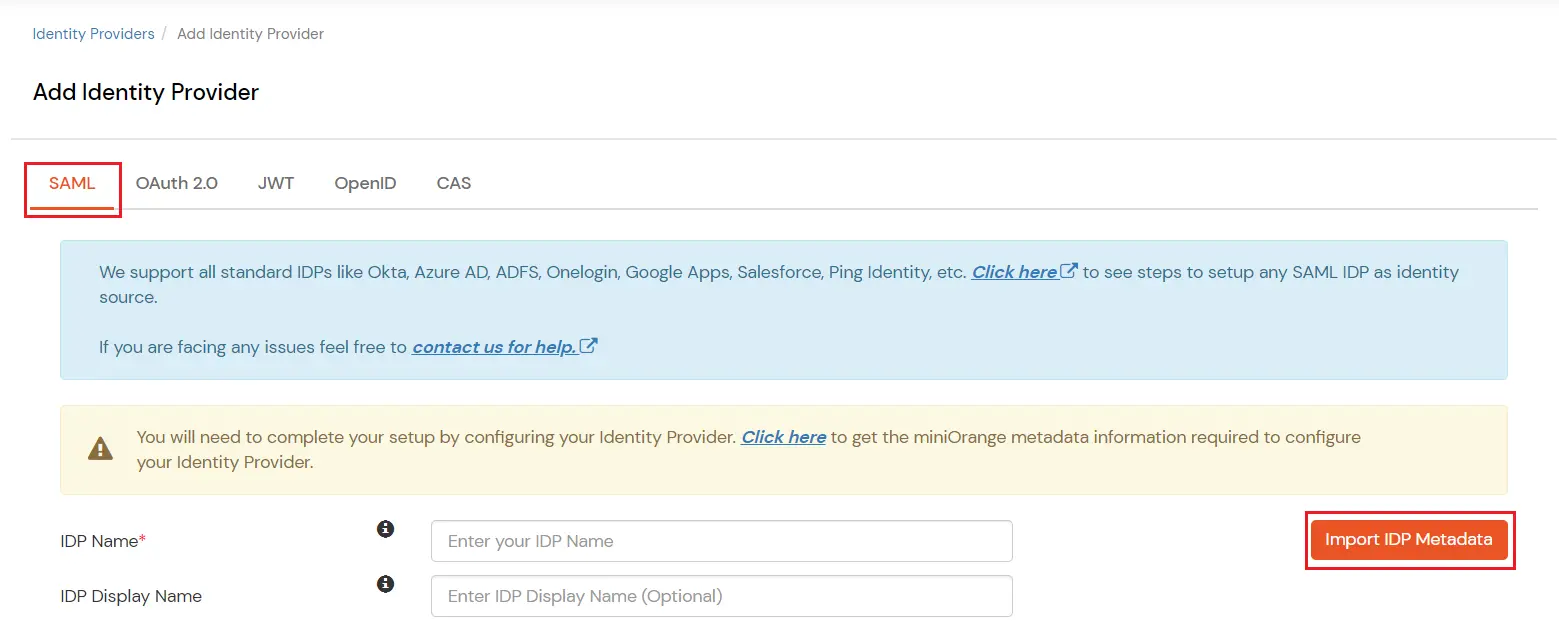
Vous pouvez suivre ce guide si vous souhaitez configurer plusieurs fournisseurs d'identité (IdP) et donner aux utilisateurs la possibilité de sélectionner le fournisseur d'identité de leur choix pour s'authentifier.
Vous recevez ces messages d'erreur lorsque vous essayez de vous connecter à une application configurée pour utiliser Okta comme IdP externe à l'aide de SAML ou de l'authentification unique (SSO) basée sur OAuth.
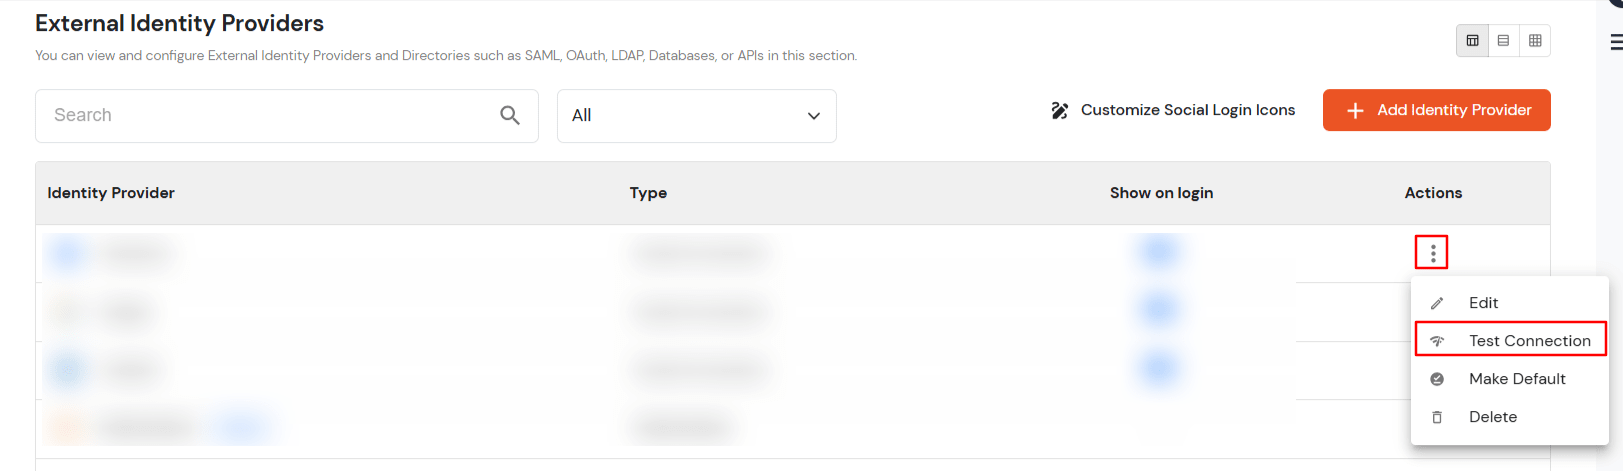
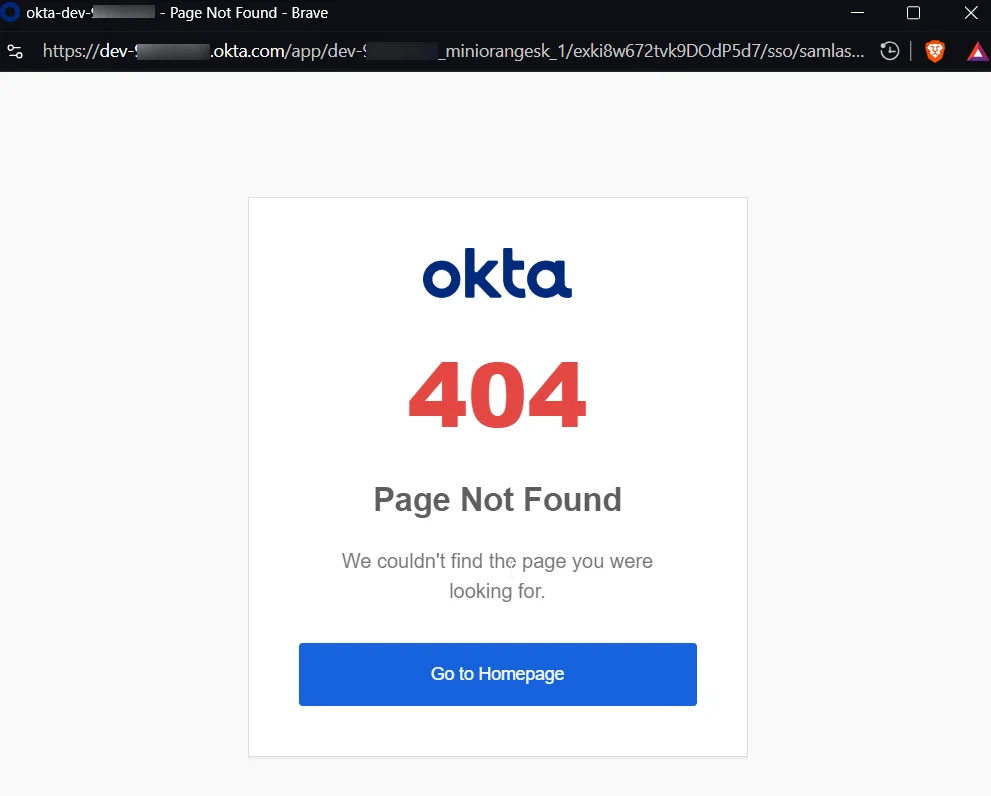
Si vous rencontrez un problème de page introuvable lors de l'exécution d'un test de connexion ou d'une authentification unique (SSO) , vous pouvez vérifier l' URL ACS/de connexion de miniOrange dans votre Okta.
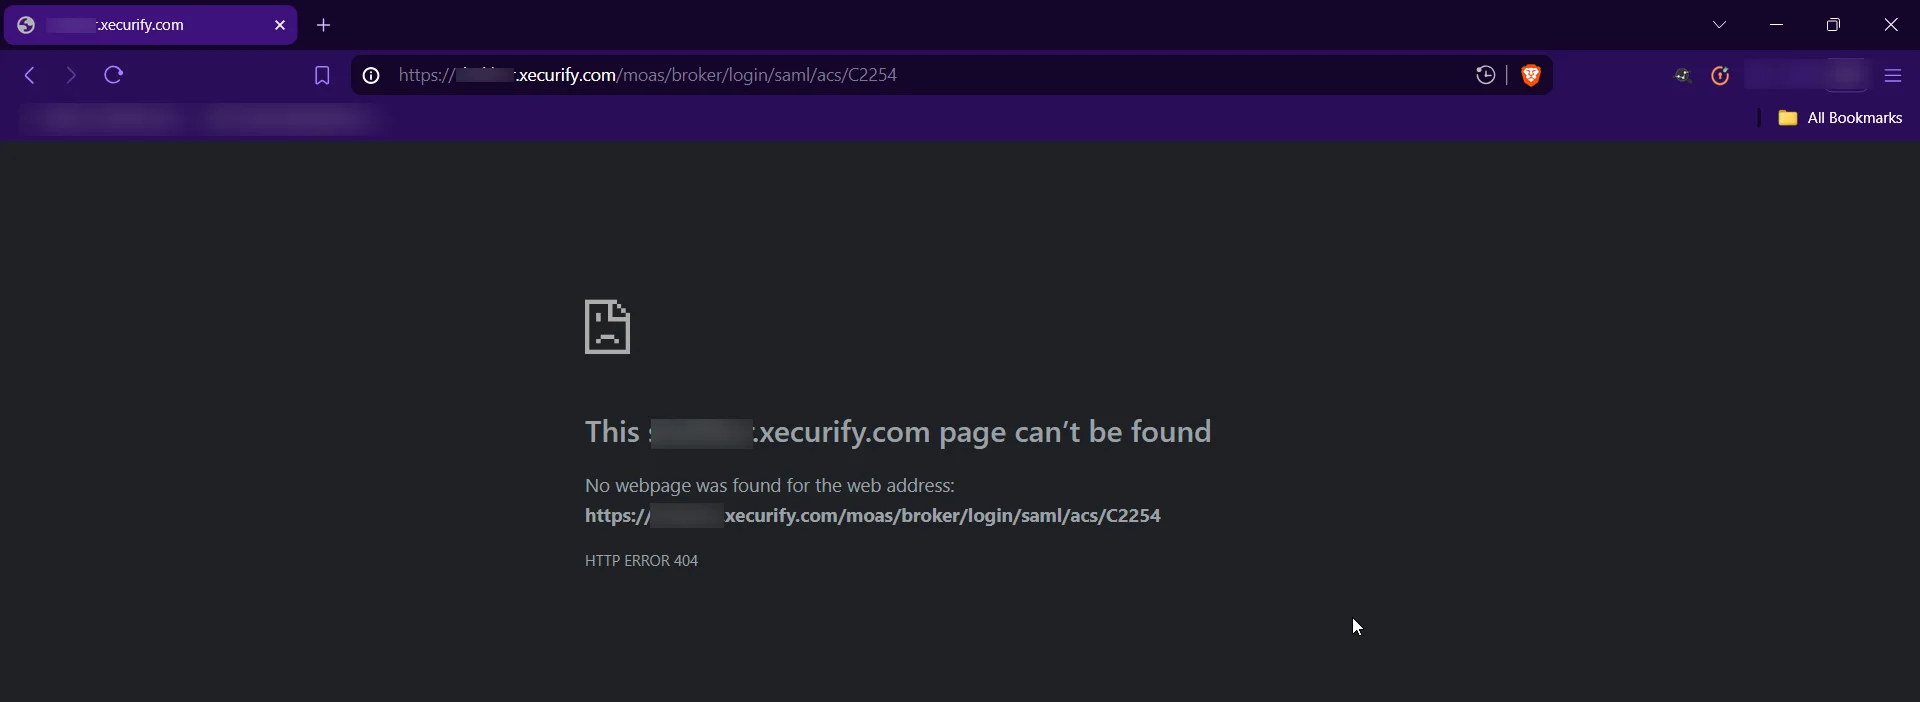
Si vous rencontrez une erreur 404 (Page introuvable) lors du test de connexion ou de l'authentification unique (SSO) , vous pouvez vérifier l' URL ACS/de connexion d' Okta dans l' application miniOrange.
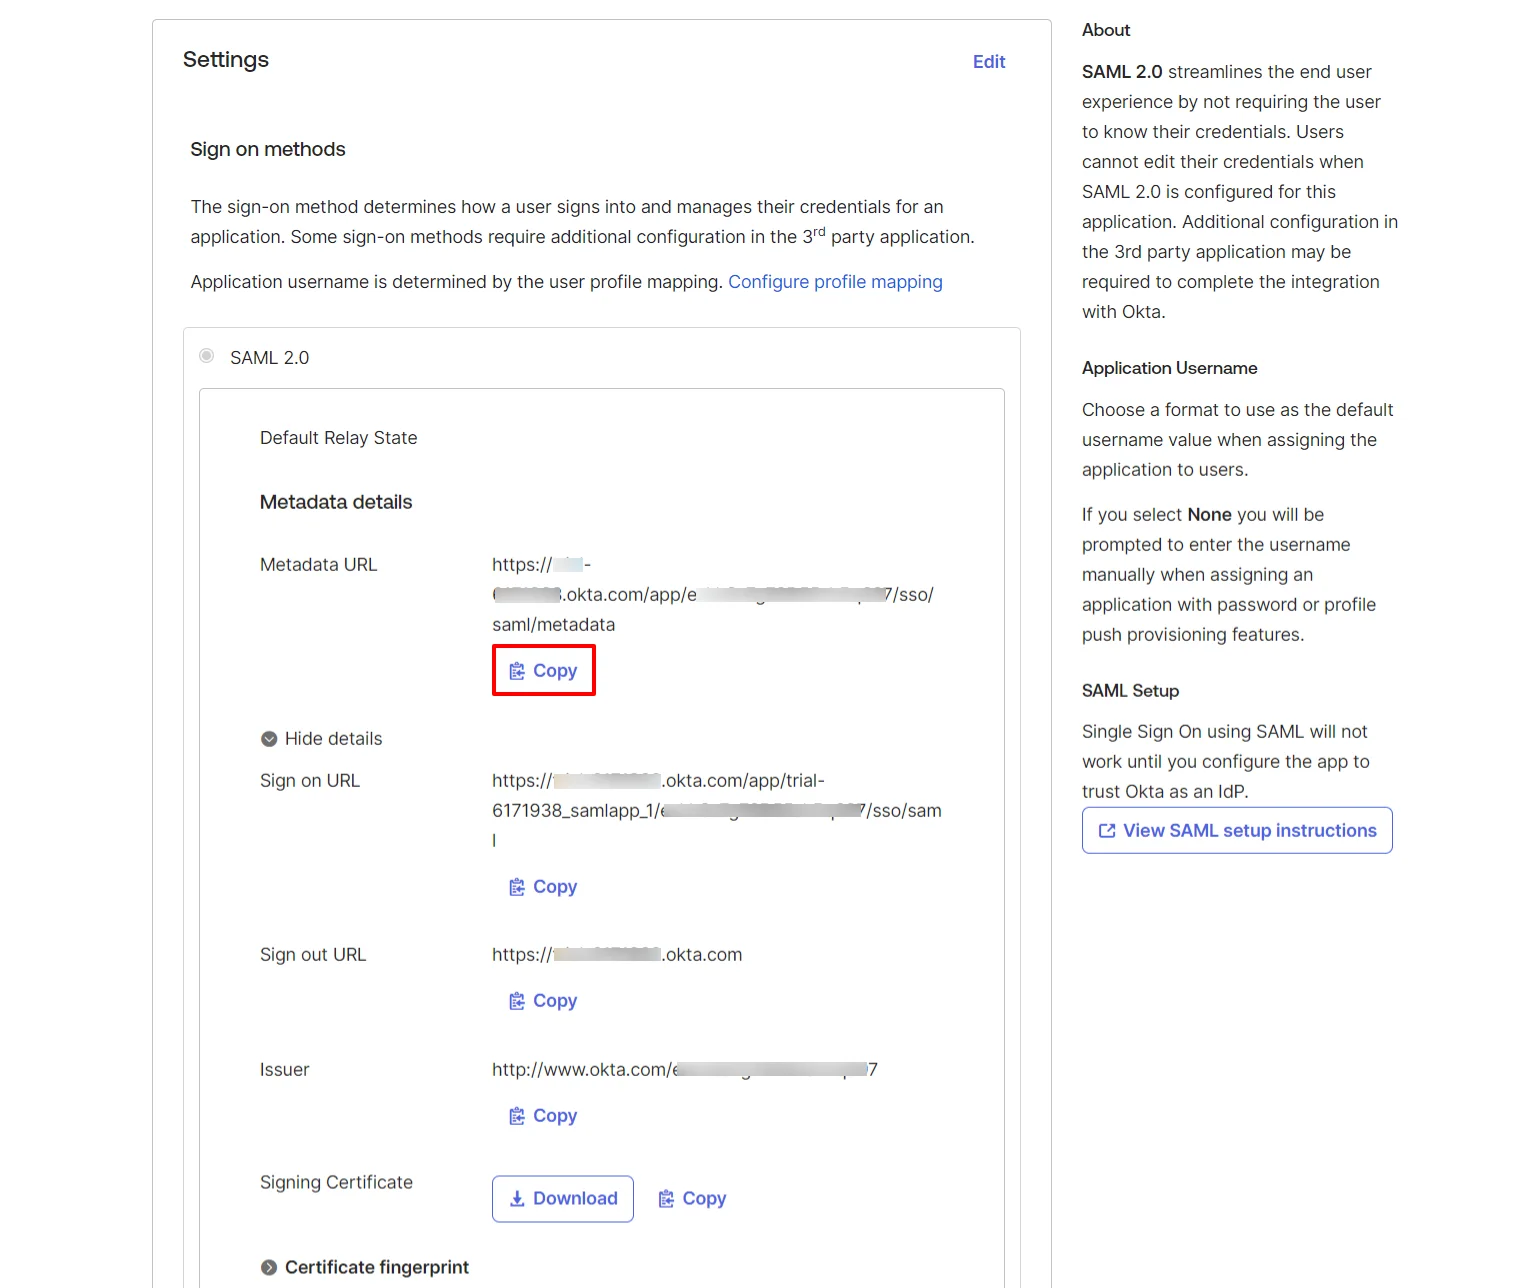
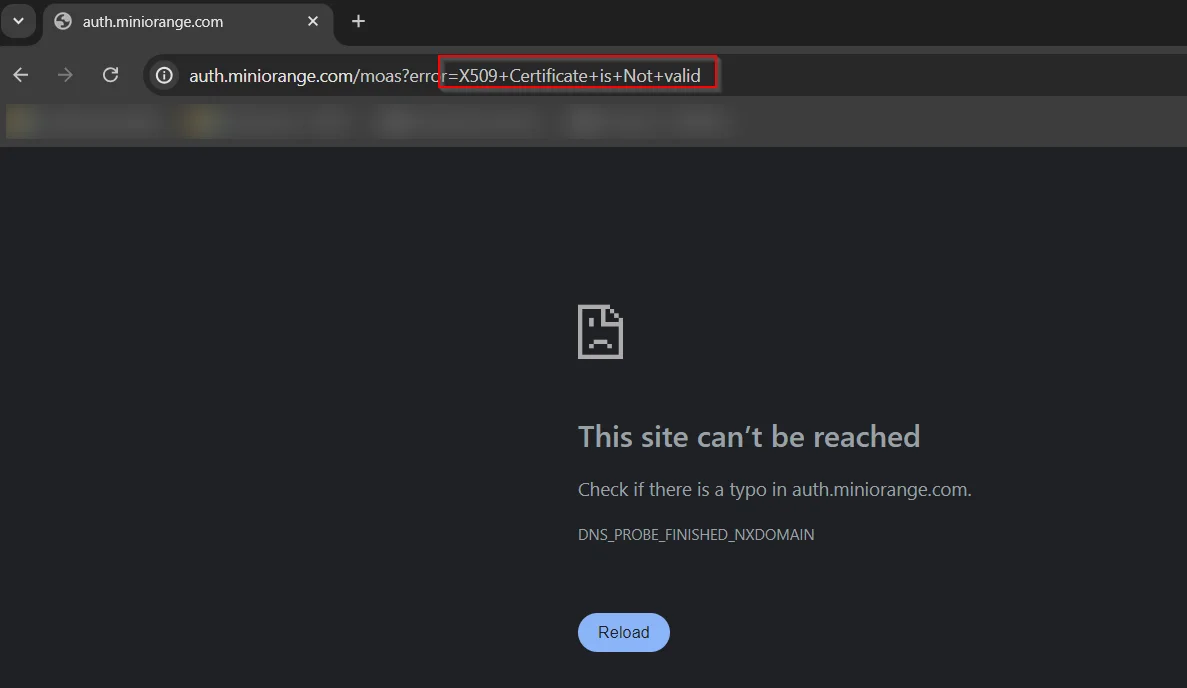
Si vous rencontrez un problème de certificat invalide, vous pouvez vérifier le certificat x.509 saisi dans l' application miniOrange avec le certificat de votre fournisseur d'identité (Okta).
Après SSO, si vous êtes bloqué dans la boucle de connexion, veuillez confirmer le mappage des attributs.
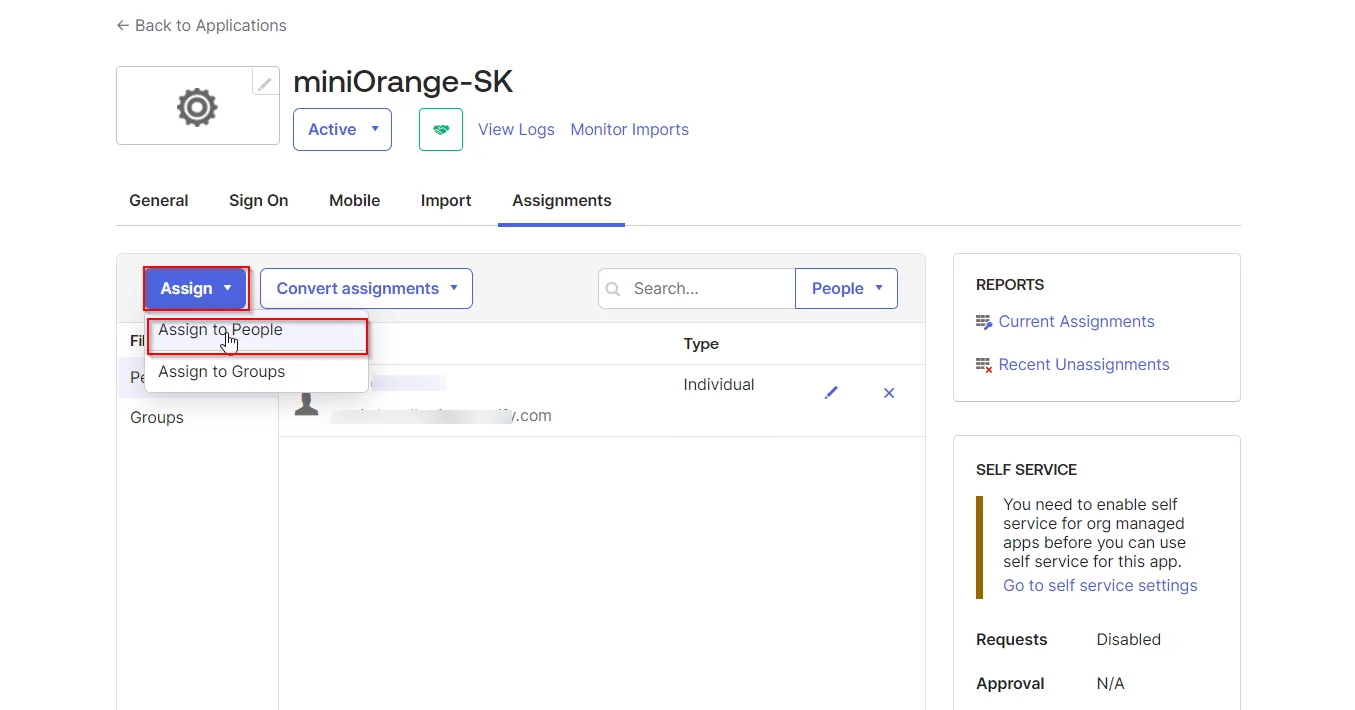
Suivez les étapes ci-dessous pour le même: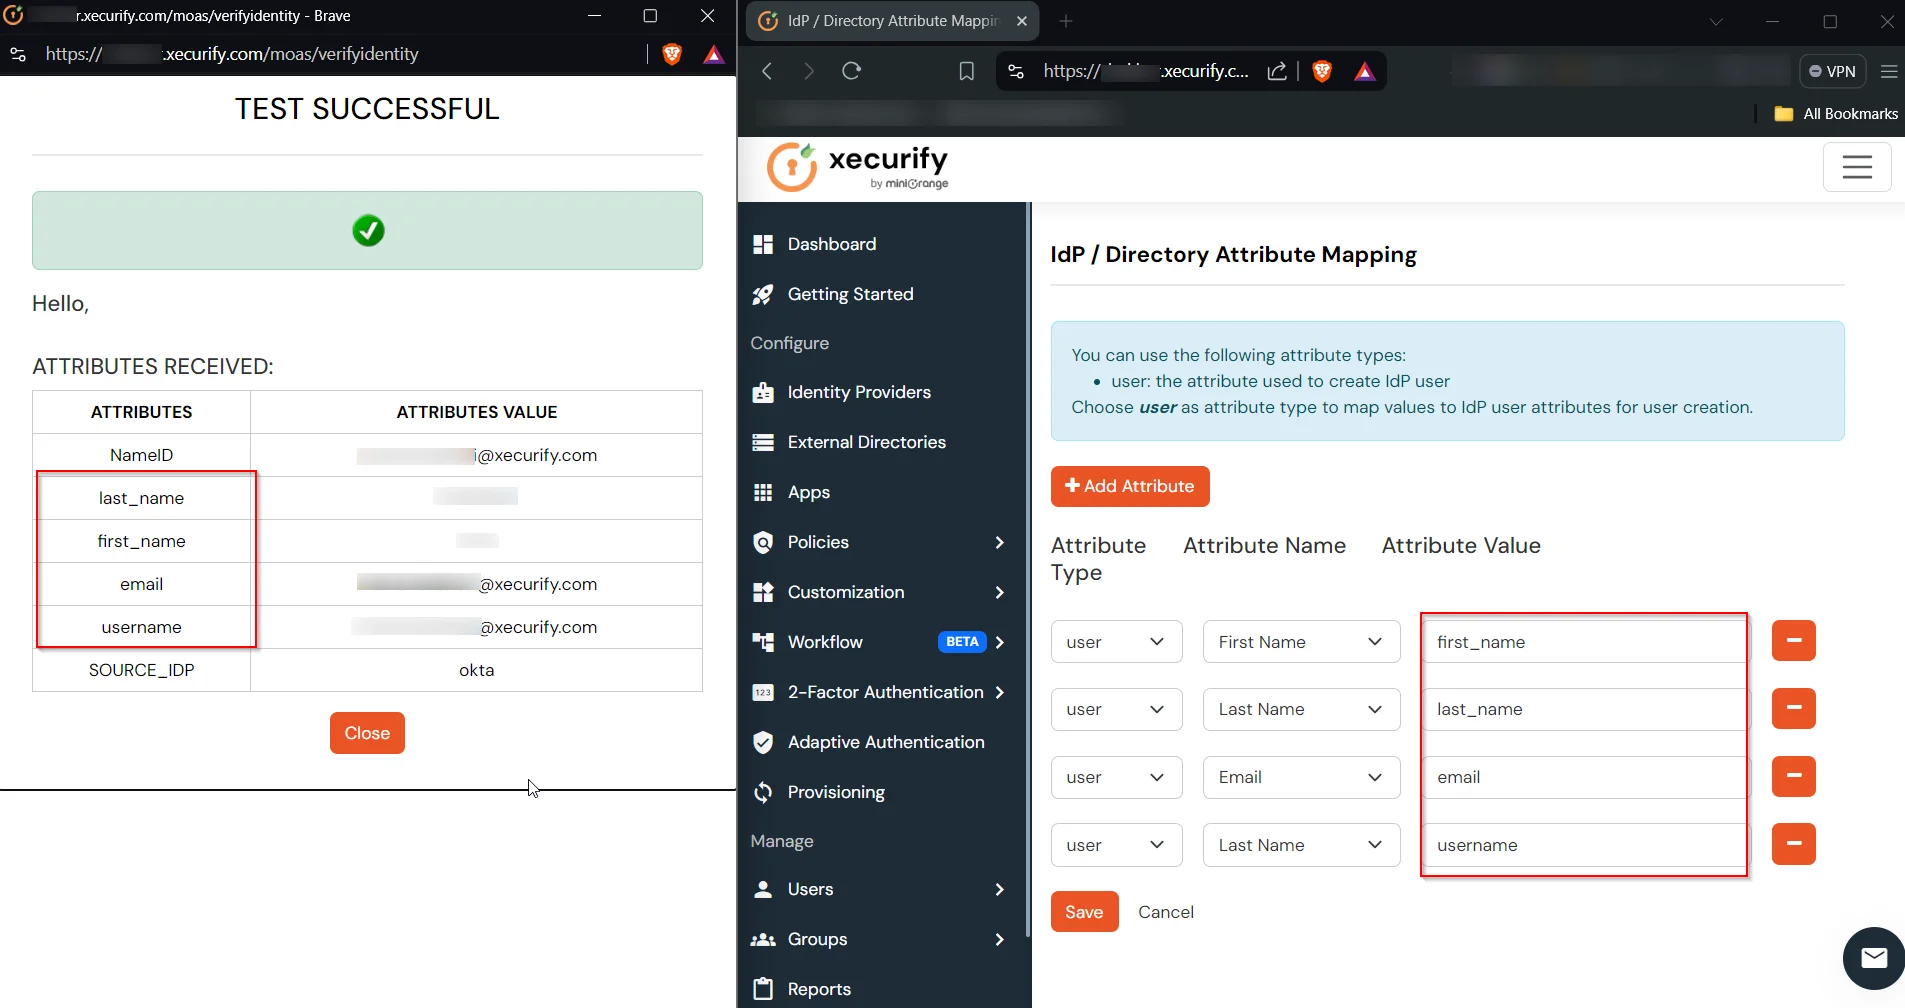
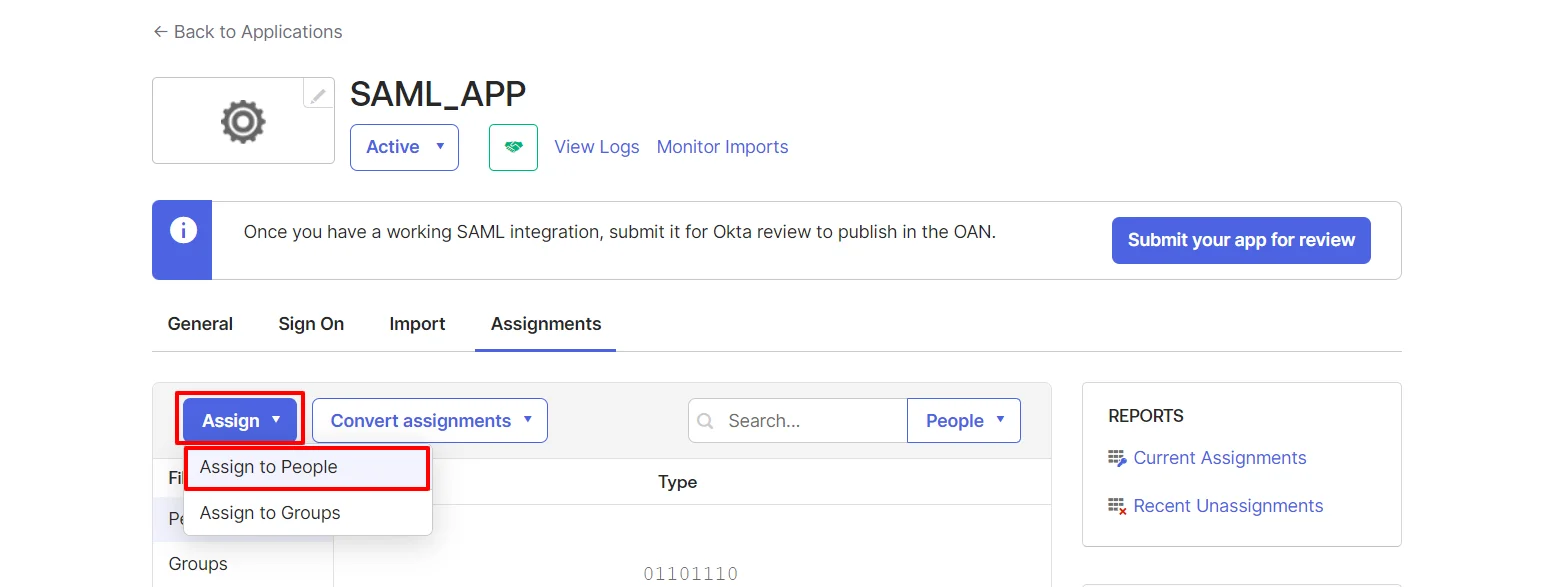
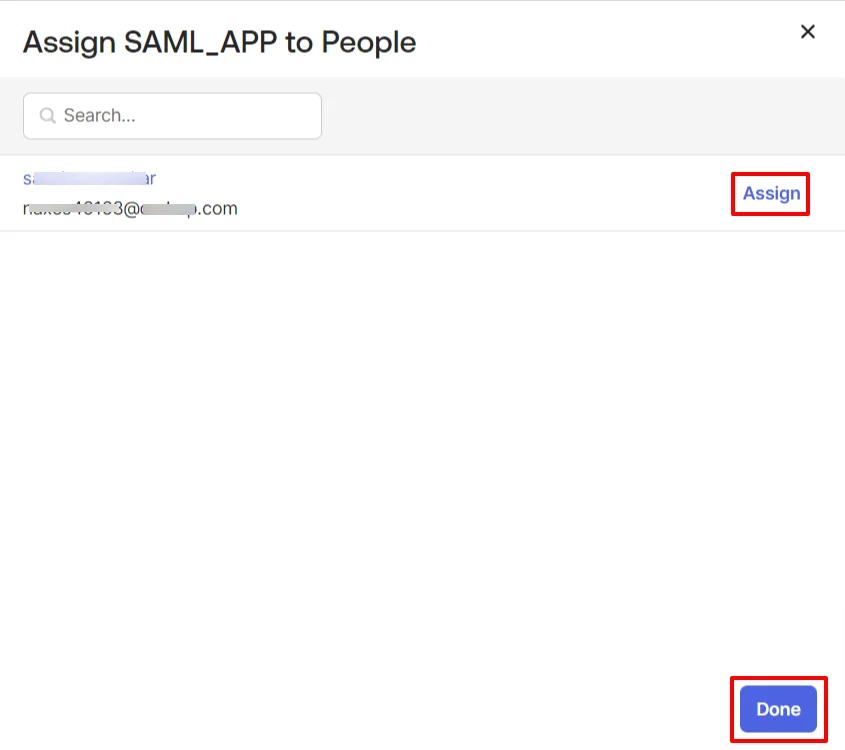
Si vous rencontrez le problème 403 App Not Assigned, cela signifie que vous essayez d'effectuer l'authentification unique pour cet utilisateur qui n'est pas affecté à cette application du côté d'Okta