Bonjour!

Besoin d'aide? Nous sommes ici !

Icône de support
Assistance par e-mail miniOrange
succès

Merci pour votre demande. Notre équipe vous contactera bientôt.

Si vous n'avez pas de nouvelles de nous dans les 24 heures, n'hésitez pas à envoyer un e-mail de suivi à info@xecurify.com

Résultats de la recherche:

×

Configurer Rippling comme fournisseur d'identité SAML pour l'authentification unique (SSO).


La solution miniOrange Identity Broker permet l'authentification inter-protocoles. Vous pouvez configurer Rippling comme fournisseur d'identité (IdP) pour l'authentification unique (SSO) sur vos applications et sites web. Dans ce cas, Rippling agit comme fournisseur d'identité et miniOrange comme intermédiaire.

Nous proposons une solution clé en main pour l'intégration avec Rippling, simplifiant et accélérant ainsi sa mise en œuvre. Notre équipe peut également vous accompagner dans la configuration de Rippling en tant que fournisseur d'identité SAML pour l'authentification à vos applications.


Obtenez une aide gratuite pour l'installation


miniOrange offre une assistance gratuite via un appel de consultation avec nos ingénieurs système pour configurer l'authentification unique (SSO) pour différentes applications utilisant Rippling comme fournisseur d'identité (IdP) dans votre environnement, avec un essai gratuit de 30 jours.

Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons très rapidement.


Connectez-vous avec une source externe d'utilisateurs


miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), des fournisseurs d'identité (Microsoft Entra ID, Okta, AWS, etc.) et bien d'autres. Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
Condition préalable:

  • Pour commencer, vous devez disposer d’un compte Rippling actif avec des droits d’administrateur pour votre organisation.
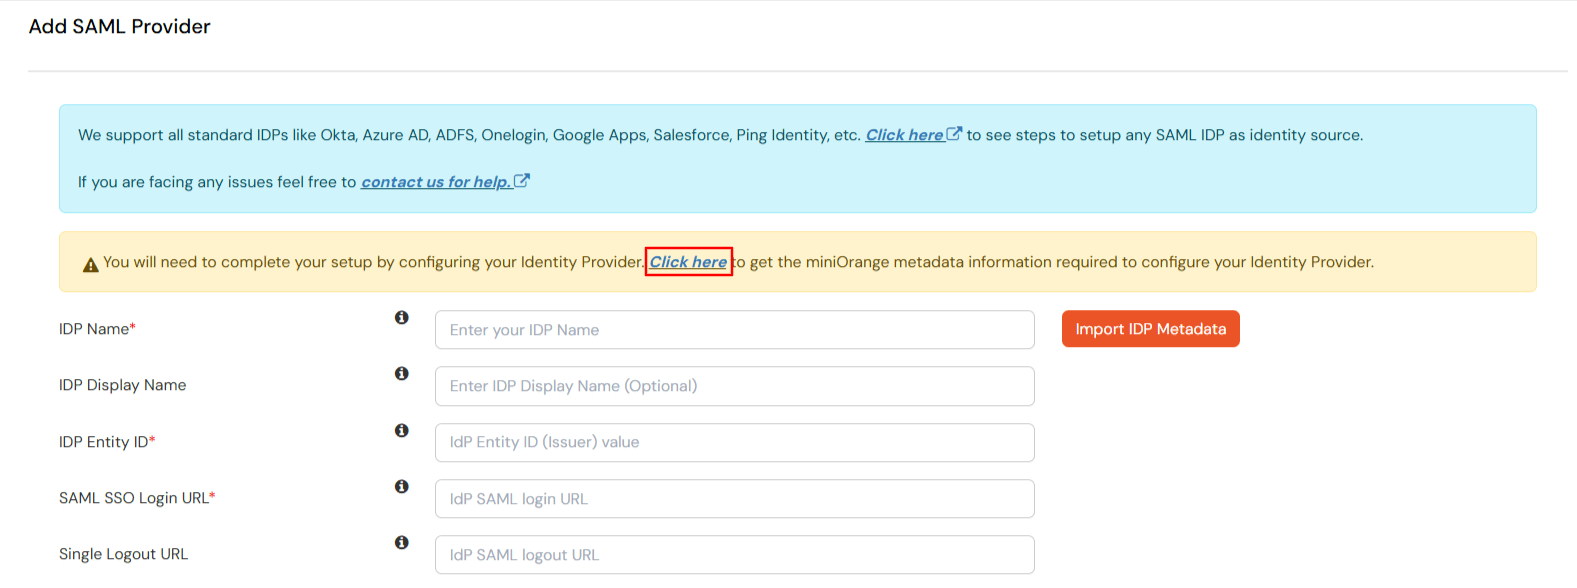
  • Récupérez les métadonnées miniOrange SP dont vous aurez besoin à la première étape. Pour cela, accédez à Console d'administration miniOrange >> Fournisseurs d'identité >> Ajouter un fournisseur d'identité. En dessous de Choisir un fournisseur d'identité, sélectionnez SAML dans le menu déroulant et allez à Fournisseur SAML. Cliquez ensuite sur le Cliquez ici lien.
  • Rippling en tant que fournisseur d'identité : Obtenir les métadonnées pour configurer le fournisseur d'identité SAML Rippling

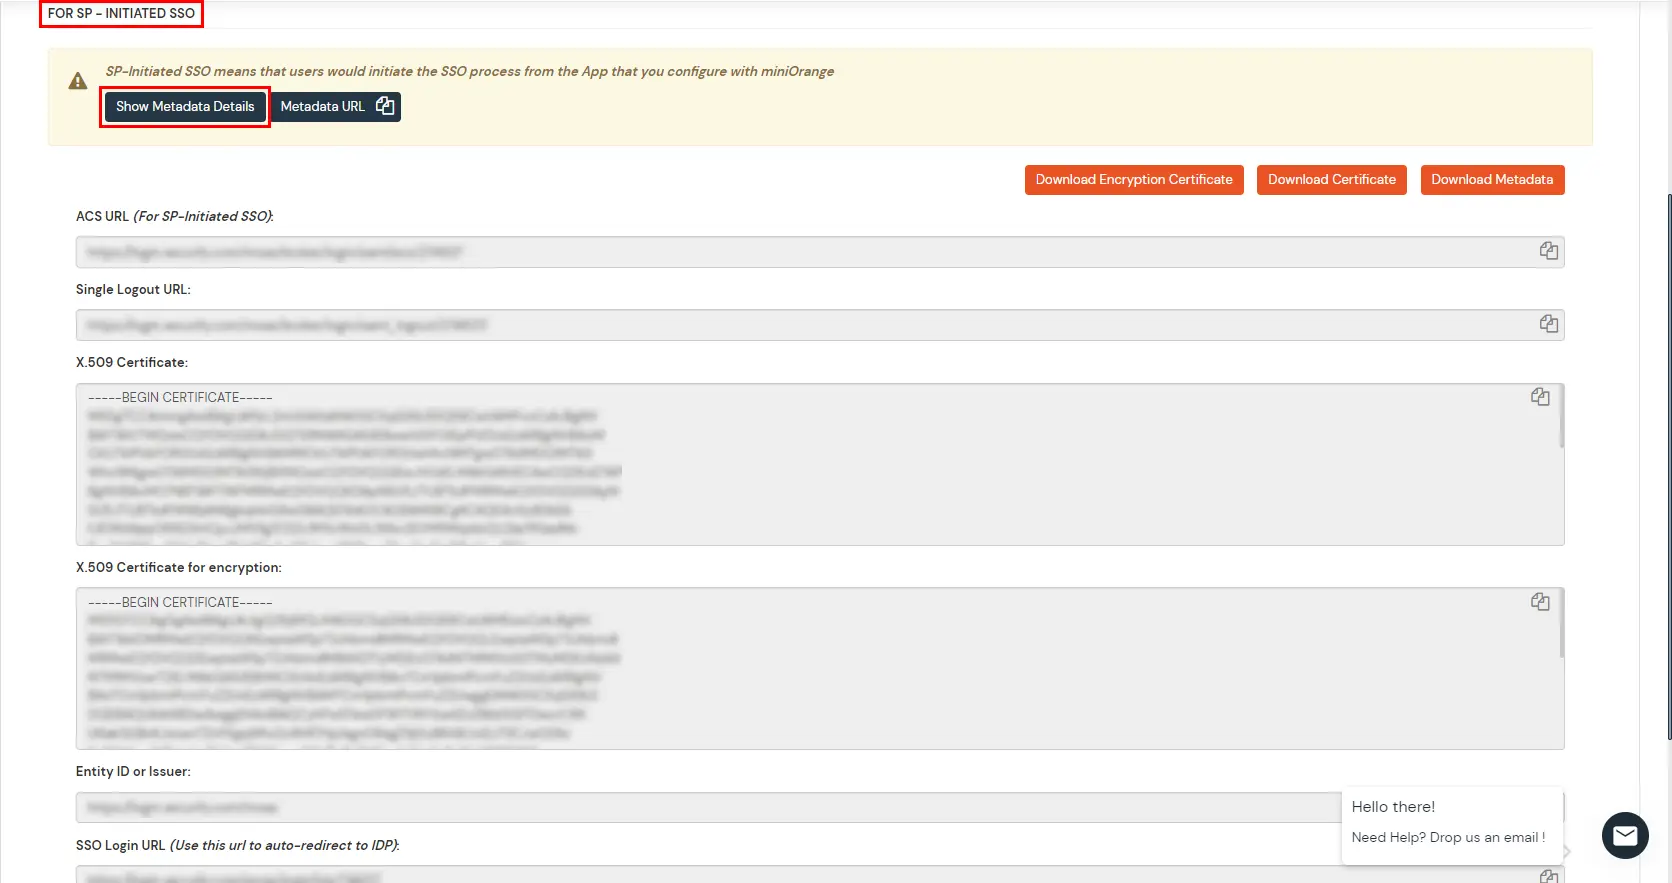
  • Cliquez sur Afficher les métadonnées Détails sous Pour SP - SSO initié. Garder URL ACS et ID d'entité ou émetteur dont vous aurez besoin dans la console Rippling dans Étape 1.
  • Configurer Rippling Single Sign-On (SSO)


Étapes pour configurer Rippling en tant que fournisseur d'identité et miniOrange en tant que fournisseur de services (SP) pour la connexion SSO

1. Configurer miniOrange comme fournisseur de services (SP) dans Rippling

  • Connectez-vous à votre domaine Rippling en tant qu'administrateur de compte.
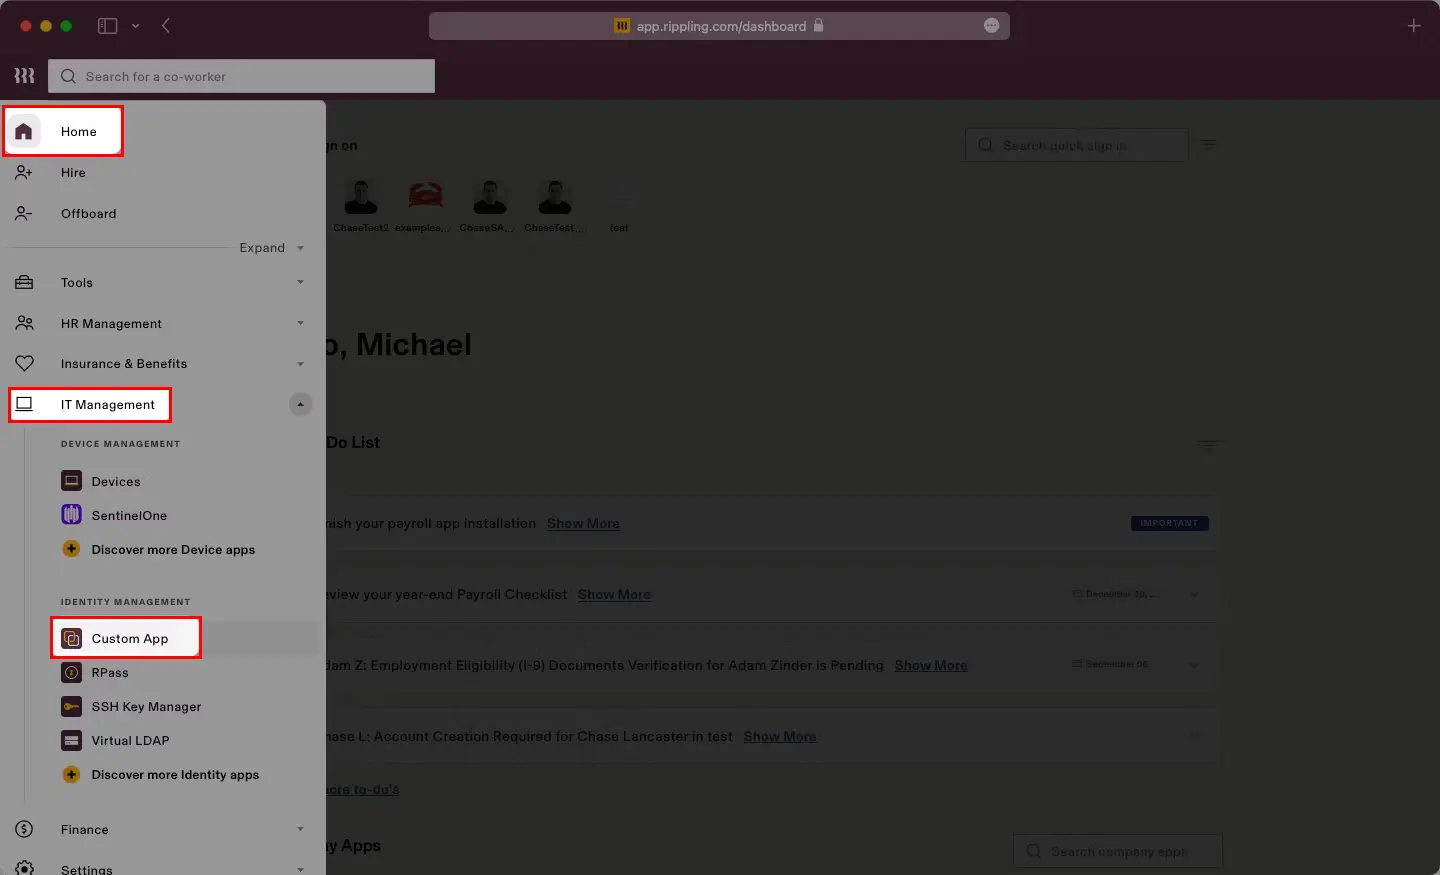
  • Accédez à Accueil >> Gestion informatique >> Application personnalisée dans la barre de navigation de gauche.
  • Authentification SSO (Single Sign On) en cascade

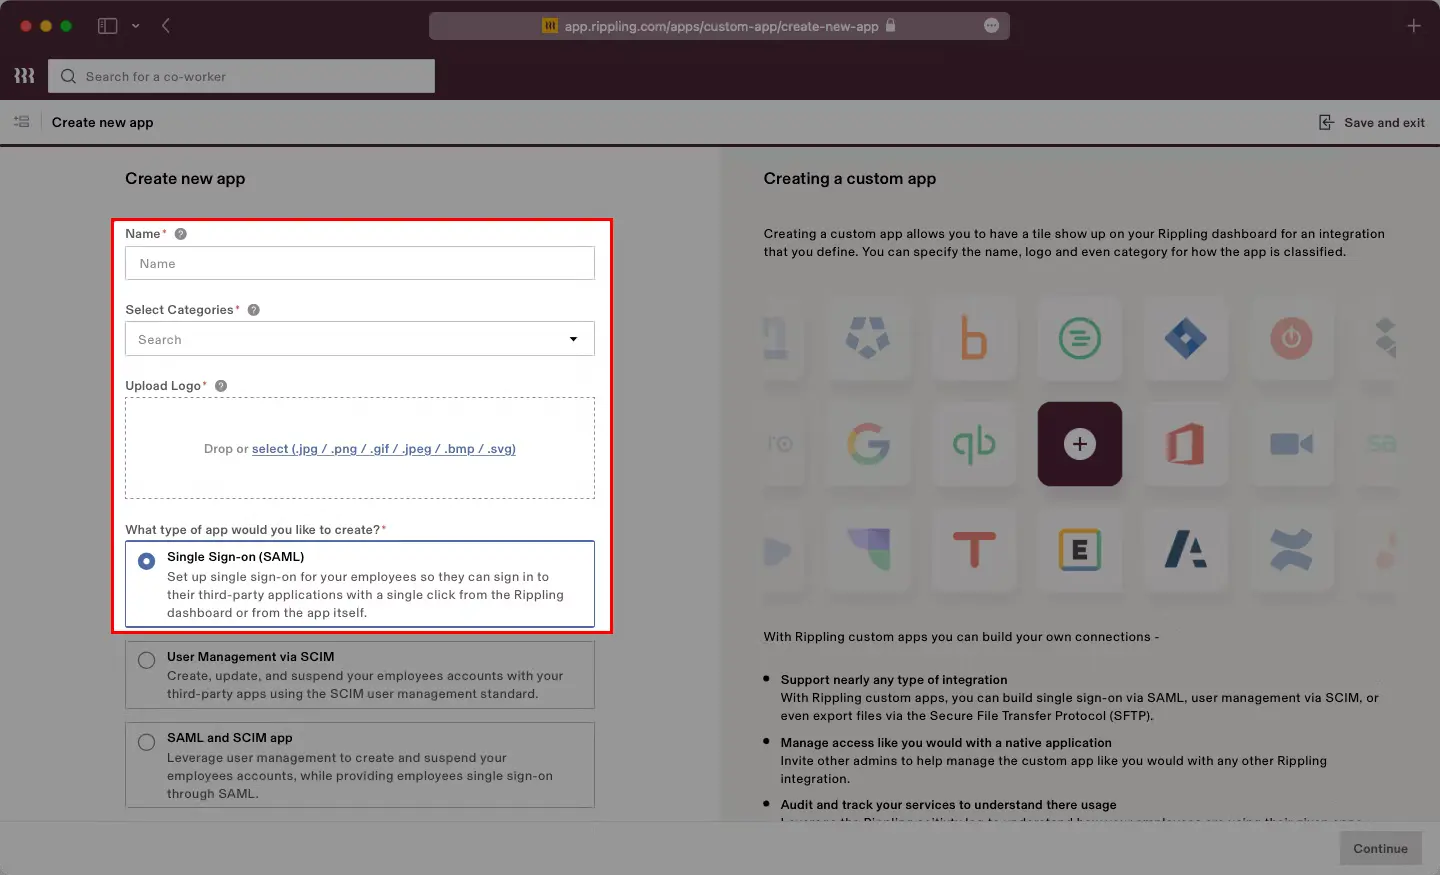
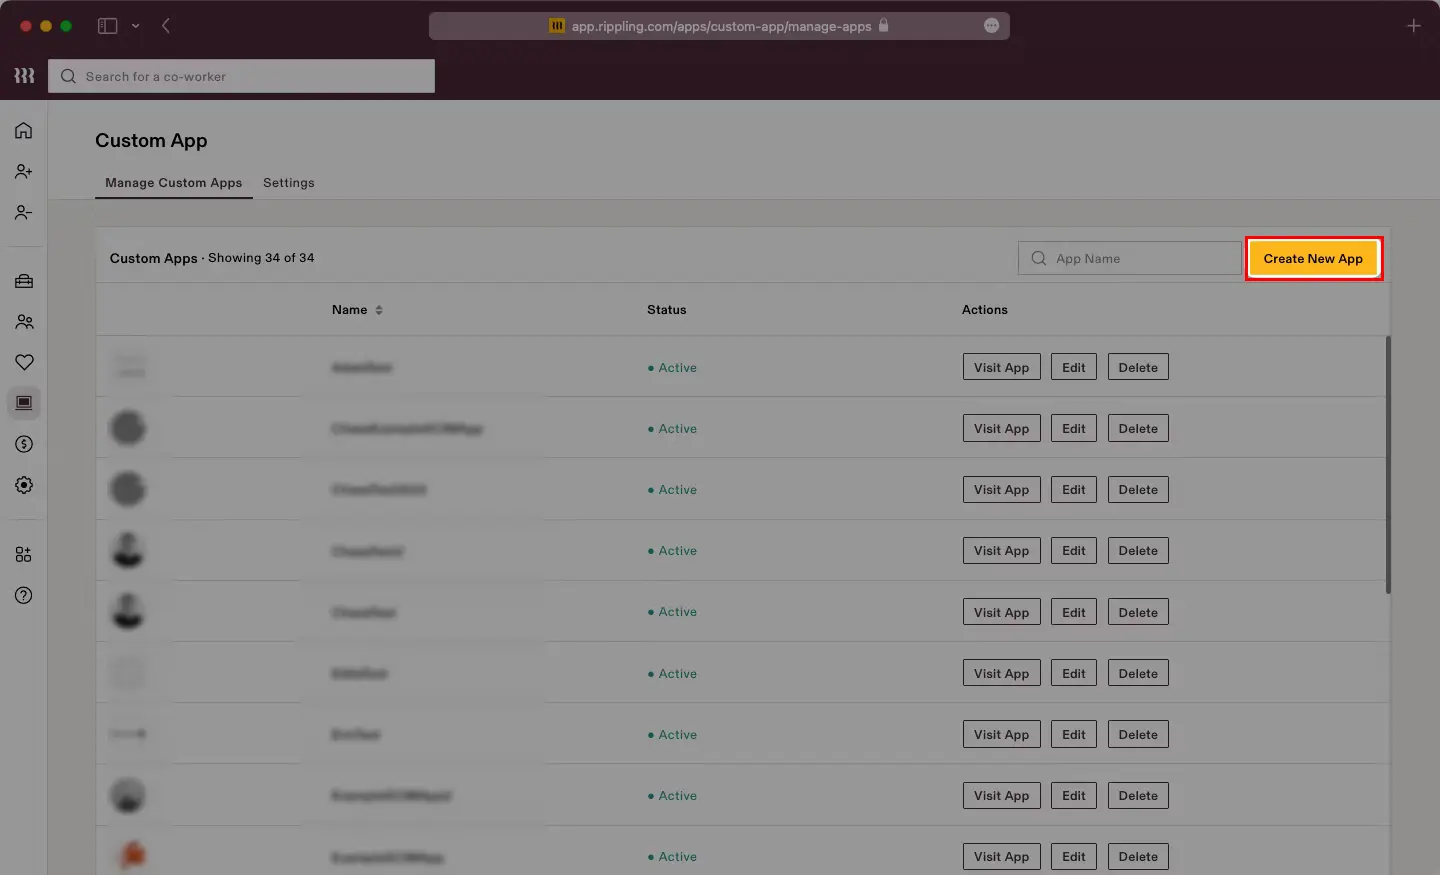
  • Cliquez sur Créer une nouvelle application bouton dans le coin supérieur droit.
  • Authentification SSO (Single Sign On) en cascade

  • Entrer le Nom, sélectionnez la catégorie et Télécharger le logo selon votre candidature.
  • Sélectionner Authentification unique (SAML) type d'application. Cliquez sur Continuer.
  • Authentification unique (SSO) en cascade, sélectionnez saml

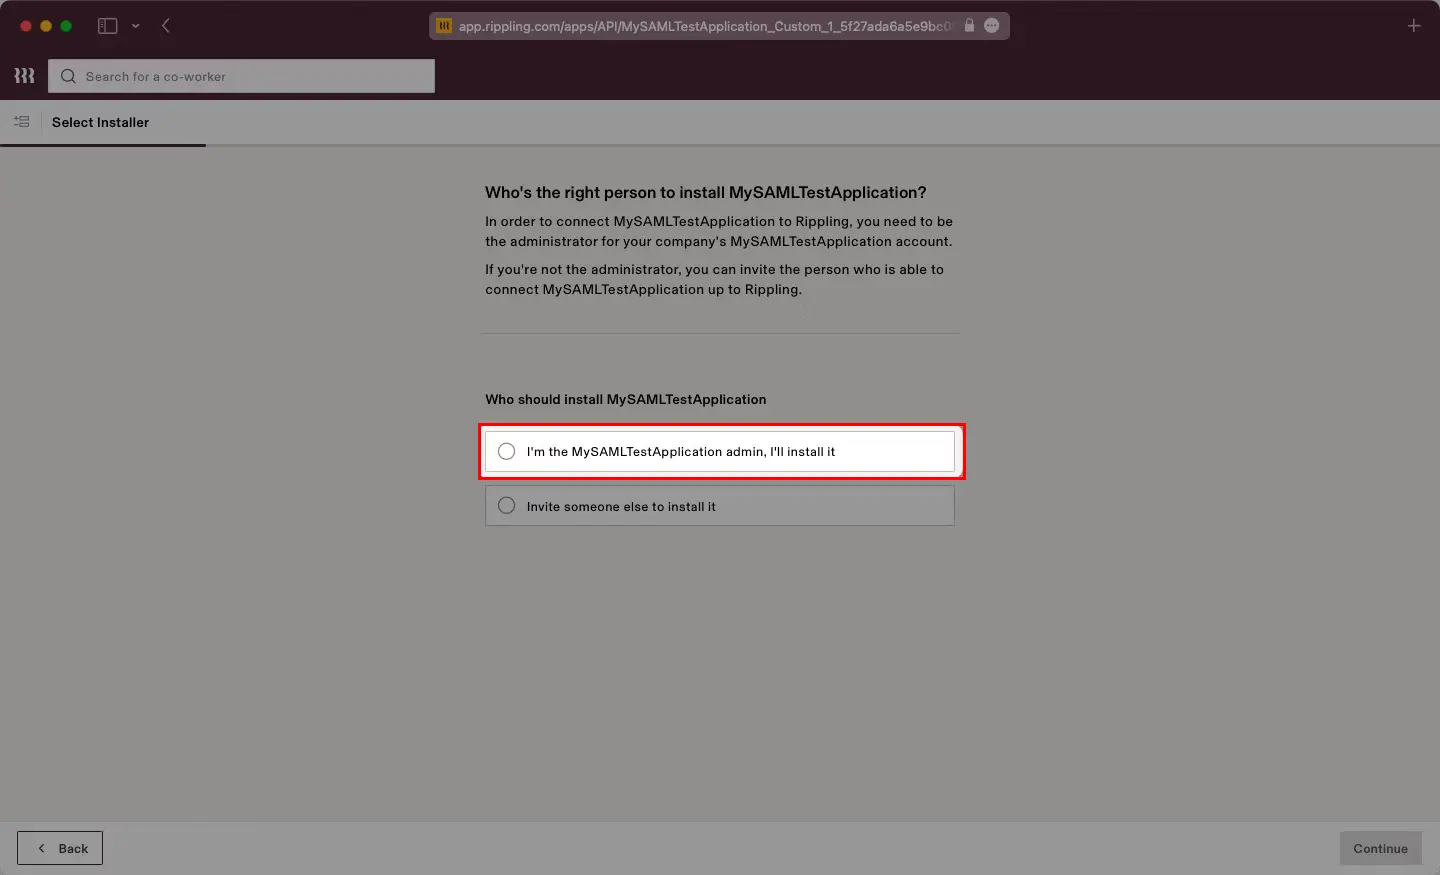
  • Confirmez que vous êtes le Administrateur des applicationsCliquez sur Continuer.
  • Authentification unique (SSO) en cascade, sélectionnez saml

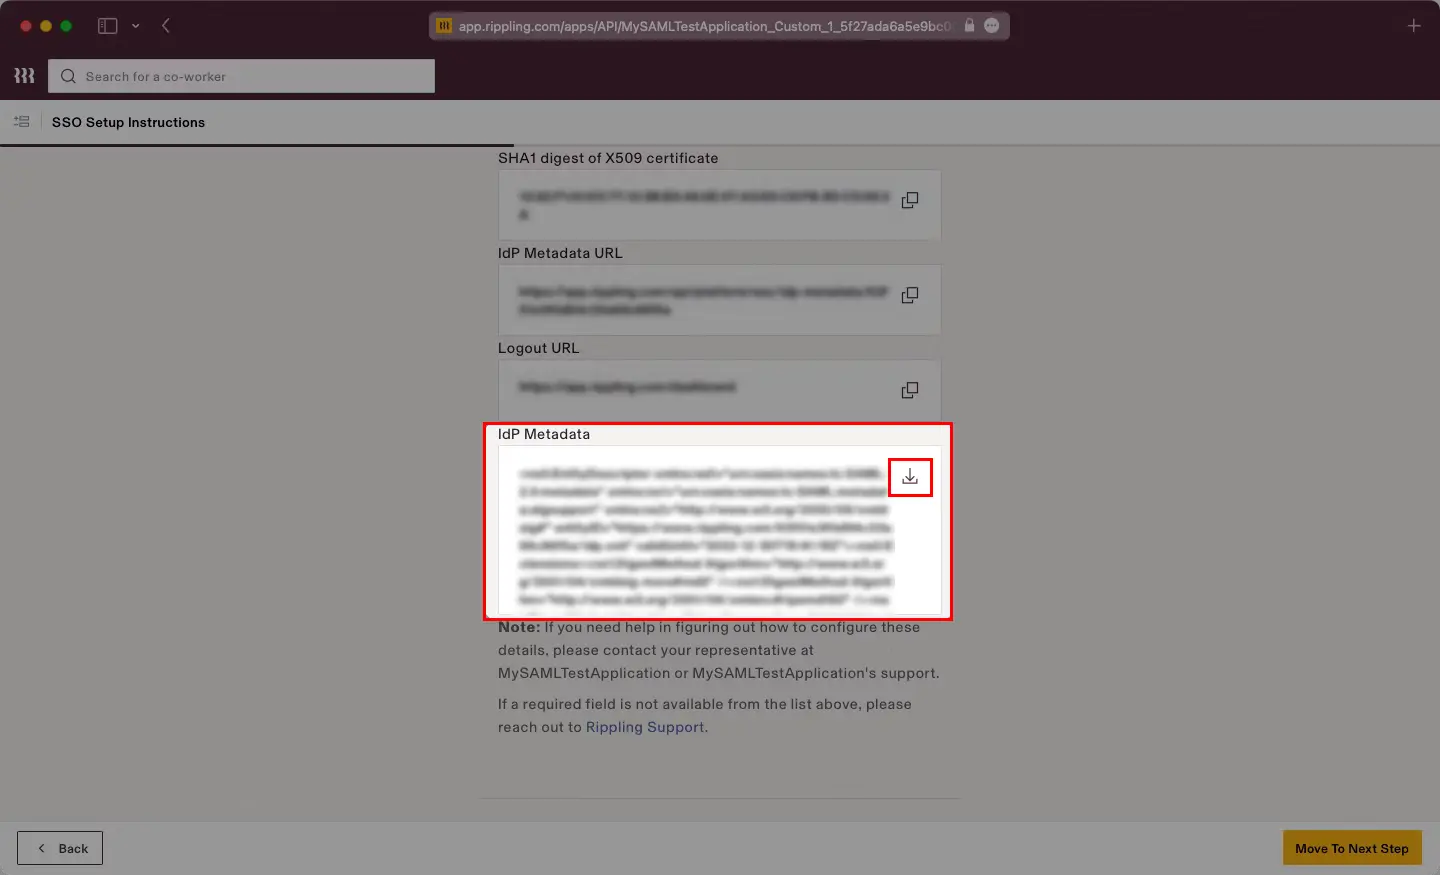
  • La page d'instructions de configuration SSO sera visible. Cela comprendra les Fichier XML de métadonnées IdP. Téléchargez le fichier XML qui sera nécessaire ultérieurement pour la configuration de miniOrange.
  • Authentification unique (SSO) en cascade, sélectionnez saml

  • Cliquez sur Passer à l'étape suivante.
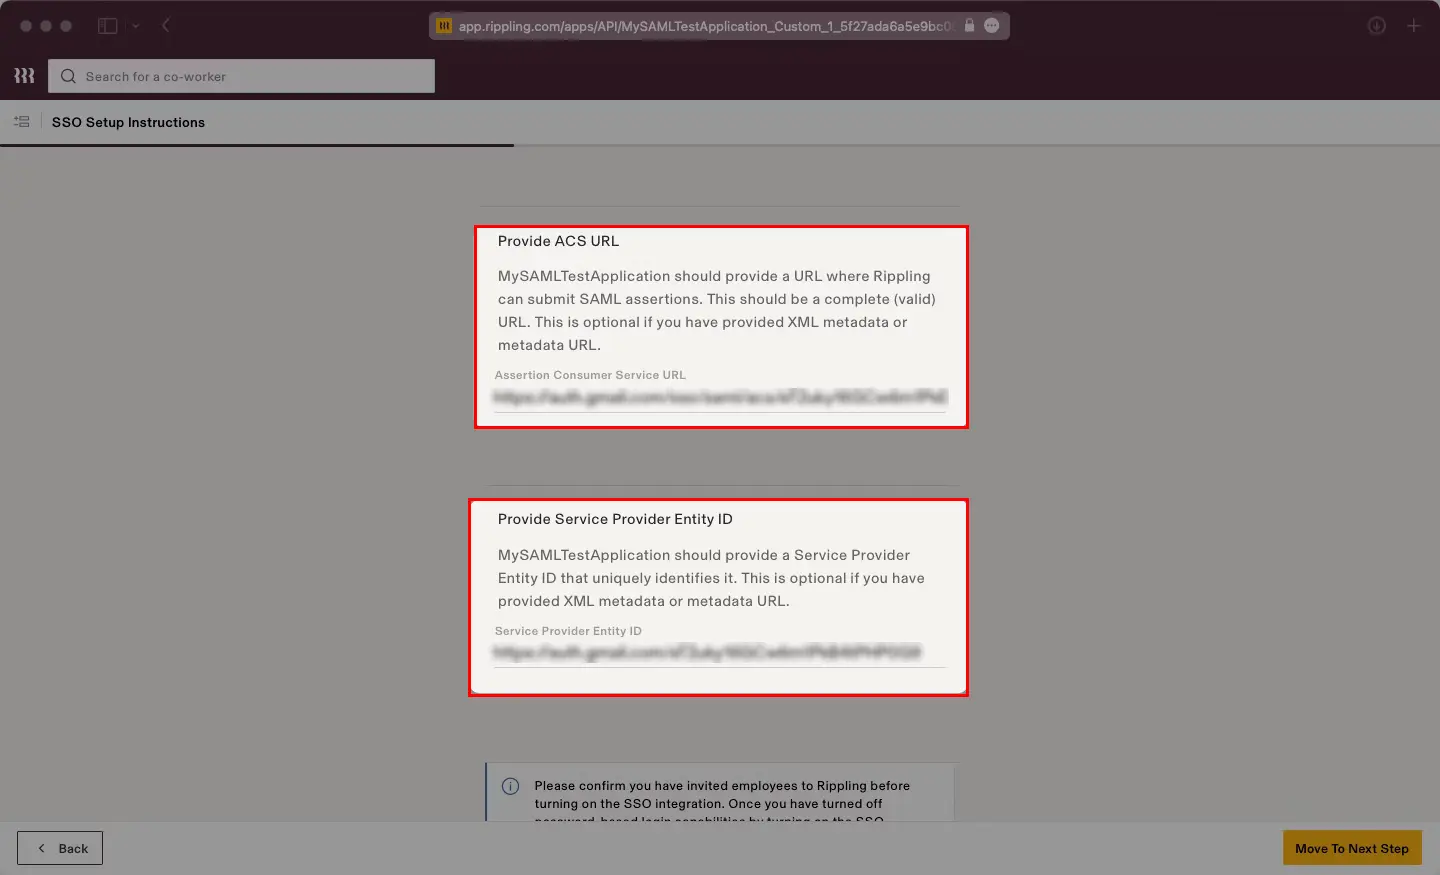
  • Il vous sera demandé de fournir URL ACS et ID d'entité. Entrez les valeurs que nous avons obtenues à partir de Pré-requis : .
  • Authentification unique (SSO) miniOrange Data

  • Terminez la configuration restante avec les paramètres souhaités.

2. Configurer Rippling comme fournisseur d'identité (IDP) dans miniOrange

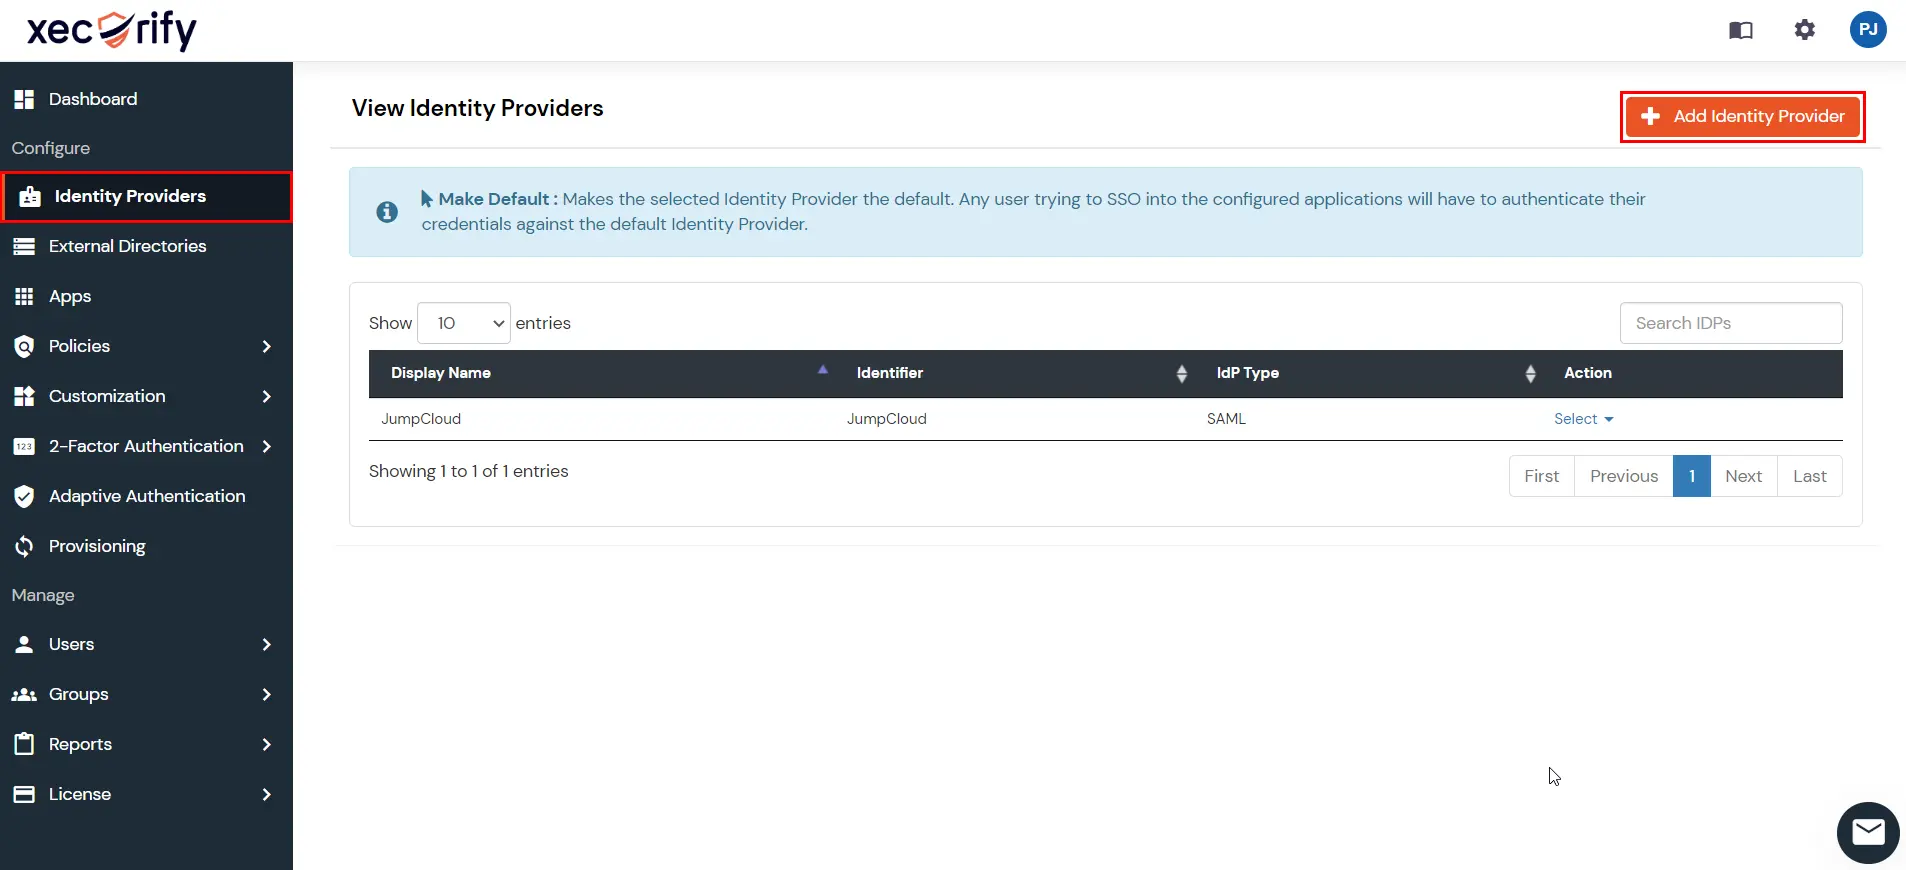
  • Retour à la Console d'administration miniOrange et naviguez jusqu'à Fournisseurs d'identité dans le menu de navigation de gauche. Ensuite, cliquez sur Ajouter un fournisseur d'identité .
  • Rippling en tant que fournisseur d'identité : Ajouter un fournisseur d'identité

  • In Choisir un fournisseur d'identité, sélectionnez SAML de la liste déroulante.
  • Rippling en tant que fournisseur d'identité : sélectionnez SAML dans la liste déroulante

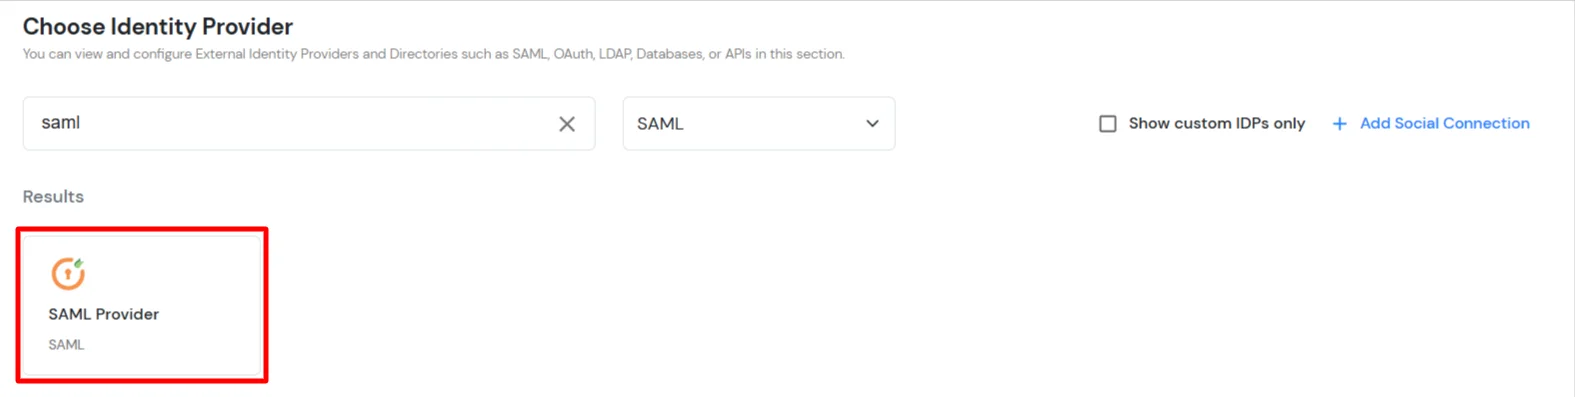
  • Recherchez Fournisseur SAML.
  • Rippling en tant que fournisseur d'identité : Recherche SAML

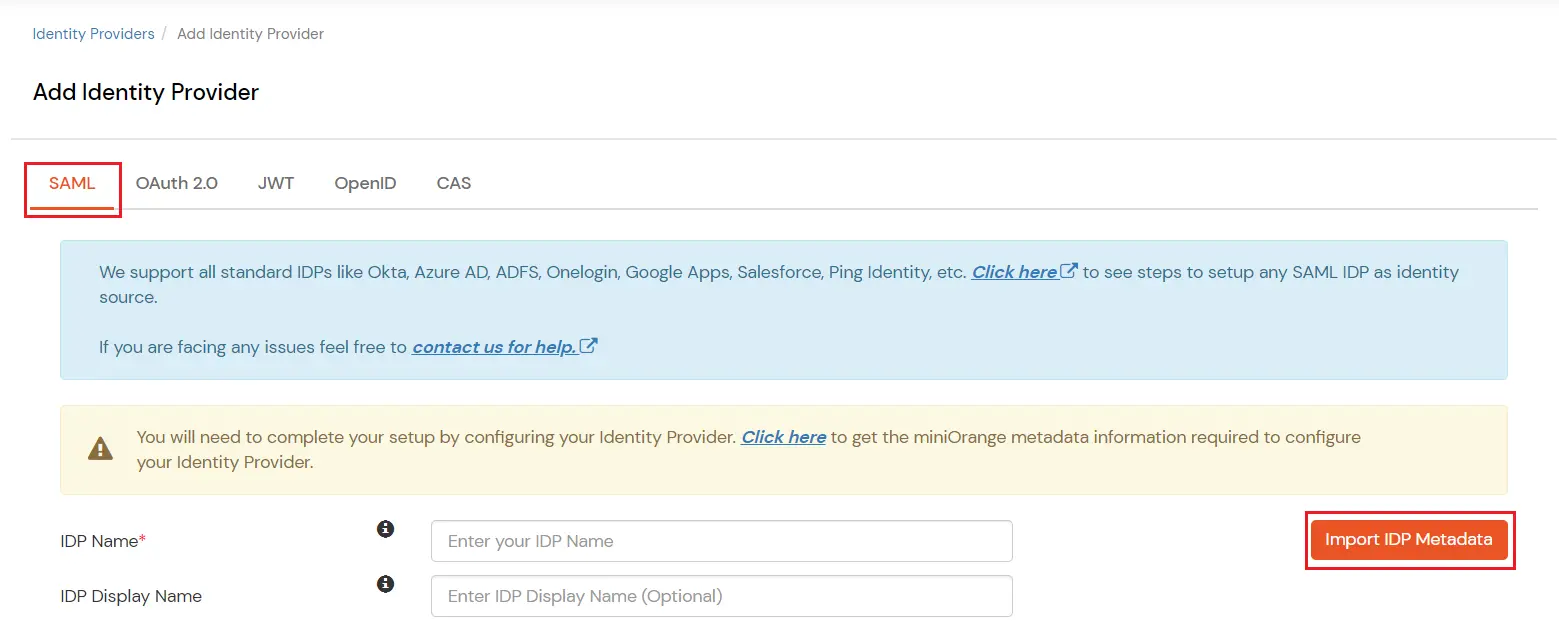
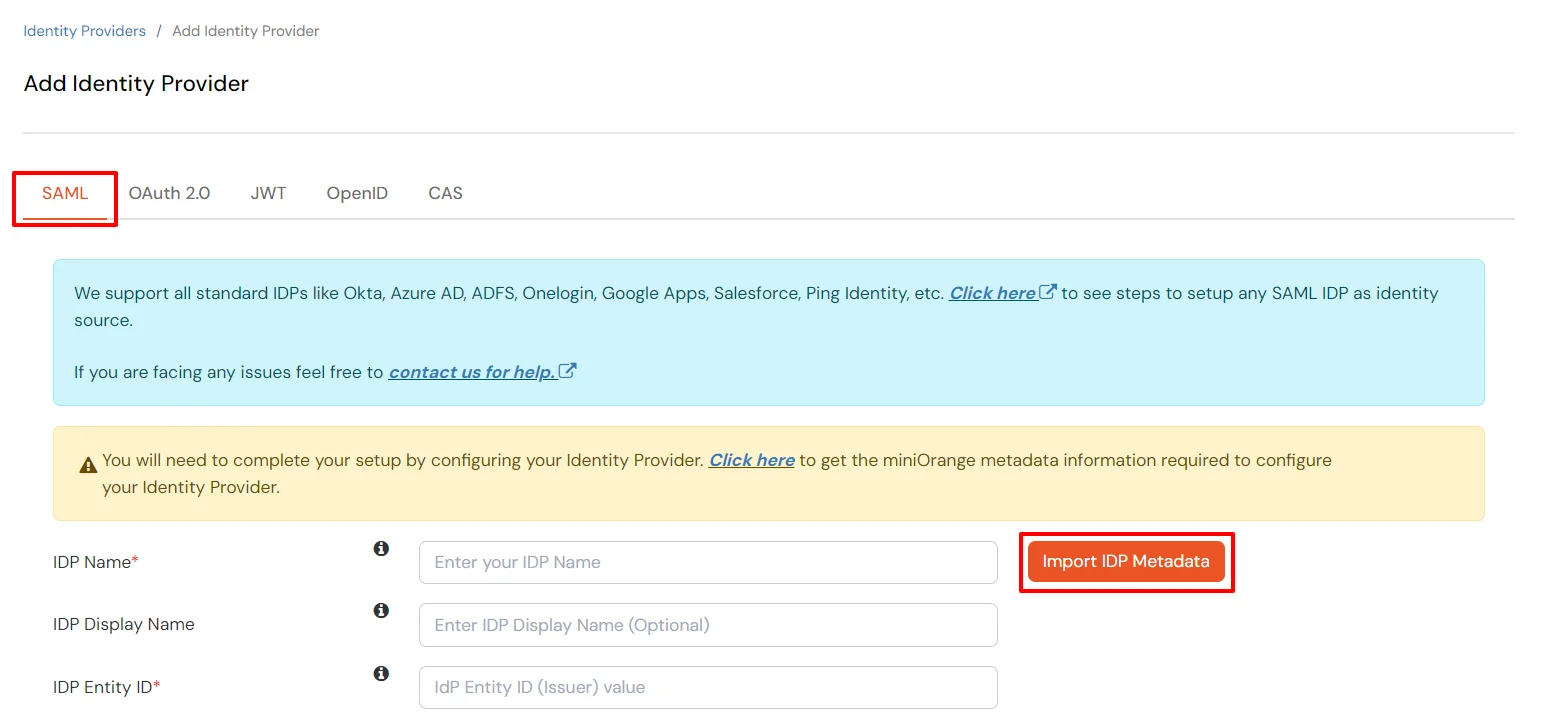
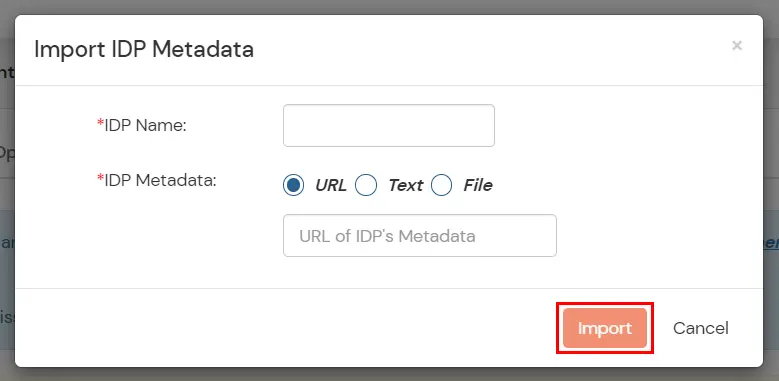
  • Cliquez sur Importer les métadonnées IDP.
  • Rippling en tant que fournisseur d'identité : sélectionnez SAML et importez les métadonnées du fournisseur d'identité

  • Téléchargez le fichier de métadonnées XML que vous avez téléchargé depuis Rippling dans Étape 1 en utilisant la fonction Importer les métadonnées IDP .
  • Entrer le Nom du PDI comme Rippling, sélectionnez Fichier car Métadonnées IDP formater et télécharger le fichier XML.
  • Ensuite, cliquez sur le Global .
  • Rippling en tant que fournisseur d'identité : Télécharger le fichier de métadonnées

  • Les détails de vos métadonnées IDP seront automatiquement renseignés.
  • Faites défiler jusqu'à Activer pour la connexion de l'utilisateur final et activez le bouton.
  • Cliquez sur Enregistrer.

3. Tester la connexion

  • Visitez votre URL de la page de connexion.
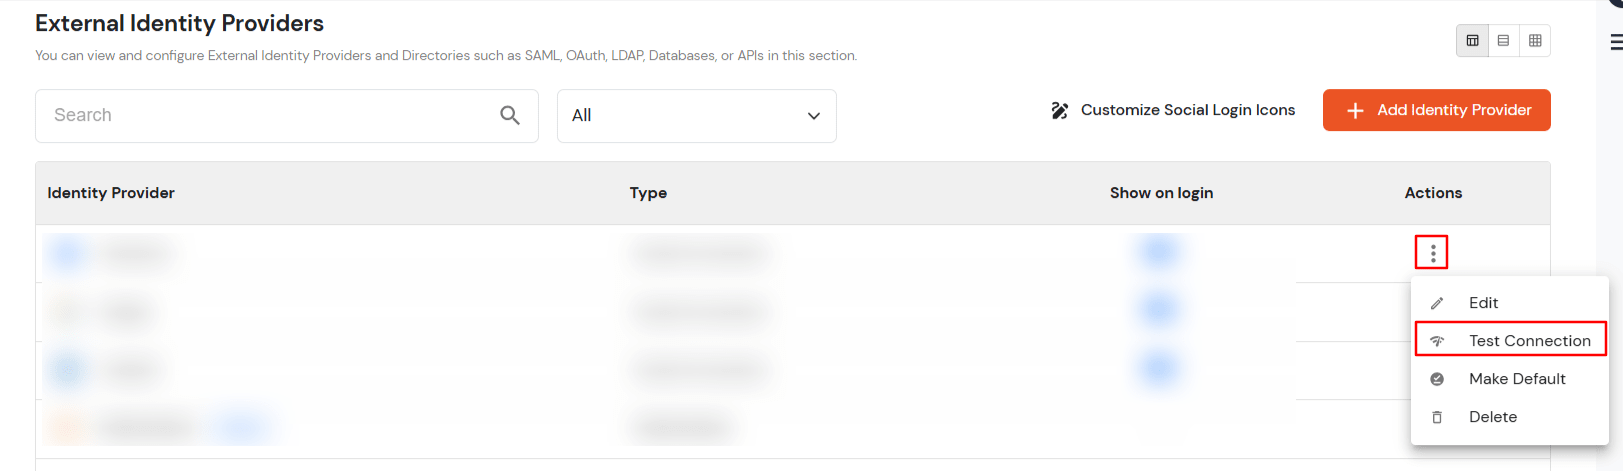
  • Allez dans Fournisseurs d'identité languette.
  • Recherchez votre application, cliquez sur les trois points du menu Actions et sélectionnez Test de connexion par rapport au fournisseur d'identité (IDP) que vous avez configuré.
  • Test de connexion Rippling-IDP

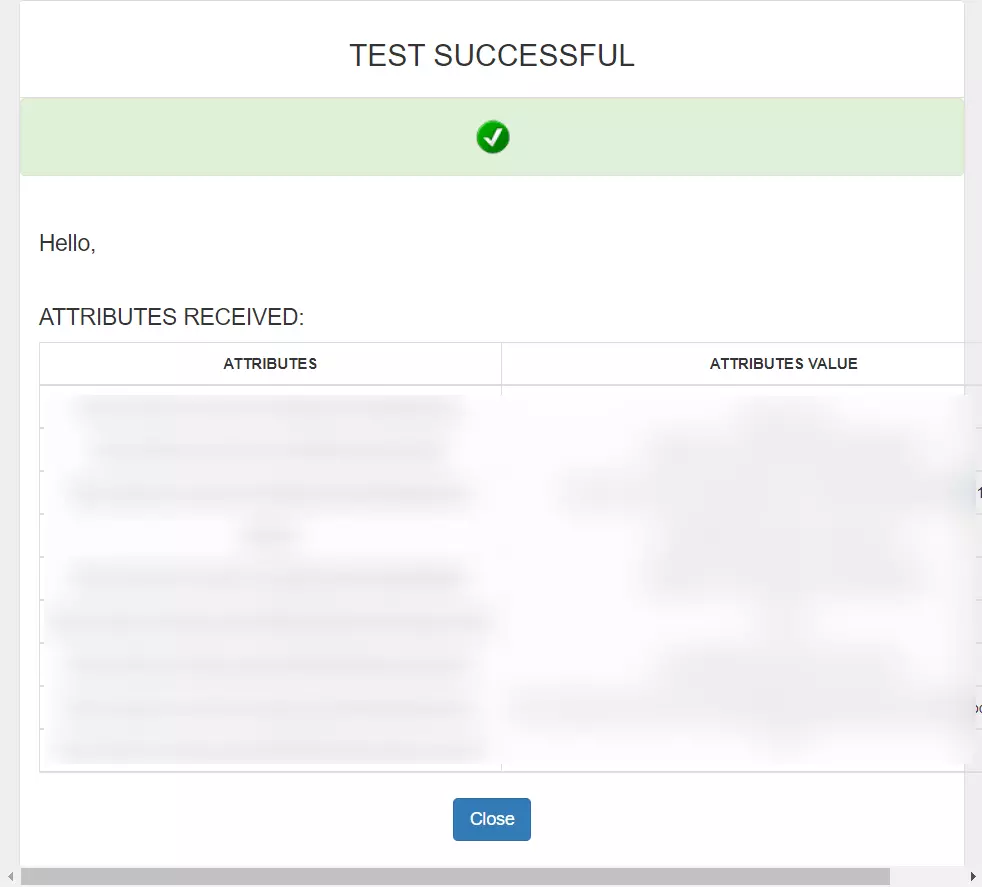
  • Une fois que vous aurez saisi des identifiants Rippling valides (identifiants de l'utilisateur associé à l'application créée dans Rippling), une fenêtre contextuelle s'affichera, comme illustré dans la capture d'écran ci-dessous.
  • SucessTestConn-Rippling-IDP

  • La configuration de Rippling en tant que fournisseur d'identité (IDP) dans miniOrange est donc terminée avec succès.

À noter:

Vous pouvez suivre ce guide si vous souhaitez configurer SAML/WS-FED , OAuth/OIDC , JWT , Radius , etc.


Configurer le mappage d'attributs

  • Allez dans Fournisseurs d'identité.
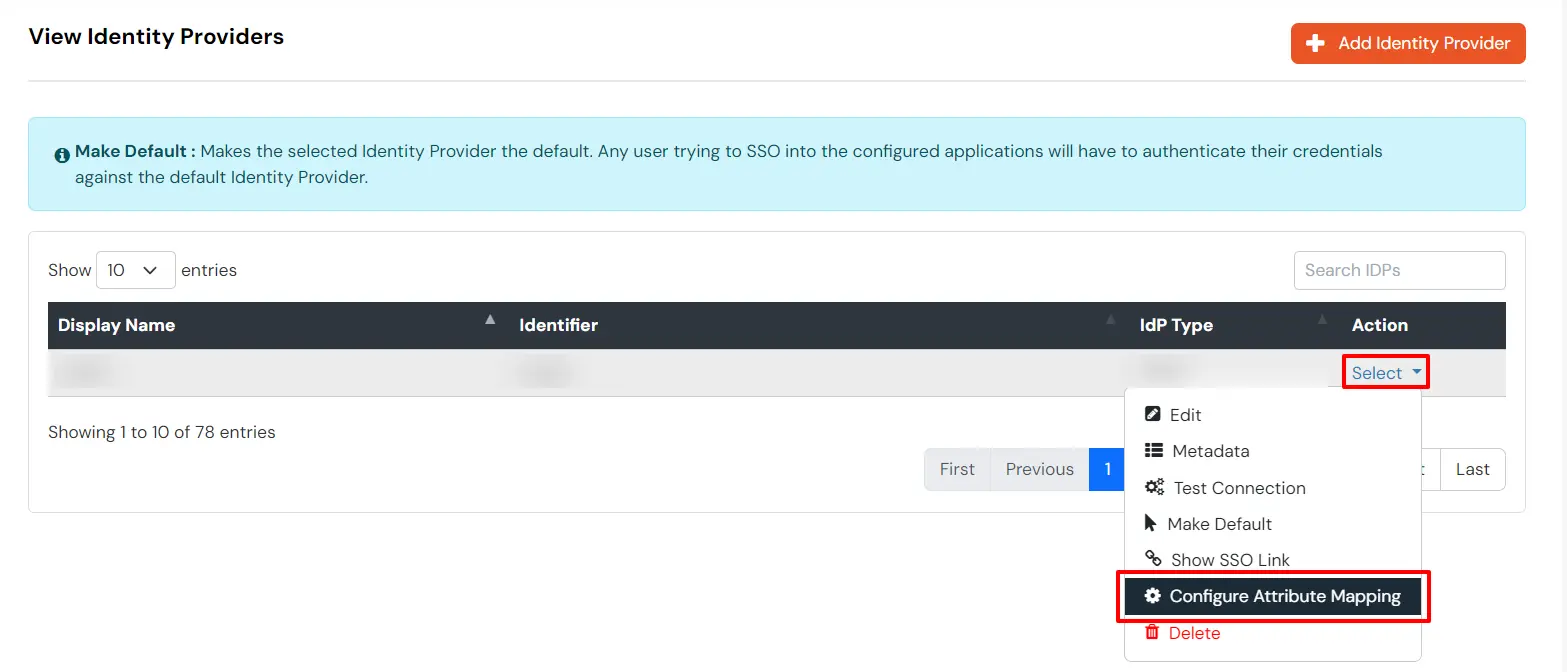
  • Cliquez sur les trois points du menu Actions, puis sélectionnez Cartographie d'attributs par rapport au fournisseur d'identité (IDP) que vous avez configuré.
  • Sélection et configuration du mappage des attributs pour l'authentification unique Rippling (SSO)


Les informations cartographiques, telles que l'adresse e-mail et le nom d'utilisateur, sont collectées lors de la création d'un utilisateur juste-à-temps (JIT). Les attributs d'adresse e-mail et de nom d'utilisateur sont nécessaires pour créer le profil utilisateur.
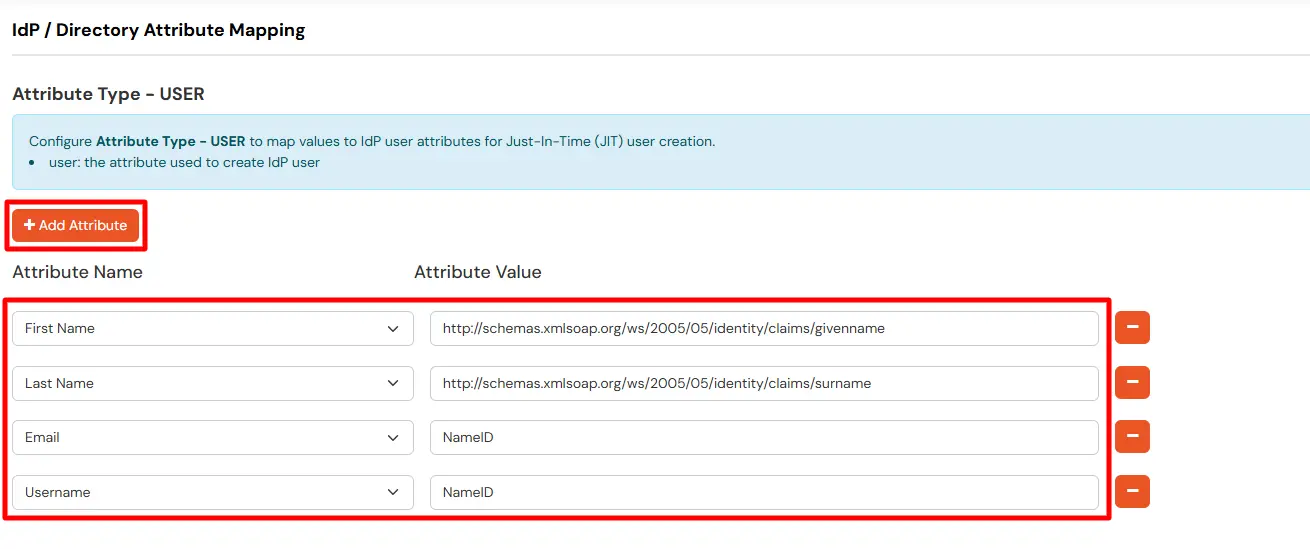
  • Cliquez sur le + Ajouter un attribut bouton pour ajouter les champs d'attributs.
  • Carte d'authentification unique (SSO) Rippling Attribut utilisateur

  • Vérifiez les attributs dans la fenêtre Tester la connexion de l'étape précédente. Choisissez les noms d'attributs que vous souhaitez envoyer à votre application sous Nom d'attribut envoyé au SP.
  • Saisissez les valeurs des attributs provenant de l'IdP dans le champ Nom d'attribut de l'IdP côté Xecurify.

Les mappages EXTERNES permettent de modifier les noms d'attributs entrants avant de les envoyer aux applications, garantissant ainsi que les données sont au bon format.
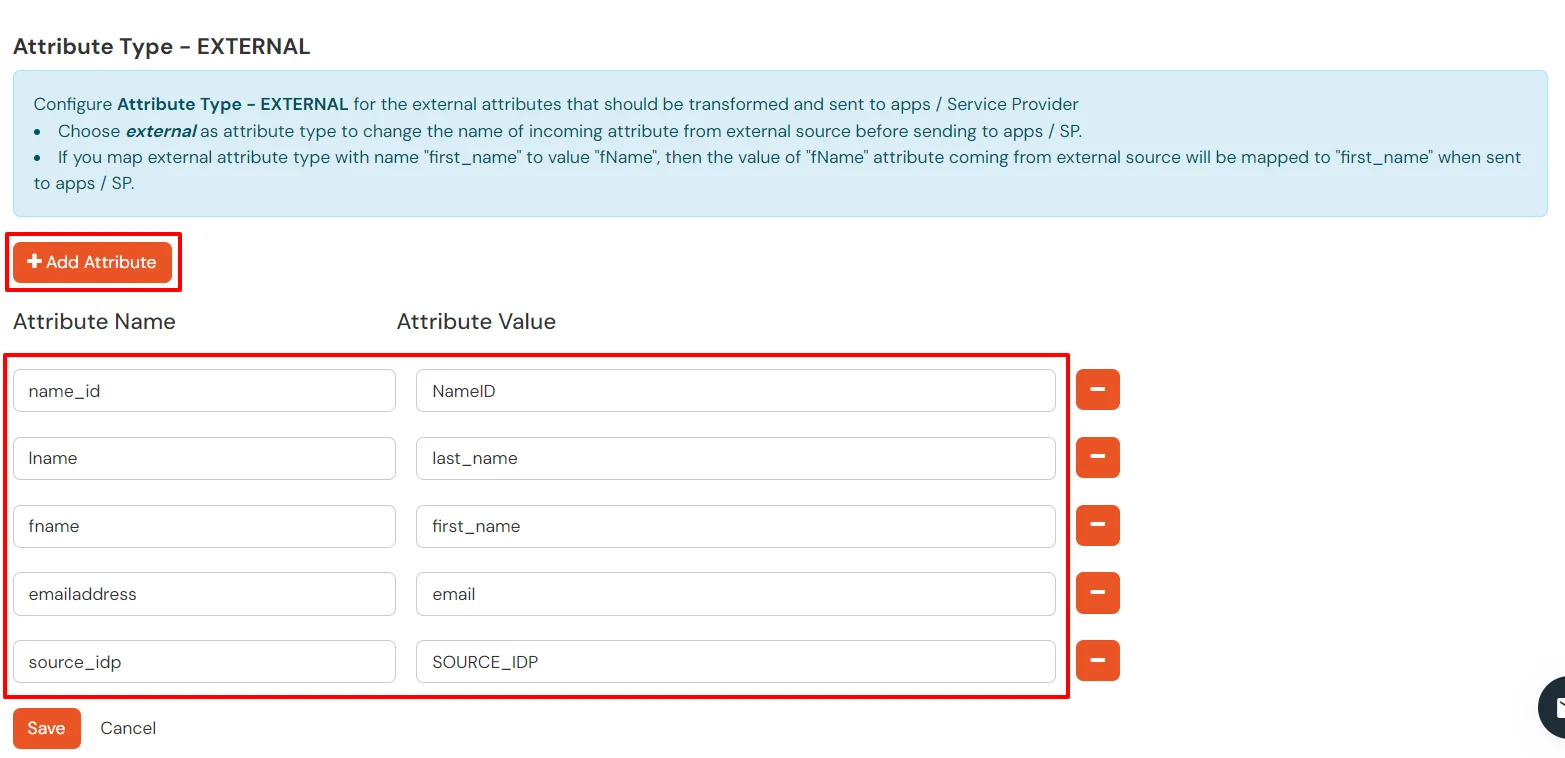
  • Cliquez sur le + Ajouter un attribut bouton pour ajouter les champs d'attributs.
  • Carte SSO Rippling Attribut EXTERNE

  • Vérifiez les attributs dans la fenêtre de connexion de test de l'étape précédente. Saisissez les noms d'attribut (n'importe quel nom) que vous souhaitez envoyer à votre application sous Nom d'attribut envoyé au SP.
  • Saisissez la valeur des attributs provenant de l'IdP dans le champ Nom d'attribut de l'IdP côté Xecurify.

Configurer plusieurs IDP :

Vous pouvez suivre ce guide si vous souhaitez configurer plusieurs fournisseurs d'identité (IdP) et donner aux utilisateurs la possibilité de sélectionner le fournisseur d'identité de leur choix pour s'authentifier.


Références externes

Vous souhaitez planifier une démo ?

Démonstration de la plateforme


Nos autres produits de gestion des identités et des accès