Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×Ce guide décrit les étapes de déploiement du miniOrange. IAM Serveur sur site utilisant l'AMI BYOL ou Contract d'AWS Marketplace. Ce guide vous accompagne tout au long du processus : lancement de l'AMI, configuration du serveur et de la base de données, création du compte administrateur initial et connexion au tableau de bord d'administration miniOrange pour finaliser la configuration de la plateforme d'identité miniOrange sur site sur AWS.
miniOrange propose une aide gratuite via un appel de consultation avec nos ingénieurs système pour configurer notre serveur sur site.
Pour cela, il vous suffit de nous envoyer un courriel à idpsupport@xecurify.com pour réserver un créneau et nous vous aiderons très rapidement.
Avant le lancement, assurez-vous que votre groupe de sécurité EC2 comporte les règles entrantes suivantes :
| Port | Passerelle | Description |
|---|---|---|
| 22 | TCP | Accès SSH |
| 443 | TCP | HTTPS (application) |
https://<your-public-ip>Remarque : Un avertissement de votre navigateur concernant le certificat auto-signé s’affichera ; ceci est normal. Acceptez-le et poursuivez.
L'assistant d'installation vous demandera les informations de connexion à votre base de données, votre cache et votre file d'attente de messages. Tous les services sont préinstallés et exécutés localement sur l'instance. Utilisez les valeurs suivantes :
Base de données (PostgreSQL)
| Champ | Valeur |
|---|---|
| Hôte | localhost |
| Port | 5432 |
| Base de données | miniorange |
| Nom d'utilisateur ( Ou : Nom d'épouse ) | postgres |
| Mot de passe | (voir /home/ec2-user/ami.env.sh sur le serveur) |
Cache (Redis)
| Champ | Valeur |
|---|---|
| Hôte | localhost |
| Port | 6379 |
File d'attente de messages (RabbitMQ)
| Champ | Valeur |
|---|---|
| Hôte | localhost |
| Port | 5672 |
| Nom d'utilisateur ( Ou : Nom d'épouse ) | admin |
| Mot de passe | (voir /home/ec2-user/ami.env.sh sur le serveur) |
Terminez l'assistant et enregistrez la configuration.
Après avoir enregistré la configuration, connectez-vous à l'instance via SSH et redémarrez tous les microservices afin qu'ils prennent en compte la nouvelle configuration :
         ssh -i your-key.pem ec2-user@<your-public-ip>
         sudo moctl service restart
Patientez environ 2 à 3 minutes, puis actualisez l'application dans votre navigateur.
moctl service statusTous les services doivent apparaître comme actifs/en cours d'exécution.
Si vous souhaitez utiliser un domaine personnalisé (par exemple https://sso.yourcompany.com) au lieu de l'adresse IP publique :
À noter:
Si vous utilisez un domaine personnalisé, assurez-vous que votre DNS pointe vers l'adresse IP publique de cette instance et mettez à jour votre certificat SSL dans /etc/nginx/conf/.
Toutes les informations de connexion au service sont stockées sur l'instance à l'emplacement suivant :
/home/ec2-user/ami.env.shConnectez-vous à l'instance via SSH et exécutez :
sudo cat /home/ec2-user/ami.env.shAccédez aux détails des prix.
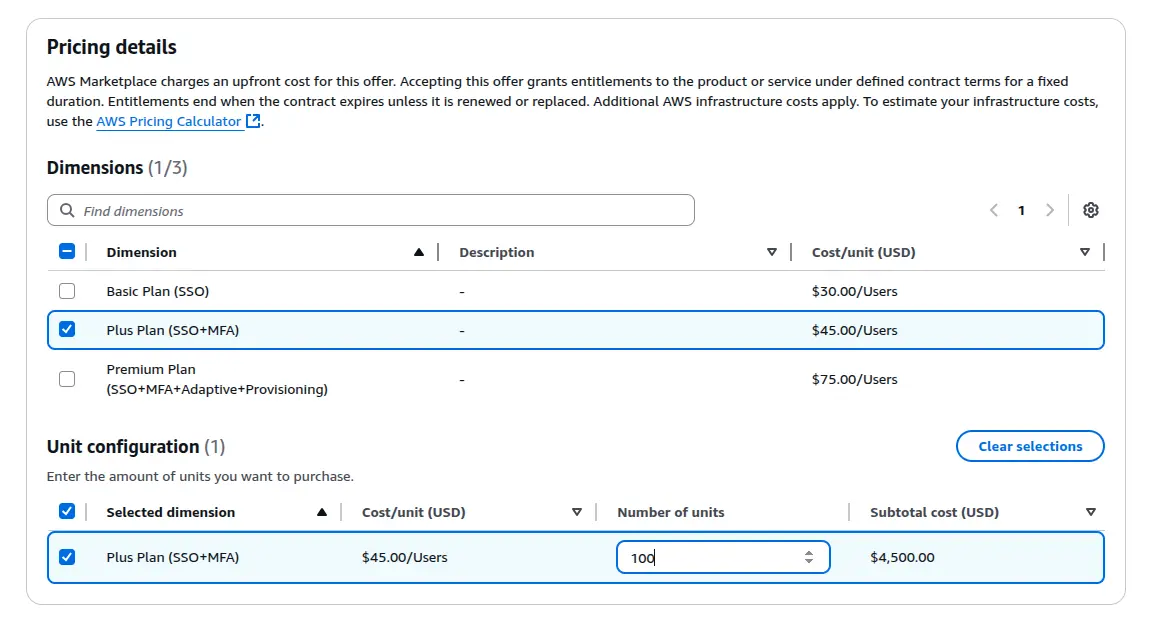
http://<public-ip-of-machine>:8080 est accessible.
                    {
                    "Version": "2012-10-17",
                    "Statement": [
                      {
                        "Sid": "VisualEditor0",
                        "Effect": "Allow",
                        "Action": "license-manager:*",
                        "Resource": "*"
                      }
                    ]
                }
                {
                    "Version": "2012-10-17",
                    "Statement": [

                    {
                        "Effect": "Allow",
                        "Principal": {
                            "Service": "ec2.amazonaws.com"
                        },
                        "Action": "sts:AssumeRole"

                    }
                ]
            }
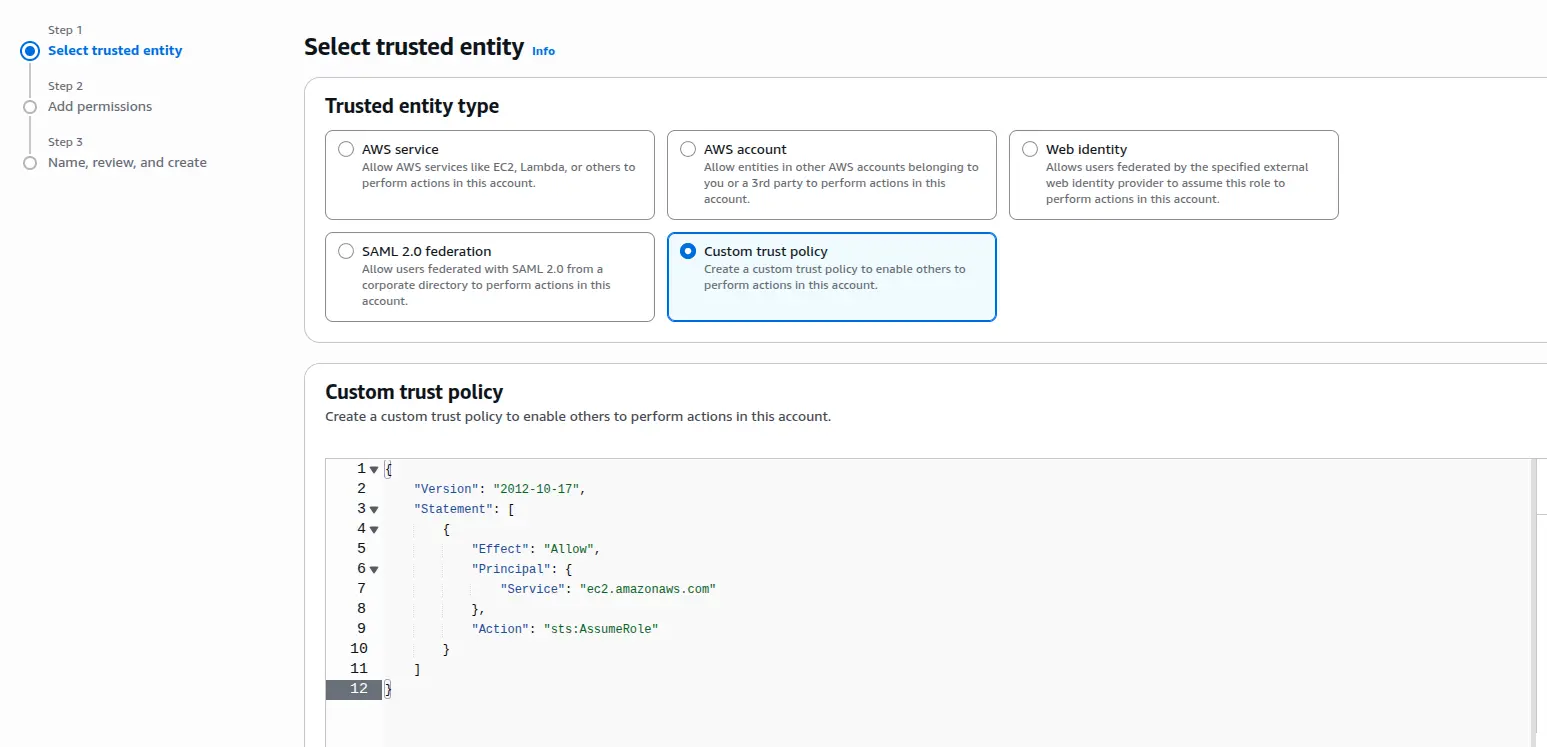
sudo chown -R mo-idp:mo-idp /opt/mo-idp-server-ami-4.10.1/moas
http://<public-ip-of-machine>:8080. Vous serez invité à accéder à la page de configuration de la base de données.Pour configurer la base de données :
postgres utilisateur.sudo -u postgres psqlALTER USER postgres WITH PASSWORD <enter-password>Pour configurer la base de données :
http://<public-ip-of-machine>:8080
