Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×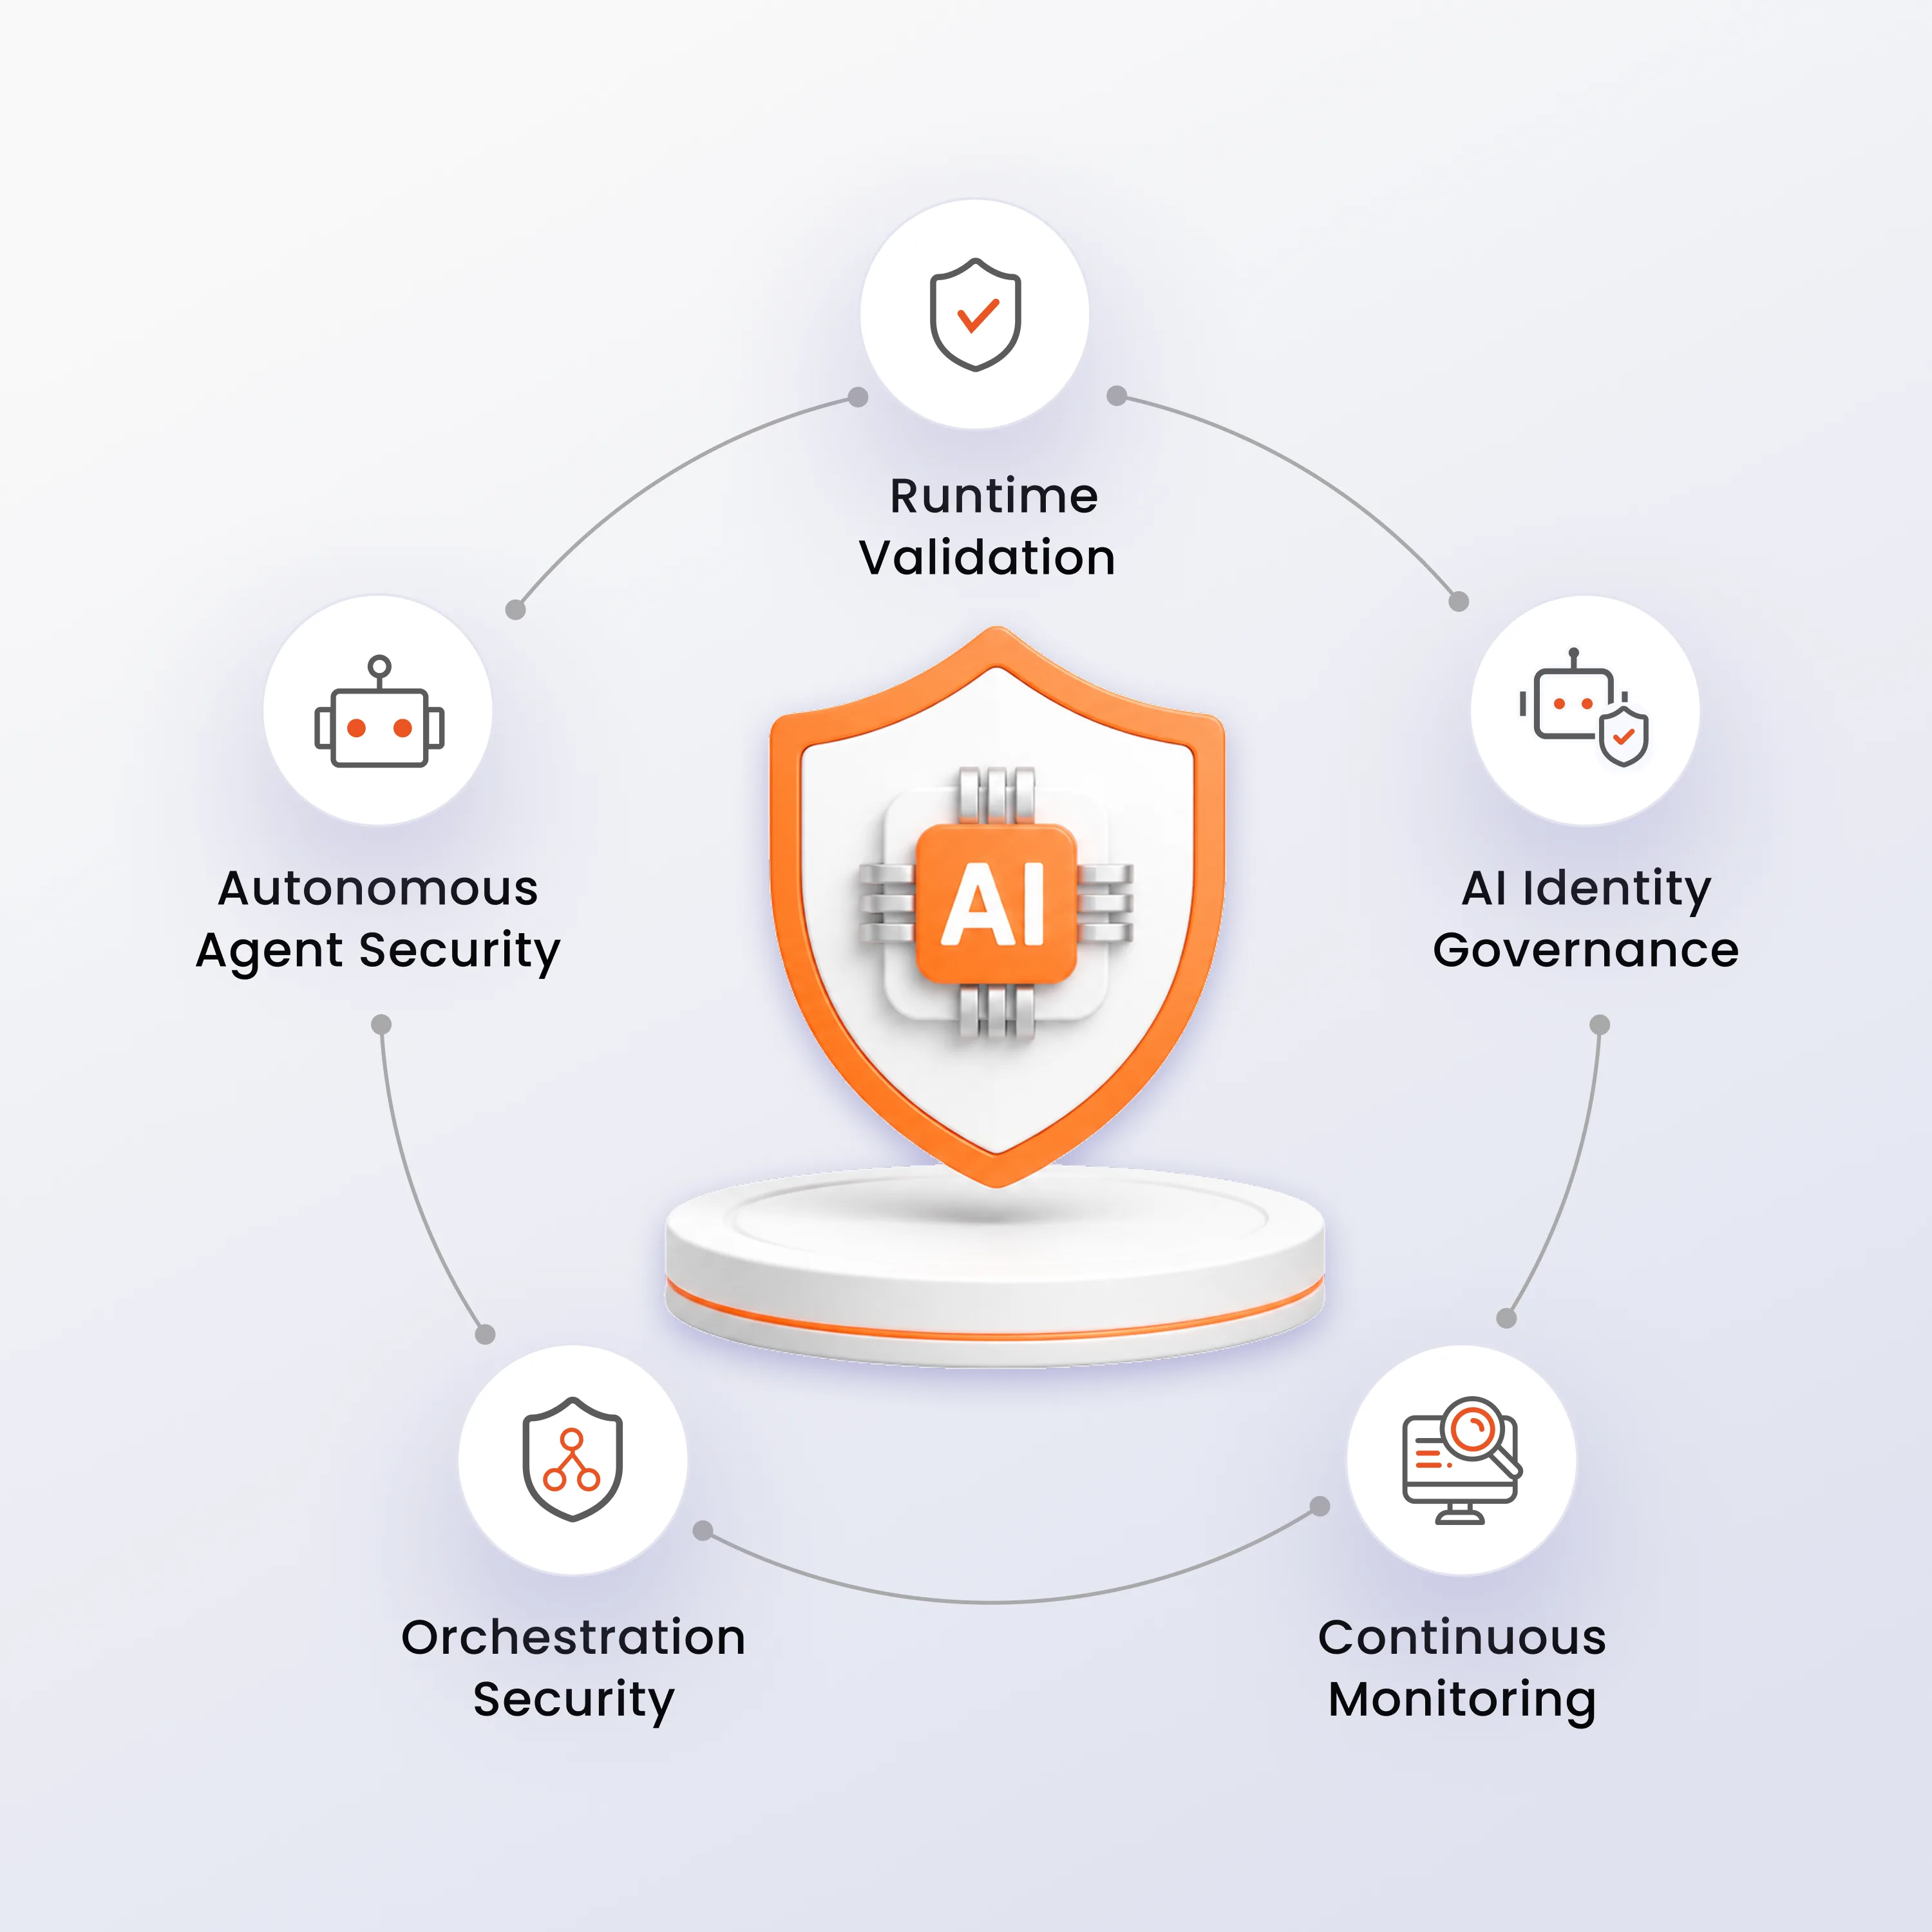
Les agents d'IA raisonnent, décident et agissent de manière autonome à la vitesse d'une machine, mais la sécurité conçue pour les utilisateurs et les applications humaines présente des lacunes en matière d'identité, d'accès, d'orchestration et de comportement d'exécution.

Les systèmes d'IA autonomes peuvent prendre des décisions et agir de manière indépendante. Sans mécanismes de gouvernance, une seule décision erronée peut impacter de nombreux systèmes et flux de travail.

Les agents d'IA nécessitent souvent un accès aux API, aux sources de données et aux applications d'entreprise. Un accès trop privilégié accroît le risque d'utilisation abusive, de déplacement latéral et d'actions non autorisées.

Les environnements d'IA modernes impliquent souvent la collaboration de plusieurs agents pour accomplir des tâches. La compromission d'un seul agent peut engendrer des risques de sécurité pour l'ensemble des flux de travail interconnectés.

Les agents d'IA génèrent en continu des actions en fonction du contexte, des instructions et des outils disponibles. Sans validation en temps réel, des décisions non sécurisées peuvent se retrouver dans les systèmes de production.

Les flux de travail d'IA s'appuient sur des API, des plugins, des bases de données et des outils d'automatisation pour accomplir leurs tâches. Chaque intégration introduit des surfaces d'attaque et des dépendances de sécurité supplémentaires.

Les organisations manquent souvent de visibilité sur les activités des agents d'IA, les systèmes auxquels ils accèdent et les actions qu'ils effectuent. Cela crée des lacunes en matière de gouvernance et des difficultés de conformité.
L'IA agentique agit de manière indépendante, décidant et accédant à des outils et des API exigeant une validation en temps réel, une gouvernance des identités et une supervision allant au-delà de la sécurité traditionnelle de l'IA.
Zone de sécurité
Sécurité traditionnelle de l'IA
Sécurité de l'IA agentique
Protection des modèles et des invites d'IA
Sécurisation des agents et des flux de travail d'IA autonomes
Interactions IA supervisées par l'humain
Raisonnement et exécution indépendants de l'IA
Autorisations statiques et clés API
Contrôles d'accès dynamiques basés sur l'identité
Surveillance au niveau des invites
Validation du comportement et des décisions en cours d'exécution
Protection d'une seule application d'IA
Sécurité d'orchestration multi-agents et multi-systèmes
Authentification axée sur l'utilisateur
Gouvernance de l'identité IA pour les agents et les charges de travail
Détection d'utilisation abusive de l'IA de base
Protection contre l'injection rapide, l'abus d'outils et l'élévation de privilèges
Visibilité limitée de l'IA
Surveillance continue, auditabilité et application des politiques
Applications individuelles d'IA
Écosystèmes d'IA autonomes à l'échelle de l'entreprise
Sécurisez l'IA dans les flux de travail et les API d'entreprise grâce à une gouvernance, une visibilité et une protection en temps réel, à mesure que les systèmes deviennent plus autonomes.

Sécuriser les systèmes d'IA fonctionnant selon des flux de travail, des politiques, des invites et des chemins d'exécution prédéfinis. Maintenir la visibilité et la gouvernance des processus métier assistés par l'IA et de l'automatisation d'entreprise.

Sécuriser les systèmes d'IA qui combinent raisonnement automatisé et contrôles humains aux étapes de décision clés. Maintenir la gouvernance des flux de travail où l'IA agit de manière autonome pour les étapes à faible risque, mais requiert une approbation ou une vérification avant les actions à fort impact.

Protéger les systèmes d'IA autonomes effectuant un raisonnement indépendant, des interactions API, de l'orchestration et une prise de décision en plusieurs étapes. Réduire les risques liés aux actions non supervisées tout en préservant la flexibilité opérationnelle.
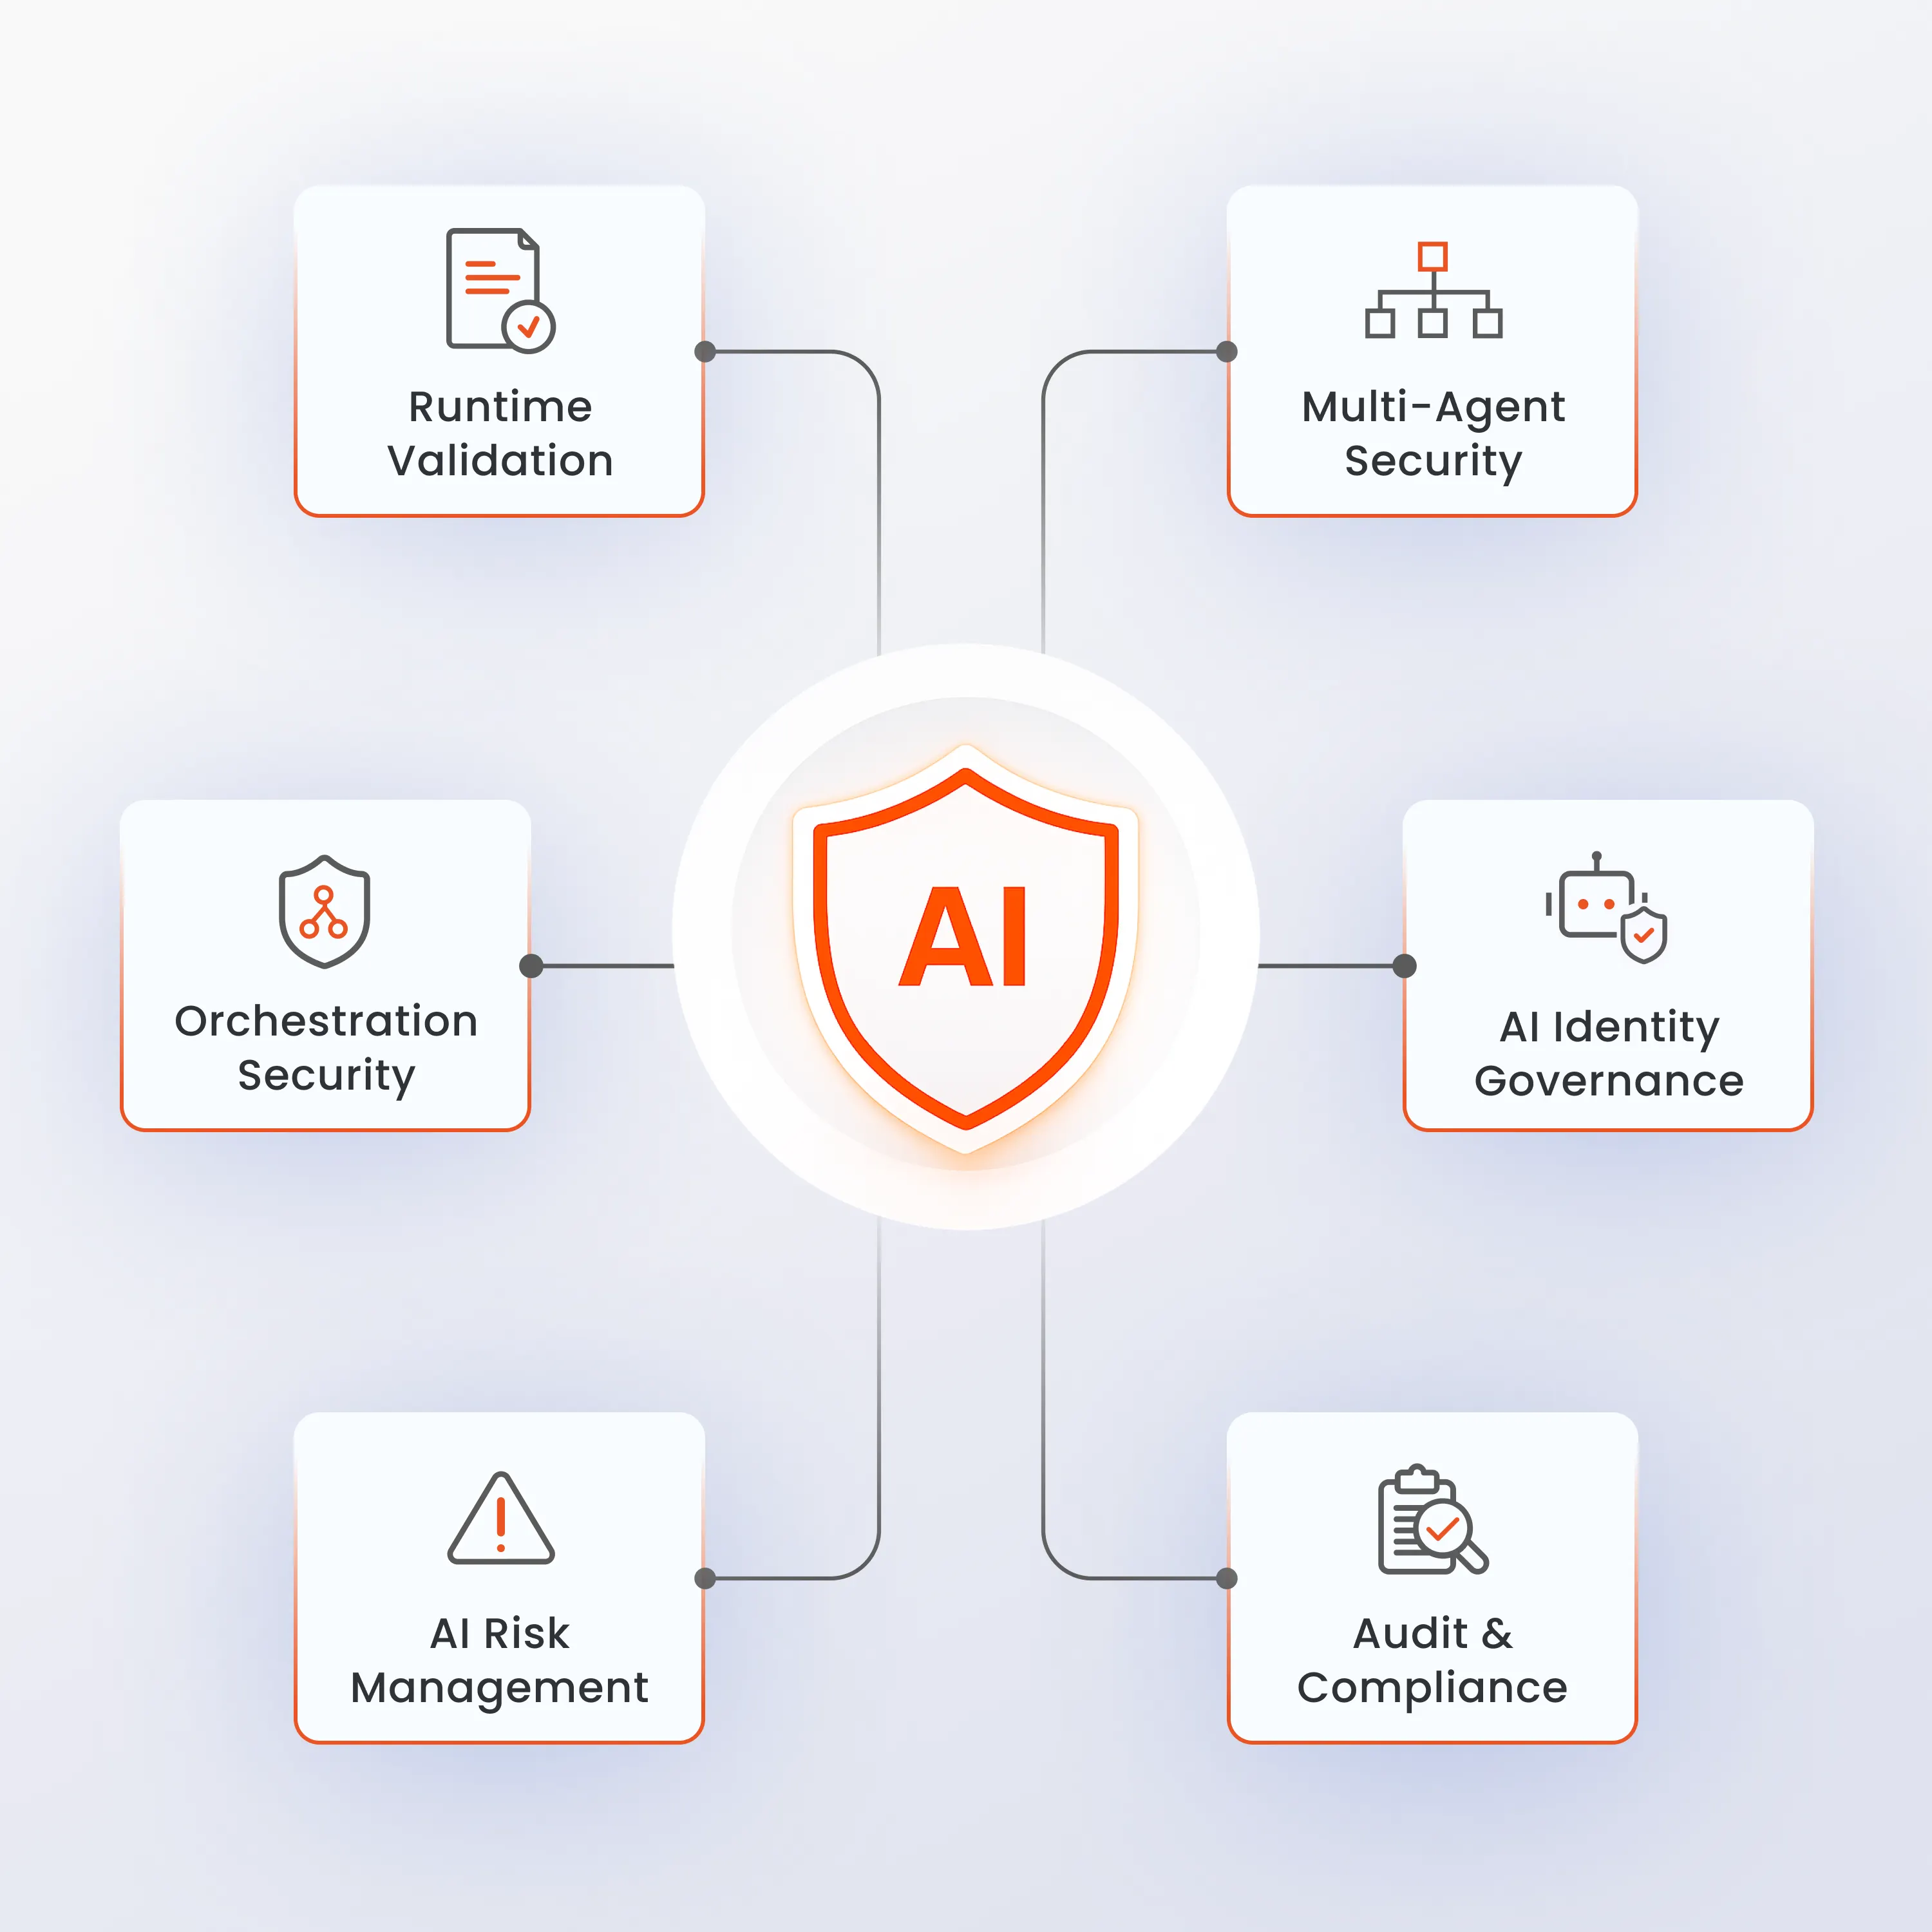
Appliquez des contrôles de sécurité continus aux agents d'IA, aux pipelines d'orchestration, aux API et aux systèmes d'entreprise afin de réduire les risques d'exécution et d'améliorer la gouvernance.
Validez les invites, les autorisations, les raisonnements et les actions de l'IA avant leur exécution. Empêchez les décisions non sécurisées d'atteindre les systèmes d'entreprise, les API et les flux de travail métier.
Sécuriser les communications, les relations de confiance et les interactions entre les agents d'IA connectés. Empêcher les agents compromis d'affecter d'autres systèmes au sein de l'écosystème d'IA.
Protégez les flux de travail, les API, les plugins, les outils et les pipelines d'automatisation contre les accès non autorisés et les utilisations abusives. Assurez une exécution sécurisée des processus complexes pilotés par l'IA.
Gérez les agents d'IA comme des identités machine régies, avec authentification, autorisation et application des politiques. Assurez-vous que chaque action de l'IA soit associée à une identité et à un ensemble d'autorisations approuvés.
Détectez les comportements dangereux de l'IA, les anomalies d'exécution, les autorisations excessives et les tentatives d'élévation de privilèges. Surveillez en continu l'activité de l'IA afin d'identifier les risques émergents avant qu'ils n'impactent les opérations.
Assurer la visibilité des décisions d'IA, de l'activité d'exécution, de l'application des politiques et des événements de sécurité. Générer des enregistrements conformes aux exigences d'audit pour répondre aux normes de gouvernance et de conformité.
Les messages malveillants peuvent manipuler le raisonnement de l'IA et influencer la prise de décision des agents. La validation en temps réel permet d'empêcher les actions dangereuses déclenchées par des tentatives d'injection de messages.
Des agents d'IA compromis ou mal configurés peuvent détourner les API, les outils, les bases de données et les systèmes d'entreprise. Une surveillance continue permet d'identifier et de bloquer les actions non autorisées avant qu'elles n'affectent les opérations.
Un agent d'IA vulnérable peut potentiellement affecter les agents connectés, les flux de travail et les systèmes d'entreprise. Les contrôles de sécurité permettent de contenir les risques et d'appliquer le principe du moindre privilège dans les environnements multi-agents.
Les agents d'IA interagissent souvent avec des données sensibles d'entreprise et de clients lors de l'exécution de leurs tâches. La gouvernance en temps réel permet d'empêcher tout accès, partage ou divulgation non autorisés d'informations confidentielles.
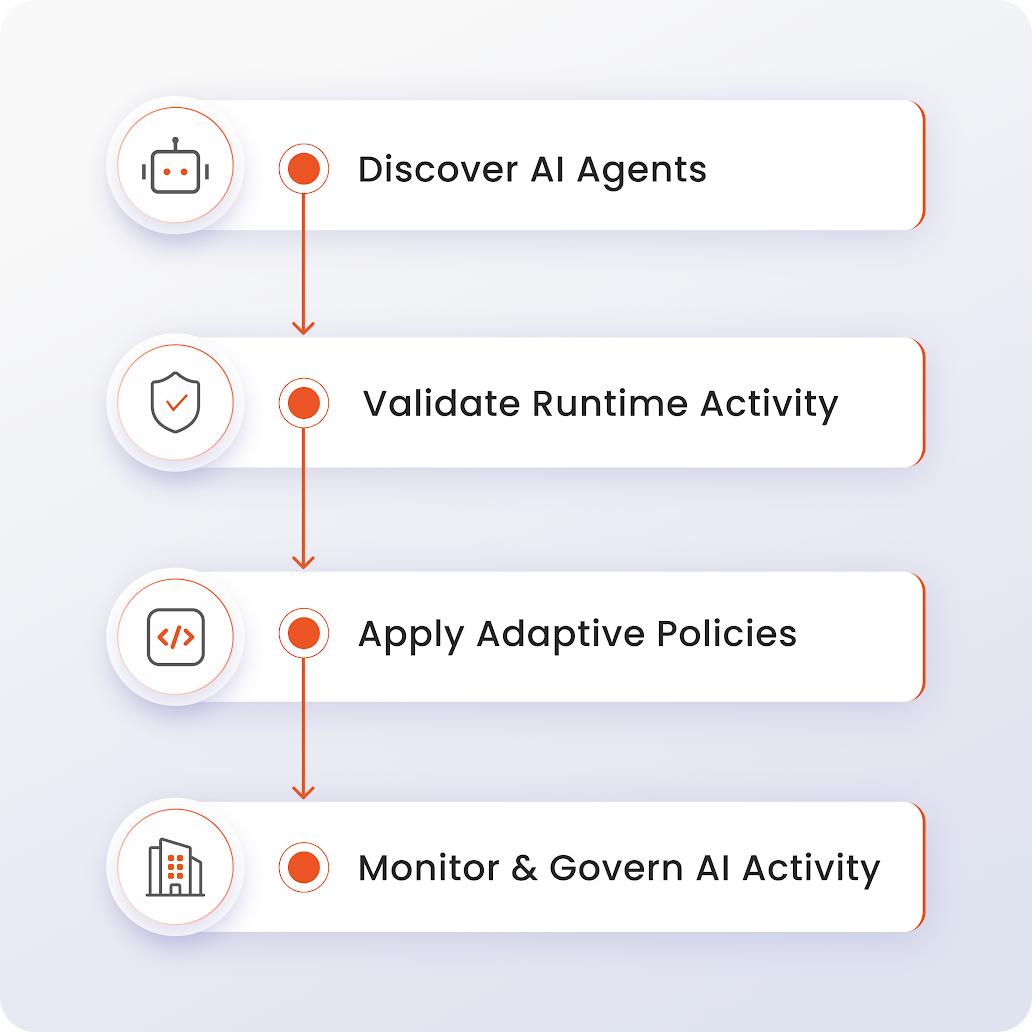
Protéger les systèmes d'IA autonomes grâce à une découverte continue, une validation en temps réel, une application adaptative des politiques et une gouvernance centralisée.
Identifiez les agents d'IA, les frameworks d'orchestration, les API, les outils et les flux de travail connectés au sein de votre environnement. Bénéficiez d'une visibilité accrue sur l'écosystème d'IA avant que les risques n'apparaissent.
Analysez en continu le comportement, les invites, les autorisations, les raisonnements et les actions d'exécution de l'IA. Détectez les activités à risque avant qu'elles n'atteignent les systèmes de l'entreprise.
Appliquer des politiques de sécurité dynamiques en fonction du contexte, des autorisations, de l'identité et du niveau de risque. S'assurer que les agents d'IA opèrent en permanence dans les limites approuvées.
Assurer la visibilité des décisions de l'IA, des interactions système, de l'application des politiques et des incidents de sécurité. Générer des enregistrements conformes aux exigences d'audit pour faciliter la gouvernance et la conformité.
Sécuriser les systèmes d'IA autonomes dans les environnements d'entreprise grâce à la validation en temps réel, aux contrôles de gouvernance et à la surveillance continue.
Sécurisez l'accès des assistants IA d'entreprise aux systèmes internes, aux bases de connaissances et aux données métier. Mettez en place des contrôles d'accès basés sur l'identité et une validation en temps réel pour chaque interaction.
Protégez les flux de travail pilotés par l'IA interagissant avec les API, les outils et les applications d'entreprise. Empêchez les actions non autorisées tout en conservant la visibilité sur la prise de décision automatisée.
Gérer les relations de confiance, les autorisations et la communication entre les agents d'IA interconnectés. Maintenir les contrôles de gouvernance au sein d'écosystèmes multi-agents complexes.
Sécurisez les agents de développement d'IA interagissant avec les référentiels de code, les pipelines CI/CD et les environnements d'infrastructure. Réduisez les risques liés à la génération, au déploiement et à l'accès automatisés au code et au système.
Surveillez le comportement de l'IA, son activité en temps réel et les violations de politiques dans les environnements autonomes. Identifiez rapidement les risques émergents et assurez une surveillance continue des opérations d'IA.
Intégrer avec des modèles d'IA, des frameworks d'orchestration, des API, IAM plates-formeset des outils de sécurité d'entreprise pour sécuriser les environnements d'IA agentielle sans perturber les flux de travail existants.
OpenAI · Anthropic · Google Gemini · Azure OpenAI · AWS Bedrock
LangChain · LangGraph · CrewAI · AutoGen · Noyau sémantique
Active Directory · Microsoft Entra ID · Okta · Ping Identity · LDAP
Plateformes SIEM · Plateformes SOAR · Solutions PAM · Outils ITSM · Analyse de sécurité
Systèmes d'IA autonomes sécurisés avec visibilité en temps réel, gouvernance de l'identité de l'IA, sécurité d'orchestration et application adaptative des politiques, conçus pour les environnements d'entreprise.
Gérez les agents d'IA, les identités des machines et les autorisations d'exécution depuis une plateforme centralisée. Appliquez des contrôles de gouvernance cohérents à l'ensemble des systèmes d'IA et des ressources de l'entreprise.
Validez en continu les décisions, les flux de travail, les invites et l'activité d'exécution de l'IA. Prévenez les actions dangereuses avant qu'elles n'affectent les systèmes et les processus métier de l'entreprise.

Étendre l'existant IAMGestion des accès et des accès (PAM) et contrôles d'accès pour les agents d'IA et les flux de travail autonomes. Tirez parti de votre infrastructure d'identité existante sans créer de silos de sécurité.

Appliquer des politiques de sécurité dynamiques basées sur l'identité, le contexte, le niveau de risque et le comportement en cours d'exécution. S'assurer que les systèmes d'IA fonctionnent dans les limites de sécurité approuvées.

Bénéficiez d'une visibilité centralisée sur l'activité de l'IA, les décisions d'exécution, les violations de politiques et les événements de gouvernance. Améliorez la supervision de la sécurité au sein d'écosystèmes d'IA complexes.























































